Title here
Summary here

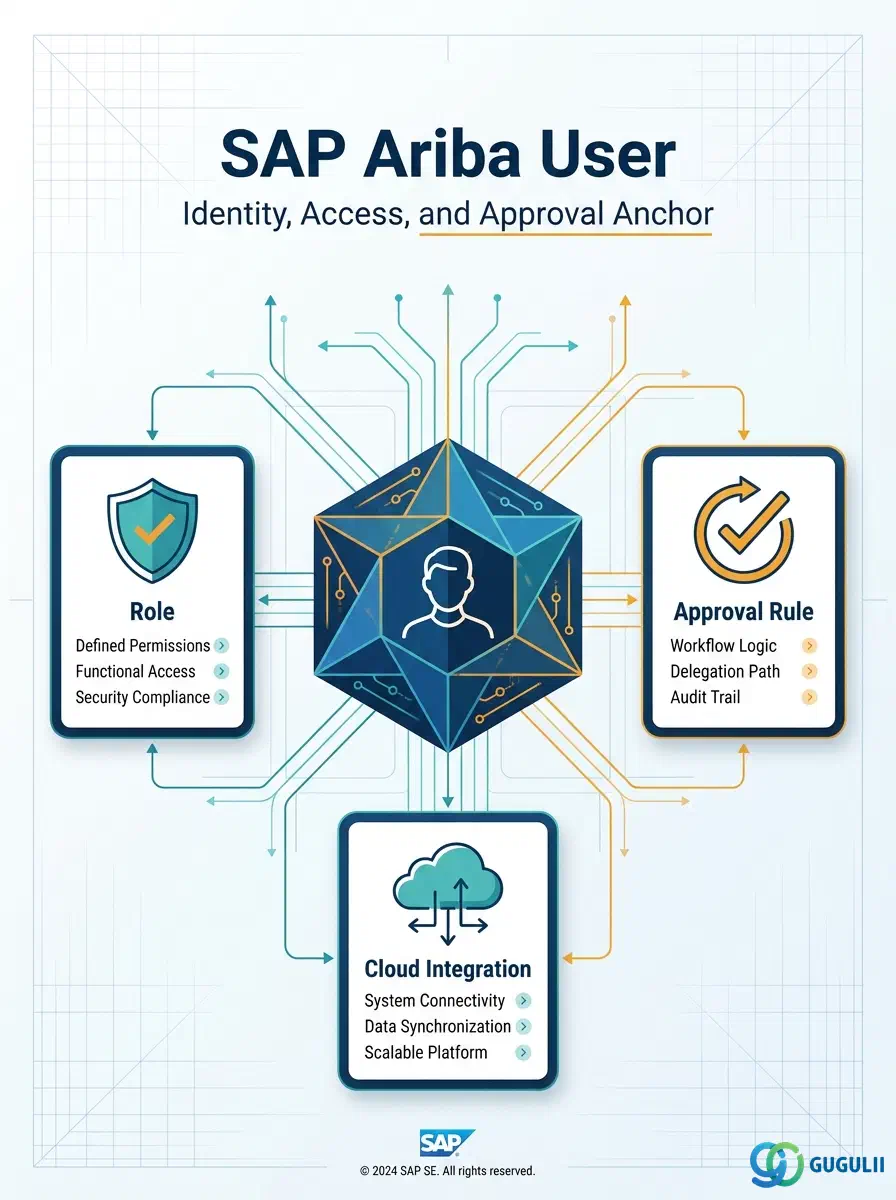
ユーザーは、SAP Ariba 導入において最初に設定されるマスタデータオブジェクトであり、誰がログインできるか、何を表示できるか、どのアクションを実行できるかを確立します。フェーズ1~5のセットアップフローにおける後続のすべてのオブジェクトは、直接的または間接的にこれに依存します。ロール割当(フェーズ1)はユーザーレコードを読み取り、承認ルールマッチング(フェーズ4)はユーザーに割り当てられたロールを通じて解決され、CIGベースの統合(フェーズ5)はS/4HANAからユーザーレコードをプロビジョニングまたは同期する場合があります。この記事では、すべてのAriba機能領域におけるユーザーのコアコンセプトをマッピングし(パート1)、その後、購買/ソーシング/請求書管理の管理者がユーザーレコードを作成および保守する際に設定するすべてのフィールドを詳細に説明します(パート2)。
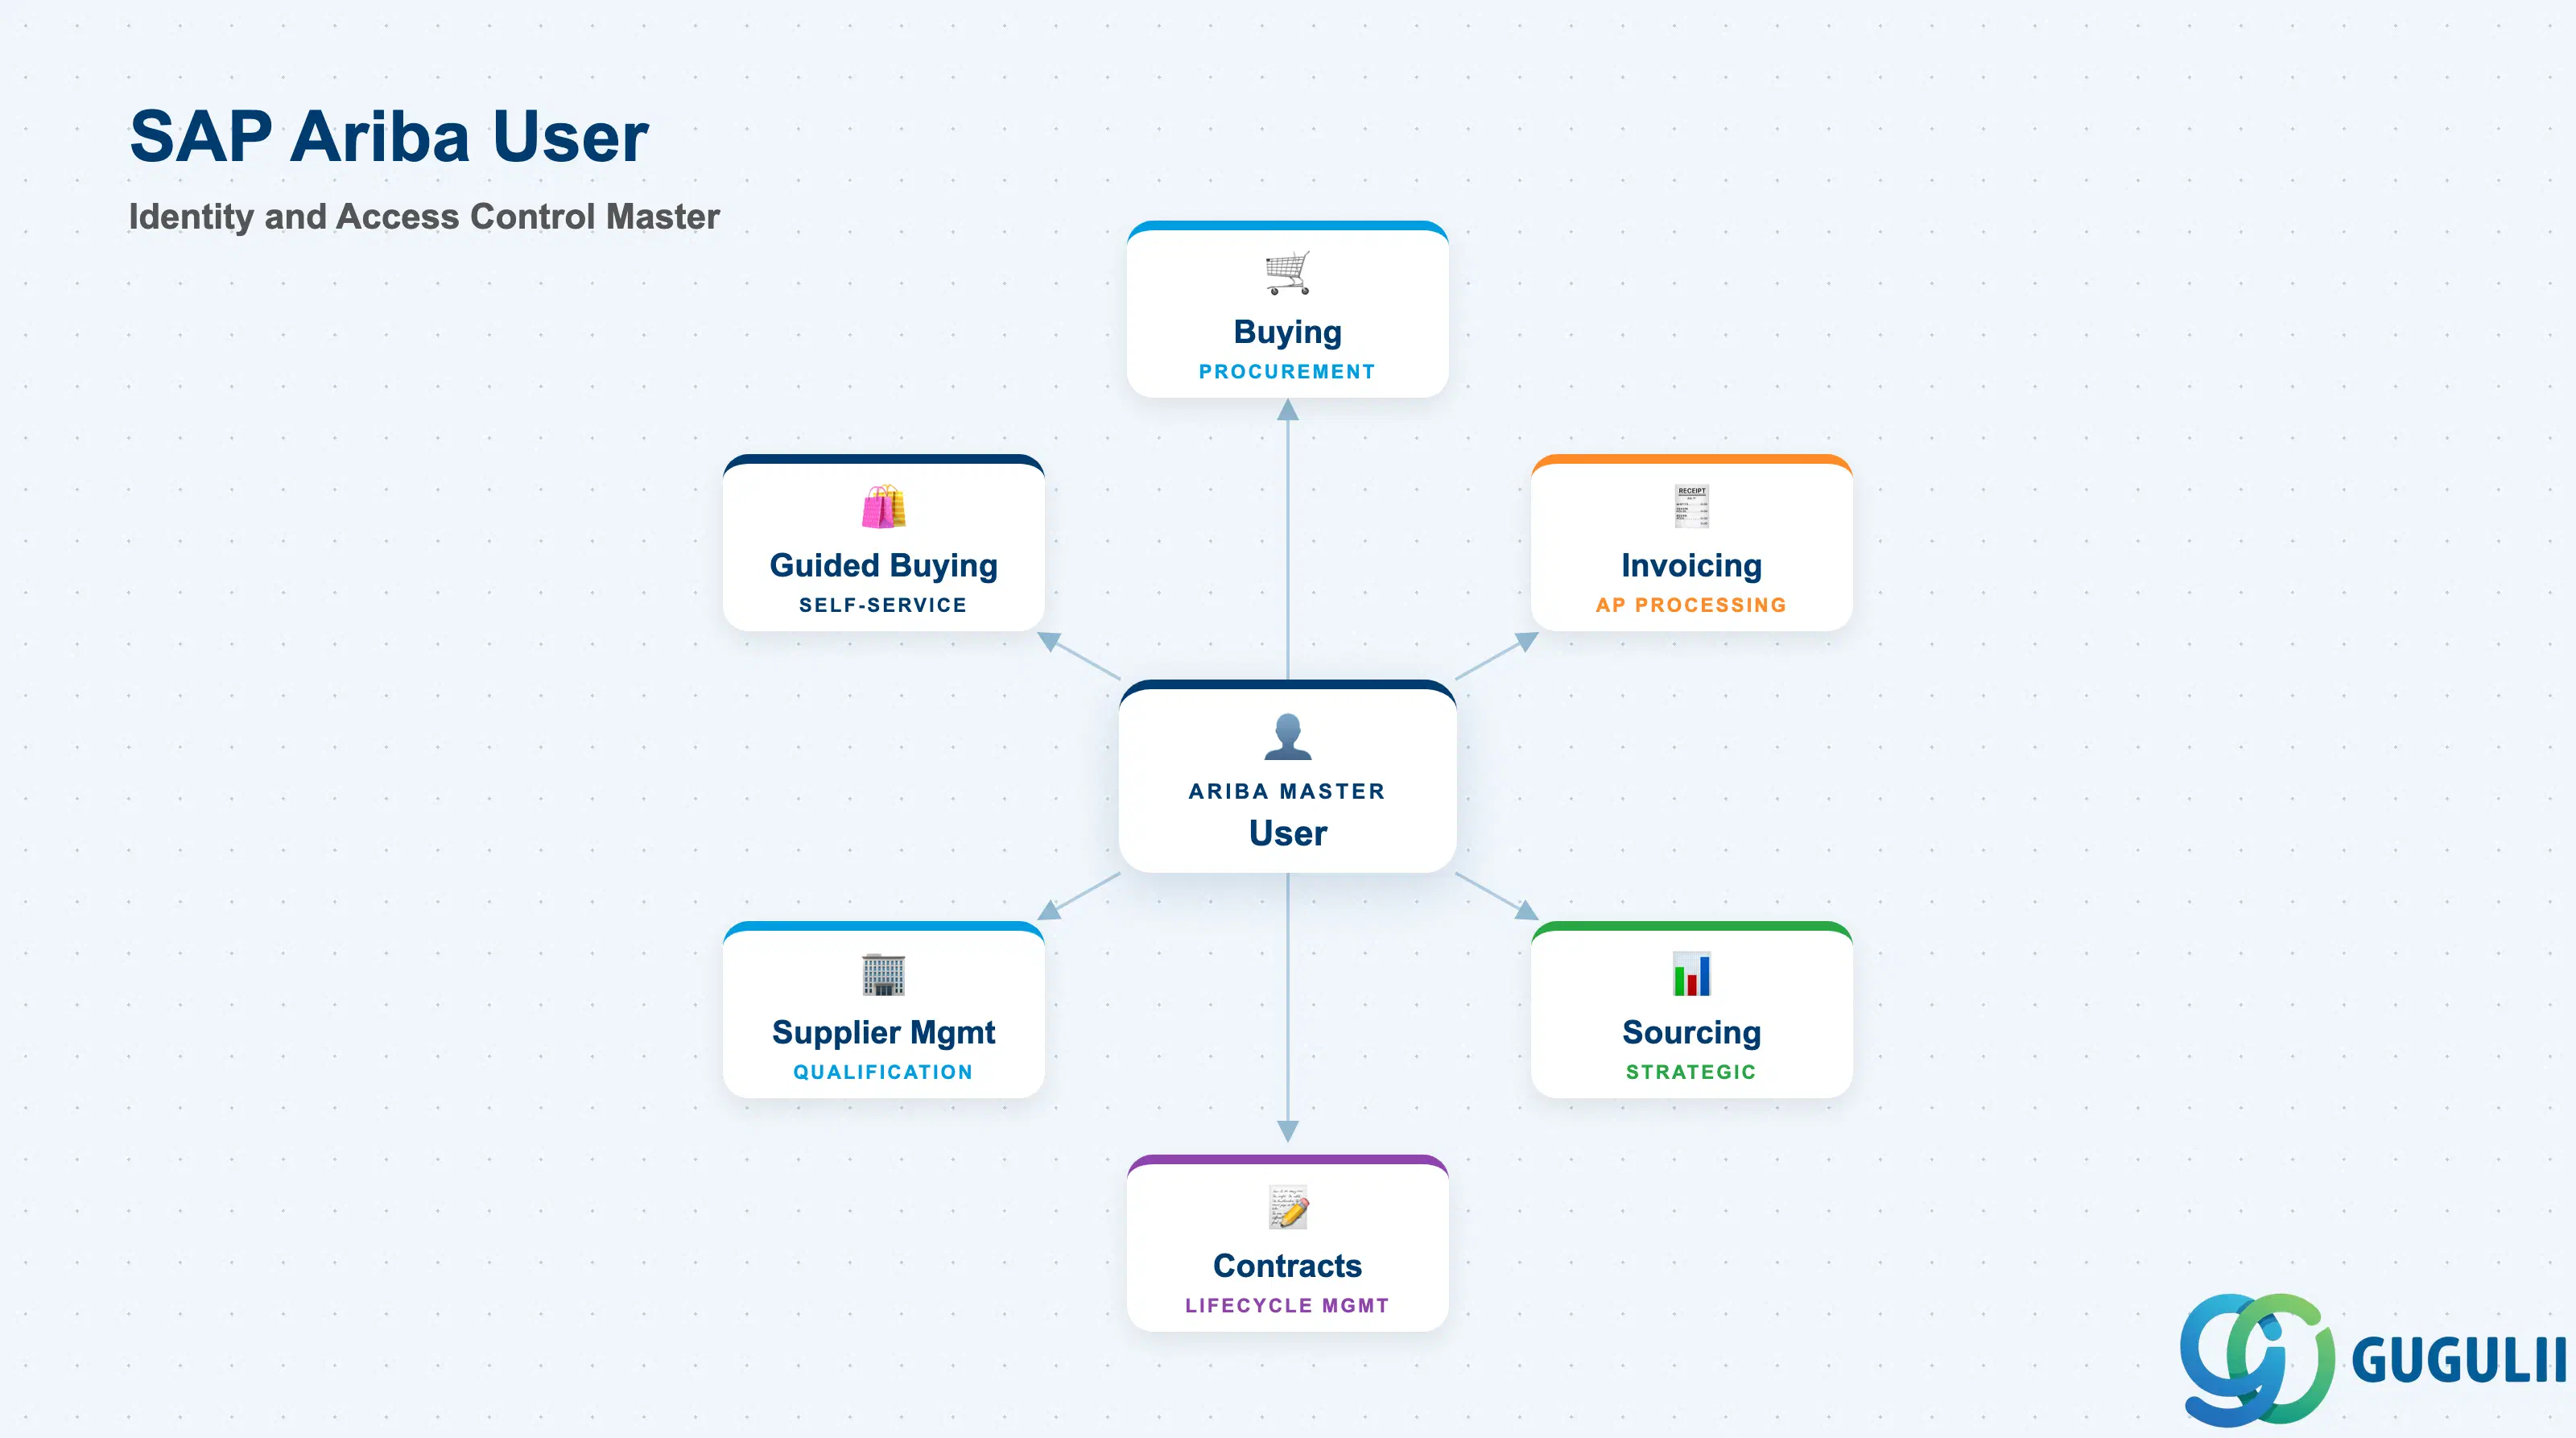
ユーザーは、SAP Aribaサイトとやり取りする個人(または自動統合用のサービスアカウント)を表すIDレコードです。認証資格情報、ロケール設定、そして重要なことに、その人がアクセスできる画面、トランザクション、承認ステップを決定するグループ/ロール割当を保持します。ECC/S4ユーザーレコード(SU01)とは異なり、AribaユーザーはAribaサイト上で直接管理される(またはSAP Cloud Identity Servicesを介してプロビジョニングされる)クラウドネイティブオブジェクトであり、明示的に設定されない限り、自動的なリアルタイム同期は行われません。
| 項目 | 詳細 | |
|---|---|---|
| 役割 | IDおよびアクセス制御のマスター。すべてのトランザクションと承認ステップが最終的に認証されるエントリポイント | |
| 使用するモジュール | すべてのAriba機能領域(購買、請求、ソーシング、契約、サプライヤ管理、ガイデッドバイング)において、すべての画面とワークフローステップは、操作するユーザに解決される | |
| トランザクション | ユーザ管理(サイト管理コンソール)、ユーザインポート/エクスポート(CSV一括ロード)、グループ/ロール割当画面 | |
| 主要テーブル | ECC/S4のテーブルに直接相当するものはなし。ユーザはAribaサイトにネイティブなクラウドオブジェクト。フェデレーション設定の場合、SAP Cloud Identity Services(Identity Authentication Service)のIDレコードにマッピングされる | |
| S/4HANAに関する注意 | デフォルトではSU01/ビジネスパートナーと同期されない。CIGまたはSAP Cloud Identity Servicesを介してSSO/フェデレーションが設定されている場合、ユーザの認証(Ariba側の権限ではなく)を一元管理できる |
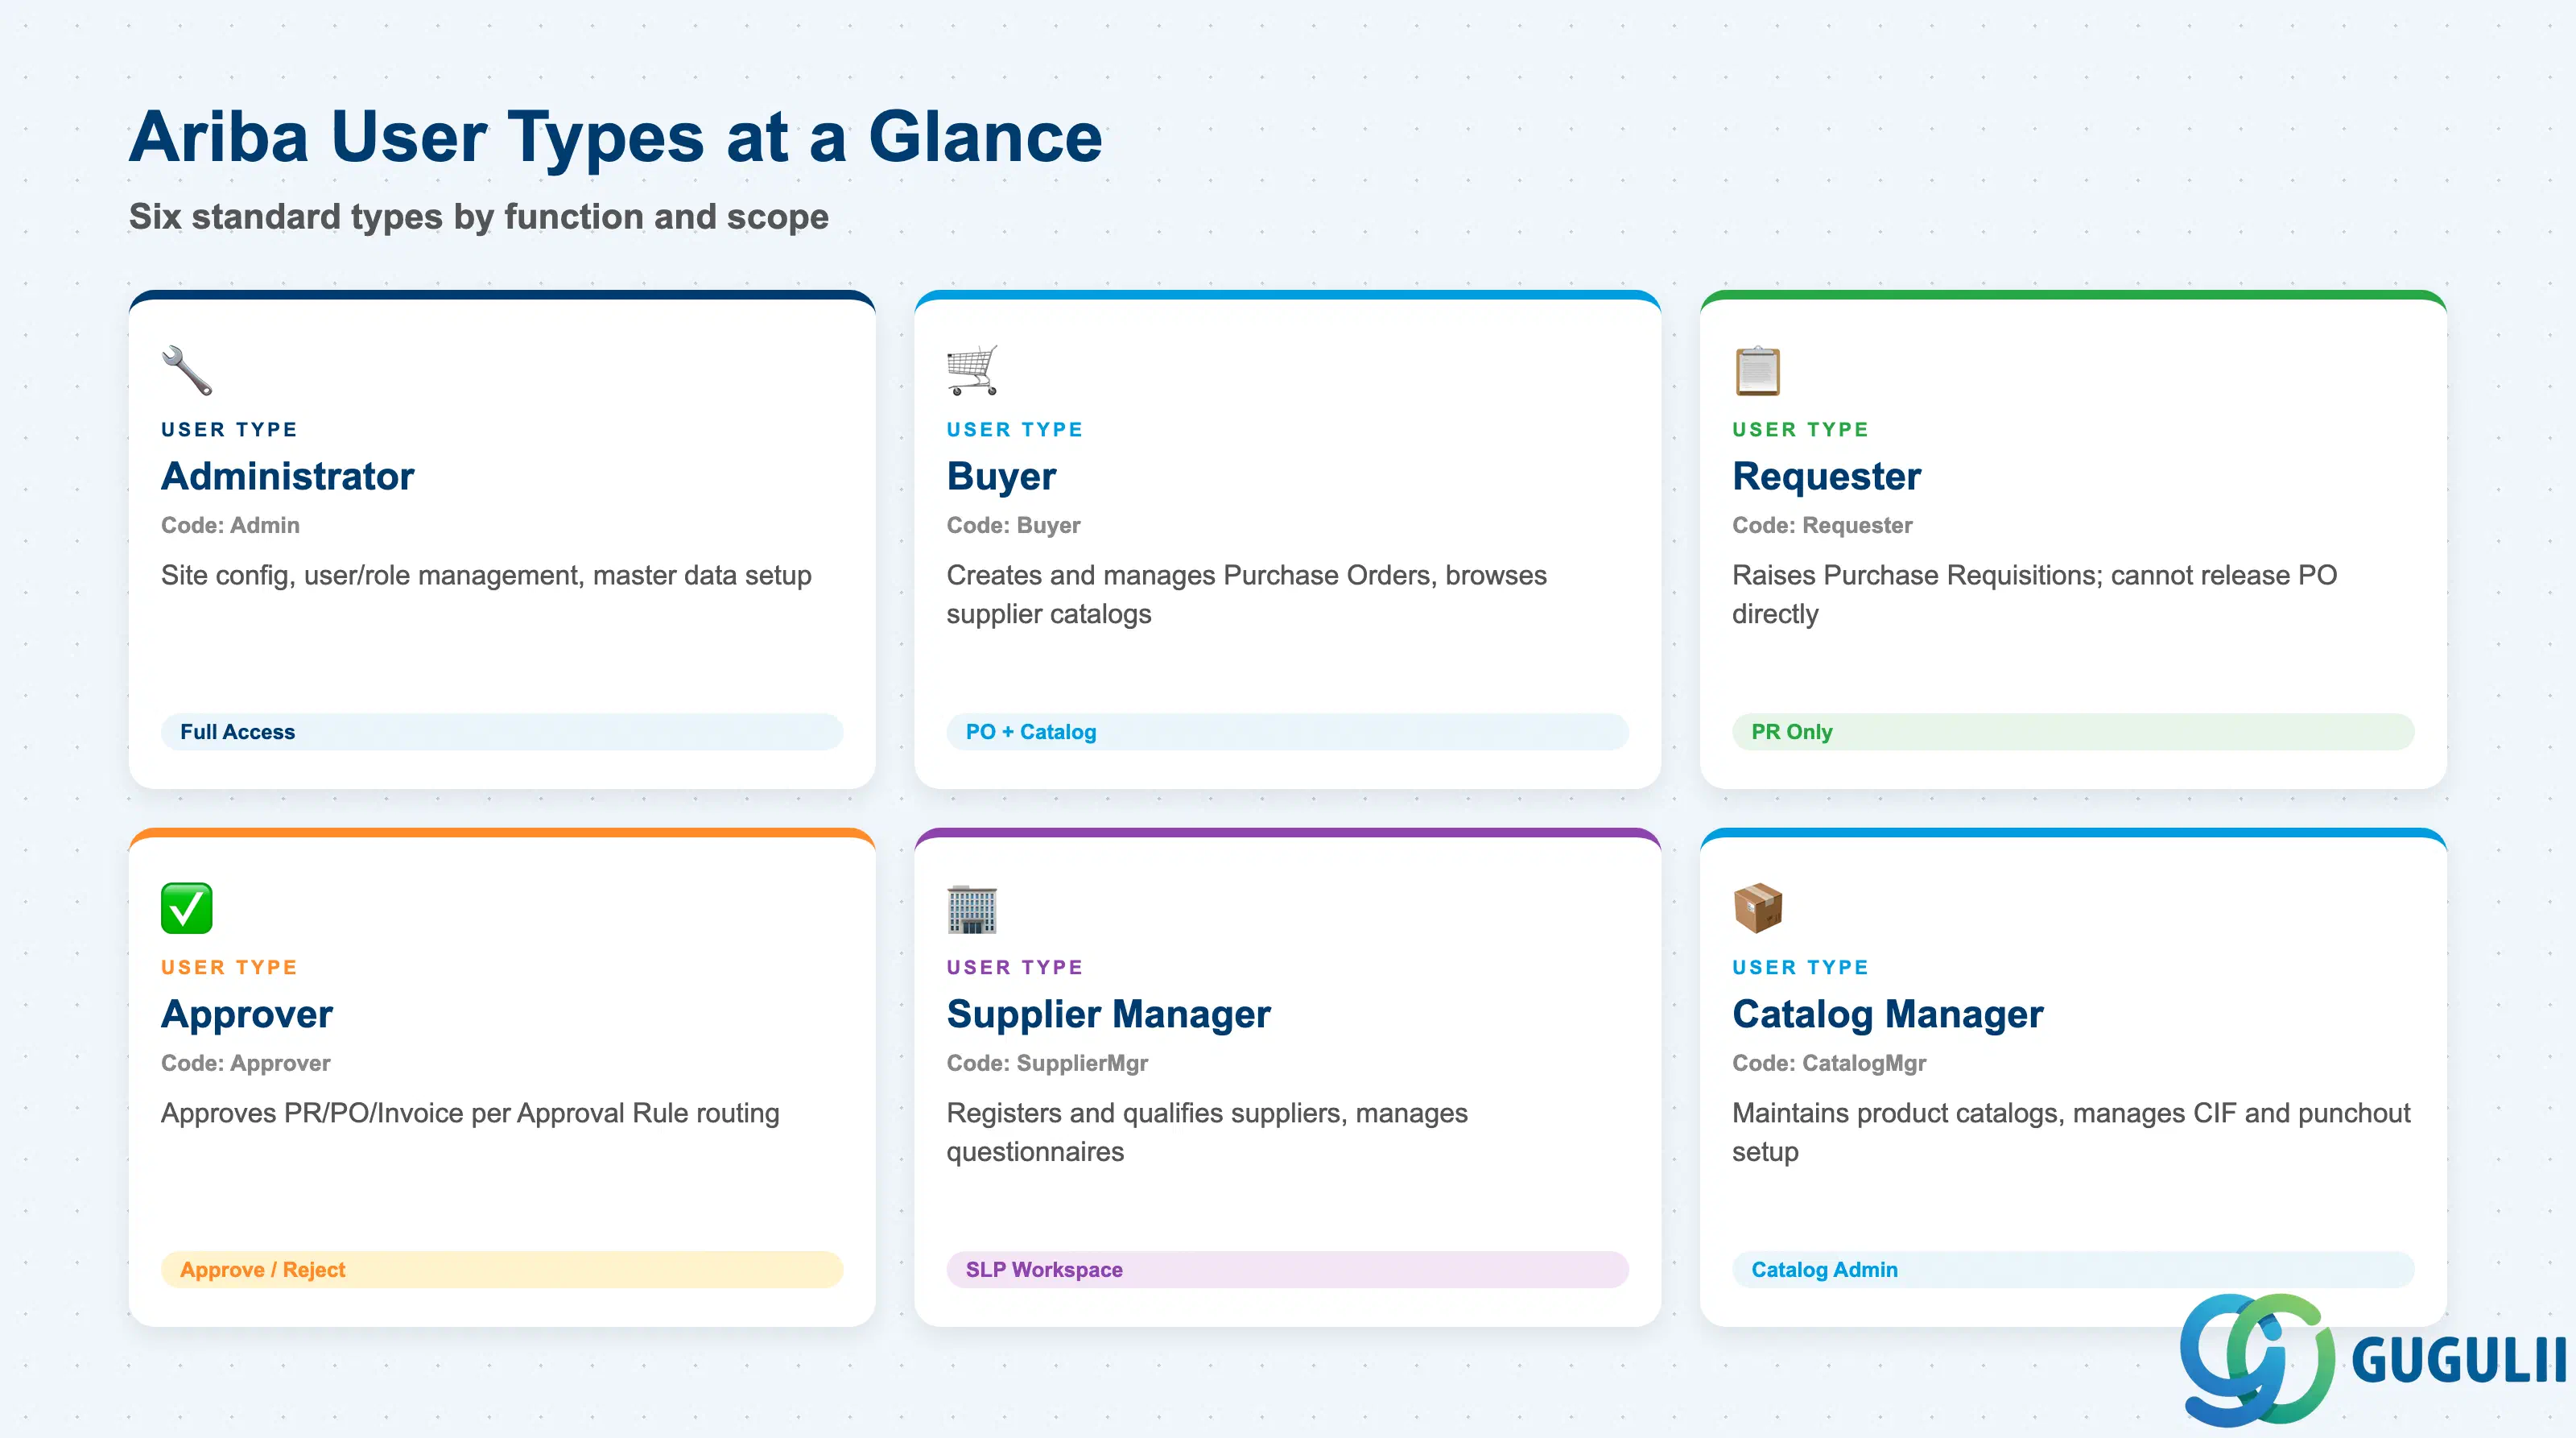
ユーザタイプは独立した設定項目というよりも、個人に割り当てられたグループ/ロールの組み合わせを実用的に簡略化したものであり、その人が日常的に何を行うことが期待されているかを表します。これを本稼働開始時に誤ると、最も一般的な手戻りの原因の一つとなります。「要求元」にしかならないはずの担当者に「購買担当者」のアクセス権を割り当てると、購買ガバナンスが意図していなかった発注書作成や仕入先可視化の権限が付与されてしまいます。
| タイプ | コード | ユースケース | 主な動作 | |
|---|---|---|---|---|
| 管理者 | Admin | サイト設定、ユーザー/ロール管理、マスタデータ設定 | 「ユーザー管理」「グループ管理」「サイト管理」へのフルアクセス。少数の指名ユーザーに限定し、共有ログインは不可 | |
| 購買担当者 | Buyer | 購買発注の作成と管理 | 「購買発注作成」「購買依頼管理」、割り当てられたコモディティにスコープされたサプライヤカタログ参照へのアクセス | |
| 要求者 | Requester | 自己消費用の購買依頼を起票 | 「購買依頼作成」「自分の購買依頼」に制限。直接発注をリリース不可 — 常に承認ルールを経由 | |
| 承認者 | Approver | 承認ルールのルーティングに従い、PR/PO/請求書を承認 | 承認ルールによってルーティングされた伝票のみ表示。承認/却下/再割当のみ可能 | |
| サプライヤ管理者 | SupplierMgr | サプライヤの登録と資格評価 | 「サプライヤ管理」ワークスペースへのアクセス。サプライヤ登録および資格評価アンケートの承認/却下が可能 | |
| カタログ管理者 | CatalogMgr | 製品カタログの管理 | 「カタログ管理」へのアクセス。CIFカタログのアップロード/更新、パンチアウト設定の管理 |
設計原則: ユーザーが業務を遂行できる最も狭いユーザータイプを割り当て、後で明示的なロール変更リクエストによってアクセスを拡大します。全員をデフォルトでバイヤーや管理者として本稼働開始することは避けてください。
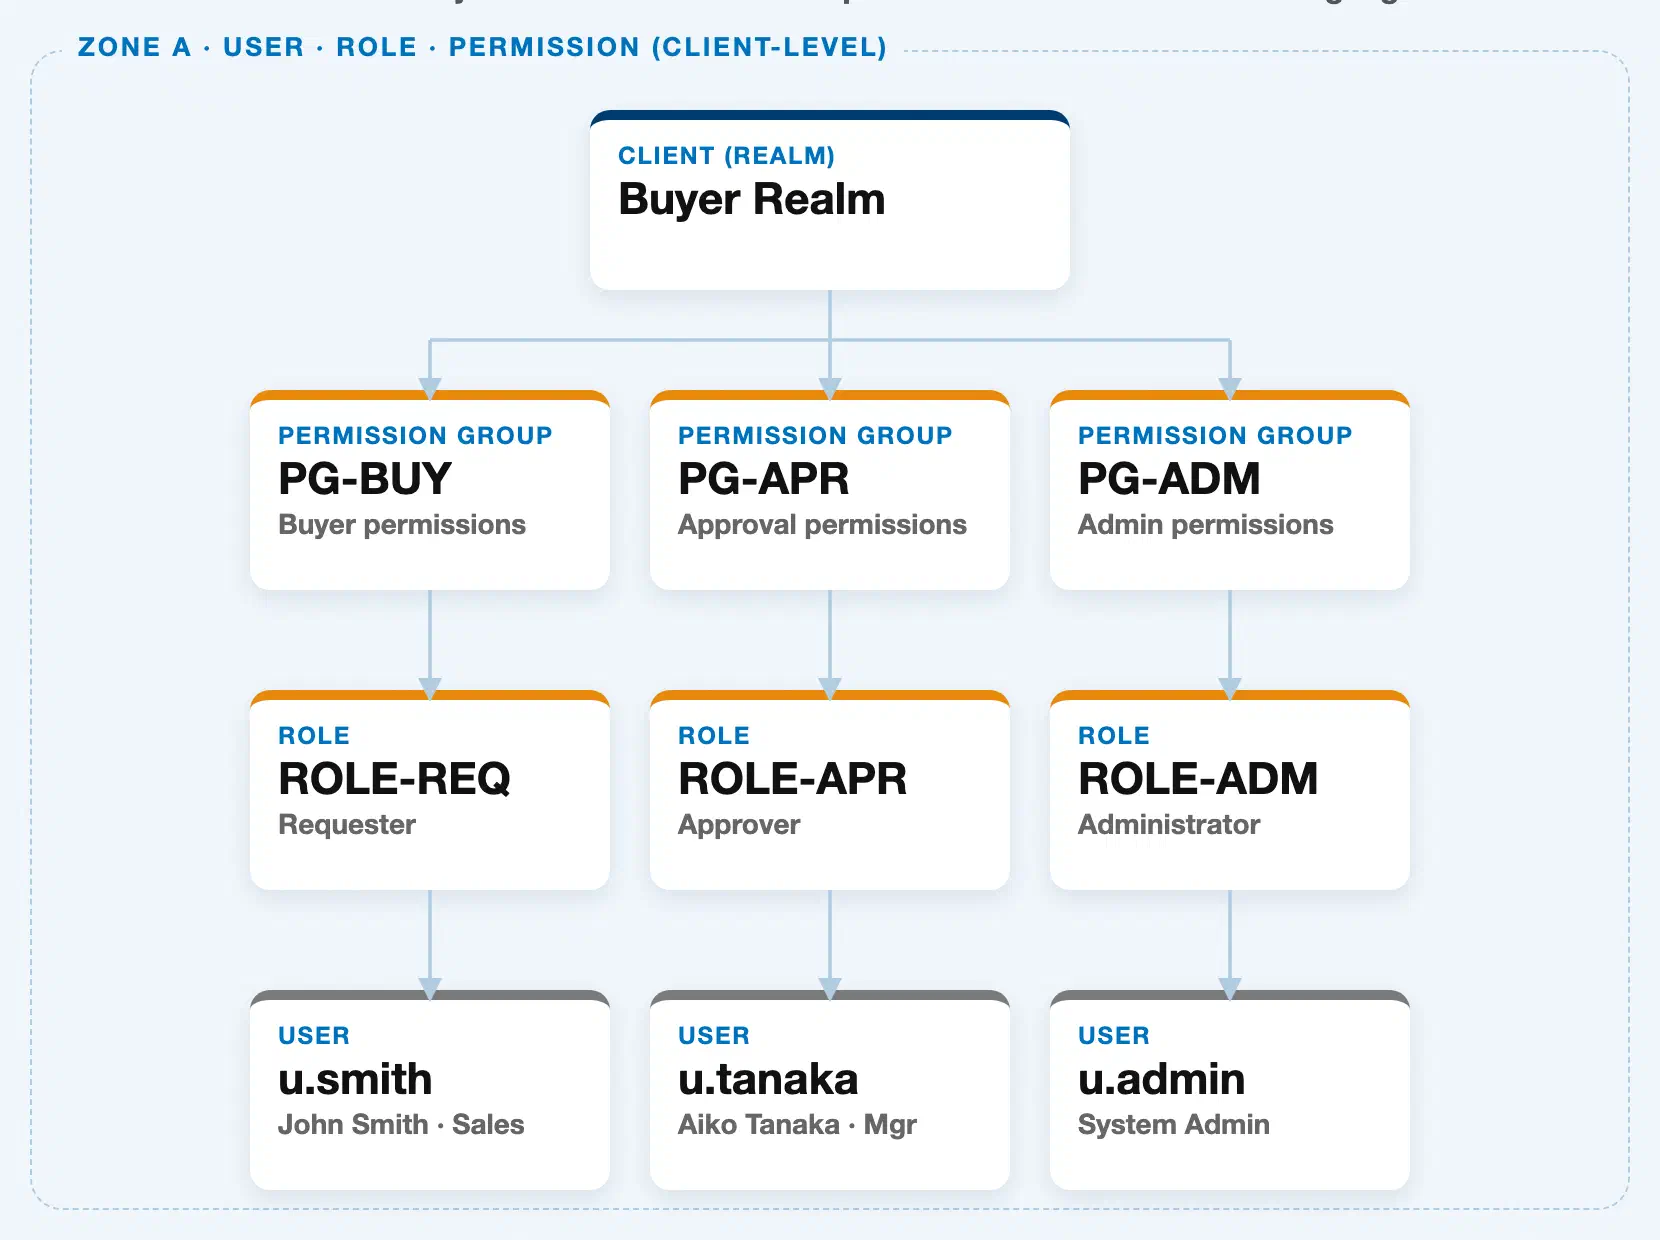
具体的な例を用いたデータ階層
Buyer Realm (client-level scope — equivalent to Client in S/4HANA terms)
│
├── Permission Group "PG-BUY" — Buyer permissions
│      └── Role "ROLE-REQ" — Requester
│             └── User "u.smith" — John Smith, Sales
│
├── Permission Group "PG-APR" — Approval permissions
│      └── Role "ROLE-APR" — Approver
│             └── User "u.tanaka" — Aiko Tanaka, Mgr
│
└── Permission Group "PG-ADM" — Admin permissions
       └── Role "ROLE-ADM" — Administrator
└── User "u.admin" — System Adminユーザーはレルムを所有しません。レルムは厳格なクライアントレベルの階層の最下部に位置します。すなわち、レルム(Aribaにおける最上位のサイト/テナント境界)は権限グループを含み、各権限グループは正確に1つのロールを付与し、各ロールは1人以上のユーザーが保持します。したがって、ユーザーの実効アクセス権はこのチェーンを下って継承され、ユーザーレコードに直接設定されるわけではありません。承認ルールは別個の設定オブジェクトであり、この階層の一部ではありません。承認ルールは実行時にユーザーのロールを読み取り、ルーティングを決定します(セクション1.4を参照)。
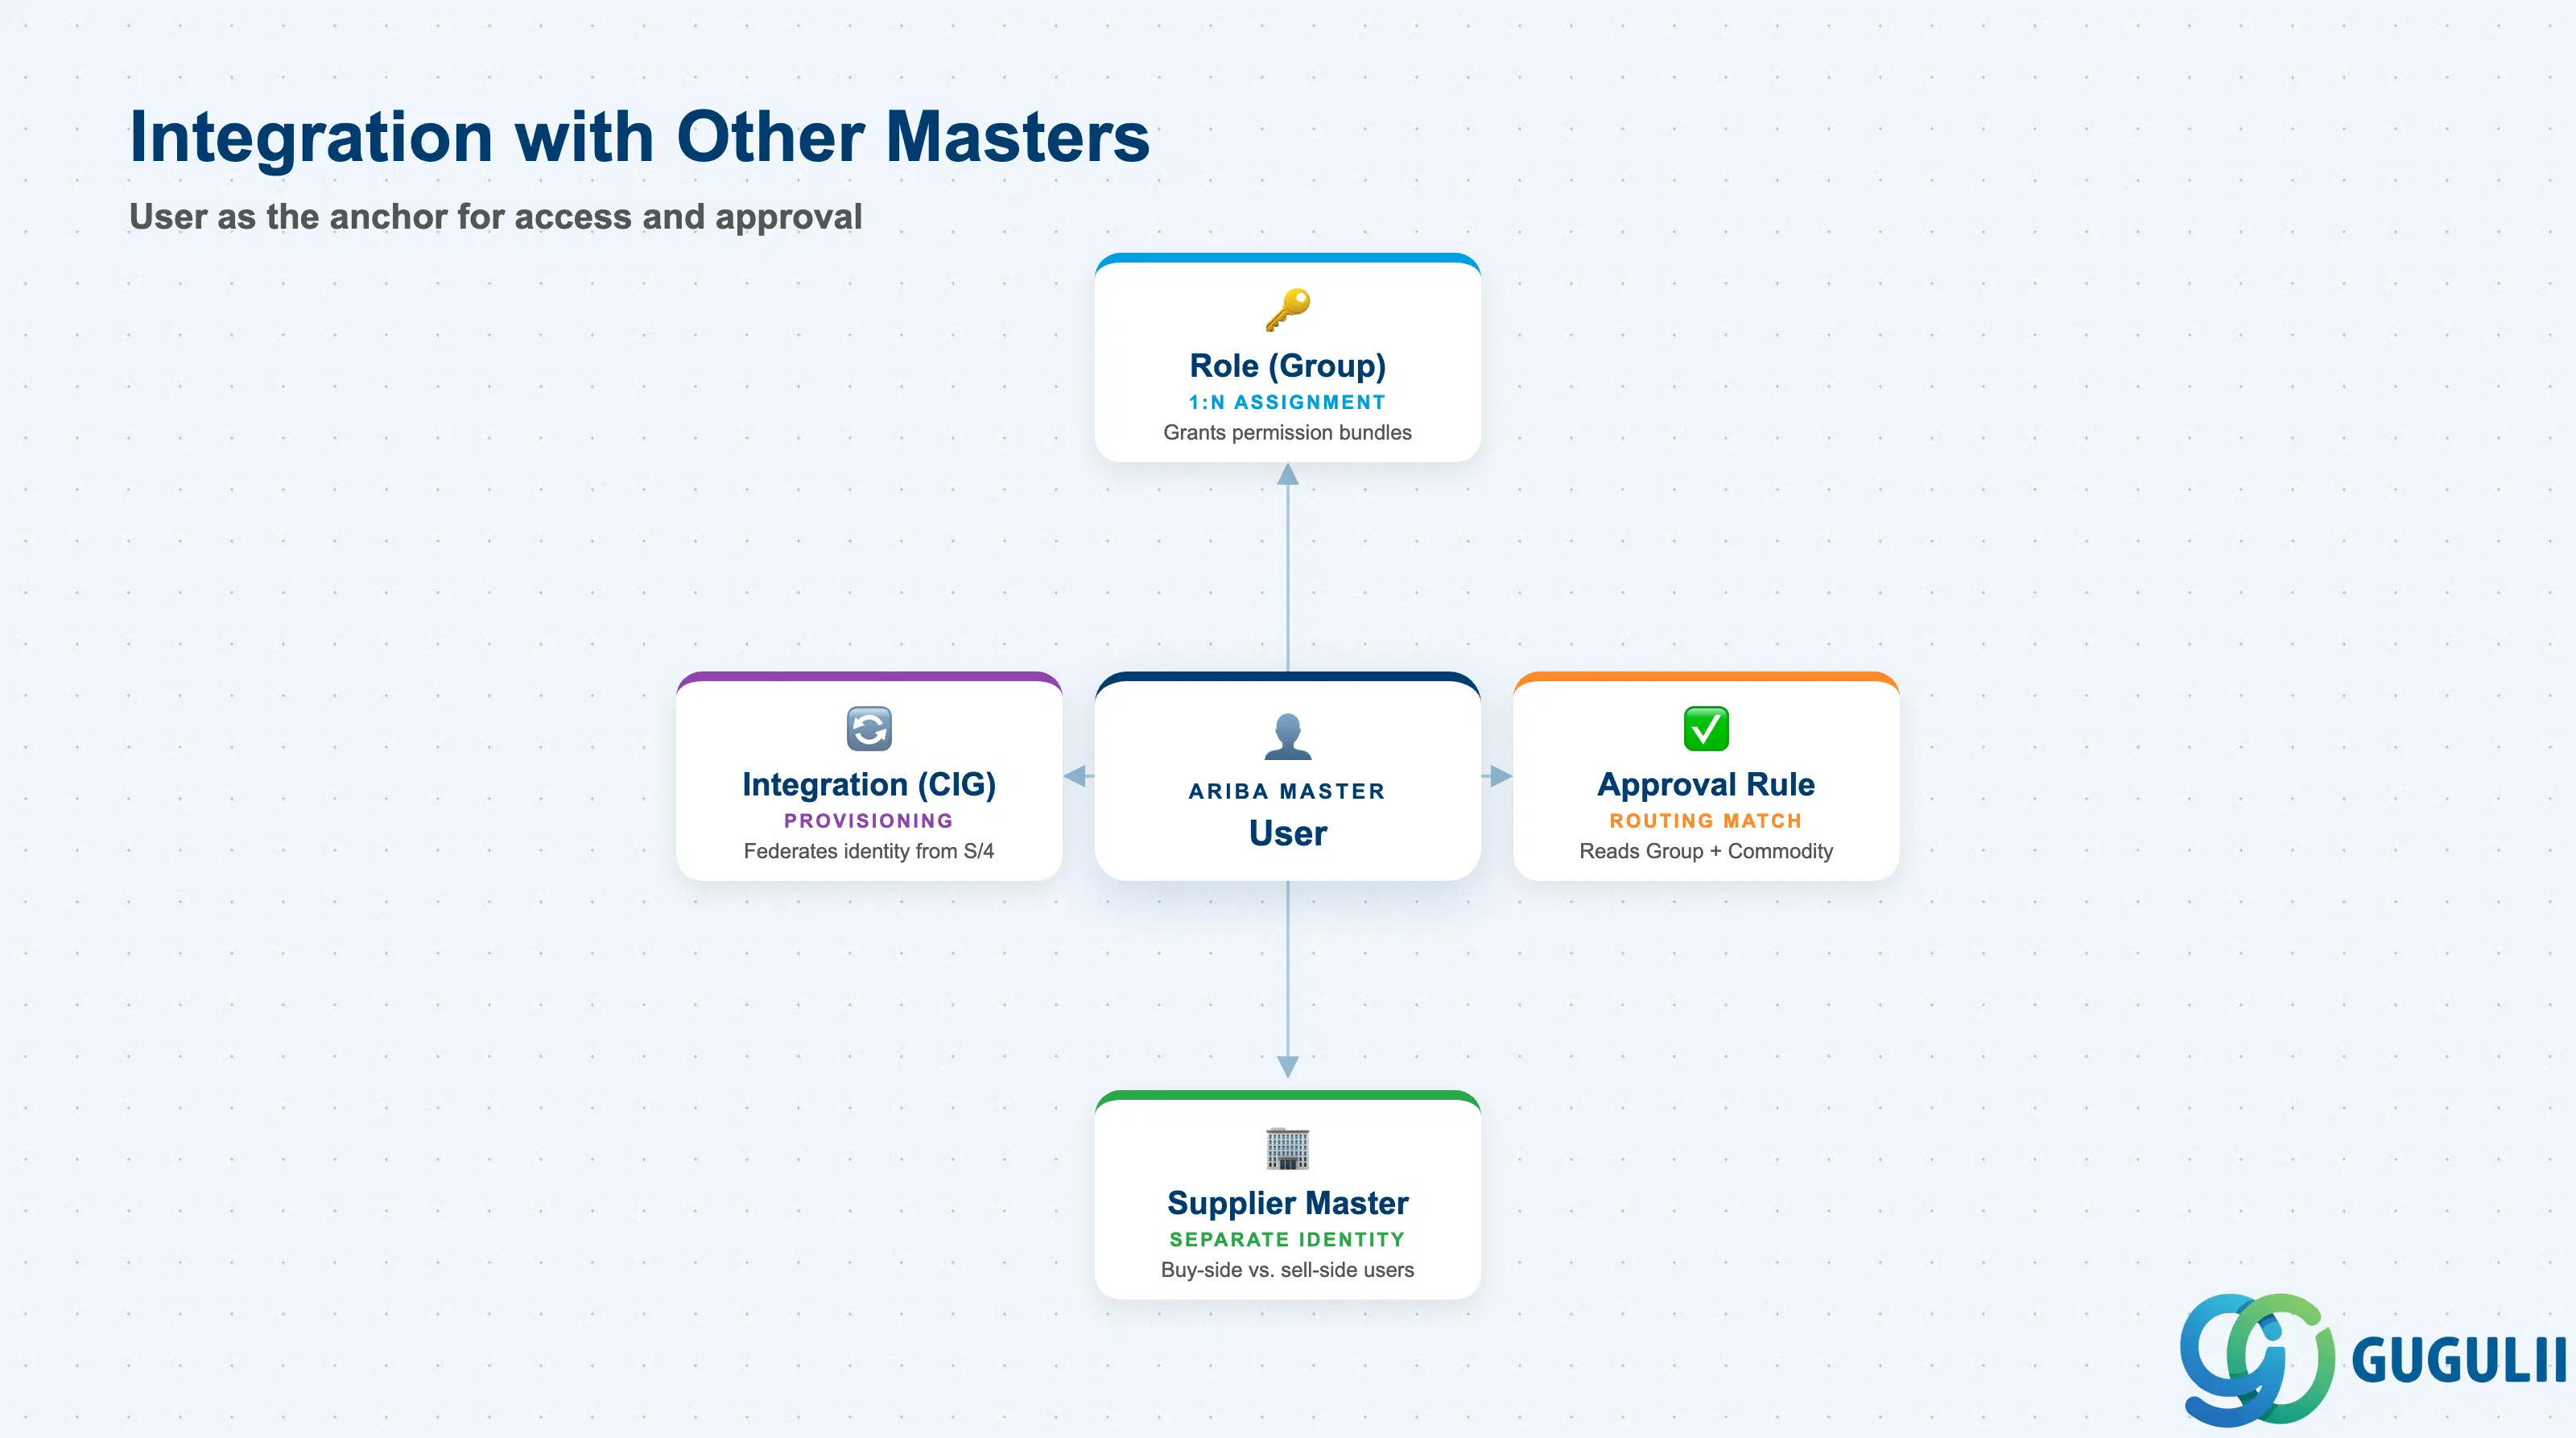
Userレコードは単独で存在するわけではありません。これは、フェーズ1~5の他の3つのオブジェクトが読み取り元またはプロビジョニング先とするアンカーです。
| オブジェクト | 関係性 | 実務上の注意点 | |
|---|---|---|---|
| ロール(グループ) | ユーザーは1:Nのグループに割り当てられ、グループは権限のバンドルを付与する | 個々の名前付きユーザーではなく、職務機能に基づいてグループをモデル化する。これにより、人員変動時もロール管理が管理しやすくなる | |
| 承認ルール | 承認ルールは、ユーザー記録に直接ではなく、ユーザーのグループ/ロールと品目カテゴリに基づいて照合される | ユーザーのグループが変更されても、そのユーザーが作成した既存の伝票に対する承認ルーティングは遡及的に変更されない。新しいグループでのルーティングが適用されるのは新規伝票のみ | |
| 仕入先マスタ | 「仕入先管理」ユーザー(購買側)は、仕入先自身のAriba Networkアカウント(販売側)とは異なるIDスペースである | 購買側ユーザー(このオブジェクト)と仕入先ネットワークユーザーを混同しないこと。これらは、同じレルム内であっても、完全に別個のユーザーストアで管理される | |
| 統合モデル(CIG) | CIG/SAP Cloud Identity Servicesは、S/4HANAビジネスパートナまたは外部IdPから購買側ユーザーIDをプロビジョニングまたはフェデレーションできる | 一般的なパターン:HR/BPがID属性をSAP Cloud Identity Servicesにフィードし、それがAribaへのSSOをフェデレーションする。Aribaはグループ/ロール割り当てをローカルで保持する |
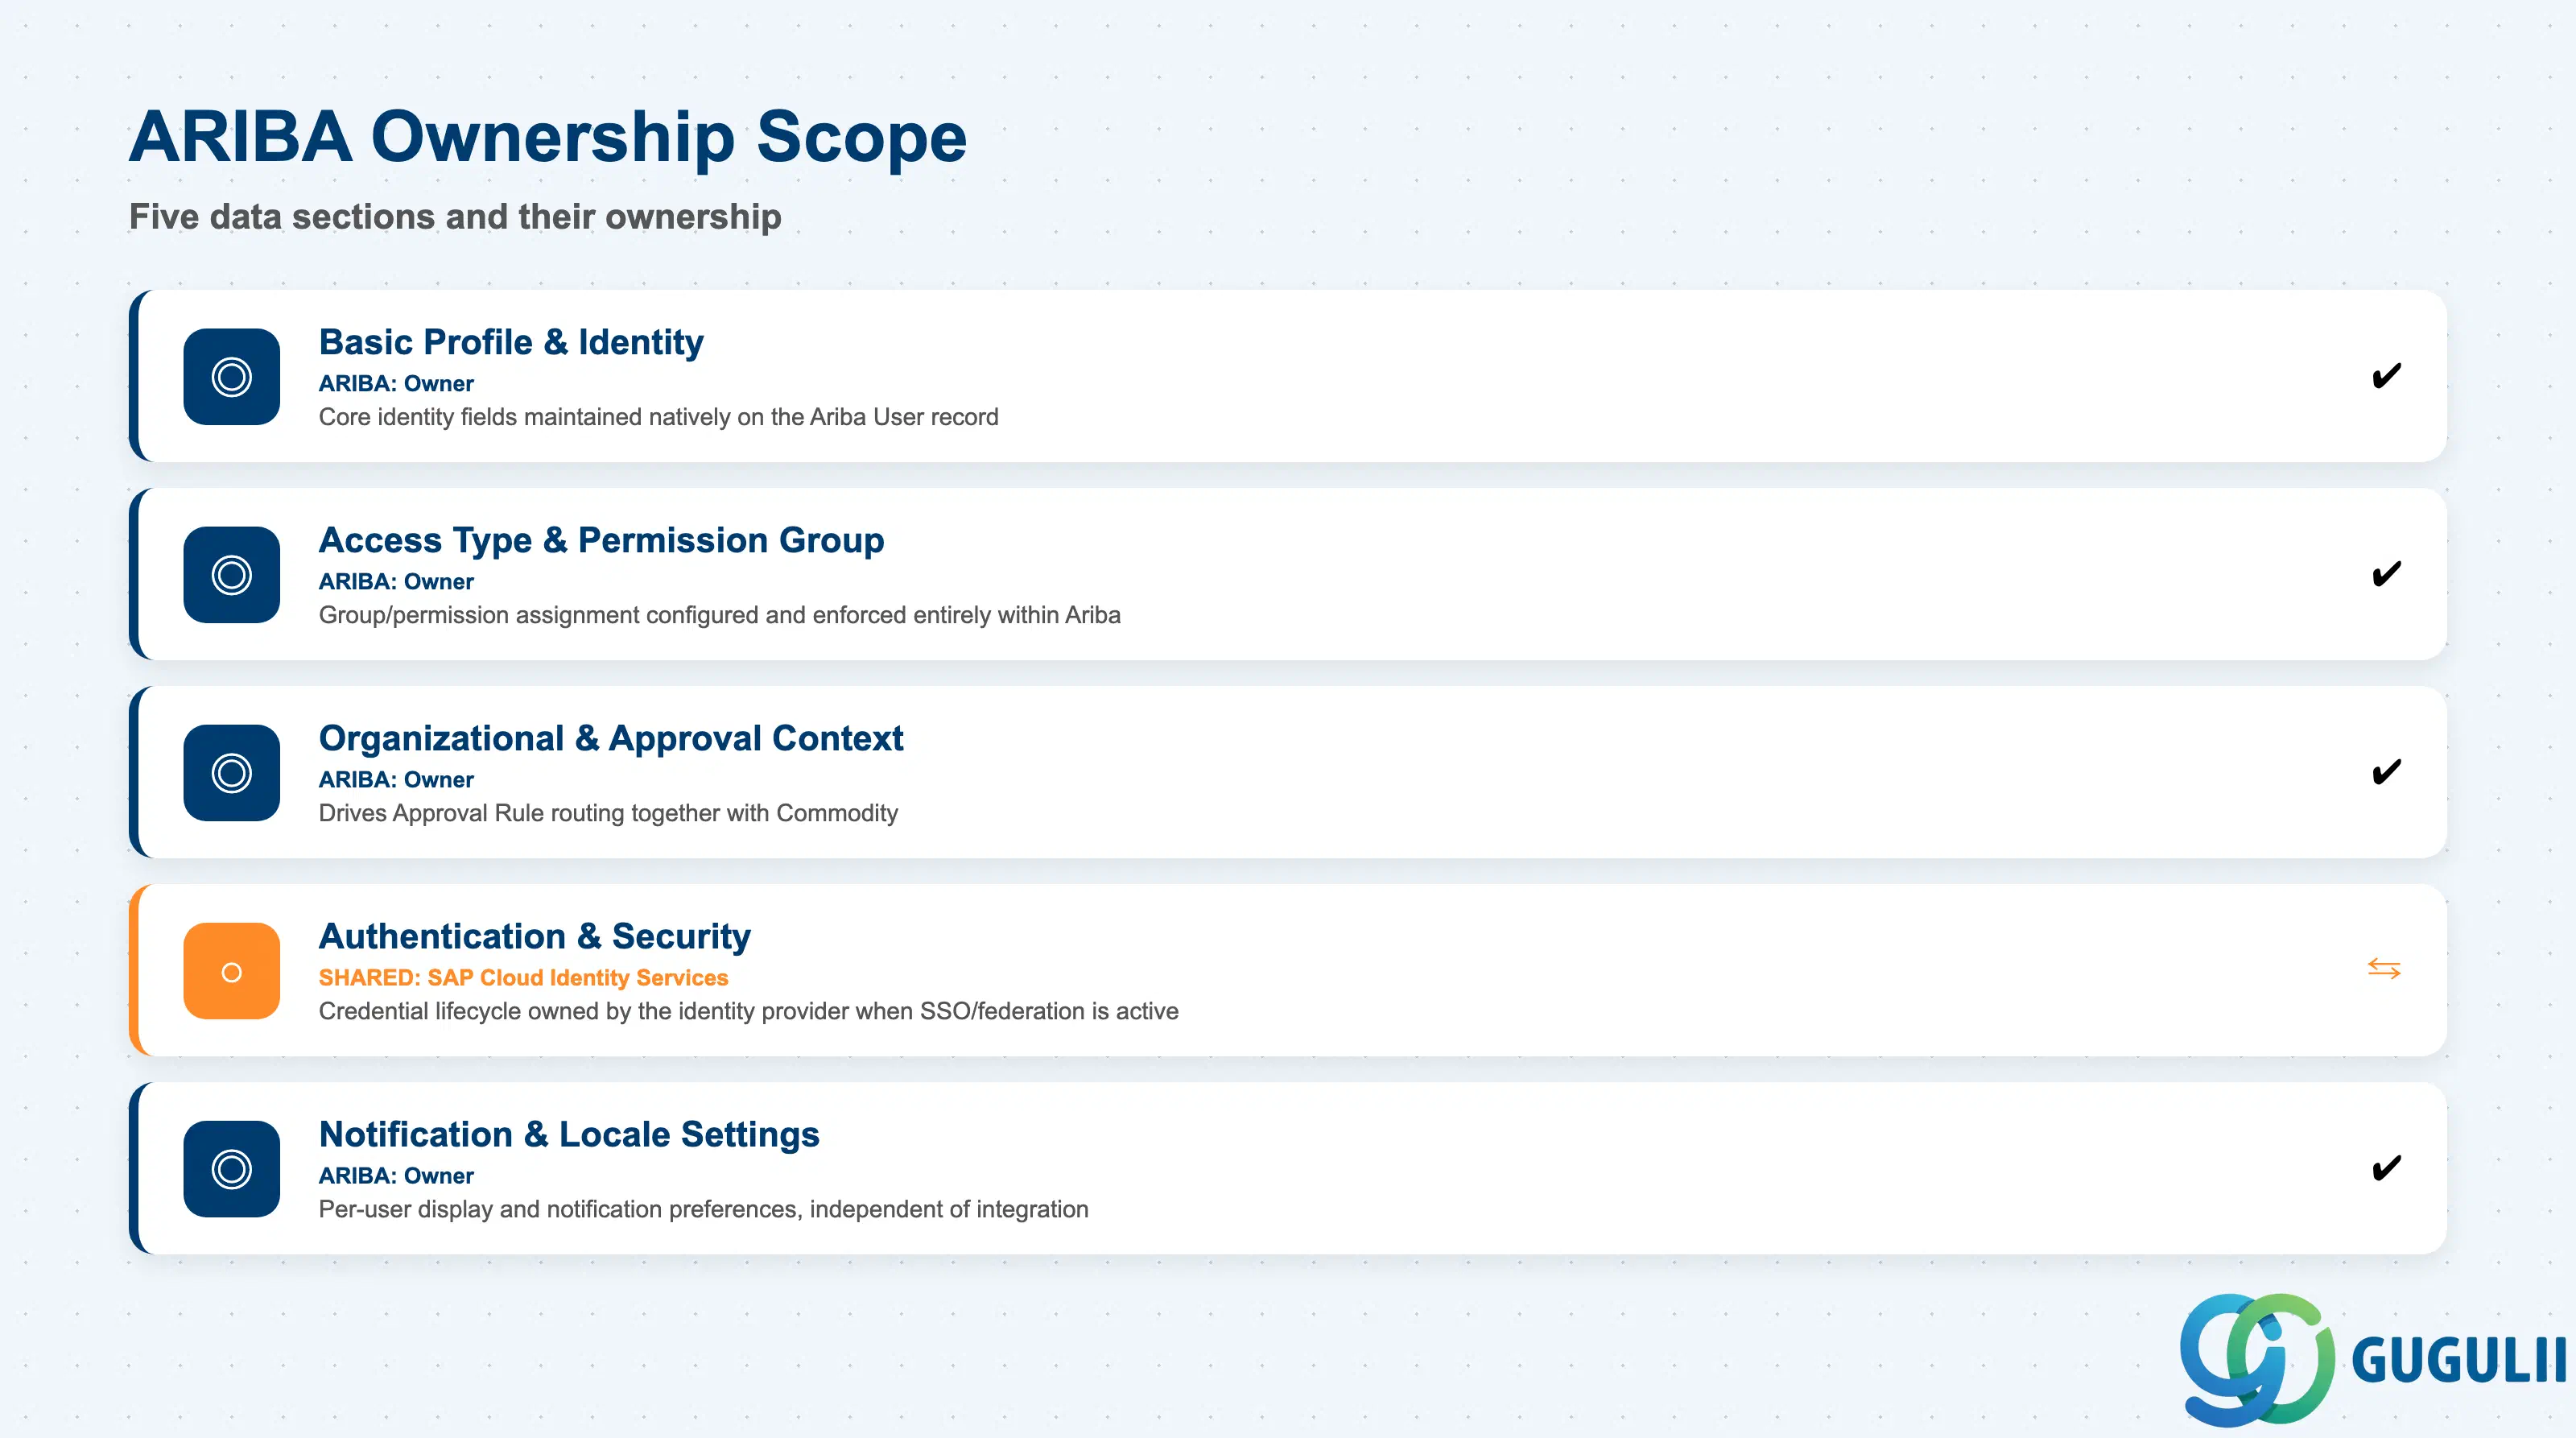
| データ区分 | Aribaの関与 | 備考 | |
|---|---|---|---|
| 基本プロファイルとID | ◎ 所有者 | コアIDフィールドは、手動またはCSVインポートで作成されたかどうかに関わらず、Aribaユーザレコード上でネイティブに管理されます | |
| アクセスタイプと権限グループ | ◎ 所有者 | グループ/権限の割り当ては、Ariba内で完全に設定および適用されます。S/4に相当するものはありません | |
| 組織および承認コンテキスト | ◎ 所有者 | 承認ルールのルーティングを品目と連動して制御します。ユーザレコード上で管理されます | |
| 認証とセキュリティ | ○ SAP Cloud Identity Servicesと共有 | SSO/フェデレーテッドログインが有効な場合、資格情報のライフサイクル(パスワードリセット、MFA)は、AribaではなくIDプロバイダーが所有します | |
| 通知とロケール設定 | ◎ 所有者 | ユーザーごとの表示および通知のプリファレンス。統合とは独立しています |
凡例: ◎ = オーナー/重要、○ = 直接関与
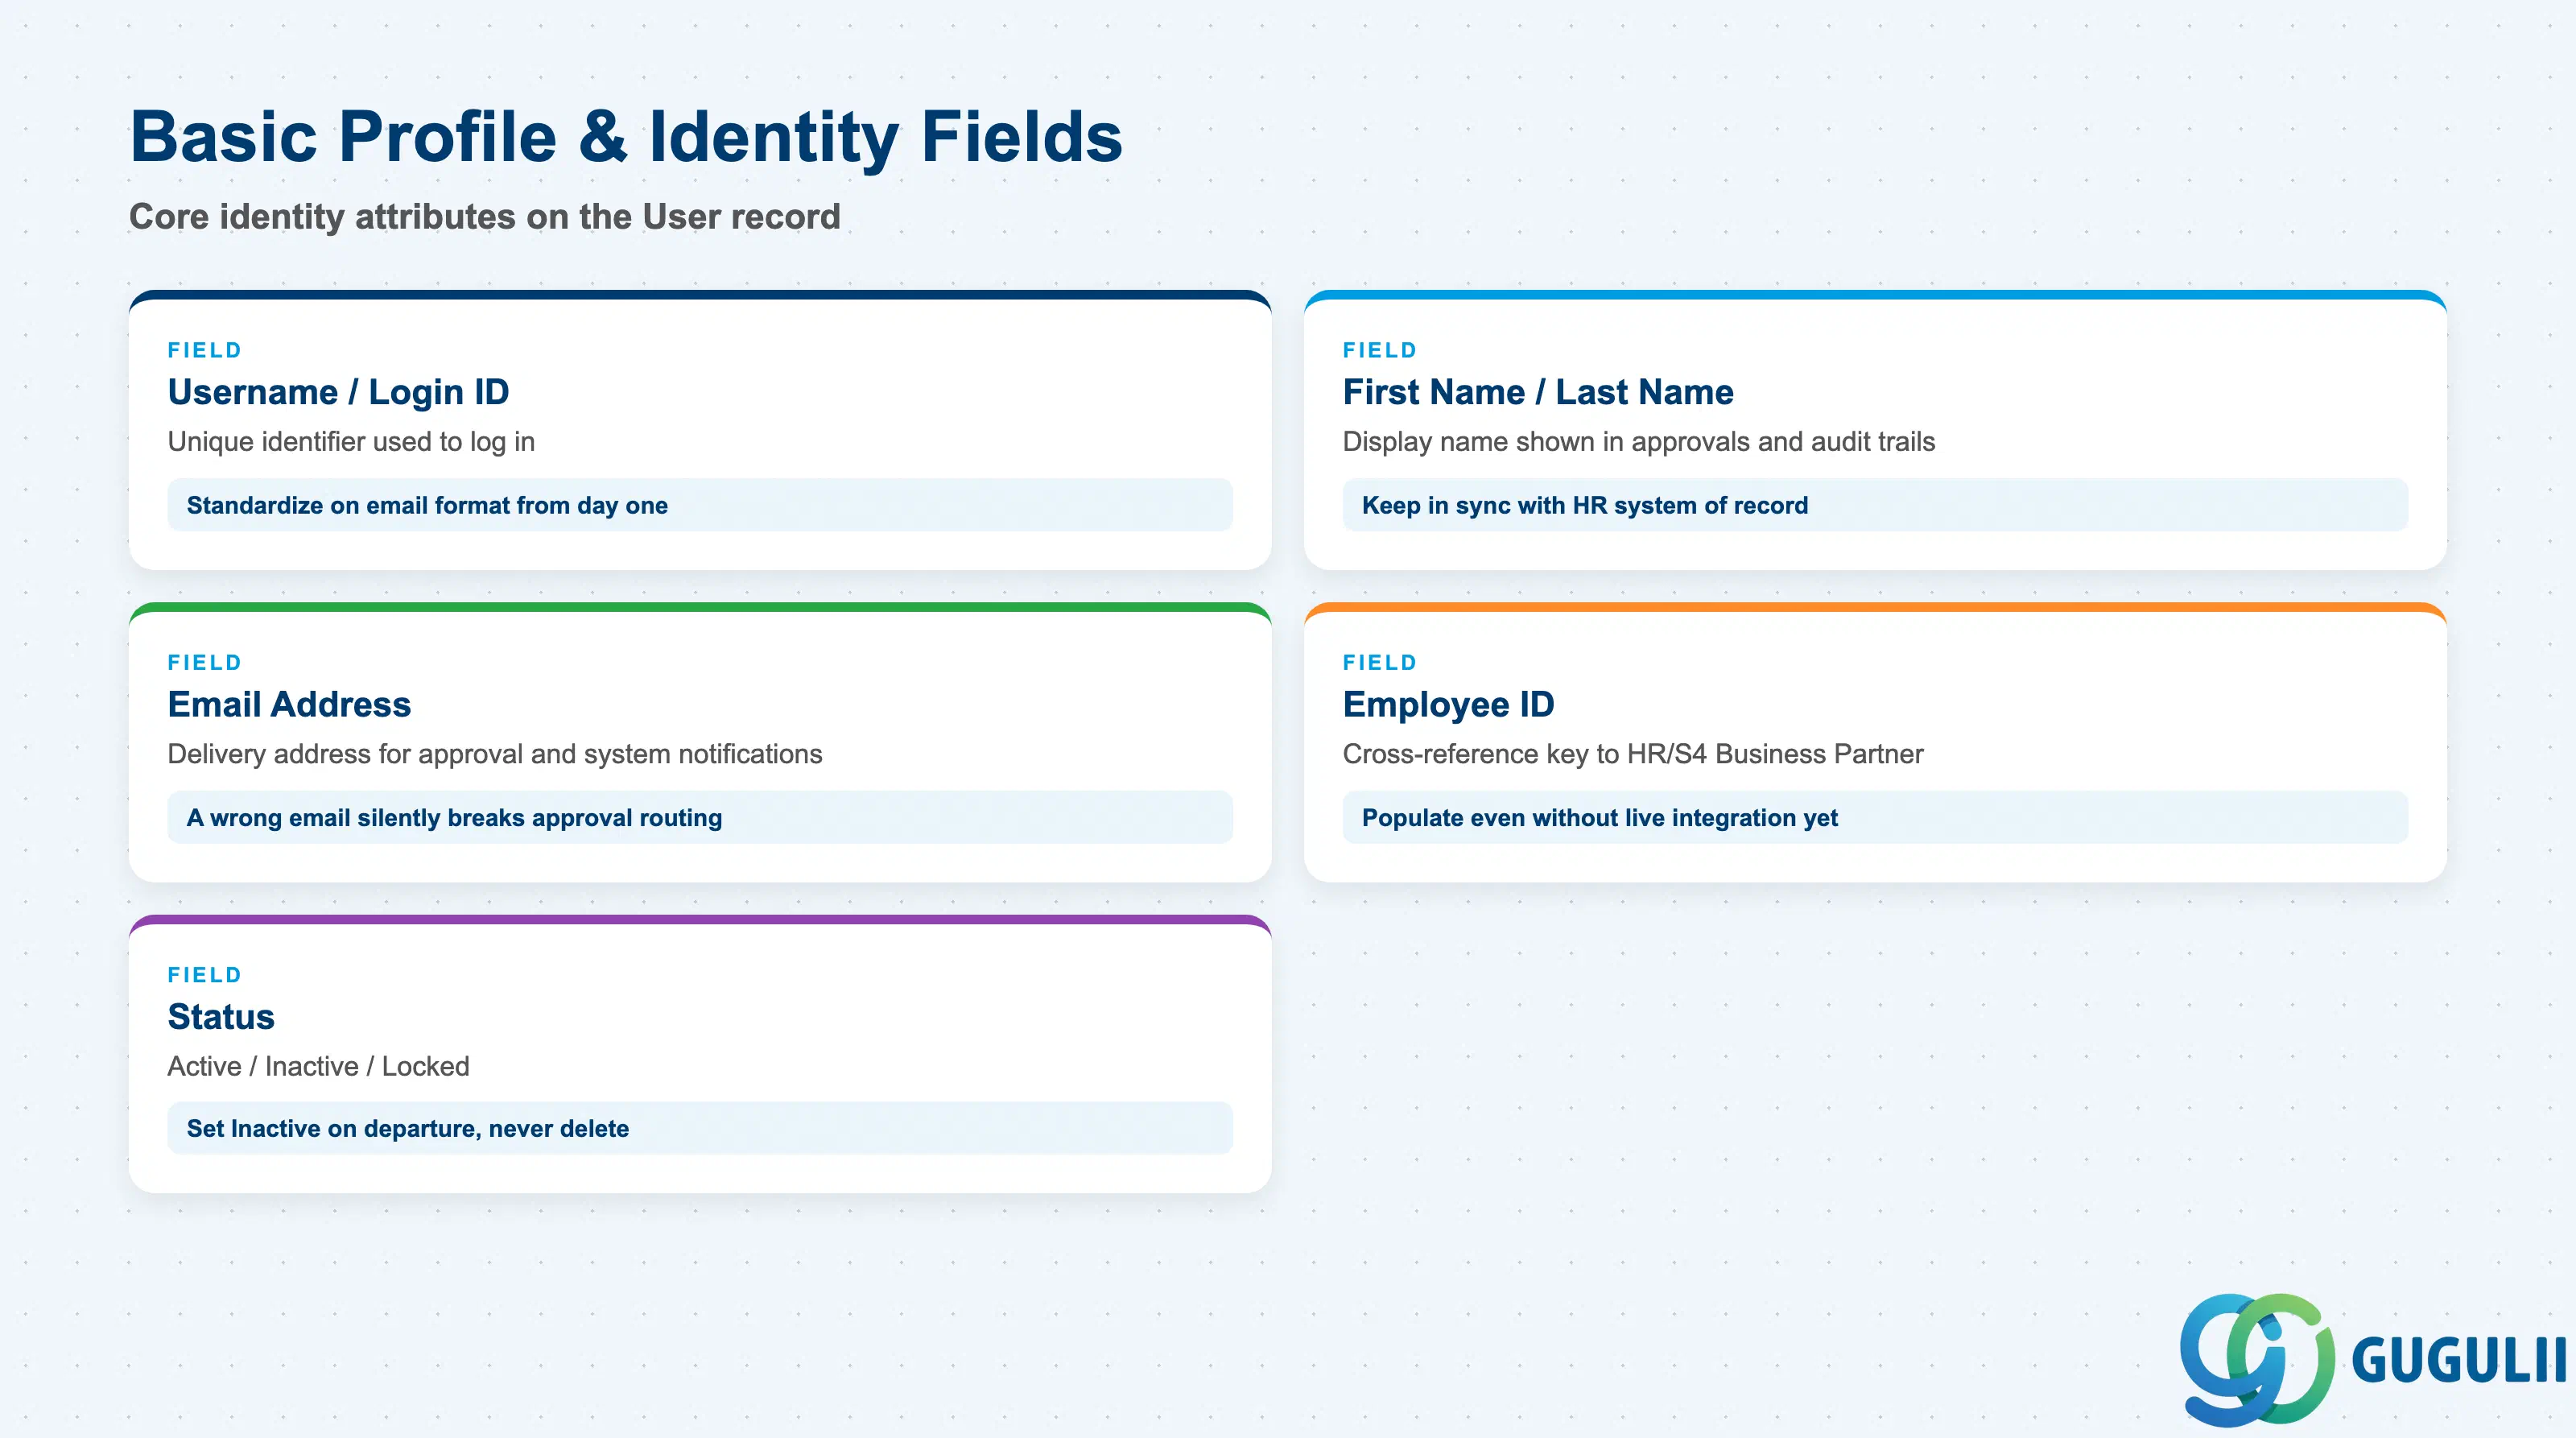
以下は、Aribaサイト上で個人を一意に識別する属性であり、グループや承認コンテキストが割り当てられる前に必須となります。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| ユーザ名 / ログインID | ログインに使用する一意の識別子。通常は企業メールアドレス | 初日からメール形式のユーザ名に統一する — ロールアウト全体で従業員IDとメールアドレスが混在すると、CSV再インポート時に厄介な調整作業が発生する | |
| 名 / 姓 | 承認通知や監査証跡に表示される表示名 | フェデレーションを計画している場合は、HRシステムのマスタと同期を維持する — 不一致があると、後日、通知メール内の承認者名が混乱を招く原因となる | |
| メールアドレス | 承認、発注書、システム通知の配信先アドレス | 誤ったメールアドレスや古いメールアドレスは、承認ルーティングを黙って停止させる — 伝票は「保留中」のままで目に見えるエラーが発生しないため、一括ロードのたびにこのフィールドを検証すること | |
| 従業員ID(任意) | HR/S4ビジネスパートナレコードへの相互参照キー | ライブ統合がまだ存在しない場合でも、このフィールドに入力しておく — 後日、CIGやSAP Cloud Identity Servicesのロールアウトが大幅に簡素化される | |
| ステータス | 有効 / 無効 / ロック済 | 退職時は「削除」ではなく「無効」に設定する — ユーザを削除すると、そのユーザを作成者や承認者として参照する過去の購買発注/購買依頼/請求書の監査証跡が孤立する可能性がある |
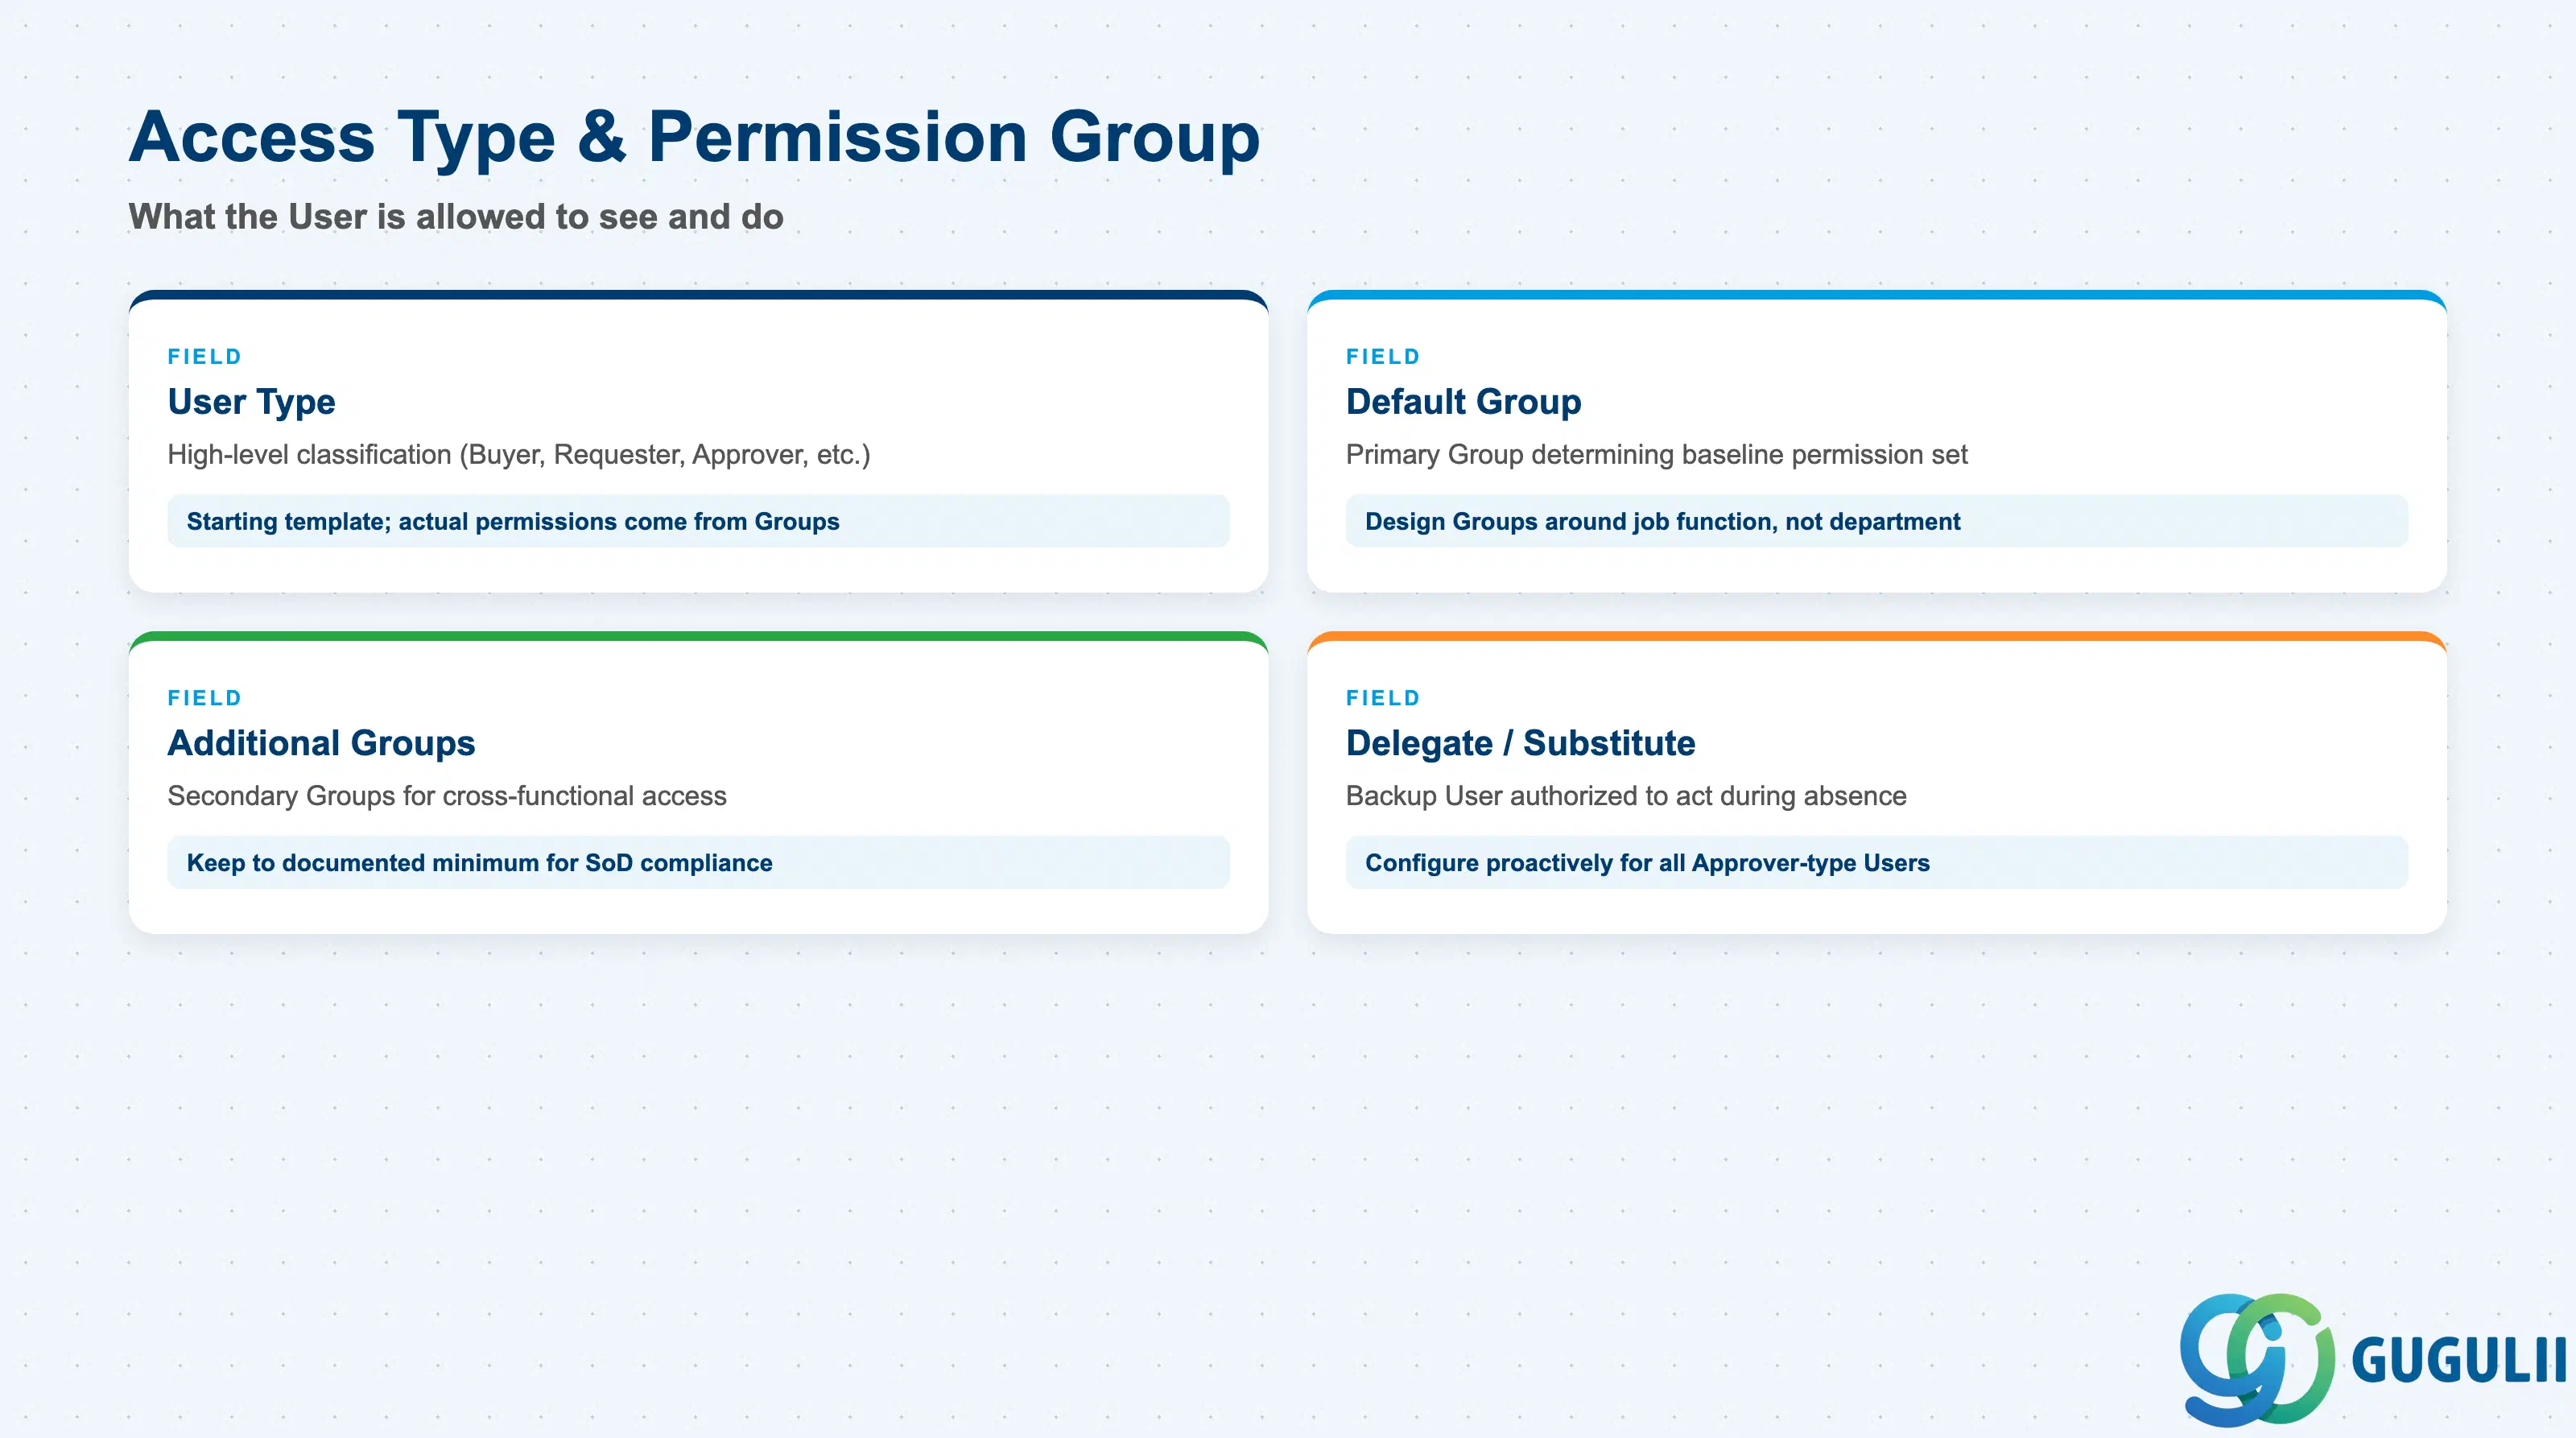
このセクションでは、ユーザーが表示および実行できる内容を制御します。これは、セクション1.2で説明されているユーザータイプを具体的な設定に変換したものです。
| フィールド | 説明 | 実践的な使用法 | |
|---|---|---|---|
| ユーザタイプ | 大まかな分類(購買担当、要求元、承認者など) | これは開始テンプレートとして扱い、最終的な権限と見なさないでください。実際の権限は、以下で割り当てられるグループによって決定され、より詳細に設定できます | |
| デフォルトグループ | 割り当てられたロールを介してユーザのベースラインアクセスを決定する主要な権限グループ | 部署名ではなく、職務機能(「PG-BUY」)に基づいて権限グループを設計してください。組織図が再編成されても、職務機能の方が安定しています | |
| 追加グループ | 部門横断的なアクセスが必要なユーザ(例:カタログ管理者であり、同時に要求元でもあるユーザ)のためのセカンダリグループ | 追加グループの割り当ては文書化された最小限に抑えてください。グループが増えるごとに、SoD(職務分掌)レビューの監査対象範囲が広がります | |
| 代行者 / 代替ユーザ | 不在時に代理で操作を実行する権限を持つバックアップユーザ | すべての承認者タイプのユーザに対して、これを事前に設定してください。休暇中の承認者に代行者がいないことは、購買発注/請求書の承認キューが停滞する最も一般的な原因の一つです |
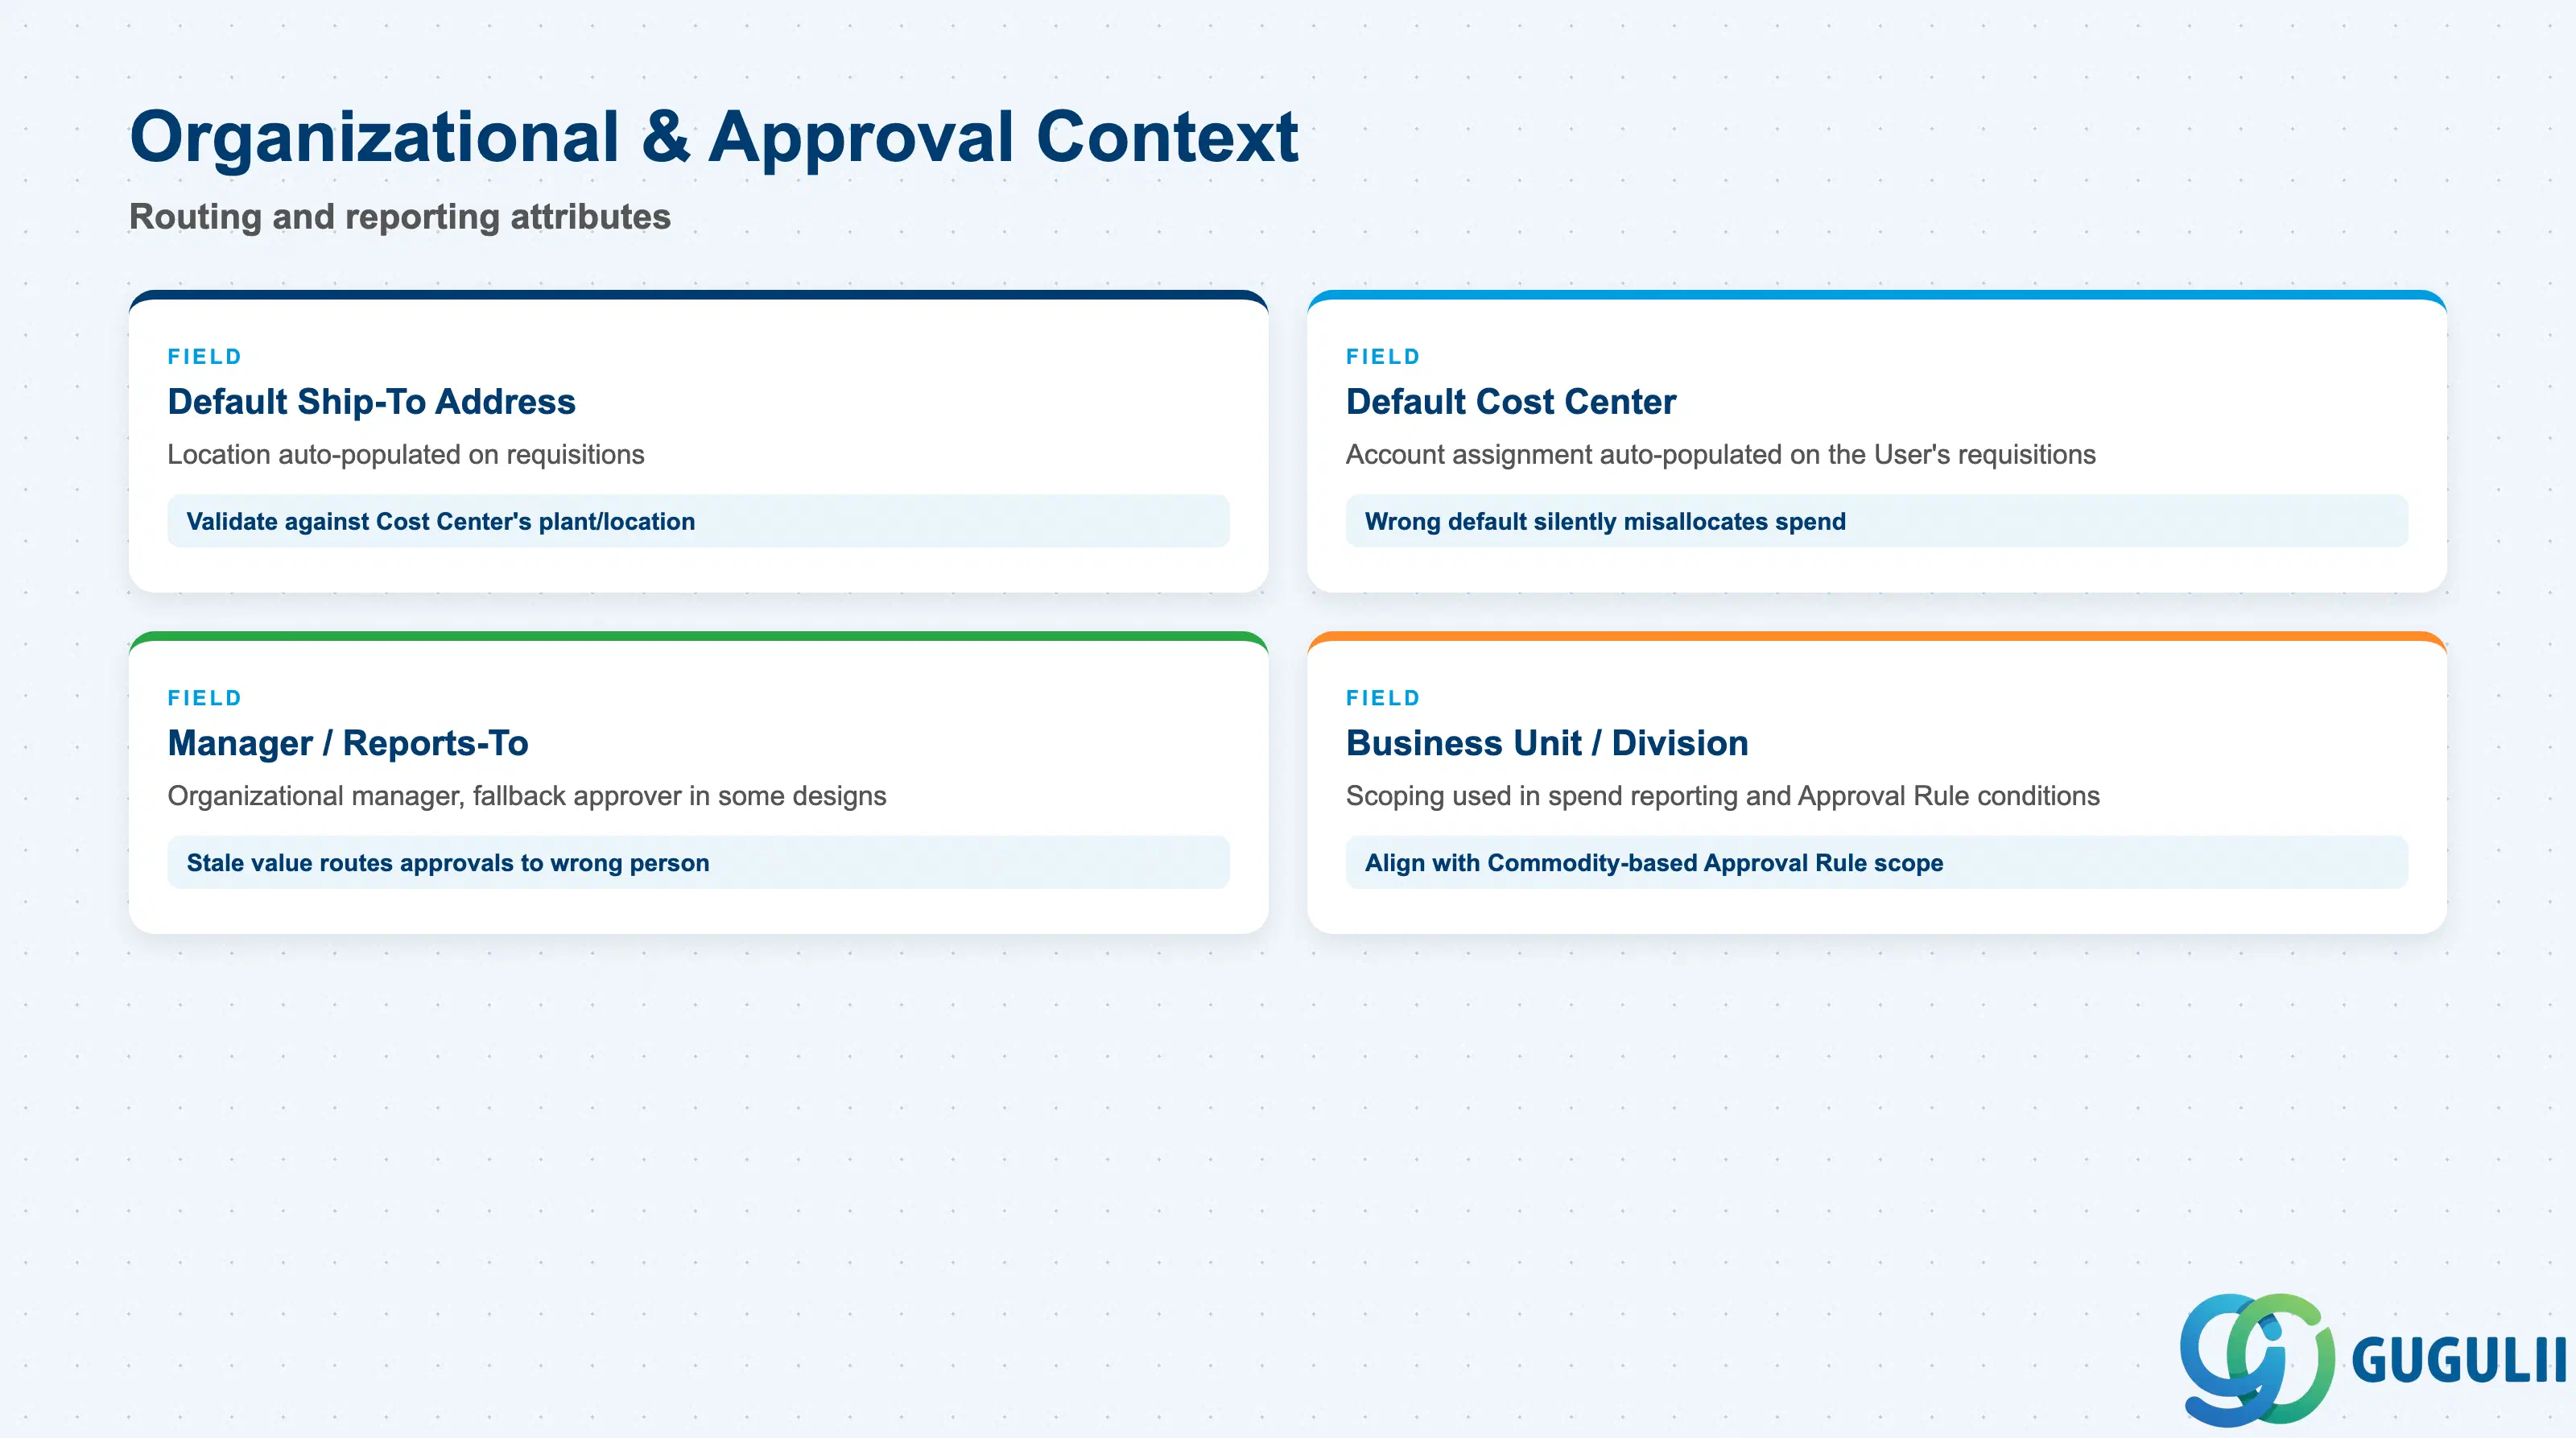
これらのフィールドは、ユーザーを組織的および財務的なコンテキストに配置します。これは、承認ルール(フェーズ4)とレポートの両方が依存するものです。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| デフォルト出荷先/納入先アドレス | このユーザが起票する購買依頼に自動入力されるロケーション | 個々の要求元に対してユーザレベルで設定するが、原価センタのプラント/ロケーションと照合し、定期発注で納入先アドレスが不一致にならないようにする | |
| デフォルト原価センタ/原価対象 | ユーザの購買依頼に自動入力される勘定割当 | これを誤ると、よくある本稼働時の問題となる — デフォルト原価センタが異なる部門を指している要求元は、月末レポートで誰かが気付くまで、支出を気付かれずに誤配分し続ける | |
| マネージャ/報告先 | 組織上のマネージャ。一部の承認ルール設計でフォールバック承認者として使用される | 実際の組織図と同期を保つこと — 古い報告先の値が残っていると、数ヶ月前にその役割を離れた人物に承認がルーティングされる | |
| 事業部門/事業部 | 支出レポートや一部の承認ルール条件で使用される組織スコープ | この値を、品目ベースの承認ルールがスコープ設定される方法に合わせること。そうしないと、承認ルーティング条件がサイレントにマッチしなくなる可能性がある |
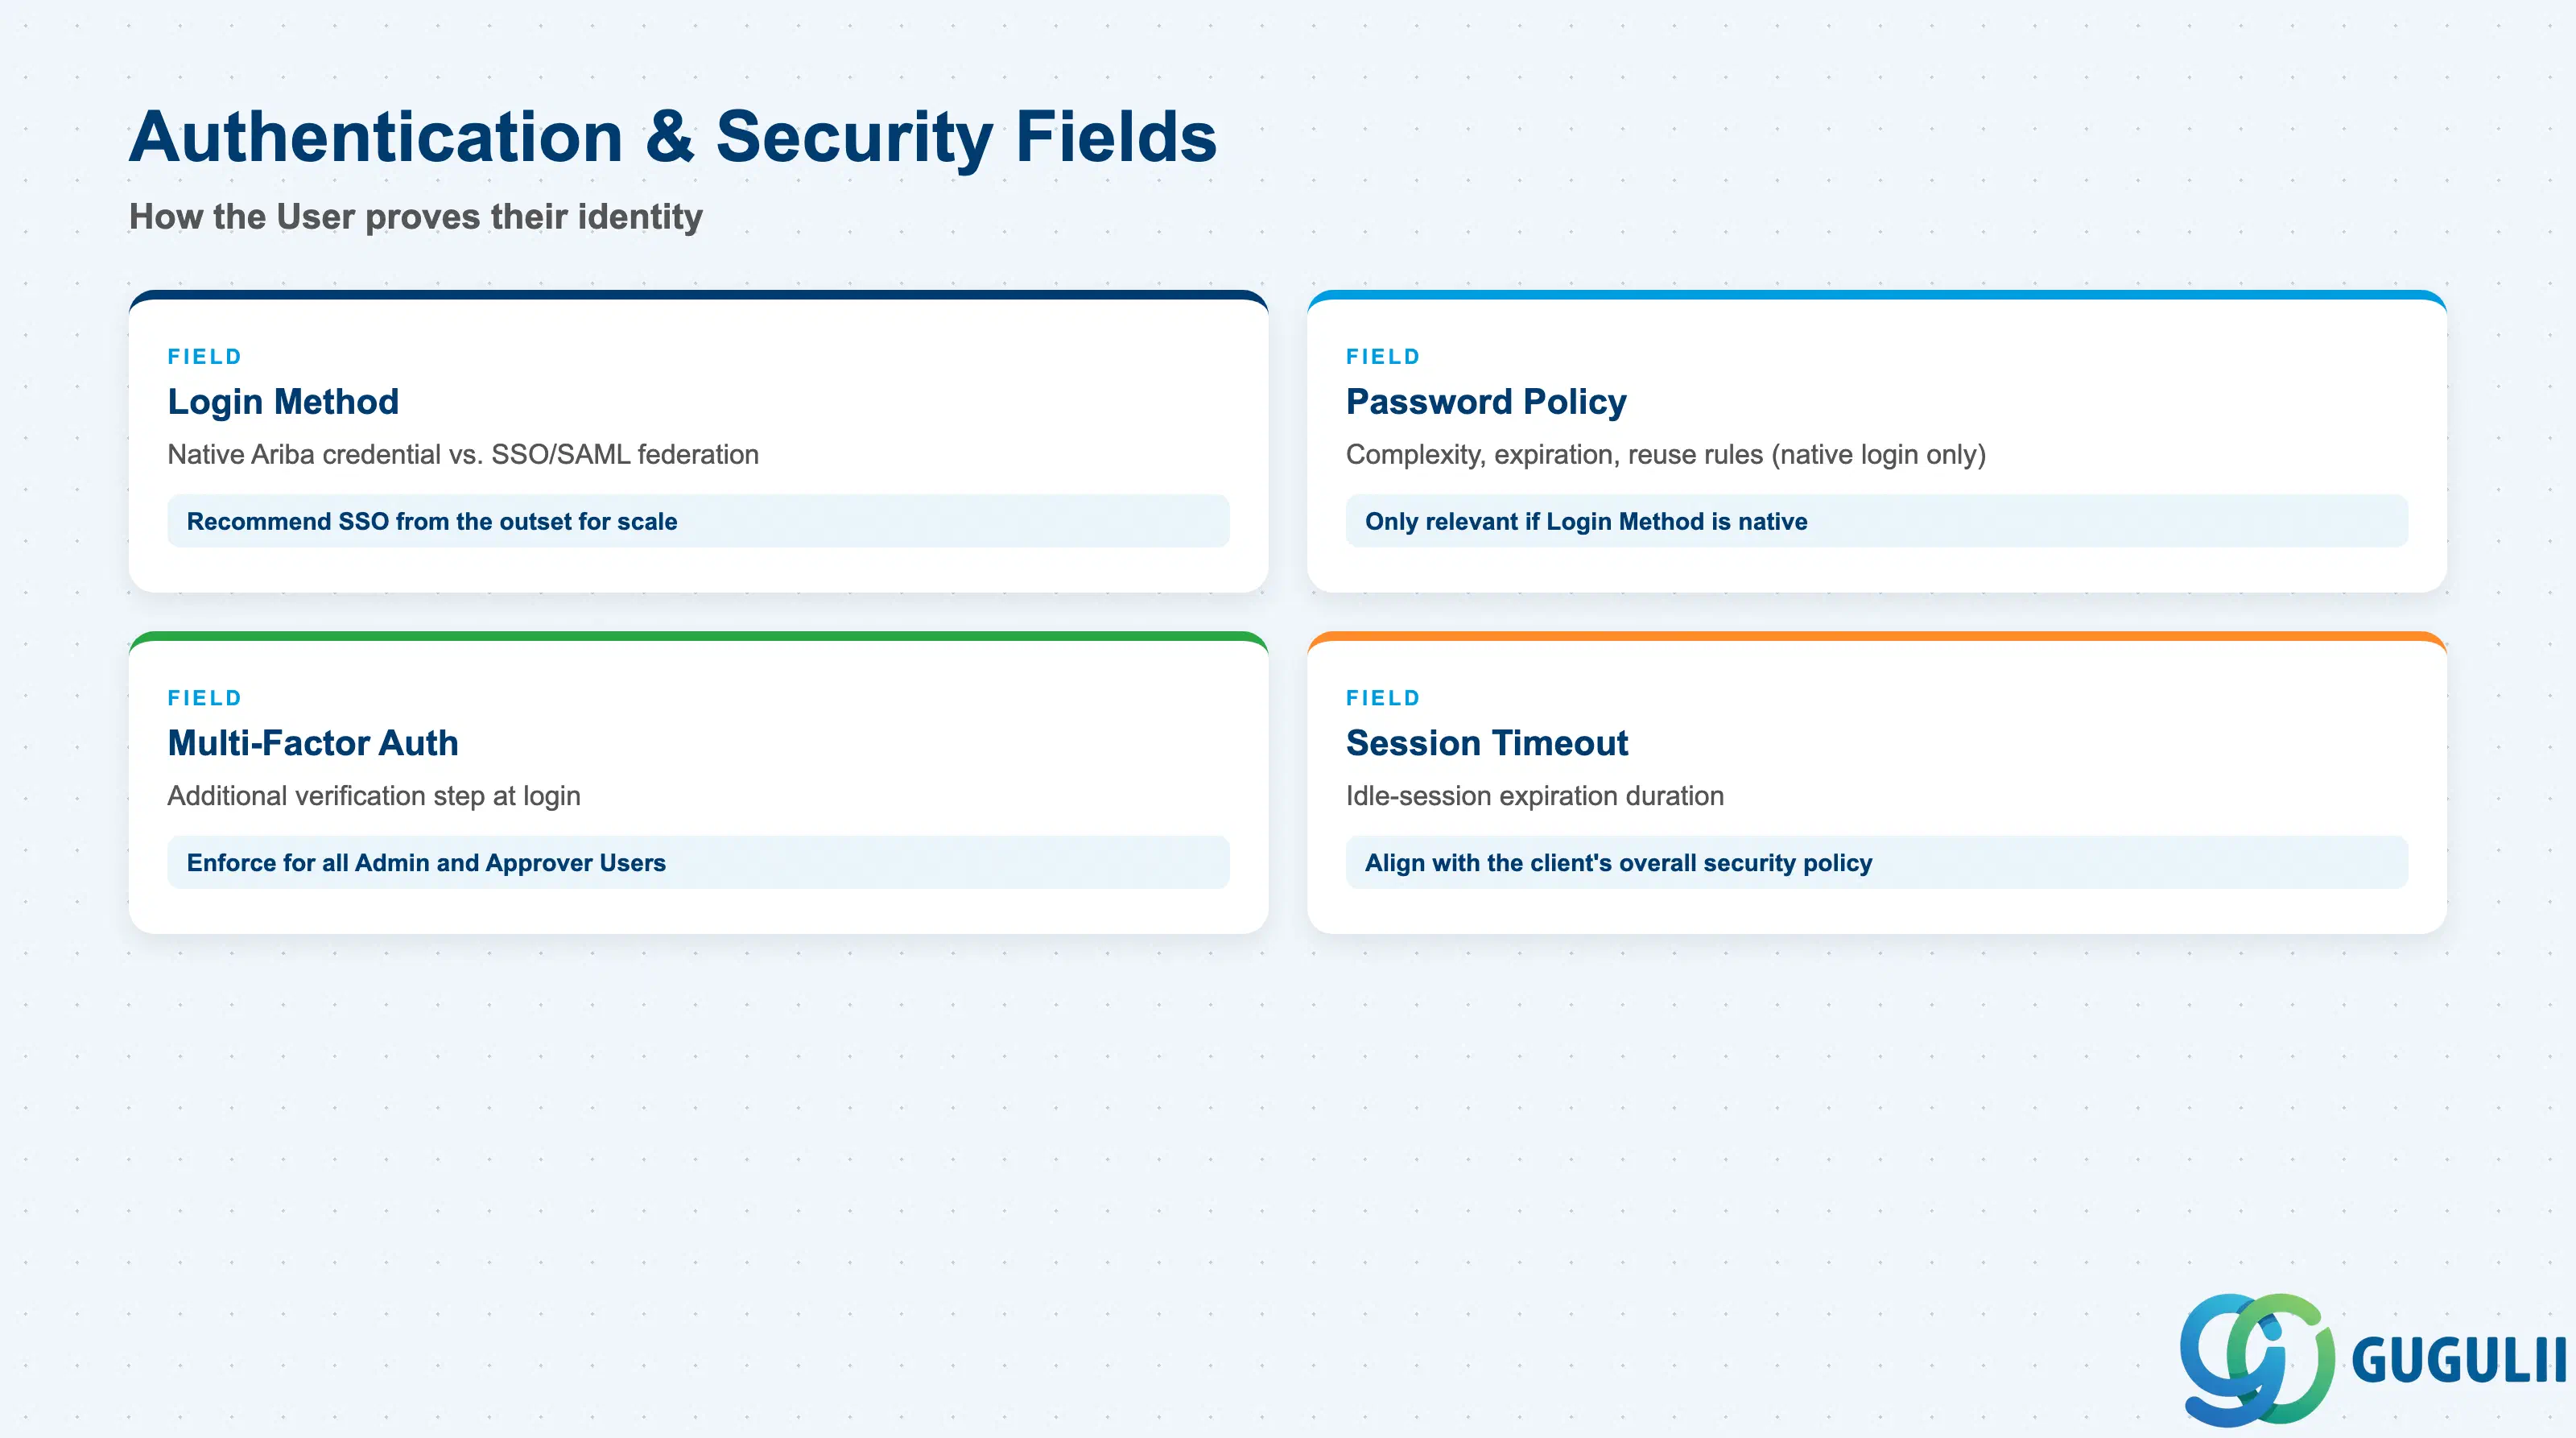
認証設定は、ユーザーがどのように本人確認を行うか、そしてフェデレーション時には、実際にこれらの値を維持する責任者が誰であるかを決定します。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| ログイン方法 | ネイティブAriba認証 vs. SSO/SAMLフェデレーション | 数名以上のユーザーがいる実装では、最初からSSOを推奨します。パスワードリセットのサポート負荷がなくなり、退職処理を企業のIdPに一元化できます。 | |
| パスワードポリシー | 複雑さ、有効期限、再利用ルール(ネイティブログインのみ) | ログイン方法がネイティブの場合のみ関連します。どのユーザー集団がSSOの対象外でその理由(例:外部請負業者アカウント)を明確に文書化します。 | |
| 多要素認証 | ログイン時の追加認証ステップ | サイト全体で必須でなくても、最低限すべての管理者および承認者タイプのユーザーに適用します。これらのロールが持つ財務承認権限を考慮します。 | |
| セッションタイムアウト | アイドルセッションの有効期限 | Aribaのデフォルト設定に任せず、クライアントの全体的なセキュリティポリシーに合わせます。ここに不一致があると、セキュリティレビューワークショップでよく指摘されます。 |
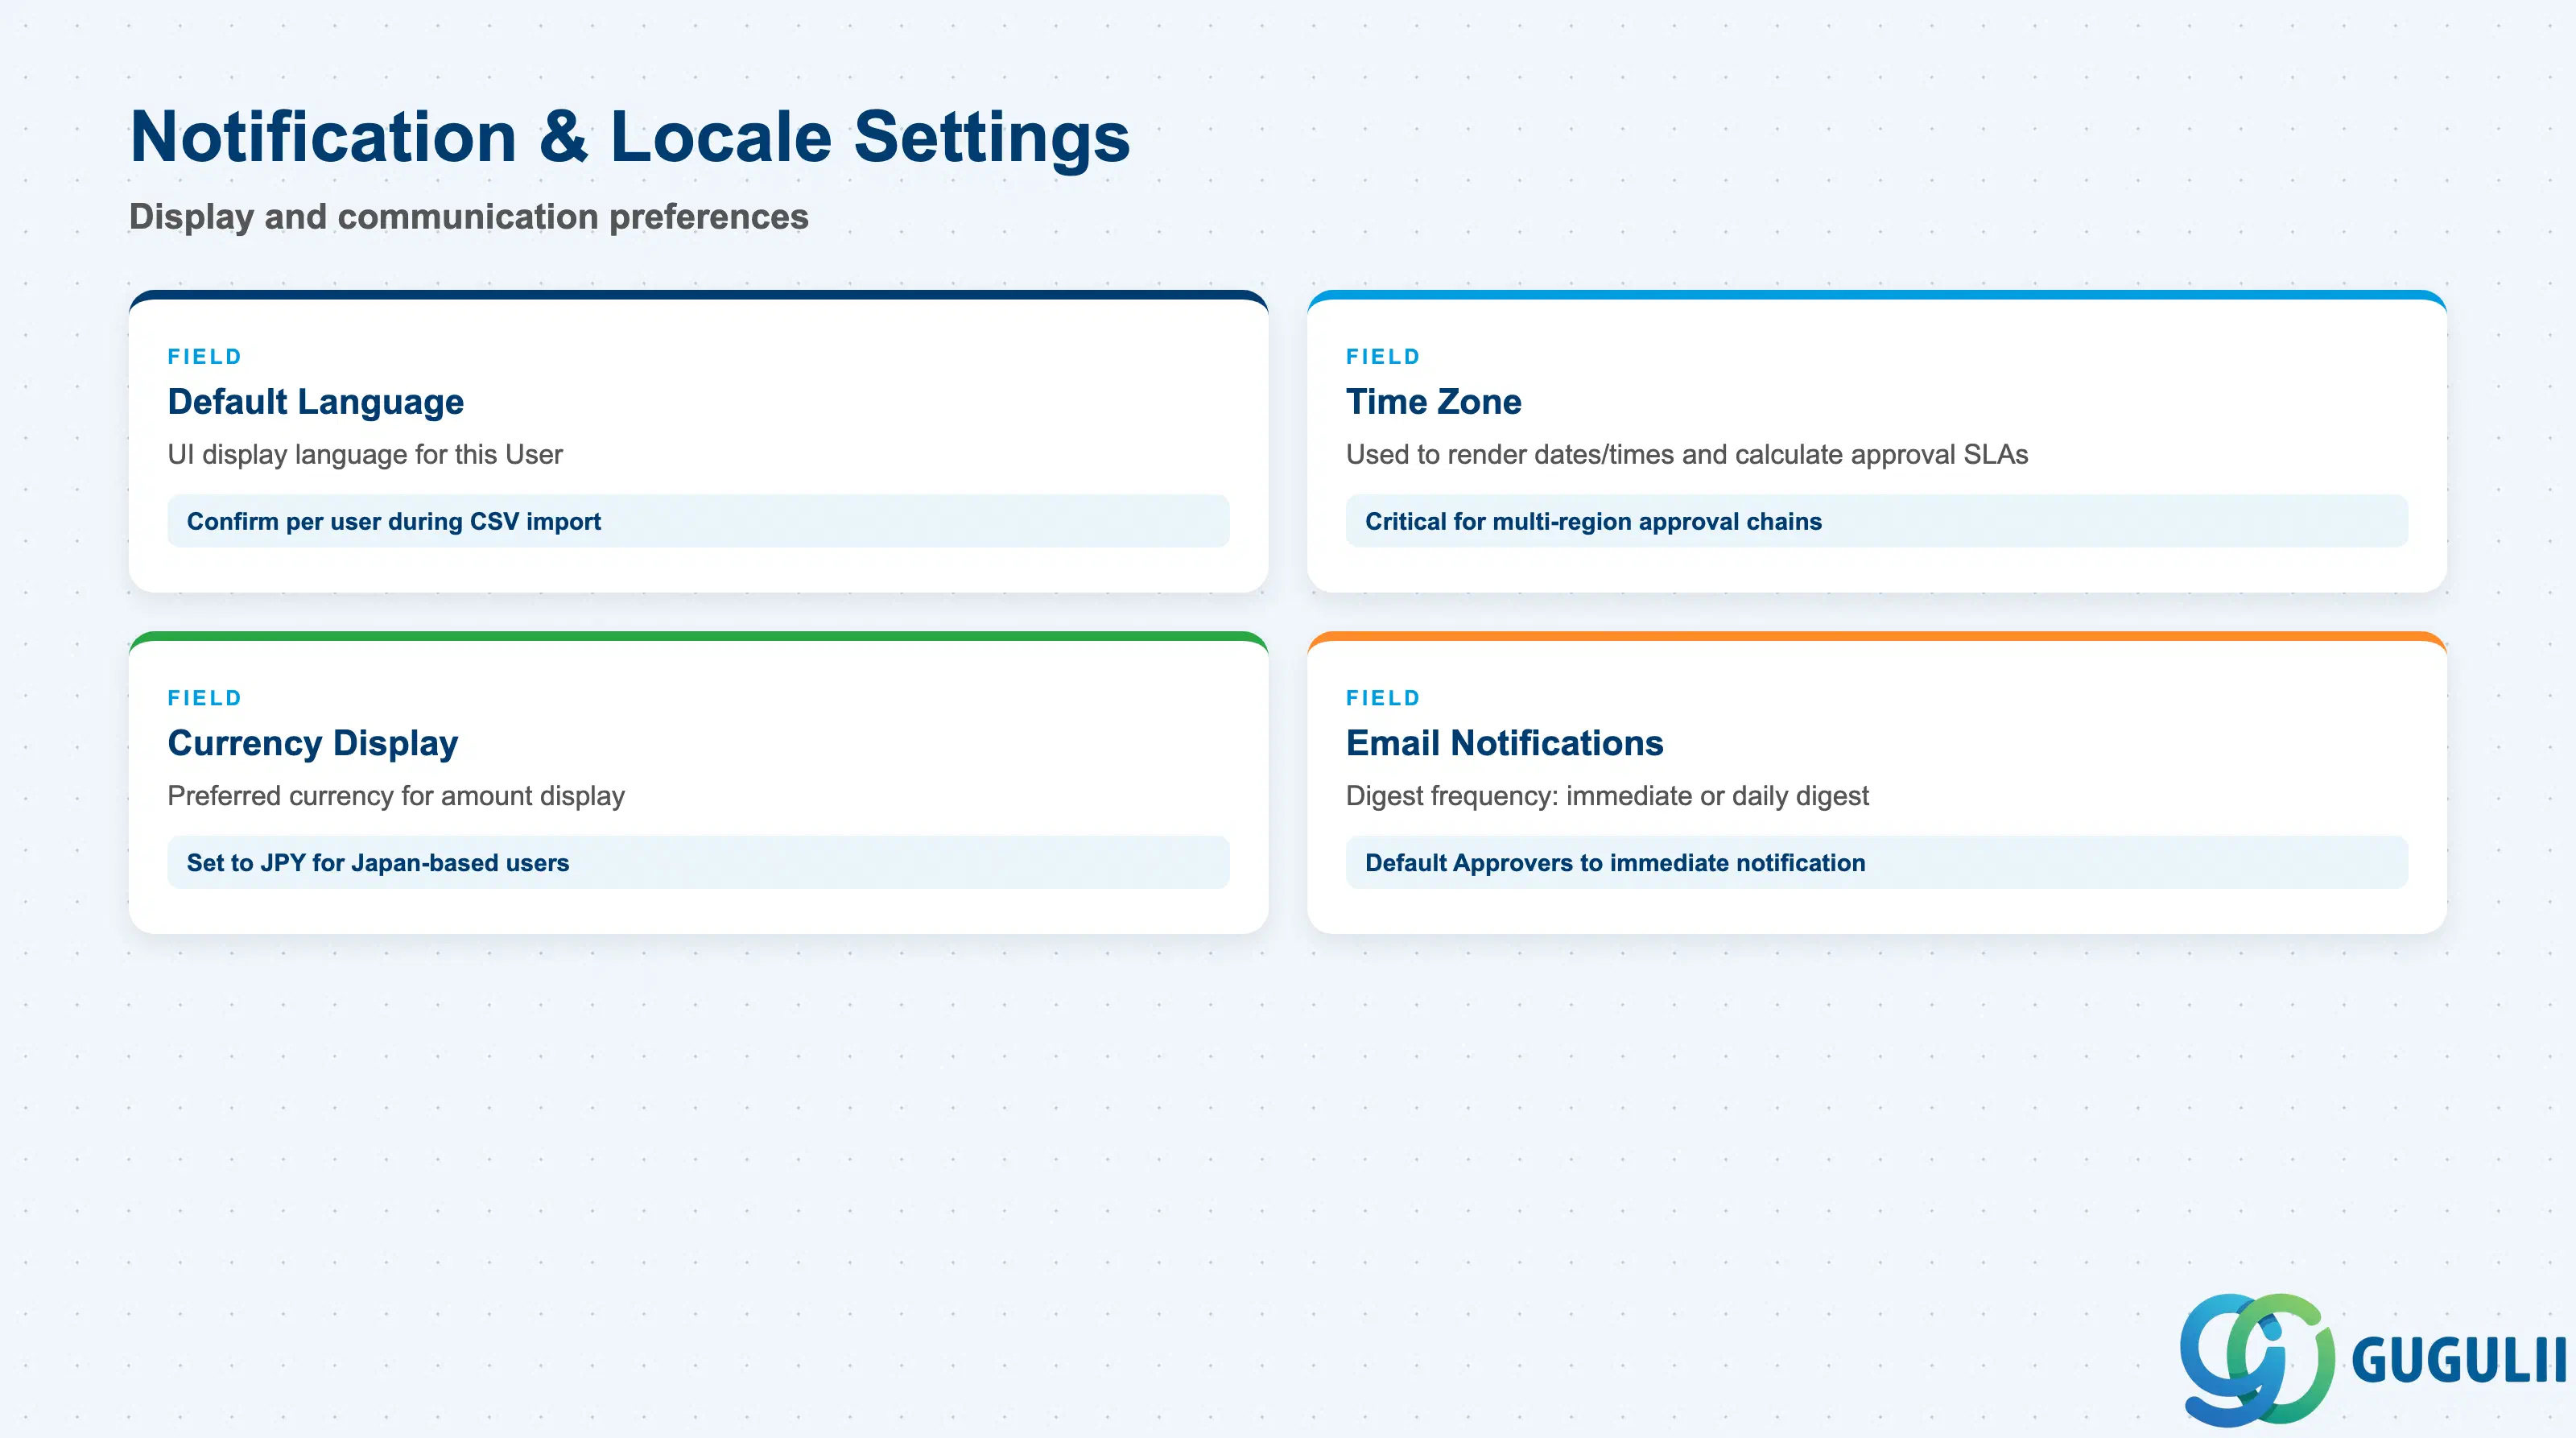
ユーザーごとの表示設定とコミュニケーション設定 — これらはアクセス権には影響しませんが、ユーザーの導入率とサポートチケットの件数に実質的な影響を与えます。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| デフォルト言語 | このユーザのUI表示言語 | 日本拠点での導入時、CSVインポート時にユーザごとに正しく設定されていることを確認する — デフォルト言語の誤設定は、Go-Live後の初期サポートチケットで最もよくある原因の一つである | |
| タイムゾーン | 日付/時刻の表示および承認SLAの計算に使用されるタイムゾーン | 複数地域にまたがる承認チェーンでは重要 — 申請者と異なるタイムゾーンにいる承認者が、実際には遅延していないにもかかわらず、SLAレポート上で「遅延」と表示される可能性がある | |
| 通貨表示 | 元伝票の通貨と異なる場合に、金額表示に使用する優先通貨 | 取引通貨がUSDやEURであっても、日本拠点の申請者/承認者にはJPYに設定することで、承認時の金額誤読エラーを削減する | |
| メール通知設定 | 承認およびステータス通知のダイジェスト頻度(即時 / 日次ダイジェスト) | 承認者はデフォルトで即時通知に設定する — 日次ダイジェストは、自身の購買依頼ステータスを追跡する申請者には適切だが、承認者に適用すると承認のターンアラウンドが遅延する |
| ID | Category | Title |
|---|---|---|
| ariba-001 | Overview | SAP Aribaとは何ですか? |
| ID | Category | Title |
|---|---|---|
| ariba-a01 | Overview | SAP Ariba マスタデータ:概要、階層、および関係性 |
| ariba-a02-01 | Master Data | SAP Ariba ユーザ 📍 |
| ariba-a02-02 | Master Data | SAP Ariba ロール |
| ariba-a03-01 | Master Data | SAP Ariba コモディティ |
| ariba-a04-02 | Master Data | SAP Ariba カタログ |
| ariba-a05-01 | Master Data | SAP Ariba 承認ルール |
| ariba-a06-01 | Master Data | SAP Ariba 統合モデル |
| ID | Category | Title |
|---|---|---|
| ariba-b01 | Overview | SAP Ariba トランザクション:プロセスフロー、階層、および関係 |