Title here
Summary here

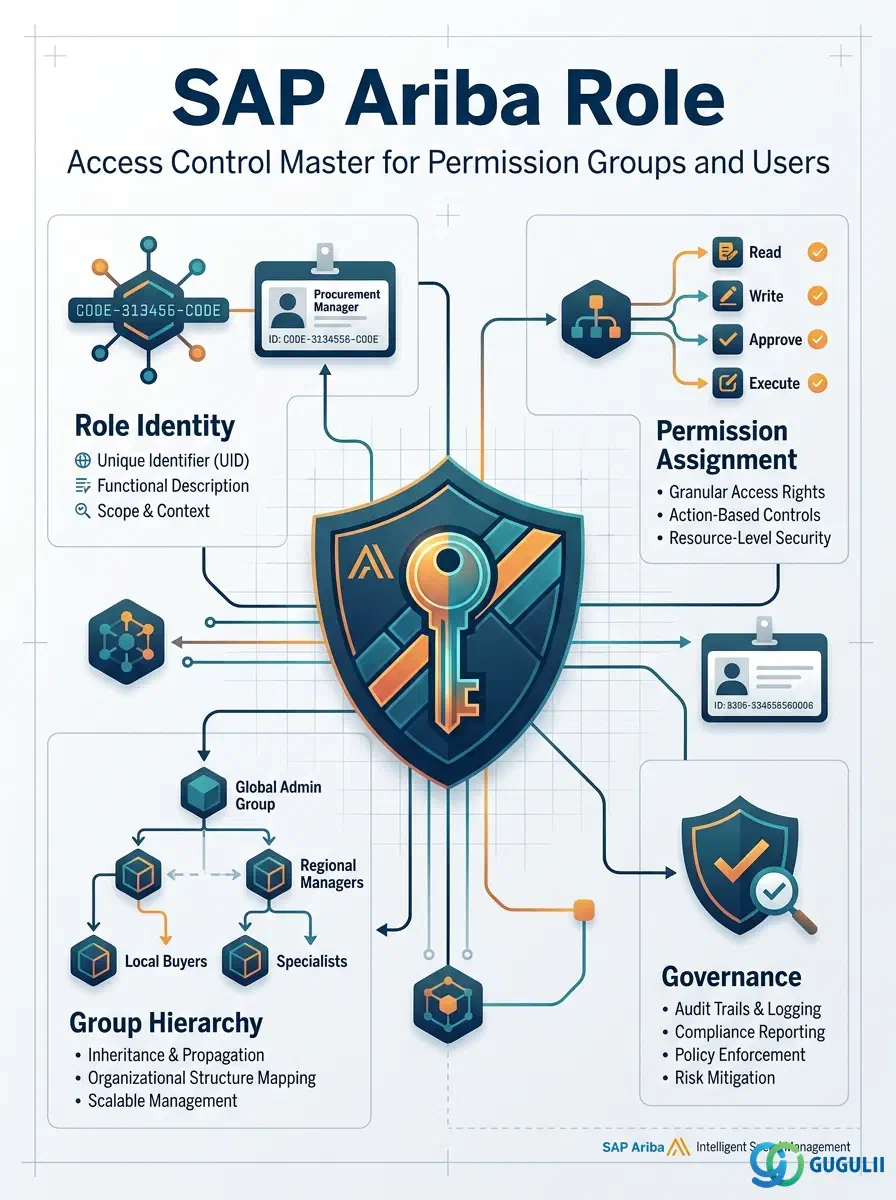
ロールは、フェーズ1「ユーザー&アクセス」設定で構成される2番目のマスタデータオブジェクトであり、ユーザーレコードの直後に作成され、SAP Ariba内でユーザーが何を表示・実行できるかを実際に決定します。各ロールは、正確に1つの権限グループによって付与され、1人以上のユーザーによって保持されます。その後、承認ルール(フェーズ4)は、ユーザーのロールと品目を照合して、すべての購買依頼、購買発注、請求書のルーティングを決定します。この記事では、まずすべてのAriba機能領域におけるロールのコアコンセプトをマッピングし(パート1)、次に管理者がロールを定義、構造化、割り当てる際に構成するすべてのフィールドを詳細に説明します(パート2)。
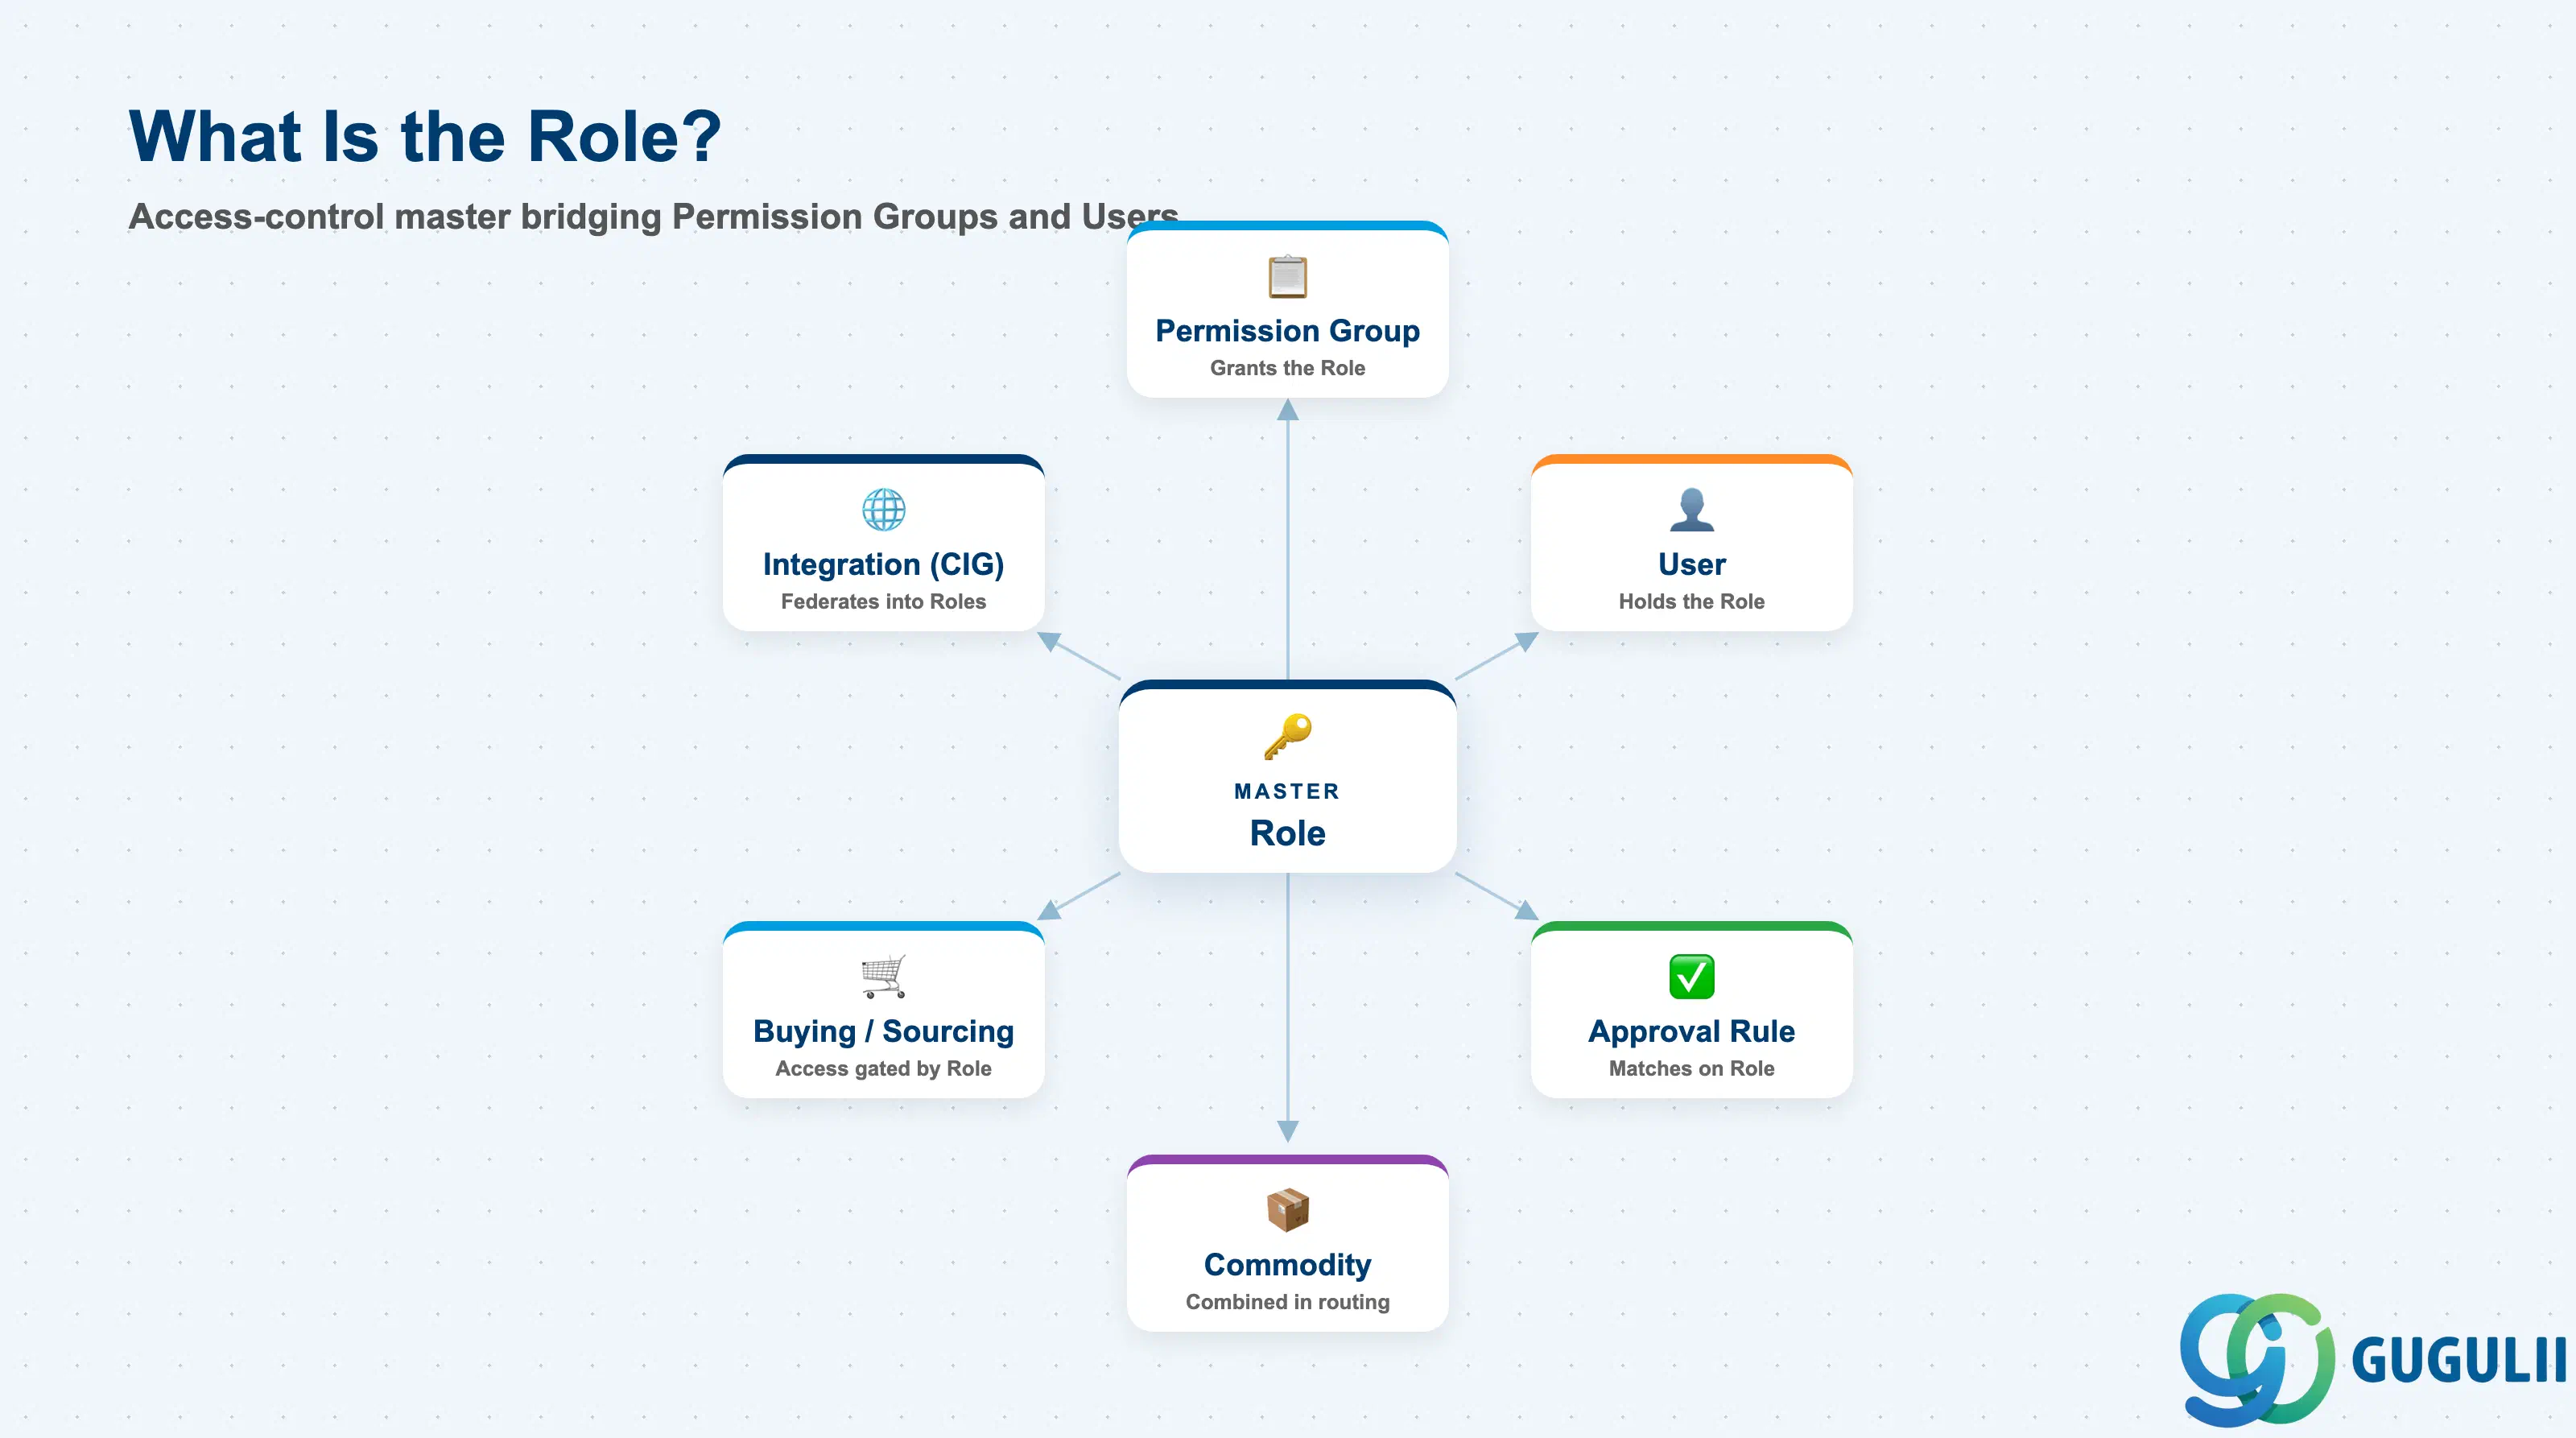
ロールは、一連のシステム権限を単一の割り当て可能な単位にまとめるアクセス制御のマスターです。ロールは、それを付与する権限グループと、それを保持するユーザーとの間に位置します。ロールがユーザーに直接設定されることはなく、常にそれを所有する権限グループを介して到達されます。この間接性により、管理者は影響を受けるすべてのユーザーを個別に変更することなく、1つのロールを編集することで、ジョブ機能全体のアクセス権を変更できます。
| 側面 | 詳細 | |
|---|---|---|
| 役割 | システム権限を割り当て可能な単位にまとめるアクセス制御マスタ。権限グループを1人以上のユーザに接続する。 | |
| 使用するモジュール | すべてのAriba機能領域 — 権限は、購買、請求書、ソーシング、契約、サプライヤ管理、ガイデッドバイング全体の可視性とアクションを制御する。 | |
| トランザクション | ロール管理 / グループ管理(サイト管理コンソール)、ロール割当画面(ユーザ管理内)、CSVバッチロール割当 | |
| 主要テーブル | ECC/S4の直接的なテーブル相当はなし — ロールはAribaサイトにネイティブなクラウドオブジェクト。統合されている場合、ロールと権限のマッピングがSAP Cloud Identity Servicesのグループ割当にミラーリングされることがある。 | |
| S/4HANA注記 | S/4のPFCGロールと同じ概念ではない。ここには権限オブジェクトやアクティビティグループツリーは存在しない。Aribaロールはフラットで割り当て可能な権限バンドルであり、S/4の権限ロールよりも構造がシンプルである。 |
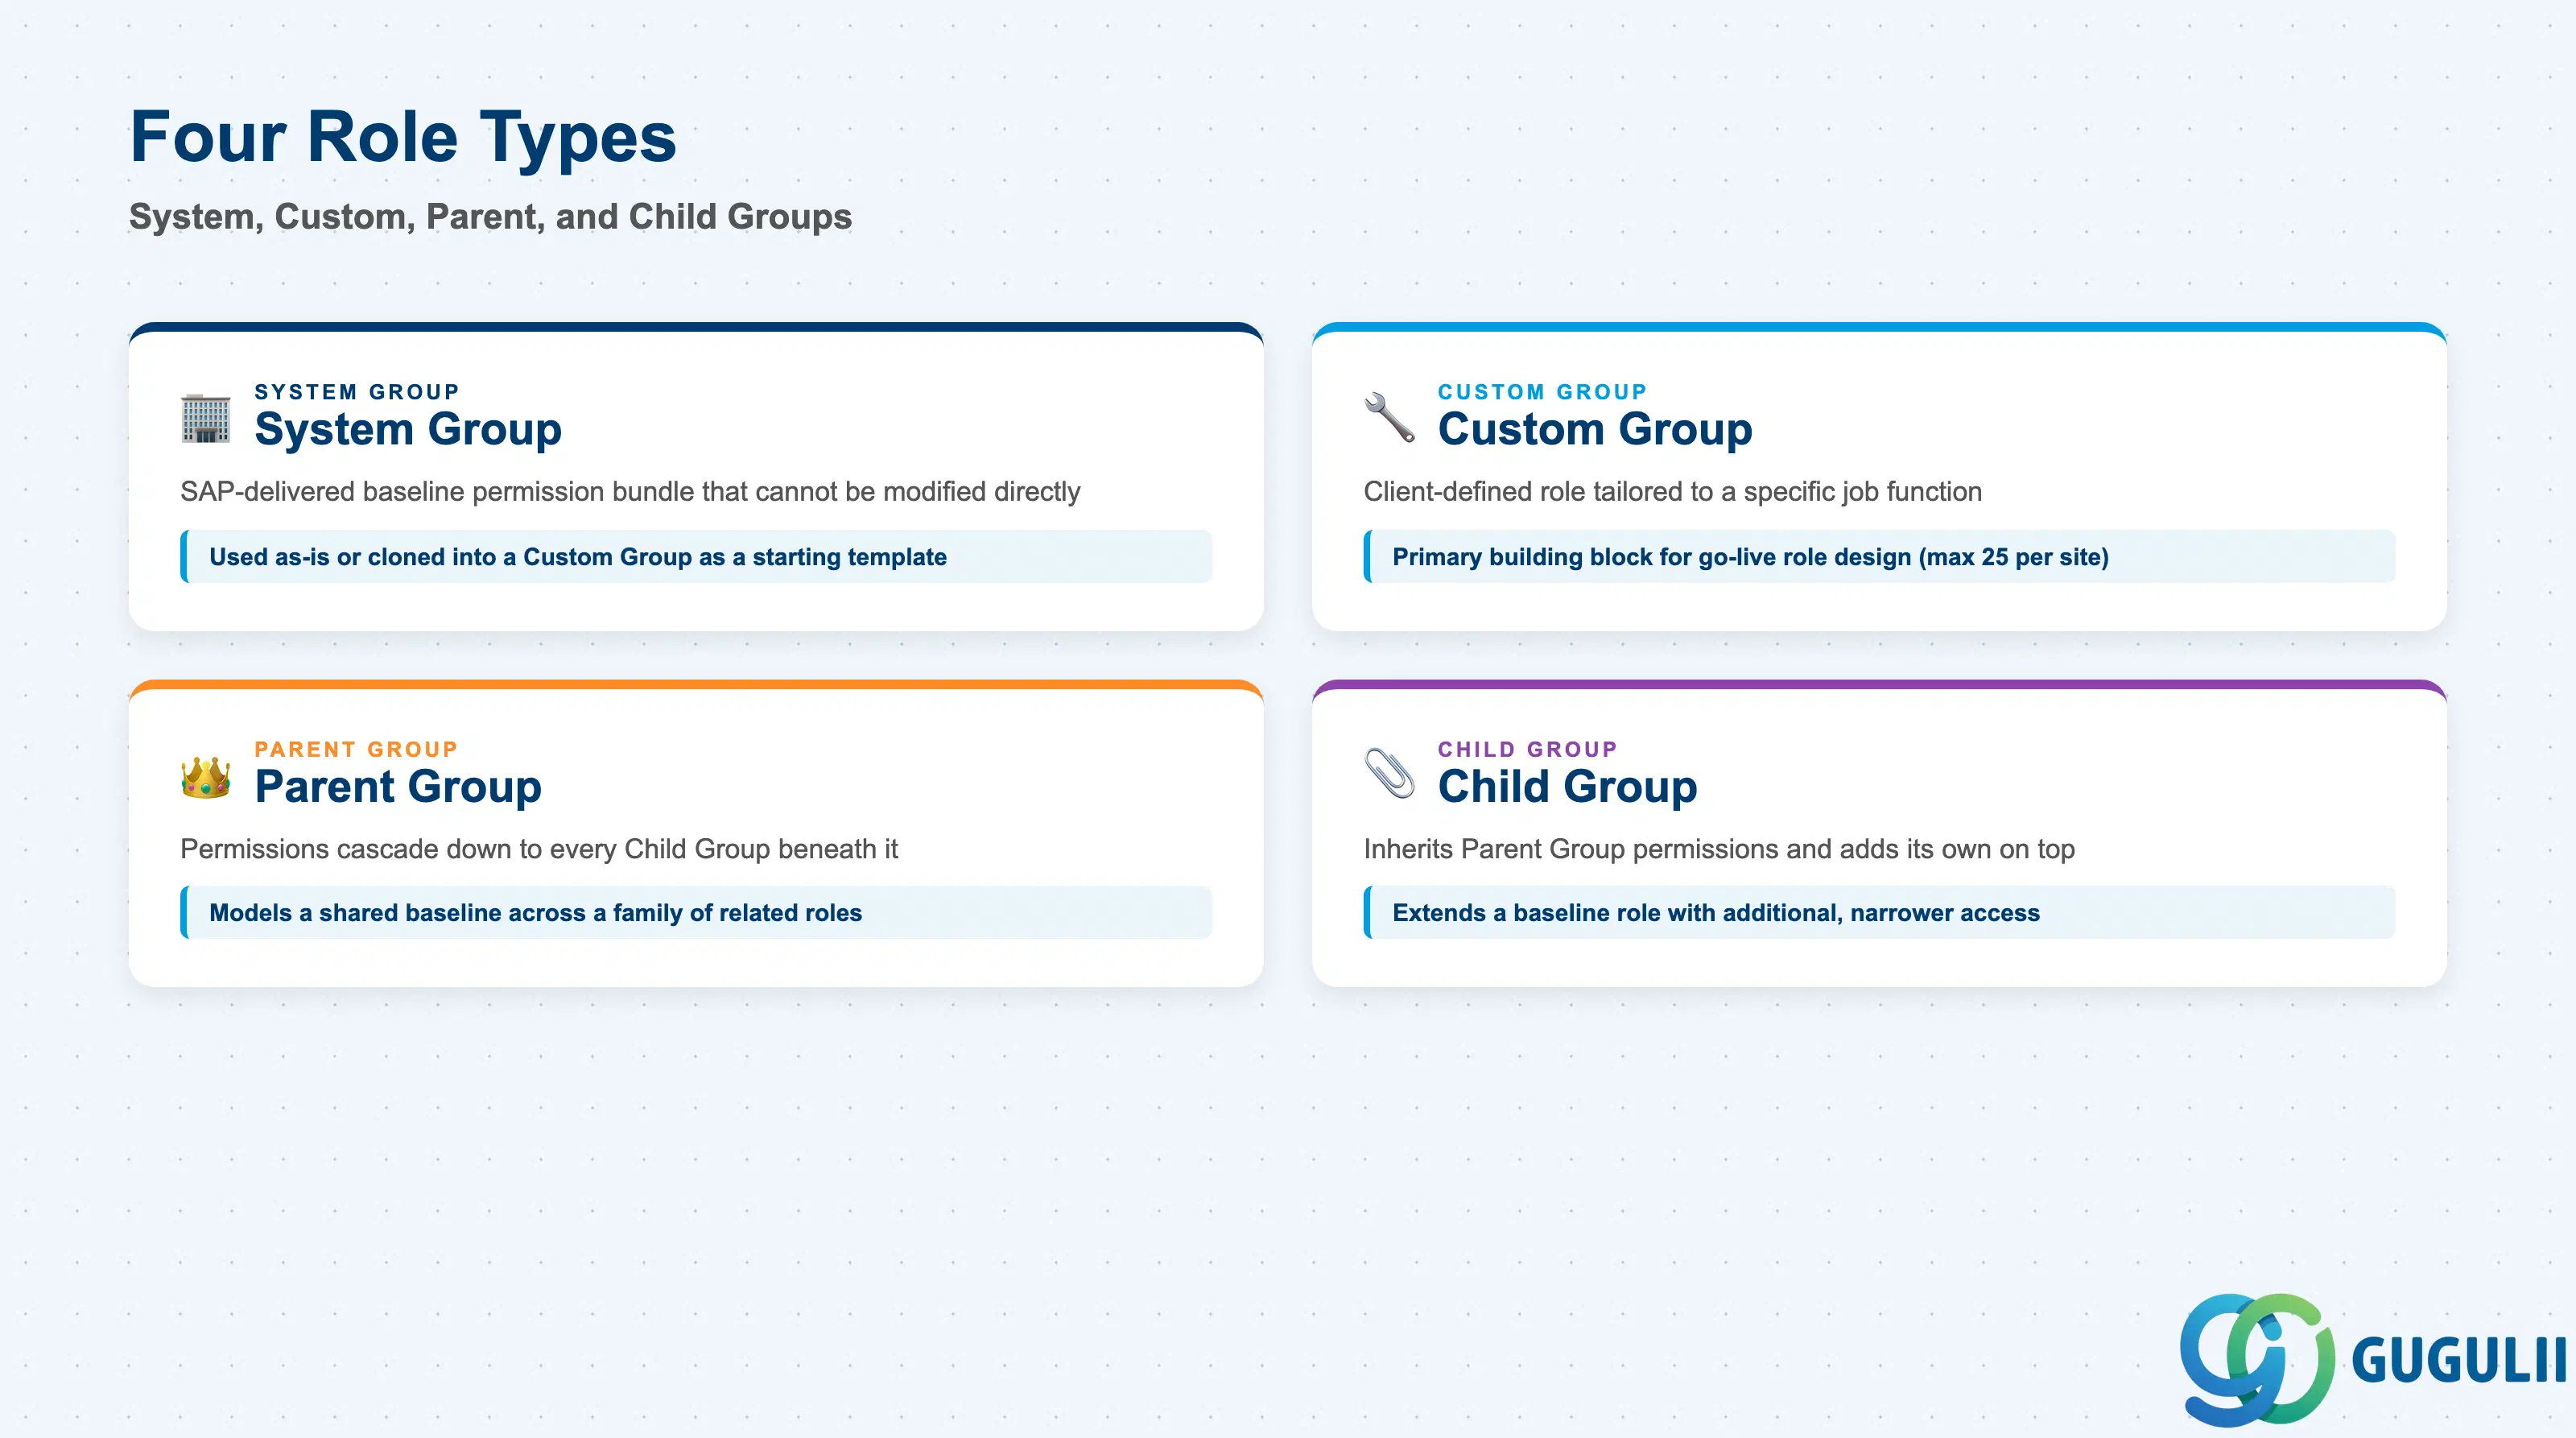
Go-Live時にロールタイプを誤ると、修正に多大なコストがかかります。システムグループは直接編集できず、親/子継承チェーンが誤って設定されると、その下のすべてのロールに誤った権限が伝播してしまいます。
| ロールタイプ | コード | ユースケース | 主な動作 | |
|---|---|---|---|---|
| システムグループ | System | SAP提供のデフォルト権限バンドル(管理者、購買担当者、サプライヤマネージャーなど) | 直接変更できない定義済み権限セット。そのまま使用するか、カスタムグループにクローンして開始テンプレートとして使用 | |
| カスタムグループ | Custom | 特定の職務に合わせてクライアントが定義したロール | 管理者がその職務に必要な権限を正確に組み合わせて作成。本稼働ロール設計の主要な構成要素 | |
| 親グループ | Parent | 継承チェーン内で他のロールの上位に位置するロール | その権限は配下のすべての子グループにカスケードされる。関連ロールファミリー全体で共有ベースラインをモデル化するために使用 | |
| 子グループ | Child | 親グループの下位に位置するロール | 親グループの権限を継承し、その上に独自の権限を追加。ベースラインロールを拡張し、さらに狭いアクセス権を付与するために使用 |
設計原則: SAP Aribaでは、1サイトあたりのカスタムグループは最大25個に制限されています。設計上可能な限り少ないロールに職務機能を統合し、ほぼ同一のカスタムグループを複製するのではなく、親/子継承を使用してこの上限内に収めてください。
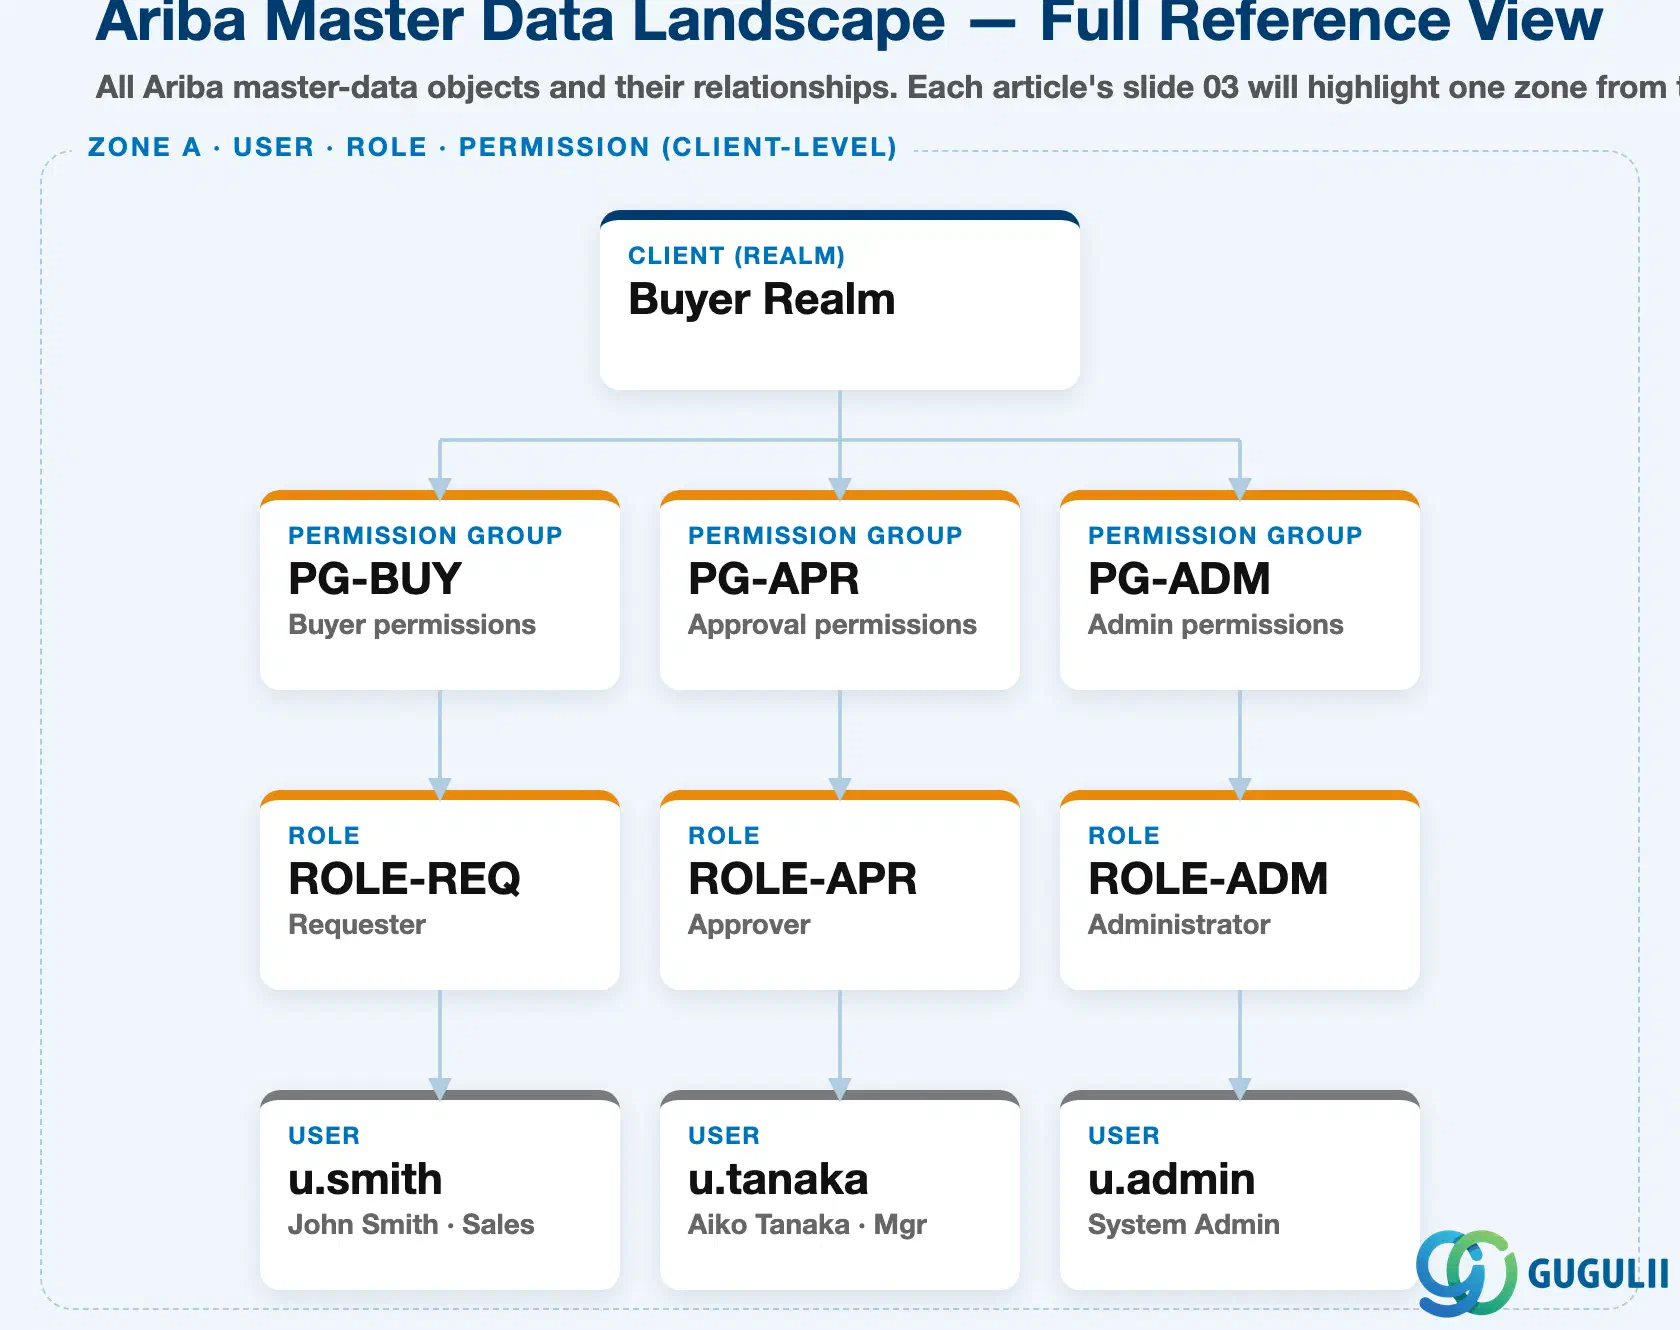
具体的な例を用いたデータ階層
Buyer Realm (client-level)
├── Permission Group "PG-BUY" (Buyer permissions) → Role "ROLE-REQ" (Requester) → User "u.smith" (John Smith, Sales)
├── Permission Group "PG-APR" (Approval permissions) → Role "ROLE-APR" (Approver) → User "u.tanaka" (Aiko Tanaka, Mgr)
└── Permission Group "PG-ADM" (Admin permissions) → Role "ROLE-ADM" (Administrator) → User "u.admin" (System Admin)このロールは、厳格な4階層クライアント階層の中間に位置します。すなわち、バイヤーレルム(最上位のサイト/テナント境界)には権限グループが含まれ、各権限グループは正確に1つのロールを付与し、各ロールは1人以上のユーザーが保持します。設定はトップダウンで流れます。ロールが直接自分自身に権限を付与することはなく、常に親の権限グループから継承します。一方、実行時のアクセスはボトムアップで行われます。これは、ユーザーの実効権限が、そのユーザーが保持するロールが持つ権限となるためです。承認ルールは、この包含チェーンの一部ではなく、別個の設定オブジェクトです。実行時にユーザーのロールを読み取り、ルーティングを決定します(セクション1.4参照)。
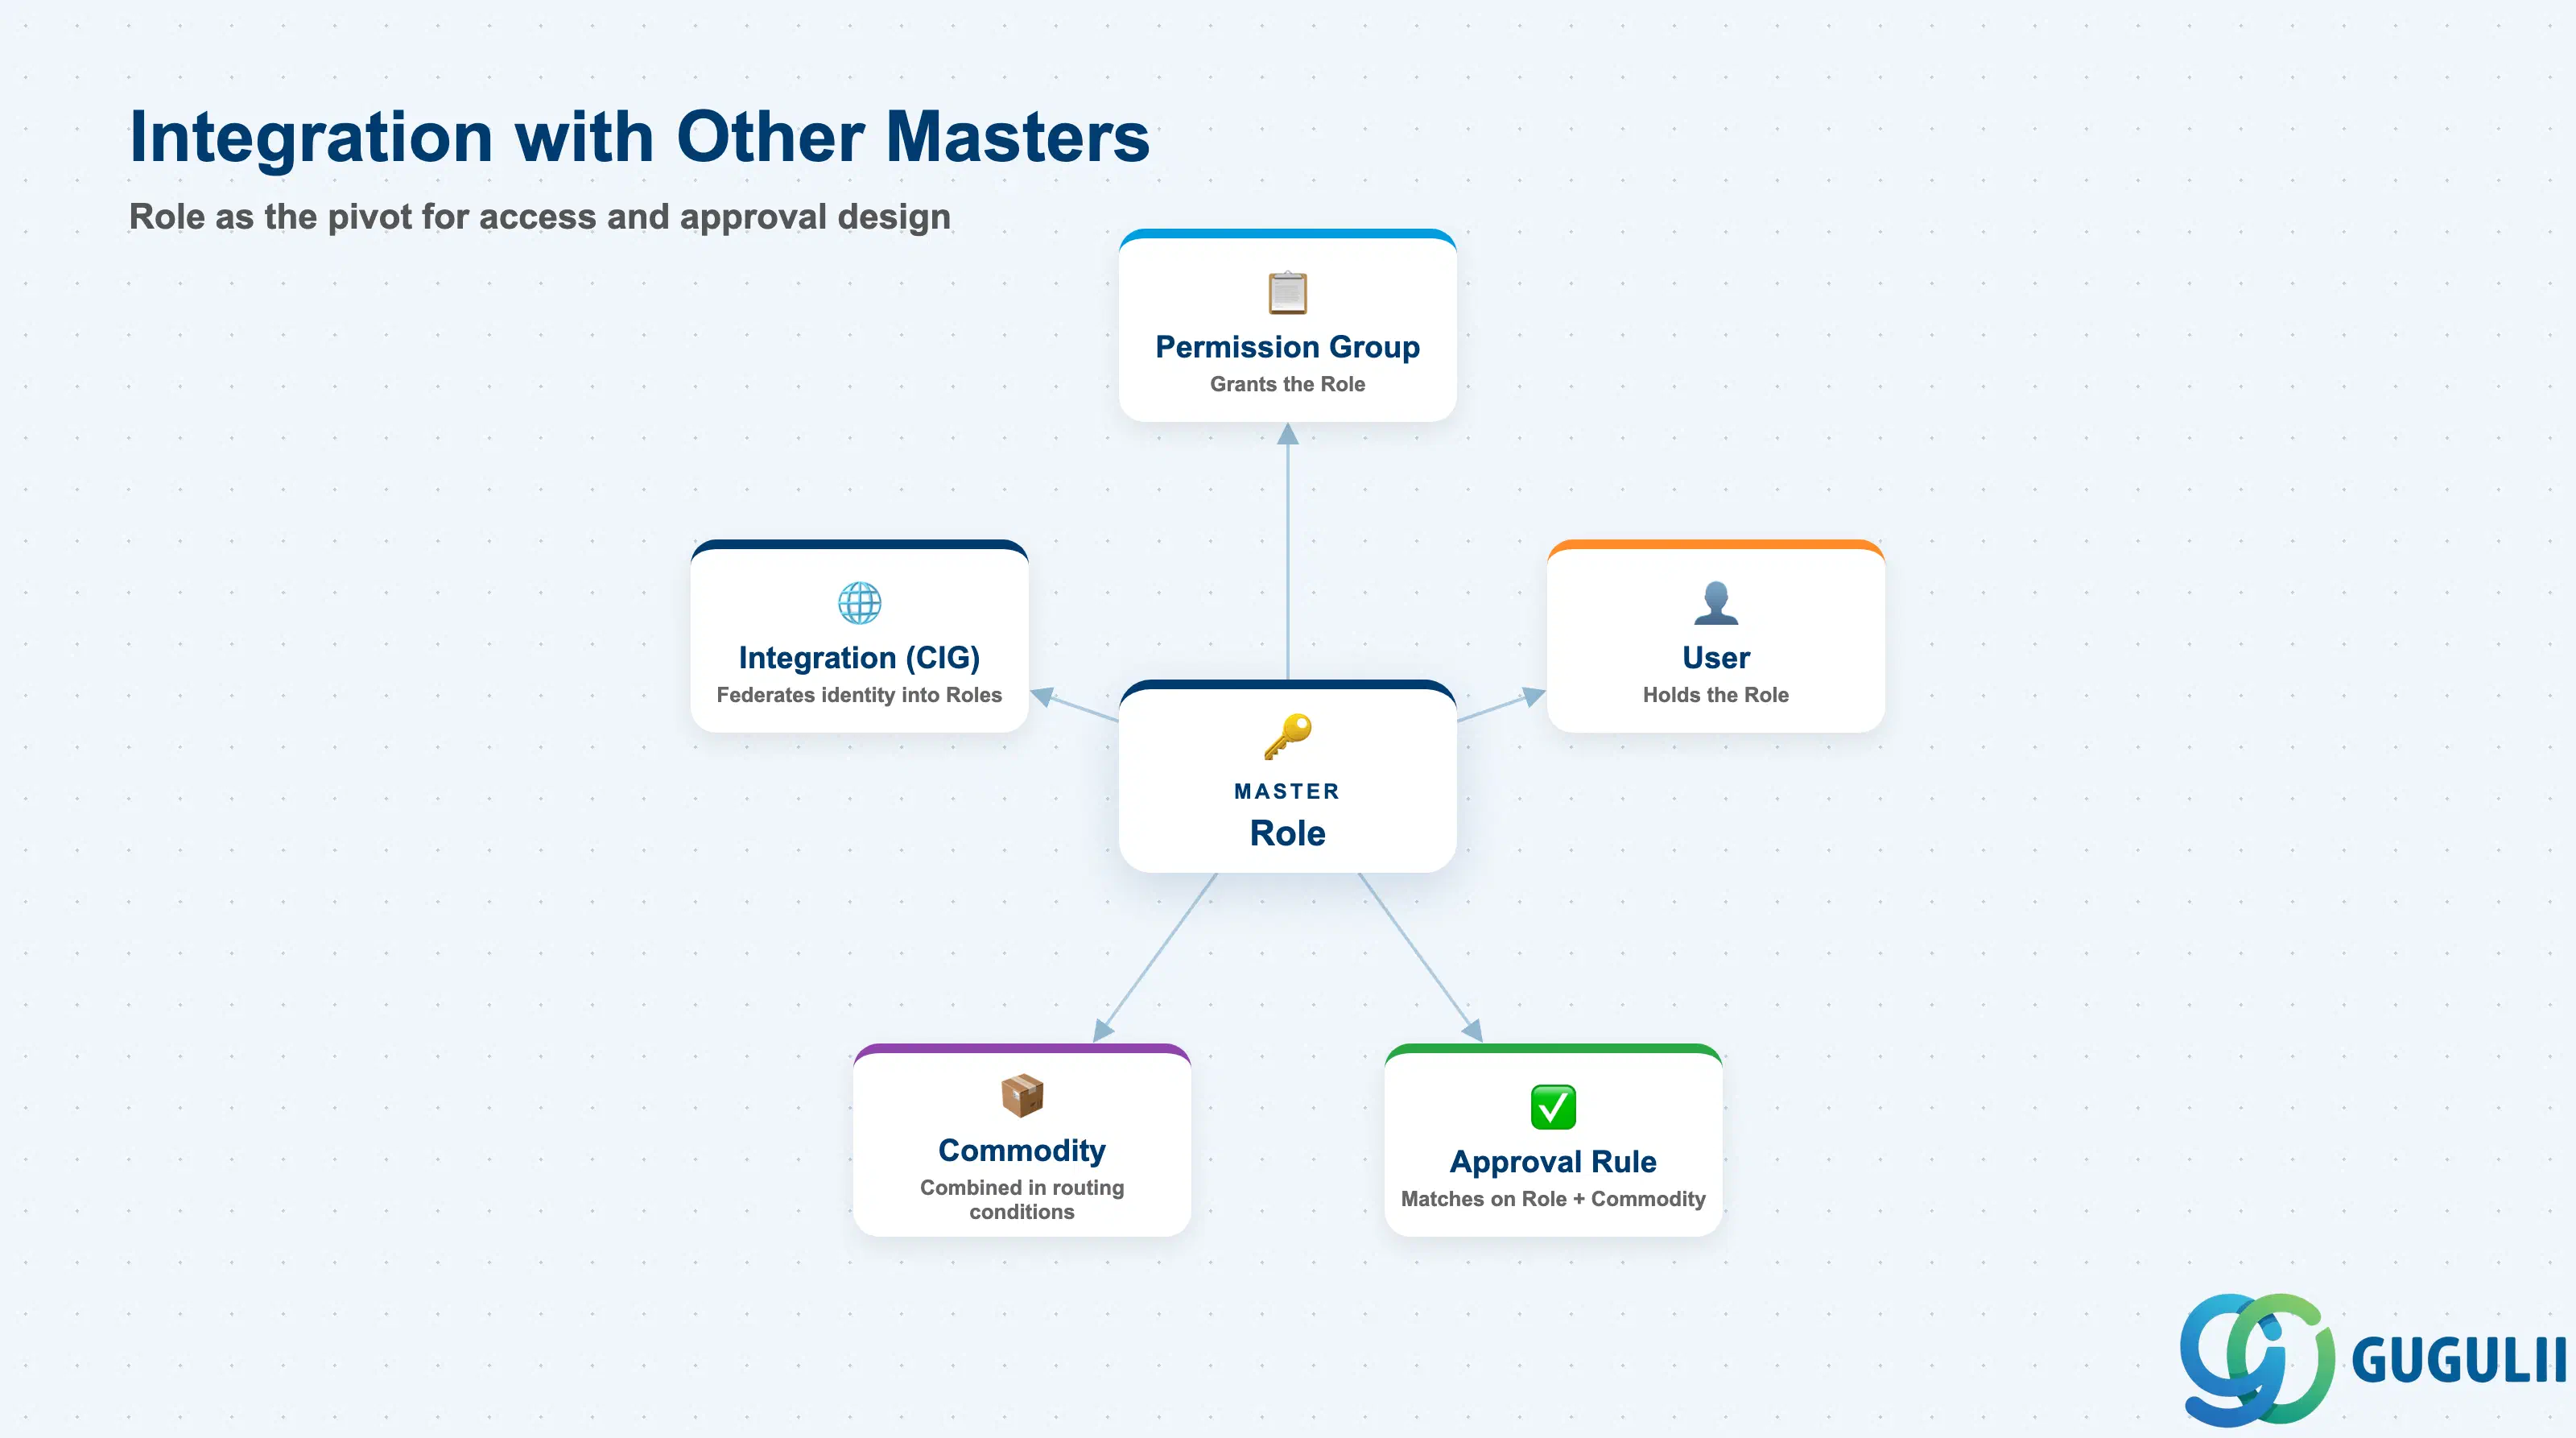
ロールは単独で存在するわけではありません。権限グループ、ユーザー、承認ルールはすべて、このロールを中心に構築されています。
| オブジェクト | 関係性 | 実務上の注意点 | |
|---|---|---|---|
| 権限グループ | ロールは正確に1つの権限グループによって付与される。権限グループは、実際の生のシステム権限のコンテナである | 最初に権限グループを、最小限の意味のある権限バンドル単位で設計し、その上にロールを構築すること。権限グループより先にロールを設計しようとすると、重複し監査が困難な権限セットが発生しやすい | |
| ユーザ | ロールは1人以上のユーザによって保持される。ユーザの実効アクセス権は、保持するロールから完全に継承され、ユーザレコード上で直接設定されることはない | ユーザの職務が変更された場合は、ユーザ上で個別の権限を編集するのではなく、ロールを再割り当てすること。これにより権限モデルの監査可能性が維持される | |
| 承認ルール | 承認ルールは、ユーザのロールと品目に基づいてマッチングし、購買依頼/購買発注/請求書伝票のルーティングを決定する | 承認階層ごとに専用のロールを設計すること(例:「承認者 - ティア1」ロールと「承認者 - ティア2」ロールを区別する)。これにより、1つの汎用承認者ロールに複数の金額条件を階層的に重ねるよりも、承認ルールの条件がシンプルに保たれる | |
| 品目 | 承認ルールの条件は、ロールと品目スコープを組み合わせることが多い(例:IT専門家ロールがITカテゴリの支出のみを承認する) | ロールの命名を、承認ルール設計で使用される品目グループと整合させること。そうしないと、監査時にカテゴリベースのルーティングを追跡することが困難になる | |
| 統合モデル (CIG) | CIGまたはSAP Cloud Identity Servicesは、S/4HANAまたは外部IDプロバイダからのグループ/権限マッピングを統合できる | 統合されている場合でも、基盤となるロールとその権限バンドルは、Ariba内でネイティブに定義および所有される。統合はIDをロールにマッピングするものであり、ロール自体を作成するものではない |
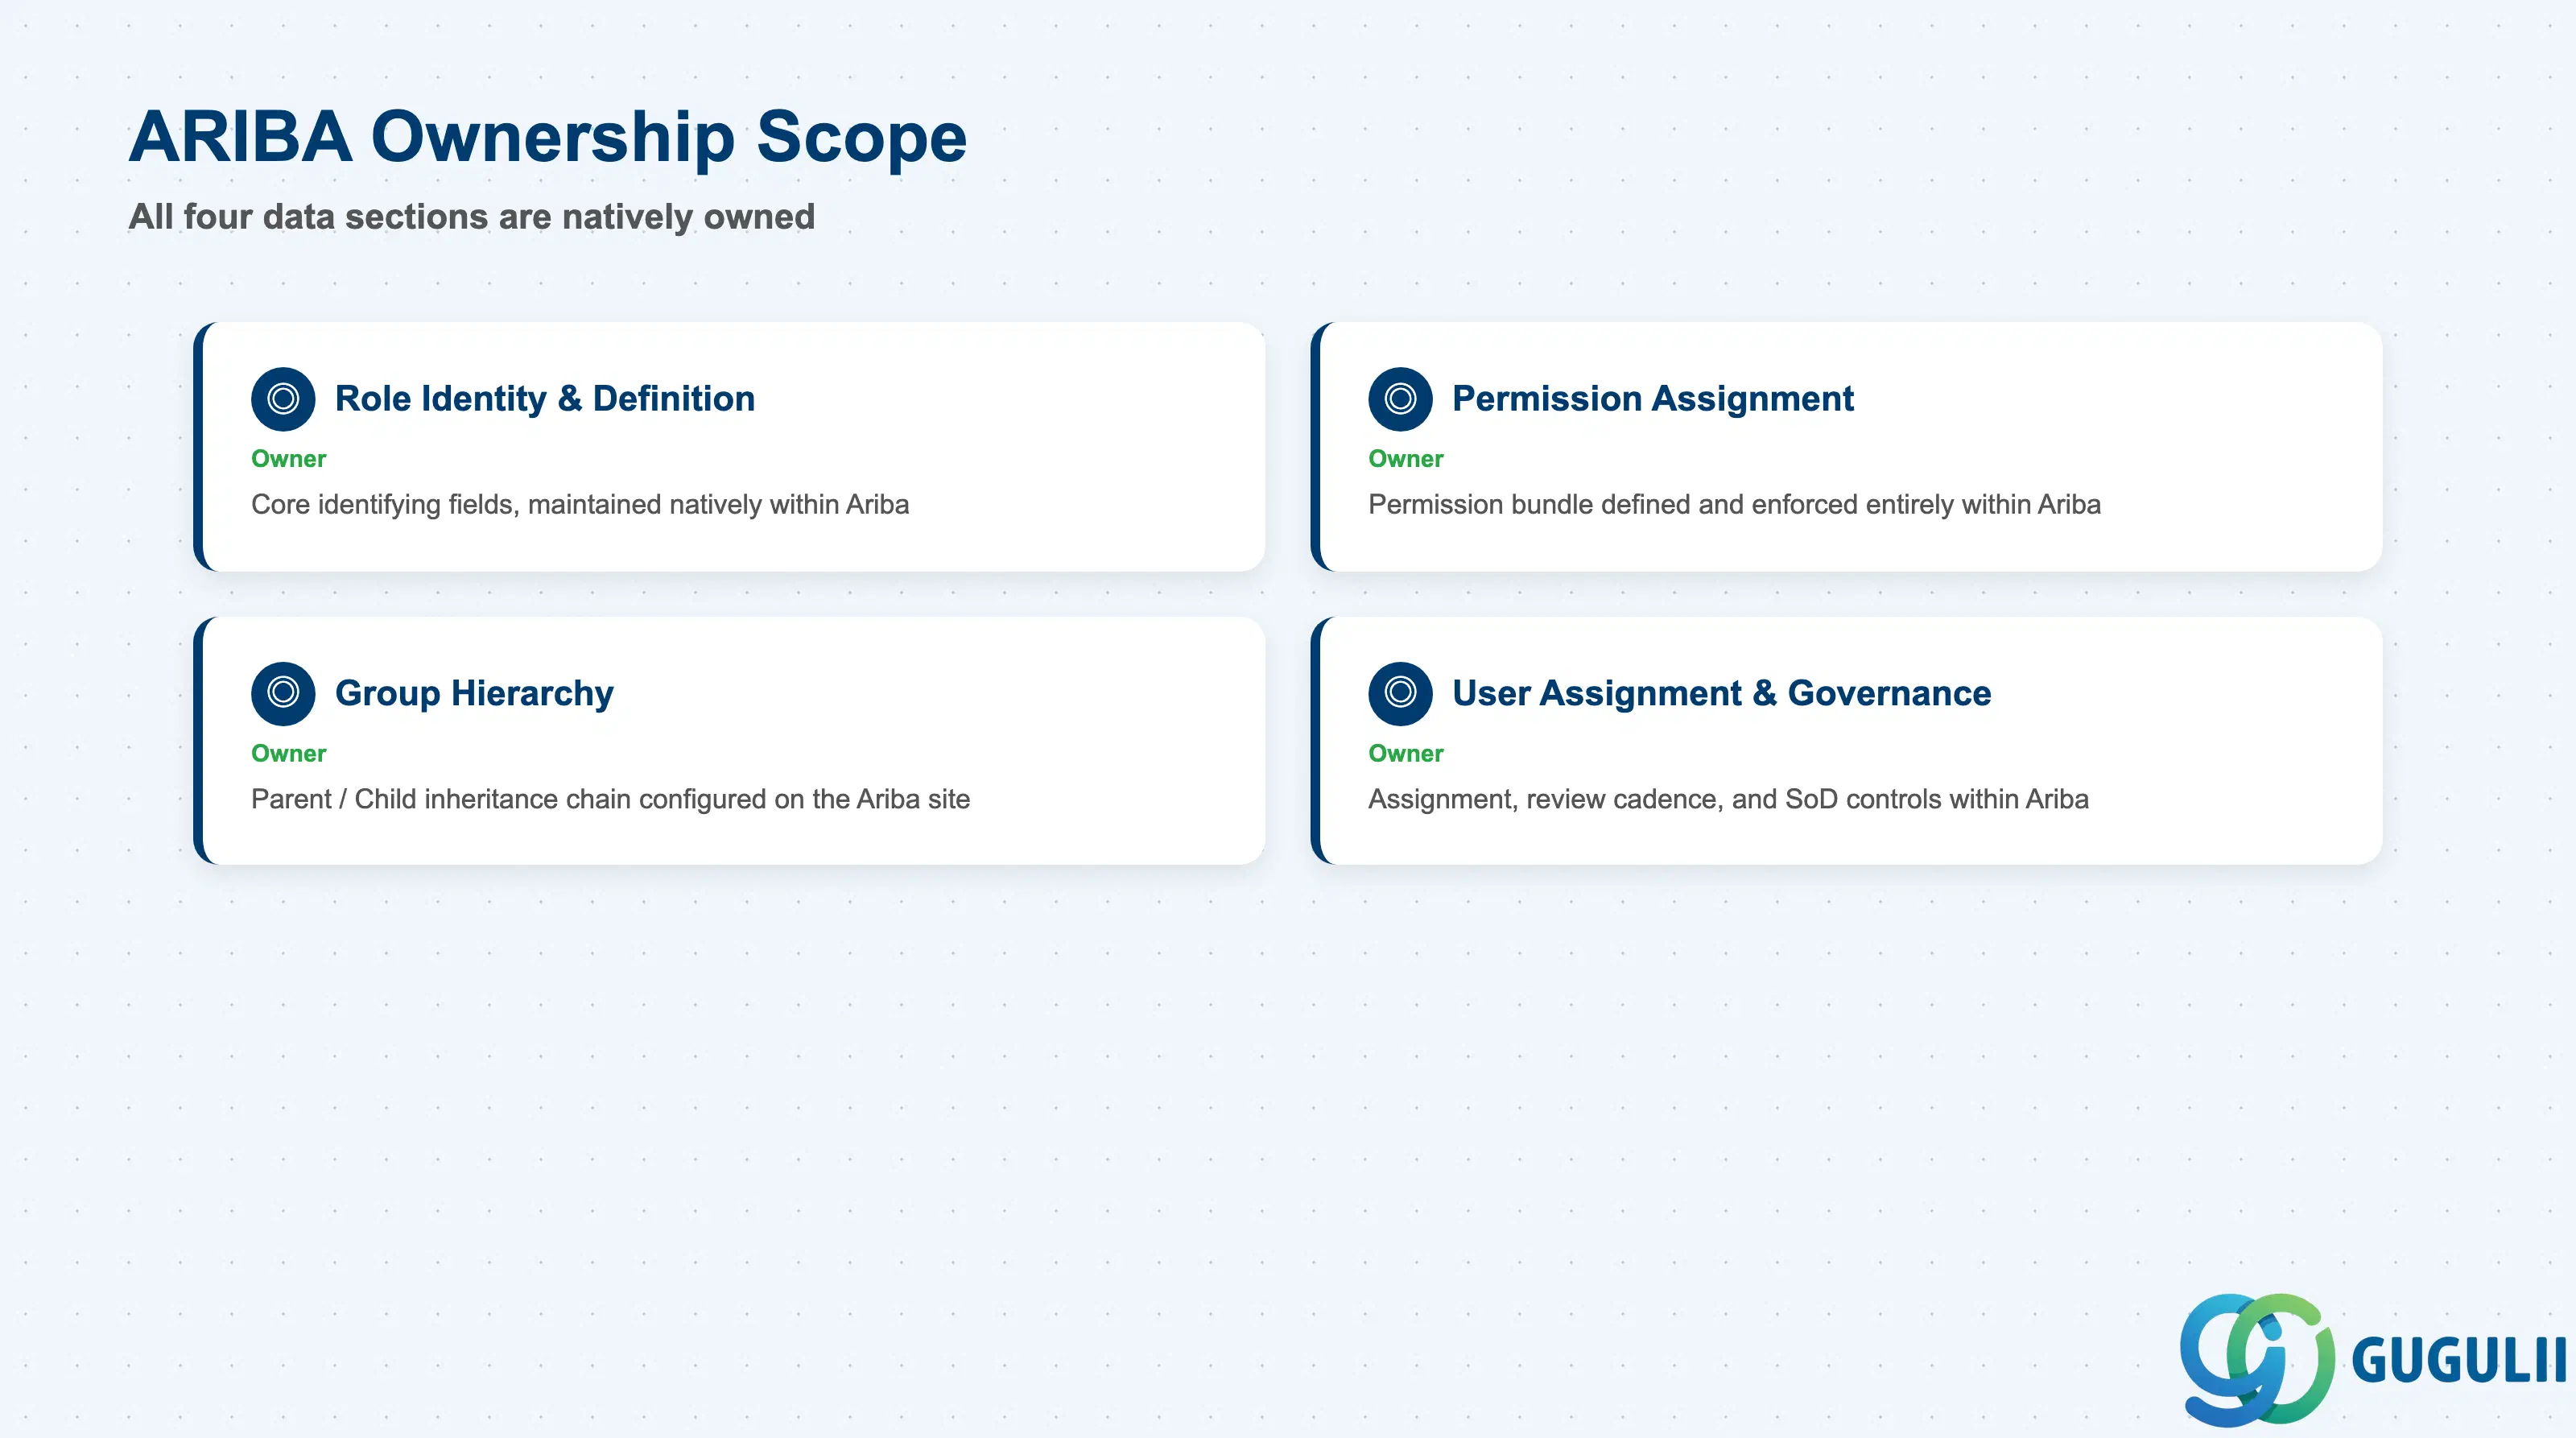
| データセクション | ARIBAの関与 | 備考 | |
|---|---|---|---|
| ロールの識別と定義 | ◎ オーナー | コアとなる識別フィールド。ロールが手動またはCSVインポートで作成された場合でも、ネイティブに管理されます。 | |
| 権限割当 | ◎ オーナー | 権限バンドル自体はAriba内で完全に定義および適用され、S/4に相当するものはありません。 | |
| グループ階層(親/子) | ◎ オーナー | 継承チェーンはAribaサイト上で設定および適用されます。 | |
| ユーザー割当とガバナンス | ◎ オーナー | 割当、レビューサイクル、およびSoD管理は、Ariba内のロール/ユーザー関係で管理されます。 |
凡例: ◎ = オーナー/重要、○ = 直接関与
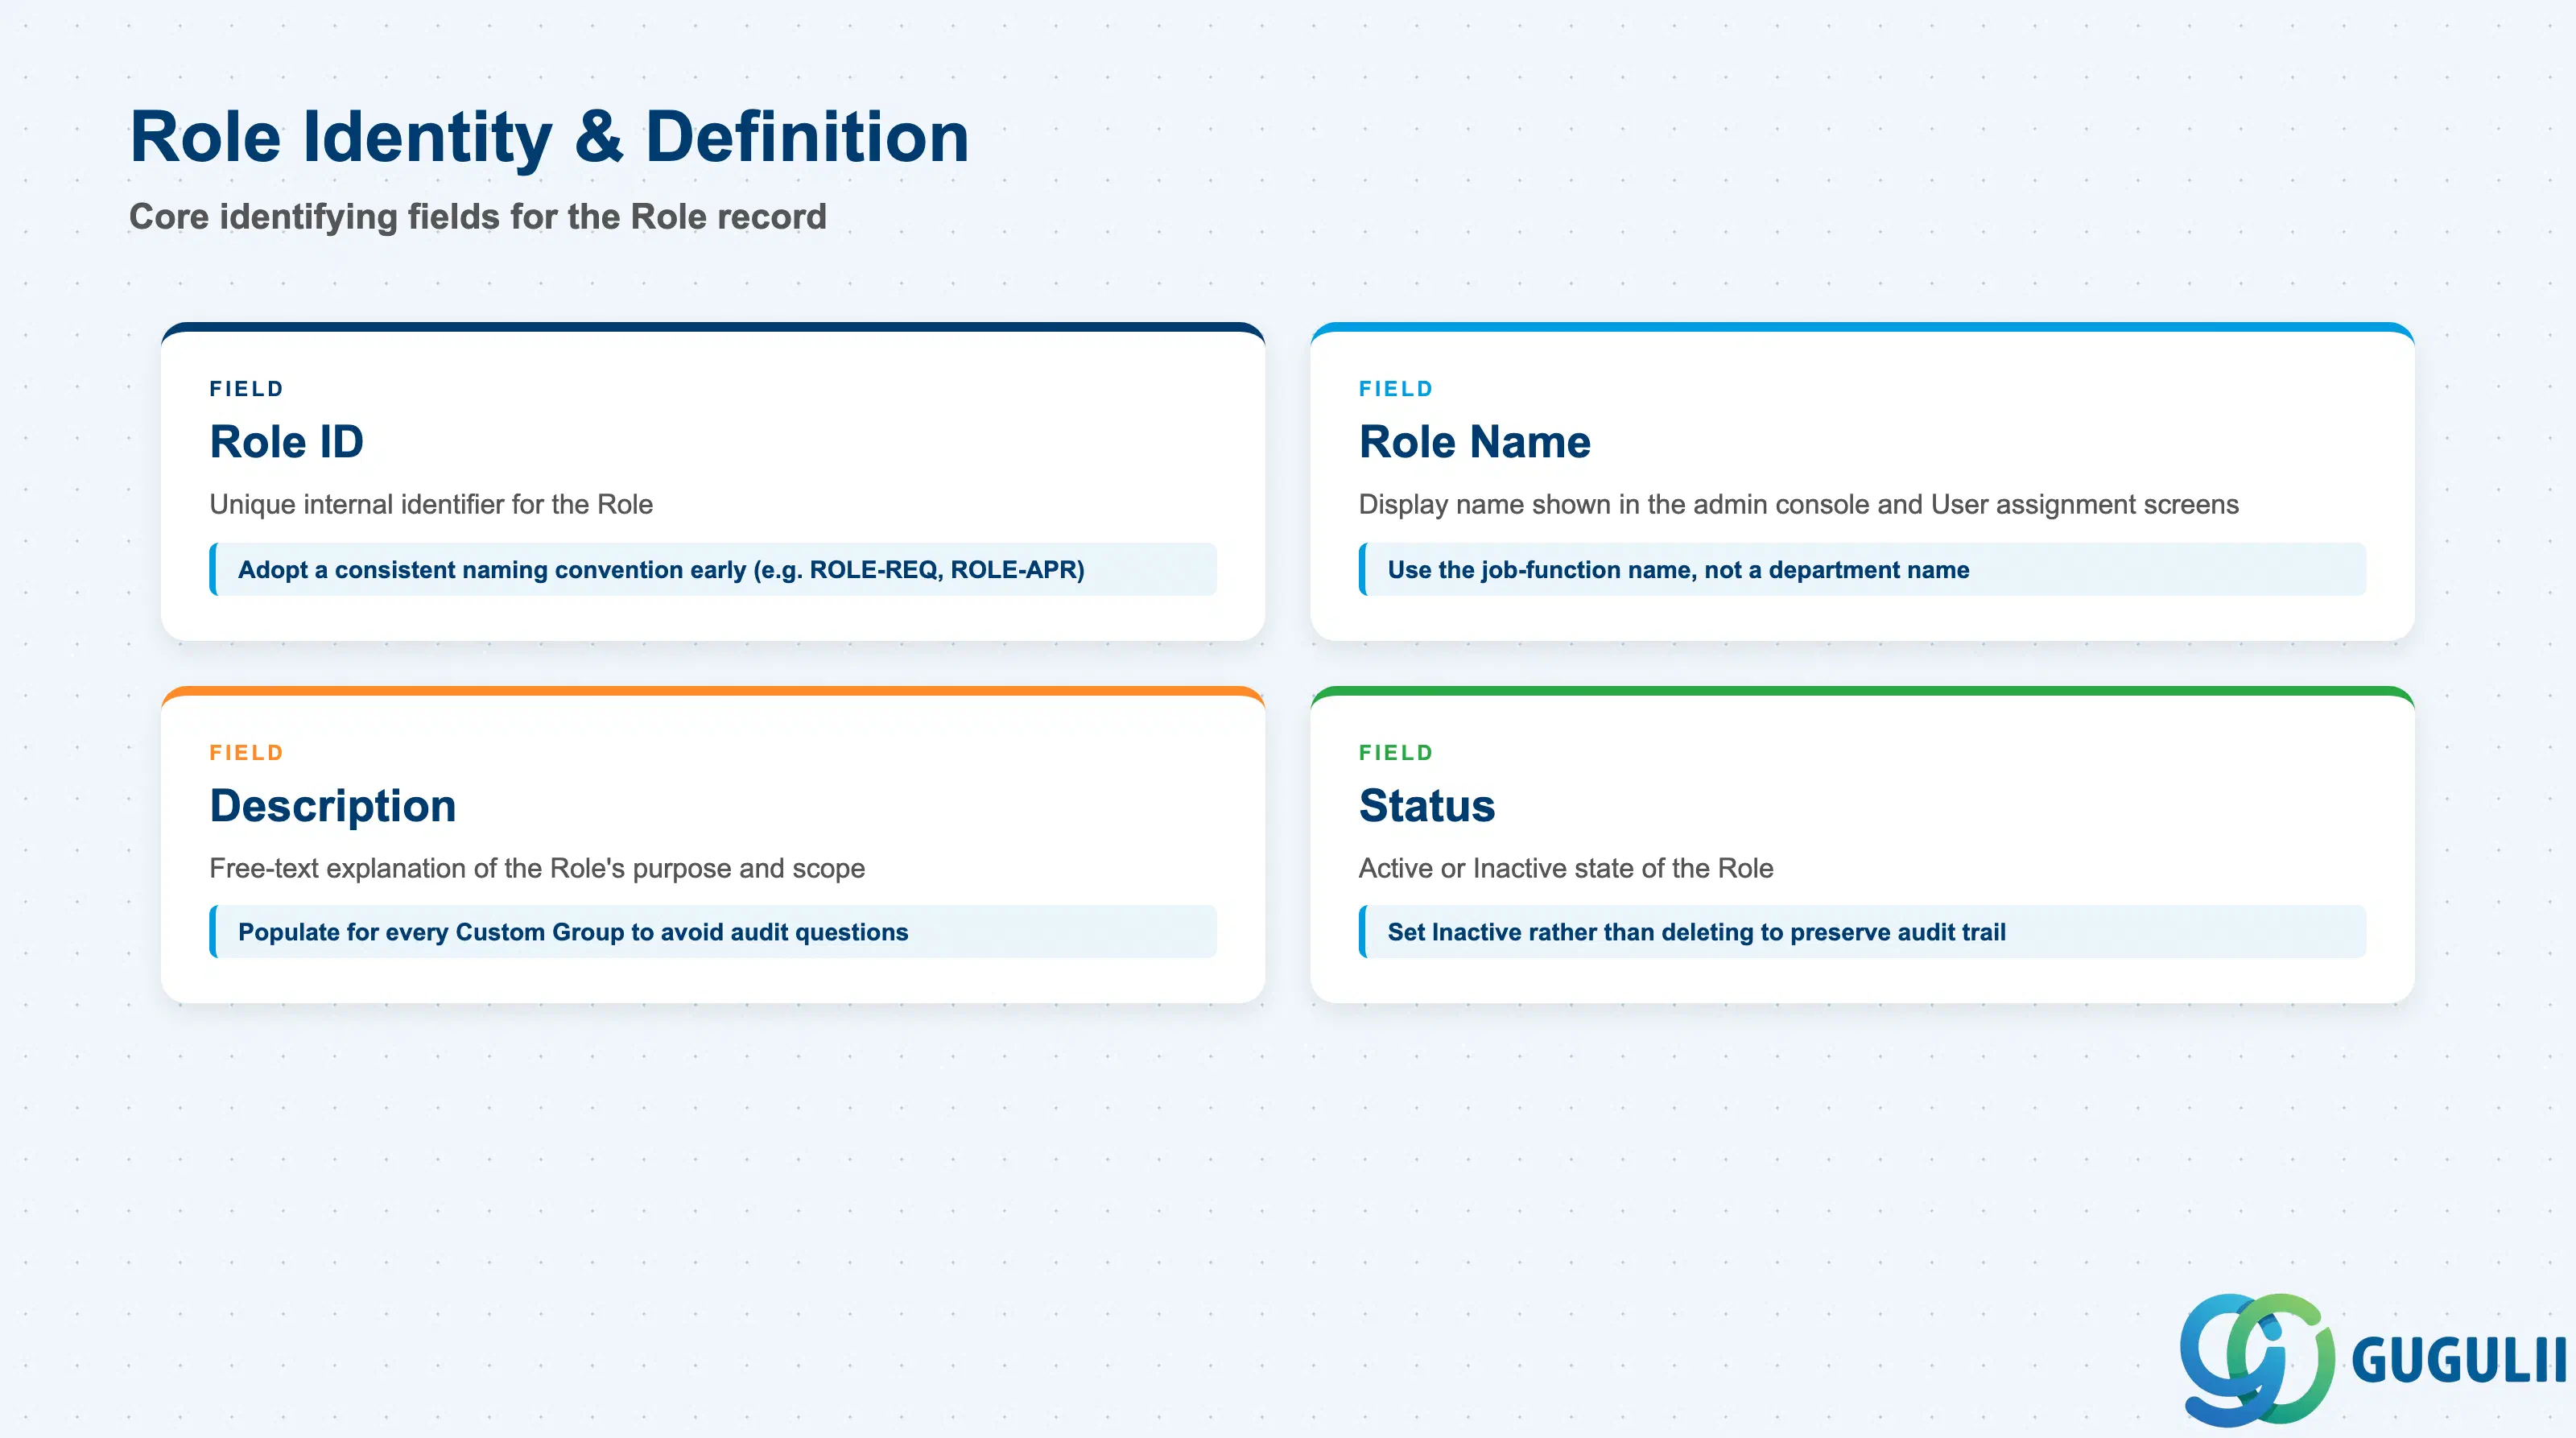
これらのフィールドは、権限や継承の設定が追加される前に、ロールを一意に識別し、そのロールが何を表すかを確立します。
| フィールド | 説明 | 実践的な使用法 | |
|---|---|---|---|
| ロールID | ロールの内部一意識別子 | 早期に短く一貫性のある命名規則を採用する(例:ROLE-REQ、ROLE-APR)— 数十のロールが存在した後に命名スキームを後付けすることは、よくある回避可能なクリーンアッププロジェクトである | |
| ロール名 | サイト管理コンソールおよびユーザ割当画面全体に表示される表示名 | 部門名ではなく職務機能名を使用する — 組織図が同じ基本的なアクセスニーズに基づいて再編成されるため、職務機能の方がはるかに安定している | |
| 説明 | ロールの目的と意図された権限範囲の自由記述説明 | すべてのカスタムグループにこれを入力する;本番稼働から6か月後、文書化されておらず、難解な名前のロールは、「なぜこの人にこのアクセス権があるのか」という監査質問の頻繁な原因となる | |
| ステータス | アクティブ / 非アクティブ | 使用されなくなったロールは削除するのではなく、非アクティブに設定する — 削除すると、そのロールに関連付けられた過去の権限割当の監査証跡が孤立する可能性がある |
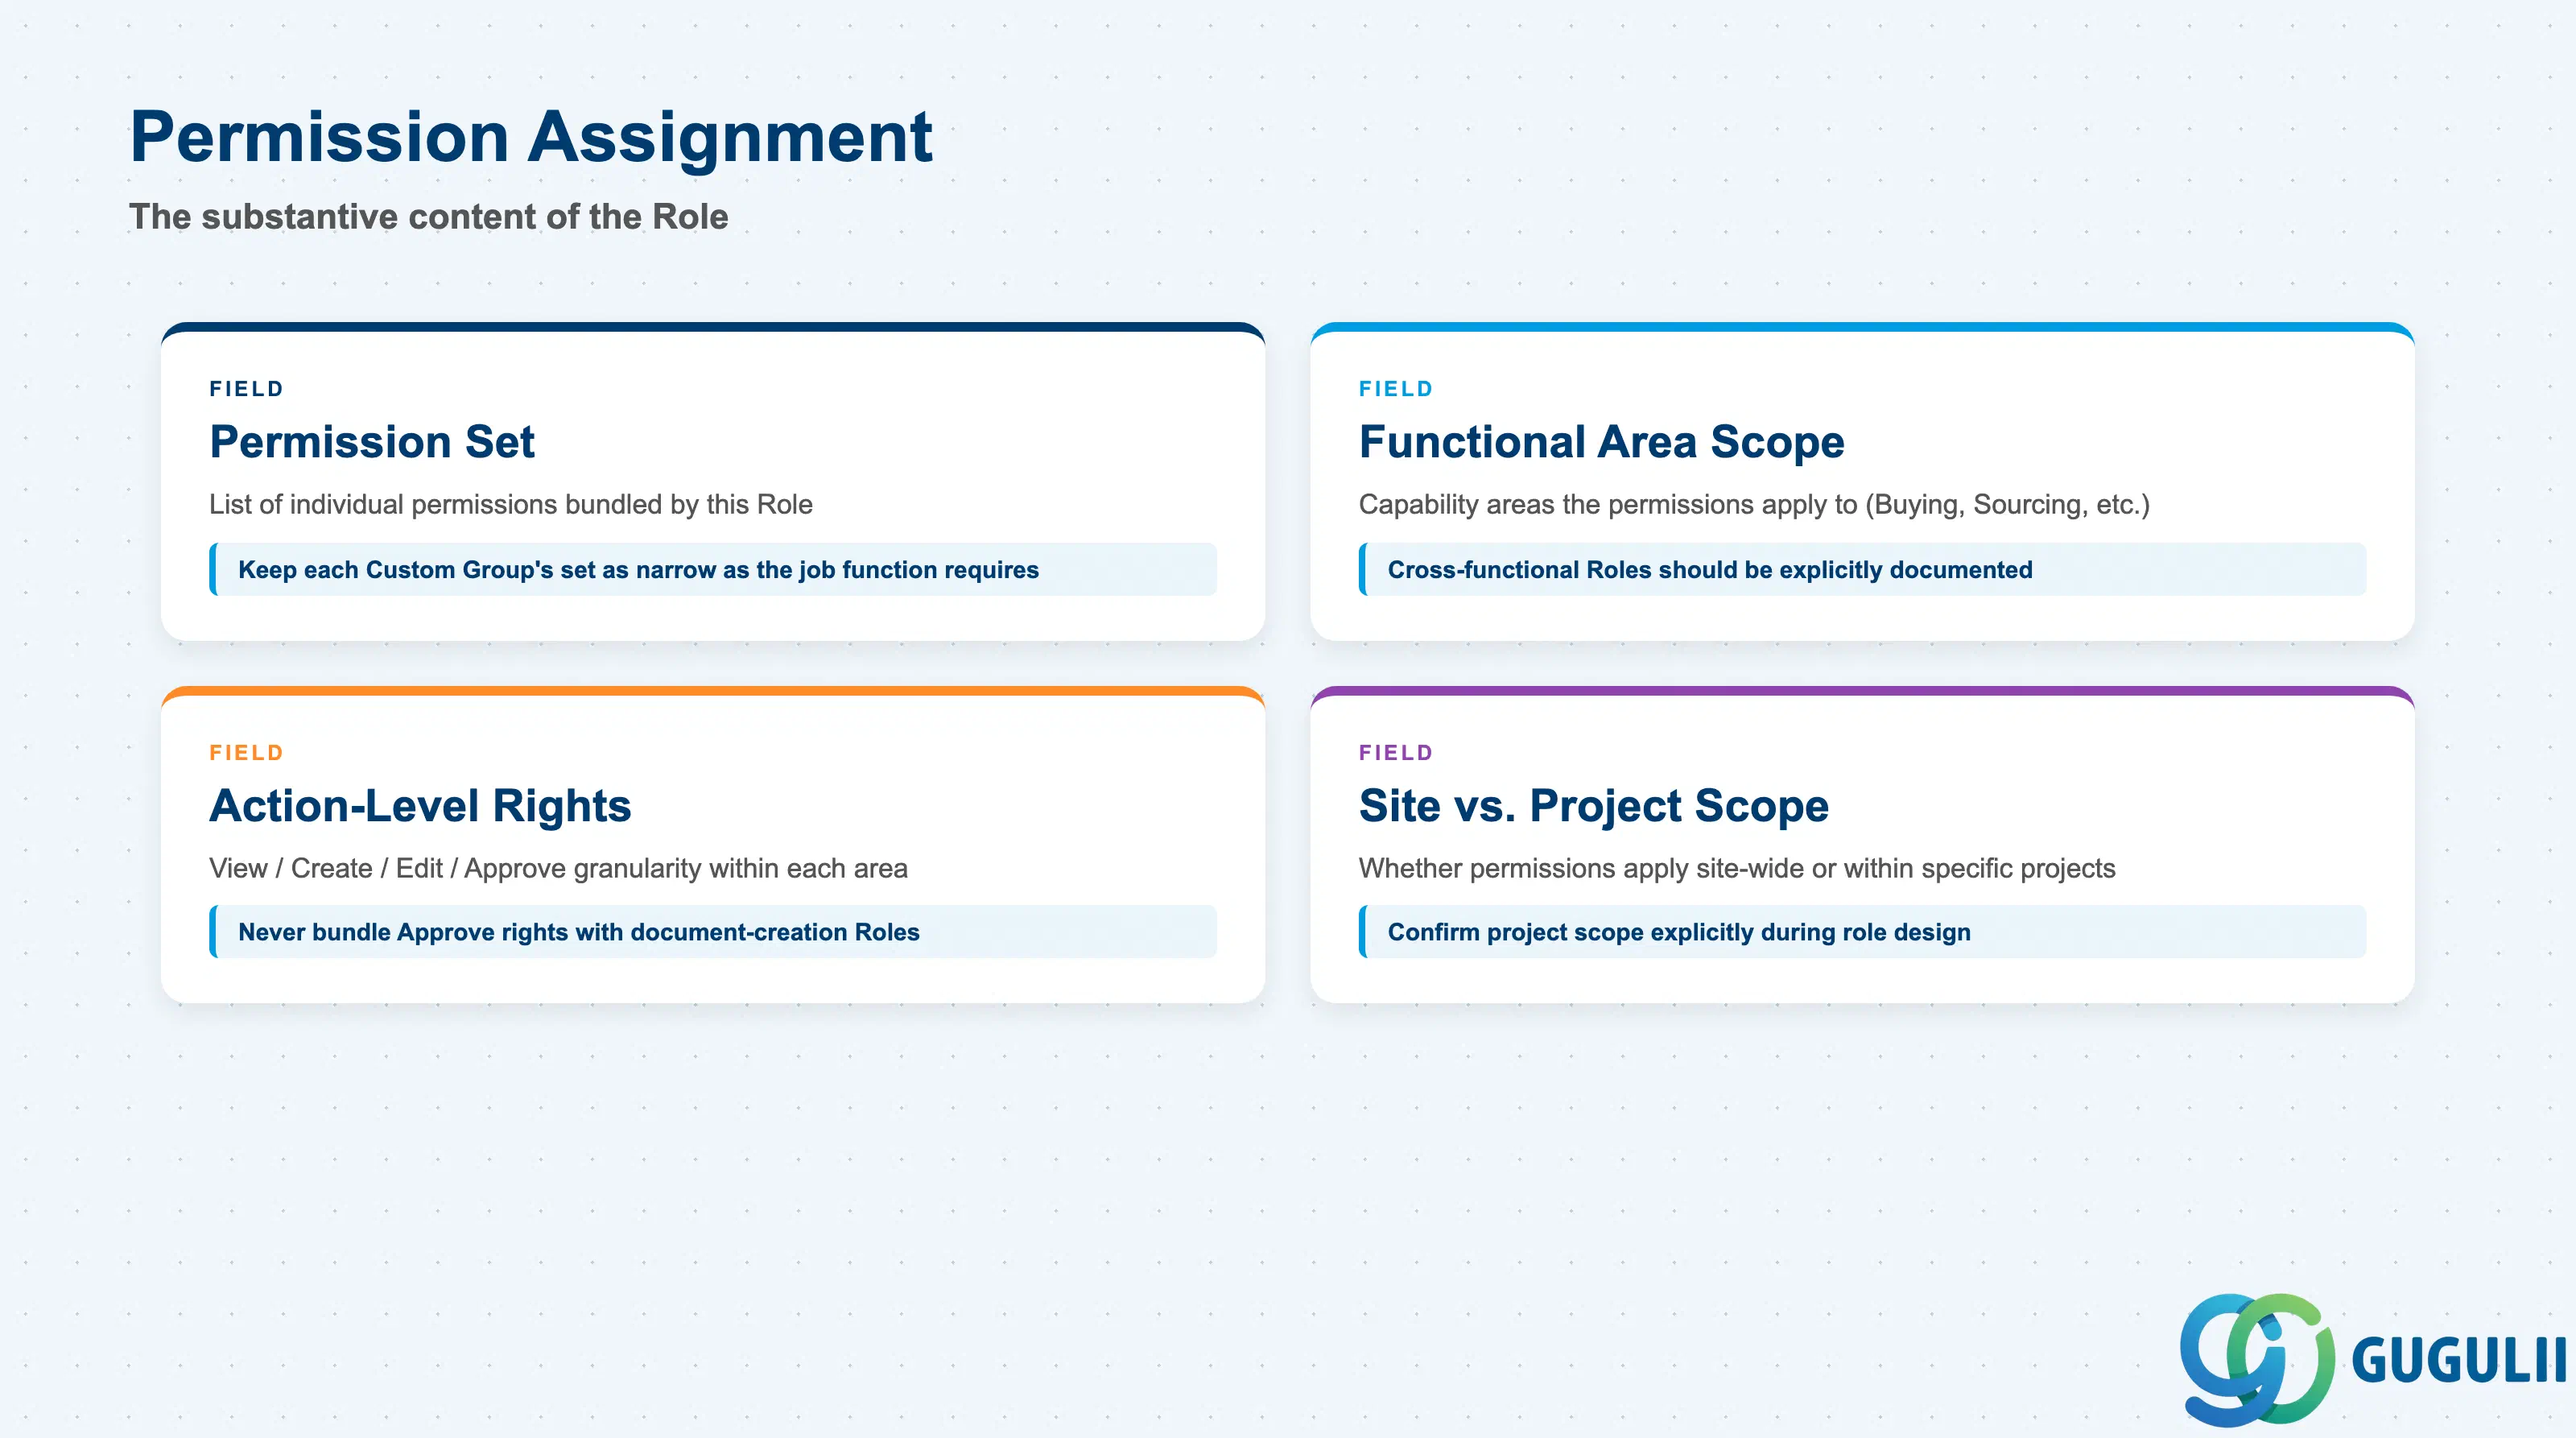
これはロールの実質的な内容です — 保持するユーザーがアクセスできる実際のアクションと画面のセットであり、その上の権限グループ(セクション1.3)から具体的で割り当て可能なバンドルに変換されたものです。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| 権限セット | このロールにバンドルされている個別権限のリスト(例:購買依頼作成、購買発注承認、カタログ管理) | 各カスタムグループの権限セットは、ジョブ機能に必要な範囲に限定すること。「念のため」に拡大することは、職務分離レビュー失敗の最も一般的な原因です | |
| 機能領域スコープ | 権限が適用される機能領域(購買、ソーシング、請求書管理、サプライヤ管理など) | クロスファンクショナルロール(例:要求元でありカタログマネージャでもあるユーザ)は、暗黙的にではなく、明示的かつ文書化された組み合わせとしてモデル化する必要があります。これにより、レビュー担当者はユーザが広範なアクセス権を持つ理由を正確に確認できます | |
| アクションレベルの権限 | スコープされた機能領域内での表示/作成/編集/承認の粒度 | 特に承認権限は、文書作成を主目的とするロールにバンドルしてはなりません。これは、職務分離レビューが最初にフラグを立てる特定の組み合わせです | |
| サイト vs. プロジェクトスコープ | 権限がサイト全体に適用されるか、特定のソーシング/契約プロジェクト内のみに適用されるか | プロジェクトスコープの権限は、ソーシングロール(例:カテゴリバイヤーが自身のRFxプロジェクトのみを表示する)で一般的です。最初のクロスプロジェクト可視性に関する苦情の後ではなく、ロール設計時にこのスコープを明示的に確認してください |
ロールが単独で存在することは稀であり、ほとんどのサイト設計では親/子の継承チェーンを使用して、共通のベースライン権限を一度維持し、各バリアントごとに再入力するのではなく拡張します。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| 親グループ | このロールが基本権限セットを継承する元のロール | 組織全体のベースラインアクセス(例:「すべての購買担当者は共有カタログを表示できる」)を親レベルで一度モデル化し、すべての子ロールに自動的に継承させる | |
| 子グループ | このロールから継承するロールのリスト | 親グループの権限を変更する前に、子グループの全リストを確認する — ここでの変更は依存するすべてのロールに自動的に連鎖し、「小さな」権限調整の後に意図しないアクセス変更が発生する頻繁な原因となる | |
| 継承オーバーライド | 子グループが親グループによって付与された権限を取り消せるかどうか | ブループリント設計時にこの動作を確認する — 一部のサイト構成では追加のみの継承(子は追加のみ可能で削除は不可)をサポートしており、これにより親グループのスコープを最初からどの程度狭く設定すべきかが変わる | |
| 深さ / ネストレベル | このロールの親/子チェーンが何階層まで続くか | 継承チェーンは浅く(2~3階層)保つこと;深くネストされたチェーンはアクセス監査中に追跡が困難になり、「なぜこのユーザーにこの権限があるのか」という問題のトラブルシューティングが遅くなる |
ロールが定義され、階層内に配置された後、誰がそのロールを保持しているか、そしてそのレビューがどの程度の頻度で行われるかについての継続的なガバナンスが、アクセスモデルの信頼性を長期にわたって維持する鍵となります。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| 割当ユーザ | 現在このロールを保持しているユーザのリスト | アクセス再認定サイクルごとにこのリストを確認する。予想外に多い、または古いユーザリストを持つロールは、アクセスクリープの先行指標となる | |
| デフォルト割当 vs. 追加割当 | このロールがユーザのプライマリ(デフォルト)ロールか、セカンダリの追加ロールか | 追加ロールの割当は文書化された最小限に抑える。ユーザが保持する追加ロールごとに、レビューが必要な職務分掌の範囲が拡大する | |
| 職務分掌(SoD)競合フラグ | このロールと、一般的に同時割当される別のロールを組み合わせた場合に、既知のSoD競合(例:依頼者+承認者)が発生するかどうか | 本番稼働前に、すべてのカスタムグループにわたってSoD競合マトリックスを維持する。監査結果を受けて事後的にではなく、事前に対応する。すでに割当済みのユーザベースにSoD管理を後付けすることは、はるかに大きな混乱を招く | |
| 再認定頻度 | このロールの割当ユーザが正式にレビューされ再承認される頻度 | 管理者や承認者などの高リスクロールには短い頻度(例:四半期ごと)を設定し、依頼者などの低リスクロールには長い頻度を設定する |
| ID | Category | Title |
|---|---|---|
| ariba-001 | Overview | SAP Aribaとは何ですか? |
| ID | Category | Title |
|---|---|---|
| ariba-a01 | Overview | SAP Ariba マスタデータ:概要、階層、および関係性 |
| ariba-a02-01 | Master Data | SAP Ariba ユーザ |
| ariba-a02-02 | Master Data | SAP Ariba ロール 📍 |
| ariba-a03-01 | Master Data | SAP Ariba コモディティ |
| ariba-a04-02 | Master Data | SAP Ariba カタログ |
| ariba-a05-01 | Master Data | SAP Ariba 承認ルール |
| ariba-a06-01 | Master Data | SAP Ariba 統合モデル |
| ID | Category | Title |
|---|---|---|
| ariba-b01 | Overview | SAP Ariba トランザクション:プロセスフロー、階層、および関係 |