Title here
Summary here

| ID | タイトル |
|---|---|
| BTP-A01 | SAP Integration Suite 概要 |
| BTP-A02 | Cloud Integration (CPI):アーキテクチャと利用方法 |
| BTP-A03 | API Management:アーキテクチャと利用方法(本記事) |
| BTP-A04 | Event Mesh:アーキテクチャと利用方法 |
| BTP-A05 | Open Connectors:アーキテクチャと利用方法 |
| BTP-A06 | B2B統合(1):取引先管理 |
| BTP-A07 | B2B統合(2):Integration Advisor |
| BTP-A08 | Integration Suite:ユースケースと意思決定パターン |
| リソース | URL |
|---|---|
| API管理 — SAP Integration Suite | help.sap.com → |
| SAP API管理(製品ドキュメントルート) | help.sap.com → |
| ポリシー(ポリシータイプ) | help.sap.com → |
| APIプロキシ構造 | help.sap.com → |
| SAP Integration Suite — API管理機能ページ | sap.com → |
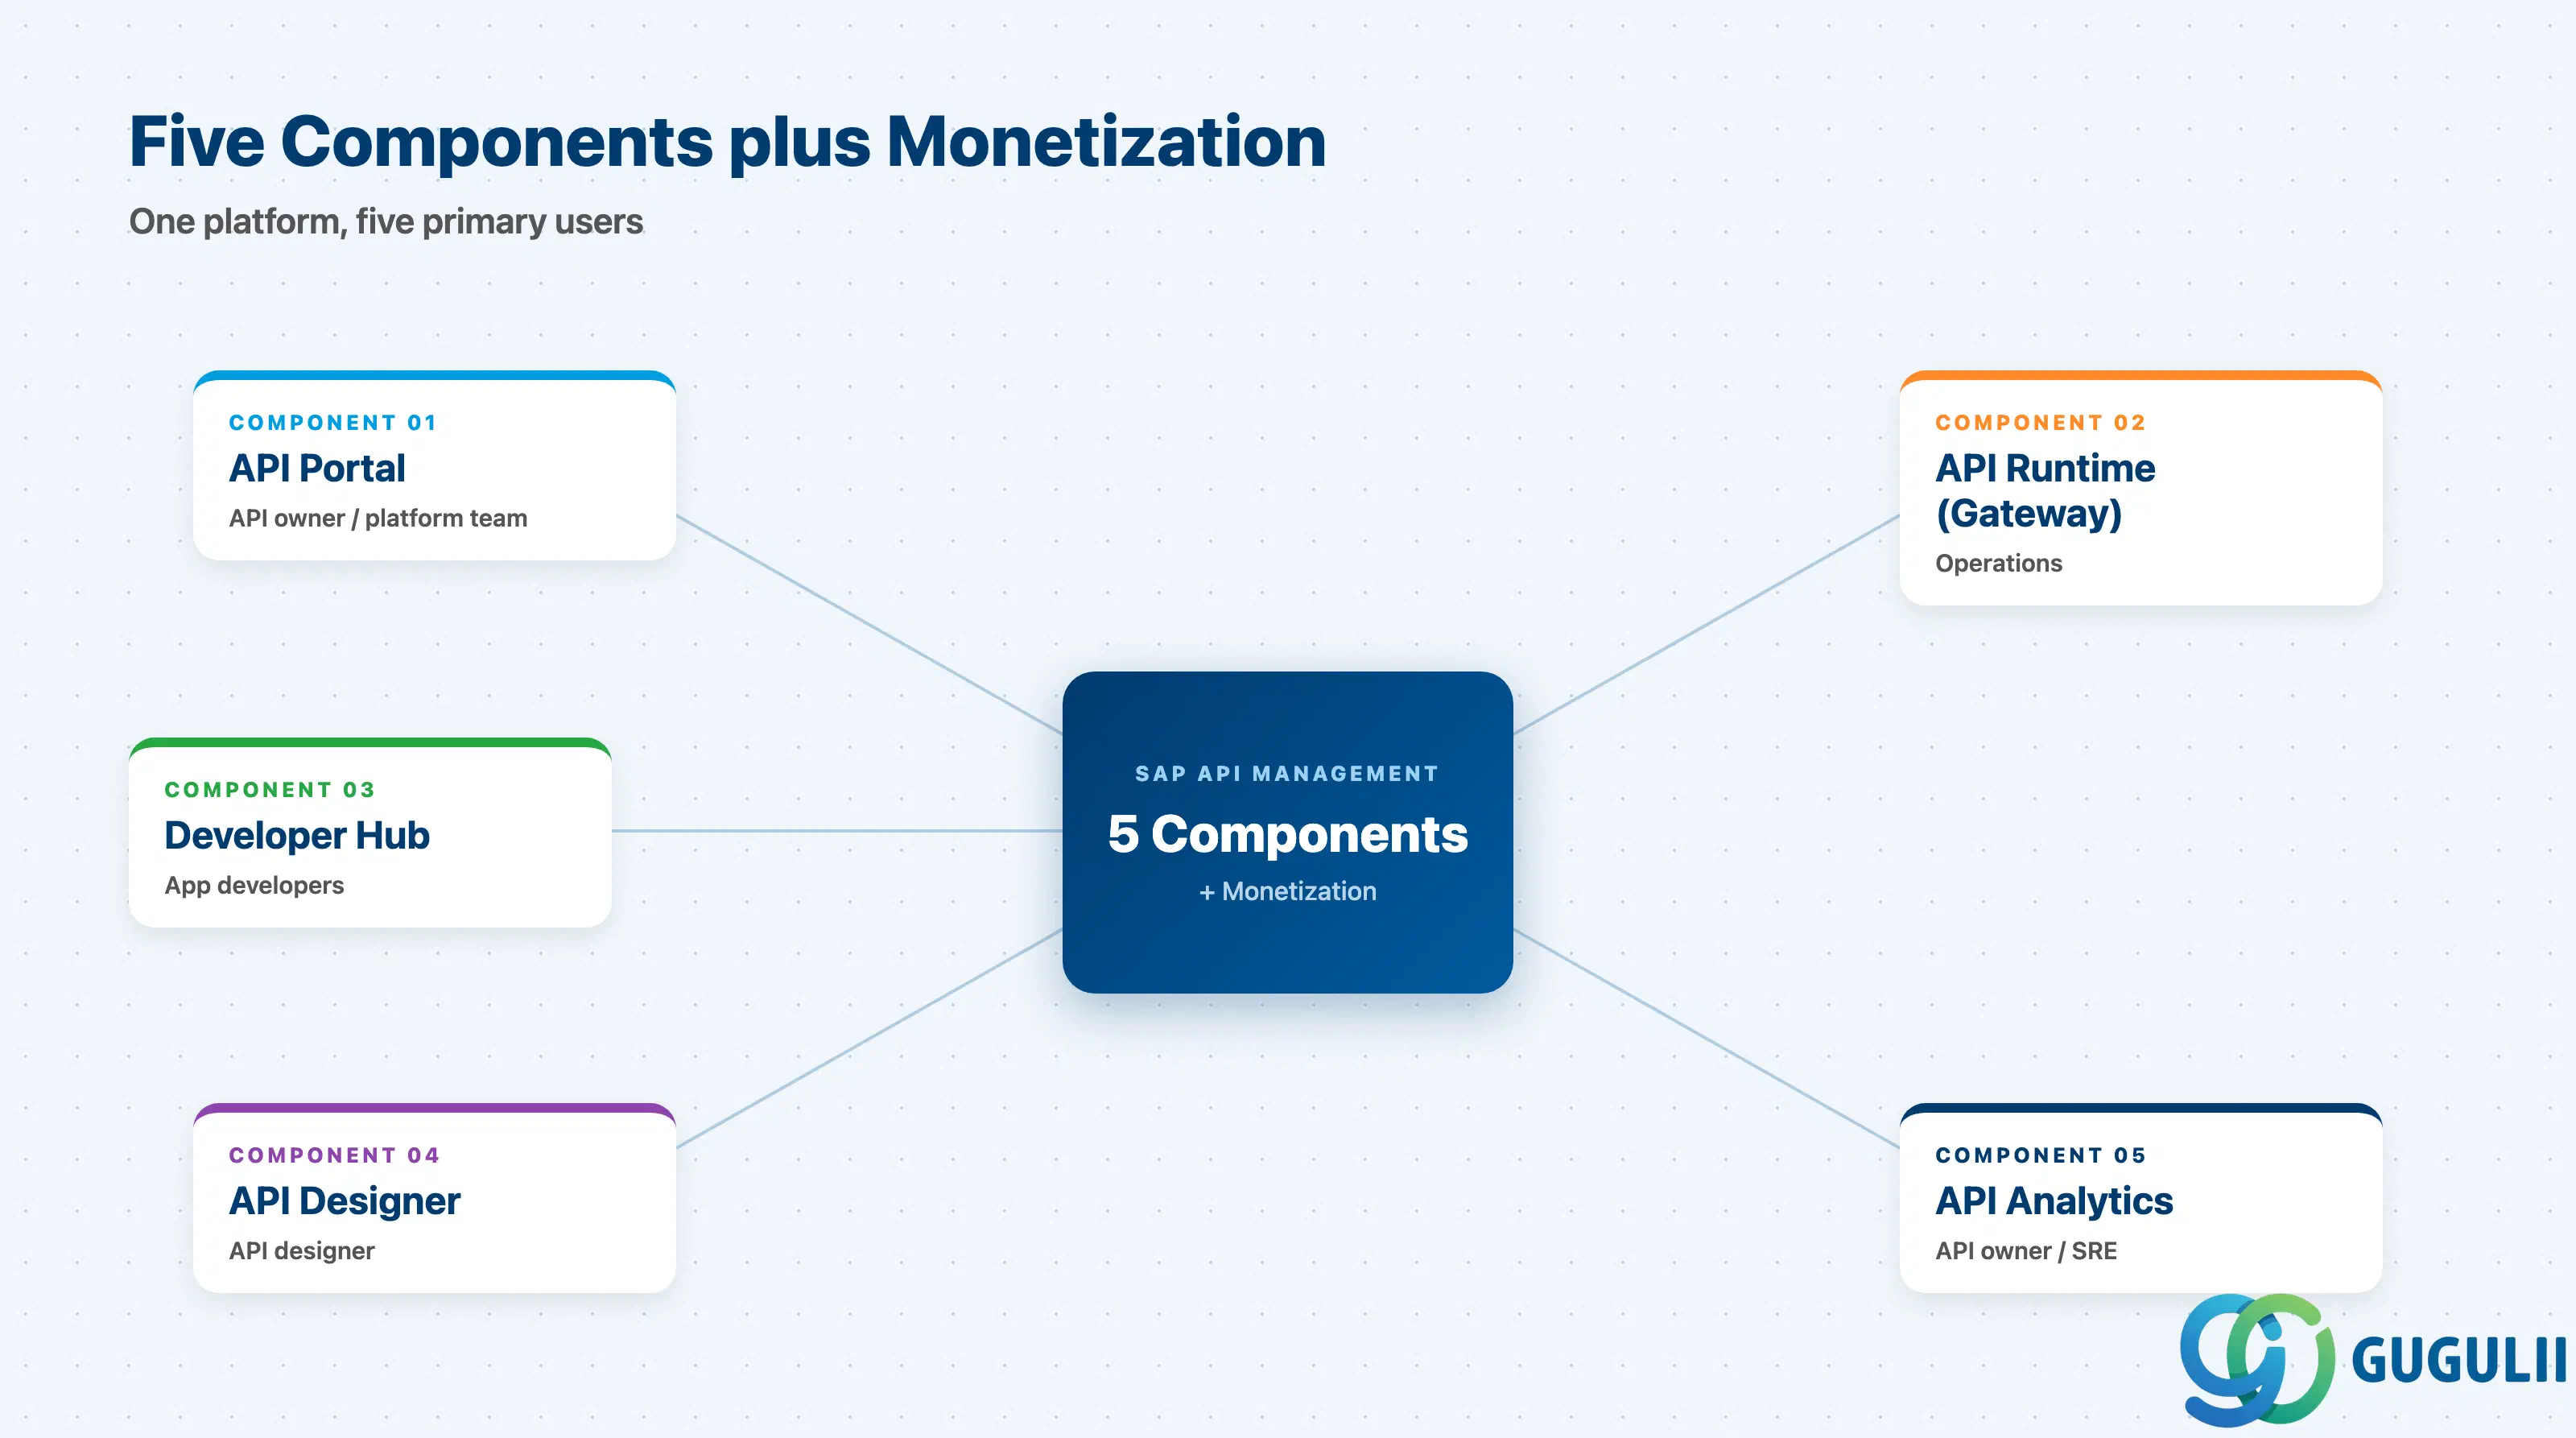
SAP API Managementは、SAP Integration Suite内の機能の1つです。そのインフラストラクチャは、公式には5つのコンポーネントにマネタイゼーションを加えたものとして説明されています。それぞれの役割を理解しておくことで、後々のスコープに関する議論の大半を防ぐことができます。
| サブコンポーネント | 機能 | 主な利用者 | |
|---|---|---|---|
| API Portal | APIプロキシの作成、保護、公開;API製品へのバンドル;レートプランの割り当て | APIオーナー / プラットフォームチーム | |
| API Runtime (Gateway) | プロキシの実行、ポリシーの適用、リクエスト時のクォータとセキュリティの強制 | 運用担当者 | |
| Developer Hub (API Business Hub Enterprise) | アプリ開発者がAPIを発見し、アプリを登録し、キーを取得し、プランに加入するためのセルフサービスカタログ | 外部 / 内部のアプリ開発者 | |
| API Designer | バックエンドが存在する前に新しいAPIを設計するための、Design-FirstのOpenAPI / GraphQLエディタ | API設計者 | |
| API Analytics | プロキシ別、アプリ別、製品別のメトリクス(レイテンシ、エラー率、トラフィック、異常検知) | APIオーナー、プラットフォームSRE |
これらは代替品ではありません。
                                             SAP Integration Suite (BTP)
                       ┌───────────────────────────────────────────────────────────────┐
   App developer ──────▶│  Developer Hub (API Business Hub Enterprise)                 │
   (registers app,      │            │                                                 │
    gets API key)       │            ▼  app credentials                                │
                        │  ┌───────────────────────────────────────────────────────┐  │
   Client app  ─ HTTPS ─┼─▶│  API Runtime (Gateway)                                │  │
                        │  │  Proxy Endpoint  ──  Policies  ──  Target Endpoint     │  │
                        │  │   (Pre/Post/Cond.   (Sec/Traffic/  (route to backend) │  │
                        │  │    + Fault Rules)    Med/Ext)                          │  │
                        │  └────────┬─────────────────────────────────┬────────────┘  │
                        │           │                                 │               │
                        │           ▼                                 ▼               │
                        │   Cloud Integration iflow            S/4HANA OData / SOAP   │
                        │   (CPI as backend)                   (direct backend)       │
                        └───────────┬─────────────────────────────────┬───────────────┘
                                    │ via Cloud Connector             │
                                    ▼                                 ▼
                            S/4HANA on-premise                 S/4HANA Cloud
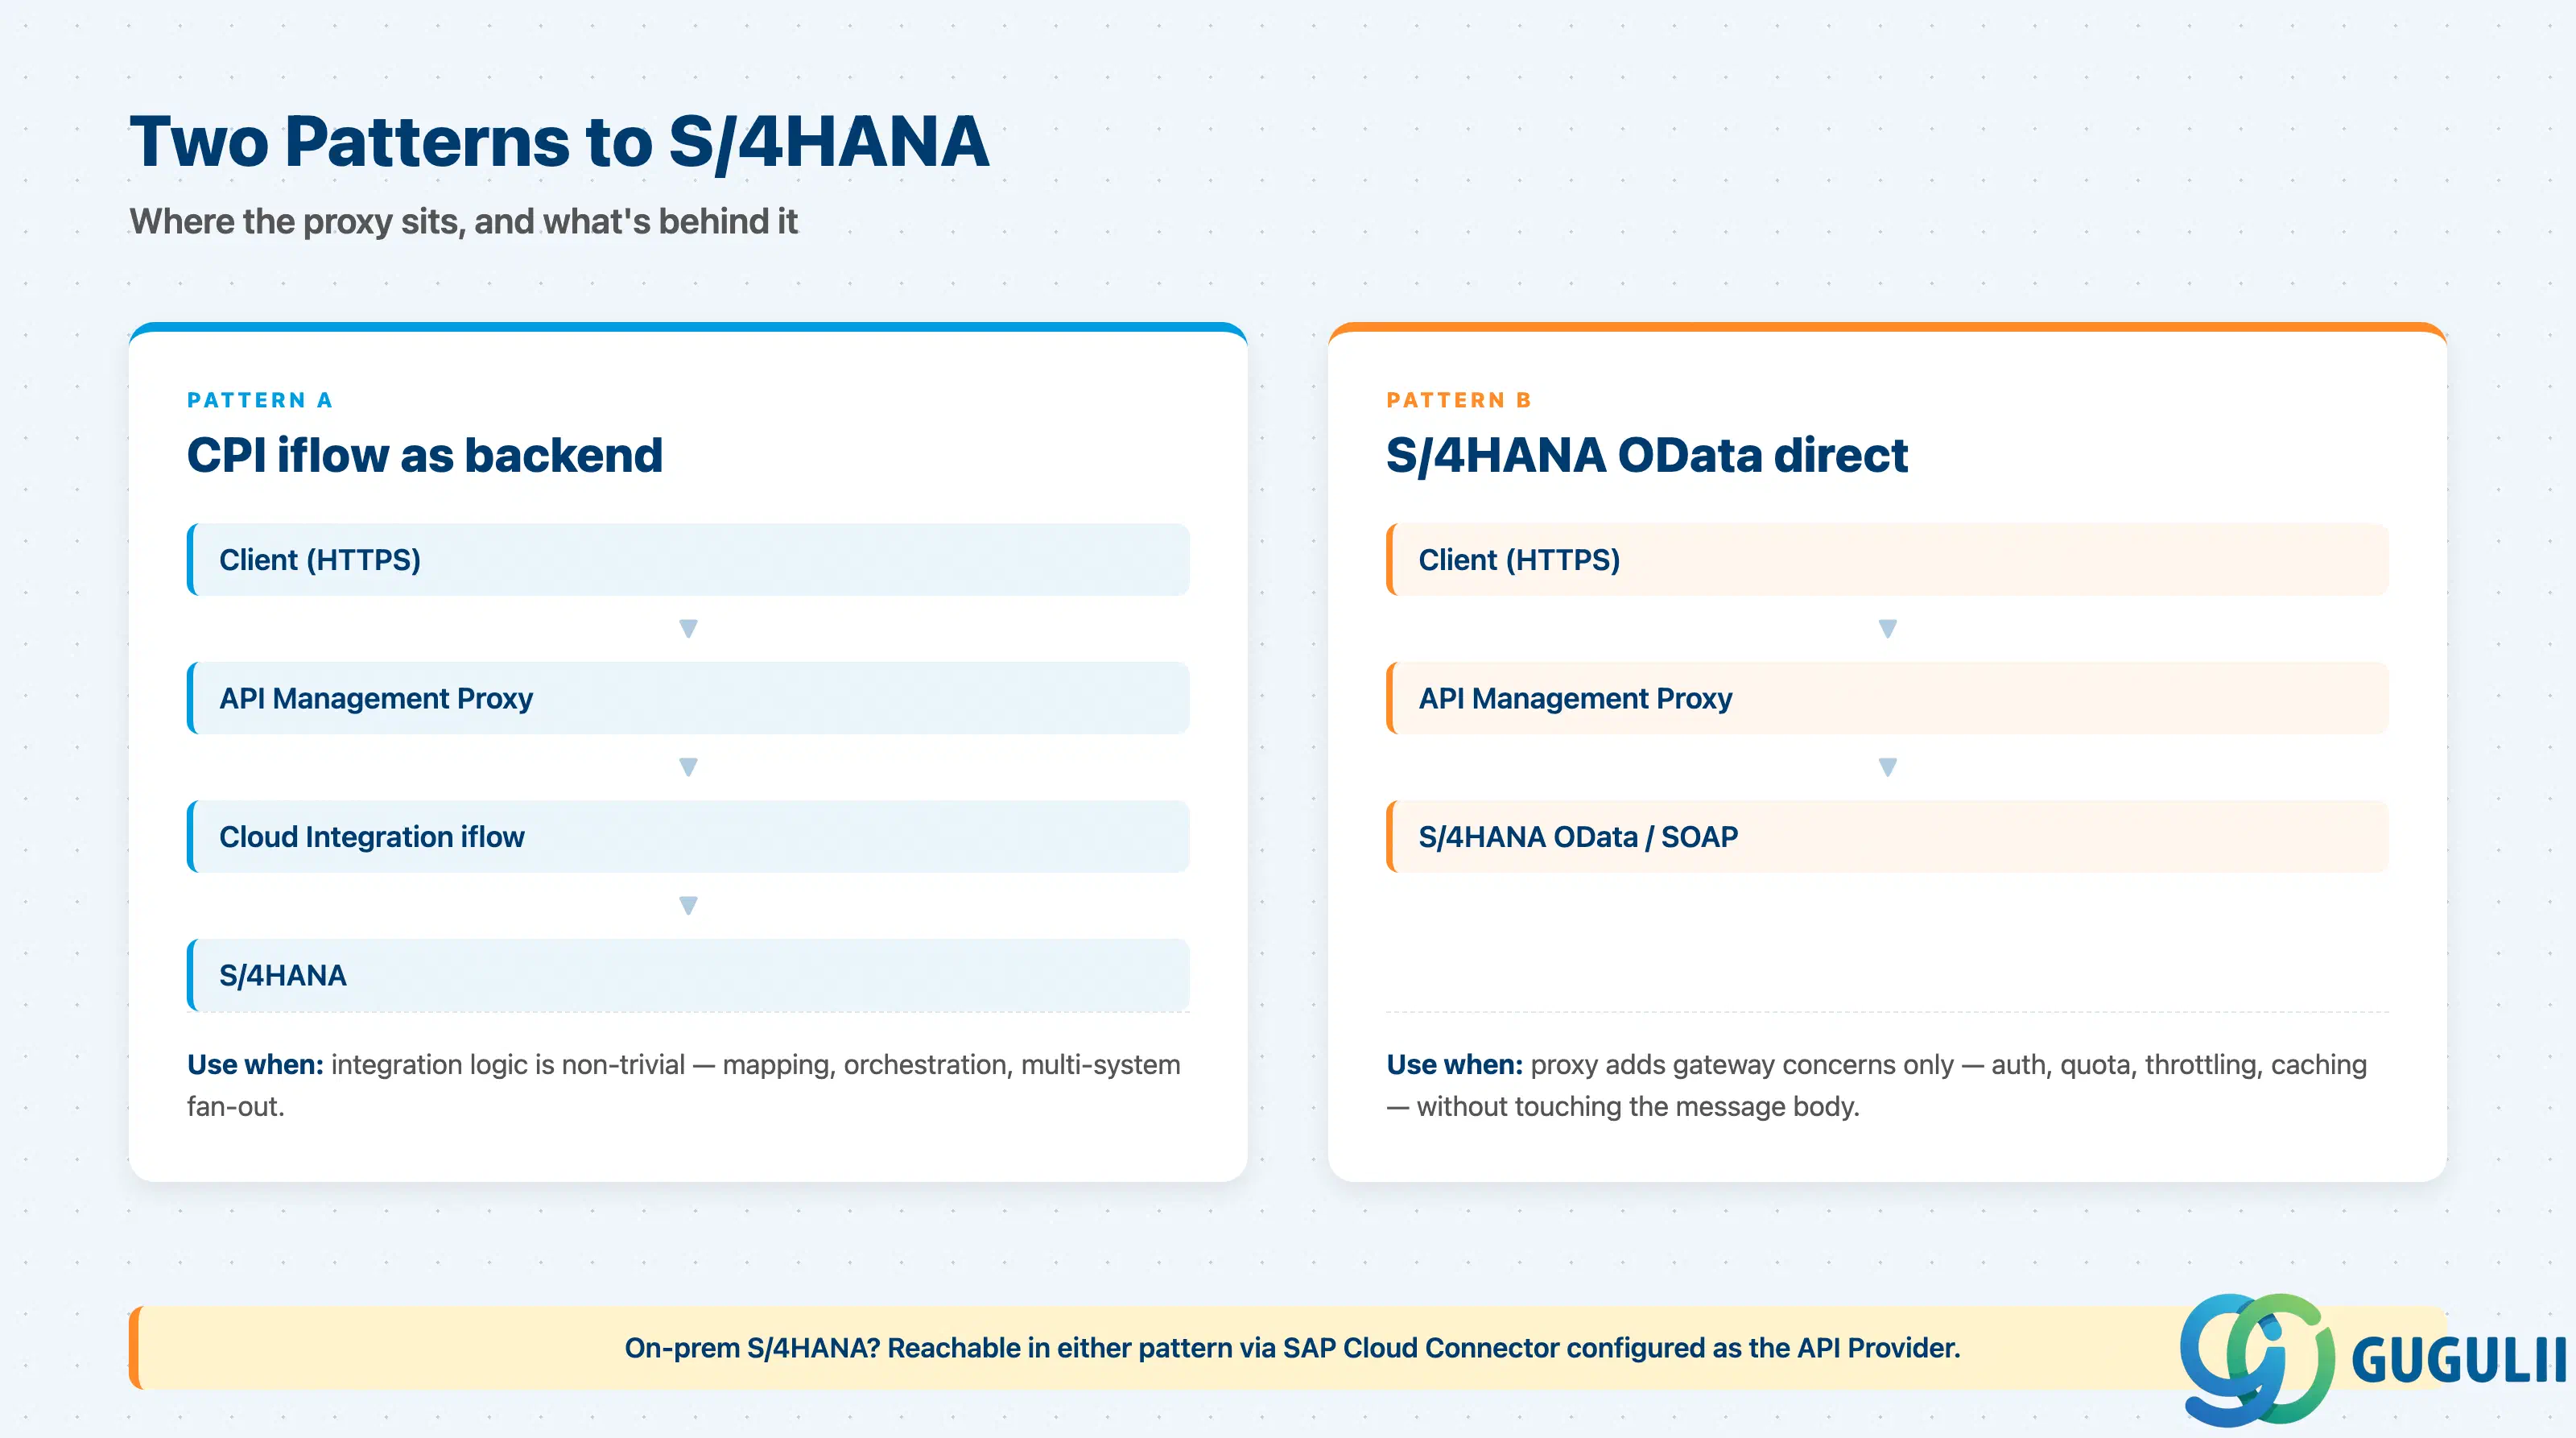
API ManagementはS/4HANAへの接続を所有しません。これはCPIまたはODataアダプターの役割です。API Managementは、データを公開するものを前面に配置するプロキシを所有します。2つのパターンが主流です。パターンA:CPI iフローをバックエンドとし、その上にプロキシを配置 — 統合ロジックが複雑な場合。パターンB:S/4HANA ODataサービスを直接バックエンドとし、その上にプロキシを配置 — プロキシがゲートウェイ関連の懸念事項(認証、クォータ、スロットリング、キャッシング)のみを追加する場合。オンプレミスのS/4HANAは、APIプロバイダーとして設定されたSAP Cloud Connectorを介して、どちらのパターンでも到達可能です。
重要ポイント:API管理は境界およびコンシューマーエクスペリエンス層です。統合ランタイムではありません。
| サブコンポーネント | 成熟度 | 備考 | |
|---|---|---|---|
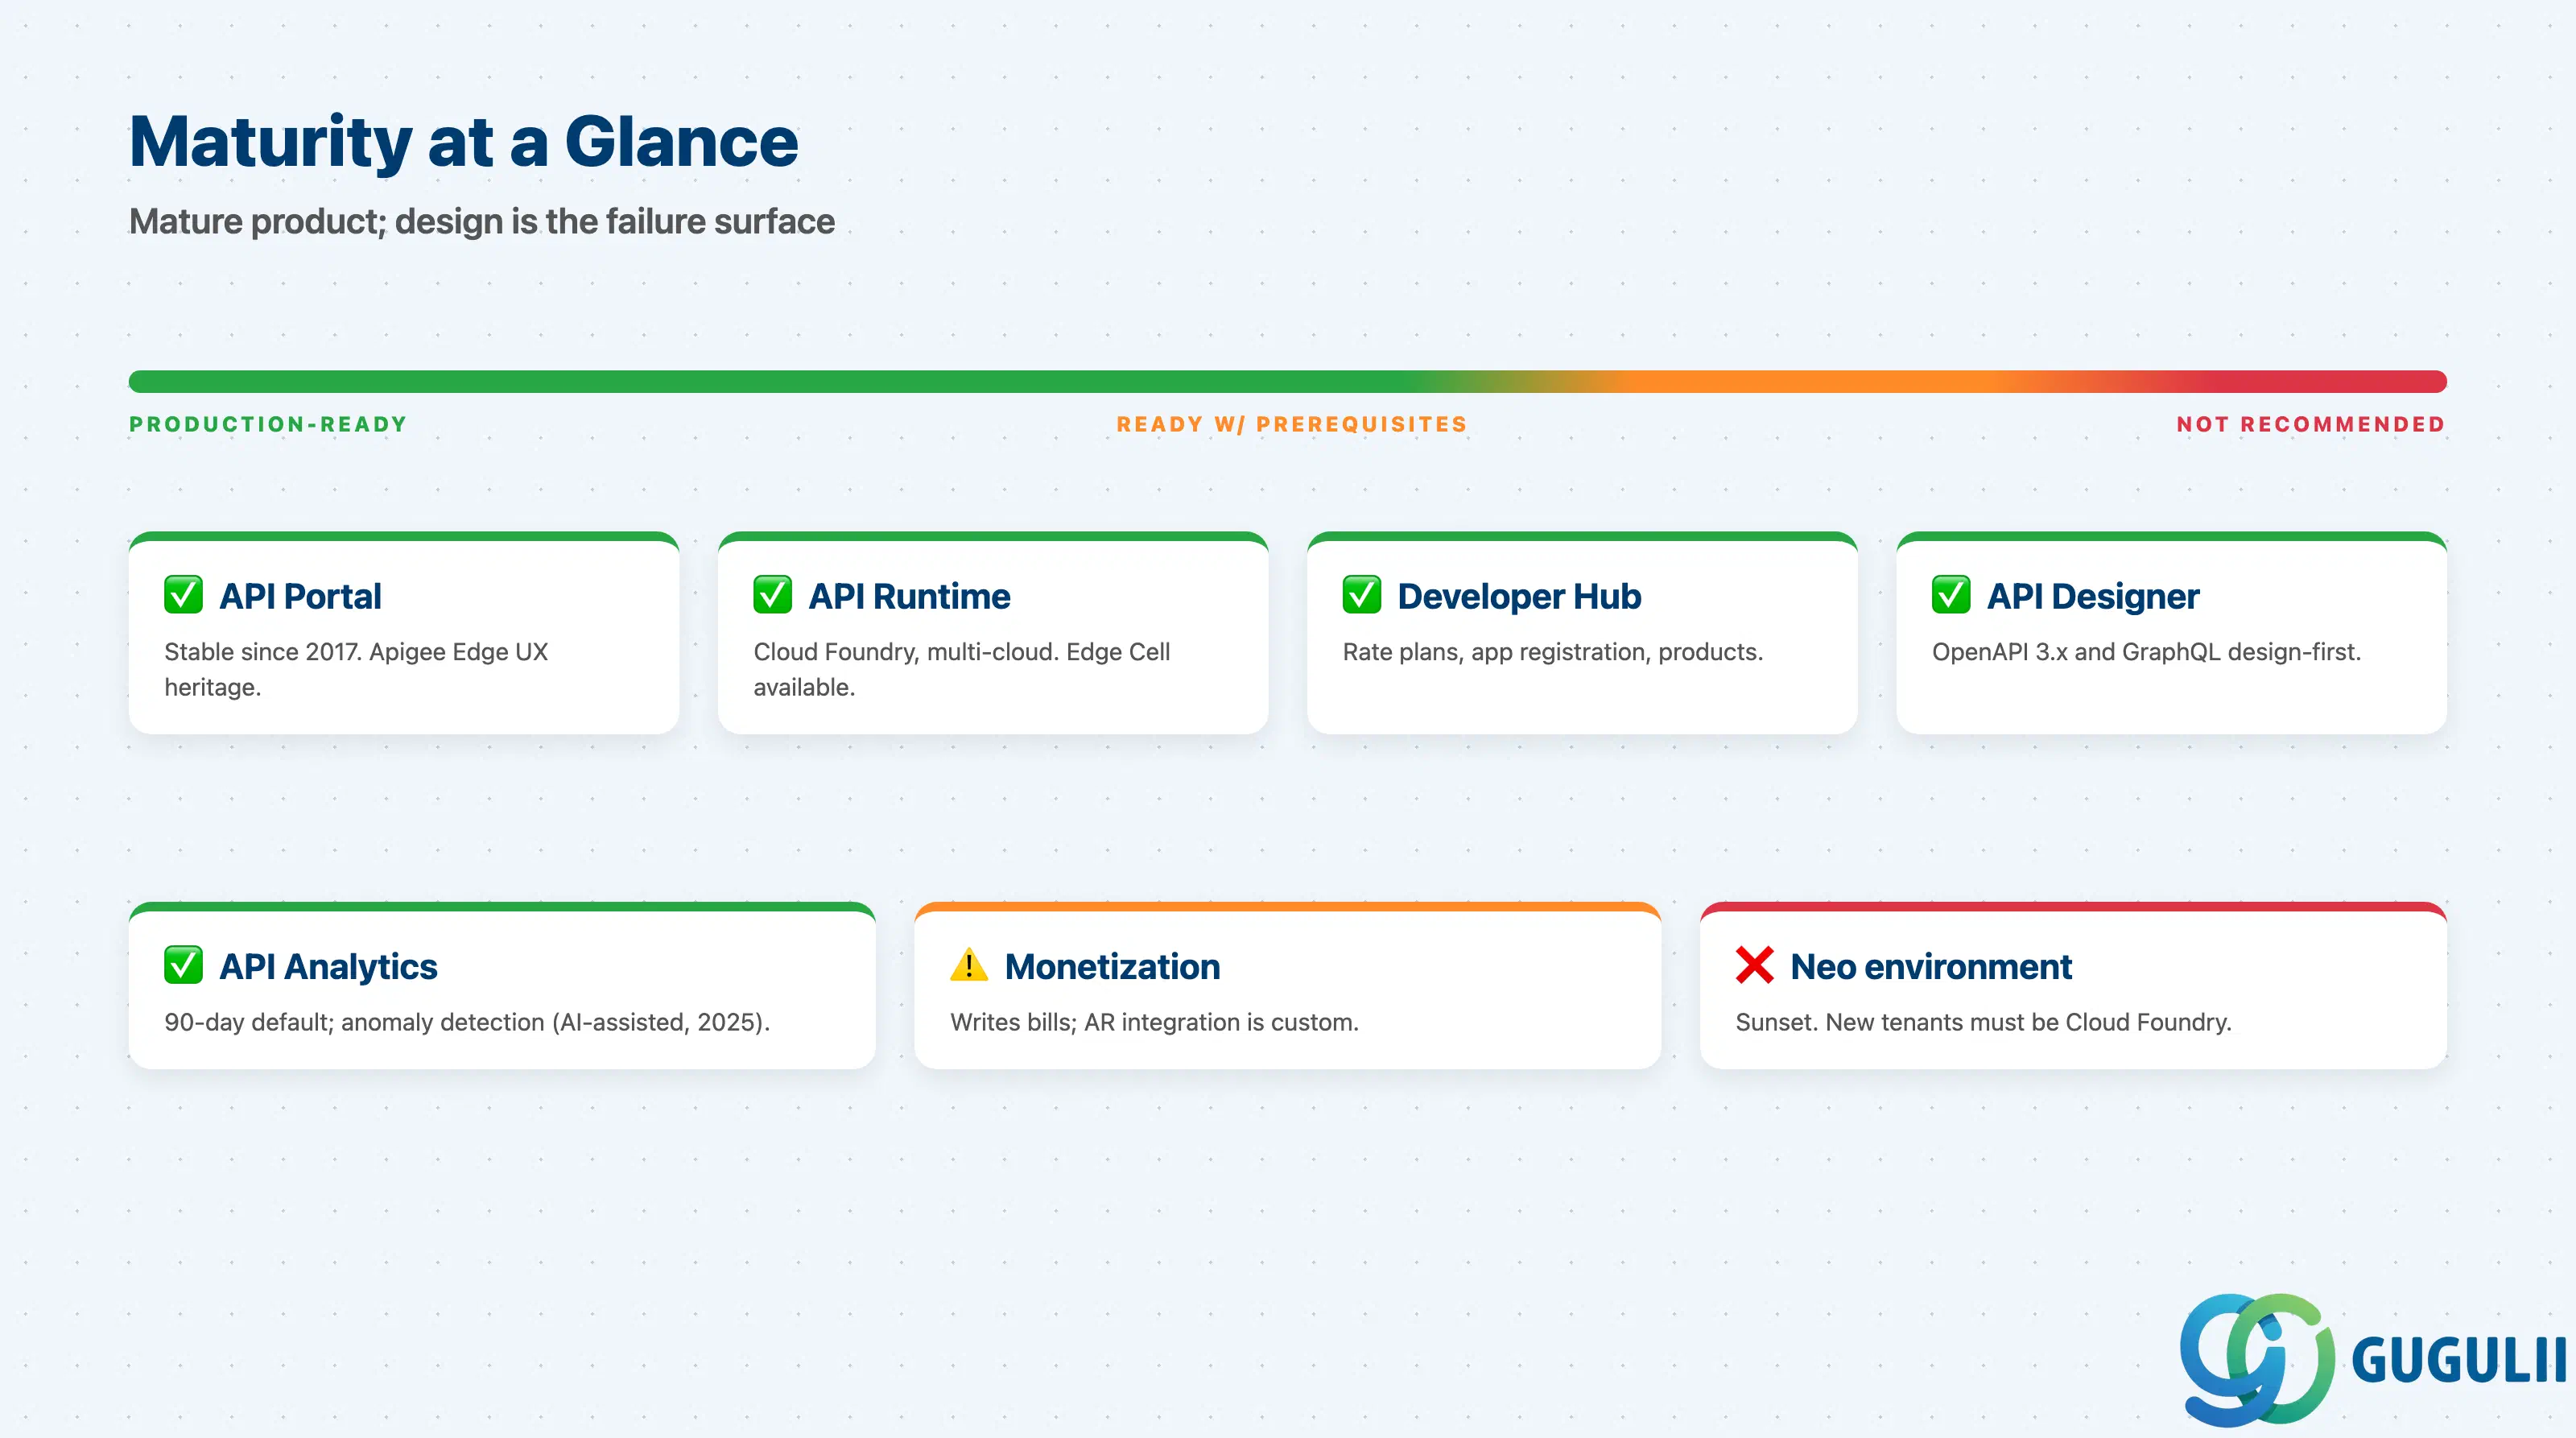
| APIポータル | ✅ 本番環境対応 | 2017年以降安定稼働。Apigee Edge UXの系譜を継承。 | |
| APIランタイム(ゲートウェイ) | ✅ 本番環境対応 | Cloud Foundry(マルチクラウド)。Edge Integration Cellによりランタイムを顧客のKubernetes環境に拡張。 | |
| Developer Hub | ✅ 本番環境対応 | レートプラン購読、アプリ登録、APIプロダクトをサポート。 | |
| API Designer | ✅ 本番環境対応 | OpenAPI 3.xおよびGraphQLのデザインファーストエディタ。AsyncAPI/イベントファースト設計では成熟度が低い。 | |
| API Analytics | ✅ 本番環境対応 | カスタムダッシュボード、異常検知、トラフィック予測(2025年時点でAI支援)。デフォルト保持期間90日。 | |
| 収益化 | ⚠️ 前提条件ありで対応可能 | レートプラン、請求、ダウンロード可能な請求書は動作可能。顧客の請求/売掛金システムとの統合はカスタム対応。 | |
| オンプレミス版 | ⚠️ 前提条件ありで対応可能 | 引き続きサポートされるが戦略的ラインではない。データ所在地要件が強制される場合のみ選択。 | |
| Neo環境 | ❌ 非推奨 | サンセット。新規テナントはCloud Foundry/マルチクラウドである必要あり。 |
設計上の関心事ごとに1つのサブテーブル。各行は要件段階で決定可能です。
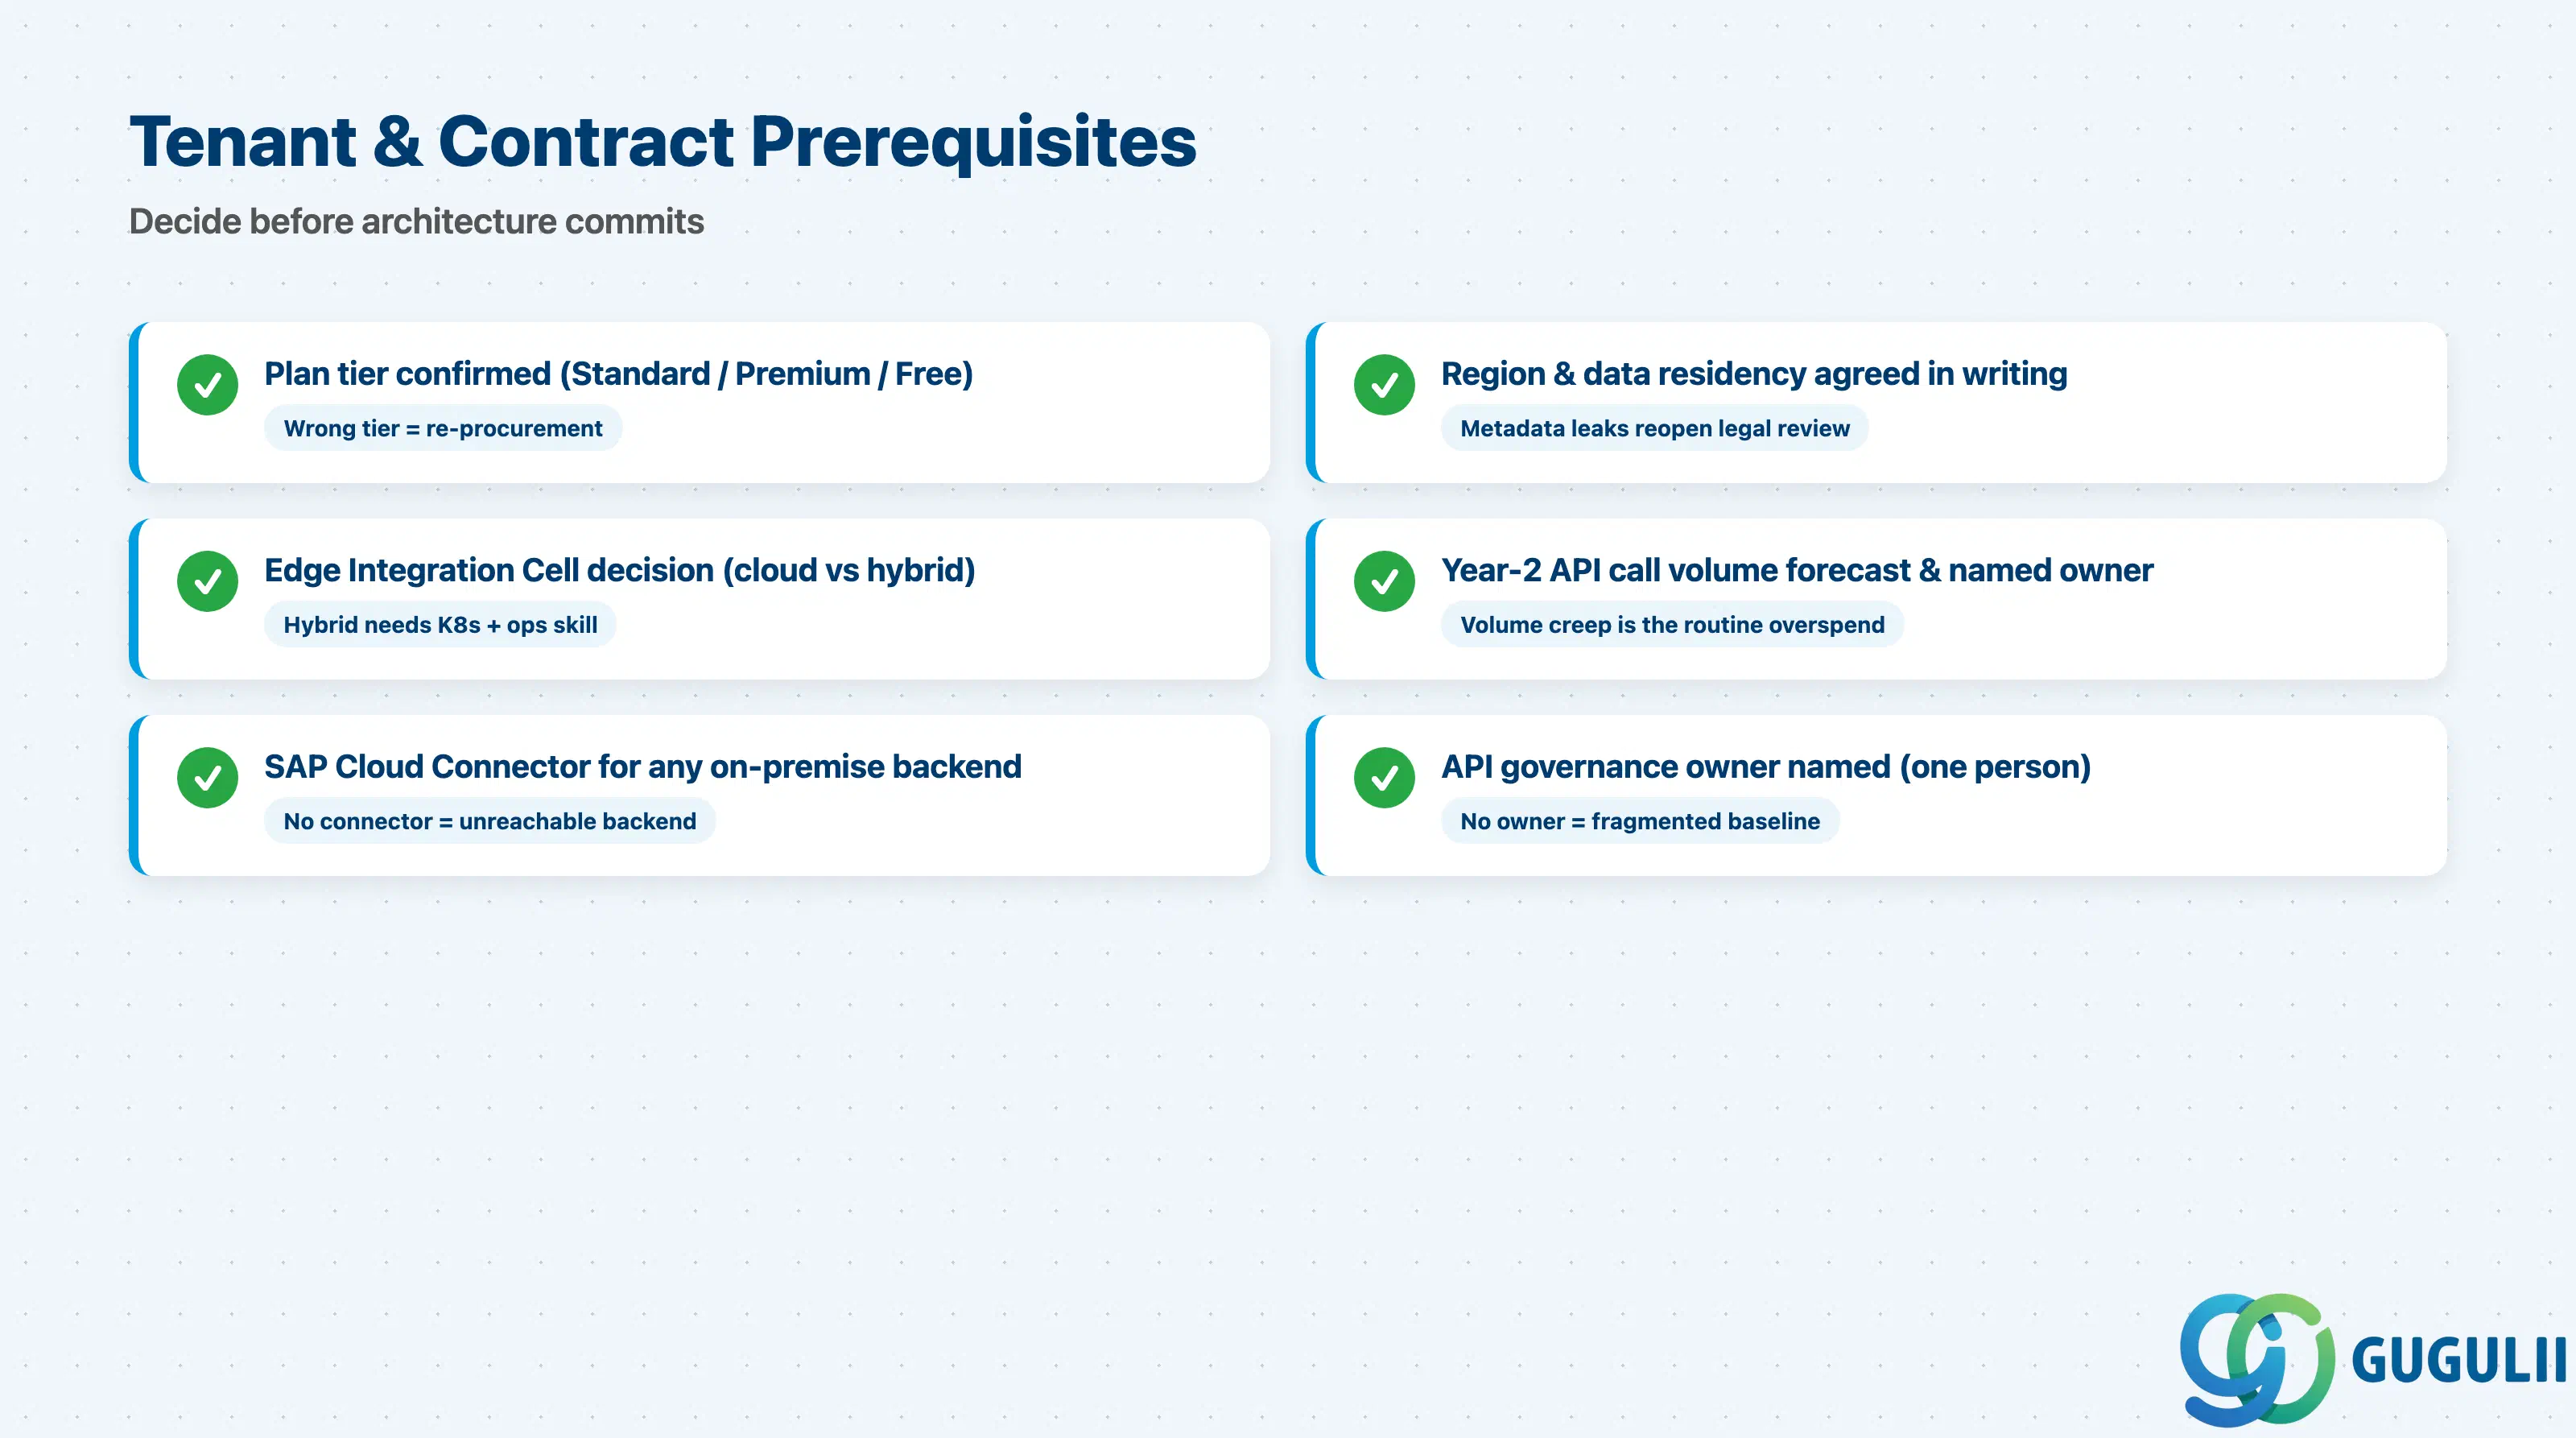
| チェックリスト項目 | 重要な理由 |
|---|---|
| Integration Suiteのプラン階層(Standard / Premium / Free)とAPI Managementの包含有無を確認 | 誤った階層を選択すると、構築途中で再調達が必要になる。 |
| API Managementテナントのリージョンとデータ保存場所を書面で合意 | プロキシログはトラフィックメタデータを記録するため、保存場所が異なるとUAT時に法務レビューが再開される。 |
| Edge Integration Cellの判断(クラウドのみ vs ハイブリッドランタイム)を確定 | ハイブリッドランタイムでは、顧客管理のKubernetes、個別のサイジング、個別の運用スキルが必要。 |
| 2年目のAPI呼び出し量の予測と責任者を指名 | 呼び出し量の増加は恒常的な予算超過の原因であり、初年度のみのスポンサーでは対応に抜けが生じる。 |
| オンプレミスバックエンド向けのSAP Cloud Connectorの可用性を確認 | コネクタがないとバックエンドに到達不可となり、構築段階での発見では手遅れになる。 |
| APIガバナンスの責任者を指名(「統合チーム」ではなく) | 責任者が一人いないと、コンシューマーエクスペリエンスがチーム間で分断される。 |
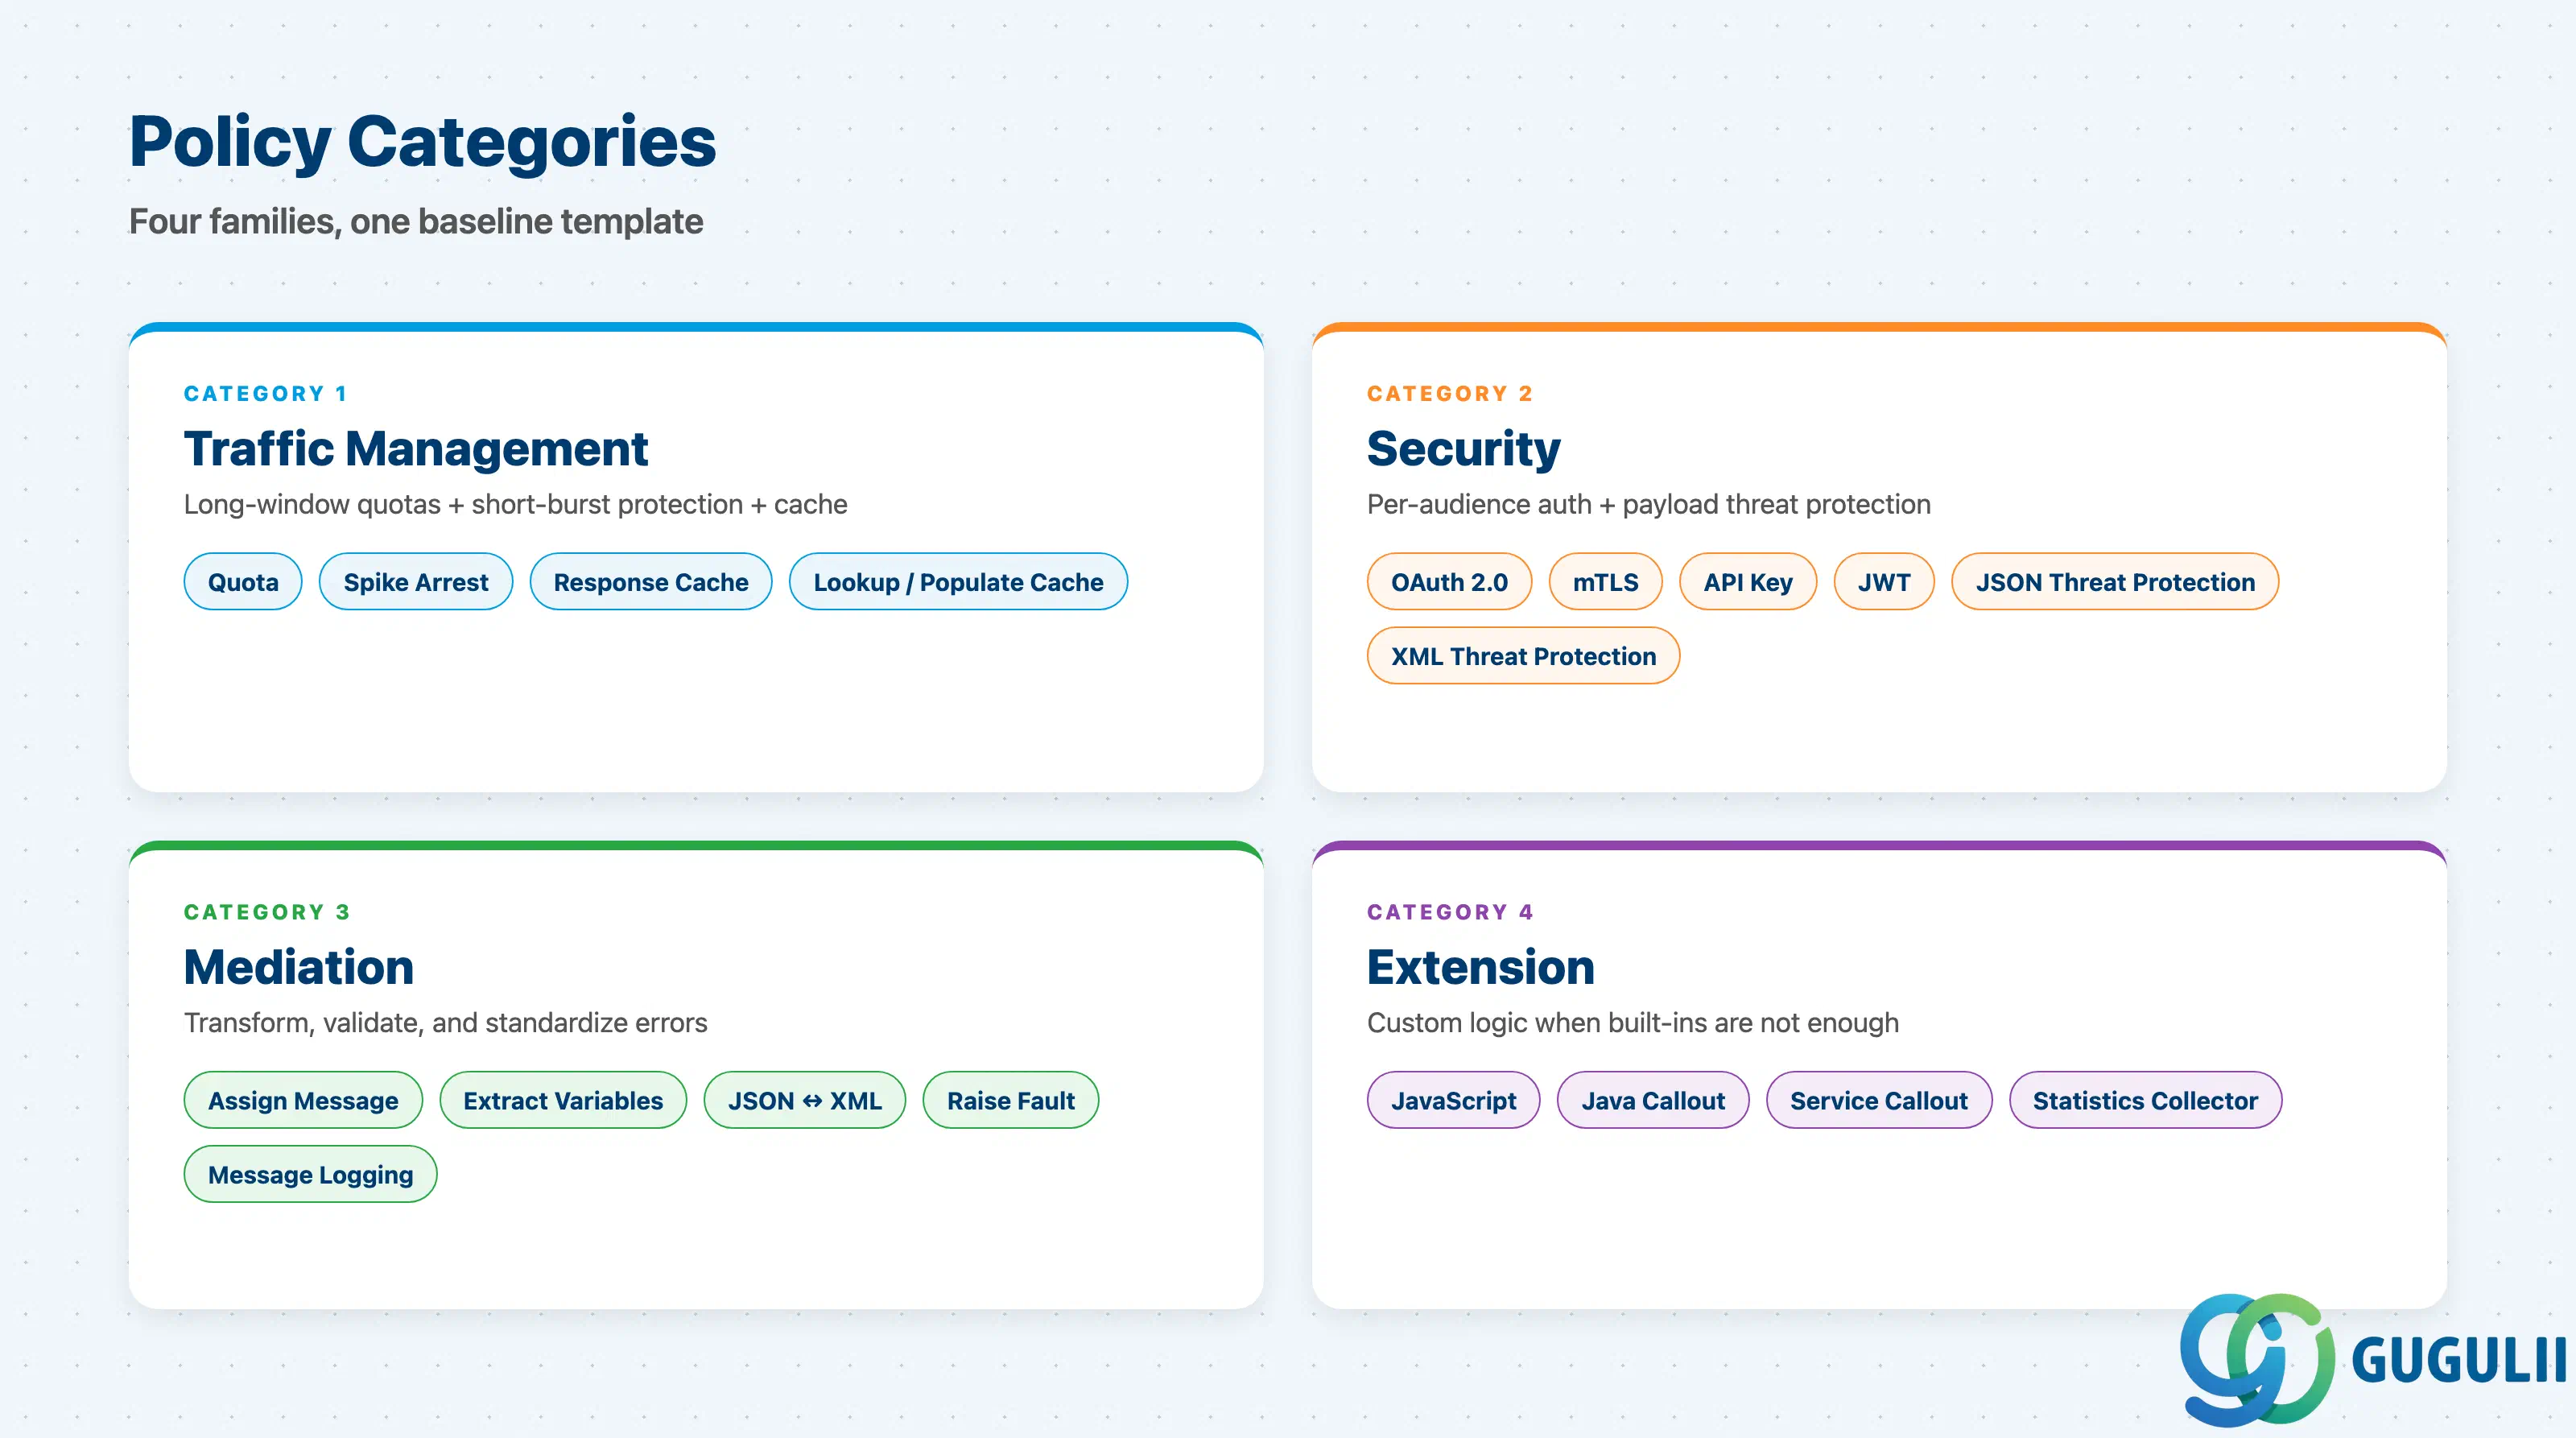
| チェックリスト項目 | 重要性 |
|---|---|
| 対象者ごとの認証パターン:OAuth 2.0(デフォルト)、mTLS(B2B)、APIキー(プロトタイプのみ) | 本番環境でAPIキーを認証に使用することは、最も一般的なセキュリティ上の指摘事項です。 |
| QuotaポリシーとSpike Arrestポリシーのデフォルト値に合意 | Quotaは長期間のウィンドウ、Spike Arrestは短時間のバーストを対象とします。これらは冗長ではありません。 |
| ベースラインの脅威対策:JSON脅威対策、XML脅威対策、正規表現対策 | デフォルトのプロキシではこれらが省略され、ペイロードの複雑性によるDoS攻撃が未対策のままになります。 |
| バックエンドごとにキャッシュ戦略(Response Cache、Lookup/Populate Cache)を決定 | 「キャッシュなし」を文書化することも有効な回答です。デフォルト値はそのまま使用しないでください。 |
| FaultルールとデフォルトFaultルールテンプレートを定義 | デフォルトのエラーエンベロープはSAP APIガイドラインに準拠していません。一度標準化してください。 |
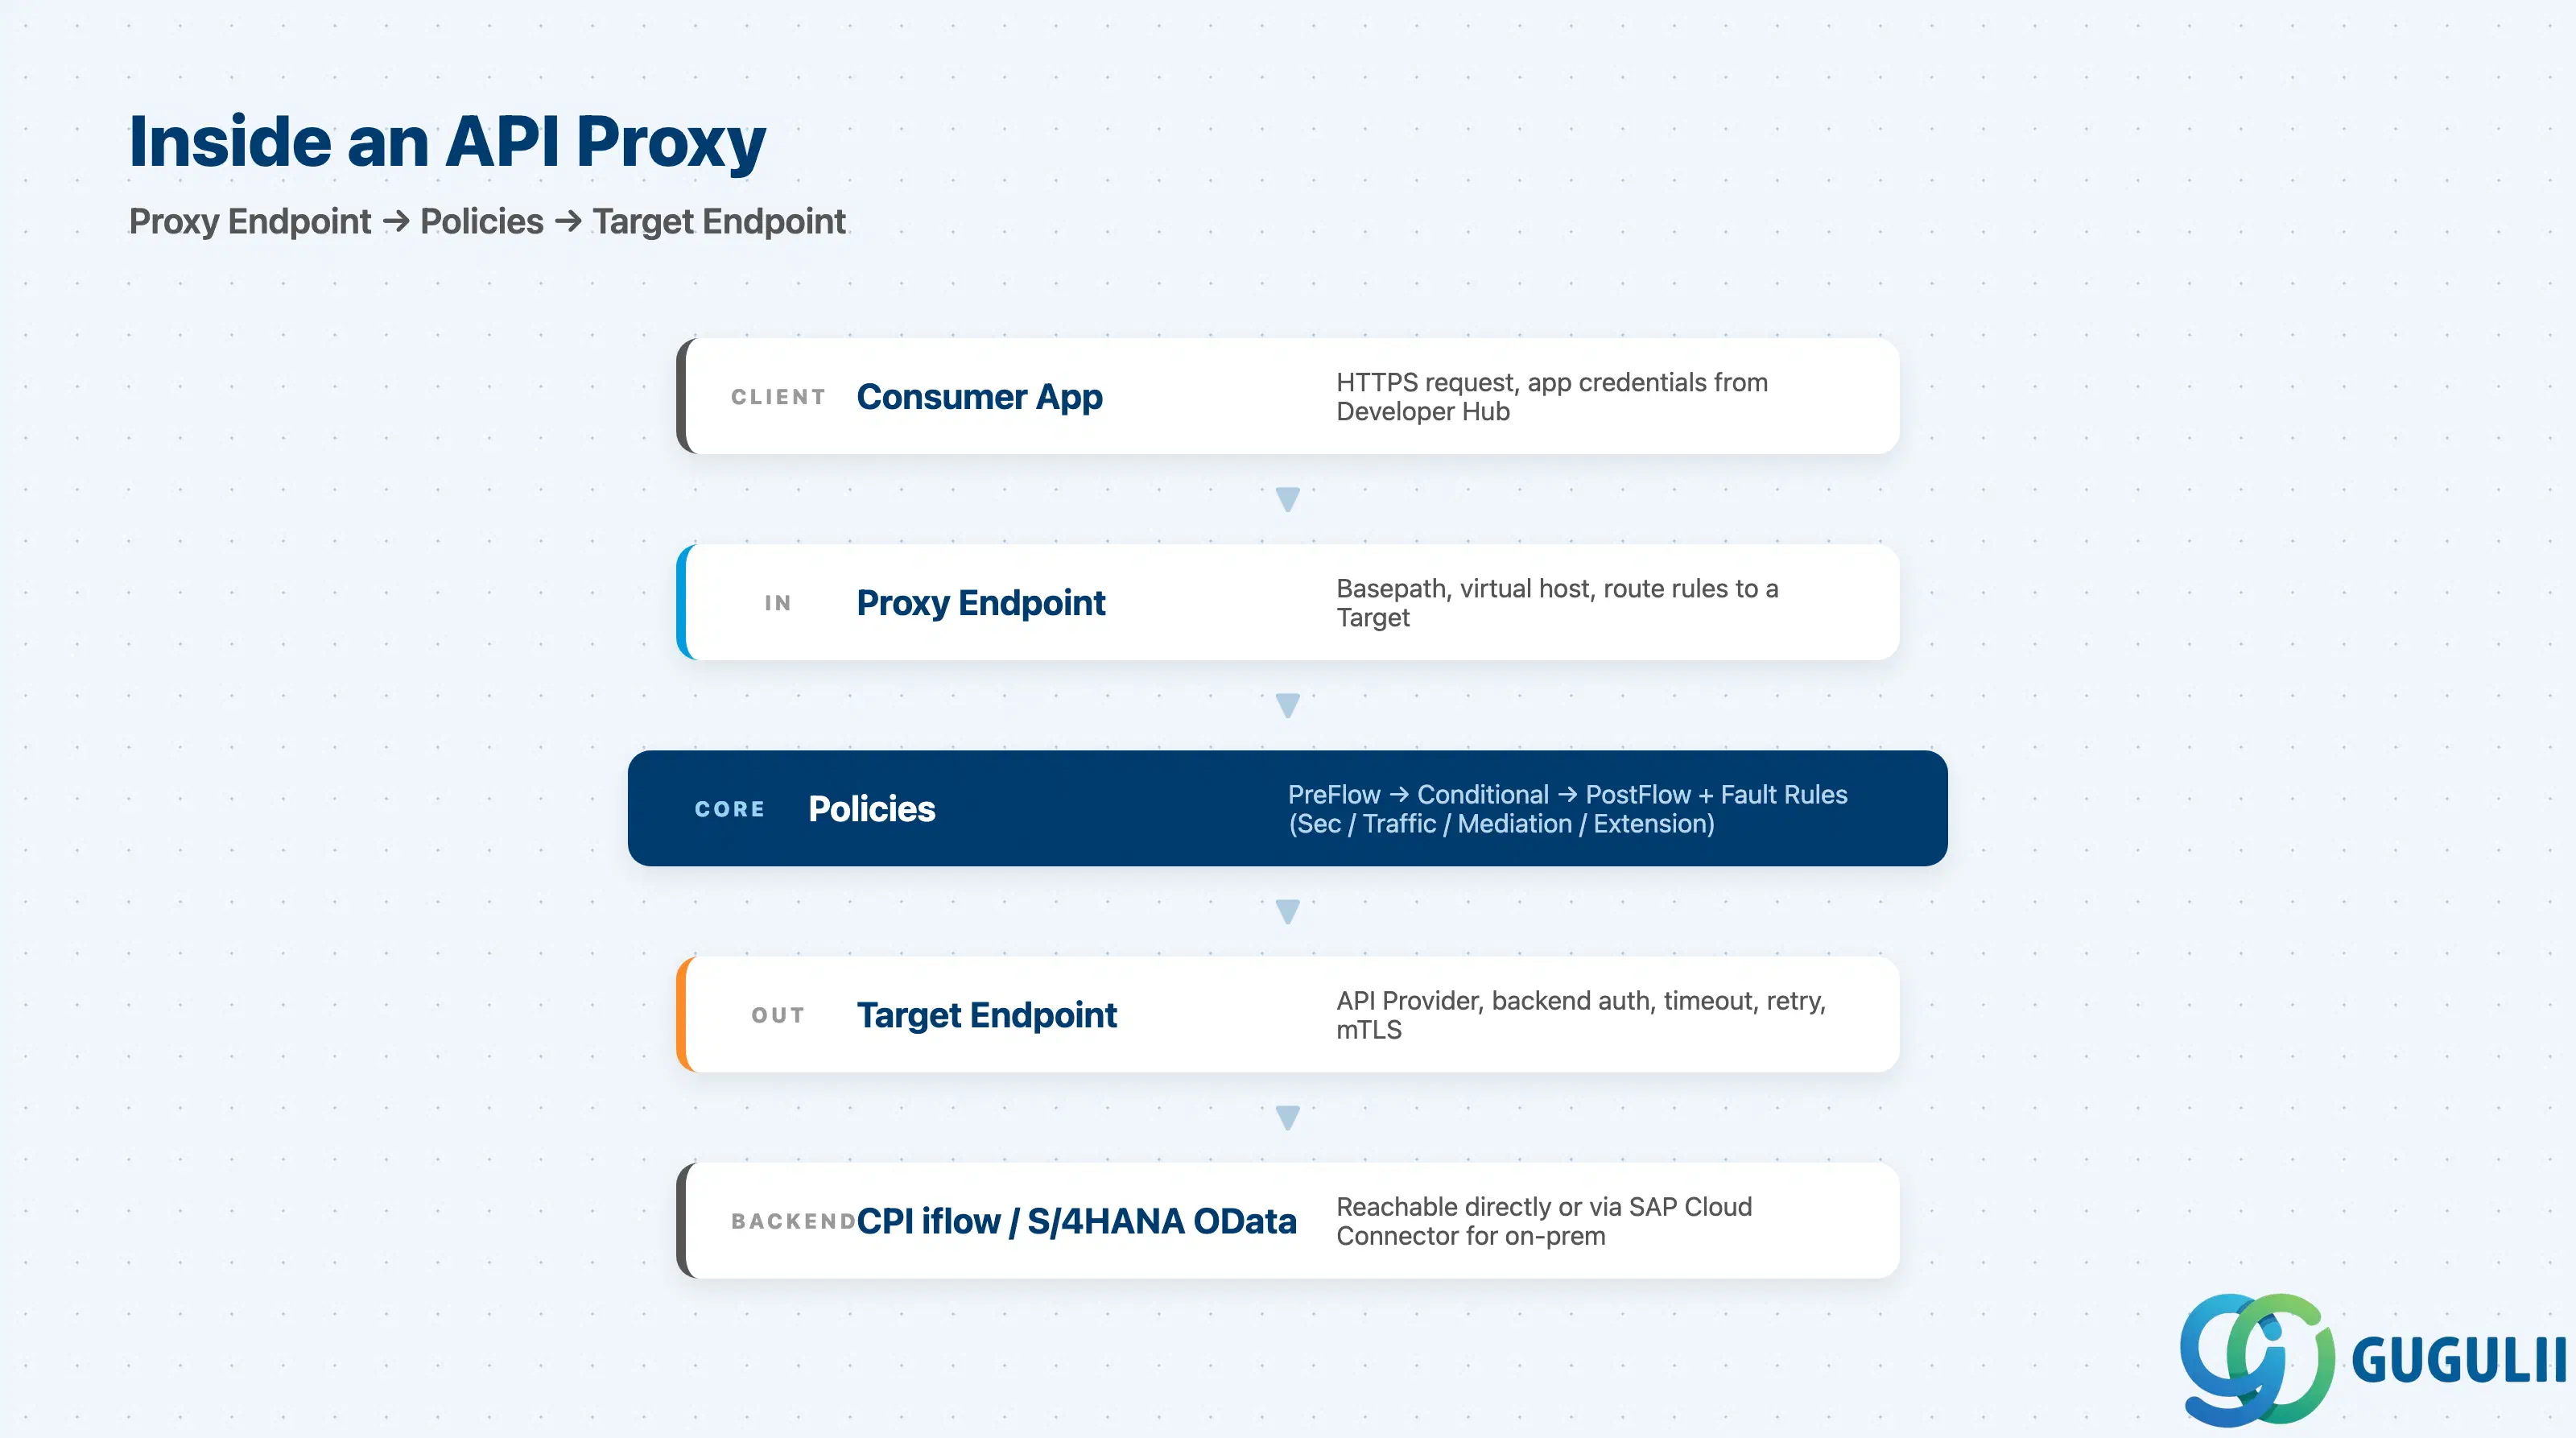
| チェックリスト項目 | 重要性 |
|---|---|
| バックエンド(ホスト、ポート、認証)ごとにAPIプロバイダを設定 | プロキシにハードコードされたURLは、DEV/QA/PRODへの昇格を妨げます。 |
| バックエンド認証方式の選択と、認証情報のライフサイクル所有者の指定 | 所有者不在のローテーションは、緩やかな障害発生の原因となります。 |
| 昇格やブルーグリーン展開のためのルートルール/動的ルーティング | 設定しない場合、環境ごとにプロキシを重複させる必要があり、構成のずれが生じやすくなります。 |
| ターゲットごとに接続タイムアウトとリトライ動作を設定 | デフォルト設定ではランタイムが飽和する可能性があり、非べき等呼び出しへのリトライは二重送信を引き起こします。 |
| オンプレミスターゲットに対するCloud Connectorのマッピング | 仮想から内部へのマッピングが、バックエンドへの唯一の経路です。 |
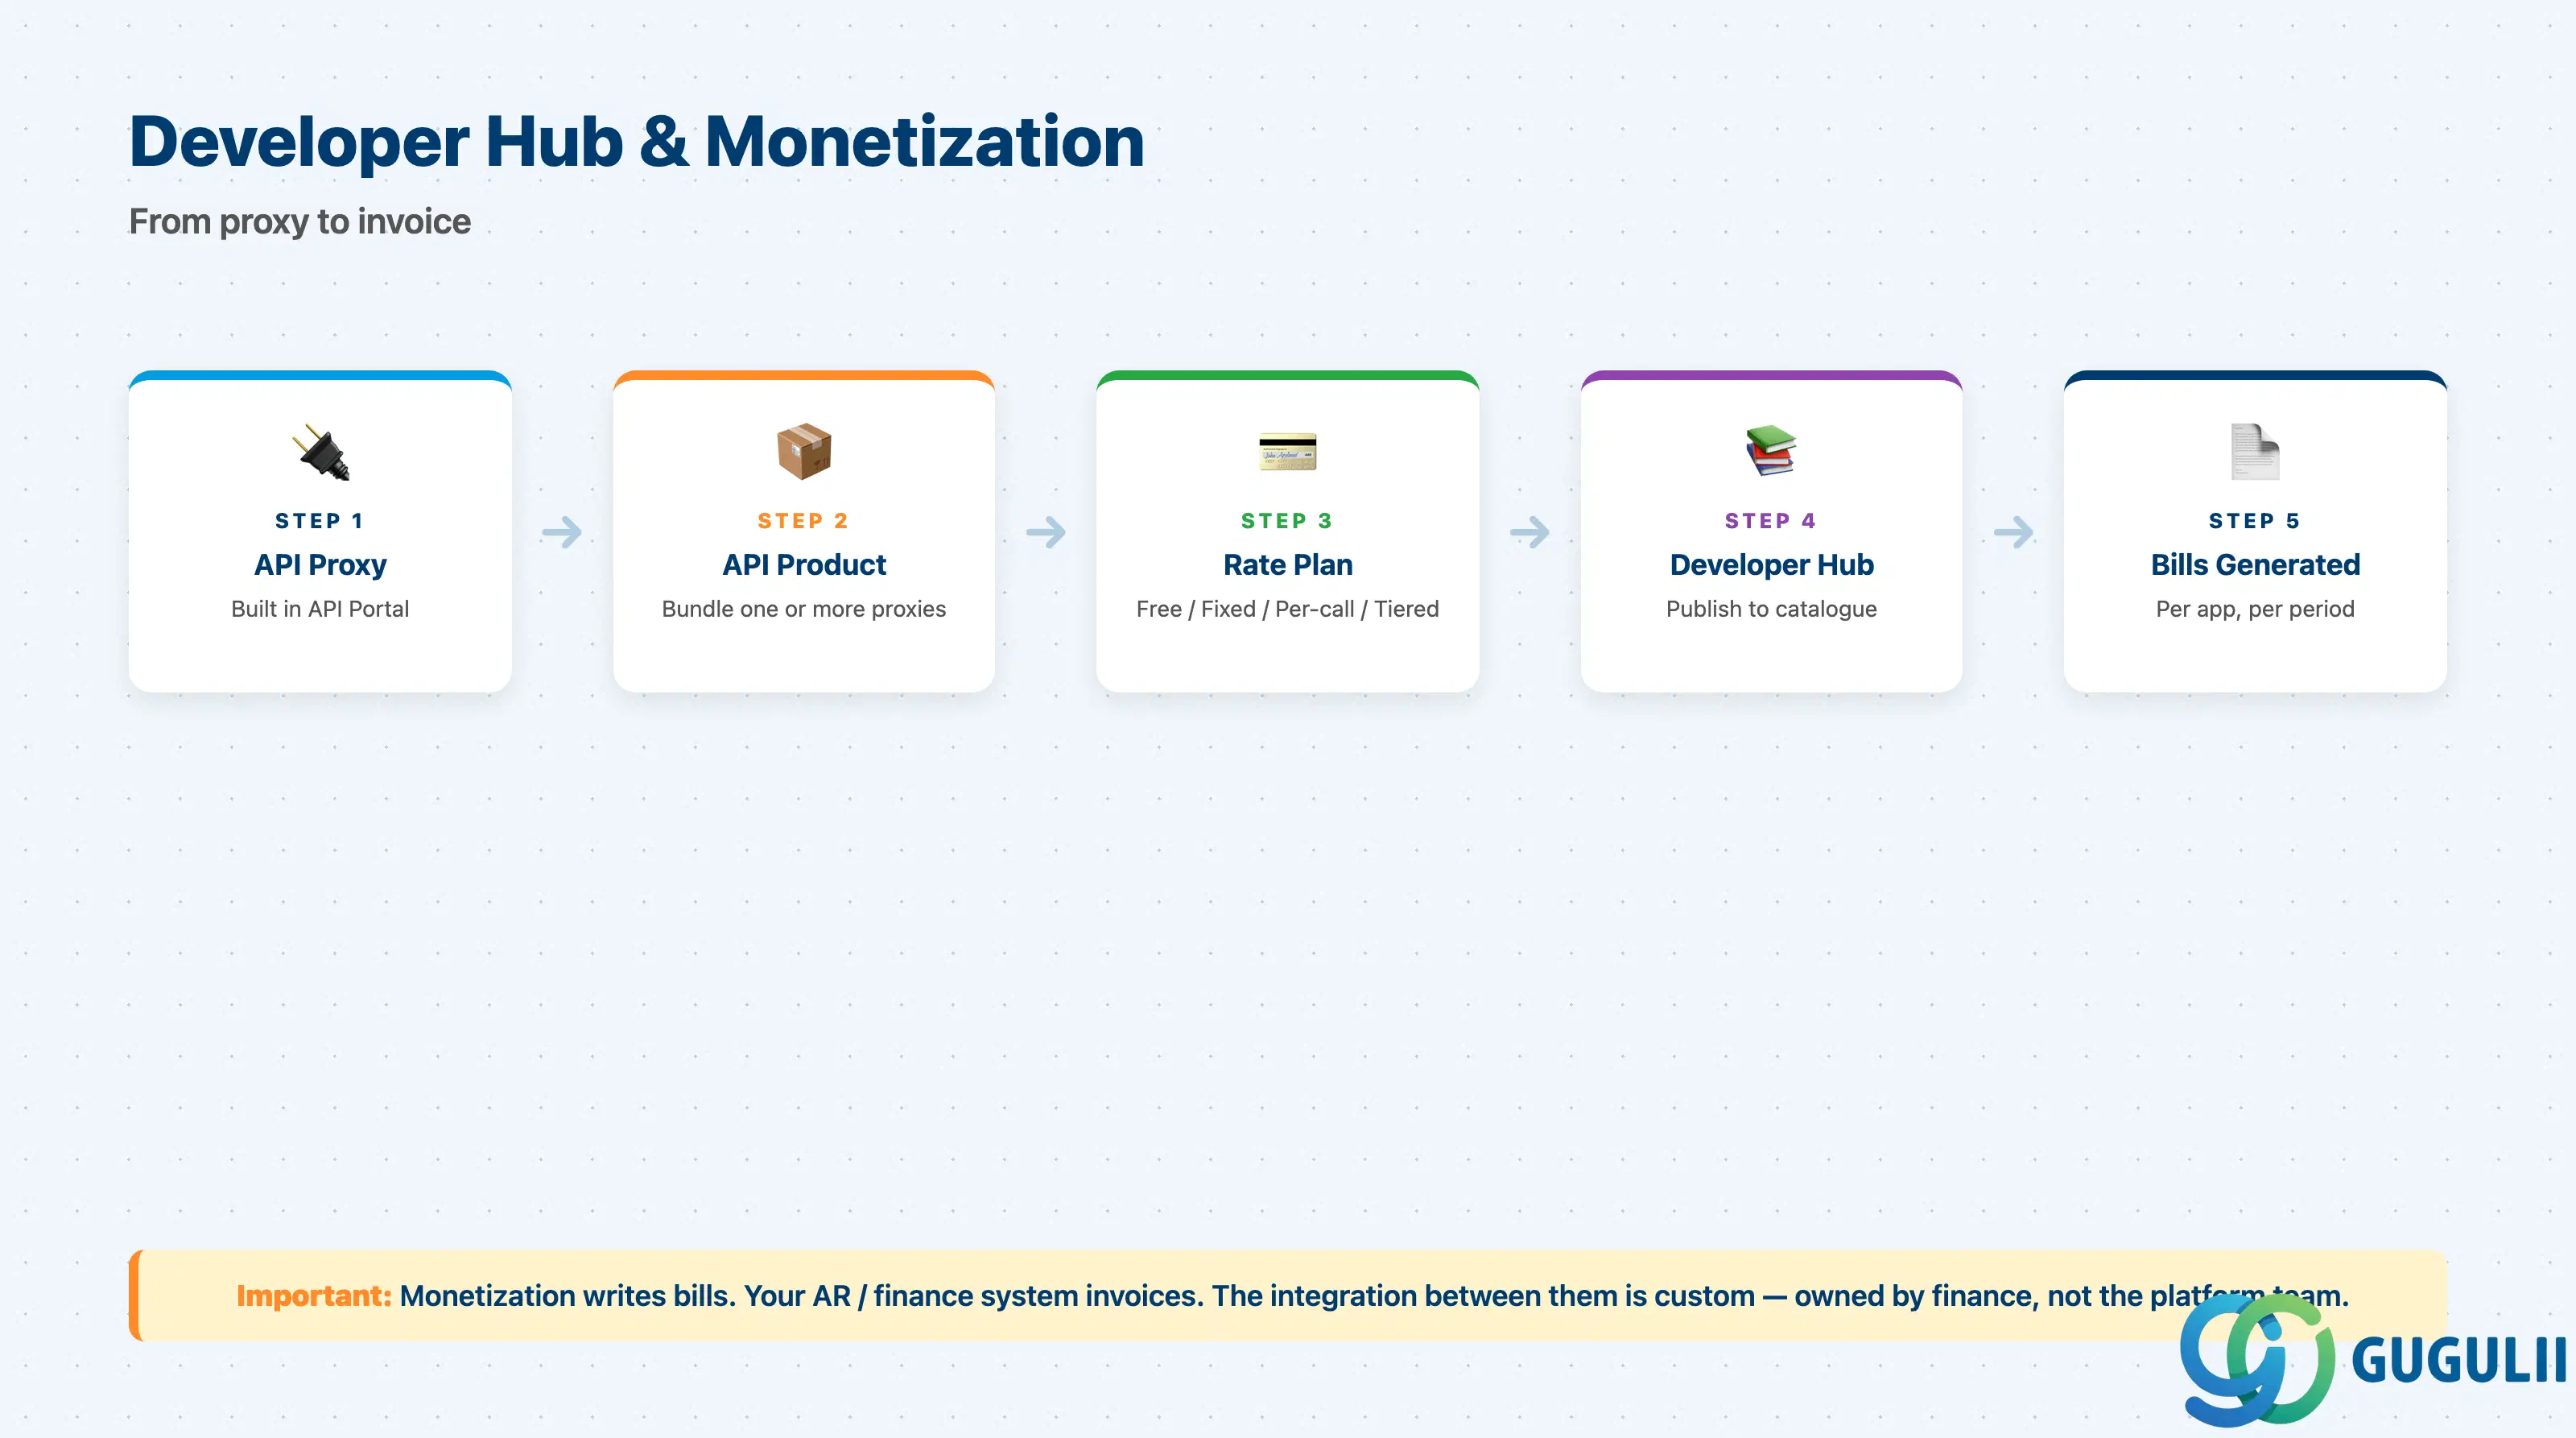
| チェックリスト項目 | 重要性 |
|---|---|
| APIプロダクトとレートプラン(無料/固定/従量課金/段階別)をオーディエンスごとに決定 | レートプランは、稼働中のプロダクトに後から適用すると混乱を招くため。 |
| Developer Hub IdPの統合(社内用は社内IdP、パートナー用はSAP ID/外部IdP) | IdPがない場合、外部開発者のオンボーディングはすべて手動チケット処理となる。 |
| アプリ登録承認ワークフローの決定(自動 vs 手動) | 自動は迅速だが開放的な一方、手動は安全だが承認者SLAの設定が必要。 |
| 課金システム連携範囲の合意(Monetizationが請求書を作成、ARが請求処理) | Monetizationは請求システムではなく、AR連携はカスタム開発が必要。 |
| APIドキュメントとSLAをプロダクトごとに公開 | SLAのないDeveloper Hubは、契約のないカタログに等しい。 |
| チェックリスト項目 | 重要性 | |
|---|---|---|
| すべての外部向けプロキシにおける、PII対応ペイロードマスキングを備えたメッセージログポリシー | デフォルトの分析では呼び出しごとの診断が省略されるため、根本原因の特定が推測に頼ることになる。 | |
| 分析の保持期間の合意(デフォルト90日)および必要に応じた長期保存先の設定 | 監査やキャパシティ計画では90日を超える期間が必要になることが多く、エクスポートパイプラインはカスタム構築となる。 | |
| プロダクトごとに合意された異常検知のしきい値 | 標準設定ではノイズが発生するため、プロダクトごとの調整によりアラート疲れを防止する。 | |
| 非推奨化とバージョン管理ポリシーの文書化 | サンセットヘッダー、並行稼働期間、EOL日付がなければ、コンシューマーは移行しない。 | |
| APIランタイムアラートのオンコール担当者の指名 | 「インテグレーションチーム」という名称ではなく、個人またはローテーションを指定する。 |
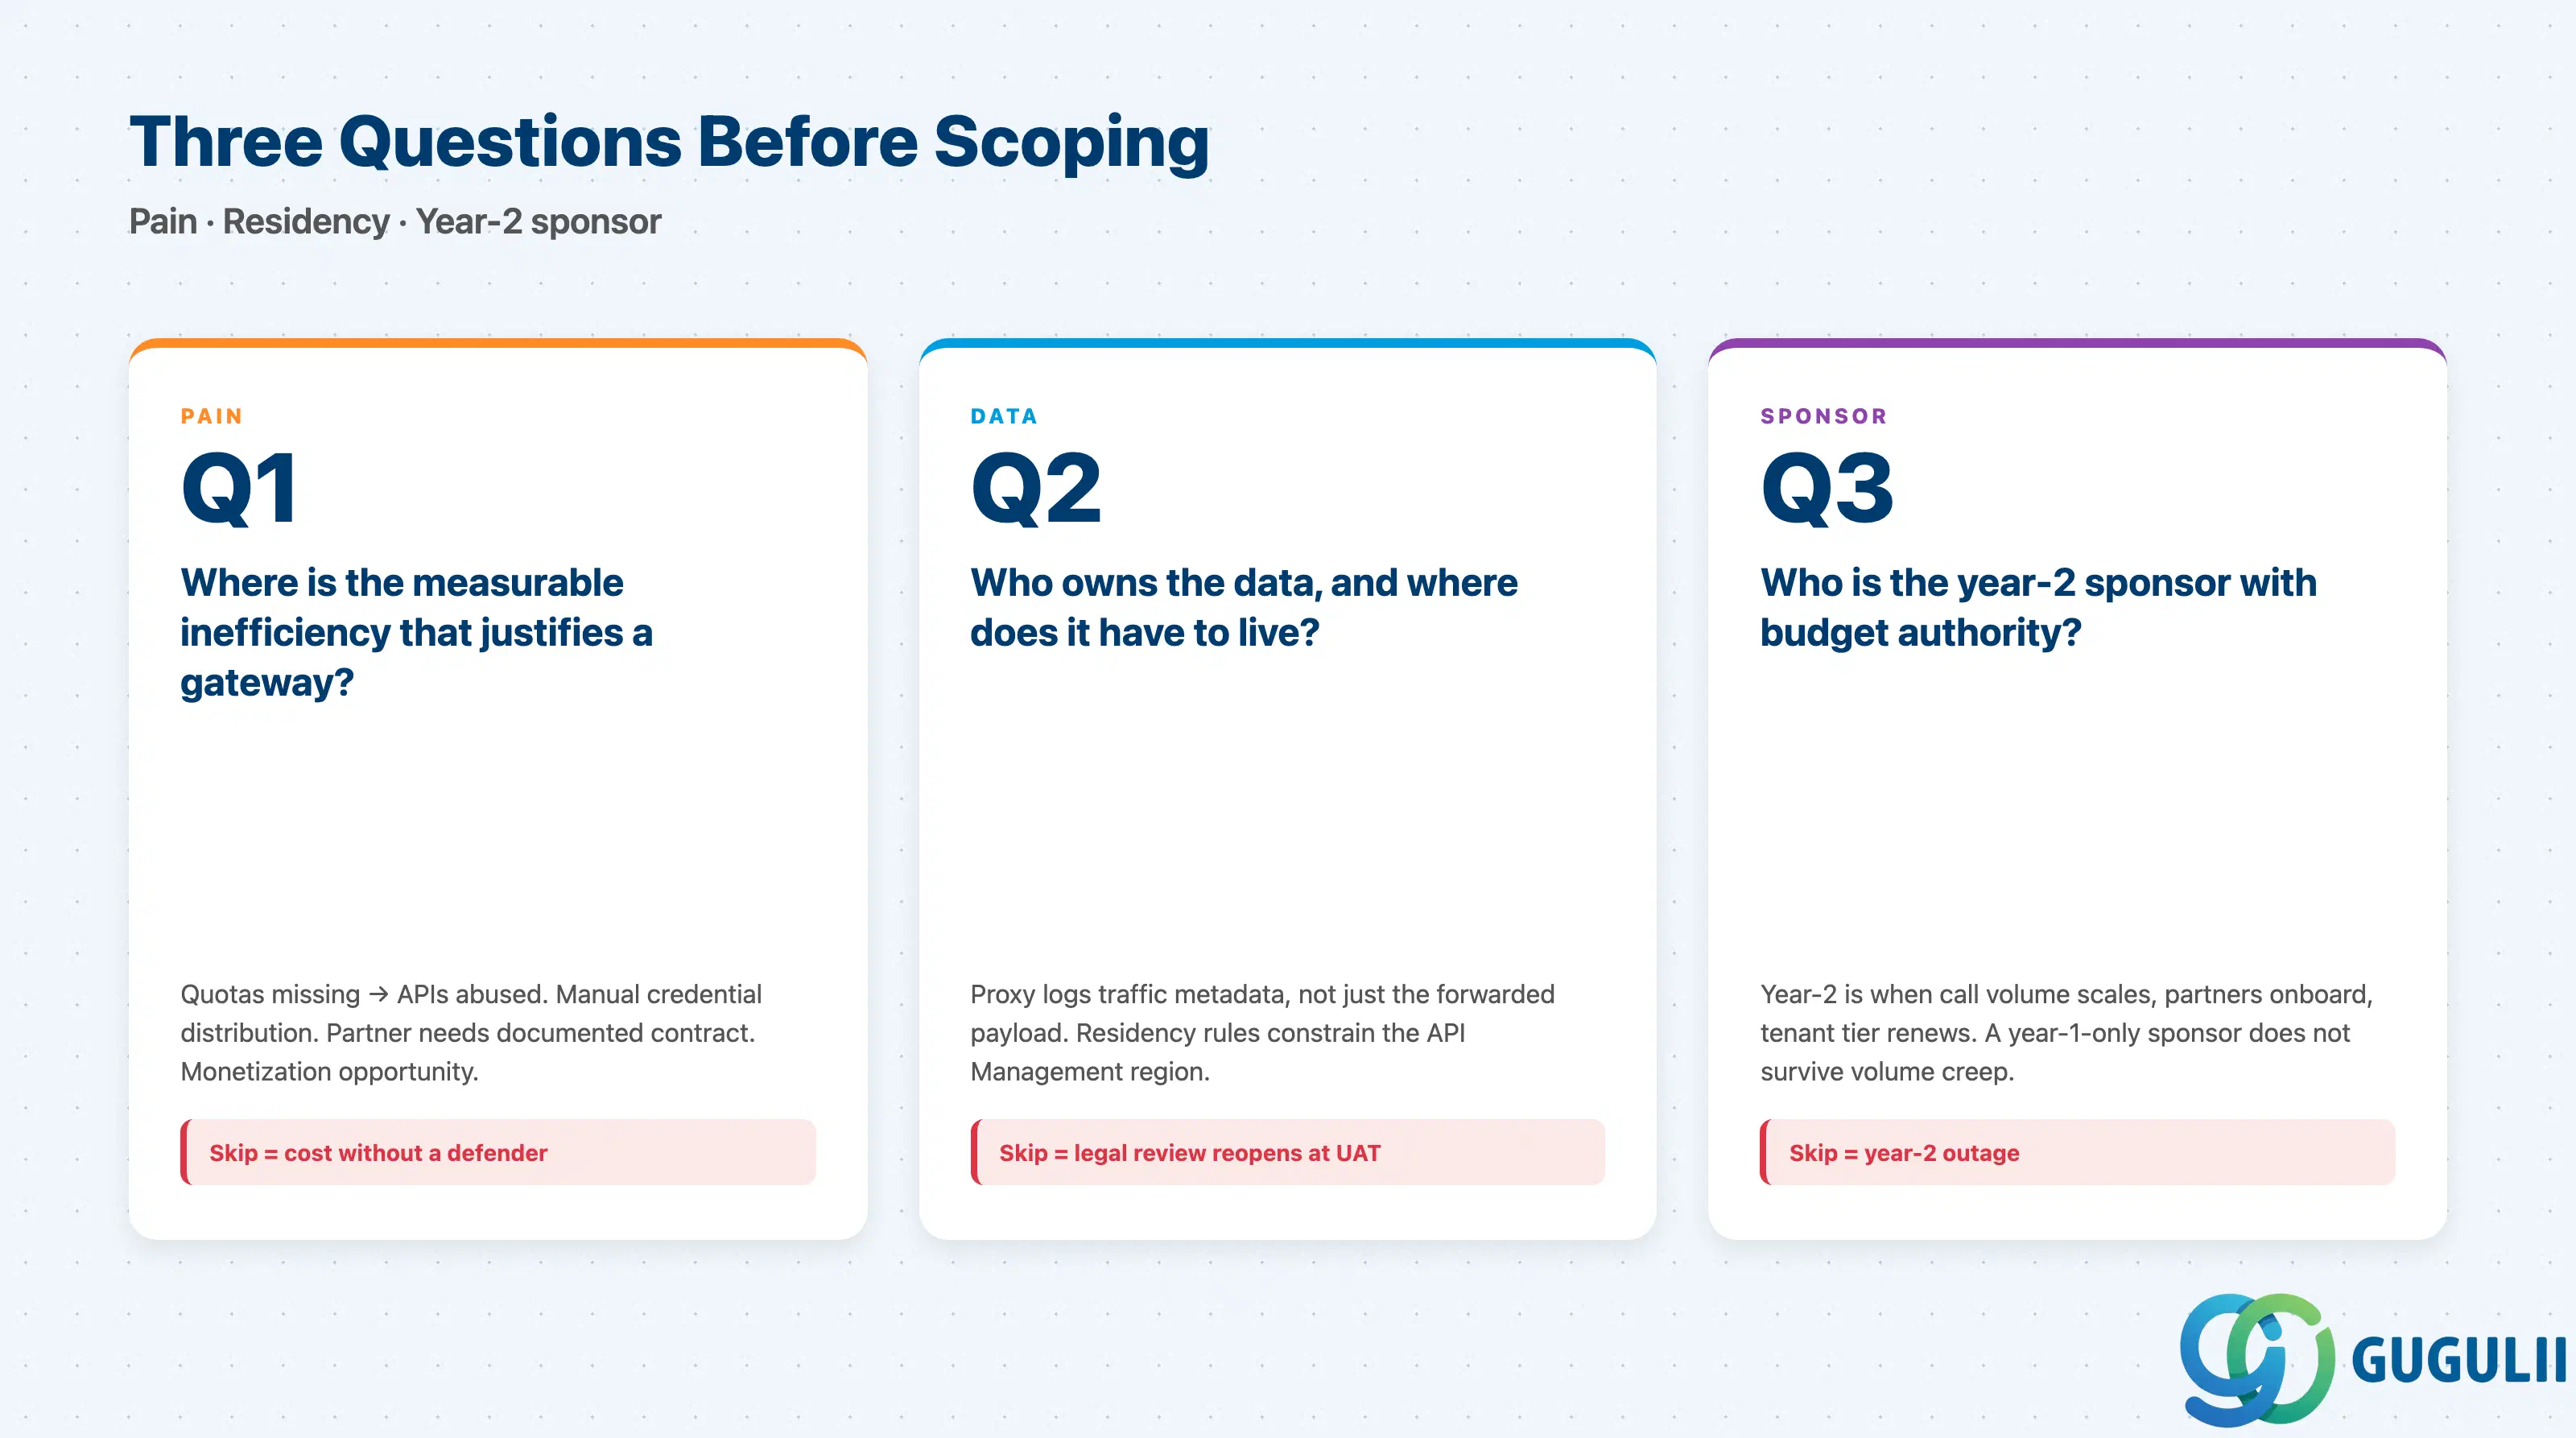
Q1. ゲートウェイを正当化する測定可能な非効率性はどこにあるのか?
正当化する例:クォータなしで公開されたAPIが悪用されるケース、手動での認証情報配布、外部パートナーが文書化された契約を必要とするケース、財務部門がデータプロダクトを収益化したいケース。正当化しない例:「全員が持っているから」。定量化された課題がなければ、ゲートウェイは擁護者のいないコストとなります。
Q2. APIの背後にあるデータの所有者は誰で、どこに保存される必要がありますか?
プロキシは転送されたペイロードだけでなく、トラフィックメタデータもログに記録します。データ主権ルールにより、メタデータのクロスリージョン転送が除外される場合、API Managementのリージョンは一致している必要があります。これはUATでは妥協できません。
Q3. 予算権限を持つ2年目のスポンサーは誰ですか?
Year-1は簡単な収入源です。Year-2になるとコールボリュームが拡大し、パートナーがDeveloper Hubに参入し、誰かがテナントティアを更新しなければならなくなります。Year-1のみのスポンサーでは、ボリュームの増加に耐えられません。
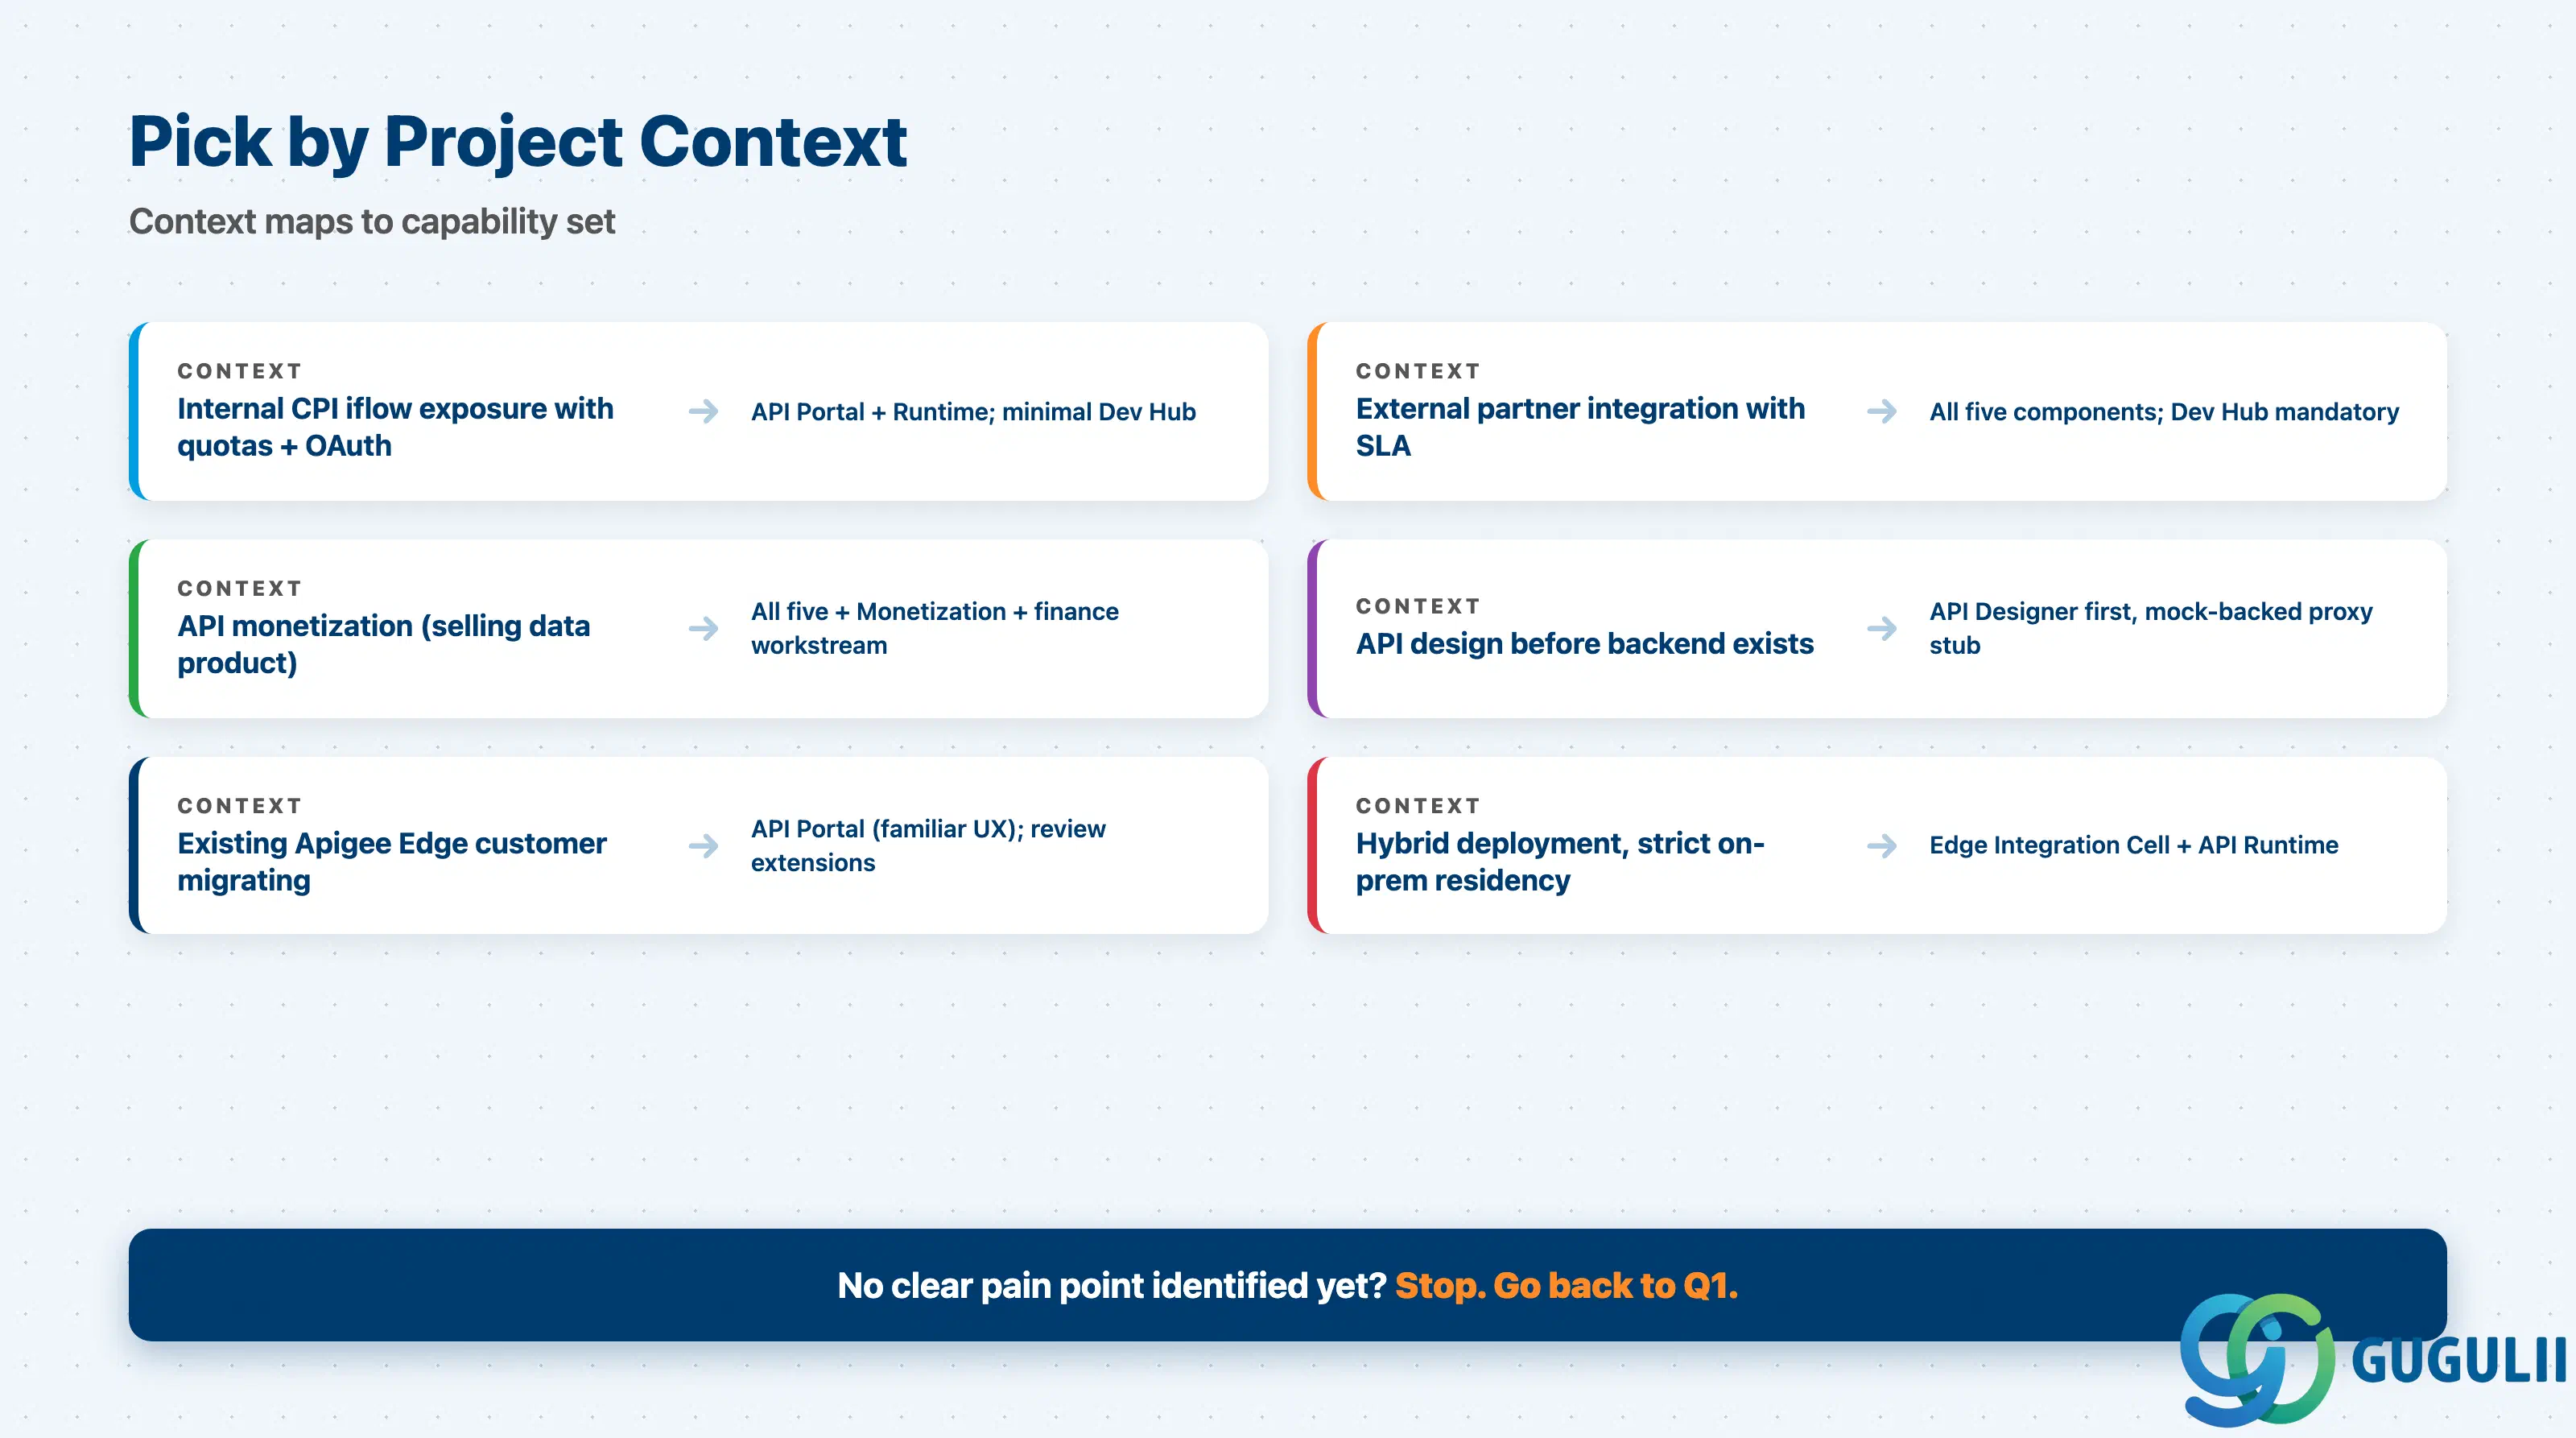
| プロジェクトのコンテキスト | 推奨される開始機能 |
|---|---|
| 内部チームがCPI iフローをクォータとOAuthで公開する必要がある | APIポータル + APIランタイム;最小限のDeveloper Hub設定 |
| 文書化されたSLAに基づく外部パートナー統合 | 全5つのサブコンポーネント;Developer Hubは必須 |
| APIマネタイズ(データ製品アクセスの販売) | 全5つ + マネタイズ;財務統合は別ワークストリームとして |
| バックエンドが存在する前のAPI設計 | まずAPIデザイナー、次にモックバックエンドに対するプロキシスタブ |
| Apigee EdgeからSAPネイティブゲートウェイへの移行 | APIポータル(使い慣れたUX);パリティギャップについてApigee固有の拡張機能を確認 |
| 厳格なオンプレミス常駐を伴うハイブリッドデプロイメント | Edge Integration Cell + APIランタイム;クラウドのみは不適合 |
| 明確な課題がまだ特定されていない | 停止。Q1に戻ってください。 |
| サブコンポーネント | ライセンスモデル | 確認すべき重要事項 | |
|---|---|---|---|
| API ポータル / ランタイム / デベロッパーハブ | Integration Suite Standard または Premium にバンドル。API 呼び出し数に基づく従量課金制 | 2年目の呼び出しボリュームはどの程度か。超過料金が発生しないティアはどれか。 | |
| API Designer / 分析 | 同一ティアにバンドル | コストはテナントに含まれる。 | |
| 収益化 | API Management 機能にバンドル | 財務統合は、独自の責任者を持つ別のワークストリームとしてスコープ設定されているか。 | |
| Edge Integration Cell | オプションの拡張機能。顧客管理の Kubernetes コストは別途発生 | クラスター(ノード、CPU、メモリ)のサイジングと運用スキルの予算は確保されているか。 | |
| オンプレミス版 | 別のライセンストラック | 新規プロジェクトか?居住地制限がない限り、デフォルトはクラウド。 |
リスト価格は公開されていません。価格は見積もりベースであり、ティア、地域、通話量に依存します。アーキテクチャを確定する前に、調達計画を立ててください。
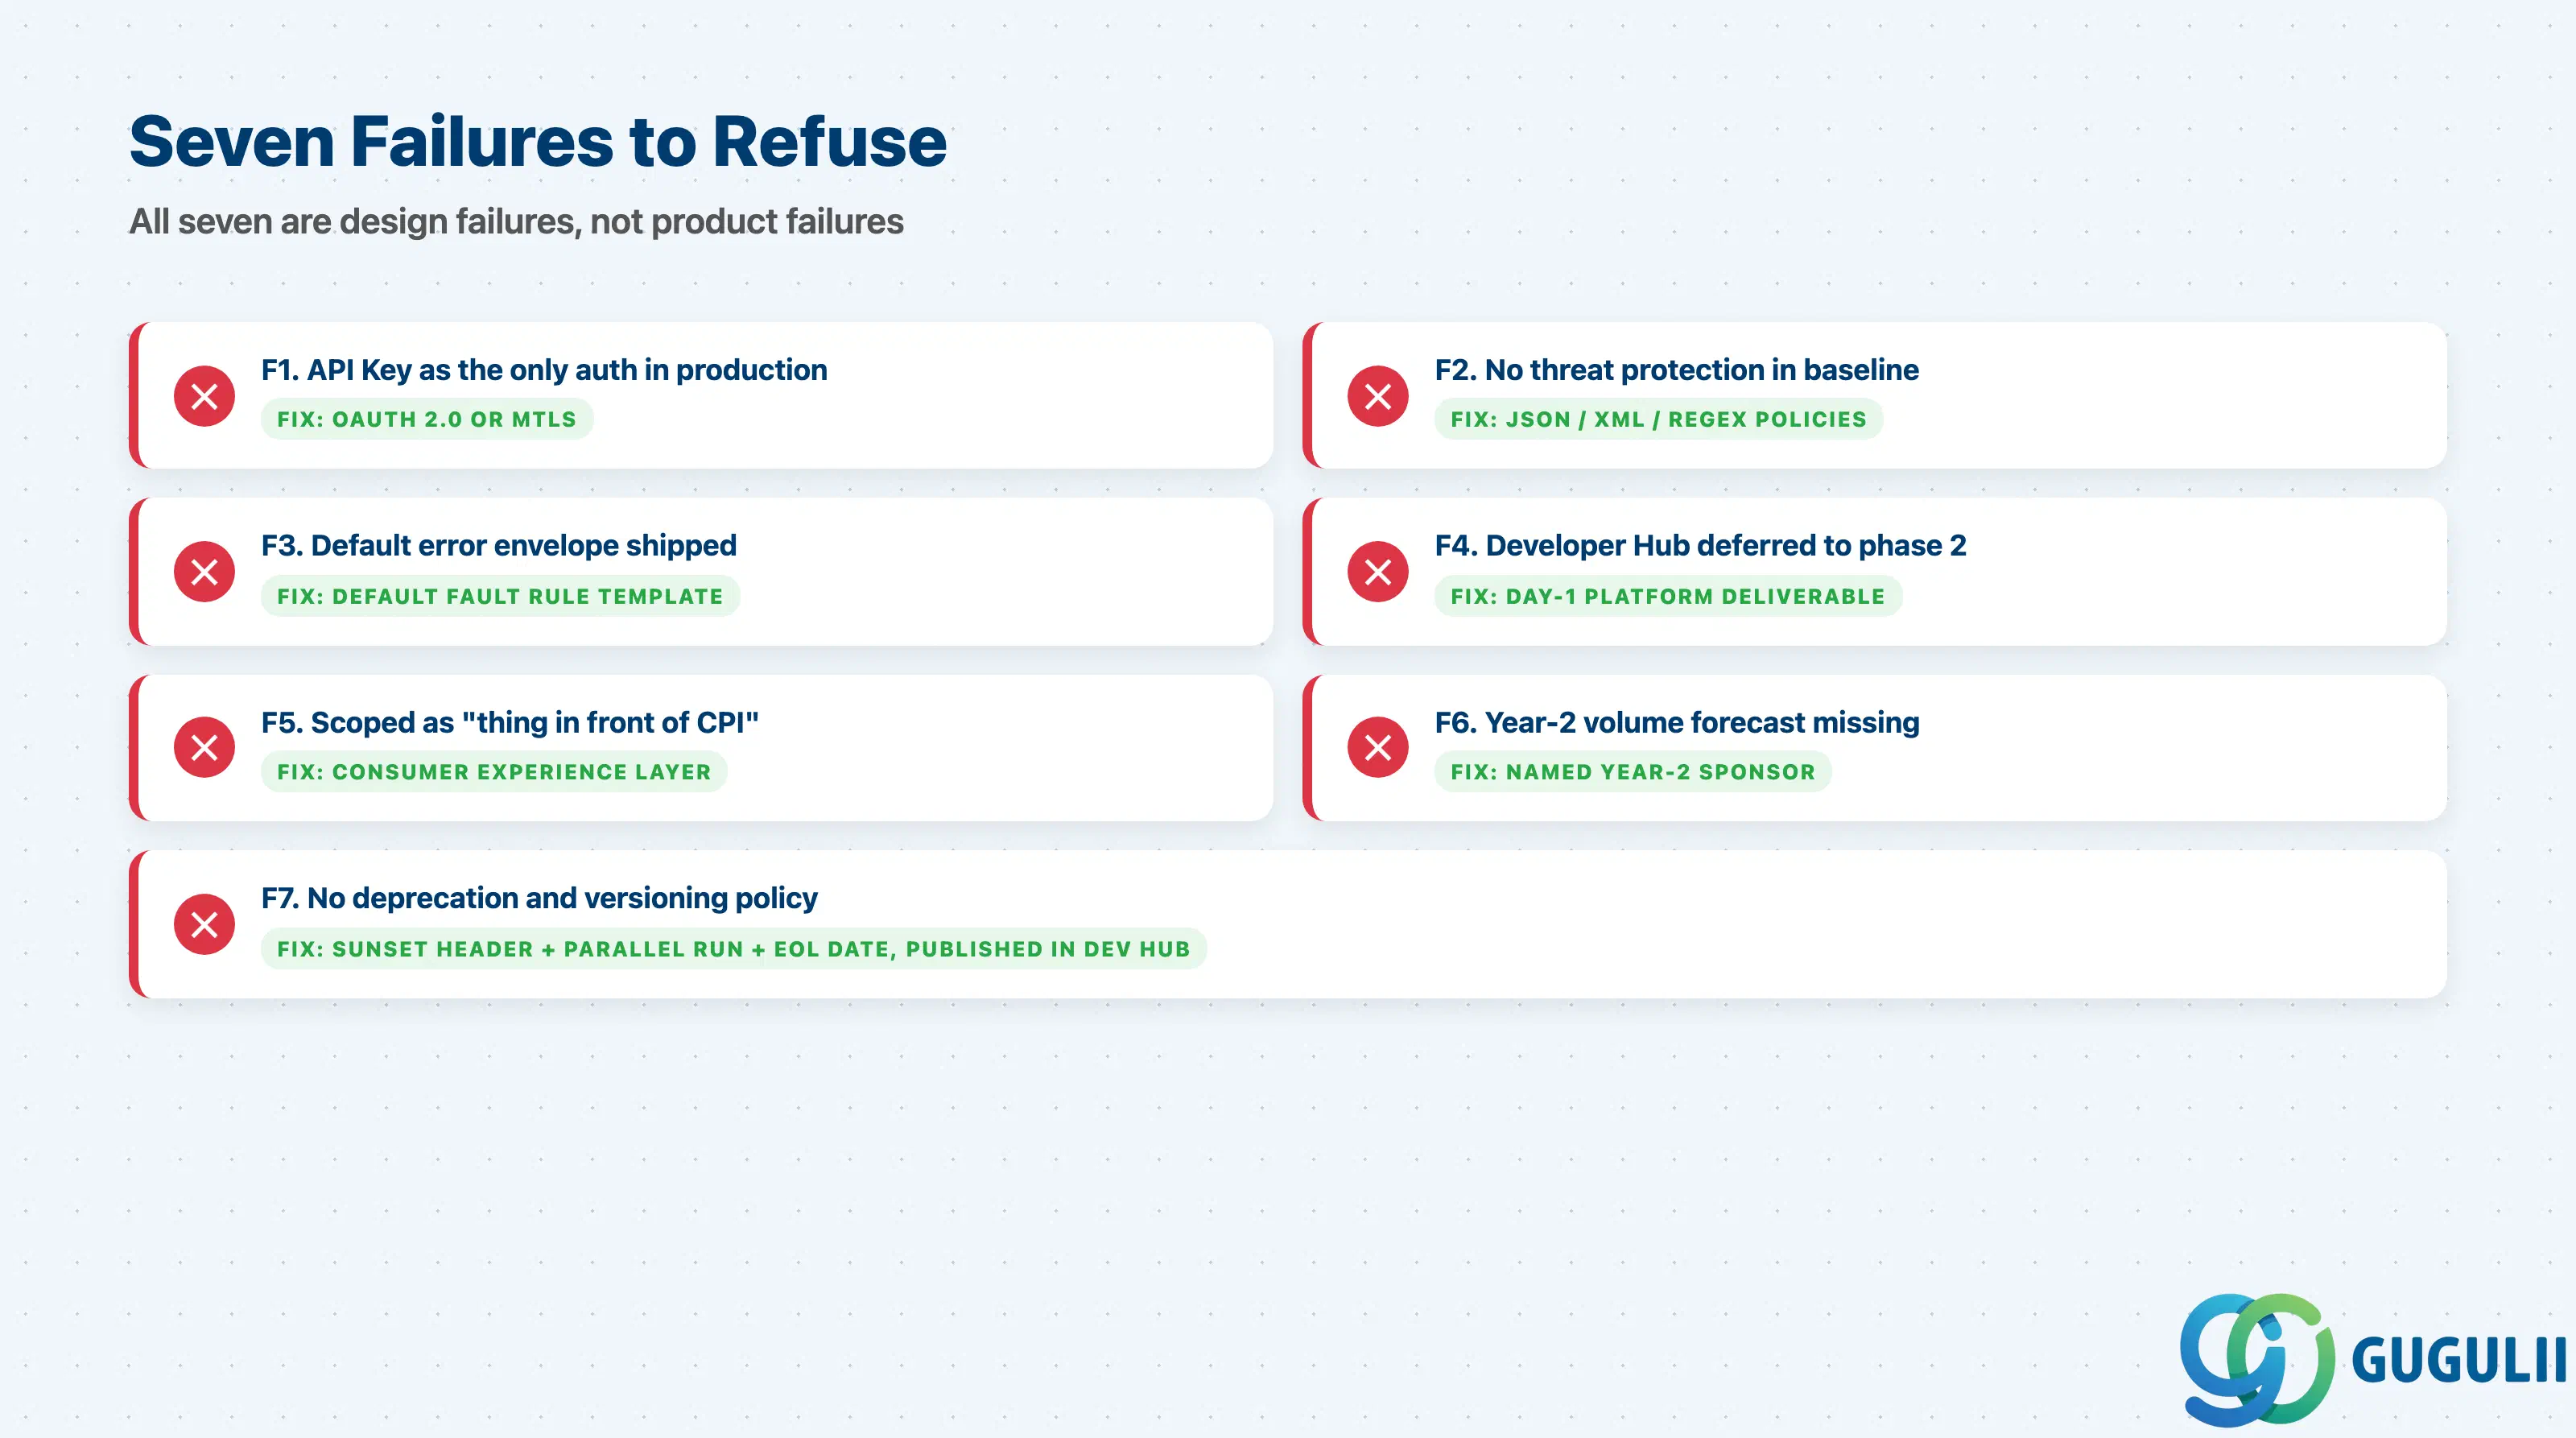
障害 1: 本番環境におけるAPIキーのみの認証
API Key はプロトタイプメカニズムとして文書化されています。本番環境のプロキシでは、OAuth 2.0(内部/B2C)または相互 TLS(B2B/パートナー)を使用する必要があります。これは最も一般的なセキュリティ上の指摘事項であり、最初のペネトレーションテストで検出されます。
障害 2: ベースラインテンプレートに脅威保護ポリシーがない
JSON Threat Protection、XML Threat Protection、Regular Expression Protection はデフォルトでは有効になりません。これらがない場合、ペイロードの複雑性を悪用した攻撃がバックエンドに到達し、メモリやCPUを枯渇させます。修正はテンプレートレベルで行います。外部向けのプロキシはすべて、これらを含むベースラインから開始する必要があります。
障害 3: デフォルトのエラーレンベロープがコンシューマーに送信される
デフォルトのフォールト応答はSAP APIガイドラインに準拠しておらず、フォールトを発生させたポリシーによって異なります。修正方法は、デフォルトフォールトルールと、標準化されたエンベロープを出力するRaise Fault + Assign Messageテンプレートを組み合わせることです。これがないと、各APIチームが場当たり的に対応することになり、Developer Hubカタログは他人が作ったかのような見た目になってしまいます。
障害 4: 最初のAPIが内部向けであるため、Developer Hubがオプション扱いされる
「Developer Hubは後で設定する」はよくあるスコープカットです。その代償として、最初の外部パートナーからのリクエストが再アーキテクチャとなります。IdP統合は急ごしらえで行われ、承認ワークフローは納期に追われて場当たり的に作られます。Developer Hubは初日からプラットフォームに組み込むべきです。
障害 5: API管理が「CPIの前面にあるもの」として範囲設定されている
このフレーミングにより、JavaScriptやService Calloutを介してロジックがプロキシに紛れ込んだり、「CPIがすでに認証を行っている」という理由でAPI Managementの対象範囲が外れたりします。その結果、クォータ、マネタイゼーション、パブリックDeveloper Hubをiflow URLに後付けできないという問題を見落とします。再フレーミング:API Managementは、背後にCPIがあるかどうかに関わらず、あらゆるAPIのコンシューマーエクスペリエンスレイヤーです。
障害 6: 2年目のAPIコール量予測の欠落
導入によりボリュームが増加し、ティア超過料金は交渉時よりも悪化しています。予算としての初年度ボリュームは、2年目のアウテージを引き起こす危険をはらんでいます。
障害 7: 非推奨化とバージョン管理ポリシーの欠如
書面による非推奨契約(sunset HTTPヘッダー、並行稼働期間、EOL日付)がなければ、コンシューマーは移行を行わず、プラットフォームチームは古いバージョンを無期限に抱えることになります。この契約はプラットフォームレベルで定められ、Developer Hubで公開される必要があります。
Q: SAP API Management はオンプレミスのS/4HANAでも動作しますか、それともクラウドのみですか?
両方です。テナントはSAP BTP Cloud Foundry上で動作しますが、APIプロバイダーはSAP Cloud Connector経由で到達可能なオンプレミスのバックエンドを指すことができます。ゲートウェイはクラウド上にあり、バックエンドはオンプレミスに配置可能です。これは「コントロールプレーンはクラウド、データプレーンは一部オンプレミス」というトレードオフであり、アーキテクチャ上の決定として明示的に記載されるべきです。
Q: SAP API Managementは2026年にどのようにライセンス供与され、顧客はどこで過剰支出をしているのか?
Integration Suite(Standard または Premium)にバンドルされ、主にAPI呼び出し数で課金されます。リスト価格は公開されていないため、アカウントチームとの協議を計画してください。よくある2つの落とし穴として、2年目の呼び出し量がティアの上限を超えること(超過料金は交渉時よりも悪化する)、およびEdge Integration Cellクラスターが調達時に過小サイジングされ、負荷がかかると拡張されることです。対策として、指名されたスポンサーによる2年目の予測と、6か月ごとのサイジングレビューを実施してください。
Q: プロジェクトからSAP API Managementをスコープ外とするのはどのような場合ですか?
以下のいずれかに該当する場合:定量化されたペインがゲートウェイの懸念事項にマッピングされていない、APIが完全に内部向けであり既存のIdPゲートウェイがすでに認証を処理している、ボリュームが低く手動管理の認証情報が2年間のテナント費用よりも低コストである、またはガバナンスのオーナーが指名されていない。「このフェーズでは対象外、<日付>に再評価」は成果物であり、後退ではありません。
Q: API要件を、納品後も生き残る形で文書化するにはどうすればよいですか?
各APIを六つの要素で記述すること:(1) 対象者、(2) 認証パターンと認証情報ライフサイクルの所有者、(3) クォータとスパイクアレストのデフォルト値、(4) 非推奨契約を含むSLA、(5) 分析データの保持期間とオーバーフロー先、(6) 製品ライフサイクルにおける指名されたAPI所有者。この六つが揃わなければ、非推奨契約はビルド中に静かに破棄される。
Q: SAP API Management と Cloud Integration (CPI) — それぞれどのような場合に適用されますか?
CPIは統合ランタイム(オーケストレーション、マッピング、メッセージルーティング)です。API Managementはゲートウェイ(ライフサイクル、セキュリティ、クォータ、Developer Hub、マネタイゼーション)です。「既存のODataサービスをクォータとOAuthで公開する」→ API Management単独。「XML注文をIDocに変換してSAPに転送する」→ CPI単独。「その変換を認証・レート制限付きAPIとしてパートナーに公開する」→ 両方、まずCPI、その上にAPI Managementプロキシ。
Q: SAP API Policy v4/2026 について — API Management の使用方法は変わりますか?
間接的です。このポリシーは、公開されたAPI(SAP Business Accelerator Hubまたは製品ドキュメントに掲載されているもの)のみが利用を許可され、内部/プライベートAPIは対象外であることを強調しています。これにより、Developer Hubの役割が高まります。顧客に公開されるすべてのAPIは、意図的で文書化された製品でなければなりません。サポート対象のバックエンドに対して、アクティブなすべてのプロキシの一括棚卸を実行してください。
Q: オンプレミス版は新規プロジェクトにおいて依然として有効な選択肢ですか?
一般的にはいいえ。SAPの戦略ラインはクラウドです。オンプレミスはサポートされていますが、同じペースで強化されておらず、Neoはサンセット(廃止予定)です。オンプレミスを選択するのは、データレジデンシーやレイテンシーによりデータプレーンを顧客ネットワーク内に置く必要がある場合のみにしてください。その場合でも、まずはハイブリッドパスとしてEdge Integration Cellを優先してください。
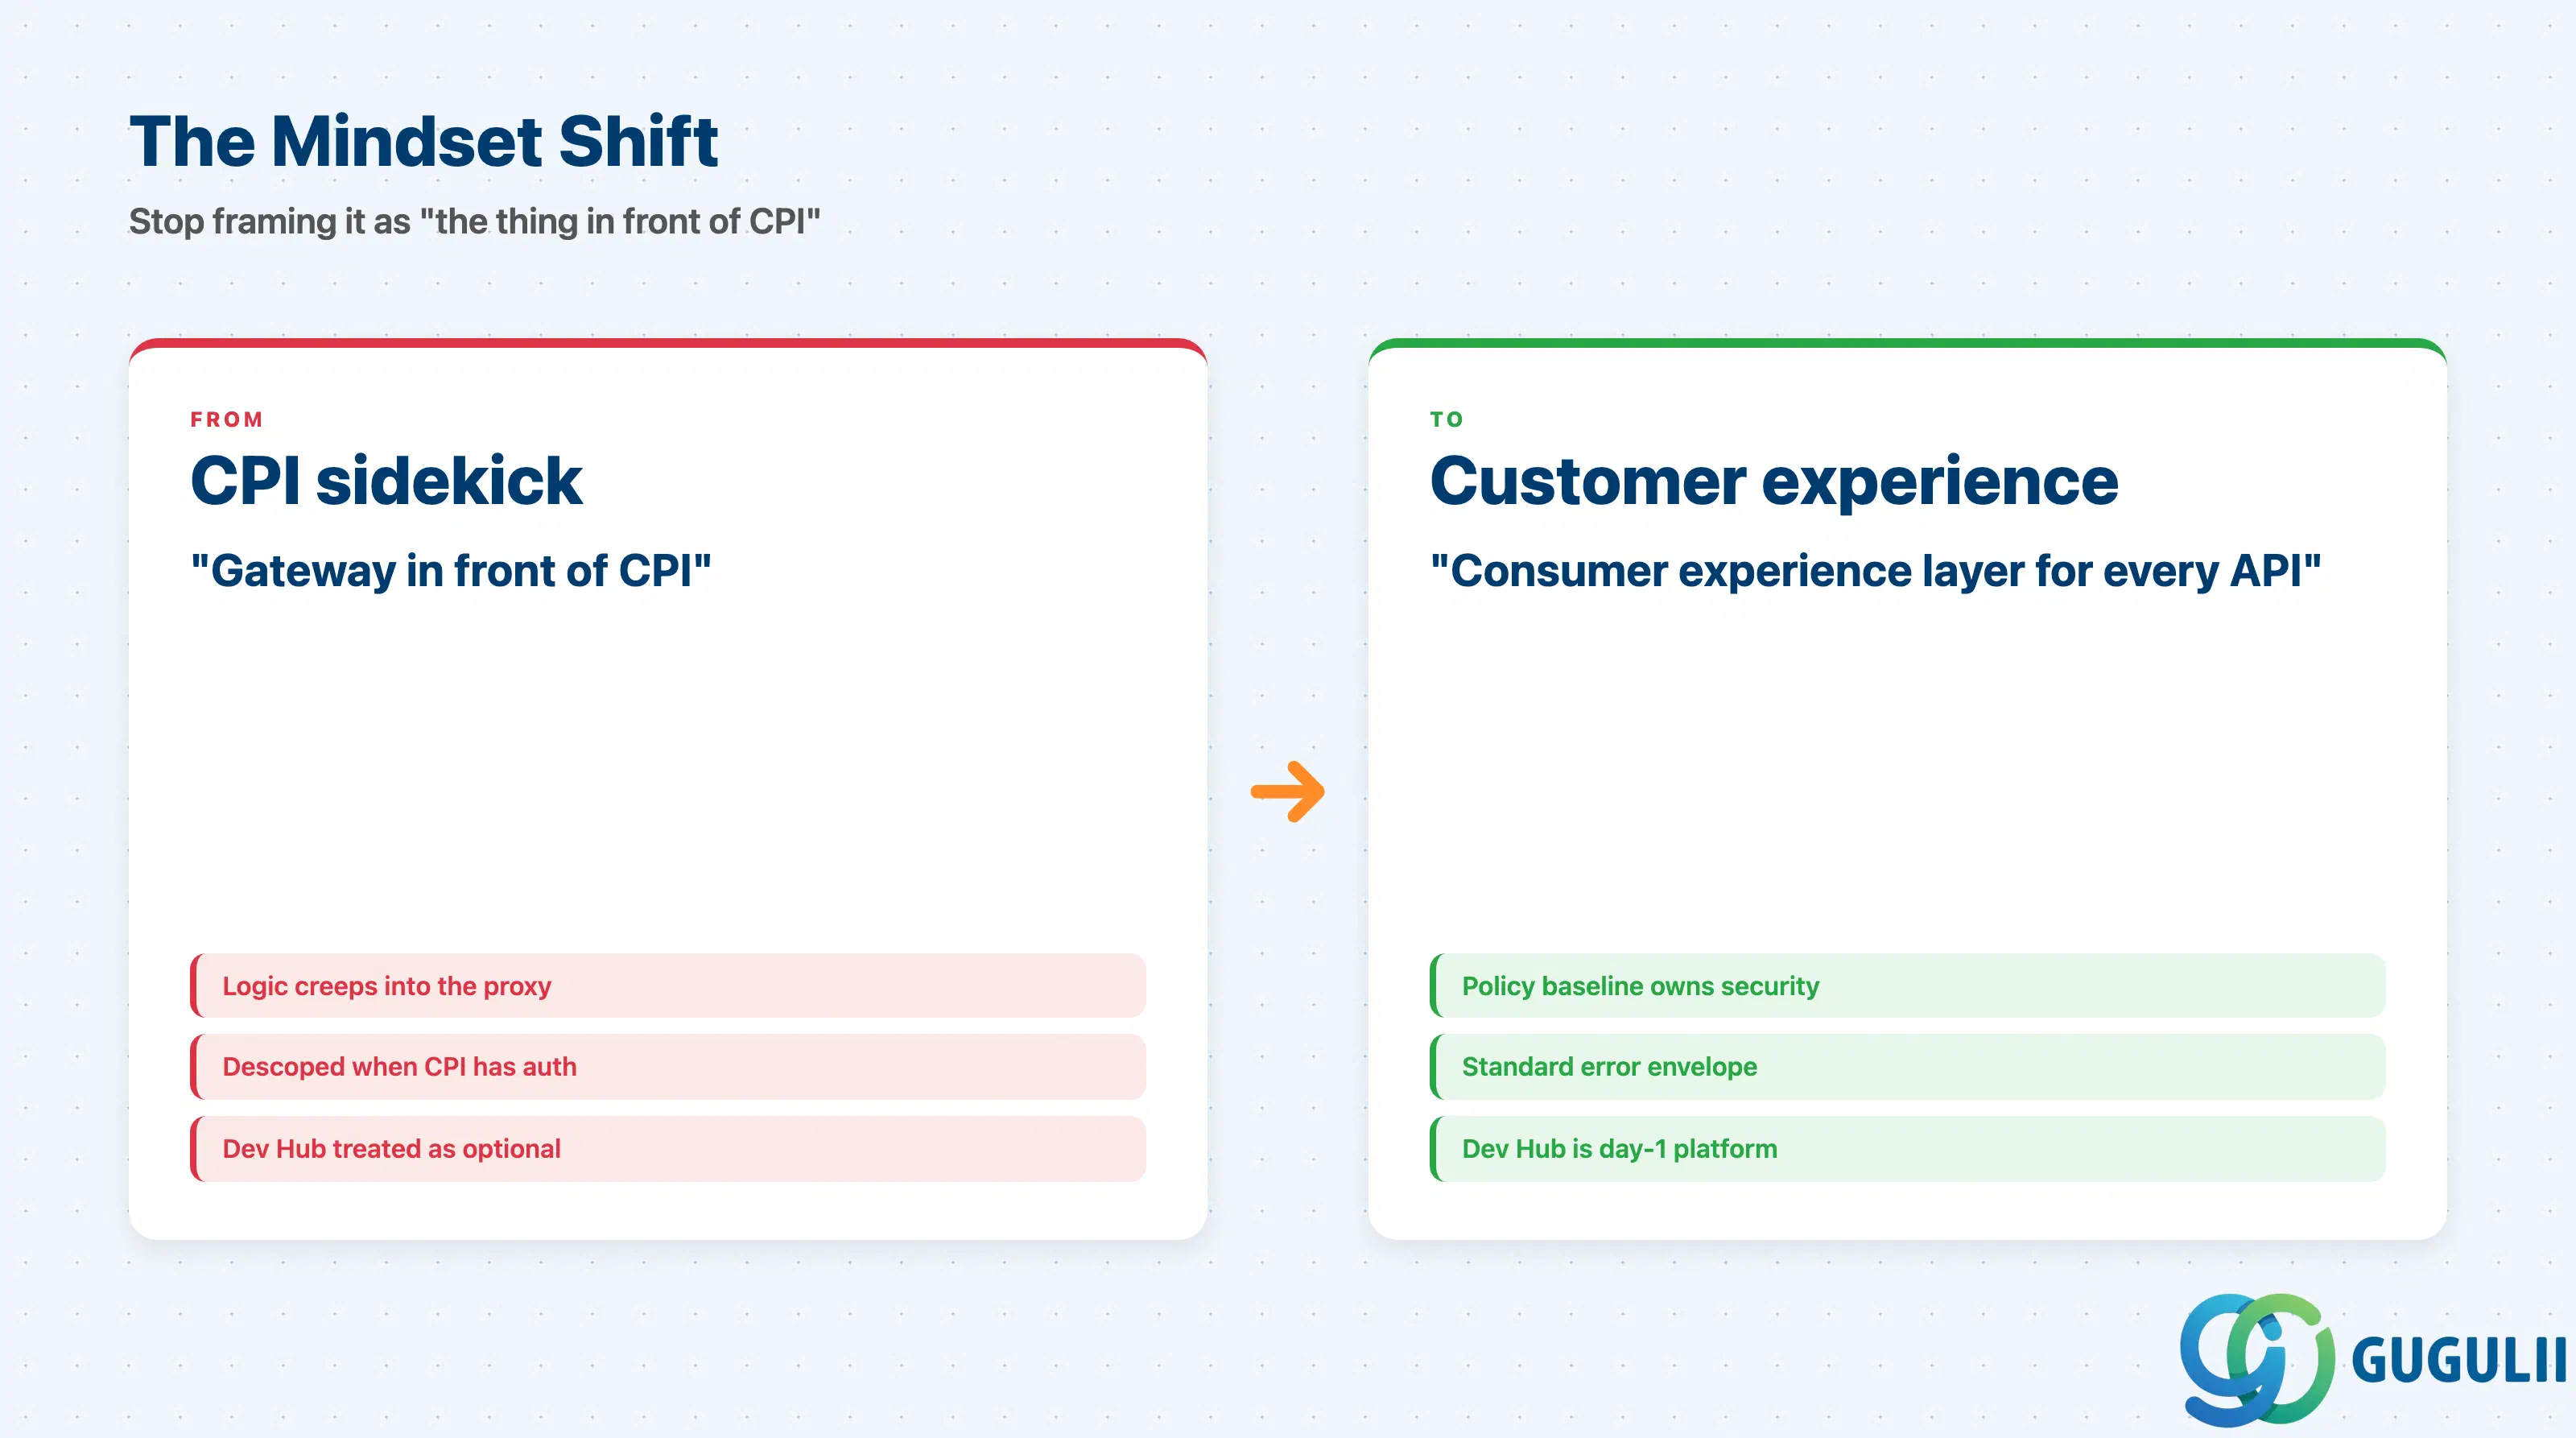
SAP API Managementは2026年時点で、5つのサブコンポーネントとマネタイゼーション機能から構成され、すべてApigee Edge上に構築され、本番環境で利用可能です。この製品は成熟しており、プロジェクトの失敗は設計上の失敗に起因します。例えば、本番環境でのAPIキー使用、ベースラインでの脅威保護の欠如、デフォルトのエラーレスポンス形式、Developer Hubの先送り、2年目のボリューム予測の欠落などです。コンサルタントの価値は、ポリシーベースライン、フォールトルールテンプレート、IdP統合を含むDeveloper Hub計画、そして2年目のスポンサーを中心にスコープを設定することにあります。「ゲートウェイが必要かどうか」という議論ではありません。API Managementを「CPIの前段に置くもの」という枠組みで捉えることを拒否してください。これは、顧客が公開するすべてのAPIに対するコンシューマーエクスペリエンスレイヤーです。
| L1. 全体像 | L2. 機能領域 |
|---|---|
| BTP-001 BTPとは | L2-A. 統合 — BTP-A01 スイート概要 |
| BTP-002 BTPアーキテクチャ | BTP-A02 クラウド統合(CPI) |
| BTP-003 BTP機能マップ | BTP-A03 API管理(本記事) |
| BTP-004 デプロイメントモデル | BTP-A04 イベントメッシュ |
| BTP-005 ライセンスモデル | BTP-A05 オープンコネクタ |
| BTP-006 クリーンコア戦略 | BTP-A06 B2B統合(1):TPM |
| BTP-A07 B2B統合(2):統合アドバイザー | |
| BTP-A08 統合スイート:ユースケースとパターン | |
| L2-B. アプリケーション開発と自動化 | |
| L2-C. データと分析 | |
| L2-D. AI | |
| L2-E. 基盤サービス | |
| L2-F. アーキテクチャと運用 | |
| L2-G. ユースケースとパターン |