Title here
Summary here

| ID | タイトル |
|---|---|
| BTP-D01 | Business AI:概要と機能マップ |
| BTP-D02 | Joule:アーキテクチャと活用 |
| BTP-D03 | AI CoreとGenAI Hub:アーキテクチャと活用 |
| BTP-D04 | Document AI:アーキテクチャと活用 |
| BTP-D05 | 責任あるAI:原則と実装(本記事) |
| BTP-D06 | Business AI:ユースケースと意思決定パターン |
| リソース | URL |
|---|---|
| SAP AI 倫理と責任あるAI | sap.com → |
| BTP 監査ログサービス | help.sap.com → |
| GenAI Hub オーケストレーション | help.sap.com → |
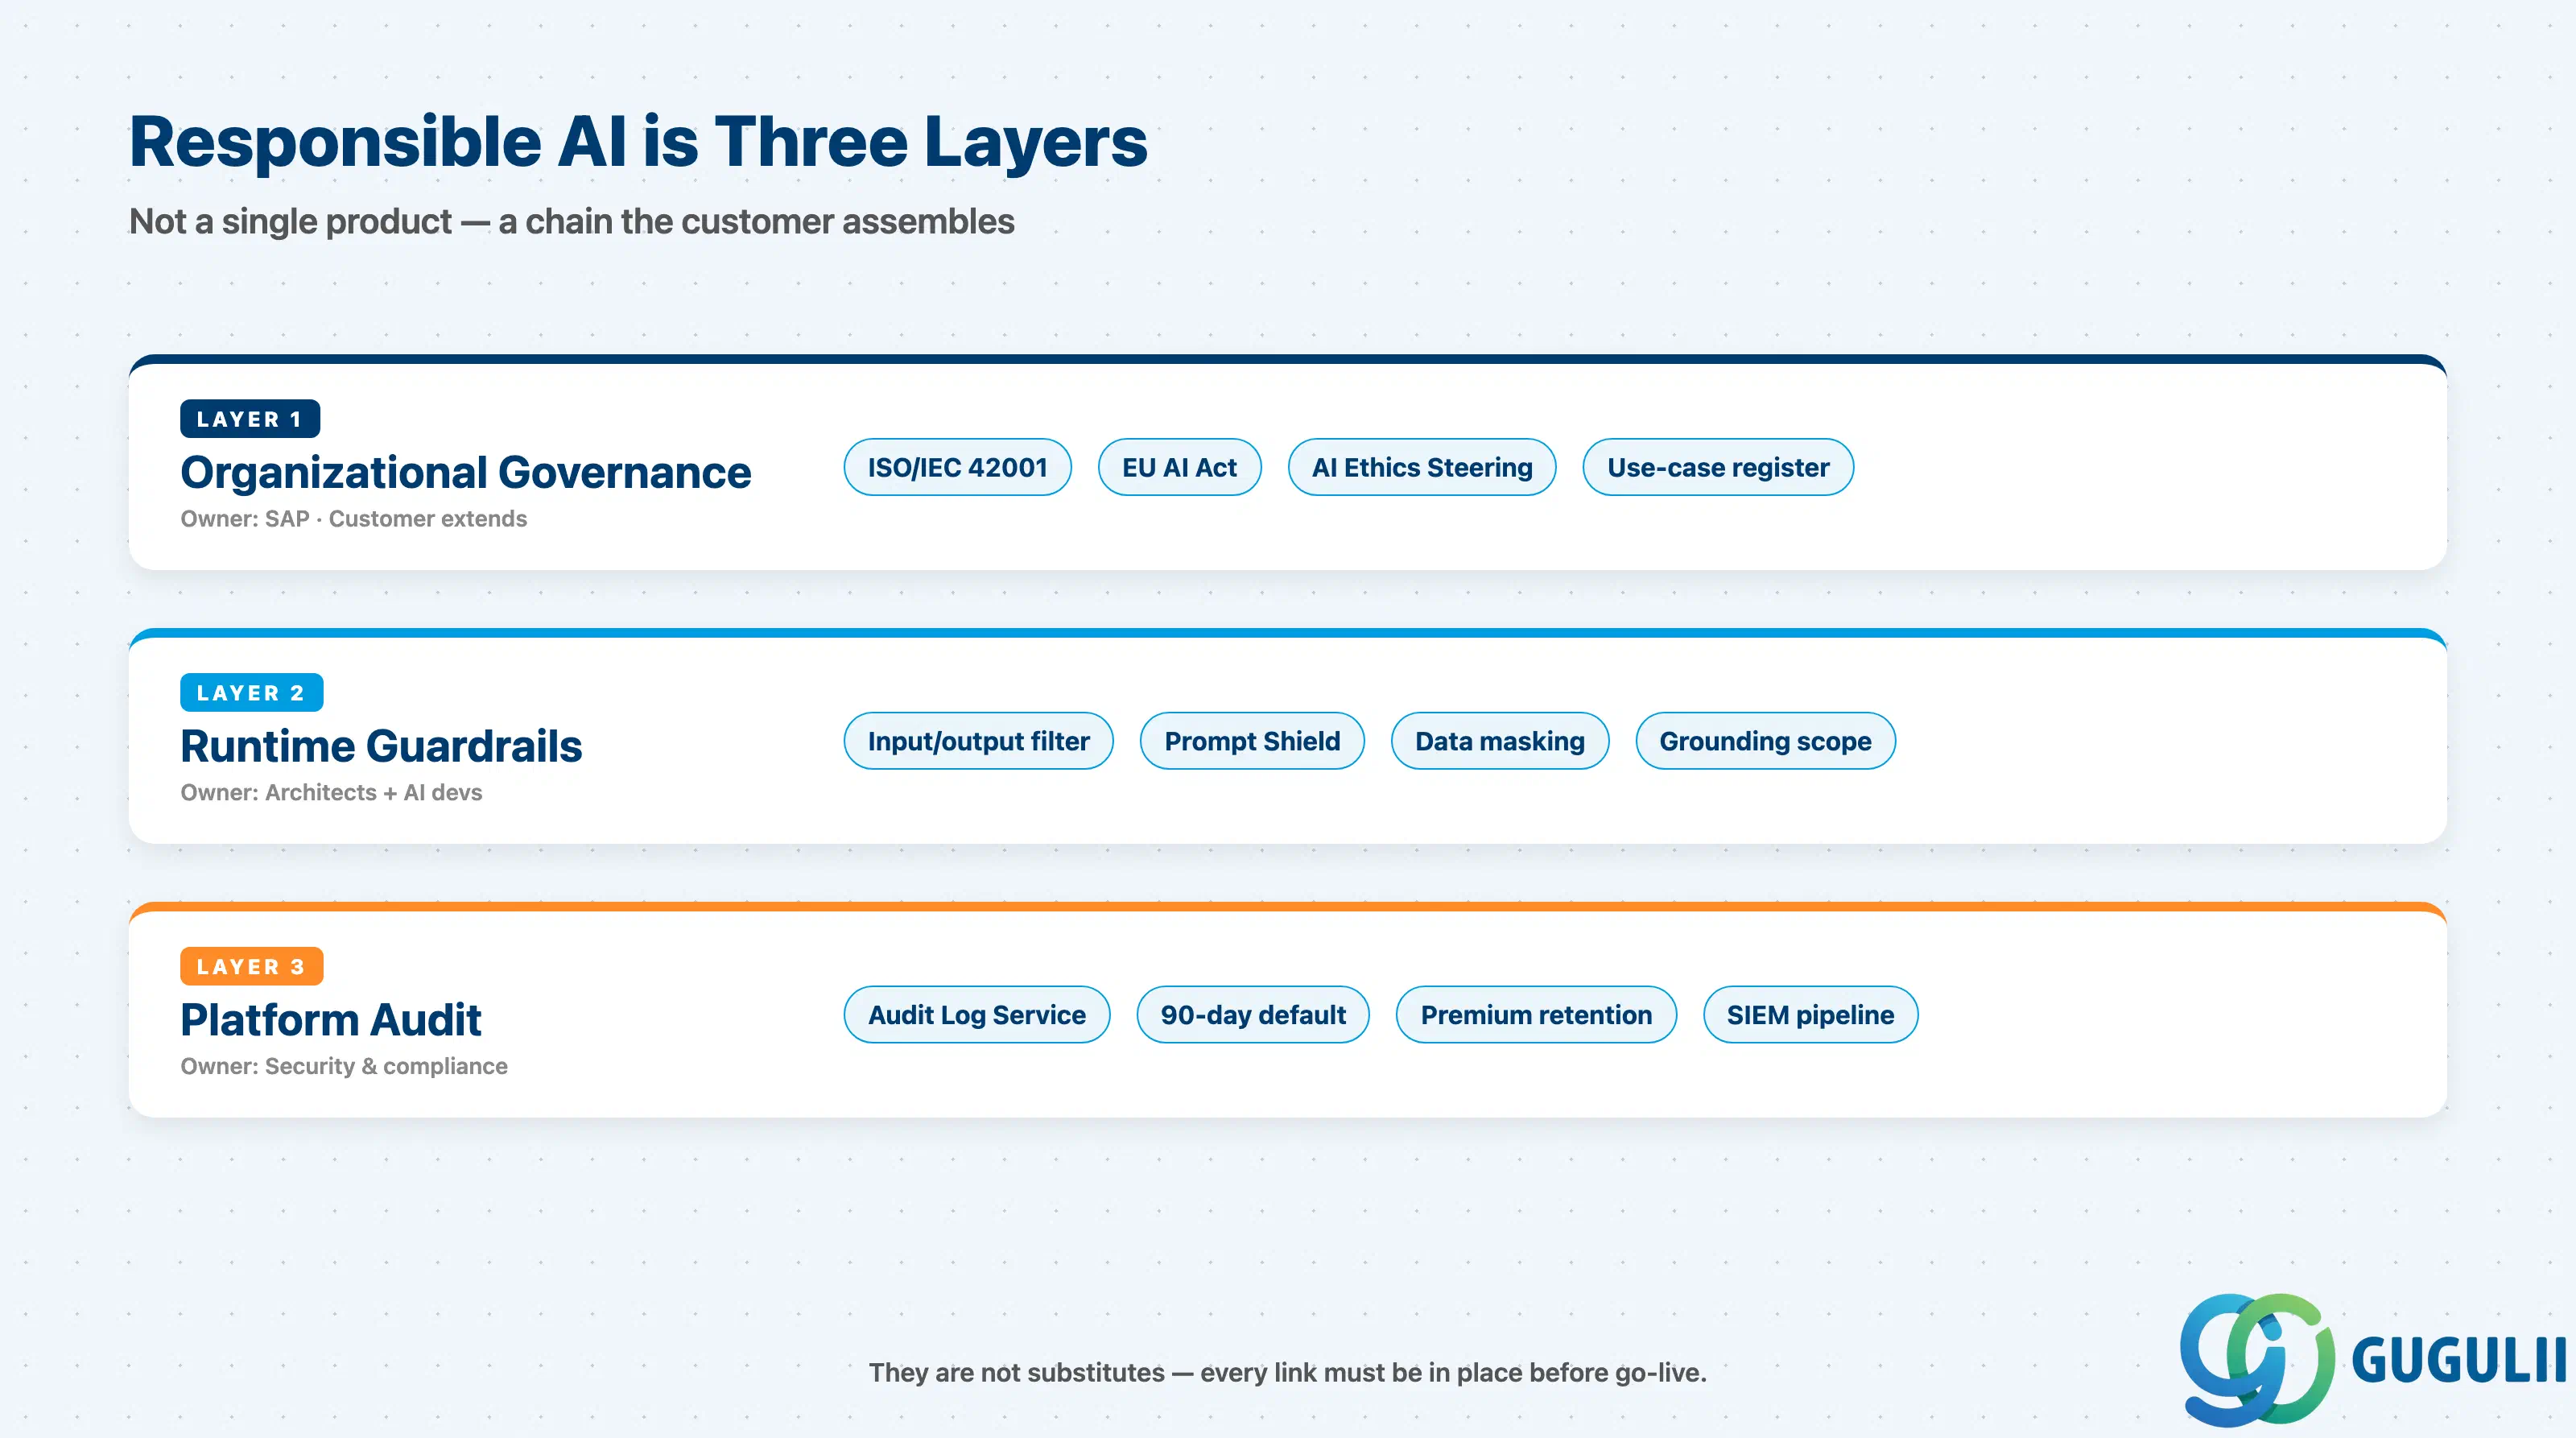
BTPにおける「責任あるAI」は単一の製品ではありません。組織的なガバナンス、ランタイムのガードレール、プラットフォーム監査の階層的な組み合わせです。最も一般的なスコーピングの誤りは、SAPの認定を顧客側のコントロールとして扱うことです。
| レイヤー | 機能 | 主な利用者 | |
|---|---|---|---|
| 組織ガバナンス | SAPグローバルAI倫理ポリシー、AI倫理オフィス、運営委員会+外部諮問委員会、ISO/IEC 42001、EU AI Actへの準拠 | SAP;顧客はこれを継承・拡張 | |
| ランタイムガードレール(GenAI Hubオーケストレーション) | 入出力フィルタリング、Prompt Shield、データマスキング、グラウンディング、バージョン管理されたオーケストレーション設定を含むプロンプトレジストリ | 顧客のアーキテクト+AI開発者 | |
| プラットフォーム監査(BTP監査ログサービス) | セキュリティ、設定、データアクセスイベントのデフォルト90日間保持;長期保持やカスタムアプリイベント対応のプレミアムエディション | 顧客のセキュリティ/コンプライアンス、内部監査部門 |
これらは代替品ではありません。
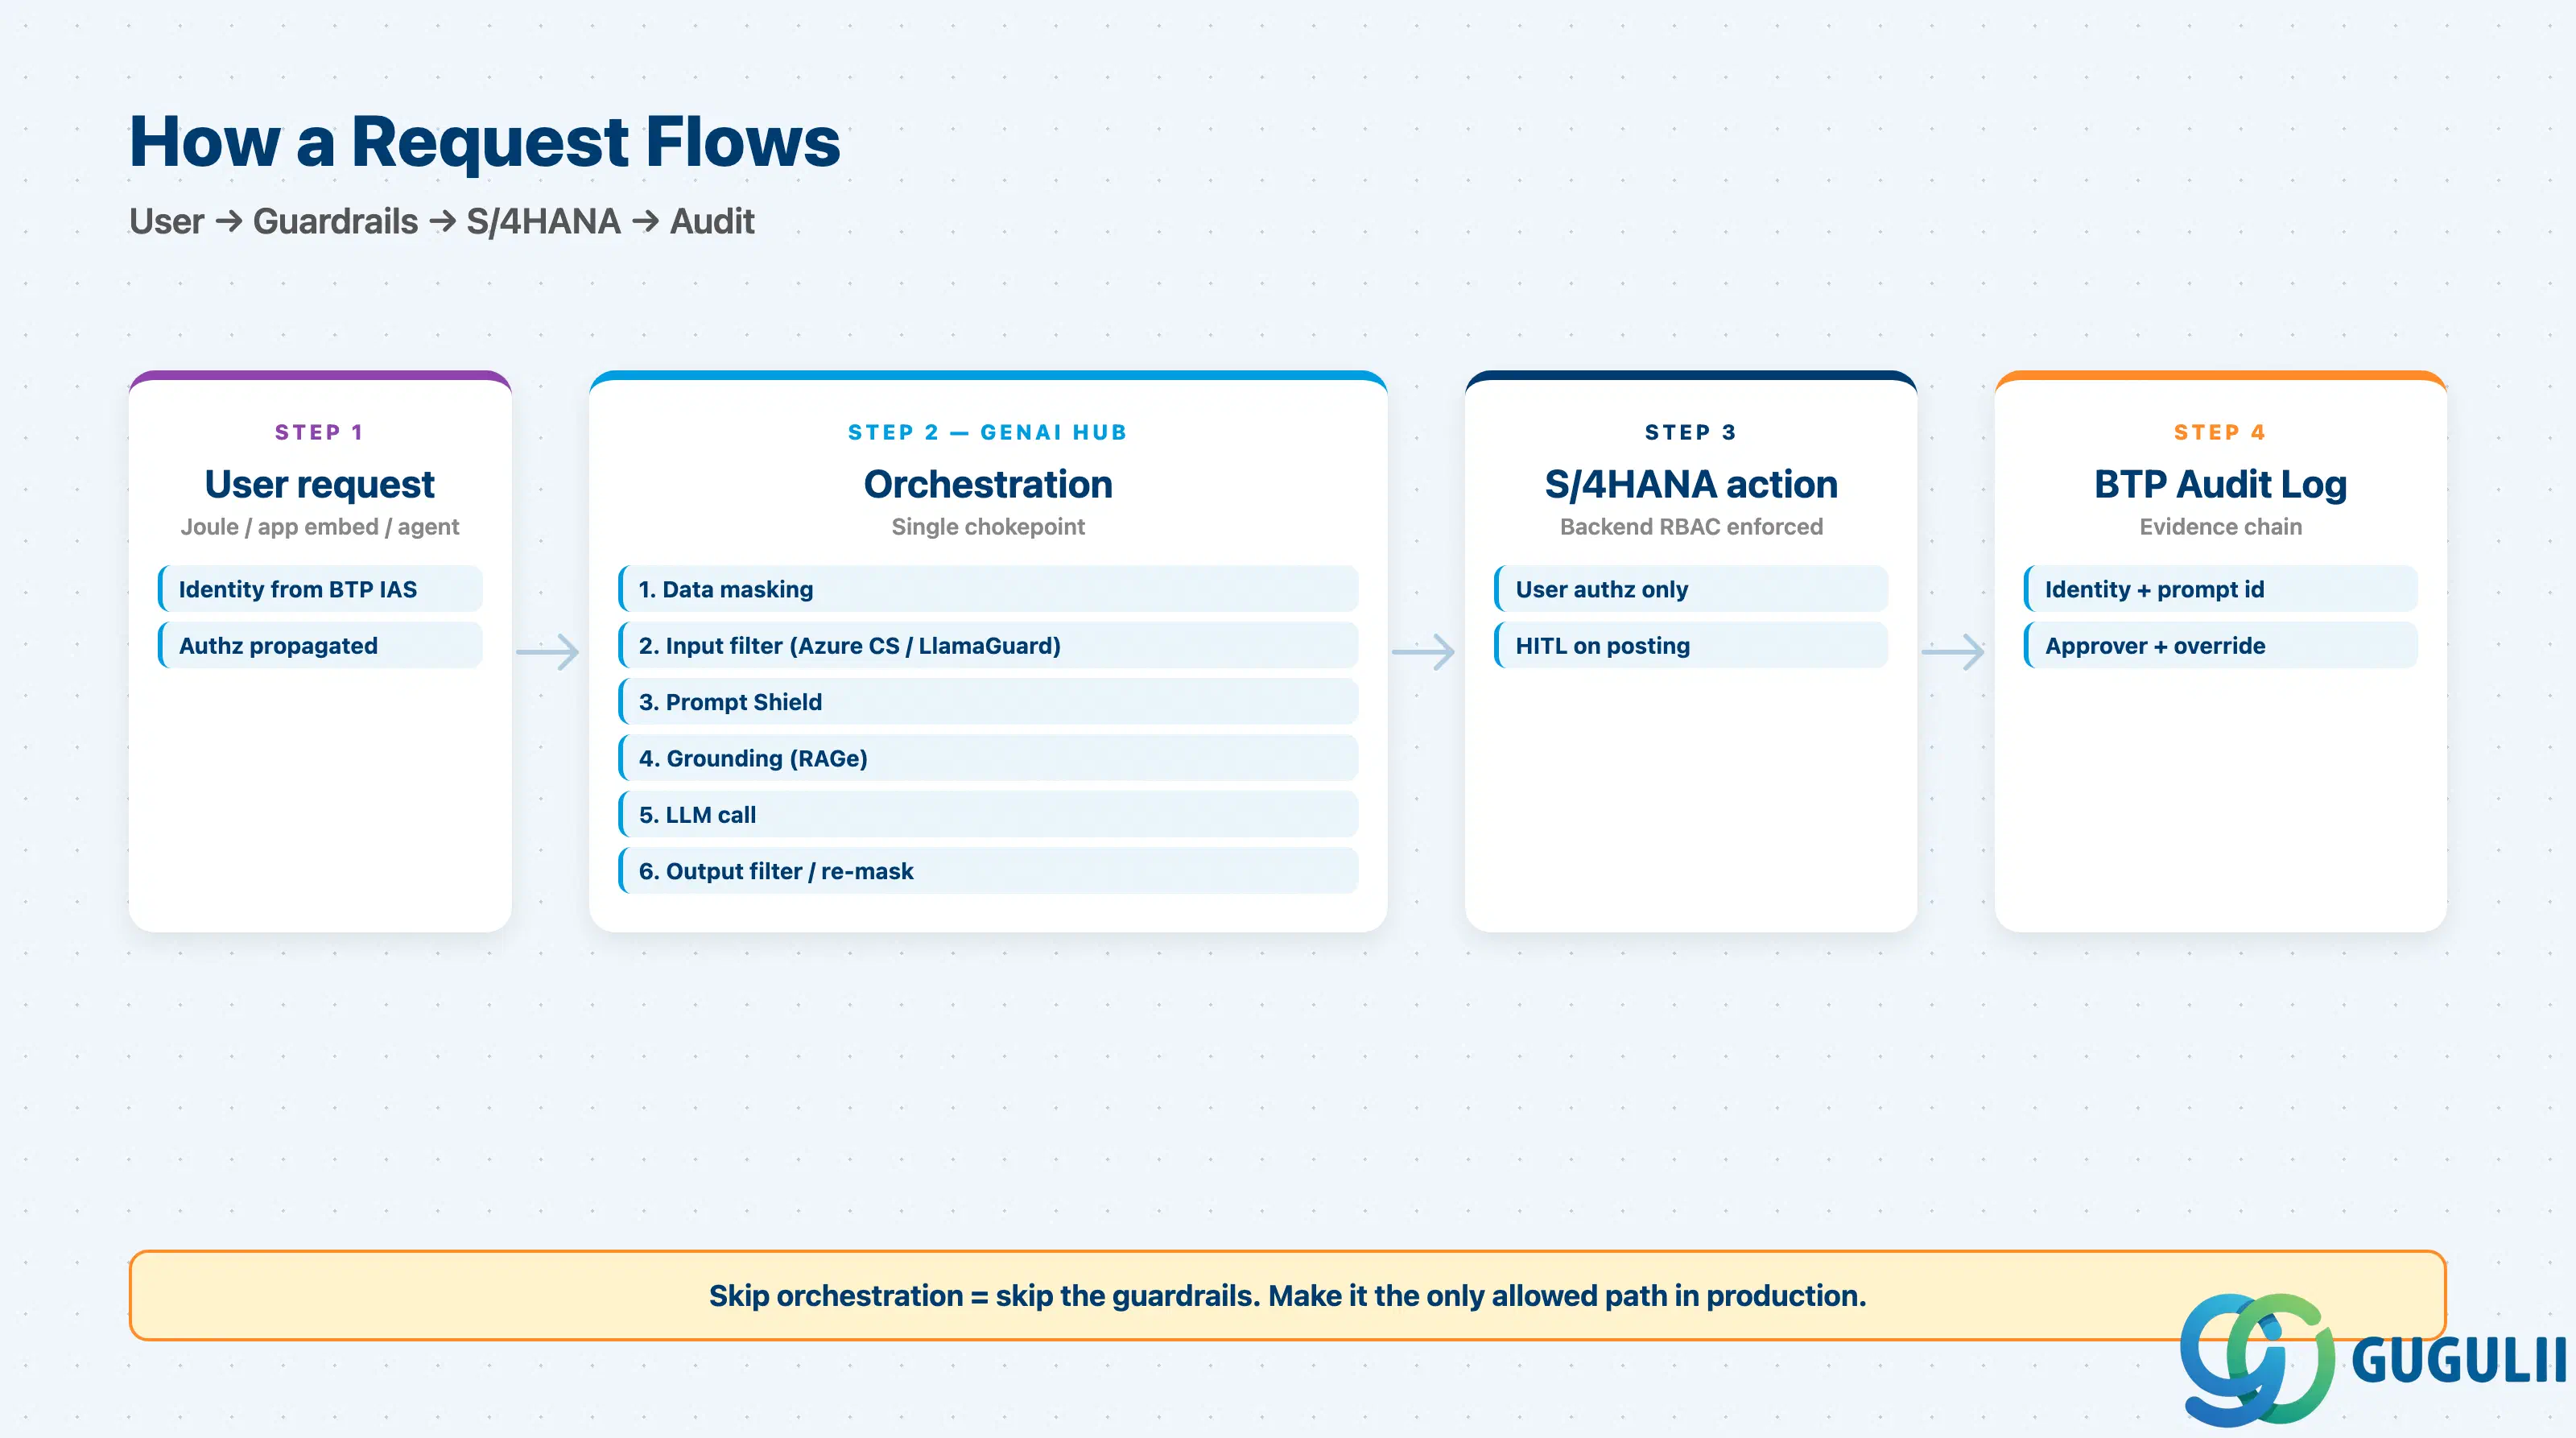
責任あるAIは、S/4HANAに組み込まれる機能ではありません。それは、Joule、GenAI Hub、Document AIといったあらゆるAI機能がS/4HANAのビジネスプロセスに影響を与える前後において、それらを包み込む一連の制御策です。
   ┌──────────────────────────────────────────────────────────────┐
   │ Organizational governance                                    │
   │  SAP Global AI Ethics Policy + customer AI use-case register │
   └──────────────────────────┬───────────────────────────────────┘
                              ▼
   ┌──────────────────────────────────────────────────────────────┐
   │ User request (Joule chat / app embed / agent)                │
   │  Identity propagated from BTP IAS / IdP                      │
   └──────────────────────────┬───────────────────────────────────┘
                              ▼
   ┌──────────────────────────────────────────────────────────────┐
   │ Generative AI Hub — Orchestration                            │
   │  ① Data masking   → ② Input filter (Azure CS / Llama Guard)  │
   │  ③ Prompt Shield  → ④ Grounding (RAGe, customer docs)        │
   │  ⑤ LLM call       → ⑥ Output filter / re-mask                │
   └──────────────────────────┬───────────────────────────────────┘
                              ▼
   ┌──────────────────────────────────────────────────────────────┐
   │ S/4HANA action                                               │
   │  Permission-checked at backend (Joule = user authz only)     │
   │  Human-in-the-loop on transactional posting                  │
   └──────────────────────────┬───────────────────────────────────┘
                              ▼
   ┌──────────────────────────────────────────────────────────────┐
   │ BTP Audit Log Service                                        │
   │  Identity, prompt id, action, approver, override (premium)   │
   └──────────────────────────────────────────────────────────────┘
Joule は、S/4HANA においてユーザーが許可された操作のみを実行します。RBAC は LLM 層ではなく、バックエンドで適用されます。GenAI Hub のオーケストレーションでは、顧客が設定可能なガードレールが実行されます。オーケストレーションをスキップすると、ガードレールもスキップされます。監査ログは BTP イベントを記録します。S/4HANA アプリケーションイベントは顧客が構築するものです。
重要ポイント: 責任あるAIとは、お客様がSAPコンポーネントから組み立てるチェーンです。ISO/IEC 42001認証をお客様側のコントロールとして扱うことは、最も一般的なスコーピングエラーです。
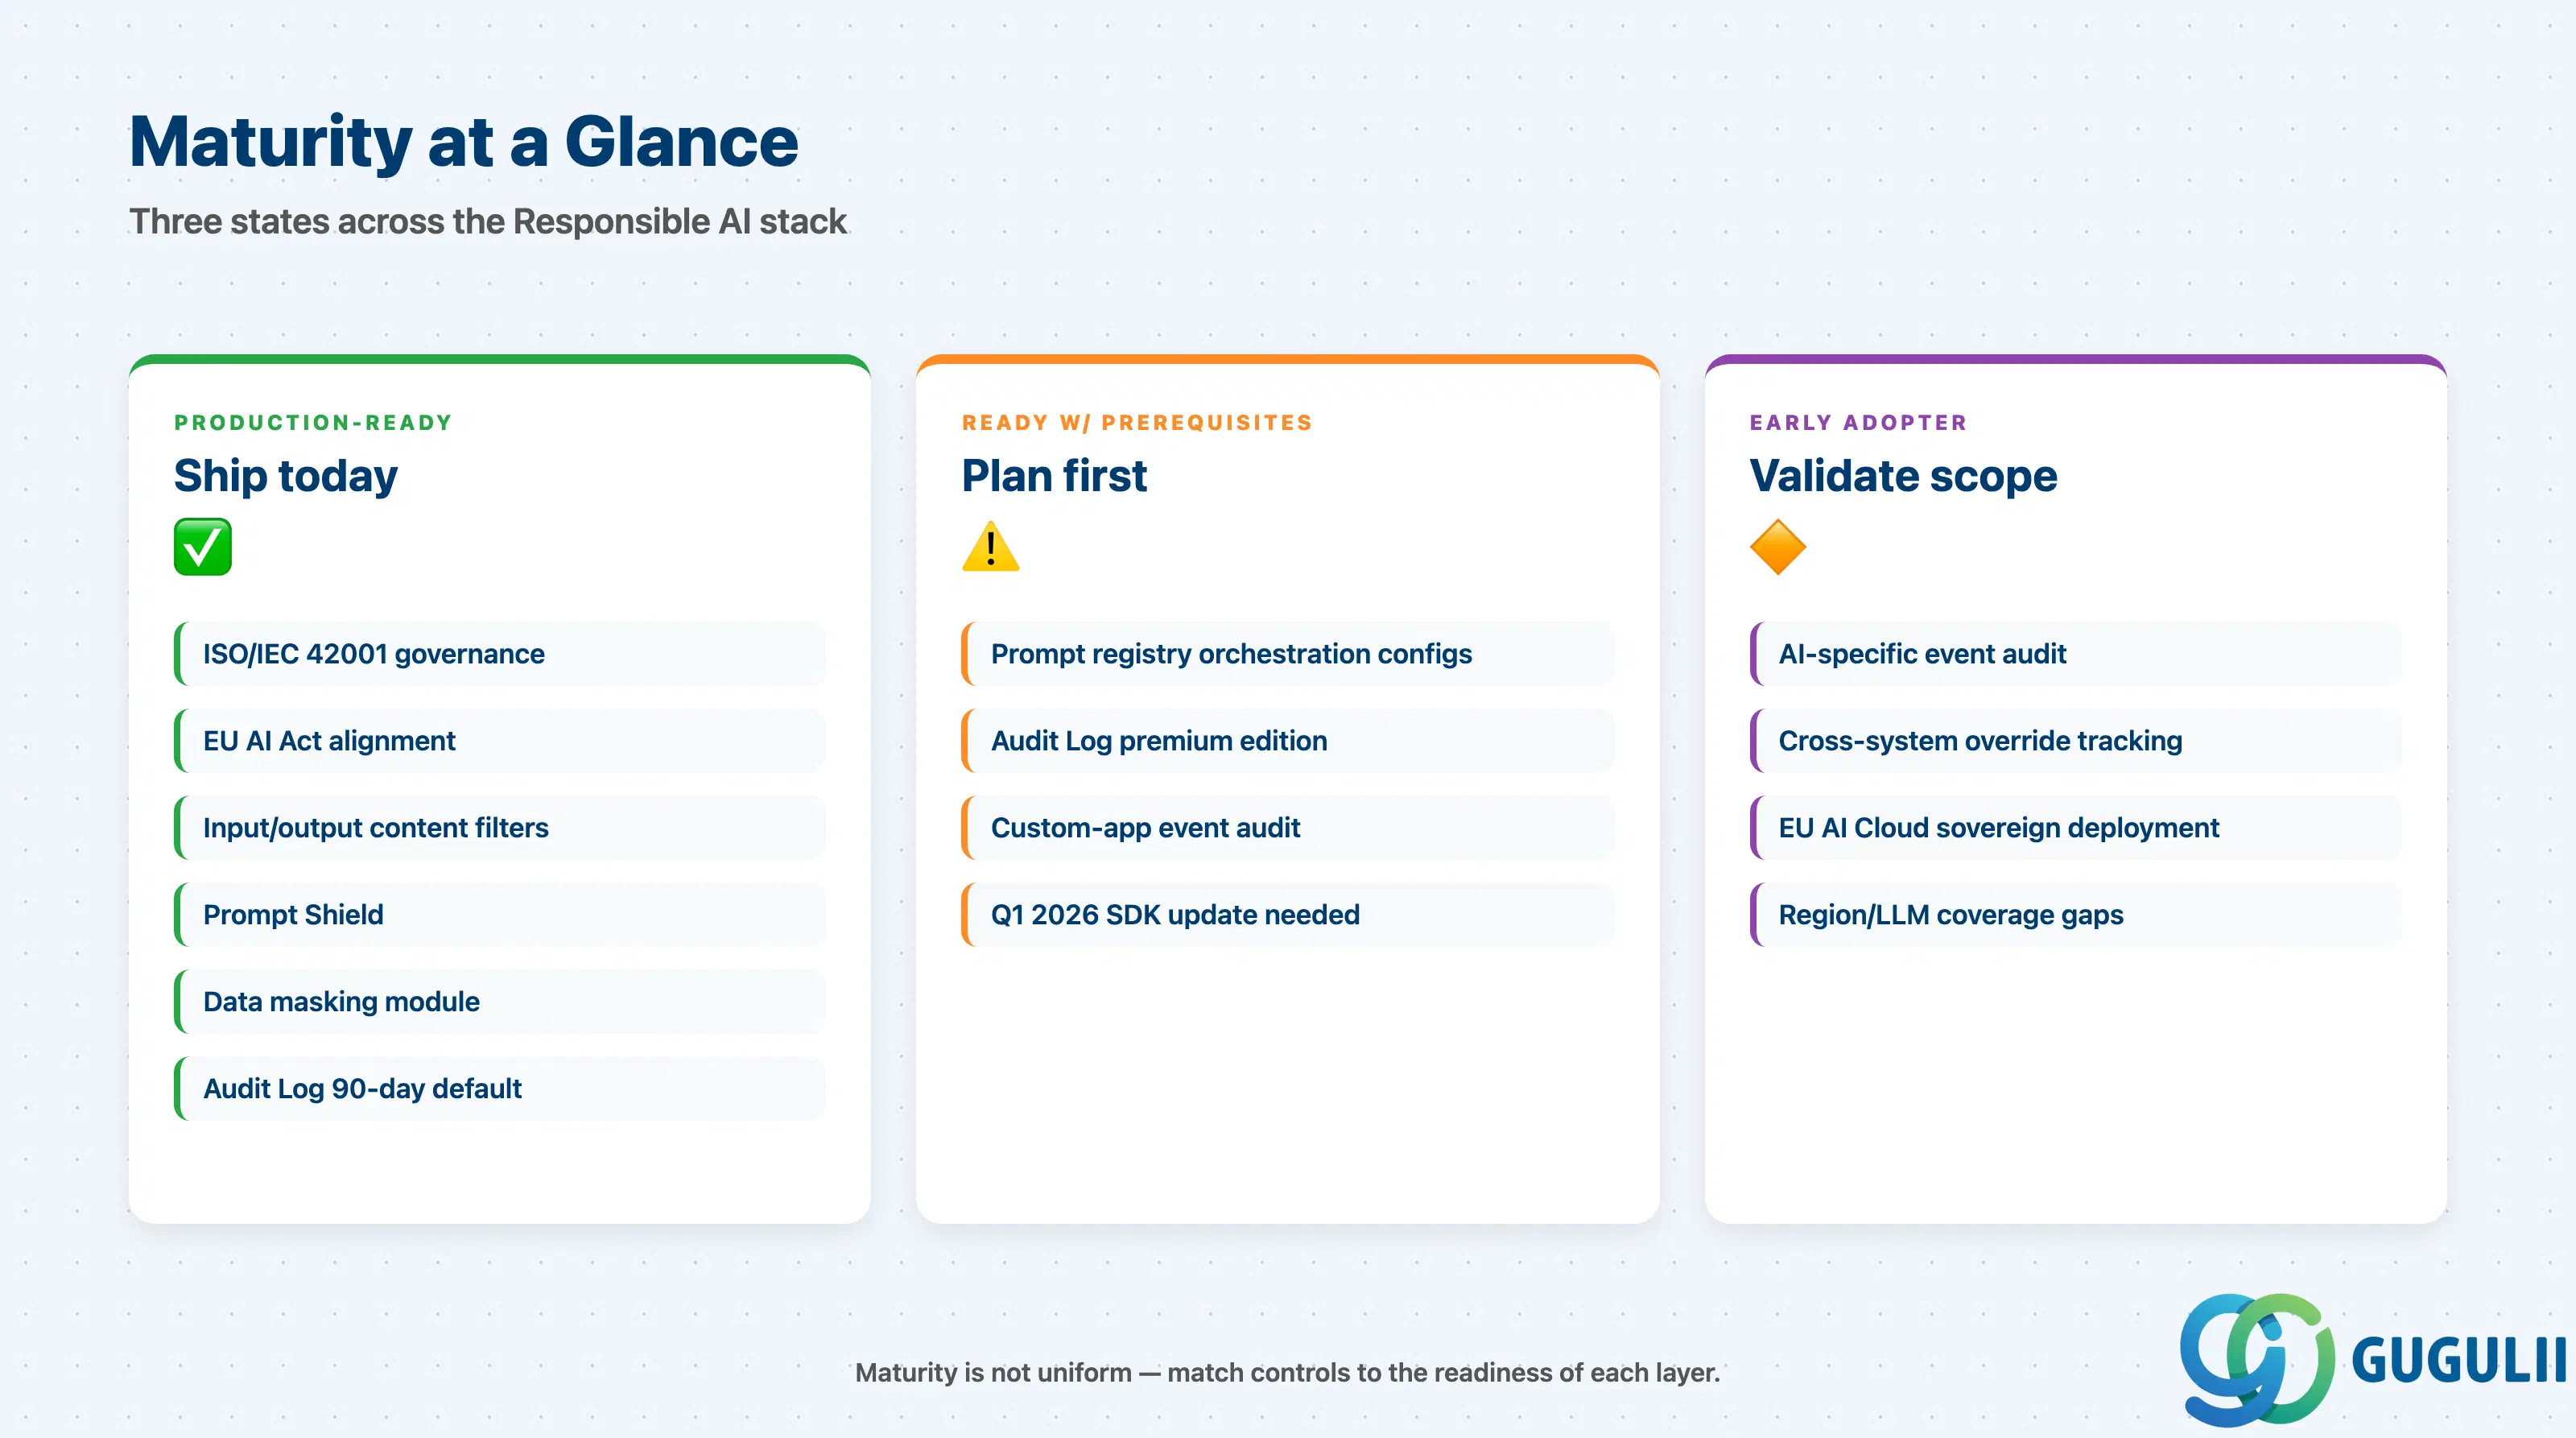
成熟度は一様ではありません。ポリシーフレームワークは成熟しており、ランタイムガードレールは本番環境で使用可能ですが、顧客が設定可能です。AI固有の監査カバレッジはまだ部分的です。
| レイヤー / 機能 | 成熟度 | 備考 | |
|---|---|---|---|
| 組織ガバナンス(ISO/IEC 42001、AI倫理ポリシー、運営委員会) | ✅ 本番対応 | Joule、AI Core、AI Launchpadをカバー。 | |
| EU AI Act準拠(Joule=限定リスク) | ✅ 本番対応 | 顧客はAI Actに基づき、自社のユースケースを個別に登録する必要あり。 | |
| GenAI Hubオーケストレーション — 入出力コンテンツフィルタリング | ✅ 本番対応 | Azure Content Safety + LlamaGuard38bを使用。オーケストレーション経由で一元適用。 | |
| GenAI Hubオーケストレーション — Prompt Shield | ✅ 本番対応 | オーケストレーションをバイパスした場合は自動適用されない。 | |
| GenAI Hubオーケストレーション — データマスキング | ✅ 本番対応 | デフォルトでは無効。顧客が有効化する必要あり。 | |
| プロンプトレジストリ — 宣言的オーケストレーション設定 | ⚠️ 前提条件ありで対応可能 | 2026年第1四半期に機能拡張予定。更新されたSDKが必要。 | |
| BTP監査ログ — デフォルト90日間保持 | ✅ 本番対応 | 無料。BTP側のセキュリティ、設定、データアクセスイベントをカバー。 | |
| BTP監査ログ — 保持期間延長+カスタムアプリイベント | ⚠️ 前提条件ありで対応可能 | プレミアムエディション。リスト価格ではなく個別見積もり。 | |
| AI固有の監査イベント(プロンプトID、モデルバージョン、オーバーライド) | 🔶 アーリーアダプター | BTP監査ログとアプリ側ログの組み合わせは顧客側の構築が必要。 | |
| EU AI Cloud(EU域内限定の主権型クラウド) | 🔶 アーリーアダプター | 全リージョン、全LLMに対応しているわけではない。導入前に検証が必要。 |
§3 「レイヤーは準備できているか?」という問いへの回答
このセクションでは「私たちは準備できているか?」に答えます。各レイヤーごとにチェックリストを1つ作成し、すべてのBusiness AIスコーピング文書に組み込んでください。これらは実装タスクではなく、要件段階の項目です。
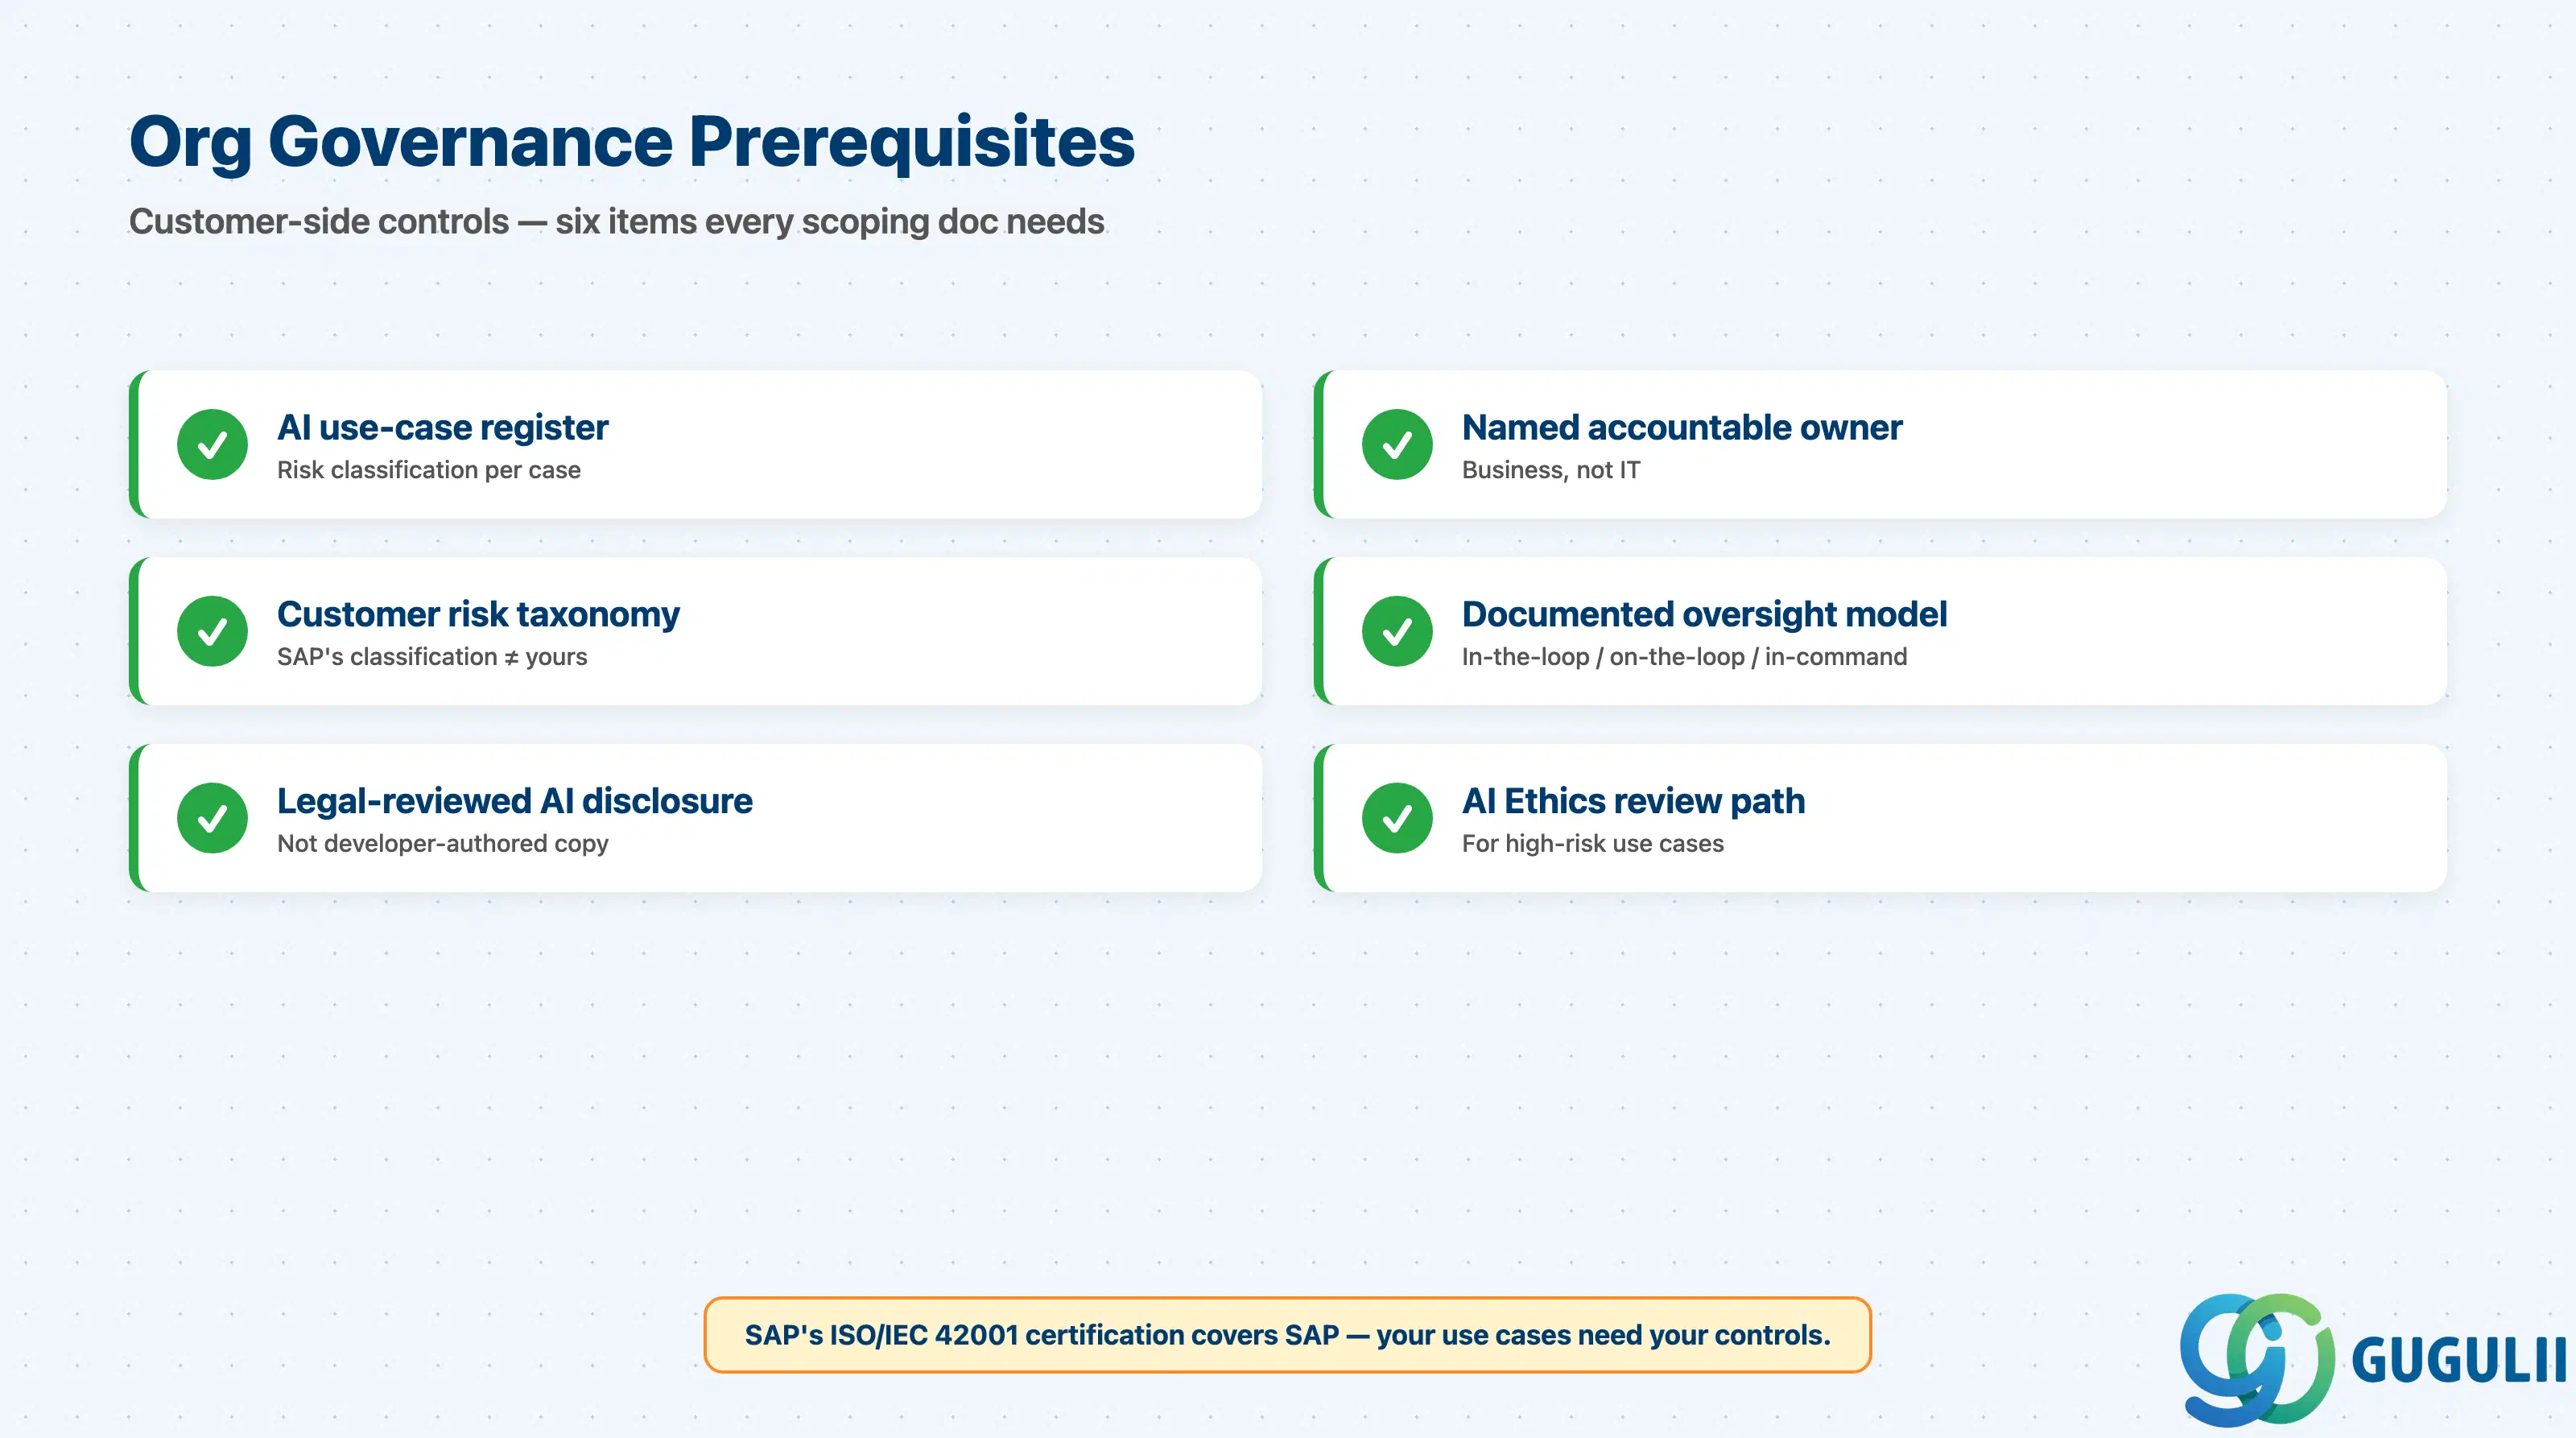
| チェックリスト項目 | 重要性 | |
|---|---|---|
| AIユースケース台帳が維持され、ユースケースごとにリスク分類が行われている | EU AI ActおよびISO/IEC 42001で要求。SAPの認証はSAPを対象としており、お客様のユースケースは対象外。 | |
| ユースケースごとに責任者(ビジネス部門、IT部門ではない)が指名されている | 責任者がいない場合、残余リスクの承認が得られず監査が滞る。 | |
| ユースケースがお客様自身のリスク分類体系に基づいて分類されている | Jouleの限定リスク分類はSAPのものであり、お客様のユースケースにはお客様独自の分類が必要。 | |
| 人間による監視モデルが文書化されている(in-the-loop / on-the-loop / in-command) | 「人間によるレビュー」という表現だけでは監査に不十分。 | |
| ユーザー向けAI開示が実装され、法務部門によるレビューが完了している | EU AI Actの限定リスクで要求。開発者が作成したコピーでは不十分。 | |
| 高リスクユースケース向けのAI倫理審査プロセスが整備されている | 人事、財務、顧客向け影響がある場合に必要。 |
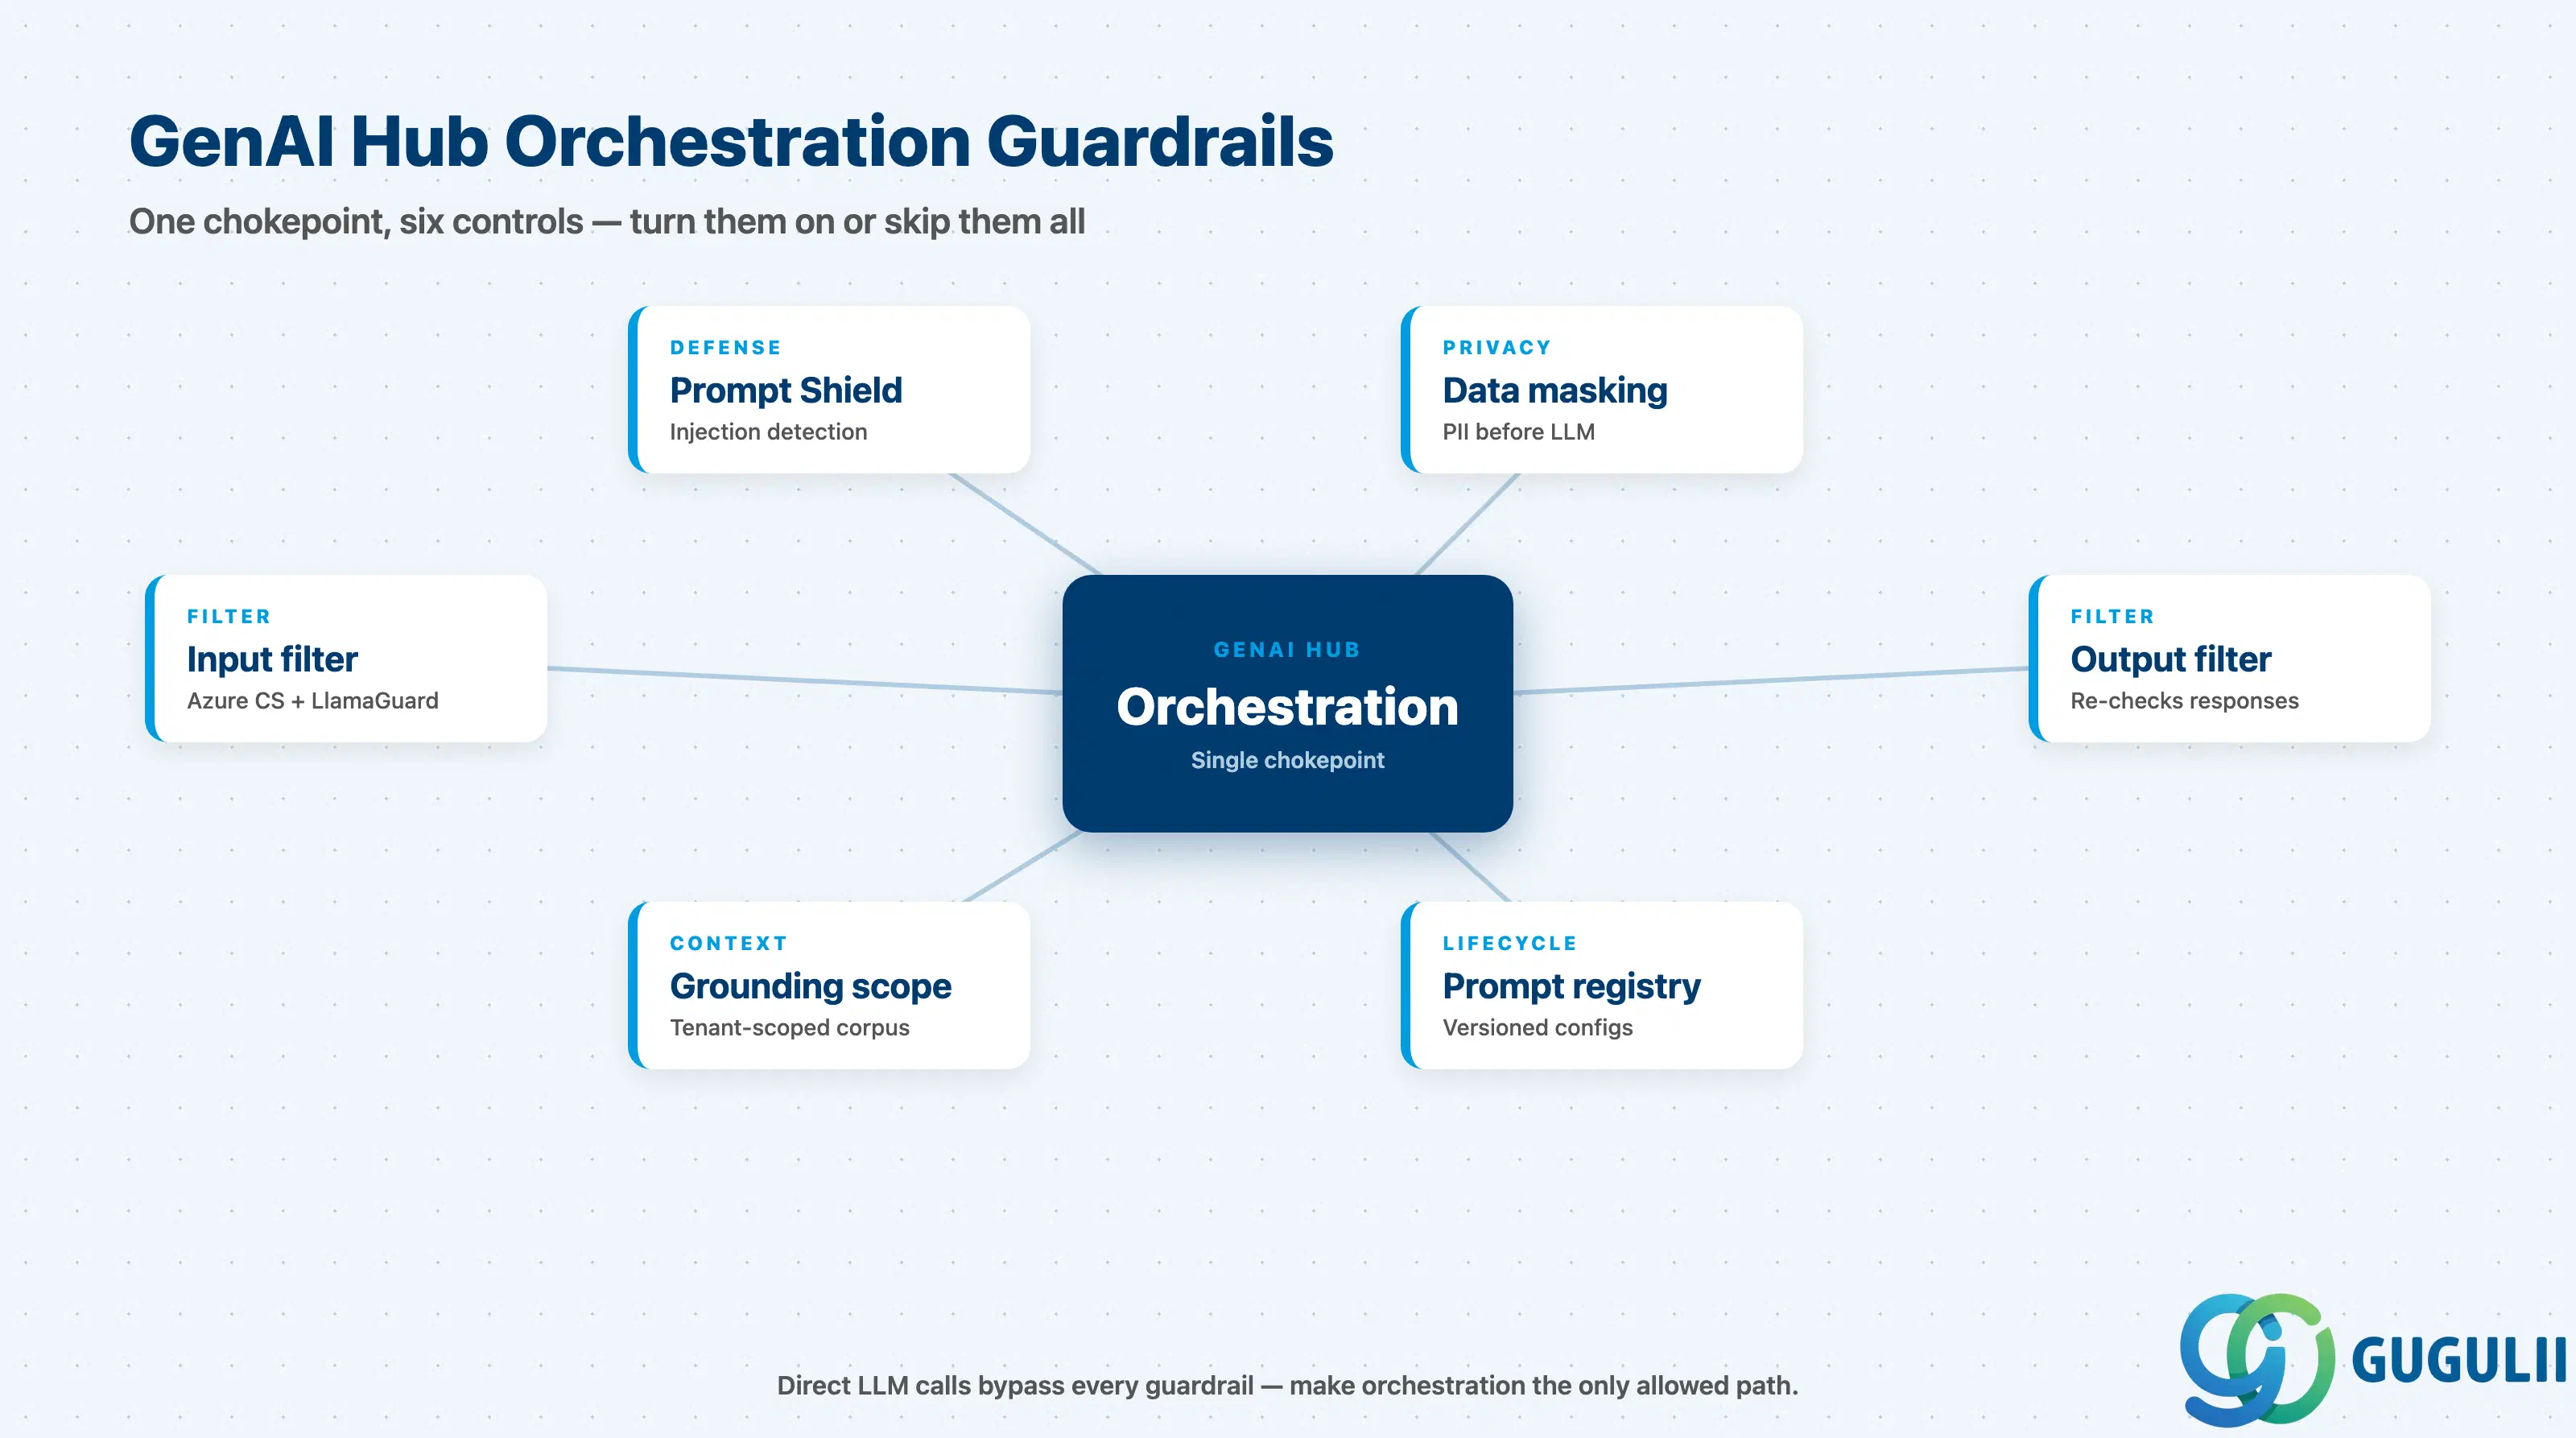
| チェックリスト項目 | 重要性の理由 |
|---|---|
| すべてのLLM呼び出しはオーケストレーションを経由し、直接エンドポイントは使用しない | 直接呼び出しはフィルタリング、Prompt Shield、マスキングをバイパスします。最も重要な設定上の選択です。 |
| 入力コンテンツフィルター(Azure Content SafetyまたはLlamaGuard38b)を設定し、ユースケースに応じてしきい値を調整する | デフォルトは控えめに設定されており、調整により情報漏洩と誤検知によるブロックを防止します。 |
| 出力コンテンツフィルターでモデルの応答を再チェックする | 入力フィルタリングでは見逃すドリフトや安全でない完了を捕捉します。 |
| 信頼できないデータを取り込むエージェント/ツール呼び出しフローでPrompt Shieldを有効にする | メール、ドキュメント、チケットからのプロンプトインジェクションはエージェントにとって現実的な脅威です。 |
| プロンプトに個人データが含まれる可能性がある場合、データマスキングを有効にする | これがないと、PIIがLLMに到達し、データ所在地に関するレビューが本番稼働を妨げます。 |
| グラウンディングソースを必要最小限のコーパスに限定する | 過度に広範なグラウンディングは、ユーザー集団間でデータを漏洩させます。 |
| オーケストレーション設定はプロンプトレジストリに保存し、バージョン管理し、宣言的に管理する | 監査時にどのガードレールが有効であったかを証明するために必要です。 |
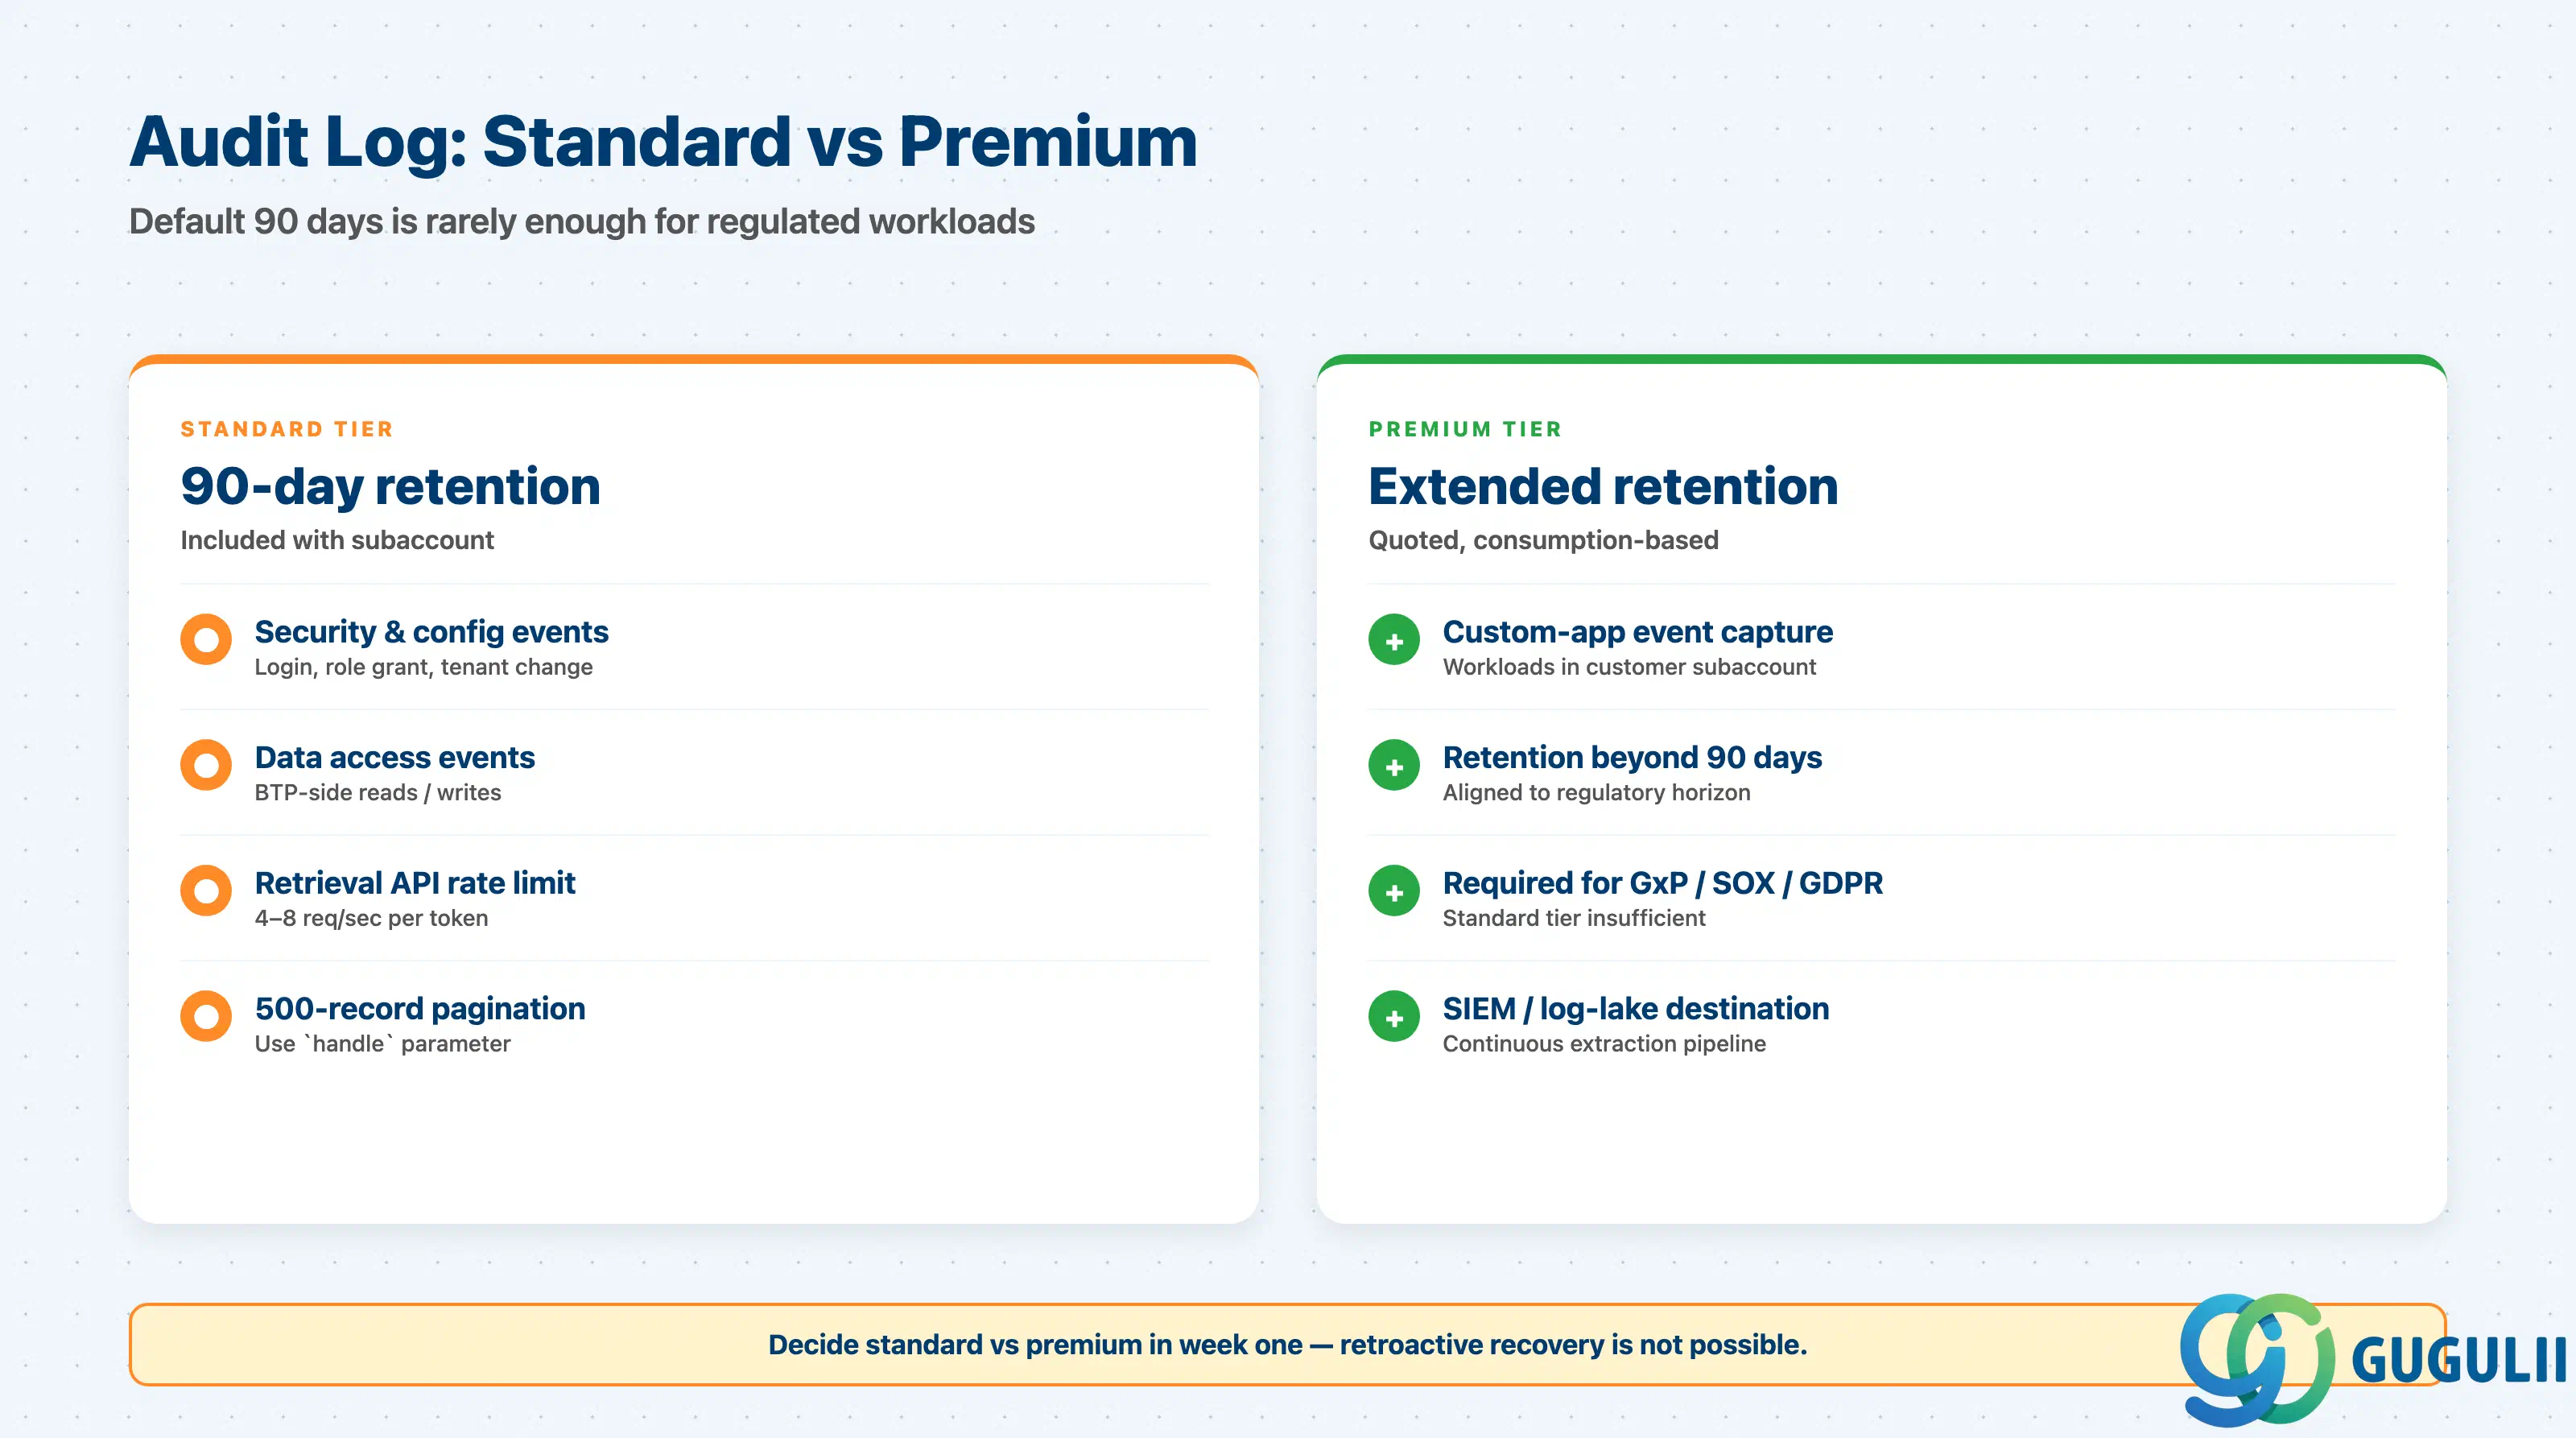
| チェックリスト項目 | 重要性 |
|---|---|
| 監査ログサービスが有効化され、取得先(SIEM / ログレイク)が決定されている | デフォルトの90日間は規制対象ワークロードには短すぎるため、継続的に抽出する必要がある。 |
| 保持期間が90日超、またはカスタムアプリイベントが必要な場合、プレミアムエディションのライセンスを取得している | 標準エディションではどちらもカバーされないため、GxP / SOX / GDPR を想定してプレミアムエディションを前提とする。 |
| 取得パイプラインがAPIレート制限(トークンあたり毎秒4~8リクエスト)と500レコードのページネーションを遵守している | 単純なスクレイパーではイベントを見逃したり、スロットリングが発生する。 |
| アプリケーション側の監査(プロンプトID、ユーザー、モデルバージョン、承認者、上書き)がアプリから出力されている | BTPはプラットフォームイベントを取得するが、AI固有のイベントはアプリ側から出力する必要がある。 |
| 監査保持期間が、適用される最長の規制期間(SOXは7年、業界により異なる)に合わせて設定されている | コミットした最短の保持期間が実質的な上限となる。 |
| チェックリスト項目 | 重要である理由 | |
|---|---|---|
| AI Core / GenAI Hub テナントリージョンがデータレジデンシー要件と一致していること | クロスリージョンのトラフィックはレジデンシー違反となる可能性があります。選択したLLMがリージョン内で利用可能であることを確認してください。 | |
| EU AI CloudがEUデータ専用ワークロードに対して明示的に評価されていること | すべてのモデルがそこで提供されているわけではありません。選択したLLMのカバレッジを確認してください。 | |
| サブプロセッサリスト(LLM、フィルタープロバイダー)がプライバシーおよびセキュリティ部門によって承認されていること | これは開発者の選択ではなく、プライバシー承認事項です。 | |
| グラウンディングドキュメントがテナントスコープ内に留まり、クロステナントグラウンディングが使用されていないこと | グラウンディングはRBAC境界を越えます。テナントスコープが安全なデフォルトです。 |
| チェックリスト項目 | 重要性 |
|---|---|
| プロンプトとオーケストレーションの変更は、承認を得た変更管理プロセスを経る | 変更管理がなければ、特定の日付にシステムが何を行ったかを再現できません。 |
| オーバーライド/拒否率を定期的にユースケースオーナーに報告する | 最も有用な品質指標であり、最も頻繁に欠落しているものです。 |
| ユースケース廃止のための退役プレイブックが存在する | 削除権はAIのために一時停止されることはありません。 |
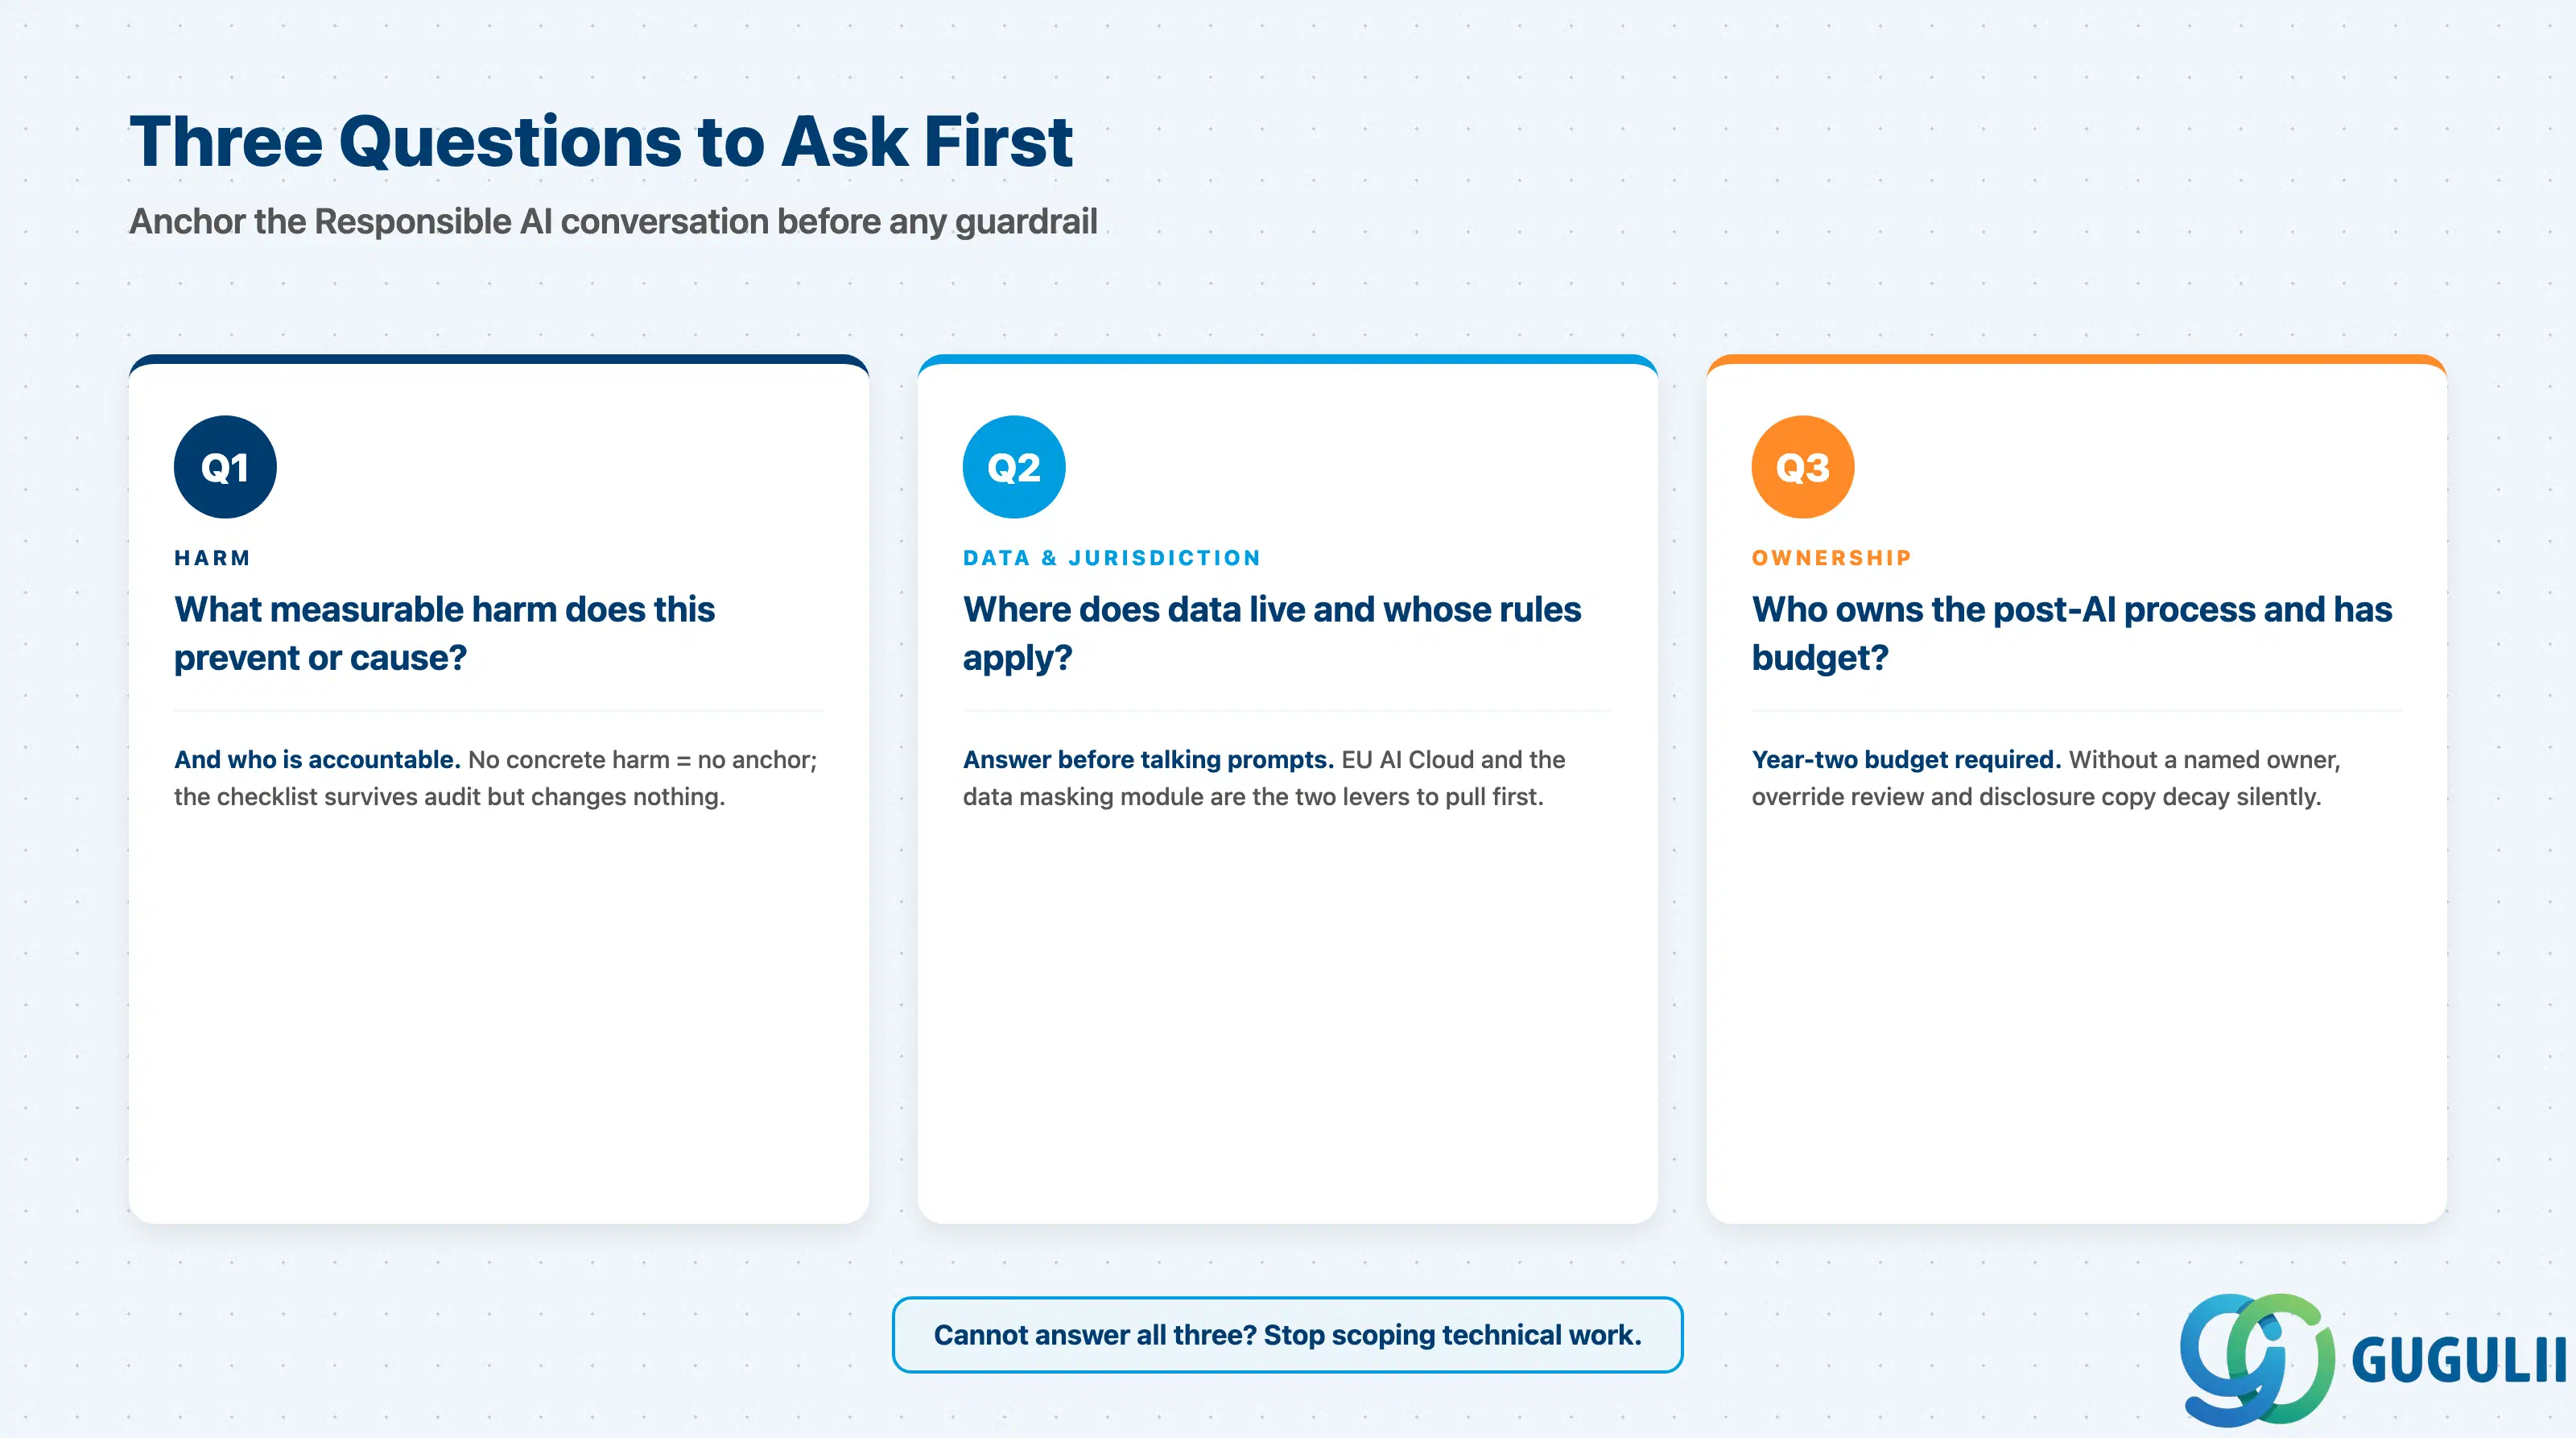
Q1. このAIユースケースは、どのような測定可能な害を防止または引き起こすのか、またその害に対して誰が責任を負うのか?
もし顧客が具体的な被害を説明できない場合 — 誤った請求書の転記、偏った候補者フィルタリング、規制当局に届く誤ったルーティングのチケット — 責任あるAIの取り組みは拠り所を失います。「AIを責任を持って活用したい」という曖昧な目標は、監査を通過するもののシステムを変革しないチェックリストに成り下がります。
Q2. データはどこに保存され、モデルはどこで実行され、どの管轄区域のルールが適用されるのか?
プロンプトについて話す前に、これに答えてください。EUデータを非EUのモデルエンドポイント経由で送信すること、規制対象の金融データをマスキングなしのLLM呼び出しで処理すること、PIIがスコープ設定なしでグラウンディングに到達すること——これらはすべて、データの保存場所またはプライバシーに関する判断です。EU AI Cloudとデータマスキングモジュールは、最初に活用すべき2つの手段です。
Q3. ポストAIプロセス(承認者、オーバーライドレビュー、監査証跡、開示コピー)の所有者は誰か、そしてその予算はあるのか?
責任あるAIは一度導入すれば終わりではありません。オーバーライド率は毎月のレビューが必要であり、開示文書は法務の承認が必要です。また、オーケストレーションは徐々にずれていきます。2年目の予算を持つ指名された責任者がいなければ、コントロールは静かに劣化していきます。
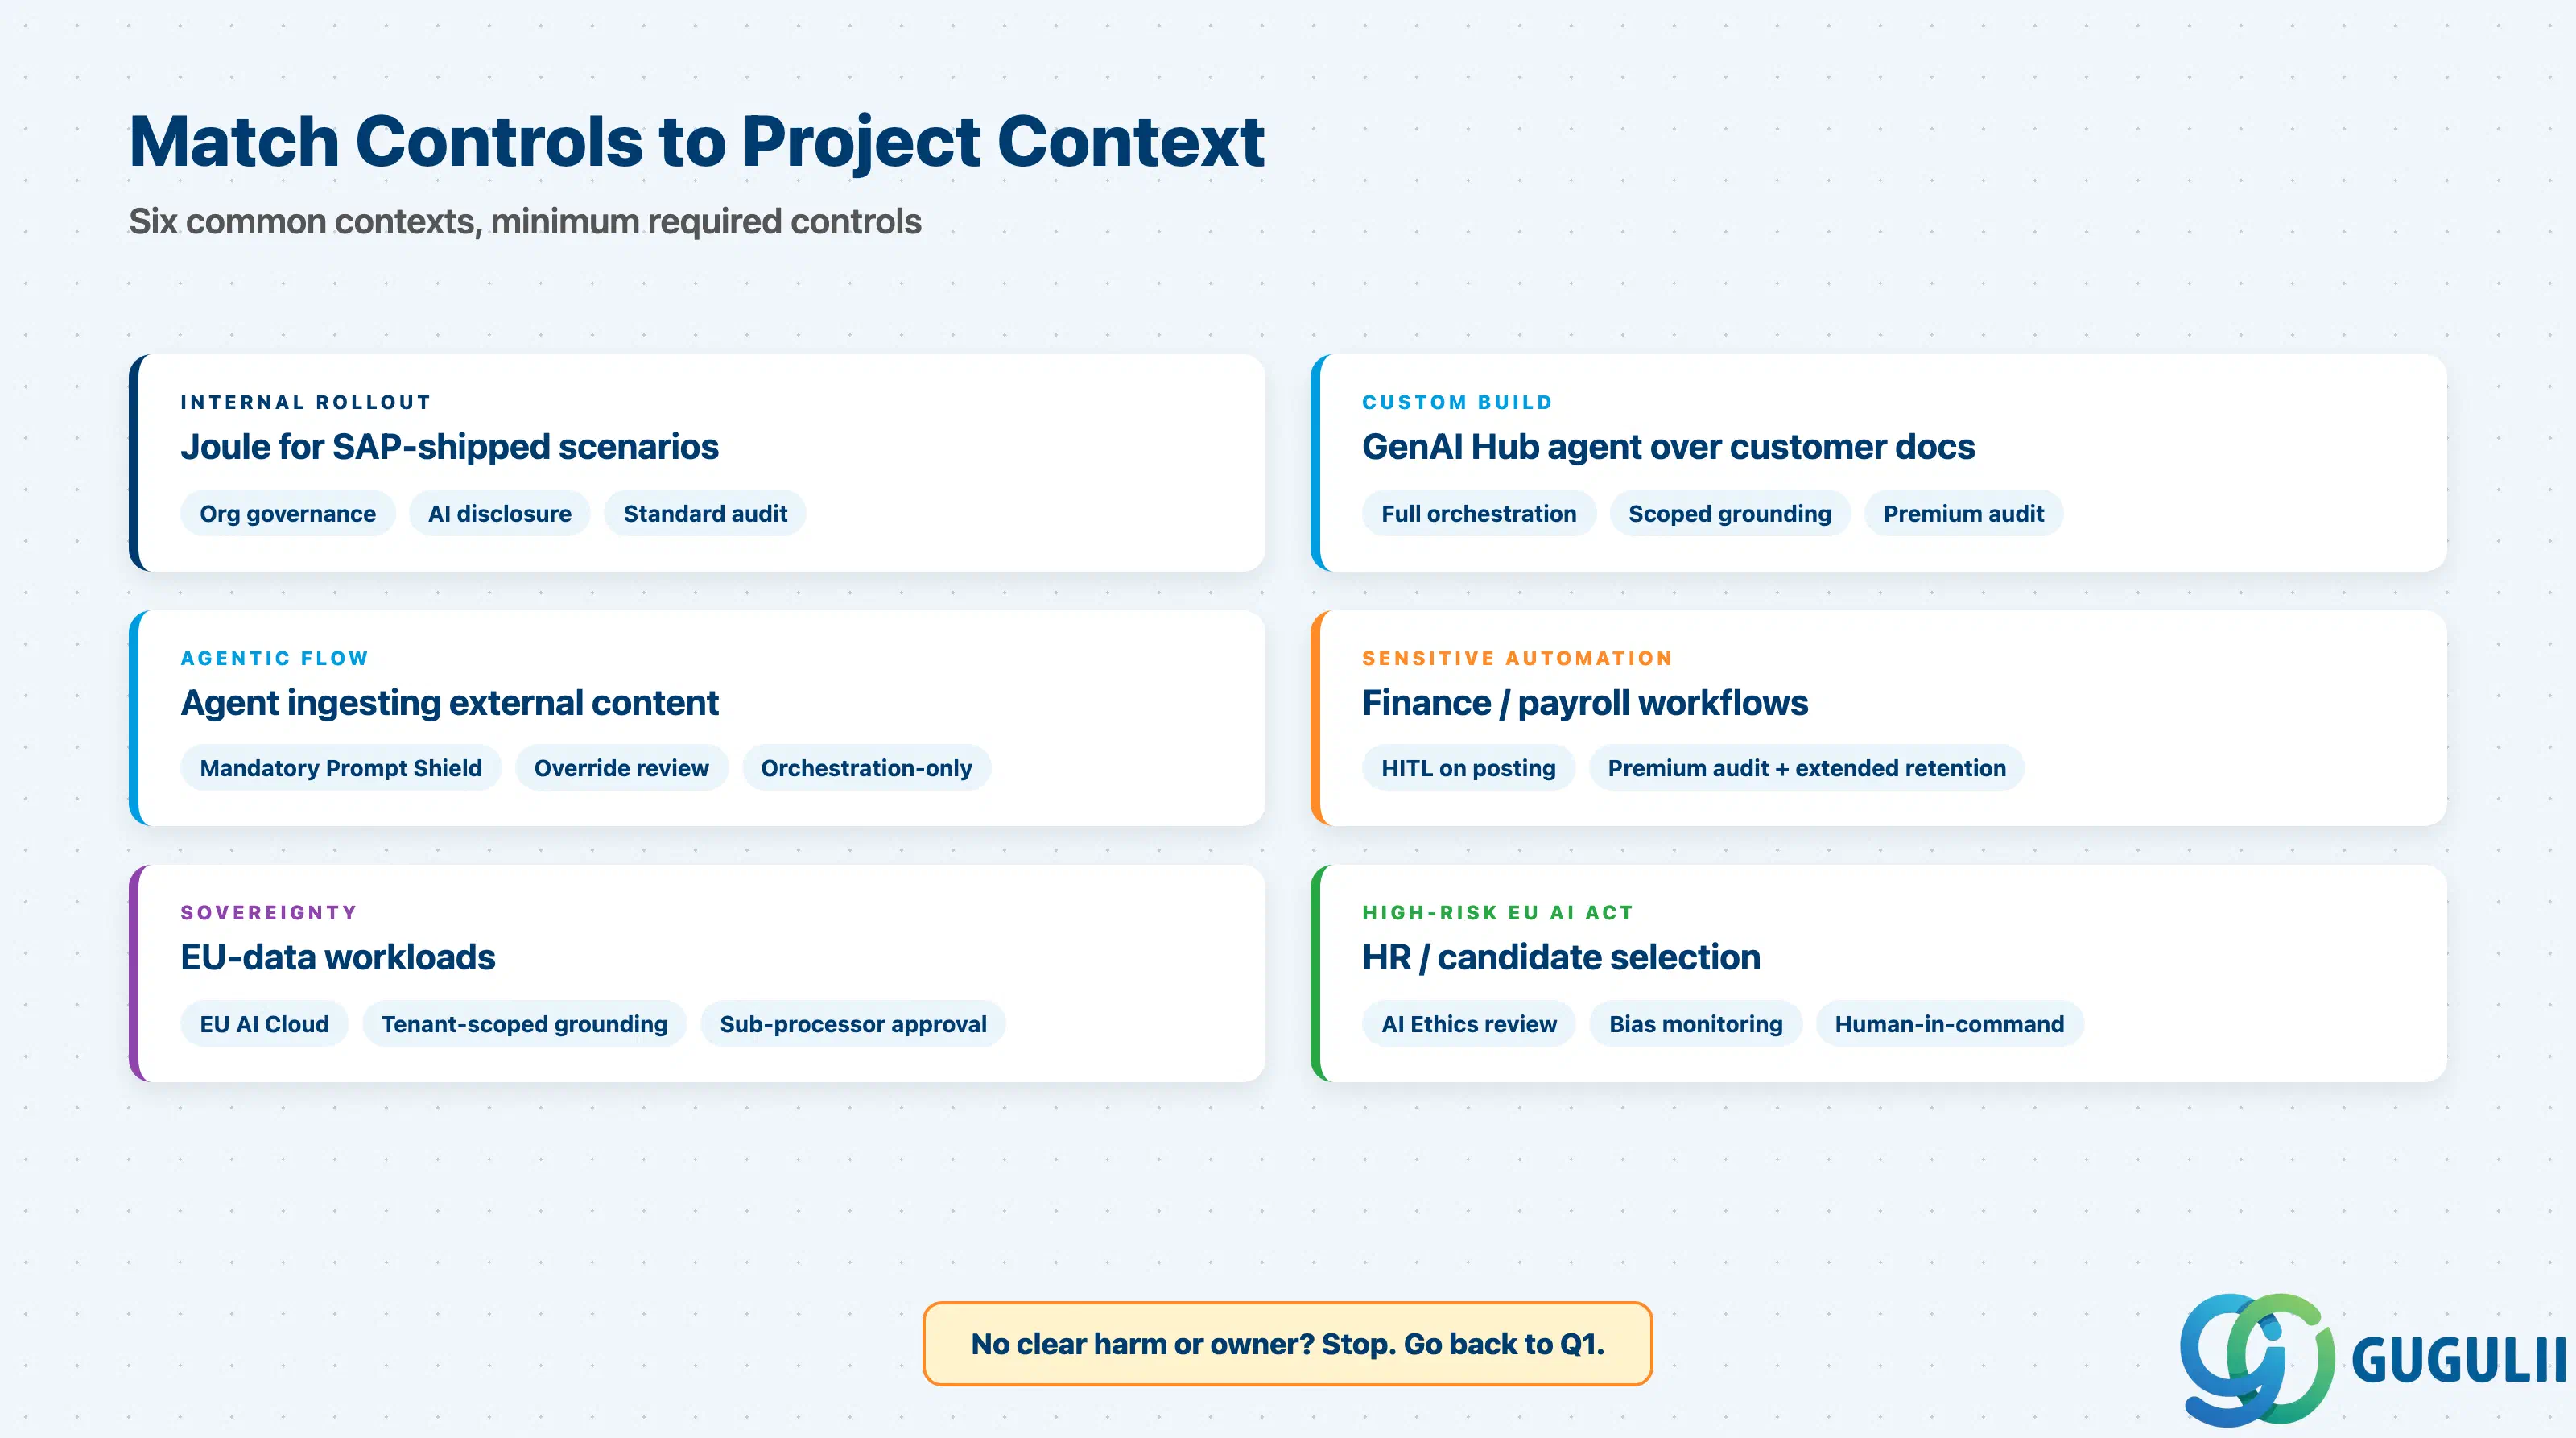
| プロジェクトのコンテキスト | 推奨される初期制御 |
|---|---|
| SAP出荷シナリオ向けの内部Joule展開 | 組織ガバナンス + AI開示 + 標準監査ログ |
| カスタマードキュメントに対するカスタムGenAI Hubエージェント | 完全オーケストレーション + スコープ指定されたグラウンディング + プレミアム監査ログ |
| 外部コンテンツを取り込むエージェンティックフロー | 上記 + オーケストレーション専用アクセス + 必須のPrompt Shield + 上書きレビュー |
| 財務/給与関連の機密性の高い自動化 | 上記 + すべての転記に対するHITL + 長期保存付きプレミアム監査ログ |
| 主権要件のあるEUデータワークロード | EU AI Cloud + EUリージョンのオーケストレーション + サブプロセッサ承認 + テナントスコープのグラウンディング |
| HR/候補者選定AI | 高リスク分類 + AI倫理レビュー + バイアス監視 + 人間による指揮 |
| 規制産業(GxP/銀行)、新規ユースケース | 停止。技術的作業のスコープ設定前にAI倫理レビューとDPIAを実施してください。 |
| 明確な害や説明責任のある所有者がまだ特定されていない | 停止。Q1に戻ってください。 |
| レイヤー / 機能 | ライセンスモデル | 確認すべき重要事項 | |
|---|---|---|---|
| 組織ガバナンス & ISO/IEC 42001 | 含まれる | ユースケース責任者はAI倫理ポリシーに関するトレーニングを受講済みか? | |
| GenAI Hub オーケストレーション(フィルター、Prompt Shield、マスキング、グラウンディング) | SAP AI Units;サードパーティ製フィルター呼び出しは別途課金される場合あり | フルオーケストレーション有効時のリクエストあたりのAI Unitコストは? | |
| プロンプトレジストリ — バージョン管理されたオーケストレーション設定 | GenAI Hubの一部 | 宣言型設定を使用しているか、アプリコードにハードコーディングしているか? | |
| BTP監査ログ — 標準(90日間) | 含まれる | 最長の保存要件に対して90日間で十分か?通常は不十分。 | |
| BTP監査ログ — プレミアム(長期保存、カスタムアプリイベント) | 見積もりベース、従量課金 | 2年目規模での予想イベントボリュームは? | |
| EU AI Cloud(主権的EU専用) | サブスクリプション / 見積もり | 選択したLLMはEU AI Cloudで提供されているか? |
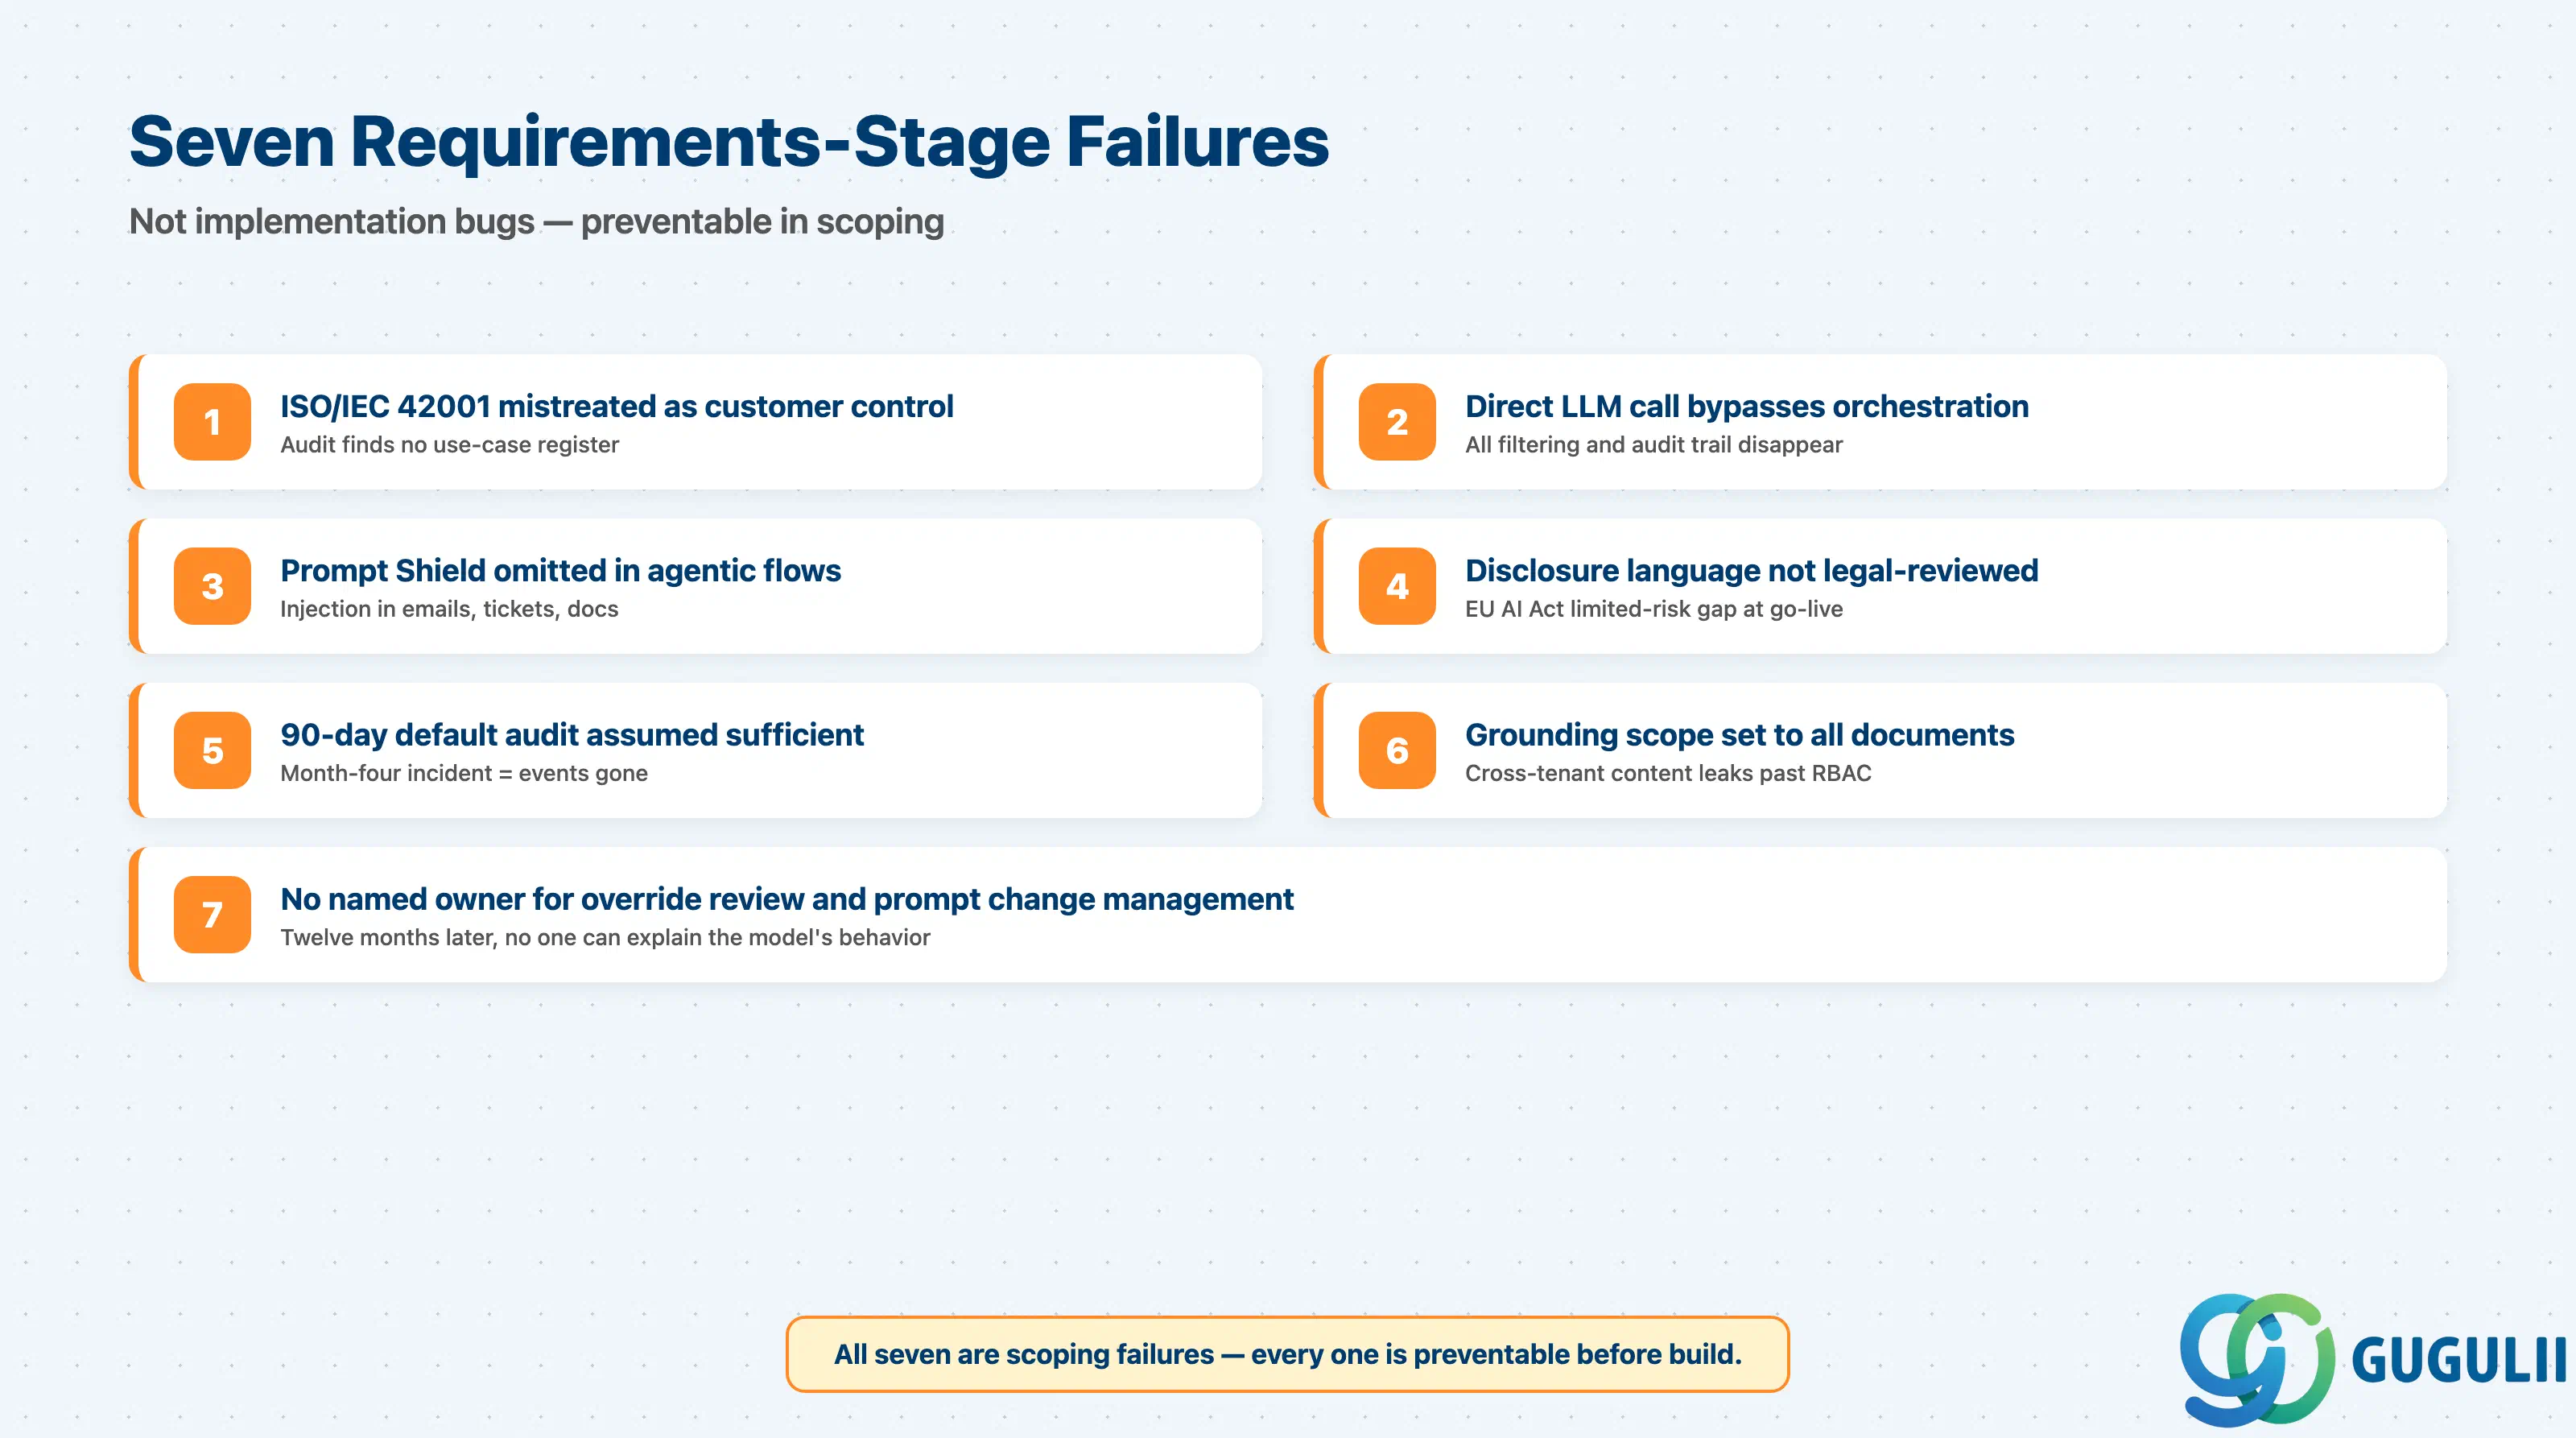
これらは実装のバグではありません。これらは要件段階の失敗であり、本番稼働後に責任あるAIの効果を低下させる原因となります。そして、これらのすべてはスコーピングの段階で防止可能です。
障害 1: SAPのISO/IEC 42001認証を顧客側のコントロールとして扱うこと
このユースケースは、唯一のガバナンス証拠として「SAP認定済み」で承認されています。最初の監査では、顧客側のリスク分類、監督モデル、ユースケース登録簿が存在しないことが判明しました。SAPの認定はSAPを対象としています。顧客のユースケースには、顧客側のコントロールが必要です。
障害 2: Generative AI Hub オーケストレーションをバイパスする直接モデル呼び出し
開発者が「オーケストレーションはレイテンシを増加させる」という理由でモデルエンドポイントを直接呼び出しています。これにより、コンテンツフィルタリング、Prompt Shield、データマスキング、プロンプトレジストリのトレイルがすべて失われます。本番環境では、オーケストレーションのみを許可されたアクセスパスとして必須にしてください。
障害 3: エージェンティックフローやツール呼び出しフローにおけるプロンプトシールドの欠落
エージェントが顧客メールやチケットを読み取り、応答を振り分けます。悪意のある入力にプロンプトインジェクションのペイロードが埋め込まれており、エージェントがそれに基づいて動作します。このパターンに対応するためにPrompt Shieldが存在しますが、デフォルトでは有効になっていません。
障害 4: 開発者が独自に作成した開示文言が法務部門によるレビューを受けていない
「AIバナー」には定型文が同梱されています。本番稼働時の法務レビューで、EU AI Actの限定リスクに対して不十分であることが判明し、展開が遅延しました。AI開示情報はUXコピーではなく、法的コピーとして扱ってください。
障害 5: 監査ログのデフォルト保持期間が十分であると想定
90日間のデフォルトは本番環境グレードとして扱われます。4か月目にインシデントが発生した後、関連するイベントは消失します。拡張保持期間とSIEMへの取得パイプラインを備えたプレミアムエディションは、1週目に設計する必要があります。
障害 6: グラウンディング範囲がデフォルトで「すべての顧客文書」に設定されている
グラウンディングは「より多くのコンテキストが良い」という理由で広範なストアを対象としています。別の部門のユーザーが、自身のRBACでは非表示となるコンテンツを目にする可能性があります。特定のユーザー集団に対しては、最小限のコーパスを使用してください。
障害 7: オーバーライドレビューとプロンプト変更管理の責任者が明確でない
このユースケースは、上書きレートの月次レビューやプロンプトの変更記録がない状態で開始されます。12か月後、モデルの動作が変わりますが、誰もその理由を説明できません。事前に責任者を指名してください。
Q: Responsible AI は、SAP S/4HANA オンプレミスと S/4HANA Cloud で同じように機能しますか?
組織ガバナンスとEU AI Actの義務は同一です。これらはデプロイメントではなく、ユースケースに関するものです。ランタイムガードレールは形態が異なります。オーケストレーションは同じですが、オンプレミスからのネットワーク経路はカスタマー側の構築(Cloud Connectorまたは承認済みエグレス)となり、Jouleのオンプレミスでの利用可能性はより限定的です。
Q: Generative AI Hub オーケストレーションのライセンスはどのように取得され、予想外のコストはどこにありますか?
オーケストレーションは、AI Core上のGenAI Hubの一部であり、SAP AI Unitsを介して利用されます。2つの驚きがあります。(a) サードパーティのコンテンツフィルター呼び出しは別途従量課金される可能性があること。(b) AI Unitの超過料金は、契約単価の2倍から4倍になること。パイロット段階ではなく、2年目の規模でのフルオーケストレーションコストを予算化してください。
Q: 責任あるAIの観点から、AIユースケースをいつスコープから外すべきですか?
以下のいずれかに該当する場合:ユースケースがEU AI Actの高リスク区分に該当し、レビュー委員会が存在しない場合、必要なデータレジデンシーを満たすモデルと地域の組み合わせが存在しない場合、月次監視の責任者が指名されていない場合、プロジェクト期間内に法的部門が開示文書を承認できない場合、顧客が防止または引き起こされる害を明確に説明できない場合。「撤退」は現実的なコンサルタントの成果物です。
Q: 責任あるAI要件を、デリバリーへの引き継ぎ後も有効な形で文書化するにはどうすればよいですか?
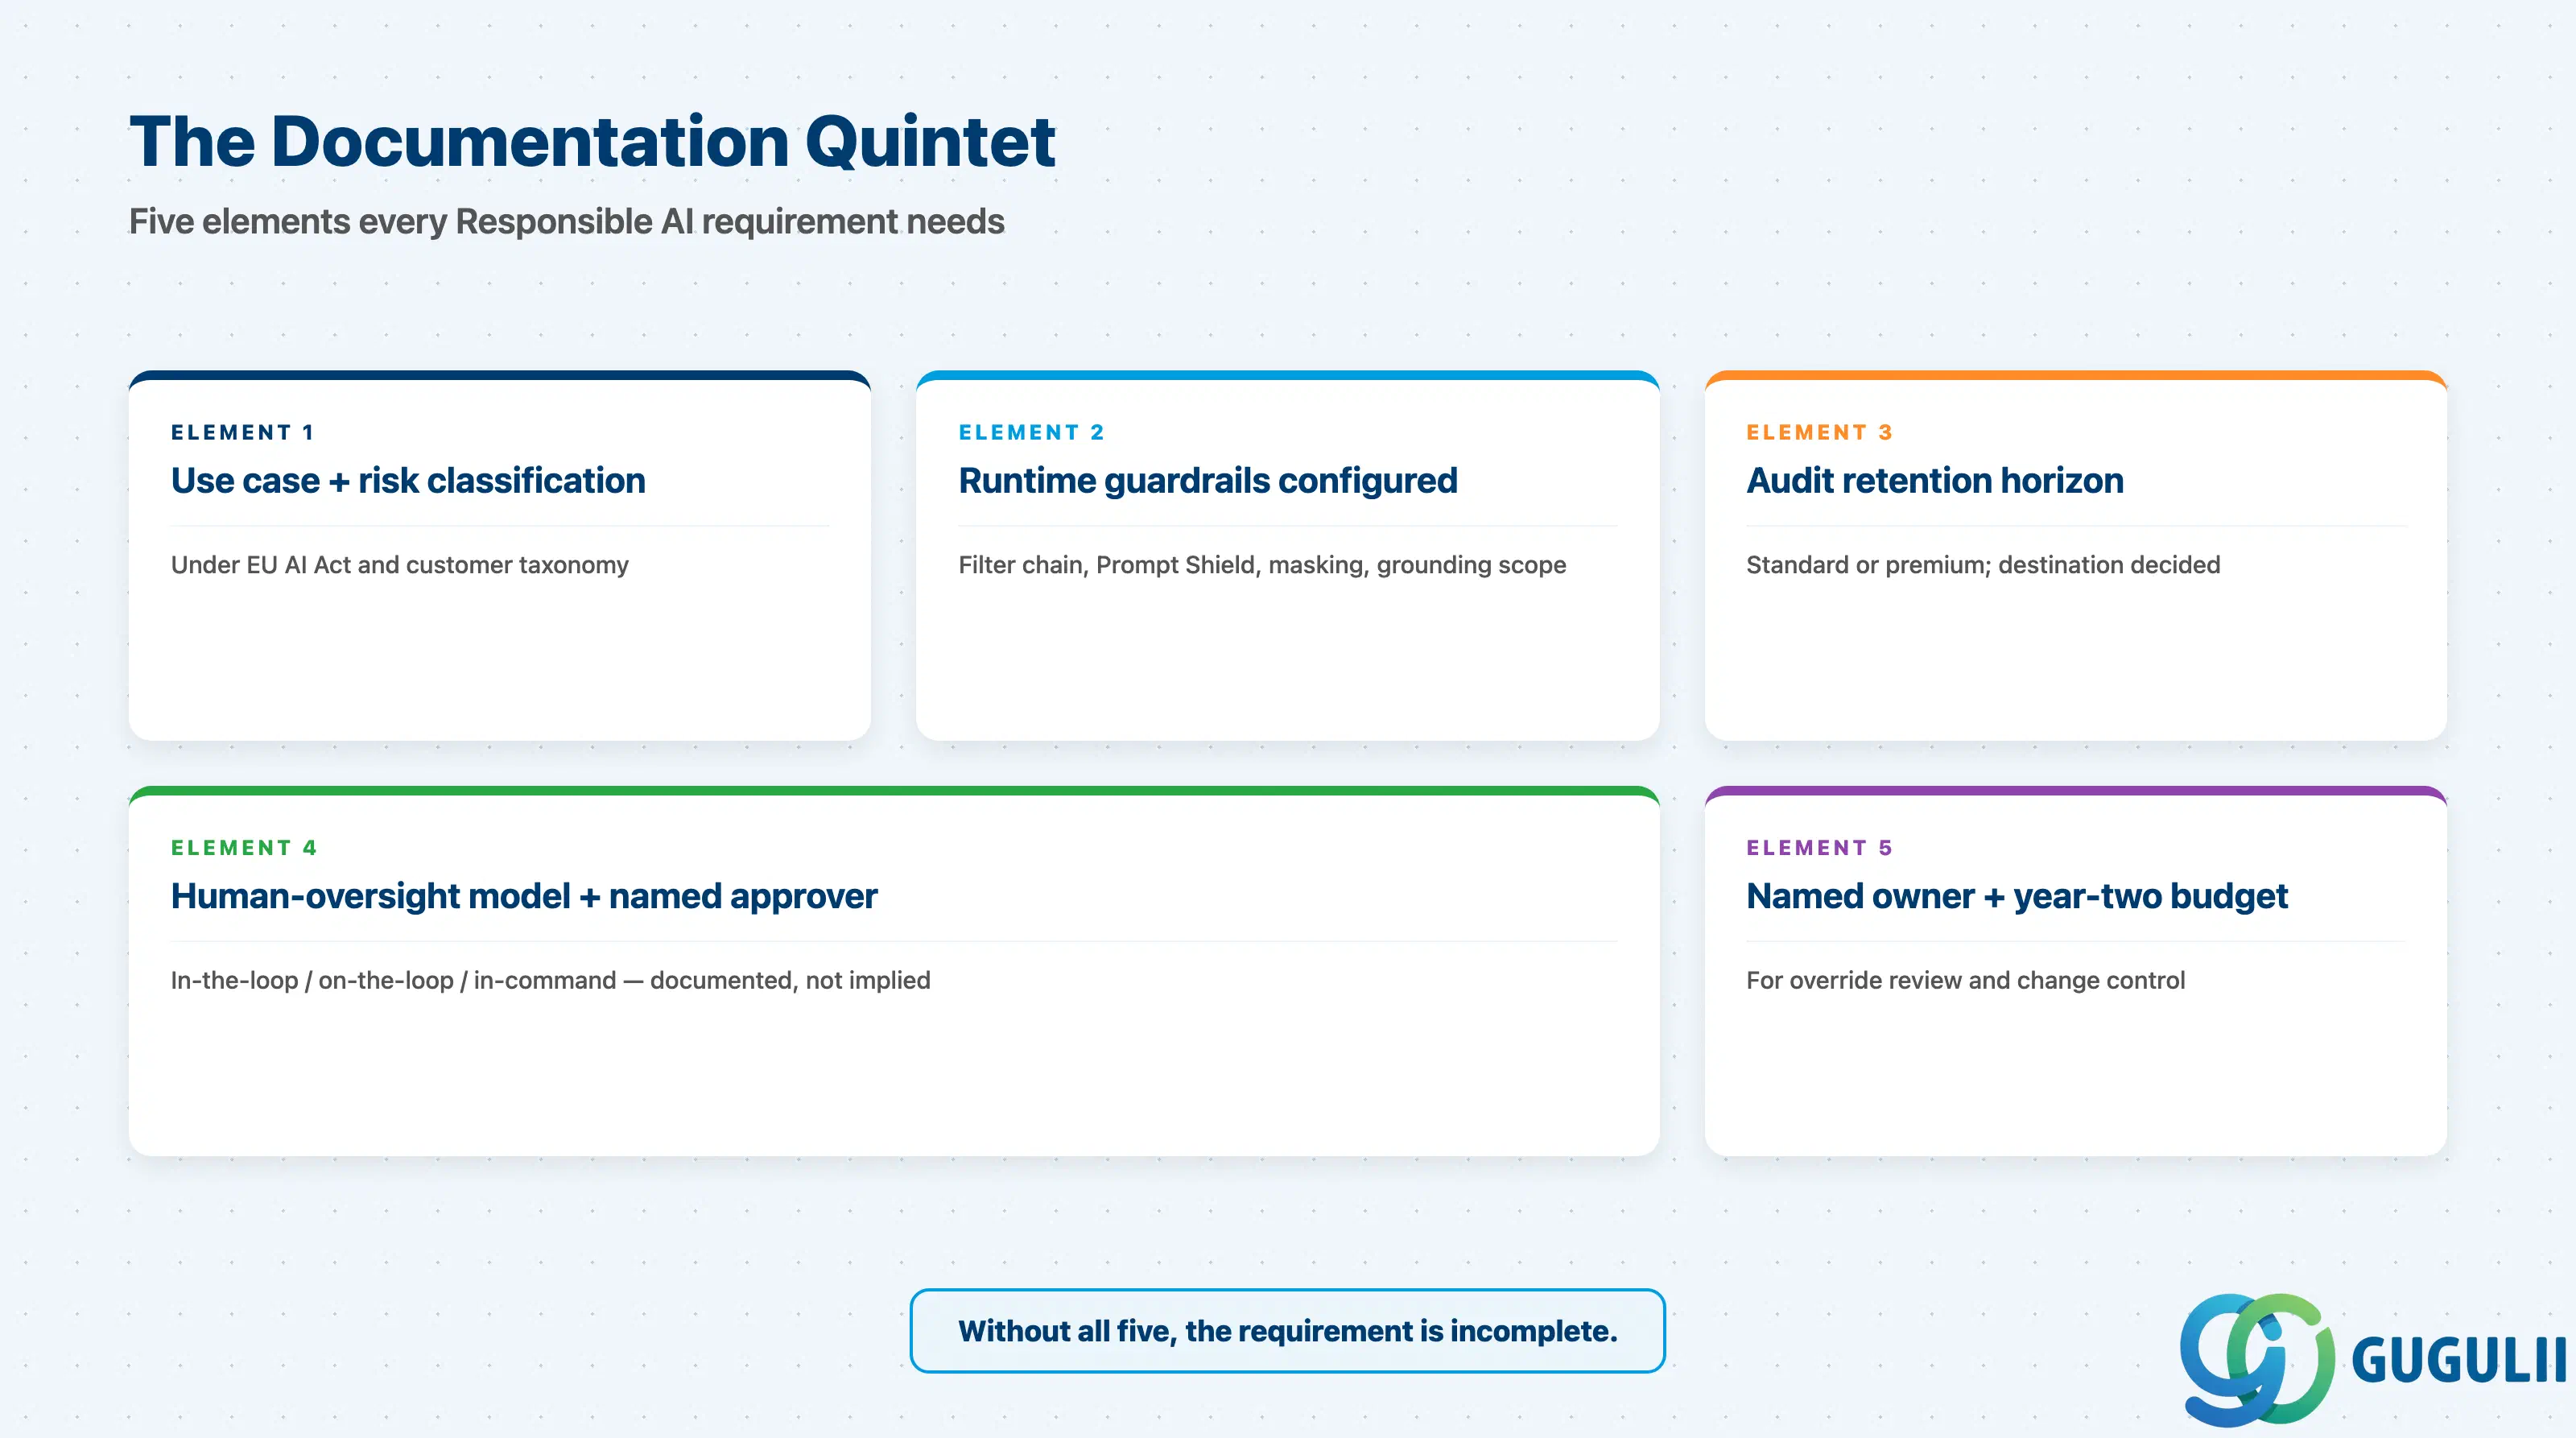
五重奏として記述せよ:(1) EU AI法および顧客分類に基づくユースケース+リスク分類、(2) 構成されたランタイムガードレール(フィルターチェーン、Prompt Shield、マスキング、グラウンディングスコープ)、(3) 監査保持期間と保存先、(4) 人間による監視モデルおよび指名された承認者、(5) オーバーライドと変更管理のための指名された責任者(2年目の予算を含む)。これら5つすべてが揃わなければ、要件は不完全である。
Q: JouleはSAPが運用しているから「デフォルトで責任がある」のか?
いいえ。JouleはEU AI Actの下で限定リスクに分類されるため、顧客はAIとの対話を開示し、ユースケースを文書化し、監査記録を保持する必要があります。「Joule単独ではEU AI Actに基づくガバナンス上の課題を解決しない」というのがSAP自身の見解です。
BTP上の責任あるAIは、単一の機能ではなく連鎖です。SAPは上位層(グローバルAI倫理ポリシー、ISO/IEC 42001、EU AI Actへの準拠)と、GenAI Hubオーケストレーションによるランタイム層(フィルタリング、Prompt Shield、マスキング、グラウンディング、バージョン管理されたプロンプトレジストリ)を提供します。お客様は、このプラットフォームを準拠したデプロイメントに変えるための制御機能(ユースケース登録、人間による監視モデル、AI開示文、プレミアム監査保存、オーバーライドレビュー、および2年目の予算を持つ指名された責任者)を提供します。コンサルタントの価値は、各リンクが属する場所を読み解き、すべてのリンクが整うまで出荷を拒否することにあります。
| L1. 全体像 | L2. 機能領域 |
|---|---|
| BTP-001: BTPとは | L2-A. 統合 |
| BTP-002: BTPアーキテクチャ | L2-B. アプリケーション開発 |
| BTP-003: BTP機能マップ | L2-C. データ&分析 |
| BTP-004: デプロイメントモデル | L2-D. AI — BTP-D05 責任あるAI(本記事) |
| BTP-005: ライセンスモデル | L2-E. 基盤サービス |
| BTP-006: クリーンコア戦略 | L2-F. アーキテクチャ&運用 |