Title here
Summary here

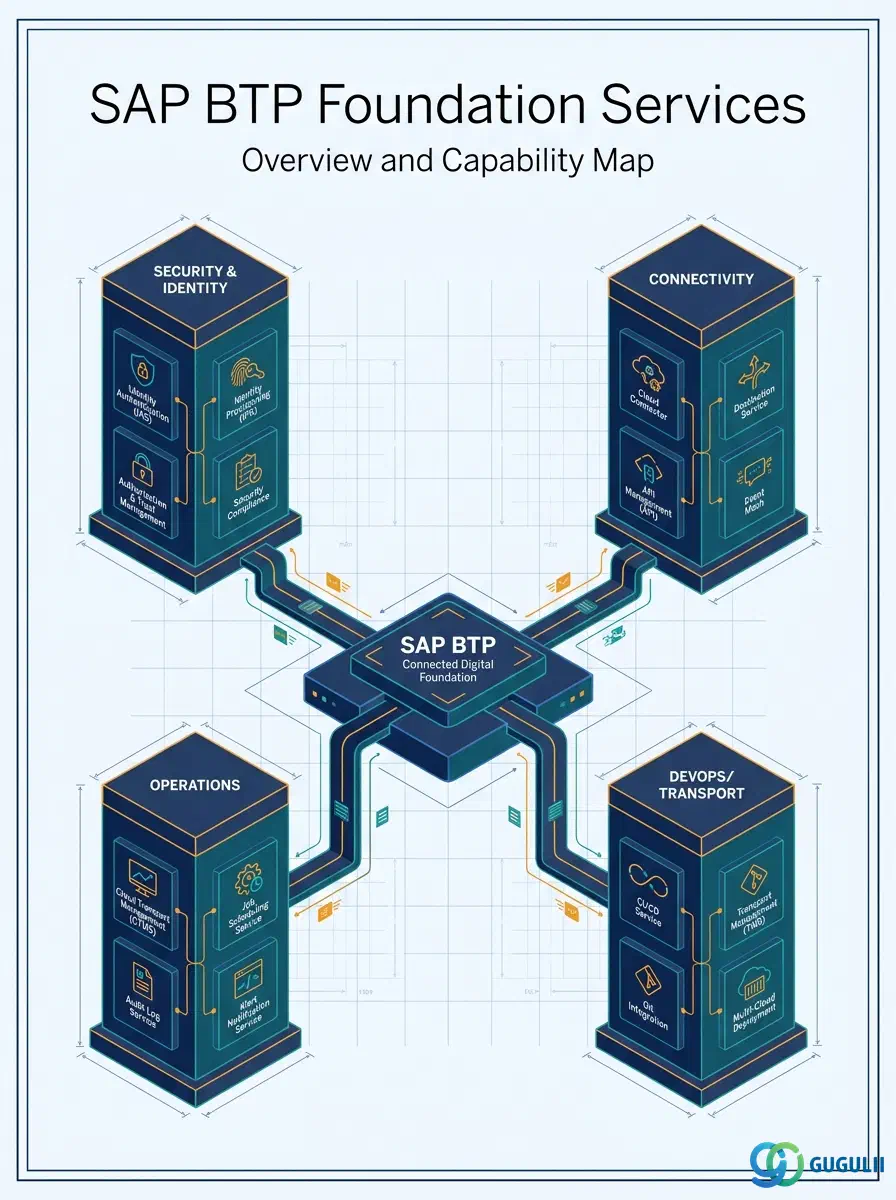
| ID | カテゴリ | コンポーネント | スコープ |
|---|---|---|---|
| BTP-E01 | 概要 | 基盤サービス | 概要と機能マップ(本記事) |
| BTP-E02 | ID管理とアクセス | ID管理とアクセス管理 | アーキテクチャと利用方法 |
| BTP-E03 | 接続性 | Cloud Connector | アーキテクチャと利用方法 |
| BTP-E04 | 接続性 | Private Link | アーキテクチャと利用方法 |
| BTP-E05 | 運用 | Cloud ALM | アーキテクチャと利用方法 |
| BTP-E06 | DevOps | Cloud Transport Management | アーキテクチャと利用方法 |
| BTP-E07 | 概要 | 基盤サービス | ユースケースと判断パターン |
| リソース | URL |
|---|---|
| SAP Cloud Identity Services — 製品ドキュメント | help.sap.com → |
| SAP Authorization and Trust Management Service (XSUAA) | help.sap.com → |
| SAP BTP Connectivity — Cloud Connector | help.sap.com → |
| SAP Cloud ALM — 製品概要 | support.sap.com → |
| SAP Cloud Transport Management — 概要 | help.sap.com → |
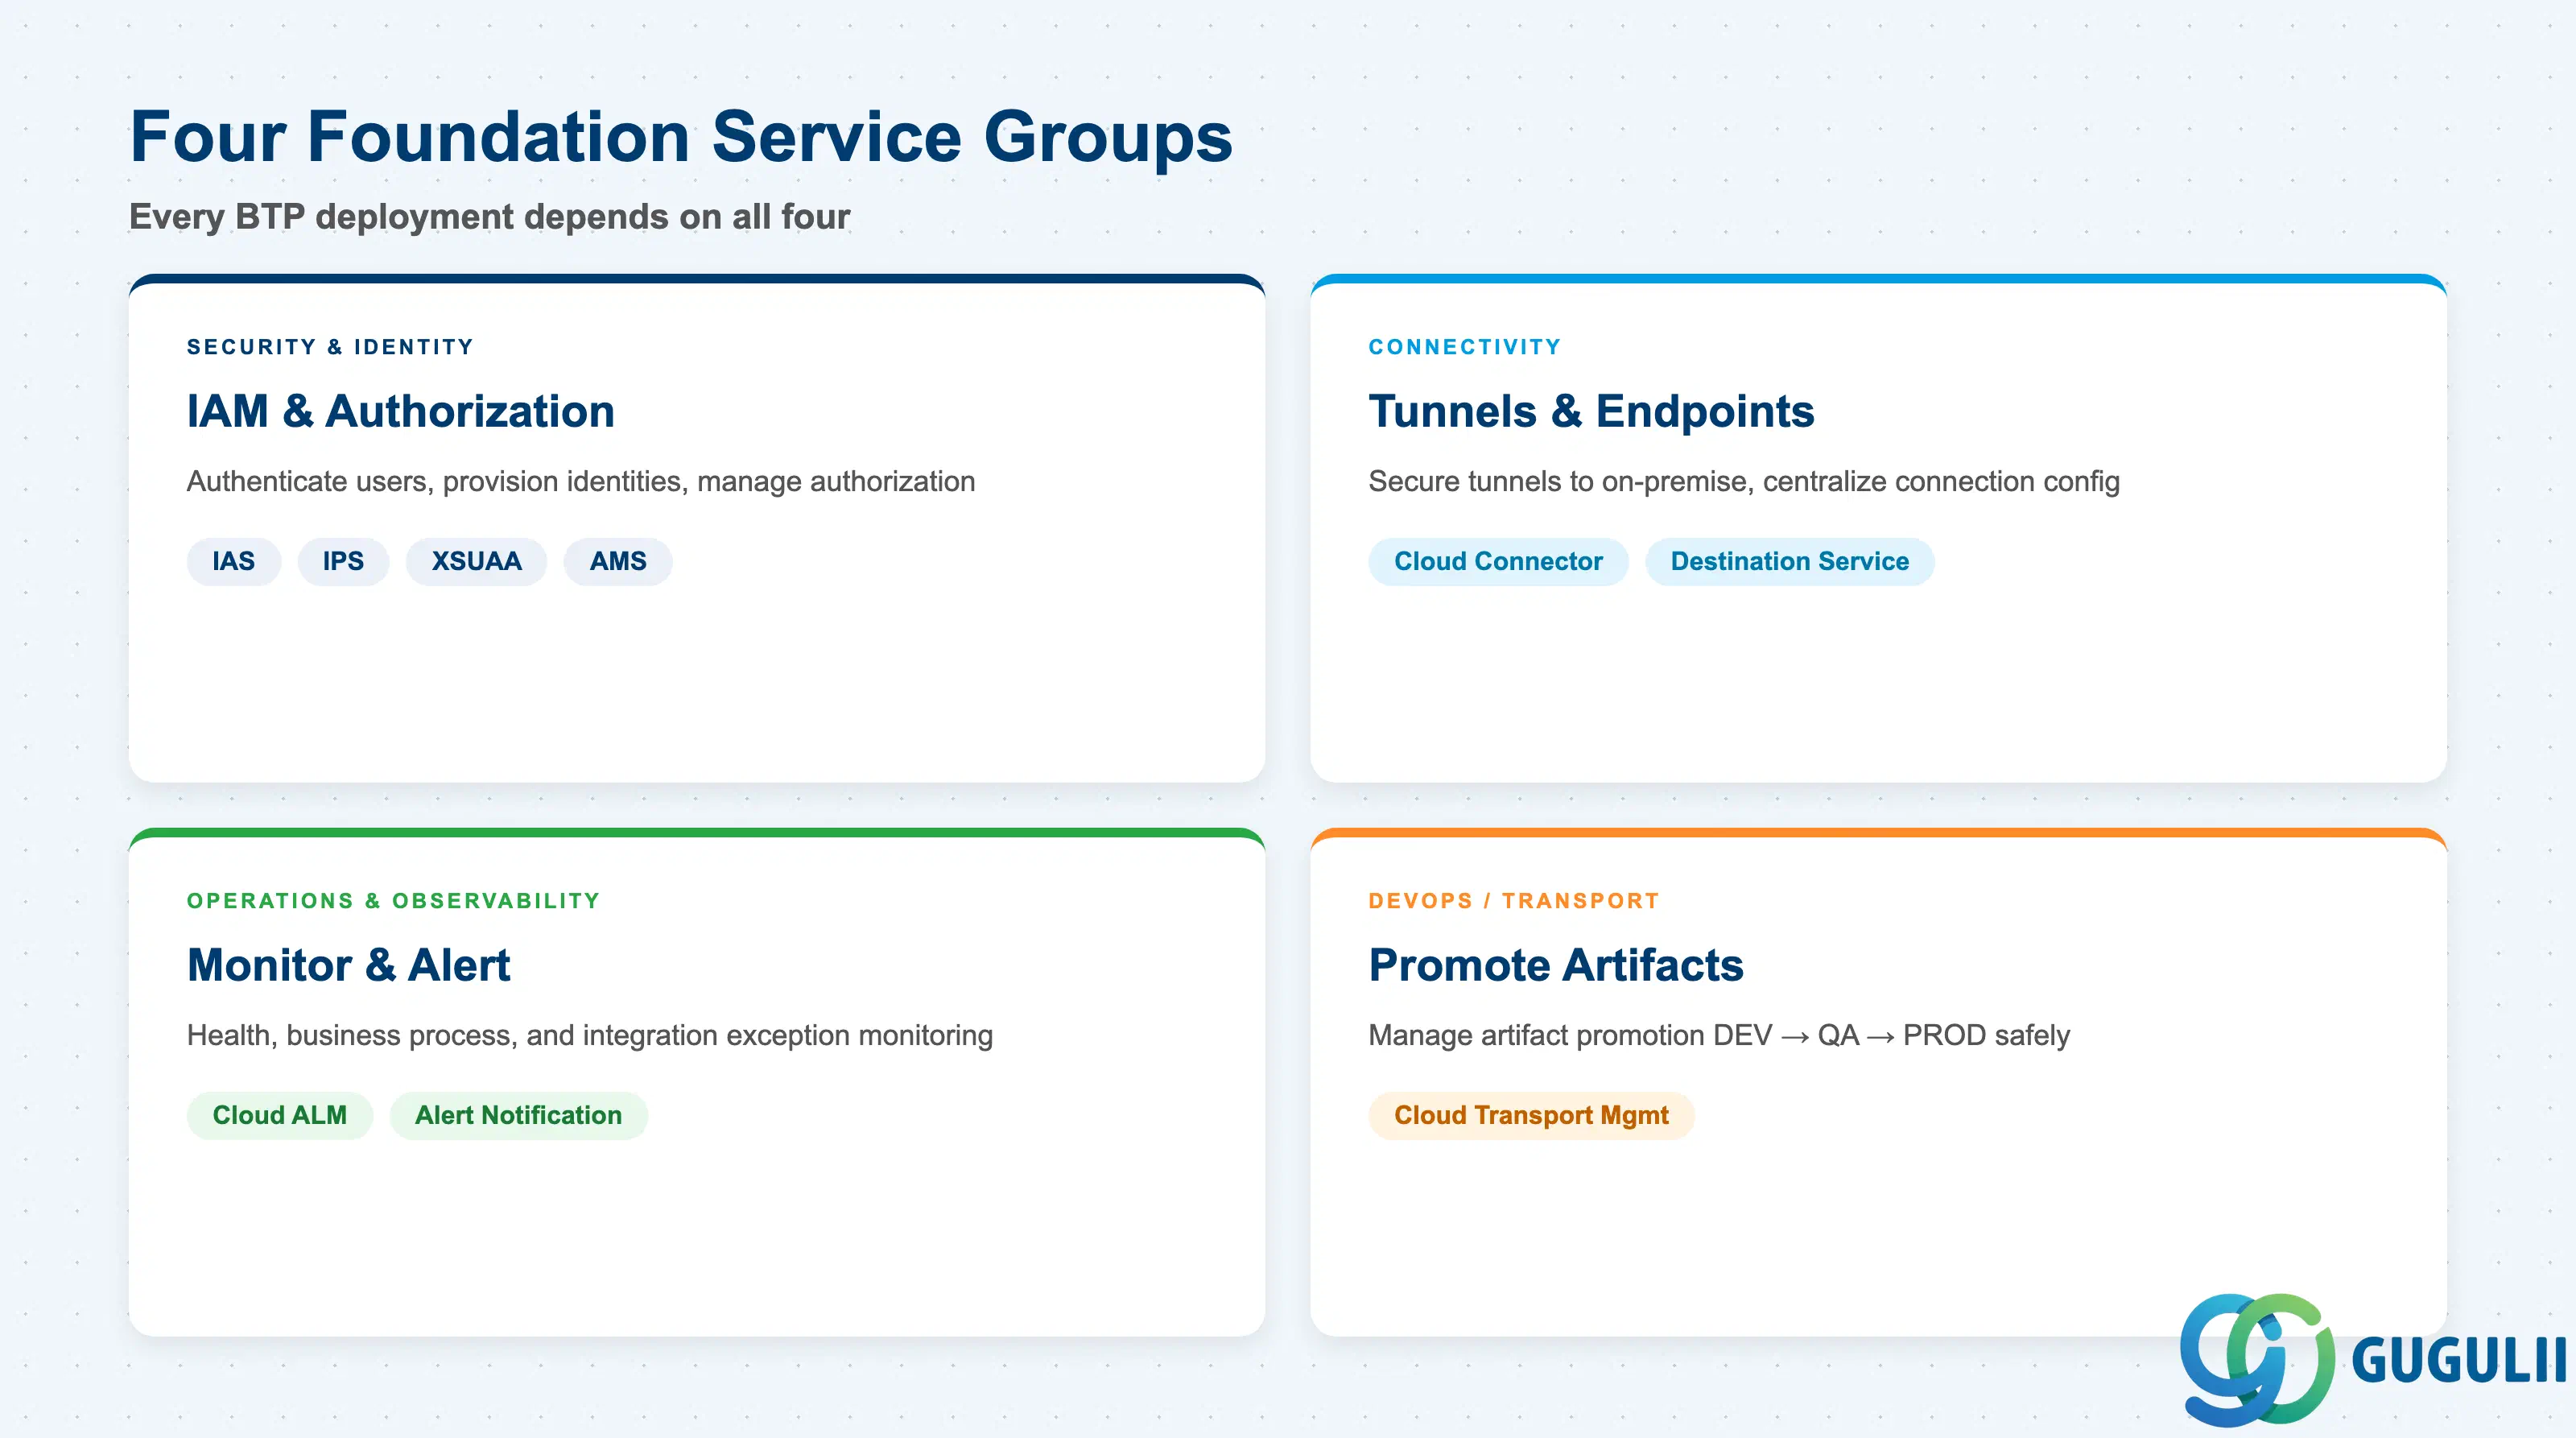
SAP Learning によると、Foundation Services は「プラットフォーム上のすべてのアプリケーションとサービスを実行、管理、保護、拡張するために必要な基本機能を提供する、不可欠かつ横断的なサービスの集合体」です。これらは独立した製品階層ではなく、SAP BTP アカウントにバンドルされており、すべてのアプリケーションドメインの前提条件レイヤーとして存在します。
| サービスグループ | 機能 | 主な利用者 | |
|---|---|---|---|
| セキュリティ & アイデンティティ (IAS、IPS、XSUAA、AMS、Identity Directory) | BTPランドスケープ全体でユーザーを認証し、アイデンティティをプロビジョニングし、OAuthトークンを発行し、認可ポリシーを管理します | ベーシス / セキュリティアーキテクト | |
| 接続性 (Cloud Connector、Destination Service) | オンプレミスシステムへのセキュアなトンネルを作成し、外部接続設定を一元管理します | インテグレーションアーキテクト | |
| 運用 & 可観測性 (Cloud ALM、Alert Notification Service) | BTPを含むSAPランドスケープ全体のヘルス、ビジネスプロセス、および統合例外を監視します | 運用 / CoEチーム | |
| DevOps / トランスポート (Cloud Transport Management) | 開発から本番に至るまで、BTP環境間でのアーティファクトのプロモーションを管理します | DevOps / リリースマネージャー |
これらは代替ではありません。プロジェクトでは、ビジネスアプリケーションが稼働する前に、4つのグループすべてが運用可能である必要があります。
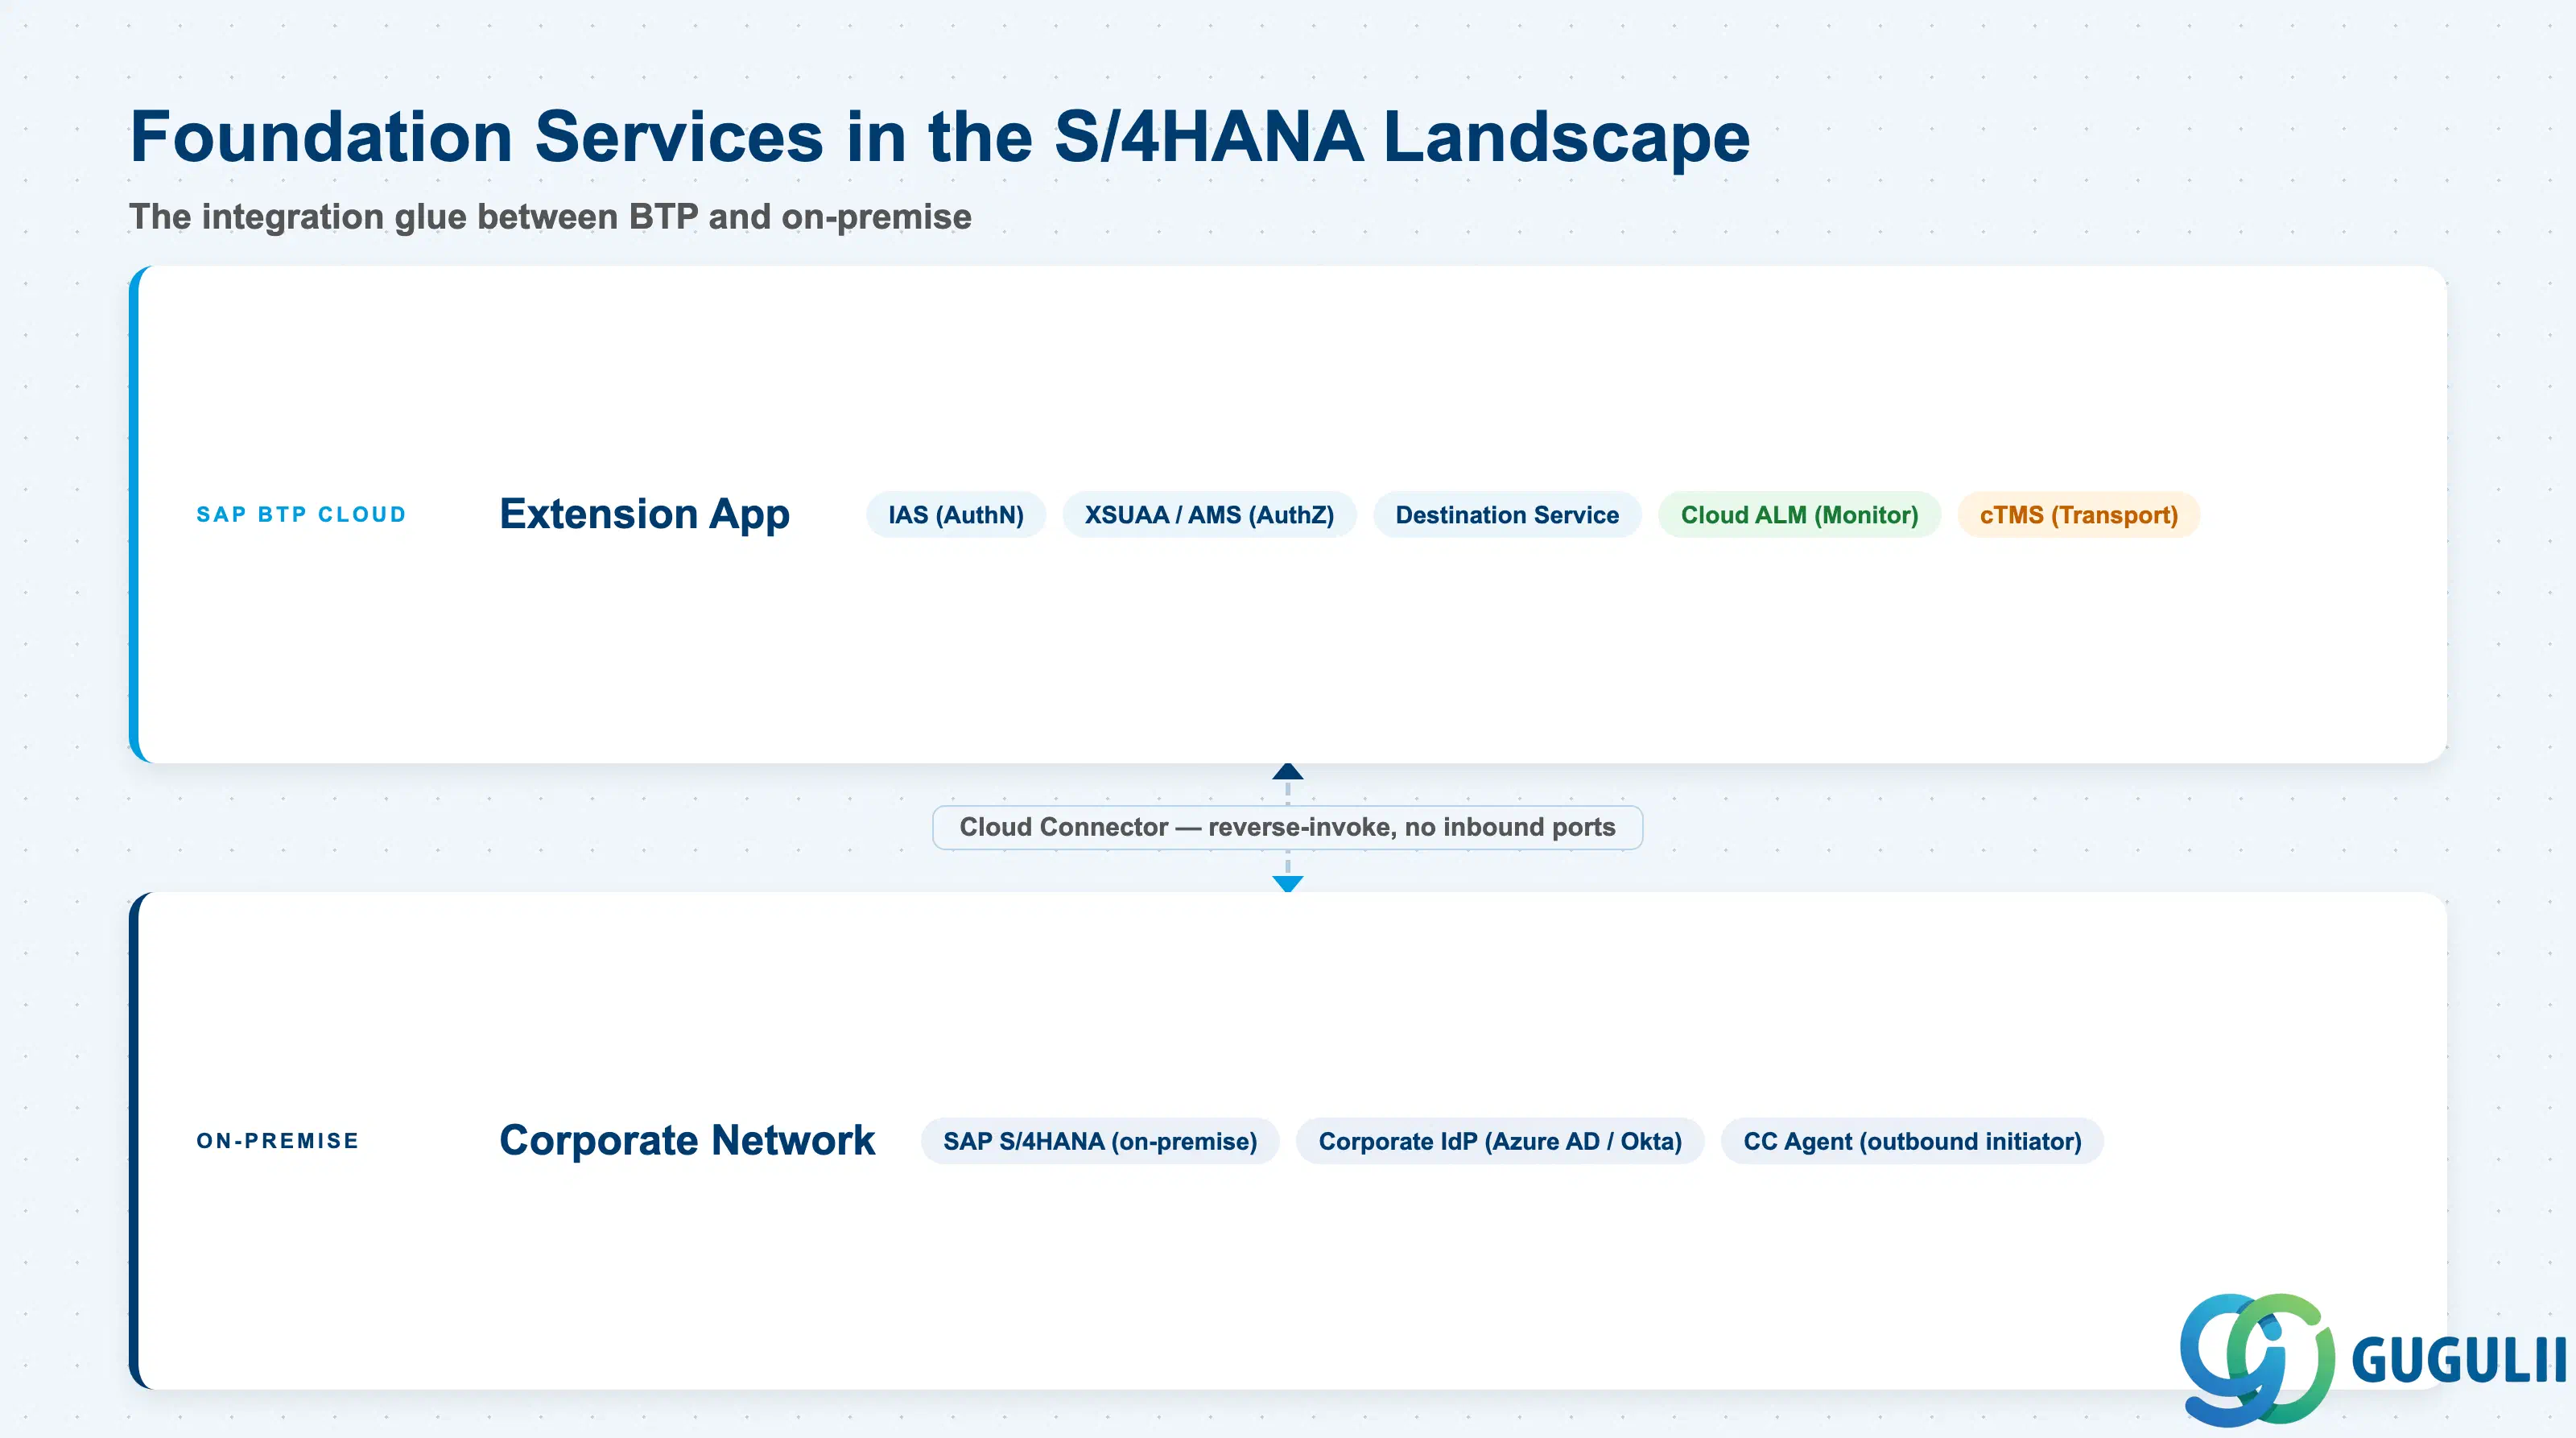
Foundation Services は、SAP BTP プラットフォーム層とビジネスアプリケーション(SAP S/4HANA Cloud、オンプレミス S/4HANA、または BTP 拡張機能のいずれか)の間に位置します。以下の図は、一般的な SAP S/4HANA 拡張シナリオと、各 Foundation Service が動作する場所を示しています。
┌─────────────────────────────────────────────────────────────┐
│                    SAP BTP (Cloud)                          │
│                                                             │
│  ┌──────────────┐   ┌────────────────────────────────────┐  │
│  │ BTP Extension│   │       Foundation Services          │  │
│  │ Application  │◄──│  IAS (AuthN) → XSUAA/AMS (AuthZ)  │  │
│  │ (CF / Kyma)  │   │  Destination Svc → Cloud Connector │  │
│  └──────┬───────┘   │  Cloud ALM (Monitoring)            │  │
│         │           │  cTMS (Artifact Transport)         │  │
│         │           └────────────────────────────────────┘  │
│         │                                                   │
└─────────┼───────────────────────────────────────────────────┘
          │ Cloud Connector (outbound tunnel, no inbound ports)
          │
┌─────────▼───────────────────────────────────────────────────┐
│            On-Premise Network                               │
│                                                             │
│  ┌─────────────────┐    ┌──────────────────────────────┐   │
│  │  SAP S/4HANA    │    │  Corporate Identity Provider │   │
│  │  (on-premise)   │    │  (Azure AD, Okta, LDAP)      │   │
│  └─────────────────┘    └──────────────────────────────┘   │
└─────────────────────────────────────────────────────────────┘
SAP BTP Connectivity ヘルプページに記載されている通り、Cloud Connector はリバースインボークプロキシパターンを採用しています。接続は常にオンプレミス側から SAP BTP に向けて開始されるため、企業ネットワークにインバウンドのファイアウォールルールは不要です。IAS はアイデンティティプロキシとして機能し、企業 IdP の ID を BTP にフェデレーションすることで、エンドユーザーは重複アカウントなしで SSO を利用できます。Cloud ALM は BTP ランタイムとオンプレミスの SAP システムの両方からテレメトリを受信し、運用チームにハイブリッド環境全体の単一の監視コンソールを提供します。
重要ポイント: 基盤サービスは、顧客の既存のオンプレミスSAP環境とBTPを統合するための接着剤です。これらが正しく設定されていないと、BTP拡張機能はユーザー認証、バックエンドAPIの呼び出し、または本番環境への安全な昇格ができません。
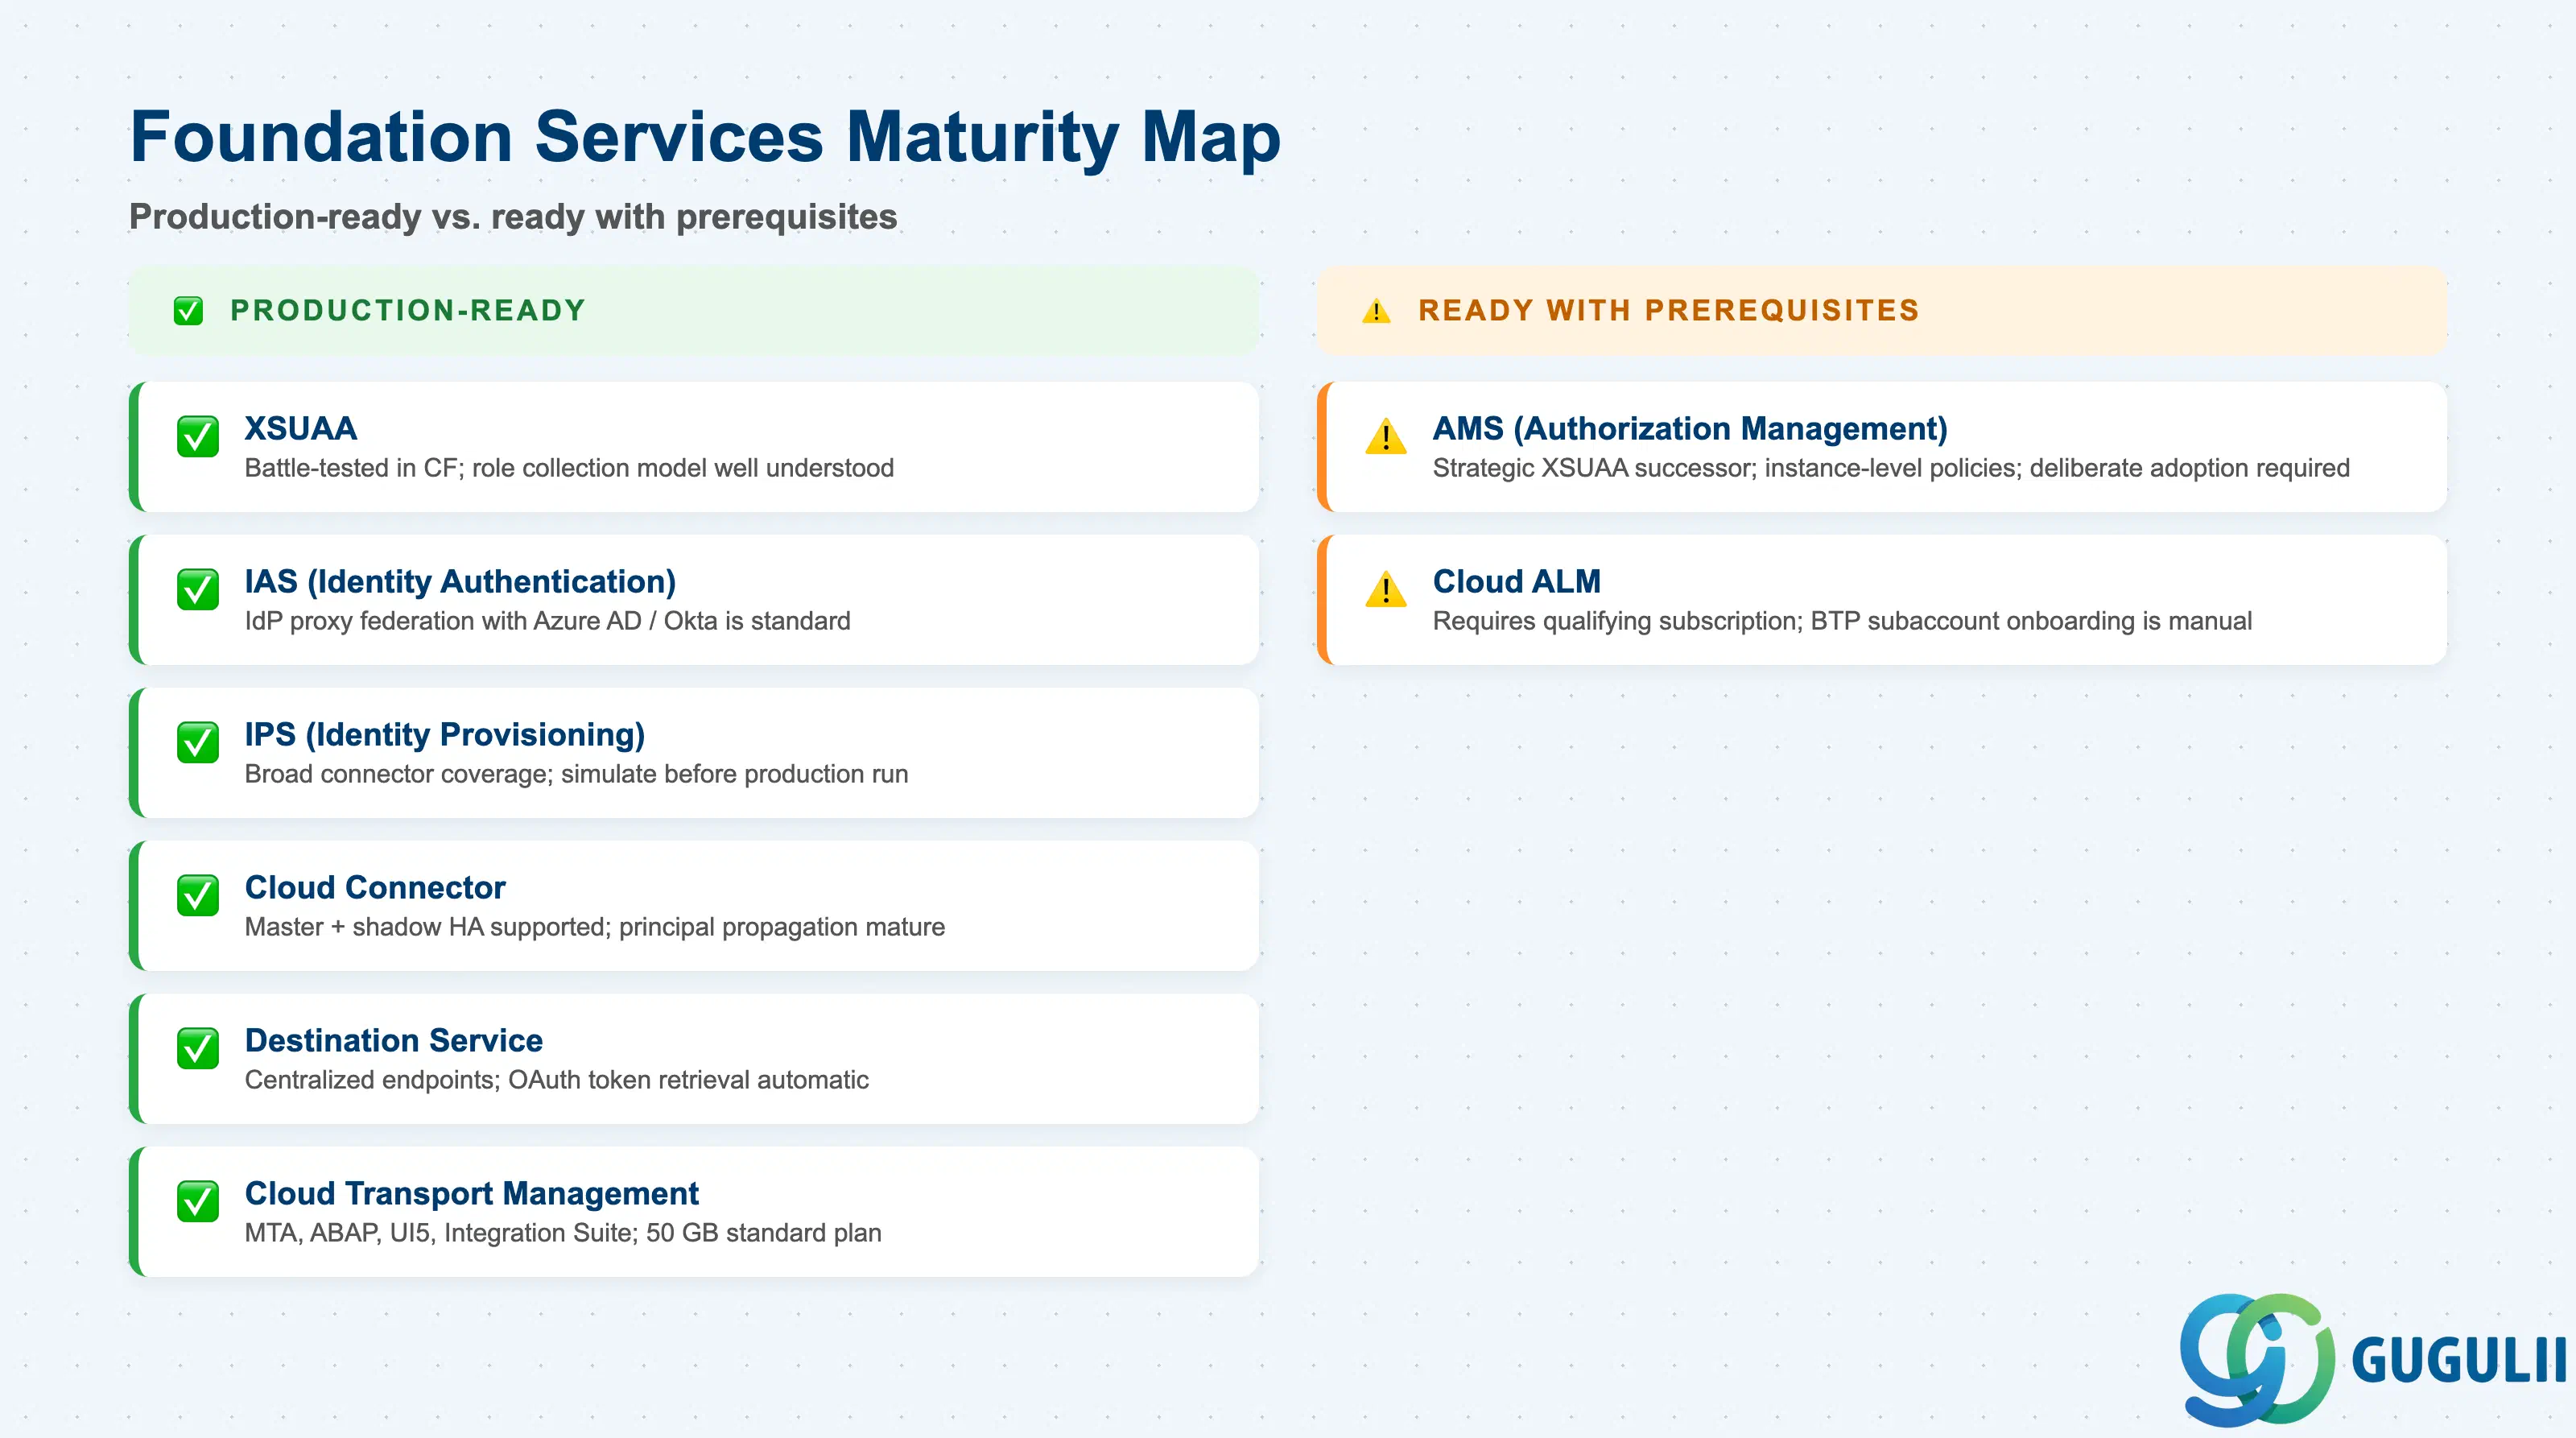
| サービス | 成熟度 | 備考 | |
|---|---|---|---|
| XSUAA(認可・信頼管理) | ✅ 本番利用可能 | CF環境で実績あり;
ロールコレクションモデルは十分に理解されている;xs-security.jsonでの静的スコープ定義が主な設計上の制約 | |
| IAS(Identity Authentication Service) | ✅ 本番利用可能 | テナントエンタイトルメントは対象のBTPグローバルアカウントに含まれる;最新の条件はSAP契約管理者に確認のこと;Azure AD / OktaとのIdPプロキシ連携は標準パターン | |
| IPS(Identity Provisioning Service) | ✅ 本番利用可能 | 幅広いコネクタ対応(Azure AD、S/4HANA Cloud、SuccessFactors、Ariba、BTPサブアカウント);シミュレーション/検証テストによりプロビジョニングリスクを低減 | |
| AMS(Authorization Management Service) | ⚠️ 前提条件ありで利用可能 | XSUAA認可の戦略的後継; インスタンスレベルポリシーが主要な差別化要因;意図的な採用が必要 — 既存のXSUAAアプリは引き続きサポート | |
| Cloud Connector | ✅ 本番利用可能 | マスター+シャドウHA対応;プリンシパル伝播(X.509転送)は成熟済み;デプロイメントごとにコネクタバージョンの互換性を検証すること | |
| Destination Service | ✅ 本番利用可能 | 一元化されたエンドポイント管理;OAuthトークン取得は自動処理;Cloud Connectorを補完 | |
| Cloud ALM | ⚠️ 前提条件ありで利用可能 | 対象のSAPクラウドサブスクリプションに含まれる;BTPヘルスモニタリングはCF、ABAP、Neoをカバー;BTPサブアカウントのオンボーディングには、プロジェクト設定時に計画された意図的な設定手順が必要 | |
| Cloud Transport Management(cTMS) | ✅ 本番利用可能 | MTA、ABAPクラウドオブジェクト、UI5、Integration Suiteコンテンツをサポート;標準プランで50 GBのストレージ;リージョン間およびグローバルアカウント間のトランスポートに対応 |
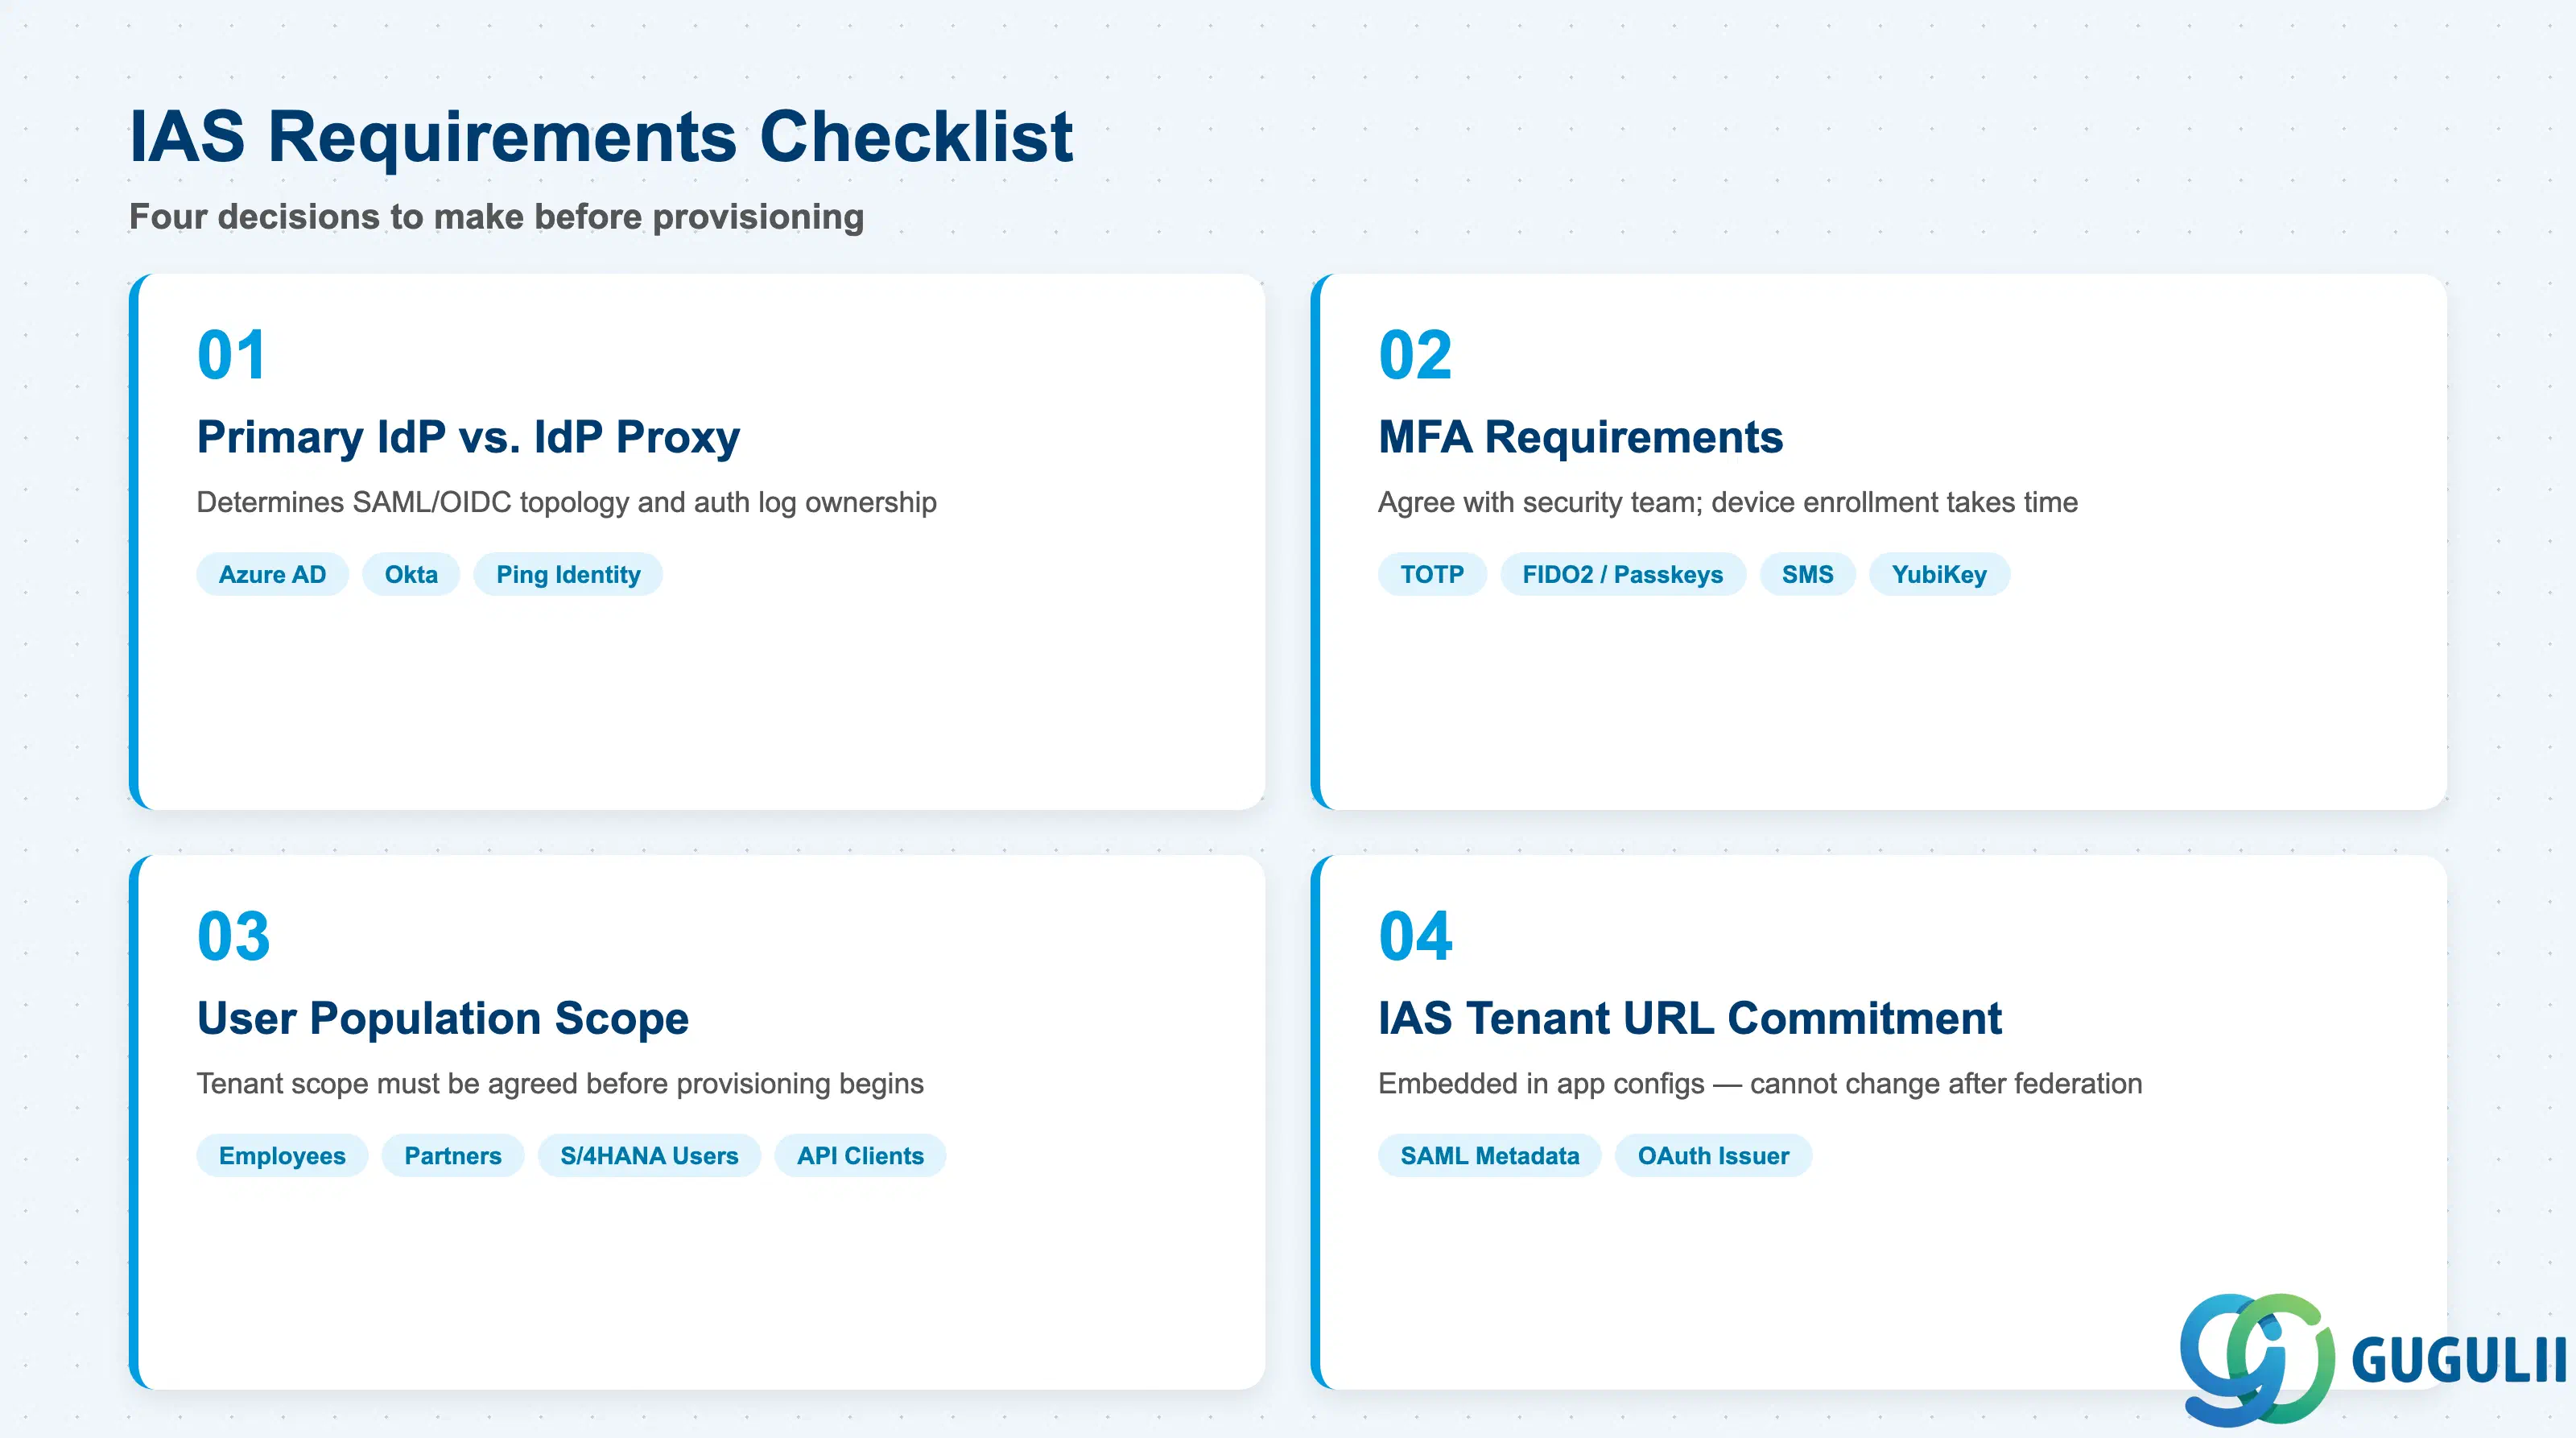
| チェックリスト項目 | 重要性 |
|---|---|
| IASをプライマリIdPとして使用するか、 企業IdP(Azure AD、Okta、Ping Identity)へのIdPプロキシとして使用するかを確認する | この選択により、SAML/OIDCフェデレーションのトポロジーと認証ログの所有権が決まる |
| MFA要件(TOTP、FIDO2/パスキー、SMS、YubiKey)を特定する | MFA設定には、顧客のセキュリティチームとの事前合意が必要。一部の方式ではデバイス登録が必要 |
| IASアカウントが必要なユーザー集団(従業員、外部パートナー、S/4HANAビジネスユーザー、APIクライアント)を定義する | プロビジョニング開始前にIASテナントのスコープを合意する必要がある。ポリシーセグメンテーションなしで集団を混在させると、サポートの複雑性が生じる |
| リスクベース認証ポリシーの要件(条件付きアクセス、同時セッション制限)を文書化する | リスクベース認証ルールは顧客のCISOと合意する必要がある。本番稼働後に実装すると、既存ユーザーに影響が生じる |
| SAMLメタデータとOAuthトークン発行者に表示されるIASテナントURLを確認する | このURLはアプリケーション設定に埋め込まれ、フェデレーション確立後は変更できない |
| チェックリスト項目 | 重要性 | |
|---|---|---|
| ユーザーIDの信頼できるソースシステム(IAS、Azure AD、SCIM経由のHRシステム)を定義する | IPSはユーザー母集団ごとに単一の信頼できるソースを必要とします。ソースが競合すると、プロビジョニングの競合や監査の失敗を引き起こします。 | |
| 自動プロビジョニングが必要なすべてのターゲットシステム(BTPサブアカウント、S/4HANA Cloud、SuccessFactors、Ariba、Concur)を列挙する | 各ターゲットには設定済みのIPSコネクタが必要です。ターゲットが欠落していると、稼働開始後に手動でのユーザー管理が必要になります。 | |
| 削除管理ポリシー(ユーザー退職時の論理削除(無効化)と物理削除)について合意する | 本番ターゲットシステムでの誤った物理削除は元に戻すのが困難です。ポリシーはデータガバナンス関係者の承認を得る必要があります。 | |
| 変換ロジックの要件(属性マッピング、条件付きプロビジョニング、グループフィルタリング)を定義する | 変換設計にはソースとターゲットの両方のスキーマの理解が必要です。設計とシミュレーションテストの時間を確保してください。 | |
| 初回の本番プロビジョニングジョブの前に、シミュレーション/検証テストを計画する | シミュレーションにより、大規模なプロビジョニングエラーを防止できます。これをプロジェクト計画の正式なテストマイルストーンとしてスケジュールしてください。 |
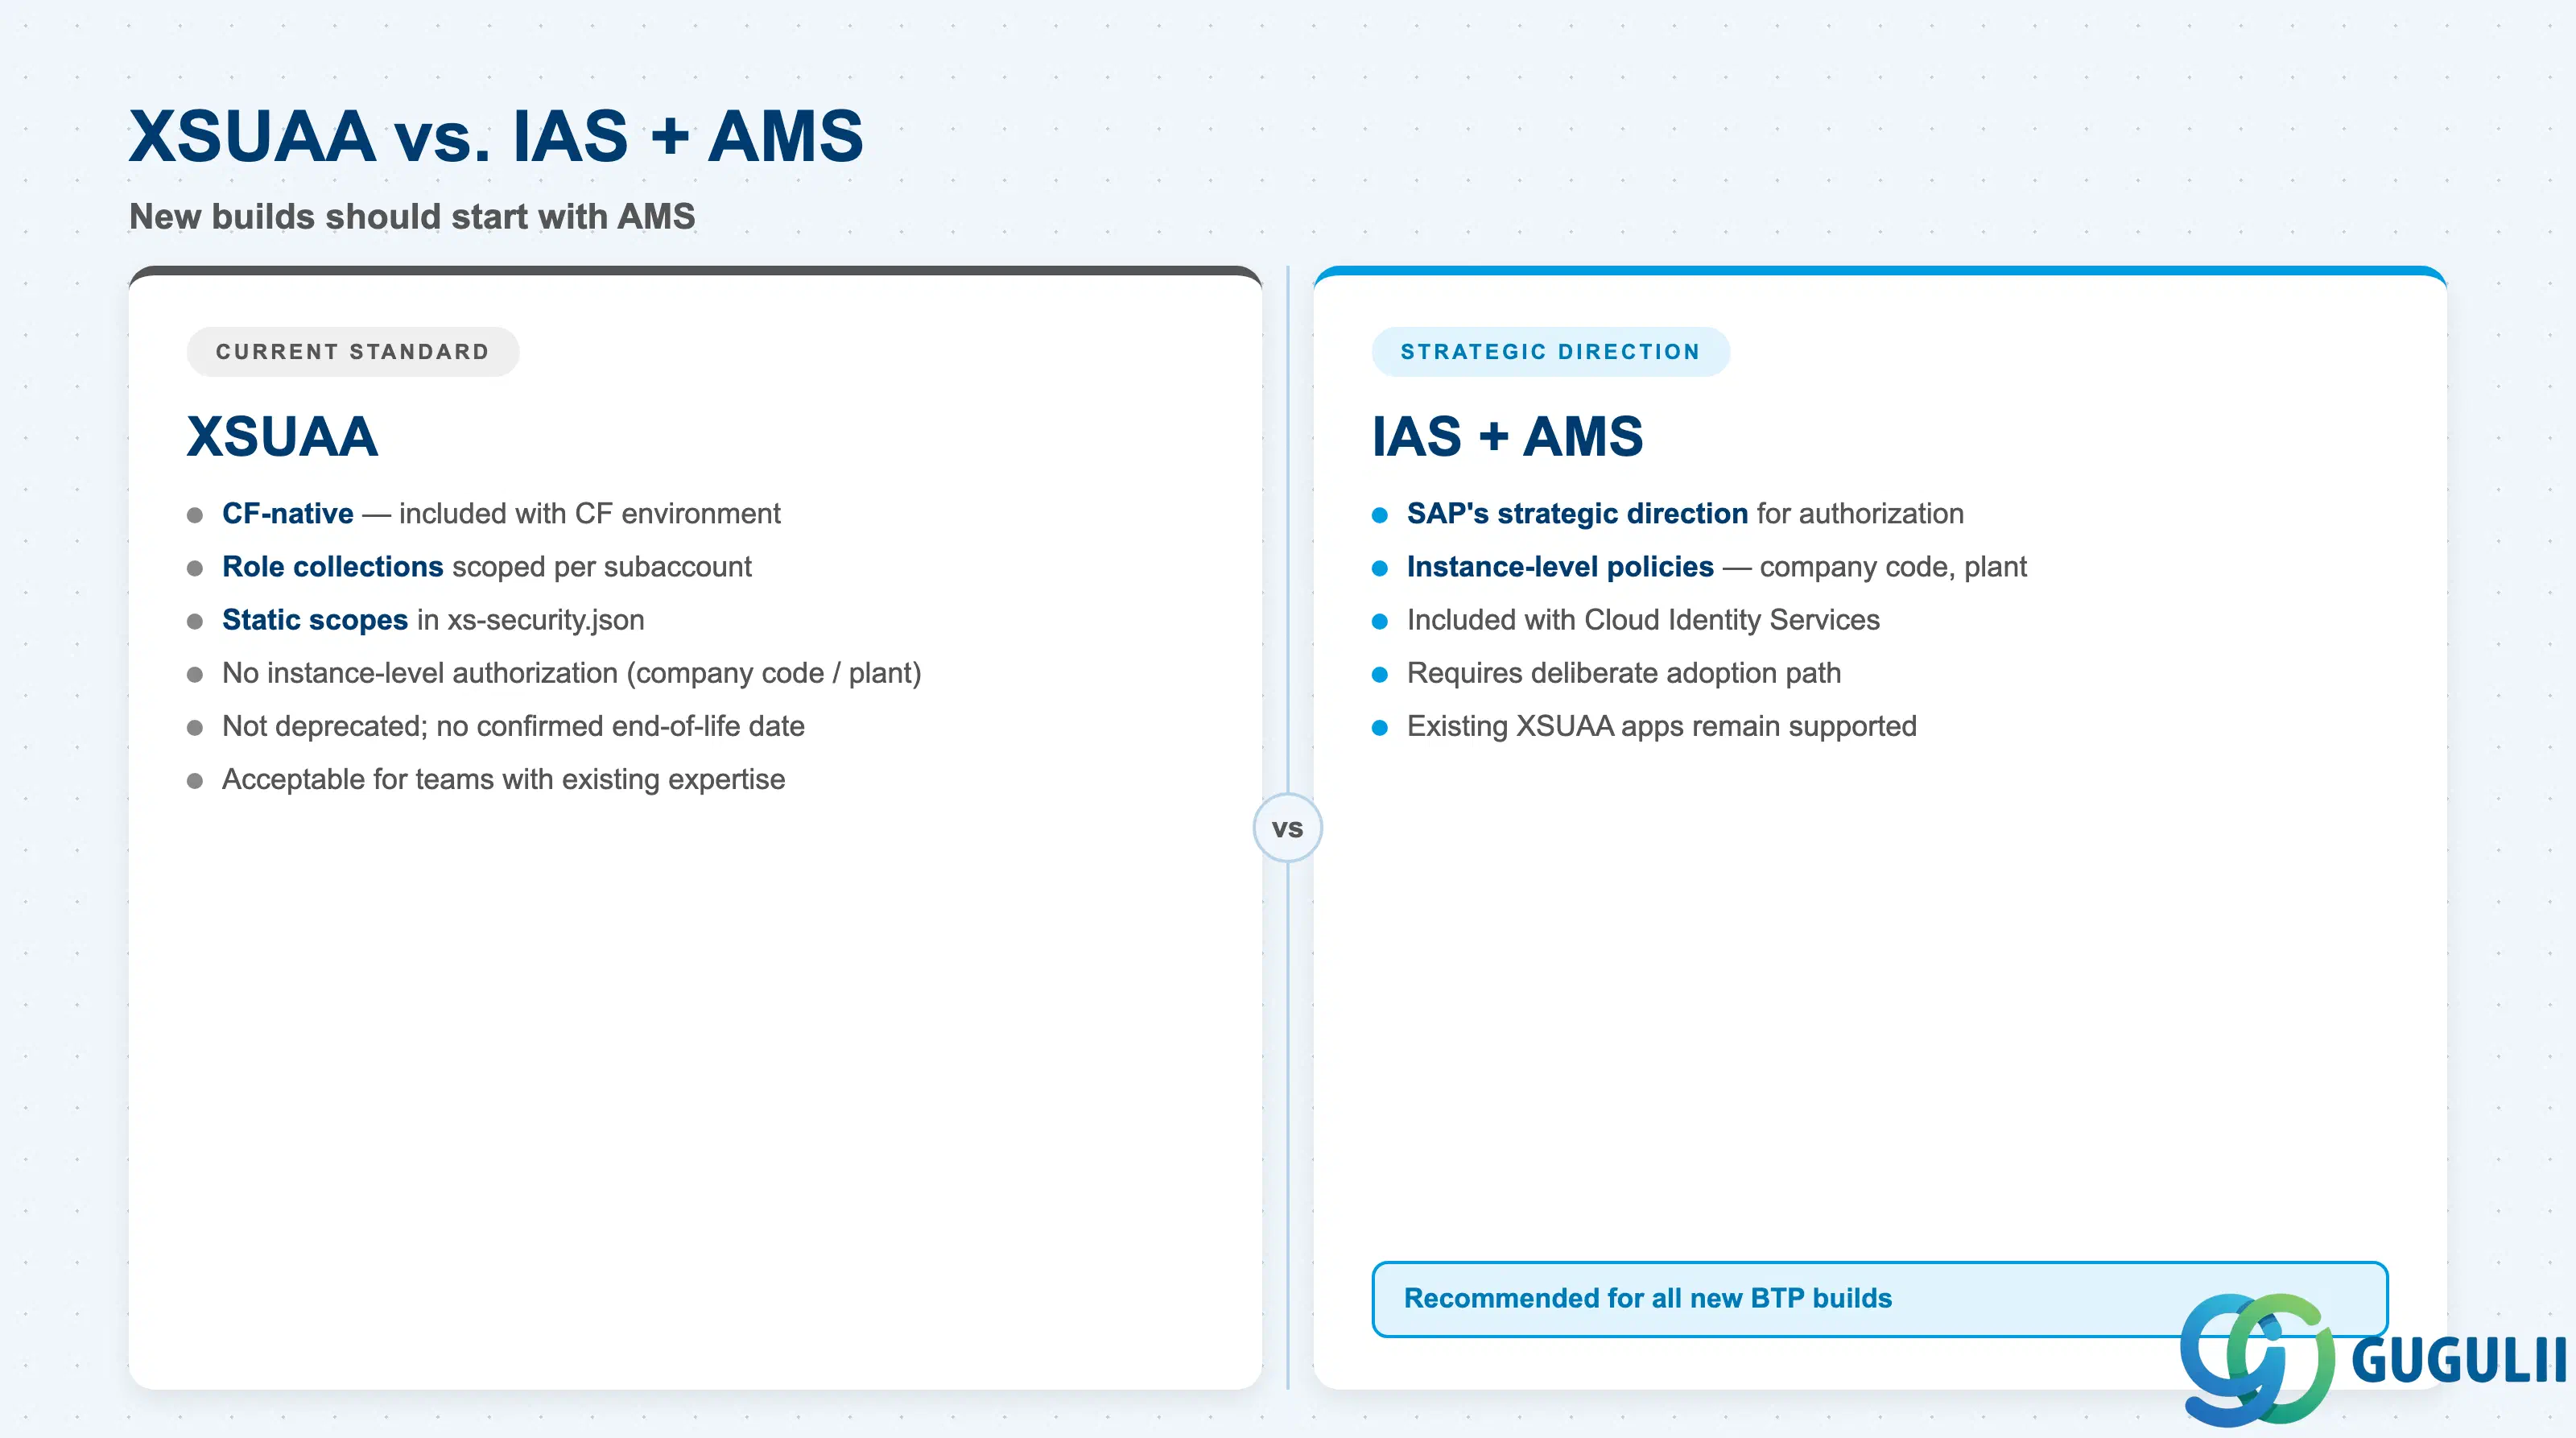
| チェックリスト項目 | 重要性 |
|---|---|
| 新しいBTPアプリケーションで、 XSUAAロールコレクションを使用するか、最初からIAS + AMSを採用するかを決定する | SAPの戦略的方向性はIAS + AMSであり、新しいアプリケーションは将来の移行を避けるためにAMSで開始すべき |
| サブアカウントごとに必要なすべてのロールコレクションと、それらがゲートするビジネスプロセスを文書化する | XSUAAロールコレクションはサブアカウントごとにスコープ設定されており、環境を移行するには割り当てを再作成する必要がある |
| インスタンスレベルの認可が必要かどうかを特定する(特定の会社コードやプラントへのアクセス制限) | XSUAAの静的スコープモデルではインスタンスレベルの認可をネイティブに表現できず、これがAMS採用の主な動機となる |
開発開始前にxs-security.jsonのスコープとロールテンプレートの設計を定義する | アプリケーションスコープは変更に再デプロイが必要であり、後からの追加はCI/CDパイプラインの遅延を引き起こす |
| サービス間通信フローと使用するOAuthグラントタイプ(クライアントクレデンシャル、JWTベアラートークン)をすべて特定する | クライアントクレデンシャルのシークレットはローテーションが必要であり、ローテーションスケジュールの欠落は監査でよく指摘される事項である |
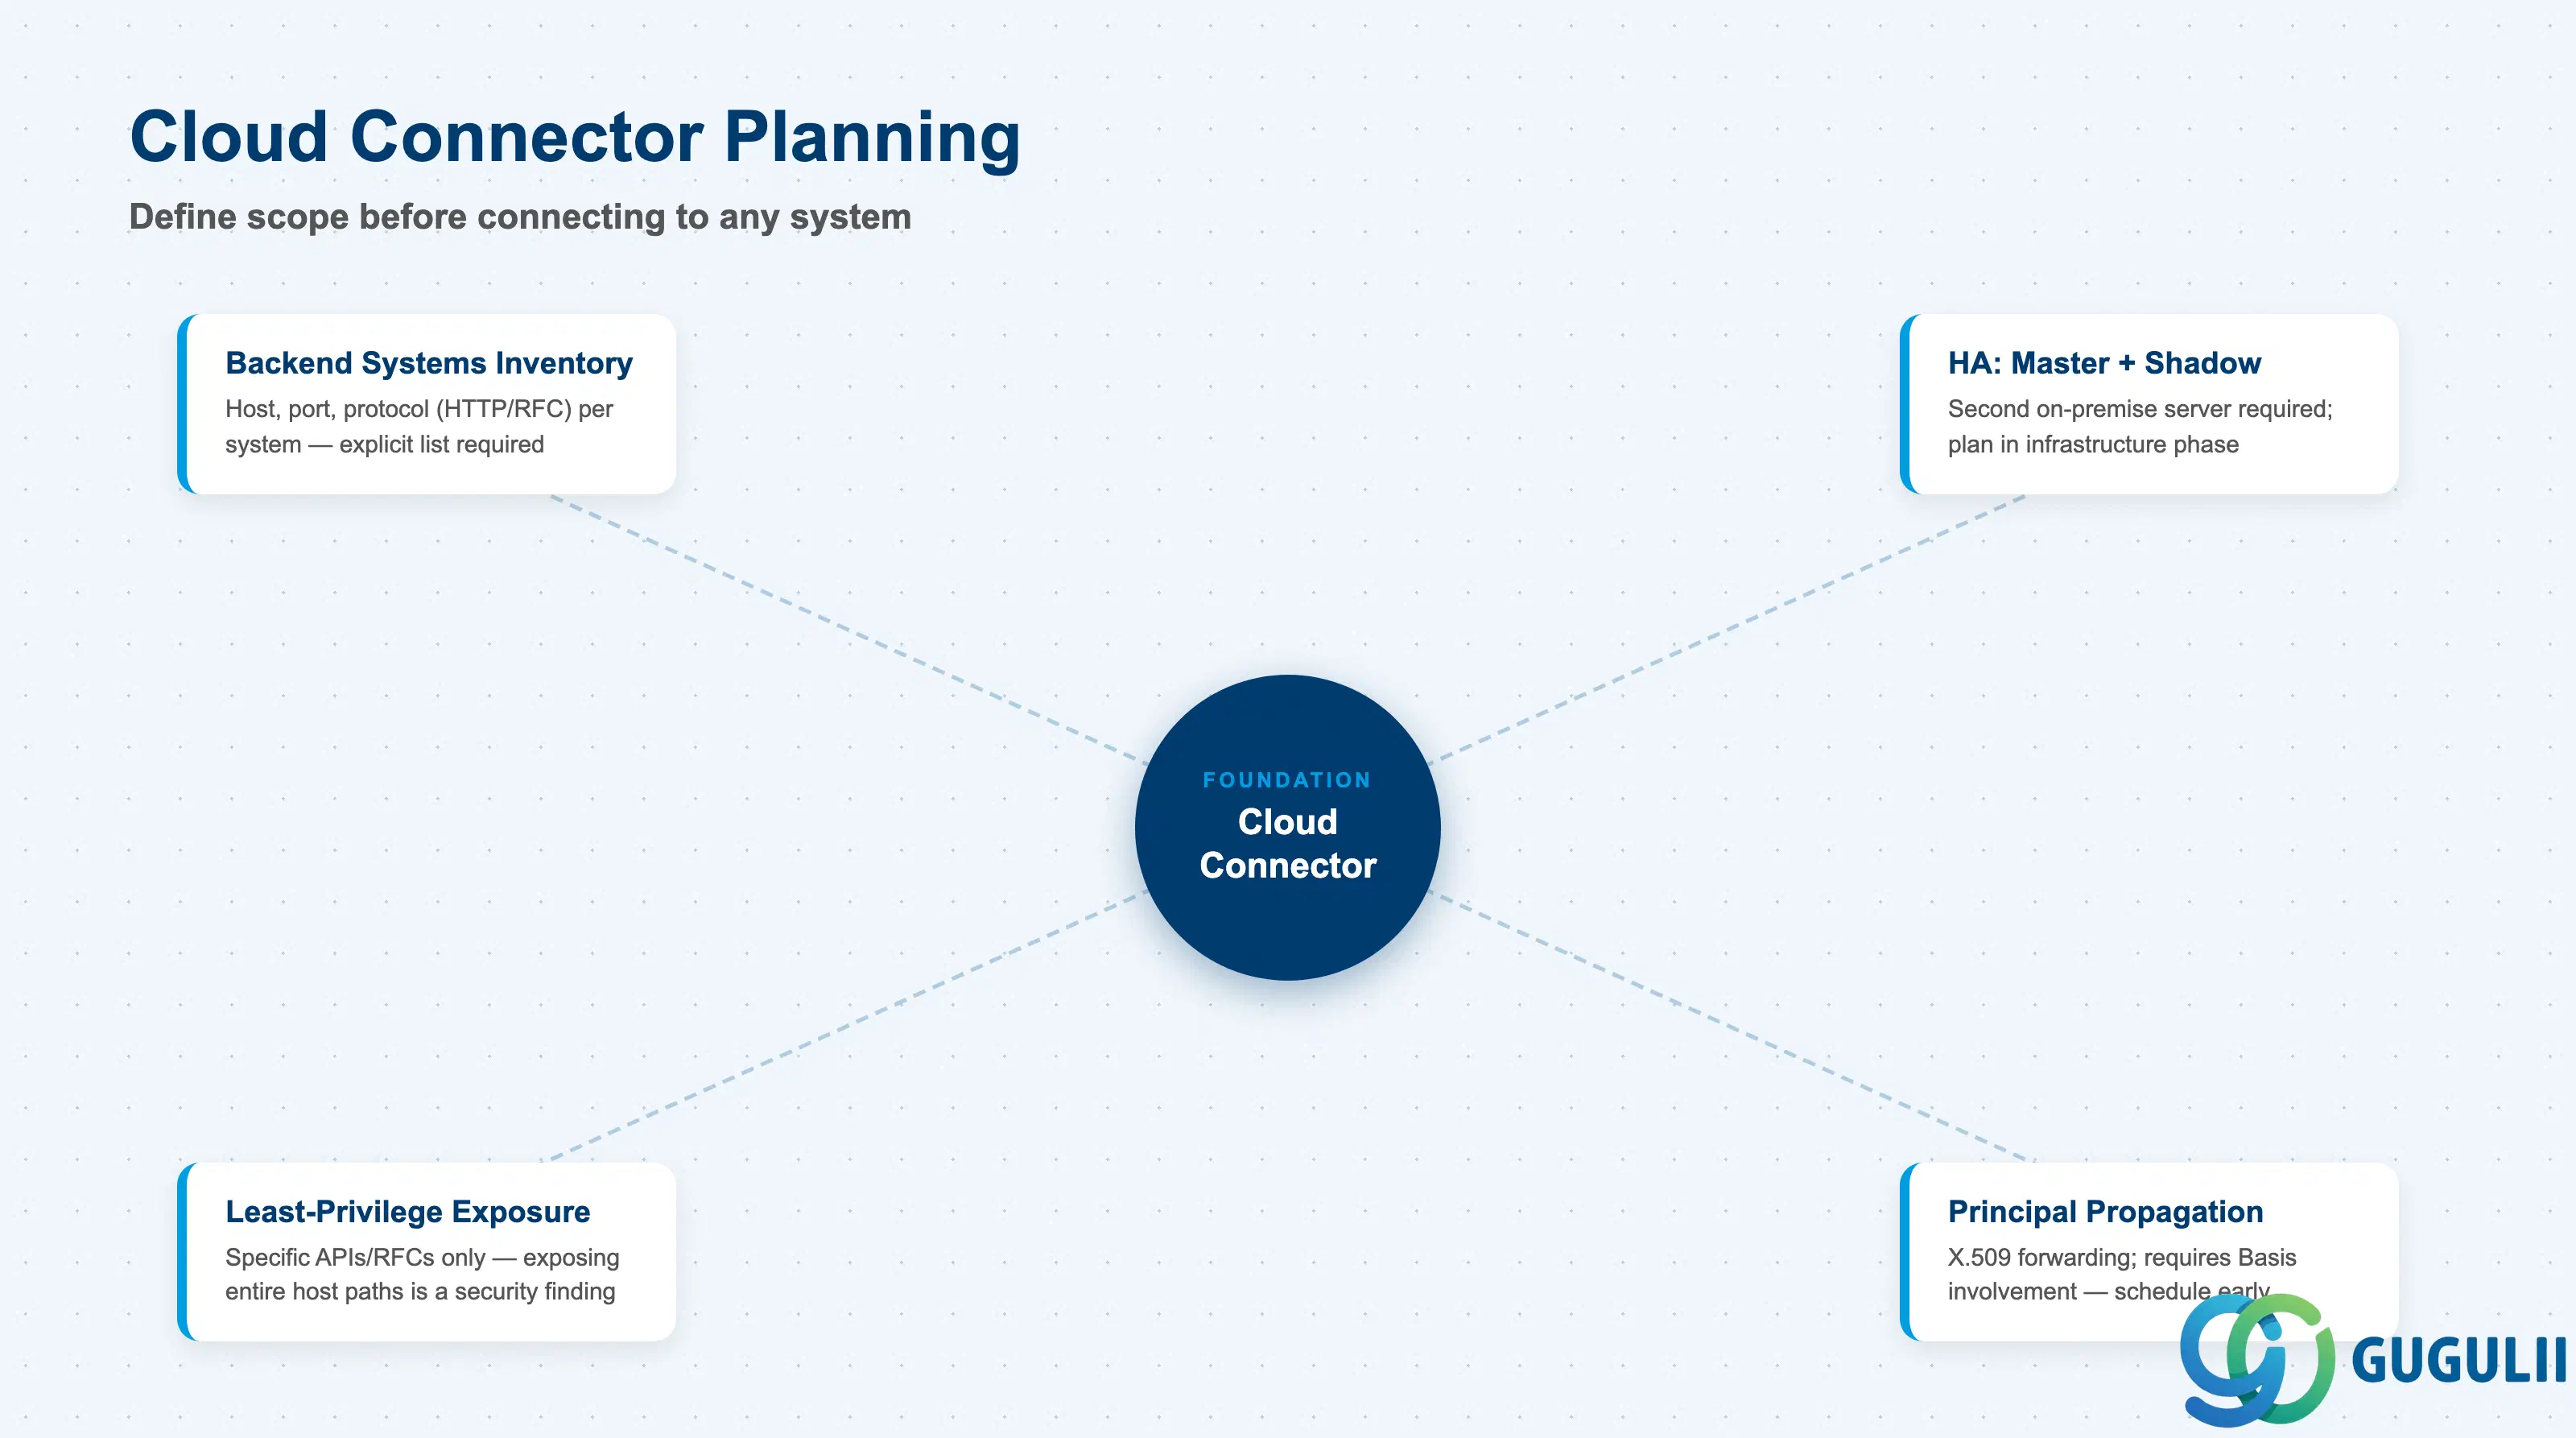
| チェックリスト項目 | 重要性 | |
|---|---|---|
| BTPアプリケーションがアクセスする必要のあるすべてのオンプレミスバックエンドシステム(ホスト、ポート、プロトコル:HTTP/RFC)を特定する | 各システムは Cloud Connectorで明示的に公開する必要があります。「ネットワーク全体に接続する」というモデルではありません | |
| HA要件の決定:マスター+シャドウCloud Connector構成 | シャドウインスタンスには2台目のオンプレミスサーバーが必要です。インフラ計画に含める必要があります。マスター1台につきシャドウは最大1台です | |
| 公開するAPIとRFCファンクションモジュールを定義し、セキュリティチームと確認する | 過剰公開(ホストパス全体の公開)は、Cloud Connectorのセキュリティ設定で最も一般的な誤りです | |
| プリンシパル伝播(X.509によるエンドユーザーIDのオンプレミスバックエンドへの転送)が必要かどうかを確認する | プリンシパル伝播には、BTP側とABAP側(SM59、トラスト設定)の両方で証明書の設定が必要です。Basisチームの関与が必要です | |
| すべての名前付きDestination定義(認証タイプ、プロキシタイプ、OAuth設定を含む)を文書化する | 文書化されていないDestinationは、環境間で構成のずれを引き起こします |
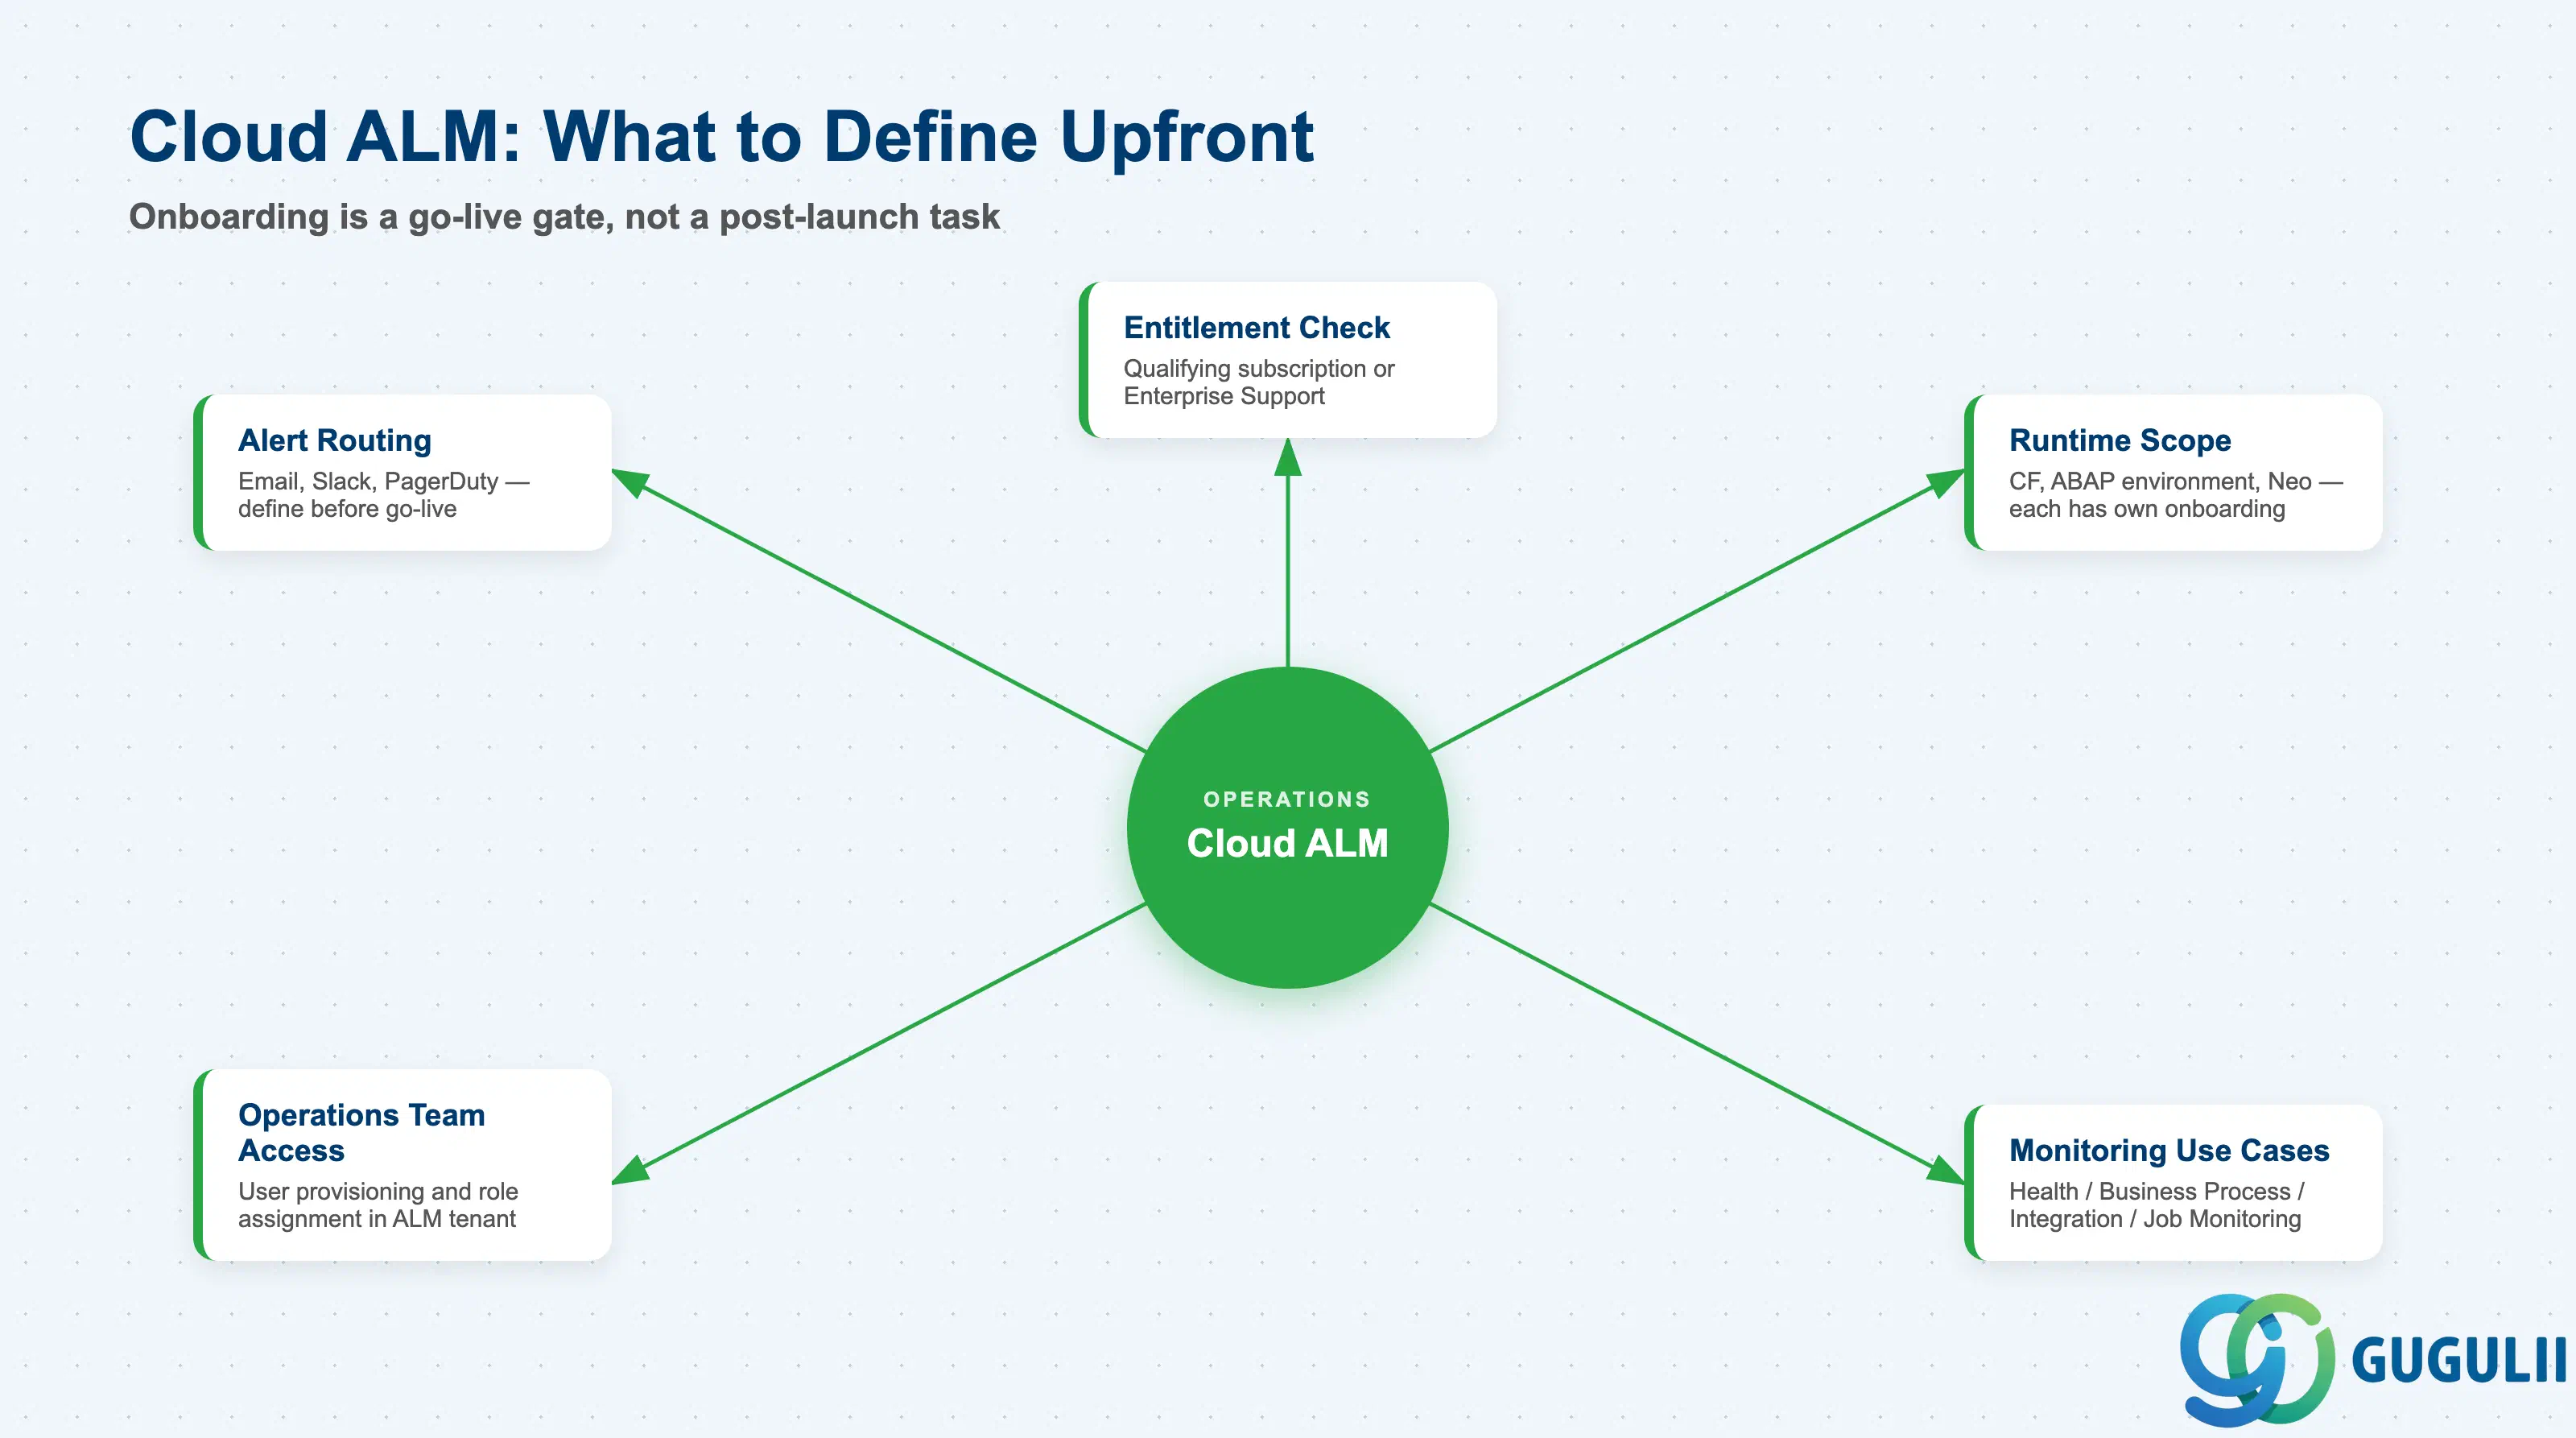
| チェックリスト項目 | 重要性の理由 |
|---|---|
| お客様がCloud ALMを利用できる 対象となるSAPクラウドサブスクリプションまたはEnterprise Support契約を保有していることを確認する | Cloud ALMは対象サブスクリプションに追加費用なしで含まれています。この権利がないプロジェクトでは使用できません |
| Cloud ALMヘルスモニタリングにオンボードするBTPランタイム(CF、ABAP環境、Neo)を特定する | ランタイムタイプごとにオンボーディング手順が異なります。ランタイムを見逃すと運用監視に死角が生じます |
| 本番稼働時に対象とする監視ユースケースを定義する:ビジネスプロセス監視、統合・例外監視、ヘルスモニタリング、ジョブ監視 | Cloud ALMの7つの監視ユースケースすべてを初日から有効にする必要はありません。構成の過剰拡大を避けるため、対象範囲を合意します |
| 本番稼働後のCloud ALM運用を担当するチームを特定し、そのアクセス要件を文書化する | Cloud ALMには独自のユーザープロビジョニングが必要です。運用チームメンバーにはCloud ALMテナント内で適切なロールを割り当てる必要があります |
| アラート通知サービスの設定を計画する:誰がどのアラートを、どのチャネル(メール、Slack、PagerDuty)で受け取るか | アラートルーティングは本番稼働前に定義する必要があります。ルーティングされていないアラートはインシデントの見逃しにつながります |
| チェックリスト項目 | 重要性 | |
|---|---|---|
| トランスポートランドスケープの定義:環境数(DEV、QA、PROD)、同一グローバルアカウント内か、複数グローバルアカウントまたはリージョンにまたがるか | グローバルアカウント間のトランスポートには追加の認可設定が必要です。 クロスリージョントランスポートはサポートされていますが、事前に計画する必要があります | |
| トランスポートするすべてのコンテンツタイプを列挙:MTAアーカイブ、ABAPクラウドオブジェクト、UI5アプリ、Integration Suiteパッケージ/iFlow | サポートされるコンテンツタイプの完全なリストはSAPヘルプポータルで動的に管理されています。プロジェクトに関連するタイプを確認してください | |
| CI/CD統合アプローチの定義:SAP CI/CDサービス、Project Piper、またはカスタムREST APIパイプライン | CI/CDツールチェーンの選択により、トランスポートトリガーの自動化方法が決まります。カスタムREST APIパイプラインはより多くの実装作業が必要です | |
| ストレージプランの確認:標準(50 GB、30日間のアーティファクト保持) vs. フリー tier(2 GB、7日間の保持) | フリー tierの保持期間制限により、パイプラインに手動承認ゲートがある場合、本番環境に到達する前にアーティファクトが期限切れになる可能性があります | |
| トランスポート承認ワークフローの定義:QAからPRODへのアーティファクト昇格を承認する担当者 | PROD前の承認ゲートがない無制御の昇格パスは、SAP変更管理レビューでよく見られる監査指摘事項です |
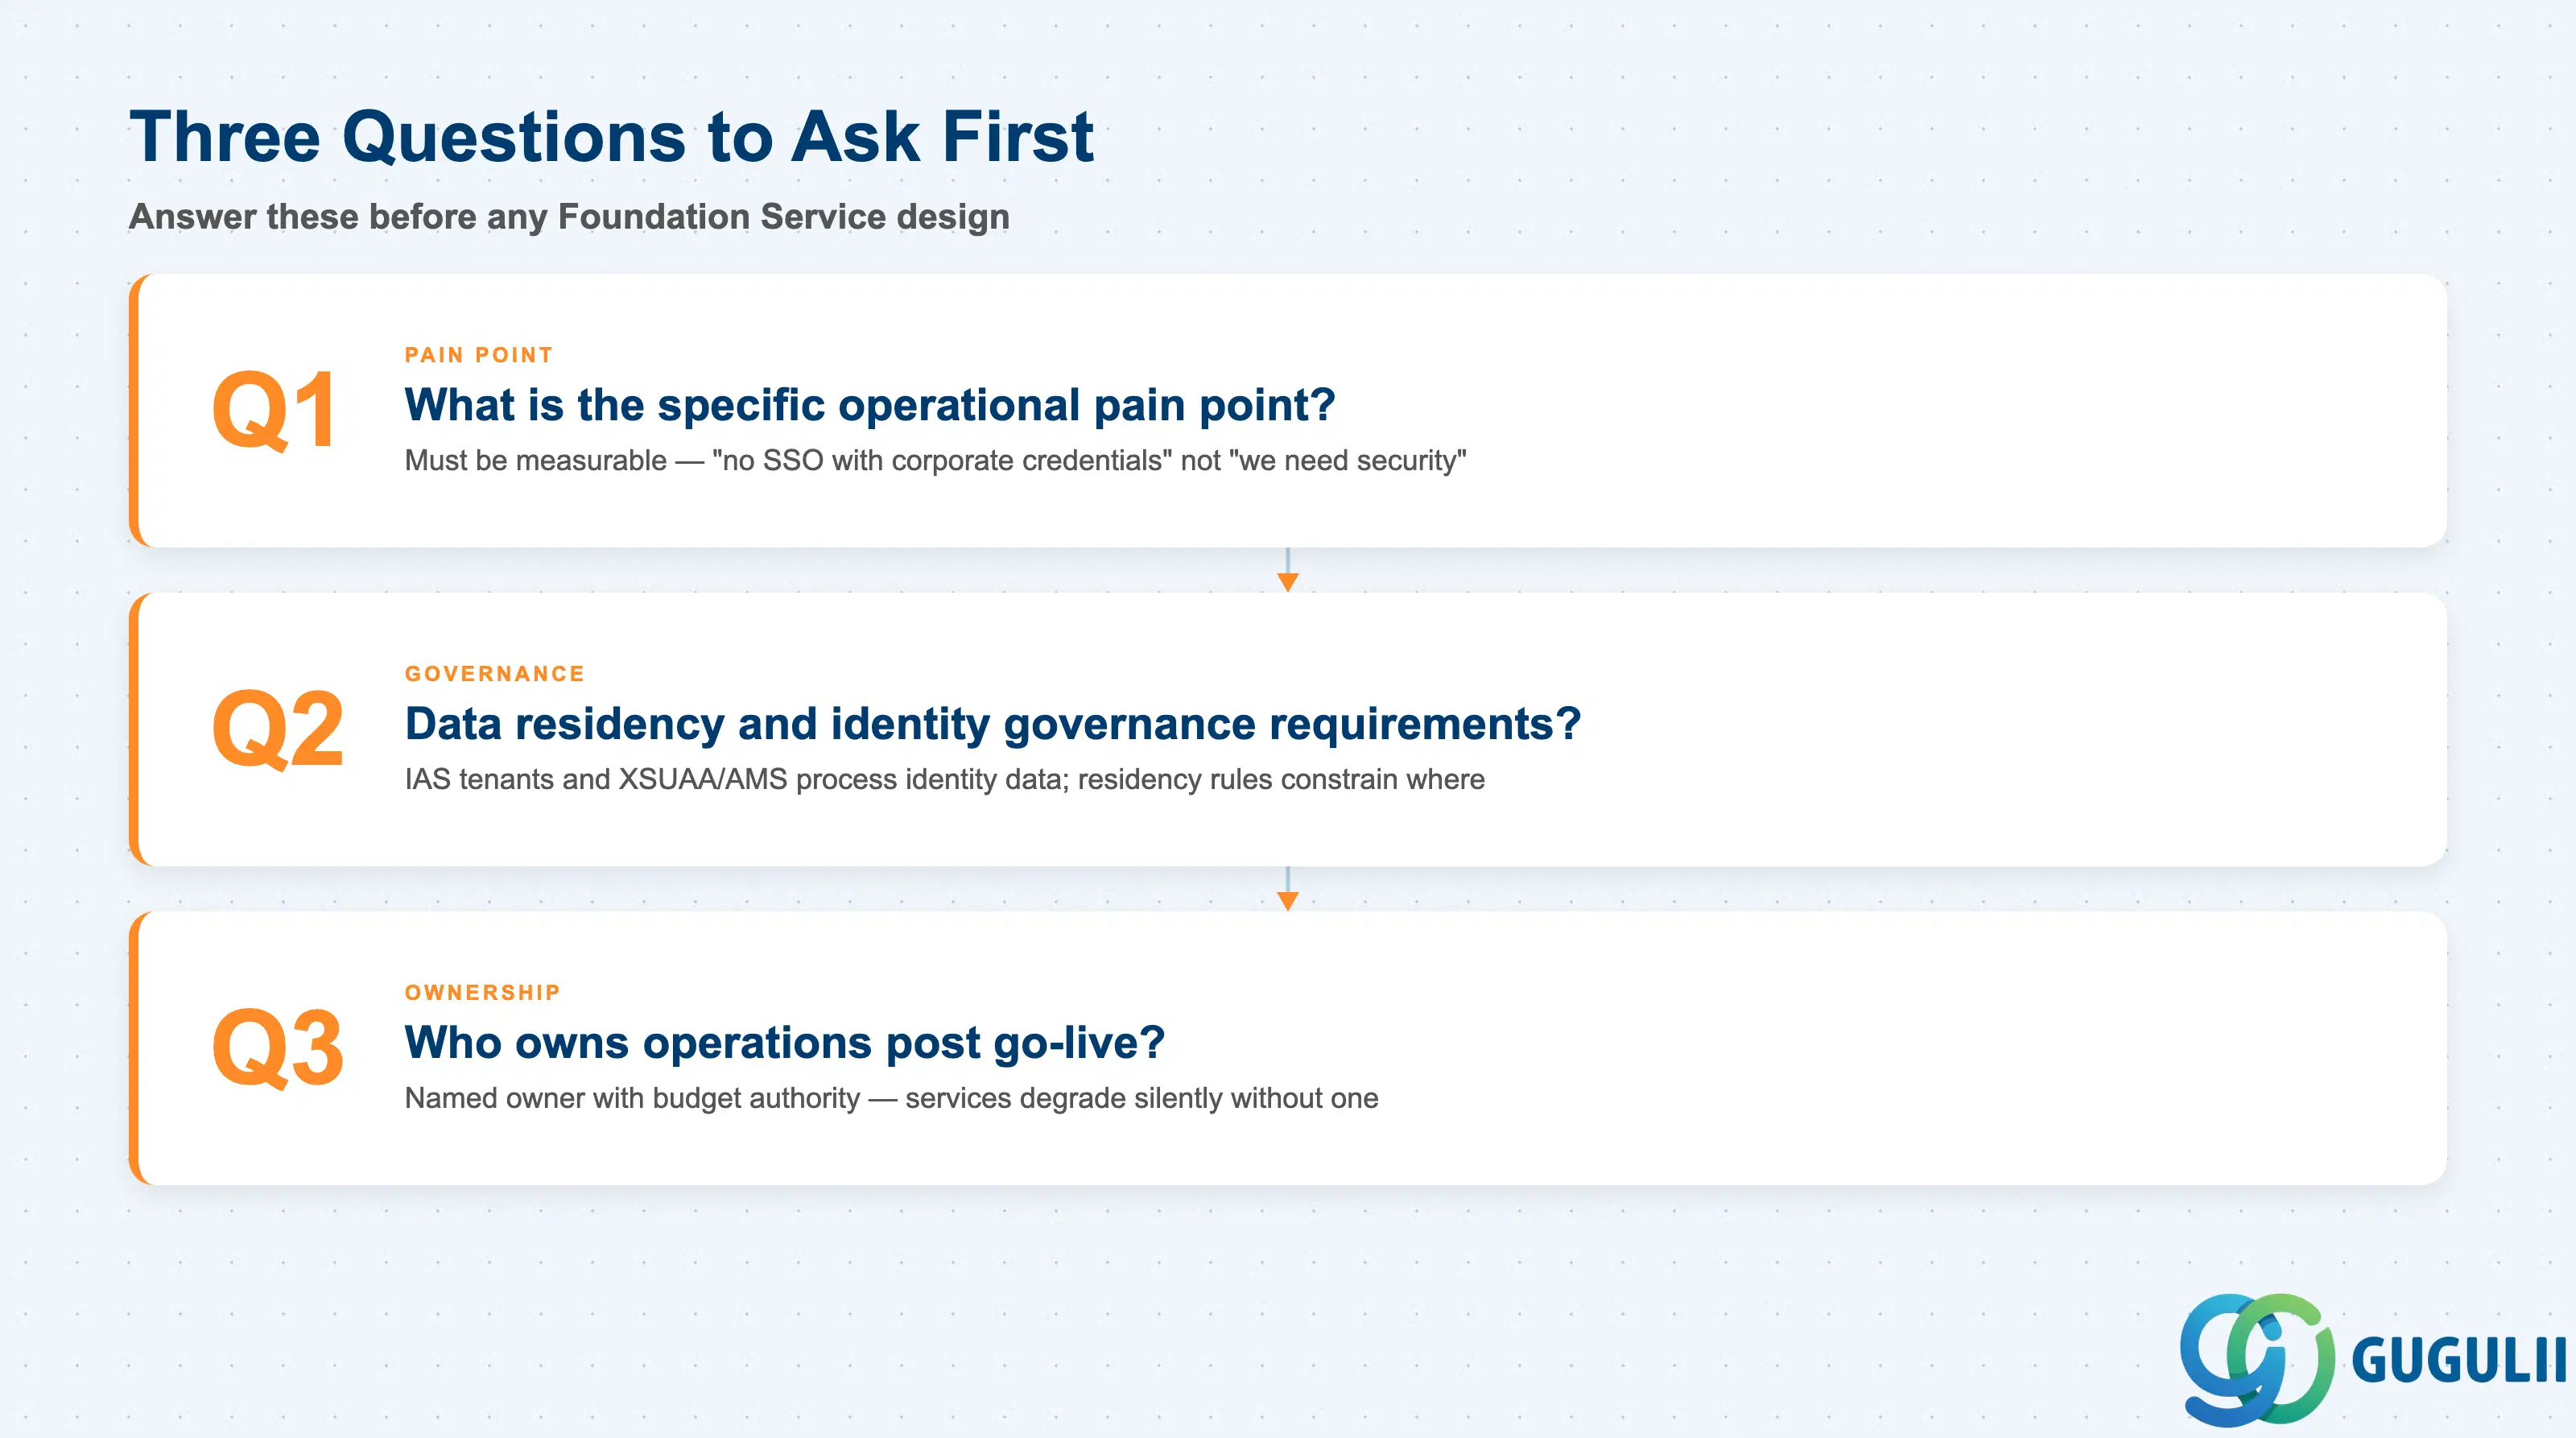
Q1. Foundation Services の設定によって解決される具体的な運用上の課題は何ですか?
答えは測定可能でなければなりません。「セキュリティが必要」はペインポイントではありません。「エンドユーザーがBTP拡張機能に企業の認証情報でログインできない」や「BTPアプリからのオンプレミスBAPI呼び出しが、セキュアなトンネルがないために失敗している」といったものがペインポイントです。各Foundation Serviceは特定の運用上のニーズに対応しており、そのニーズを明確に説明できないプロジェクトは、過剰に設定するか、最後のスプリントまで何も設定しない傾向があります。
Q2. このデプロイメントにおけるデータレジデンシーとアイデンティティガバナンスの要件は何ですか?
IASテナント、Identity Directory、およびXSUAA/AMS構成は、ユーザーIDデータを保存・処理します。一部の顧客には、データ保存に関する要件(EUデータはEUリージョンのみ)や、IPSソースシステムの使用可否やCloud ALMテレメトリの保存場所に影響を与える人事データ分類ルールがあります。これらの制約は、Foundation Serviceをプロビジョニングする前に特定する必要があります。
Q3. 稼働後の基盤サービスの運用について、予算権限と組織上の責任は誰が負いますか?
Foundation Services には継続的な管理が必要です。ロールコレクションのレビュー、IPS プロビジョニングジョブの監視、Cloud Connector のバージョンアップグレード、Cloud ALM アラートルーティングなどが含まれます。予算権限を持つ指名された所有者がいない場合、サービスは静かに劣化します。基盤設計を確定する前に、社内スポンサーと運用チームを確認してください。
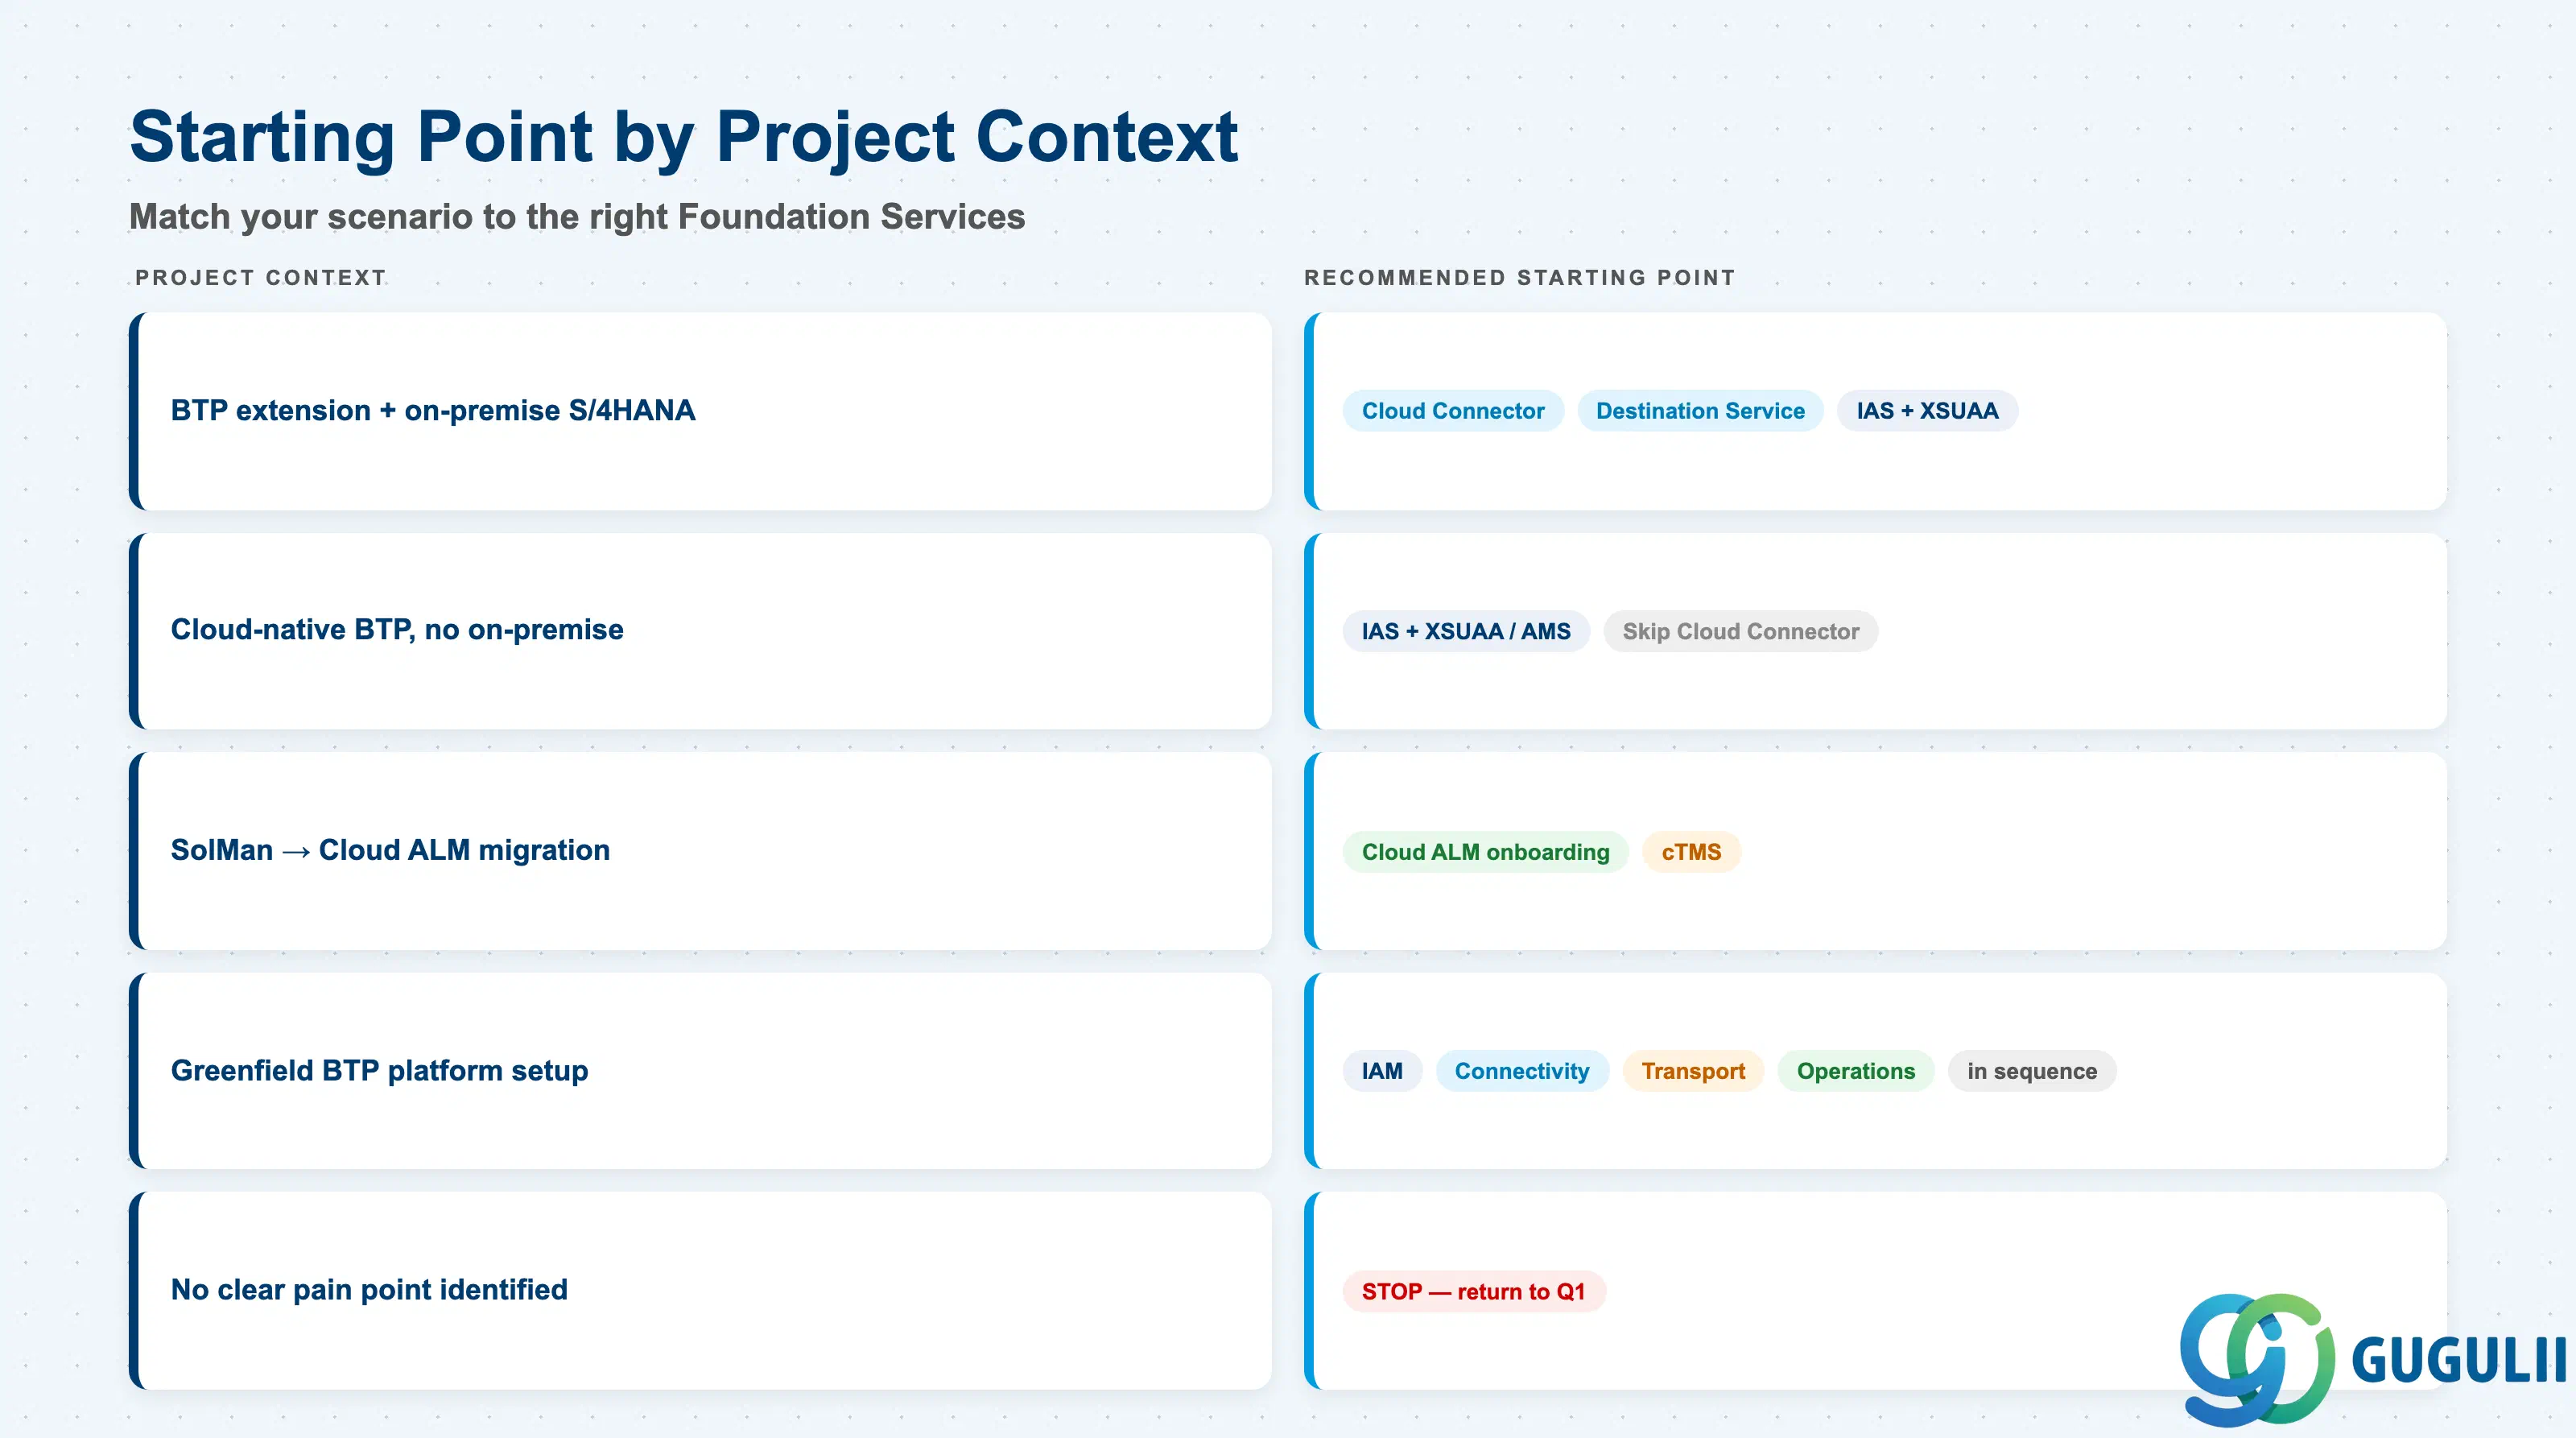
| プロジェクトのコンテキスト | 推奨される開始ポイント |
|---|---|
| オンプレミスのS/4HANA APIにアクセスするBTP拡張機能 | まずCloud Connector + Destination Service;ユーザー認証にはIAS + XSUAA |
| オンプレミス接続が不要な新しいBTPアプリケーション | IAS + XSUAA(新規構築の場合はIAS + AMSも可);Cloud Connectorはスキップ |
| SAP Solution ManagerからクラウドALMへの移行を計画している顧客 | Cloud ALMのオンボーディング;SAP Change Managementが対象範囲の場合はトランスポートにcTMS |
| グリーンフィールドでのBTPプラットフォームセットアップ(顧客にとって初のBTPプロジェクト) | 4つの基盤サービスグループを順番に:IAM → 接続性 → トランスポート → 運用 |
| 既存のSAP S/4HANA CloudサブスクリプションにBTPを追加 | 顧客のSAP契約管理者とIASテナントの権利を確認;IPSプロビジョニングフローとBTPサブアカウントの信頼設定に注力 |
| 明確な課題がまだ特定されていない | 停止。Q1に戻ってください。 |
| サービス | ライセンスモデル | 確認すべき重要事項 | |
|---|---|---|---|
| IAS(Identity Authentication) | 対象となるBTPグローバルアカウントに含まれます。追加テナントの権利は契約により異なります。 help.sap.comで最新の条件を確認してください。 | 顧客に複数のIASテナントが必要か?(マルチリージョンやマルチブランドのシナリオではこれが必要になる場合があります) | |
| IPS(Identity Provisioning) | Cloud Identity Servicesにバンドルされています。大規模利用時にはプロビジョニング量の制限が適用されます。 | プロビジョニング予定のユーザー数とターゲットシステム数はいくつですか? | |
| XSUAA | CF環境に含まれています。個別のライセンスは不要です。 | ライセンスに関する個別の質問は不要です。コストはCF環境のクォータに吸収されます。 | |
| AMS(Authorization Management) | SAP Cloud Identity Servicesに含まれています。 | 顧客は新しいアプリケーションにAMSモデルを採用する意思があるか、それともプロジェクト期間中はXSUAAを継続して使用するか? | |
| Cloud Connector | 無料でダウンロード可能。顧客所有のインフラ上で動作します。 | サーバーインフラの所有者は誰ですか?必要なHA(高可用性)レベルはどの程度ですか? | |
| Cloud ALM | 対象となるSAPクラウドサブスクリプションおよびEnterprise Supportに 追加費用なしで含まれています。 | 顧客の現在の契約に対象となるサブスクリプションが含まれていますか? | |
| Cloud Transport Management | サブスクリプションベース(標準:50 GB、無料枠:2 GB)。 | 予想されるアーティファクト量と保持期間に対して無料枠で十分か、それとも標準プランが必要か? |
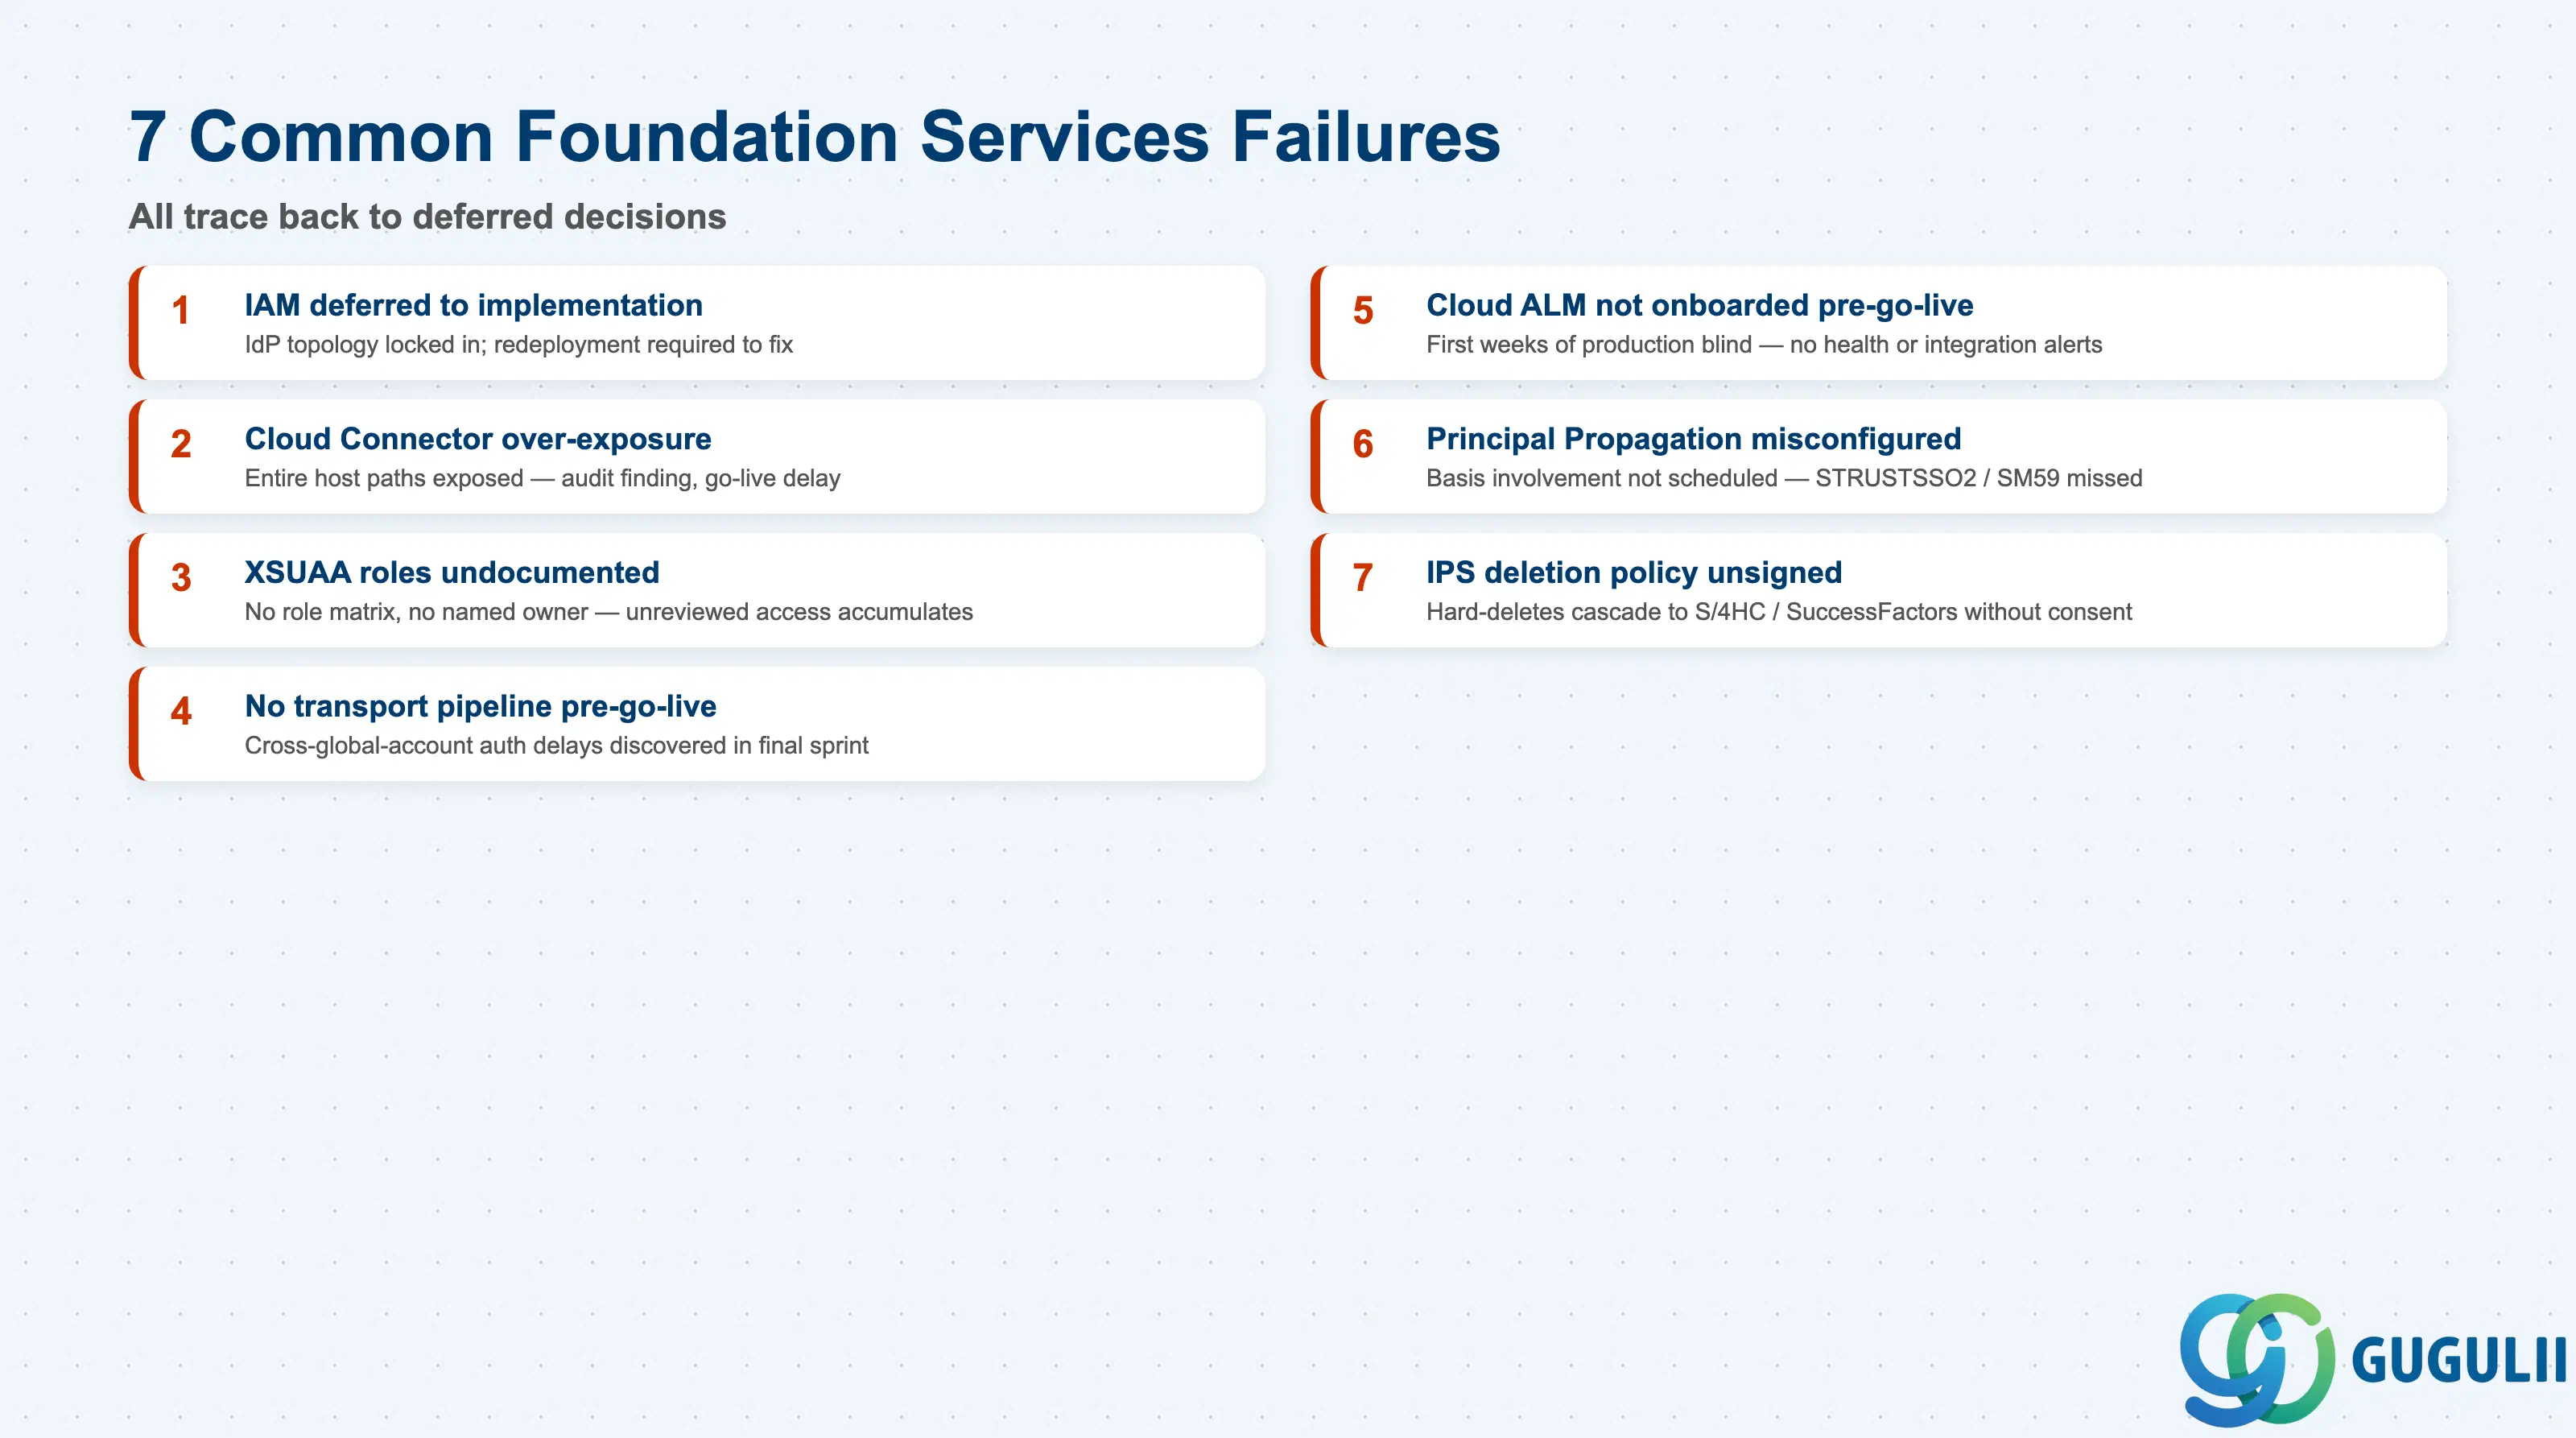
障害 1: IAM設計の実装フェーズへの先送り
最も一般的なFoundation Servicesの障害は、ID管理とアクセス管理をアーキテクチャ上の決定ではなく、設定タスクとして扱うことです。チームはアプリケーションを構築した後までIAS/XSUAA/AMSの設計を先延ばしにし、IdPフェデレーショントポロジ、ロールモデル、またはトークン発行者URLを再デプロイメントなしでは変更できないことに気付きます。IAM設計は、アプリケーション開発の最初のスプリントが始まる前に完了し、顧客のセキュリティチームによって承認されなければなりません。
障害 2: Cloud Connector スコープの過剰公開
セキュリティチームがCloud Connectorの設定をレビューすると、特定のAPIエンドポイントやRFCファンクションモジュールではなく、ホストパス全体が公開されているケースが頻繁に見つかります。これは最小権限の原則に違反し、監査結果として本番移行を遅らせる原因となります。 公開リストはレビューされ、Cloud Connectorを非開発システムに接続する前に、顧客のセキュリティアーキテクトの承認を得る必要があります。
障害 3: XSUAA ロールコレクションが未文書化かつ未管理
本番稼働時にロールコレクションのマトリックスが文書化されておらず、サブアカウントごとに管理責任者が割り当てられていないプロジェクトでは、時間の経過とともに未レビューのアクセスが蓄積されます。要件フェーズでは、指名された責任者を含むロールコレクション設計文書を作成する必要があり、運用への引き継ぎには正式なレビューステップを含める必要があります。
障害4:本番稼働の1週間前までトランスポートパイプラインが存在しない
cTMS のトランスポートルート設計は一貫して過小評価されています。チームは最終スプリントで DEV → QA → PROD のプロモーションパスを構築し、グローバルアカウント間のトランスポートには顧客の SAP 契約管理者が関与する追加の認可が必要であることを発見し、本番稼働が遅れます。 cTMS トランスポートランドスケープ設計は、プロジェクトの最終四半期ではなく、最初の四半期に実施しなければなりません。
障害 5: クラウドALMがゴーライブ後までオンボーディングされない
Cloud ALMのオンボーディングは、アプリケーション稼働後に行える「運用タスク」として扱われています。その結果、本番運用の最初の数週間は、ヘルスモニタリング、統合例外アラート、ビジネスプロセスの可視性がなく、手探り状態となります。すべての対象ランタイムに対するCloud ALMのオンボーディングは、ゴーライブのゲート基準とすべきです。
障害 6: オンプレミスABAP向けプリンシパル伝播の設定ミス
プリンシパル伝播(X.509証明書を介してBTPエンドユーザーのIDをオンプレミスのABAPバックエンドに転送すること)は、要件定義の段階で頻繁にスコープに含まれますが、ABAP側の設定(STRUSTSSO2、SM59、証明書の信頼)にBasisチームの関与が必要であり、そのスケジュールが組まれていないため、正しく実装されることはほとんどありません。この設定のためのBasisリソースの確保は、要件定義時にプロジェクトの依存関係として確認する必要があります。
障害 7: プロビジョニング開始前にIPS削除ポリシーが合意されていない
IPS は、ソース側で削除イベントが発生した場合に、ターゲットシステム内のユーザーレコードをハードデリート(完全削除)できます。本番プロビジョニングジョブを実行する前に、削除管理ポリシーがお客様のデータガバナンスチームと明示的に合意されていない場合、IPS は SAP S/4HANA Cloud や SuccessFactors に対してハードデリートを連鎖させ、トランザクション履歴や監査証跡を削除する可能性があります。削除ポリシーの承認は、要件定義時に正式なサインオフ項目として必須です。
Q: クラウドネイティブアプリケーション向けにSAP BTPを利用しており、オンプレミス接続がないお客様にとって、Foundation Servicesは関連性がありますか?
はい。純粋なクラウドネイティブなBTPデプロイメントであっても、 ユーザー認証にはIAS、アプリケーション認可にはXSUAAまたはAMS、環境間でのアプリケーションアーティファクトのプロモーションにはCloud Transport Managementが必要です。Cloud Connectorは、オンプレミスのバックエンドが存在しない場合にのみ、真にオプションとなるFoundation Serviceです。
Q: Foundation Services のライセンスポジションはどうなっていますか — 別途購入が必要ですか?
ほとんどのFoundation Servicesは、SAP BTPアカウント、対象となるSAPクラウドサブスクリプション、およびEnterprise Support契約にバンドルされています。 Cloud ALMは対象サブスクリプションに追加費用なしで含まれています。XSUAAとCF環境のエンタイトルメントは、CF環境の割り当てに含まれています。Cloud Transport Managementにはサブスクリプション(StandardまたはFree Tier)が必要です。Cloud Connectorは、お客様が所有するインフラストラクチャ上で動作する無料のダウンロードです。IASテナントのエンタイトルメントは、対象となるBTPグローバルアカウントに含まれています。具体的な条件については、SAP契約管理者にご確認ください。
Q: プロジェクトからFoundation Servicesをスコープ外とするのはどのような場合ですか?
スコープ対象にオンプレミスのバックエンドシステムがない場合は、Descope Cloud Connector。顧客の契約に対象となるサブスクリプションが含まれておらず、追加予算もない場合は、Descope Cloud ALM — ただし、これは運用リスクとして文書化すること。本番稼働するBTPプロジェクトからIAS、XSUAA/AMS、cTMSをスコープ除外しないこと。これらは本番グレードのデプロイメントに必須であり、譲歩できない。
Q: XSUAAは非推奨ですか?新しいプロジェクトでも引き続き使用すべきですか?
XSUAAは非推奨ではなく、 2026年5月12日時点で公に確定したサポート終了日はありません。SAPが表明する戦略的方向性は、XSUAAからIAS + AMSへの認可移行であり、SAPは新規アプリケーションでは当初からIAS + AMSを採用することを推奨しています。新規BTPプロジェクトでは、認可の推奨開始点はIAS + AMSです。ただし、顧客のBTPチームに既存の専門知識があり、認可モデルにインスタンスレベルのポリシーが必要ない場合は、XSUAAも許容されます。
Q: Foundation Servicesの要件はどのように文書化すべきですか?
基盤サービスの要件は、プロジェクトのアーキテクチャ決定記録(ADR)または同等の文書に記載する必要があります。対象範囲は以下の通りです。(1) IAMトポロジ — IdPフェデレーション図、ロールモデル、トークン発行者。(2) 接続マップ — すべてのオンプレミスシステム、公開リソース、Destination定義。(3) トランスポートランドスケープ — ノードトポロジ、承認ワークフロー、CI/CD統合。(4) 運用範囲 — 対象となるCloud ALMのユースケースとその所有者。これらの4つの文書は要件フェーズ中に作成され、詳細設計の開始前に承認される必要があります。
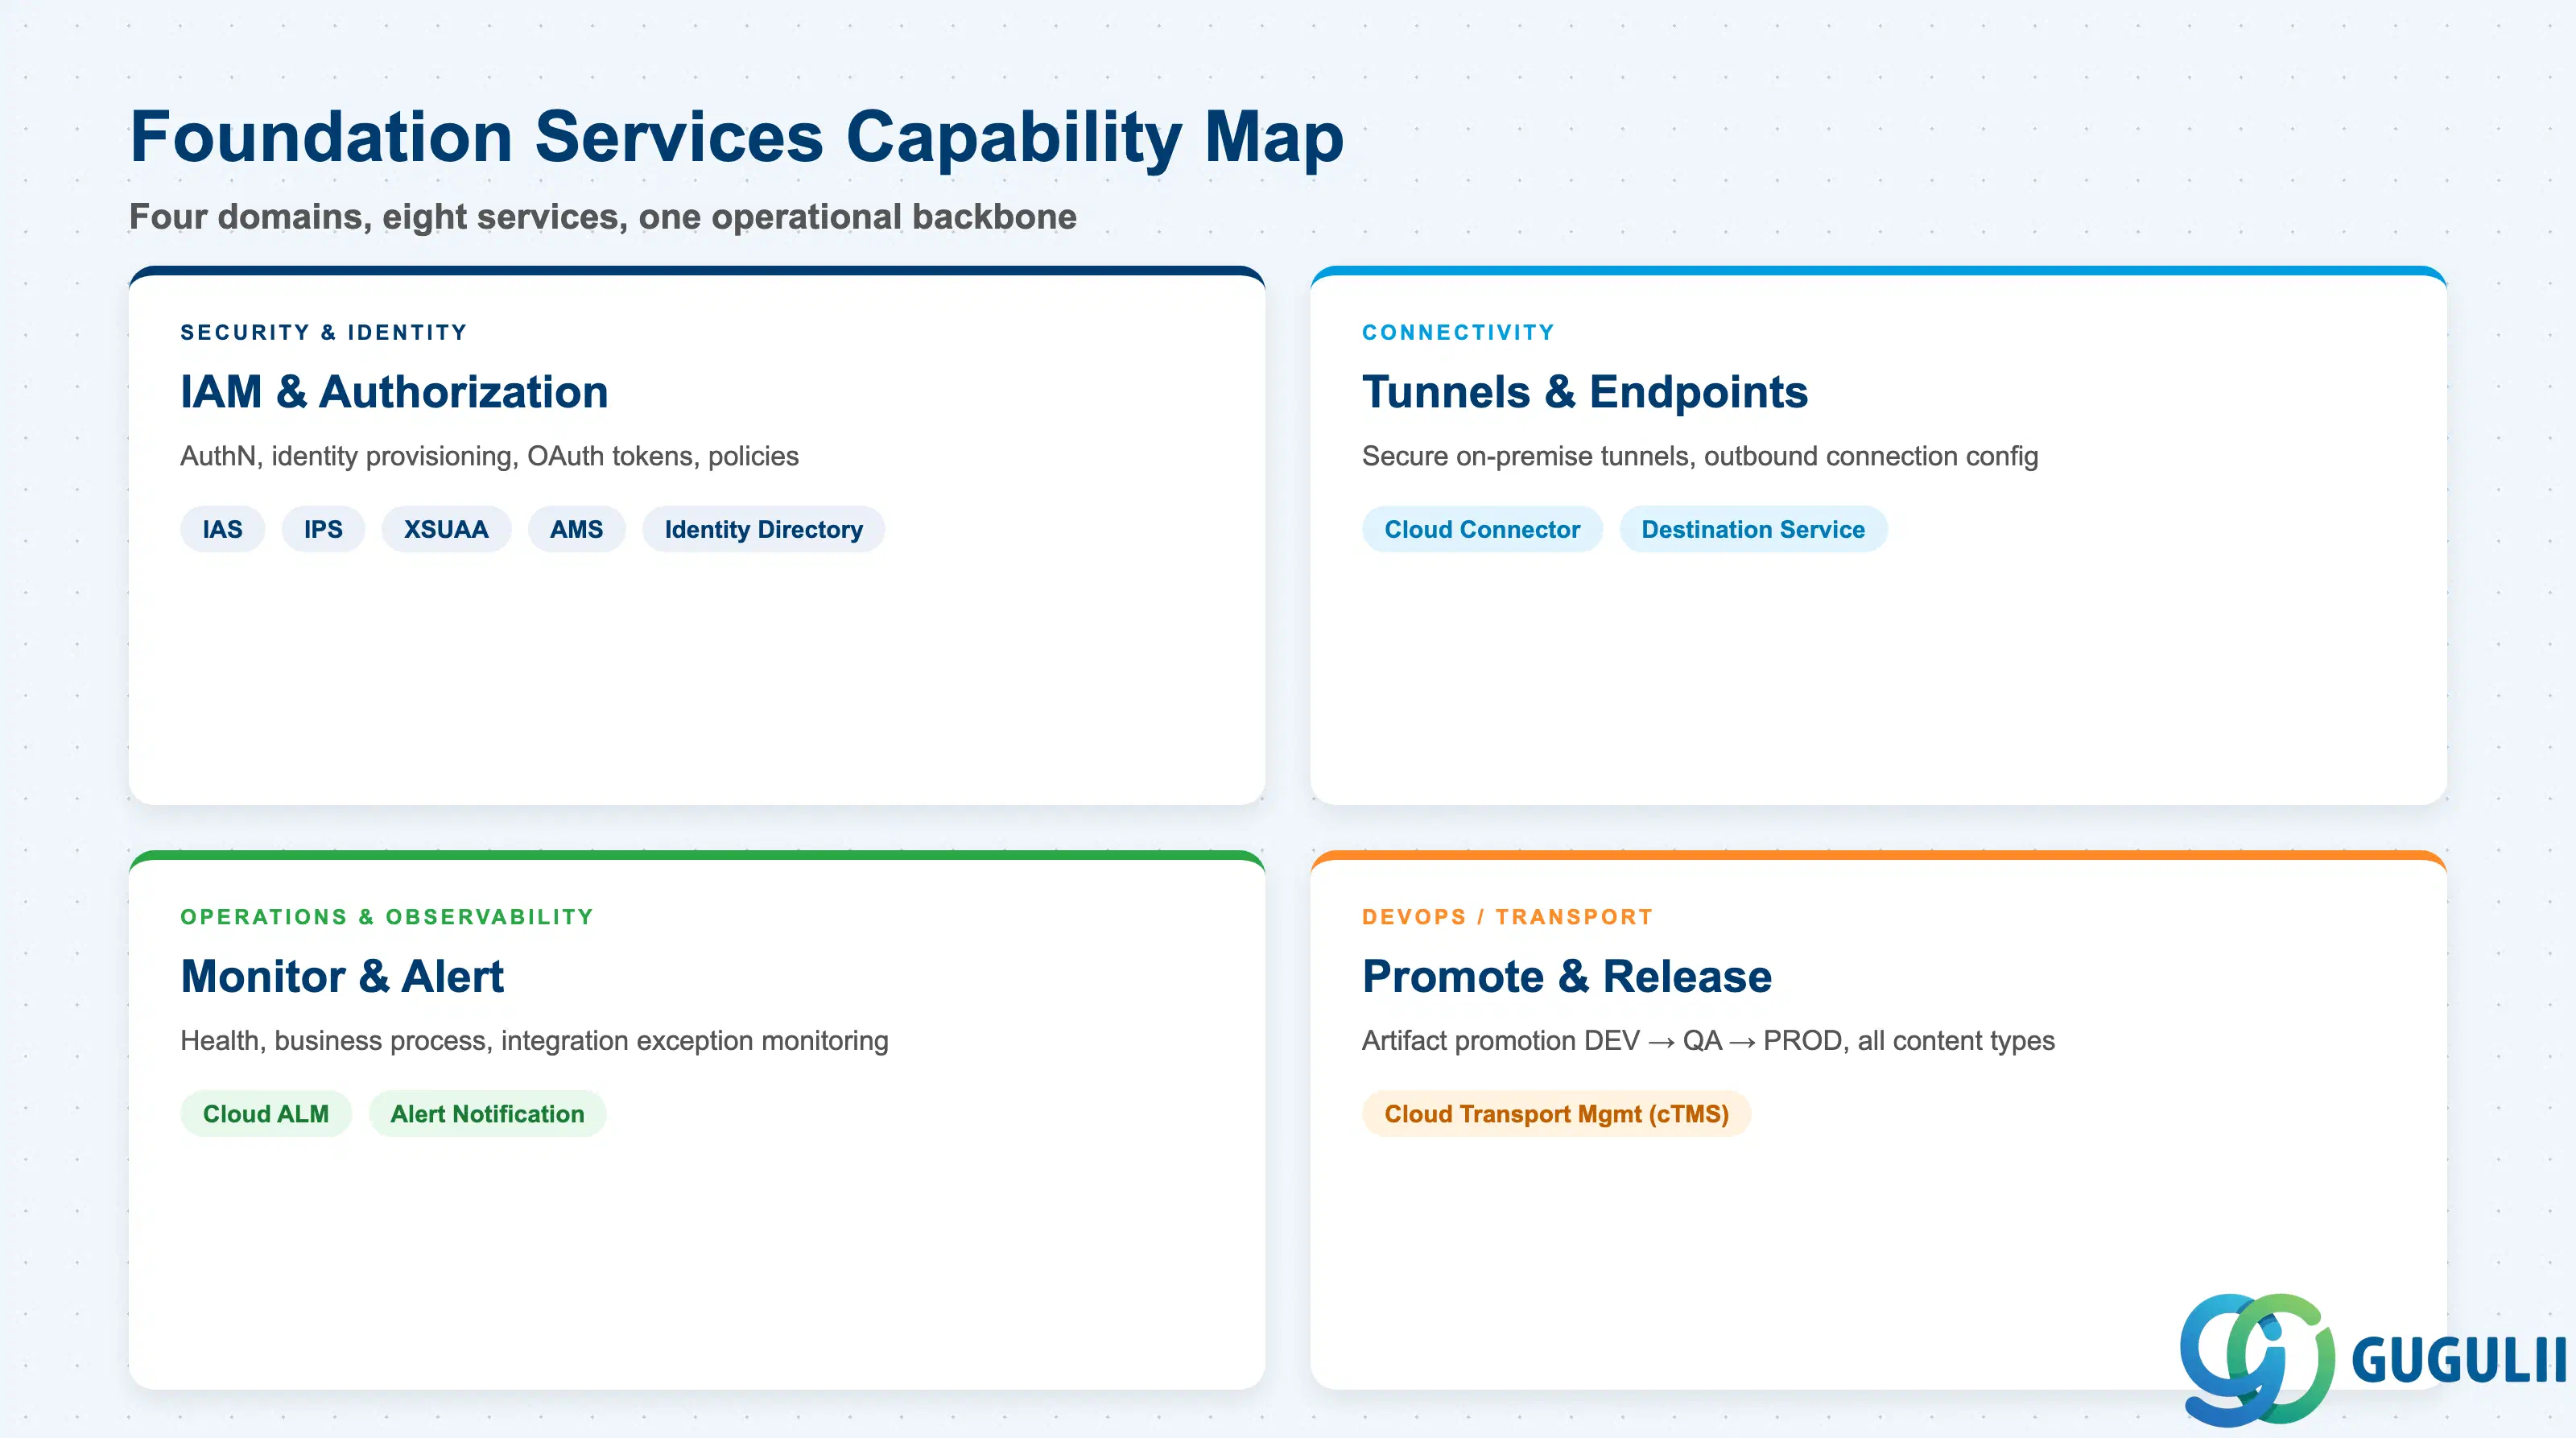
Foundation Servicesは単一の製品ではなく、すべてのSAP BTP導入における運用基盤です。 機能マップでは、これらを4つの領域に分類しています。セキュリティ&アイデンティティ(IAS、IPS、XSUAA、AMS)、接続性(Cloud Connector、Destination Service)、運用(Cloud ALM、Alert Notification)、DevOps(Cloud Transport Management)です。各グループには、プロジェクトの要件フェーズで対処しなければならない明確な要件があります。BTPプロジェクトで最も高くつくミス(稼働開始の遅延、セキュリティ監査の指摘事項、追跡不可能なユーザーアクセス)は、実装段階まで先送りされたFoundation Servicesの判断に起因します。本シリーズの後続の記事では、各機能について詳細に掘り下げます。