Title here
Summary here

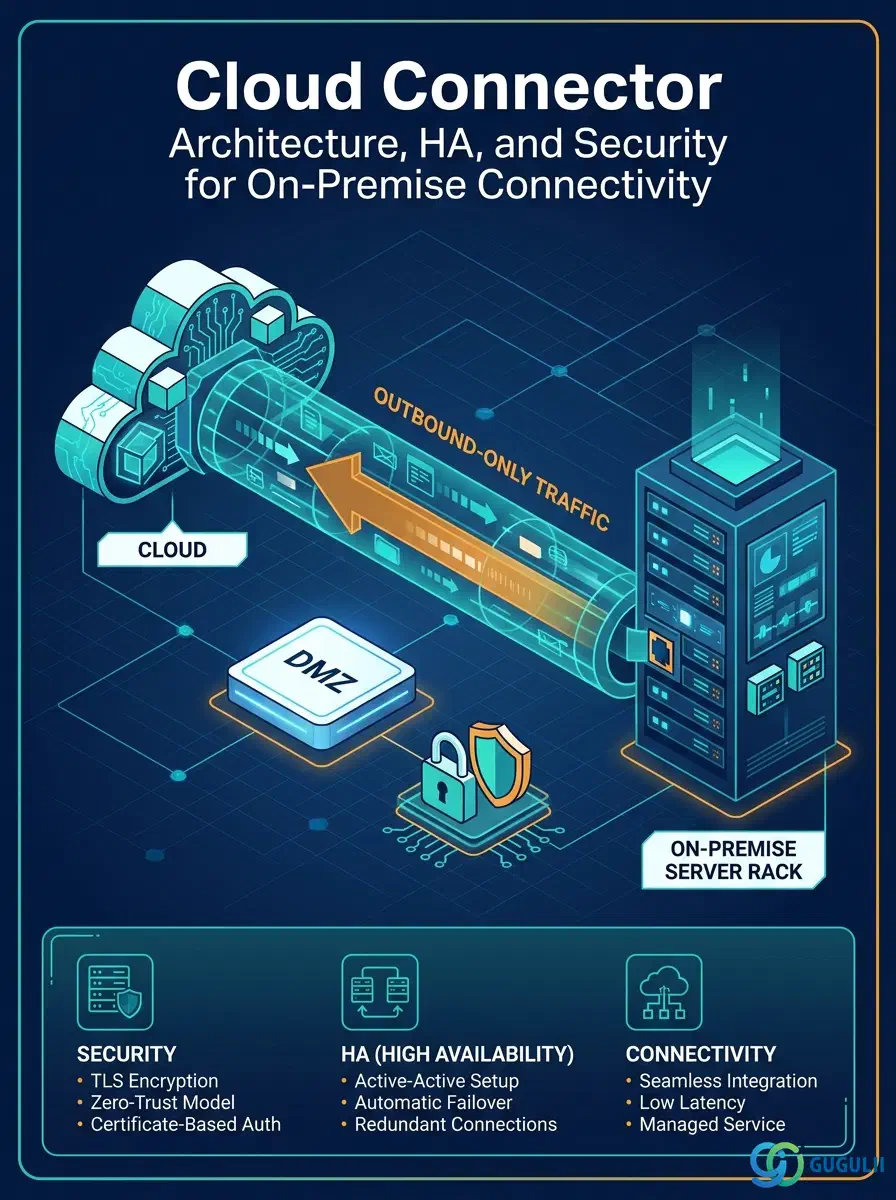
| ID | カテゴリ | コンポーネント | スコープ |
|---|---|---|---|
| BTP-E01 | 基盤サービス | 宛先サービス | アーキテクチャと使用方法 |
| BTP-E02 | 基盤サービス | 接続サービス | アーキテクチャと使用方法 |
| BTP-E03 | 基盤サービス | Cloud Connector | アーキテクチャと使用方法(本記事) |
| BTP-E04 | 基盤サービス | Private Link サービス | アーキテクチャと使用方法 |
| BTP-E05 | 基盤サービス | SAP BTP 接続 — プリンシパル伝播 | 構成ガイド |
| リソース | URL |
|---|---|
| Cloud Connector — SAP BTP Connectivity (CF) | help.sap.com → |
| 高可用性セットアップ | help.sap.com → |
| Cloud Connector セキュリティ | help.sap.com → |
| アクセス制御の設定 (RFC) | help.sap.com → |
| Linux OS へのインストール | help.sap.com → |
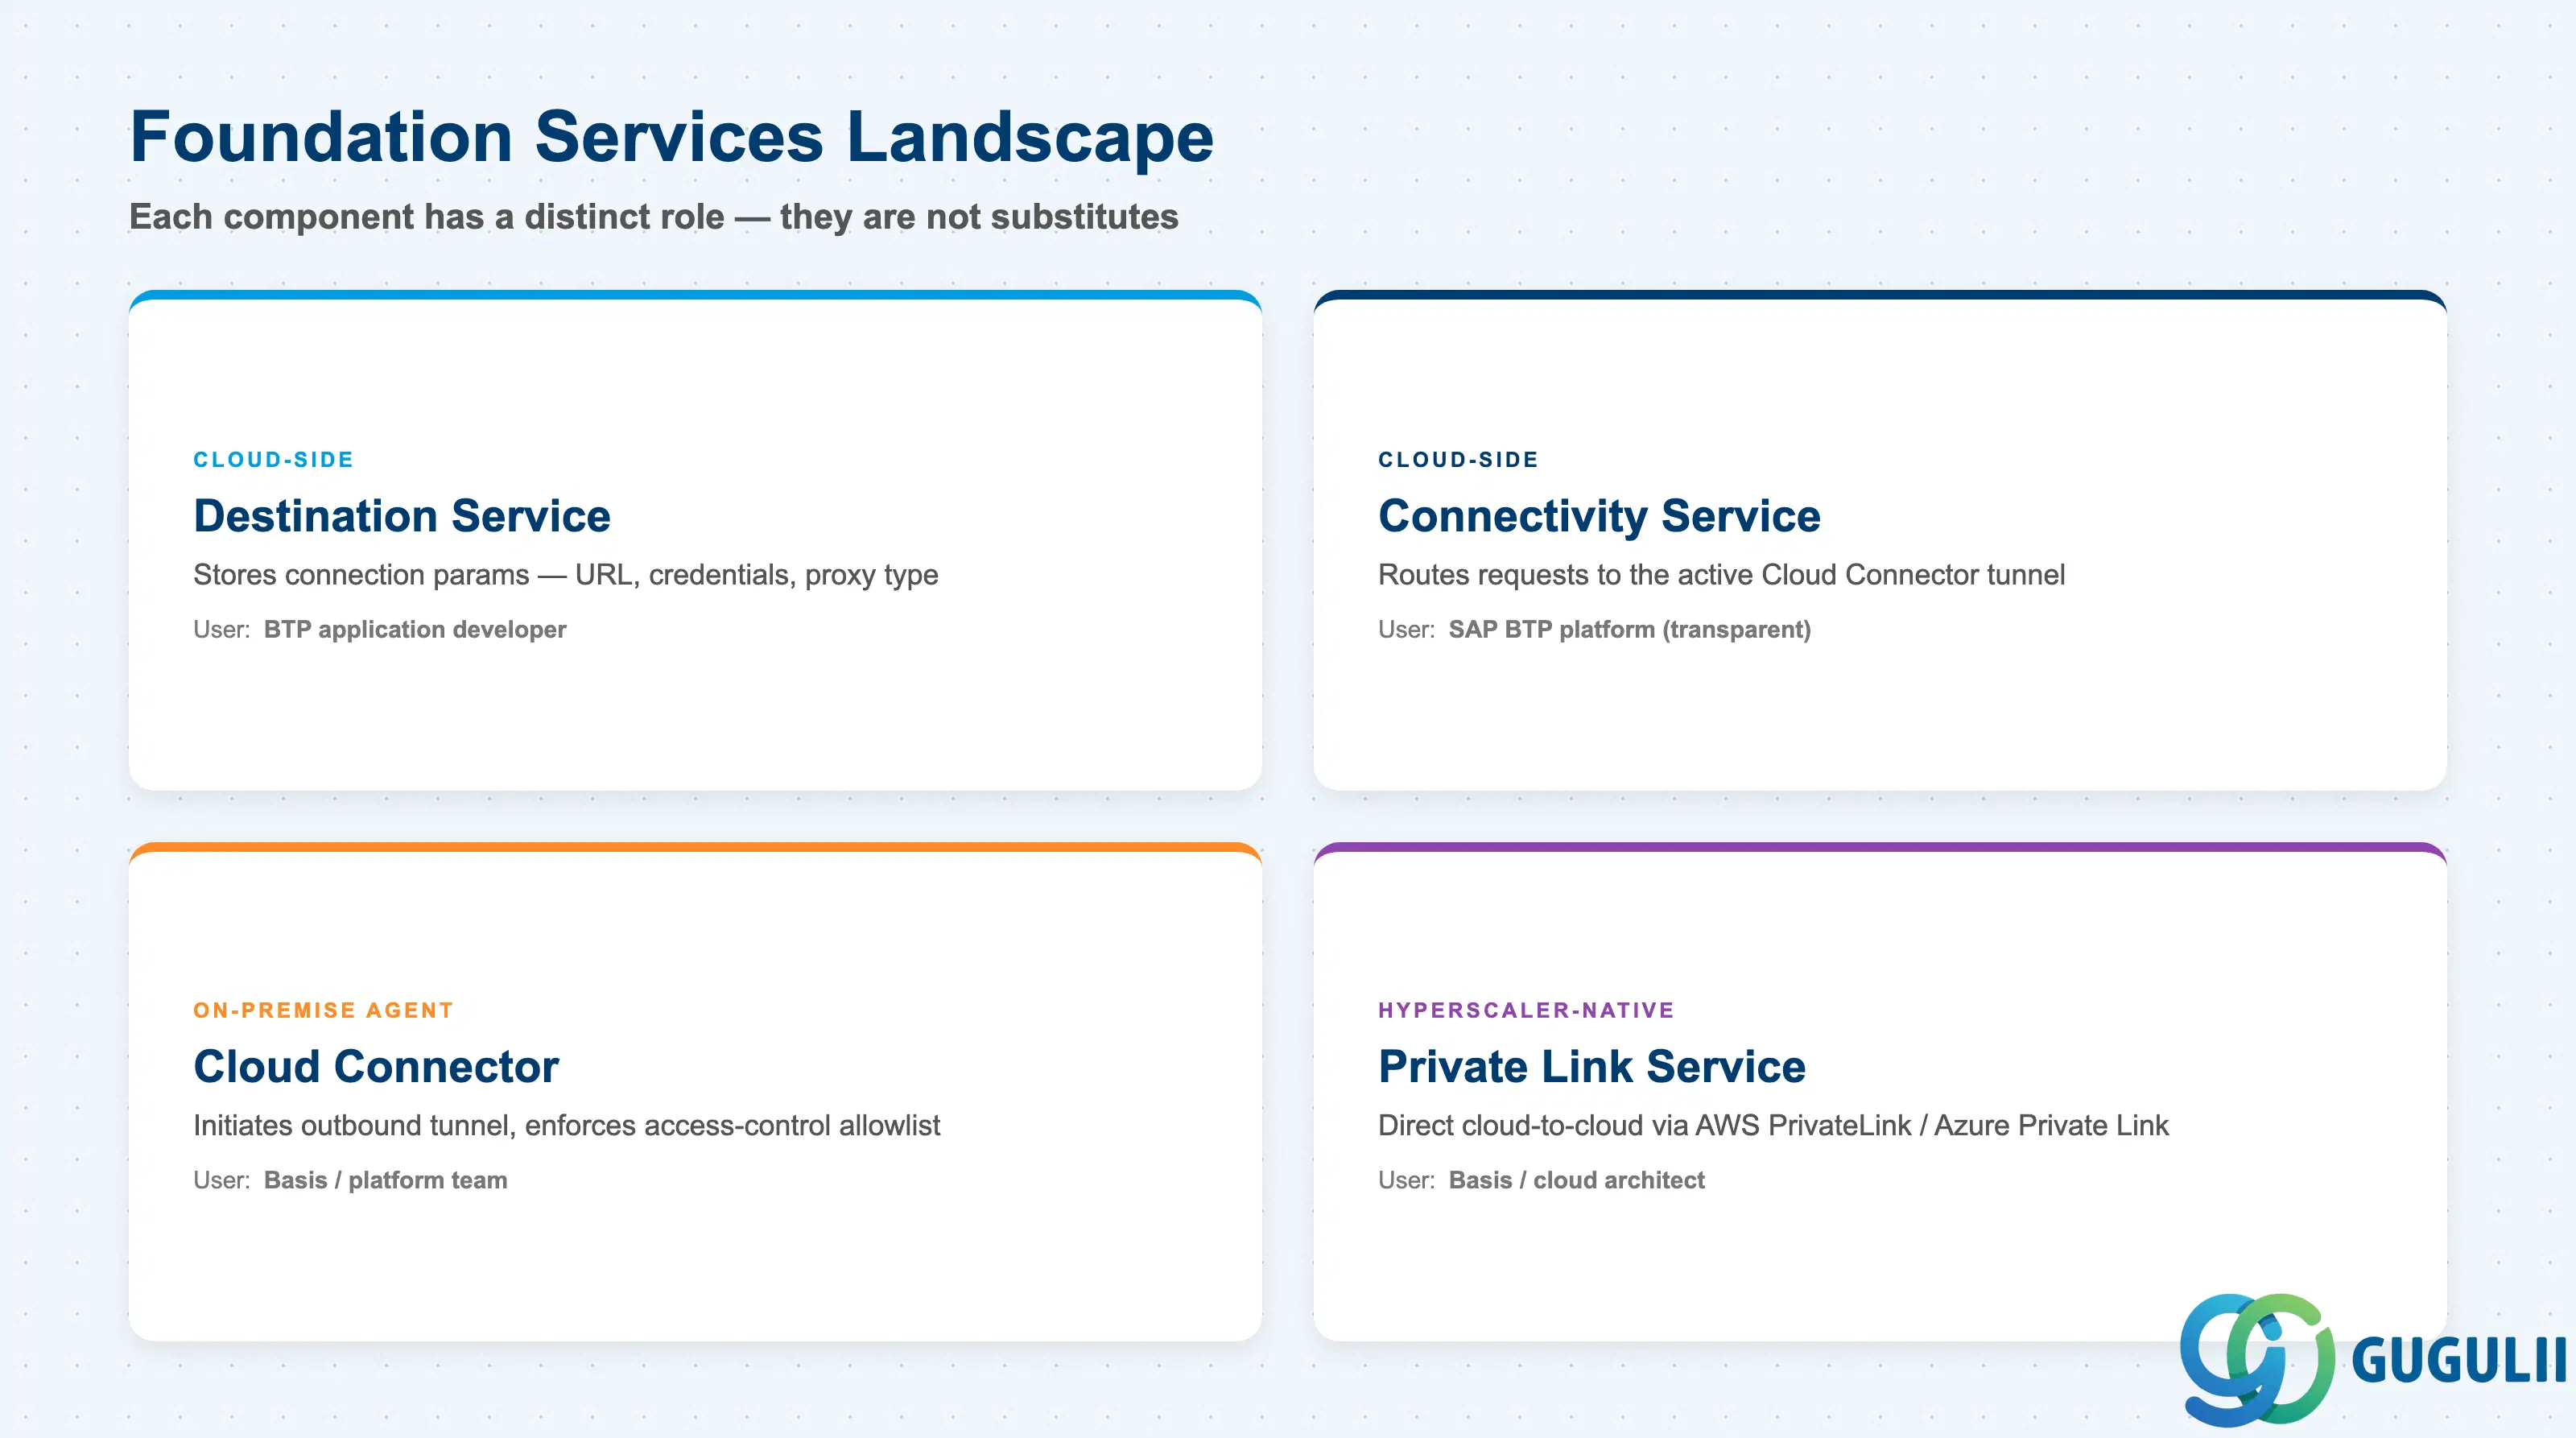
Cloud Connectorは単独で動作するわけではありません。これは、クラウドとオンプレミスシステム間のすべての接続を処理するSAP BTP基盤サービスのスタックにおける1つのコンポーネントです。統合を設計する前に、各コンポーネントの役割を理解することが不可欠です。
| コンポーネント | 機能 | 主な利用者 | |
|---|---|---|---|
| Destination Service | BTPアプリケーションからのアウトバウンドコールに必要な接続パラメータ(URL、認証情報、プロキシタイプ)を保存する | BTPアプリケーション開発者 | |
| Connectivity Service | BTPアプリケーションからのリクエストをアクティブなCloud Connectorトンネルにルーティングするクラウド側のブローカー | SAP BTPプラットフォーム(透過的) | |
| Cloud Connector | アウトバウンドトンネルを開始し、アクセス制御の許可リストを適用し、バックエンドシステムへのリクエストをプロキシするオンプレミスエージェント | ベーシス/プラットフォームチーム | |
| Private Link Service | インターネット経由せずにクラウド間の直接トラフィックを実現するハイパースケーラーネイティブのプライベートエンドポイント(AWS PrivateLink、Azure Private Link) | ベーシス/クラウドアーキテクト |
これらは代替手段ではありません。Cloud Connectorは企業ネットワーク経由で到達するオンプレミスシステムを扱い、Private Linkは同一ハイパースケーラー上のクラウドホスト型サービスを扱います。両方を使用するお客様は一般的です。
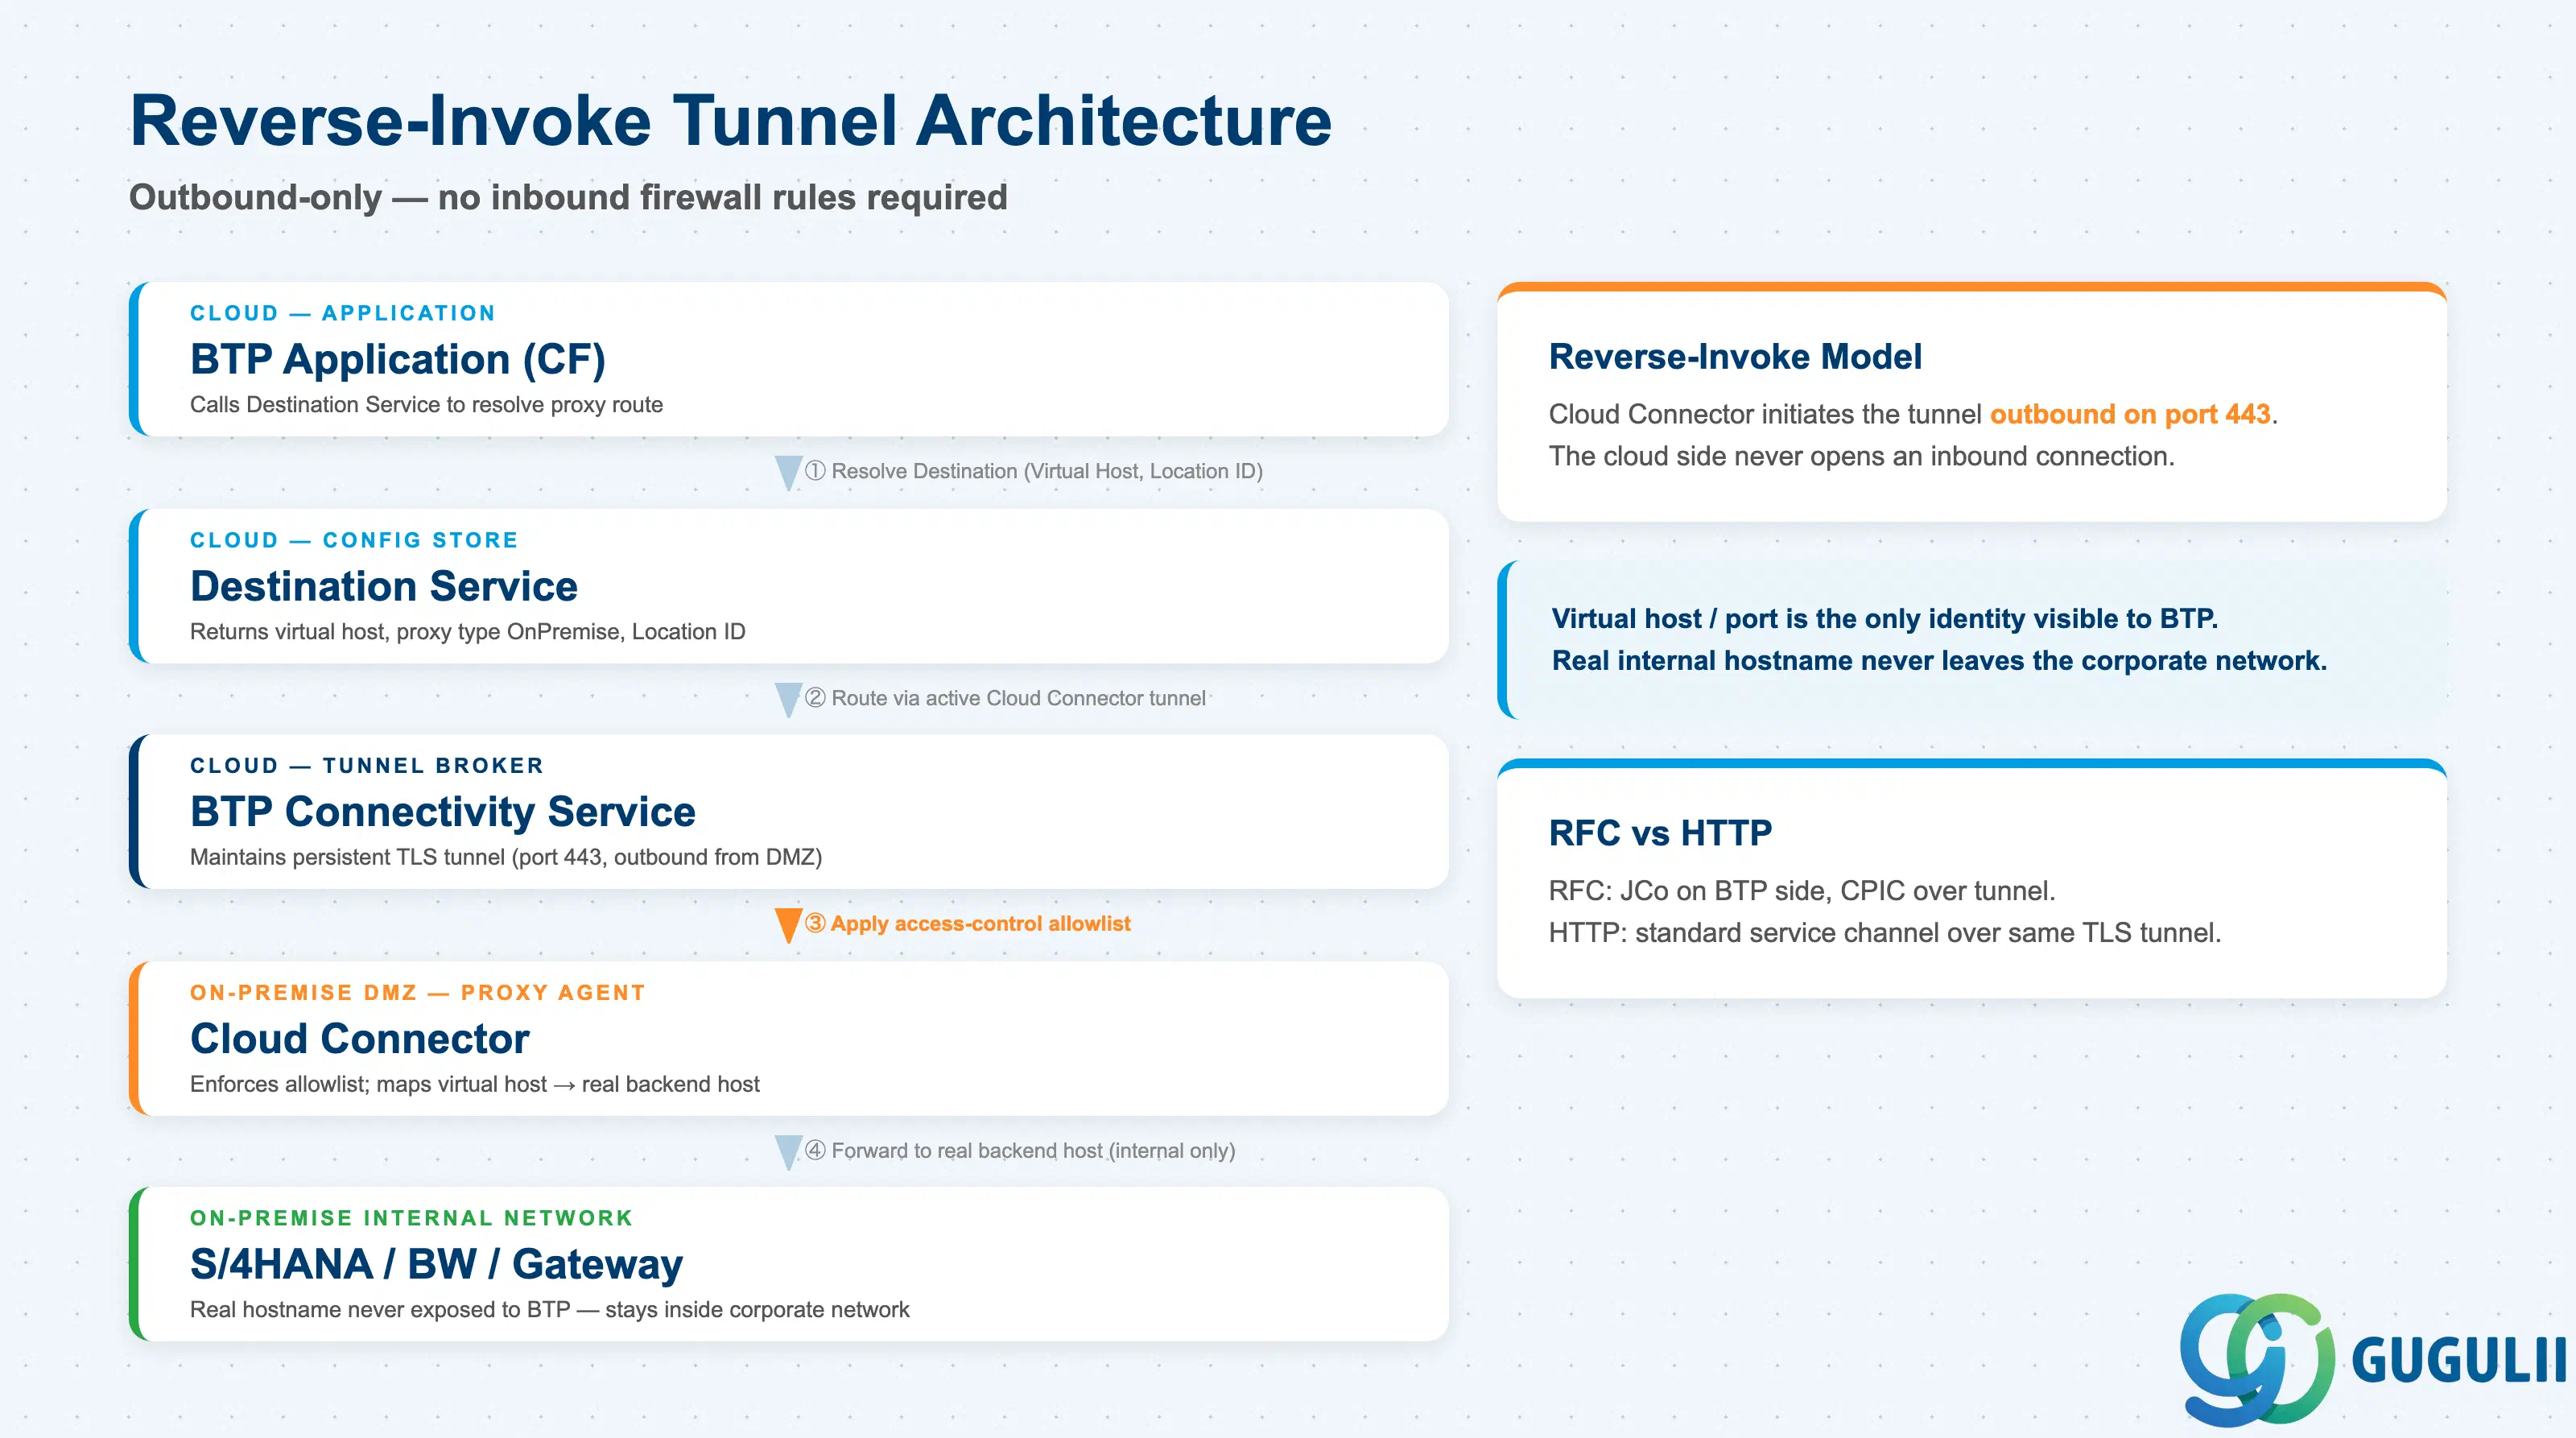
Cloud Connectorは、BTPアプリケーションとS/4HANAバックエンド間の4ホップのリクエストチェーンにおけるオンプレミス側の役割を担います。このチェーンの重要な特性は、トンネルが常に企業ネットワークからアウトバウンドで開始されることです。クラウド側がインバウンド接続を開くことはありません。このリバースインボークモデルが、 Cloud Connectorアーキテクチャの基盤となっています。
BTP Application (CF)
    |
    | (1) Resolve Destination (Proxy Type: OnPremise, Virtual Host, Location ID)
    v
Destination Service
    |
    | (2) Route via active Cloud Connector tunnel
    v
BTP Connectivity Service  ←→  [persistent TLS tunnel on port 443, outbound]
                                      |
                               Cloud Connector (on-premise host in DMZ)
                                      |
                               (3) Apply access-control allowlist
                                      |
                               (4) Forward to real backend host
                                      v
                              S/4HANA (ABAP) / BW / Gateway
                              (real internal hostname never exposed to BTP)
重要ポイント: Cloud Connectorで設定された仮想ホスト/ポートは、BTPから見える唯一のネットワーク識別子です。実際の内部ホスト名が企業ネットワークの外部に出ることは決してありません。この分離はオプションではなく、アーキテクチャの主要なセキュリティ保証であり、開発サブアカウントであっても維持されなければなりません。
RFC接続の場合、SAP Java Connector(JCo)はBTPアプリケーション側で動作し、同じトンネルを介して通信します。HTTP接続の場合は、標準のHTTP/HTTPSサービスチャネルが使用されます。
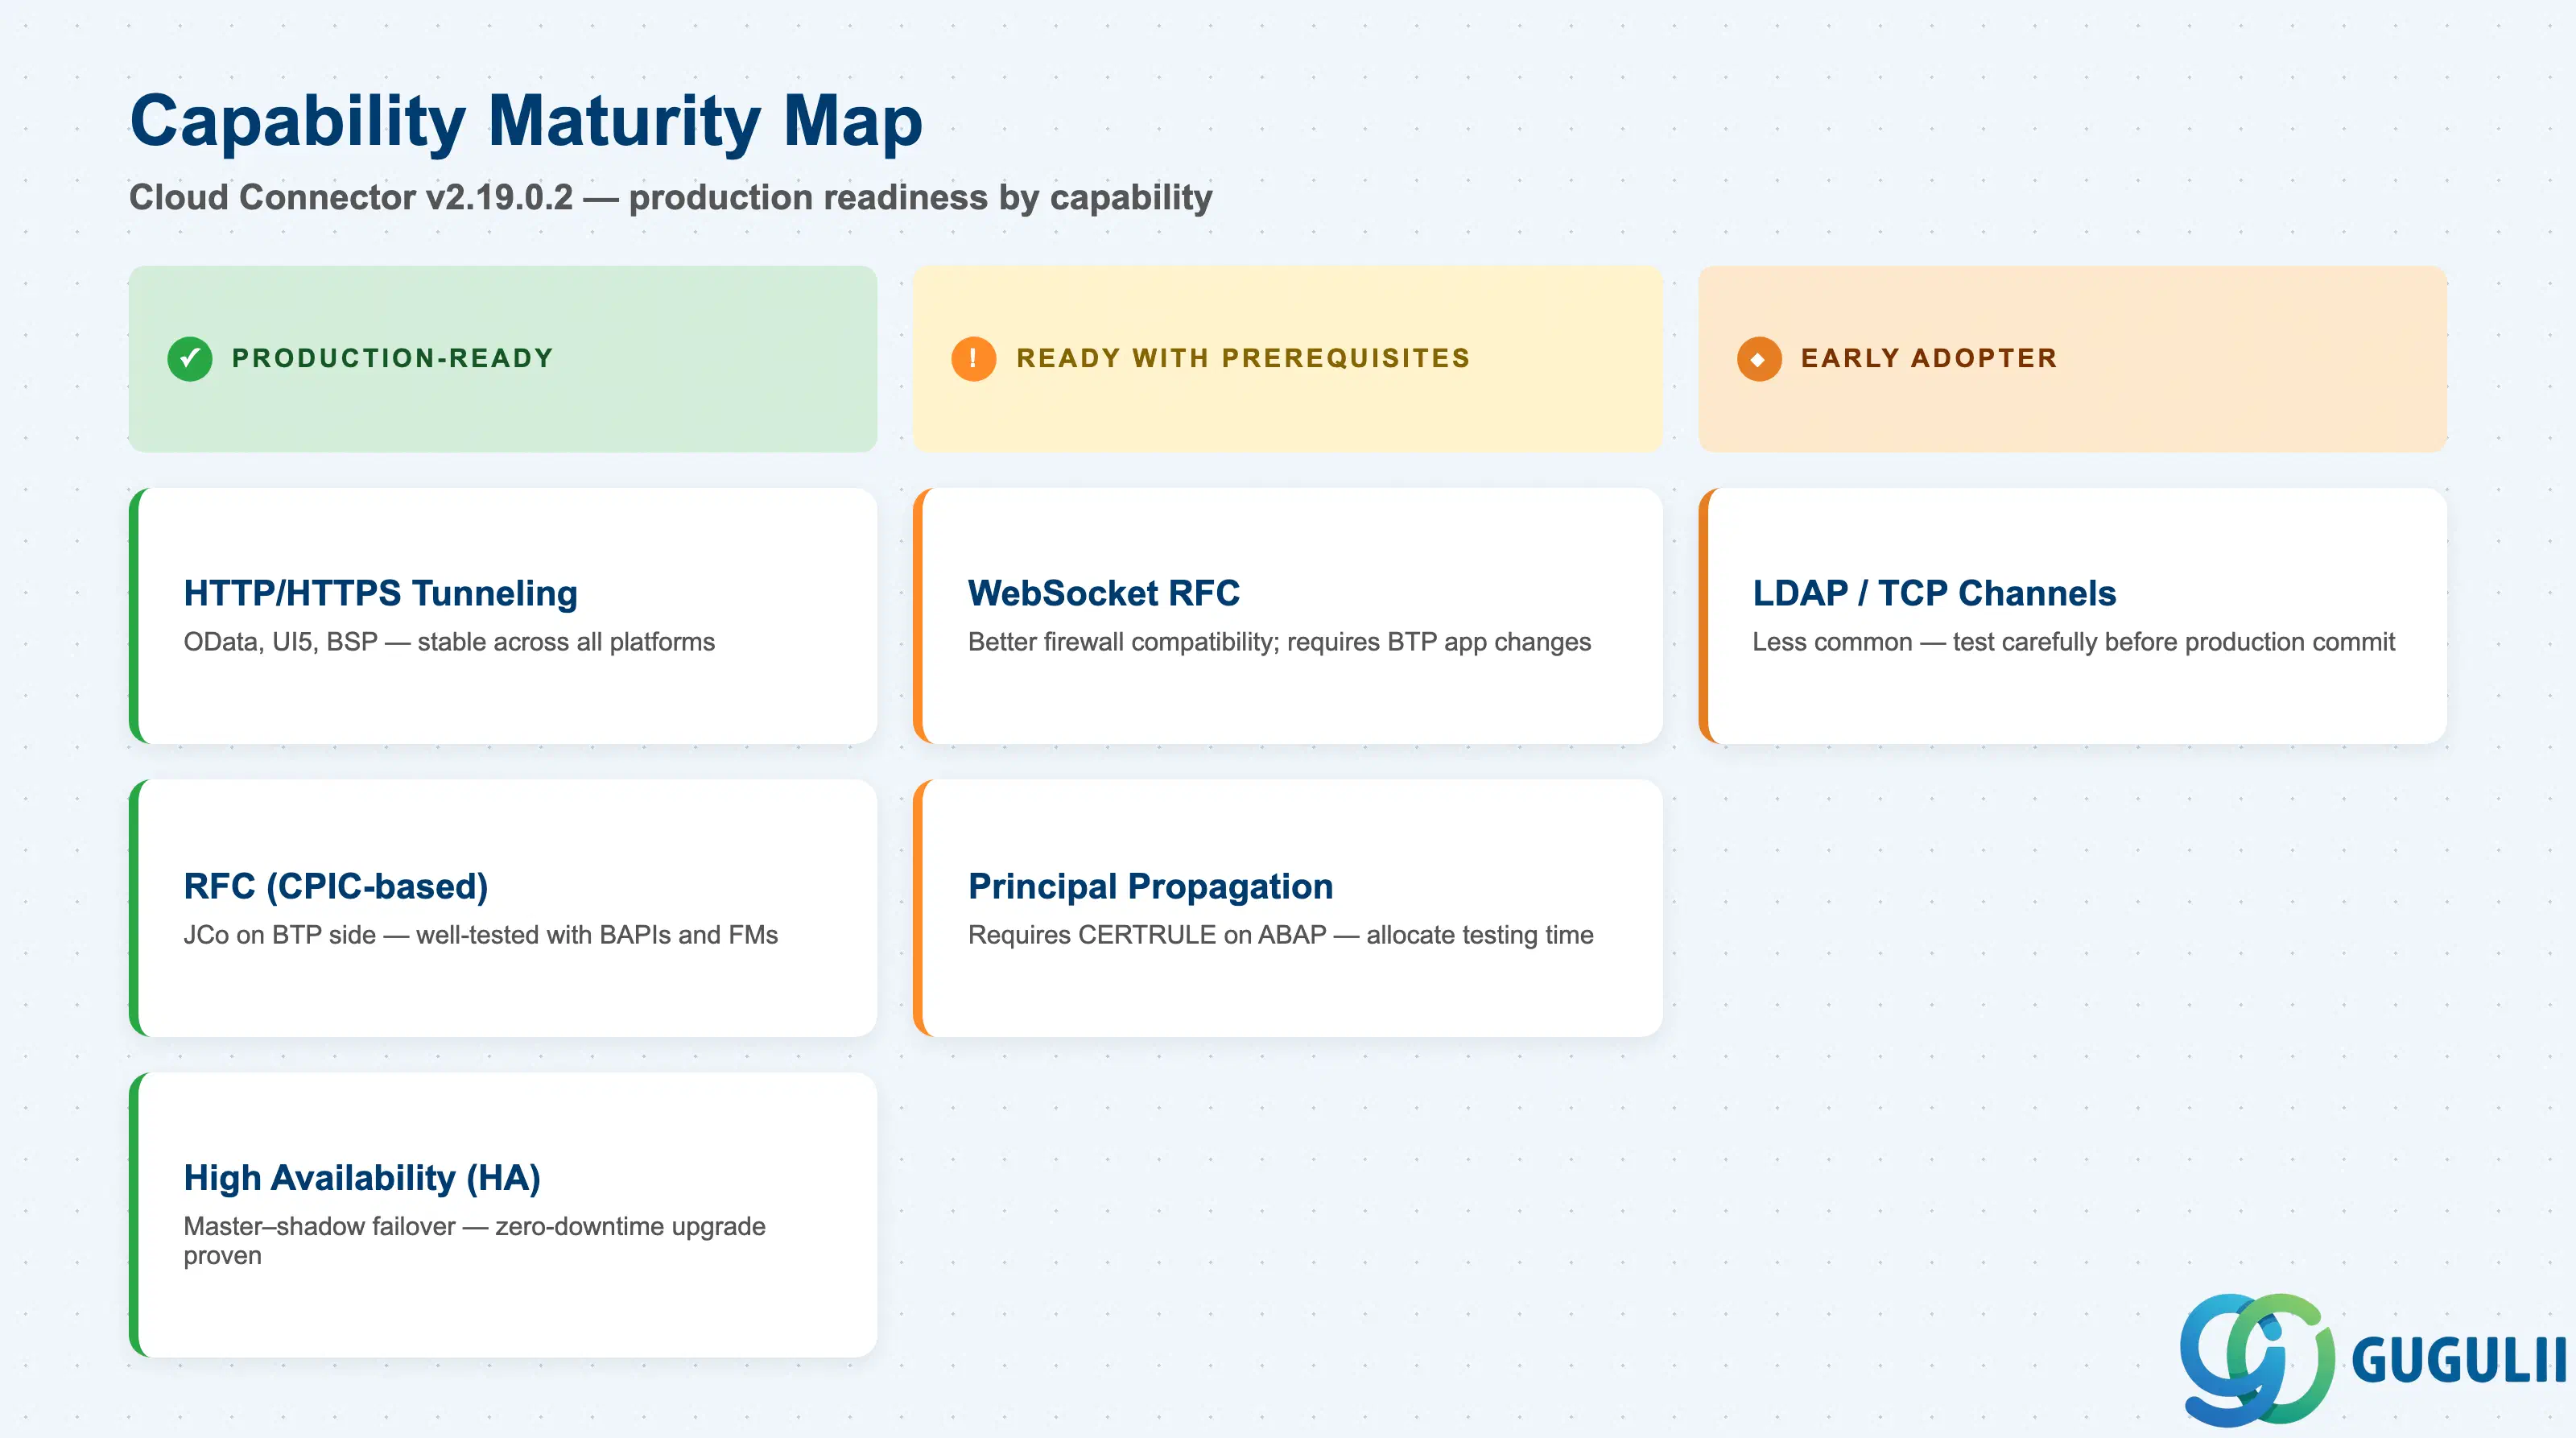
以下の表は、Cloud Connector の各機能の v2.19.0.2 時点でのプロダクション対応状況を示しています。完全なバージョン履歴と新たにサポートされたプラットフォームについては、SAP Help Portal の Cloud Connector ドキュメントを参照してください。
| 機能 | 成熟度 | 備考 | |
|---|---|---|---|
| HTTP/HTTPS トンネリング | ✅ 本番利用可能 | サポート対象の全プラットフォームで安定しており、数千の本番統合で使用されています。ICFベースのOData、UI5、BSPはすべて確実に動作します。 | |
| RFC(CPICベース)トンネリング | ✅ 本番利用可能 | BTPアプリケーション側にJCoが必要です。ABAPファンクションモジュールおよびBAPIで十分にテストされています。 | |
| WebSocket RFC | ⚠️ 前提条件ありで利用可能 | CPIC RFCの代替手段です。ファイアウォールとの互換性が向上しますが、BTPアプリケーションの変更とABAP側の設定が必要です。本番環境で使用する前にSAPサポートに確認してください。 | |
| プリンシパル伝播 | ⚠️ 前提条件ありで利用可能 | ABAPバックエンド側で証明書マッピングの設定(CERTRULEトランザクション)が必要です。設定手順は十分に文書化されていますが、エラーが発生しやすいため、専用のテスト時間を確保してください。 | |
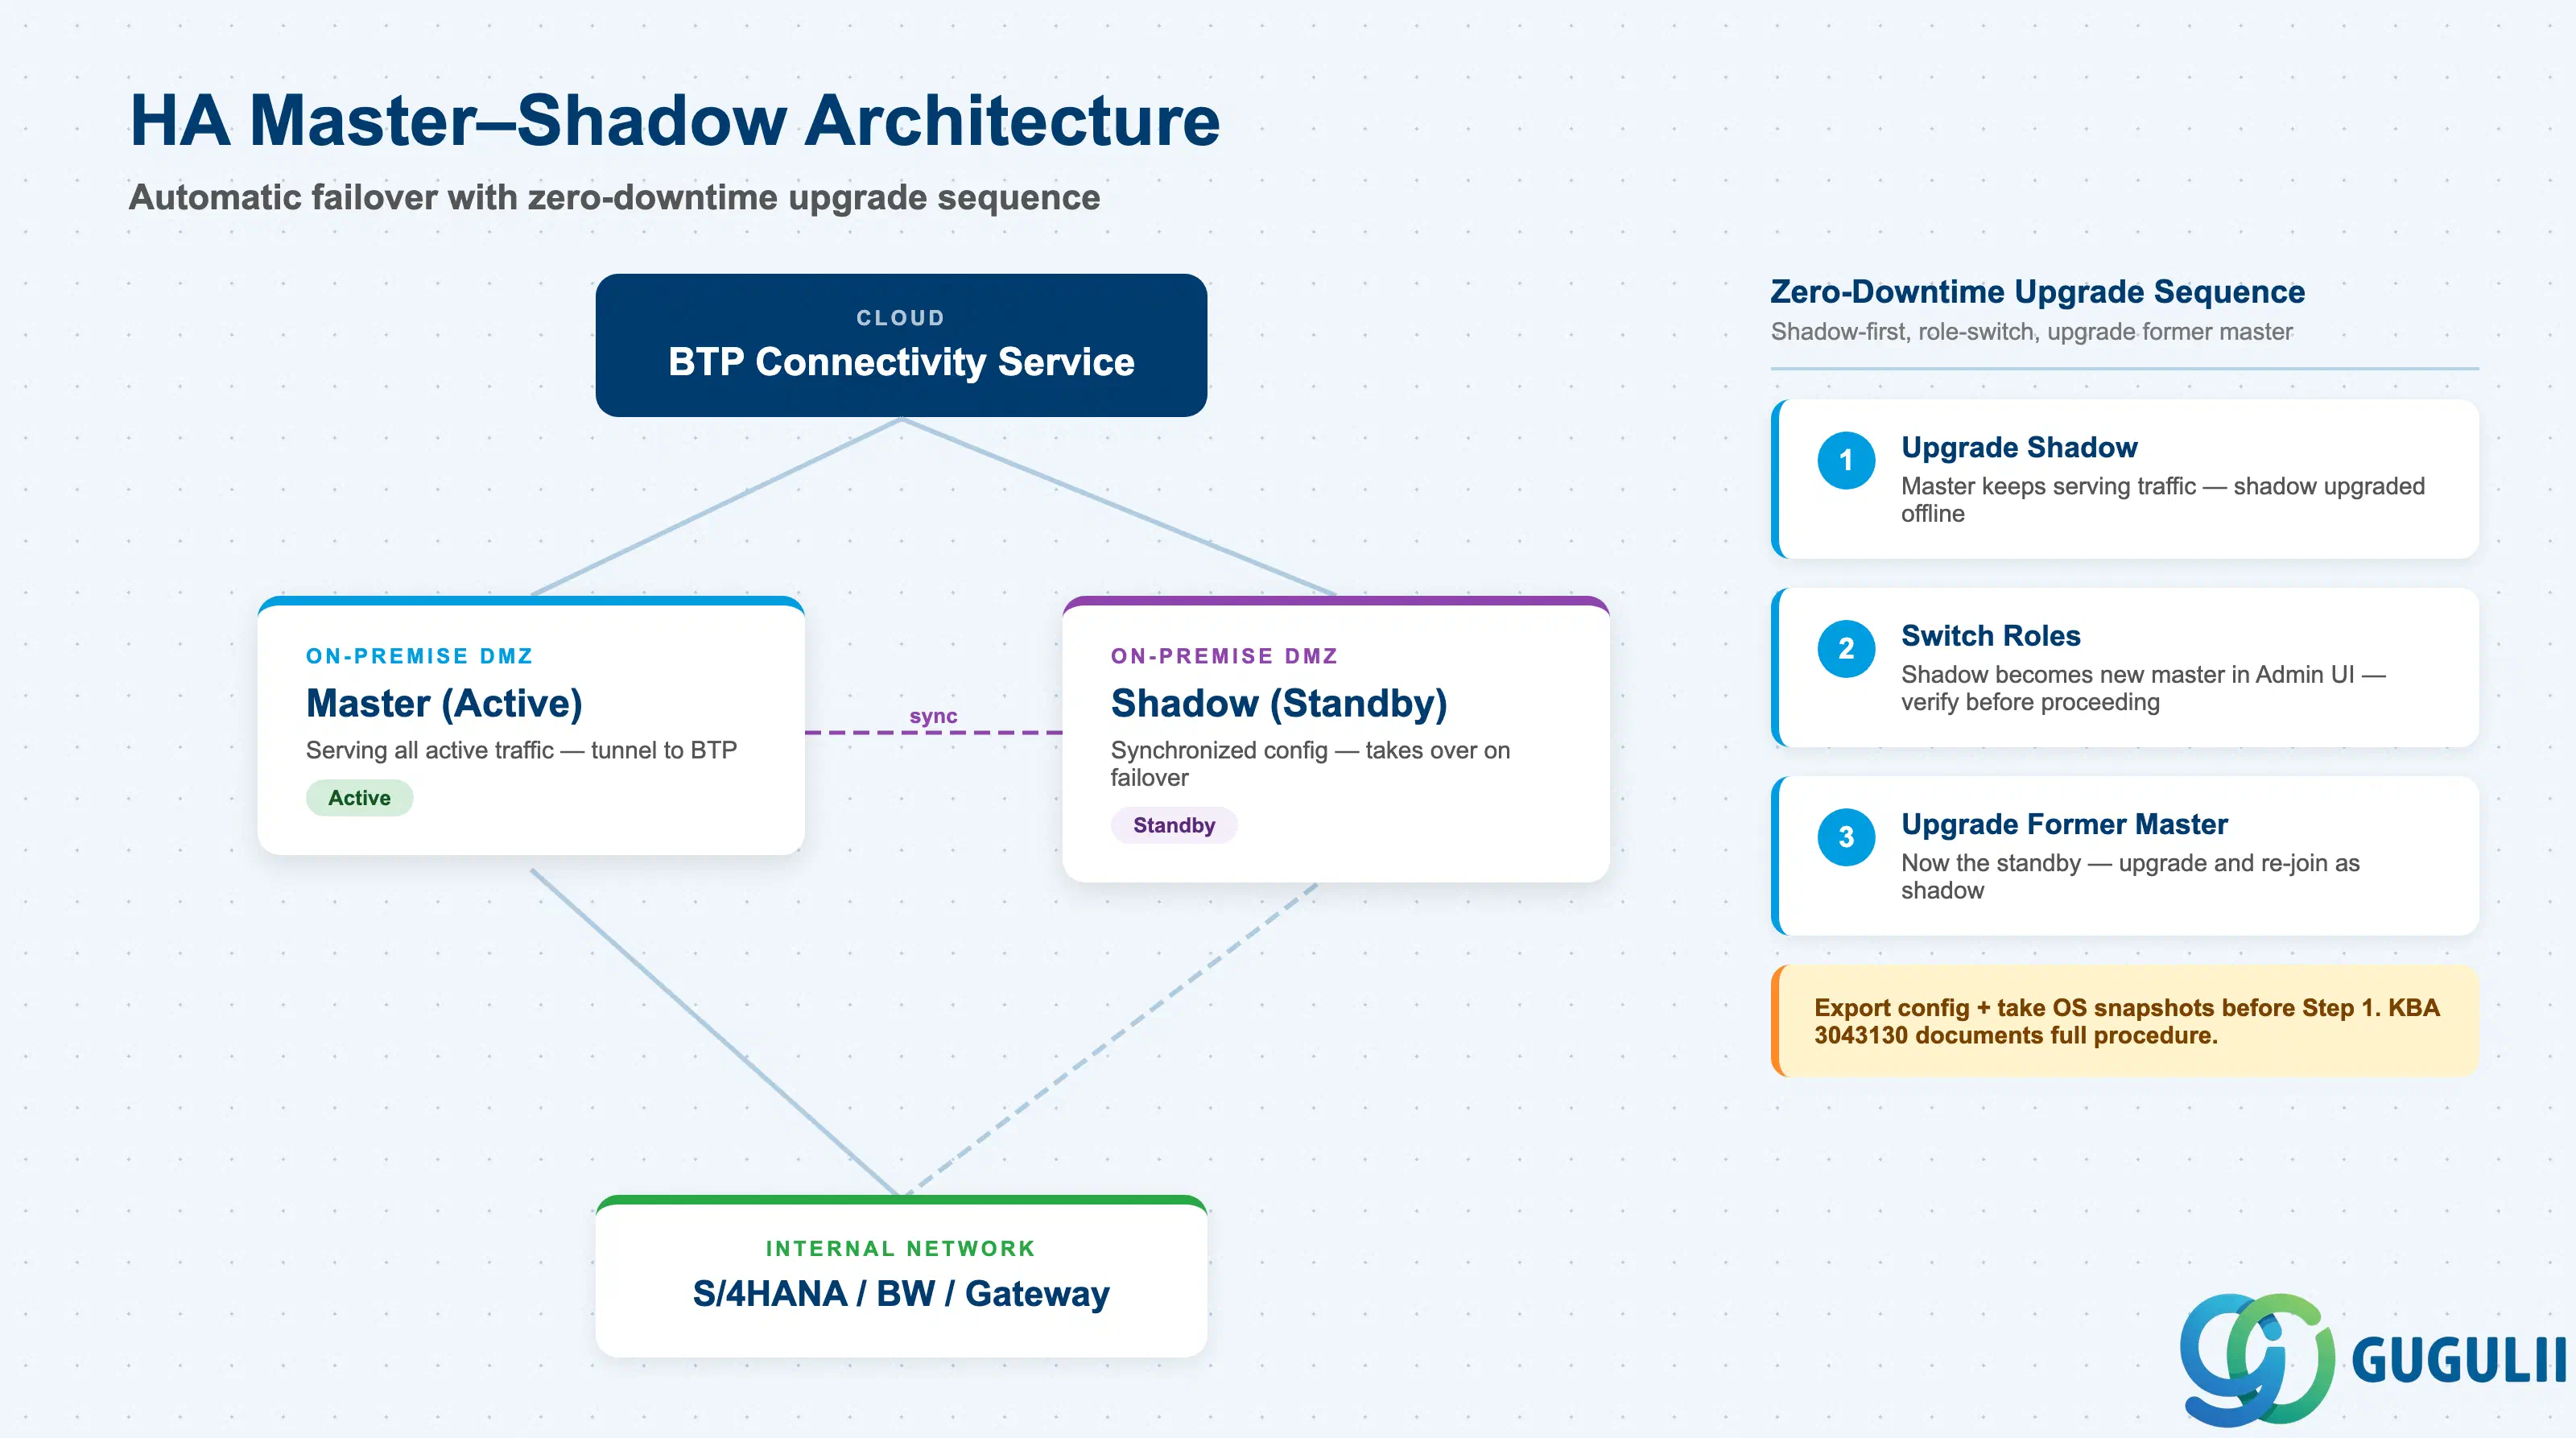
| 高可用性(マスター・シャドウ) | ✅ 本番利用可能 | 自動フェイルオーバーは信頼性が高いです。HAアップグレード手順(シャドウ優先、ロールスイッチ、旧マスターのアップグレード)により、ダウンタイムゼロを実現します。 | |
| LDAP / TCP サービスチャネル | 🔶 アーリーアダプター向け | 使用頻度は低いです。本番環境に導入する前に、特定のディレクトリまたはTCPサービスで慎重にテストしてください。 |
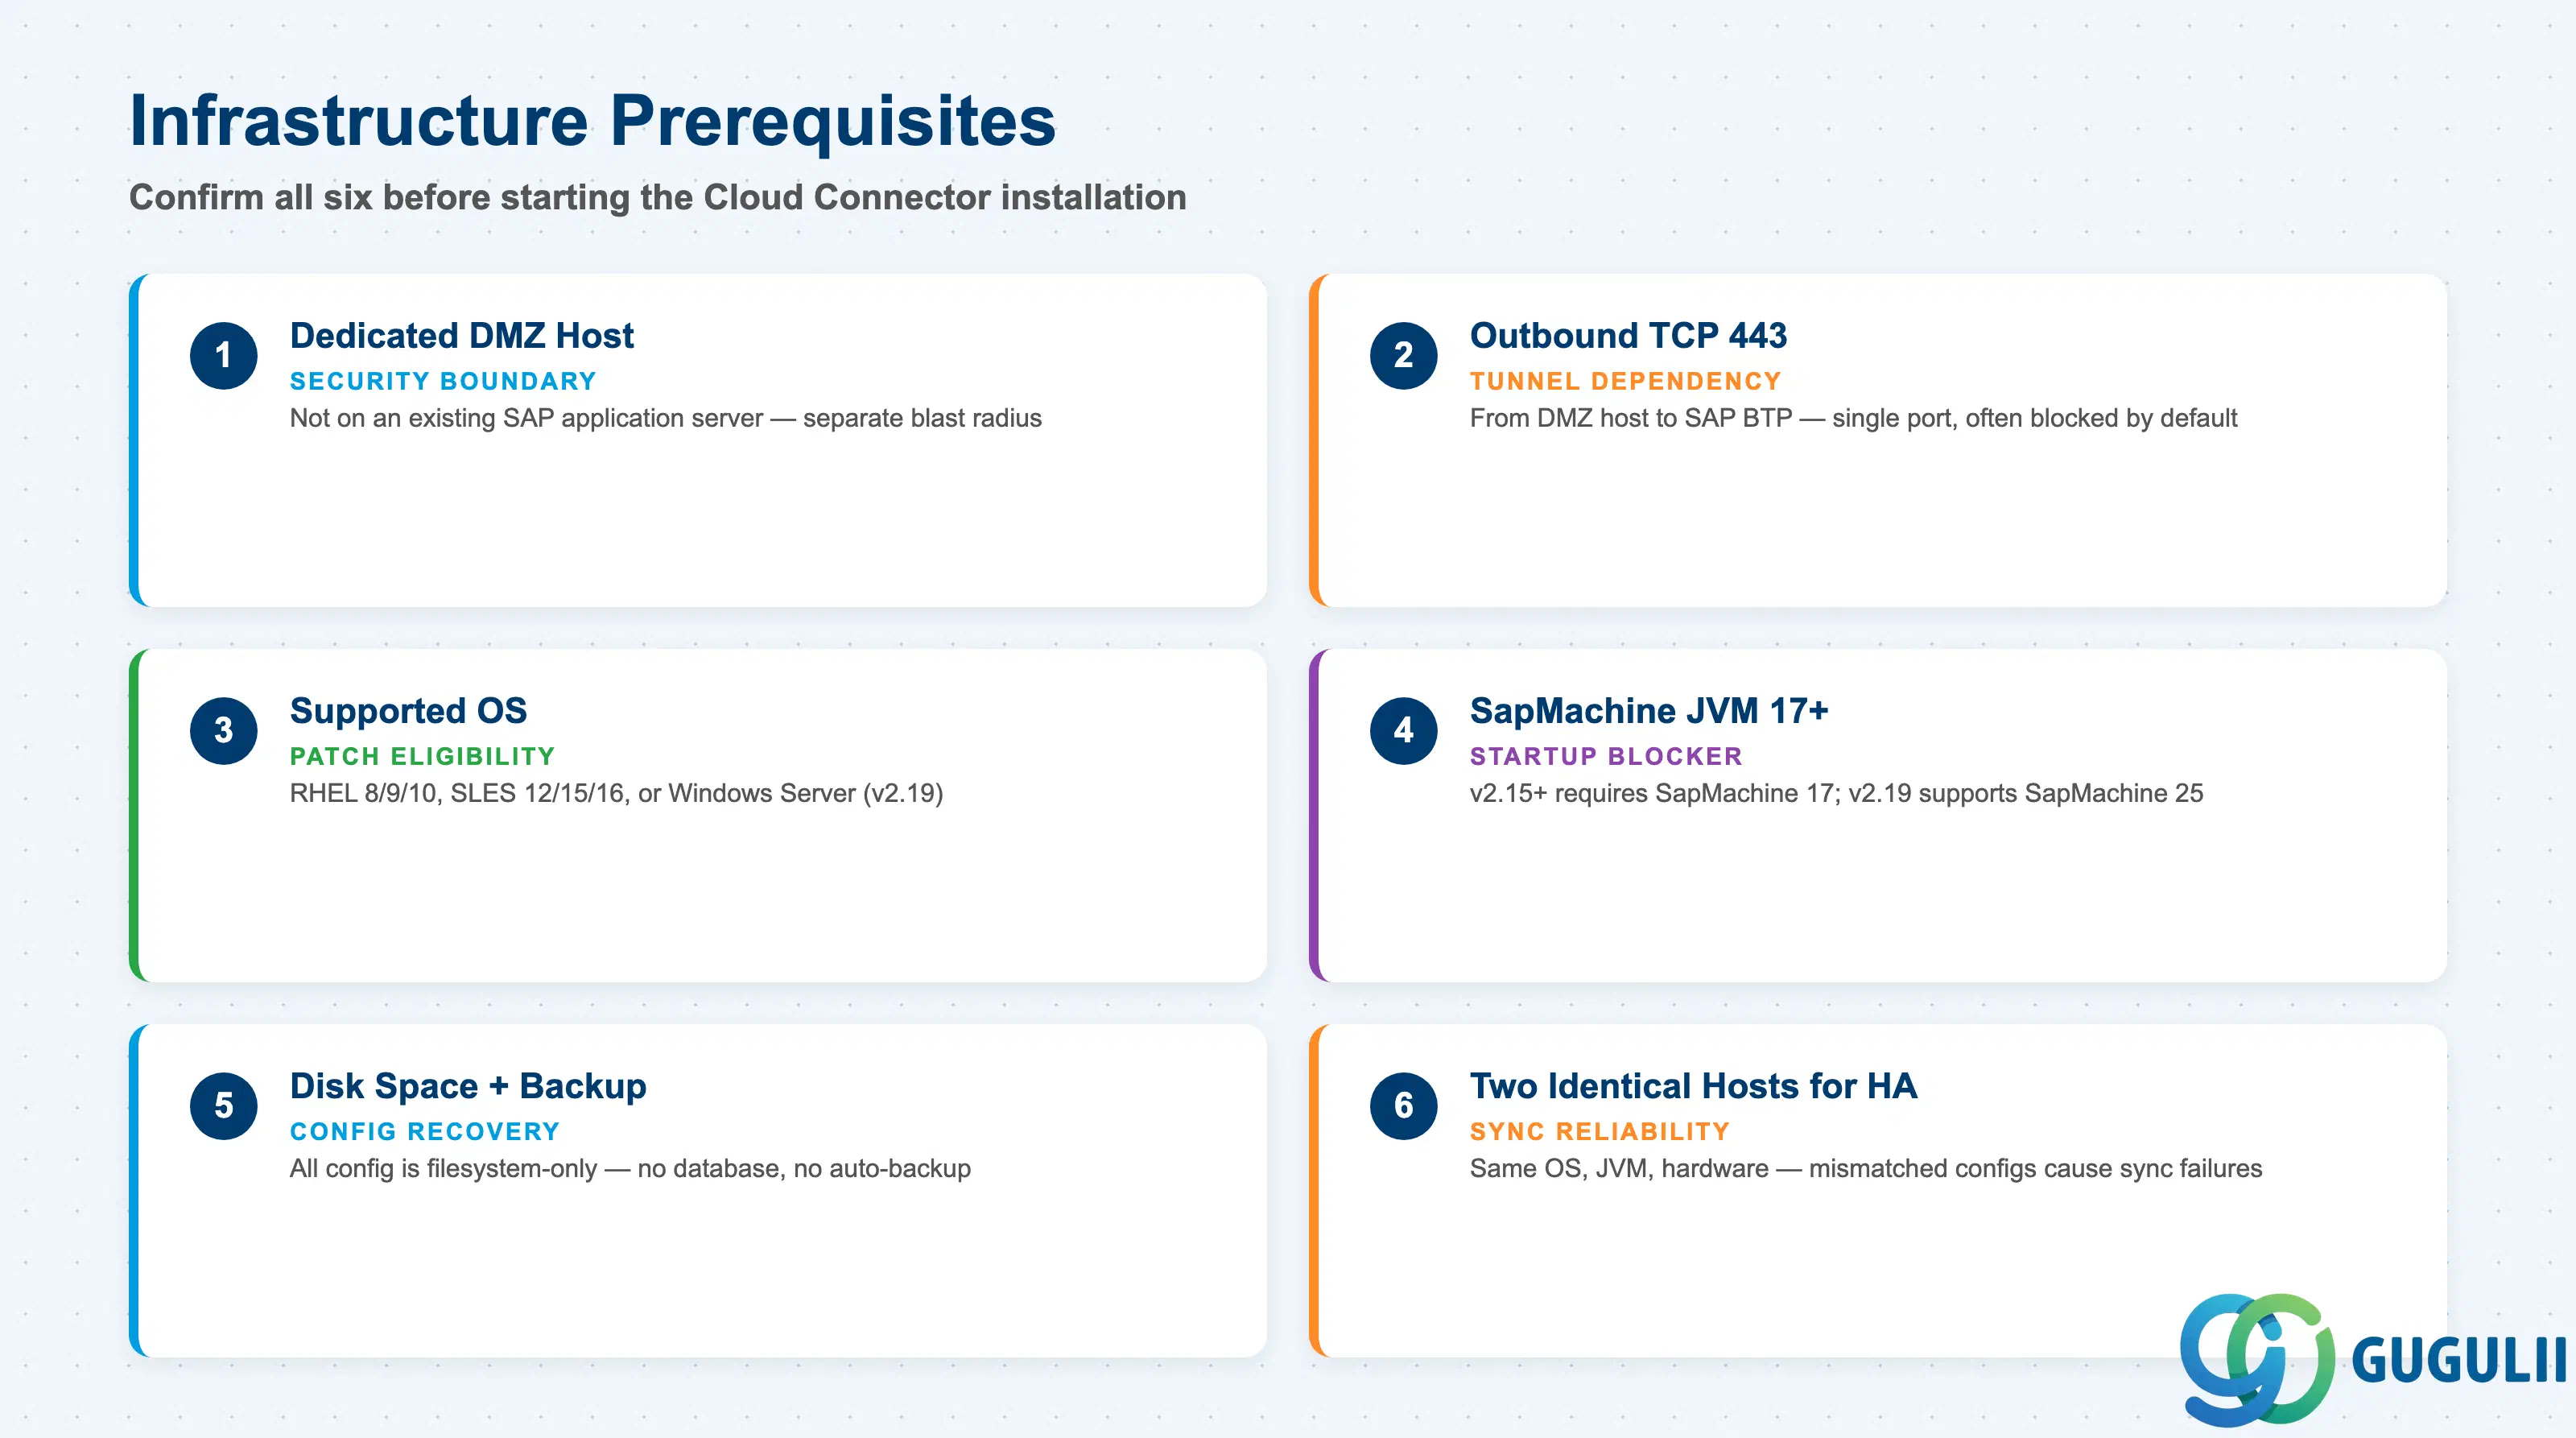
このチェックリストを完了する前に、 Linux OS へのインストールを参照して、サポート対象の OS 一覧とデーモン設定の手順を確認してください。
| チェックリスト項目 | 重要性 |
|---|---|
| DMZ内に専用サーバ(物理またはVM)が利用可能であることを確認する(既存のSAPアプリケーションサーバ上ではないこと) | アプリケーションサーバ上にCloud Connectorを配置すると、侵害発生時の影響範囲が拡大し、セキュリティガイダンスに明確に反します |
| DMZホストからSAP BTPへのTCPポート443でのアウトバウンド接続を検証する | トンネル全体がこの単一のアウトバウンドポートに依存します。多くのDMZファイアウォールポリシーでは、デフォルトですべてのアウトバウンドがブロックされています |
| 対象のCloud ConnectorバージョンでサポートされているホストOSであることを確認する(RHEL 8/9/10、SLES 12/15/16、Windows Server — v2.19時点) | サポートされていないOSへのインストールはサポート対象外の構成となり、SAPはOS固有の問題に対するパッチを提供しません |
| 必要なJavaランタイムを確認する:v2.15以降はSapMachine 17以上、v2.19からはSapMachine 25がサポート | JVMバージョンが一致しないとCloud Connectorが起動しません。これは初日に頻繁に発生する障害です |
| 設定ファイルと監査ログ用のディスク容量を確認し、Cloud ConnectorデータディレクトリのOSレベルでのバックアップを計画する | Cloud Connectorはすべての設定をローカルファイルシステムに保存します(データベースは使用しません)。バックアップなしでホストが故障すると、完全な再設定が必要になります |
| HA構成の場合:同一ネットワークセグメント内に、同一のOS、JVMバージョン、ハードウェア構成を持つ2台のホストを準備する | ハードウェアやOS構成が一致しない場合、シャドウ同期が失敗するか、予期しない結果を引き起こします |
| チェックリスト項目 | 重要性 |
|---|---|
| BTPサブアカウントがCloud Foundry環境(Neoではない)であることを確認する | 本記事はCFを対象としています。Neoではコネクタの動作が異なり、別の設定パスが必要です |
| Cloud Connectorが対応するBTPサブアカウントを特定する(1つのコネクタで複数のサブアカウントを同時にペアリング可能) | サブアカウントのマッピングを計画しないと、コネクタの過少プロビジョニングや、ビジネスユニット間のセキュリティ境界違反が発生します |
| 複数のCloud Connectorが同じサブアカウントに接続する場合、各コネクタに一意のロケーションIDを定義する | ロケーションIDが重複または欠落していると、宛先サービスでルーティング障害が発生し、実行時の診断が困難になります |
| 各サブアカウントでBTP Connectivity Serviceのエンタイトルメントが有効になっていることを確認する | Connectivity Serviceのサブスクリプションがないと、Cloud Connectorはサブアカウントへのトンネルを確立できません |
| コネクタのペアリングに使用するBTPサブアカウント管理者資格情報の保持者を計画する | ペアリングにはサブアカウントレベルの資格情報が必要です。初期設定者が離任した場合、ペアリングを再確立する必要があります |
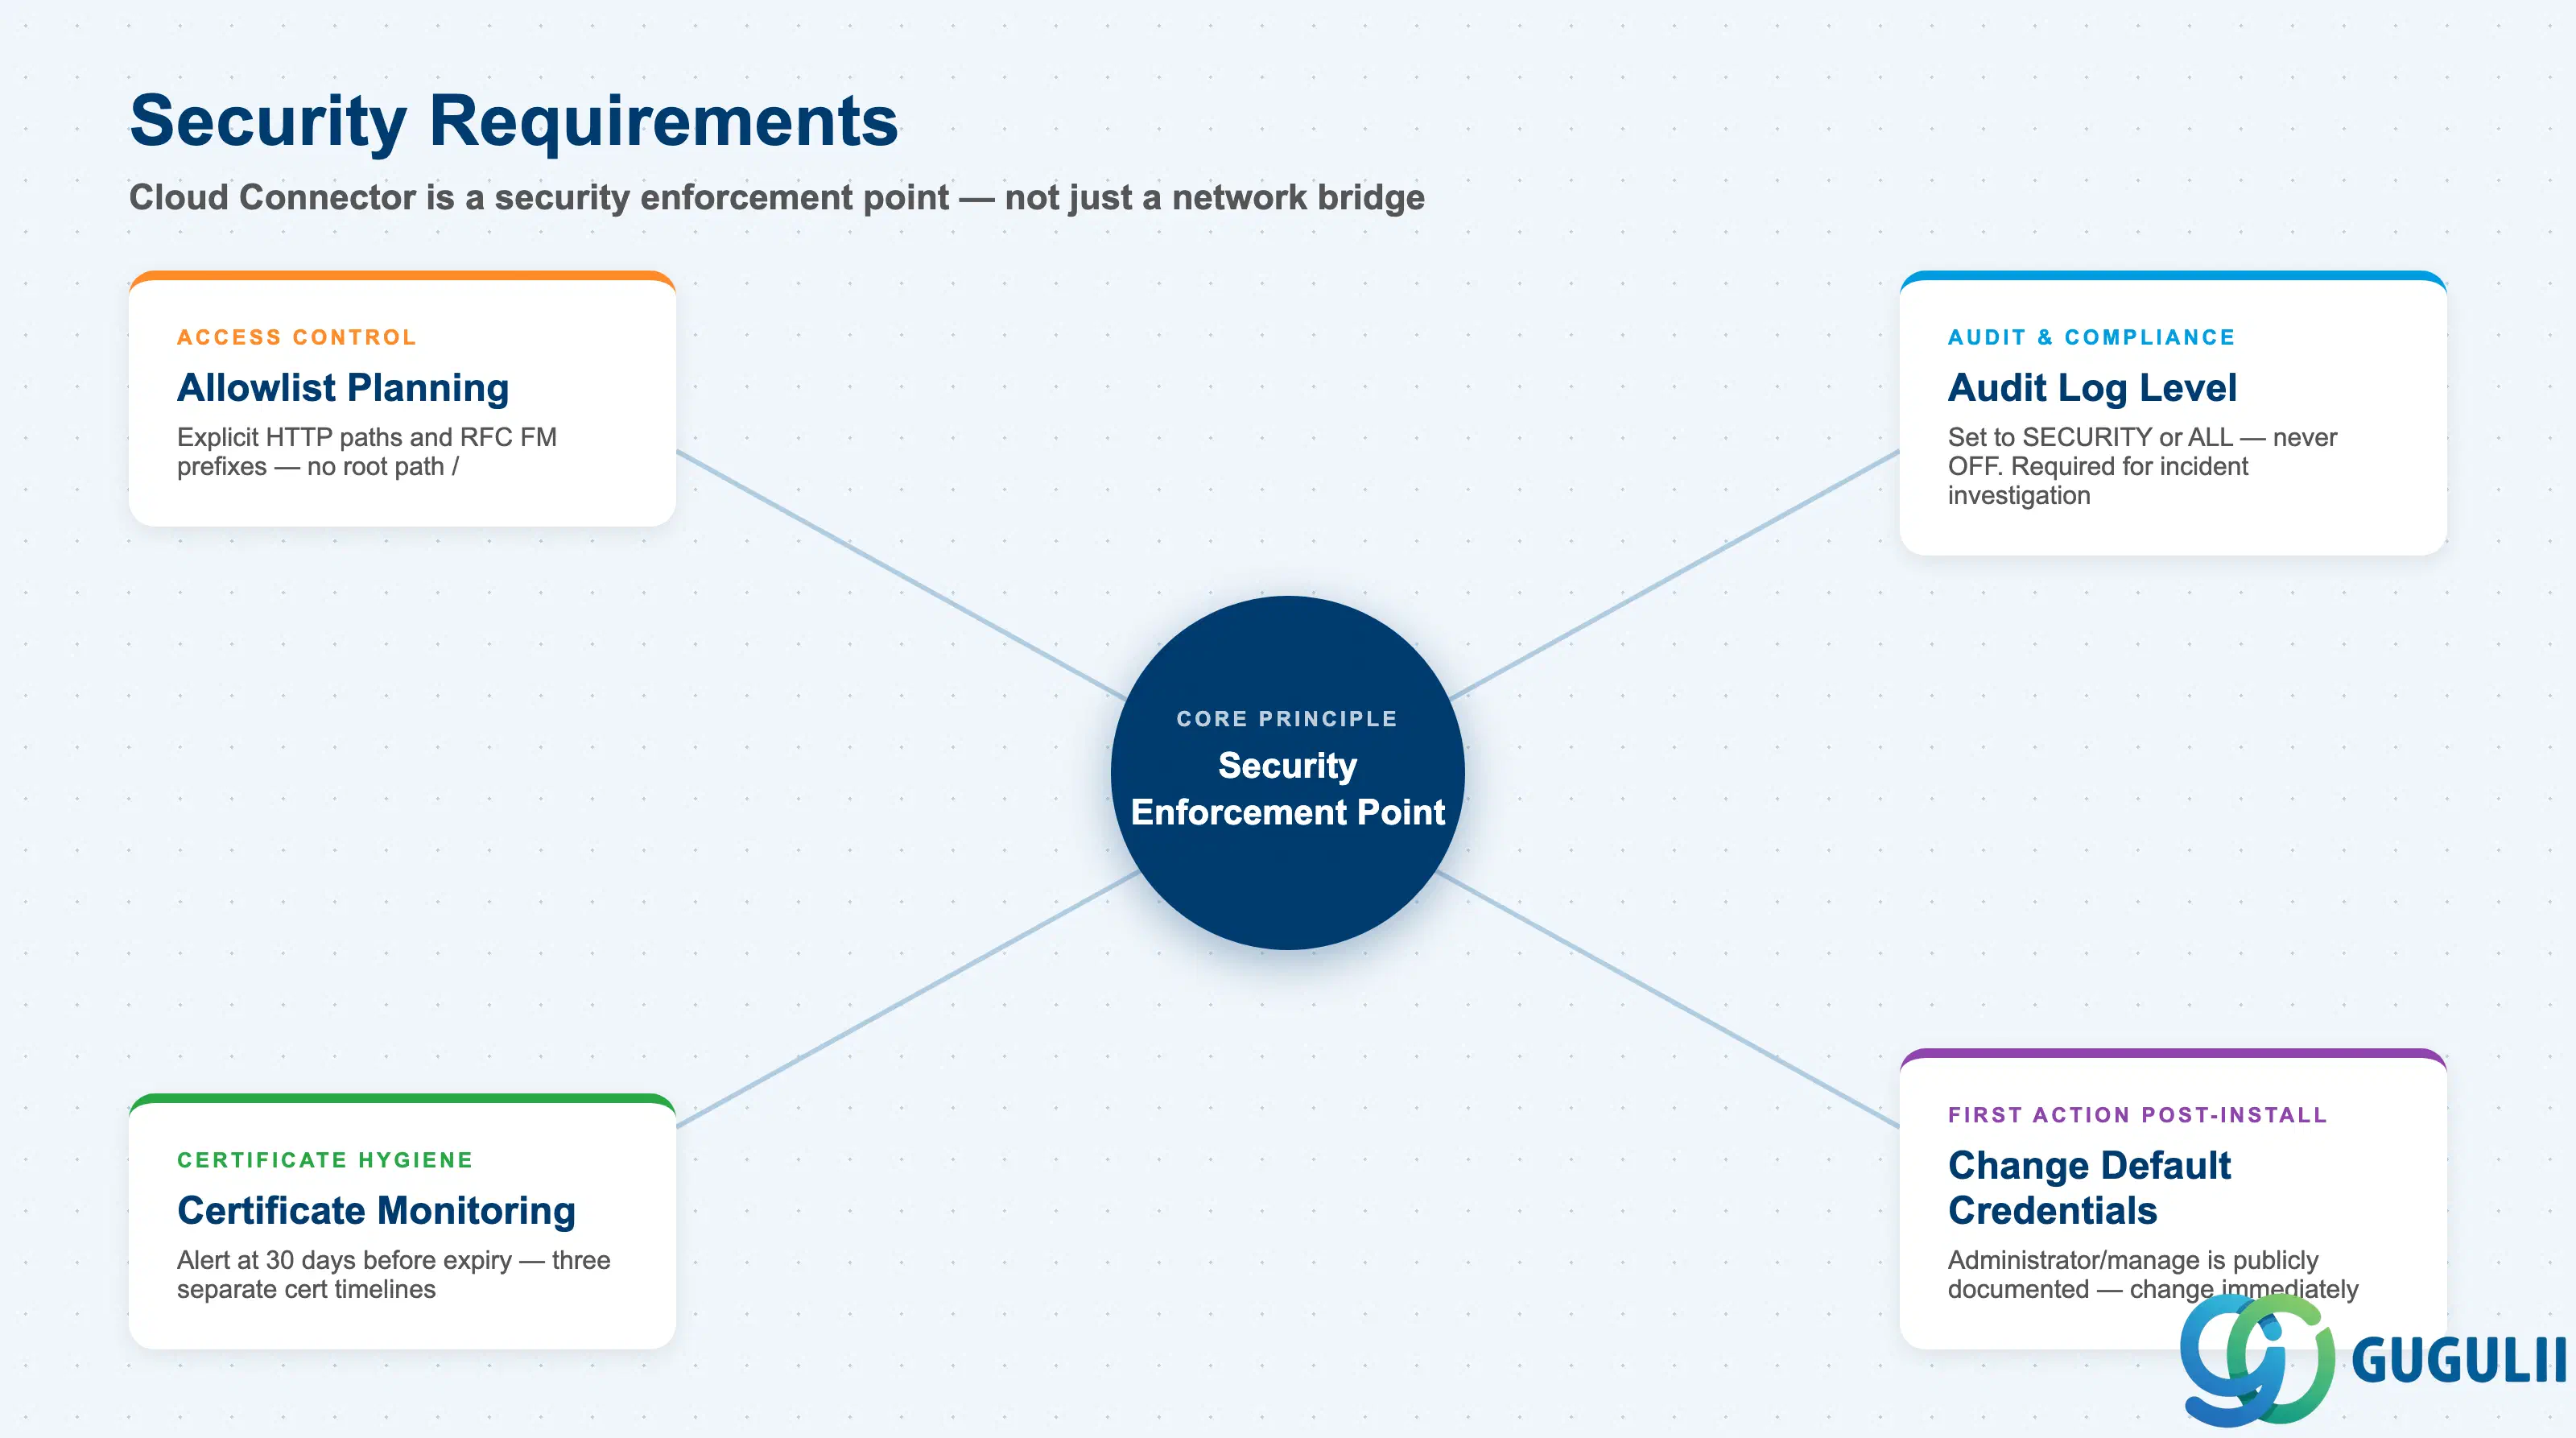
Cloud Connector Securityのドキュメントでは、セキュリティ管理と証明書要件の全セットを規定しています。本チェックリストは、実装開始前に確認すべき要件段階の項目を網羅しています。
| チェックリスト項目 | 重要性 |
|---|---|
| 公開するすべてのバックエンドシステムをリストアップし、それぞれに仮想ホスト/ポートエイリアスを定義する | 明示的にシステムマッピングされたシステムのみが到達可能となります。バックエンドが欠落していると、統合がエラーで本番稼働することになります。 |
各HTTPバックエンドについて、公開する具体的なURLパス(例:/sap/opu/odata、/sap/bc/adt)を列挙する。明確な理由がない限り、ルート/は使用しないこと | ルートパスへのアクセスを許可すると、統合対象外のデバッグや管理エンドポイントを含むすべてのICFサービスが公開されます。 |
各RFCバックエンドについて、許可するファンクションモジュールのプレフィックス(例:BAPI_*、RFC_*)を明示的に列挙する | RFCアクセスはデフォルトで拒否されます。統合テストを開始する前に、必要なすべてのファンクションモジュールを許可リストに登録する必要があります。 |
| 監査ログレベルがSECURITYまたはALLに設定されていることを確認する。OFFにしないこと | ブロックされたアクセス試行や設定変更は、セキュリティインシデント調査のために記録される必要があります。ログを無効にすることはコンプライアンス上のリスクです。 |
| Cloud Connector自身のシステム証明書とUI証明書について、証明書の有効期限監視を計画する | 期限切れの証明書は、接続をサイレントに切断したり、ブラウザのセキュリティ警告を引き起こしたりします。有効期限の少なくとも30日前にアラートを設定してください。 |
| インストール後すぐにデフォルトのAdministrator/manage資格情報が変更されることを確認する | デフォルトの資格情報は公開文書に記載されています。パッチ未適用のデフォルトログインは、顧客監査において重大なセキュリティ上の問題となります。 |
| チェックリスト項目 | 重要性 |
|---|---|
ABAPバックエンドが証明書ベースのログインをサポートしていることを確認する(ログインパラメータ login/certificate_mapping_rulebased=1) | ABAPシステムが証明書ログオンを受け入れるように設定されていない場合、プリンシパル伝播は警告なしにフォールバックするか、認証エラーで失敗します |
| 伝播されたIDを受け取る各ABAPバックエンドでCERTRULEトランザクションを設定する時間を確保する | ルールベースの証明書マッピングには専用の設定手順が必要であり、プロジェクト計画で見落とされがちです |
| 短期有効なユーザー証明書の証明書有効期間について合意する(SAP推奨:60分の有効期間、2時間の有効期限許容範囲) | 有効期間が短すぎると長時間実行トランザクション中にセッション障害が発生し、長すぎるとセキュリティモデルが弱体化します |
| 証明書サブジェクトとして使用されるIDP(IDプロバイダ)ユーザー属性が、利用可能なABAPユーザー属性と一致することを確認する | IDPのクレームとABAPユーザー属性の不一致は、実行時に一般的な認証エラーとして現れるマッピング障害を引き起こします |
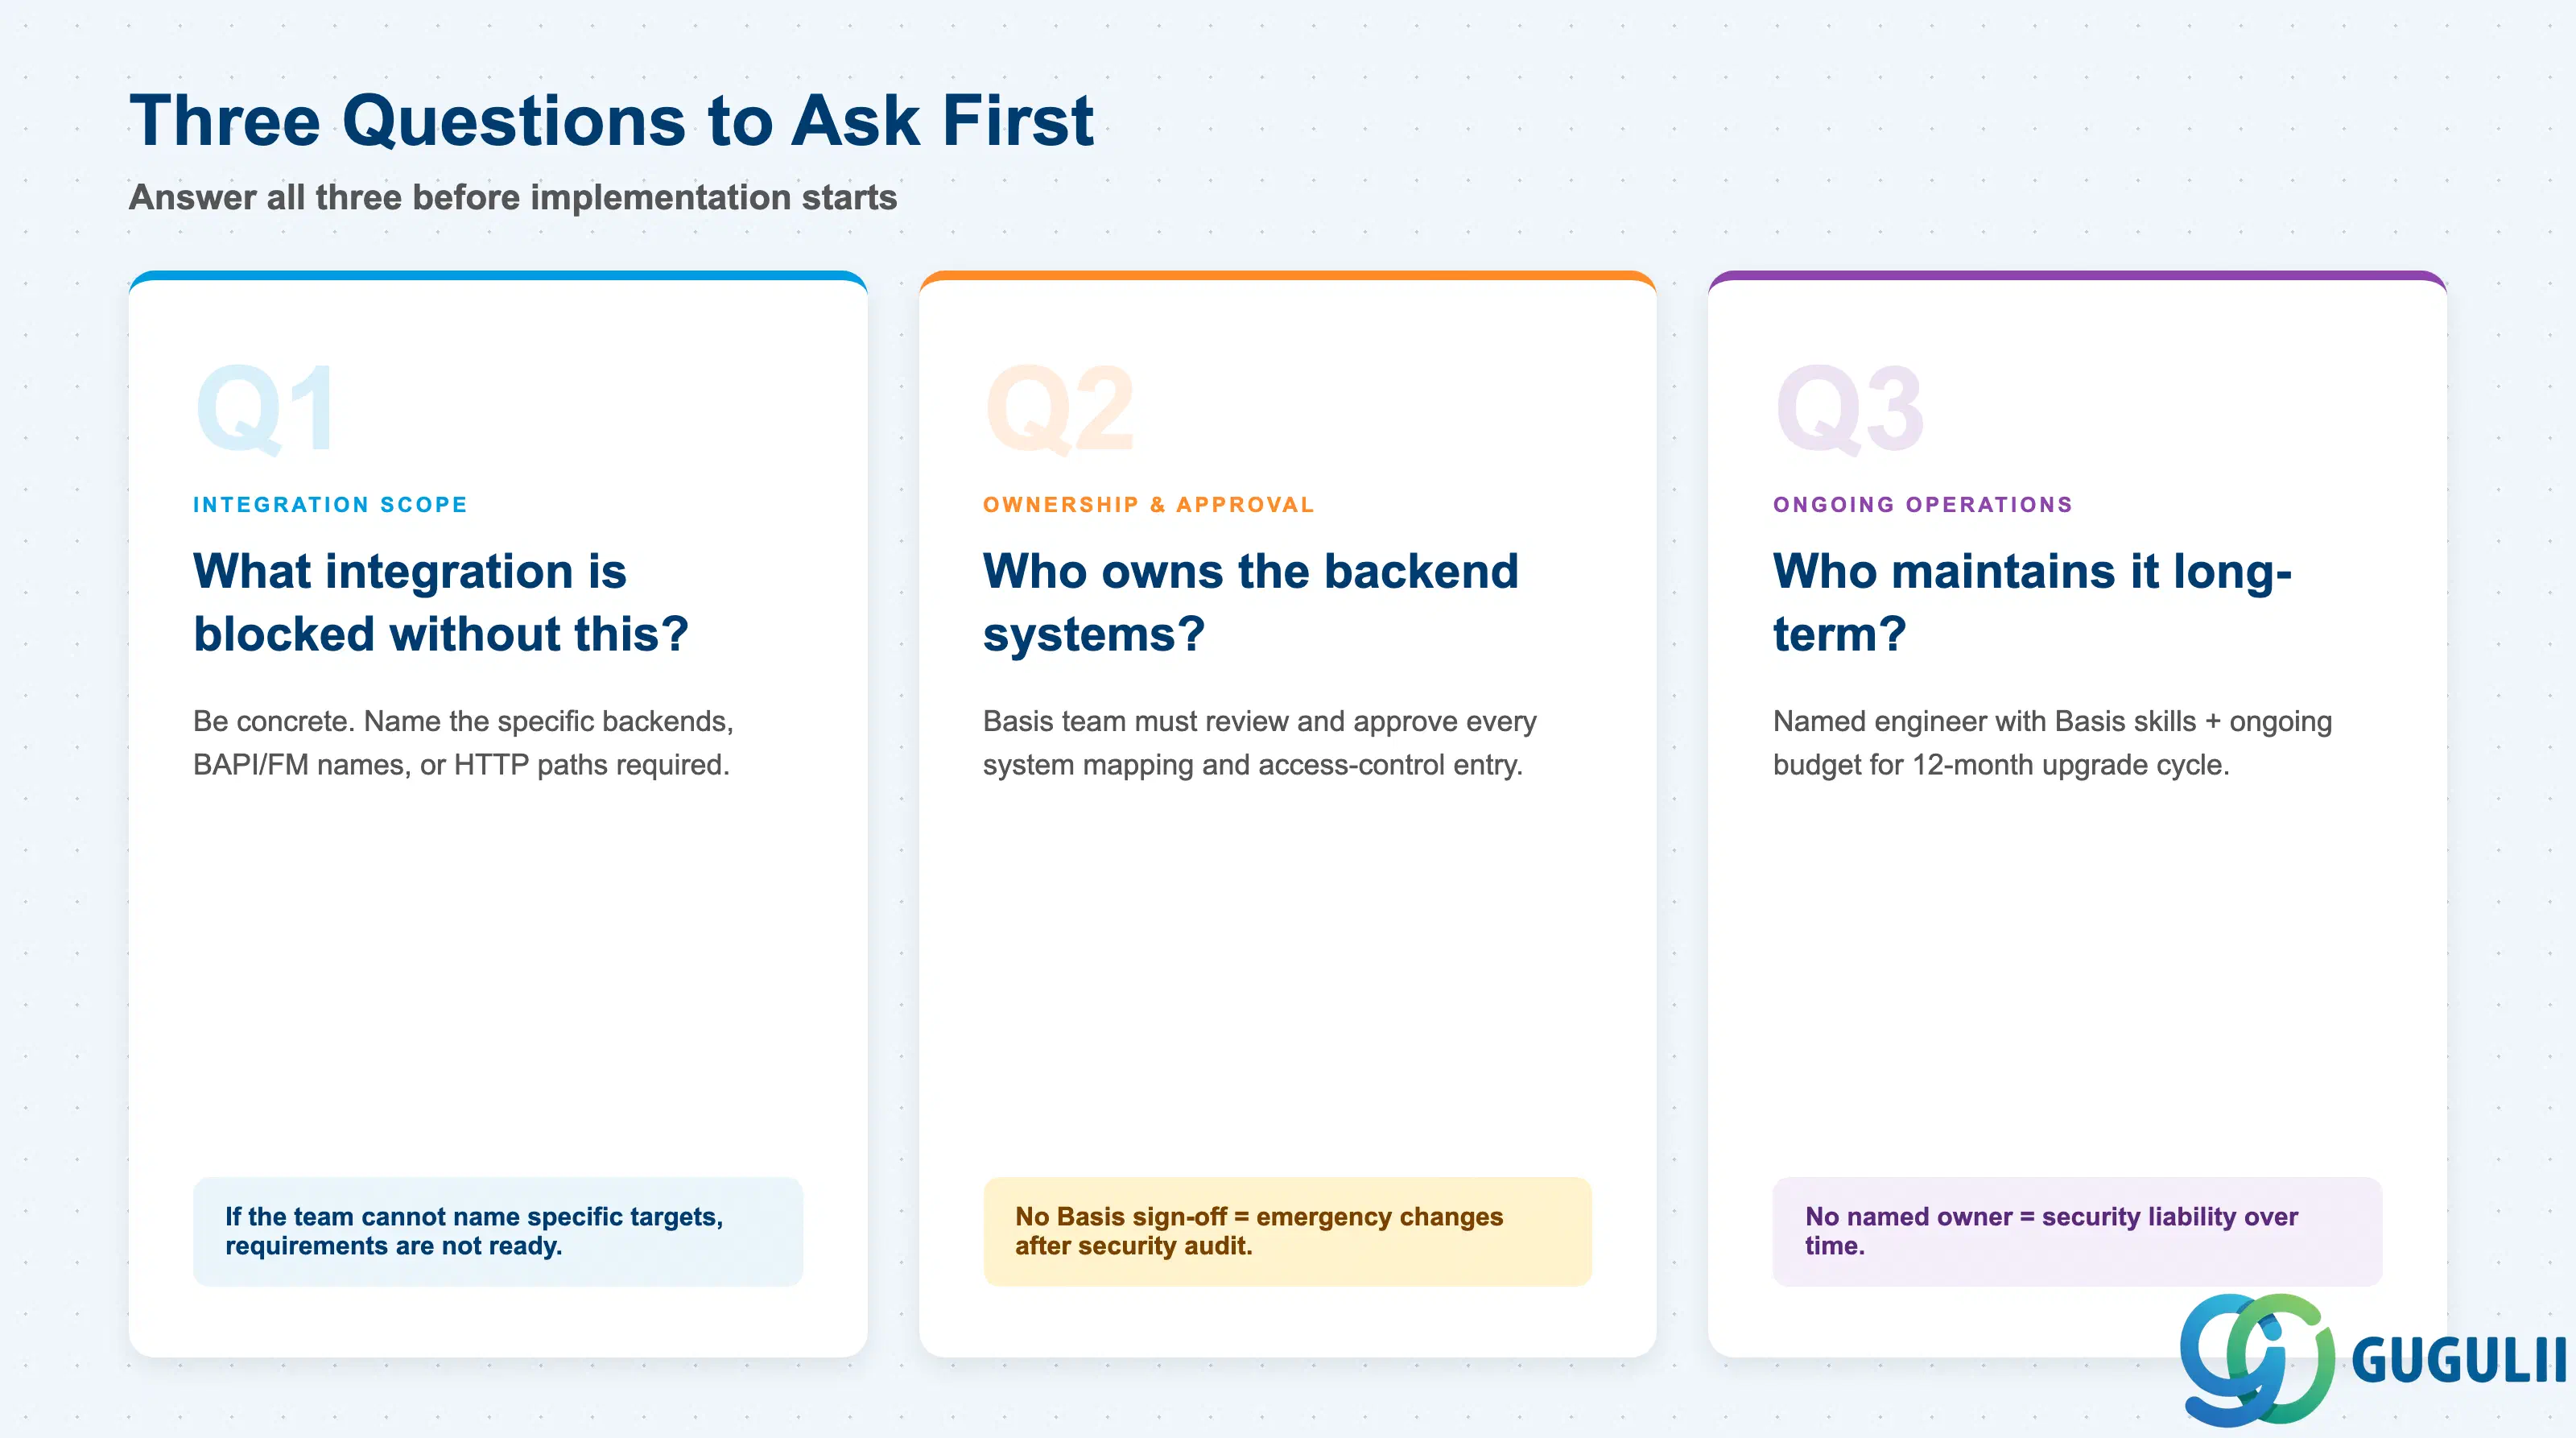
Q1. この接続がない場合、どの特定のオンプレミス統合がブロックまたは機能しなくなりますか?
具体的に述べてください。「BTP拡張機能からBAPI_SALESORDER_CREATEFROMDAT2を呼び出す必要がある」は有効な回答です。「オンプレミスに接続する必要がある」は不十分です。チームが特定のバックエンド、ファンクションモジュール、HTTPパスを指定できない場合、その要件は実装の準備ができていません。 Cloud Connectorの設定は許可リストに完全に依存します。許可する内容がわからなければ、デプロイメントは過剰に許可(セキュリティリスク)または過小に許可(統合の破綻)のいずれかになります。
Q2. 公開されるオンプレミスシステムの所有者は誰ですか。また、システムマッピングを承認していますか。
Cloud Connector は、BTP 上でホストされるアプリケーションに対して内部システムを公開します。バックエンドシステムを管理する Basis チームは、すべてのシステムマッピングとアクセス制御エントリをレビューし、承認する必要があります。Basis の承認なしに Cloud Connector を設定したプロジェクトは、セキュリティチームが許可リストを監査する際に、緊急変更に直面することがよくあります。
Q3. 特定のBasisレベルのスキルを持つプラットフォームエンジニアと、継続的なメンテナンス予算は確保されていますか?
Cloud Connector のバージョンは、正確に 12 か月間サポートされます。HA アップグレード、証明書のローテーション、アクセス制御の変更、監査ログのレビューは、定期的な運用タスクです。指名された所有者と割り当てられた時間がなければ、Cloud Connector は資産ではなくセキュリティ上の負債となります。
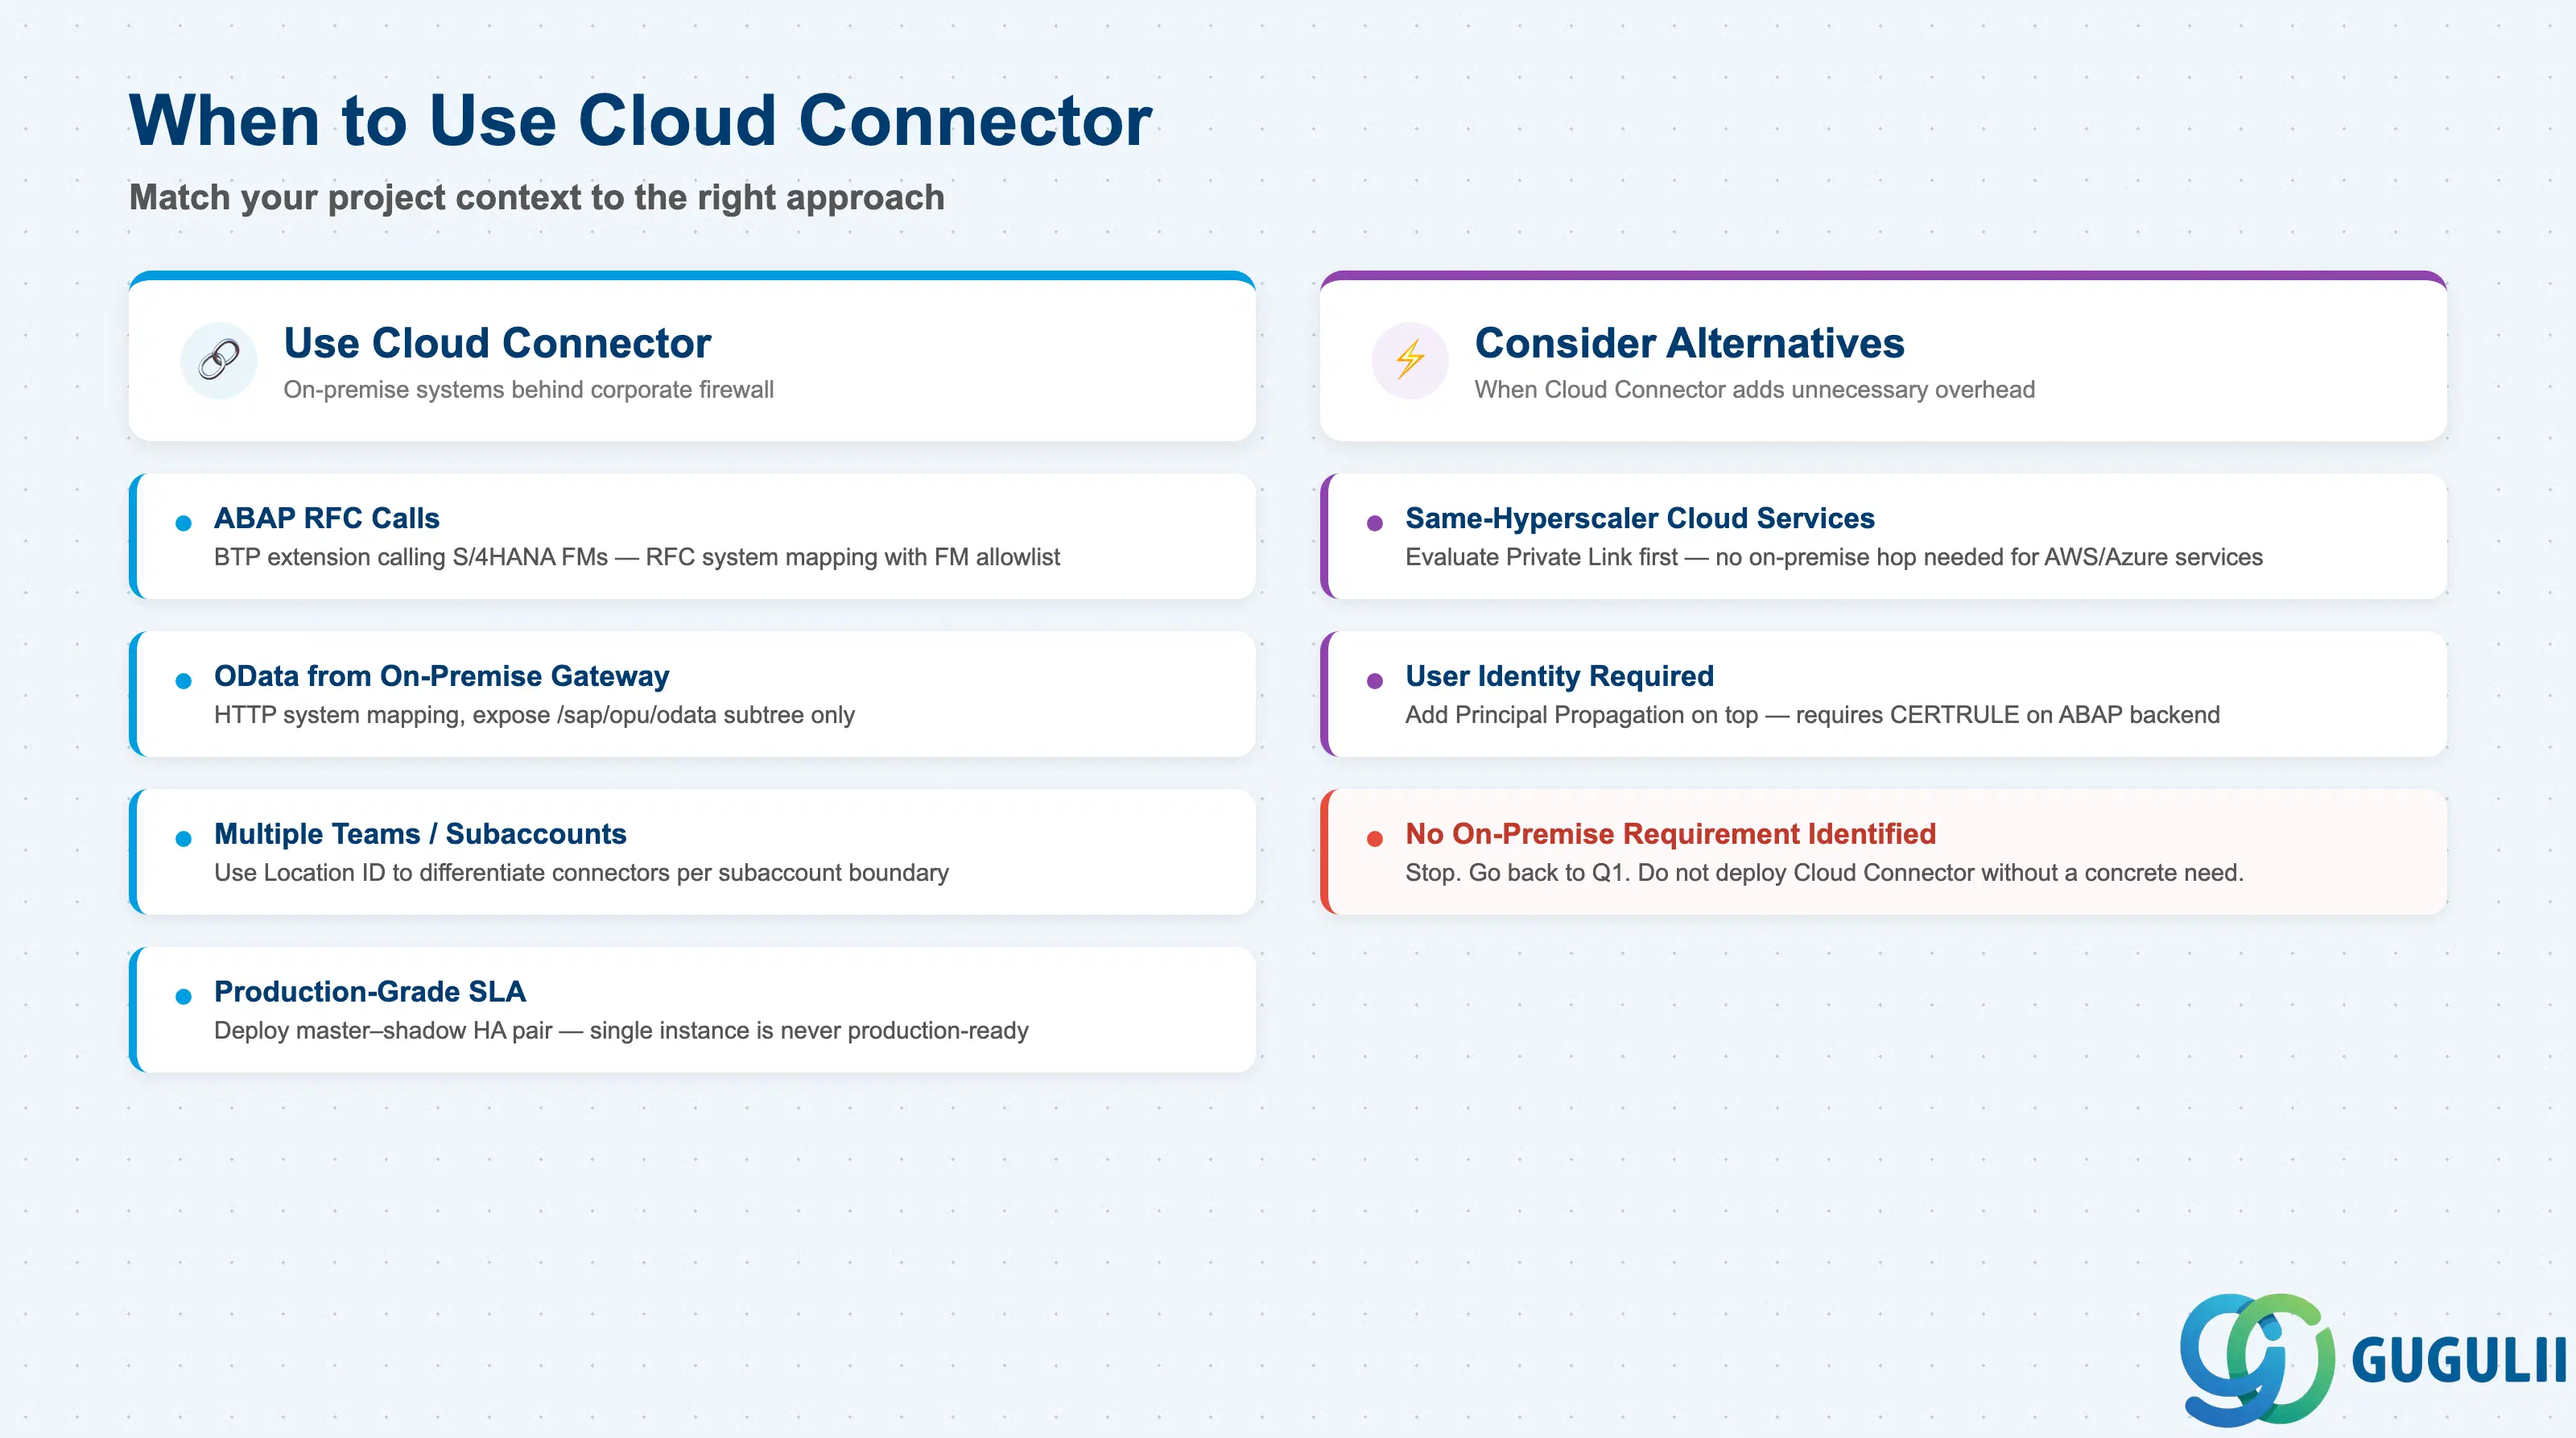
| プロジェクトのコンテキスト | 推奨アプローチ | |
|---|---|---|
| BTP拡張機能が既存のS/4HANAのABAPファンクションモジュールを呼び出す場合 | Cloud ConnectorとRFCシステムマッピングを使用。ベーシスチームと協力してファンクションモジュールの許可リストを定義する | |
| BTPアプリがオンプレミスのS/4HANAまたはGatewayのOData APIを利用する場合 | Cloud ConnectorとHTTPシステムマッピングを使用。/sap/opu/odata サブツリーのみを公開する | |
| 複数のチームが同一バックエンドに個別にアクセスする必要がある場合 | Location IDを使用してコネクタを区別。サブアカウント境界ごとに個別のシステムマッピングを構成する | |
| 同一ハイパースケーラー(AWS/Azure)上のクラウドホスト型システムにアクセスする場合 | まずPrivate Link Serviceを評価。Cloud Connectorはクラウド間トラフィックに不要なオンプレミスホップを追加する | |
| エンドユーザーが共有サービスアカウントではなく、自身のIDでオンプレミスバックエンドに認証する必要がある場合 | Cloud Connectorにプリンシパル伝播を追加。別途ABAPバックエンドの構成が必要 | |
| 高可用性が必要な場合(本番グレードのSLA) | マスター・シャドウHAペアを導入。本番ワークロードに単一のCloud Connectorインスタンスを使用しない | |
| 明確なオンプレミス統合要件がまだ特定されていない場合 | 停止。Q1に戻る。 |
| コンポーネント | ライセンスモデル | 確認すべき重要事項 | |
|---|---|---|---|
| Cloud Connector(ソフトウェア) | 無料でダウンロードおよび使用可能。SAP BTPのエンタイトルメントに含まれる | 顧客のBTP契約は有効か?Cloud Connector自体に個別のライセンス費用は発生しない | |
| BTP Connectivity Service | BTP Connectivityサービスプランの一部として消費。通常はBTP標準サブスクリプションに含まれる | 各ターゲットサブアカウントでConnectivityサービスプランがエンタイトルされていることを確認する | |
| ホストインフラ(VM/サーバー) | 顧客管理。Cloud Connectorには顧客自身のインフラに専用サーバーまたはVMが必要 | 専用DMZホストのプロビジョニングと費用負担は誰が行うか?これは初期プロジェクト見積もりで見落とされがちなコストである | |
| HAインフラ | 2台のホスト(マスター+シャドウ)が必要。インフラコストが2倍になる | HAはCloud Connectorのライセンスに関する問題ではなく、インフラ予算に関する問題である |
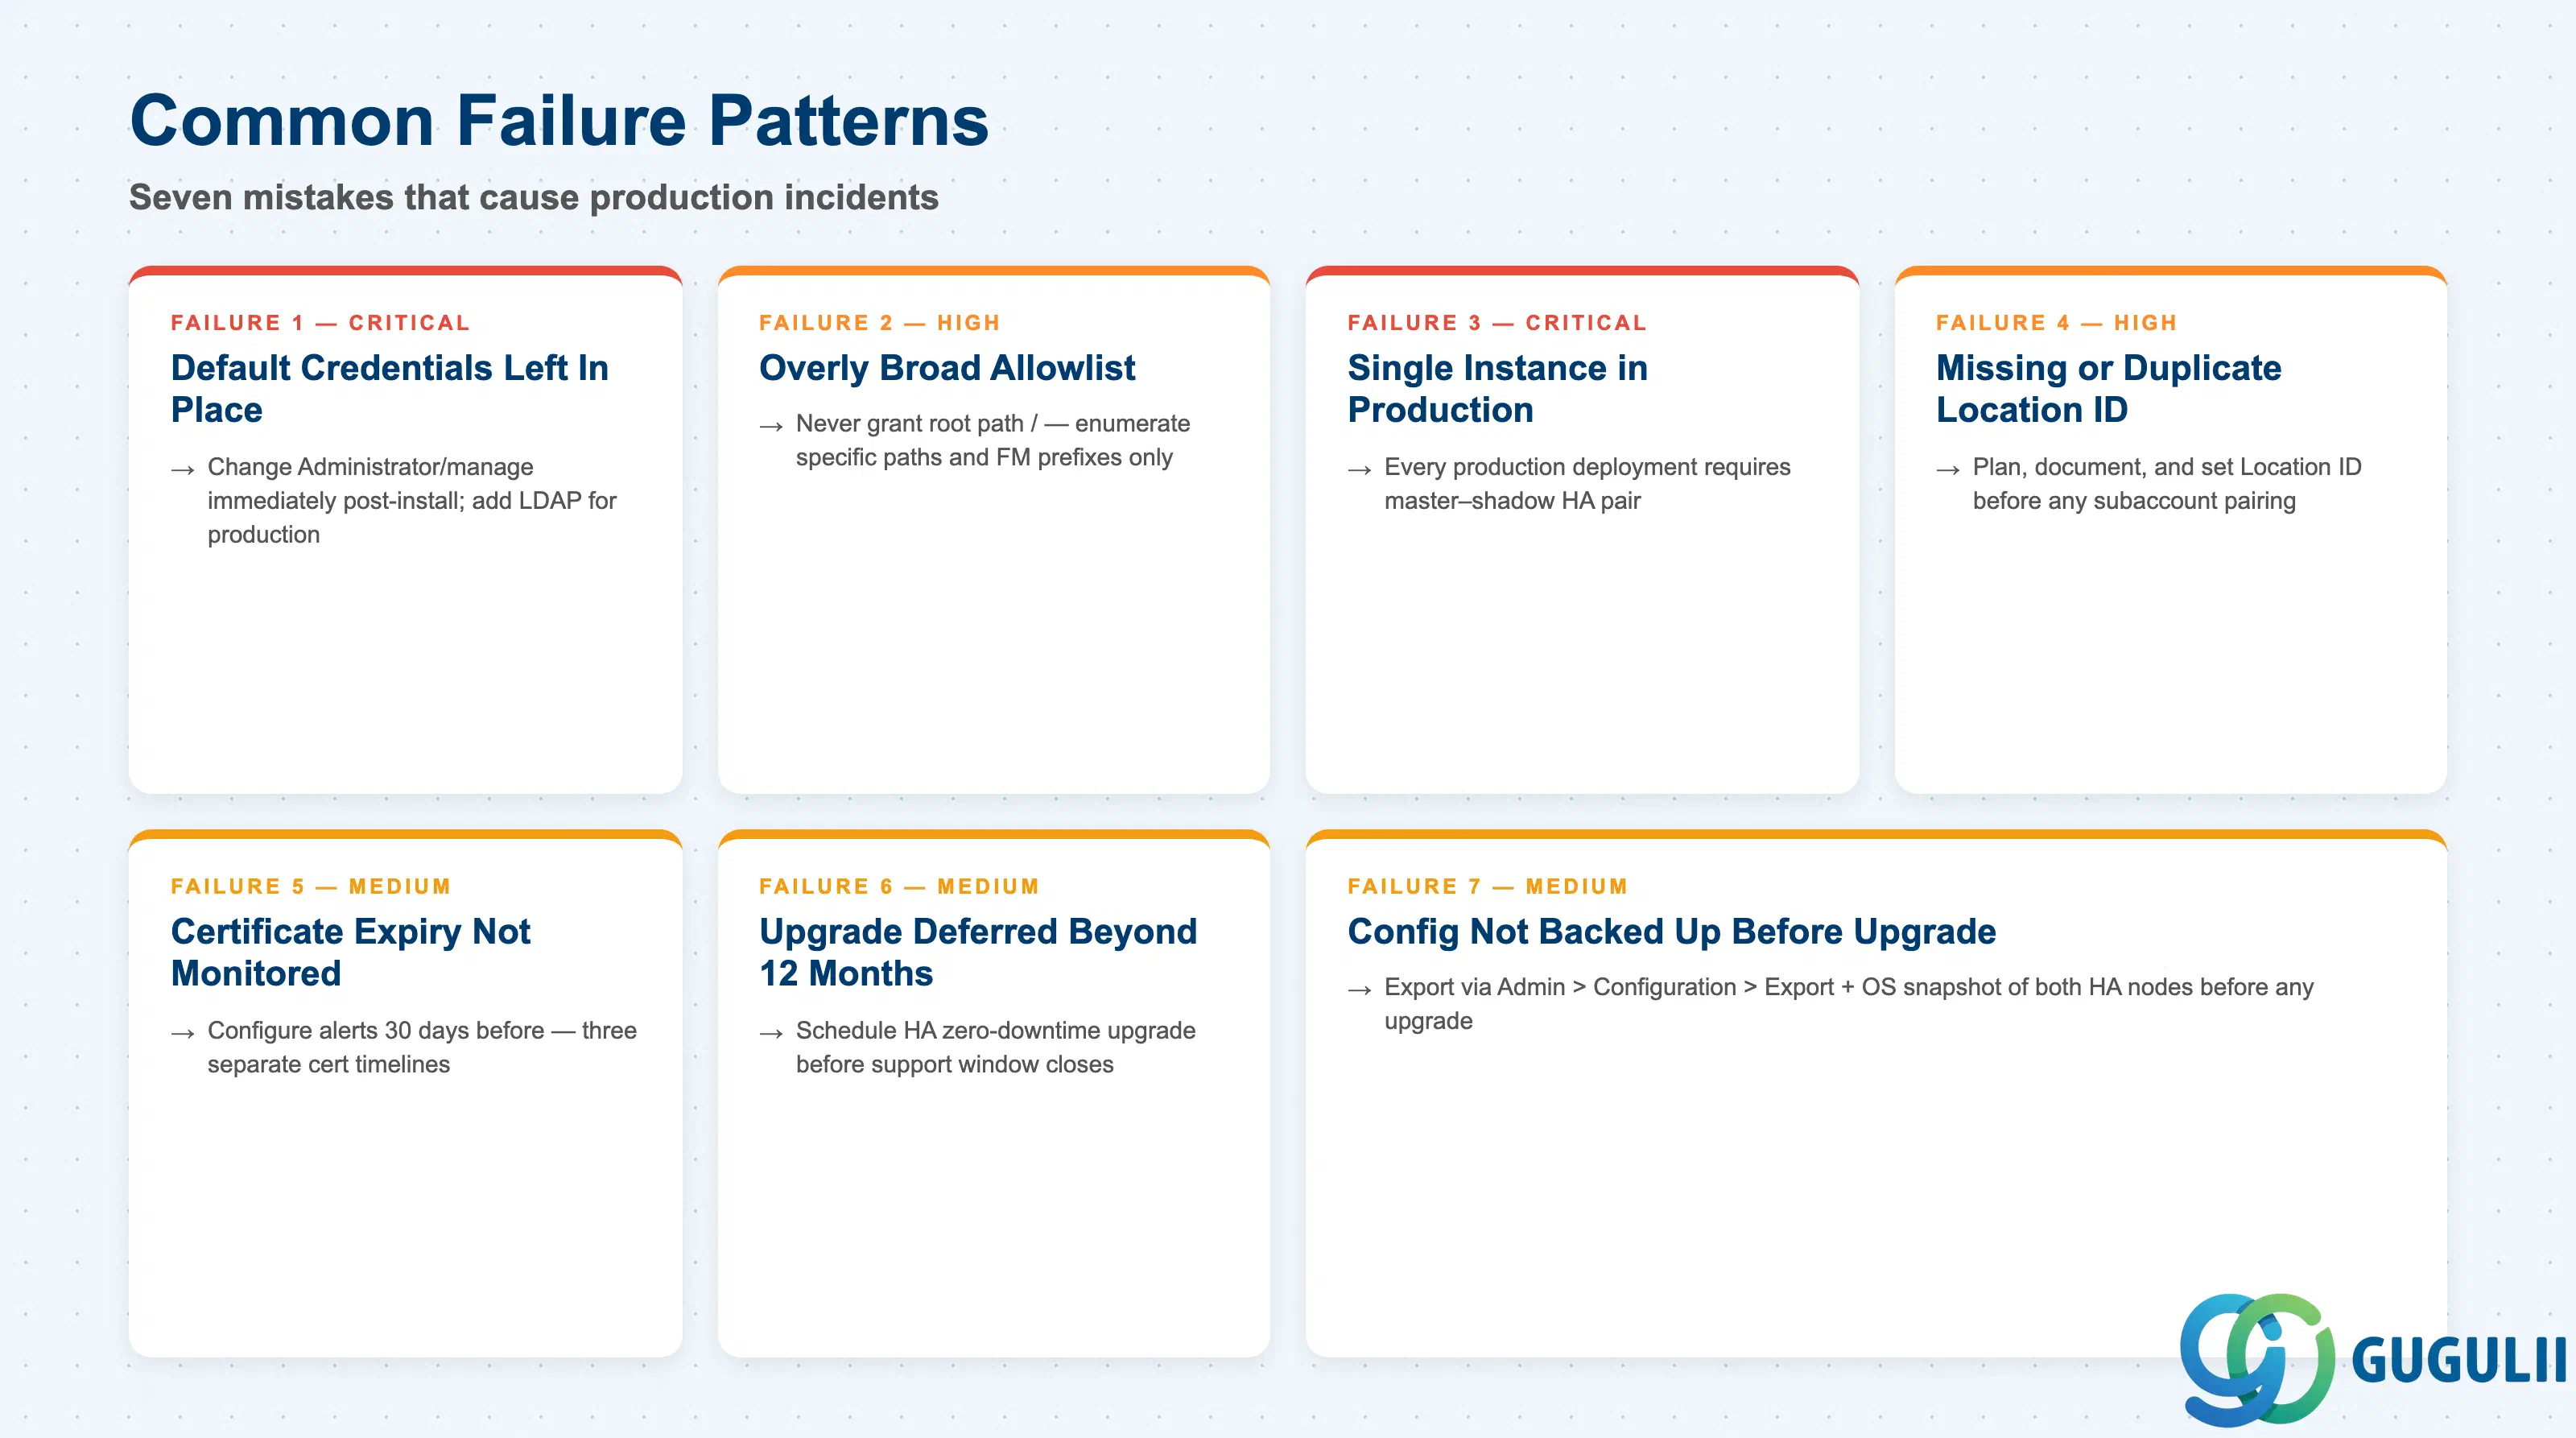
障害 1: デフォルト認証情報がそのまま残っている
Cloud Connector にはデフォルトのログイン情報 Administrator / manage が設定されています。これらの認証情報は公開ドキュメントに記載されています。開発環境やQAインスタンスを含め、本番稼働前にこれらを変更せずに運用したプロジェクトは、監査で頻繁に指摘されます。Cloud Connector をインストールした後の最初のステップとして、必ず Administrator パスワードを変更し、本番環境ではファイルベースの認証を LDAP に置き換える必要があります。完全な認証情報の強化ガイダンスについては、
Cloud Connector セキュリティ を参照してください。
障害 2: 過度に広範なアクセス制御の許可リスト
初期設定時には、HTTPシステムにルートパス/へのアクセスを許可したり、RFCファンクションモジュールにワイルドカードプレフィックスを使用したりしたくなります。これにより初期テストはパスしますが、統合アクセスを想定していなかったICFデバッグサービス、管理エンドポイント、ファンクションモジュールが公開されてしまいます。アクセス制御エントリは、本番稼働前に実際の統合シナリオのリストと照らし合わせてレビューする必要があります。明示的な許可リストモデルについては、
アクセス制御の設定(RFC)を参照してください。
障害 3: 本番環境向けの単一 Cloud Connector インスタンス
HA(高可用性)を備えていないCloud Connectorは、すべてのオンプレミス統合における単一障害点となります。ホストがパッチ適用、再起動、またはハードウェア障害でダウンすると、BTPからオンプレミスへのすべての統合が停止します。プロジェクトでは、最初の本番障害が発生するまで、この運用上の影響を一貫して過小評価しています。すべての本番環境のデプロイメントでは、マスター・シャドウHAペアを使用する必要があります。本番稼働開始前には、 高可用性セットアップのドキュメントを参照してください。
障害4: ロケーションIDが未定義 — または重複するロケーションID
複数のCloud Connectorが同一のBTPサブアカウントに接続する場合、Destination ServiceはLocation IDを使用してリクエストを正しいトンネルにルーティングします。Location IDが空白または重複していると、宛先ベースのルーティングは未定義となります。典型的な症状としては、再現が極めて困難な断続的な接続障害が発生します。Location IDは計画、文書化され、Cloud Connector管理UIとBTP Destination設定の両方で一貫して設定する必要があります。
障害5:証明書の有効期限が監視されていない
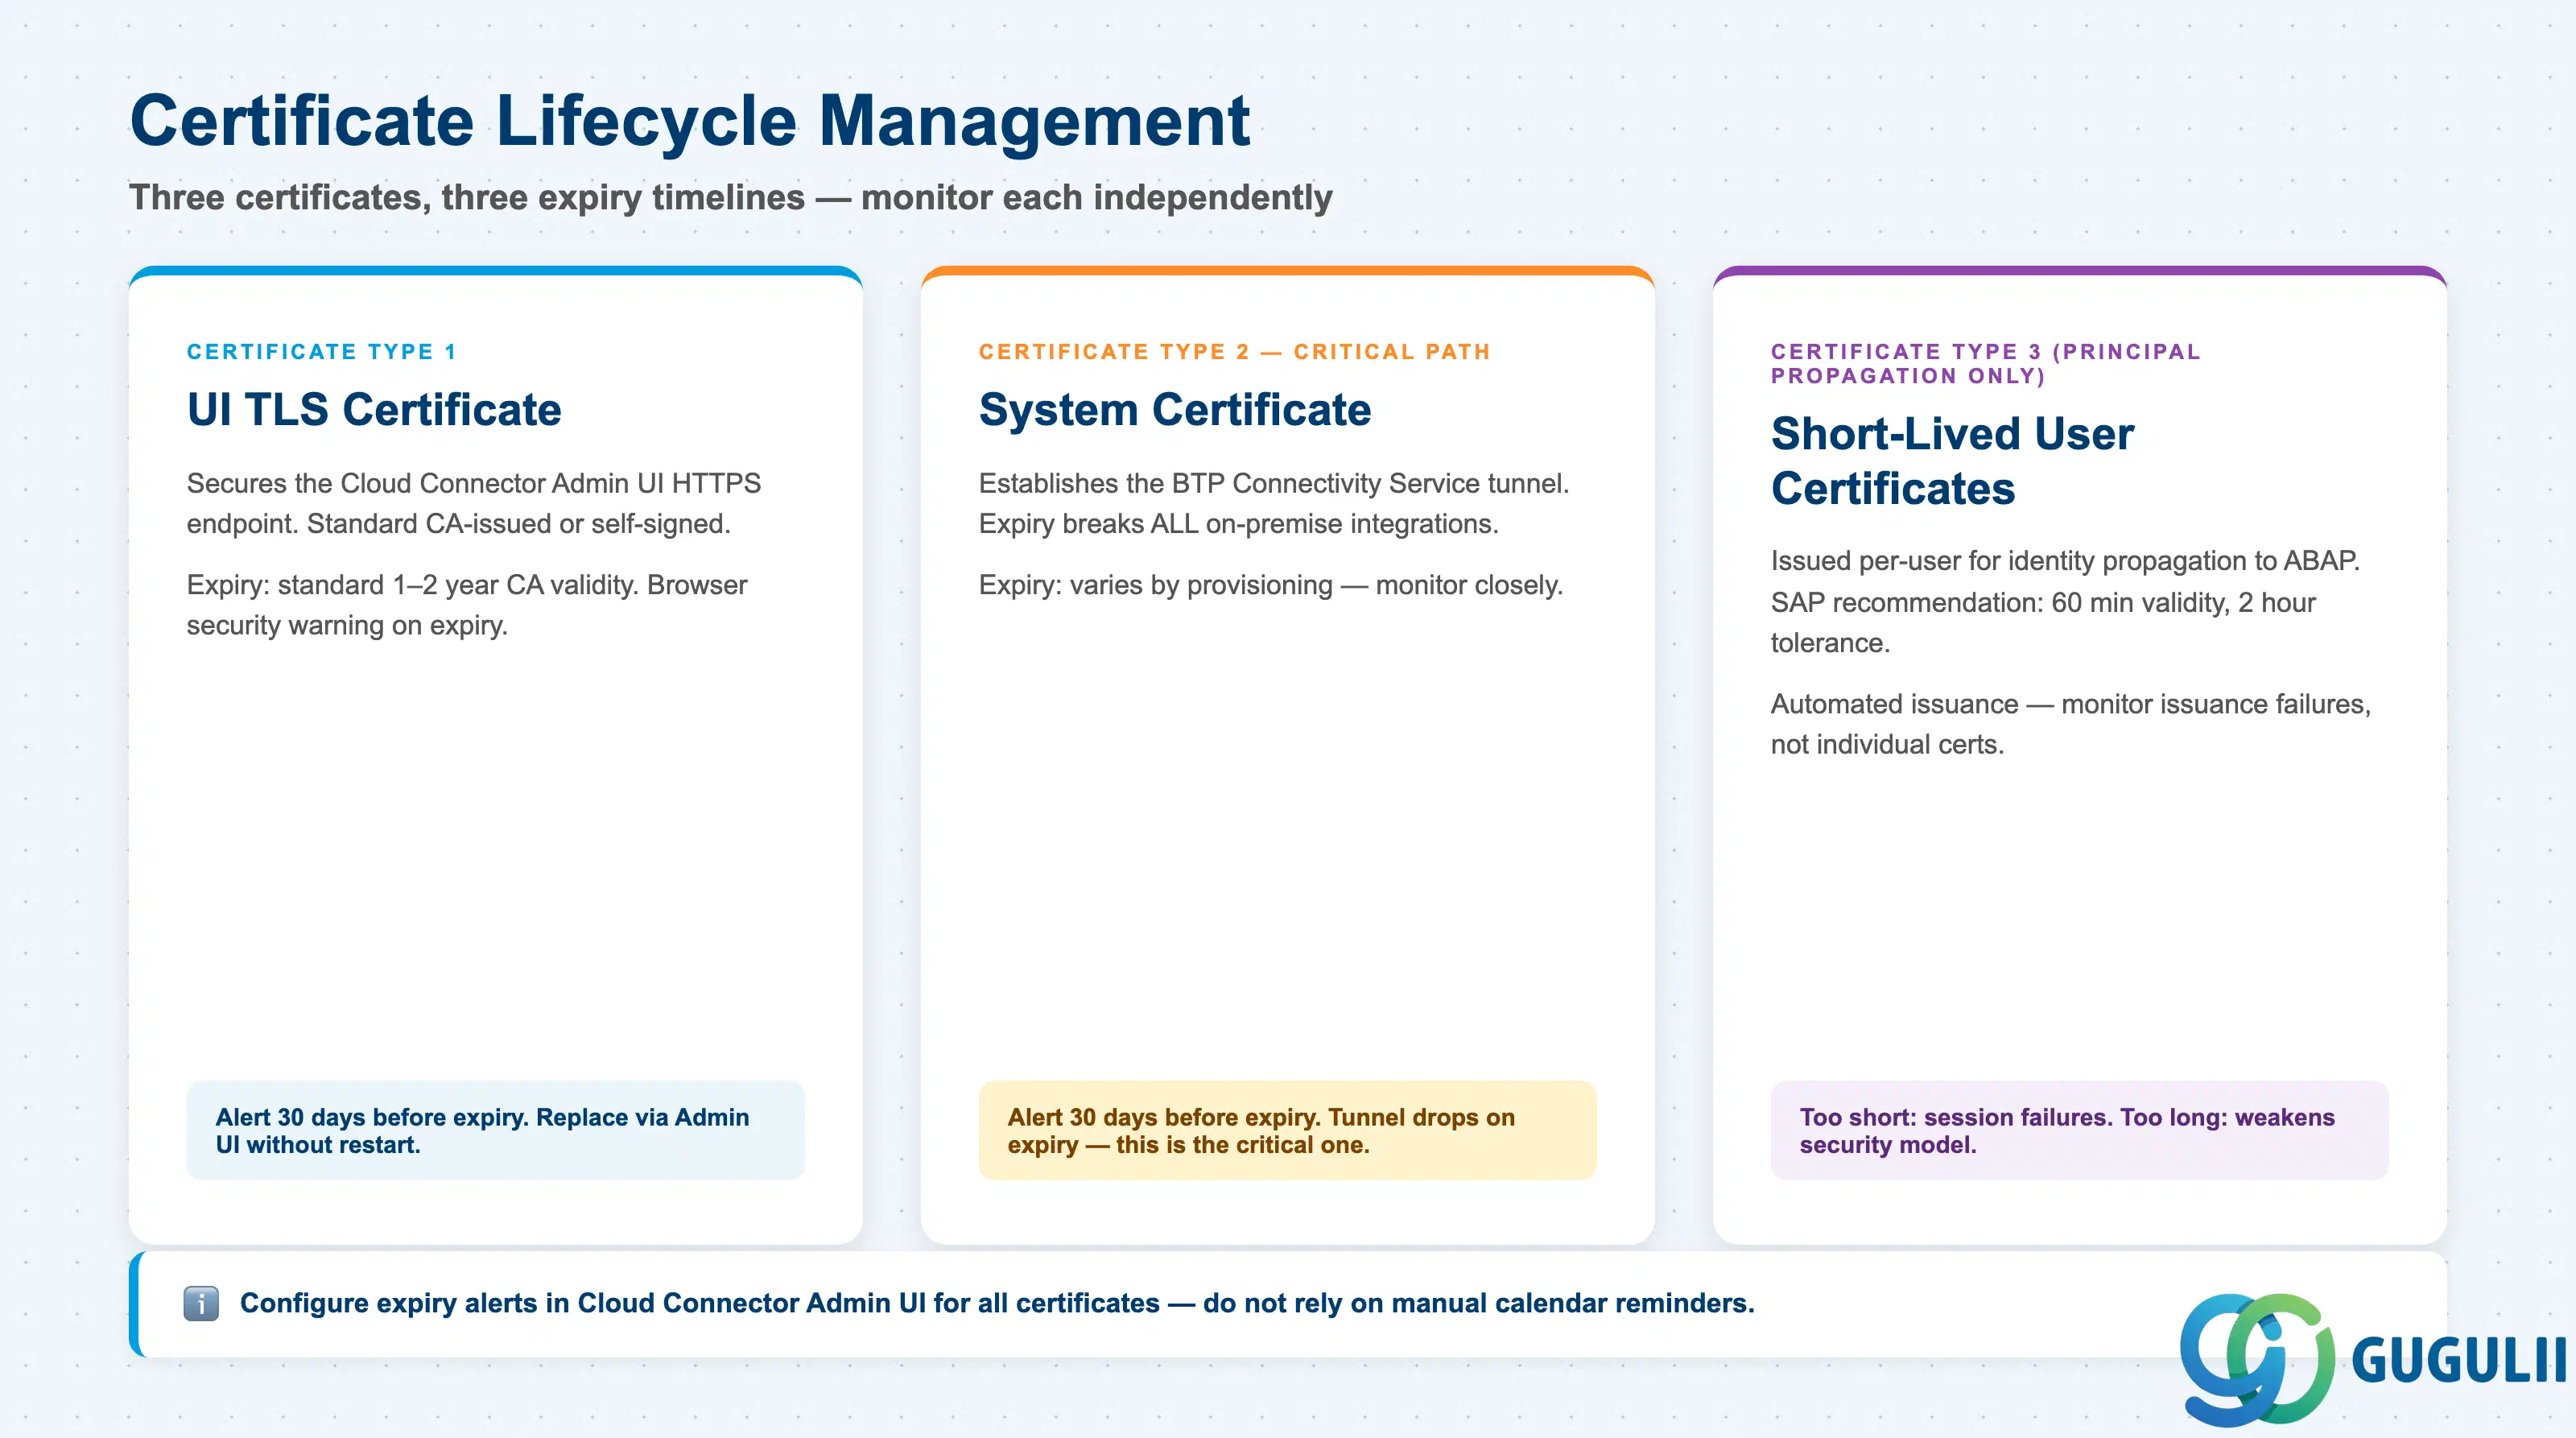
Cloud Connector は、X.509 証明書を3つの異なる目的で使用します。UI TLS 証明書、BTP トンネル確立に使用するシステム証明書、および(プリンシパル伝播を使用する場合の)短期ユーザー証明書です。それぞれに有効期限があります。アラートを設定していない場合、期限切れの証明書は、本番インシデント対応時に診断が困難な不可解な接続障害を引き起こします。Cloud Connector 管理 UI で、すべての証明書の有効期限が切れる少なくとも30日前に期限切れアラートを設定してください。完全な証明書管理ガイダンスは、 Cloud Connector セキュリティ を参照してください。
障害 6: 12か月のサポート期間を超えたアップグレードの延期
各Cloud Connectorバージョンのサポート期間は正確に12ヶ月です。Cloud Connectorを「設定したら放置」するインフラと見なす組織は、すぐにサポート対象外のバージョンを実行することになります。SAPは、定期的なアップグレードの障壁を取り除くために、ダウンタイムゼロのHAアップグレード手順を正確に提供しています。12ヶ月のアップグレードサイクルを計画しないと、セキュリティパッチを受けられないサポート対象外のインスタンスが蓄積されます。
障害 7: アップグレード前に設定がバックアップされていない
Cloud Connector はすべての設定をローカルファイルシステムに保存します。データベースを利用するアプリケーションとは異なり、自動設定バックアップは行われません。アップグレードやホスト移行の前には、管理者は管理 > 設定 > エクスポートから設定をエクスポートし、両方のHAノードのOSレベルのスナップショットを取得する必要があります。この手順を省略したプロジェクトでは、アップグレード失敗後に完全な再設定が必要となり、どのバックエンドがマッピングされていたか、どのパスが許可されていたかの記録も失われます。
Q: Cloud Connector は SAP アプリケーションサーバーと同じホストにインストールできますか?
いいえ — これは単なる好みではなく、厳格なセキュリティ推奨事項です。Cloud Connector を SAP アプリケーションサーバーにインストールすると、Cloud Connector プロセス(アウトバウンドのインターネット接続を持つ)が侵害された場合、ABAP ファイルシステムとメモリに直接アクセスされる可能性があります。Cloud Connector は DMZ 内の専用ホスト上で実行し、ファイアウォールルールで SAP BTP へのポート 443 上の特定のアウトバウンドトラフィックと、許可リスト内の特定のバックエンドホストへのインバウンドコールのみを許可する必要があります。
Q: Cloud Connector には VPN が必要ですか?
いいえ。Cloud Connectorの基本設計により、VPNは不要です。コネクタはポート443でアウトバウンドTLSトンネルを確立します。このポートは、企業のファイアウォールポリシーでもアウトバウンドトラフィックとしてほぼ常に許可されています。これが「リバースインボーク」モデルです。クラウド側がインバウンド接続を開始することはありません。VPN、インバウンドファイアウォールルール、およびインターネットからのインバウンド接続を許可するDMZルールは一切不要です。
Q: Cloud Connectorのライセンス費用はいくらですか?
Cloud Connector ソフトウェア自体は、SAP BTP エンタイトルメントの一部として無料でダウンロードおよび使用できます。Cloud Connector に個別のライセンス料はかかりません。実際のコストはインフラストラクチャ、つまり専用ホスト(HA の場合は 2 台)、それを維持するための運用負荷、および各サブアカウントの BTP Connectivity サービス エンタイトルメントです。プロジェクトでは、初期予算見積もりで専用ホストのコストを見落とすことがよくあります。
Q: プロジェクトからCloud Connectorを除外すべきタイミングはいつですか?
Descope Cloud Connectorは、接続先となる本物のオンプレミスバックエンドが存在しない場合に使用します。ターゲットシステムがすでにクラウド上にある場合(例:S/4HANA Cloudのサブスクリプションベースのインスタンス、またはBTPと同じクラウドプロバイダー上でホストされているハイパースケーラーサービス)、Private Link Serviceまたは直接のアウトバウンド接続の方が適切であることが多いです。Cloud Connectorはレイテンシと運用オーバーヘッドを追加するため、企業ファイアウォールの背後にあるシステムにアクセスする場合にのみ正当化されます。
Q: プロジェクトにおいてCloud Connectorの要件を適切に文書化するにはどうすればよいですか?
各システムマッピングについて、以下を文書化する:実際のバックエンドホスト名とポート、仮想ホスト名とポートエイリアス、プロトコル(HTTP/RFC)、許可リスト内の特定のパスまたはファンクションモジュールプレフィックス、認証方式(Basic、プリンシパル伝搬、クライアント証明書)、およびマッピングを承認したバックエンドシステムの所有者。この文書は、構成リファレンスとして、またセキュリティ監査の証拠として機能する。Cloud Connector管理UIのコメントのみに保存するのではなく、プロジェクトのアーキテクチャ決定記録に保存すること。
Q: Cloud Connector マスターが障害で停止し、シャドウが引き継いだ場合、アクティブな接続はどうなりますか?
フェイルオーバー発生時に処理中のアクティブなリクエストは失敗し、呼び出し元アプリケーションによる再試行が必要です。シャドウが新しいマスターとなり、BTPトンネルを再確立します。新しいリクエストは通常通り処理されます。アプリケーションは、再試行ロジックを用いて一時的な接続エラーを処理できるよう設計する必要があります。Cloud ConnectorのHAはインフラストラクチャレベルの可用性を提供しますが、アプリケーションリクエストレベルでの透過的なセッションフェイルオーバーは提供しません。
Q: Cloud Connector をダウンタイムなしでアップグレードするにはどうすればよいですか?
ゼロダウンタイムのHAアップグレード手順を使用します。(1) マスターがトラフィックを処理し続けている間に、まずシャドウをアップグレードします。(2) 管理UIでロールを切り替え、シャドウを新しいマスターにします。(3) 以前のマスター(現在はシャドウ)をアップグレードします。各ステップは、次に進む前に検証できます。開始する前に、設定をエクスポートし、OSスナップショットを取得してください。この手順は、SAP Knowledge Base Article 3043130に文書化されています。
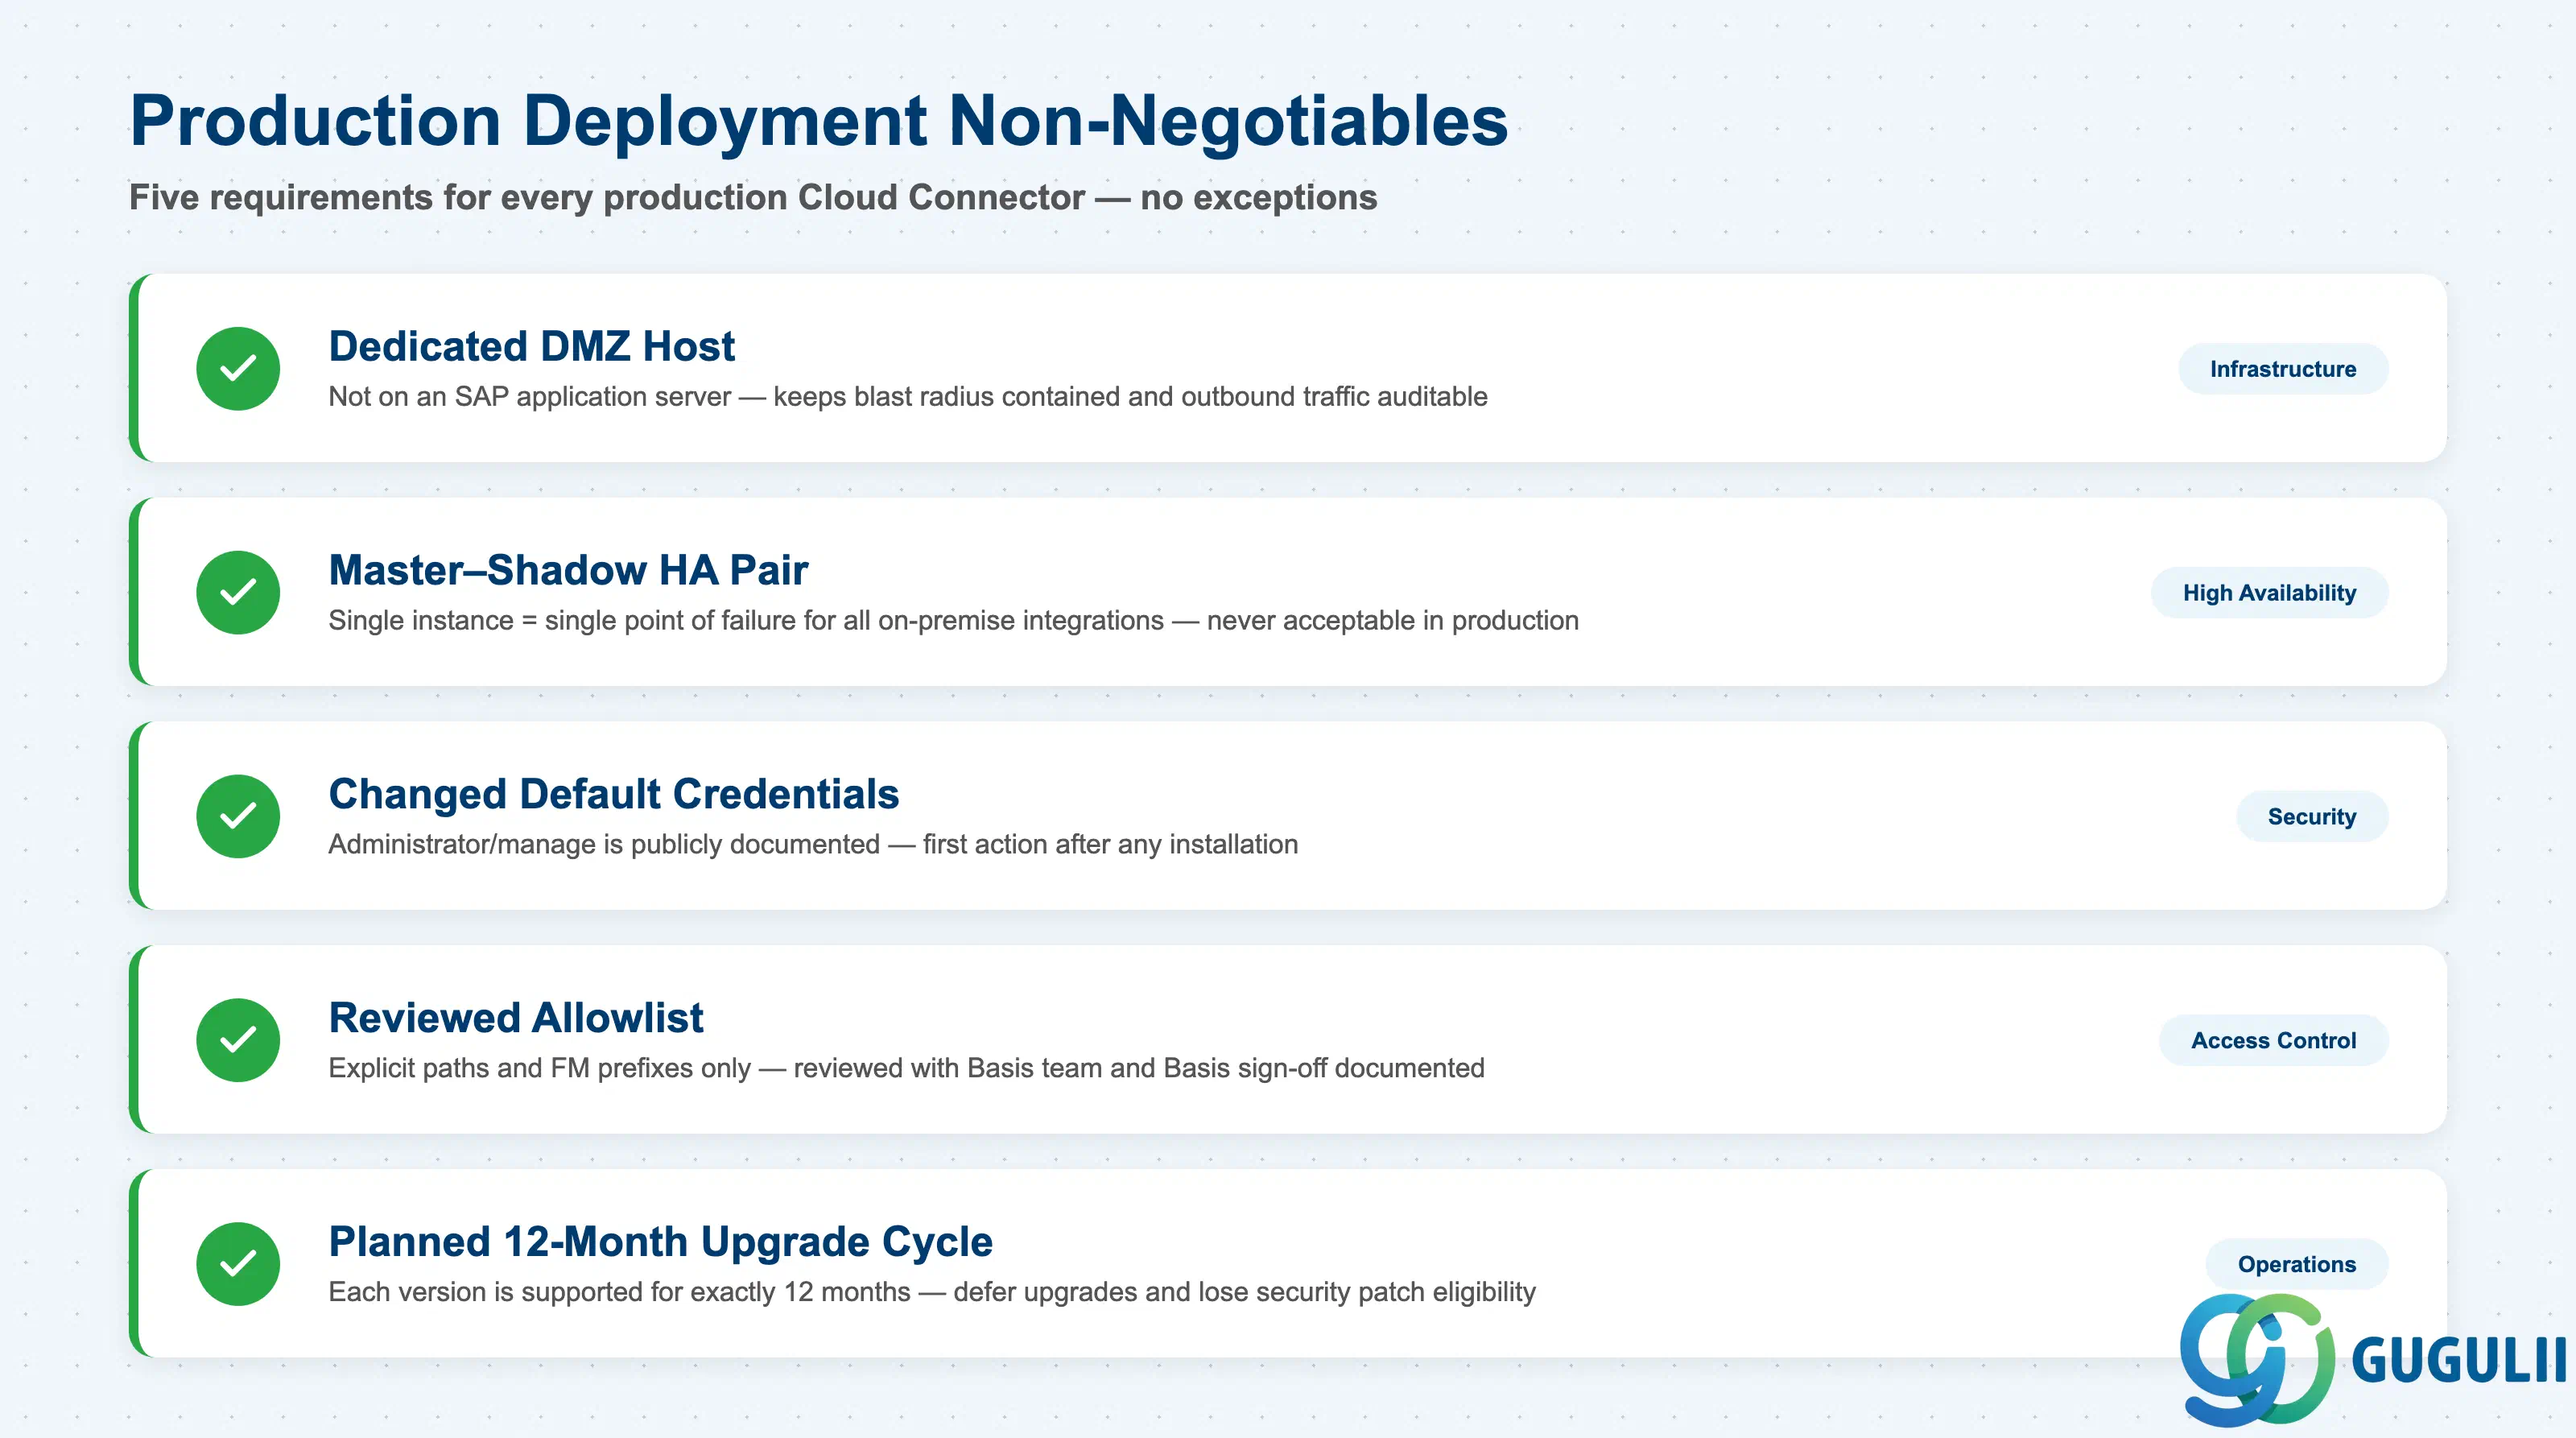
Cloud Connectorは、SAP BTPアプリケーションをRFCおよびHTTP経由でオンプレミスのバックエンドに接続するための実績あるソリューションです。そのリバースインボークトンネルモデルにより、インバウンドファイアウォールの要件が不要となり、アクセス制御の許可リストは明示的なデフォルト拒否のセキュリティ体制を強制します。オンプレミス統合要件のあるプロジェクトでは、専用のDMZホスト、マスター・シャドウのHAペア、デフォルト認証情報の変更、レビュー済みの許可リスト、計画的な12ヶ月のアップグレードサイクルが必須条件です。 Cloud Connectorのドキュメントでは完全な設定リファレンスを網羅しており、セキュリティ強化については Cloud Connector Securityを参照してください。このコネクタのシンプルさ(データベース不要、単一の送信ポート、フラットファイルシステム構成)は運用面での強みですが、規律あるバックアップと監視のプラクティスが求められます。アクセス制御モデルは要件定義段階で正しく設定してください。本番稼働後の後付けはコストがかかり、混乱を招きます。