Title here
Summary here

| ID | カテゴリ | コンポーネント | 範囲 |
|---|---|---|---|
| BTP-E01 | 概要 | 基盤サービス | 概要と機能マップ |
| BTP-E02 | アイデンティティ | アイデンティティおよびアクセス管理 | アーキテクチャと使用方法 |
| BTP-E03 | 接続性 | Cloud Connector | アーキテクチャと使用方法 |
| BTP-E04 | 接続性 | Private Link | アーキテクチャと使用方法(本記事) |
| BTP-E05 | 運用 | Cloud ALM | アーキテクチャと使用方法 |
| BTP-E06 | 運用 | Cloud Transport Management | アーキテクチャと使用方法 |
| BTP-E07 | 概要 | 基盤サービス | ユースケースと判断パターン |
| リソース | URL |
|---|---|
| SAP Private Link サービスとは | help.sap.com → |
| SAP Private Link サービスの使用 | help.sap.com → |
| Amazon Web Services でサポートされるサービス | help.sap.com → |
| SAP Private Link によるセキュアな接続 — リファレンスアーキテクチャ | help.sap.com → |
| SAP Private Link を Microsoft Azure Private Link に接続する — チュートリアルミッション | help.sap.com → |
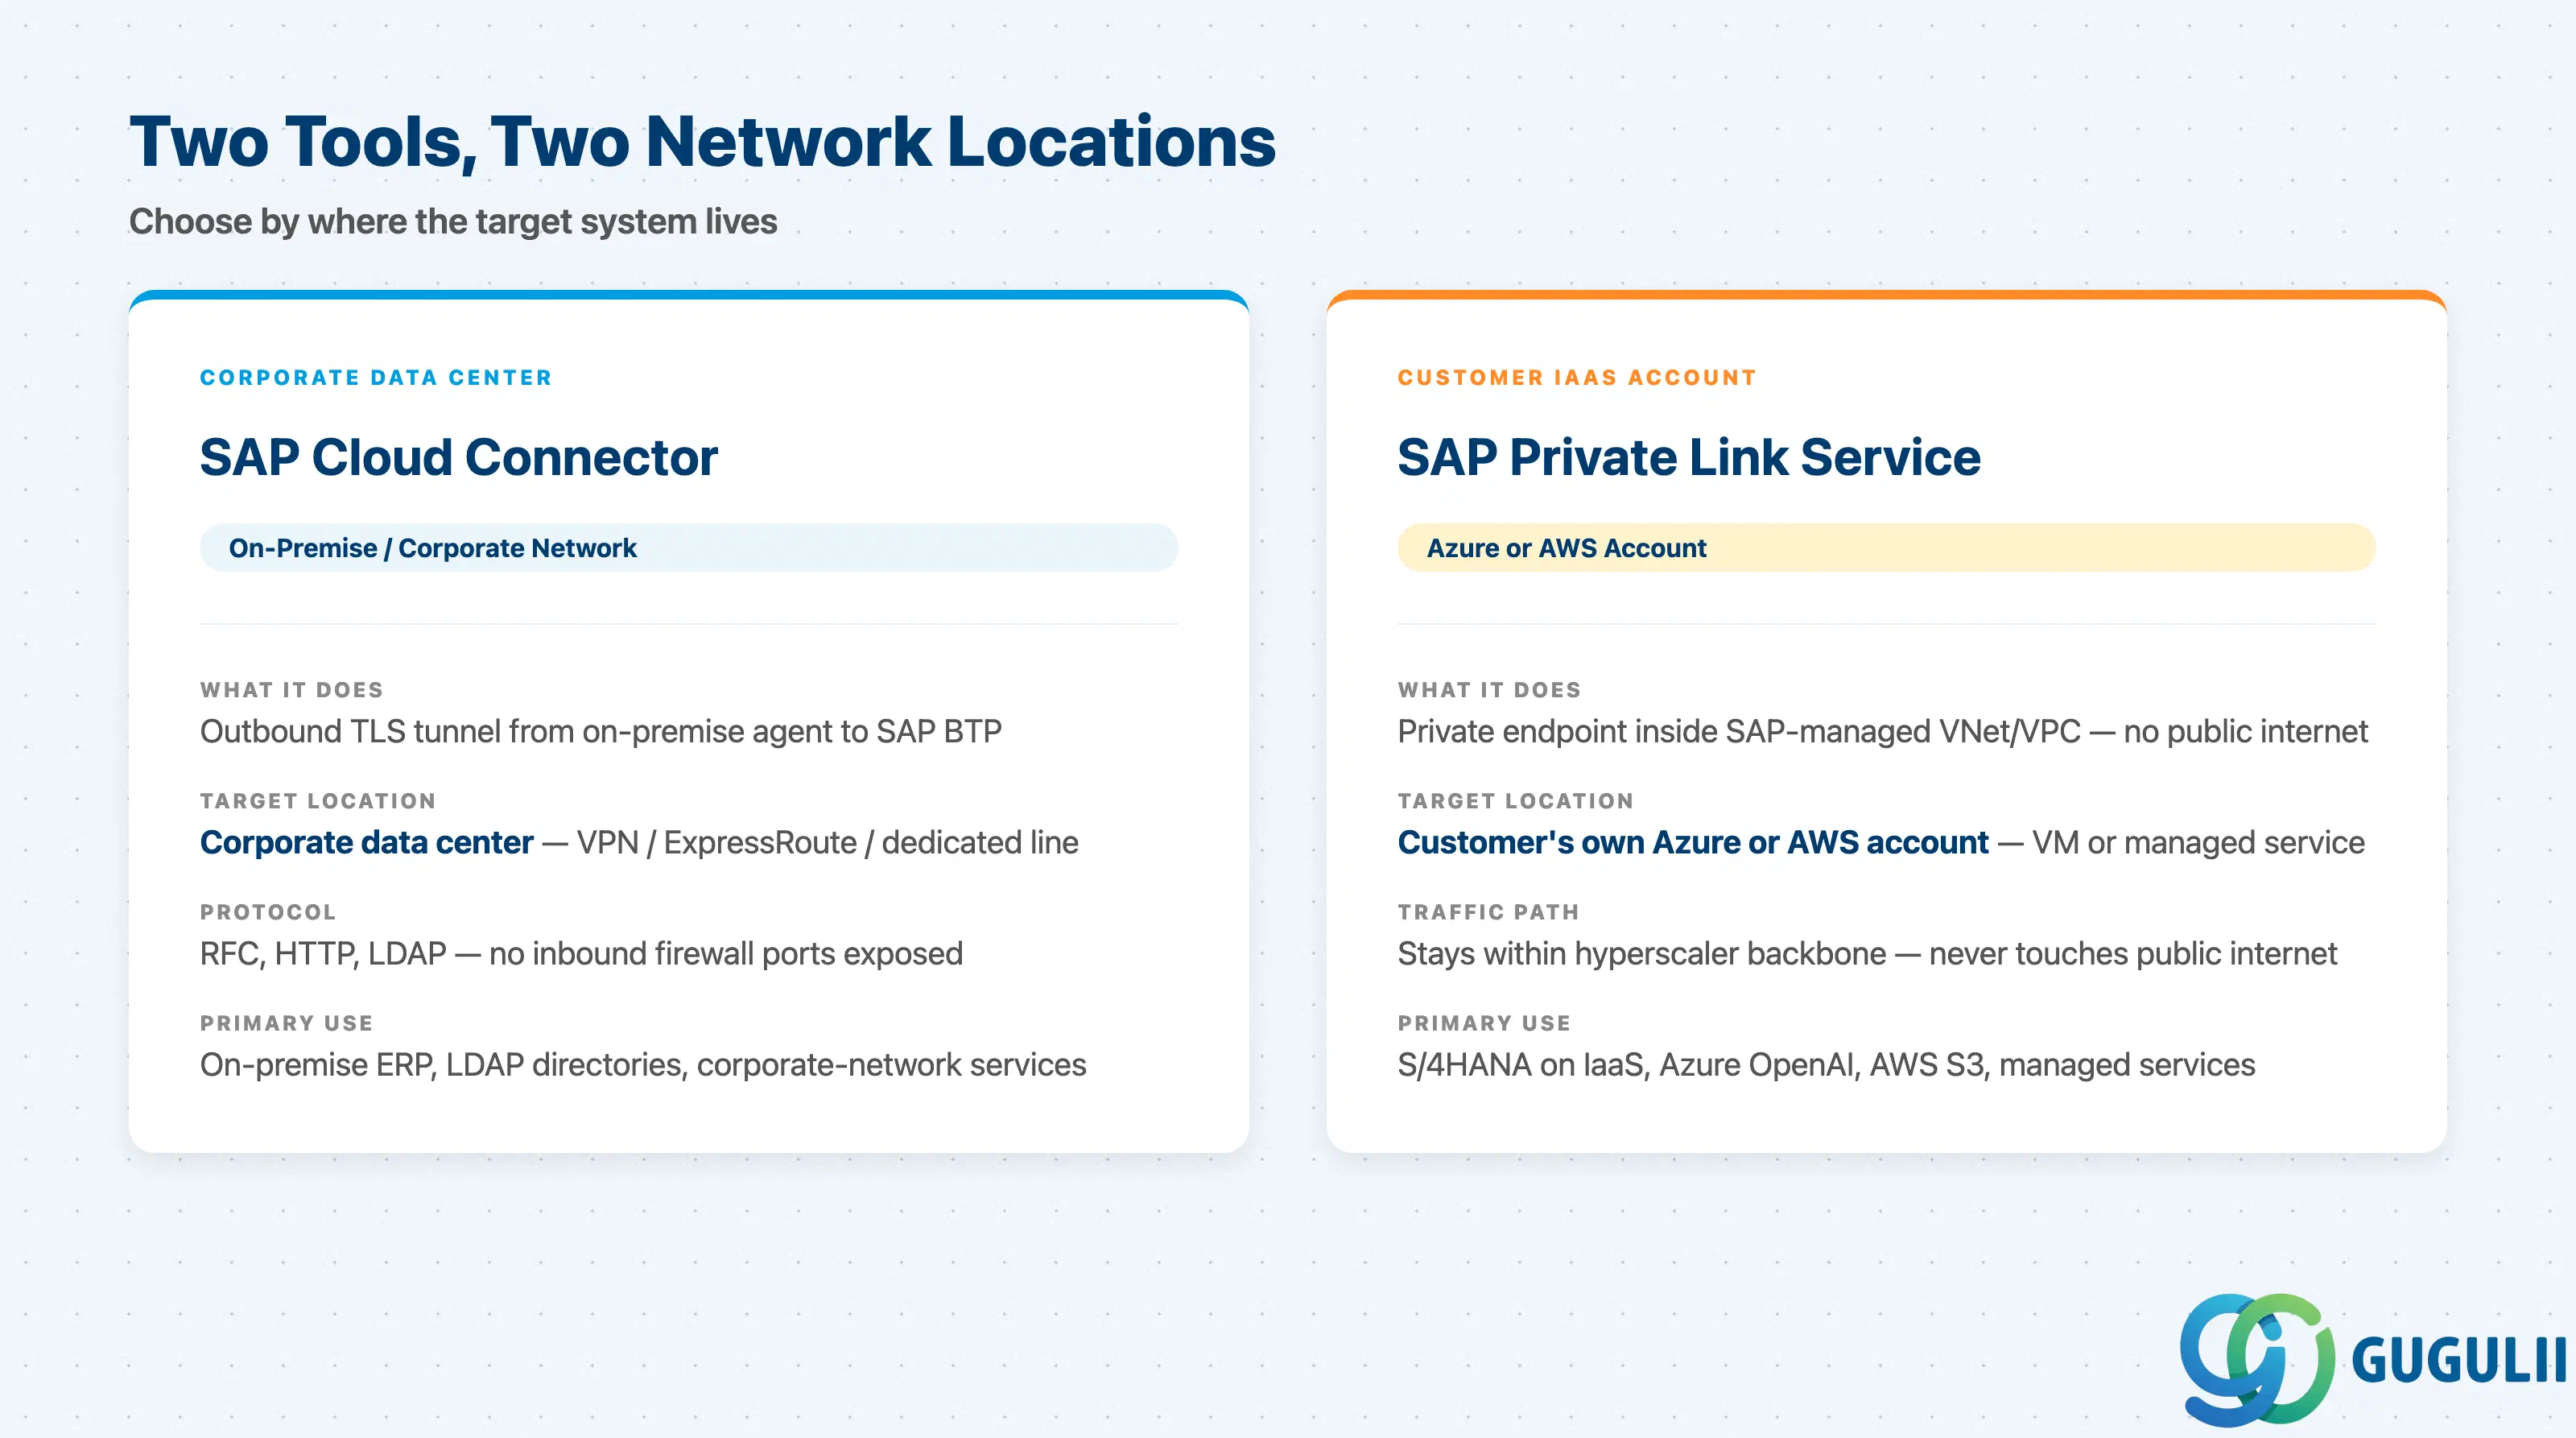
SAP BTP Foundation Servicesの接続レイヤーは、2つの異なるツールをカバーしています。それぞれがどのような場面で適用されるかを理解することは、SAP BTPを外部システムに拡張するすべてのプロジェクトの前提条件です。 SAP Help Portalの概要では、Private Linkサービスを、BTPアプリケーションと顧客自身のIaaSプロバイダーアカウント内のサービスとの間の接続であり、トラフィックが完全にハイパースケーラーインフラストラクチャ内に留まるものと定義しています。
| ツール | 機能 | 主な利用者 | |
|---|---|---|---|
| SAP Cloud Connector | オンプレミスエージェントからSAP BTPへのTLSトンネルを開き、インバウンドファイアウォールポートを公開せずに、企業データセンターのシステム(RFC、HTTP、LDAP)をブリッジします | オンプレミスのERP、LDAPディレクトリ、または企業ネットワークサービスに接続するプロジェクトチーム | |
| SAP Private Linkサービス | SAP管理のハイパースケーラVNet/VPC内にプライベートエンドポイントを作成し、顧客自身のAzureまたはAWSアカウント内のサービスにルーティングします。すべてのトラフィックはハイパースケーラのバックボーン内に留まります | ターゲットシステムが顧客のAzureまたはAWSアカウント(VM、マネージドサービス、またはSAP RISE PCE)で既にホストされているプロジェクトチーム |
両方のツールは同じBTPサブアカウント内で同時に実行でき、互いに排他的ではありません。これらは代替品ではありません。
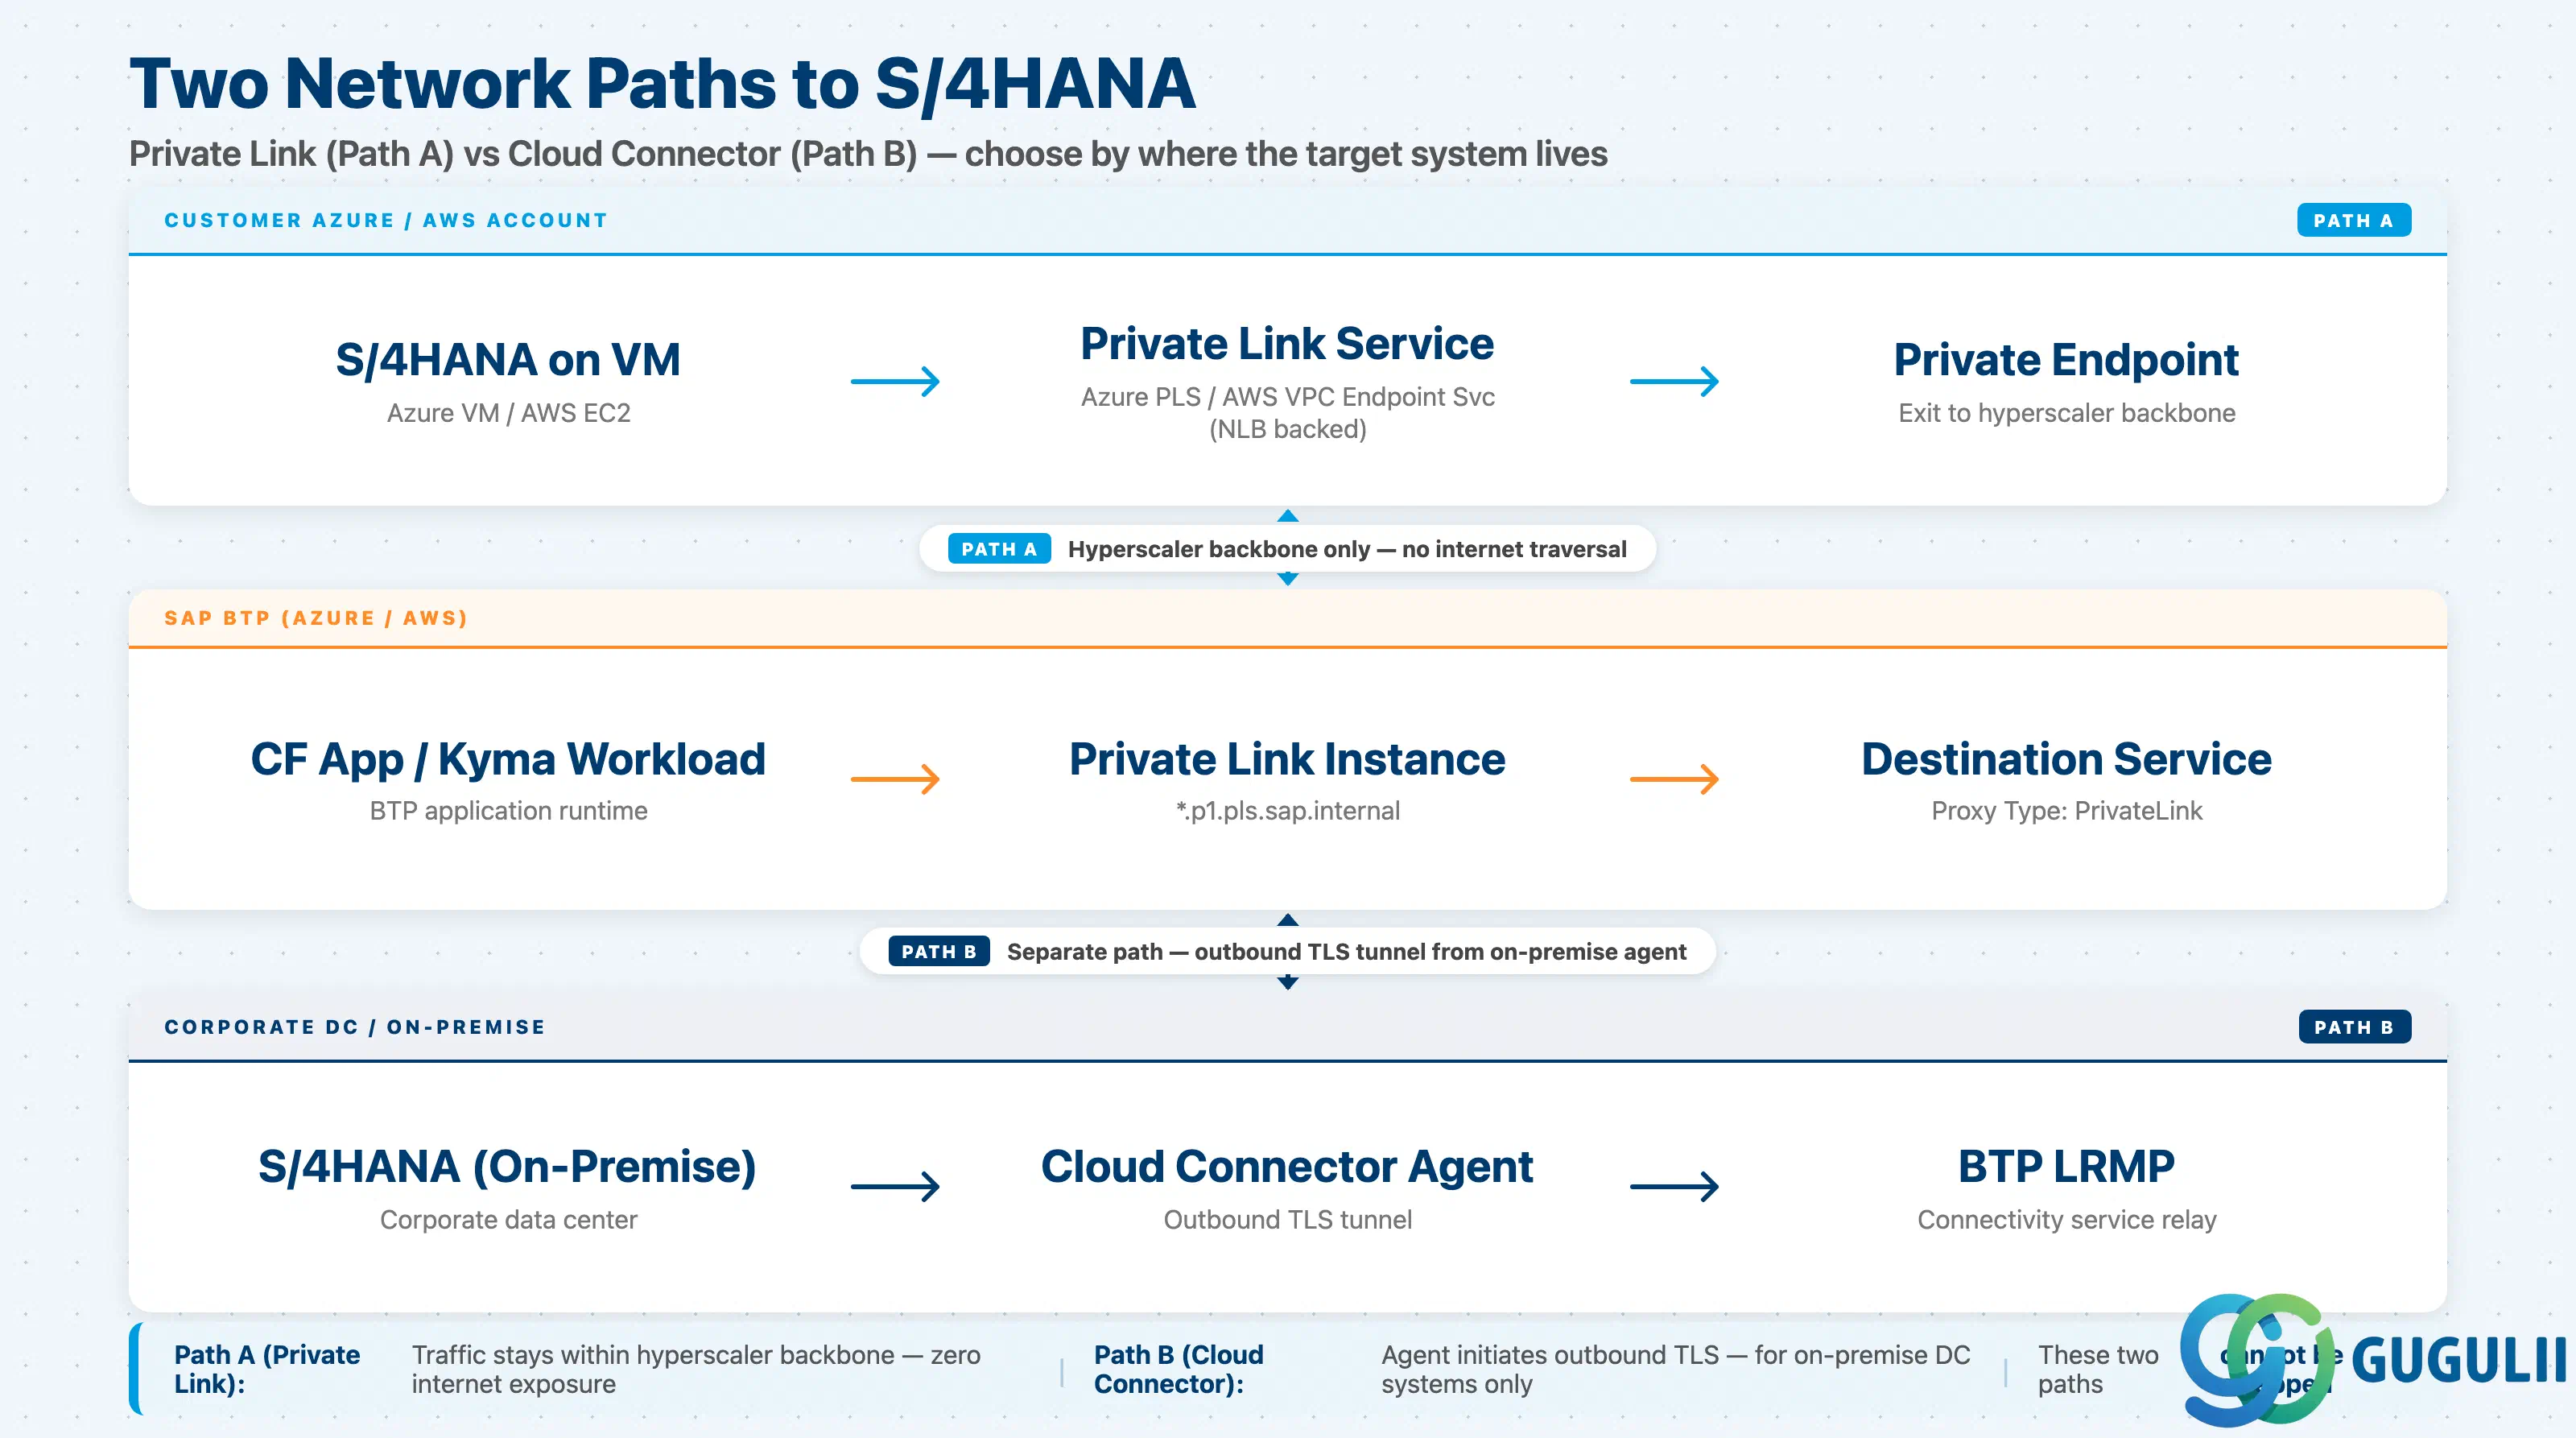
アーキテクチャはネットワーク層においてCloud ConnectorとPrivate Linkで異なります。そのため、ツールの選択はS/4HANA(またはその他のターゲット)が物理的にどこで稼働しているかに依存します。 SAP Architecture Centerのリファレンスアーキテクチャでは、AzureとAWSの両方のフローが文書化されており、中核コンポーネントはPrivate Linkサービスインスタンス、Destination Service、およびIaaS側のエンドポイントサービス(Azure Private Link ServiceまたはAWS VPC Endpoint Service)です。
 ┌─────────────────────────────────────────────────────────────────────┐
 │                     Customer Azure / AWS Account                    │
 │                                                                     │
 │  ┌──────────────────────────────────────────────────────────────┐   │
 │  │  (A) S/4HANA on VM  ──► Azure Private Link Svc / VPC Endpt  │   │
 │  │                          Service (backed by NLB)             │   │
 │  └───────────────────────────────┬──────────────────────────────┘   │
 │                                  │ Private endpoint                 │
 └──────────────────────────────────┼──────────────────────────────────┘
                                    │ Hyperscaler backbone only
 ┌──────────────────────────────────┼──────────────────────────────────┐
 │          SAP BTP (Azure / AWS)   │                                  │
 │                                  ▼                                  │
 │  SAP Private Link service instance  ── private hostname             │
 │        (*.p1.pls.sap.internal)       ── Destination Service         │
 │               ▲                          (Proxy Type: PrivateLink)  │
 │               │ CF app / Kyma workload                              │
 └───────────────┼─────────────────────────────────────────────────────┘
                 │
                 │  (B) On-premise S/4HANA path (different tool):
                 │
 ┌───────────────┴─────────────────────────────────────────────────────┐
 │  Corporate DC / On-premise network                                  │
 │  S/4HANA ──► Cloud Connector agent (TLS tunnel) ──► BTP LRMP       │
 └─────────────────────────────────────────────────────────────────────┘
パス (A) はPrivate Linkを使用しており、トラフィックは完全にハイパースケーラーのバックボーン内に留まります。パス (B) はCloud Connectorを使用しており、オンプレミスのエージェントがアウトバウンドのTLSトンネルを開始します。この2つのパスは異なるネットワークトポロジに対応しており、入れ替えることはできません。
重要ポイント: S/4HANAが顧客のAzureまたはAWSアカウント上のVMで稼働している場合、Private Linkが正しく、アーキテクチャ上推奨されるパスです。S/4HANAがVPN、ExpressRoute、または専用回線を介して接続された企業データセンターにある場合、Cloud Connectorが引き続き正しい選択肢となります。
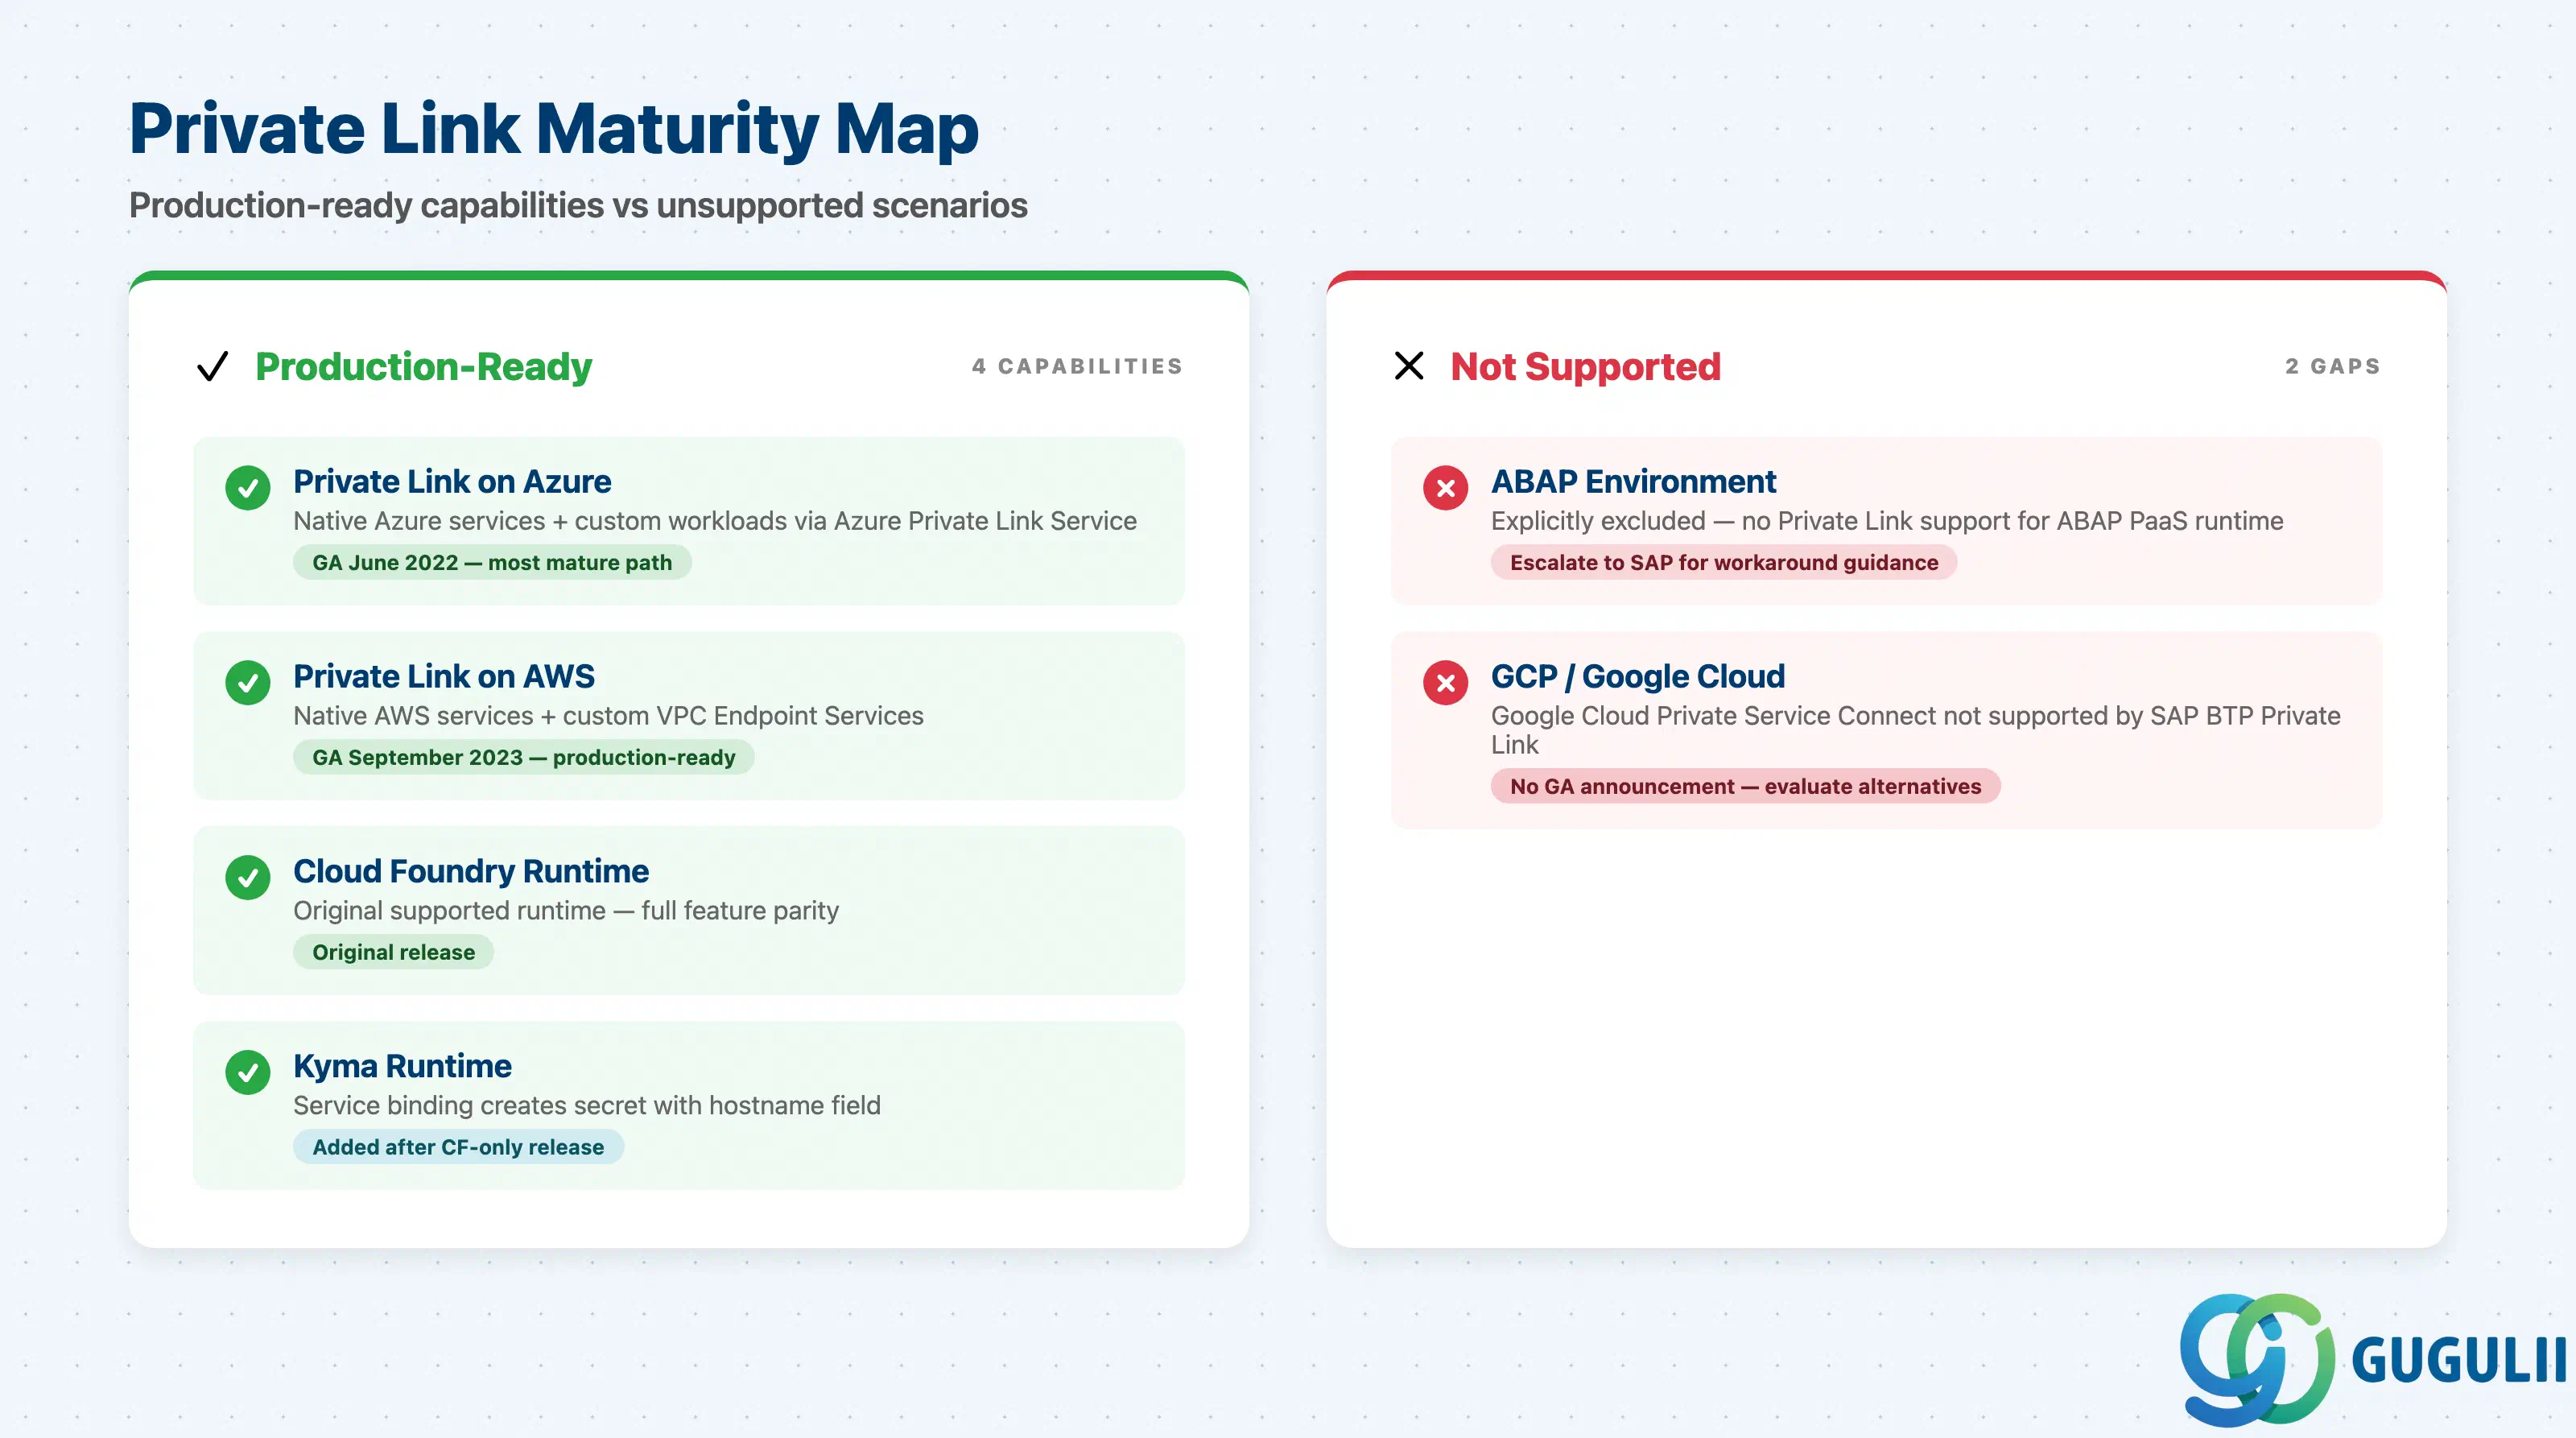
Azure Private Link は2022年6月にGA(一般提供)を達成し、AWS Private Link は2023年9月にGAを達成しました。その差は約15か月です。両方の日付は、SAP自身のブログ発表で確認されています。Kymaランタイムの統合は、 SAP Architecture Centerのリファレンスに記載されているように、初期のCloud Foundryのみのリリース後に追加されました。
| 機能 | 成熟度 | 備考 | |
|---|---|---|---|
| Azure 上の Private Link | ✅ 本番利用可能 | 2022年6月よりGA。Azureネイティブサービス(Key Vault、Storage、Cosmos DB、OpenAI、Redis、IoT Hub、Functions)およびAzure Private Link Serviceを介したカスタムワークロードをサポート。最も成熟したパス。 | |
| AWS 上の Private Link | ✅ 本番利用可能 | 2023年9月よりGA。AWSネイティブサービス(S3、SQS、SNS、SES、Lambda、RDS Aurora Data API、IoT Core、KMS)およびカスタムVPCエンドポイントサービスをサポート。ほとんどのパターンでAzureと機能的に同等。 | |
| Cloud Foundry ランタイム上の Private Link | ✅ 本番利用可能 | 当初サポートされていたランタイム。完全な機能パリティ。 | |
| Kyma ランタイム上の Private Link | ✅ 本番利用可能 | 初期のCFのみのリリース後に追加。サービスバインディングにより、ホスト名フィールドを含むシークレットが作成される。機能的に完全。 | |
| ABAP 環境上の Private Link | ❌ 非サポート | ABAP環境は明示的に除外されている。ABAPワークロードがIaaSホスト型サービスにプライベートにアクセスする必要がある場合、推奨される回避策パターンは公開ドキュメント化されていない。SAPサポートにエスカレーションしてガイダンスを求めること。 | |
| GCP 上の Private Link | ❌ 非推奨 | 調査時点では、SAP BTP Private LinkサービスはGCP / Google Cloud Private Service Connectをサポートしていない。公式のGA発表は確認されていない。 |
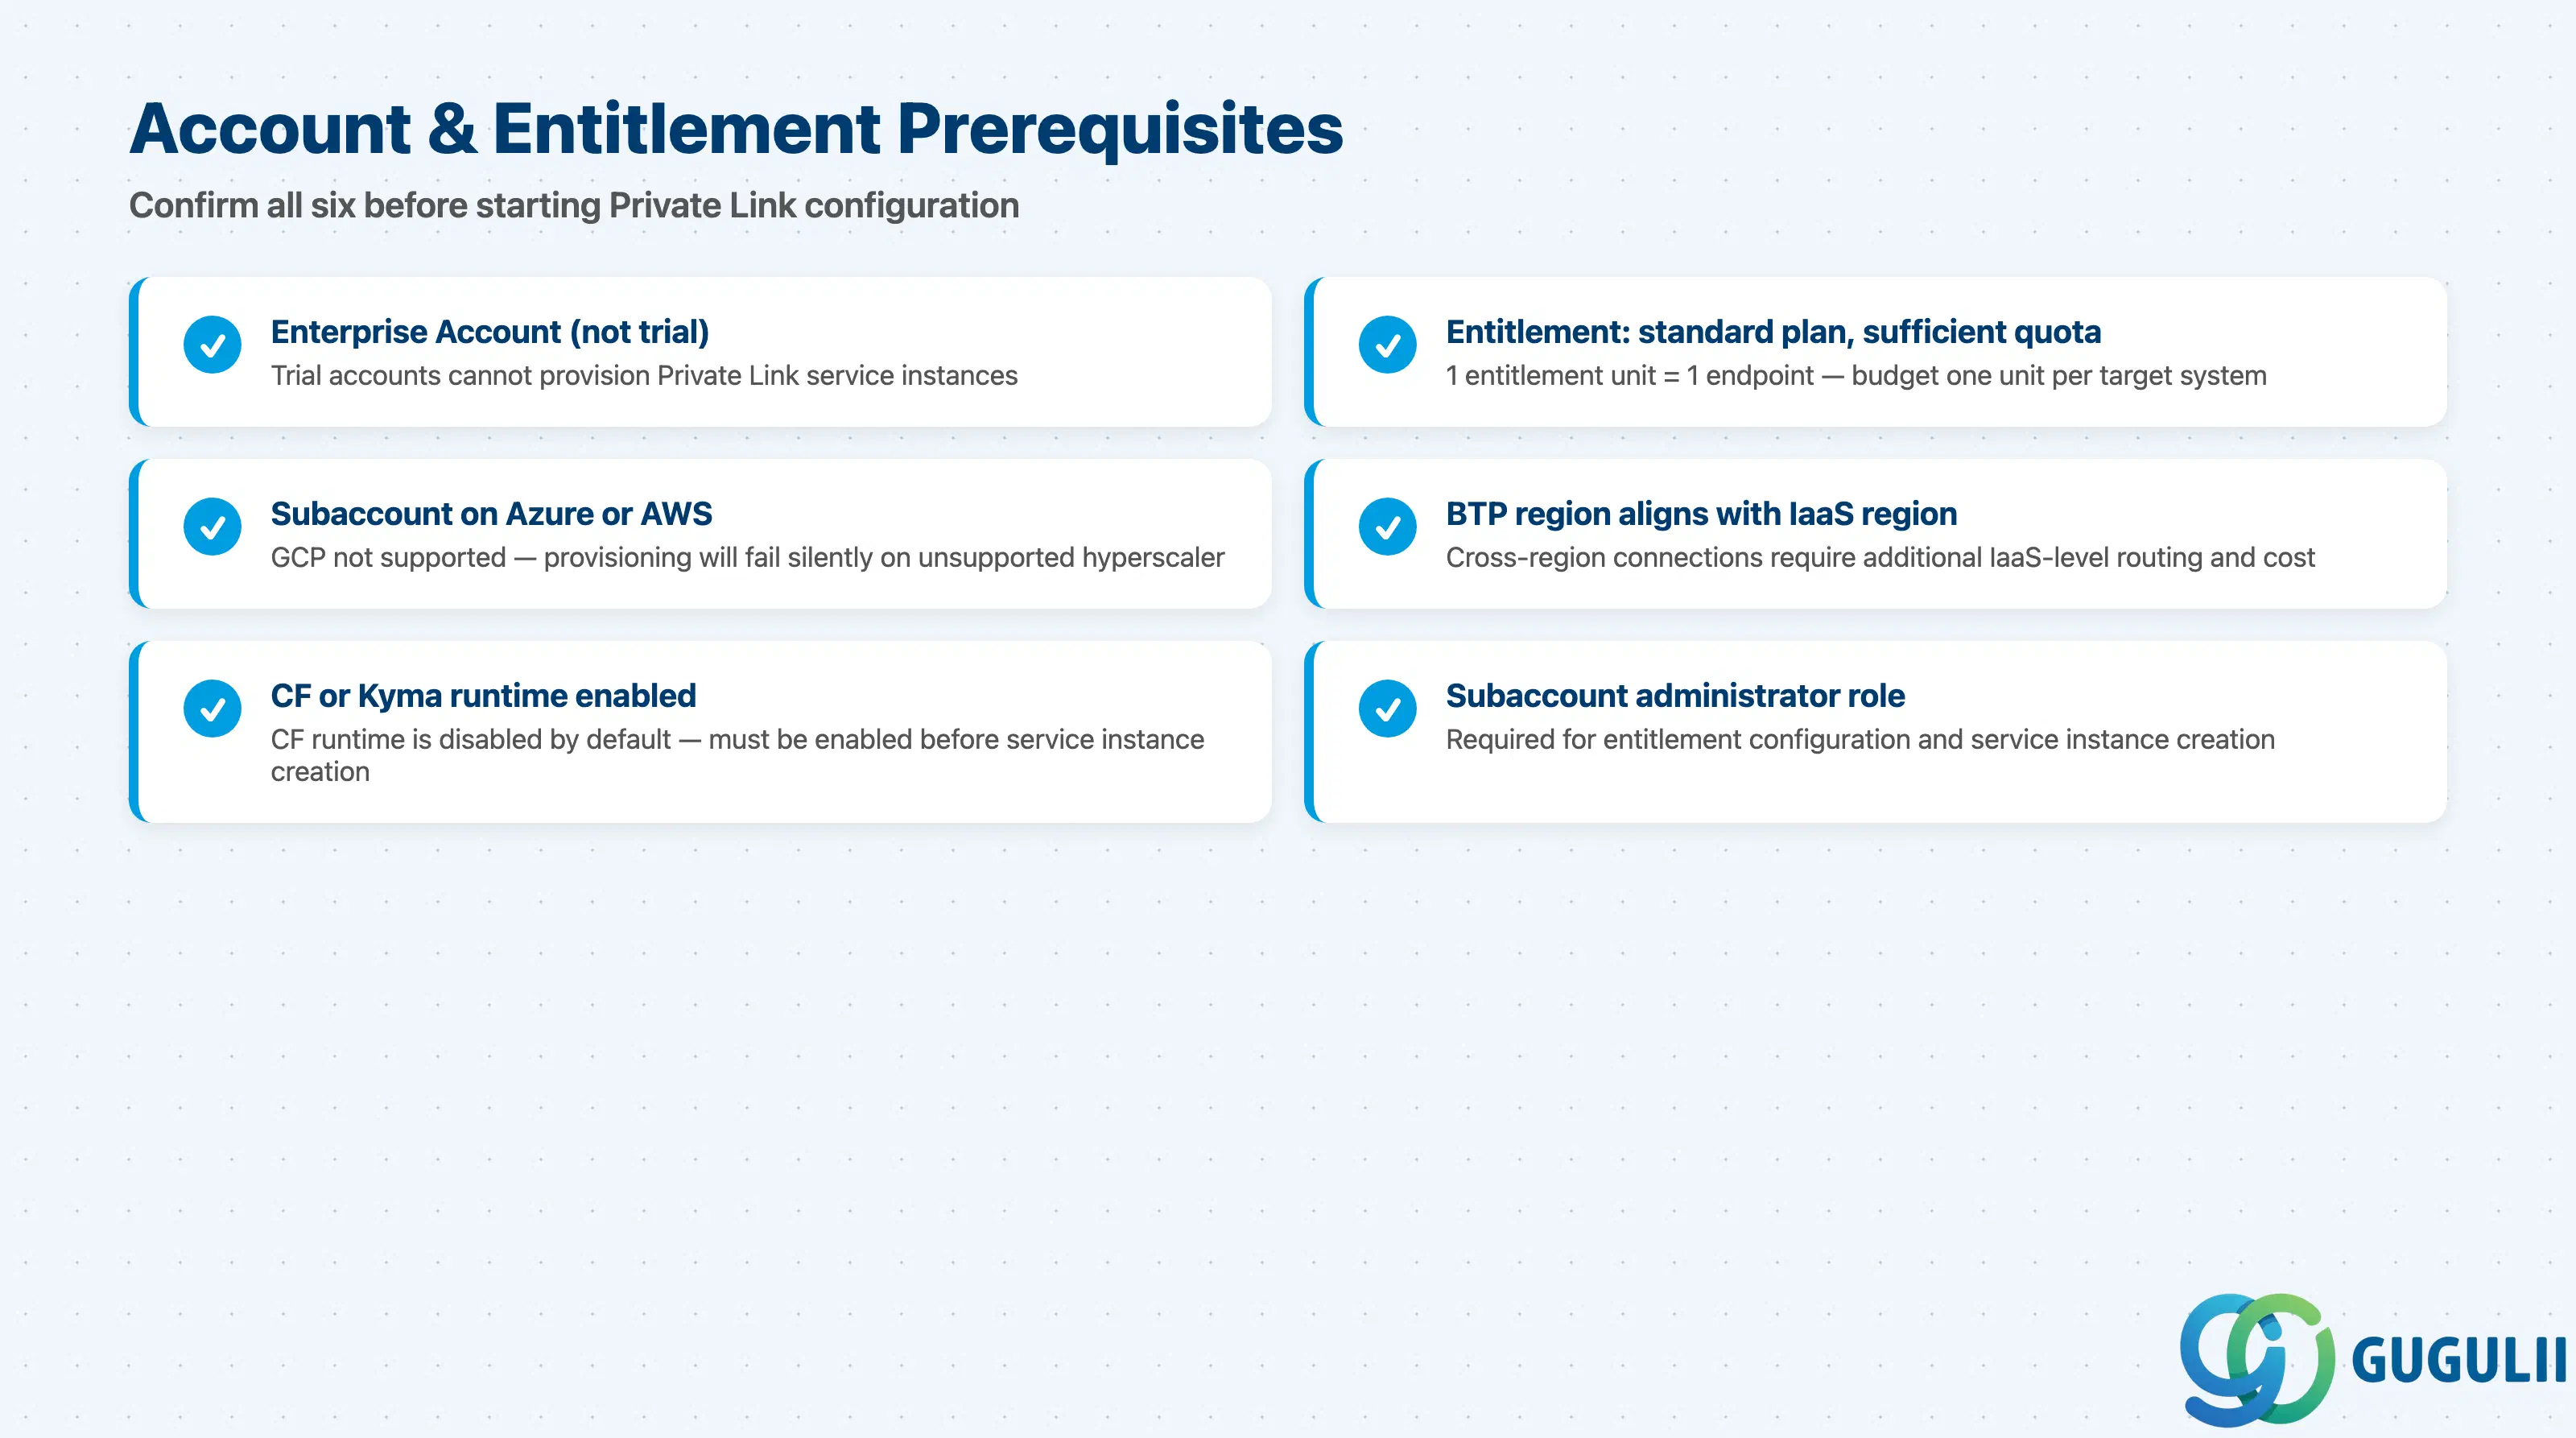
SAP Private Link サービス(標準プラン)の1エンタイトルメント単位は、1つのPrivate Linkエンドポイントに相当します。エンタイトルメントの設定手順は、 SAP Private Link オンボーディングチュートリアルに記載されています。
| チェックリスト項目 | 重要性 |
|---|---|
| SAP BTPエンタープライズアカウント(トライアルではない)を確認する | トライアルアカウントではPrivate Linkサービスをプロビジョニングできません |
| エンタイトルメントを追加する:SAP Private Linkサービス、標準プラン、十分なクォータ | 1ユニット=1エンドポイント。ターゲットシステムごとに1ユニットを割り当てる |
| ターゲットサブアカウントがAzureまたはAWS上で動作していることを確認する(GCP、Alibaba Cloudではない) | GCPはサポート対象外。プロビジョニングに失敗します |
| BTPサブアカウントのリージョンが顧客のIaaSリージョンと一致していることを確認する | クロスリージョン接続には追加のIaaSレベルでのルーティング設定が必要です |
| サブアカウントでCloud FoundryランタイムまたはKymaランタイムを有効にする | CFランタイムはデフォルトで無効。サービスインスタンス作成前に有効化が必要です |
| プロジェクトチームにSAP BTPサブアカウント管理者ロールがあることを確認する | エンタイトルメント設定とサービスインスタンス作成に必要です |
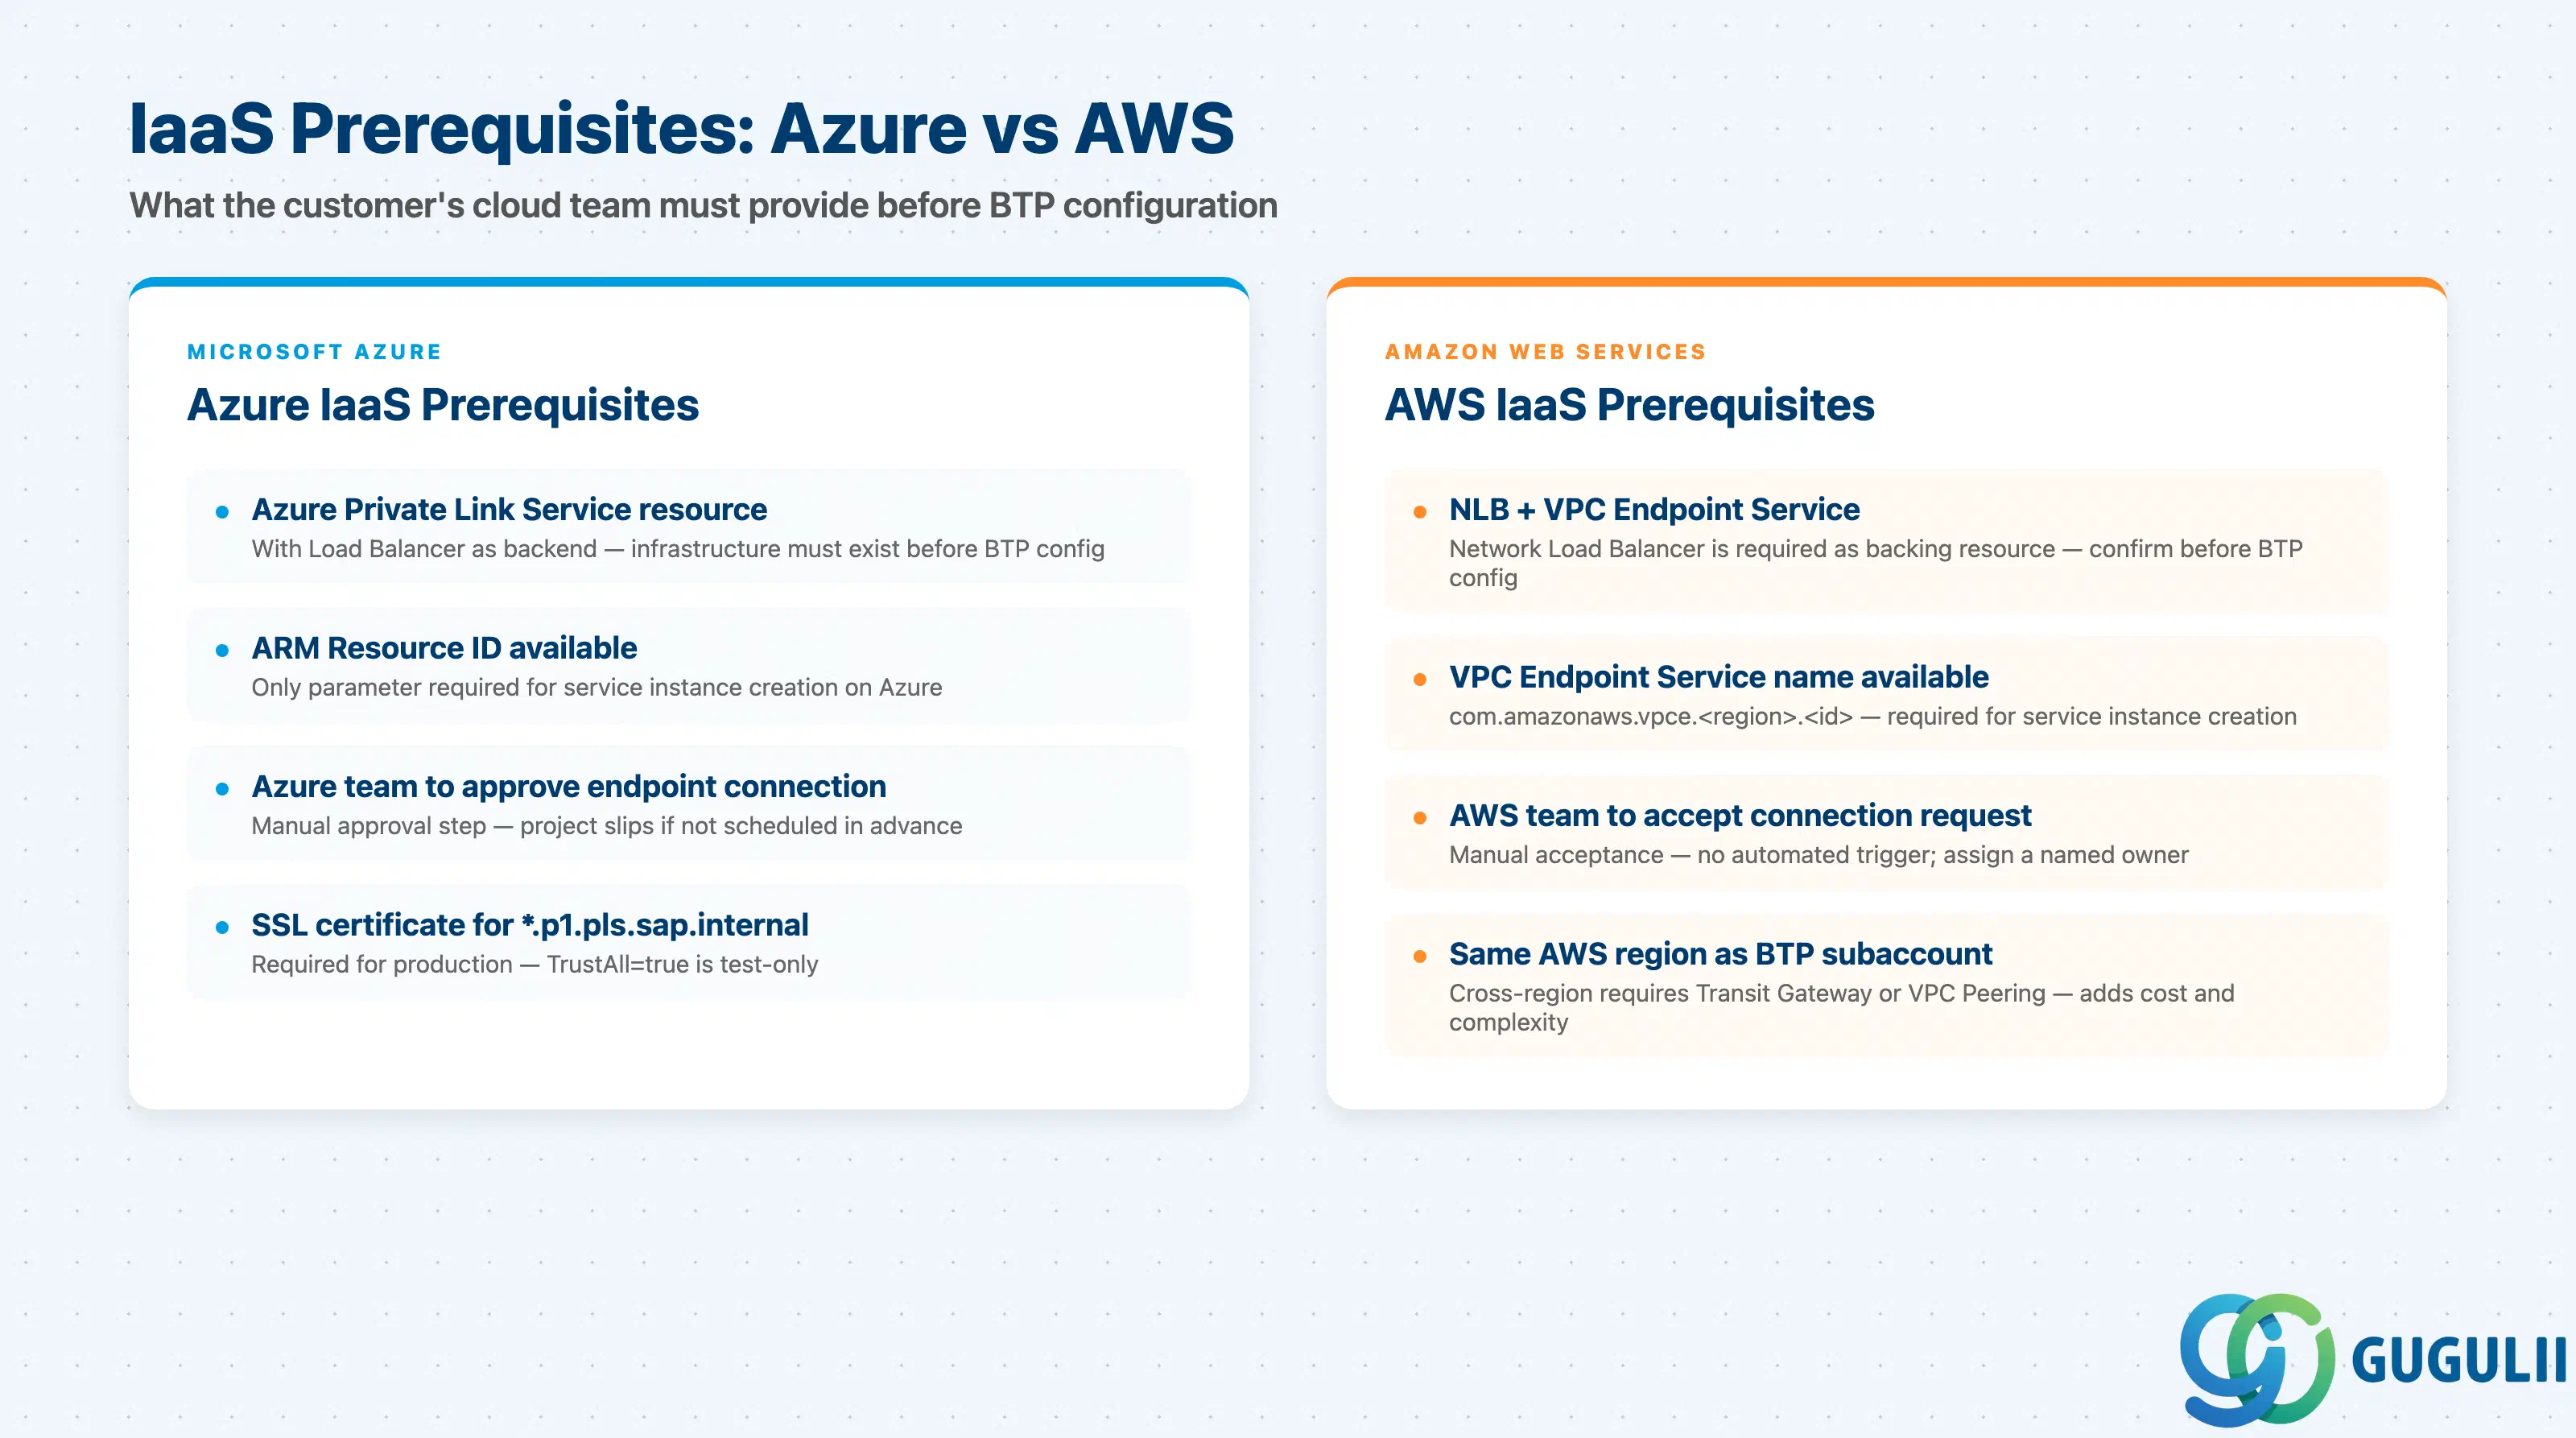
Azure接続パターンでは、ターゲットシステムにトラフィックをルーティングするロードバランサーを公開するAzure Private Link Serviceリソースが必要です。セットアップ手順については、 Azure Private Linkチュートリアルミッションを参照してください。
| チェックリスト項目 | 重要性 |
|---|---|
| 顧客がAzure Private Link Serviceを作成する権限を持つAzureサブスクリプションを保有している | 顧客のAzureチームがエンドポイント接続リクエストを承認する必要がある。これがないと、BTPサービスインスタンスは「保留中」状態のままとなる |
| ターゲットシステムがAzure Private Link Serviceリソースでフロントエンド化されたAzure Load Balancerを介して公開されている | バックエンドとしてLoad Balancerが必要。BTP設定前にインフラストラクチャの存在を確認すること |
| BTP設定を開始する前にAzure Private Link ServiceリソースID(完全なARMリソースパス)が利用可能である | Azure上でのサービスインスタンス作成に必要な唯一のパラメータ |
| 顧客のAzureチームがプロジェクト期間内にエンドポイント接続リクエストを承認できる体制にある | エンドポイント承認は手動。自動承認を前提としたプロジェクトスケジュールは遅延する |
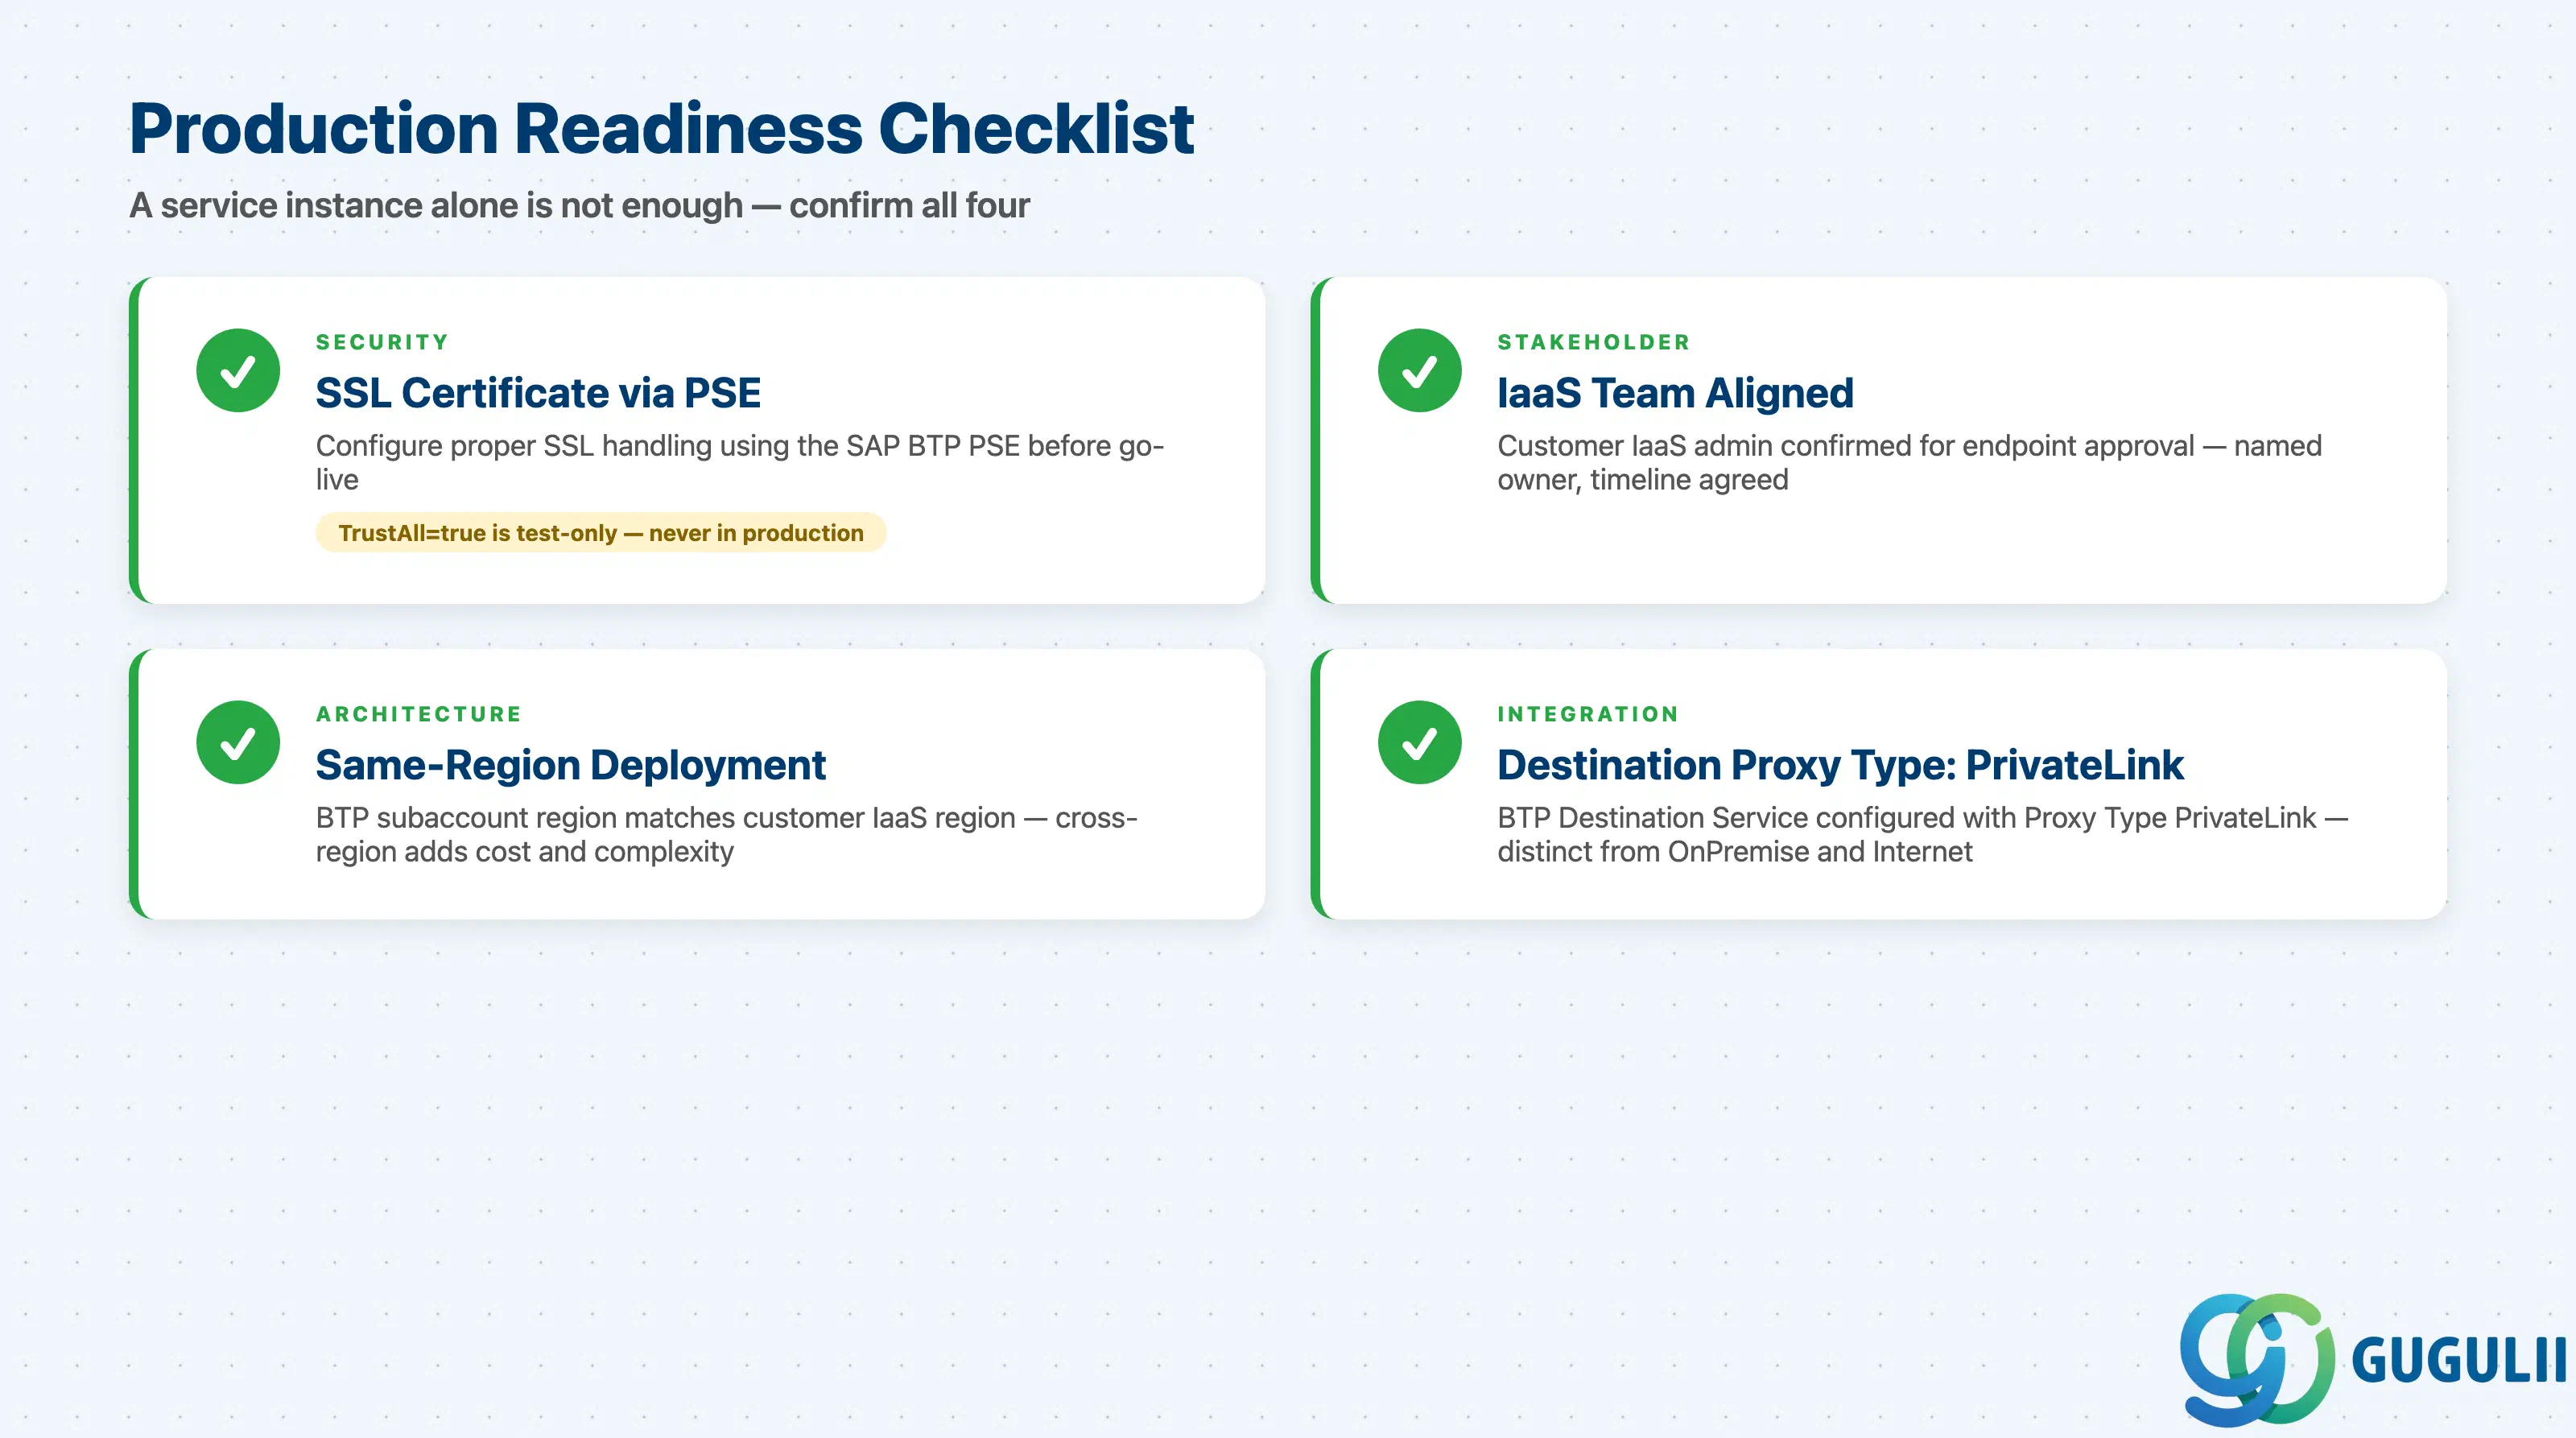
プライベートホスト名(*.p1.pls.sap.internal)用のSSL証明書が利用可能である | 本番環境で必須。TrustAll=trueはテスト専用 |
| チェックリスト項目 | 重要性の理由 |
|---|---|
| ターゲットシステムがAWS Network Load Balancer (NLB) とVPCエンドポイントサービスを介して公開されている | NLBがバッキングリソースとして必須。BTP設定前に確認すること |
| 顧客のAWSアカウントチームがVPCエンドポイント接続リクエストを受け入れ可能である | エンドポイントの承認は手動による承認ステップである |
BTP設定開始前にAWS VPCエンドポイントサービス名(例:com.amazonaws.vpce.<リージョン>.<サービスID>)が利用可能である | AWS上でサービスインスタンスを作成するための必須パラメータ |
| BTPサブアカウントがVPCエンドポイントサービスをバックアップするNLBと同じAWSリージョンにある | クロスリージョンの場合はTransit GatewayまたはVPC Peeringが必要 |
| エンドポイントによって生成されたプライベートDNSホスト名に対応するSSL証明書/CAチェーンが利用可能である | Azureと同様。TrustAll=trueはテスト専用 |
Using SAP Private Link Service のページでは、外部システムへのすべての Private Link 接続が、OnPremise や Internet とは異なるプロキシタイプ PrivateLink を使用して Destination Service 経由でルーティングされることが確認されています。
| チェックリスト項目 | 重要性の理由 |
|---|---|
| BTP 宛先サービスがサブアカウントで利用可能であること | すべての Private Link 接続にはプロキシタイプ PrivateLink が必要 — 必須の依存関係 |
統合チームが宛先プロキシタイプ PrivateLink を理解していること | 誤ったプロキシタイプを使用すると、トラフィックが誤った経路にルーティングされる |
| アプリケーションフレームワーク(CAP、Cloud Integration、Approuter)が Private Link 宛先プロキシタイプをサポートしていることが確認されていること | すべての BTP サービスがプロキシタイプ PrivateLink をサポートしているわけではない |
TrustAll=true がテスト専用としてフラグ付けされ、本番環境では適切な PSE ベースの SSL 設定に置き換えられていること | 最も一般的なセキュリティ設定ミス — プライベートルーティングの利点を無効化する |
| エンドポイント承認手順のための変更管理プロセスが整備されていること | IaaS チームの対応が必要;別の組織単位である可能性がある |
| エンドポイント接続障害に対する例外処理戦略が定義されていること | エンドポイント障害に対して、フェイルファスト、リトライ、またはフォールバック動作を定義する |
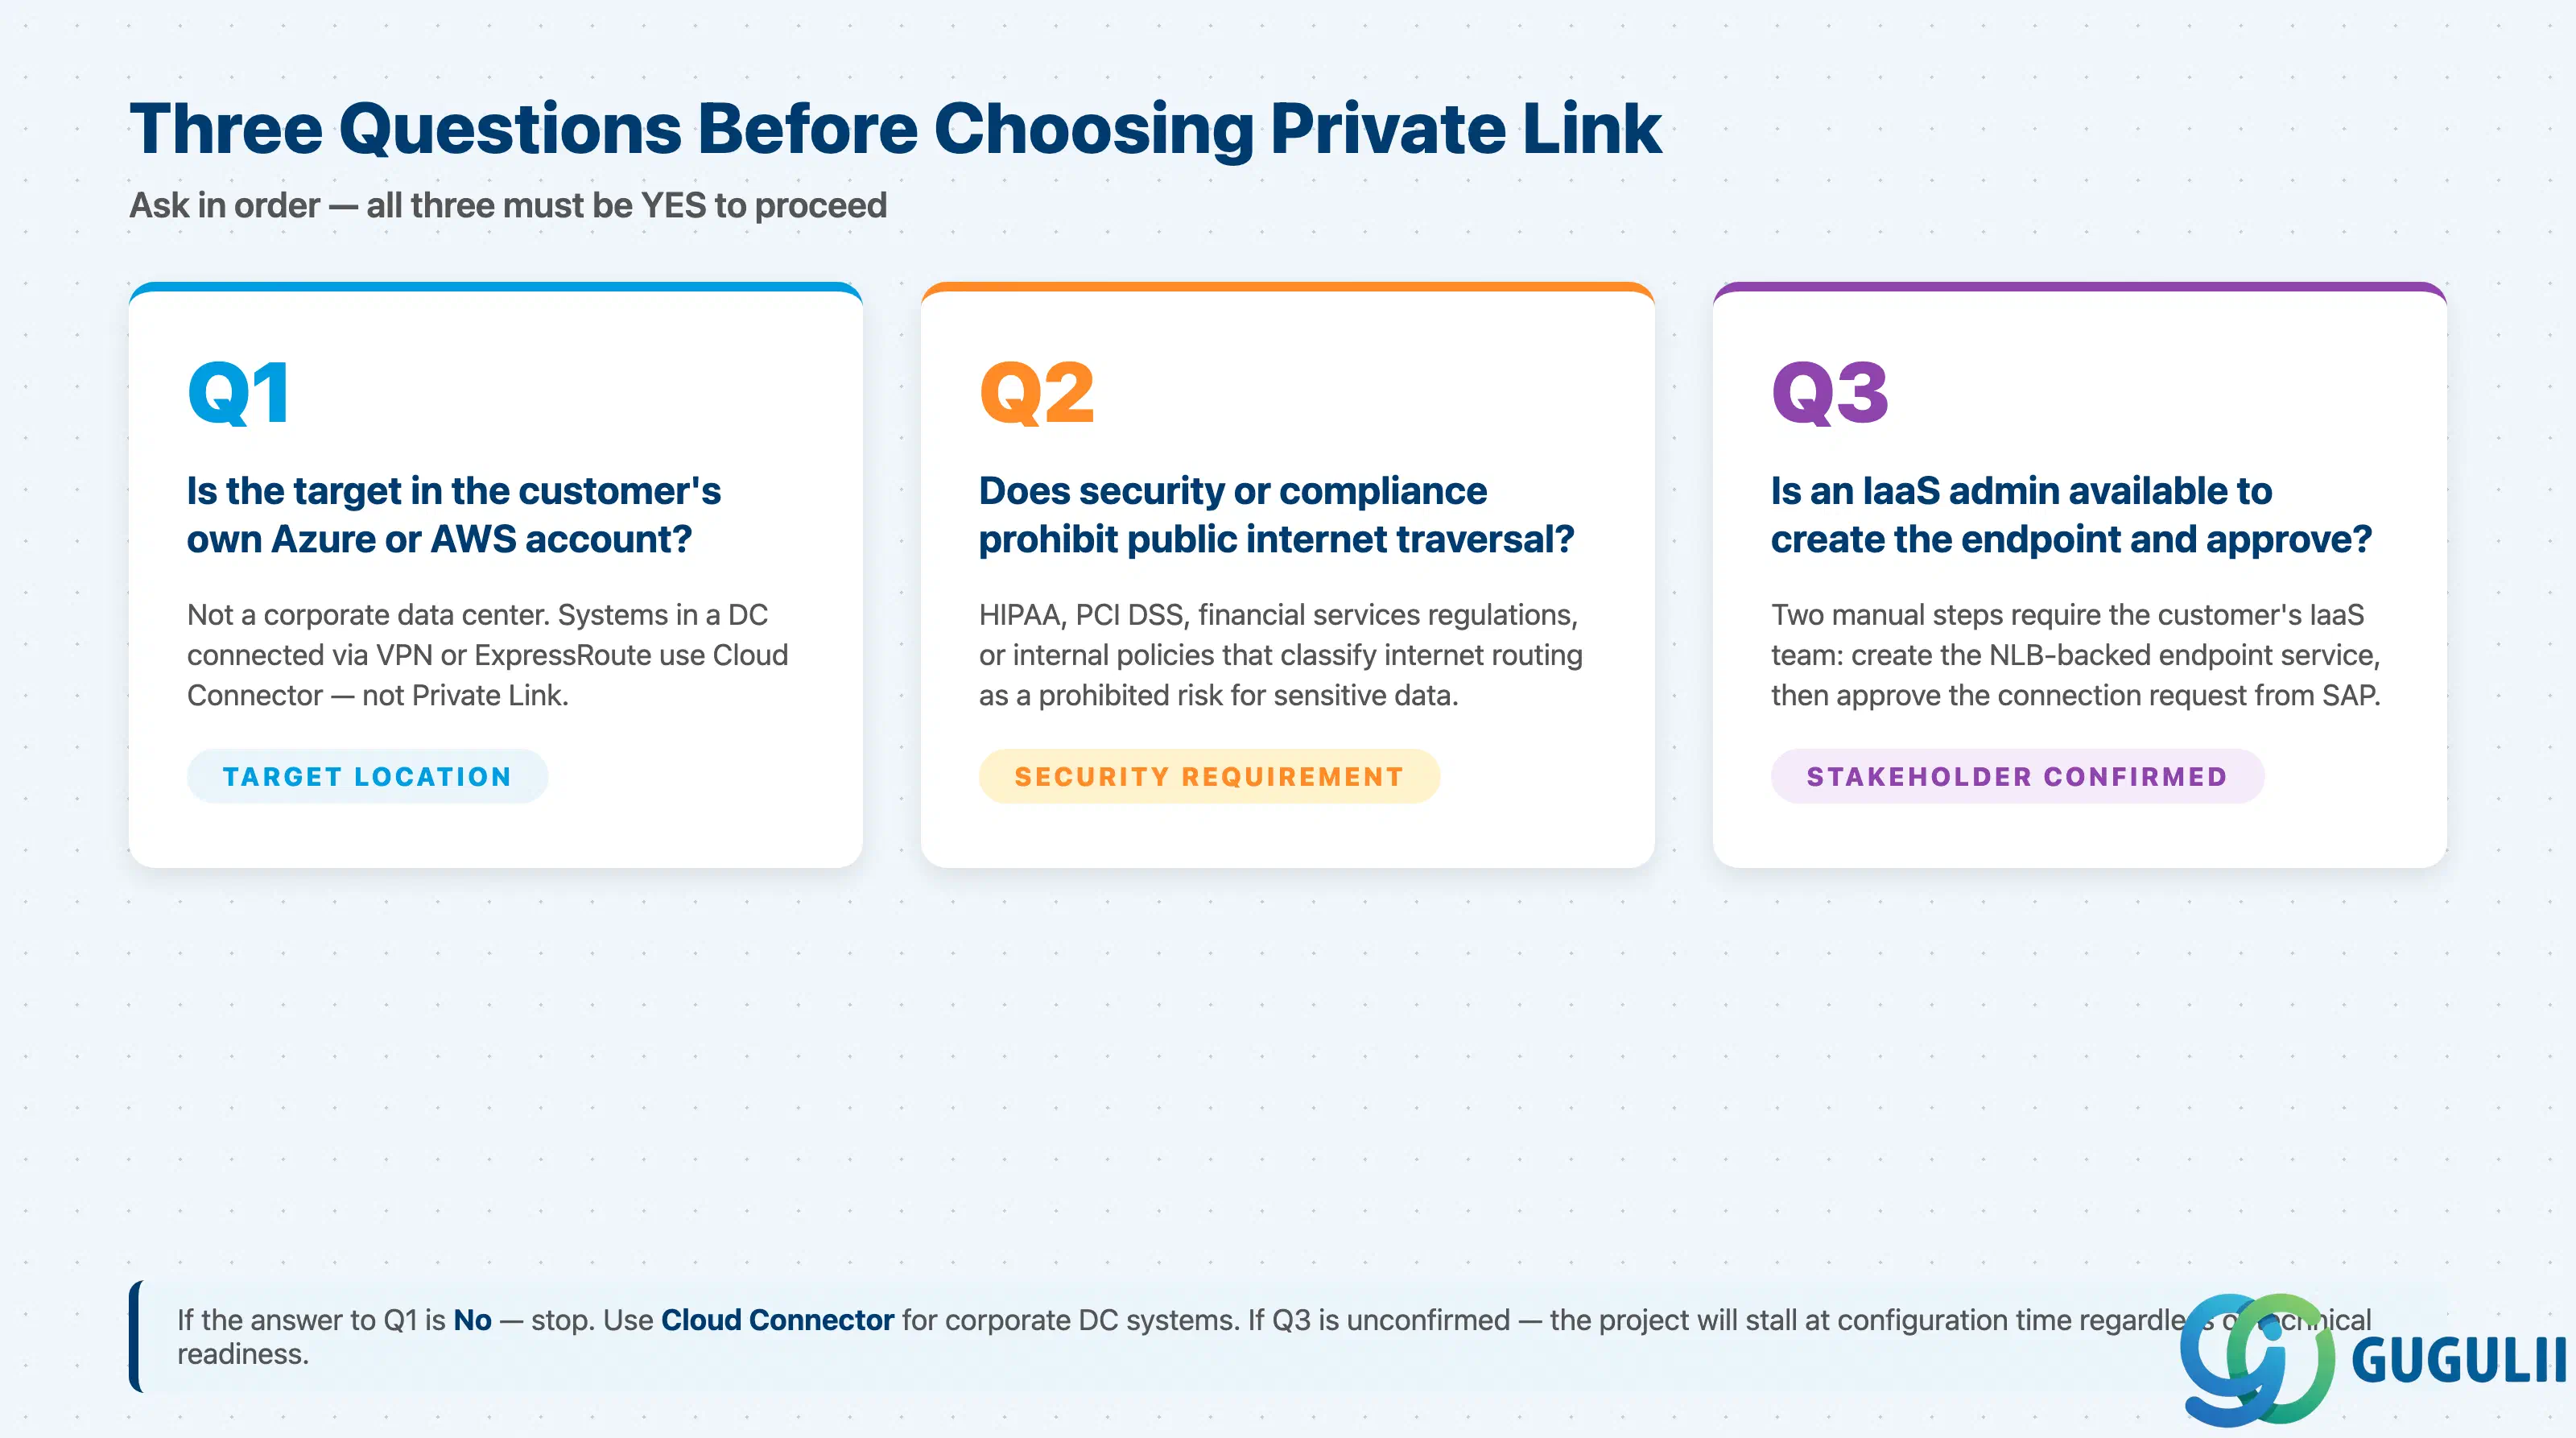
Q1. ターゲットシステムのプライマリホスティング場所は、お客様自身のAzureまたはAWSアカウントであり、企業のデータセンターではないですか?
Private Link は、ターゲットが顧客自身の Azure または AWS アカウント内にある場合にのみ適用されます。企業データセンター内のシステム(VPN、ExpressRoute、専用回線で接続)では、代わりに Cloud Connector を使用します。ターゲットが Azure VM や S3、RDS などのマネージド AWS サービスの場合、Private Link が正しい出発点となります。公式の適用範囲については、 What Is SAP Private Link Service ページを参照してください。
Q2. プロジェクトのセキュリティまたはコンプライアンス要件により、パブリックインターネットを経由するトラフィックが禁止されていますか?
Private Linkはパブリックインターネット経路を完全に排除し、トラフィックはハイパースケーラーのバックボーン内に留まります。これが、HIPAA、PCI DSS、金融サービス規制、または機密データフローにおけるインターネット経由を禁止リスクと分類する内部セキュリティポリシーの対象となる環境における重要な差別化要因です。要件が単に「トラフィックの暗号化」であれば、標準的なインターネット経路でのHTTPSで十分な場合があります。実際に解決すべき要件が何かを認識してください。
Q3. エンドポイントサービスを作成し、エンドポイント接続を承認するための予算権限と可用性を持つIaaSプラットフォーム管理者はいますか?
Private Linkのセットアップには、お客様のIaaSチームによる以下の2つの時点での積極的な関与が必要です。NLB対応のエンドポイントサービスの作成と、SAP側からの接続リクエストの承認です。IaaS側でこれらの手順を承認・実行できる担当スポンサーがいない場合、プロジェクトは設定段階で停滞します。Private Linkをアーキテクチャに組み込む前に、これを確認してください。
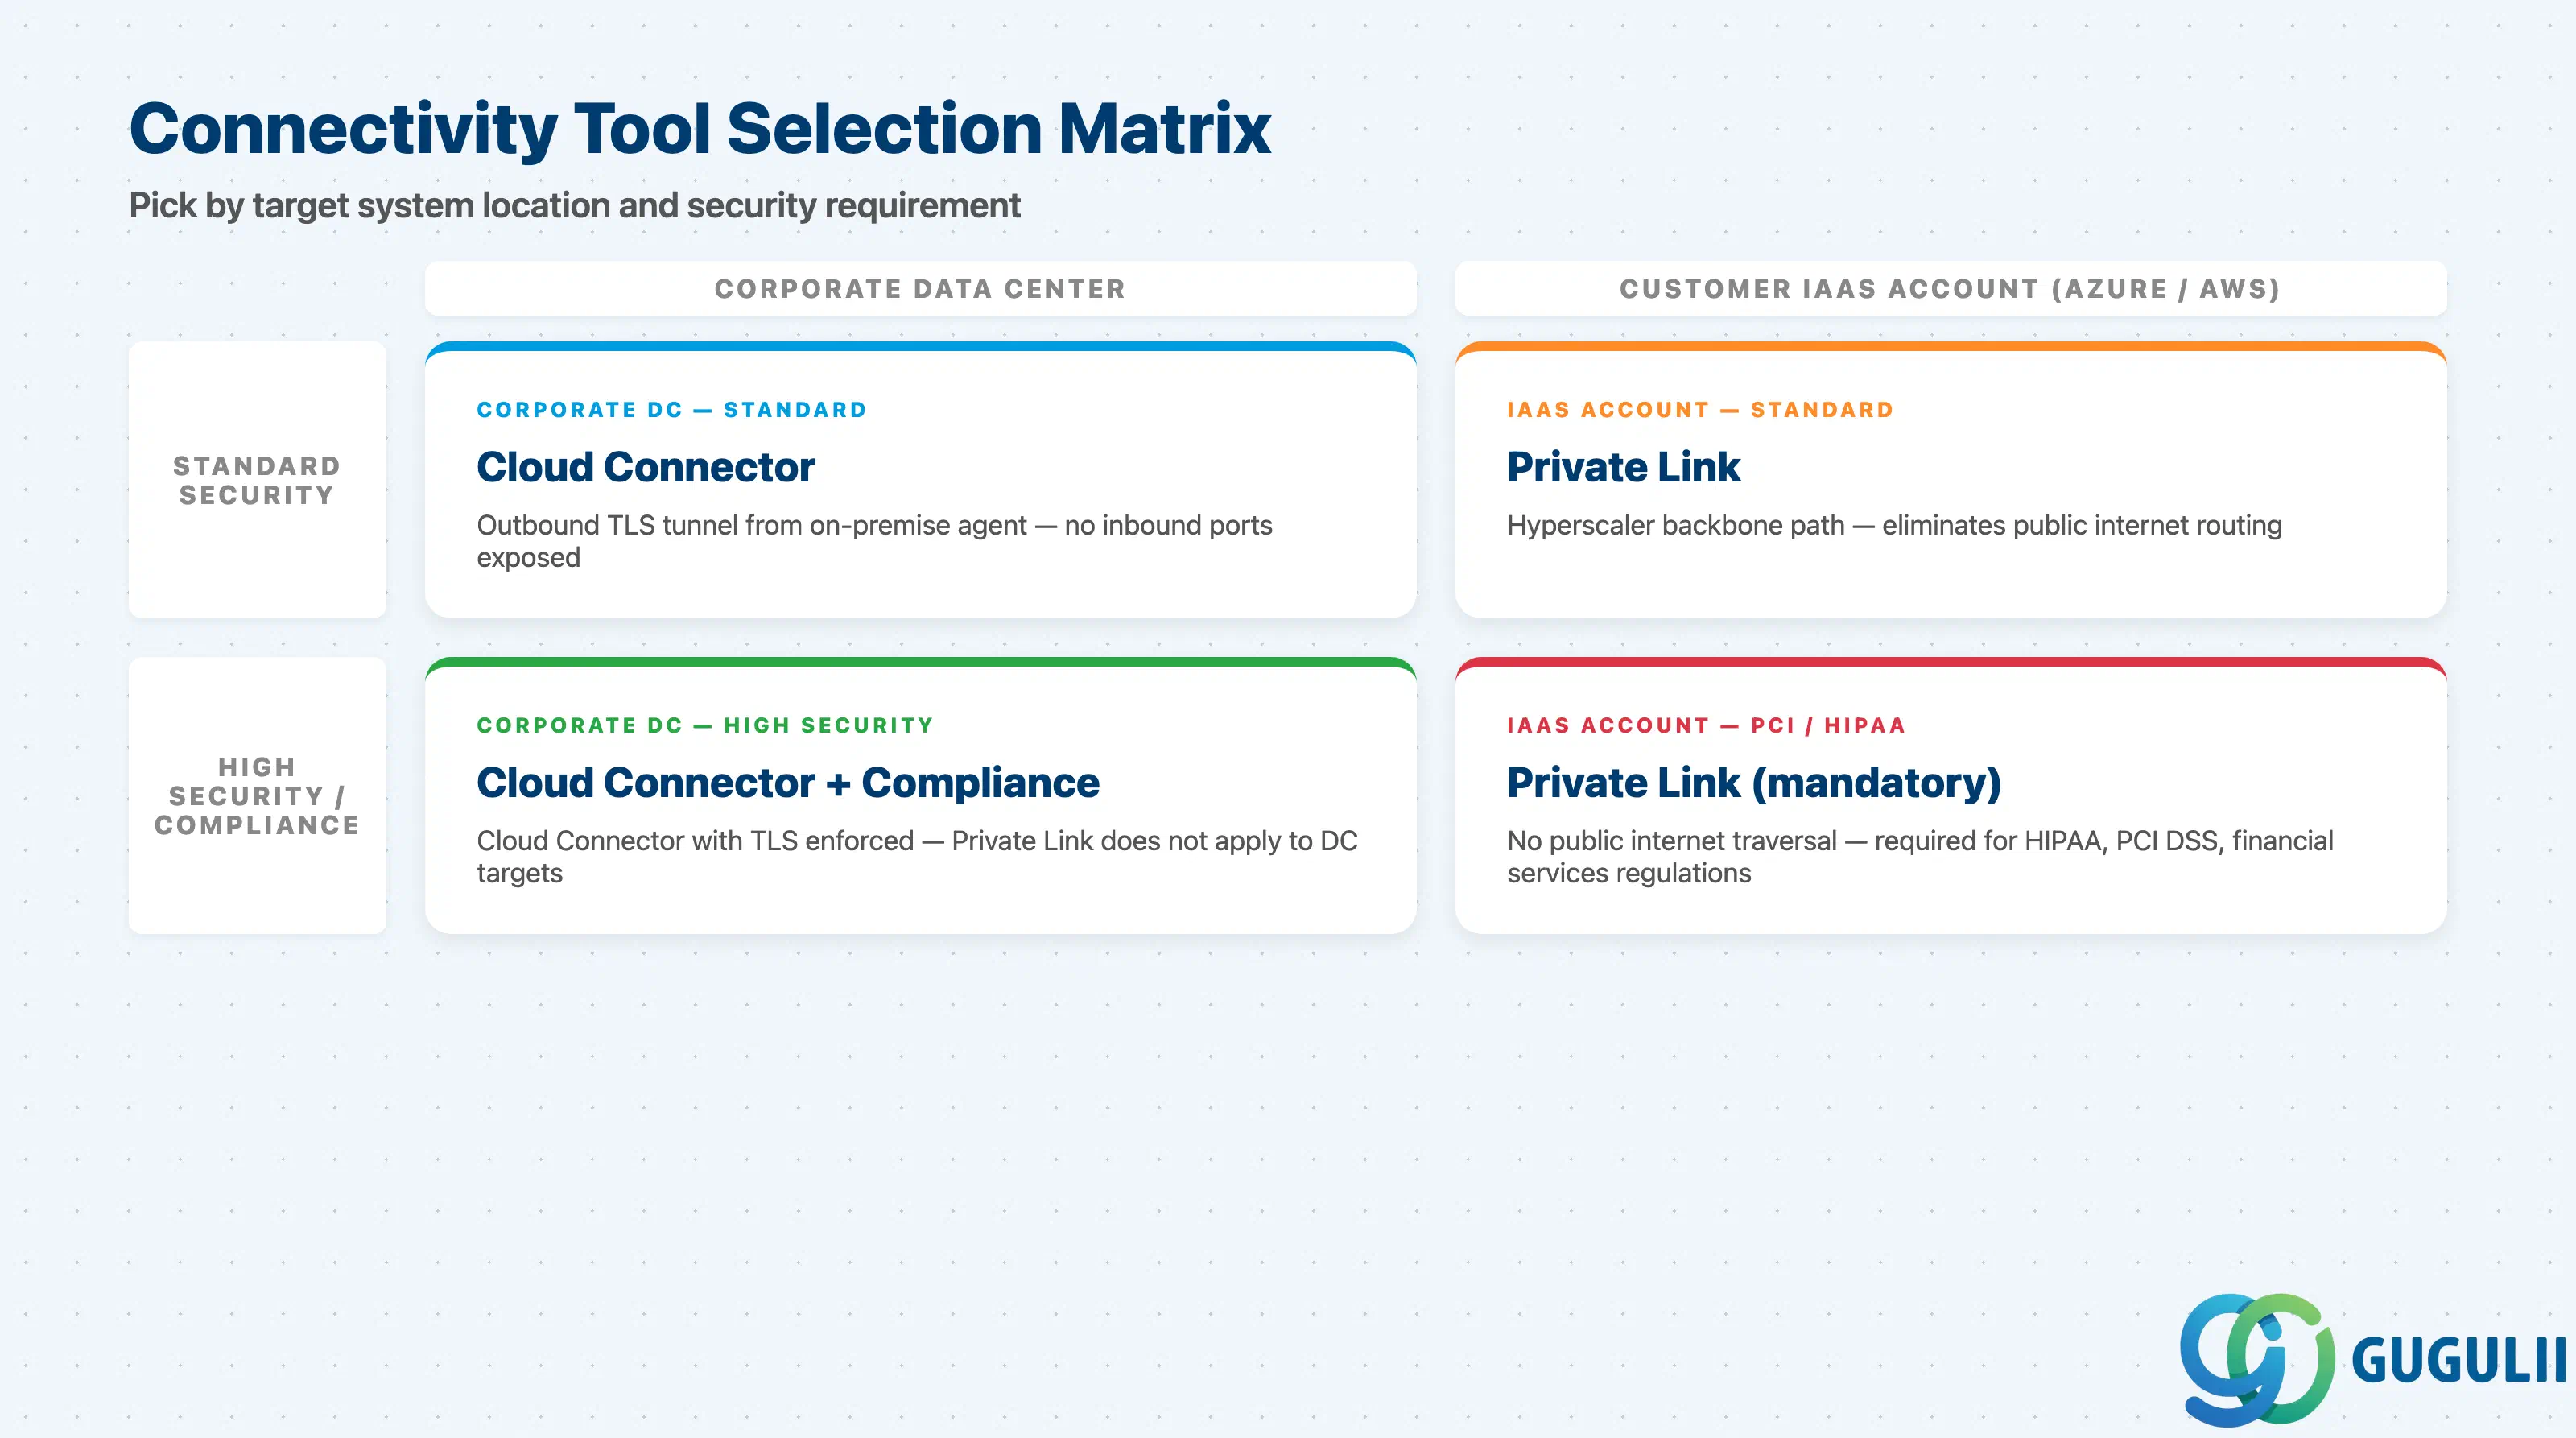
| プロジェクトのコンテキスト | 推奨される接続アプローチ |
|---|---|
| ターゲットシステムがAzure VMまたはAWS EC2インスタンス上のS/4HANA | Private Link(カスタムAzure Private Link ServiceまたはAWS VPC Endpoint Service経由) |
| ターゲットシステムがマネージドクラウドサービス(Azure OpenAI、AWS S3、Azure Key Vault、AWS SQS) | Private Link(該当するAzureまたはAWSサービスのネイティブサポートを利用) |
| ターゲットシステムが企業データセンター内のS/4HANAまたはミドルウェア(VPN/ExpressRoute/専用線) | Cloud Connector |
| 同じBTPサブアカウントから企業データセンターとIaaSシステムの両方にアクセスする必要がある | 両方 — データセンターシステムにはCloud Connector、IaaSシステムにはPrivate Link(共存可能) |
| ターゲットシステムがGCPまたはその他の非対応IaaS | 該当なし(Private Link非対応) — 代替案を評価(mTLSによるインターネット、IaaSへのVPN経由のCloud Connector) |
| ABAP環境のワークロードがIaaSホスト型サービスにアクセスする必要がある | ギャップ — ABAP環境ではPrivate Link非対応。回避策についてSAPにエスカレーション |
| 明確な課題がまだ特定されていない | 停止。Q1に戻る。 |
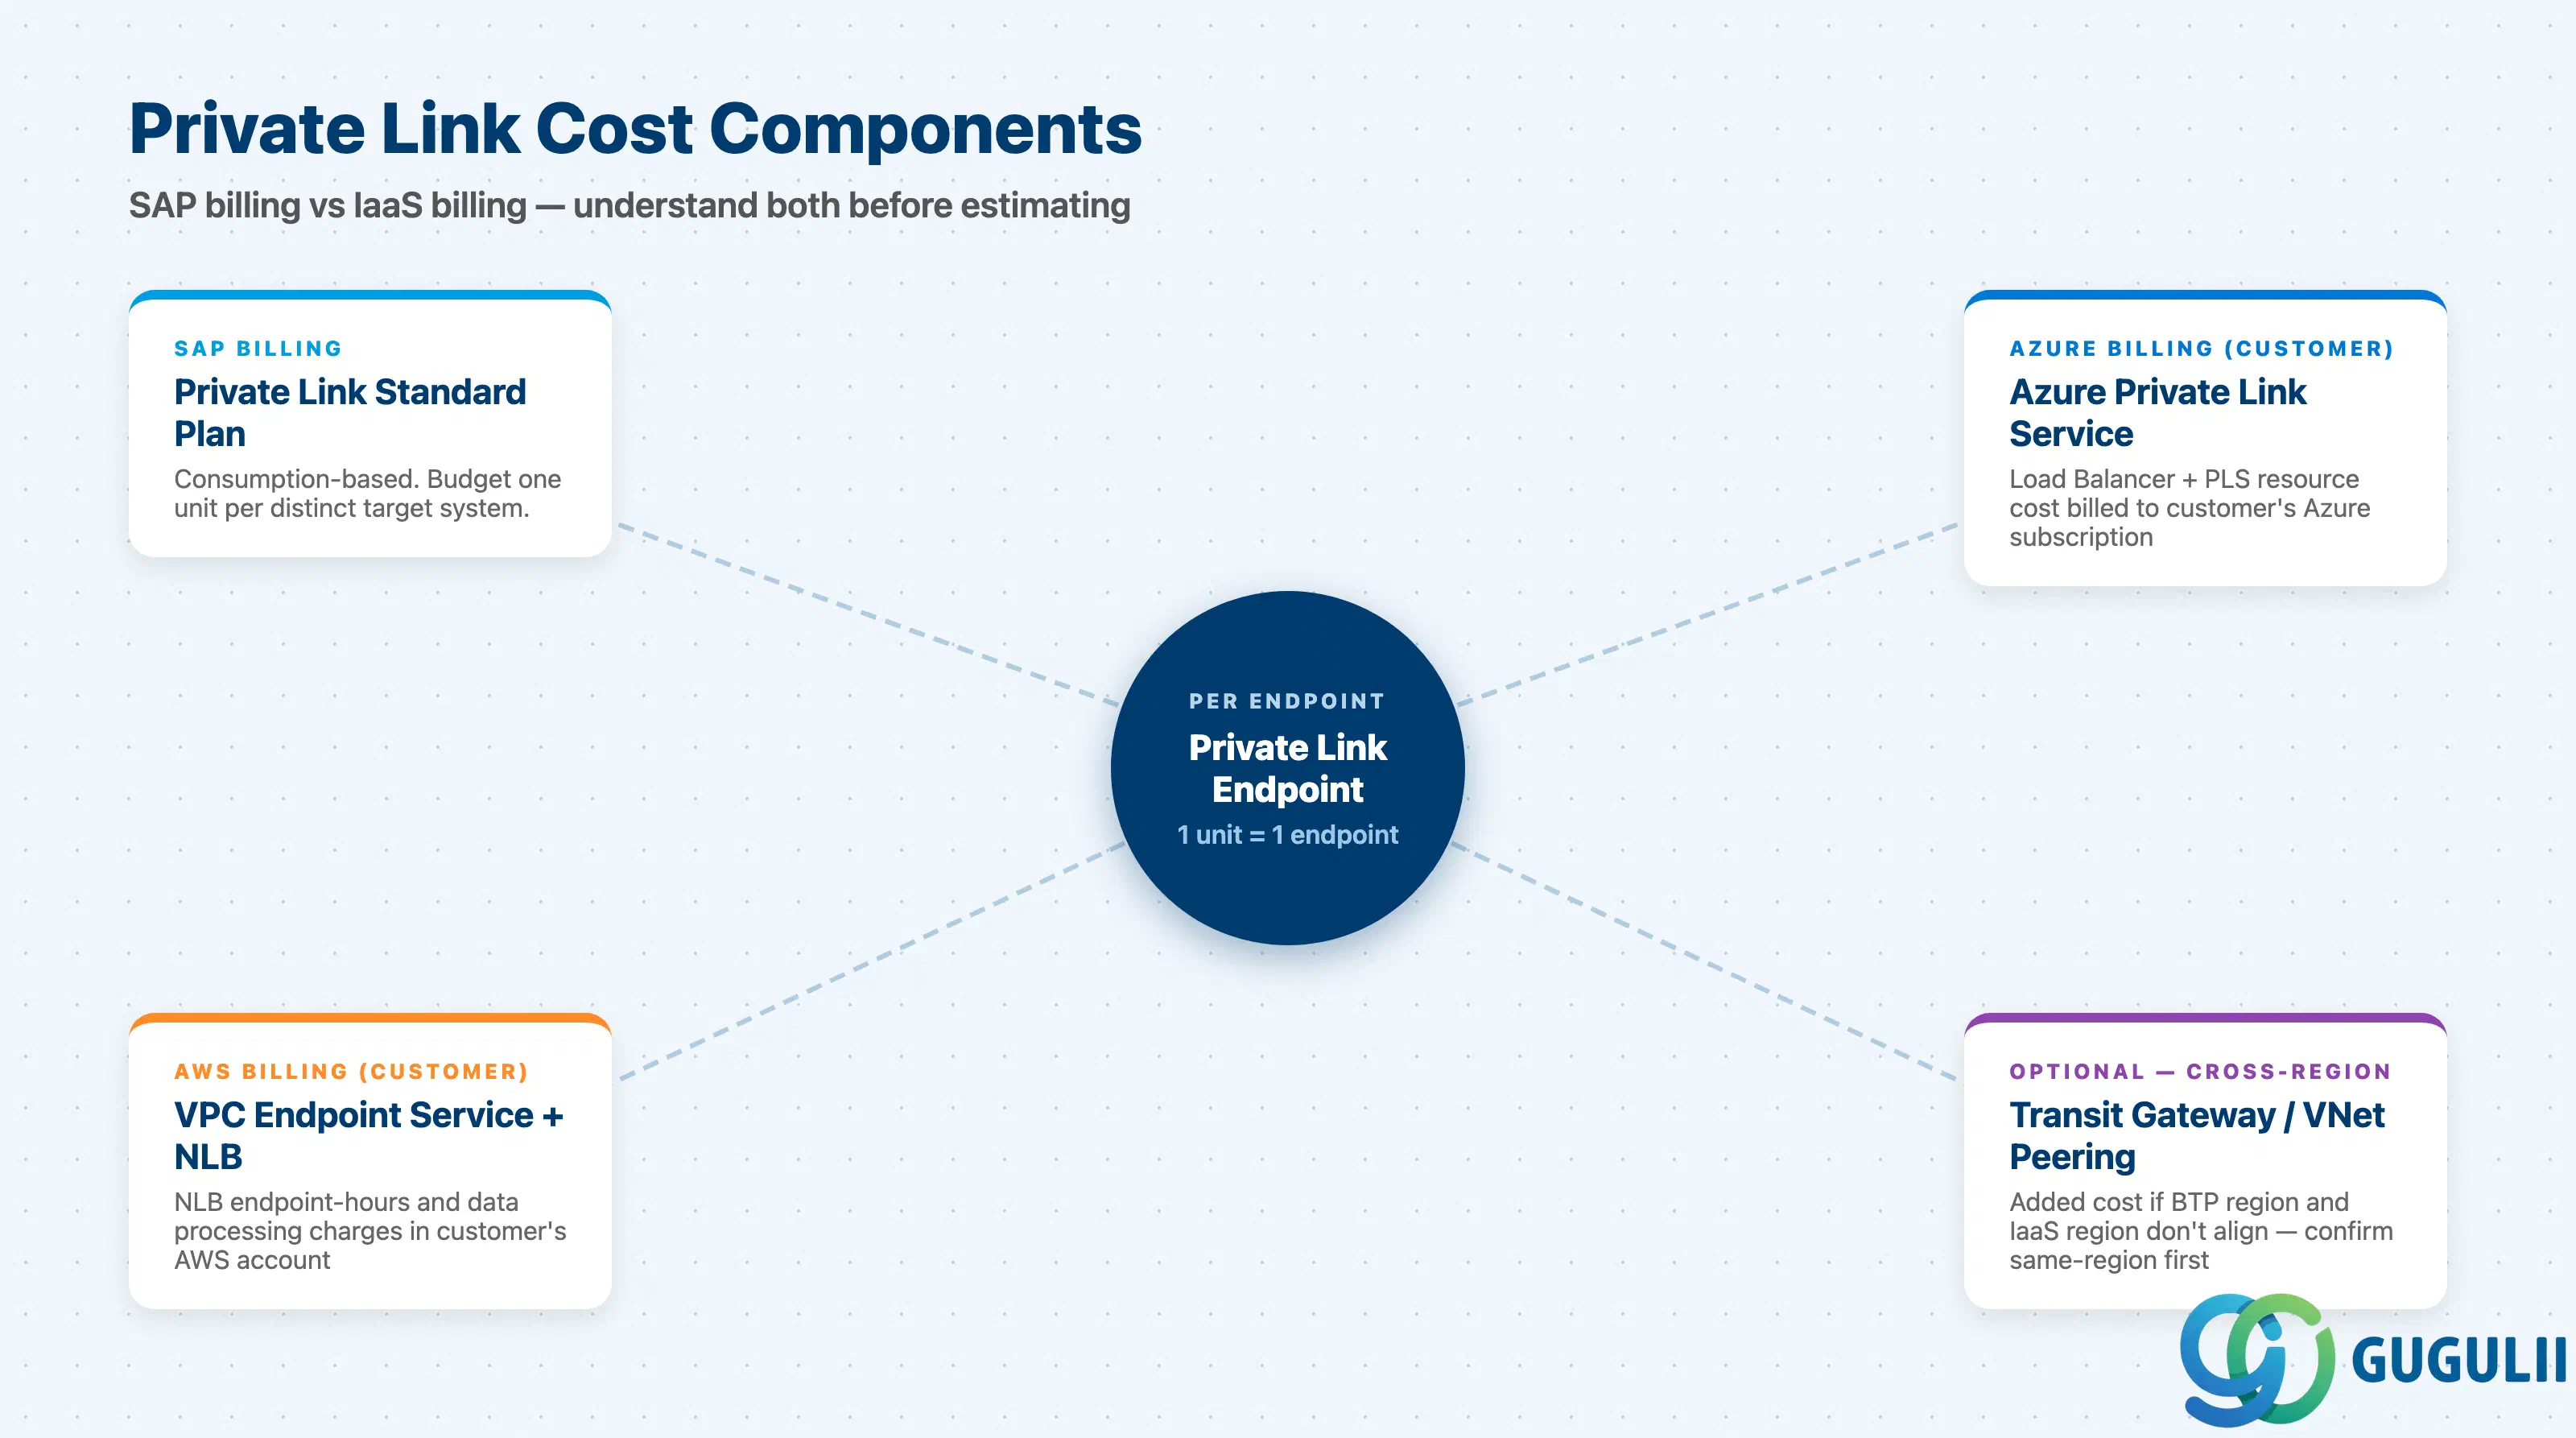
| コンポーネント | ライセンスモデル | 確認すべき重要事項 | |
|---|---|---|---|
| SAP Private Link サービス — 標準プラン | 消費ベース。1エンタイトルメントユニット = 1 Private Link エンドポイント | プライベート接続が必要なターゲットシステムはいくつあるか? 各システムで1ユニット消費 | |
| SAP BTP エンタープライズアカウント | 必須(トライアルアカウント非対応) | BTPアカウントはエンタープライズアカウントか? エンタイトルメント申請前に確認 | |
| Azure Private Link サービス | Azureリソースコスト(顧客のAzureサブスクリプション、SAP負担外) | 顧客のAzureチームは、Load Balancer + Private Link サービスのリソースコストを予算計上しているか? | |
| AWS VPC エンドポイントサービス + NLB | AWSリソースコスト(顧客のAWSアカウント) | 顧客のAWSチームは、NLBエンドポイント時間とデータ処理料金を予算計上しているか? | |
| クロスリージョン接続(必要な場合) | 追加のAWS Transit Gateway または Azure Global VNet Peering 料金 | 同一リージョンでのデプロイは可能か? クロスリージョンはコストと複雑性が増加 |
注:SAP Private Link サービスの標準プランの具体的な価格は公開されていません。プロジェクトのコストを見積もる前に、SAP Discovery Center または SAP のアカウントチームから最新の価格を入手してください。
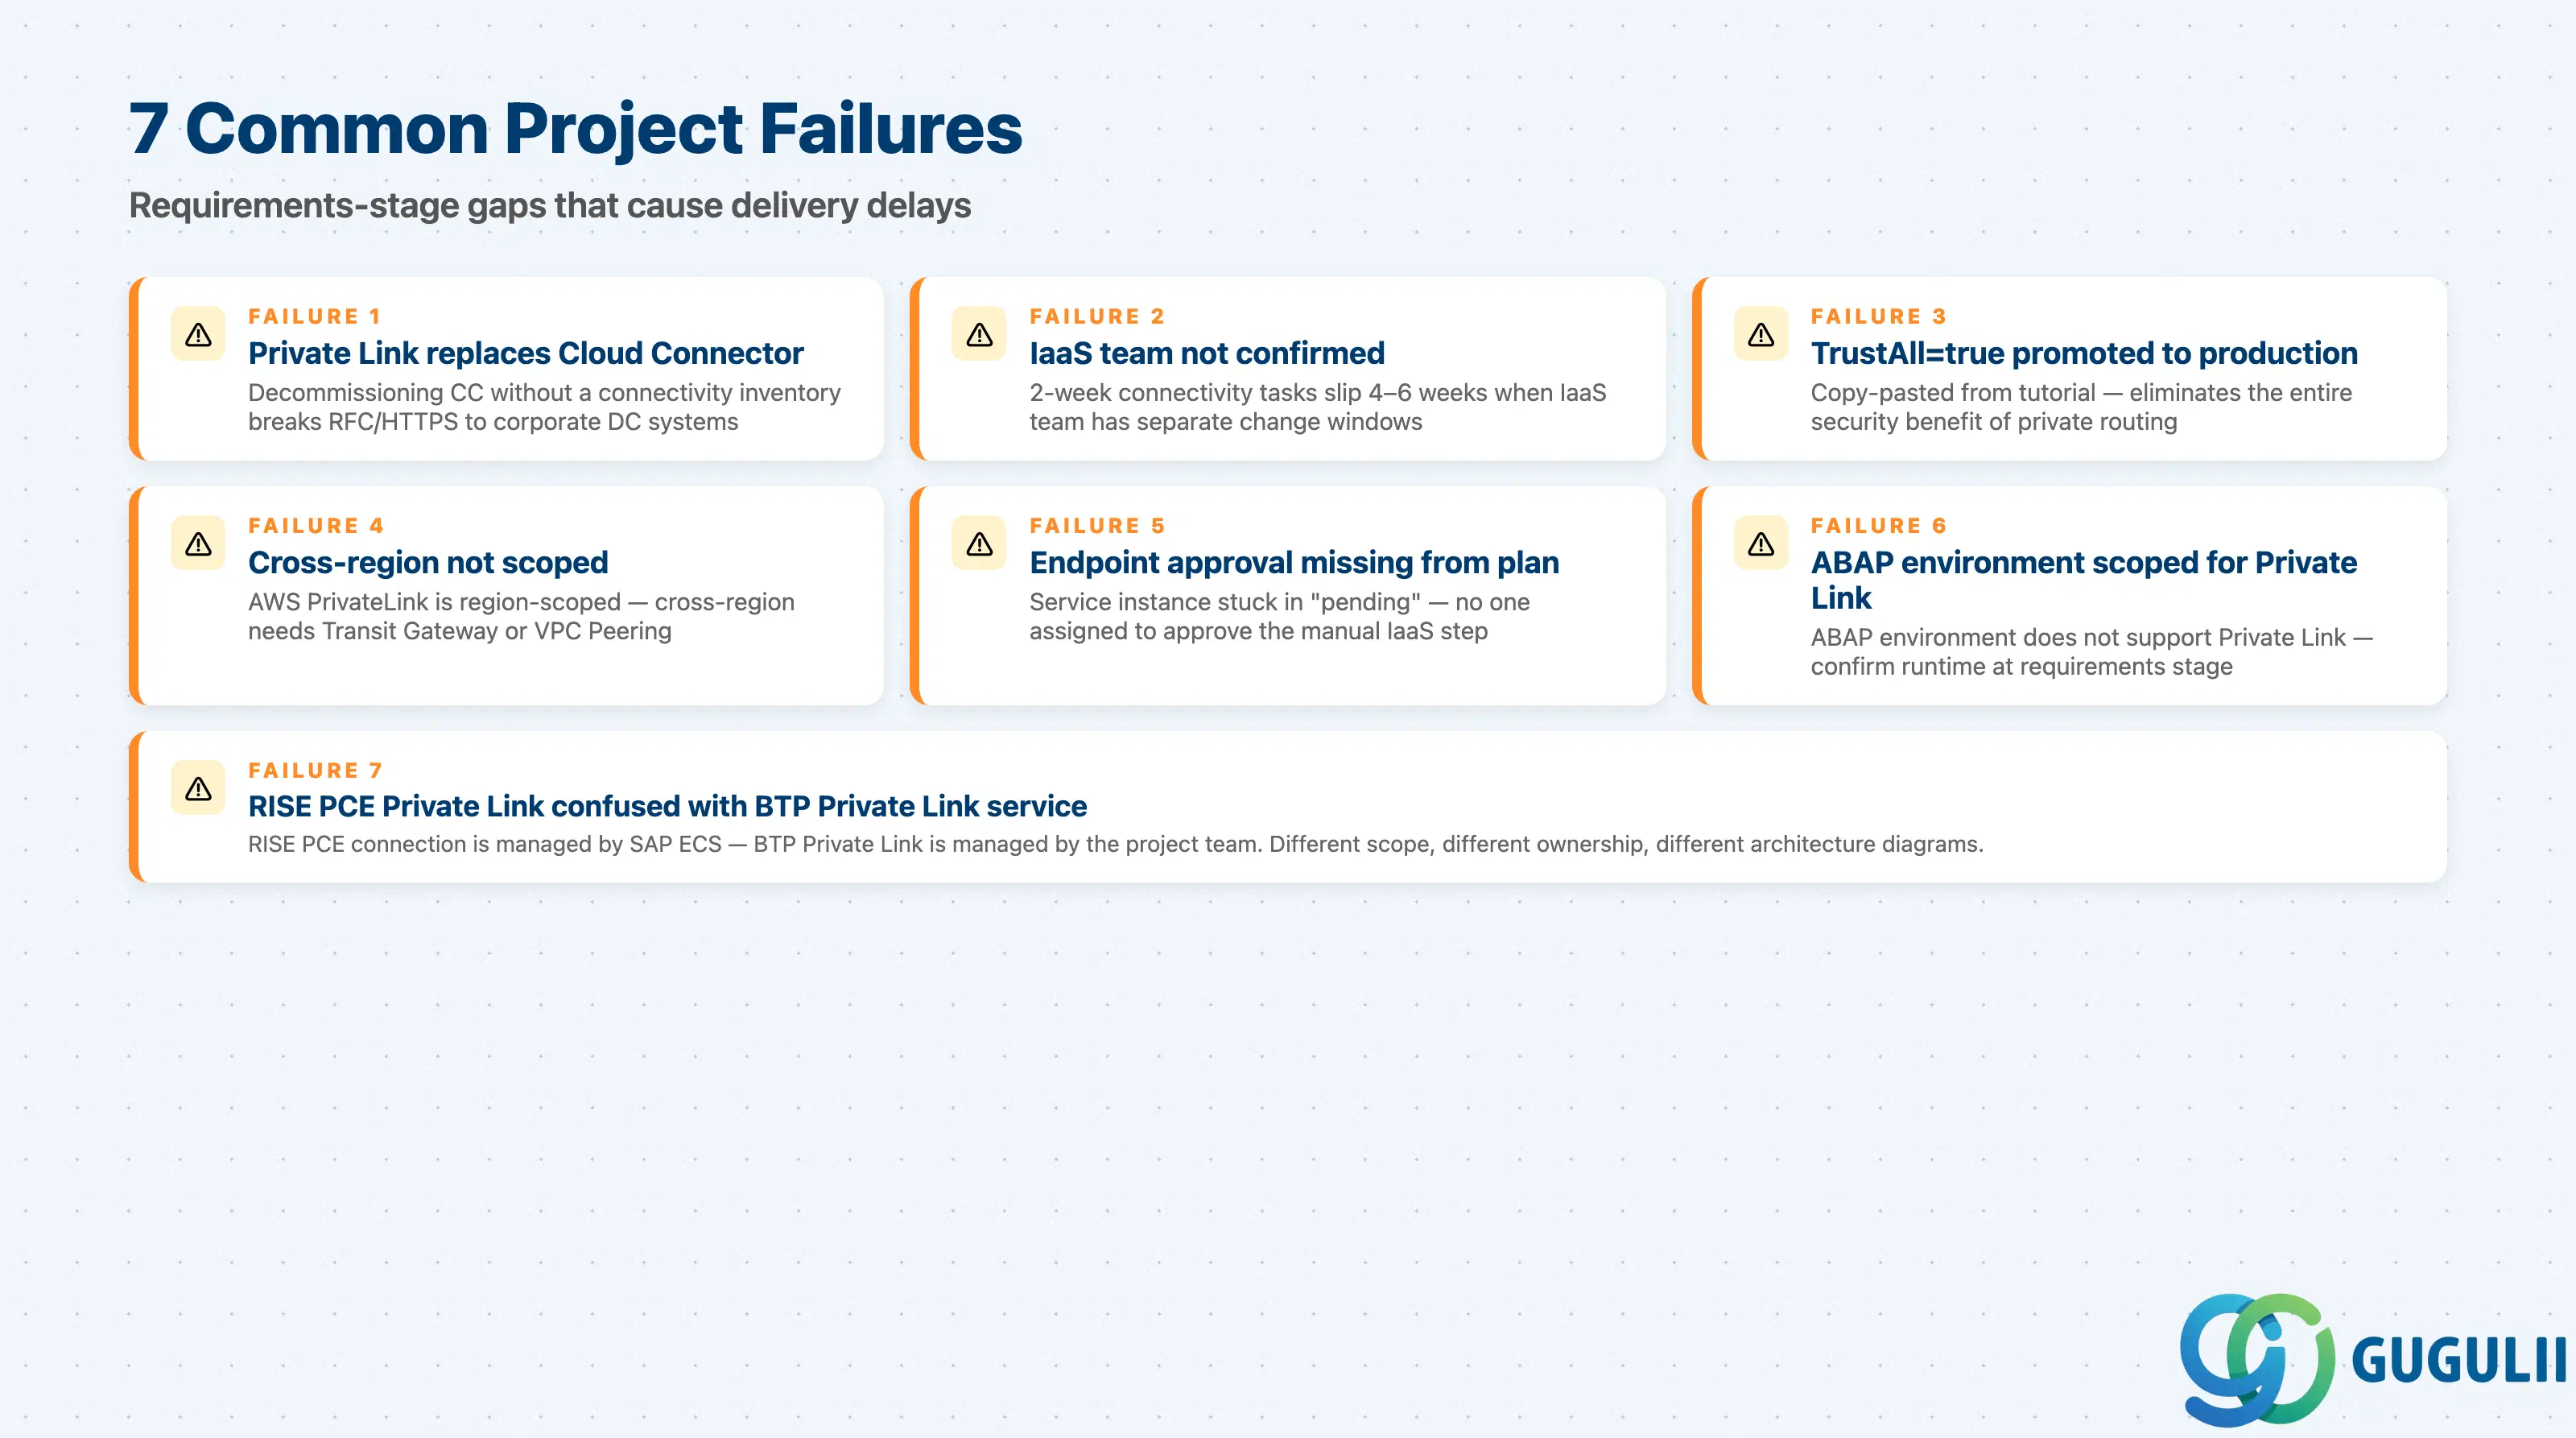
障害 1: プライベートリンクがあらゆる接続においてクラウドコネクタを代替できると想定すること
Private Linkを「クラウドネイティブなアップグレード」として採用するチームは、すべてのターゲットがIaaS上でホストされていることを確認せずにCloud Connectorを廃止することがあります。Cloud Connectorは、企業データセンター内のシステムには引き続き必要です。完全な接続インベントリなしに廃止すると、RFCやHTTPS接続が切断されます。廃止を決定する前に、必ず接続インベントリを作成してください。
障害 2: IaaS チームの可用性を確認せずにプロジェクトのスコープを設定する
Private Linkでは、お客様のIaaSチームがエンドポイントサービスを作成し、接続リクエストを手動で承認する必要があります。大企業では、IaaSチームは独自の変更ウィンドウと承認プロセスに従って運用されます。IaaSチームの稼働状況を確保せずに2週間の接続タスクを計画したプロジェクトは、通常4~6週間遅延します。
障害 3: BTP 宛先で TrustAll=true を使用 — 本番環境に昇格
SAP Private Link のセットアップチュートリアルでは、初期テストを簡素化するためにSSL証明書の検証をバイパスする追加プロパティとして TrustAll=true が記載されています。複数のプロジェクトにおいて、この設定がチュートリアルから本番環境の宛先にそのままコピー&ペーストされ、置き換えられていません。これにより、プライベート接続のセキュリティ上の利点が失われています。
SAP Private Link サービスの使用 に従い、本番環境の宛先ではSAP BTP PSEを使用して適切なSSL処理を設定する必要があります。実装フェーズを開始する前に、要件ドキュメントで TrustAll=true をテスト専用プロパティとして明記してください。
障害4:コストや複雑性の検討なしにクロスリージョン接続を想定
SAP BTP サブアカウントのリージョンと顧客のIaaSリージョンは、常に一致するとは限りません。AWS PrivateLinkはリージョン単位でスコープが設定されているため、リージョンをまたがる接続には、AWS Transit GatewayまたはVPC Peeringを使用してリージョン間をブリッジする必要があり、コストとアーキテクチャの複雑さが増します。要件定義の段階で、必ずリージョンの整合性を確認してください。
障害5:プロジェクト計画からのエンドポイント承認ステップの欠落
SAP Private Link サービスインスタンスを作成すると、対応するエンドポイント接続が顧客のAzureポータルまたはAWSコンソールに「保留中」の状態で表示され、顧客のIaaS管理者による承認が必要です。この承認手順には自動トリガーはありません。プロジェクト計画からこの手順を省略したプロジェクトでは、実際の問題が誰も承認担当者に割り当てられていない未承認のエンドポイントであるにもかかわらず、「サービスインスタンスが停止している」と報告されるケースが頻繁に発生します。
障害 6: プライベートリンク向けにスコープ設定されたABAP環境で、ランタイムサポートを確認していない
プロジェクトのスコープにABAP環境のワークロードとIaaSでホストされたターゲットシステムの両方が含まれる場合、チームはPrivate LinkがすべてのBTPランタイムに適用されると想定することがあります。ABAP環境はSAP Private Linkサービスをサポートしていません。要件段階でランタイムのサポートを確認し、スコープにABAP環境が含まれる場合は、このギャップを明示的に指摘してください。
障害 7: SAP RISE PCE Private Link と SAP BTP Private Link サービスの混同
SAP RISE PCEは、SAP管理環境の接続にネイティブのAzure/AWS PrivateLinkを使用します。これはSAP BTP Private Linkサービスとは異なる概念です。この2つを混同すると、誤ったアーキテクチャ図が作成されます。RISE PCEの接続はSAP Enterprise Cloud Servicesが管理し、BTP Private LinkサービスはプロジェクトチームがBTPアプリケーションとIaaS間の接続のために管理します。
Q: SAP Private Link サービスは、すべてのプロジェクトにおいて Cloud Connector を置き換えることができますか?
いいえ。SAP Private Link サービスと Cloud Connector は異なる接続問題を解決します。 SAP Private Link サービスとはのドキュメントに記載されている通り、Private Link はターゲットシステムが顧客自身の Azure または AWS アカウントでホストされている場合に適用されます。Cloud Connector はターゲットシステムが企業のデータセンターまたはオンプレミスネットワークにある場合に適用されます。この2つのツールは同じ BTP サブアカウント内で共存できます。プロジェクトにどちらか一方、両方、またはどちらも必要ないかは、各ターゲットシステムがどこにあるかに依存します。
Q: Private Link は ABAP 環境で動作しますか?
いいえ。ABAP環境(ABAP PaaS)は、SAP Private Linkサービスのサポート対象から明確に除外されています。サポートされるランタイムはCloud FoundryとKymaのみです。ABAP環境のワークロードがIaaS上でホストされているサービスにプライベートに到達する必要がある場合、推奨されるパターンは公開ドキュメント化されていません。お客様の環境に固有のガイダンスについては、SAPサポートにエスカレーションしてください。
Q: 実際のライセンス費用はどのようになりますか?
SAP Private Linkサービスは、消費モデルに基づく標準プランを採用しており、1エンタイトルメントユニットが1つのPrivate Linkエンドポイントに相当します。プロジェクトが3つの異なるターゲットシステム(例:S/4HANA VM、Azure Key Vault、AWS S3バケット)に接続する場合、3ユニットを消費します。IaaS側のリソース(NLB、Azure Private Link Service、VPCエンドポイントサービス)は、SAP経由ではなく、お客様のAzureまたはAWSアカウントで課金されます。ユニットごとの具体的な価格は公開されていません。最新の価格は、SAP Discovery CenterまたはSAPのアカウントチームから入手してください。
Q: プロジェクトからPrivate Linkを除外すべきタイミングはいつですか?
Descope Private Link の利用条件:(a) ターゲットシステムが企業データセンターにある場合 — Cloud Connector が適切なツールです。(b) 顧客のIaaSチームがプロジェクト期間内にエンドポイントサービスの作成と接続承認を確約できない場合。(c) BTPサブアカウントがGCPまたはサポート対象外のハイパースケーラー上にある場合。(d) ランタイムがABAP環境のみの場合。Private Linkが実現不可能でありながら、プライベート接続が真に必要な場合は、そのギャップを文書化し、プロジェクトスポンサーと代替案について協議してください。
Q: 要件段階でPrivate Link接続要件はどのように文書化すべきですか?
接続ごとのドキュメント:ターゲットシステムのホスティング場所(Azure/AWSリージョン)とアカウントID、AzureリソースIDまたはAWS VPCエンドポイントサービス名、IaaSチームの承認連絡先とタイムライン、SSL/PSE設定計画、およびDestination Service Proxy Type PrivateLink 設定。技術リファレンスについては、
SAP Private Link Serviceの使用を参照してください。
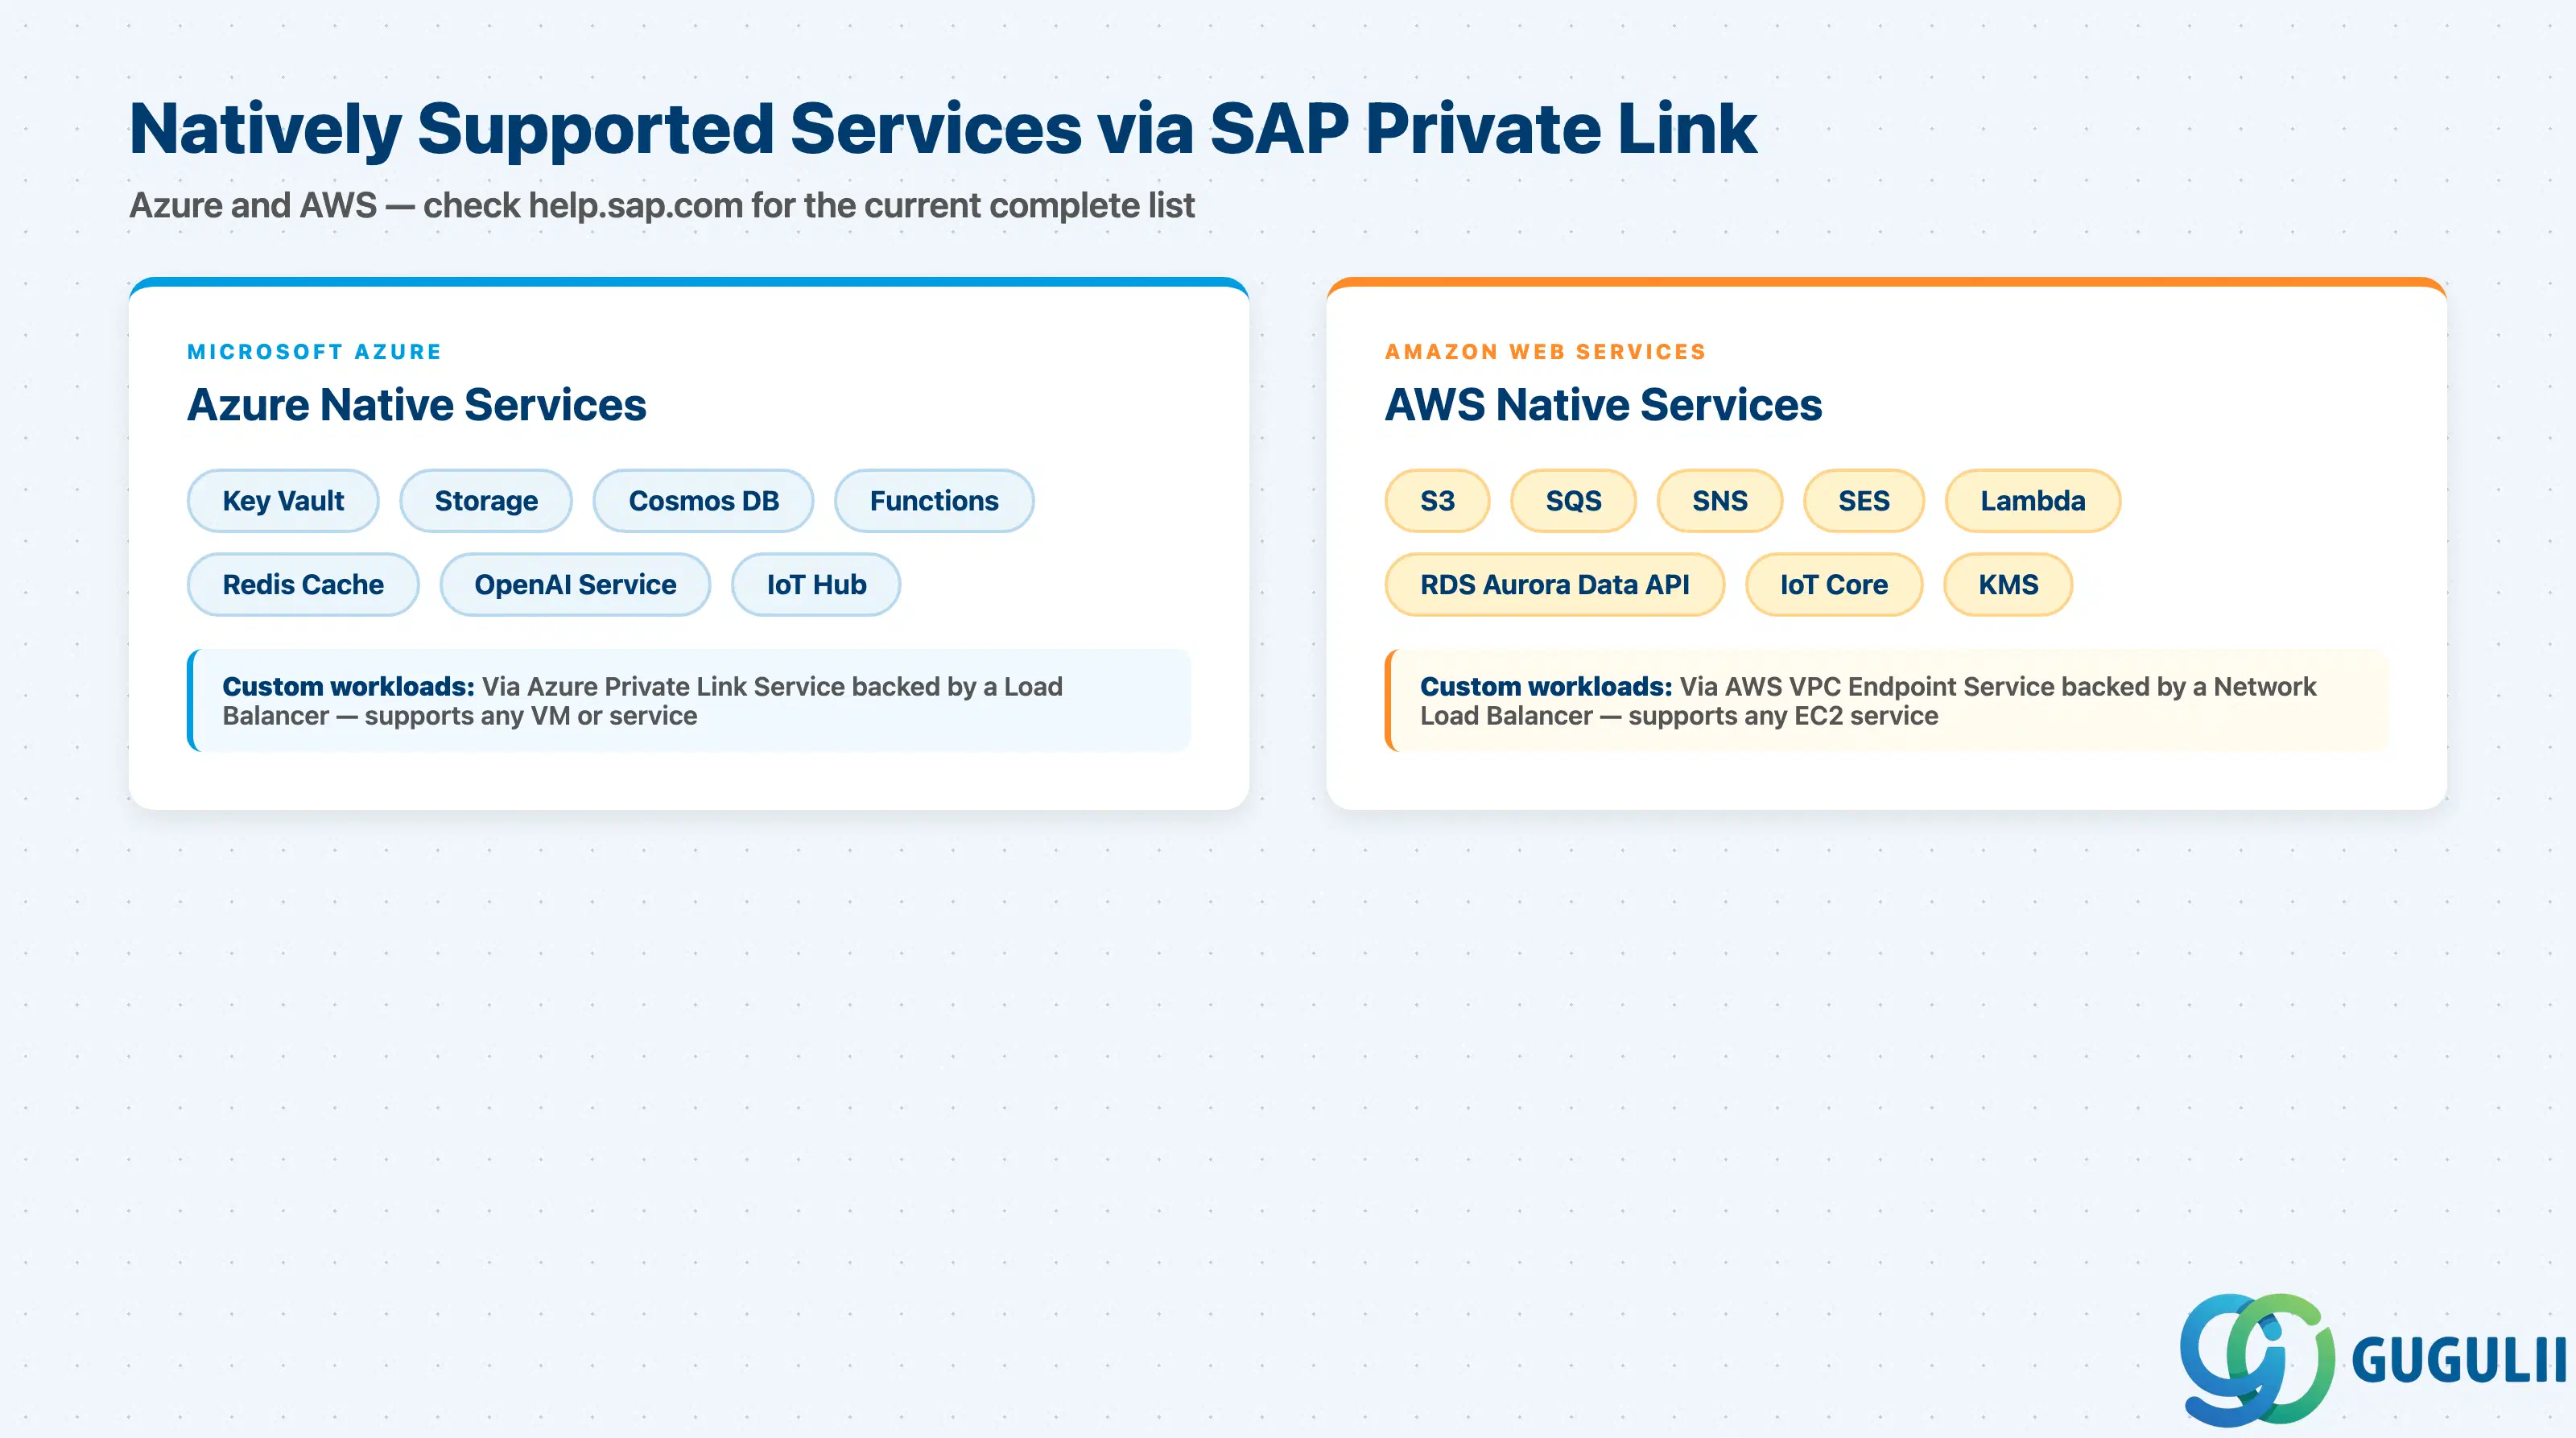
Q: Azure と AWS では、接続できるサービスに違いはありますか?
はい。Azureでは、ネイティブサポートされるサービスとして、Key Vault、Storage、Cosmos DB、Functions、Cache for Redis、OpenAI Service、IoT Hubが含まれます。AWSでは、S3、SQS、SNS、SES、Lambda、RDS Aurora Data API、IoT Core、KMSがネイティブサポートされます。最新のリストについては、 Amazon Web Services向けサポート対象サービスのページを参照してください。両ハイパースケーラーは、カスタムエンドポイントサービスのパターン(Azure Private Link Serviceとロードバランサー、またはAWS VPCエンドポイントサービスとNLB)を介して、カスタムワークロードもサポートしています。
Q: Private Link は SAP ABAP システムを呼び出すための RFC プロトコルをサポートしていますか?
現在利用可能な公開ドキュメントに基づくと、SAP Private Link サービスはプライベートエンドポイントを介した HTTP および HTTPS をサポートしています。Private Link を介した RFC ベースの通信は、利用可能な情報源では明確に確認されていません。ユースケースで RFC プロトコルが必要な場合(例:IaaS でホストされている ABAP システム上のファンクションモジュールを呼び出す場合)、Private Link を中心にアーキテクチャを設計する前に、SAP に直接 RFC サポートを確認してください。
SAP Private Linkサービスは、ターゲットシステムが顧客自身のAzureまたはAWS IaaSアカウントでホストされている場合に適切な接続ツールです。すべてのトラフィックをハイパースケーラーのバックボーン内でルーティングし、パブリックインターネット経由を排除することで、PCI DSS、HIPAAの対象環境や、インターネットルーティングを禁止リスクと分類する内部セキュリティポリシーが適用される高セキュリティ環境において攻撃対象領域を低減します。 What Is SAP Private Link Serviceページは、対象範囲、サポートされるランタイム、およびサポートされるIaaSプロバイダーに関する主要なリファレンスです。
このツールはCloud Connectorの代替ではありません。両者は異なる接続性の問題を解決するものであり、同じサブアカウント内で共存できます。重要な判断基準はロケーションです。企業データセンターの場合はCloud Connector、顧客のIaaSアカウントの場合はPrivate Linkとなります。
本番環境対応には、サービスインスタンス以上のものが必要です。PSEによるSSL証明書の処理(TrustAll=trueではない)、エンドポイント承認のためのIaaSチームとの調整、可能な限りの同一リージョンへのデプロイ、そしてプロキシタイプPrivateLinkを使用したDestination Serviceの設定が求められます。プロジェクトの失敗で最も多い原因は、テクノロジー自体ではなく、これらの要件段階のチェックを省略することに起因します。