Title here
Summary here

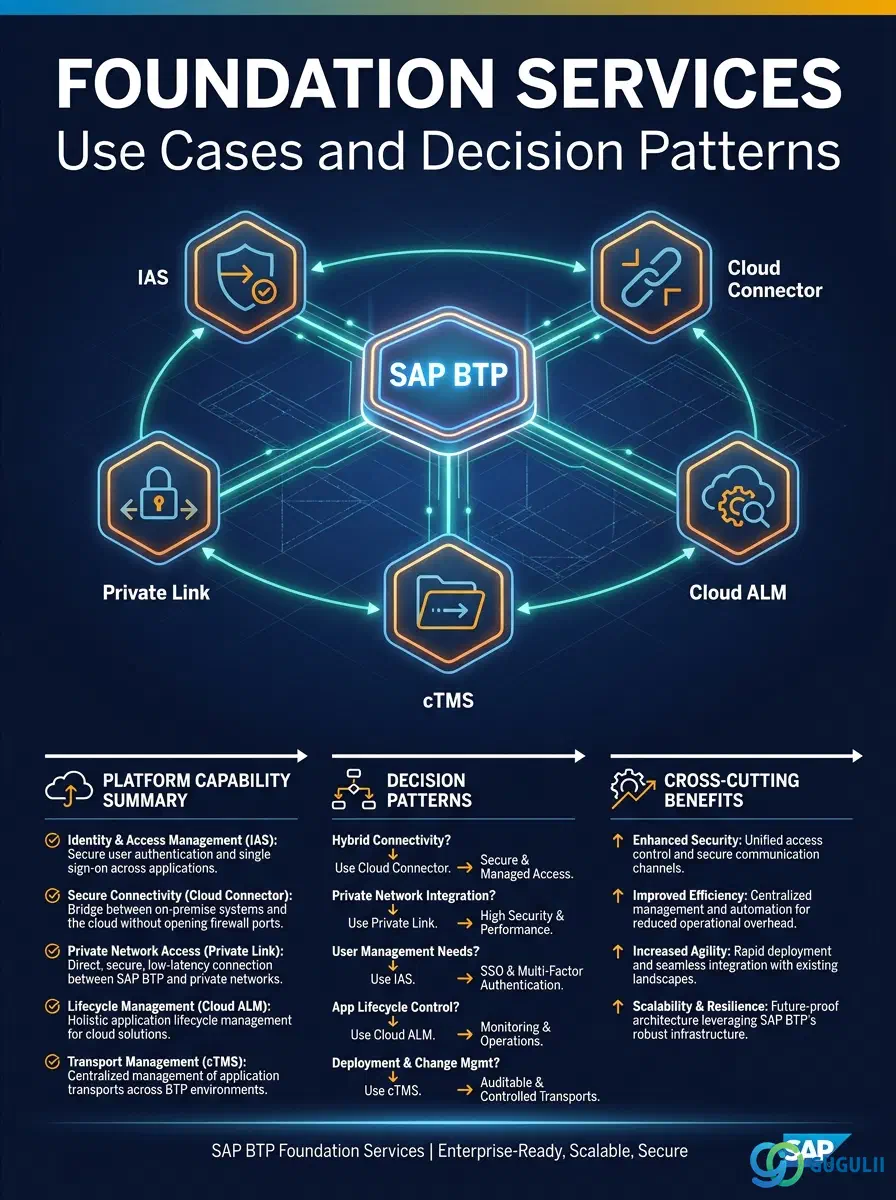
| ID | カテゴリ | コンポーネント | スコープ |
|---|---|---|---|
| BTP-E01 | 概要 | 基盤サービス | 概要と機能マップ |
| BTP-E02 | セキュリティ | アイデンティティおよびアクセス管理 | アーキテクチャと利用方法 |
| BTP-E03 | 接続性 | Cloud Connector | アーキテクチャと利用方法 |
| BTP-E04 | 接続性 | Private Link | アーキテクチャと利用方法 |
| BTP-E05 | 運用 | Cloud ALM | アーキテクチャと利用方法 |
| BTP-E06 | DevOps | Cloud Transport Management | アーキテクチャと利用方法 |
| BTP-E07 | 意思決定 | 基盤サービス | ユースケースと意思決定パターン(本記事) |
| リソース | URL |
|---|---|
| SAP BTP 基盤サービス — 学習 | learning.sap.com → |
| Cloud Connector — SAP Help Portal | help.sap.com → |
| SAP Private Link Service — SAP Help Portal | help.sap.com → |
| SAP Cloud ALM — サポートポータル | support.sap.com → |
| Cloud Transport Management FAQ — SAP Community | community.sap.com → |
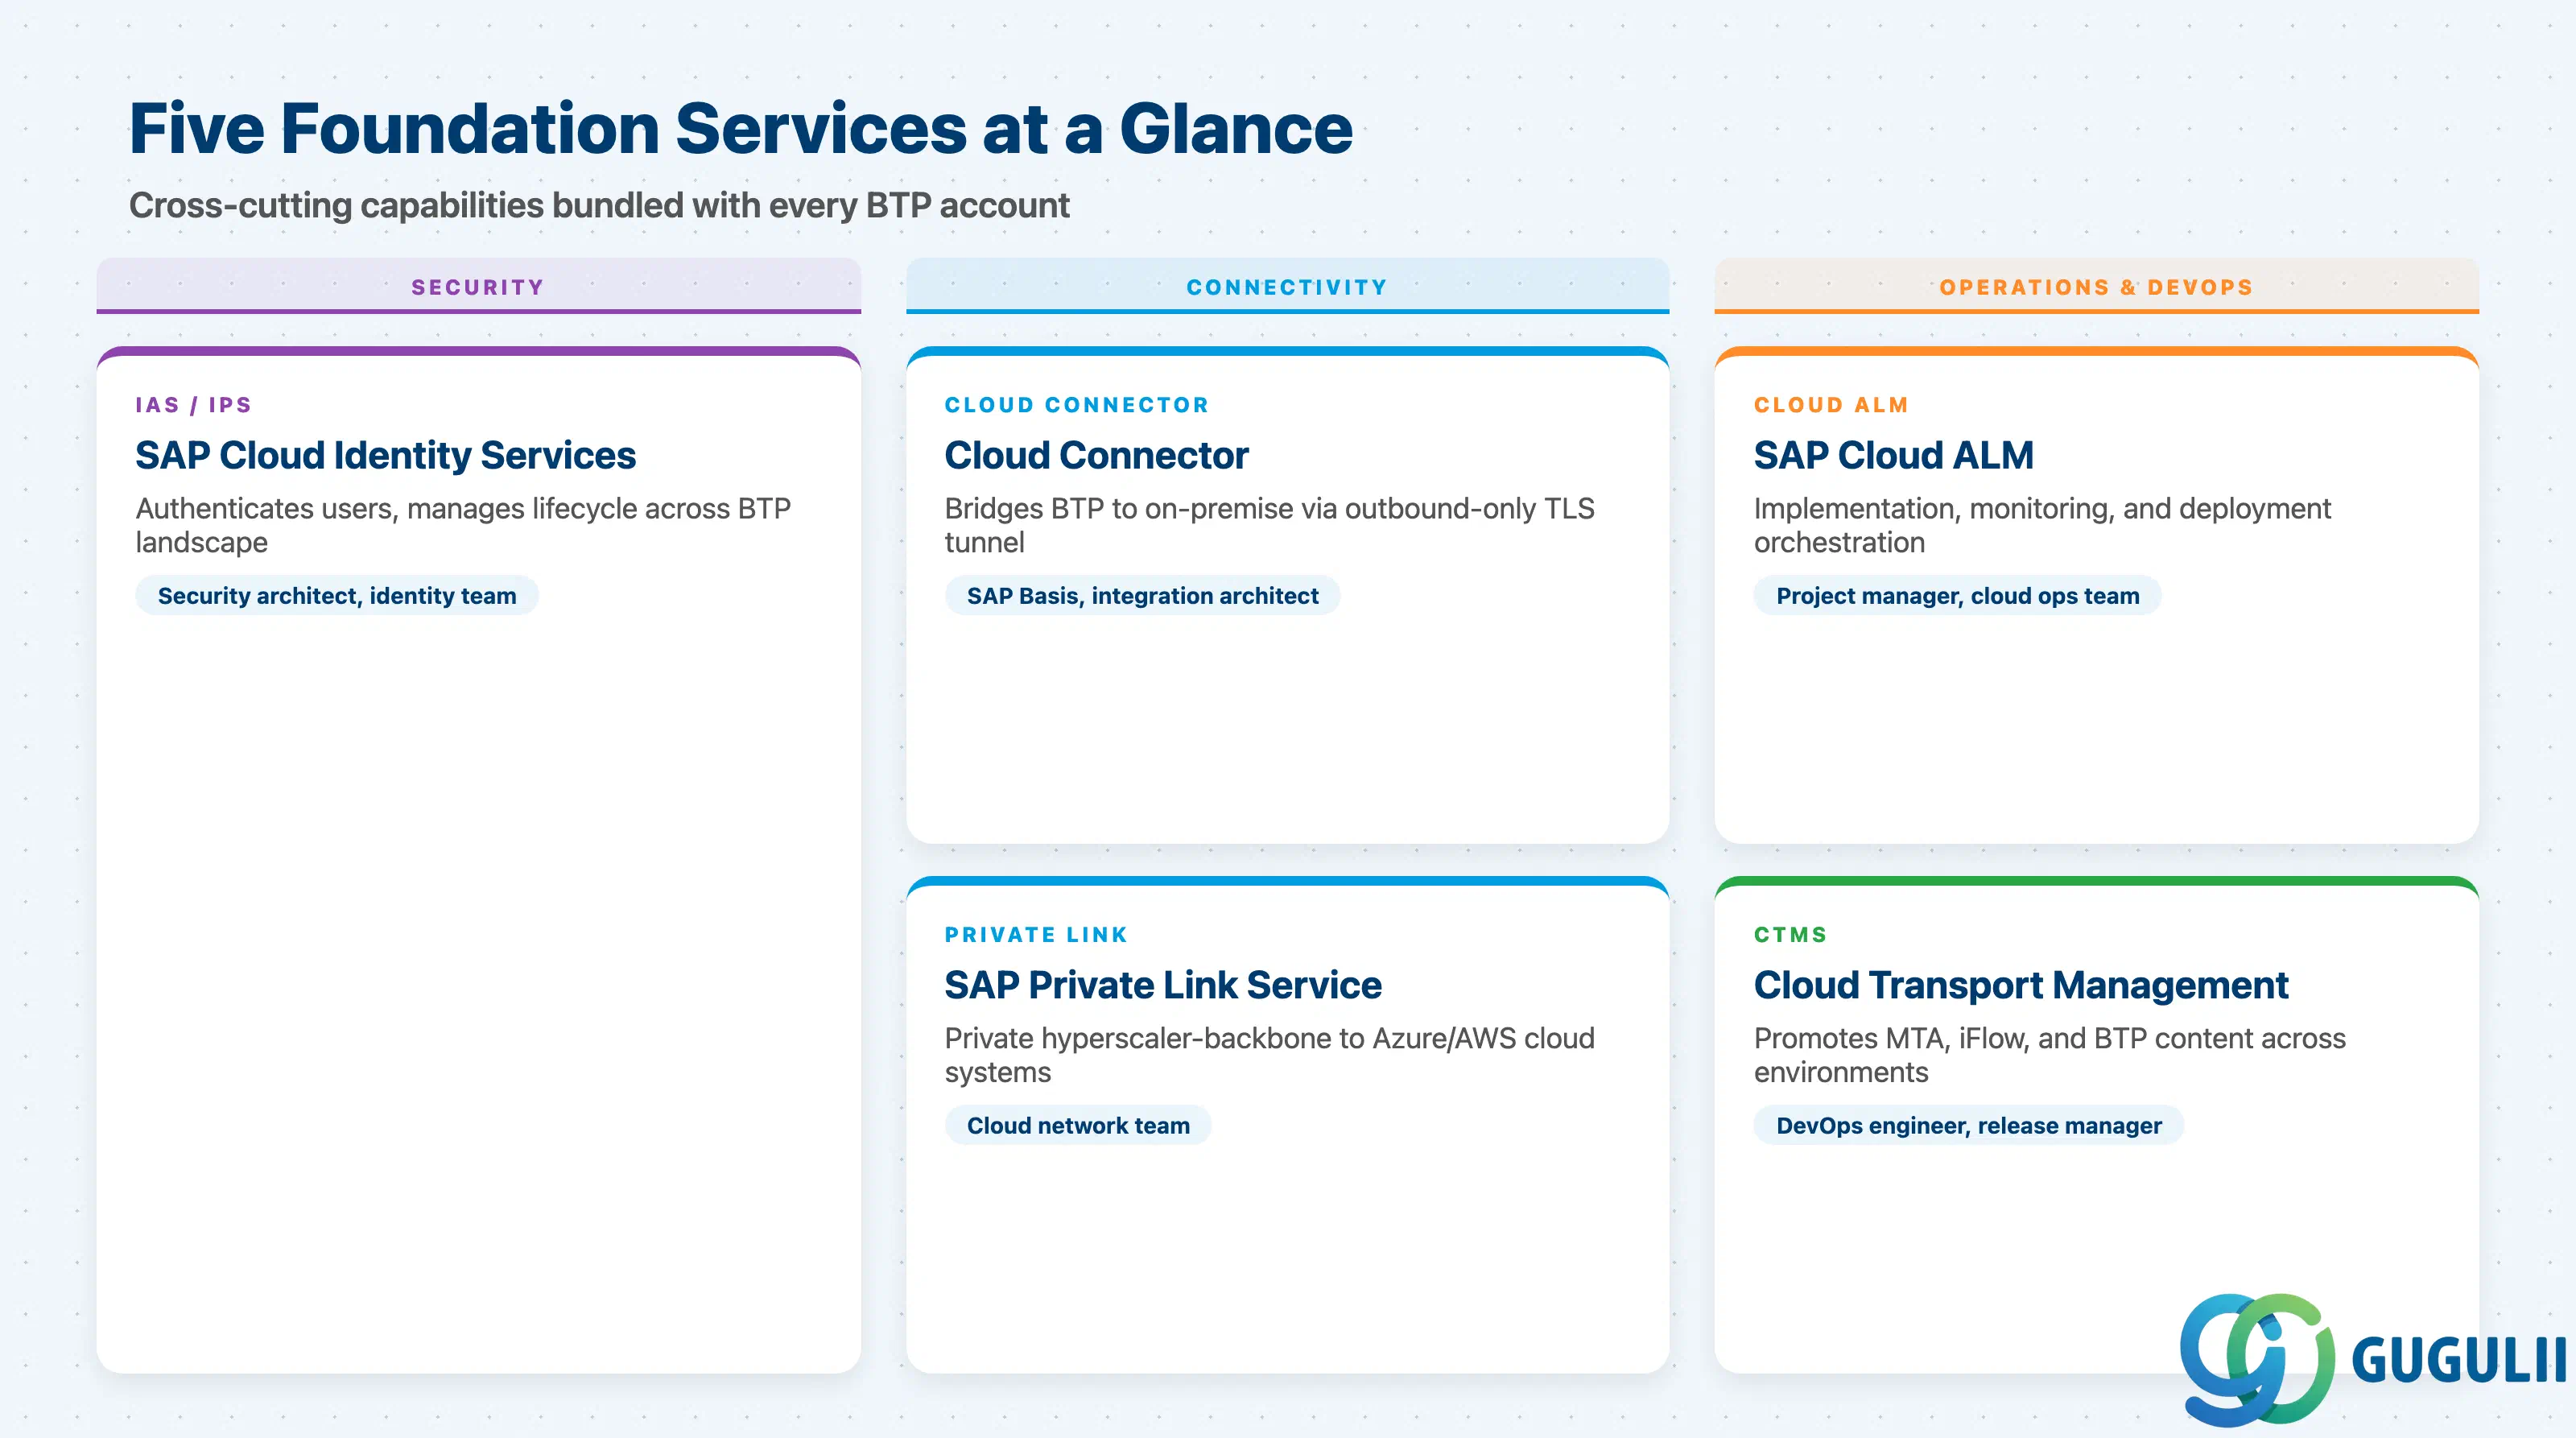
SAPのBTPソリューションアーキテクト学習パスによると、Foundation Servicesは「プラットフォーム上のすべてのアプリケーションとサービスを実行、管理、保護、拡張するために必要な基本機能を提供する、不可欠で横断的なサービスの集合体」です。これらはすべてのSAP BTPアカウントにバンドルされており、個別のサブスクリプションではありません。
| サービス | 機能 | 主な利用者 | |
|---|---|---|---|
| SAP Cloud Identity Services (IAS/IPS) | BTPランドスケープ全体でユーザーを認証し、ユーザーライフサイクルを管理 | セキュリティアーキテクト、IT ID管理チーム | |
| Cloud Connector | アウトバウンド専用TLSトンネルを介してBTPアプリケーションとオンプレミスシステムを接続 | SAP Basis、統合アーキテクト | |
| SAP Private Link Service | プライベートなハイパースケーラーバックボーン接続を確立し、BTPとクラウドホスト型システムを接続 | クラウドネットワークチーム、統合アーキテクト | |
| SAP Cloud ALM | 実装プロジェクトの管理、運用の監視、クラウドランドスケープ向けデプロイメントの調整 | プロジェクトマネージャー、クラウド運用チーム | |
| SAP Cloud Transport Management (cTMS) | サブアカウントランドスケープ全体でのMTAアーカイブ、iFlow、その他BTPコンテンツのプロモーションを制御 | DevOpsエンジニア、リリースマネージャー |
これらは代替ではありません。各サービスは異なる課題に対応しており、本番環境のBTPランドスケープでは通常、5つすべてが連携して動作する必要があります。
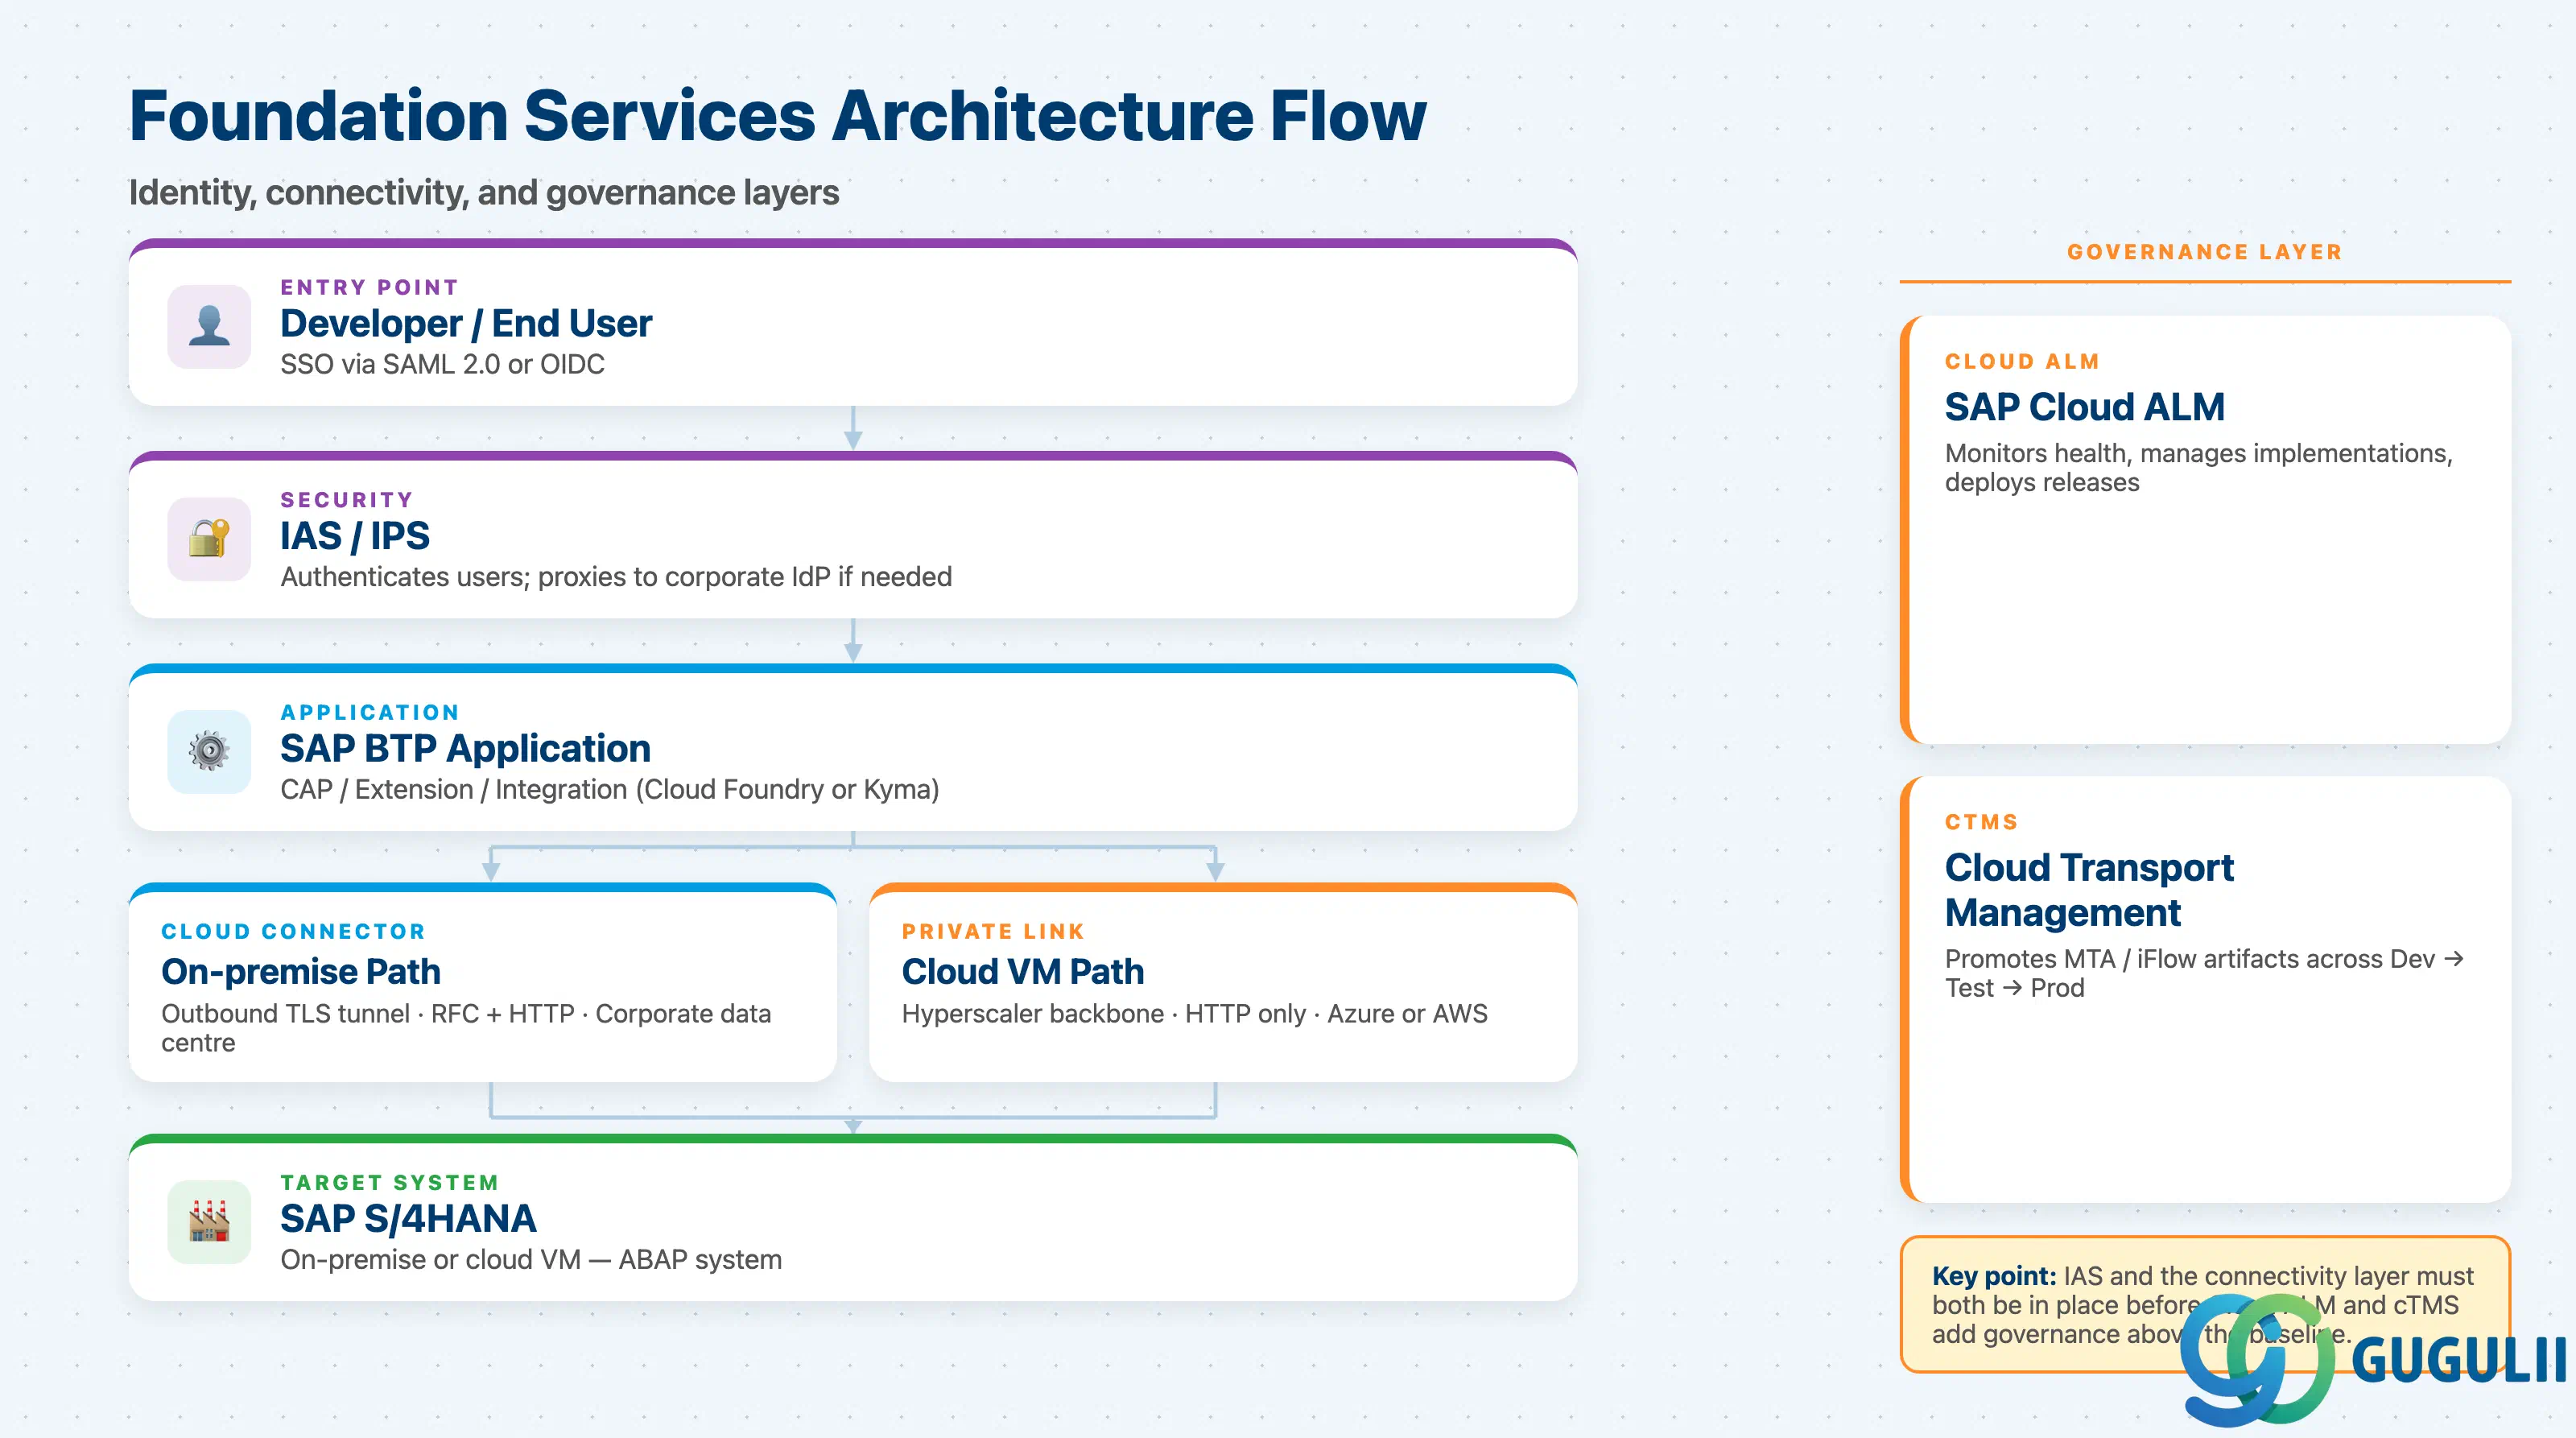
Foundation ServicesはS/4HANAを実現要素として取り巻いており、認証、ネットワークパス、コンテンツプロモーション、運用の可視性を処理します。これにより、BTPからS/4HANAへの統合が可能になり、管理可能になります。 SAP Architecture Centerのリファレンスでは、Cloud ConnectorまたはPrivate Linkのどちらがネットワークパスを提供する場合でも、SAP Destination Serviceが常に関与することが確認されています。
  Developer / End User
         |
         | (SSO via SAML/OIDC)
         v
  ┌─────────────┐
  │  IAS / IPS  │ ← authenticates users; proxies to corporate IdP if needed
  └──────┬──────┘
         |
         v
  ┌─────────────────────────────────────┐
  │         SAP BTP Application         │
  │  (CAP / Extension / Integration)   │
  └──────────────────┬──────────────────┘
                     |
          ┌──────────┴──────────┐
          |                     |
          v                     v
  ┌──────────────┐     ┌──────────────────┐
  │Cloud Connector│     │ Private Link Svc │
  │(on-premise,   │     │(Azure/AWS VM,    │
  │RFC + HTTP)    │     │HTTP only)        │
  └──────┬───────┘     └────────┬─────────┘
         |                      |
         v                      v
  ┌──────────────────────────────┐
  │    SAP S/4HANA (ABAP system) │
  │  on-premise or cloud VM      │
  └──────────────────────────────┘
         ^
         |
  ┌──────────────────────────────┐
  │  Cloud ALM                   │ ← monitors health, deploys releases
  │  + cTMS                      │ ← promotes MTA/iFlow artifacts
  └──────────────────────────────┘
重要ポイント: BTPアプリケーションがユーザーを認証し、S/4HANAに到達するためには、IASと接続レイヤー(Cloud ConnectorまたはPrivate Link)の両方が事前に整備されている必要があります。Cloud ALMとcTMSは、このベースラインの上で動作し、変更の展開方法とタイミングを管理します。
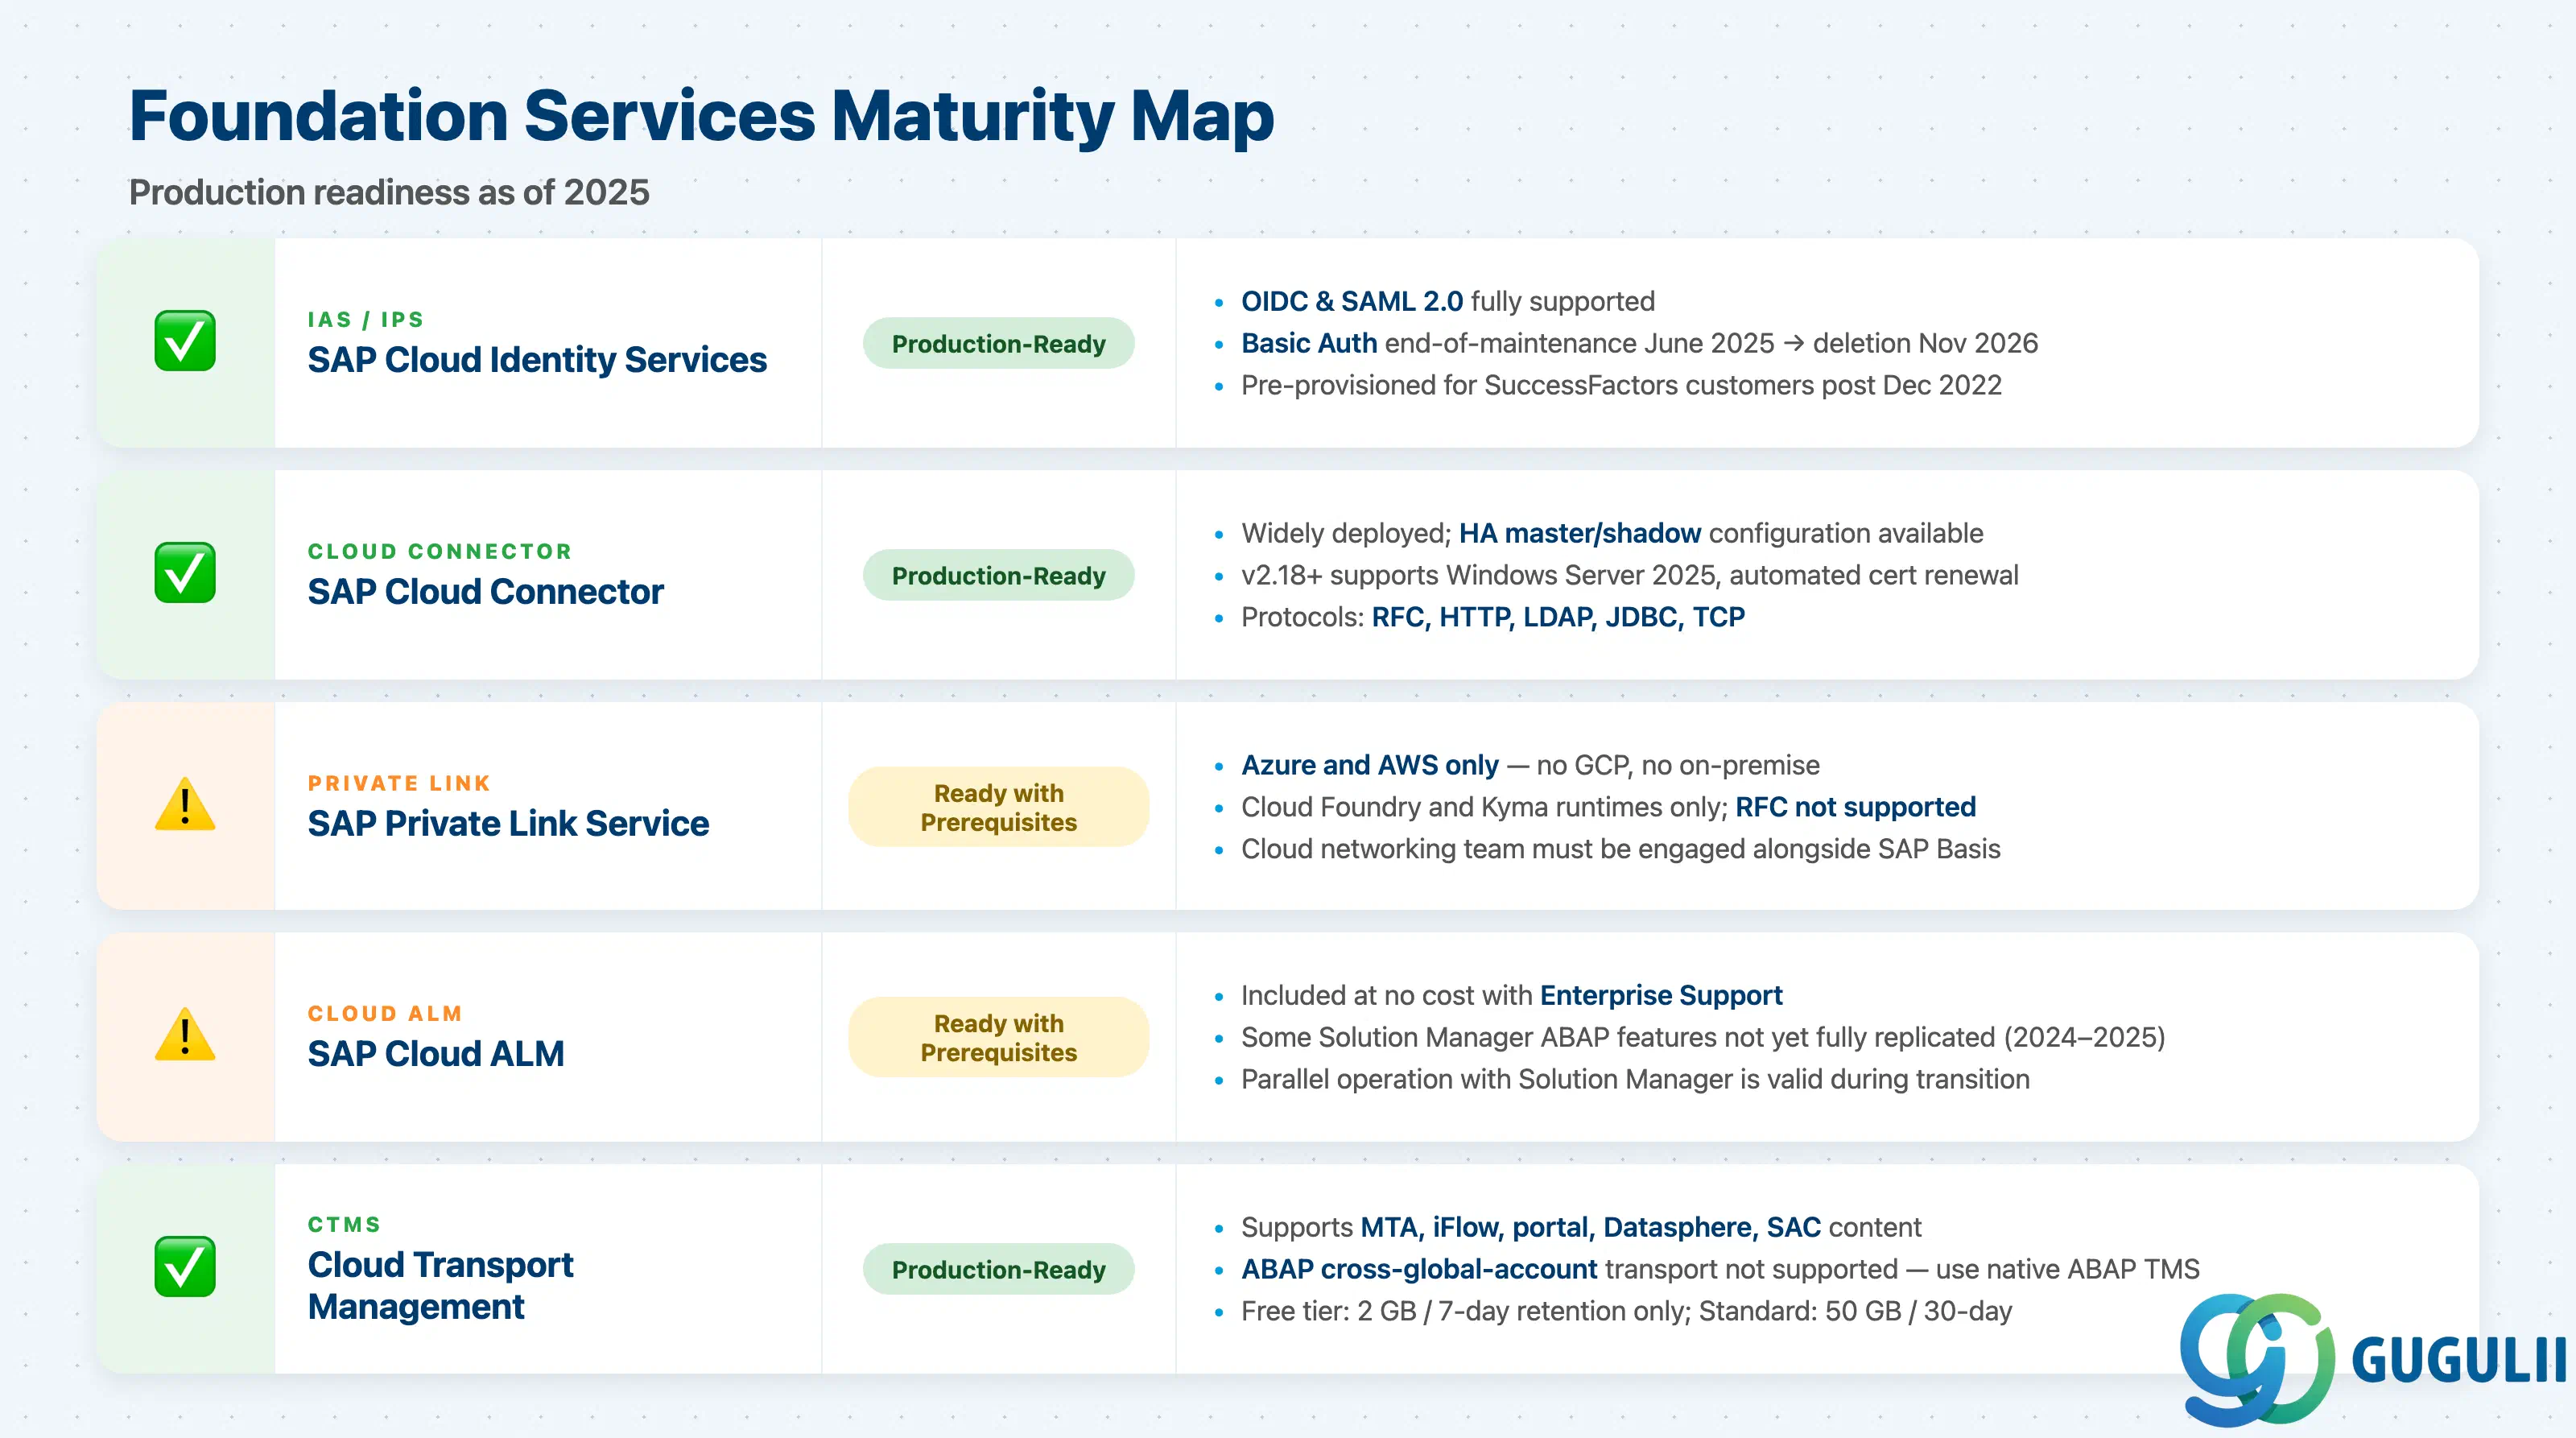
以下の表は、2025年時点で公開されている機能と既知の制限事項を反映しています。最新バージョンの詳細については、 SAP Help Portal for Cloud Connector および Private Link を参照してください。
| サービス | 成熟度 | 備考 | |
|---|---|---|---|
| SAP Cloud Identity Services (IAS/IPS) | ✅ 本番利用可能 | OIDCおよびSAML 2.0を完全サポート。2022年12月以降にSuccessFactorsを利用する顧客にはIAS/IPSが事前プロビジョニングされます。Basic認証は2025年6月にメンテナンス終了、2026年11月に削除予定。 | |
| Cloud Connector | ✅ 本番利用可能 | 広く導入済み。HAマスター/シャドウ構成が利用可能。バージョン2.18以降はWindows Server 2025と自動証明書更新に対応。RFC、HTTP、LDAP、JDBC、TCPすべてサポート。 | |
| SAP Private Link サービス | ⚠️ 前提条件ありで利用可能 | AzureおよびAWSのみ本番利用可能。Cloud FoundryおよびKymaランタイムのみ対応。RFCは非サポート。チームはSAP Basisと連携してクラウドネットワーキングに取り組む必要あり。 | |
| SAP Cloud ALM | ⚠️ 前提条件ありで利用可能 | Enterprise Supportに追加費用なしで含まれます。一部のSolution Managerの詳細機能は2024~2025年時点で完全には複製されていません。移行期間中のSolution Managerとの並行運用は有効です。 | |
| SAP Cloud Transport Management (cTMS) | ✅ 本番利用可能 | MTA、iFlow、ポータル、Datasphere、SACコンテンツすべてサポート。ABAPコンテンツはグローバルアカウント間で転送不可。その場合はネイティブABAP TMSを使用。無料枠は2GB / 7日間保持に制限。 |
IAS/IPSの全機能リファレンスについては、 SAP Cloud Identity Services on SAP Communityを参照してください。
| チェックリスト項目 | 重要性 | |
|---|---|---|
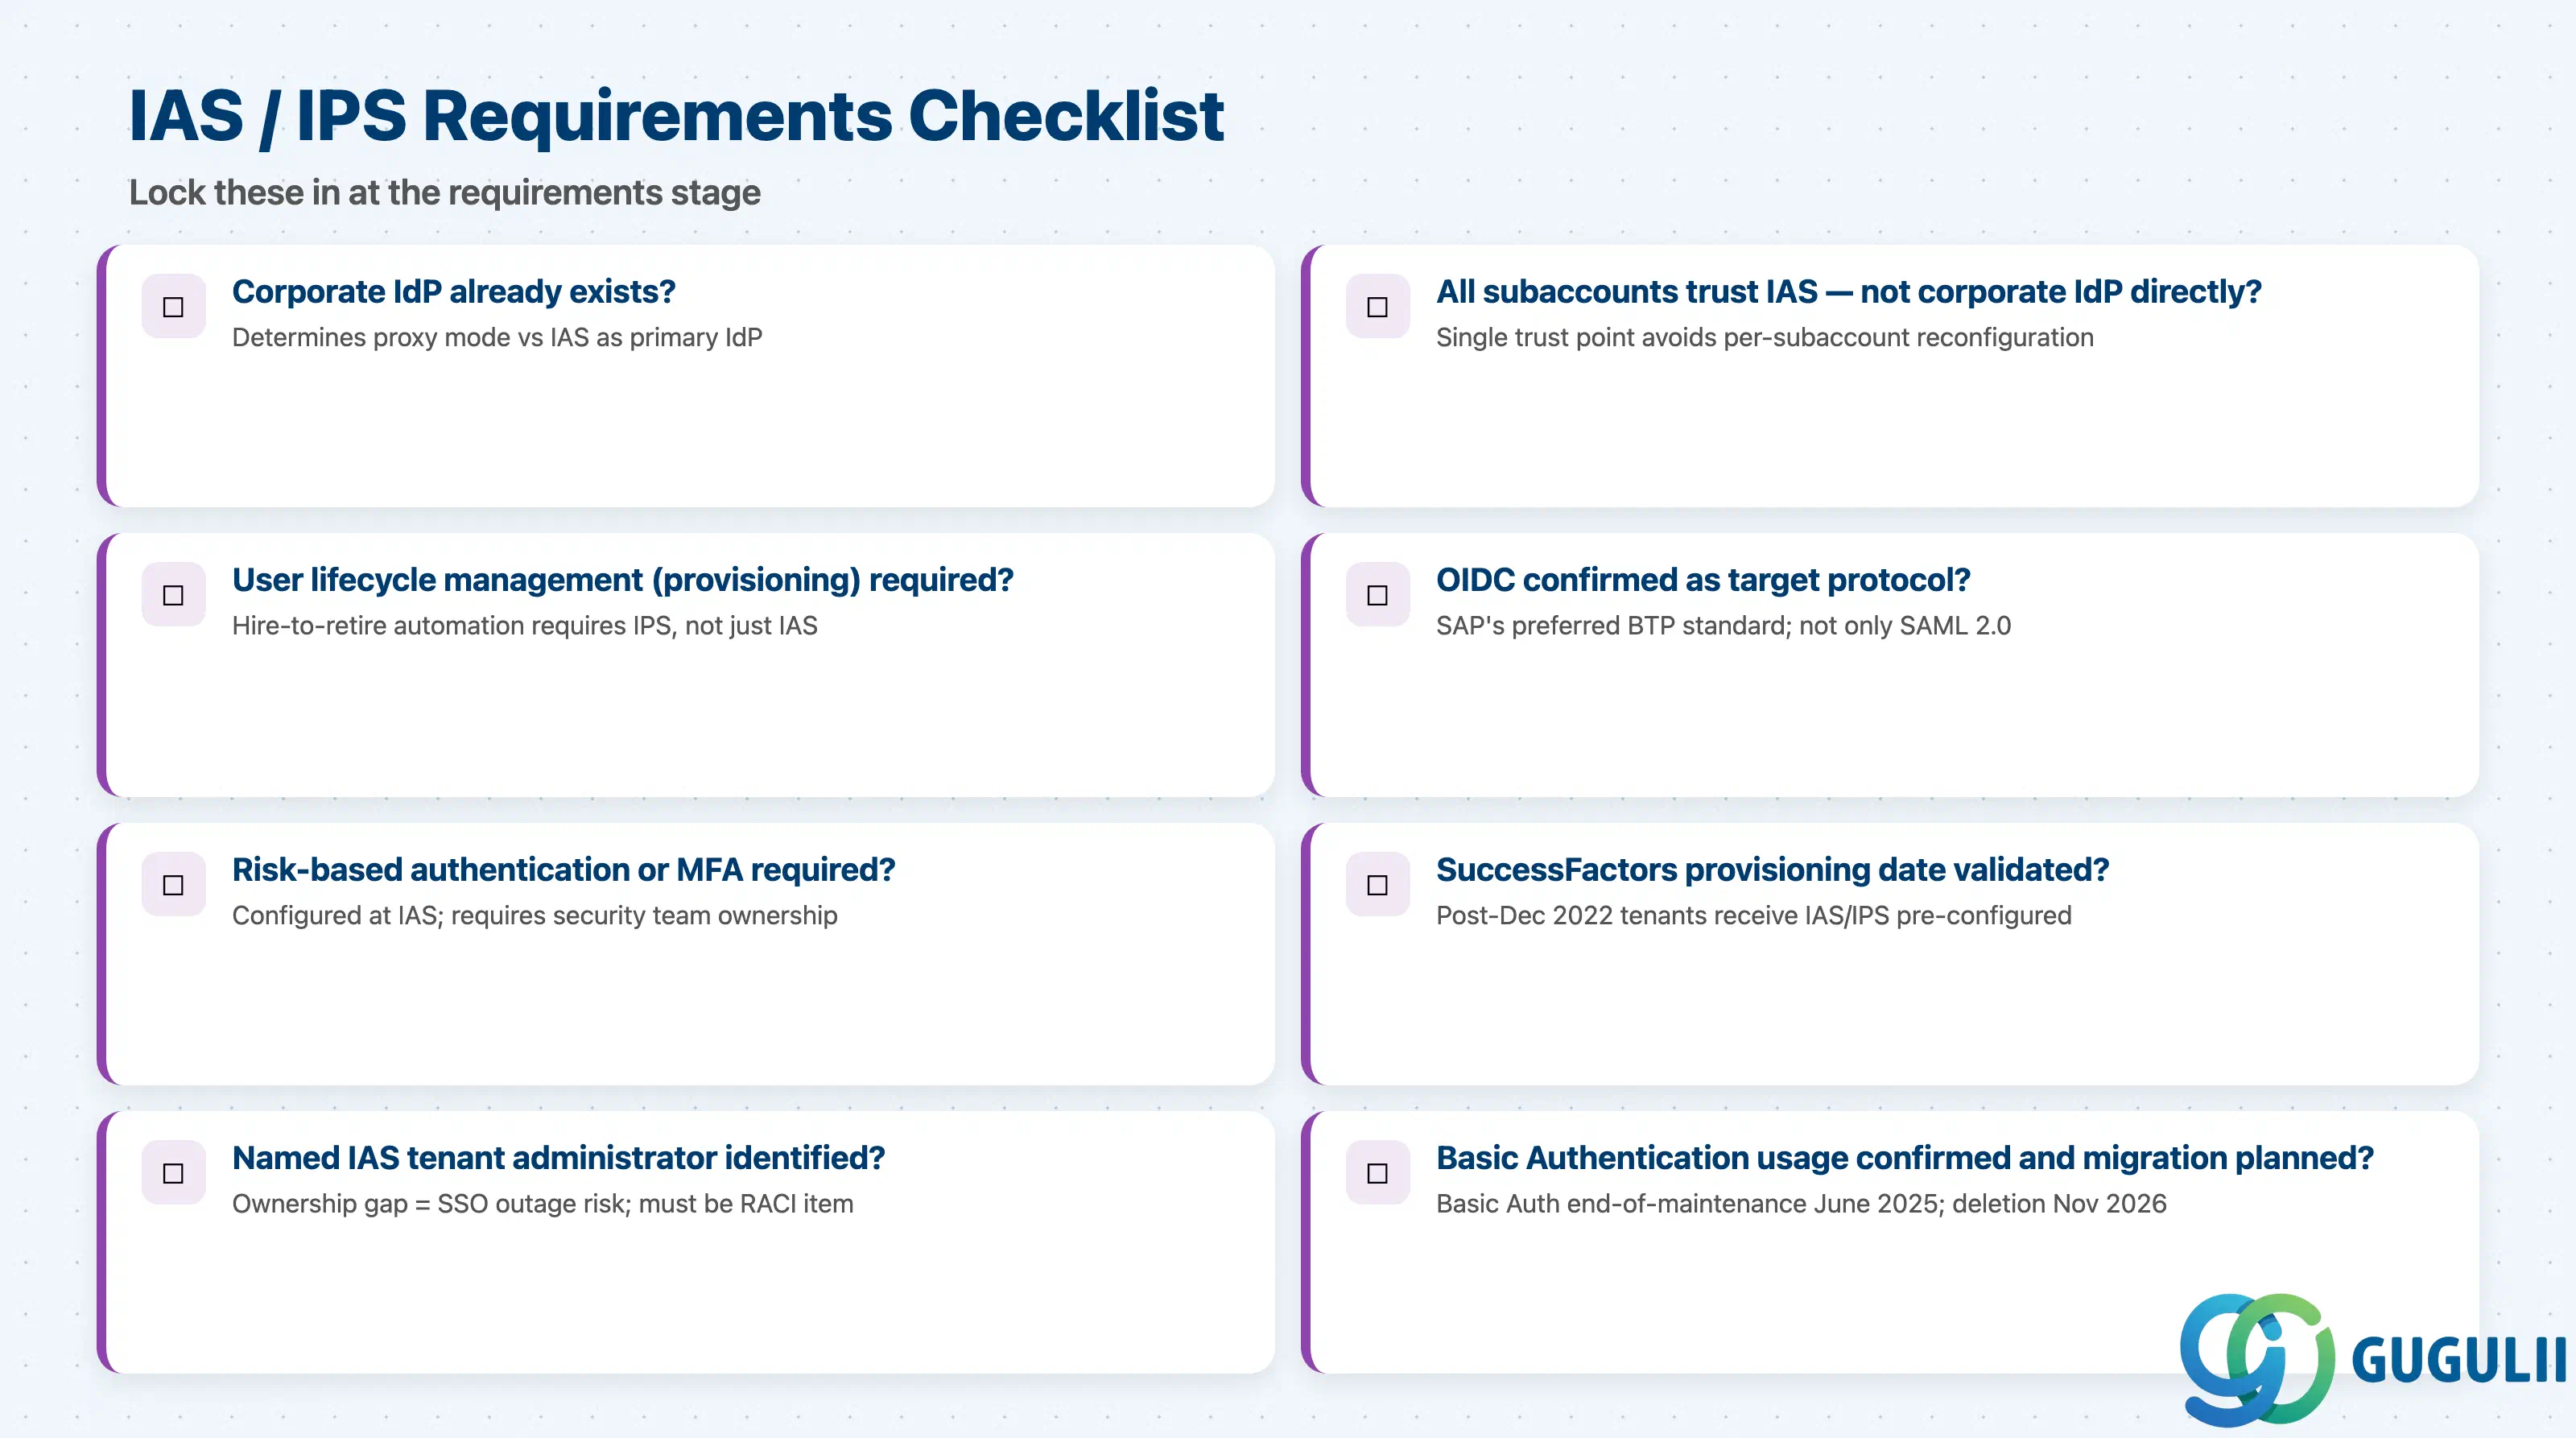
| 企業IdP(Entra ID、Okta、Google Workspace)が既に存在するか確認する | プロキシIdPモードとプライマリIdPモードの判断に影響する。 | |
| すべてのBTPサブアカウントがIASを信頼し、企業IdPを直接信頼しないことを確認する | 単一の信頼ポイントを確立し、サブアカウントごとの再設定を回避する。 | |
| ユーザーライフサイクル管理(プロビジョニング/プロビジョニング解除)が必要か判断する | 自動化された入退社管理にはIPSが必要であり、IASだけでは不十分。 | |
| 対象プロトコルがOIDCであることを確認する(SAML 2.0のみではない) | OIDCはSAPが推奨するBTP標準プロトコルである。 | |
| リスクベース認証またはMFAが必要か確認する | IASで設定可能だが、セキュリティチームの管理責任が必要。 | |
| SuccessFactorsのプロビジョニング日付を確認する(該当する場合) | 2022年12月以降のテナントではIAS/IPSが事前設定されている。 | |
| IASテナント管理者の担当者を文書化する | 管理者不在はSSO障害リスクにつながるため、RACI項目として明確化する。 | |
| 現在、SAP統合においてBasic認証に依存していないことを確認する | Basic認証は2025年6月にメンテナンス終了予定であり、移行範囲の特定が必要。 |
インストールおよび設定の要件については、 SAPヘルプポータルのCloud Connectorを参照してください。
| チェックリスト項目 | 重要性 |
|---|---|
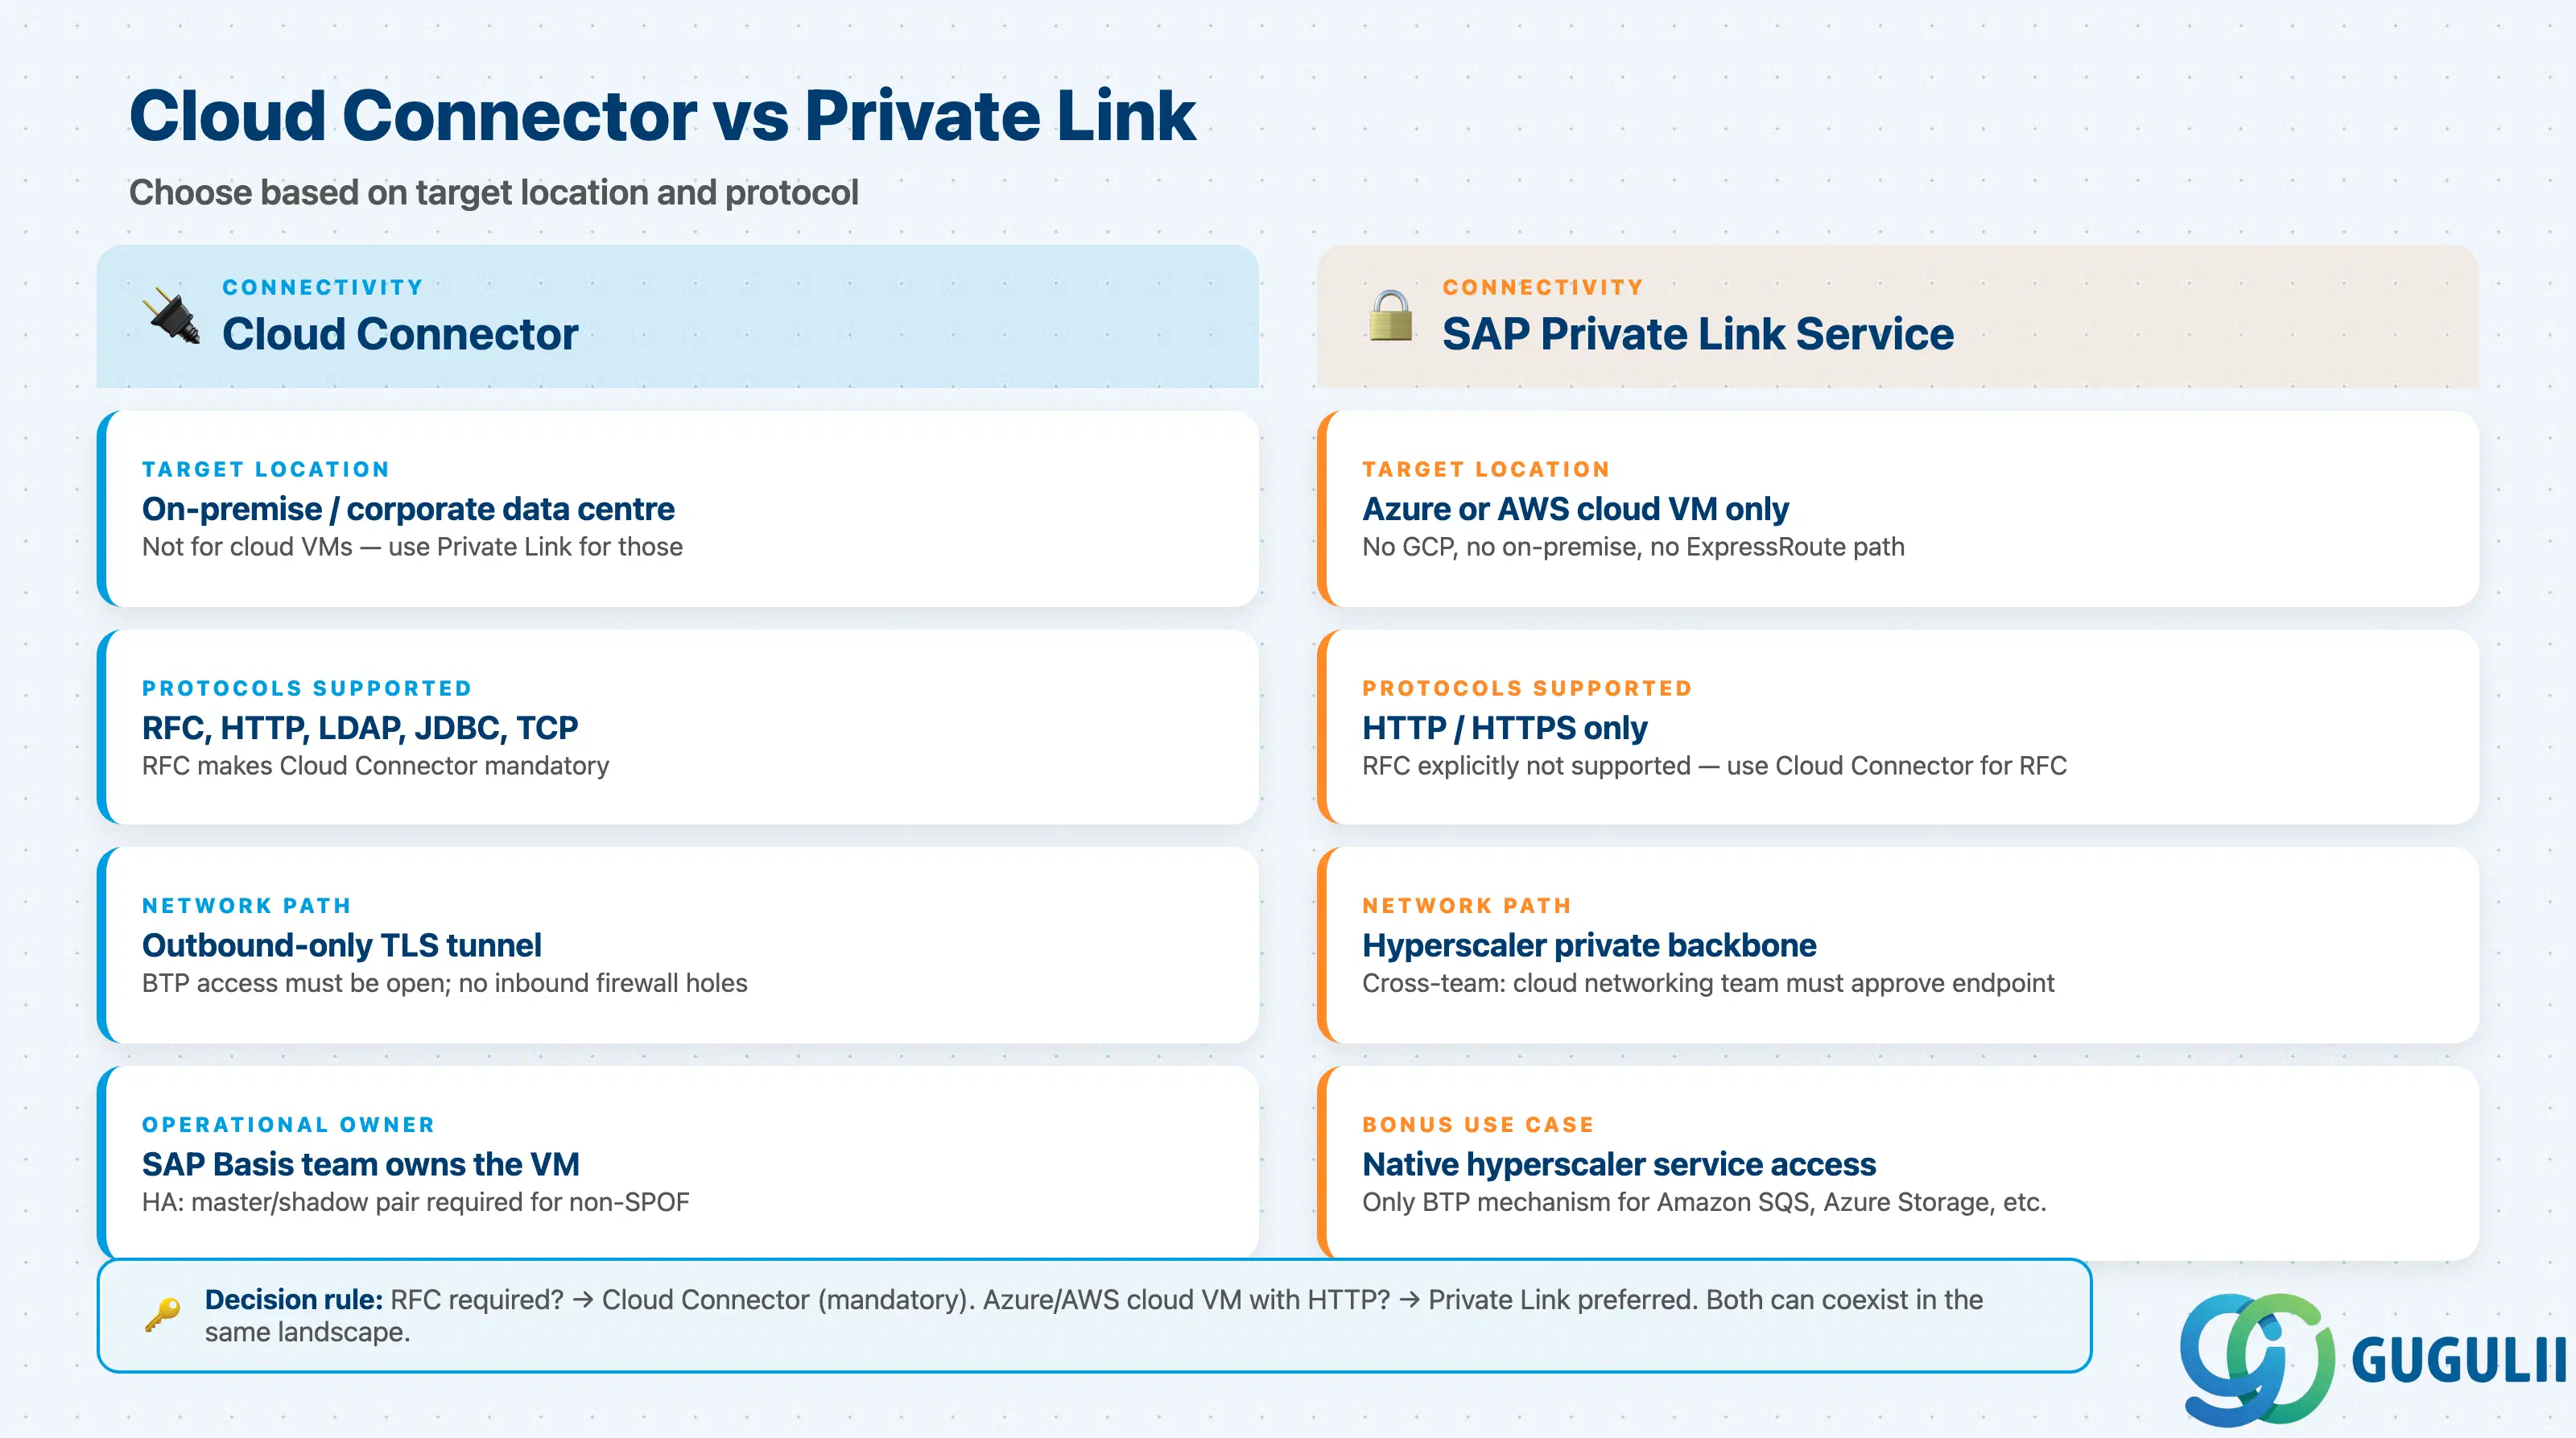
| ターゲットシステムがオンプレミスまたは企業データセンター(クラウドVMではない)にあることを確認する | クラウドVMの場合は代わりにPrivate Linkを使用すべき。 |
| 統合シナリオにRFCが必要かどうかを確認する | RFCを使用する場合、Cloud Connectorが必須となる。Private Linkでは対応不可。 |
| Cloud ConnectorホストからのアウトバウンドHTTPSがブロックされていないことを確認する | アウトバウンド専用トンネルであるため、BTPへのアクセスが開放されている必要がある。 |
| ターゲットホストとポートマッピング(仮想ホストから内部ホスト)を特定する | コア設定項目であり、要件定義段階で定義する必要がある。 |
| SAP Basisチームの所有権と運用ランブックを確認する | BasisチームがオンプレミスVMのパッチ適用とHAを担当する。 |
| 高可用性(HA)が必要かどうかを評価する | 単一ノードでは接続の単一障害点となるため、HAにはマスター/シャドウペアが必要。 |
| 各統合ポイントでサポートされるプロトコルを確認する | HTTP、RFC、LDAP、JDBC、TCP — それぞれ明示的にマッピングする必要がある。 |
| 内部ネットワークのセグメンテーションによりCloud Connectorがターゲットシステムに到達できることを検証する | 内部ファイアウォールがコネクタからERPへのトラフィックをブロックする可能性がある。 |
完全な前提条件とサポートされる構成は、 SAP Private Link Service ヘルプポータルページに文書化されています。
| チェックリスト項目 | 重要性の理由 |
|---|---|
| ターゲットシステムがAzureまたはAWS上で動作していることを確認する(オンプレミスやGCPではないこと) | GCPおよびオンプレミスでは、代わりにCloud Connectorが必要となるため。 |
| BTPランタイムがCloud FoundryまたはKymaであることを確認する | NeoおよびABAP環境はサポートされていないため。 |
| RFCが不要であることを確認する | Private LinkはHTTP/HTTPSのみ対応。RFCを使用する場合はCloud Connectorが必要。 |
| プライベートエンドポイント接続の承認を担当するクラウドネットワーキングチームを特定する | 部門間の依存関係あり。エンドポイント作成にはAzure/AWSの承認が必要。 |
| ネットワークピアリングまたはVPC/VNet構成が対象範囲内であることを確認する | エンドポイントルーティングにはリージョンの整合性が必要。 |
| ネイティブハイパースケーラーサービスアクセス(例:Amazon SQS、Azure Storage)が対象範囲内か確認する | ハイパースケーラーネイティブサービス接続のための唯一のBTPメカニズム。 |
| Private Linkの料金が予算化されていることを確認する | 料金は商用確認が必要。GB単位の公開ドキュメントはなし。 |
| ターゲットシステム移行時にPrivate Linkサービスインスタンスを保守する担当者を確定する | ターゲット移行により、新しいインスタンス作成が必要となるため。 |
Cloud ALMのエンタイトルメントとベースティアの制限については、 SAP Cloud ALMサポートポータルページに記載されています。
| チェックリスト項目 | 重要である理由 |
|---|---|
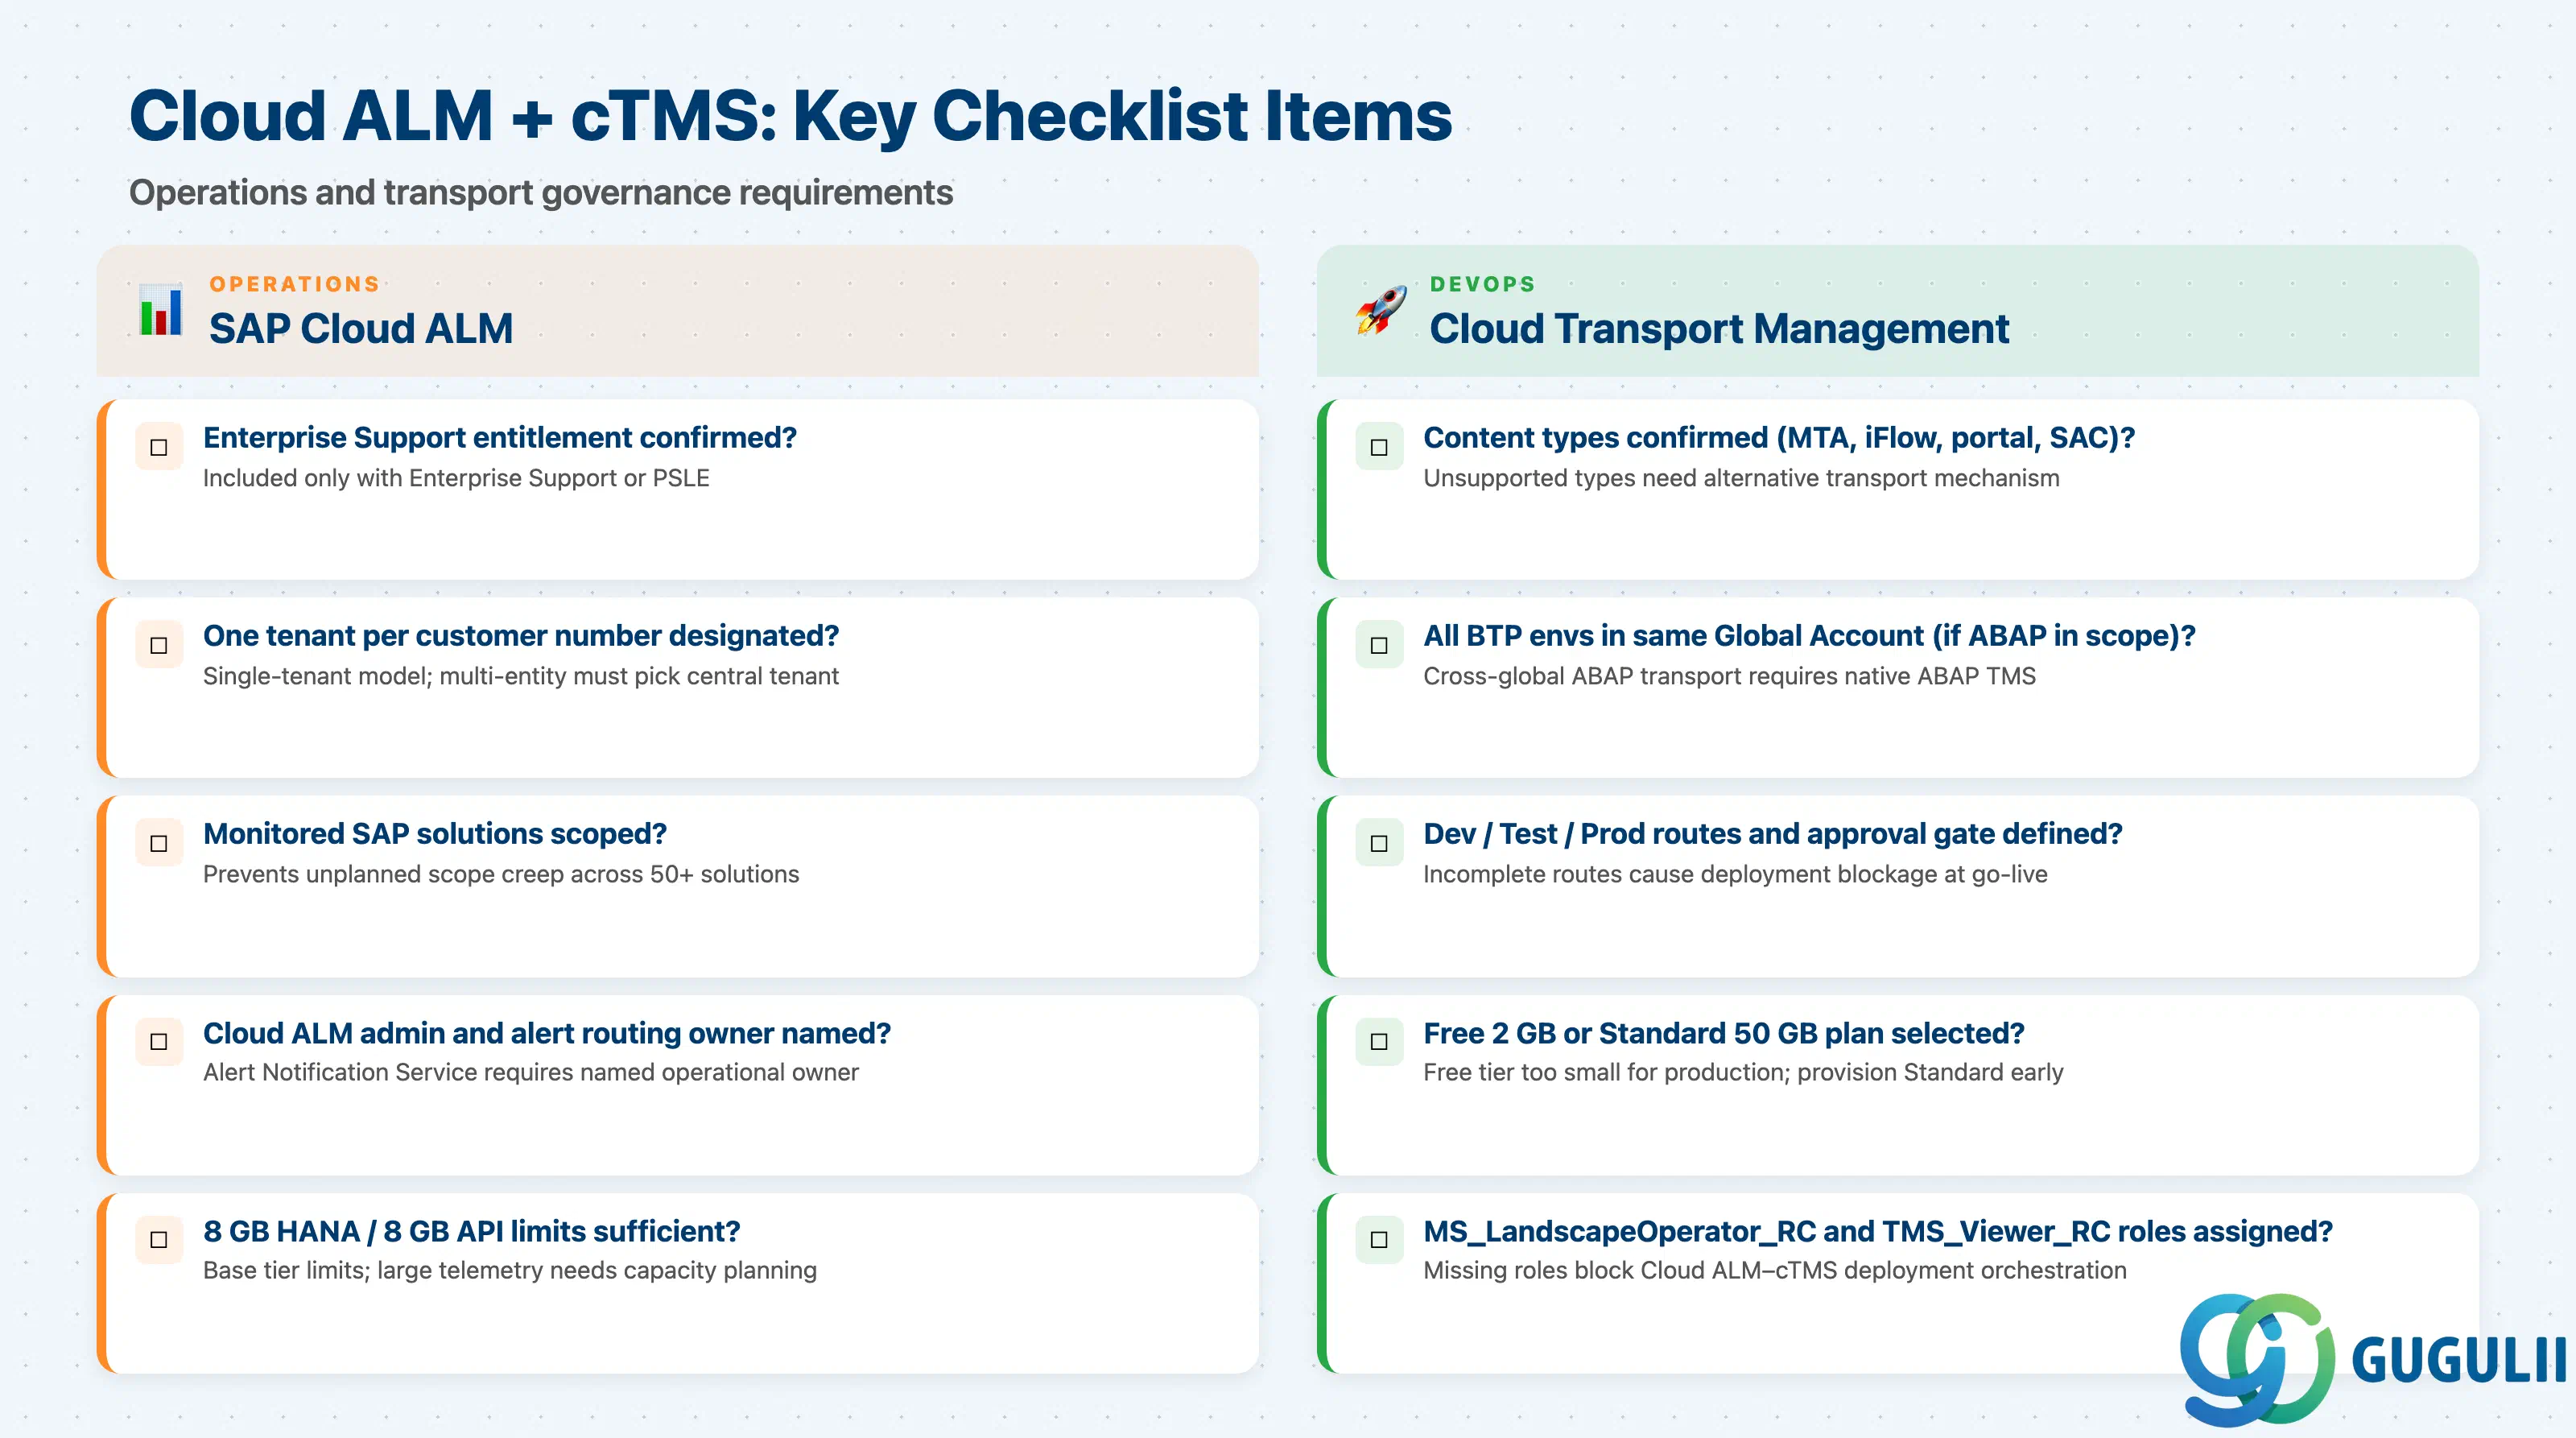
| お客様が SAP Enterprise Support または Product Support for Large Enterprises を保有していることを確認する | これらのサポートレベルでのみ含まれます。それ以外の場合は調達が必要です。 |
| お客様番号ごとに1つの Cloud ALM テナントが割り当てられることを確認する | シングルテナントモデルです。複数エンティティのお客様は中央テナントを指定する必要があります。 |
| Cloud ALM モニタリングの対象となる SAP ソリューションを確認する | 50以上のサポート対象ソリューションにわたるスコープの拡大を防ぎます。 |
| カスタム BTP アプリケーションに OpenTelemetry インストルメンテーションが必要かどうかを判断する | カスタムアプリケーションには開発者によるインストルメンテーション作業が必要です。 |
| Solution Manager ChaRM が現在アクティブかどうかを評価する | ABAP 変更管理の移行中は並行運用が最も安全です。 |
| Cloud ALM デプロイメント管理のスコープに cTMS 統合が含まれていることを確認する | cTMS はお客様の BTP グローバルアカウントに存在する必要があり、Cloud ALM のもの(非推奨)ではありません。 |
| Cloud ALM 管理とアラートルーティングの責任者を特定する | アラート通知サービス統合には、指名された運用責任者が必要です。 |
| 8 GB の HANA メモリと月間 8 GB の API 転送で十分であることを検証する | ベース層の制限です。大規模なテレメトリボリュームにはキャパシティプランニングが必要です。 |
対応するコンテンツタイプ、価格、および統合パターンについては、 SAP CommunityのcTMS FAQで説明されています。
| チェックリスト項目 | 重要性 | |
|---|---|---|
| 転送が必要なコンテンツタイプ(MTA、iFlow、ポータル、Datasphere、SAC)を確認する | 未サポートのタイプには代替の転送メカニズムが必要。 | |
| ABAPコンテンツが対象範囲に含まれる場合、すべてのBTP環境が同一のグローバルアカウント内にあることを確認する | グローバル間のABAP転送にはネイティブABAP TMSが必要。 | |
| ターゲットサブアカウント(Dev、Test、Prod)と転送ルートが定義されていることを確認する | ルートが不完全だと、Go-Live時にデプロイメントがブロックされる。 | |
| Test環境とProduction環境の間に正式な変更承認ゲートが必要かどうかを判断する | 承認ゲートあり = Cloud ALM + cTMSパターン;承認ゲートなし = CI/CD自動インポート。 | |
| cTMSプラン(無料2GB / 標準50GB)がアーティファクト量に適合することを確認する | 無料ティアは本番環境には小さすぎるため、早期に標準プランをプロビジョニングする。 | |
| CI/CDパイプラインがcTMSにアップロードするかどうかを特定する | パイプラインはランドスケープごとに正しい転送リクエストIDをターゲットにする必要がある。 | |
| iFlow転送でパッケージレベルとアーティファクトレベルのどちらを使用するかを確認する | パッケージレベルでは未テストの変更が混入するリスクがあり、アーティファクトレベルでそのリスクを低減する。 | |
Cloud ALMでMS_LandscapeOperator_RCロールとTMS_Viewer_RCロールの割り当て先を確定する | 割り当てがないと、Cloud ALM–cTMSのデプロイメントオーケストレーションがブロックされる。 |
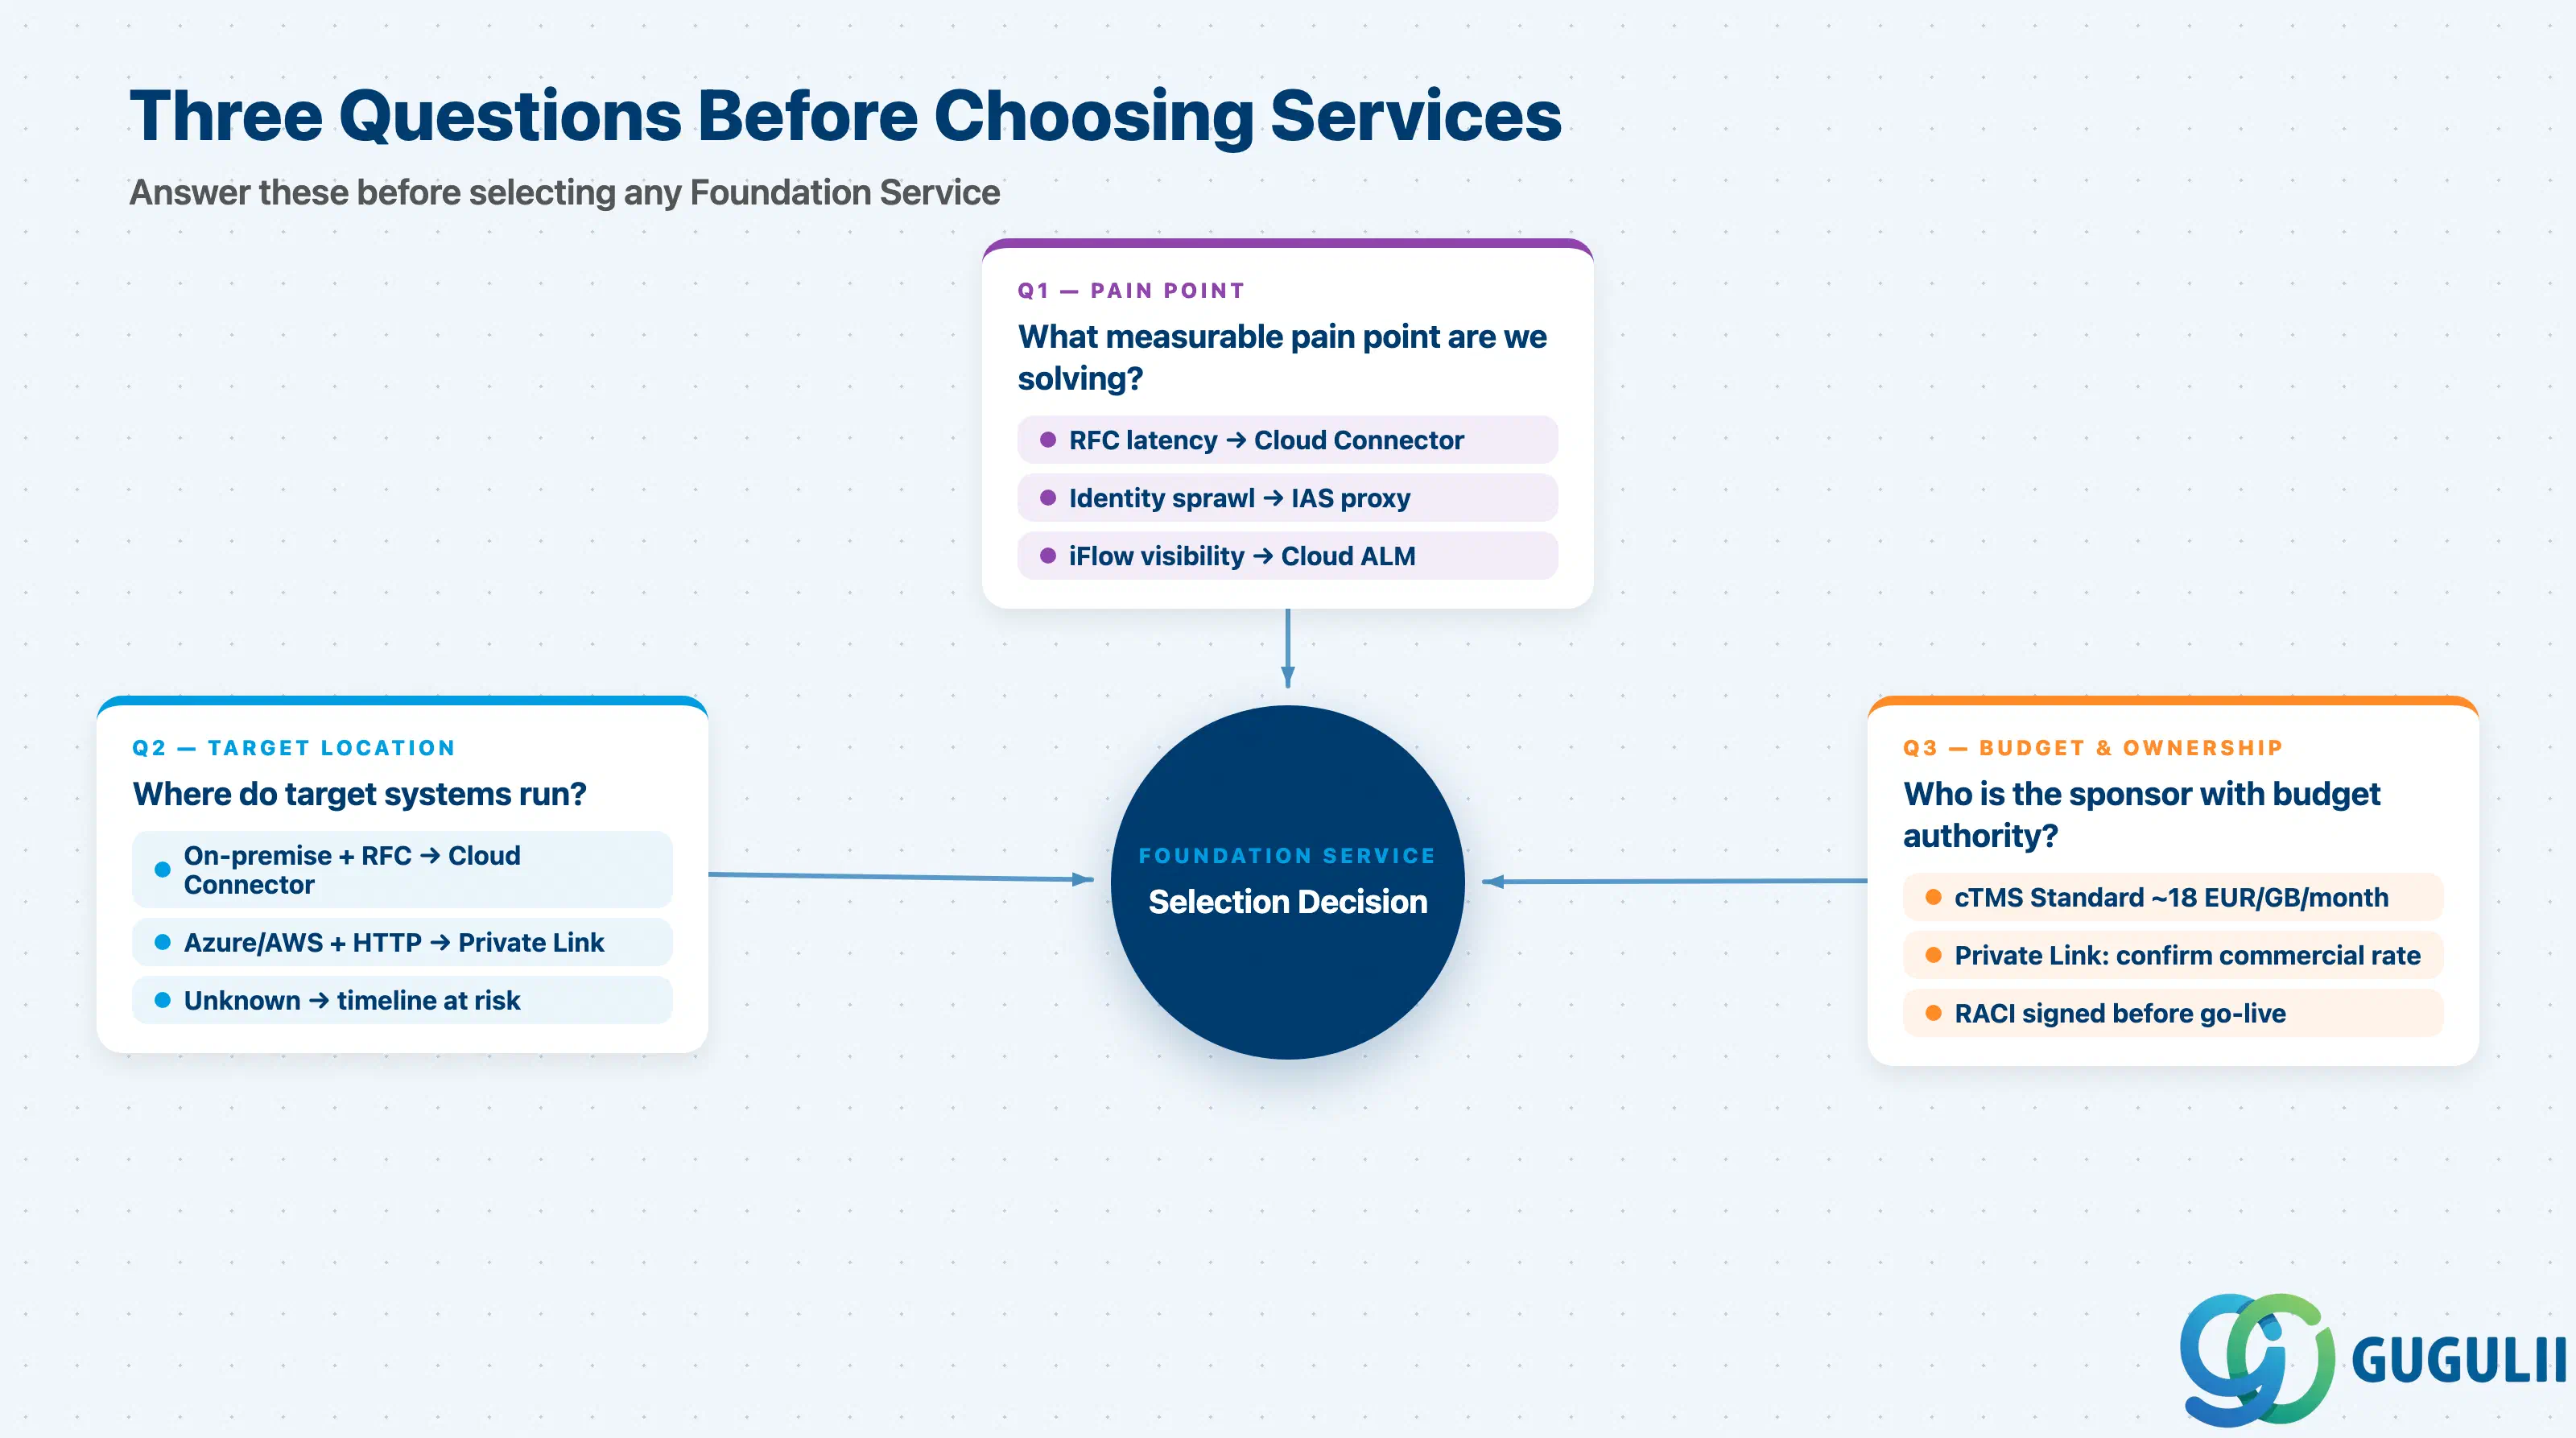
Q1. 私たちが解決する、測定可能な接続性、ID、または運用上の課題は何ですか?
明確な課題(ペインポイント)がなければ、Foundation Servicesは「必須だから」という理由でデフォルトでインストールされ、設定不足やスコープの誤りにつながります。この質問は具体性を強制します。課題は、BTPからオンプレミスERPへのRFCレイテンシでしょうか?40のBTPサブアカウントにまたがるIDの乱立でしょうか?iFlowの例外に対する可視性の欠如でしょうか?それぞれの答えが、異なるプライマリサービスを指し示します。
Q2. ターゲットシステムはどこで動作しており、BTPとそれらのシステム間のネットワーク経路は誰が所有していますか?
これはコネクティビティの意思決定において最も重要なインプットです。RFC要件があるオンプレミスまたはデータセンターのターゲットは、 Cloud Connector を指します。HTTP要件があるAzureまたはAWS VMのターゲットは、 Private Link を指します。「まだ確定していない」という回答の場合、コネクティビティアーキテクチャを最終化できず、プロジェクトのタイムラインにはこの依存関係を考慮する必要があります。
Q3. 基盤サービスのライセンスおよび運用責任について、予算権限を持つ内部スポンサーは誰ですか?
Cloud ALMはEnterprise Supportに含まれていますが、その管理には専任チームが必要です。cTMS Standardプランは約18 EUR/GB/月で提供されています。Private Linkエンドポイントの料金はSAPの営業部門に確認が必要です。IASテナント管理にはアイデンティティチームが必要です。Foundation Servicesは単にインストールするだけでなく、運用上の責任を伴います。
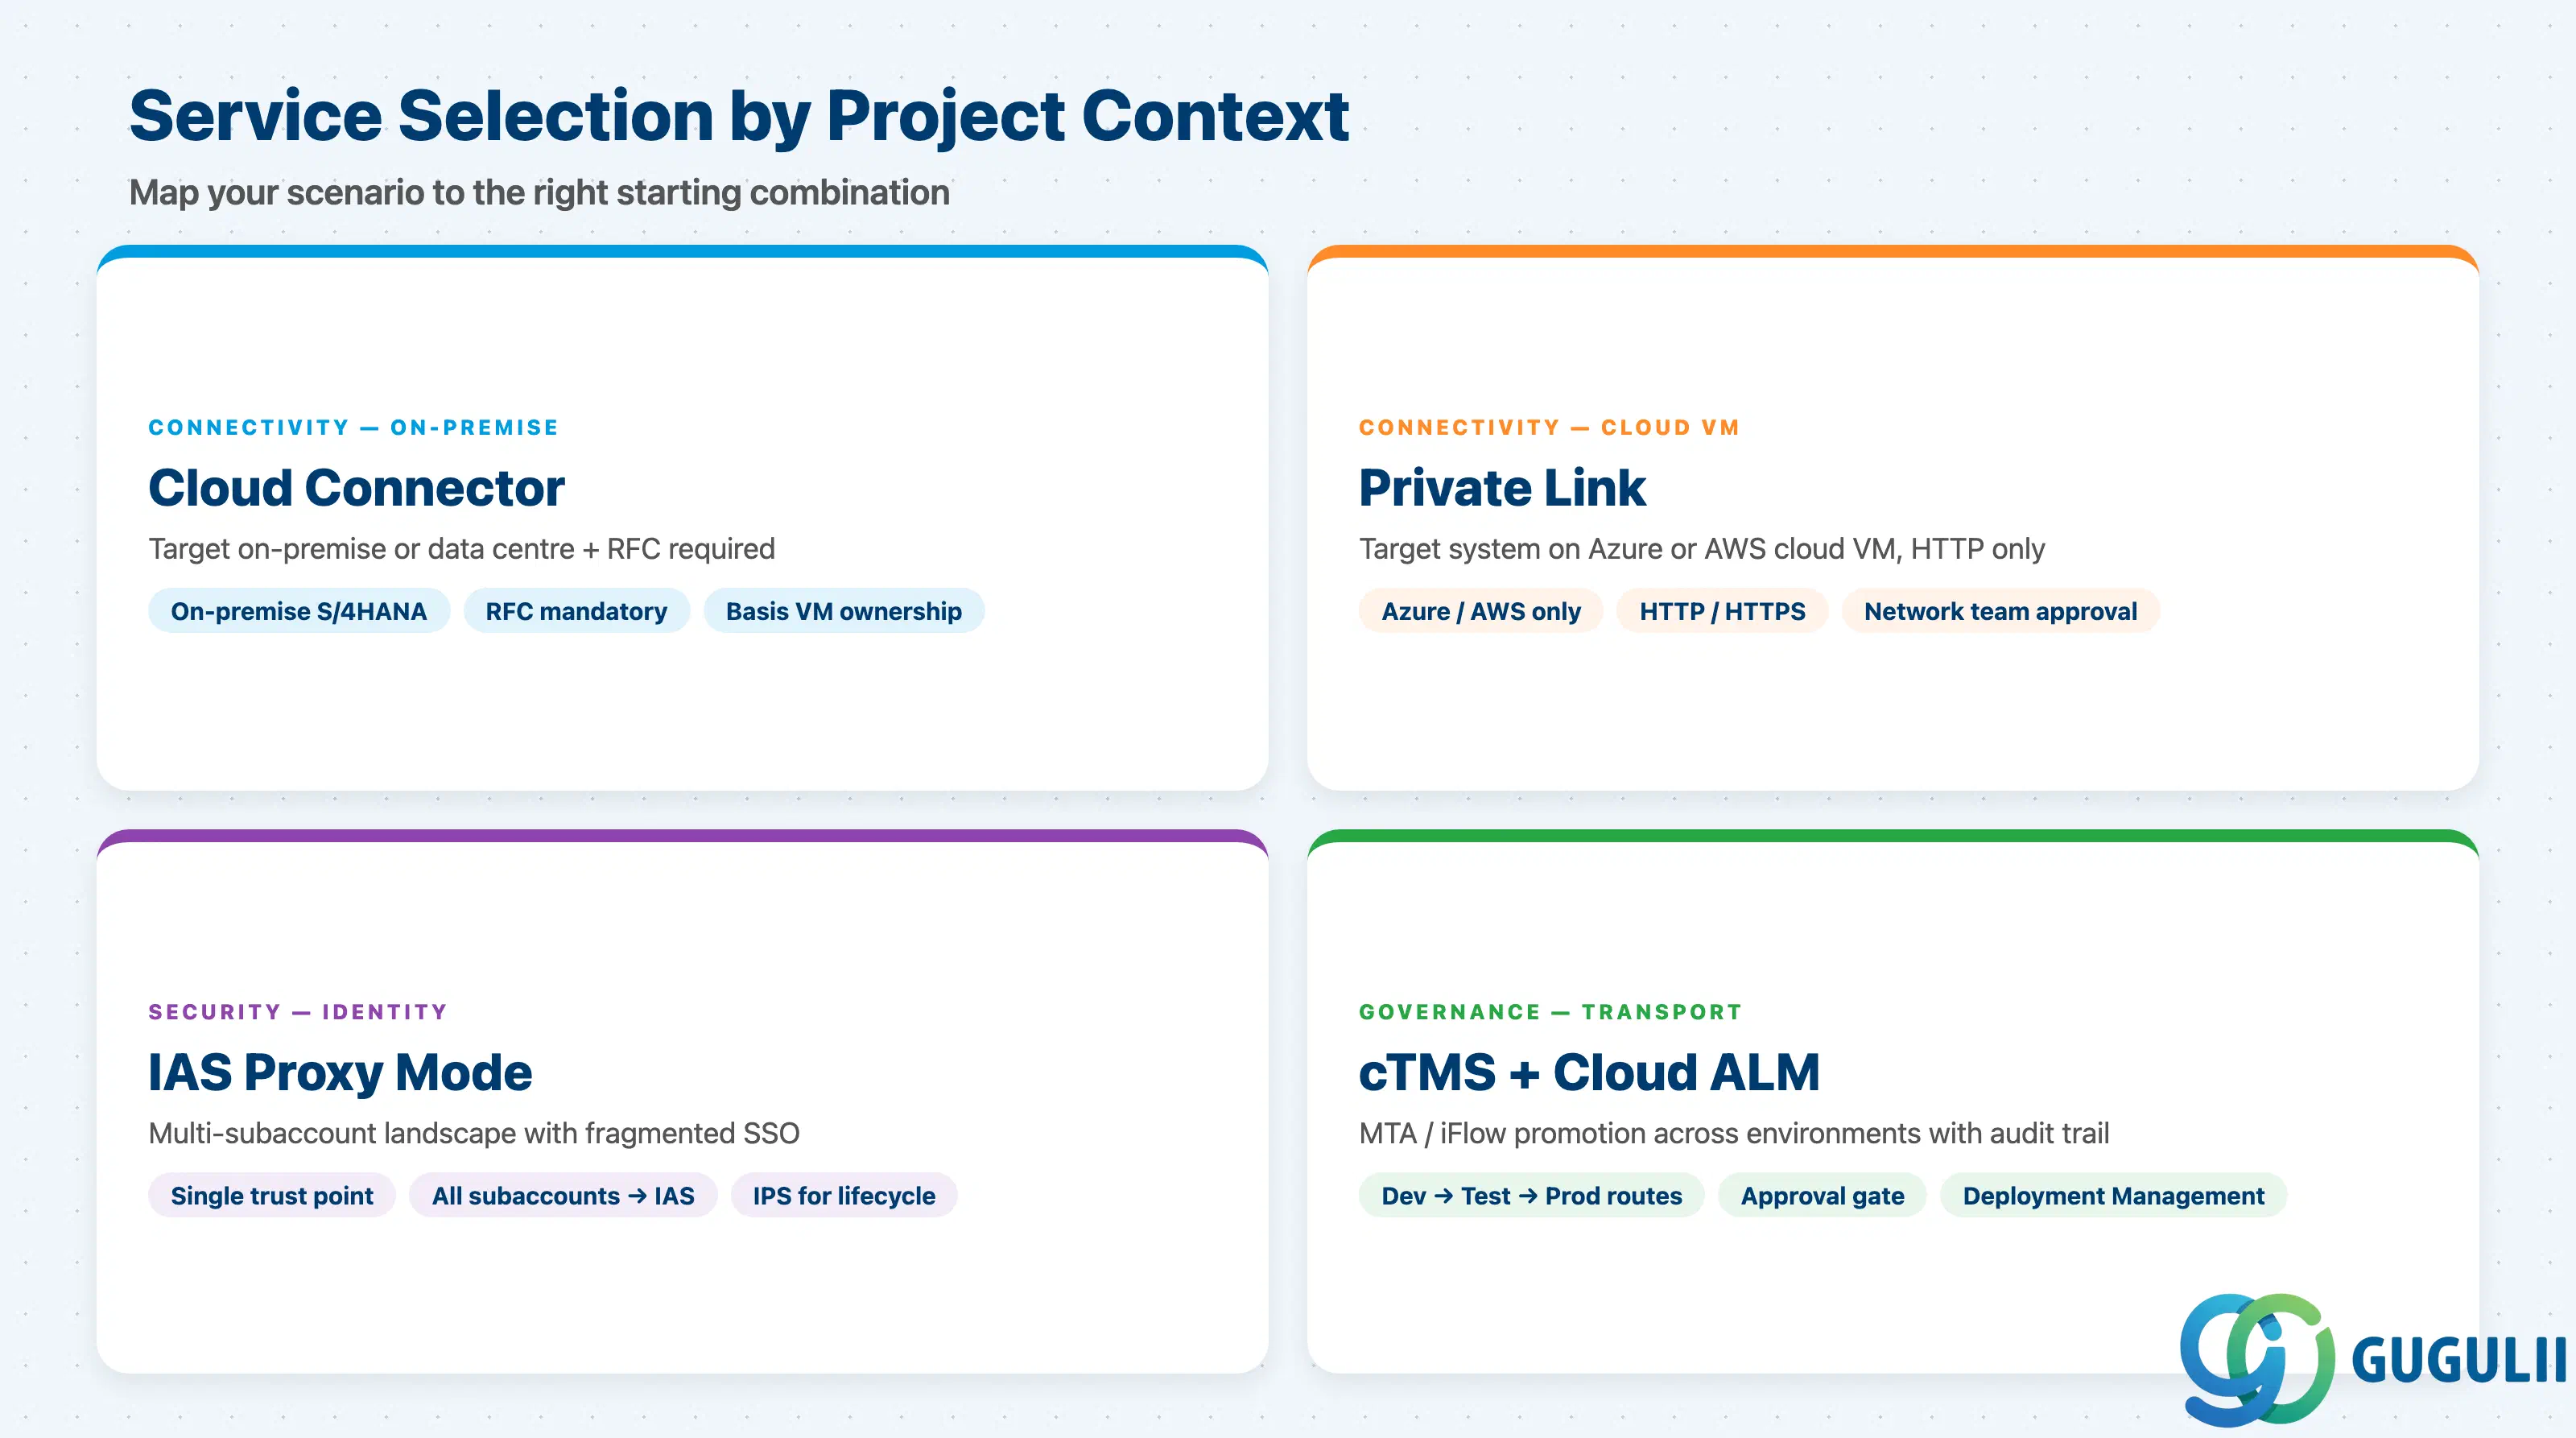
| プロジェクトの状況 | 推奨される初期サービス |
|---|---|
| RFCを使用してオンプレミスのS/4HANAに接続する新規BTP拡張 | Cloud Connector(必須) |
| Azure VM上のS/4HANAにHTTPのみで接続する新規BTP拡張 | Private Link(クラウドVMターゲットにはCloud Connectorより推奨) |
| 断片化されたSSOを伴うマルチサブアカウント環境 | プロキシモードのIAS — 全サブアカウントの単一トラストポイント |
| 企業IdPが存在せず、新規SAP BTPテナントのみ | プロビジョニング用IPSを備えたプライマリIdPとしてのIAS |
| DevからProdへのプロモーションが必要なMTAベースのBTP CFアプリケーション | cTMS Standardプラン |
| 環境間でのSAP Integration Suite iFlowトランスポート | アーティファクトレベルトランスポートを使用したcTMS |
| クラウドネイティブS/4HANA Cloud + BTPの監視 | Cloud ALM(含まれています。最初にデプロイ) |
| アクティブなABAP ChaRMがまだ稼働しているオンプレミスS/4HANA | 変更管理にはSolution Manager、BTP運用監視にはCloud ALM(並行運用) |
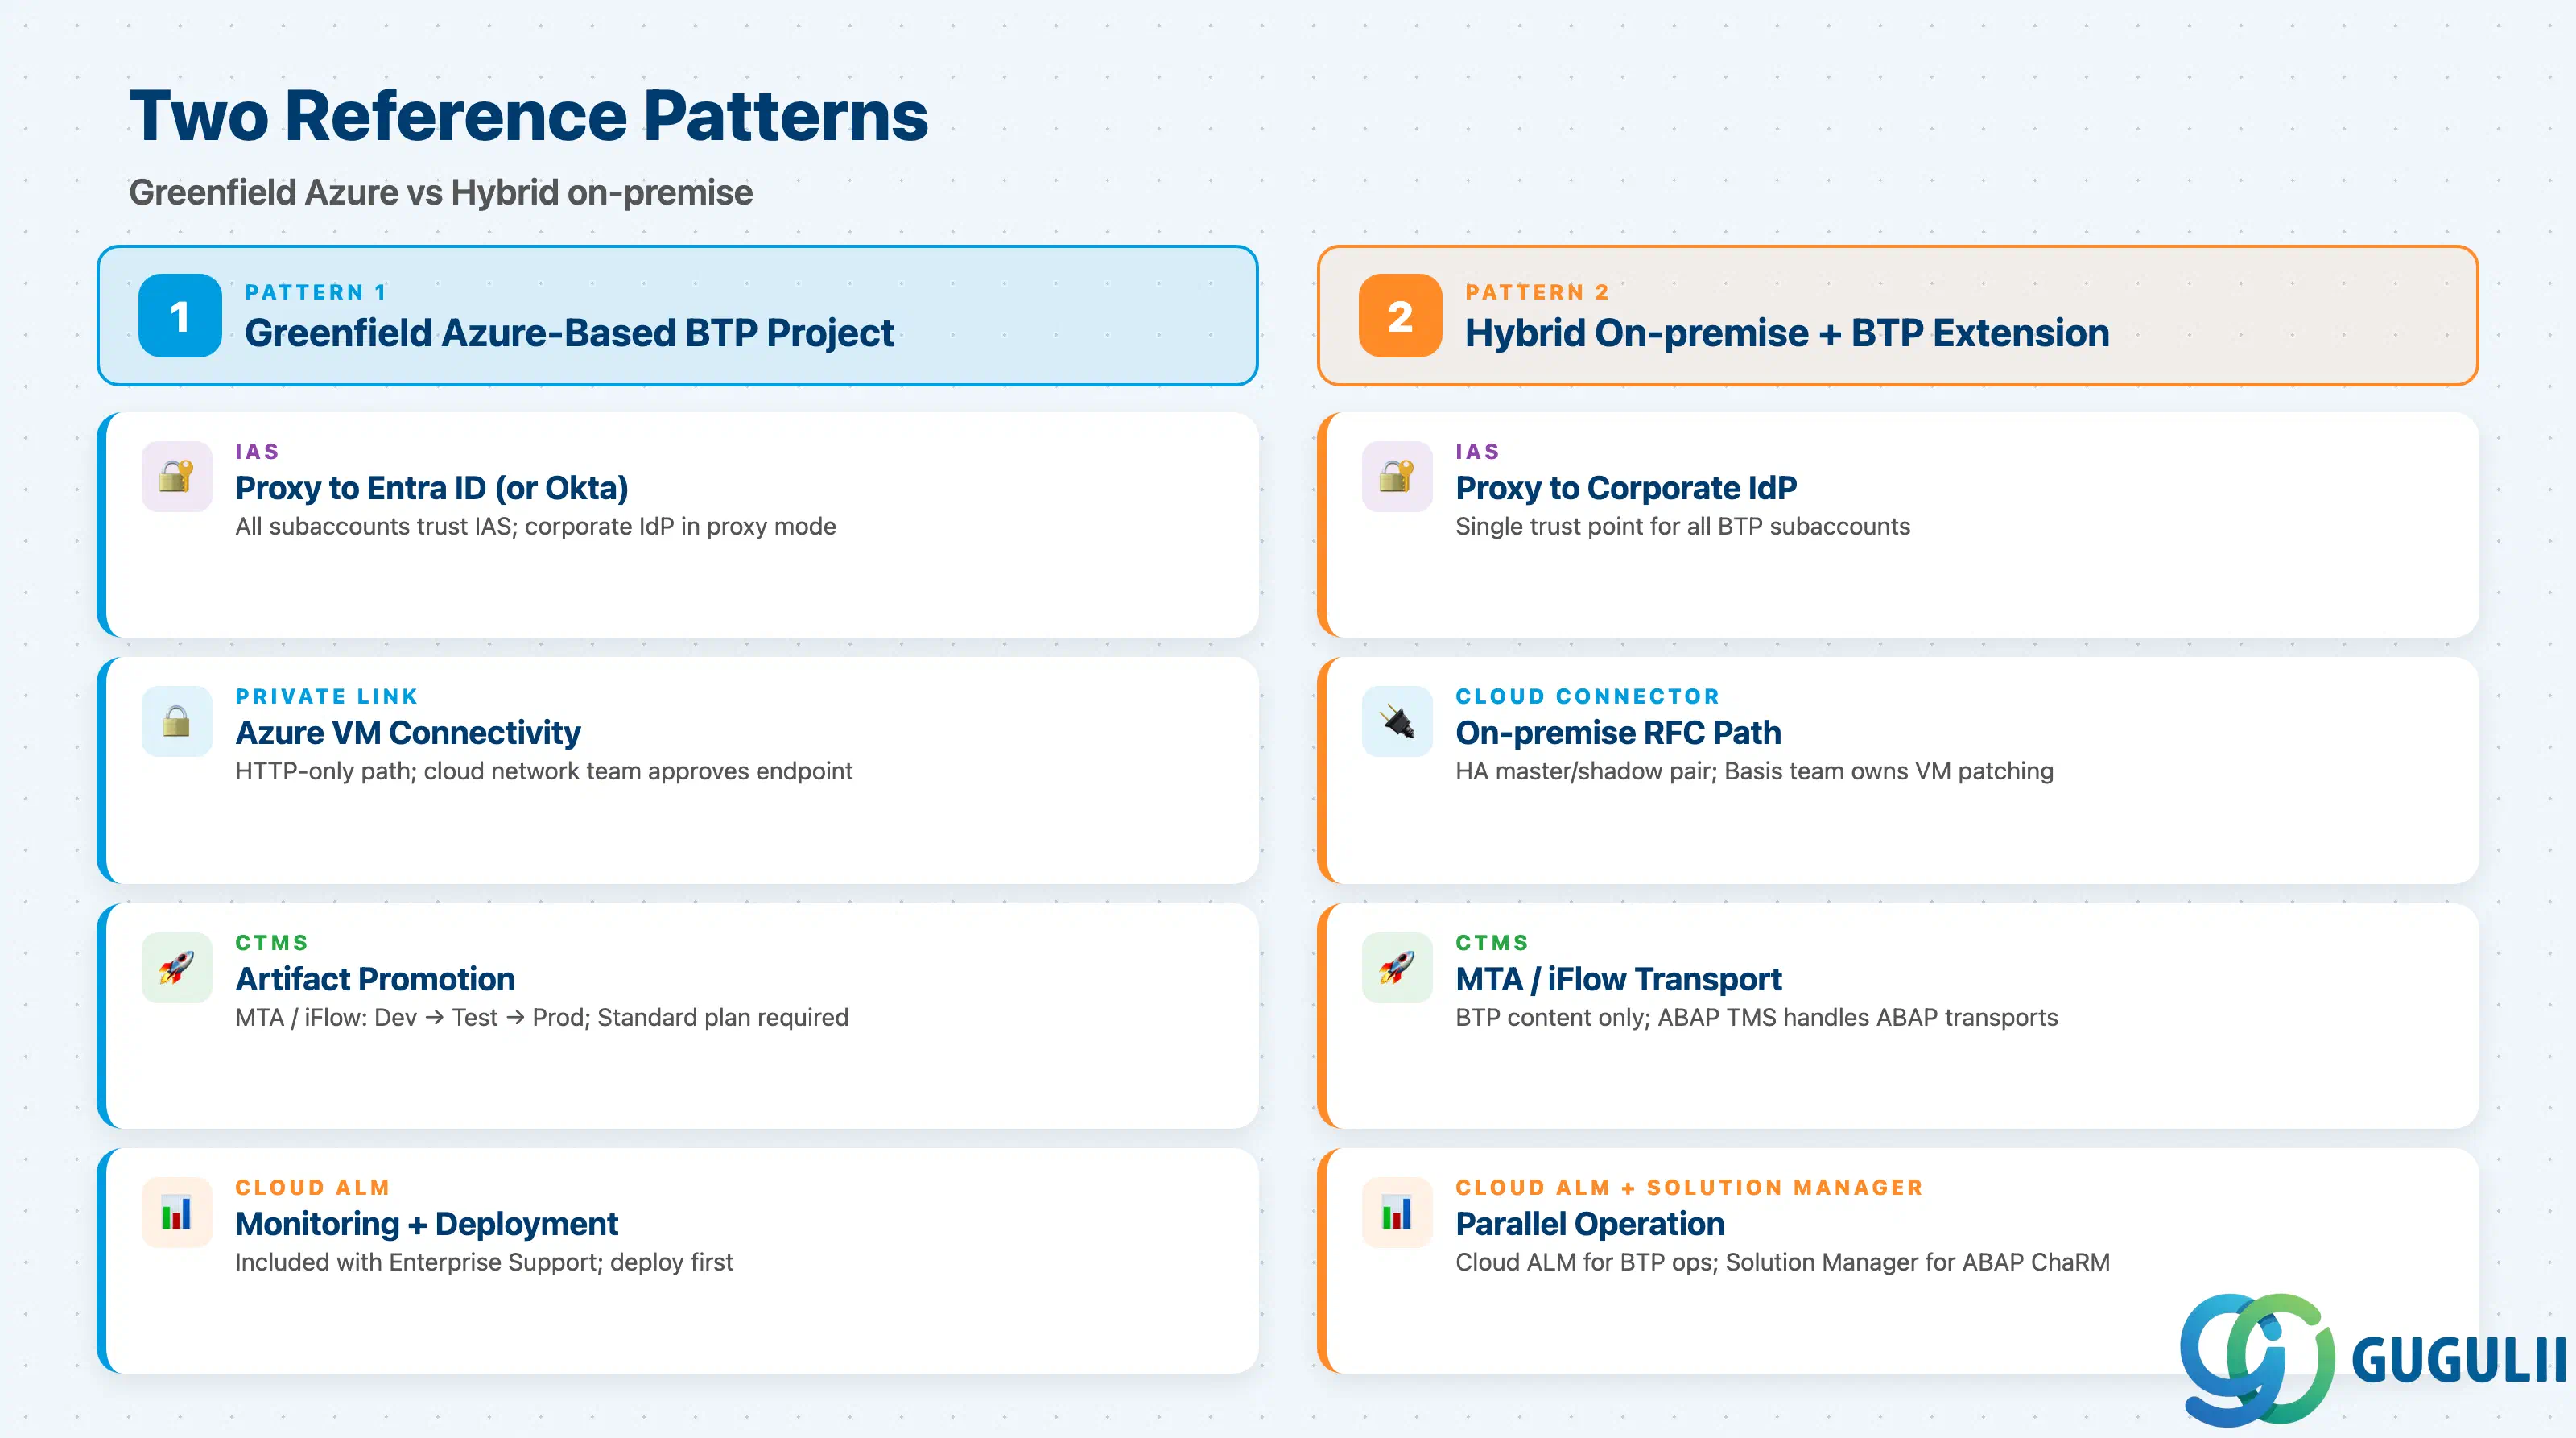
| グリーンフィールドのAzureベースBTPプロジェクト(全サービスを活用) | IAS + Private Link + cTMS + Cloud ALM — パターン1を参照 |
| ハイブリッド(オンプレミス + BTP拡張) | IAS + Cloud Connector + cTMS + Cloud ALM — パターン2を参照 |
| 明確な課題がまだ特定されていない | 停止。Q1に戻ってください。 |
| サービス | ライセンスモデル | 確認すべき重要事項 | |
|---|---|---|---|
| SAP Cloud Identity Services (IAS/IPS) | BTPエンタイトルメントに含まれる。「SAP Cloud Identity Services」としてバンドル提供 | IAS/IPSは事前設定済みか(SuccessFactors 2022年12月以降)? その場合、セットアップ作業が軽減される。 | |
| Cloud Connector | 無料(SAP BTP Connectivity Serviceに含まれる) | 顧客のBasisチームがVMのインストール、設定、運用に対応可能か? | |
| SAP Private Link Service | 従量課金制(エンドポイント時間および/またはGB単位)。正確な料金は営業確認が必要 | 調達部門はSAP営業担当者から現在のPrivate Link料金を確認済みか? | |
| SAP Cloud ALM | Enterprise SupportまたはPSLEに追加費用なしで含まれる | 顧客はEnterprise Supportを保有しているか? 保有していない場合、調達に関する協議が必要。 | |
| cTMS | Free ティア:2 GB、7日間保持。Standard:50 GB、30日間保持、約18 EUR/GB/月 | 予想されるアーティファクト容量がFree ティアの制限内か? 制限を超える場合、最初のインポート前にStandardをプロビジョニングする必要がある。 |
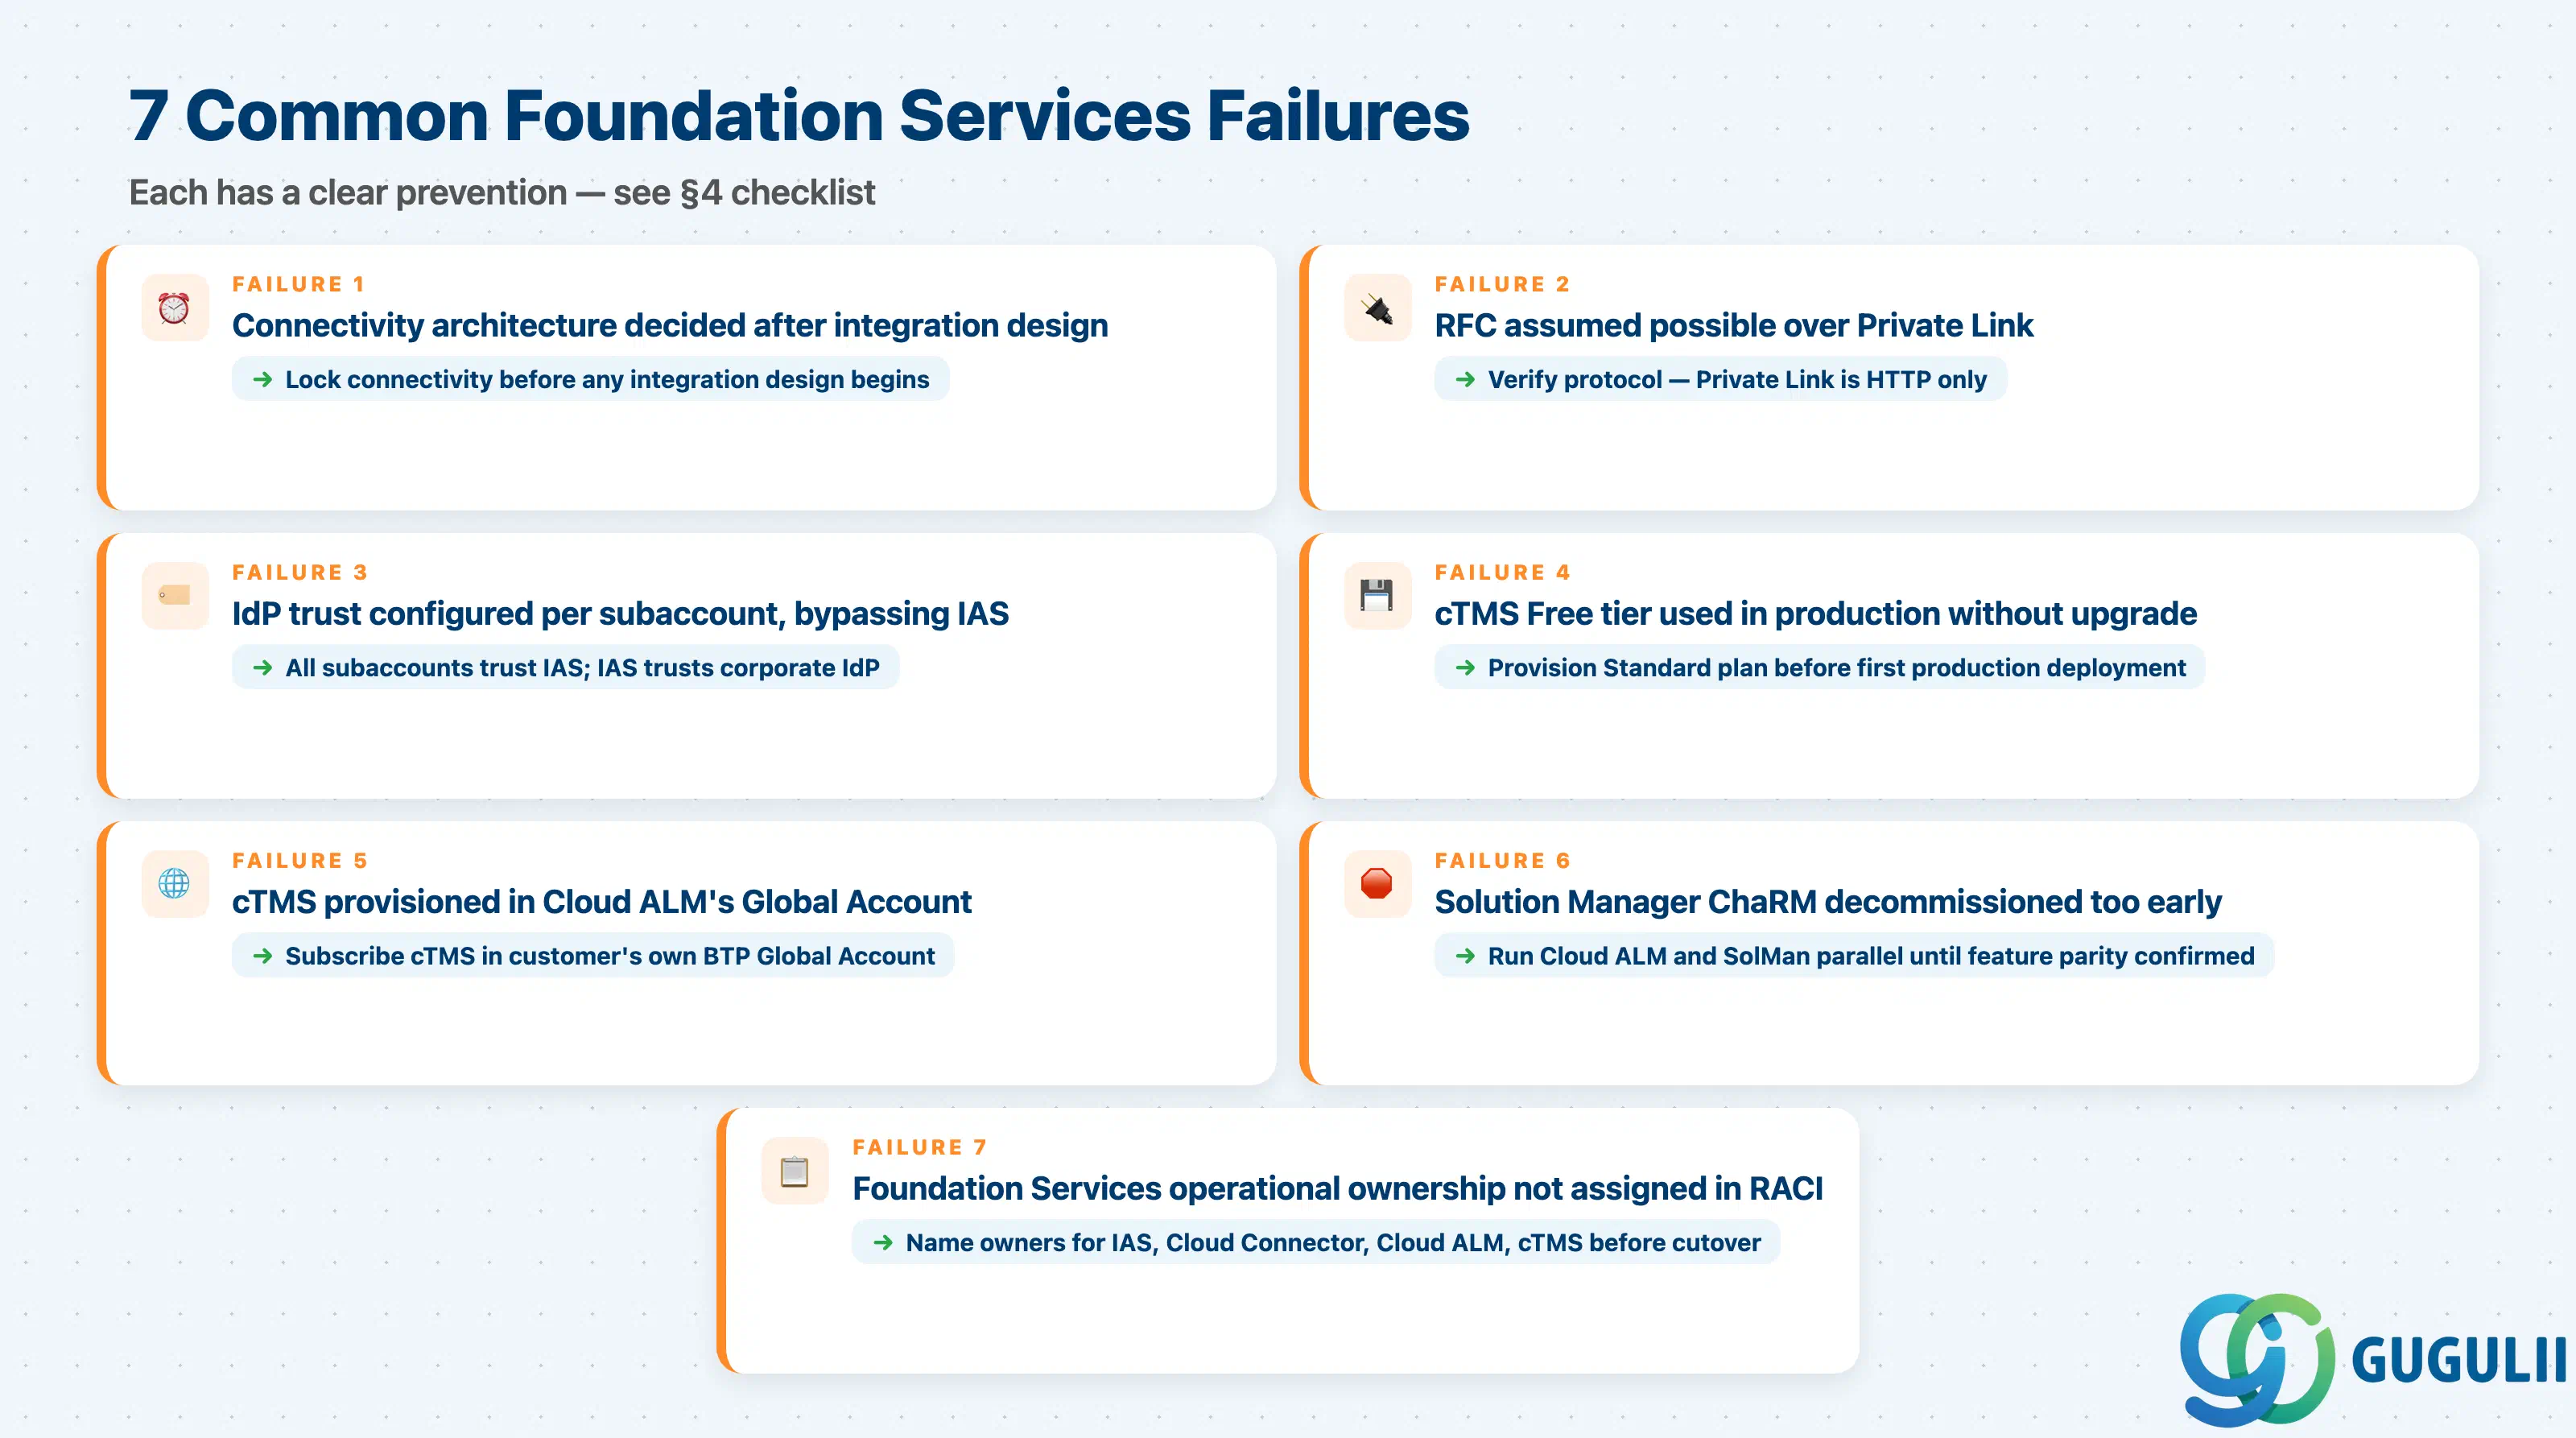
障害 1: 統合設計後に決定された接続アーキテクチャ
チームは、BTP拡張機能が呼び出すAPIやファンクションモジュールを頻繁に確定した後、接続レイヤーが選択されていないことに気づきます。誤ったオプションでプロトタイプを作成した場合、是正には宛先サービスとファイアウォールルールの再設定、そして多くの場合アプリケーションの再デプロイが必要になります。統合設計を開始する前に、接続アーキテクチャを確定させてください。
障害 2: Private Link 経由で RFC が可能と想定
Cloud ConnectorのRFCサポートに精通したプロジェクトチームは、 Private Linkも同様に機能すると想定しますが、実際は異なります。Private LinkではRFCが明示的にサポートされていません。このことは、開発者がPrivate Linkエンドポイントに対してRFC接続先を設定しようとした際に後になって判明し、Cloud Connectorへの移行やS/4HANA側でのOData/RESTラッパーの導入を余儀なくされます。
障害 3: サブアカウントごとにID信頼が設定されており、IAS経由ではない
マルチサブアカウント環境では、各BTPサブアカウントと企業IdPとの間で直接トラストを設定し、IASを経由しない構成を取るチームもいます。企業IdPの証明書がローテーションされると、すべてのサブアカウントのトラスト設定を個別に更新する必要が生じます。正しいパターンは、すべてのサブアカウントがIASを信頼し、IASがプロキシモードで企業IdPを信頼するというものです。これにより、変更は一箇所で済みます。
障害 4: 本番環境で計画なしに使用された cTMS フリー ティア
チームは、プロトタイピングのために cTMS Free ティアをサブスクライブし、本番稼働前にはアップグレードを行いません。Free ティアでは、アーティファクトストレージが2 GB、保持期間が7日間に制限されており、単一の大規模なMTAアーカイブでこの制限に達する可能性があります。保持期間が切れると、トランスポート履歴は失われ、再インポートには再アップロードが必要になります。最初の本番デプロイメントの前に、Standardプランをプロビジョニングしてください。
障害 5: 誤ったグローバルアカウントに構築された Cloud ALM–cTMS 統合
初期導入者は、 Cloud ALMの独自のグローバルアカウント内でcTMSを設定していましたが、お客様のBTPグローバルアカウント内ではありませんでした。SAPは、Cloud ALMのグローバルアカウントに組み込まれたcTMSは非推奨となる予定であることを確認しています。正しいパターンは、お客様自身のBTPグローバルアカウントでcTMSをサブスクライブし、サービスキーとAPIエンドポイントを介してCloud ALMに接続することです。
障害 6: Cloud ALMの変更管理が成熟する前にSolution Manager ChaRMが廃止された
クラウドツールへの移行を急ぐ組織は、 Cloud ALMがABAP主体のシステム環境に対応できる状態になる前に、Solution ManagerのChaRMを廃止しています。2024~2025年時点で、Cloud ALMはSolution Managerの詳細なABAP変更管理機能をすべて複製していません。機能の同等性が確認されるまでは、両方を並行運用してください。Cloud ALMは運用とBTPデプロイメントに、Solution ManagerはABAP変更ガバナンスに使用します。
障害 7: RACIにおいてファンデーションサービスの運用責任が割り当てられていない
IASテナント管理、Cloud Connector VMのパッチ適用、Cloud ALMアラートルーティング、cTMSトランスポート承認には、すべて指名された所有者が必要です。明確なRACI割り当てがないと、アラートが見逃され、コネクタ証明書が期限切れになり、トランスポートリクエストが未承認のまま放置されます。基盤サービス運用のRACIは、カットオーバー後ではなく、カットオーバー前に承認される必要があります。
Q: すべてのSAP BTPプロジェクトに5つのFoundation Servicesすべてが必要ですか?
いいえ。必要なサブセットはプロジェクトのコンテキストに依存します。純粋なSaaS監視プロジェクトでは、 Cloud ALMとIASが必要ですが、Cloud Connector、Private Link、cTMSは不要です。グリーンフィールドのAzure拡張プロジェクトでは、5つすべてを使用する可能性が高いです。§5の判断表を使用して、プロジェクトのコンテキストを必要なサービスにマッピングし、5つすべてを必須のデフォルトとして扱わないでください。
Q: プライベートリンクはオンプレミスシステム上のクラウドコネクタを置き換えることができますか?
いいえ。 Private Link は、ターゲットシステムが Azure または AWS 上で動作している必要があります。企業ネットワーク、VPN、または ExpressRoute 経由で接続される従来のオンプレミスシステムには、Cloud Connector が必要です。また、Private Link は、ABAP ベースのオンプレミス統合で一般的な RFC プロトコルをサポートしていません。両方のサービスは、異なる統合経路のために同じランドスケープ内で共存できます。
Q: Cloud ALMは無料ですか?また、具体的に何が含まれていますか?
Cloud ALMは、 SAP Cloud ALMサポートページに記載されている通り、SAP Enterprise SupportまたはProduct Support for Large Enterprisesをご利用のお客様には追加費用なしで含まれています。基本ティアには、顧客番号あたり1テナント、8 GBのSAP HANAメモリ、月間8 GBのAPIデータ転送が含まれます。標準サポートをご利用のお客様は、導入を計画する前にSAPと権利を確認する必要があります。
Q: プロジェクトはいつcTMSの対象範囲を外し、手動またはCIのみのデプロイメントを使用すべきですか?
以下の場合、cTMSのスコープを外します。(1) プロジェクトに単一のBTP環境があり、プロモーションパスがない場合、(2) アーティファクトタイプがcTMSでサポートされていない場合、(3) 手動ゲートなしで完全に自動化されたCI/CDパイプラインで十分な場合。複数の環境があり、規制または監査要件として追跡可能な変更記録が必要なエンタープライズプロジェクトでは、 cTMS with Cloud ALM Deployment Management が必要なガバナンストレイルを提供します。
Q: IASプロキシモードパターンは要件定義書にどのように文書化すべきですか?
3つの項目を文書化する:(1) ソースIdP(例:「Microsoft Entra ID テナントID xxx」)、(2) フェデレーションプロトコル(SAML 2.0 または OIDC — 新規設定ではSAPはOIDCを推奨)、(3) IASを信頼するBTPサブアカウントのリスト。BTPサブアカウントが企業IdPとの直接信頼を確立しないことを明記する。MFAおよび条件付きアクセスポリシーの要件は、BTPサブアカウントレベルの項目ではなく、IAS設定項目として含める。
Q: 顧客に既存の企業IdPがない場合はどうなりますか?
IASはプライマリIdPとして使用され、プロキシとして機能するのではなく、ユーザーに直接IDを発行します。IPSは、HRソースシステム(例:SuccessFactors)からユーザーをプロビジョニングするか、IAS管理コンソールを介して手動で管理するように設定されています。リスクベース認証とMFAは引き続きIASで設定されます。このトポロジはプロキシモードよりもシンプルですが、IDチームがIASユーザーストアを直接管理する必要があります。
Q: 単一プロジェクト内でABAPトランスポートとBTPトランスポートを組み合わせて扱うにはどうすればよいですか?
推奨されるアプローチは、お客様のBTPグローバルアカウント内のcTMSを Cloud ALM Deployment Managementに接続し、Cloud ALMの変更ドキュメントを使用してABAPとBTPの両方のトランスポート手順を調整することです。グローバルアカウント間のABAPトランスポートは、引き続きネイティブのABAP TMSを別途使用する必要があります。統合されたCloud ALM変更ドキュメントにより、単一の監査証跡が提供されます。
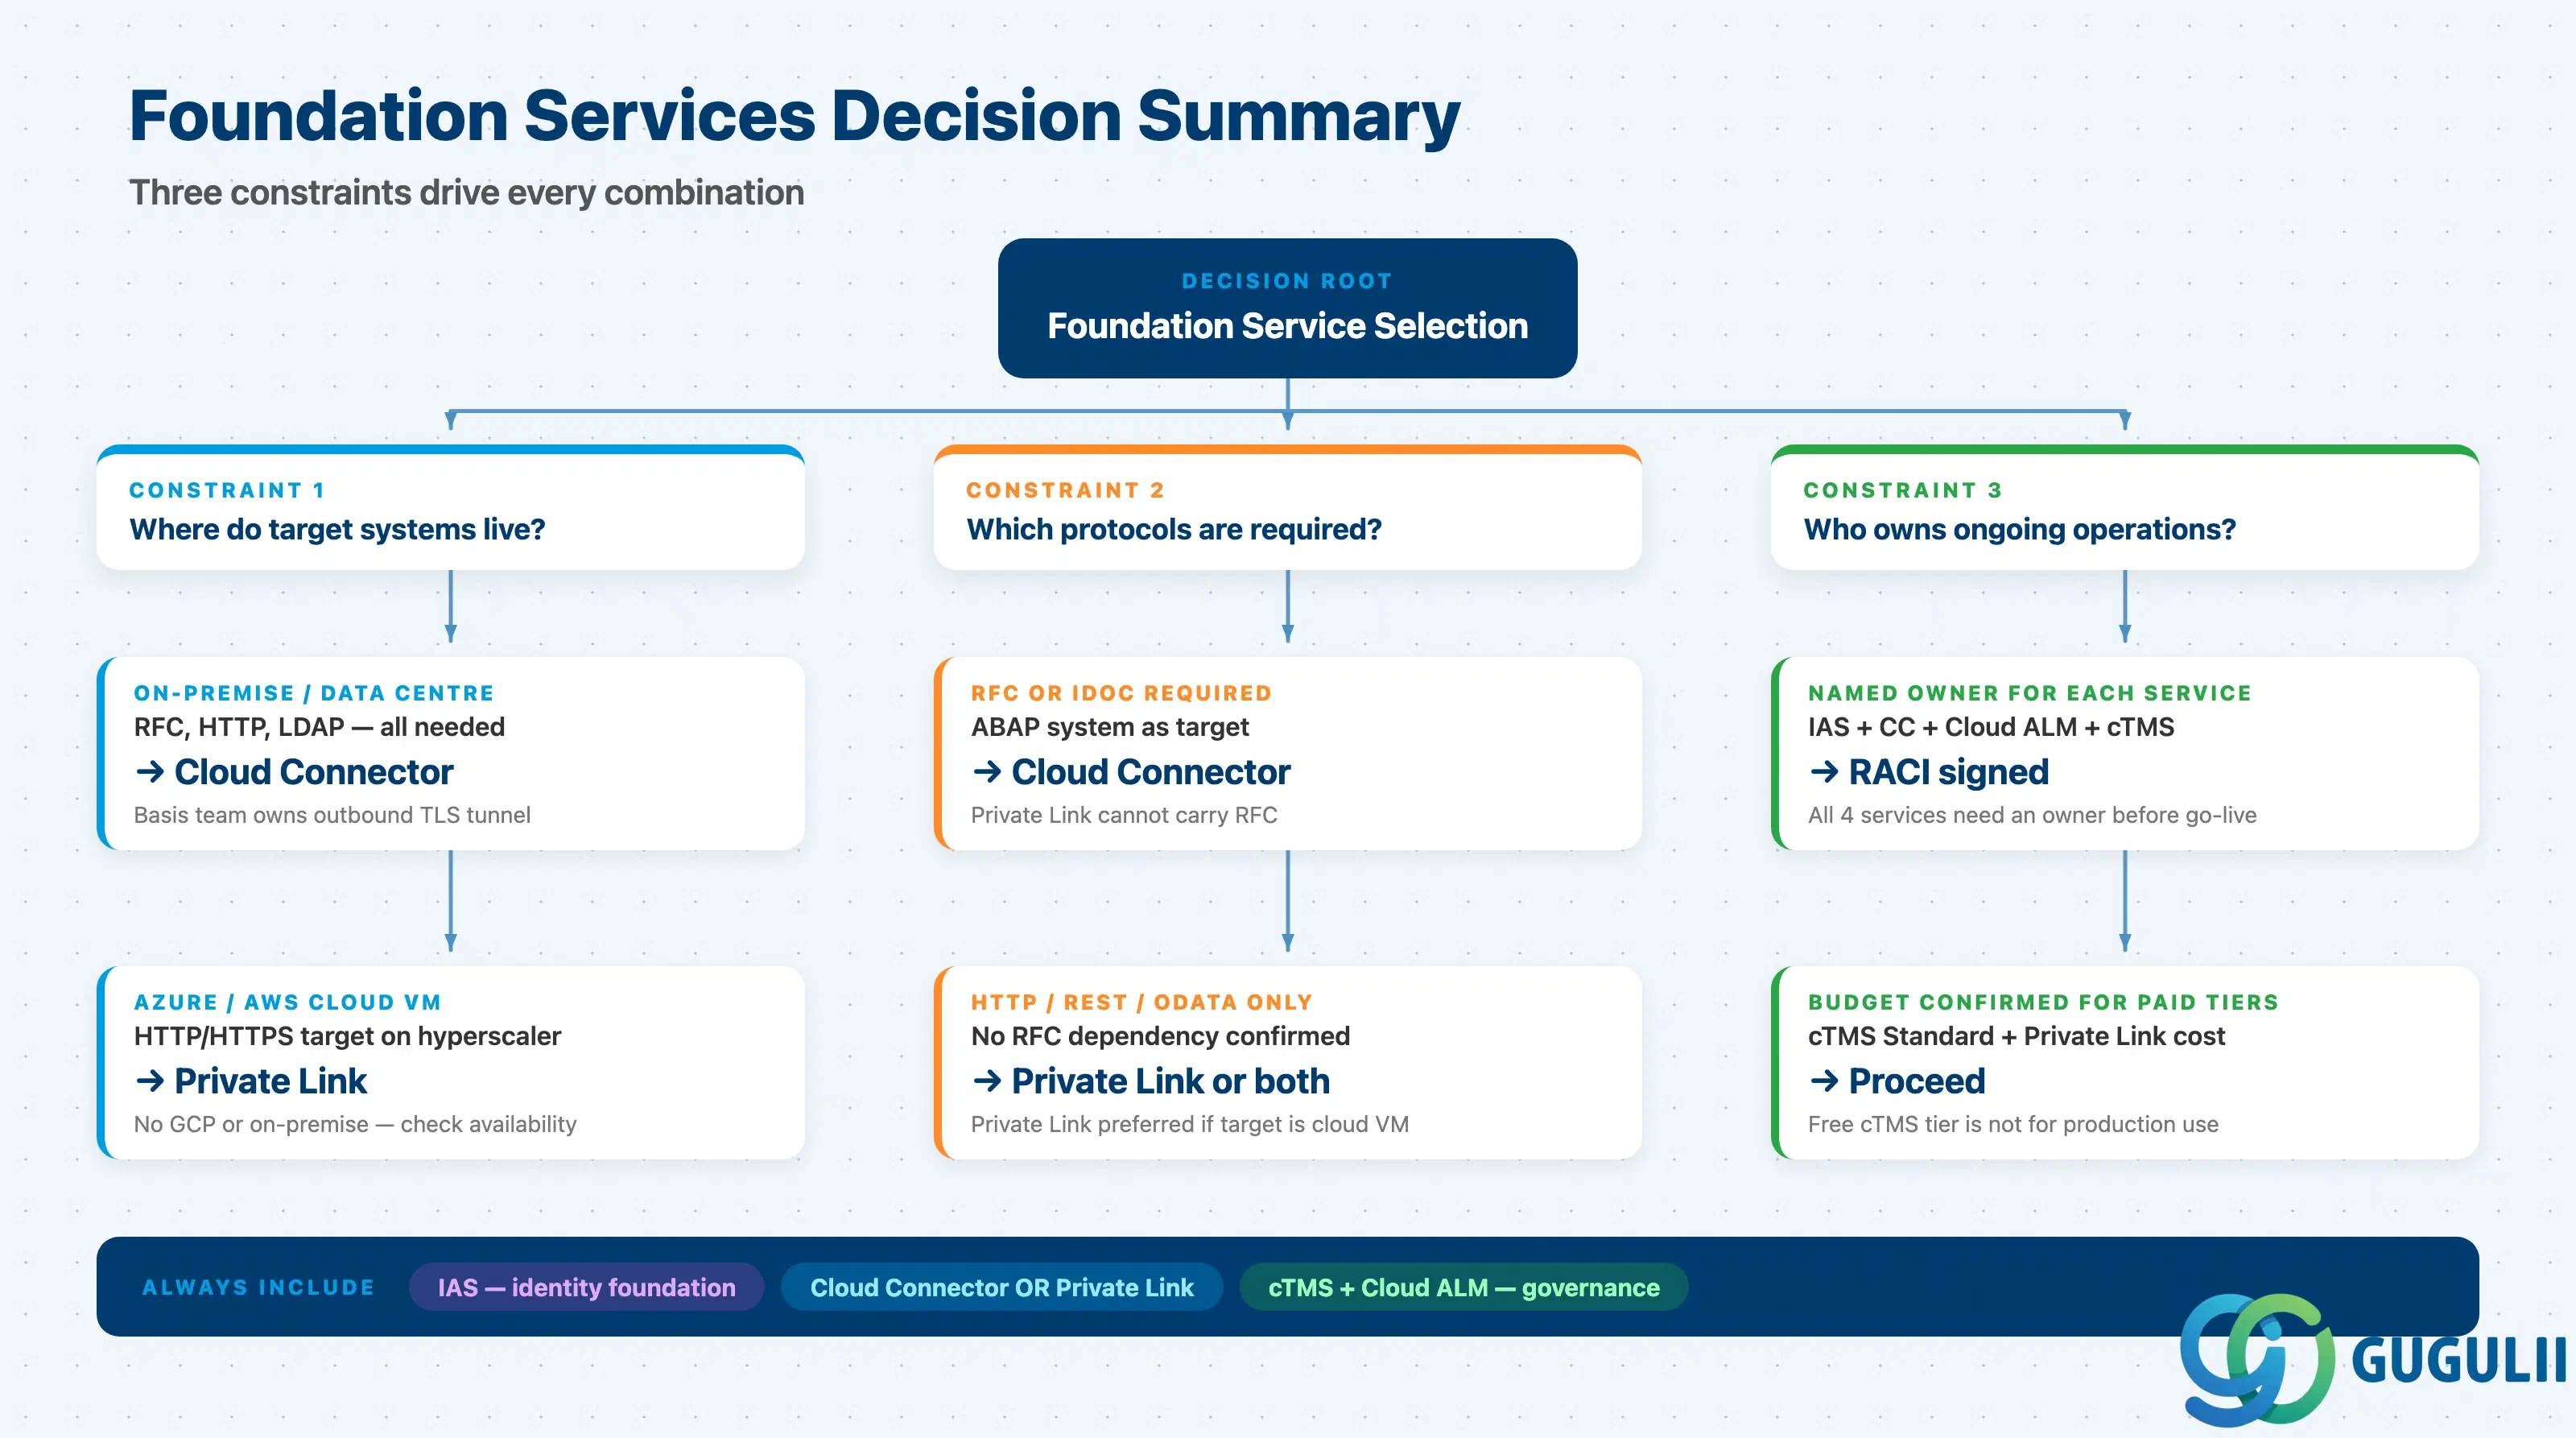
基盤サービスはオプションのインフラではなく、すべてのSAP BTPプロジェクトが稼働するためのID、接続性、トランスポート、運用基盤です。適切な組み合わせを選択するには、以下の3つの基本的な制約を理解する必要があります。対象システムの設置場所(オンプレミス vs クラウドVM)、必要なプロトコル(RFCの場合は Cloud Connectorが必須、HTTPのみの場合は Private Linkが利用可能)、そして各サービスの継続運用を担当するチームです。
この領域で最も高額なミスは要件定義段階で発生します。接続アーキテクチャの選定が遅すぎる、Private Link経由でRFCが可能と想定する、IAS信頼をサブアカウントごとに個別設定し中央管理しない、本番稼働前にcTMS Free ティアをアップグレードしない、運用責任者が未割り当てのまま放置する、といったものです。これらの失敗にはそれぞれ明確な防止策があり、§4の要件チェックリストで直接対応しています。
ほとんどのグリーンフィールドのAzureベースBTPプロジェクトでは、IAS(企業IdPへのプロキシ)+ Private Link(クラウドVM接続)+ cTMS(アーティファクト昇格)+ Cloud ALM(監視とデプロイ)の組み合わせが採用されます。ハイブリッドなオンプレミスプロジェクトの場合は、Private LinkをCloud Connectorに置き換えます。