Title here
Summary here

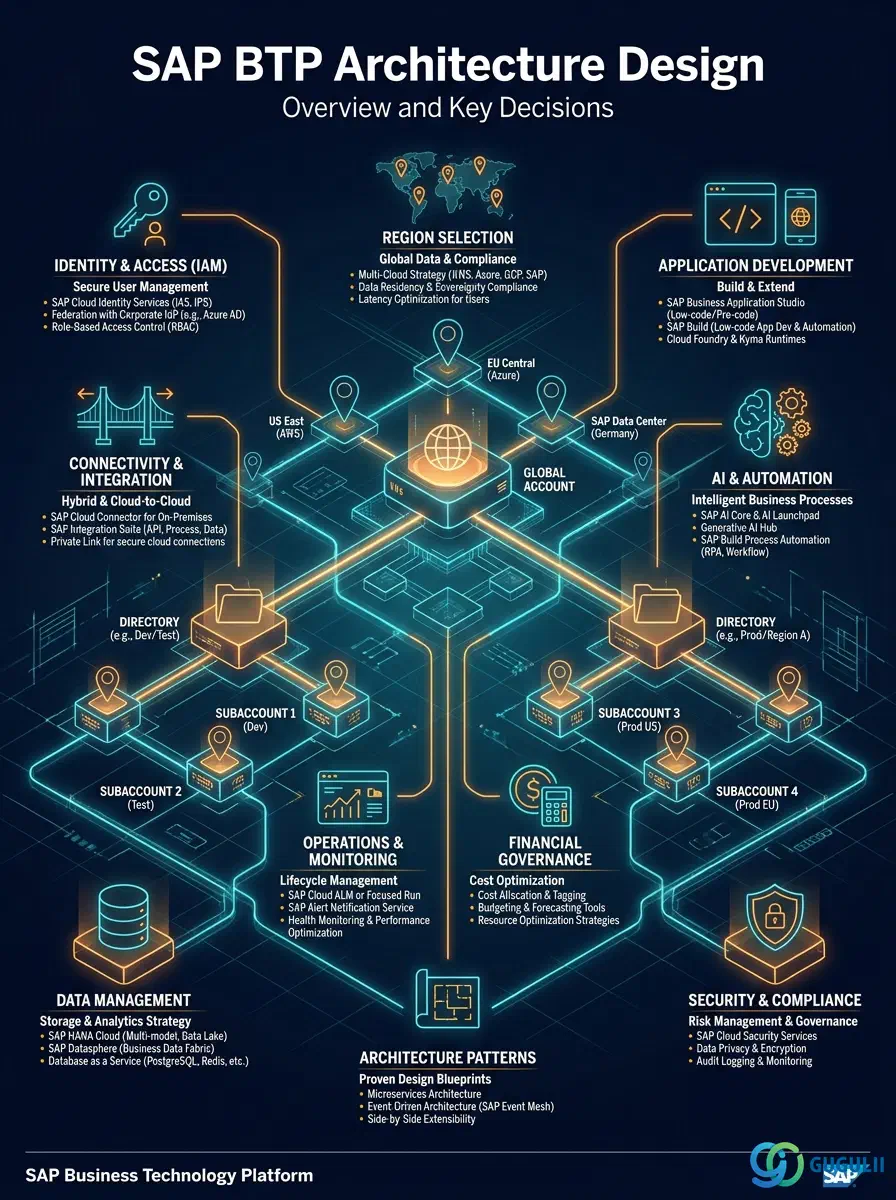
| ID | カテゴリ | コンポーネント | スコープ |
|---|---|---|---|
| BTP-F01 | 概要 | BTPアーキテクチャ設計 | 概要と主要な決定事項(本記事) |
| BTP-F02 | アカウント設計(1) | サブアカウント設計 | パターンと原則 |
| BTP-F03 | アカウント設計(2) | エンタイトルメントとクォータ管理 | パターンと原則 |
| BTP-F04 | 認可(1) | ロールコレクション設計 | パターンと原則 |
| BTP-F05 | 認可(2) | 命名規則 | パターンと原則 |
| BTP-F06 | 開発とトランスポート | CI/CDとトランスポート管理 | パターンと原則 |
| BTP-F07 | ユースケース | BTPアーキテクチャ設計 | ユースケースと決定パターン |
| リソース | URL |
|---|---|
| SAP BTP アカウントモデル | help.sap.com → |
| ベストプラクティス:ディレクトリとサブアカウントを使用したアカウントモデル | help.sap.com → |
| SAP BTP リージョン | help.sap.com → |
| エンタイトルメントとクォータ | help.sap.com → |
| SAP アーキテクチャセンター | sap.com → |
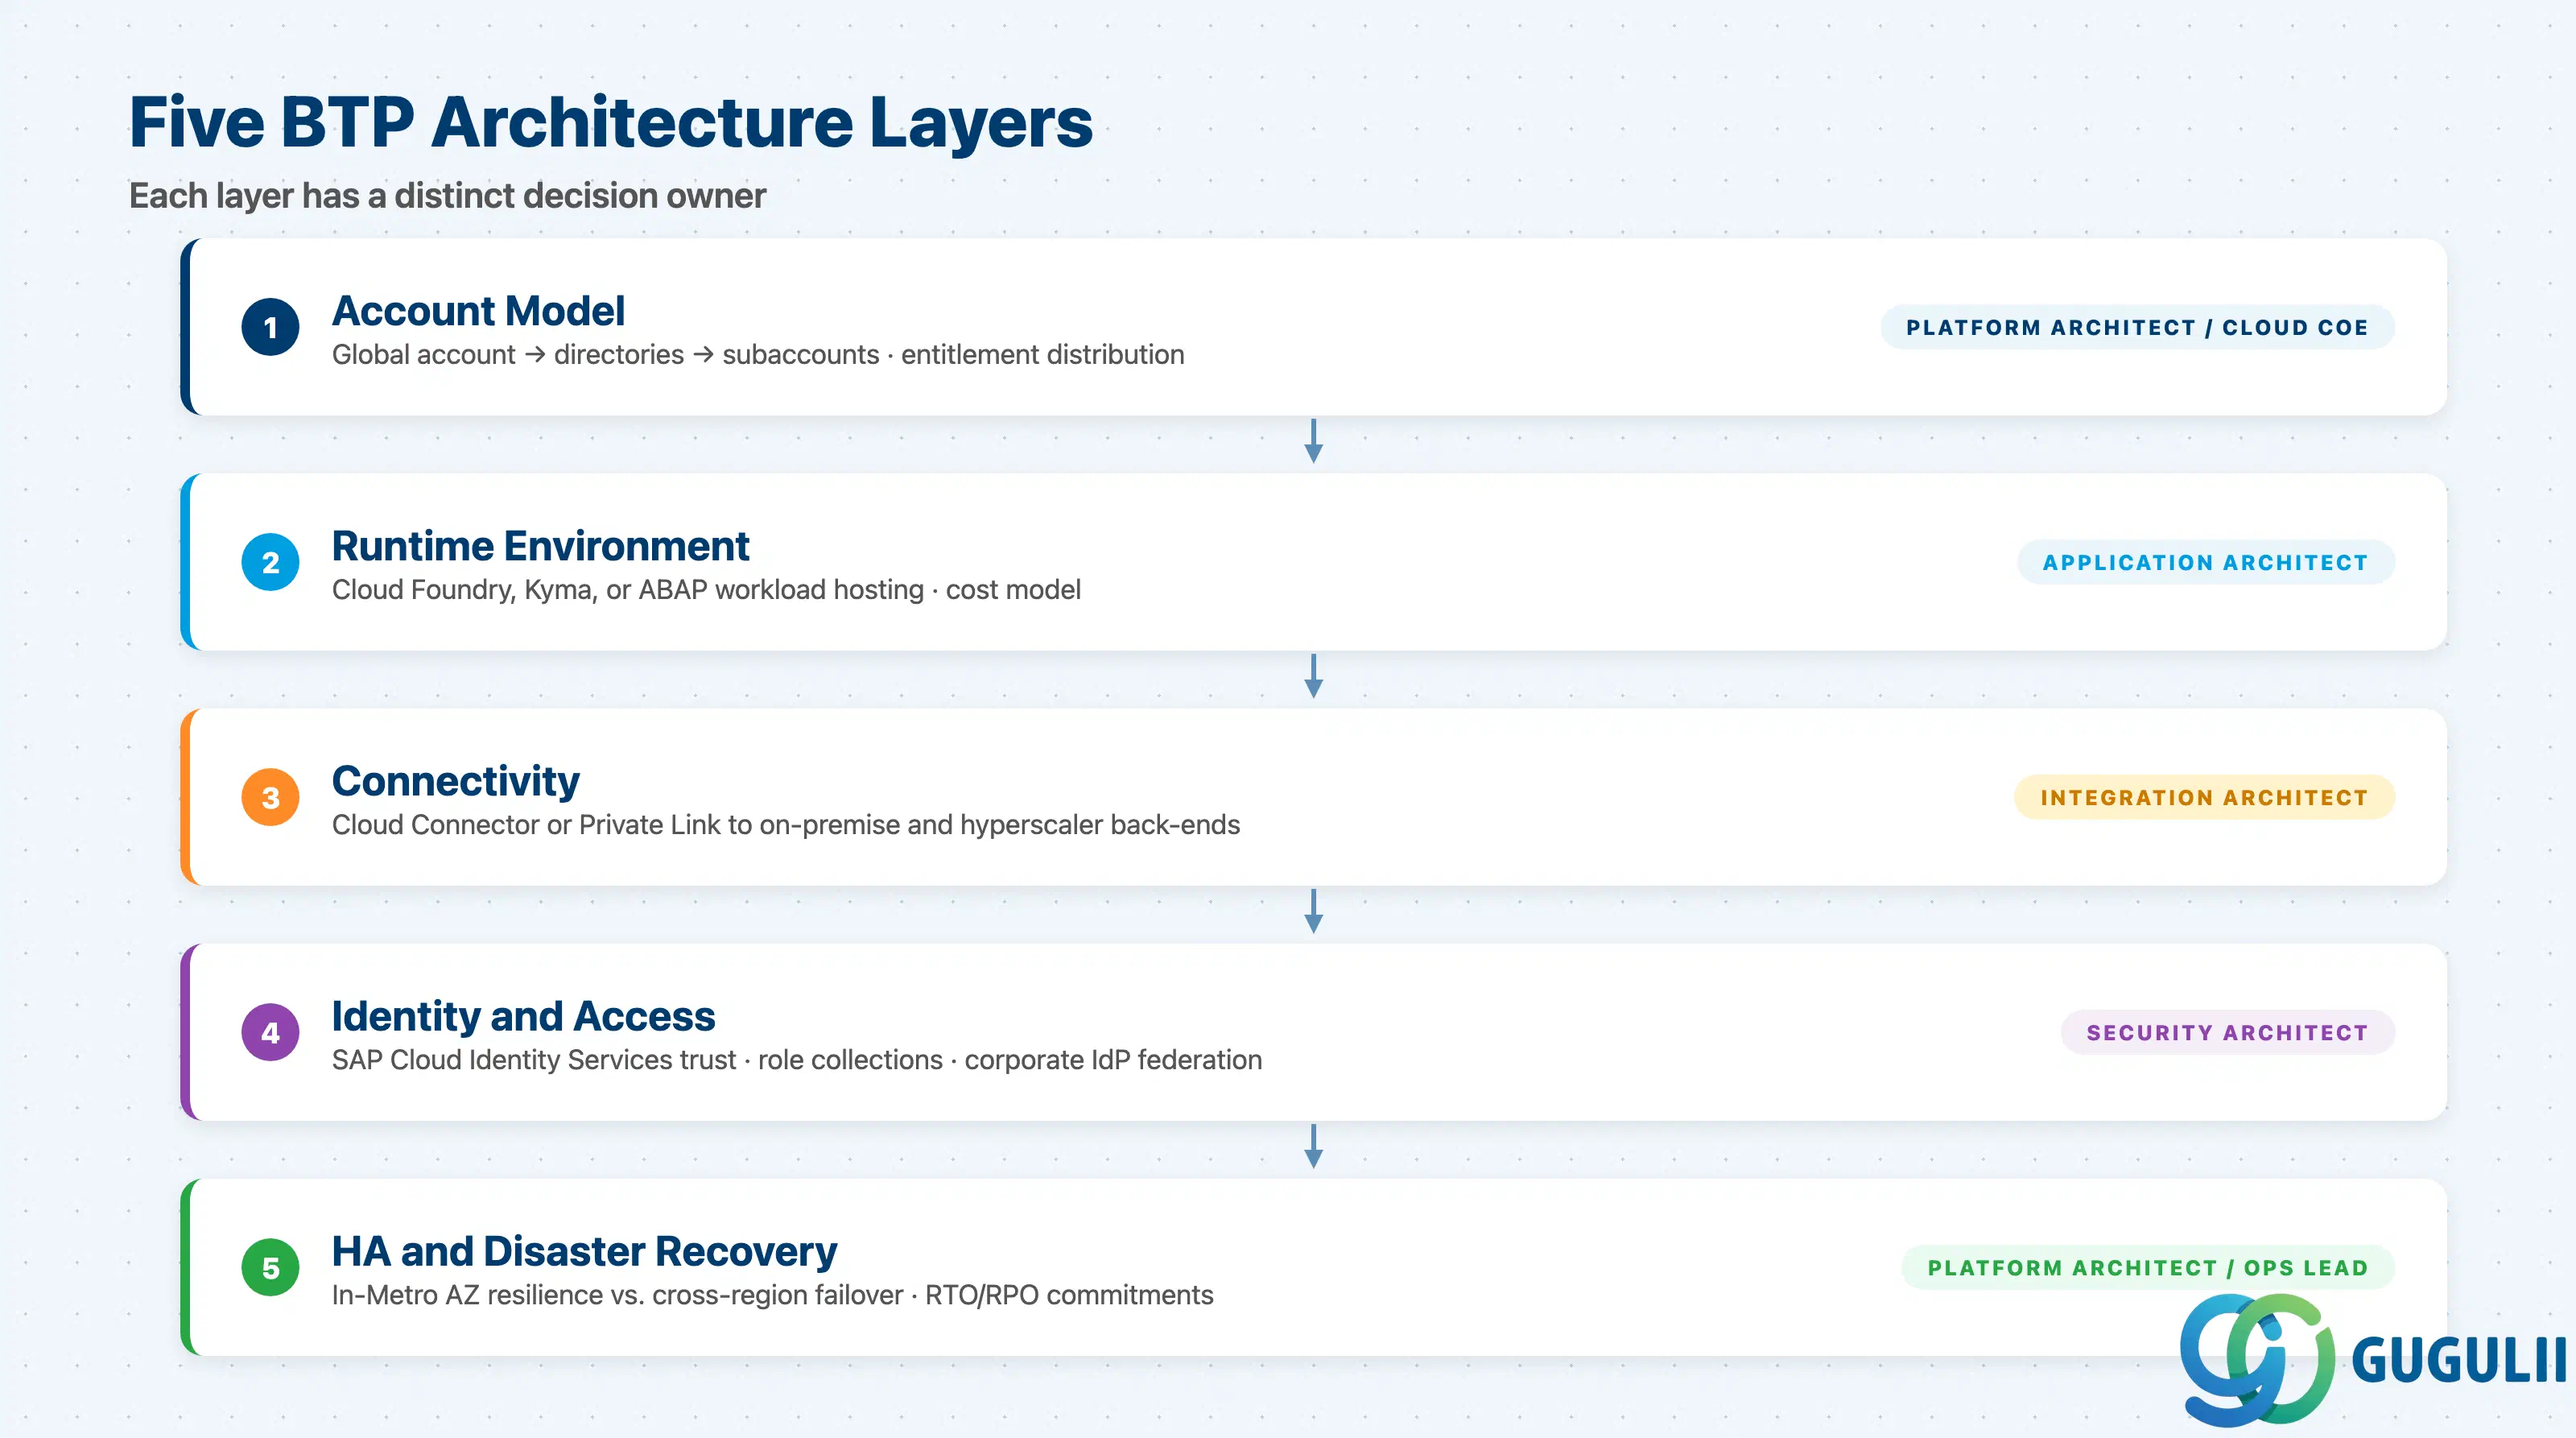
SAP BTPのアーキテクチャ設計は、相互接続された5つの構造レイヤーにわたっており、各レイヤーには明確な意思決定者と異なる可逆性の特性があります。 SAP BTPアカウントモデルは、組織の原則を定義しています。グローバルアカウントは1つのSAP契約に対応し、その下でディレクトリとサブアカウントが組織的および運用上の境界を反映するように構成されます。
| レイヤー | 役割 | 主な意思決定者 | |
|---|---|---|---|
| アカウントモデル | グローバルアカウント → ディレクトリ → サブアカウント; エンタイトルメントの配分 | プラットフォームアーキテクト / Cloud CoE | |
| ランタイム環境 | Cloud Foundry、Kyma、またはABAPワークロードのホスティング; コストモデル | アプリケーションアーキテクト | |
| 接続性 | オンプレミスまたはハイパースケーラーバックエンドへのCloud ConnectorまたはPrivate Link | インテグレーションアーキテクト | |
| IDとアクセス | SAP Cloud Identity Servicesの信頼関係; ロールコレクション; 企業IdPのフェデレーション | セキュリティアーキテクト | |
| HAとDR | 同一メトロ内のAZ耐障害性 vs. リージョン間フェイルオーバー | プラットフォームアーキテクト / 運用リーダー |
これらのレイヤーは代替ではありません。堅牢なランタイムの選択は、不適切に設計されたアカウント階層を補うことはできません。
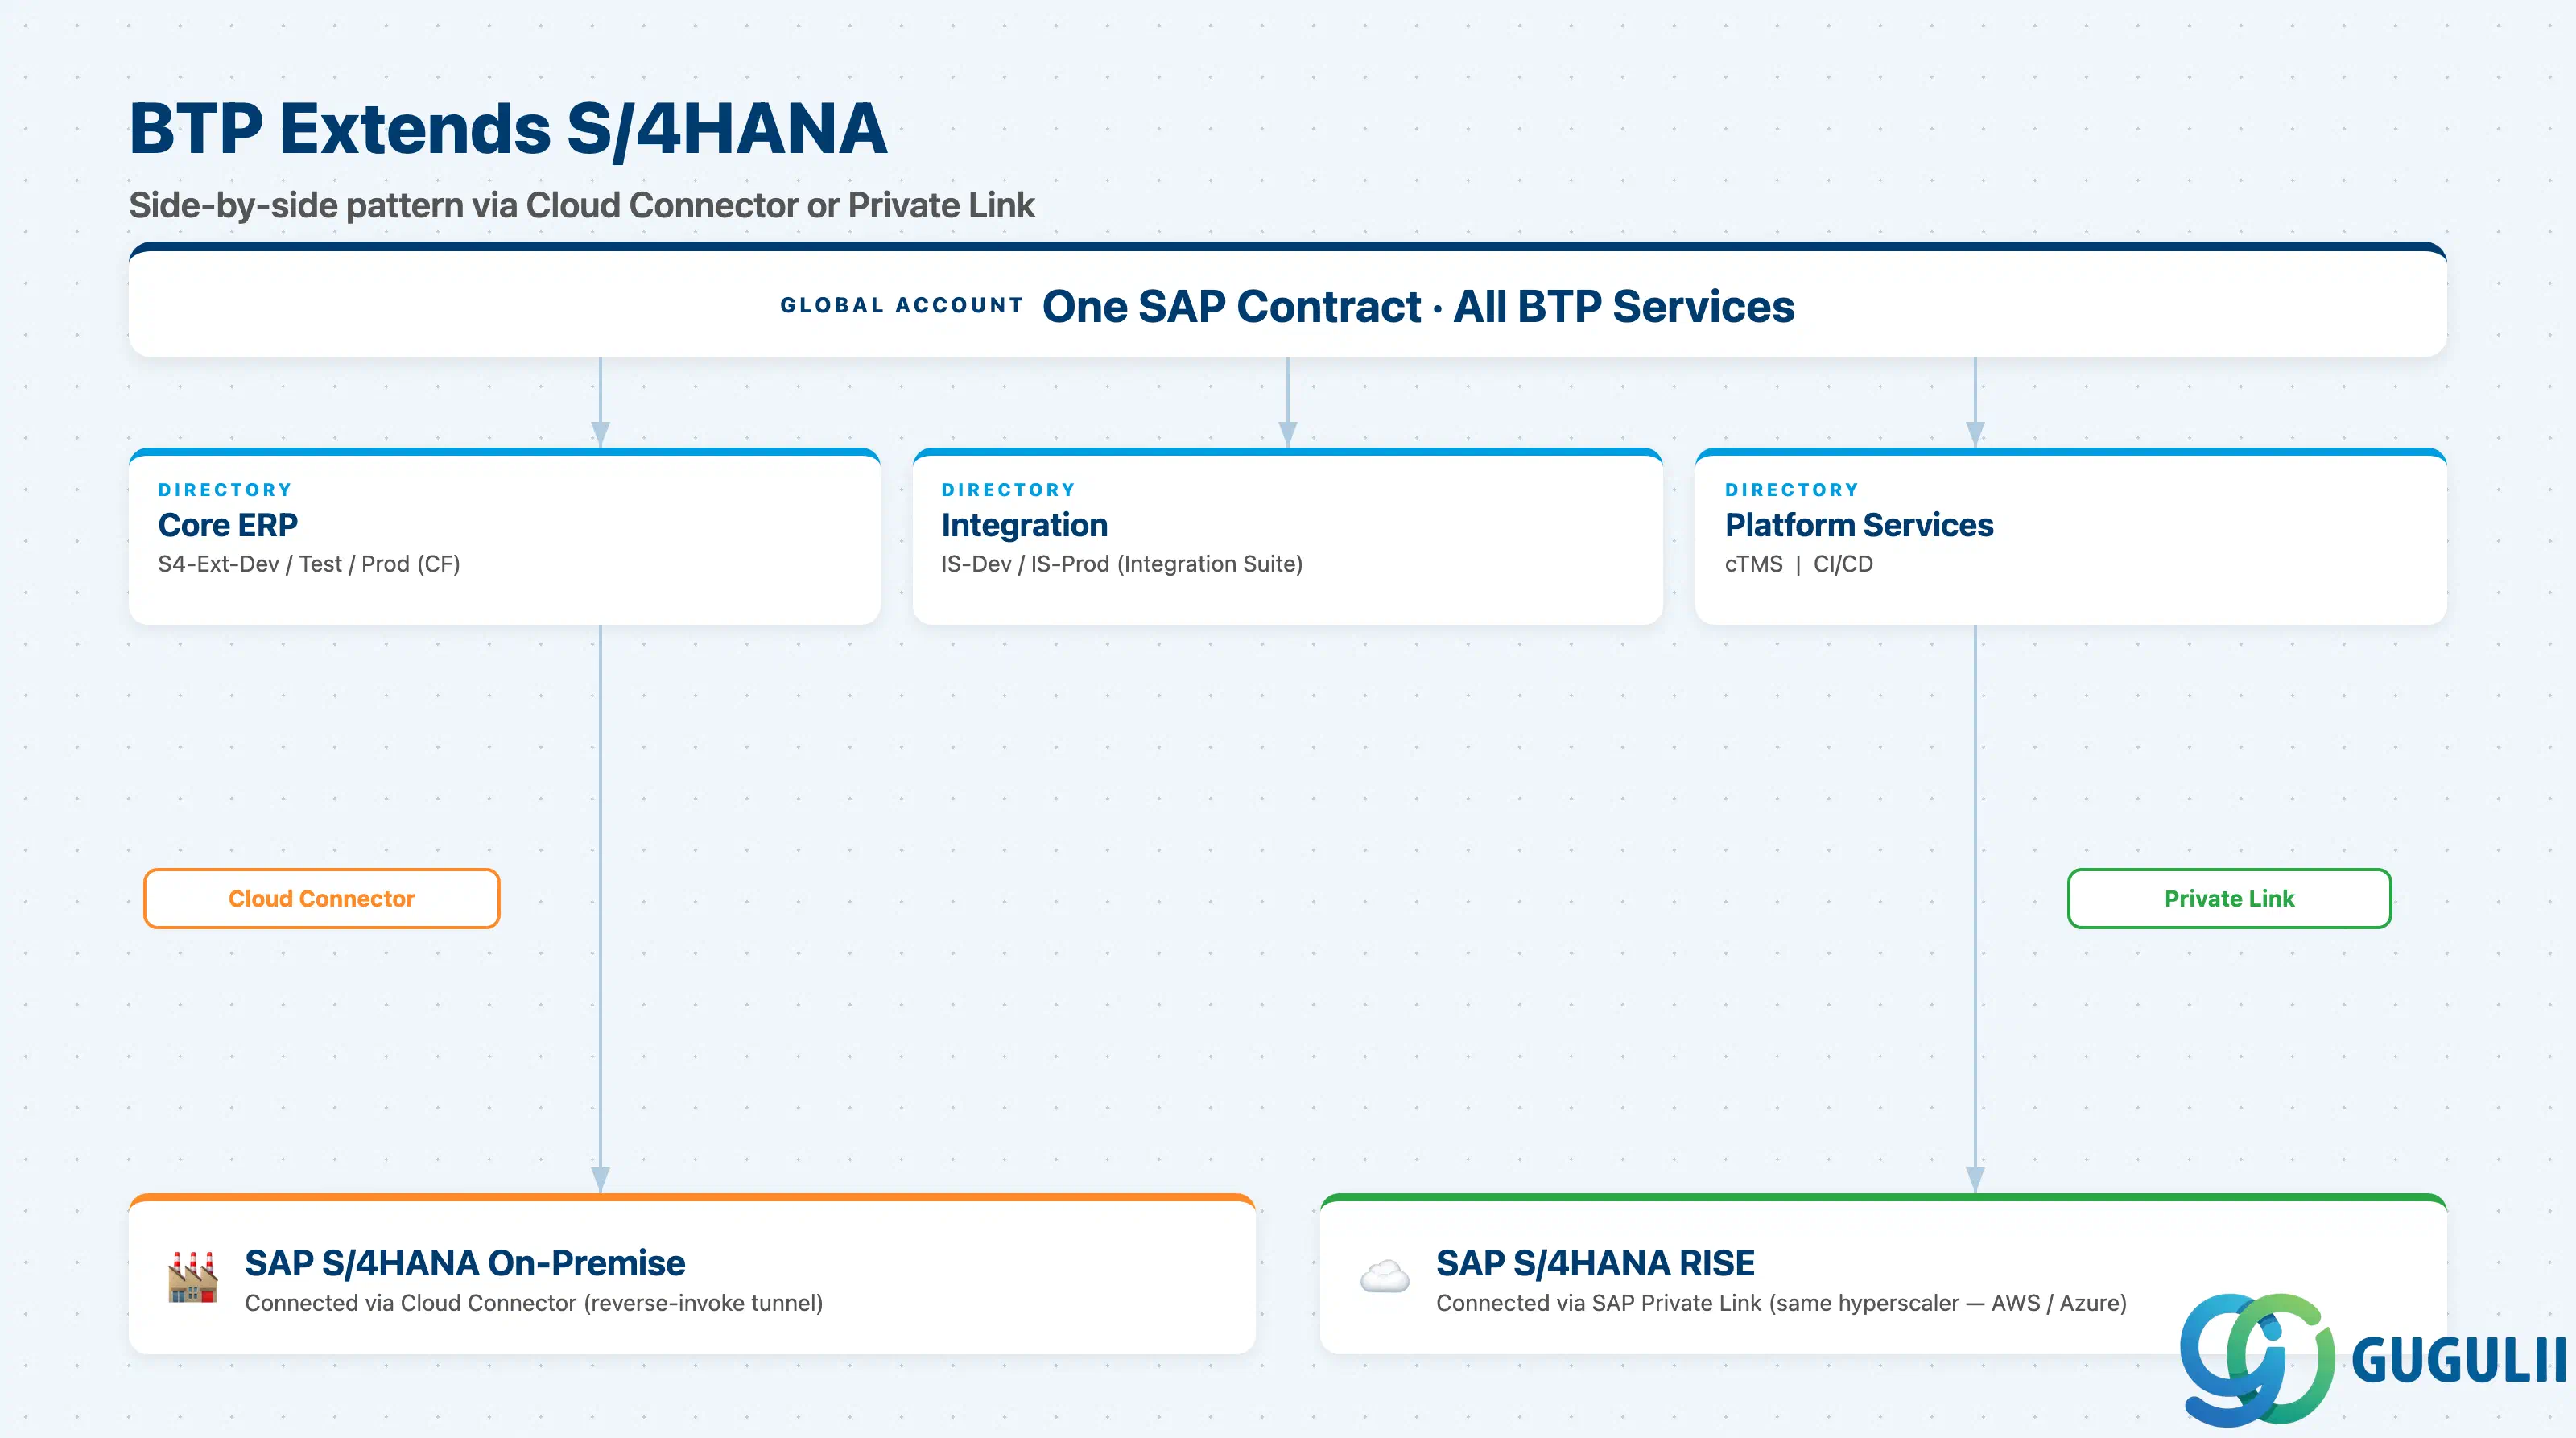
BTPはS/4HANAを実行するのではなく、拡張します。すべてのBTPアーキテクチャ上の決定は、SAPコアとの定義された関係に遡らなければなりません。 SAP BTP Guidance Frameworkはこの関係を形式化しています。BTP上のサイドバイサイド拡張により、ビジネスロジックがS/4HANAカーネルから切り離され、カスタムコードを壊すことなくアップグレードが可能になります。
┌─────────────────── Global Account ──────────────────────┐
│  ┌── Directory: Core ERP ───────────────────────────┐   │
│  │  Subaccount: S4-Ext-Dev / Test / Prod (CF)       │   │
│  └──────────────────────────────────────────────────┘   │
│  ┌── Directory: Integration ────────────────────────┐   │
│  │  Subaccount: IS-Dev / IS-Prod (Integration Suite)│   │
│  └──────────────────────────────────────────────────┘   │
│  ┌── Directory: Platform Services ──────────────────┐   │
│  │  Subaccount: cTMS  │  Subaccount: CI-CD          │   │
│  └──────────────────────────────────────────────────┘   │
└─────────────────────────────────────────────────────────┘
         │ Cloud Connector (RFC/HTTP)     │ Private Link
         ▼                                ▼
  ┌── On-Premise ──────────┐   ┌── Hyperscaler VPC ────┐
  │ SAP S/4HANA (ECC/OP)  │   │ SAP S/4HANA (RISE)   │
└────────────────────────┘ └───────────────────────┘BTP上のS/4HANA拡張はサイドバイサイドパターンを採用します。BTPサブアカウント内のカスタムロジックが、OData、RFC、またはイベントを介してS/4HANAと通信します。Clean Coreの原則では、すべてのカスタマイズをS/4HANAカーネルではなくBTP上に配置することが求められます。
重要ポイント: BTPサブアカウント構造は、単一アプリケーションのデプロイメント段階だけでなく、S/4HANAランドスケープのステージ(開発/テスト/本番)と組織境界を反映する必要があります。
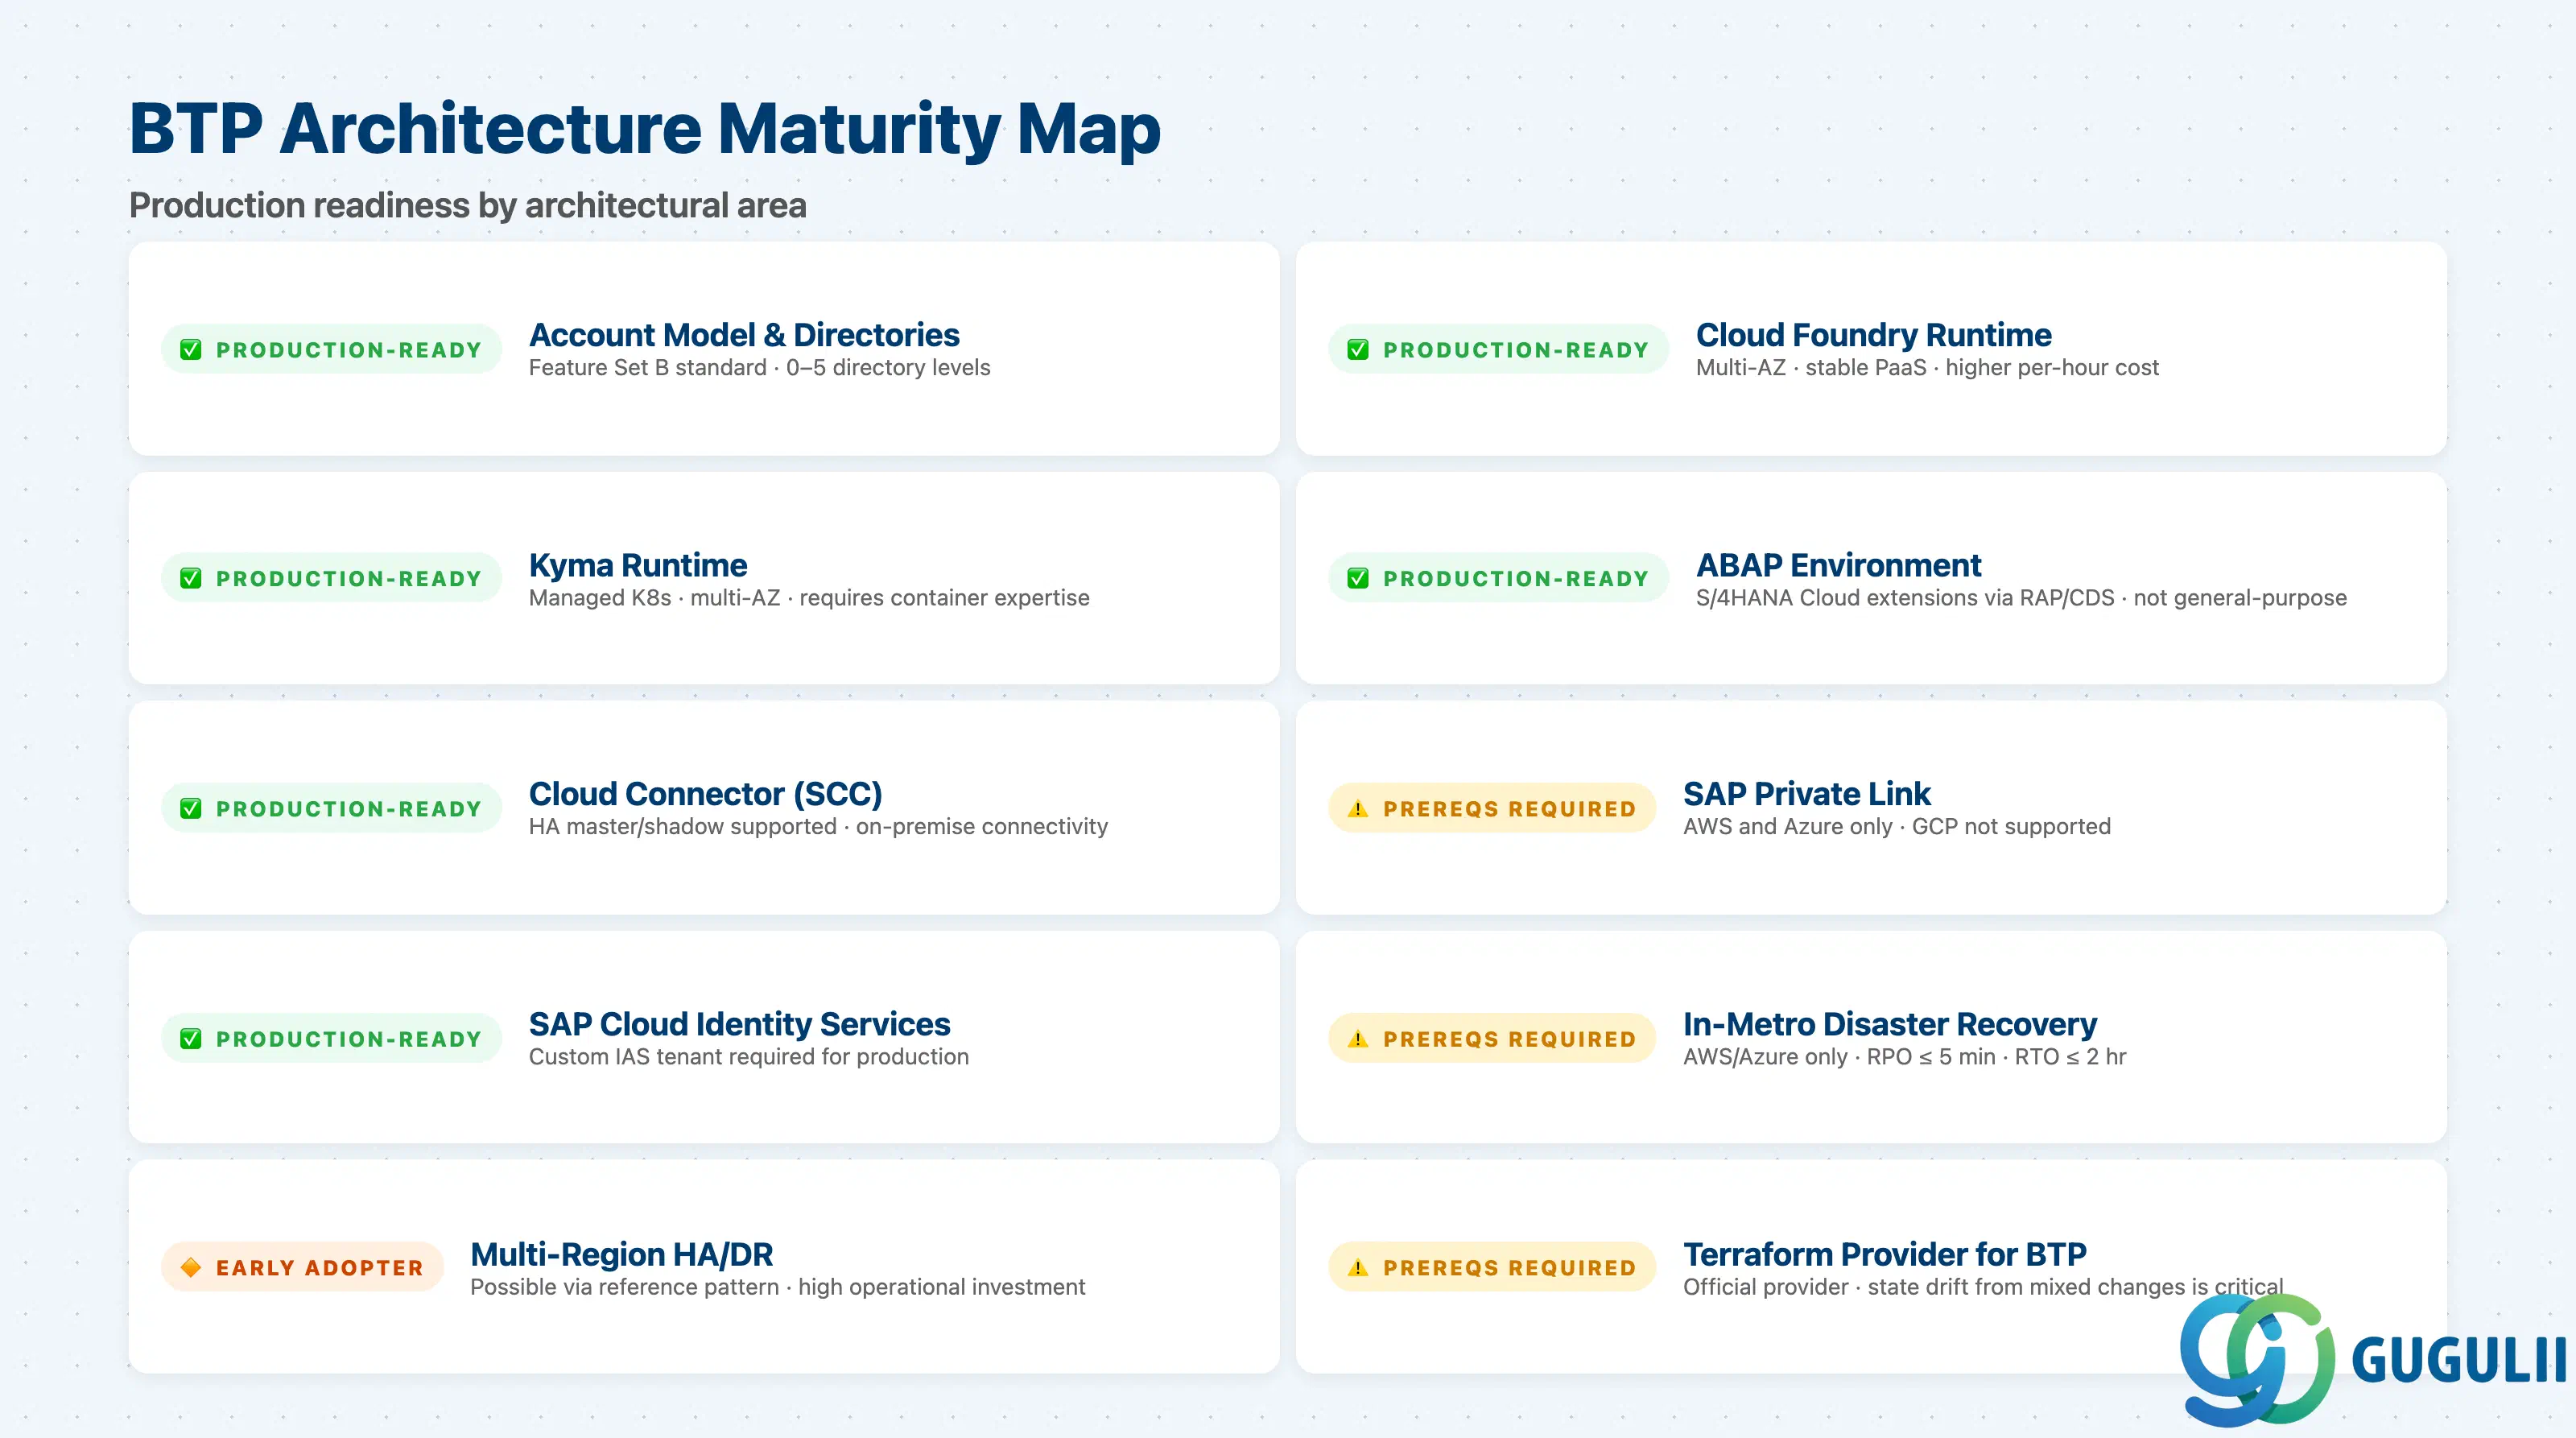
以下に翻訳したMarkdownブロックを示します。
以下の成熟度評価は、SAPの公開ドキュメントおよびコミュニティ発表に基づいています。In-Metro DRのRPO/RTO数値とAWS/Azureのみの制限は、 SAPコミュニティによるIn-Metroディザスタリカバリの発表を参照しています。Terraformの状態ドリフト動作は、 SAP BTP Terraformプロバイダコミュニティブログに記載されています。
| アーキテクチャ領域 | 成熟度 | 備考 | |
|---|---|---|---|
| アカウントモデルとディレクトリ構造 | ✅ 本番利用可能 | 完全に文書化済み;Feature Set B標準;最大5階層のディレクトリ | |
| Cloud Foundryランタイム | ✅ 本番利用可能 | 安定したPaaS;マルチAZ対応;オンデマンドワークロードではKymaより時間単価が高い | |
| Kymaランタイム | ✅ 本番利用可能 | マネージドKubernetes;マルチAZ対応;従量課金制;コンテナに関する専門知識が必要 | |
| ABAP環境 | ✅ 本番利用可能 | RAP/CDSによるS/4HANA Cloud拡張で安定稼働;汎用ランタイムではない | |
| Cloud Connector (SCC) | ✅ 本番利用可能 | HAマスター/シャドウ対応;オンプレミス接続に必須 | |
| SAP Private Link | ⚠️ 前提条件ありで利用可能 | AWSとAzureのみ対応;GCPは未サポート | |
| SAP Cloud Identity Services (IAS) | ✅ 本番利用可能 | 本番環境ではカスタムIASテナント推奨;デフォルトのSAP ID Serviceはサンドボックス専用 | |
| 同一メトロ内ディザスタリカバリ | ⚠️ 前提条件ありで利用可能 | AWSとAzureのみ対応;RPO ≤ 5分、RTO ≤ 2時間;全リージョン障害は対象外 | |
| マルチリージョンHA/DR | 🔶 アーリーアダプター向け | リファレンスパターンによるアーキテクチャ実装は可能;ステートレス設計と多大な運用投資が必要 | |
| SAP BTP向けTerraformプロバイダ | ⚠️ 前提条件ありで利用可能 | 公式プロバイダ提供あり;手動操作とTerraform変更の混在による状態ドリフトは重大な障害モード |
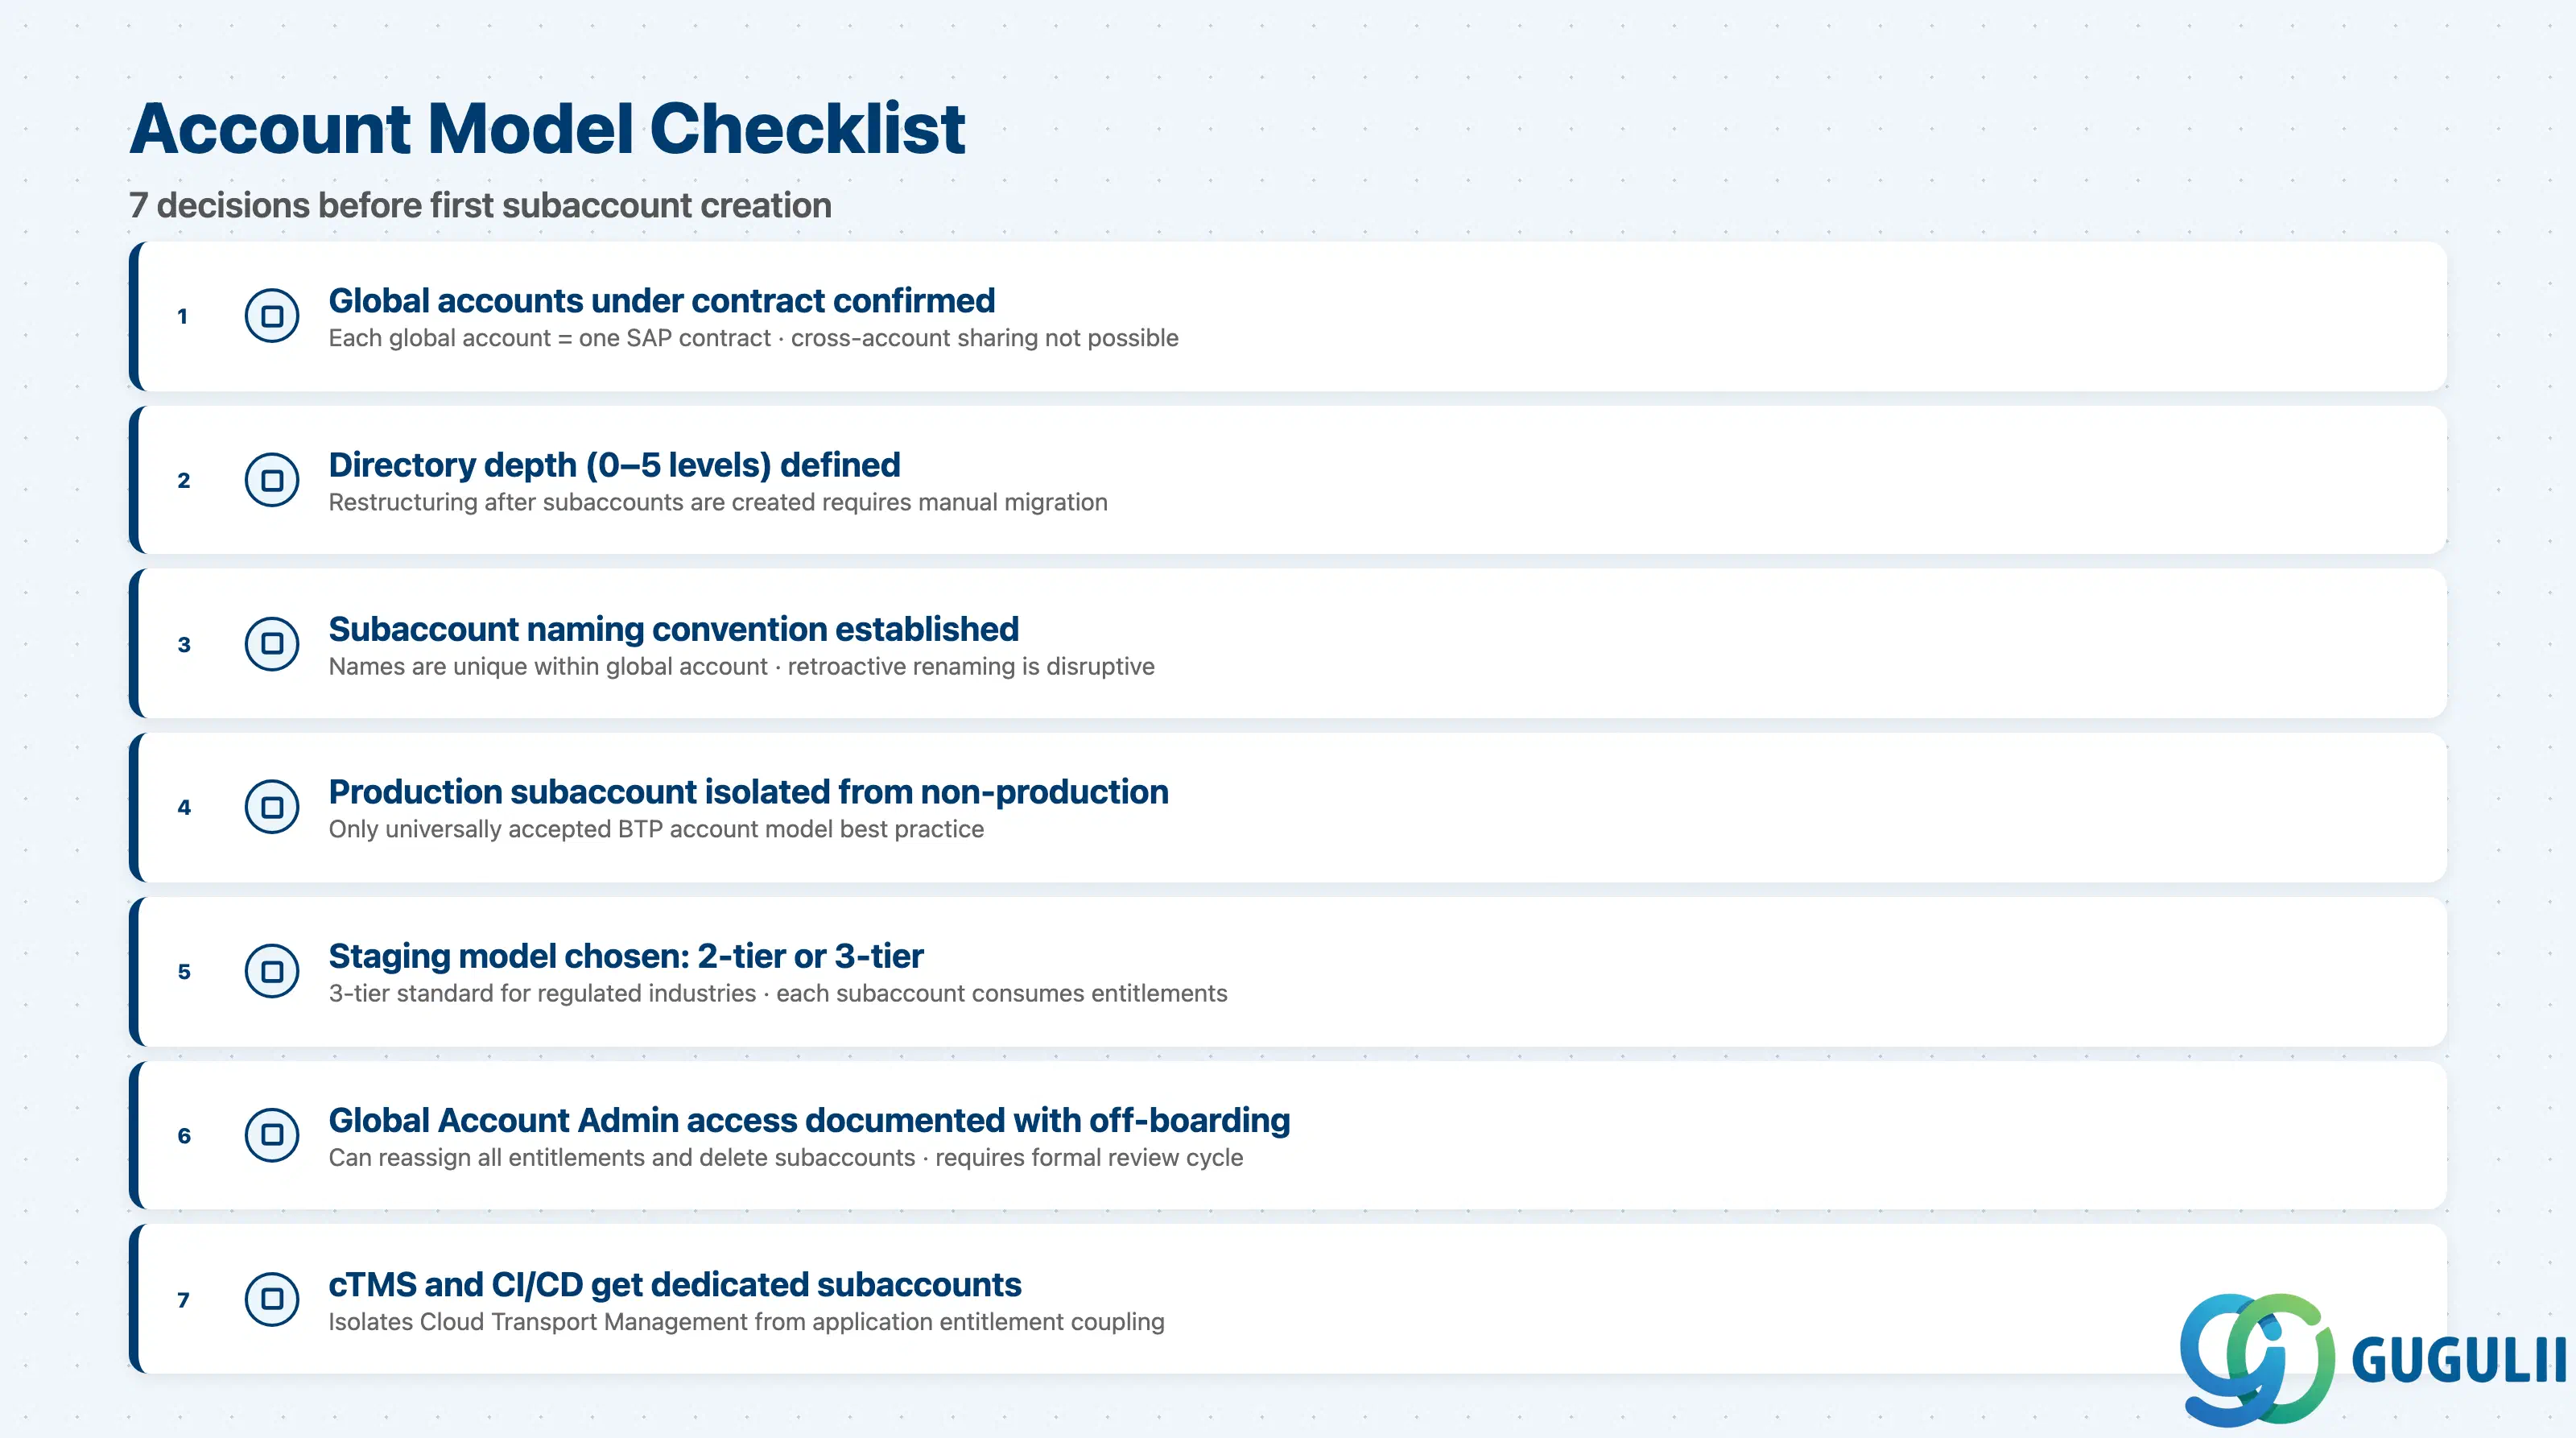
SAP BTPアカウントモデルのドキュメントと アカウントモデルのベストプラクティスガイドは、このチェックリストのすべての項目の基盤となります。特に、ディレクトリの最大5階層、命名規則のガイダンス、および本番サブアカウントを分離するという普遍的な推奨事項が重要です。
| チェックリスト項目 | 重要な理由 |
|---|---|
| 契約中のSAP BTPグローバルアカウント数を確認する | 各グローバルアカウントは1つのSAP契約に対応し、アカウント間でのエンタイトルメント共有は不可 |
| 組織構造に合わせてディレクトリ階層(0~5レベル)を定義する | ディレクトリ階層により管理委任が決まる。サブアカウント作成後の再編成は手動移行が必要 |
| サブアカウント作成前に命名規則を確立する | サブアカウント名はグローバルアカウント内で一意。事後的な名称変更は混乱を招き、CLI/Terraformでの対応が不統一 |
| 本番用サブアカウントを専用で作成し、非本番環境と分離することを確認する | SAPが唯一普遍的に推奨するアカウントモデルのベストプラクティス。本番と非本番の混在は開発エラーによる本番影響を招く |
| サブアカウントのステージモデルを定義する:2層(開発+テスト、本番) vs 3層(開発、テスト、本番) | 3層は規制業界の標準、2層はシンプルなプロジェクトで有効。各サブアカウントはエンタイトルメントを消費 |
| グローバルアカウント管理者の保持者を特定し、退任手順を文書化する | グローバルアカウント管理者は全エンタイトルメントの再割り当てとサブアカウント削除が可能。正式なアクセスレビューサイクルが必要 |
| cTMSおよびCI/CDサービスに専用サブアカウントを割り当てるか決定する | ベストプラクティスとしてCloud Transport Managementを分離し、アプリケーションサブアカウントとのエンタイトルメント結合を回避 |
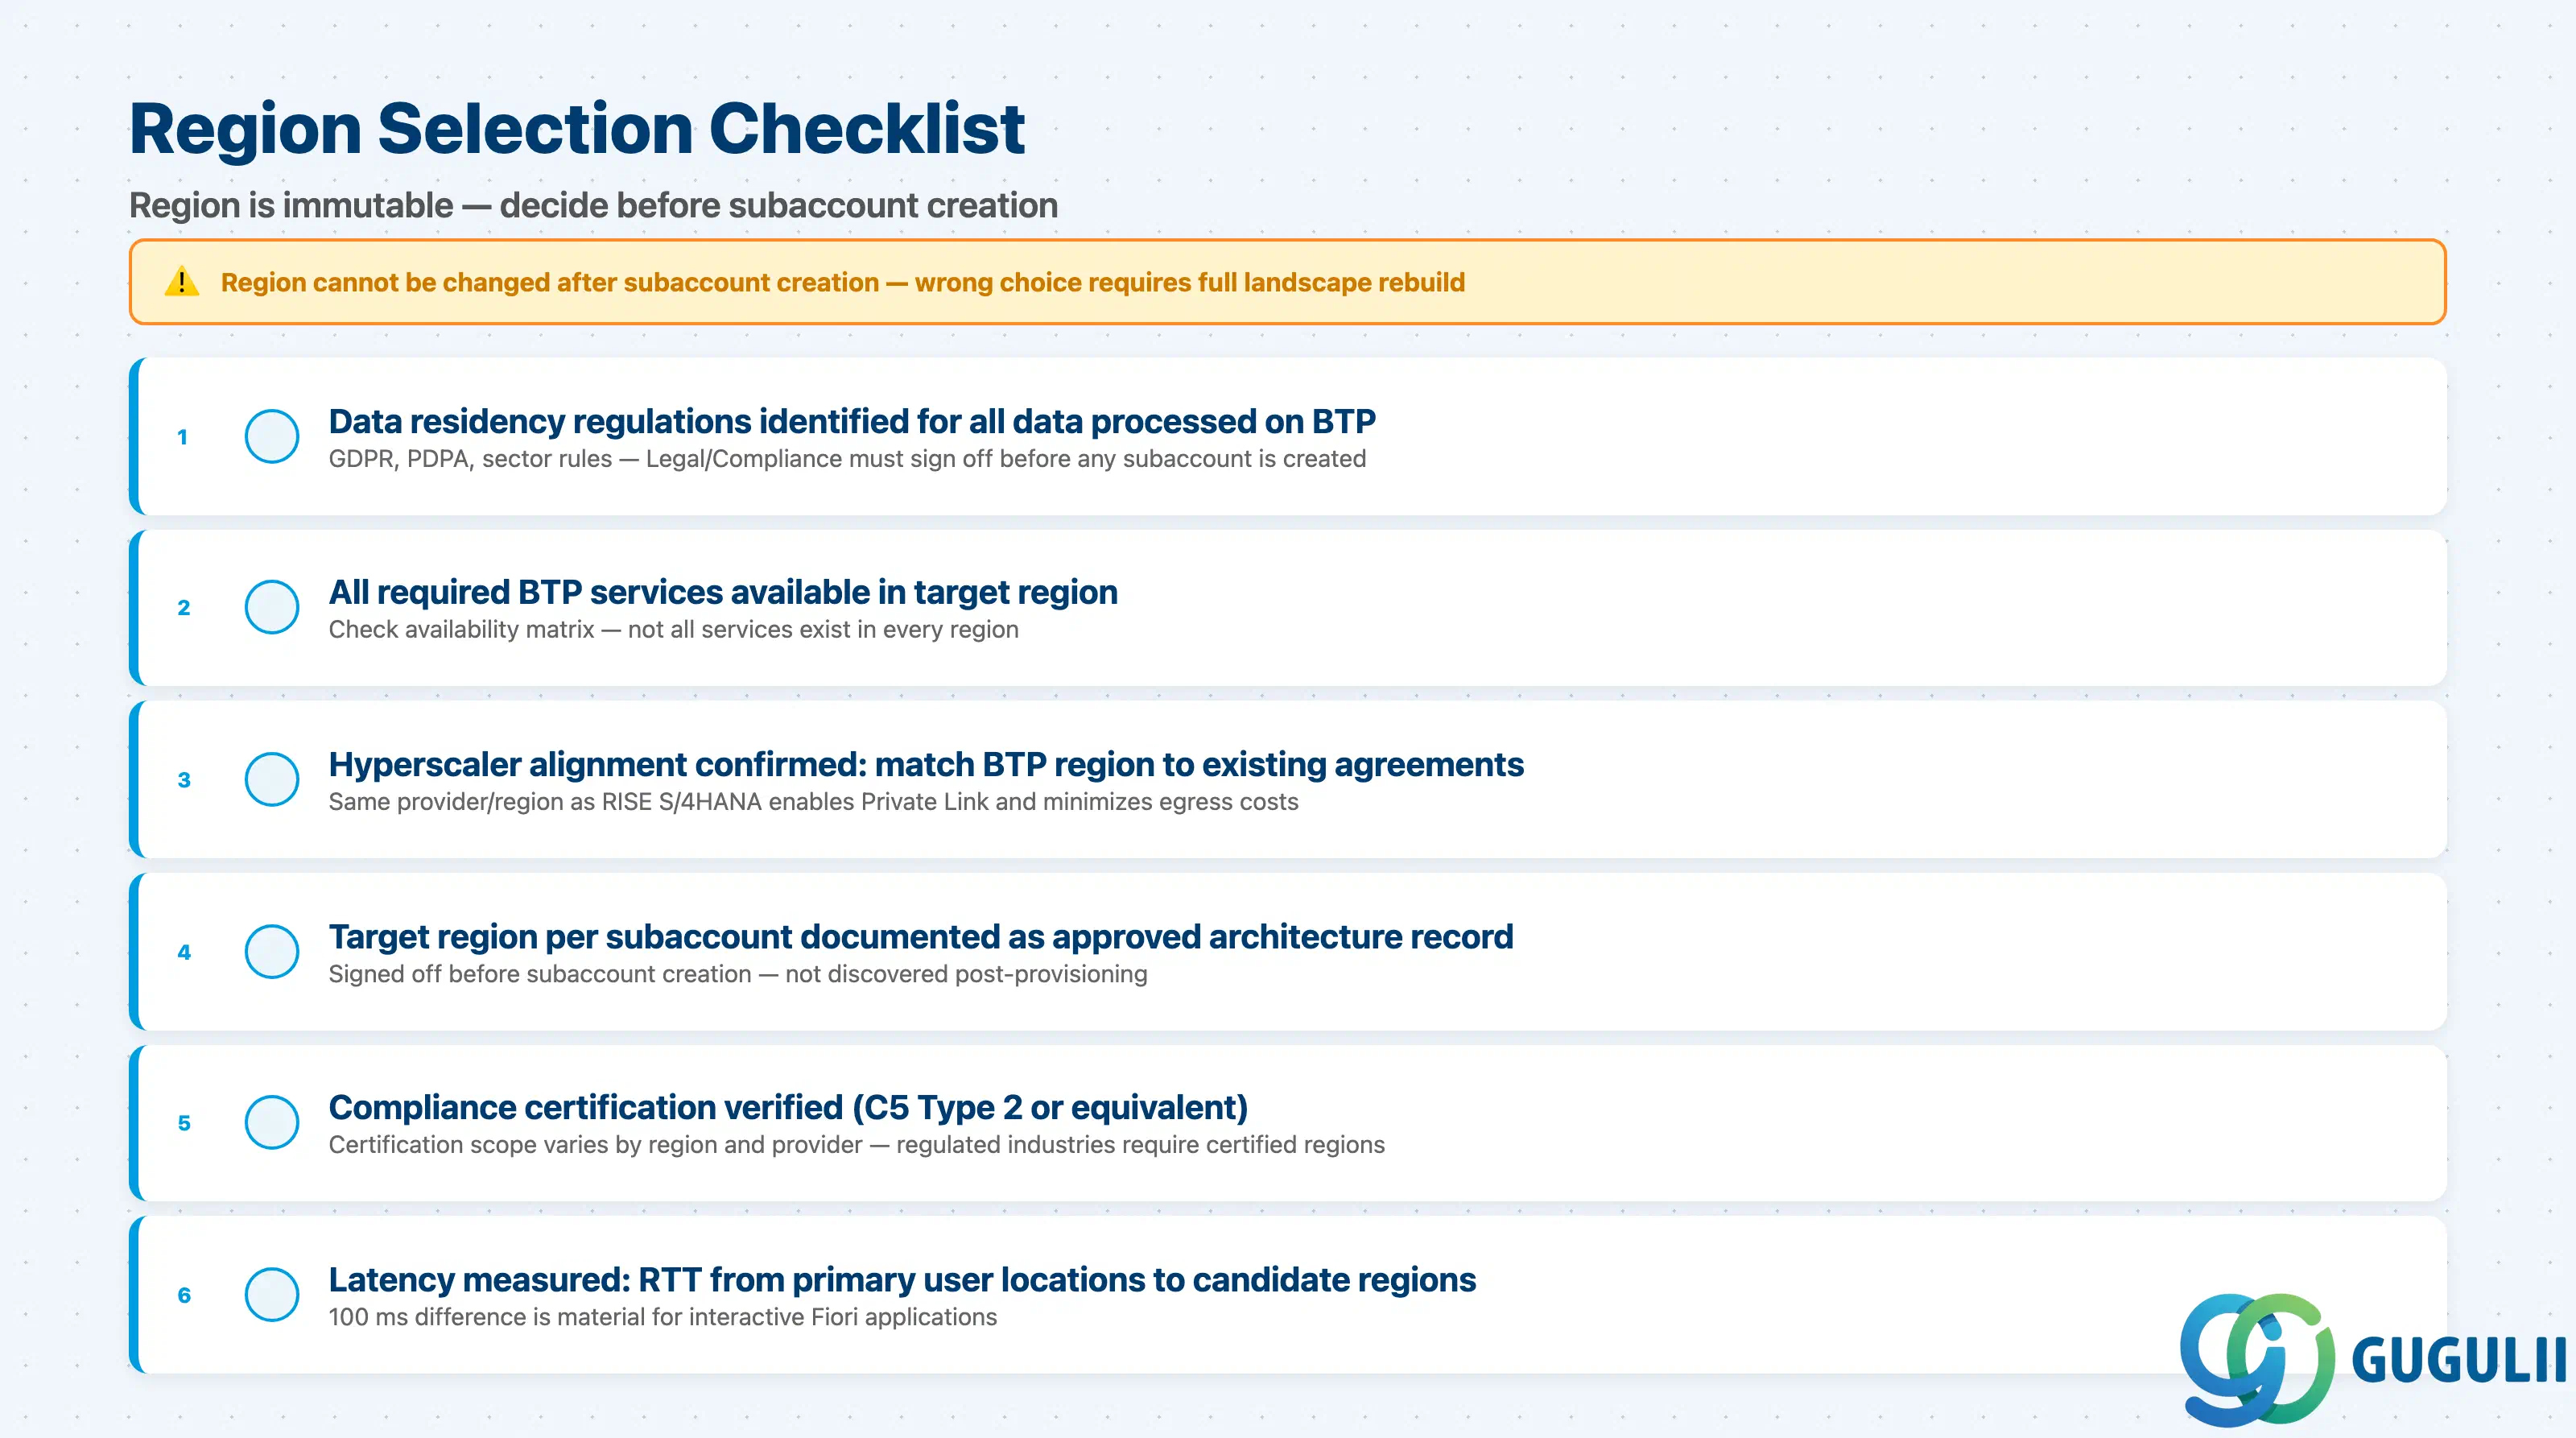
サブアカウント作成時のリージョン選択は元に戻せません。これは SAP BTPリージョンヘルプ記事で確認されており、各サブアカウントは正確に1つのリージョンに関連付けられ、作成後にそのリージョンを変更できないことが文書化されています。
| チェックリスト項目 | 重要性 |
|---|---|
| BTPで処理されるすべてのデータに適用されるデータ保存に関する規制を特定する | リージョンはサブアカウント作成時に不変であり、誤った選択は完全な再プロビジョニングを必要とする |
| 対象リージョンで必要なすべてのBTPサービスが利用可能であることを確認する | すべてのサービスがすべてのリージョンで利用できるわけではないため、計画されたサービスカタログに対して可用性マトリックスを確認する |
| ハイパースケーラーとの整合性を評価する:BTPリージョンを既存のハイパースケーラー契約に合わせる | RISE S/4HANAと同じプロバイダー/リージョンを選択することで、エグレスコストを最小限に抑え、Private Linkを有効にできる |
| サブアカウントごとの対象リージョンを承認済みアーキテクチャ記録として文書化する | リージョンはサブアカウント作成前に承認を得る必要があり、プロビジョニング後に判明してはならない |
| 対象リージョンのC5 Type 2または同等のコンプライアンス認証を確認する | 規制産業では認証済みリージョンが必要であり、認証範囲はリージョンとプロバイダーによって異なる |
| レイテンシ要件を確認する:主要ユーザー所在地から候補リージョンへのRTTを測定する | リージョン間の100msの差は、インタラクティブなFioriアプリケーションにとって重大である |
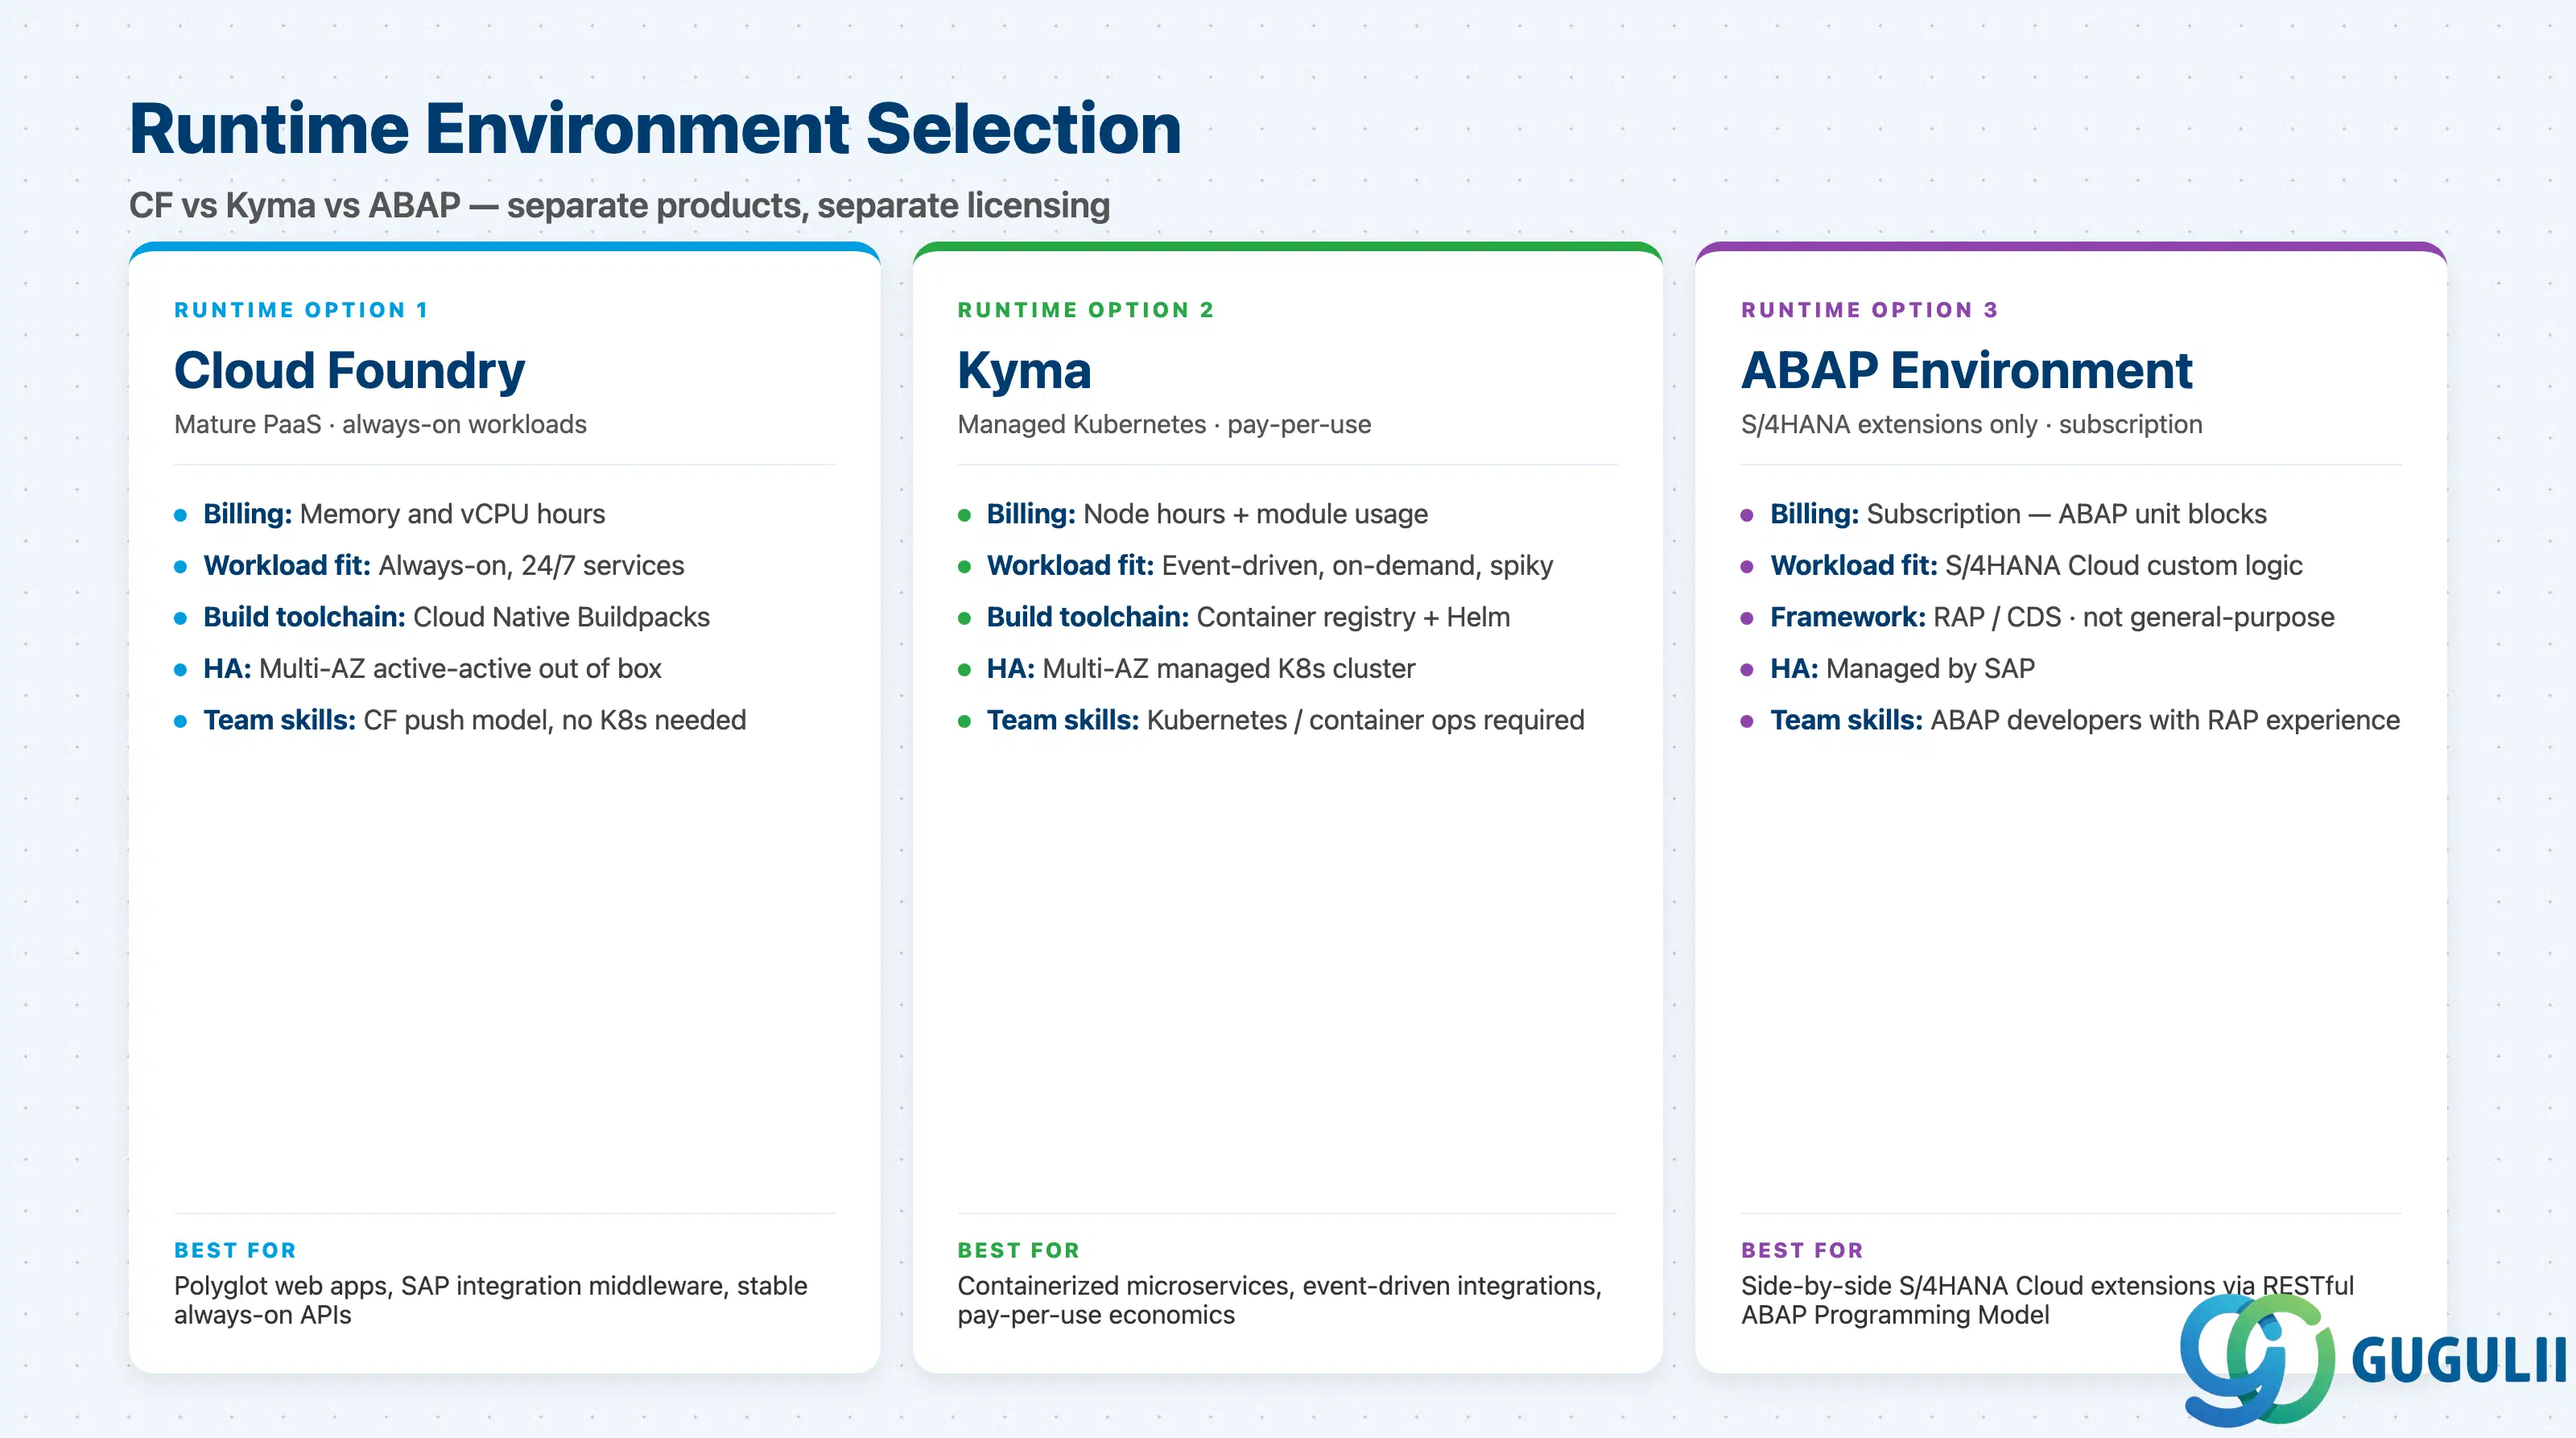
SAP Community による BTP ランタイム環境の比較では、重要な選択原則が確立されています。Cloud Foundry、Kyma、ABAP はそれぞれ個別の製品であり、ライセンスとコスト体系も異なり、互換性のあるホスティングオプションではありません。
| チェックリスト項目 | 重要性の理由 |
|---|---|
| サブアカウントごとにランタイム(Cloud Foundry、Kyma、ABAP)を決定する | 各ランタイムは個別の製品であり、個別のライセンスが必要。1つのサブアカウントで複数のランタイムを有効化すると、コストと複雑性が増大する |
| Cloud Foundryの場合:ステージごとにCF組織構造とスペース命名規則を定義する | CFスペース名は開発用と本番用のサブアカウント間で自動リンクされない。一貫した命名規則が唯一のトレーサビリティ手段となる |
| Kymaの場合:チームにコンテナ/Kubernetesの運用能力があることを確認する | K8sスキルがない場合、インシデント対応はSAPサポートへのエスカレーションに限定される |
| ABAPの場合:スコープをRAPによるS/4HANA Cloud拡張に限定することを確認する | ABAP環境は汎用ランタイムではない。誤った使用は高コストなリソースの誤配分となる |
| ワークロードが24時間365日常時稼働か、オンデマンド/イベント駆動型かを文書化する | CFは常時稼働に適し、Kymaの従量課金制はイベント駆動型に適している。これは主要なコスト要因となる |
| ランタイム選択確定前にデプロイメントパイプラインを定義する | ランタイムによってビルドツールチェーンが決まる:CFではCloud Native Buildpacks、Kymaではコンテナレジストリ+Helm |
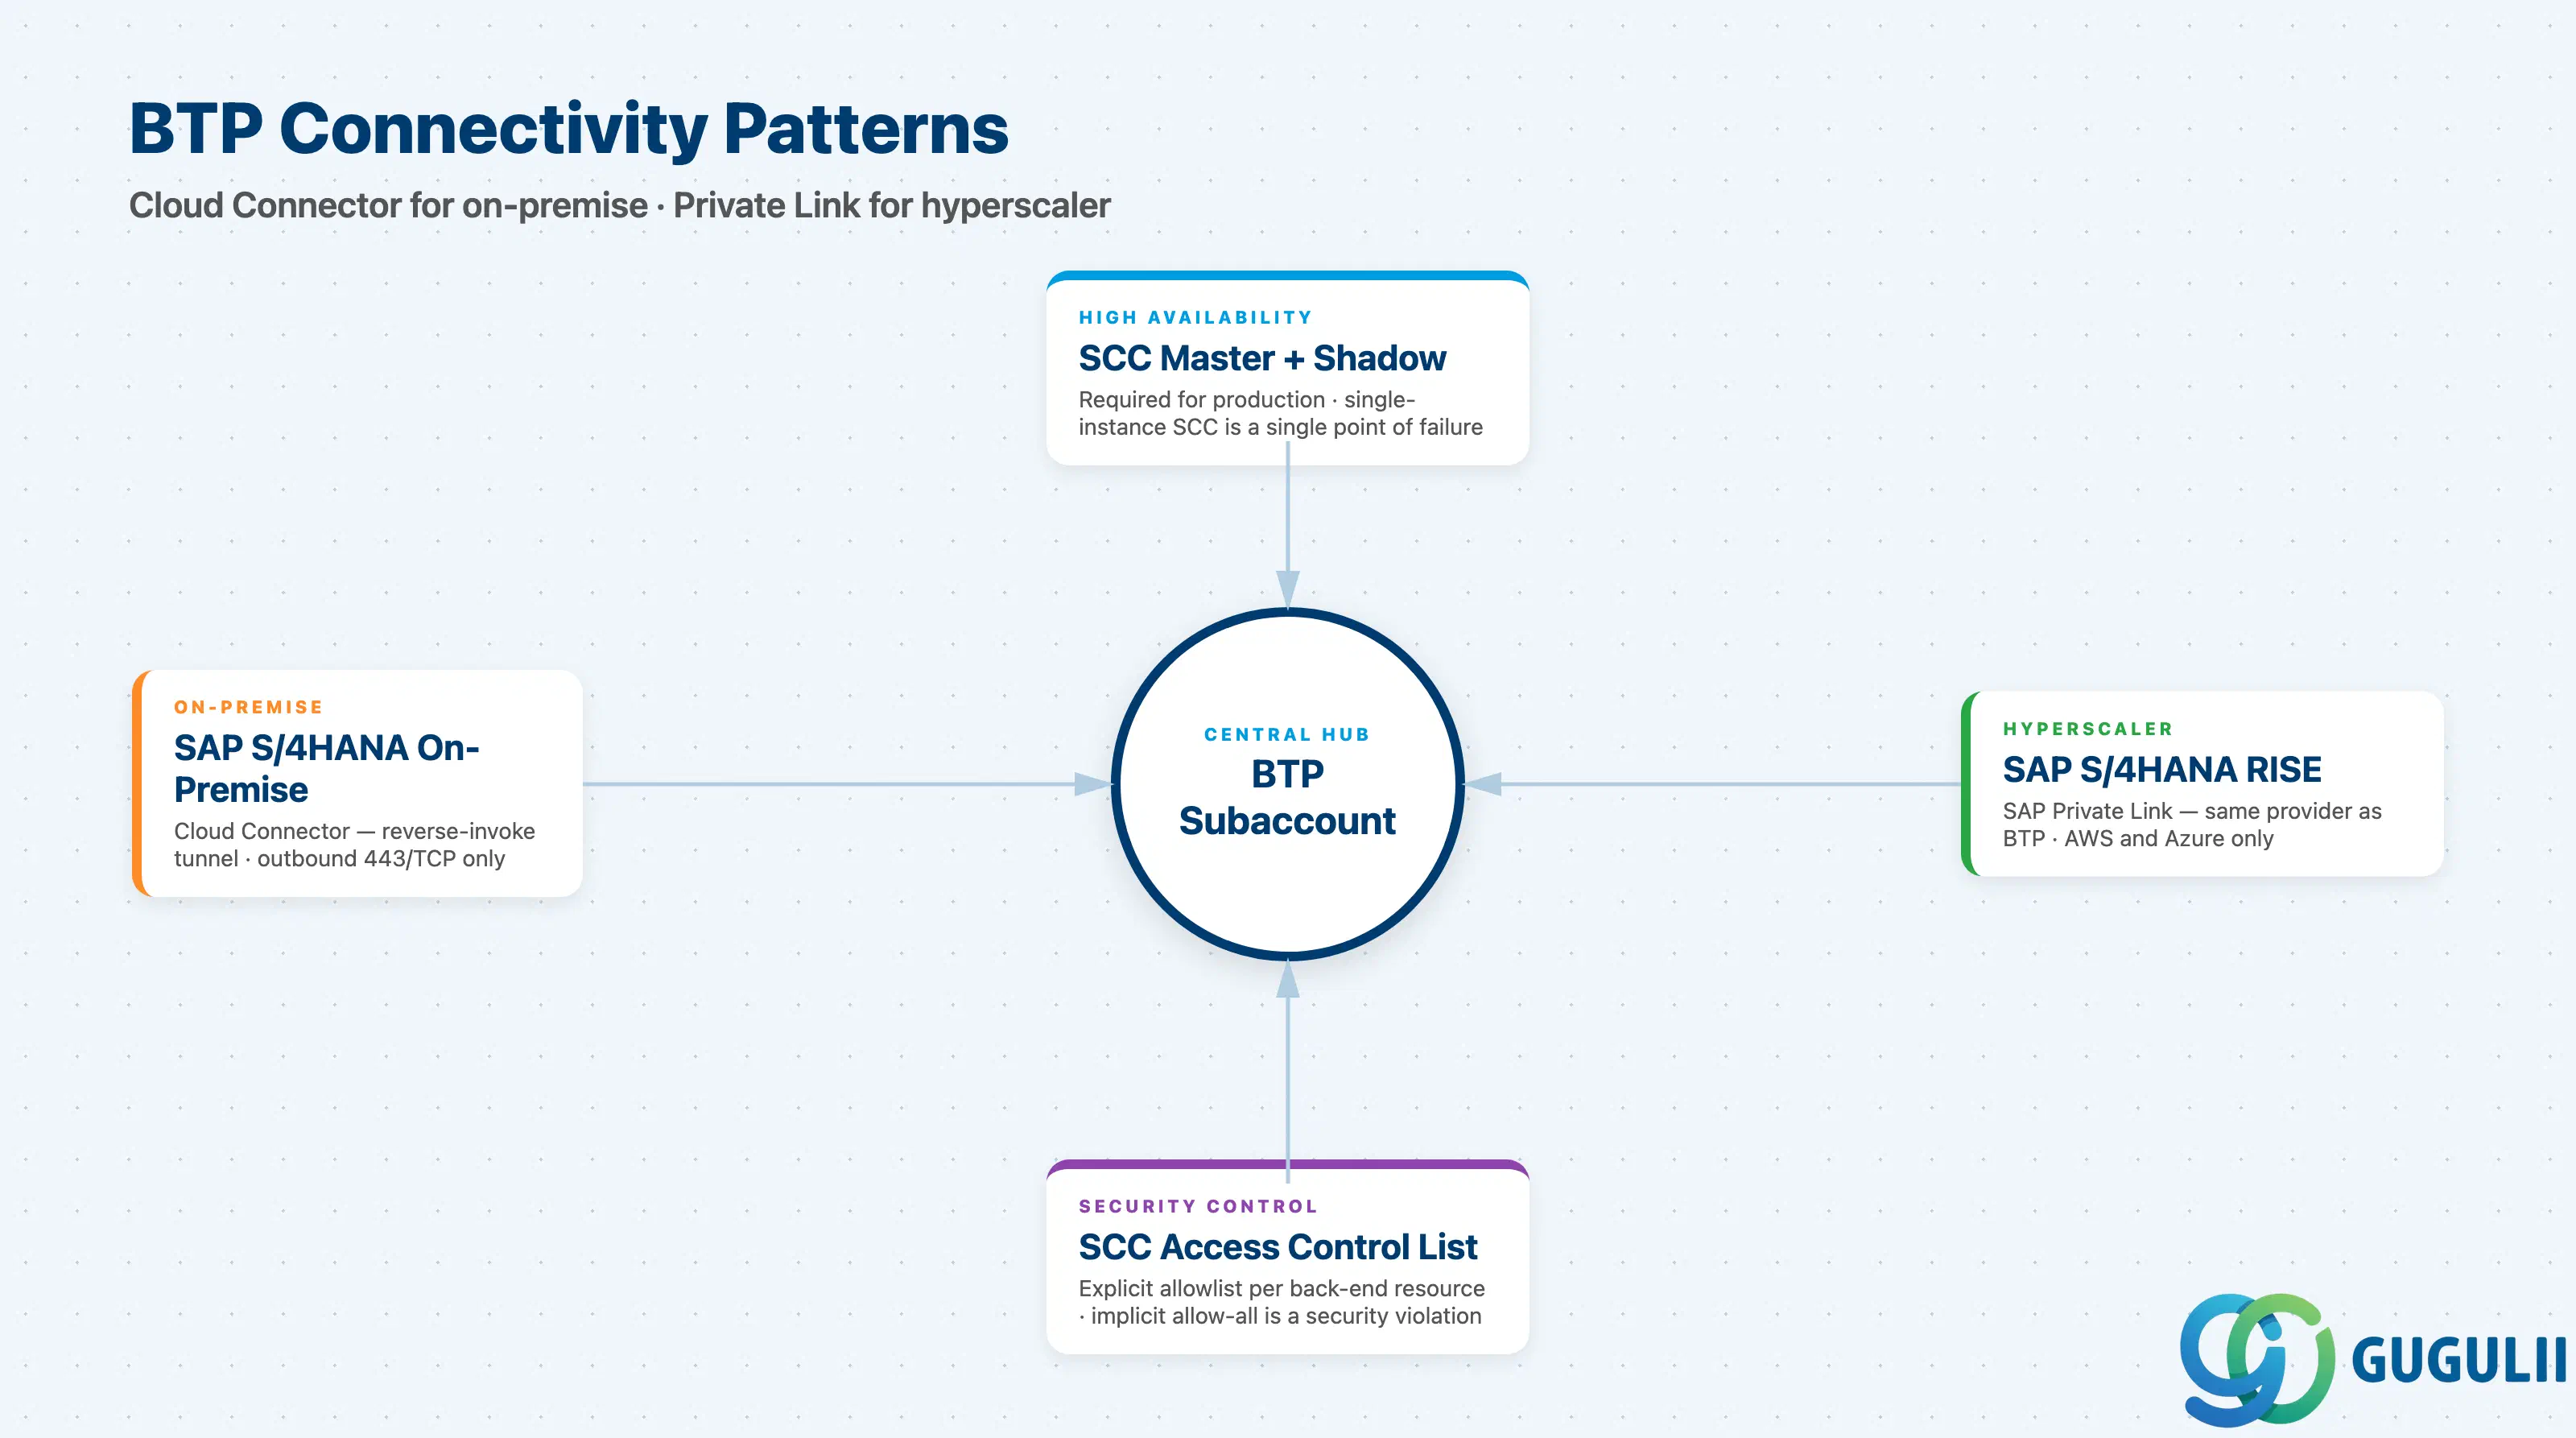
SAP Cloud Connector ヘルプ記事には、HA マスター/シャドウ構成要件と、各サブアカウントに公開されるバックエンドリソースを制限するアクセス制御リスト (ACL) 設計の両方が記載されています。
| チェックリスト項目 | 重要性 | |
|---|---|---|
| BTPアプリケーションが呼び出すすべてのオンプレミスシステムを特定する | 各オンプレミスシステムにはCloud Connectorが必要。SCCはバックエンドと同じネットワークセグメントに配置する必要がある | |
| 本番環境向けにCloud ConnectorのHA(マスター+シャドウインスタンス)を確認する | 単一インスタンスのSCCは単一障害点となる。本番環境ではシャドウインスタンスが必須 | |
| ハイパースケーラーがホストするバックエンドの場合:BTPサブアカウントと同じプロバイダーおよびリージョンであることを確認する | Private LinkではBTPとバックエンドが同一のハイパースケーラー上にある必要がある。異なるプロバイダー間のPrivate Linkはサポートされない | |
| SCCのアクセス制御リスト(ACL)で公開するRFCおよびHTTPシステムを定義する | 暗黙の全許可はセキュリティ違反となる。各バックエンドリソースは明示的にリスト化する必要がある | |
| BTP Destination設定の所有権とプロモーションパスを確認する | Destination名はサブアカウントごとに一意。トランスポート管理またはIaCを介して開発環境から本番環境へプロモートする | |
| SCCのアウトバウンド接続(BTPエンドポイントへの443/TCP)に関するファイアウォールルールを文書化する | SCCはアウトバウンドTLSを開始する。BTPリージョンエンドポイントへのアウトバウンド443は、ネットワーク変更申請で見落とされがちである |
SAP BTP Identity and Access Management ヘルプ記事には、ロールコレクションはアカウントレベル間で伝播されず、本番環境の企業IdPフェデレーションにはカスタムIASテナントが必要であることが記載されています。
| チェックリスト項目 | 重要性の理由 |
|---|---|
| カスタムSAP IASテナントを使用するか、デフォルトのSAP ID Serviceを使用するかを決定する | デフォルトのSAP ID Serviceは本番環境に適さない。企業IdPとのフェデレーションにはカスタムIASが必要 |
| 企業IdP(Azure AD/Entra、Okta、ADFS)とプロトコル(SAMLまたはOIDC)を特定する | プロトコルは企業IdPチームがサポート可能なものと一致させる必要がある。IASがフェデレーションをプロキシする |
| ロールコレクションの割り当てモデルを定義する:個別ユーザー vs. ユーザーグループ | グループベースの割り当てはスケーラブルだが、個別割り当てはスケーラブルではない。本番稼働前にIPSグループプロビジョニングを確立すること |
| サブアカウントごとにペルソナ別の必要なロールコレクションを文書化する | ロールコレクションはアカウントレベル間で伝播しない。各サブアカウントに独自の設計が必要 |
| グローバルアカウント管理者アクセスに対するMFA保護を確認する | グローバルアカウント管理者はBTPで最も高い特権を持つ。本番アカウントではMFAは必須 |
| IASテナントのライフサイクルを計画する:グローバルアカウントごとに1つ、または共有 | 共有IASテナントは管理オーバーヘッドを削減するが、クロスランドスケープのポリシー結合を引き起こす |
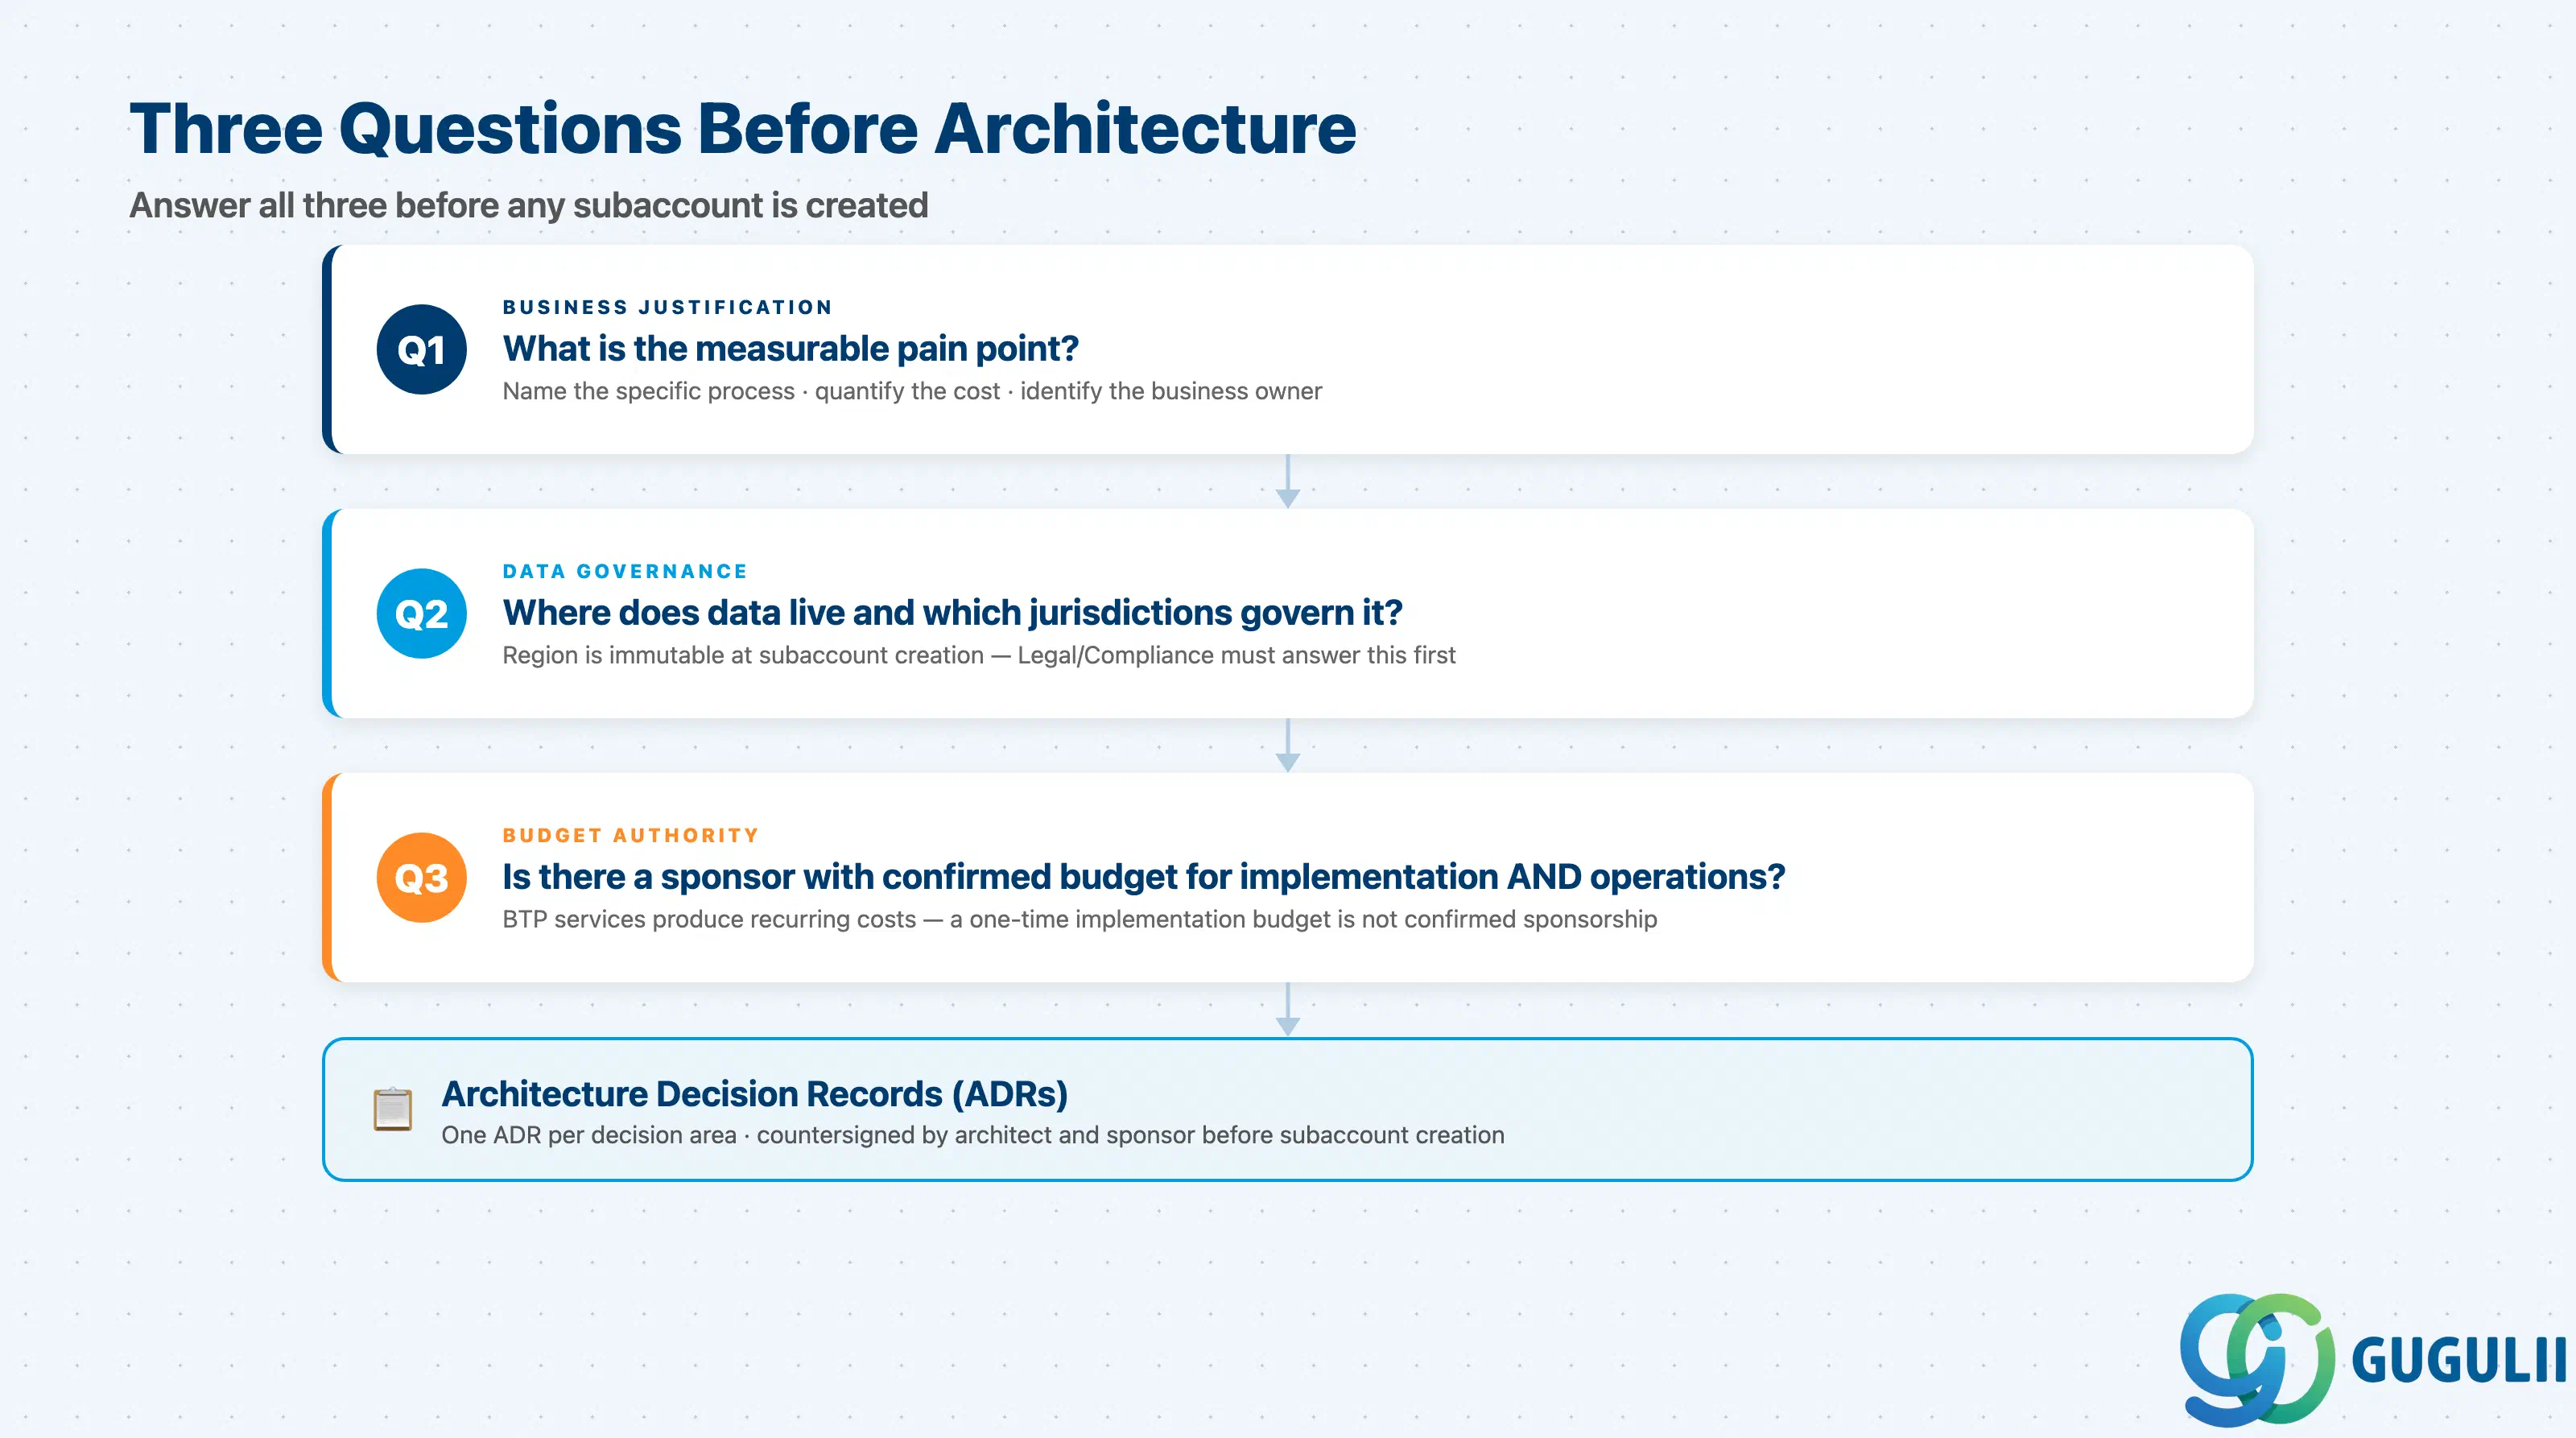
Q1. このBTP実装によって解決される、測定可能なビジネスの非効率性または技術的な課題は何ですか?
もし答えが「デジタルトランスフォーメーション」や「モダナイゼーション」であれば、そのプロジェクトは真の要件を特定できていません。有効な回答は、具体的なプロセス、定量化可能なコスト、および指名されたビジネスオーナーを示すものです。これらがない場合、アーキテクチャの決定はプラットフォームの探索に陥ります。
Q2. データはどこに存在し、誰が所有し、どの法域がそのデータの保存を管轄するのか?
サブアカウント作成時のリージョン選択は変更できません。データ主権に関する規制(GDPR、PDPA、業界ルール)により、どのBTPリージョンが許可されるかが決まります。 SAP BTPリージョンに関するドキュメントでは、リージョンはサブアカウントごとに選択され、後から変更できないことが確認されています。法務/コンプライアンス部門はこの点を回答し、サブアカウントを作成する前に、承認済みの制約事項として文書化する必要があります。
Q3. 実装費用と継続的な消費コストの両方をカバーする、予算権限が確認された社内スポンサーはいますか?
BTPサービスは、プロジェクト予算とは別に継続的なコストを発生させます。 Entitlements and Quotasのヘルプ記事では、サブアカウントごとに割り当てられたクォータに対して消費が追跡されることが説明されています。一度限りの導入コストは承認したものの、運用予算を承認していないスポンサーは、確約されたスポンサーとはみなされません。ランタイムおよびHA層の決定は、承認された消費予算に照らして検証される必要があります。
| プロジェクトのコンテキスト | 推奨される初期アーキテクチャの決定 | |
|---|---|---|
| カスタムABAPロジックによるS/4HANA Cloudの拡張 | ABAP環境;RAPによるサイドバイサイド拡張 | |
| SAPバックエンド統合を伴う新しいポリグロットWeb/APIアプリケーション | Cloud Foundryランタイム;3層サブアカウントモデル | |
| コンテナ化されたマイクロサービスまたはイベント駆動型ワークロード | Kymaランタイム;従量課金コストモデルの評価 | |
| BTPとオンプレミスSAP ERPまたはS/4HANAの接続 | HAマスター/シャドウ構成のCloud Connector (SCC) | |
| AzureまたはAWS上のSAP S/4HANA RISEへのBTP接続 | SAP Private Linkサービスインスタンス | |
| 委任されたクォータ管理を必要とする複数のLOBまたは地域を持つ大規模組織 | 1~2ディレクトリレベル;ディレクトリレベルでのエンタイトルメント割り当て | |
| 正式なDRコミットメントを必要とする規制業界 | インメトロDRベースライン(RPO 5分、RTO 2時間);より厳格なRTOにはクロスリージョン | |
| 反復可能またはITSM統合された環境プロビジョニング | SAP BTP用Terraformプロバイダー;手動/コックピット変更との混在なし | |
| 明確な課題がまだ特定されていない | 停止。Q1に戻る。 |
| アーキテクチャ領域 | ライセンスモデル | 確認すべき重要事項 | |
|---|---|---|---|
| SAP BTPプラットフォーム(サブアカウント、ディレクトリ) | CPEAまたはBTPEAに含まれる | 総クレジット残高と目標月間消費率はいくらか? | |
| Cloud Foundryランタイム | 従量課金制(メモリ/vCPU時間) | 想定される24時間365日のインスタンス数とメモリフットプリントは? | |
| Kymaランタイム | 従量課金制(ノード時間+モジュール) | ワークロードはオンデマンドか常時稼働か?オンデマンドの場合はKymaの経済性が有利。 | |
| ABAP環境 | サブスクリプション制(ABAPユニットブロック) | 必要なABAP開発者数とランタイムシステム数は? | |
| SAP Cloud Identityサービス | 含まれる(ユーザー数制限あり) | ユーザー数は?追加のIAS容量が必要か確認。 | |
| SAP Cloud Connector | 無料(オンプレミス) | SCC運用の担当者は?HAマスター/シャドウ構成はネットワーク予算に含まれるか? | |
| SAP Private Link | 従量課金制 | バックエンドはBTPサブアカウントと同じハイパースケーラー上にあるか? | |
| 同一メトロ内ディザスタリカバリ | 対象サービスの場合含まれる | 必要な全サービスがサポート対象リージョン(AWS/Azure)にあるか? | |
| マルチリージョンHA/DR | 重複サブアカウント+データレプリケーションのコスト | RTO/RPO要件が同一メトロ内提供よりも厳格であることが証明できるか? | |
| SAP BTP用Terraformプロバイダ | 無料(オープンソース) | Terraformステートバックエンドとアクセス制御の担当者は? |
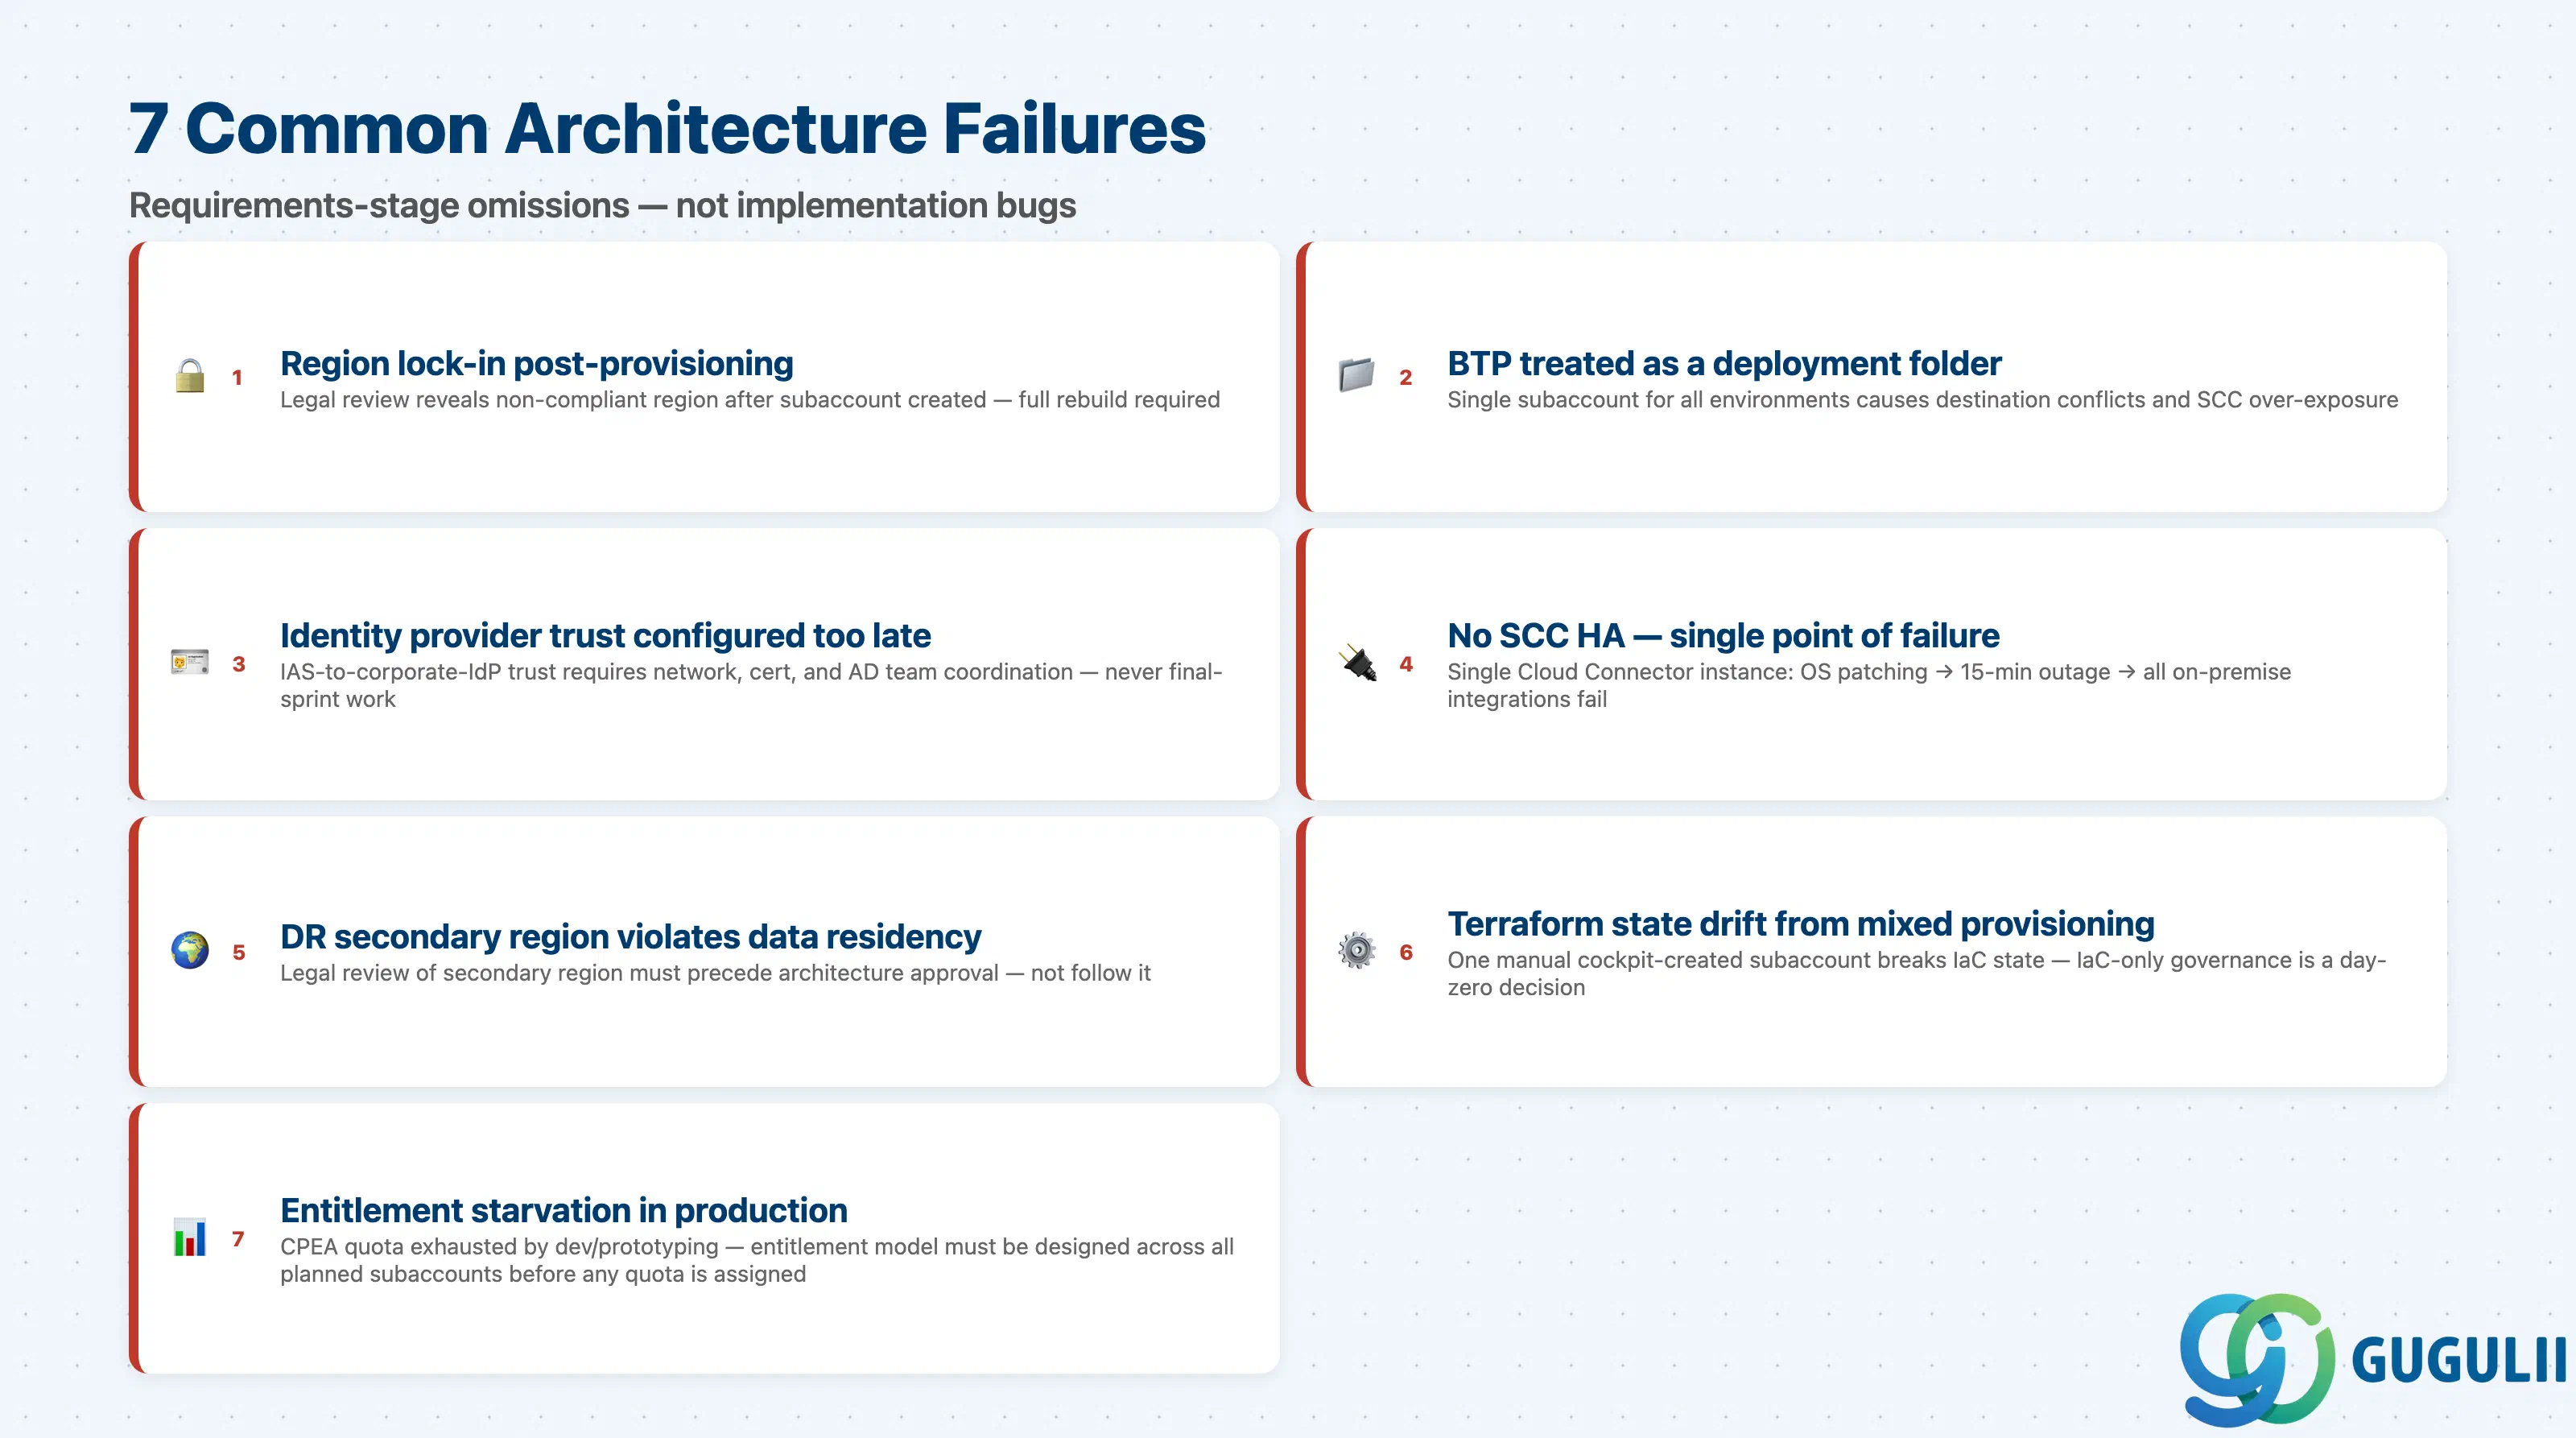
以下に示す障害は、SAPが公開しているガイダンスに基づく要件段階の欠落を表しています。Terraformの状態ドリフト動作については、 SAP BTP Terraform Providerコミュニティブログに記載されています。Private LinkのAWS/Azure限定の制限事項は、 SAP Cloud ConnectorおよびConnectivityヘルプ記事で説明されています。
障害 1: プロビジョニング後に判明したリージョンロックイン
チームがLegal/Compliance(法務/コンプライアンス)に相談せずにBTPリージョンを選択した。UAT(ユーザー受入テスト)で法務レビューにより、顧客のPII(個人識別情報)を国外に出せず、選択したリージョンが非準拠であることが判明した。サブアカウントは別のリージョンに移動できないため、ランドスケープ全体を再構築する必要がある。
障害2: スコープの前提 — 「BTPは単なるデプロイメントプラットフォーム」
Teamsは、BTPをフォルダ構造のように扱い、すべての環境とサービスに対して単一のサブアカウントをプロビジョニングします。プロジェクト途中でIntegration Suiteが追加されると、宛先名の競合が発生し、Cloud Connectorが本番バックエンドシステムを開発者に公開してしまいます。各サブアカウントは、共有テナント内のコンテナではなく、完全に分離された独立したテナントです。
障害 3: ID プロバイダの信頼設定が遅すぎる
Corporate IAMは最終スプリントでのみ関与します。IASと企業IdP間の信頼関係の確立には、ネットワーク変更、証明書の交換、セキュリティ、AD、ネットワーク各チームにわたる属性マッピングが必要ですが、これらのチームはプロジェクトに参加していません。本番稼働は、スケジュールに組み込まれたことのないIDフェデレーション作業によって妨げられています。
障害4: コネクティビティ設計における例外処理の欠落
1 つの Cloud Connector インスタンスがすべてのプレゴーライブテストに合格しました。6か月後、OSパッチ適用によりSCCホストが15分間オフラインになり、オンプレミスに依存するすべてのBTPアプリケーションが停止します。HAマスター/シャドウSCCは、実装の詳細ではなく、要件段階の項目です。
障害5:マルチリージョンDRにおけるデータガバナンスの遅延
クロスリージョンDRアーキテクチャが部分的に構築された後、法務部門がセカンダリリージョンがデータレジデンシー契約に違反していることを特定しました。アーキテクチャを再設計する必要があります。セカンダリリージョンの法務レビューは、アーキテクチャ承認の前に行われる必要があり、その後に続くものではありません。
障害 6: 混合プロビジョニングによるTerraform状態のドリフト
プラットフォームチームは、すべてのBTPリソースをTerraform経由でプロビジョニングしています。グローバルアカウント管理者が、コックピット経由で1つのサブアカウントを手動で作成しました。Terraformの状態が実環境と一致しなくなり、次回のterraform applyで予期しない変更が発生します。IaCのみ、またはコックピットのみのガバナンスは、初日から決定しておく必要があります。
障害7: 本番環境におけるエンタイトルメント不足
プロジェクトはプロトタイピング中に、ほとんどのCPEAクォータを開発に割り当てます。本番サブアカウントが作成されると、必要なサービスプランのクォータが枯渇し、再割り当てには調達サイクルが必要になります。エンタイトルメントの消費は、クォータが割り当てられる前に、計画されているすべてのサブアカウントにわたってモデル化されなければなりません。
Q: SAP BTPのアーキテクチャ上の決定は、稼働開始後に変更できますか?
リージョンはサブアカウントごとに不変です — SAP BTP アカウントモデルのドキュメントでは、リージョンの選択はサブアカウント作成時に行われ、後から変更できないことが確認されています。命名規則、ディレクトリ階層、IAMトラストは、事後的に修正するのに多大なコストがかかります。アーキテクチャの決定を前倒しで行うことは、後付けで修正するよりも常に低コストです。
Q: BTPアーキテクチャはオンプレミスのSAP S/4HANAにも適用されますか?
はい。BTPはオンプレミスのSAPシステムを拡張するために設計されています。 SAP Cloud Connectorは、インバウンドのファイアウォール開放を必要とせず、セキュアなリバースインボークトンネリングを提供します。課題は接続が可能かどうかではなく、SCCがHA構成されており、そのアクセス制御リスト(ACL)が必要最小限のバックエンドリソースに限定されていることを確実にすることです。
Q: BTPのライセンスはどのように機能し、アーキテクチャを確定する前に何を確認すべきですか?
BTPはCPEAまたはBTPEAの下でライセンス供与されます。これは、公開レートで消費される前払いクレジット残高です。 エンタイトルメントとクォータに関するヘルプ記事では、クォータがグローバルアカウントからディレクトリ、サブアカウントへとどのように流れるかを説明しています。以下の点を確認してください:合計残高と期間、個別に計上されるサービス、予想される月間消費率、およびABAP環境またはIntegration Suiteに個別のサブスクリプション契約が必要かどうか。
Q: マルチリージョンのHA/DR要件は、いつ対象外とすべきですか?
In-Metro DRがビジネス要件を満たす場合、クロスリージョンアーキテクチャは不要なオーバーヘッドとなります。 SAP Community In-Metro DR発表には、RTO ≤ 2時間、RPO ≤ 5分という契約上のSLAが記載されています。クロスリージョンDRではサブアカウントが2倍になり、ステートレスなアプリケーション設計が必要となり、テスト済みのフェイルオーバーラン ブックが求められます。ビジネスが2時間の停止コストを定量化できない場合は、要件に異議を唱えてください。
Q: BTPアーキテクチャの決定はどのように文書化すべきですか?
各項目をアーキテクチャ決定記録(ADR)として取得する:決定領域、検討したオプション、選択したオプション、満たされた制約、および決定責任者。 SAP BTP Guidance Frameworkは、各ADRを防御可能な根拠に結び付けるための決定ガイドとリファレンスアーキテクチャを提供します。リージョン、ランタイム、接続性、IAMトラスト、およびHA階層は、サブアカウントが作成される前に、アーキテクトとスポンサーによる副署が必須です。
Q: オンプレミス接続要件を文書化する正しいアプローチは何ですか?
すべてのオンプレミスシステムをリストアップしてください:システムID、ホスト名/IP、RFCまたはHTTPパス、利用するサブアカウント、データ分類。これにより、SCCのアクセス制御リスト(ACL)、ファイアウォール変更依頼、HAサイジングが決まります。これがないと、SCCは通常、すべてを許可するアクセスで誤設定され、すべてのセキュリティ監査で指摘事項となります。
Q: 1つのSAP IASテナントで、すべてのBTPサブアカウントをカバーできますか?
はい、ほとんどの組織において該当します。 SAP BTP IAMドキュメントによると、単一のカスタムIASテナントは信頼設定を介して複数のサブアカウントに適用可能です。複数のテナントが必要となるのは、子会社が統合されていない企業IdPを持つ場合や、セキュリティポリシーにより本番環境と非本番環境のIDストアを厳格に分離する必要がある場合のみです。
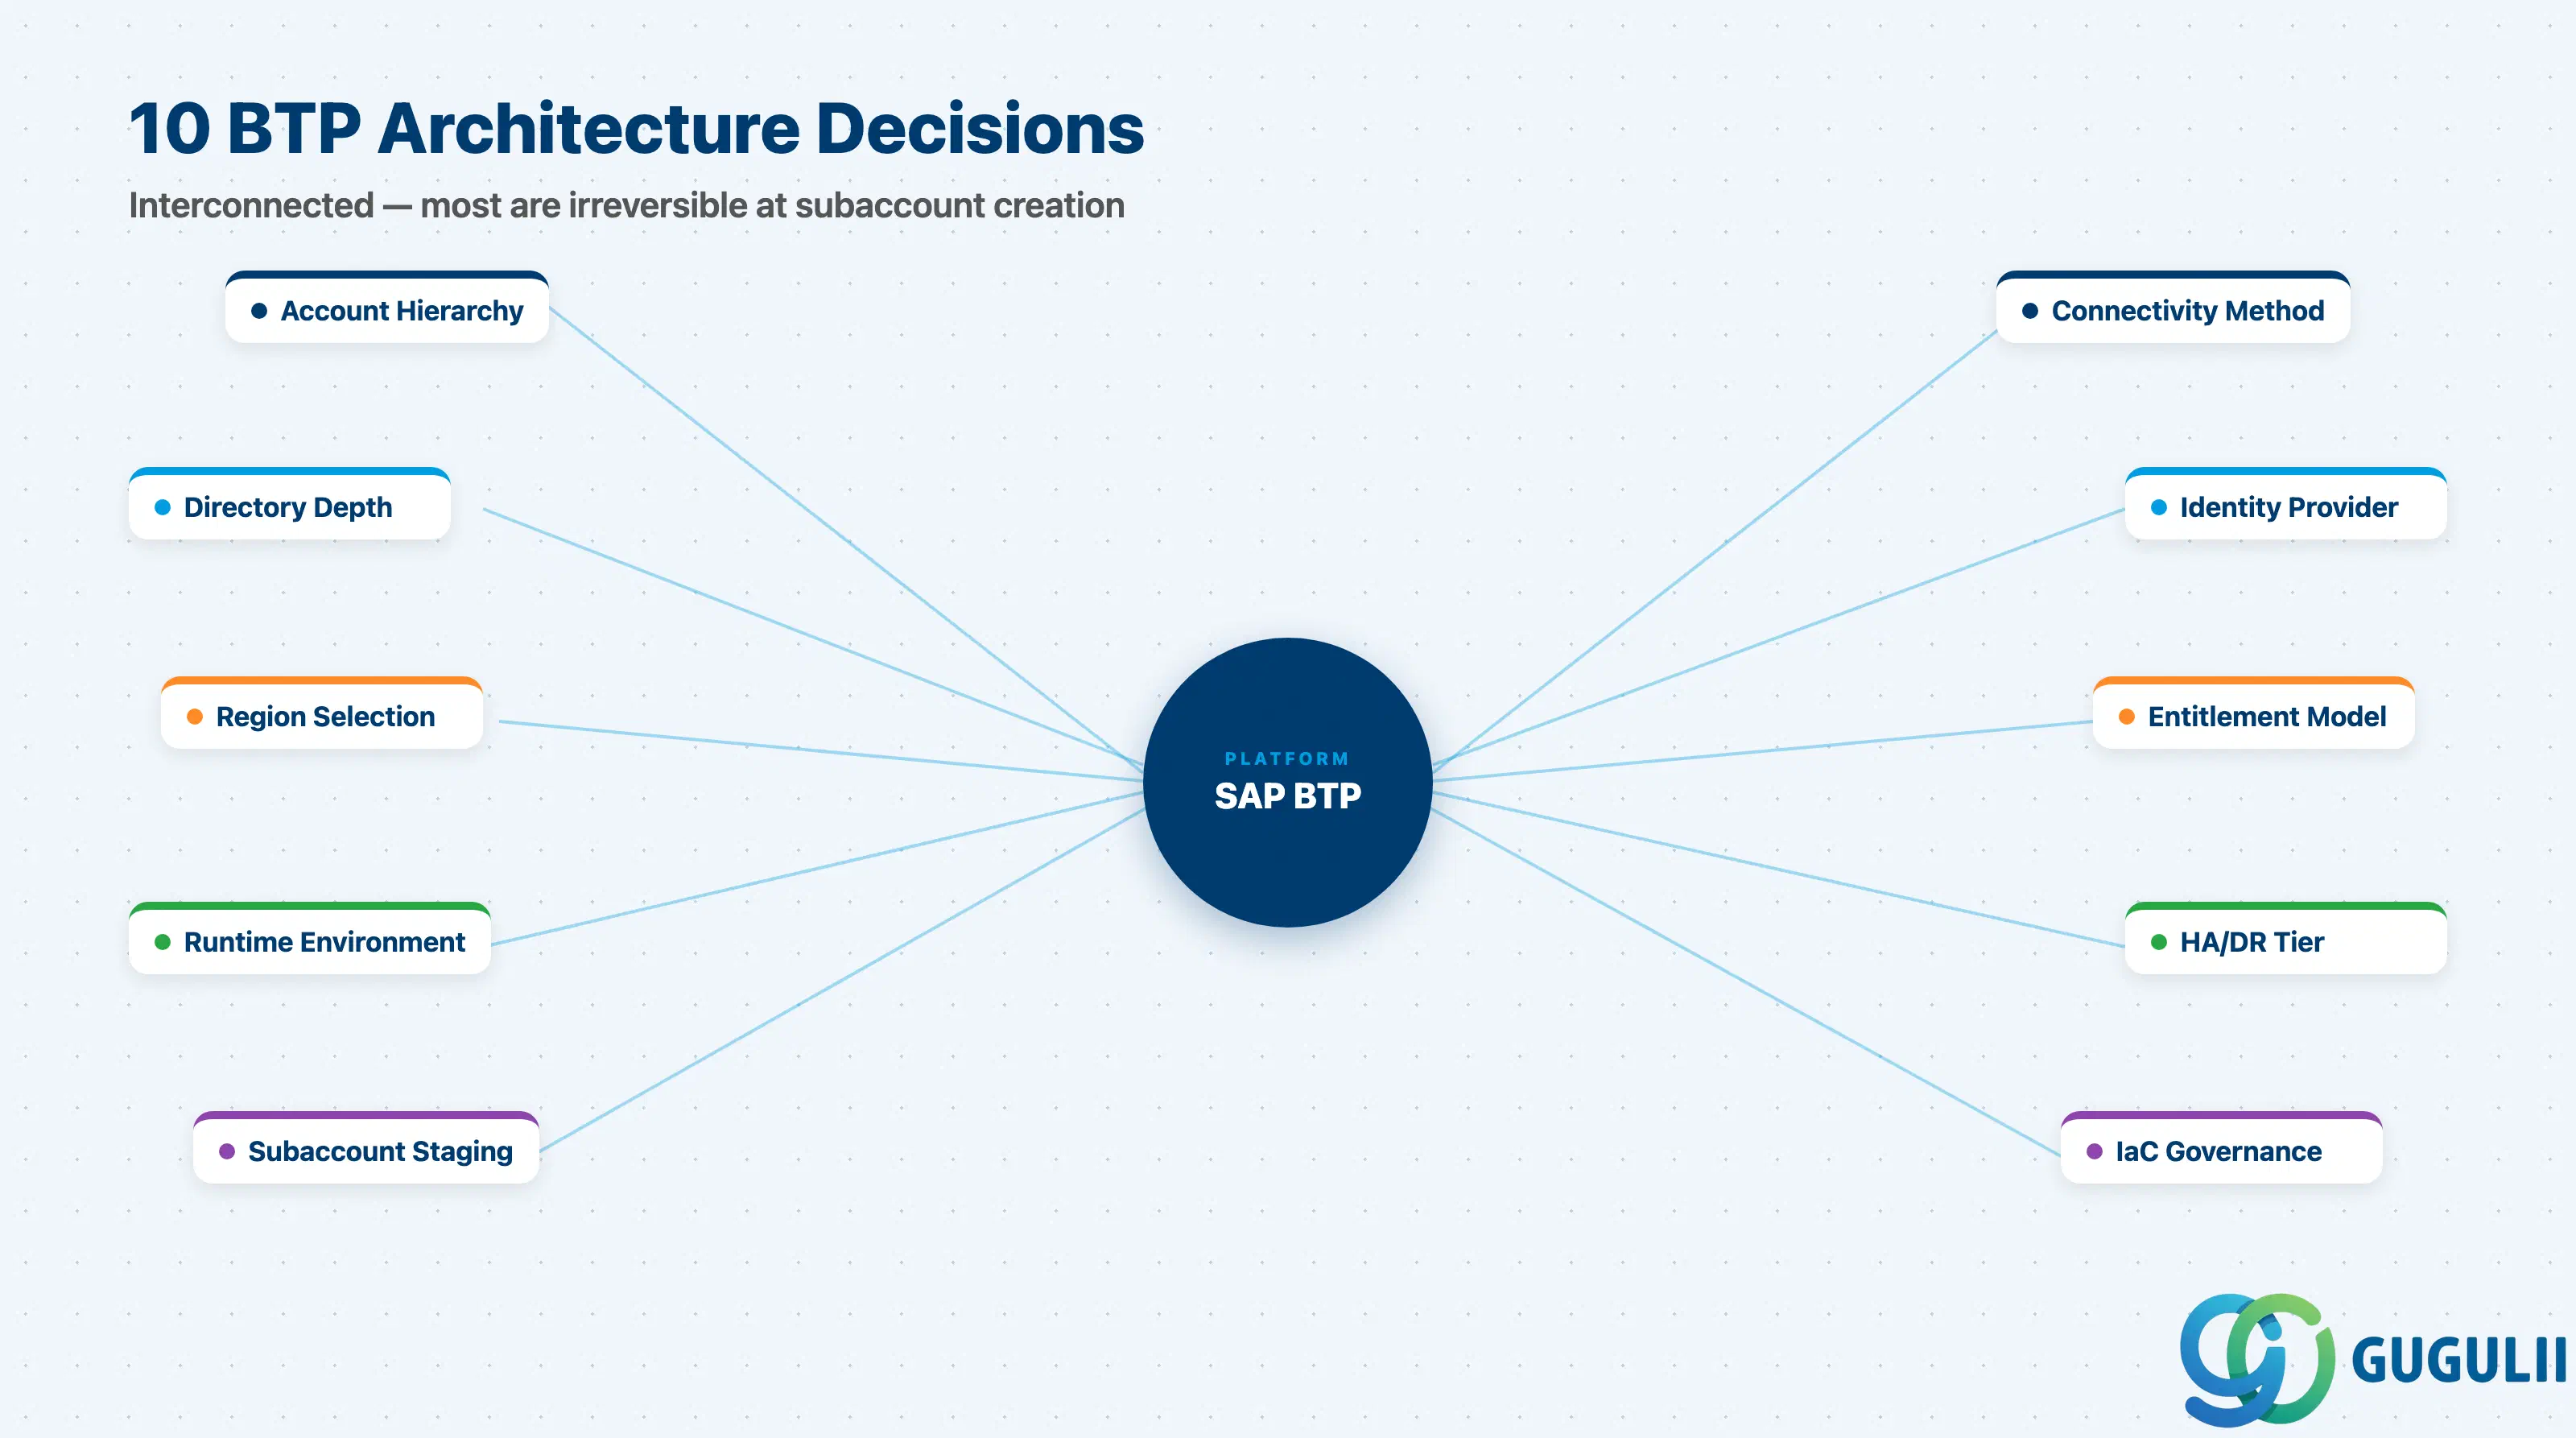
SAP BTPアーキテクチャ設計は、10の相互に関連する構造上の決定から成るセットであり、そのほとんどはサブアカウントがプロビジョニングされると元に戻せません。これらの決定は、アカウント階層、リージョン、ランタイム、接続性、IDフェデレーション、エンタイトルメント管理、HA/DR階層、インフラ自動化に及びます。最も一般的な失敗パターンは、誤った技術的選択ではなく、先送りされたガバナンス上の決定です。法的レビューなしのリージョン選択、HAなしのSCC、企業IdPとの連携なしのIAMトラスト、またはステートガバナンスなしのTerraformなどです。 SAP Architecture Centerおよび SAP BTP Guidance Frameworkは、各決定を防御可能な根拠に基づかせるリファレンスアーキテクチャを提供しています。