Title here
Summary here

| ID | カテゴリ | コンポーネント | スコープ |
|---|---|---|---|
| BTP-F01 | 概要 | BTPアーキテクチャ設計 | 概要と主要な判断事項 |
| BTP-F02 | アカウント設計 (1) | サブアカウント設計 | パターンと原則 |
| BTP-F03 | アカウント設計 (2) | エンタイトルメントとクォータ管理 | パターンと原則 |
| BTP-F04 | 認可 (1) | ロールコレクション設計 | パターンと原則(本記事) |
| BTP-F05 | 認可 (2) | 命名規則 | パターンと原則 |
| BTP-F06 | 開発と移送 | CI/CDと移送管理 | パターンと原則 |
| BTP-F07 | ユースケース | BTPアーキテクチャ設計 | ユースケースと判断パターン |
| リソース | URL |
|---|---|
| グローバルアカウント、ディレクトリ、サブアカウントにおけるロールコレクションとロール | help.sap.com → |
| ユーザーおよびメンバー管理 | help.sap.com → |
| セキュリティ管理:認証と認可の管理 | help.sap.com → |
| アプリケーションセキュリティ記述子の設定構文 | help.sap.com → |
| SAP BTP セキュリティのベストプラクティス | help.sap.com → |
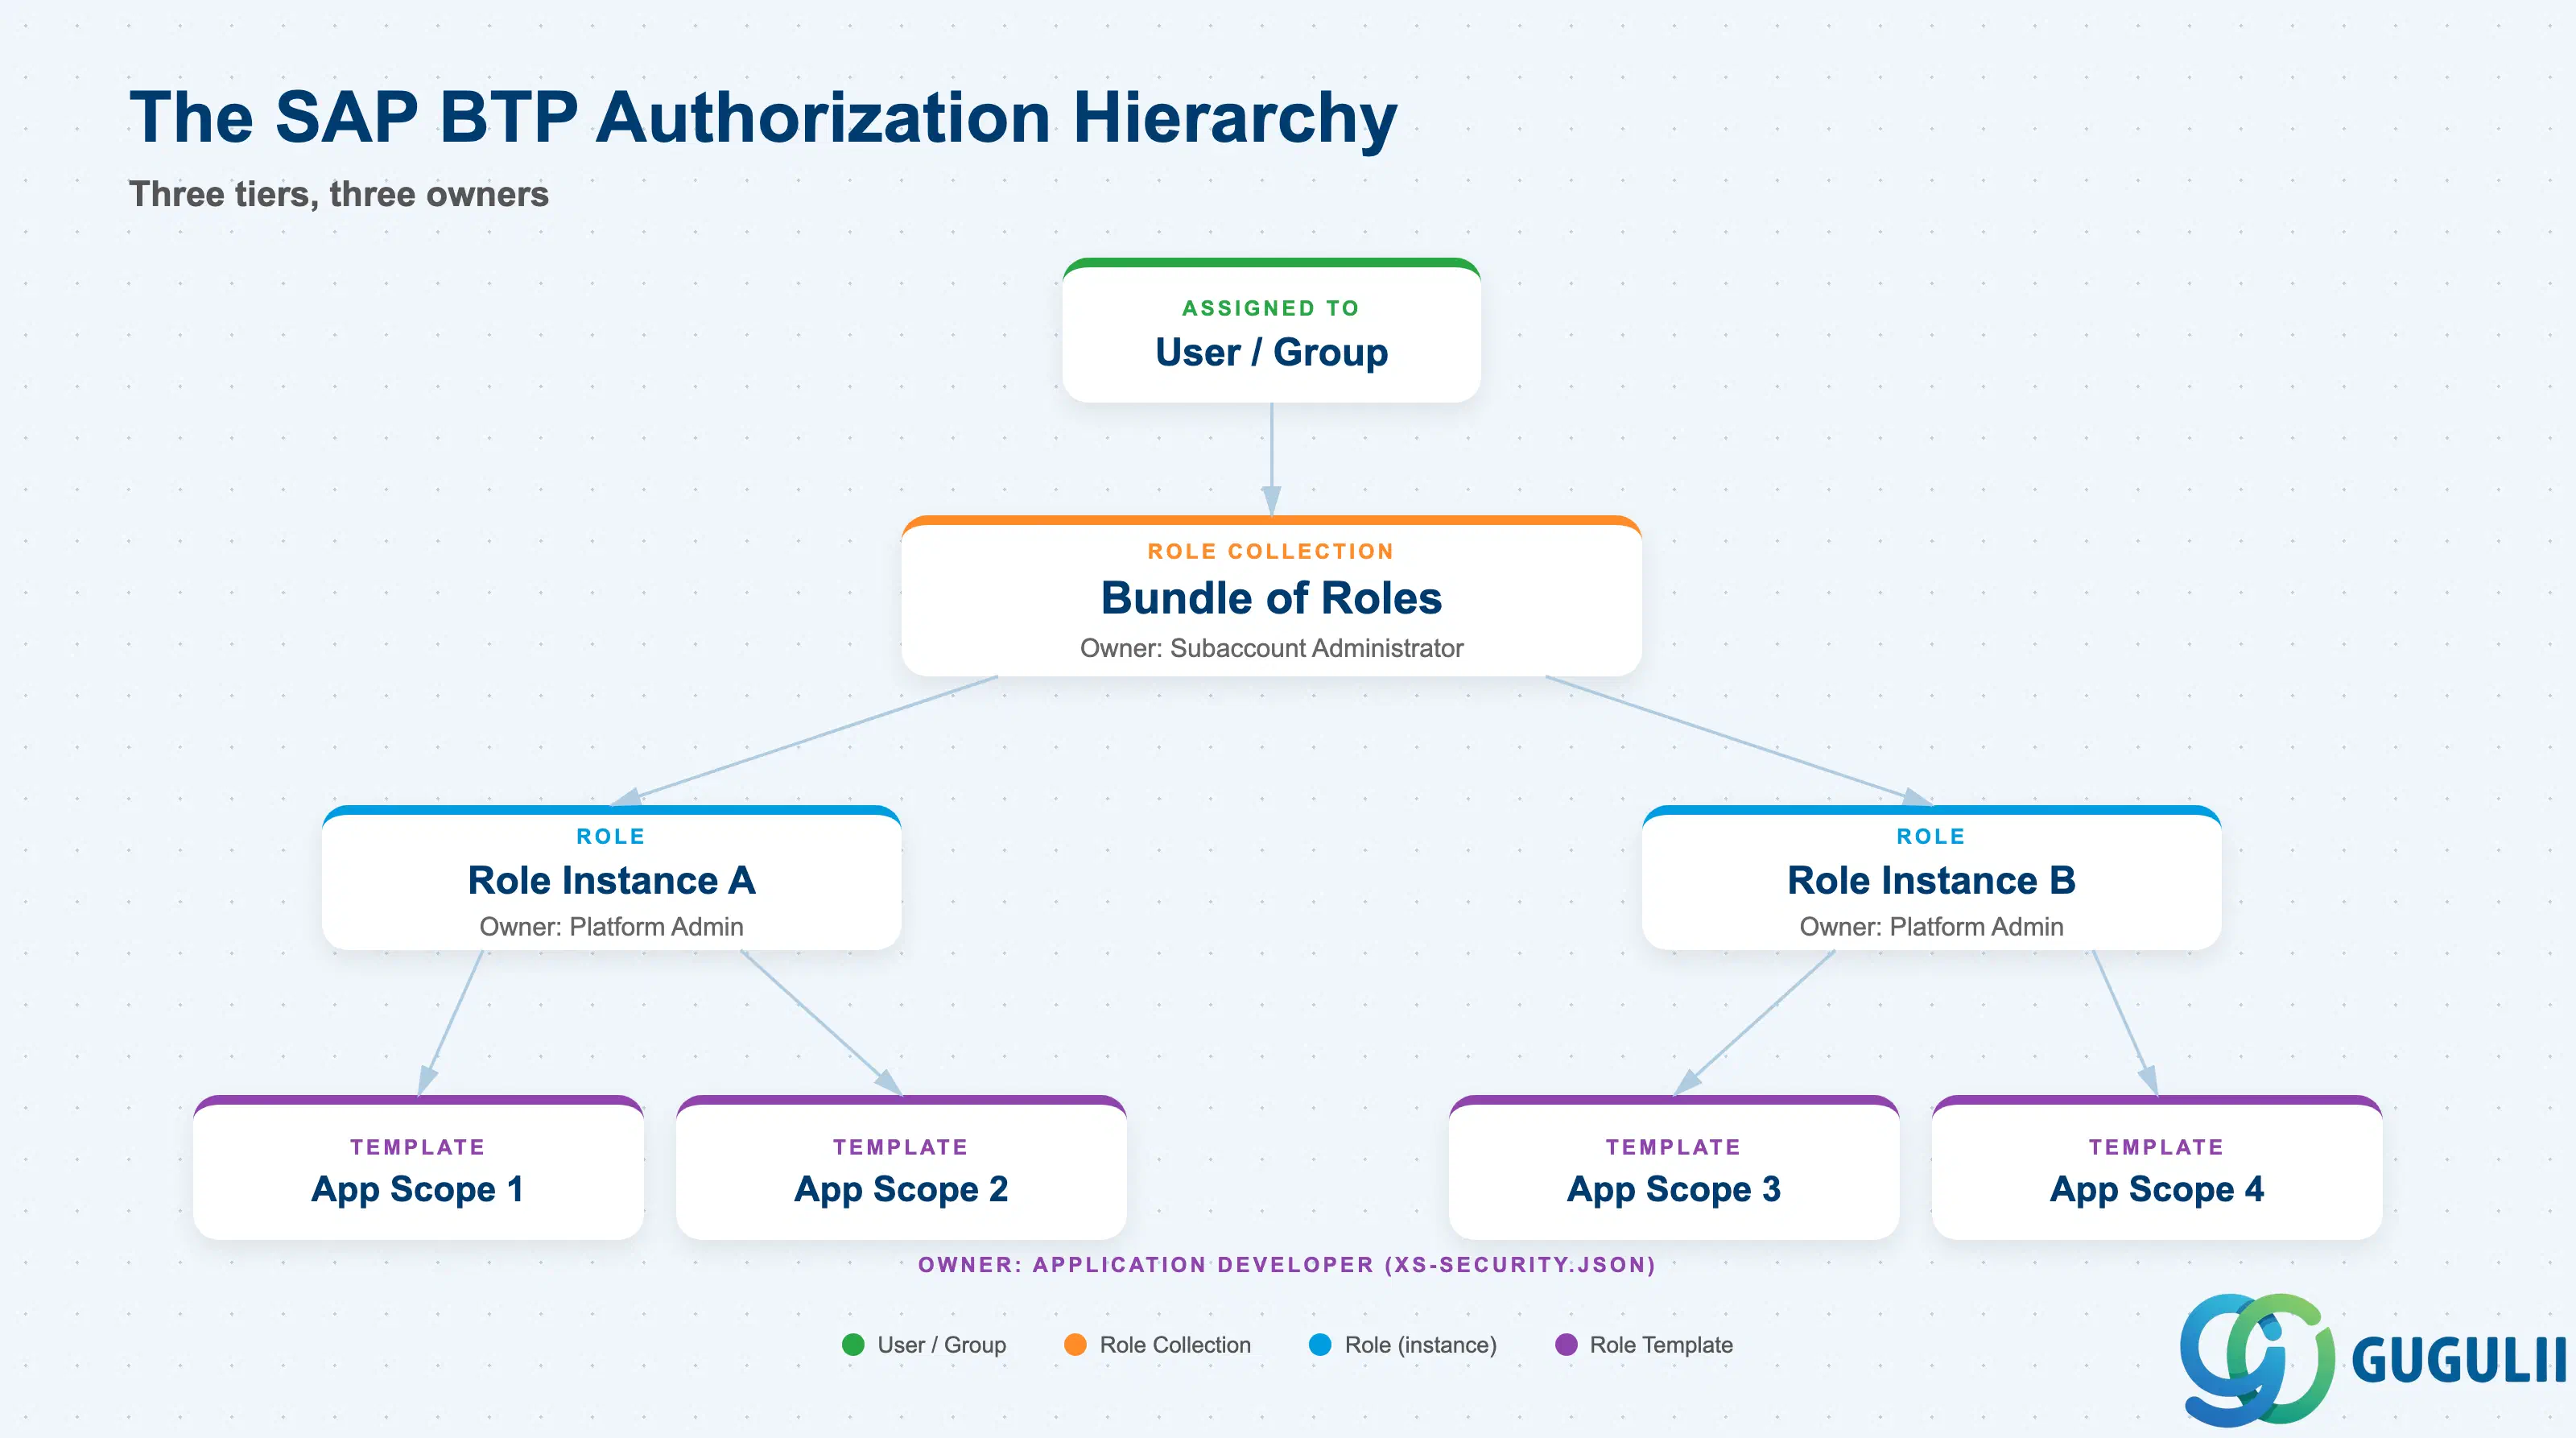
BTP の認可モデルは、連携して動作する5つの異なるコンポーネントで構成されています。これらの境界を理解することは、ロールコレクションの設計判断を行うための前提条件となります。
| ドメイン | 機能 | 主な利用者 | |
|---|---|---|---|
| ロールテンプレート | アプリケーションが定義する設計図であり、権限スコープと属性参照を宣言する | アプリケーション開発者 | |
| ロール | ロールテンプレートのインスタンス。解決済みのスコープ参照とオプションの属性値を保持する | プラットフォーム管理者 | |
| ロールコレクション | ユーザーまたはユーザーグループに一括で割り当てられる、名前付きのロールのバンドル | プラットフォーム/サブアカウント管理者 | |
| 信頼設定 | SAP BTPと外部IDプロバイダー間のフェデレーションを確立する | プラットフォーム管理者 | |
| ユーザーグループ(IdP) | IDプロバイダー内の論理的なグループ。ロールコレクションの一括割り当てに使用される | IDプロバイダー管理者 |
これらは代替ではありません。ロールコレクションがないロールテンプレートは決して割り当てることができません。トラスト設定がないロールコレクションはエンタープライズユーザーに到達できません。定義されたユーザーグループがないトラスト設定では、大規模な個別ユーザー管理を強いられます。各コンポーネントは独立して必須です。[信頼度: 高 — SAP Help Portal, https://help.sap.com/docs/btp/sap-business-technology-platform/role-collections-and-roles-in-global-accounts-directories-and-subaccounts]
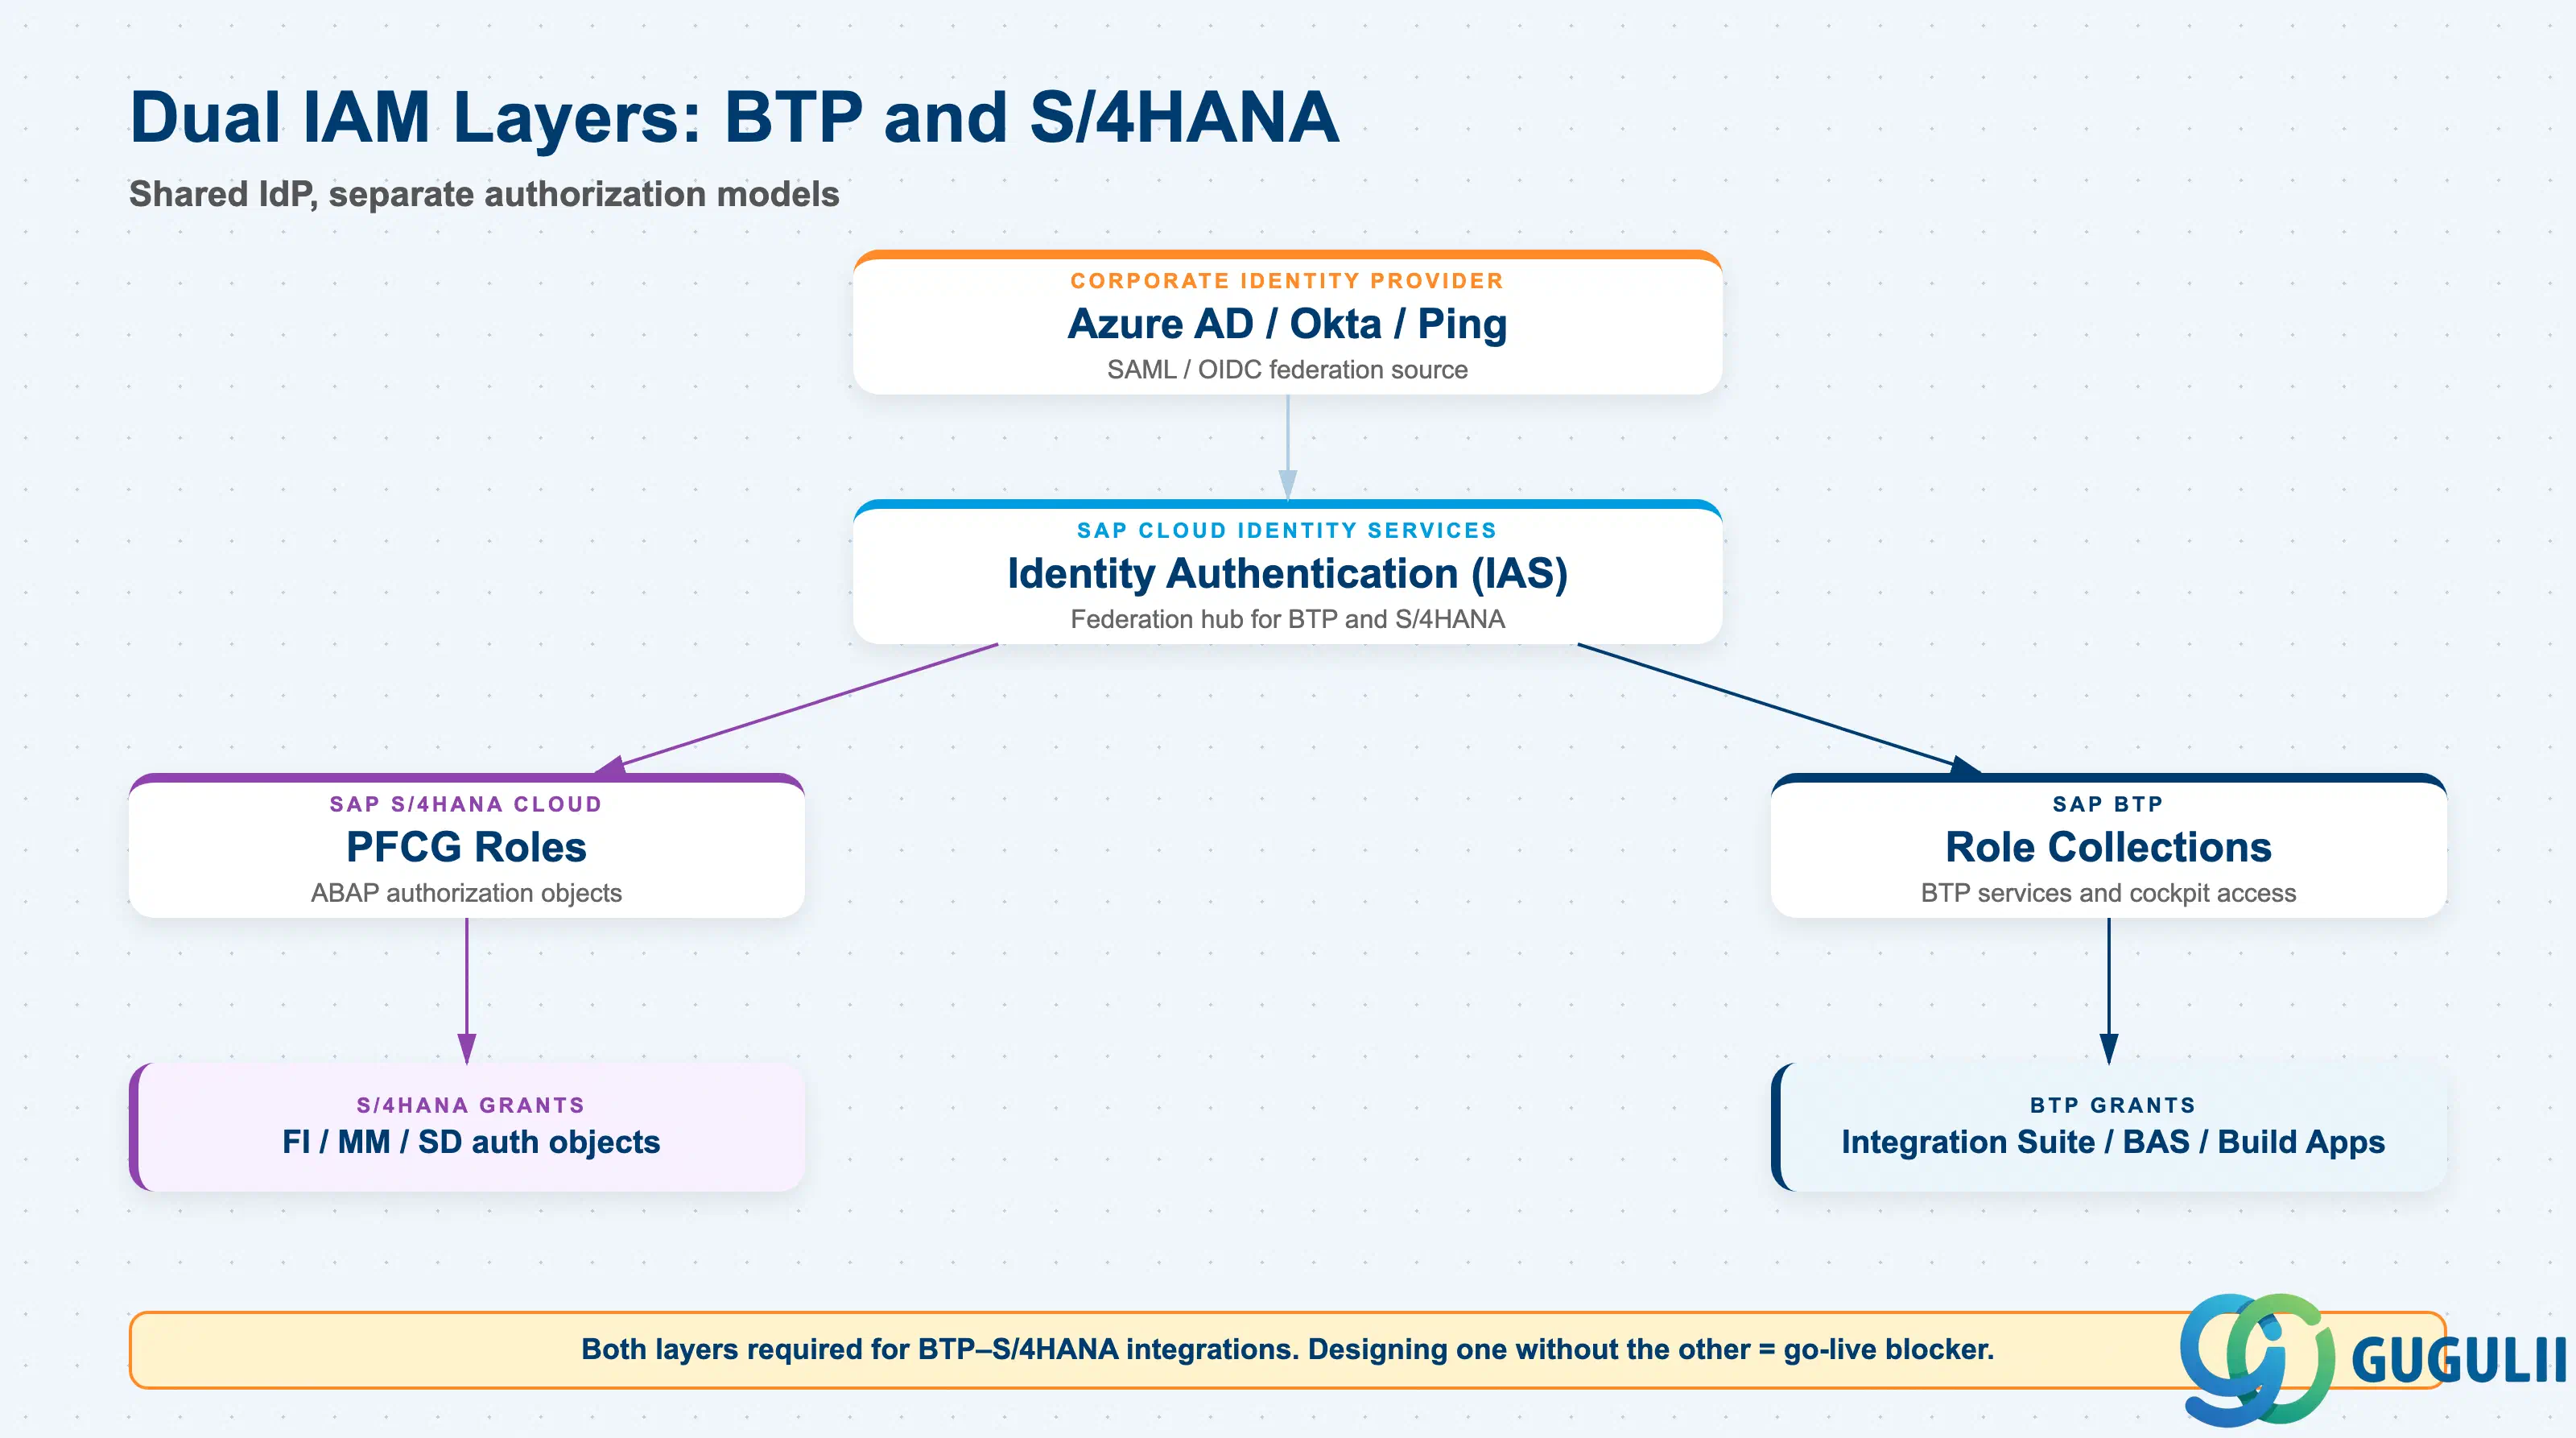
BTP ロールコレクションと SAP S/4HANA の権限オブジェクトは、並行するシステムです。これらは同一の ID プロバイダを共有しますが、まったく異なるアクセスレイヤを管理します。
Corporate IdP (Azure AD / Okta)
          |
          | SAML federation
          |
SAP Cloud Identity Services (IAS)
     /              \
    /                \
S/4HANA Cloud      SAP BTP
PFCG Roles         Role Collections
    |                    |
Authorization       Application access
Objects             (Integration Suite,
(FI, MM, SD...)     BAS, Build Apps, etc.)
ユーザーがSAP S/4HANAデータをバックエンドとするSAP Build Appsアプリケーションにログインする場合、2つの独立した認可付与が必要です。Build Appsランタイムへのアクセスを許可するBTPロールコレクションと、OData APIを介して基盤となるビジネスデータへのアクセスを許可するS/4HANA認可オブジェクトです。どちらか一方だけを設計すると、本番稼働開始の妨げとなります。アプリケーションは開くものの、データリクエストは403エラーまたは空の結果を返します。
アイデンティティプロバイダは橋渡し役となります。企業のIdPはSAP Cloud Identity Servicesを介して両方のシステムにフェデレーションされます。同じグループメンバーシップにより、S/4HANAのロール割り当て(Identity Provisioning Service経由)とBTPのロールコレクション割り当て(グループマッピング経由)の両方をトリガーできます。[信頼性: 高 — SAP Help Portal, https://help.sap.com/docs/btp/sap-business-technology-platform/security-administration-managing-authentication-and-authorization]
重要ポイント: BTPロールコレクションをS/4HANAの認可要件から切り離して設計しないでください。BTPとS/4HANAの統合におけるIAM設計は、最初のスプリントが始まる前に両方のレイヤーに対処する必要があります。
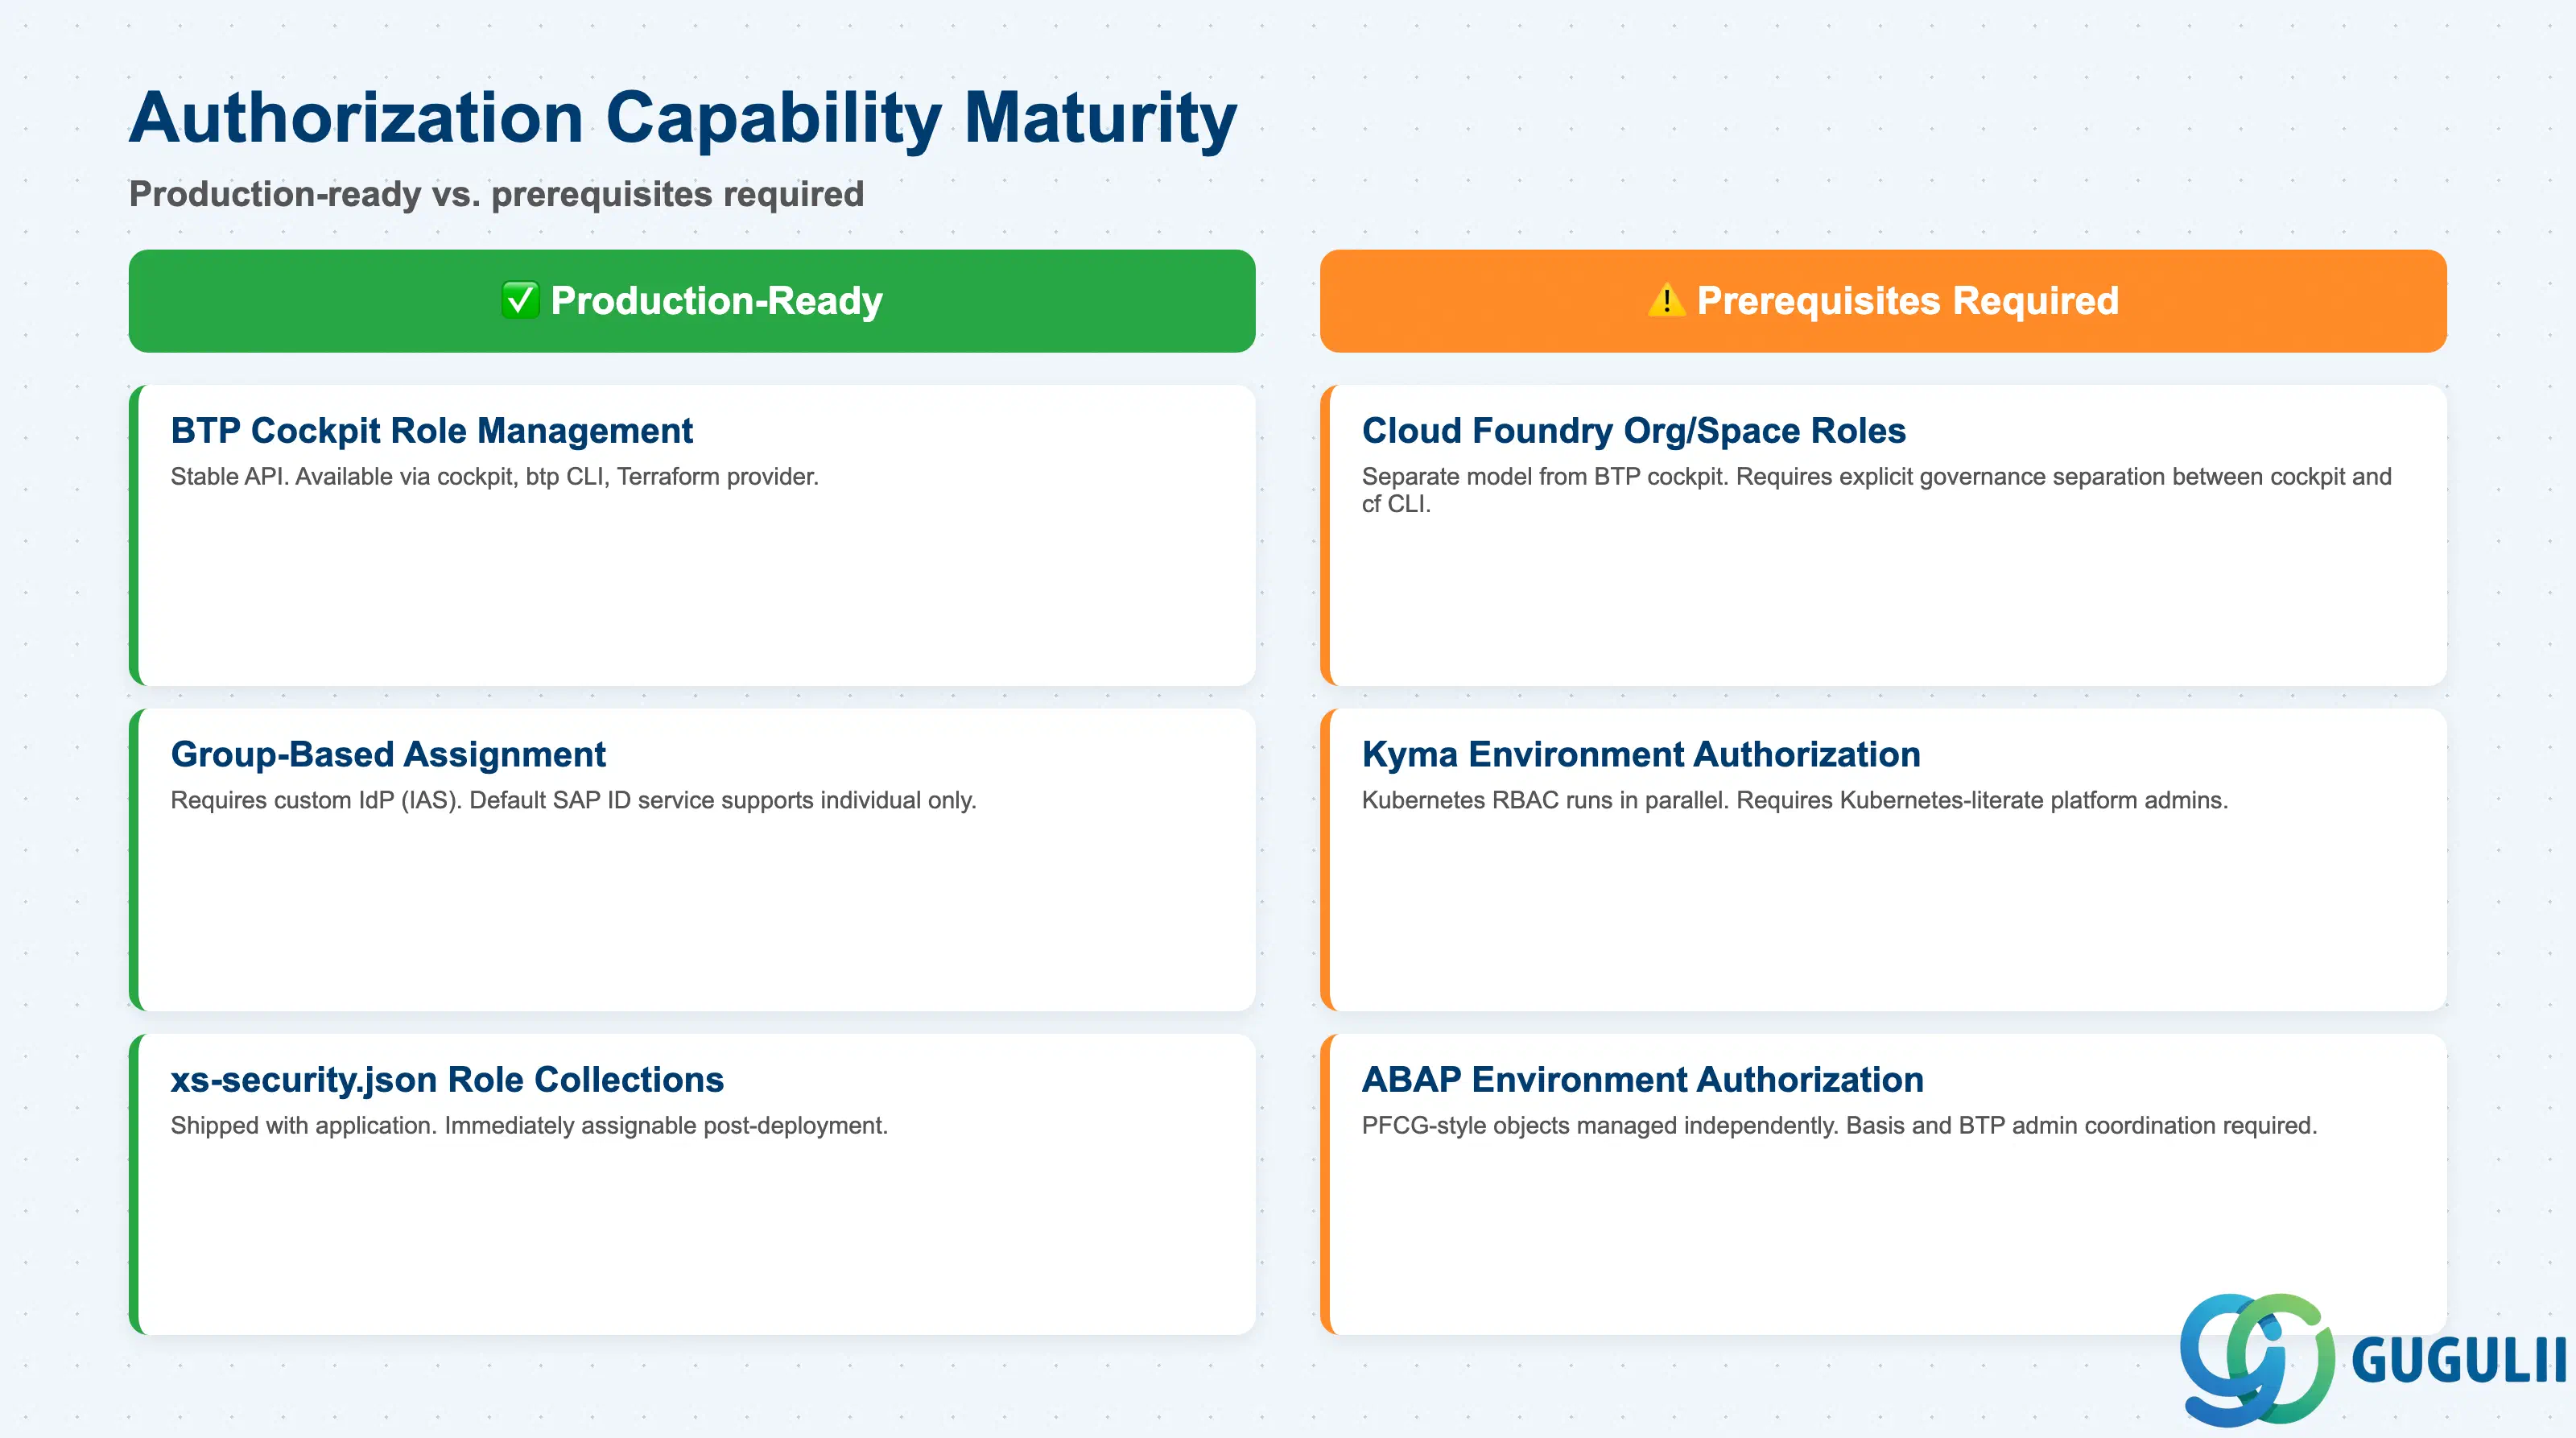
| 領域 | 成熟度 | 備考 | |
|---|---|---|---|
| BTP カクピット ロールコレクション管理 | ✅ 本番利用可能 | 安定しており完全サポート。カクピット UI、btp CLI、Terraform BTP プロバイダーから利用可能。 | |
| グループベースのロール割り当て(IdP グループマッピング) | ✅ 本番利用可能 | カスタム IdP が必要。デフォルトの SAP ID サービスは個別割り当てのみをサポート。SAP Cloud Identity Services が標準的な選択肢。 | |
| xs-security.json 事前定義ロールコレクション | ✅ 本番利用可能 | アプリケーションデプロイ時に同梱。デプロイ後すぐに割り当て可能。初日セットアップのリスクを低減。 | |
| Cloud Foundry 組織/スペースロール | ⚠️ 前提条件ありで利用可能 | BTP カクピットのロールコレクションとは別のロール管理モデル。カクピットの「メンバー」タブと cf CLI 間で意図的なガバナンス分離が必要。 | |
| Kyma 環境の認可 | ⚠️ 前提条件ありで利用可能 | Kubernetes RBAC が BTP ロールコレクションと並行して動作。Kubernetes に精通したプラットフォーム管理者が必要。 | |
| ABAP 環境の認可 | ⚠️ 前提条件ありで利用可能 | PFCG スタイルの認可オブジェクトを独立して管理。ベーシスチームと BTP 管理者チーム間の連携が必要。連携不足はサービス間呼び出しの失敗を引き起こす。 |
SAP Cloud Identity Servicesのグループマッピングとxs-security.jsonの事前定義ロールコレクションは、エンタープライズBTPデプロイメントの本番環境対応ベースラインを形成します。[信頼性: 高 — SAP Help Portal, https://help.sap.com/docs/btp/sap-business-technology-platform/user-and-member-management]
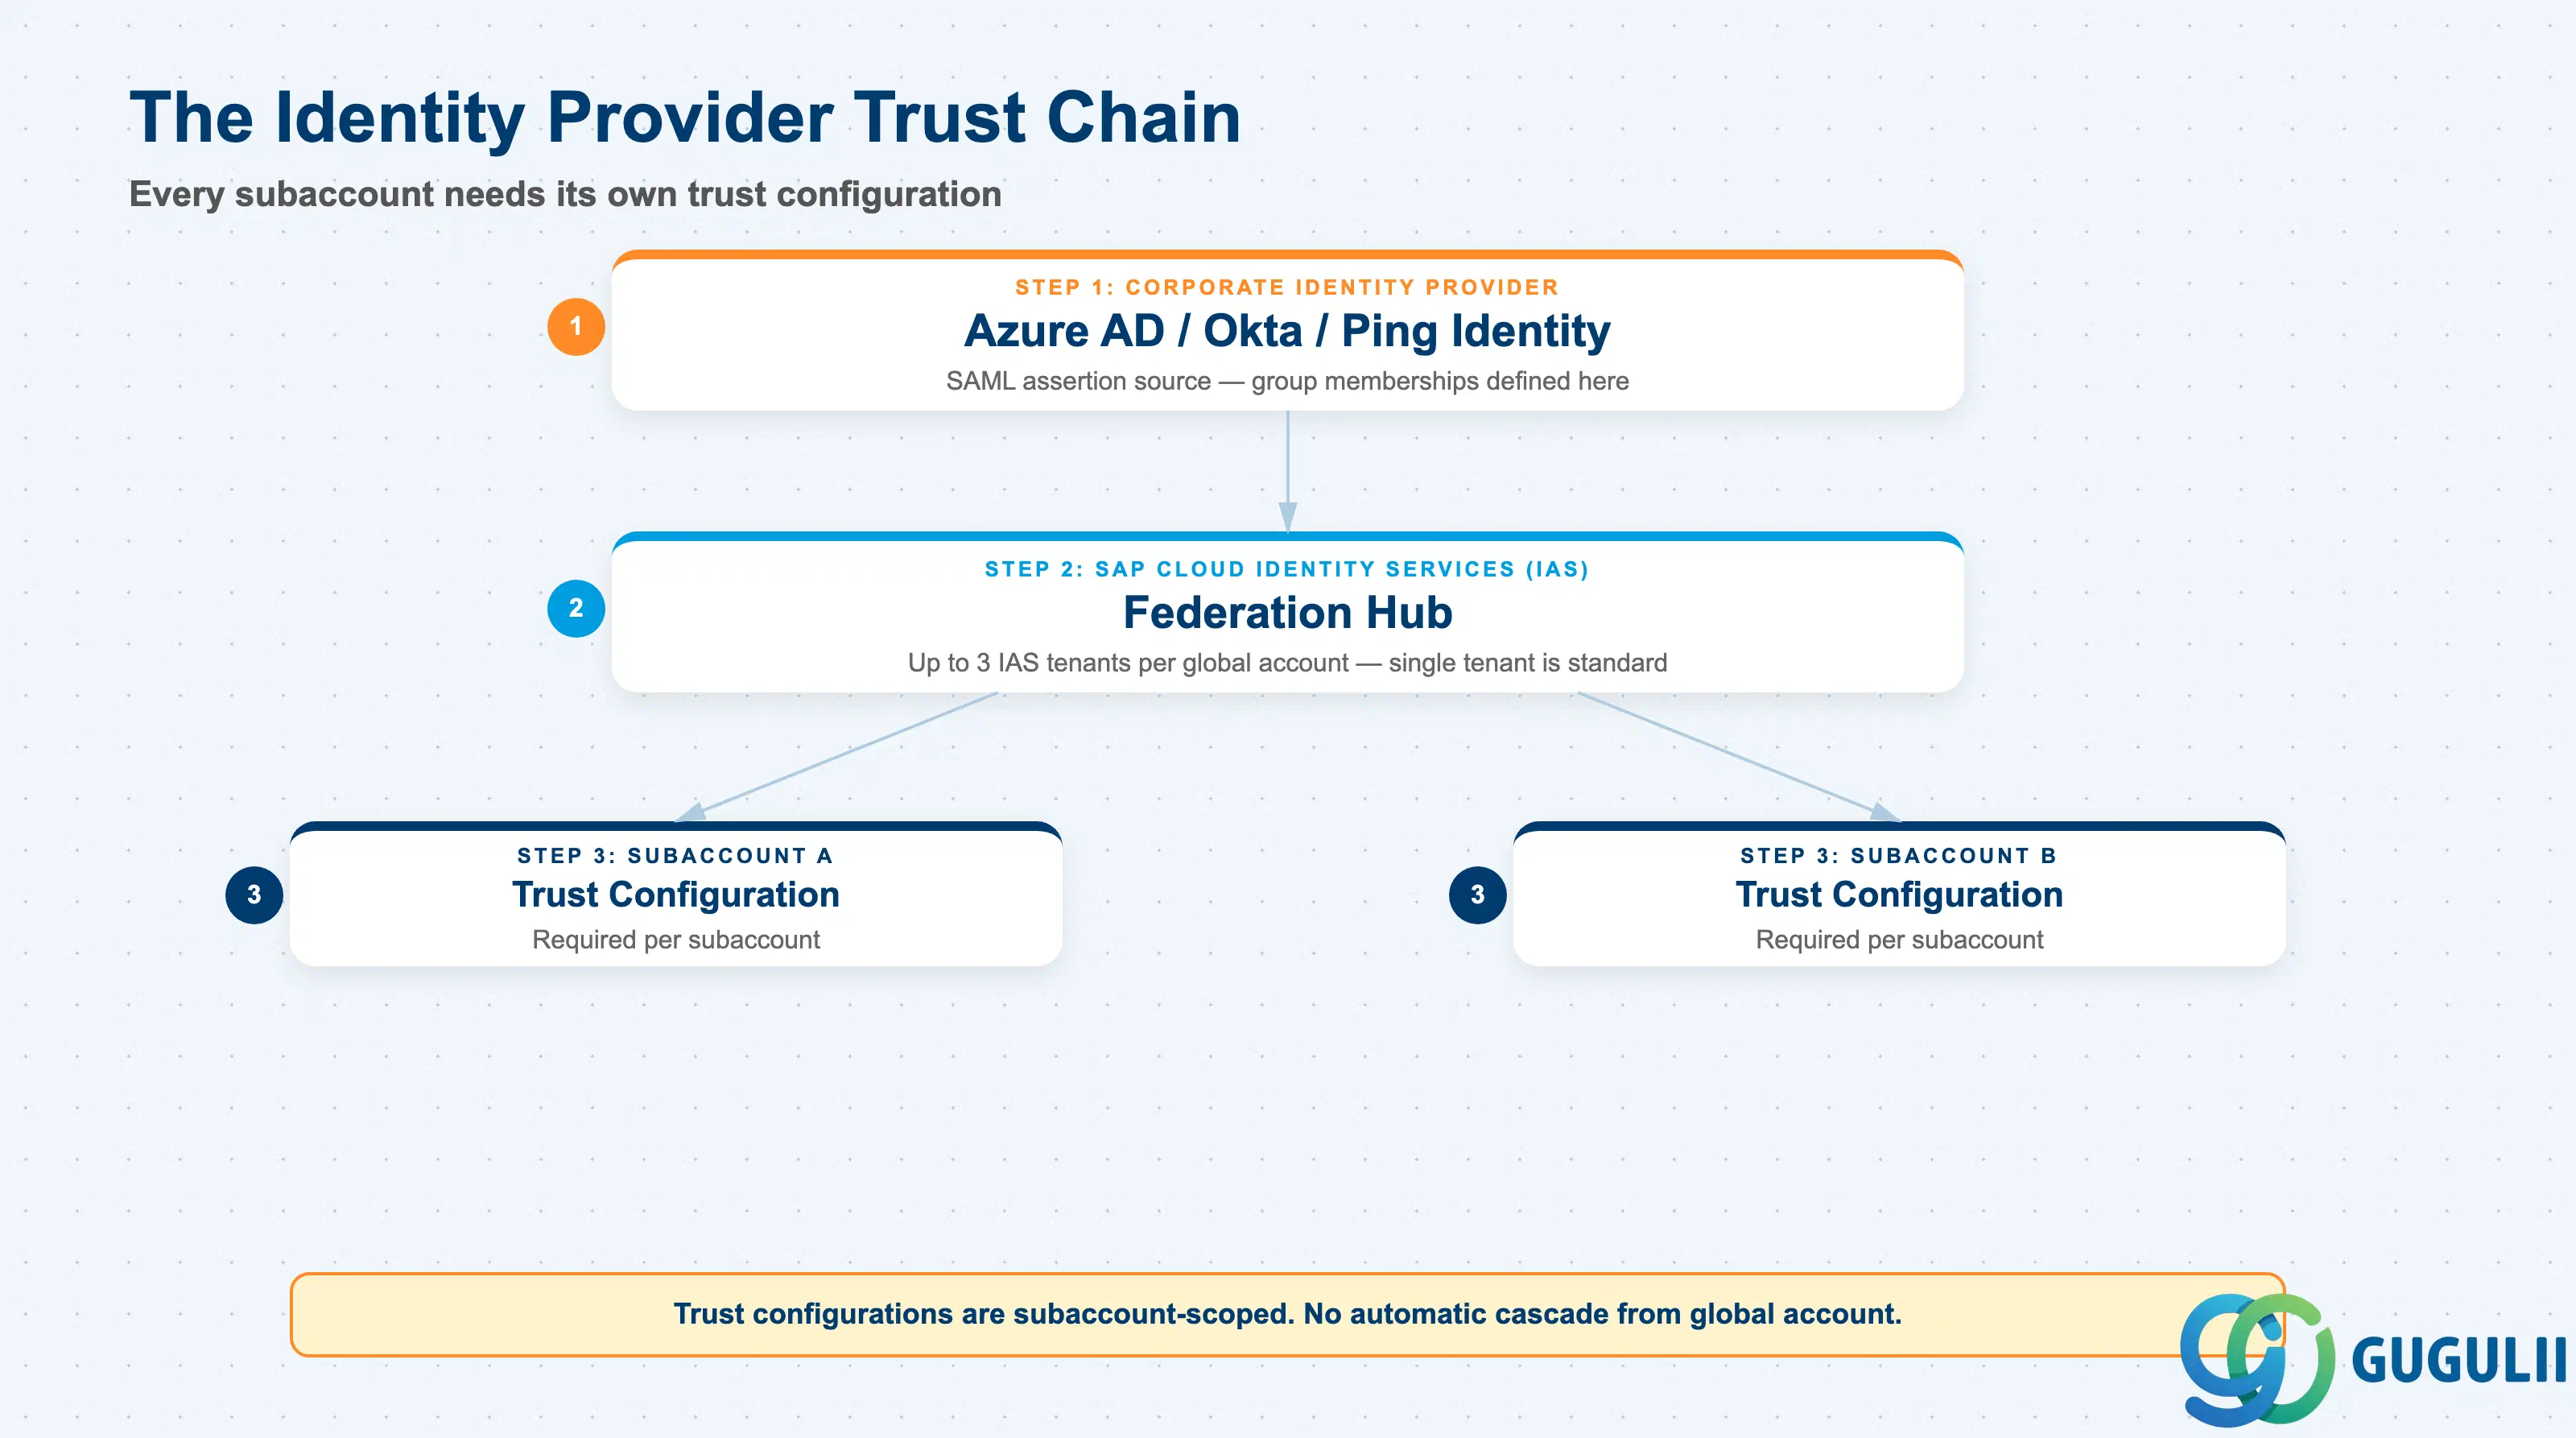
| チェックリスト項目 | 重要性の理由 |
|---|---|
| デフォルトのSAP IDサービスとカスタムIdPのどちらを使用するかを確認する | デフォルトのSAP IDサービスは個別ユーザー割り当てのみをサポートし、グループマッピングにはカスタムIDプロバイダーが必要 |
| SAP Cloud Identity Servicesテナントを特定しプロビジョニングする | SAP BTPエンタープライズ契約にはIASテナントが含まれるため、IAM設計開始前にプロビジョニング状況を確認する |
| 企業IdPフェデレーションパス(Azure AD / Okta → IAS → BTP)を定義する | フェデレーションはエンドツーエンドで設計する必要があり、チェーンにギャップがあるとランタイムでグループマッピングが機能しない |
| 各サブアカウントのトラスト構成設定を文書化する | トラスト構成はサブアカウント単位でスコープ設定され、各サブアカウントで正しいIASテナントを指す個別の構成が必要 |
| 企業IdPにおけるユーザーライフサイクルの所有者を明確にする | HR部門がIdPグループ構造を所有する場合、BTP管理者チームはグループマッピング設計前にHR部門と調整する必要がある |
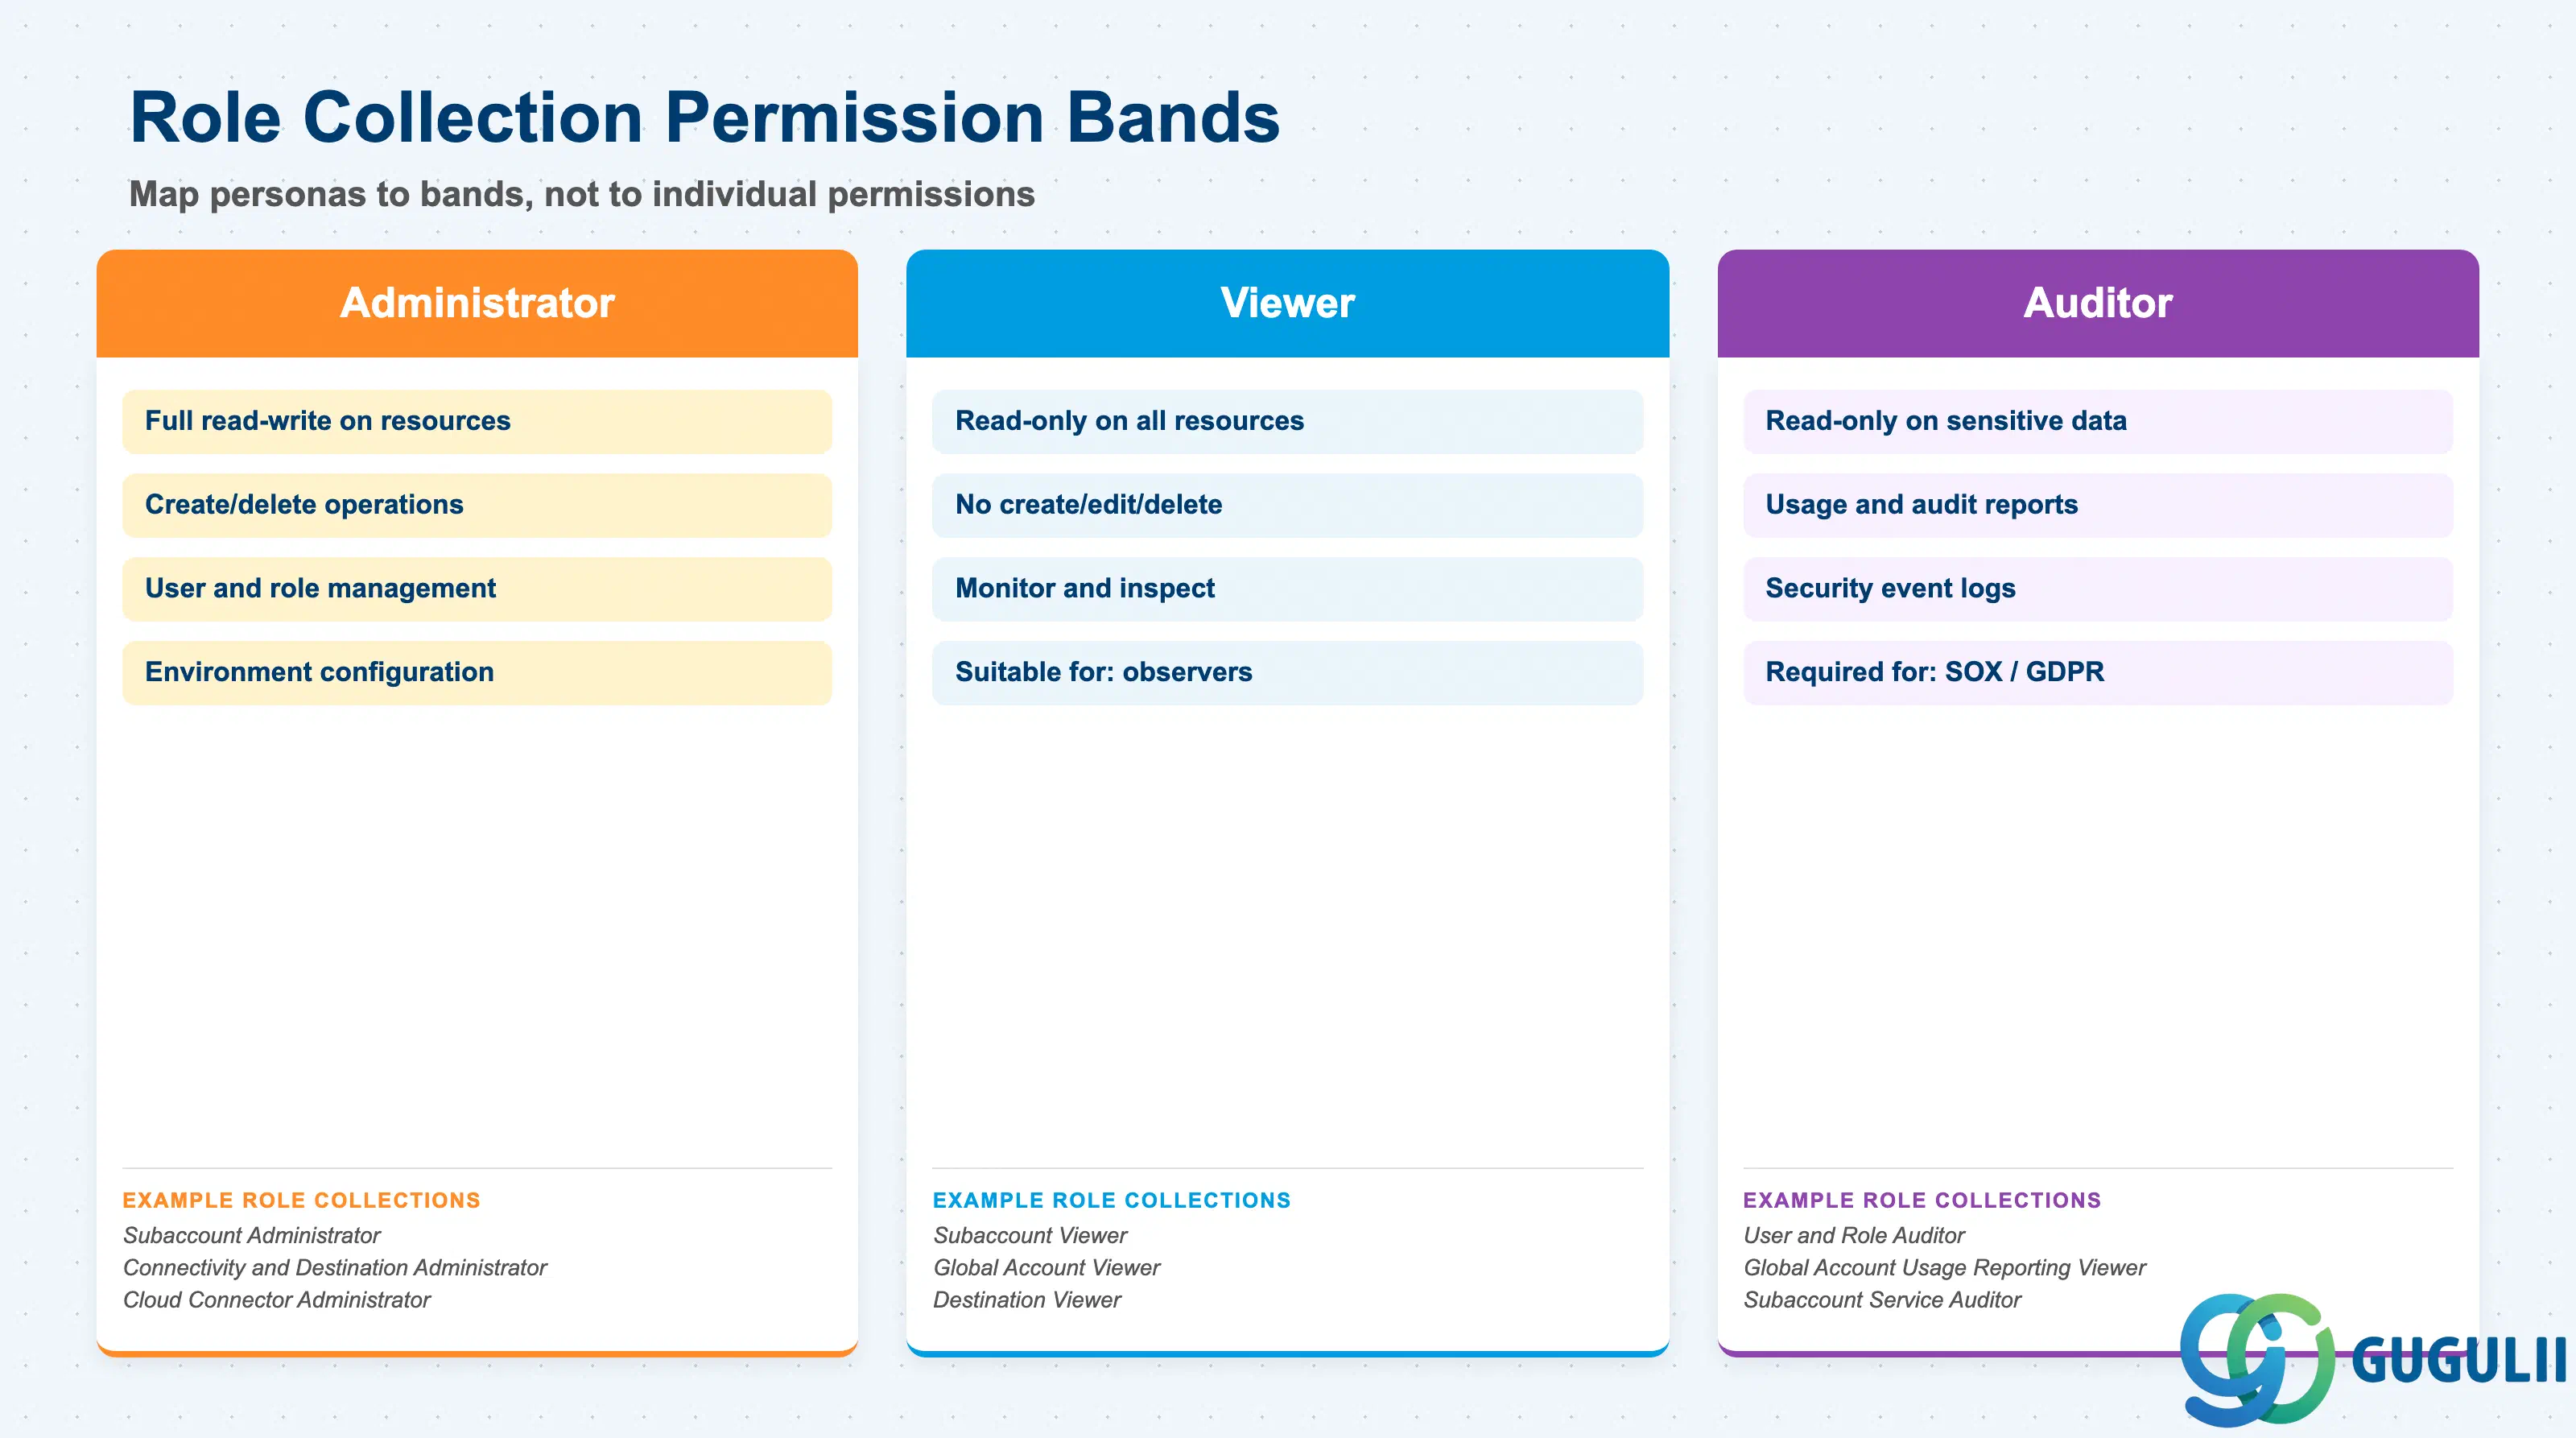
| チェックリスト項目 | 重要性の理由 |
|---|---|
| ビジネスパーソナをロールコレクションにマッピングする(個別の権限にはマッピングしない) | ロールコレクションは職務機能を表すべきであり、ユーザーに生のロールを直接割り当てるとロールコレクションモデルが迂回され、監査が複雑化する |
| 各ロールコレクションの権限帯域を定義する:管理者 / 閲覧者 / 監査者 | SAP BTPのデフォルトロールコレクションはこの3帯域モデルに従っており、カスタムコレクションも同じパターンに準拠すべき |
| カスタムロールコレクションが必要なサブアカウントと、デフォルトに依存できるサブアカウントを特定する | デフォルトロールコレクション(サブアカウント管理者、サブアカウント閲覧者)でほとんどのプラットフォームアクセスはカバーされるが、アプリケーションアクセスにはカスタムコレクションが必要 |
| xs-security.json で事前定義されたロールコレクションが提供されるかを確認する | 事前定義ロールコレクションを同梱するアプリケーションは、デプロイ後のセットアップ時間と設定ミスのリスクを軽減する |
| 開発者がサービスバインディングアクセスを必要とする場合、Service Credentials Viewer が含まれていることを確認する | サブアカウント閲覧者のみではサービス資格情報が公開されないため、サブアカウント閲覧者と Service Credentials Viewer を組み合わせたカスタムロールコレクションが必要 |
| ロールコレクション名を作成前に文書化する | ロールコレクションは割り当て後は不変であり、名前変更には削除と再作成が必要となり、既存のユーザー割り当てが失われる |
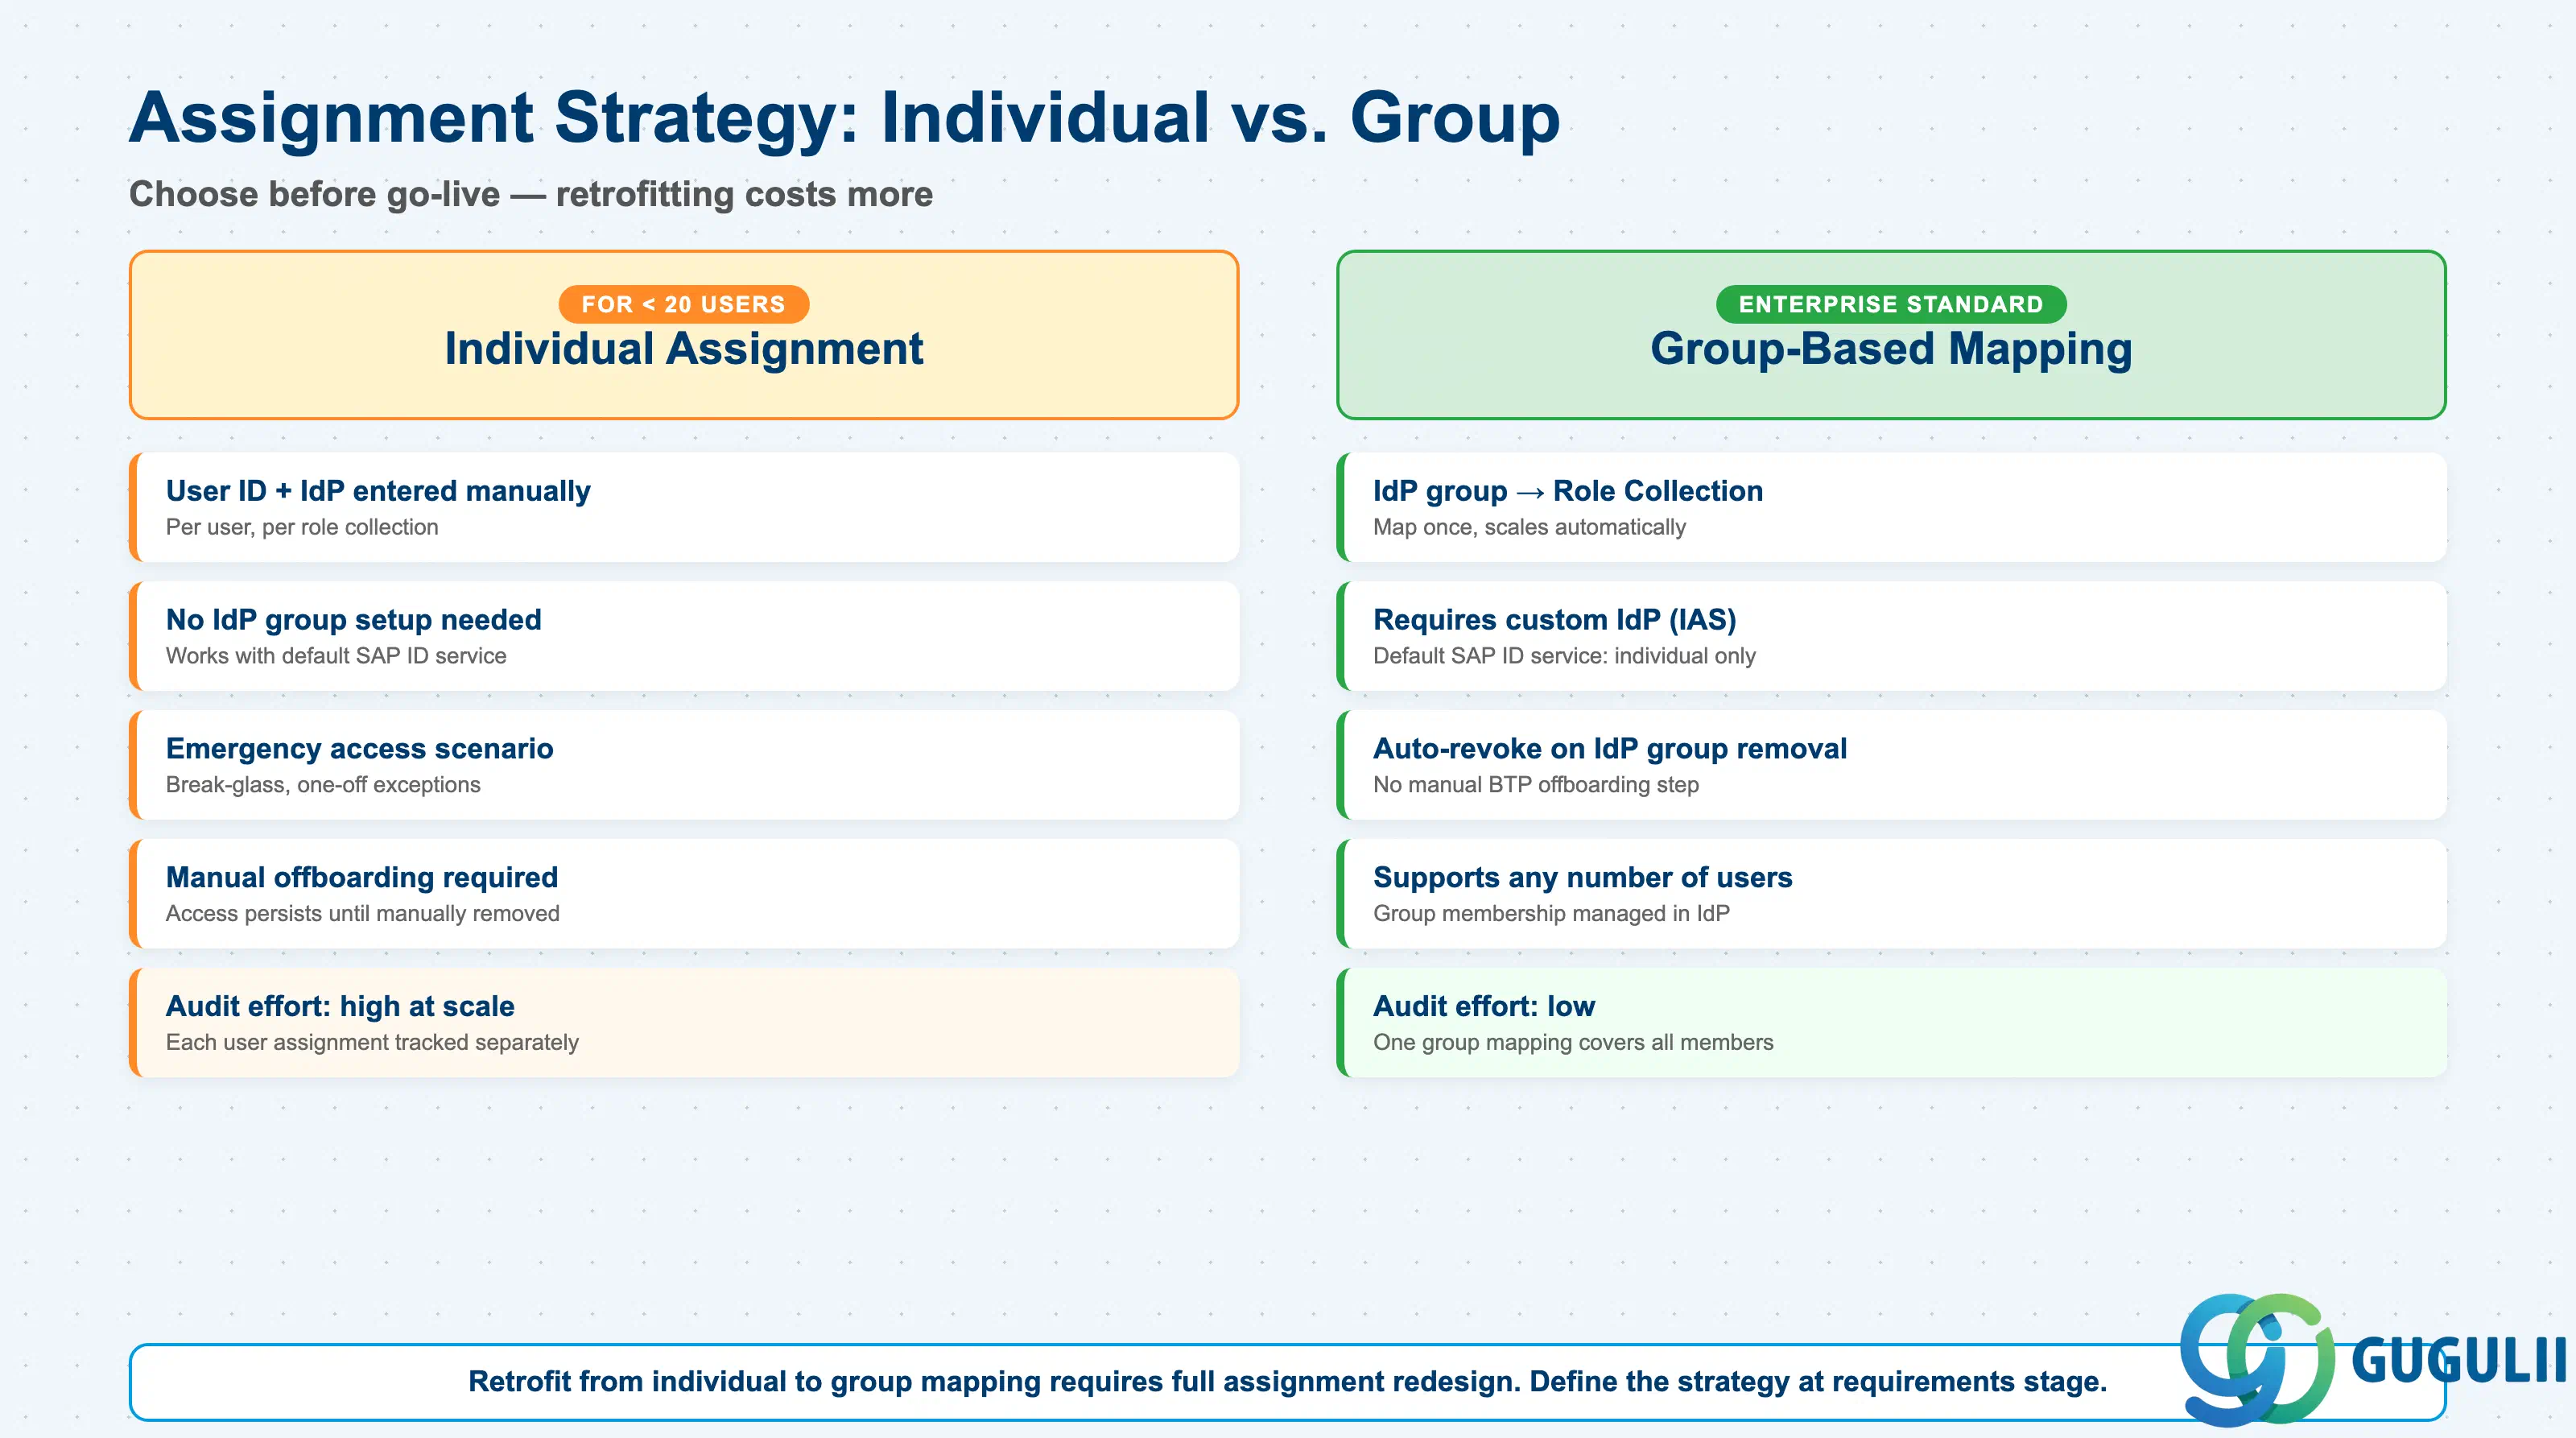
| チェックリスト項目 | 重要性 |
|---|---|
| 本番稼働前に、個別ユーザー割り当てとグループベースのマッピングのどちらにするかを決定する | ユーザー数が20名未満の場合や緊急アクセスシナリオでは個別割り当てが許容されるが、エンタープライズ規模ではグループマッピングが必須となる |
| BTPロールコレクションと整合するIdPユーザーグループの命名規則を定義する | グループ名がマッピングのキーとなる。IdPとBTP間で命名規則が一致しないと、割り当て漏れが発生する |
| 各ユーザーグループを所有するIdPテナントを特定する | 複数のIASテナントや企業IdPの名前空間が存在する場合、明示的なマッピングドキュメントが必要となる |
| ユーザー退社時の対応(グループ削除 vs. 手動によるロールコレクション取り消し)を計画する | グループベースの割り当てでは、IdPグループからユーザーを削除すると自動的にアクセス権が失効する。個別割り当てでは手動での削除手順が必要となる |
| プラットフォームユーザーとビジネスユーザーの割り当て範囲を確認する | プラットフォームユーザー(管理者、開発者)にはBTPレベルのロールコレクションを割り当て、ビジネスユーザーにはアプリケーションレベルのロールコレクションを割り当てる |
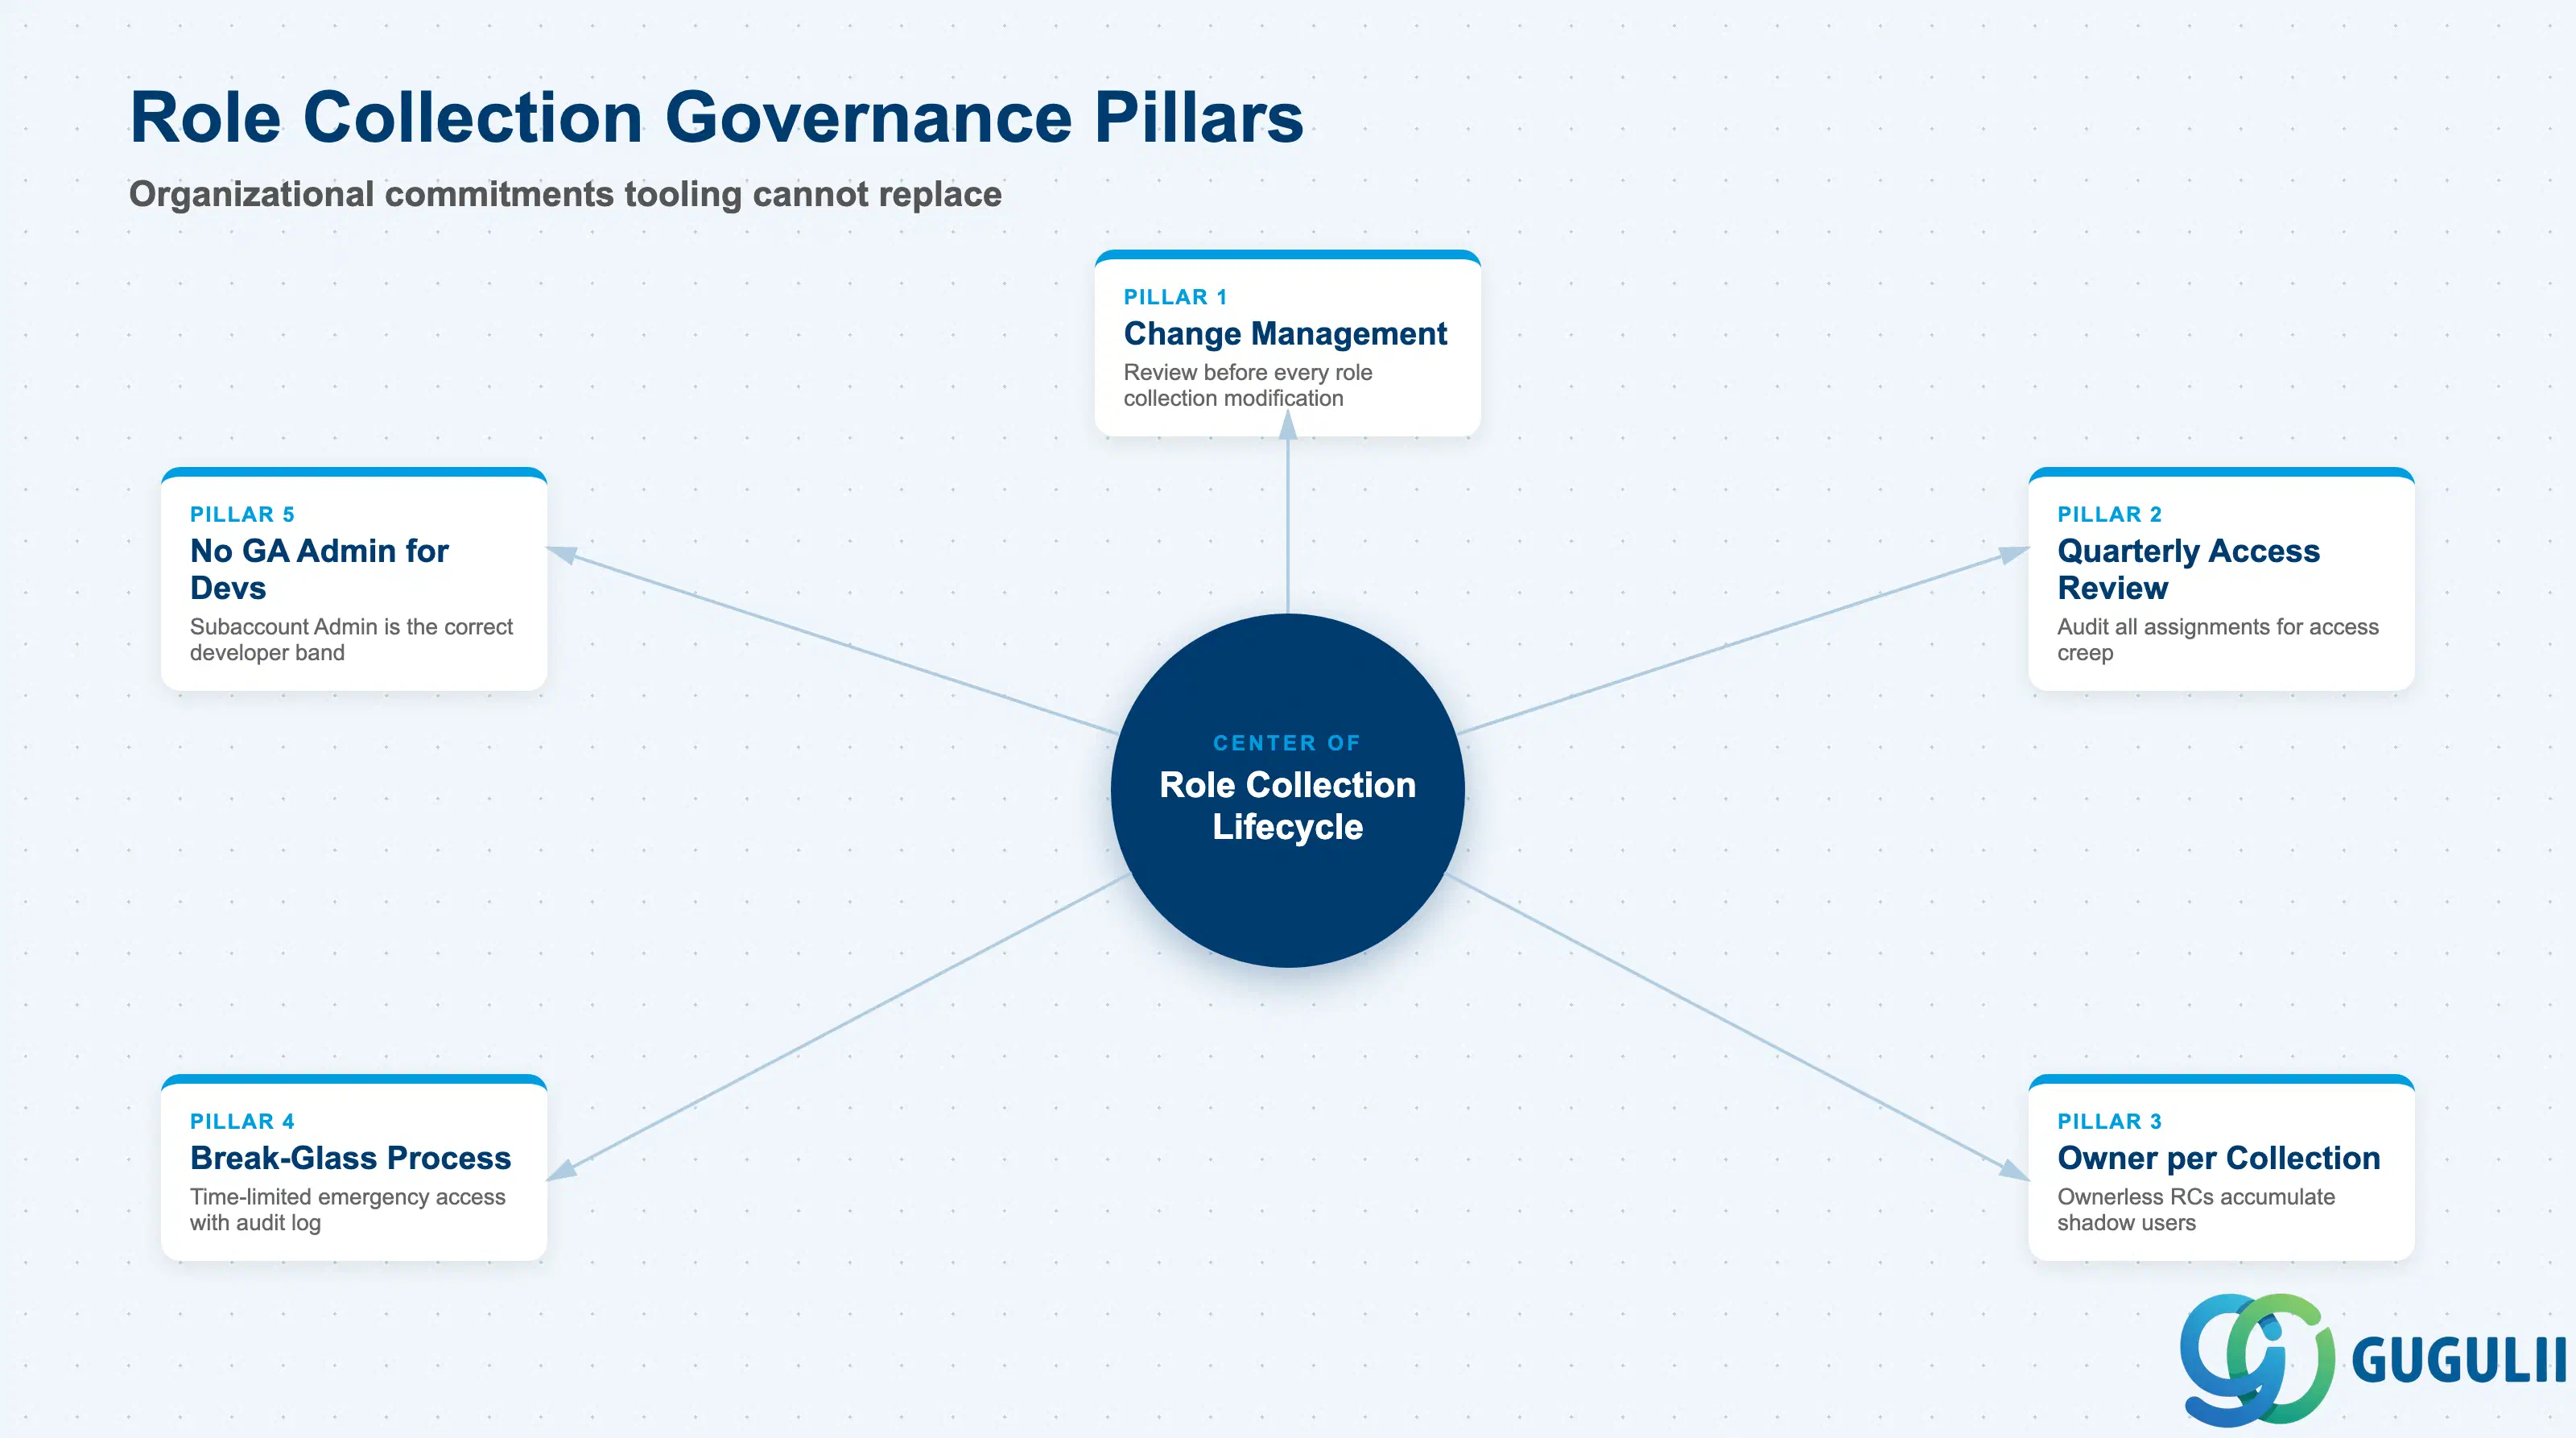
| チェックリスト項目 | 重要性 |
|---|---|
| ロールコレクション変更管理プロセスの定義 | ロールコレクションの変更は割り当てられた全ユーザーに即座に影響します。未レビューの変更は意図しないアクセスを許可したり、本番稼働を妨げる可能性があります |
| ロールコレクションごとに所有者を割り当てる | 所有者不在のロールコレクションは、時間の経過とともに未レビューのユーザーが蓄積されます(シャドウユーザー蓄積) |
| 四半期ごとのアクセスレビューサイクルをスケジュールする | 人事異動に伴いロールコレクションの割り当ては変動します。定期的なレビューがアクセス権限の拡大を防ぐ管理策となります |
| 緊急アクセス用の例外処理プロセス(ブレイクグラスアカウント)を文書化する | グローバルアカウント管理者によるブレイクグラスアクセスは、時間制限付きで記録される必要があります。このプロセスがないと、恒久的な過剰プロビジョニングにつながります |
| グローバルアカウント管理者がアプリケーション開発者に割り当てられていないことを確認する | グローバルアカウント管理者は、エンタイトルメントやサブアカウント管理を含む商用化オペレーションへの読み書きアクセス権を付与します。これは開発者レベルの権限ではありません |
これらの要件は、BTPの商用モデルに関わらず適用されます。ガバナンス項目(変更管理、アクセスレビュー、例外処理)は、ツールだけでは強制できない組織的なコミットメントです。[確信度:高 — SAP Help Portal, https://help.sap.com/docs/btp/sap-business-technology-platform/security-administration-managing-authentication-and-authorization]
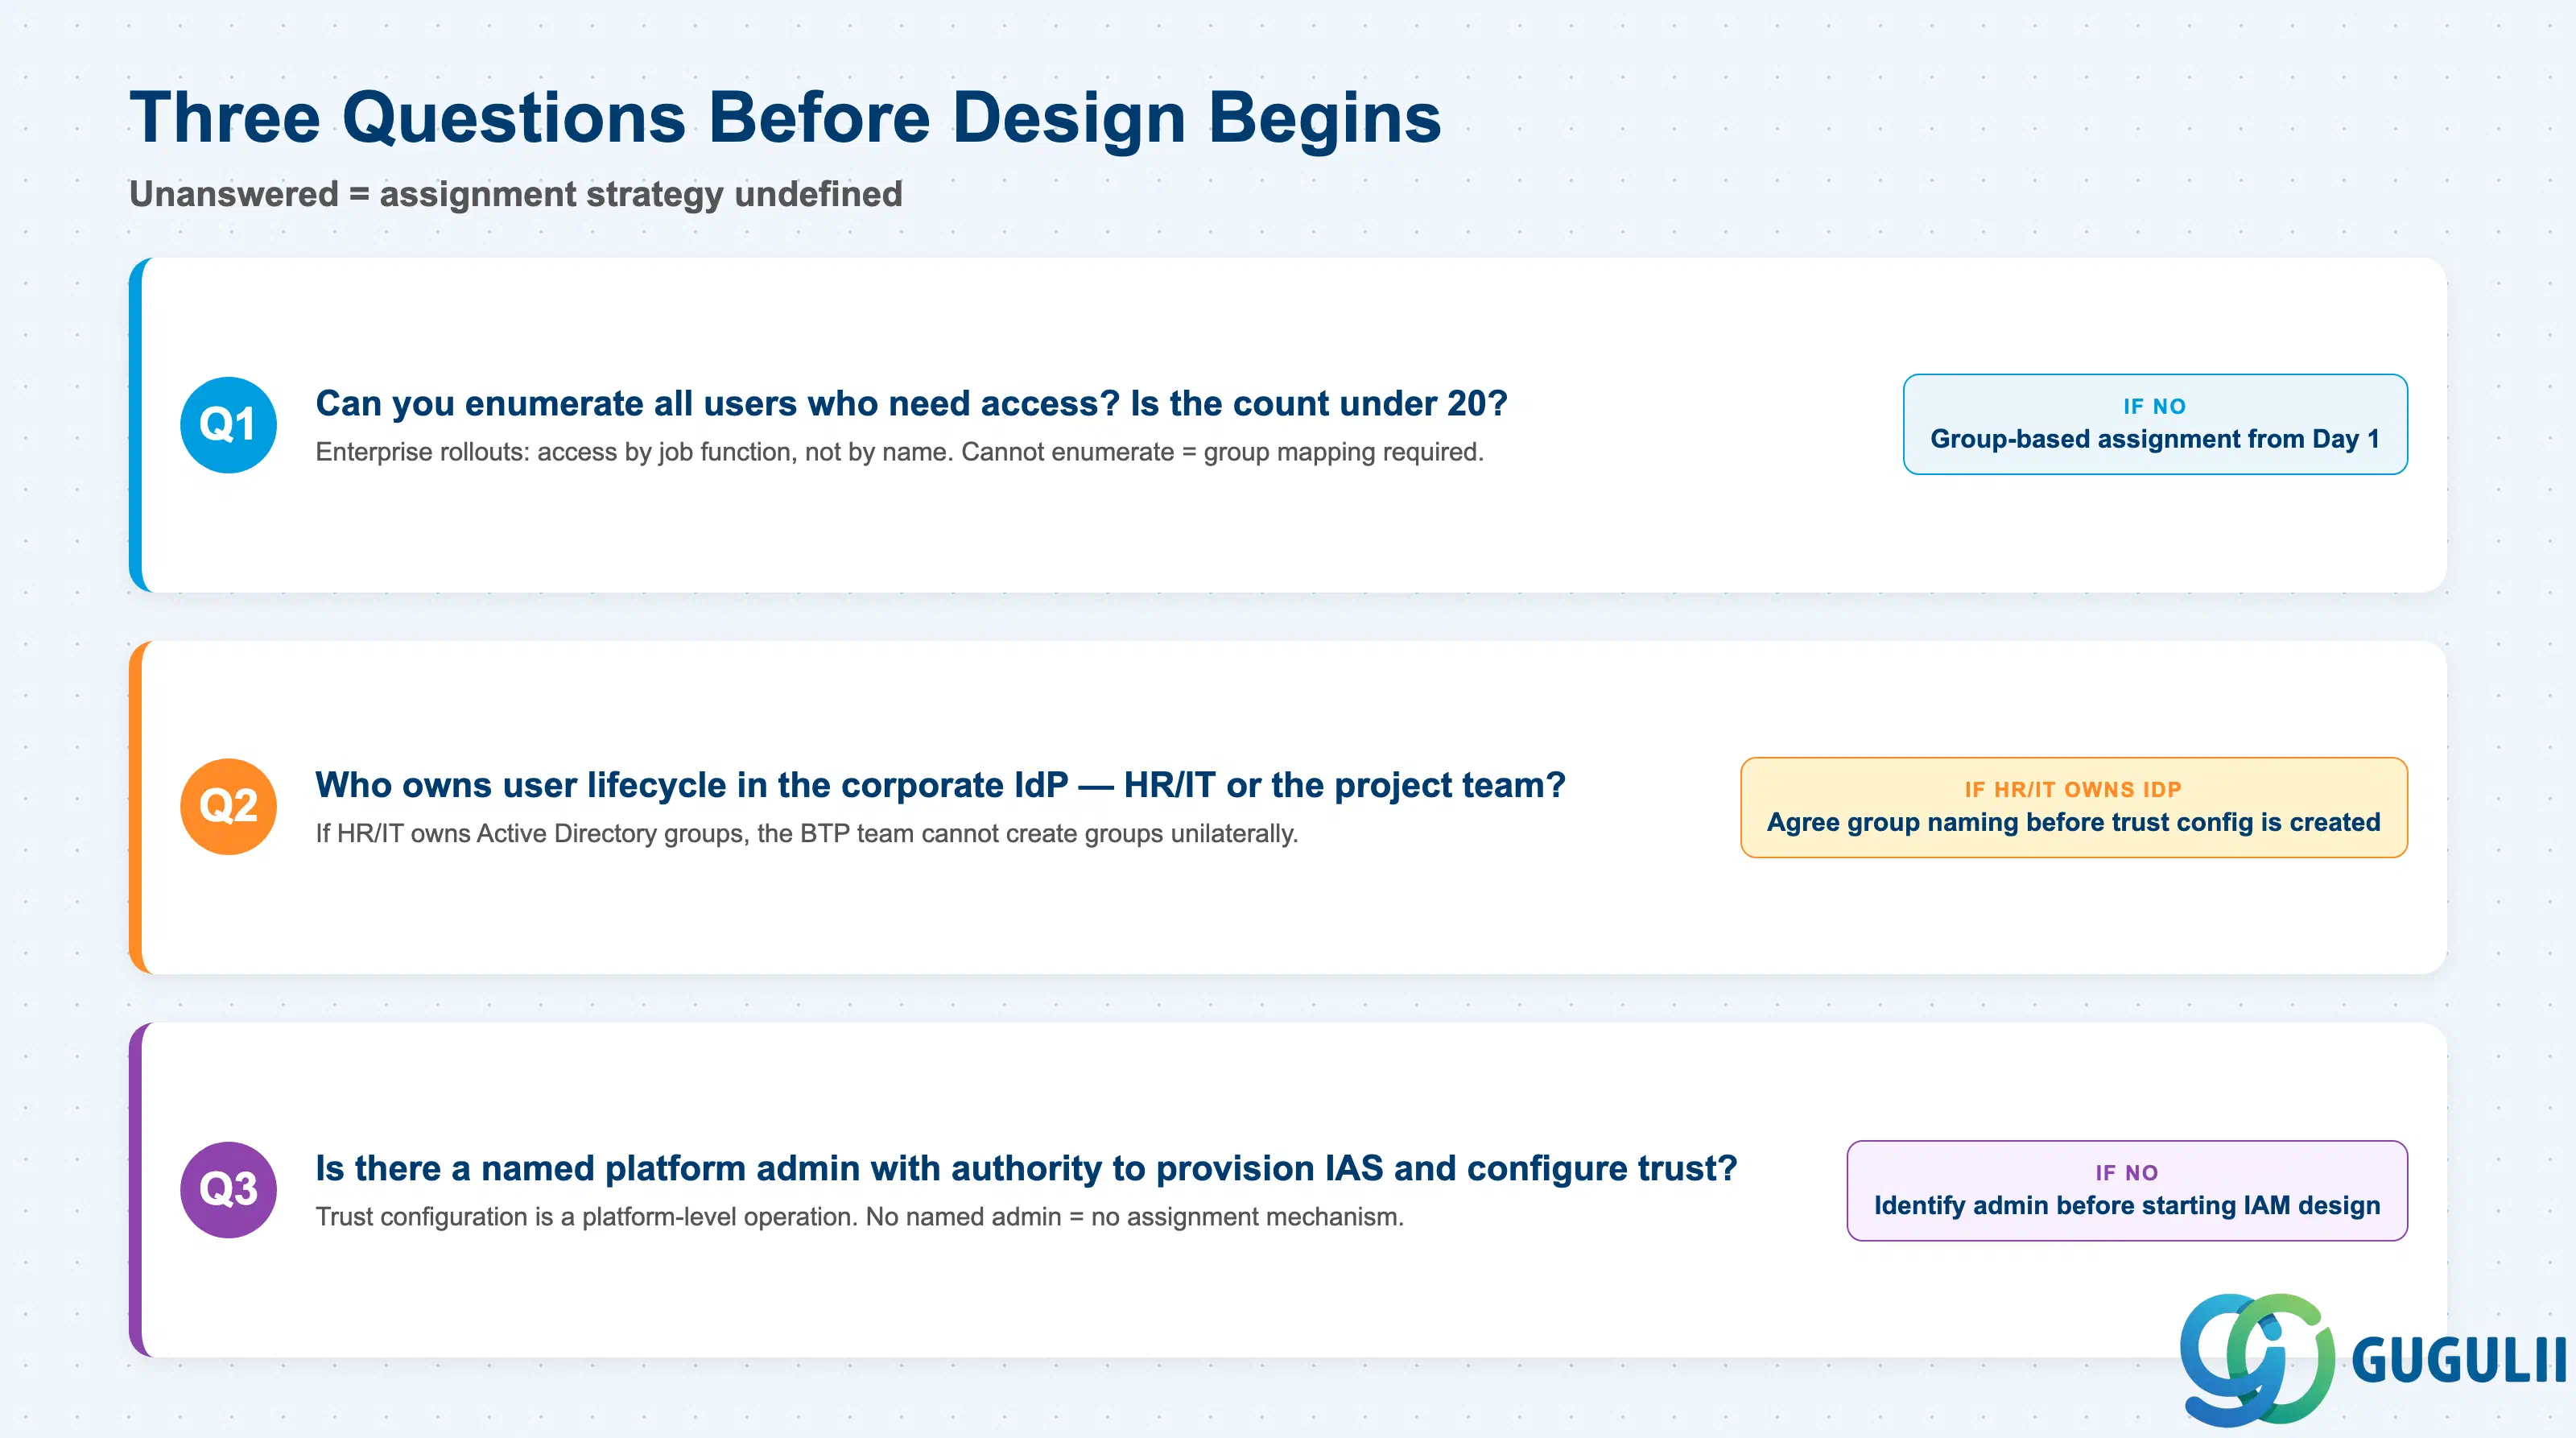
Q1. 現在および将来アクセスが必要なすべてのユーザーを特定できますか?また、その数は20名未満ですか?
はい、初期段階では個別ユーザー割り当てが有効です。ただし、ユーザー数が20人を超える場合、または要件定義時点ですべてのユーザーを列挙できない場合(エンタープライズ展開では、アクセスが氏名ではなく職務機能によって決定されるのが一般的です)、グループベースの割り当てを初日から正しいベースラインとすべきです。個別割り当てを本番運用した後にグループマッピングを後付けすることは可能ですが、割り当て構造の完全な再設計が必要となります。
Q2. ユーザーライフサイクルデータの所有者は、企業の人事/IT部門ですか、それともプロジェクトチームですか?
HR部門や中央ITチームがActive Directoryやその他の企業IdPを所有している場合、BTPプロジェクトチームはユーザーグループのメンバーシップを一方的に管理することはできません。信頼設定を作成する前に、グループの命名規則とグループライフサイクルプロセスについてIdP所有者と合意する必要があります。この合意がないと、BTPチームはグループをマッピングしようとした時点でブロックされてしまいます。
Q3. SAP Cloud Identity Services のプロビジョニングと信頼設定の構成に関する予算権限を持つ指名されたプラットフォーム管理者はいますか?
SAP Cloud Identity Services テナントのプロビジョニングと信頼構成は、プラットフォームレベルの操作です。プラットフォーム権限を持つ担当者が特定されていない場合、ロールコレクションの設計は完了できません — 割り当てメカニズムに有効な基盤が存在しないためです。
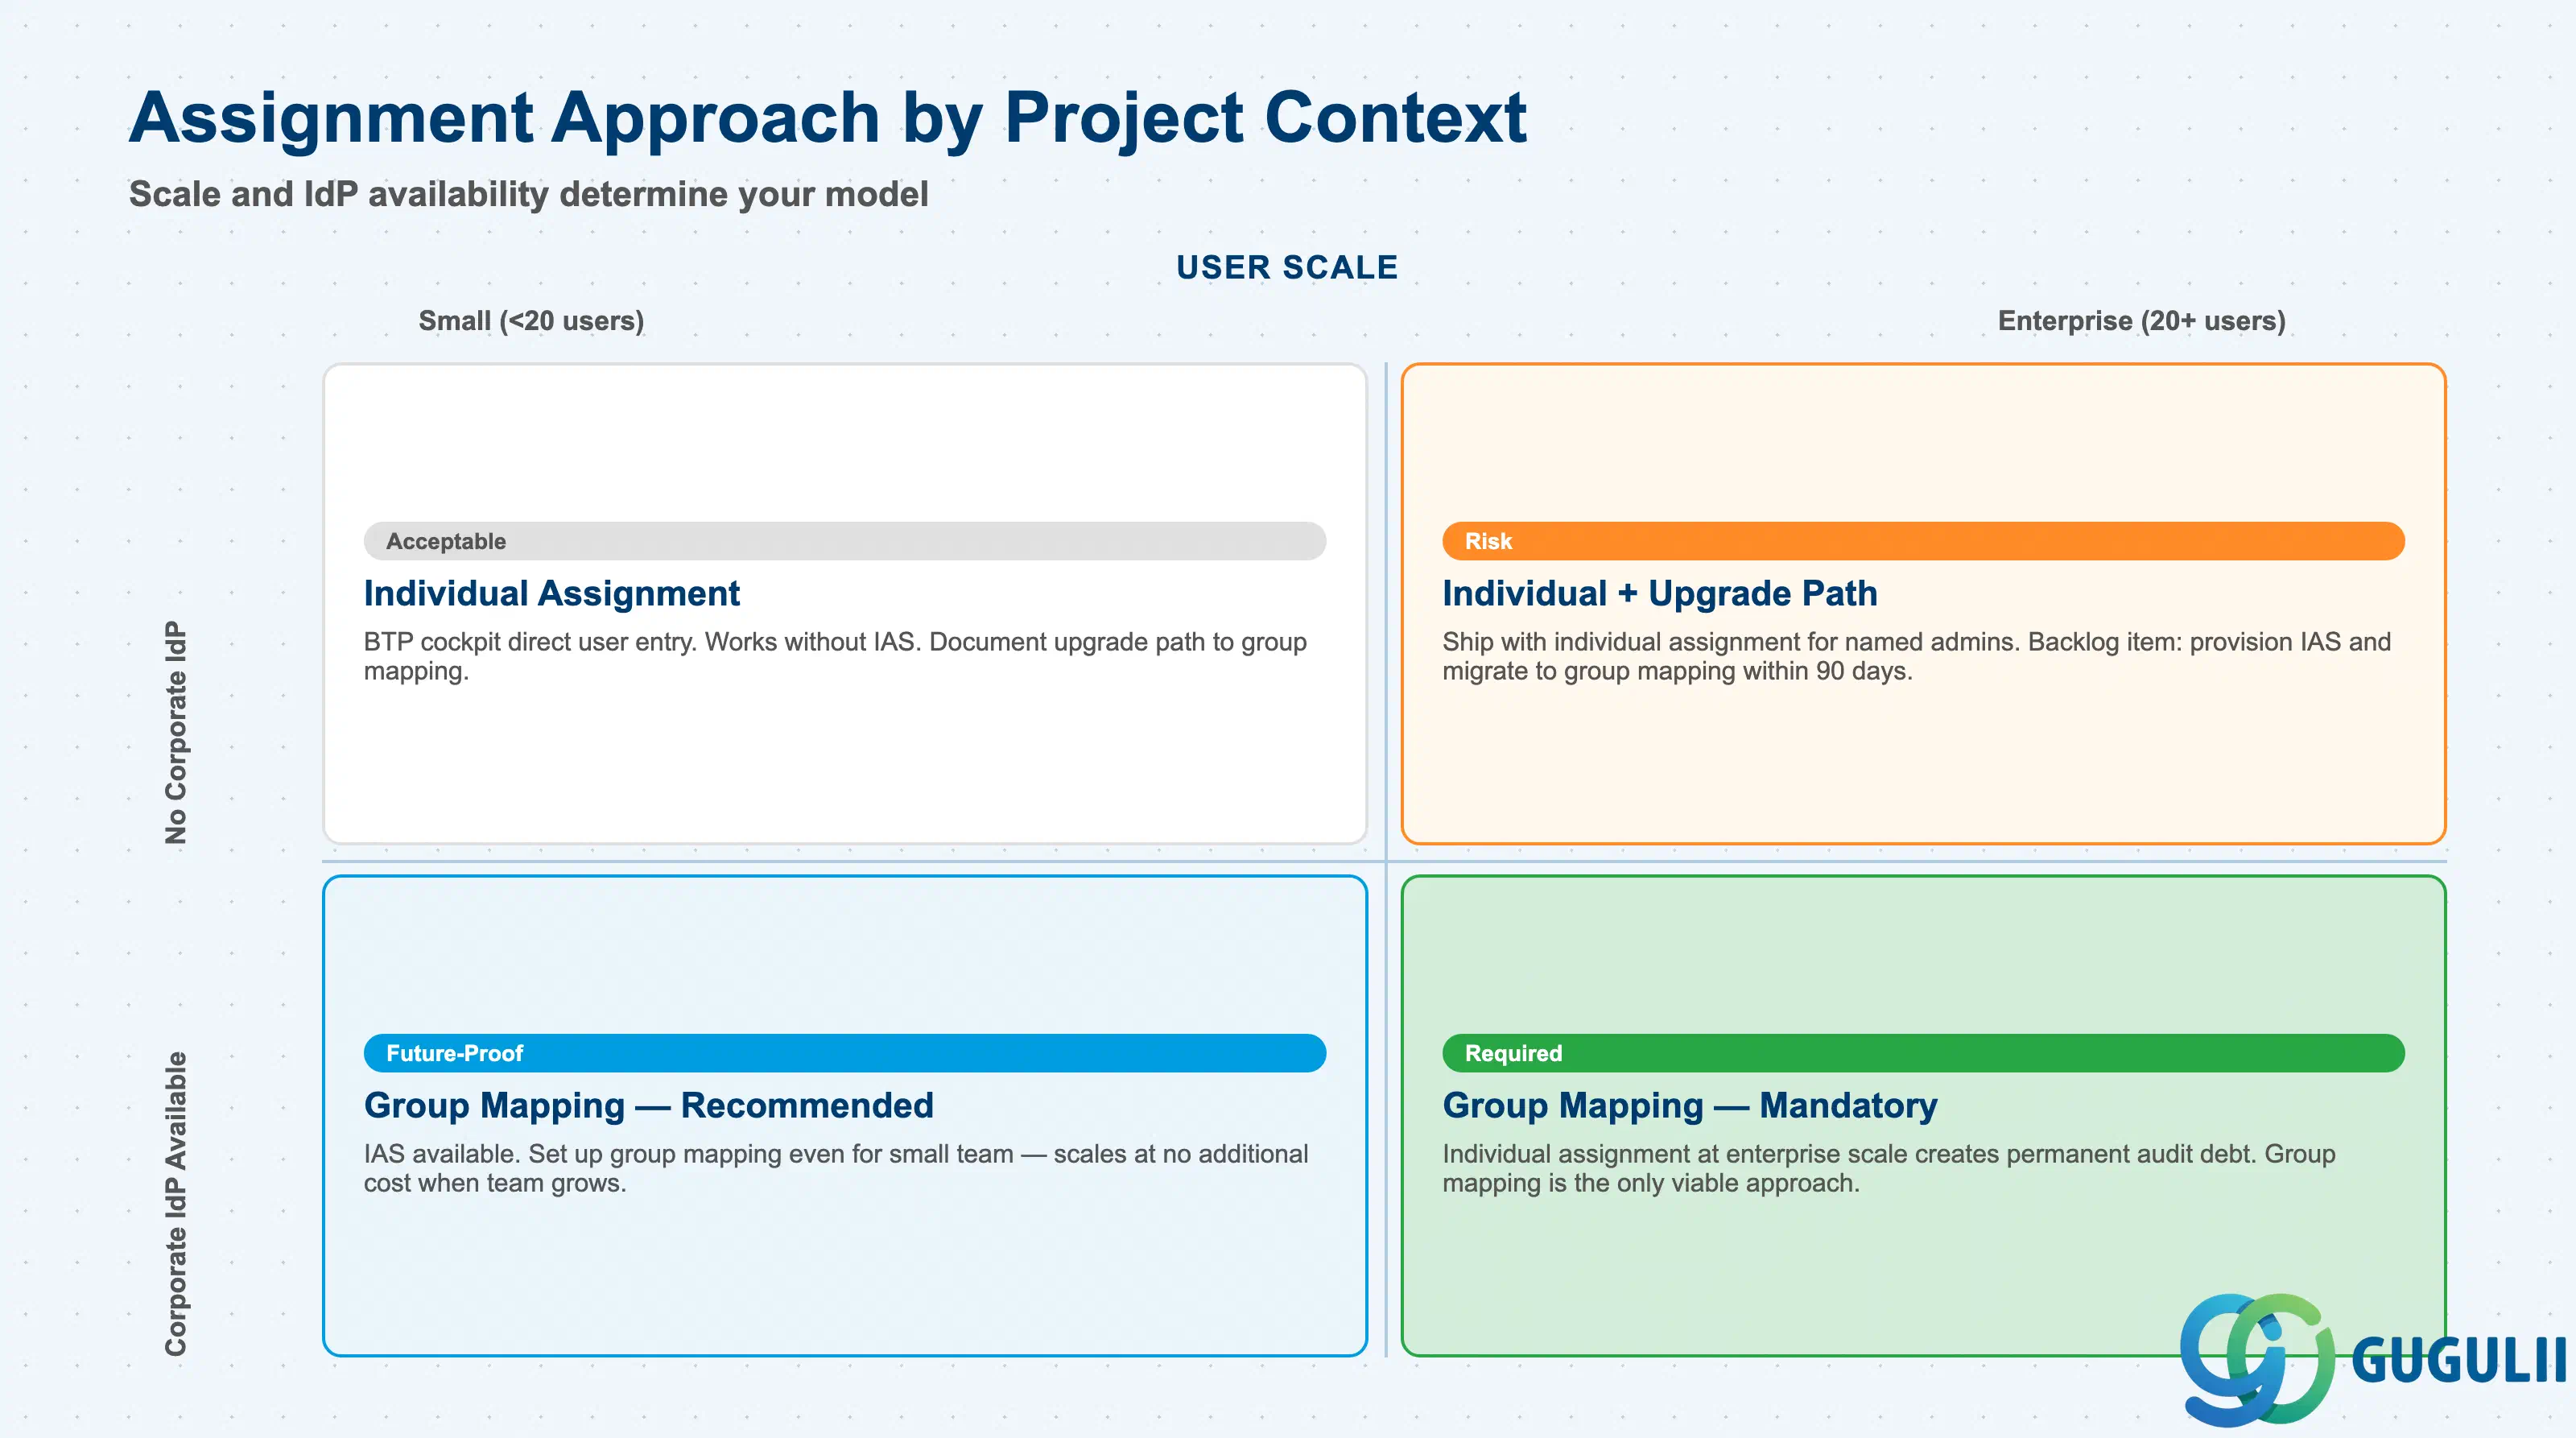
| プロジェクトのコンテキスト | 推奨アプローチ |
|---|---|
| 小規模プロジェクト、20名未満の指名ユーザー、企業IdPなし | BTPコックピットで直接個別ユーザー割り当て |
| Azure AD、Okta、または類似の企業IdPを使用するエンタープライズプロジェクト | SAP Cloud Identity Services(IAS)信頼設定によるグループマッピング |
| チーム間で共有されるマルチサブアカウント環境 | グローバルアカウントごとに共有IASテナント、標準化された命名規則でサブアカウントごとにグループマッピング |
| 複数の顧客テナントに出荷されるSaaSアプリケーション | デフォルトアクセスベースライン用に事前定義されたロールコレクションを含むxs-security.json |
| 監査証跡が必要な規制環境(SOX、GDPR) | 監査役ロールコレクション必須、コンプライアンスレポートには閲覧者のみでは不十分 |
| ユーザーベースやペルソナ定義が未確定 | 中断。Q1に戻ってください。 |
ここで選択された割り当て方法により、サブアカウントのライフサイクル全体における運用モデルが決まります。SAP Cloud Identity Services を介したグループベースの割り当ては、ユーザーが組織を離れた際に自動的にアクセス権限を取り消す唯一のアプローチです。[確信度: 高 — SAP Help Portal, https://help.sap.com/docs/btp/sap-business-technology-platform/user-and-member-management]
| コンポーネント | ライセンスモデル | 確認すべき重要事項 | |
|---|---|---|---|
| SAP BTP ロールコレクション | すべてのBTPサブスクリプションティアに含まれる | 追加費用は発生せず、投資対象はガバナンスの取り組み | |
| SAP Cloud Identity Services (IAS) | BTPエンタープライズ契約(BTPEA、CPEA)に含まれる | BTP契約にIASテナントのプロビジョニングが含まれているか確認 — すべてのレガシー契約が対象とは限らない | |
| 企業IdPフェデレーション(Azure AD、Okta、Ping) | 既存の企業IdPライセンスに準拠 | Azure AD P1/P2ライセンスが外部サービスとのSAML/OIDCフェデレーションをサポートしているか?フェデレーションパスを設計する前に確認すること |
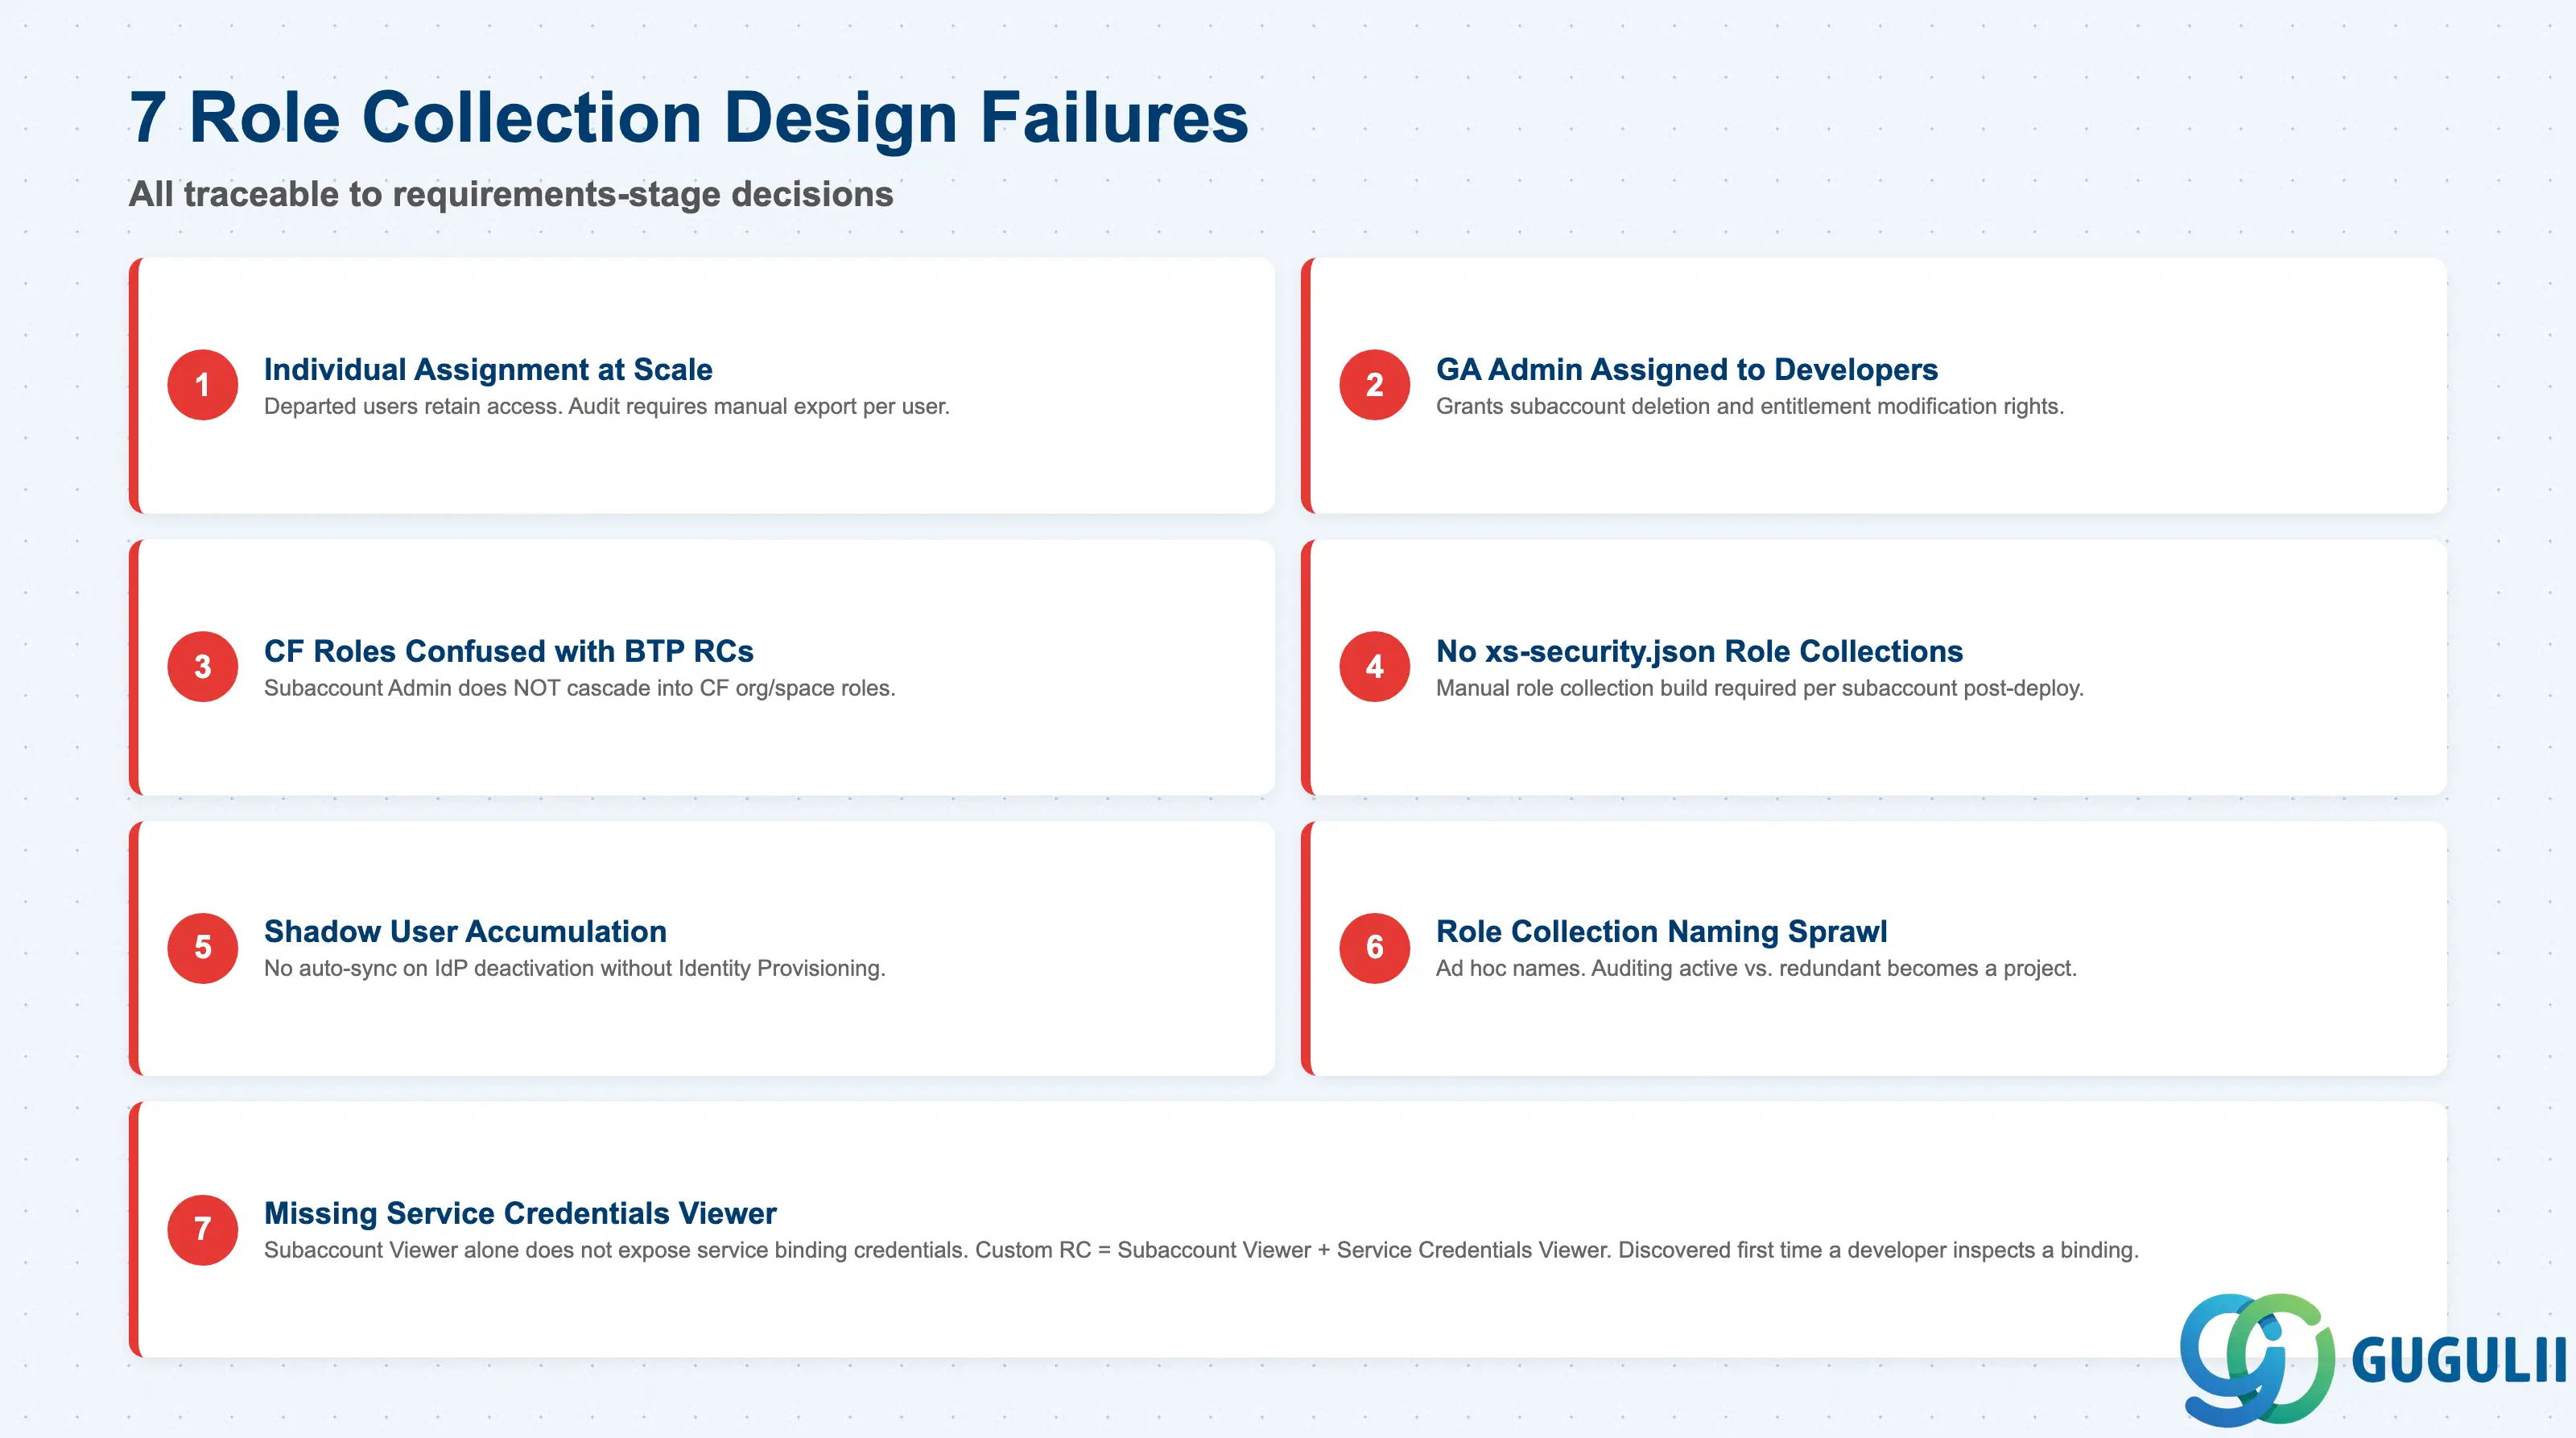
障害 1: 大規模な個別割り当て
BTP コックピットは、IdP グループマッピングを必要とせず、ユーザーをロールコレクションに直接割り当てることをサポートしています。これは小規模なチームや緊急時には適切です。50名以上のユーザーに対して個別割り当てを使用するプロジェクトでは、最初の人事異動時にメンテナンスコストが明らかになります。退職した従業員は手動で削除されるまでアクセス権を保持し、新入社員は手動プロビジョニングのために数日待つことになり、アクセスレビューではすべての割り当てを個別にエクスポートして監査する必要があります。このコストは稼働開始時には見えず、最初の6ヶ月間で静かに蓄積されます。
障害 2: グローバルアカウント管理者が開発者に割り当てられている
グローバルアカウント管理者は、エンタイトルメントへの読み書きアクセス、サブアカウント作成、および商用化操作を許可します。これらはアプリケーション開発者には不要な一連の機能です。プロジェクトでは、スプリント中に開発者の「ブロックを解除する」ためにこの権限を割り当てます。意図しない結果として、開発者がサブアカウントの削除、エンタイトルメント割り当ての変更、またはトラスト設定の変更を行えるようになります。開発者の管理上のニーズに適した権限帯は、サブアカウント管理者です。[確信度: 高 — SAPヘルプポータル, https://help.sap.com/docs/btp/sap-business-technology-platform/role-collections-and-roles-in-global-accounts-directories-and-subaccounts]
障害 3: Cloud Foundry ロールと BTP コックピットのロールコレクションの混同
Cloud Foundry の組織ロール(Org Manager、Org Auditor、Org User)およびスペースロール(Space Manager、Space Developer、Space Auditor、Space Supporter)は、BTP コックピットのロールコレクションとは別に管理されます。コックピットでサブアカウント管理者権限を持つユーザーでも、自動的に CF の組織またはスペースの権限が付与されるわけではありません。BTP コックピットのロールコレクションが CF 環境にカスケードされると想定しているプロジェクトでは、一見フル管理アクセス権を持っているように見えても、開発者がアプリケーションをデプロイできないという問題が発生します。CF ロールの割り当ては、メンバータブまたは cf CLI を使用して明示的に実行する必要があります。
障害 4: xs-security.json に事前定義されたロールコレクションがない
xs-security.json にあらかじめ定義されたロールコレクションが含まれていないアプリケーションでは、プラットフォーム管理者がデプロイ後に生のロールテンプレートから手動でロールコレクションを構築する必要があります。マルチテナント環境やマルチ環境でのデプロイでは、この手動の手順がすべてのサブアカウントで繰り返され、見落としが発生しやすくなります。xs-security.json にあらかじめ定義されたロールコレクションを同梱することで、管理者はすぐに使用できる出発点を得られ、初日(Day 1)の構成エラーを削減できます。[信頼性: 高 — SAP Help Portal, https://help.sap.com/docs/btp/sap-business-technology-platform/application-security-descriptor-configuration-syntax]
障害5: シャドウユーザーの蓄積
SAP BTP にログインして信頼設定をトリガーするすべてのユーザーは、そのサブアカウントにシャドウユーザーエントリを作成します。ロールコレクションごとの所有者と定期的なアクセスレビューがない場合、シャドウユーザーは数か月にわたって蓄積されます。監査結果は単なる見た目の問題ではありません。有効なロールコレクション割り当てを持つシャドウユーザーは、基盤となるIdPアカウントが非アクティブ化された後もアクセスを保持します。これは、SAP Cloud Identity Services Identity Provisioningがプロビジョニング解除イベントをプッシュするように構成されていない限り、BTPがIdPのライフサイクルイベントと自動的に同期しないためです。
障害6:ロールコレクションの命名の乱立
要件定義段階で命名規則が定義されていないと、各チームがアドホックな名前でロールコレクションを作成します。Developer_RC_TEST で始まった環境は、DevRC-prod、RC_DEV_FINAL、TEST-developer-full を含むように拡大します。どのロールコレクションがアクティブで、どれが冗長で、どれがどのビジネス機能に対応するかを監査すること自体がプロジェクトになります。ロールコレクションの命名規則は、サブアカウントの命名規則(BTP-F05 で説明)とともに、BTP アーキテクチャ決定記録に含める必要があります。
障害 7: 開発者運用におけるサービス資格情報ビューアの欠如
SAP BTP コックピットでサービスバインディングの認証情報(APIキー、OAuthクライアント認証情報)を確認する必要がある開発者は、サブアカウント閲覧者とサービス認証情報閲覧者を組み合わせたカスタムロールコレクションを必要とします。サブアカウント閲覧者のみでは認証情報は表示されません。最初のサービスバインディング確認時にこの点に気付いたプロジェクトでは、カスタムロールコレクションの作成、レビュー、割り当てが行われる間、統合スプリントが遅延します。これは運用上の回避策ではなく、要件段階の項目です。
Q: S/4HANA PFCGロールとSAP BTPロールコレクションの違いは何ですか?
これらは並列する認可システムです。SAP S/4HANAのPFCGロールは、ABAPトランザクション、レポート、ビジネスオブジェクトへのアクセスを制御します。BTPロールコレクションは、BTPサービス、アプリケーション、およびコックピット操作へのアクセスを制御します。これらはフェデレーションを通じて同一のIDプロバイダを共有しますが、ロール、テンプレート、管理ツールは共有しません。S/4HANAでPFCGロールが正しくプロビジョニングされた従業員でも、BTPアプリケーションにアクセスするには、別途BTPロールコレクションの割り当てが必要です。IAM設計では、両方に対処する必要があります。[信頼度:高 — SAPヘルプポータル、https://help.sap.com/docs/btp/sap-business-technology-platform/role-collections-and-roles-in-global-accounts-directories-and-subaccounts]
Q: SAP Cloud Identity Services には追加料金がかかりますか?
SAP Cloud Identity Servicesは、SAP BTPエンタープライズ契約(BTPEAおよびCPEA)に含まれています。レガシーサブスクリプション契約で稼働しているプロジェクトでは、IASテナントのプロビジョニングが契約に含まれているか、アドオン注文が必要かを確認する必要があります。IAS管理コンソールは https://<tenant>.accounts.ondemand.com/admin にあります。テナントがプロビジョニングされていない場合は、BTPオンボーディングフェーズ中にSAPにリクエストを提出してください。IASプロビジョニングには数営業日かかる場合があり、グループマッピングが最初に必要となるスプリントまで先延ばしにすべきではありません。[信頼性: 高 — SAPヘルプポータル, https://help.sap.com/docs/btp/sap-business-technology-platform/user-and-member-management]
Q: BTPプロジェクトからロールコレクションの複雑性をスコープ外とするのはどのような場合ですか?
Q1(ユーザー数とペルソナ定義)に回答できない場合は、グループマッピングの取り組みをスコープから外し、文書化されたアップグレードパスを備えた個別割り当て用の設計を行ってください。グループマッピングは正しい最終状態ですが、これは企業IT組織が作成し所有する必要があるIdPグループ構造に依存します。この組織的な依存関係をプロジェクトのタイムライン内で解決できない場合、指定された管理者セットに対して個別割り当てで出荷し、グループマッピング移行のバックログアイテムを作成することが現実的な選択です。ロールコレクションアーキテクチャ自体をスコープから外さないでください。定義されたロールコレクションなしで運用することは、過剰にプロビジョニングされたユーザーで運用することを意味します。
Q: ビジネス向けのロールコレクション要件はどのように文書化すればよいですか?
ロールコレクション・マトリックスを使用します。各行はペルソナ、列はサブアカウントスコープ、ロールコレクション名、権限バンド(管理者/閲覧者/監査者)、割り当て方法(個人/グループ)、IdPグループ名、および所有者です。このマトリックスは、運用チームへのIAM引き継ぎにおける唯一の真実の情報源です。これは、サブアカウント設計およびエンタイトルメントマトリックスとともにソリューション設計ドキュメントに含めるべきものです。本番稼働前にビジネススポンサーに提示してください。文書化されていないアクセス権限は、最初のコンプライアンスレビューで監査指摘事項やエスカレーションを引き起こします。
Q: 1つのロールコレクションを複数のサブアカウントにまたがって設定することはできますか?
いいえ。ロールコレクションは、作成されたアカウントレベルにスコープされます。サブアカウントAのロールコレクションは、サブアカウントBには存在しません。複数サブアカウント環境では、管理者は各サブアカウントで同等のロールコレクションを個別に作成するか、btp CLIまたはTerraformを使用してプロビジョニングを自動化する必要があります。これは、チームが中央で作成されたロールコレクションがグローバルに適用されると想定した場合に、混乱の原因となることがよくあります。ロールコレクションにとって、サブアカウントの境界はガバナンス上の設定ではなく、ハードな分離境界です。[確信度: 高 — SAPヘルプポータル, https://help.sap.com/docs/btp/sap-business-technology-platform/role-collections-and-roles-in-global-accounts-directories-and-subaccounts]
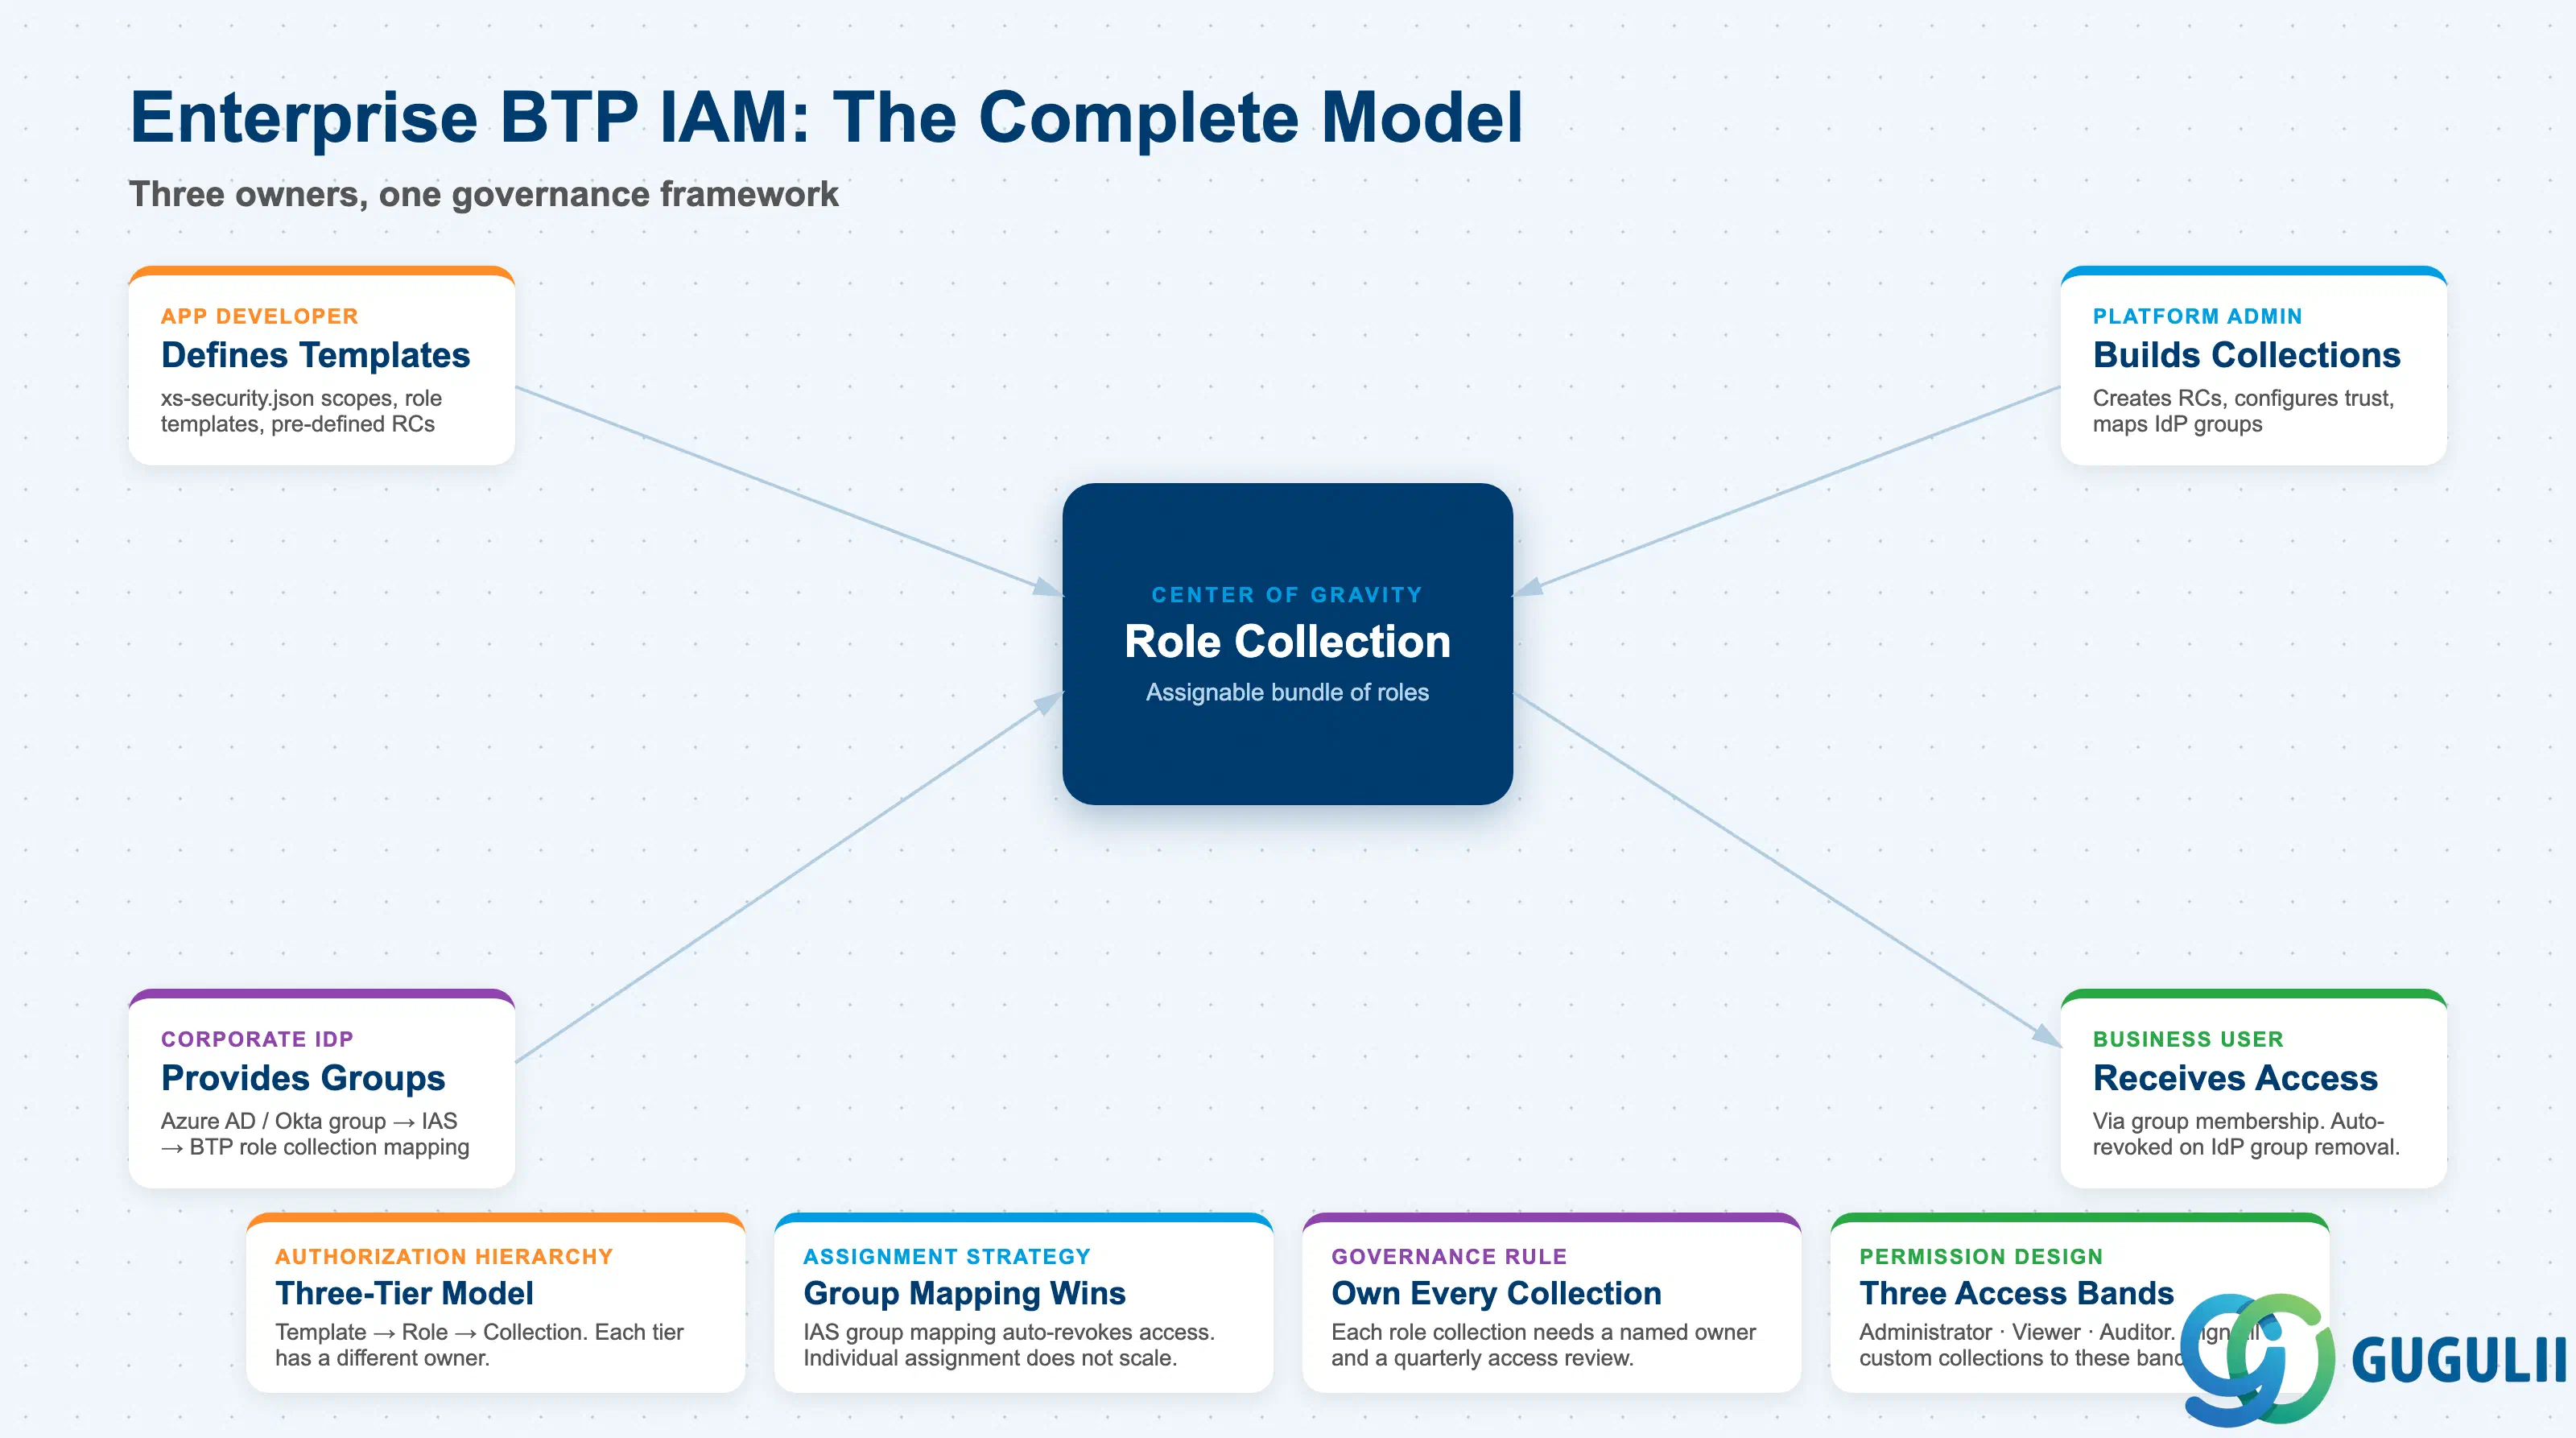
SAP BTPのロールコレクションはデプロイ手順ではなく、要件定義段階で行うアーキテクチャ上の決定事項です。3層構造(ロールテンプレート → ロール → ロールコレクション)は、本番環境で完全に使用可能です。割り当て方法の選択によって、IAM設計のスケーラビリティが決まります。SAP Cloud Identity Servicesを介したグループマッピングは、20人以上のユーザーまたは複数のサブアカウントが存在する環境において、エンタープライズとして唯一実現可能なアプローチです。Go-Liveレビューで発生する障害モード(過剰にプロビジョニングされたGlobal Account Administrator、不足しているService Credentials Viewerカスタムコレクション、CFロールの混乱、シャドウユーザーの蓄積)は、すべて要件決定が遅すぎたか、まったく行われなかったことに起因します。最初のスプリント前に定義されたロールコレクションマトリックスこそ、これらを防ぐドキュメントです。[確信度:高 — SAP Help Portal、https://help.sap.com/docs/btp/best-practices/security]