Title here
Summary here

ユーザーは、フェーズ2「ユーザーおよび権限設定」シーケンスで2番目に設定されるオブジェクトです。少なくとも1つのユーザーロールが既に存在していなければ作成できず、テナント内のすべての個人(クライアント、サプライヤー、MSPの従業員を問わず)が実際にログインする際に使用するレコードです。ユーザーは、ID属性(名前、メール、ステータス)、表示および操作可能な内容を決定する1つ以上の割り当てられたユーザーロール、およびそのロールが承認権限を付与する場合に承認グループに追加できるようにする承認権限を持ちます。この記事では、パート1でFieldglassのすべての機能領域にわたるユーザーのコアコンセプトをマッピングし、パート2で管理者がユーザーレコードを作成および保守する際に設定するすべてのフィールドを詳細に説明します。
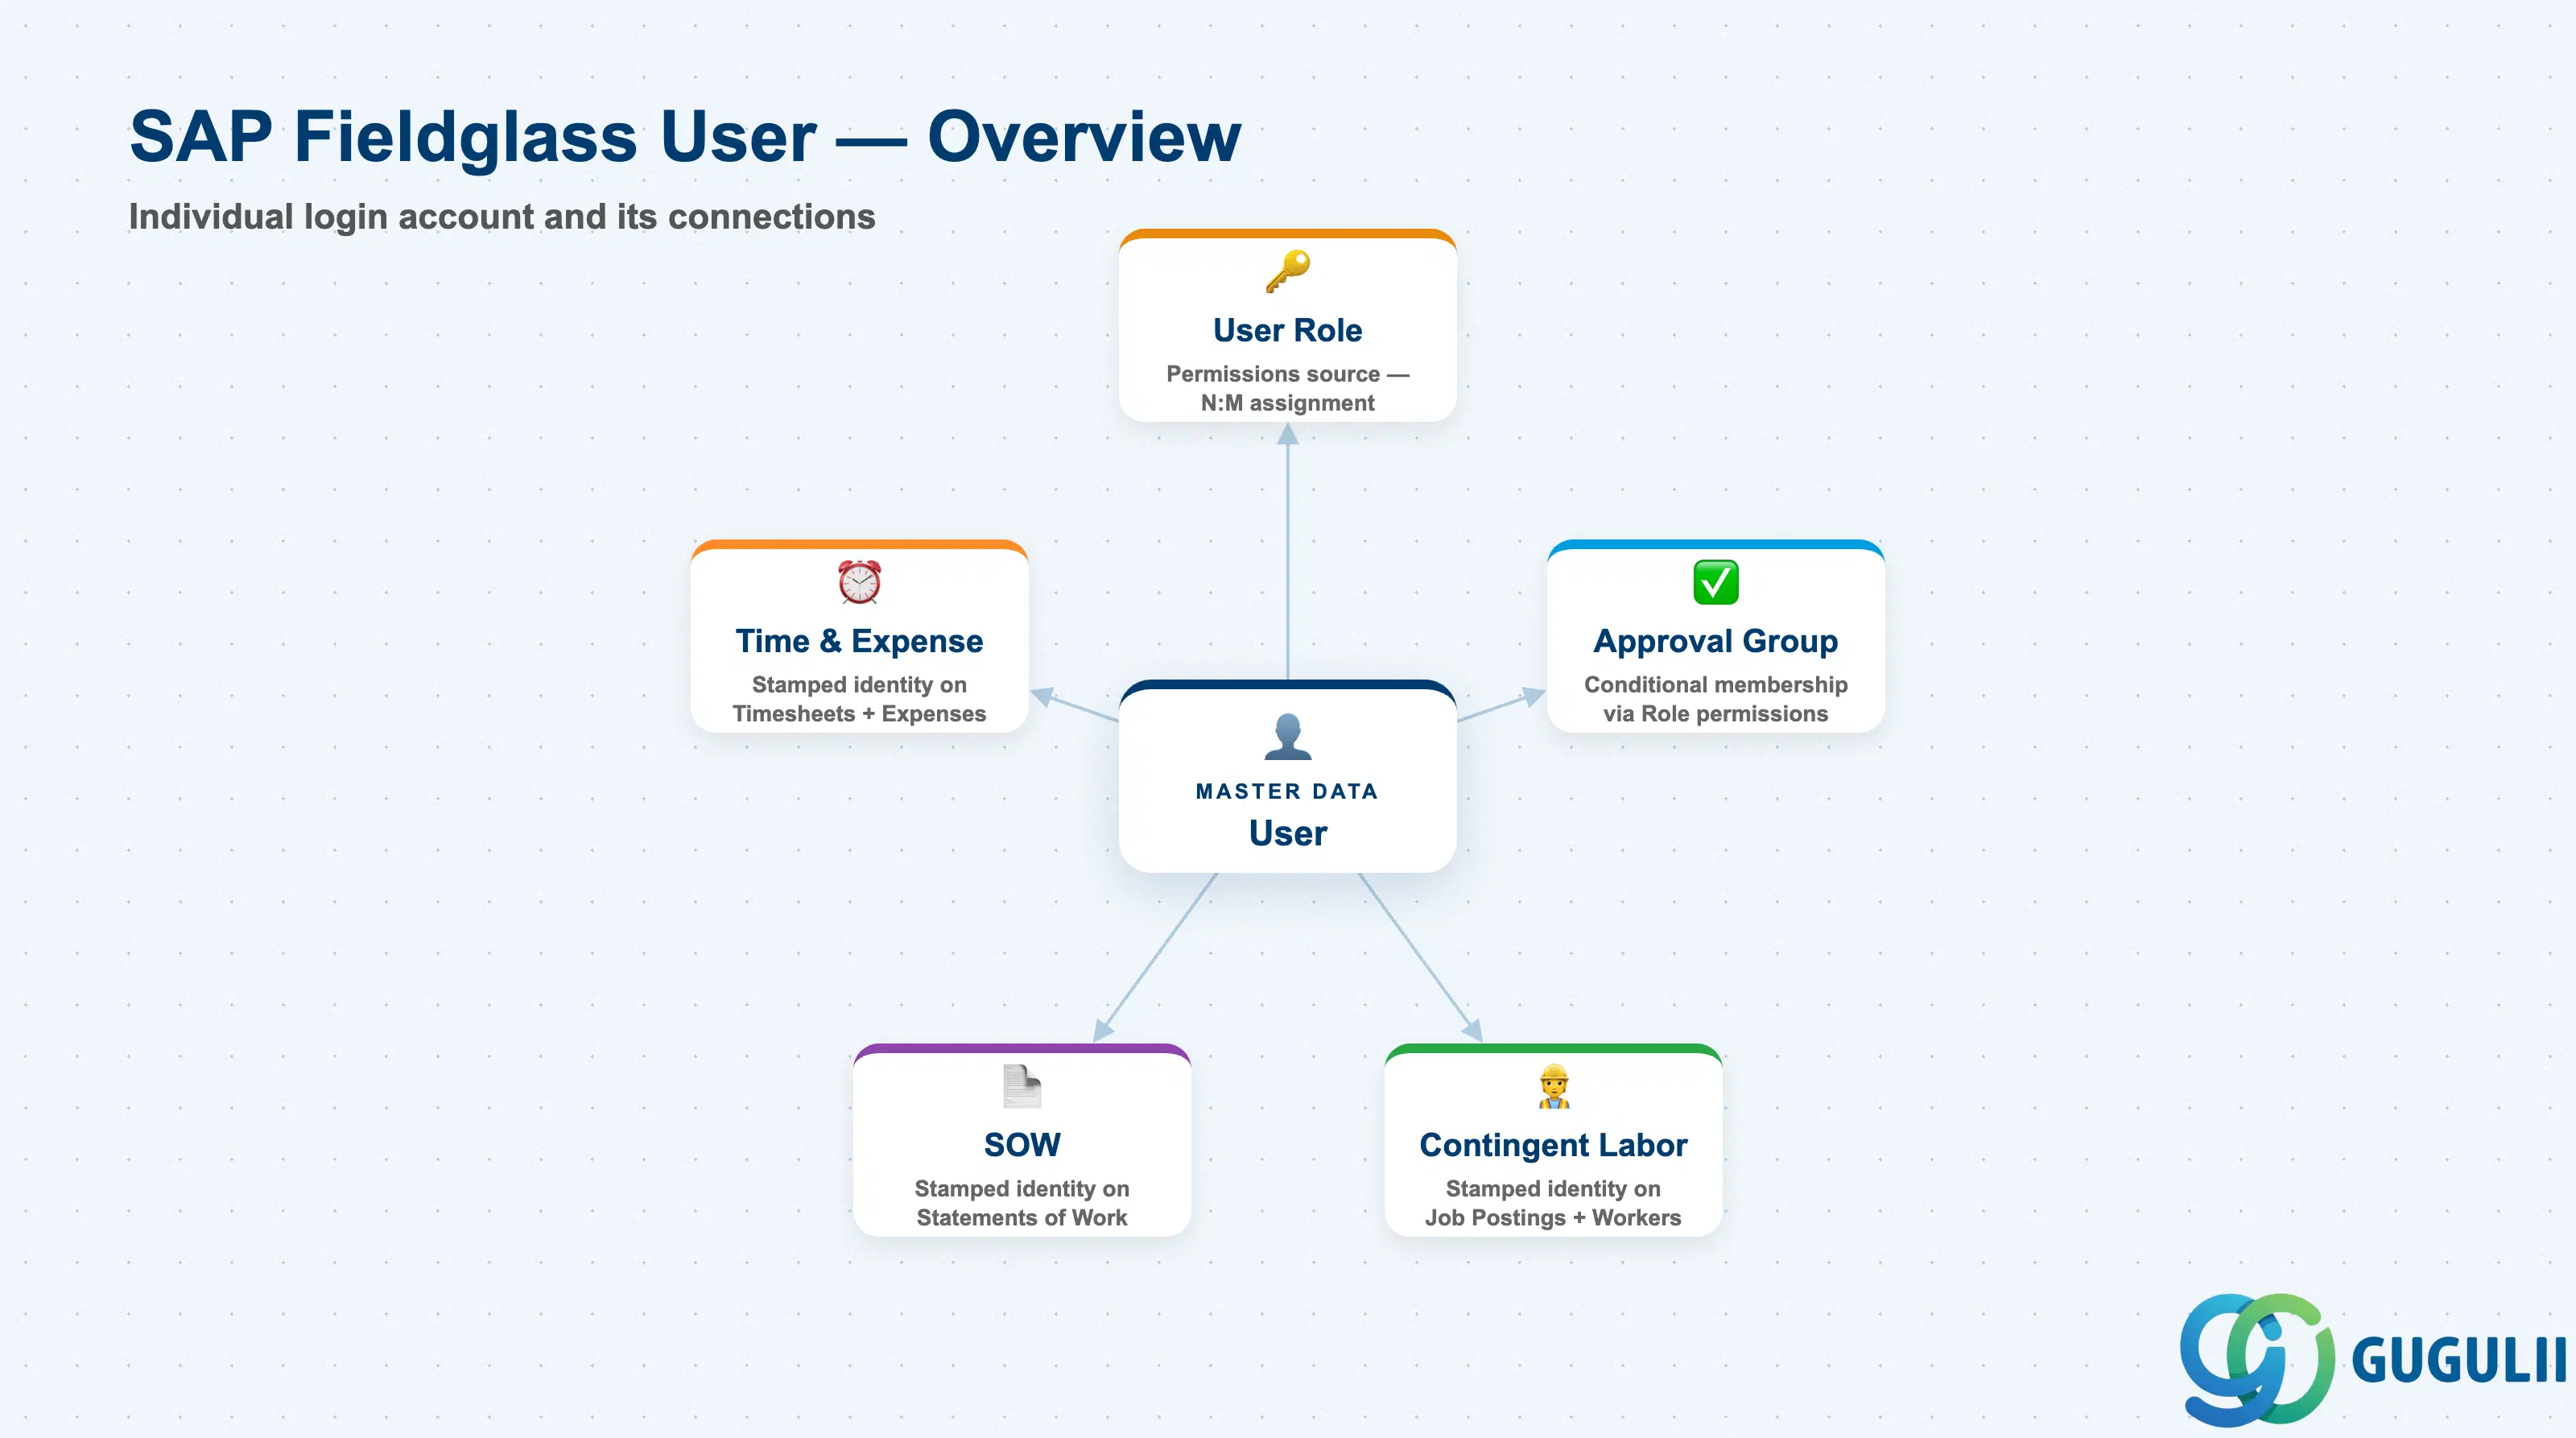
Userは、SAP Fieldglassにおける個々のログインアカウントです。これは特定の個人を表すレコードであり、割り当てられたロールを通じて、その人物がテナント全体でアクセスおよび実行できる内容を決定します。再利用可能な小さな権限テンプレートであるUser Roleとは異なり、Userは大量のオブジェクトです。中規模のプログラムでも、システムにアクセスする従業員、サプライヤのリクルーター、MSPコーディネーターごとに、数百から数千のアクティブなUserレコードを簡単に保持できます。
| 項目 | 詳細 | |
|---|---|---|
| 役割 | 個人ログインアカウント。特定の個人を識別し、割り当てられたユーザロールから継承された権限を保持します。 | |
| 使用するモジュール | すべてのFieldglass機能領域(外部労働力、SOW、タイム&経費、プログラム管理)は、特定のユーザとして使用されます。すべてのトランザクションレコードは、操作したユーザのIDを記録します。 | |
| トランザクション | 管理 > ユーザ(作成/保守)。ロール割り当ては、ユーザレコード自体でインラインで行われます。 | |
| 主要テーブル | 直接対応するECC/S4テーブルはありません。ユーザはFieldglassテナントにネイティブなクラウドオブジェクトであり、マッピングされた標準のS/4HANA認可オブジェクトはありません。 | |
| S/4HANAに関する注意 | ユーザロールと同様に、ユーザは同期候補ではありません。サイト、事業部、原価センタとは異なり、S/4HANAに対応するものはなく、常にFieldglass内でネイティブに作成および保守されます。 |
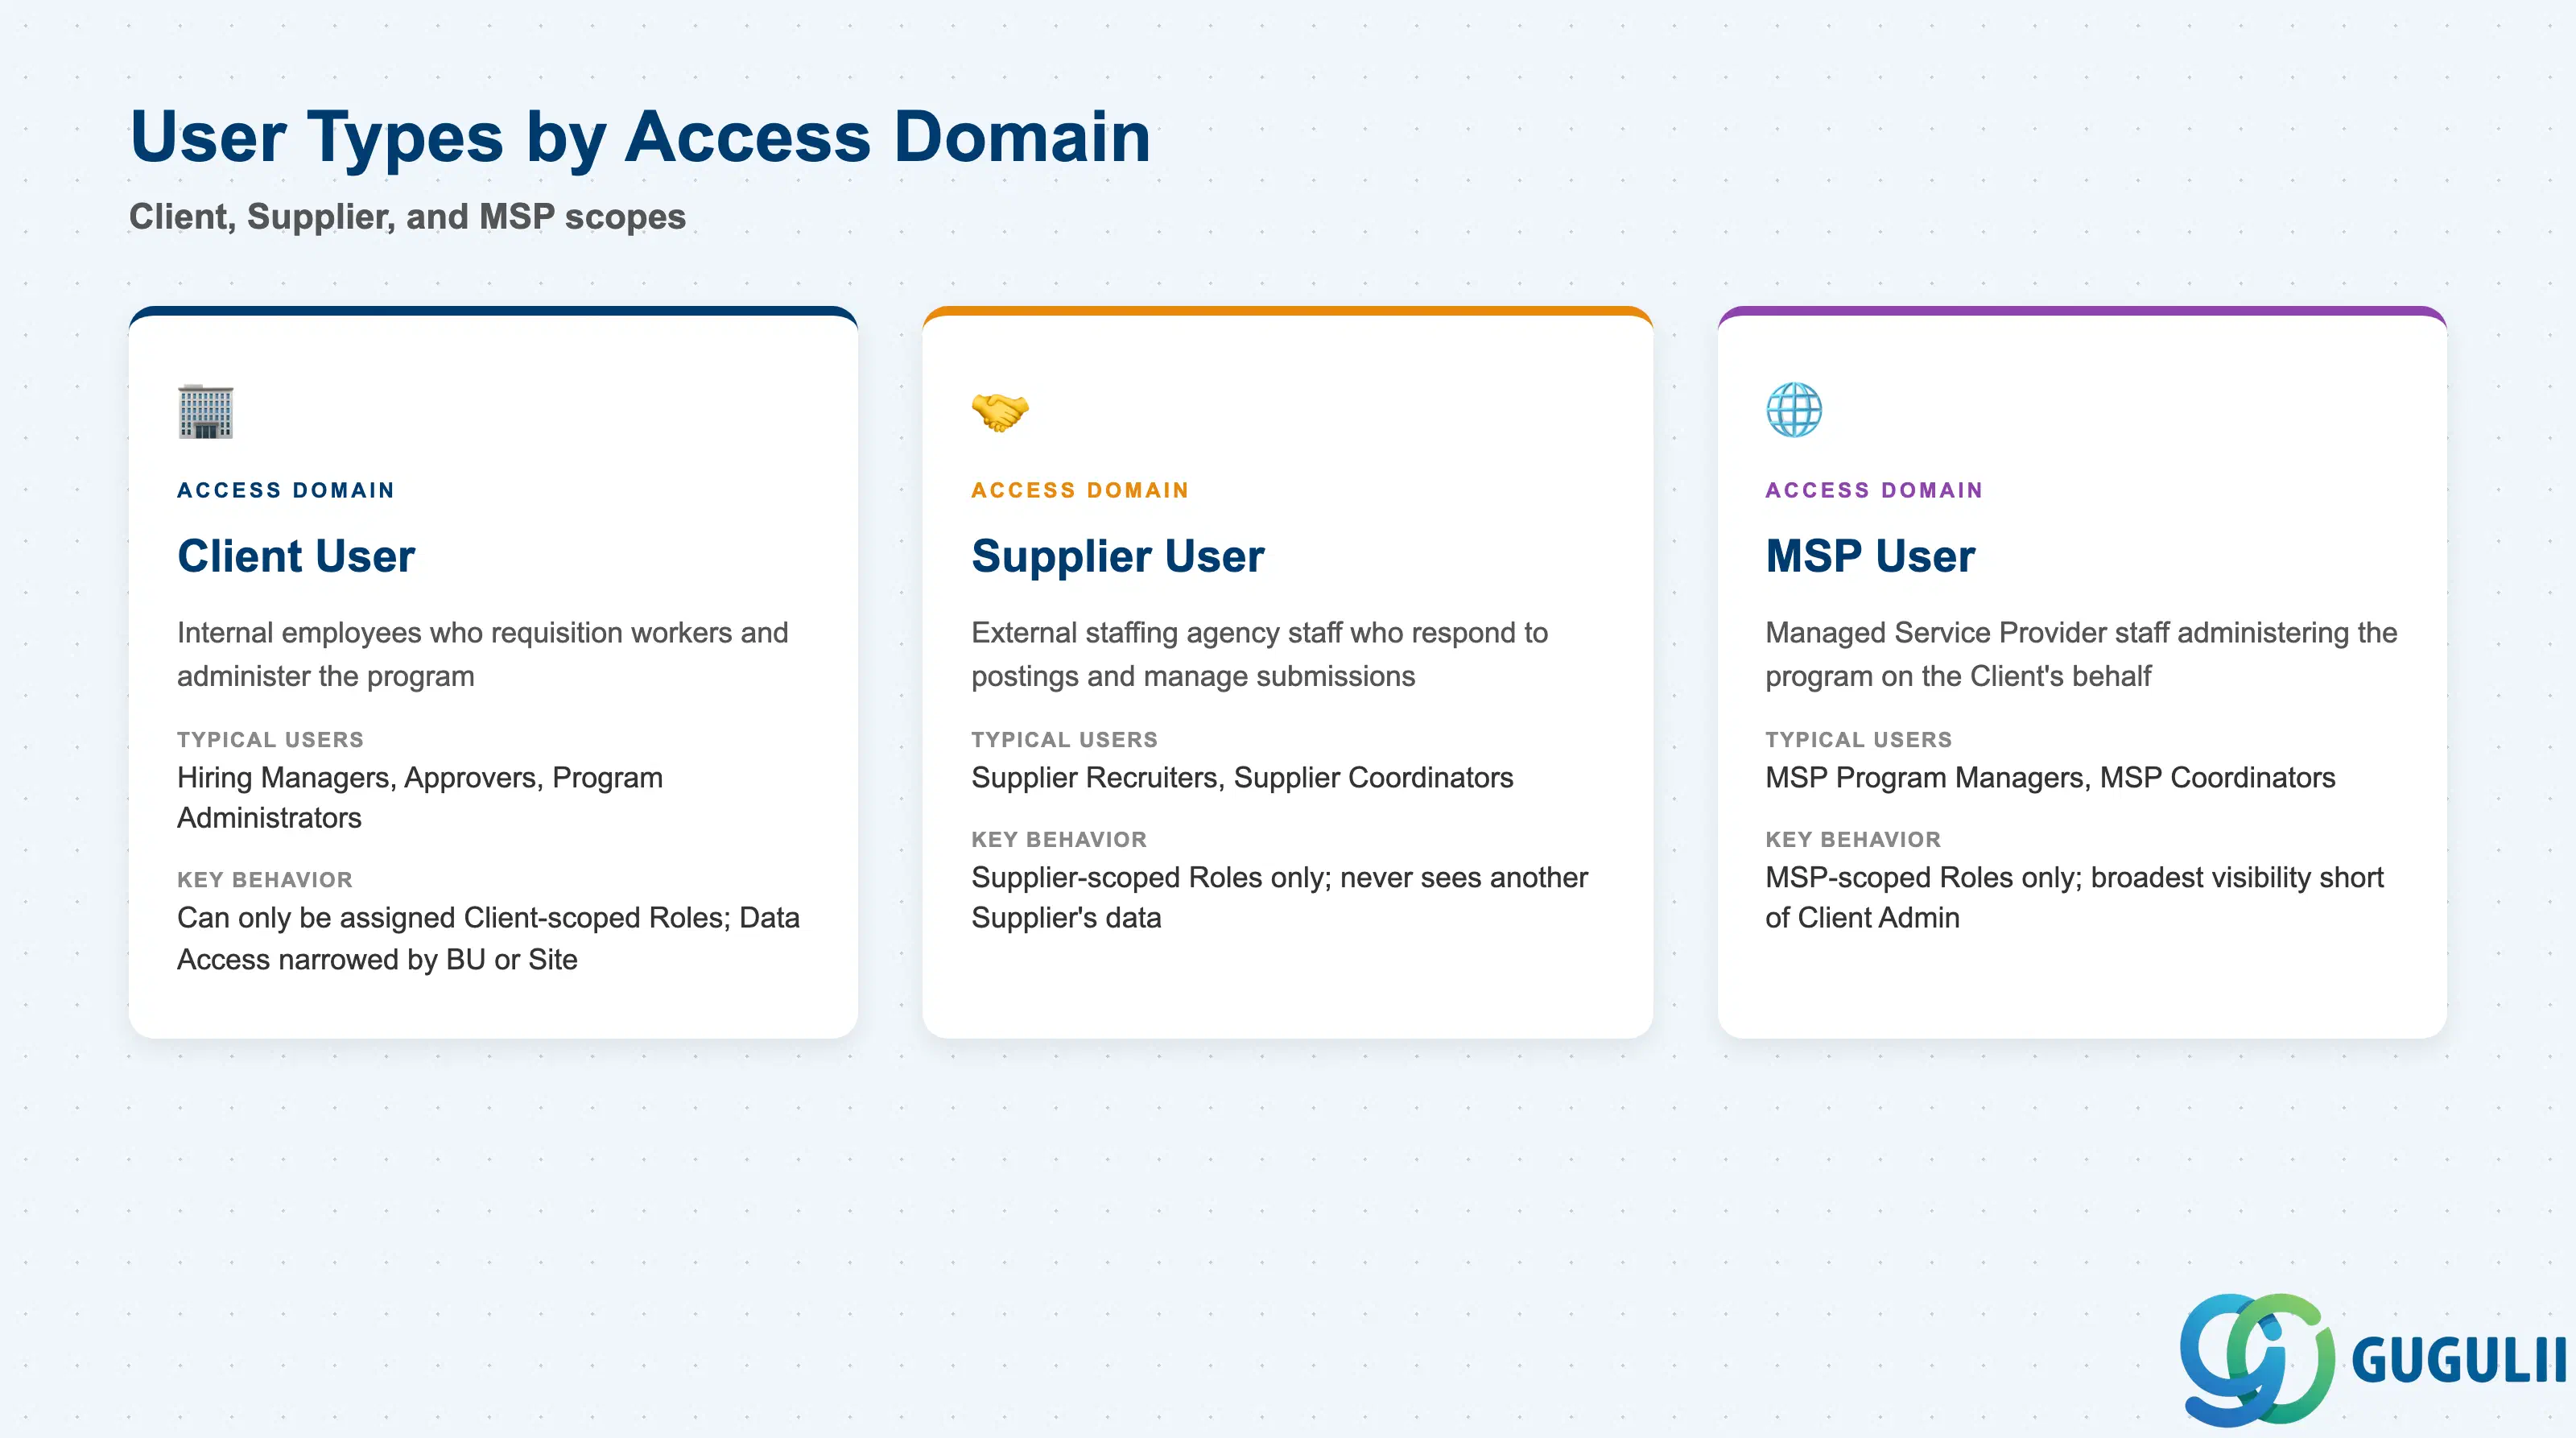
すべてのユーザーは、3つのアクセスドメインのいずれかで作成され、そのドメインは作成時に固定されます。これは後で変更されるフィールドではありません。なぜなら、どの企業のメール/ログイン形式が期待されるか、どのユーザーロールを割り当てることができるかを決定するからです。オンボーディング時にこれを誤ると(例えば、サプライヤの採用担当者をクライアントユーザーとして作成するなど)、アクセスレビューが失敗する早道となります。そのユーザーが実際の職務要件よりもはるかに広範なロールの対象となるためです。
| アクセスドメイン | 一般的なユーザー | ユースケース | 主な動作 | |
|---|---|---|---|---|
| クライアントユーザー | 採用マネージャー、承認者、プログラム管理者 | ワーカーを要求し、文書を承認し、プログラムを管理する社内従業員 | クライアントスコープのロールのみ割り当て可能。データアクセスは、ロールまたはユーザーレベルで特定の事業単位またはサイトに絞り込むことが可能 | |
| サプライヤユーザー | サプライヤリクルーター、サプライヤコーディネーター | 求人に応募し、ワーカーの提出を管理する外部派遣会社またはSOWベンダーのスタッフ | サプライヤスコープのロールのみ割り当て可能。サプライヤユーザーは、他のサプライヤの候補者、レート、提出情報を閲覧することはできない | |
| MSPユーザー | MSPプログラムマネージャー、MSPコーディネーター | クライアントに代わってプログラムを管理するマネージドサービスプロバイダーのスタッフ | MSPスコープのロールのみ割り当て可能。通常、クライアント管理者に次いで広い可視性を持つ |
設計原則: ユーザのアクセスドメインは、割り当てられたすべてのロールのユーザタイプスコープと一致する必要があります。Fieldglassはこれを手動の慣行ではなく、割り当て時に強制します。最初のロールがアタッチされる前にドメインが正しいことを確認してください。後から修正するには、フィールドを編集するのではなく、ユーザを非アクティブ化して再作成する必要があります。
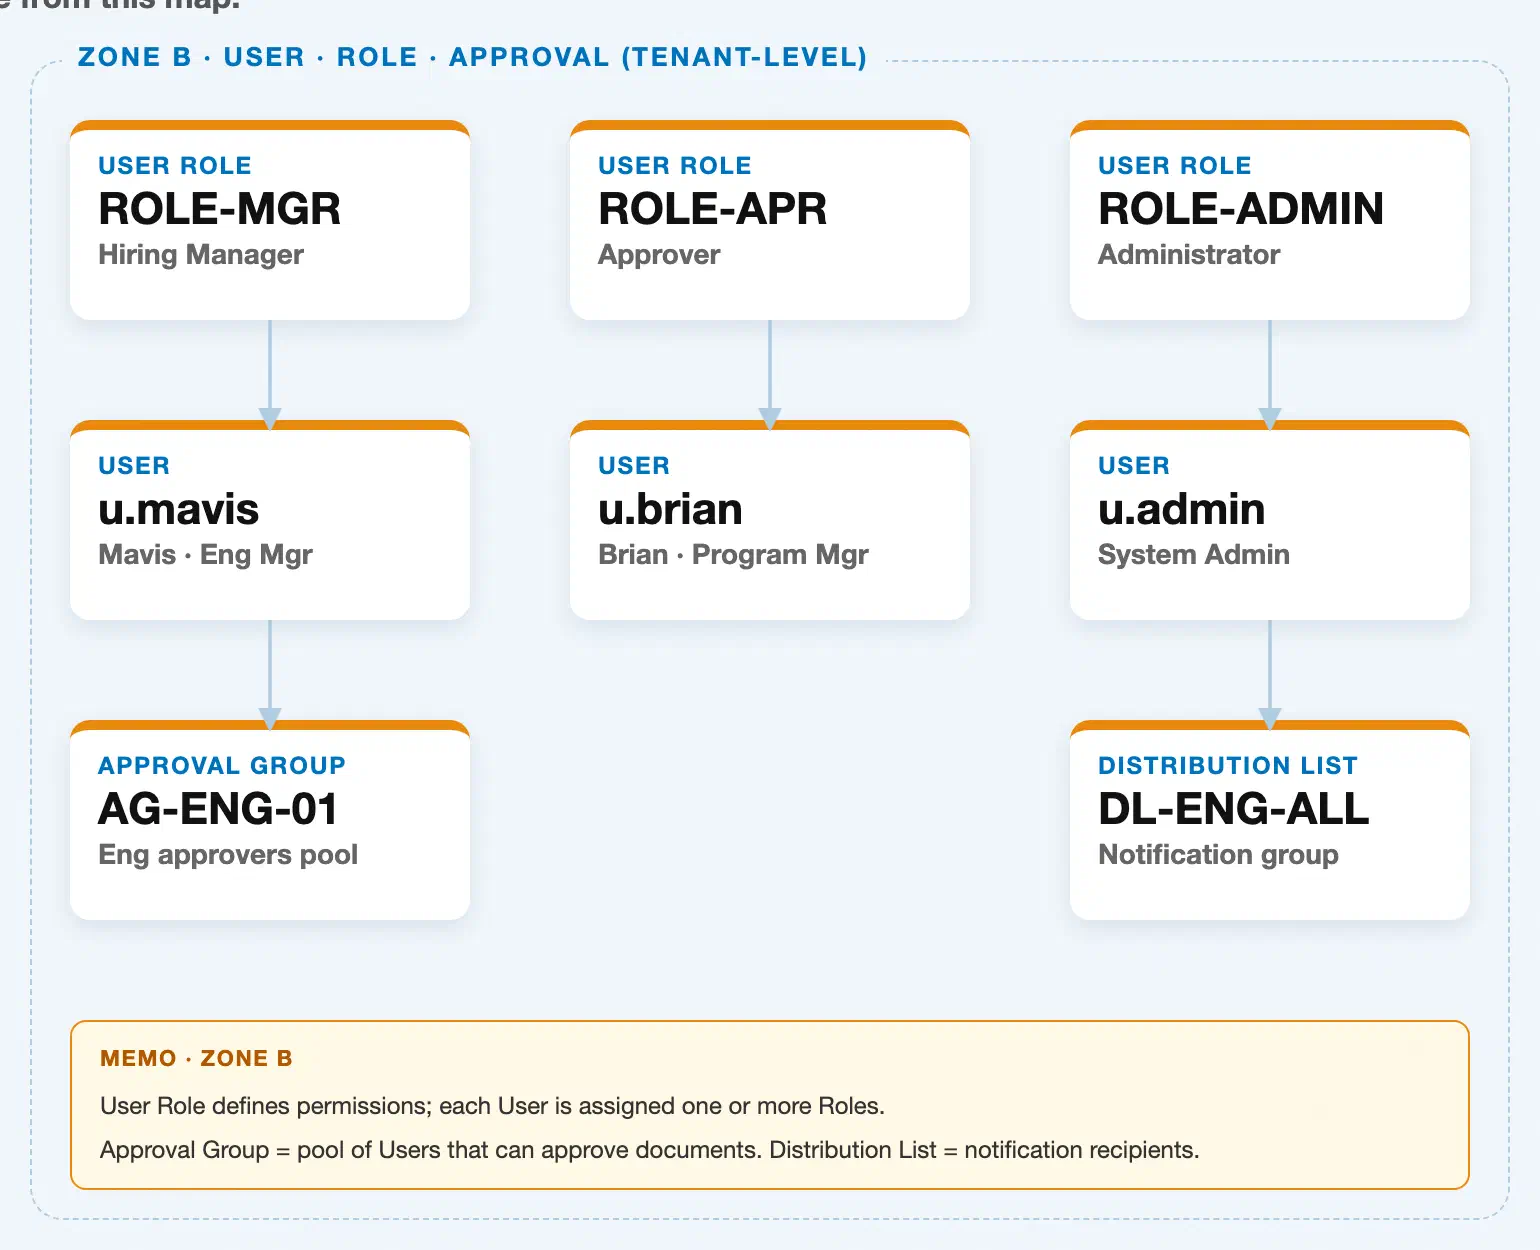
具体的な例を用いたデータ階層
User Role "ROLE-MGR" — Hiring Manager
│
└── User "u.mavis" — Mavis, Eng Mgr  ◄── this article
       └── Approval Group "AG-ENG-01" — Eng approvers pool

User Role "ROLE-APR" — Approver
│
└── User "u.brian" — Brian, Program Mgr  ◄── this article

User Role "ROLE-ADMIN" — Administrator
│
└── User "u.admin" — System Admin  ◄── this article
       └── Distribution List "DL-ENG-ALL" — Notification group
ユーザーはこのゾーンの中央に位置し、上部の「ユーザーロール」と下部の「承認グループ」の間にあります。ユーザーロールとの関係は真の包含関係ではありません。その根底にある多重度は N:M です(1つのロールを複数のユーザーに割り当てることができ、1人のユーザーが同時に複数のロールを保持できます)。上図では具体例を読みやすくするために、ユーザーごとに1つの割り当てのみを表示しています。例えば、u.mavis は ROLE-MGR に加えて、2つ目のより範囲の狭いロールも保持できます。承認グループのメンバーシップも同様に N:M の割り当てであり、ロールを介さずにユーザーを経由します。ユーザーは、承認グループに追加される前に、適切な承認権限を持つロールを最初に保持している必要があります。そのため、この例では承認者ロールを持つユーザー u.brian には承認グループが表示されていません。承認グループの割り当ては、ロールの自動的な結果ではなく、別個の追加ステップです。
この同じゾーンには、管理上の近接性から配布リストが表示されます(ユーザや承認グループと同じ管理領域から管理されます)。しかし、その実際のマスタデータ前提条件は、ユーザロールやユーザではなく、仕入先です。この関係の詳細については、FG-A03-04(配布リスト)を参照してください。
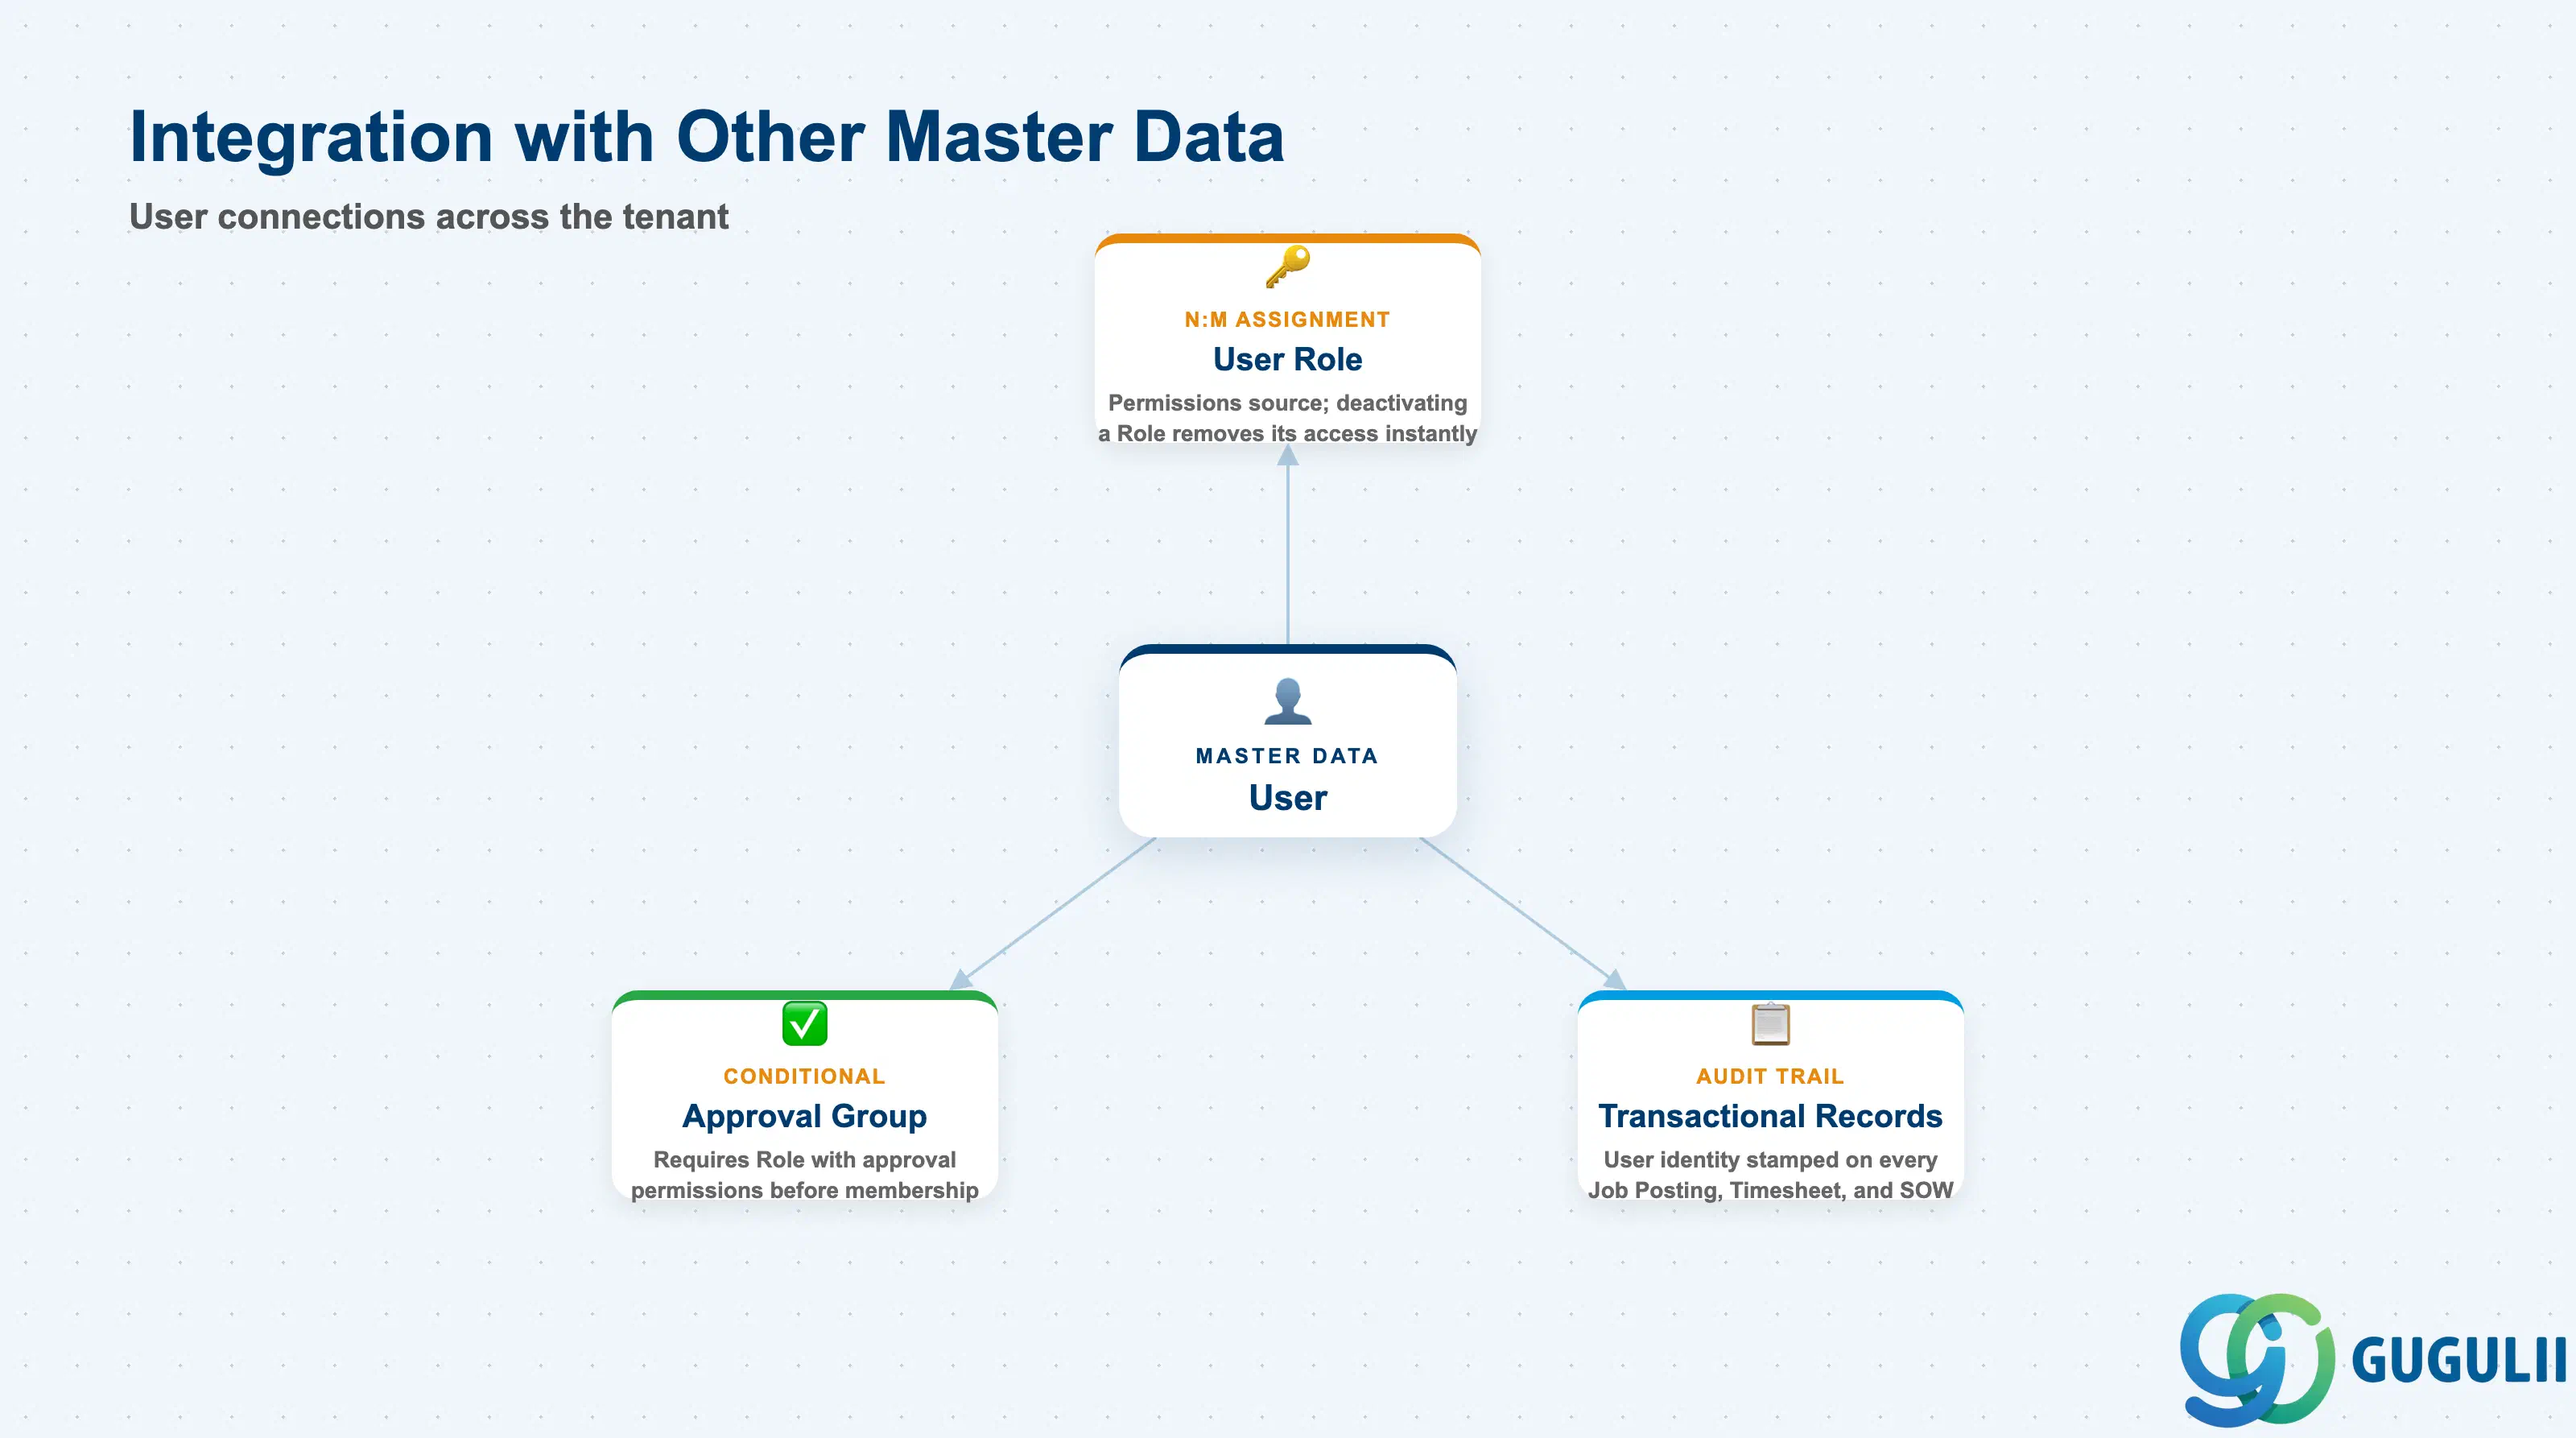
ユーザレコードは単独で存在するものではありません。テナントに記録されるすべてのログインとすべてのアクションは、1つのユーザレコードに遡ります。
| オブジェクト | 関係性 | 実務上の注意点 | |
|---|---|---|---|
| ユーザロール | すべてのユーザは、アカウントを使用可能にする前に、少なくとも1つの有効なロールが割り当てられている必要があります(N:M — ユーザは複数のロールを保持でき、ロールは複数のユーザに割り当てられます) | ロールを無効化しても、そのロールが割り当てられているユーザは無効化されませんが、そのユーザはそのロールが付与していたアクセス権を即座に失います — 無効化する前に、他の有効なロールが同じ権限をカバーしていないことを必ず確認してください | |
| 承認グループ | 直接的な関係ではありません — ユーザは、承認グループに追加される前に、承認権限を持つロールをすでに保持している必要があります | ユーザを承認グループに追加できない場合は、まず割り当てられているロールの権限を確認してください。承認権限の欠落が最も一般的な根本原因です | |
| 外部労働力 / SOW / 時間・経費トランザクションレコード | すべてのジョブ投稿、タイムシート、SOW伝票は、監査証跡のために、操作したユーザのID(依頼者、承認者、提出者)を記録します | ワークフローや監査に関する質問を調査する際は、まずレコード上のユーザIDを追跡してください — これにより、誰が操作したかが特定され、そのロールを通じて、その時点で何を実行する権限があったかがわかります |
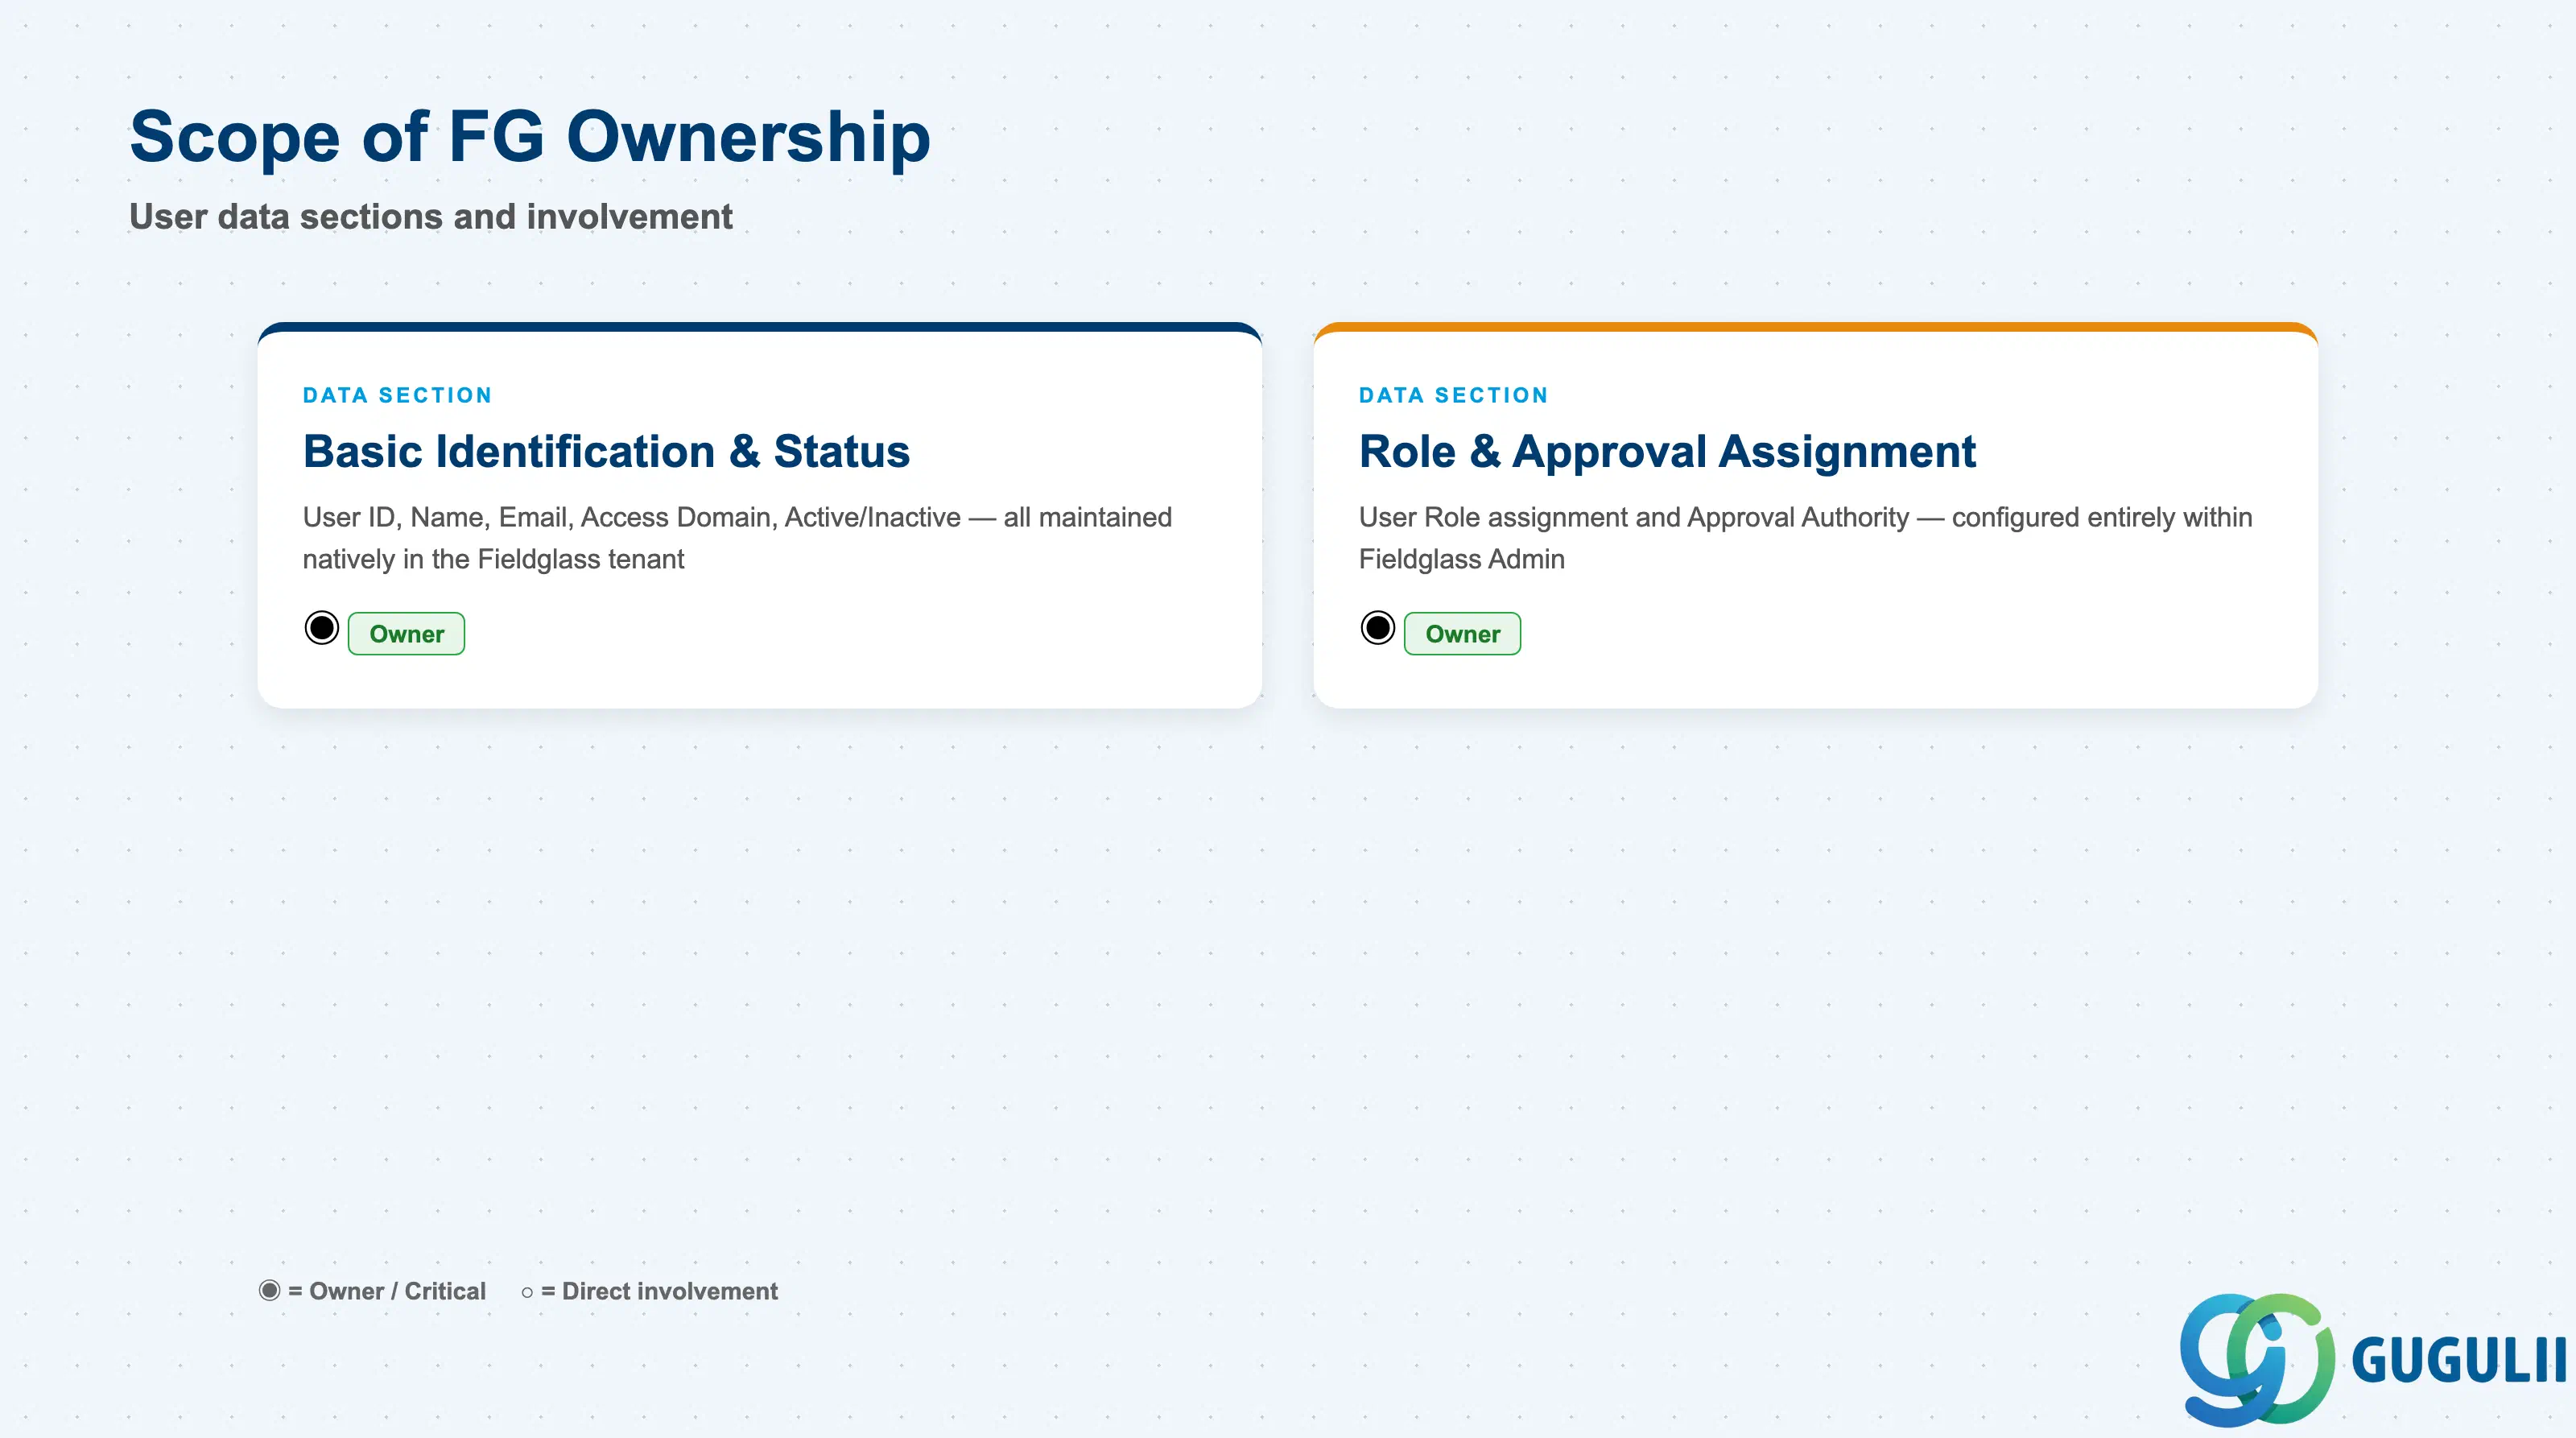
| データセクション | FG関与度 | 備考 | |
|---|---|---|---|
| 基本識別情報とステータス | ◎ 所有者 | ユーザID、ユーザ名、メール、アクセスドメイン、アクティブ/非アクティブステータスは、Fieldglassユーザレコードにネイティブで保持されます。S/4HANAに相当するものはありません。 | |
| ロールと承認割当 | ◎ 所有者 | ユーザロールの割当と承認権限は、Fieldglass管理画面内で完全に設定されます。いずれもERPの権限オブジェクトから同期されません。 |
凡例: ◎ = オーナー/重要、○ = 直接関与
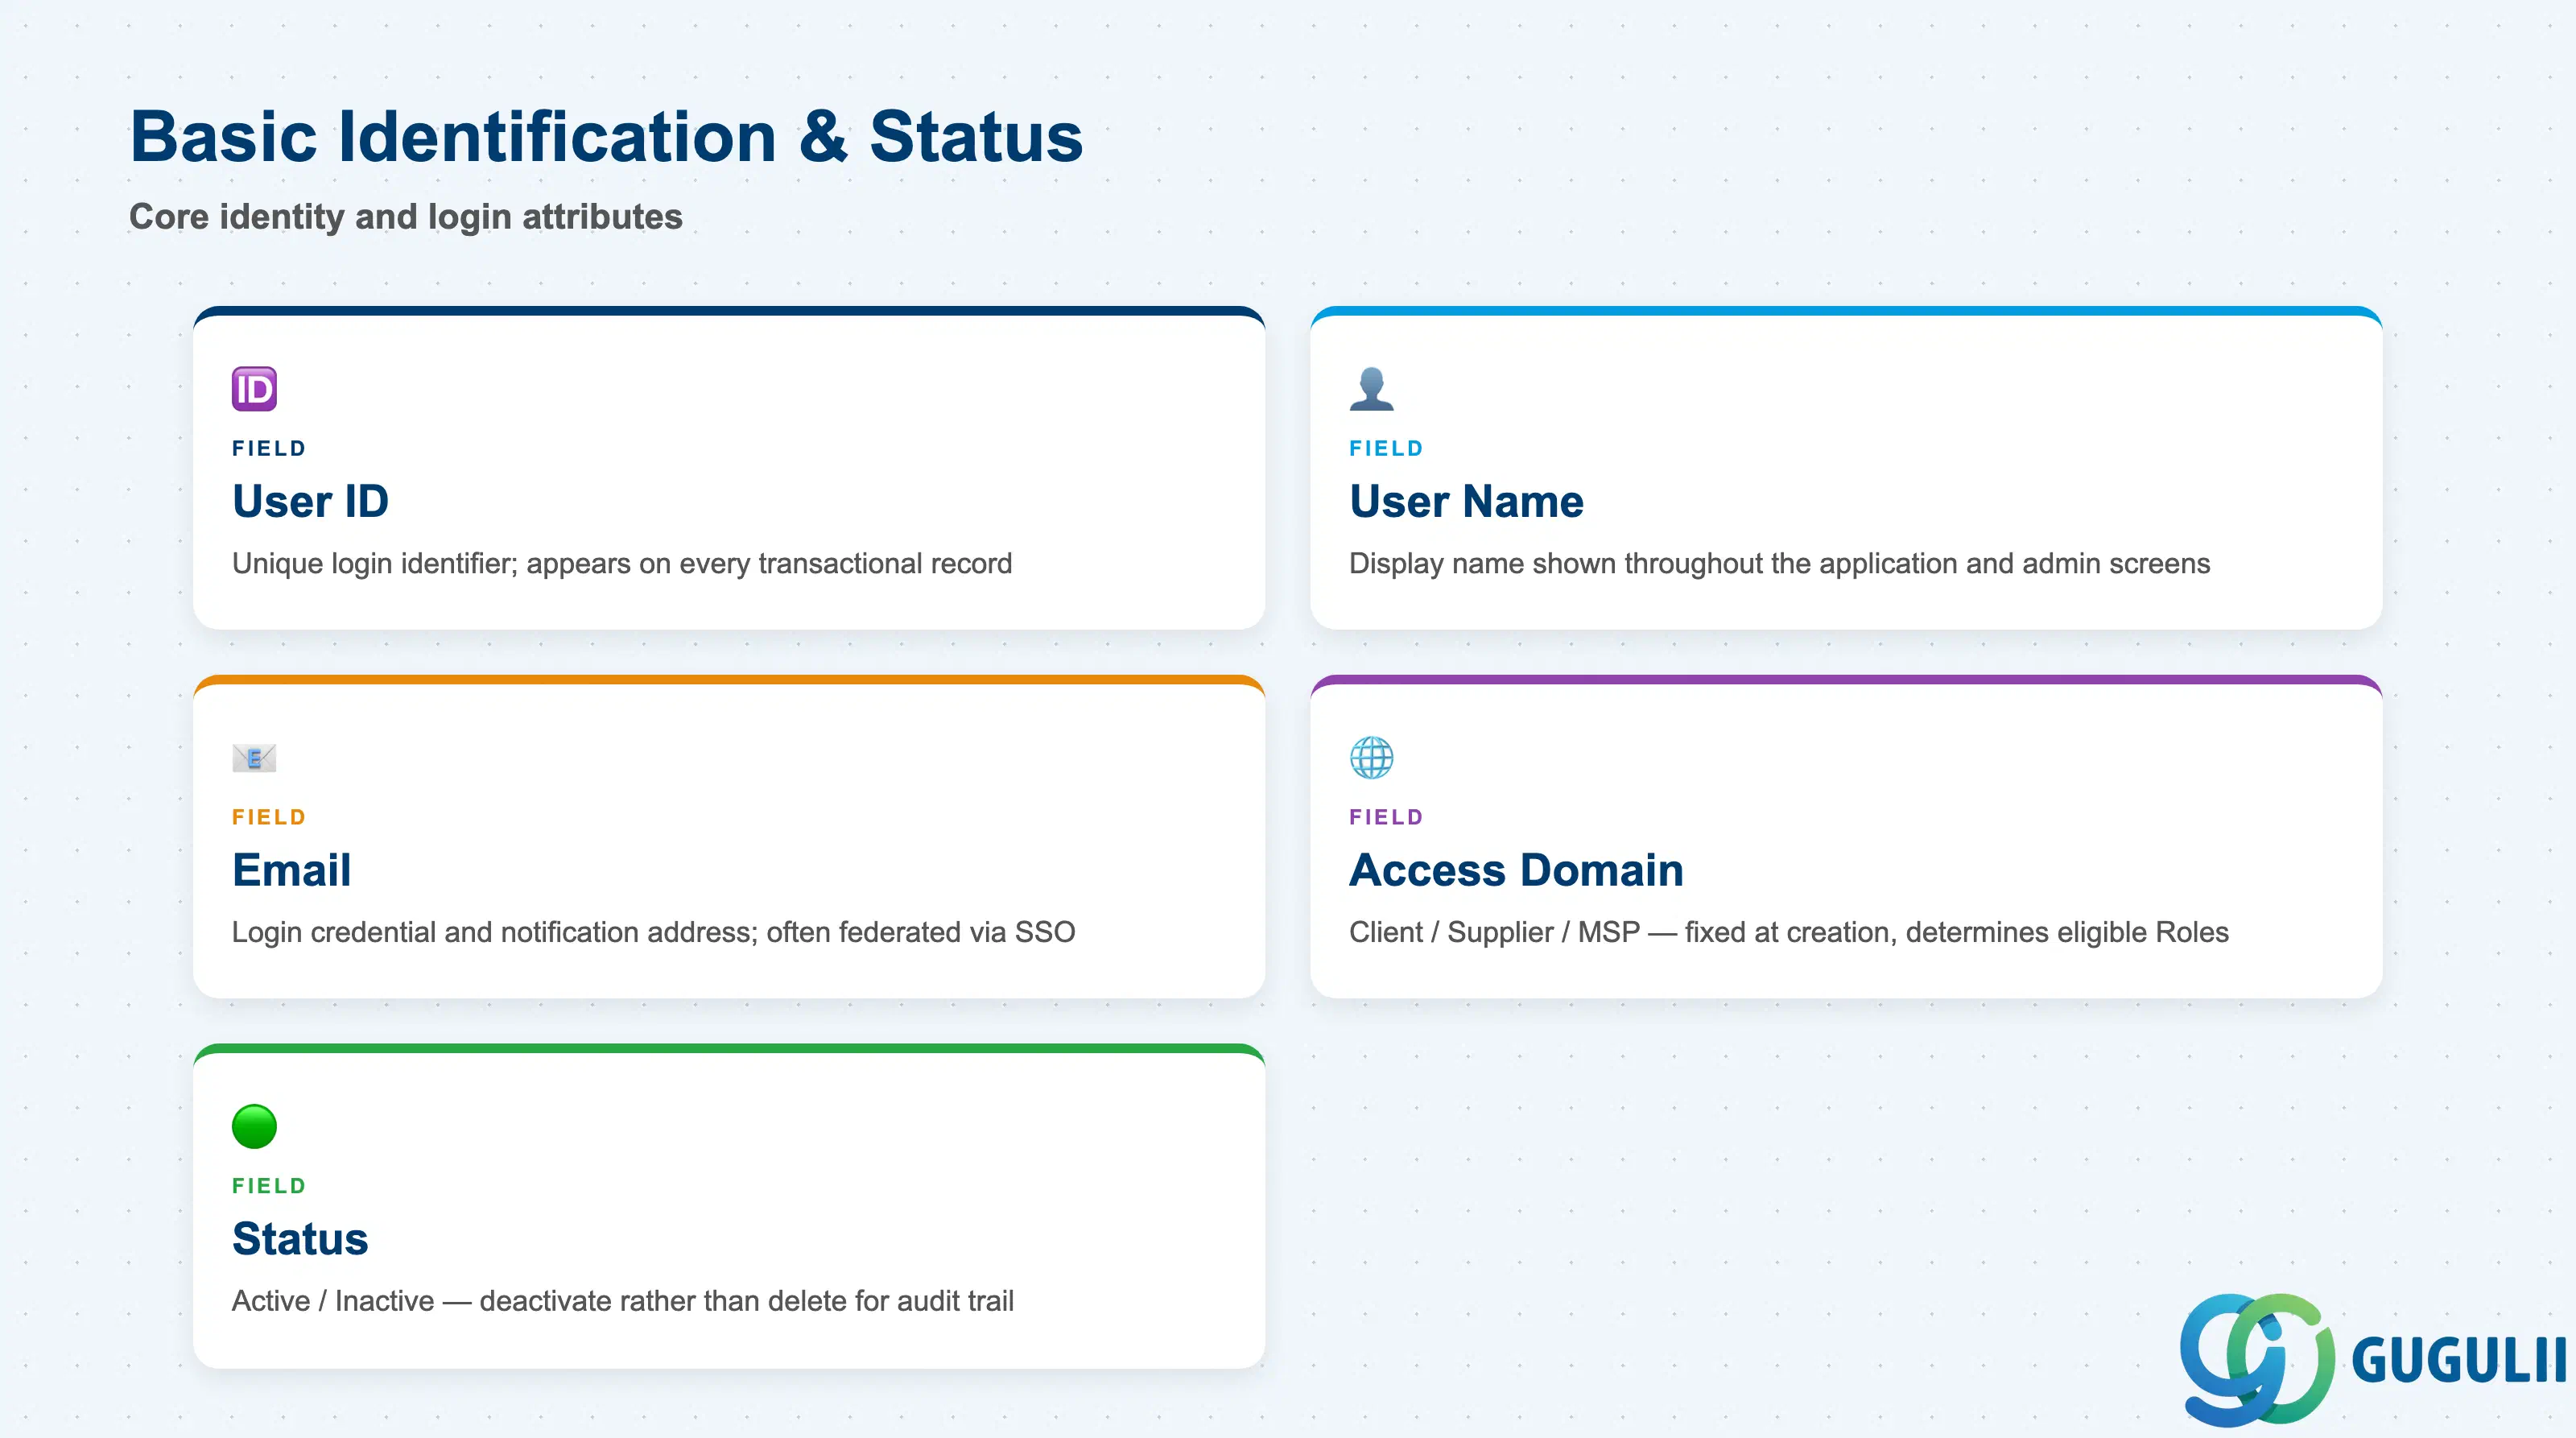
これらの項目は個人を一意に識別し、そのアカウントがログインに使用できるかどうかを制御します。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| ユーザID | テナント内のユーザを一意に識別するログインID | 可能な限り、メールアドレスから派生したものではなく、安定していて推測されにくいIDを推奨します。ユーザIDは、ユーザが操作するすべてのトランザクションレコード(要求元、承認者)に表示され、表示名よりも変更による影響がはるかに大きくなります。 | |
| ユーザ名 | アプリケーション全体および管理画面に表示されるユーザの表示名 | 人事システムやサプライヤディレクトリのマスタデータと一貫性を保ってください。Fieldglassとメール/SSO間で名前が一致しないと、監査時に「誰が承認したのか」という混乱の一般的な原因となります。 | |
| メール | ログイン認証情報および通知アドレス。通常はユーザの実際の業務用メールアドレス | クライアントユーザおよびMSPユーザの場合、通常はSSOを介してフェデレーションされます。サプライヤユーザの場合、求人情報やタイムシート通知の主要なチャネルとなることが多いため、最初の通知を見逃した後ではなく、稼働開始前に必ず確認してください。 | |
| アクセスドメイン | クライアント/サプライヤ/MSP — 作成時に設定され、その後は固定 | 最初のロールを割り当てる前にこれを確認してください。Fieldglassは、ユーザタイプスコープが一致するロールのみを提供するためです。ドメインの選択を誤ると、フィールドを編集するのではなく、ユーザを非アクティブ化して再作成する必要があります。 | |
| ステータス | アクティブ/非アクティブ | プログラムを離脱したが、過去のトランザクションレコードに参照として残っているユーザは、削除ではなく非アクティブ化してください。非アクティブ化によりログインはブロックされますが、ユーザが操作したすべてのタイムシート、求人情報、SOWの監査証跡は保持されます。 |
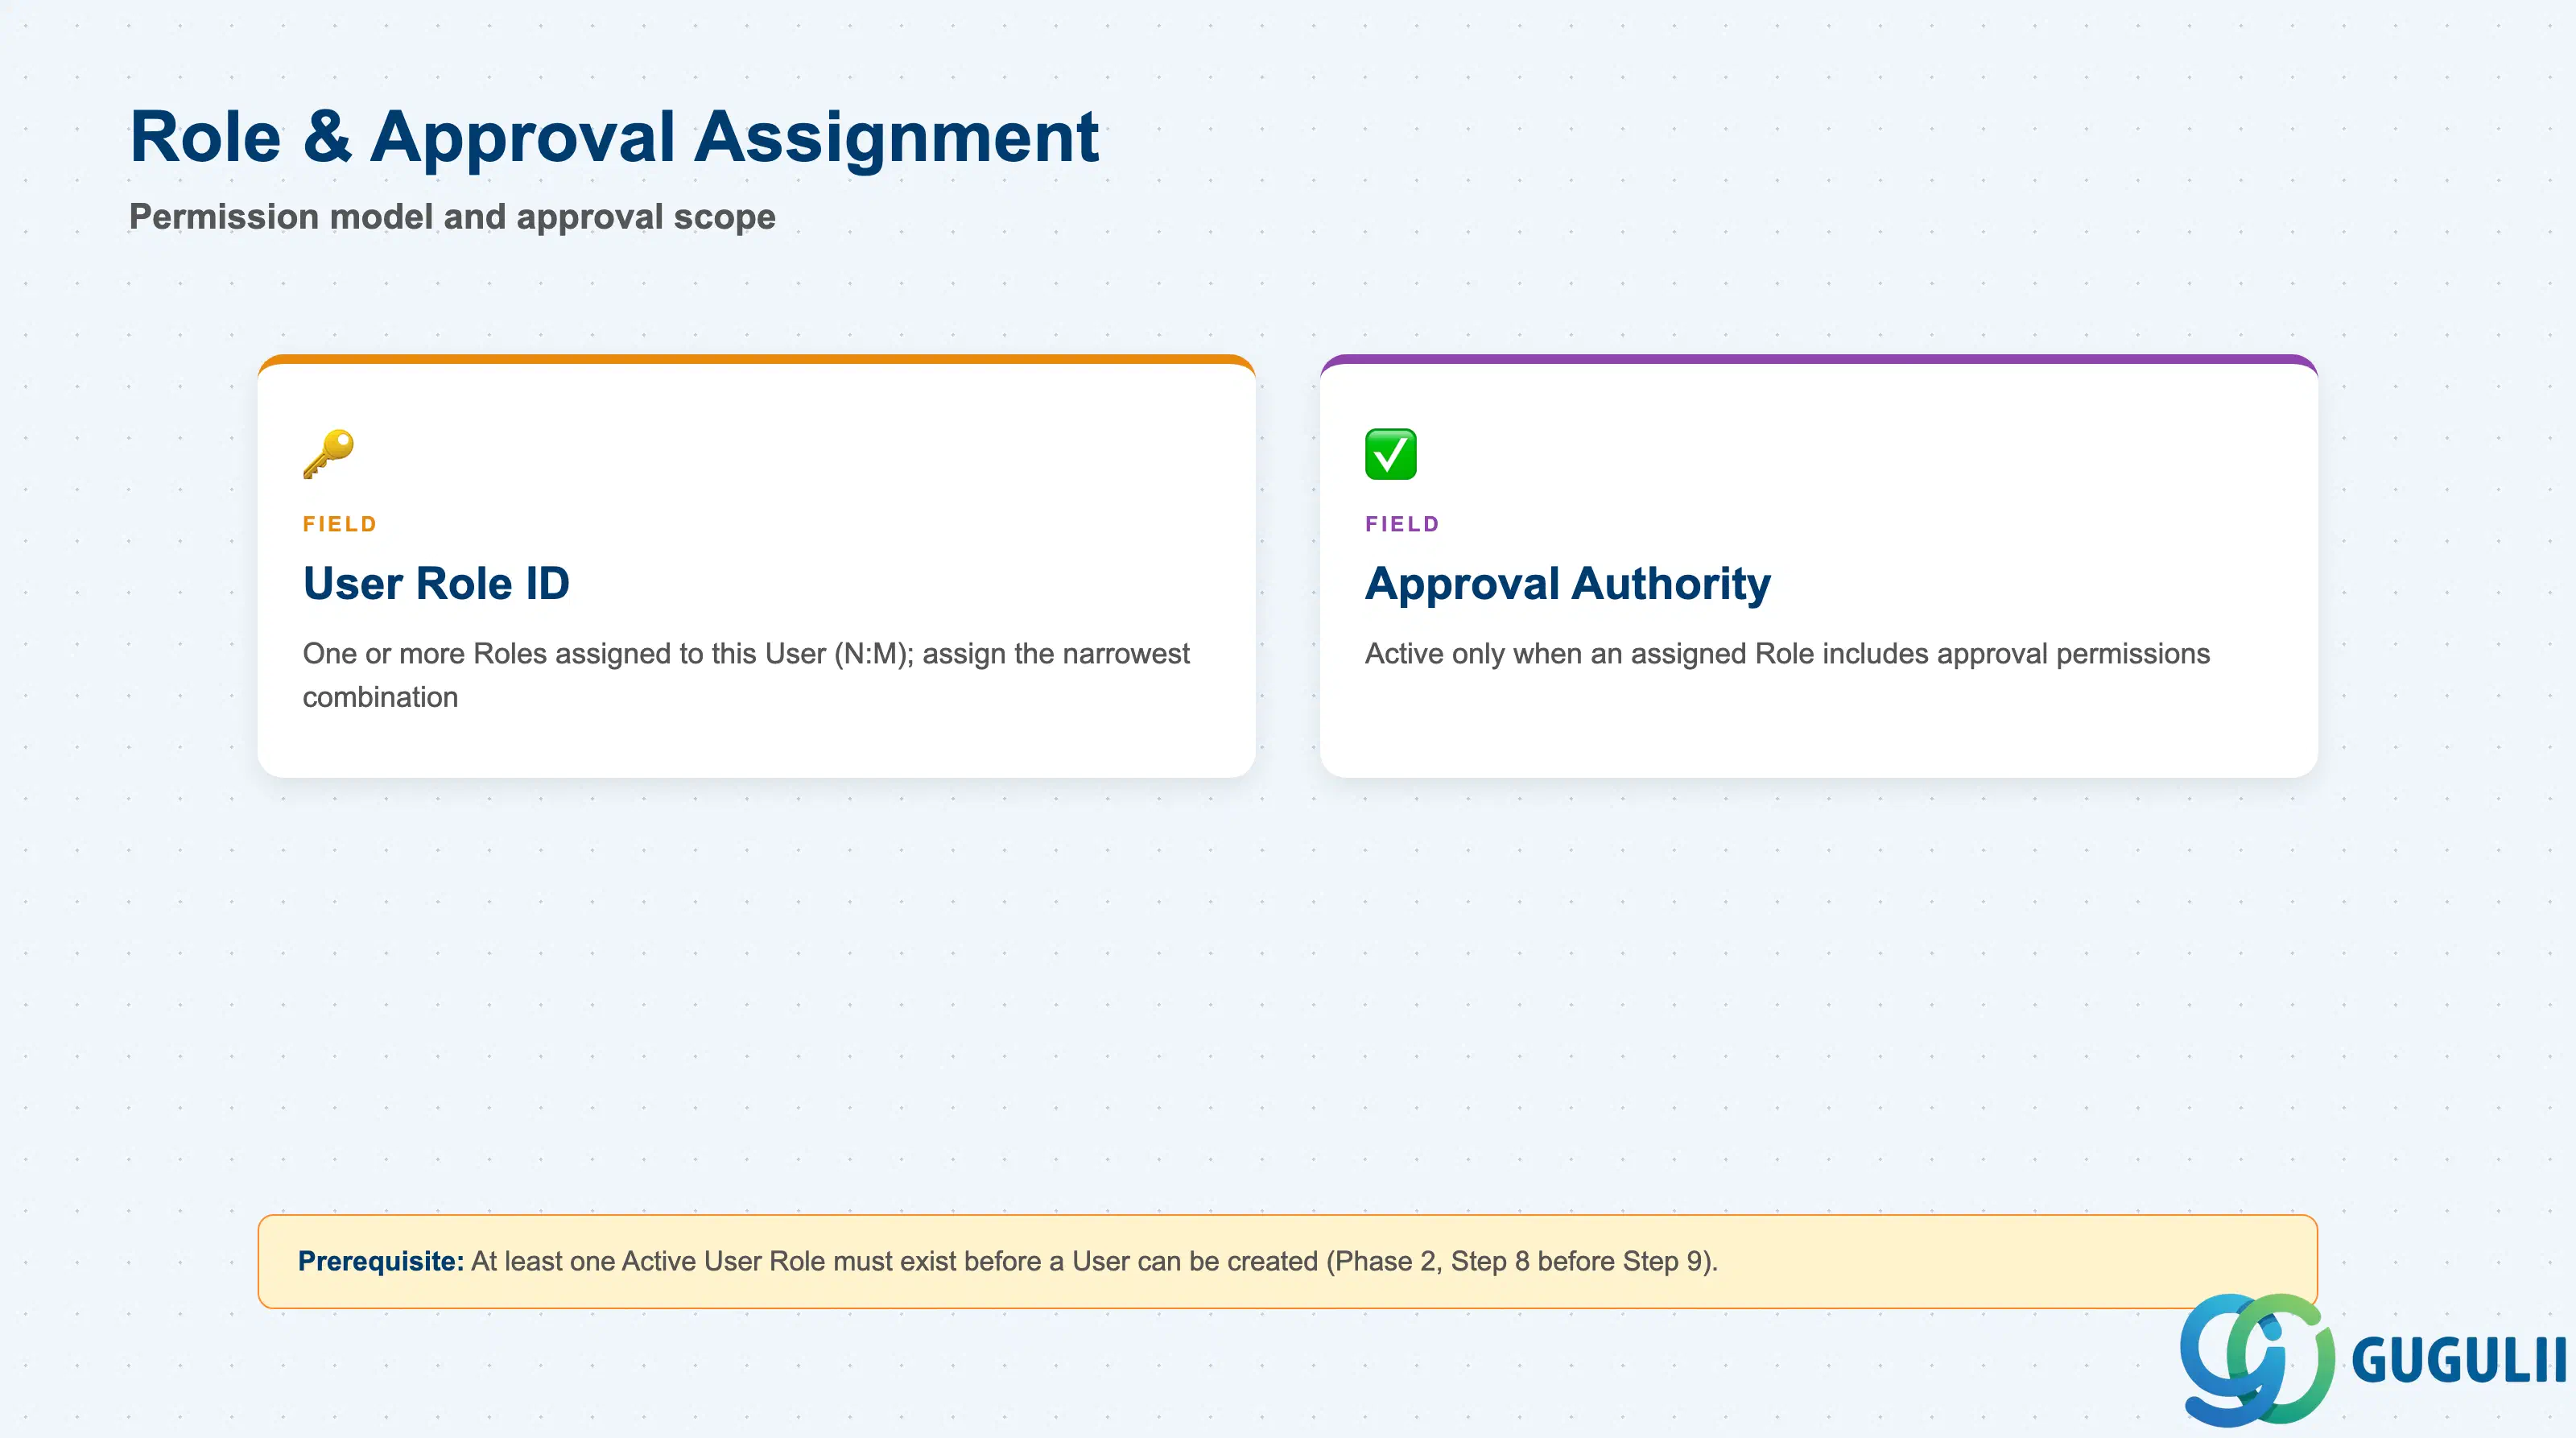
これらのフィールドは、ユーザーを権限モデルに接続し、該当する場合は承認ワークフローにも接続します。
| フィールド | 説明 | 実務上の使用例 | |
|---|---|---|---|
| ユーザロールID | このユーザに割り当てられた1つ以上のロール(N:M — ユーザは複数のロールを同時に保持可能) | その人の実際の職務をカバーする最も狭い範囲のロールの組み合わせを割り当てること。「念のため」広範な管理者ロールを作業用ロールの上に重ねることは、セキュリティレビューで発見される過剰権限アカウントの最も一般的な原因です。 | |
| 承認権限 | このユーザに付与された承認限度額または範囲。割り当てられたロールの少なくとも1つに承認権限が含まれている場合にのみ有効。 | 承認権限は、ビジネスプロセスにおけるその人の実際の決裁限度額(例:支出しきい値または人員数)に合わせて設定すること。ロールが技術的に許可する最大値ではありません。ロールが上限を設定し、承認権限がその下でのその人の実際のレベルを設定します。 |
前提条件: ユーザを作成して割り当てる前に、少なくとも1つの有効なユーザロールが存在している必要があります(セットアップフローフェーズ2、ステップ8 → ステップ9)。
| ID | Category | Title |
|---|---|---|
| fg-001 | Overview | SAP Fieldglassとは何ですか? |
| ID | Category | Title |
|---|---|---|
| fg-a01 | Overview | SAP Fieldglass マスタデータ:概要、階層、関係性 |
| fg-a02-01 | Master Data | SAP Fieldglass サイト |
| fg-a02-02 | Master Data | SAP Fieldglass ロケーション |
| fg-a02-03 | Master Data | SAP Fieldglass ビジネスユニット |
| fg-a02-04 | Master Data | SAP Fieldglass 原価センタ |
| fg-a03-01 | Master Data | SAP Fieldglass ユーザロール |
| fg-a03-02 | Master Data | SAP Fieldglass ユーザ 📍 |
| fg-a03-03 | Master Data | SAP Fieldglass 承認グループ |
| fg-a03-04 | Master Data | SAP Fieldglass 配信リスト |
| fg-a04-01 | Master Data | SAP Fieldglass レートカテゴリ |
| fg-a04-02 | Master Data | SAP Fieldglass レートグリッド |
| fg-a04-03 | Master Data | SAP Fieldglass 外部労働力タイプ |
| fg-a04-04 | Master Data | SAP Fieldglass SOWテンプレート |
| fg-a05-01 | Master Data | SAP Fieldglass MSP 会社 |
| fg-a05-02 | Master Data | SAP Fieldglass 認定資格 |
| ID | Category | Title |
|---|---|---|
| fg-b01 | Overview | SAP Fieldglass トランザクション:プロセスフロー、階層、および関係性 |