Title here
Summary here
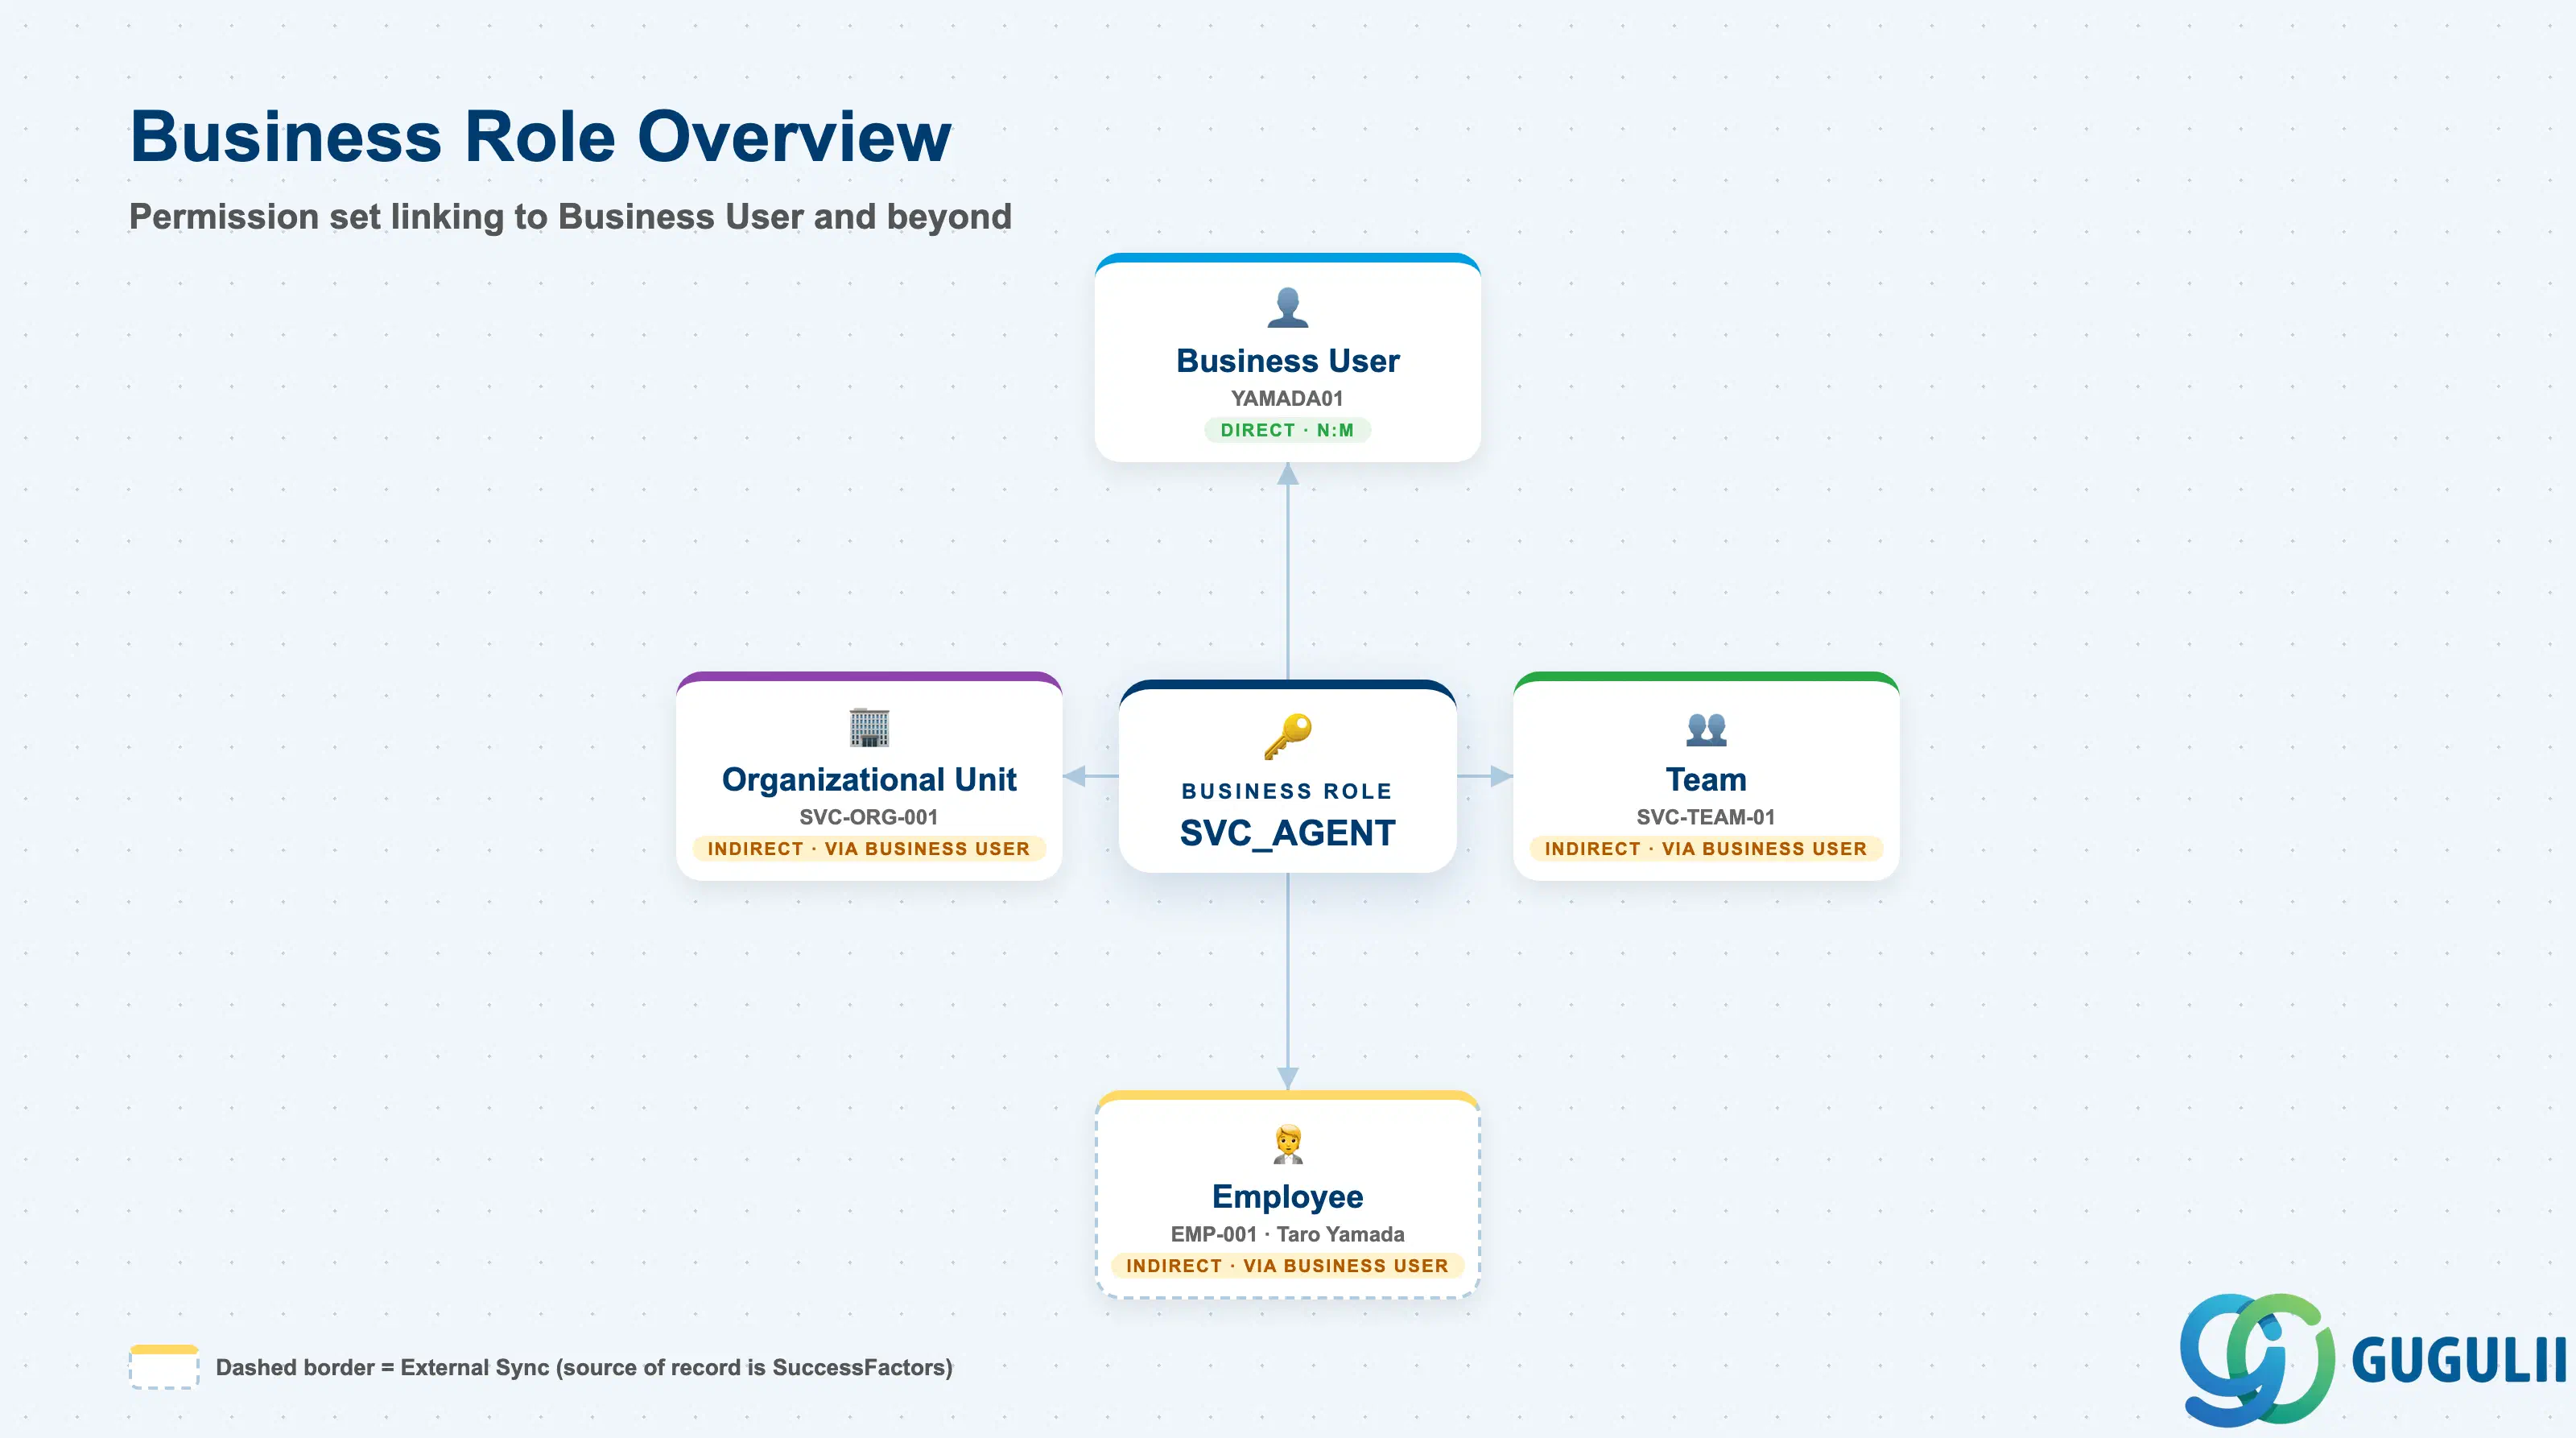
ビジネスロールは、SAP Service Cloudにおける、定義されたアクセス権のセット(ビジネスユーザーが開いて操作できるワークセンター、ビュー、ビジネスサービス)のマスタレコードです。組織ユニットや従業員とは異なり、組織的にどこかにネストされることはありません。つまり、それ自体に前提条件はなく、割り当てられたビジネスユーザーを通じて間接的にのみ組織ユニットに到達します。この記事では、そのスコープ、他の従業員および組織マスタとの関係、そして管理者がアクセスを定義または拡張する際に設定するすべてのフィールドについて説明します。
ビジネスロールは、定義されたアクセス権のバンドルを表します。これは個人でも組織図上のポジションでもなく、テナント内でビジネスユーザーが表示・実行できる内容を決定する権限セットです。アクセス権を名前付きロールとして一度設計し、任意の数のビジネスユーザーに割り当てられるようにすることで、ログインごとに個別に権限を設定する必要をなくすために存在します。
| 側面 | 詳細 |
|---|---|
| 役割 | ワークセンター、ビュー、ビジネスサービスの権限を定義するテナントレベルのアクセス制御マスタ。ビジネスユーザにN:Mで割り当てられる |
| 使用するモジュール | SAP Service Cloud(従業員&組織 — 単独所有者)。ビジネスユーザ(SC-A02-04)からのみ直接参照。従業員、組織ユニット、チームからは間接的にのみ到達 |
| トランザクション | SAP Service Cloud 管理コンソール: 設定 > ビジネスロール |
| 主要テーブル | SAP Service Cloud: BusinessRole ビジネスオブジェクト(管理/Core API ODataエンティティ) — SAP Service CloudはマルチテナントSaaSソリューションであり、コンサルタントに従来のABAPテーブルを公開しない |
| S/4HANA注記 | ビジネスロールはService Cloudテナント内でネイティブに作成・管理される。外部システムから複製されることはない。組織ユニット(SC-A02-01)と同様に前提条件はないが、組織ユニットとは異なり、組織的にネストされることはなく、ビジネスユーザが割り当てられるまで完全に独立して存在する |
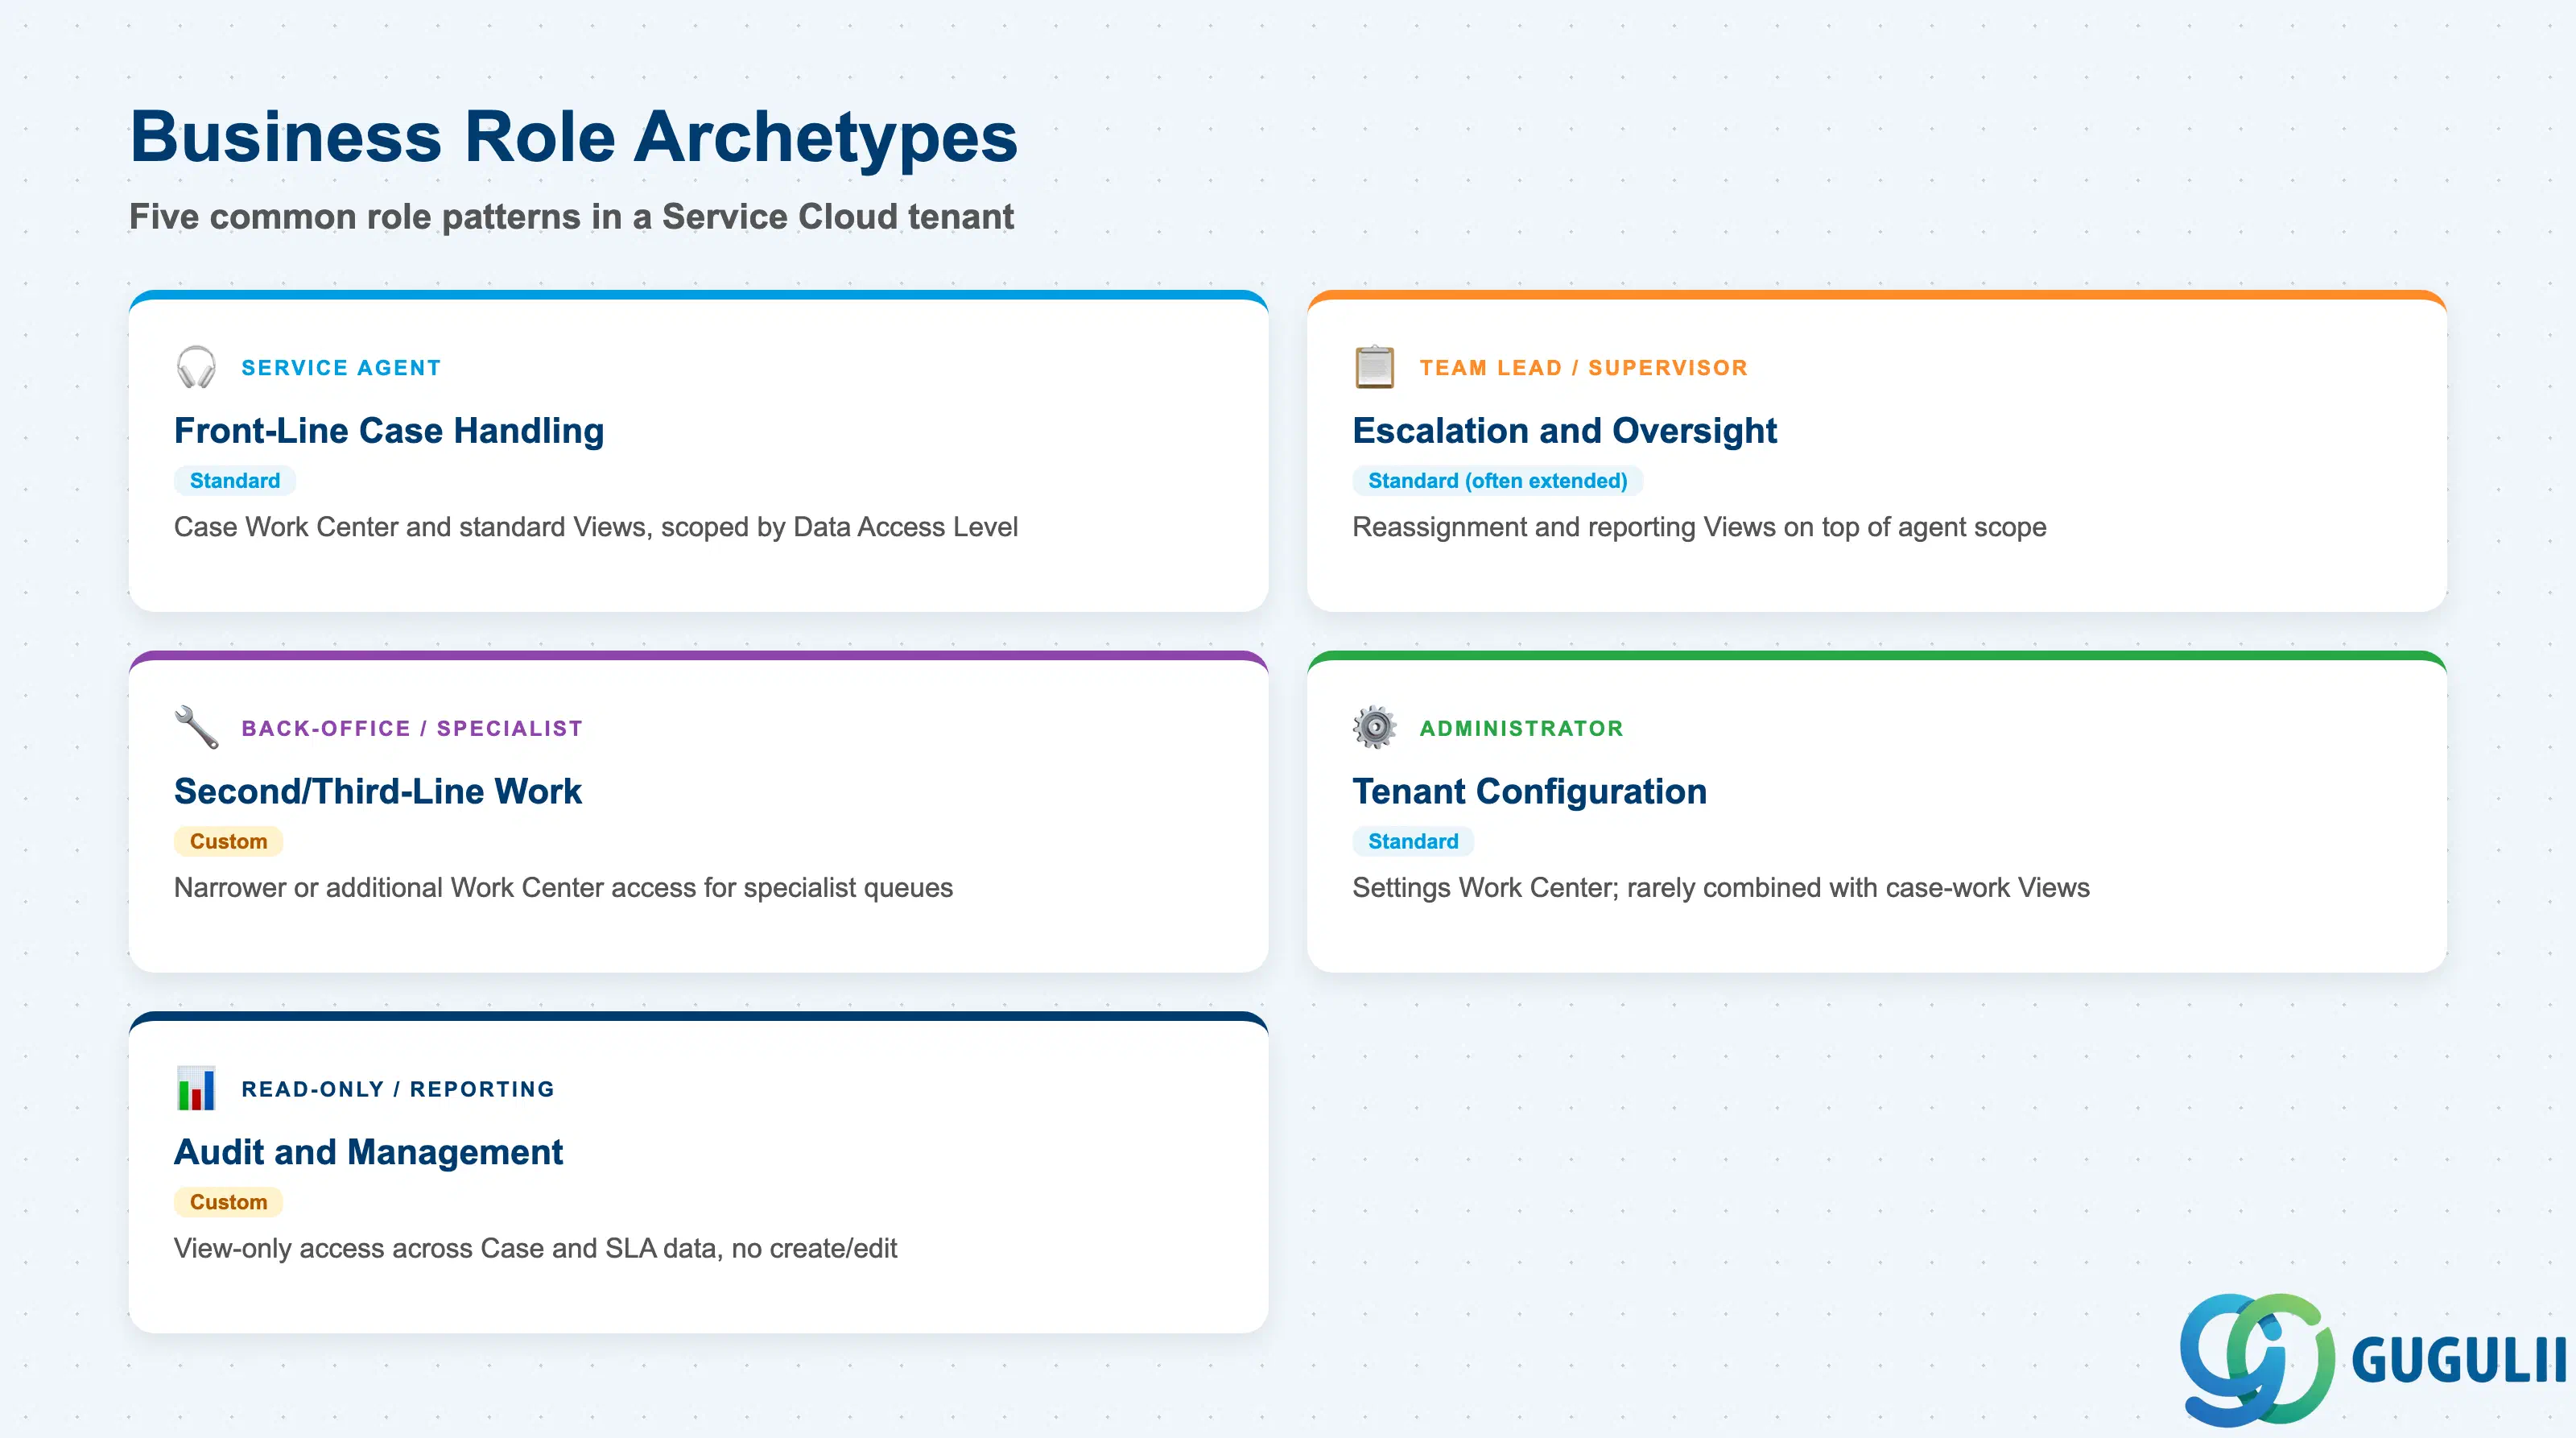
Service Cloud は、標準のビジネスロールをすぐに使用できる状態で提供しますが、管理者は通常、実際のアクセス範囲に合わせてこれらを拡張またはコピーします。これを誤ると、アクセス権限が過剰に付与され(決して触れるべきではない設定を編集できるエージェントが生まれる)、または不足し(本来の専門家が業務に必要なワークセンターを開けなくなる)、いずれの問題も発生します。
| ビジネスロールアーキタイプ | ロールタイプ | ユースケース | 主要な動作 |
|---|---|---|---|
| サービスエージェント | 標準 | 一次対応のケース処理 | ケースワークセンターとその標準ビューを付与。ロールが持つデータアクセスレベルに応じて範囲が制限される。ほとんどのビジネスユーザー向けの標準的な出発点。 |
| チームリーダー / スーパーバイザー | 標準(拡張されることが多い) | エスカレーション処理、チーム監視 | サービスエージェントの範囲に加えて、再割当とレポートビューを追加。標準提供のまま使用されるよりも、コピーしてカスタマイズされることが多い。 |
| バックオフィス / スペシャリスト | カスタム | 二次/三次対応、または製品固有の作業 | 標準提供のロールではカバーされないスペシャリストキューに合わせて、より狭い範囲または追加のワークセンターアクセスを付与。 |
| 管理者 | 標準 | テナント設定 | 設定ワークセンターを付与。ケースワークビューと同一ロールで組み合わせられることはほぼない。 |
| 読み取り専用 / レポート作成 | カスタム | 監査人、管理レポート作成 | ケースおよびSLAデータへの表示専用アクセス。すべてのワークセンターにおいて作成、編集、削除権限はなし。 |
設計原則: ゼロから作成するのではなく、最も近い標準ロールをコピーしてカスタムビジネスロールを構築します。これにより、標準コンテンツに組み込まれているエンティティレベルの権限チェックが保持され、アクセスを一から組み立てる際に見落としがちな点を防ぐことができます。
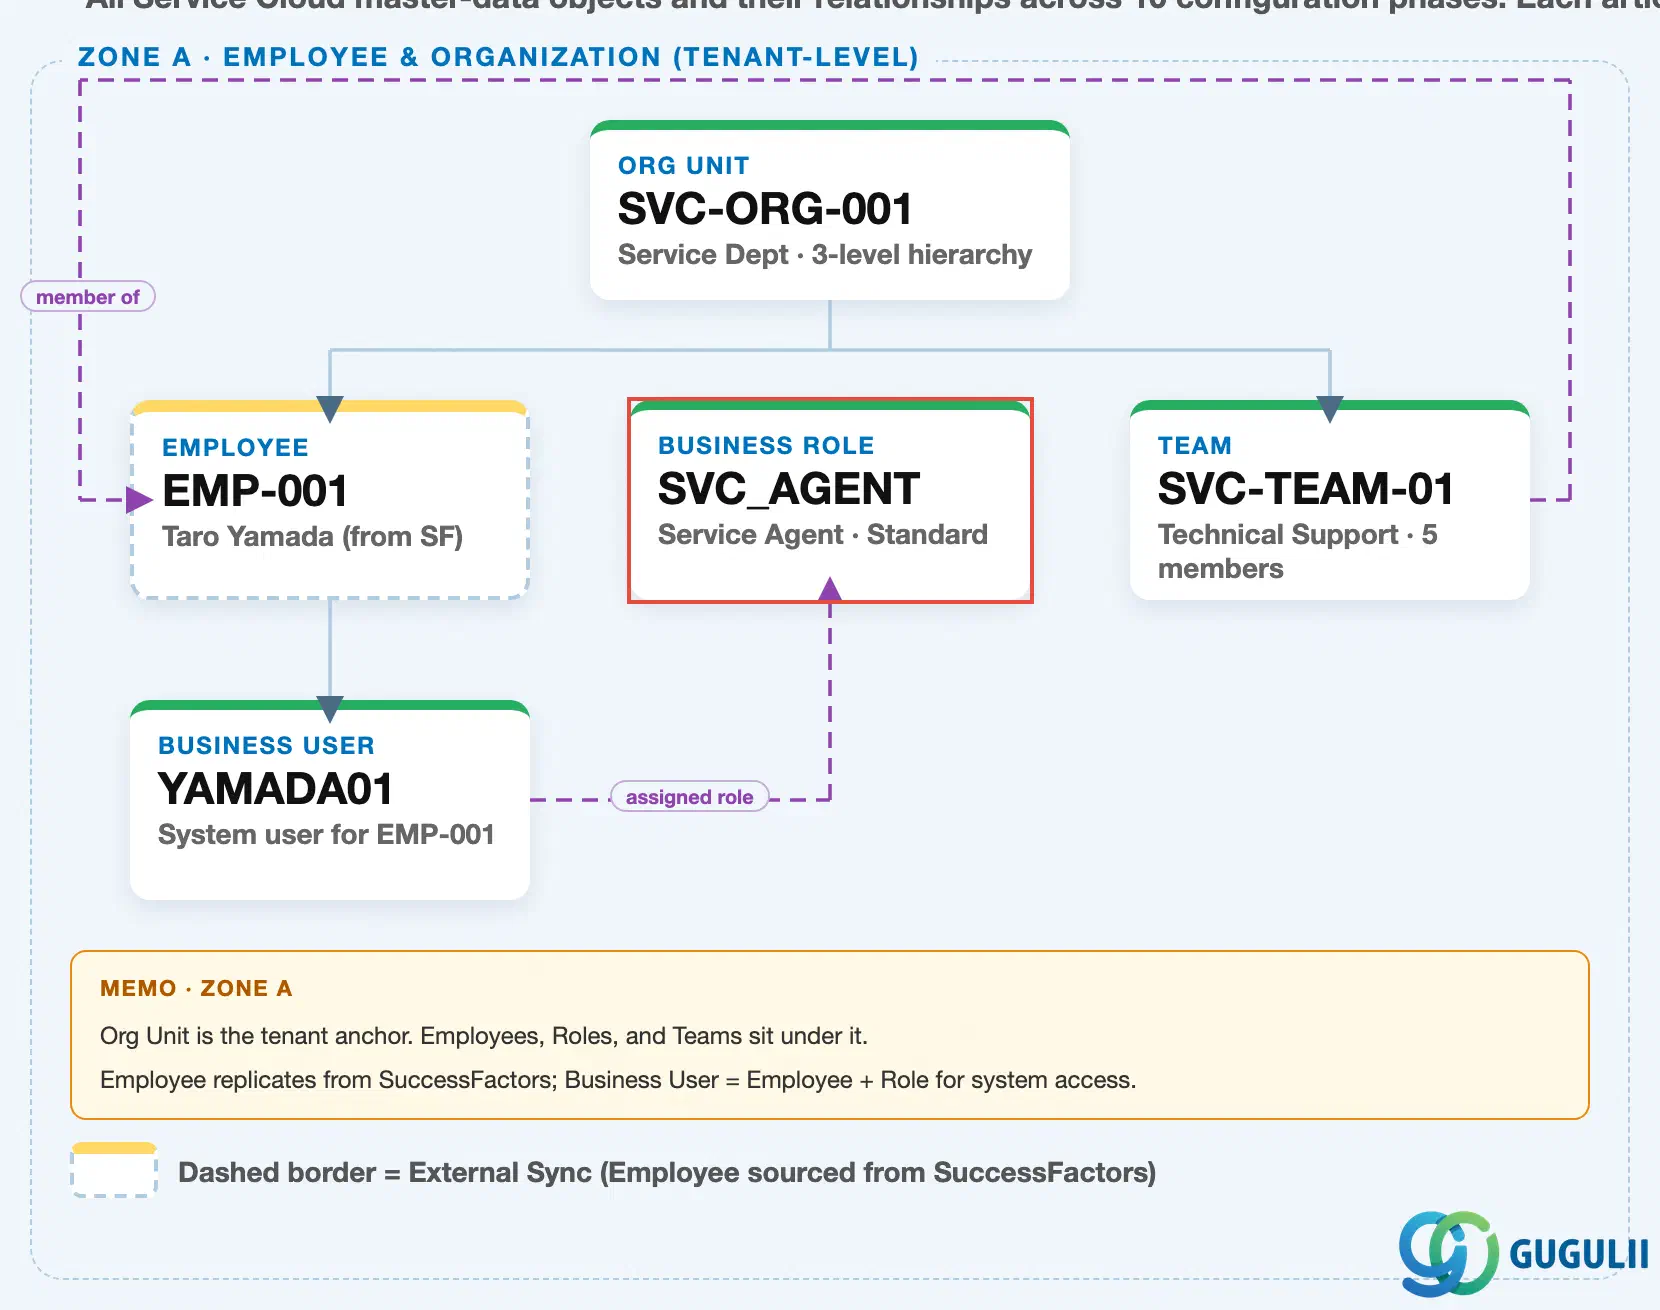
データ階層の具体例(ゾーンA · 従業員&組織 — テナントレベル;SAP Service Cloudには、これを上位とする会社コード/プラントのスコープはありません)
Client (SAP Service Cloud Tenant)
   │
   ├── Organizational Unit "SVC-ORG-001" — Service Dept (3-level hierarchy: HQ → Dept → Section)
   │      │
   │      ├── Employee "EMP-001" — Taro Yamada (external sync from SuccessFactors Employee Central)
   │      │      │
   │      │      └── Business User "YAMADA01" — system login for EMP-001
   │      │
   │      └── Team "SVC-TEAM-01" — Technical Support (5 members)
   │
   └── Business Role "SVC_AGENT" — Service Agent · Standard (independent master, no prerequisite)

Business User "YAMADA01" ── assigned to ──> Business Role "SVC_AGENT"
Team "SVC-TEAM-01" ── references ──> Employee "EMP-001" (team lead / member)設計原則: ビジネスロールは、組織単位と同様に、前提条件を持たないもう1つのフェーズ1のマスタデータです。フェーズ内の他の何よりも先にモデル化および作成できます。その唯一の下流依存関係はビジネスユーザー(フェーズ1、ステップ4)であり、ロールが定義されるまでそのロールを割り当てることはできません。
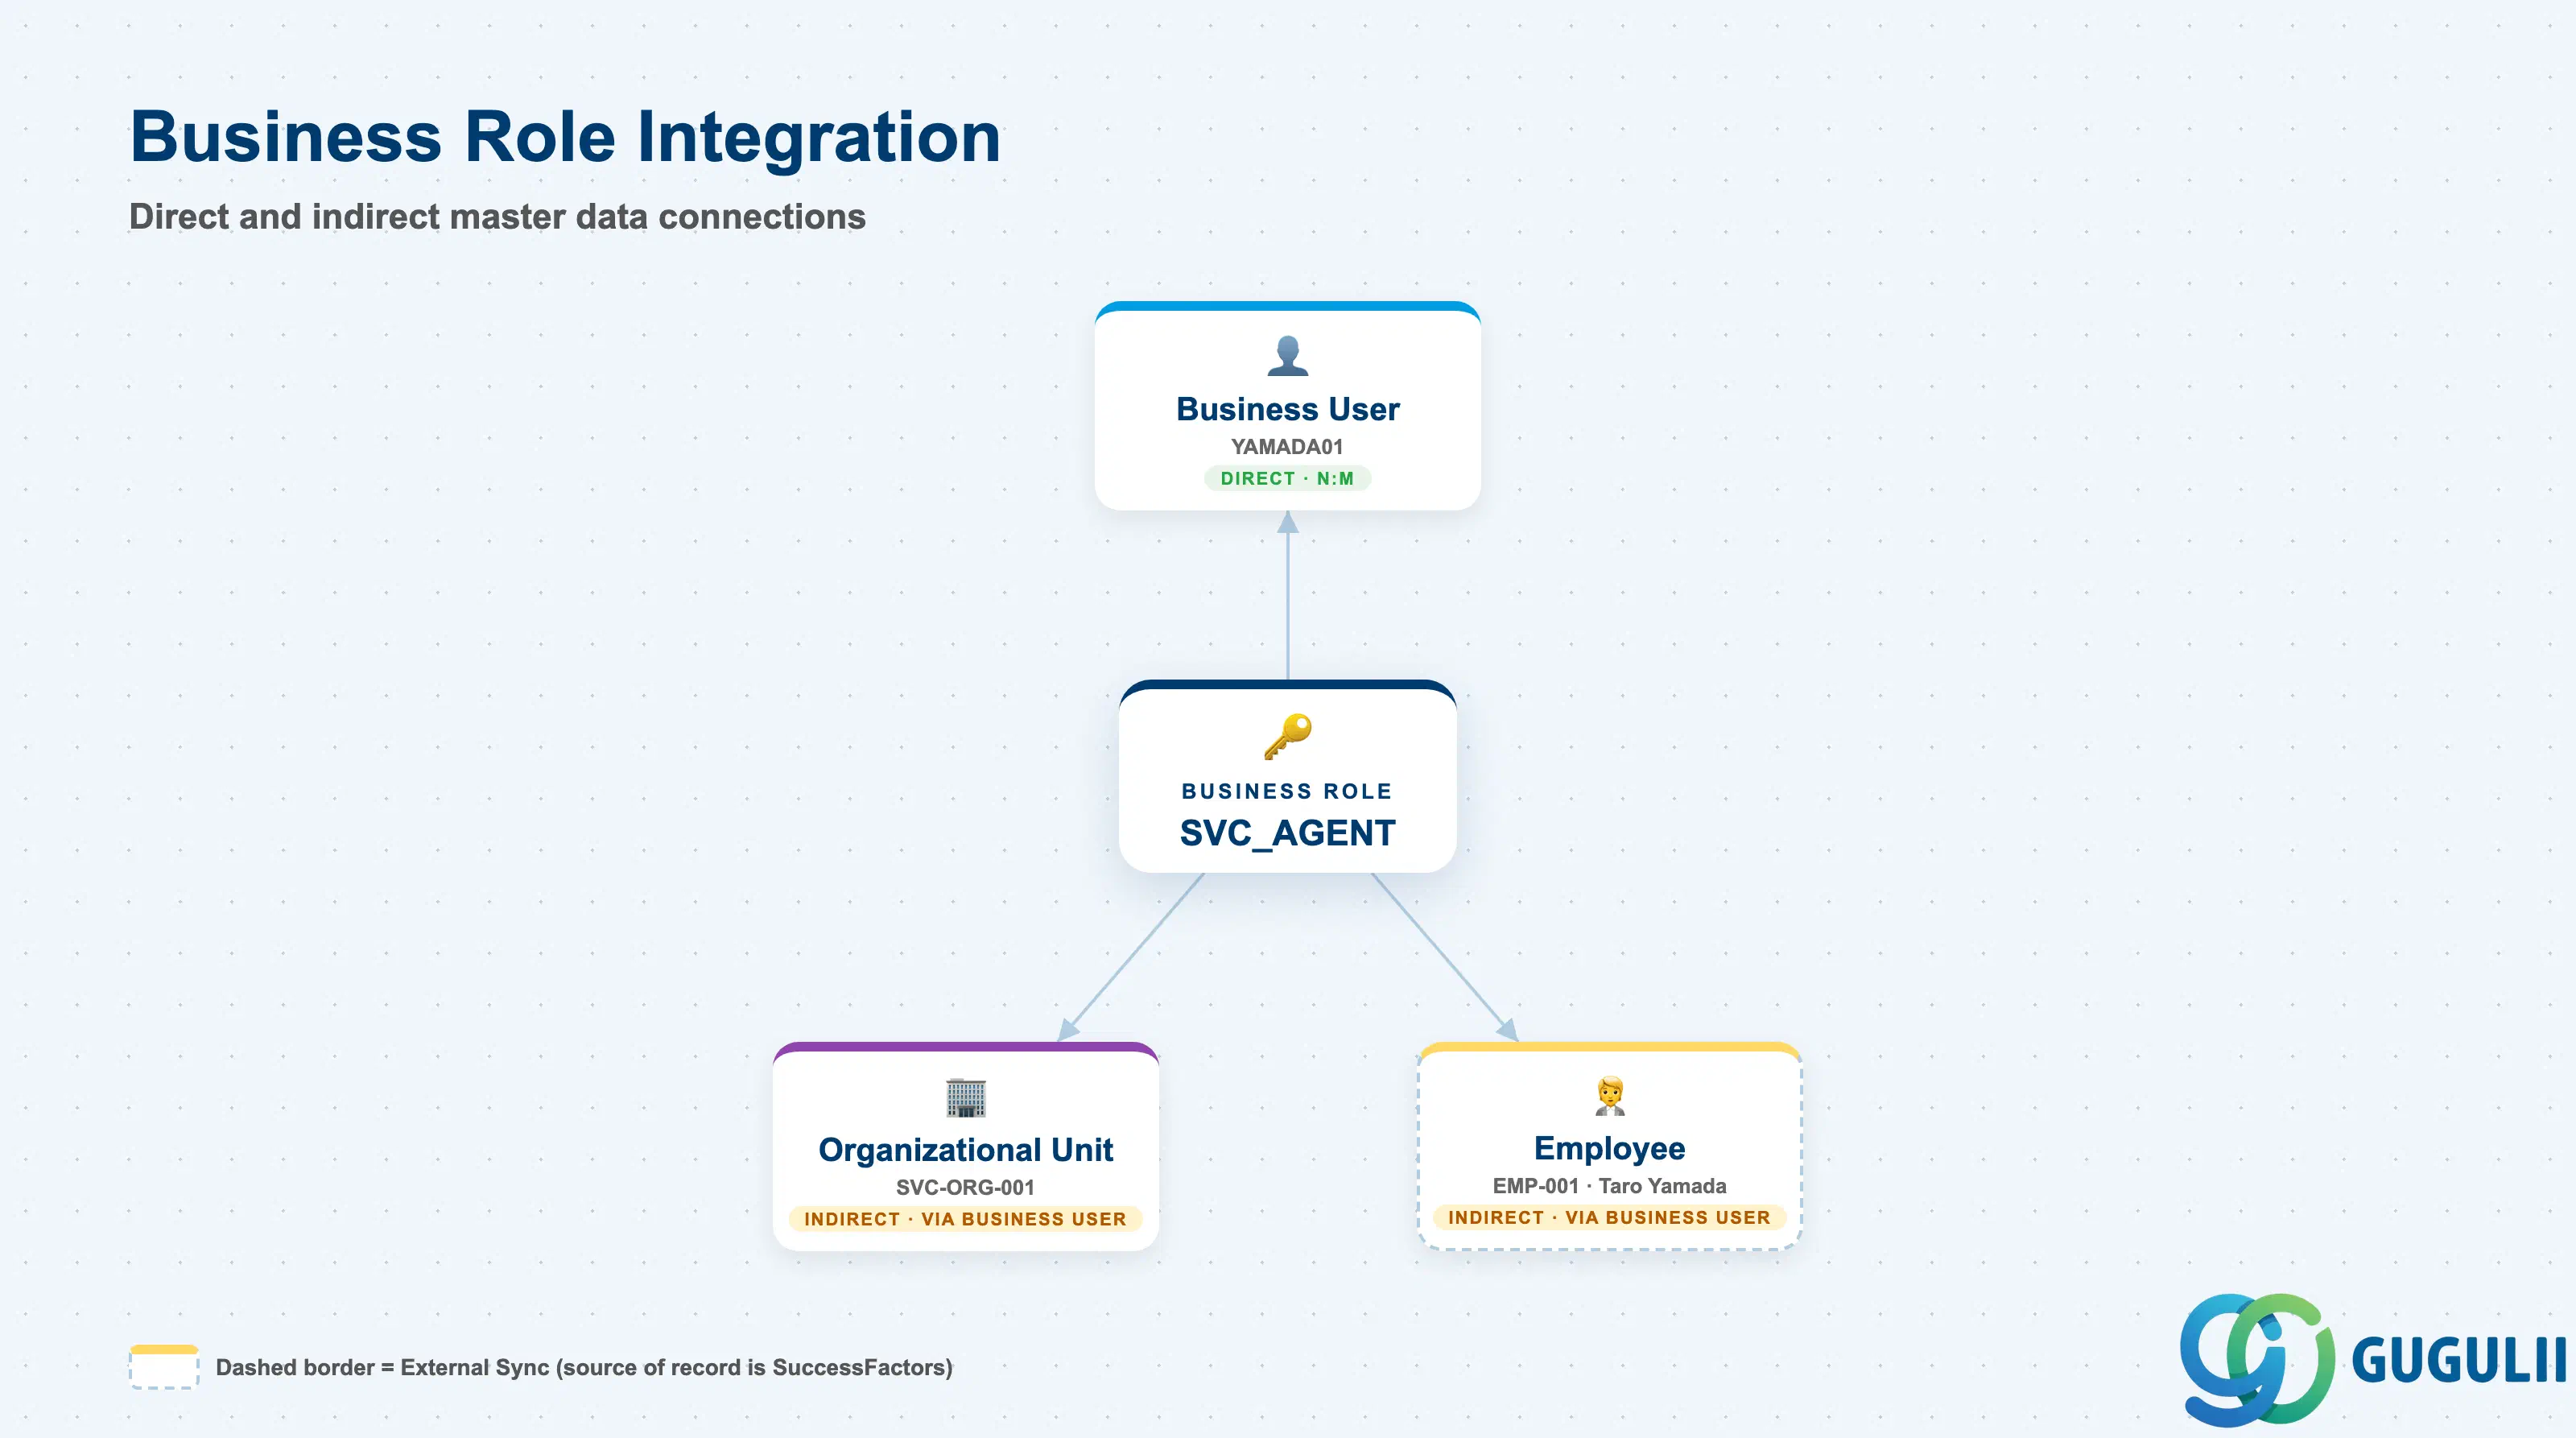
ビジネスロールは単独では存在しませんが、直接的な接続先はビジネスユーザーのみです。従業員と組織フェーズにおける他のすべての要素は、間接的にビジネスロールに到達するか、ビジネスロールから到達されます。
| オブジェクト | 関係性 | 実務上の注意点 |
|---|---|---|
| ビジネスユーザ (SC-A02-04) | N:M — 1つのビジネスユーザには1つ以上のビジネスロールが付与され、1つのビジネスロールは複数のビジネスユーザに割り当て可能 | これがビジネスロールと他のマスタとの唯一の直接リンクです。以下の他のすべての関係は、そのロールを持つビジネスユーザを介してのみ到達します。 |
| 従業員 (SC-A02-02) | その従業員にリンクされたビジネスユーザを介してのみ間接的に到達 | ビジネスロールは従業員への直接参照を持ちません。従業員のカテゴリ(SC-A02-02、セクション1.2)は必要なロールを示しますが、割り当て自体はビジネスユーザレコード上で行われます。 |
| 組織ユニット (SC-A02-01) | 組織的な階層や参照は一切なし | ビジネスロールはワークセンター、ビュー、エンティティレベルのアクセスを管理しますが、組織的な範囲は管理しません。どの組織ユニットのビジネスユーザでも同じビジネスロールを持つことができます。組織ベースのデータ制限は、該当する場合、ロール上の別の設定であり、特定のユニットへのリンクではありません。 |
| チーム (SC-A02-05) | 直接的な関係なし | チームはケース割り当て能力のために従業員をグループ化します。それらの従業員のビジネスユーザが保持するビジネスロールを参照したり制約したりしません。 |
| ケースルーティングルール (SC-A07-01) | 直接的な関係なし — ケースルーティングルールはチームまたは従業員を対象とし、ビジネスロールは対象としない | ビジネスロールは、ルーティングされたケースに対して対象の従業員のビジネスユーザが実際にアクションを実行できるかどうかを決定します。不一致が発生した場合、ルーティングの失敗ではなく、ケース上の認可エラーとして現れます。 |
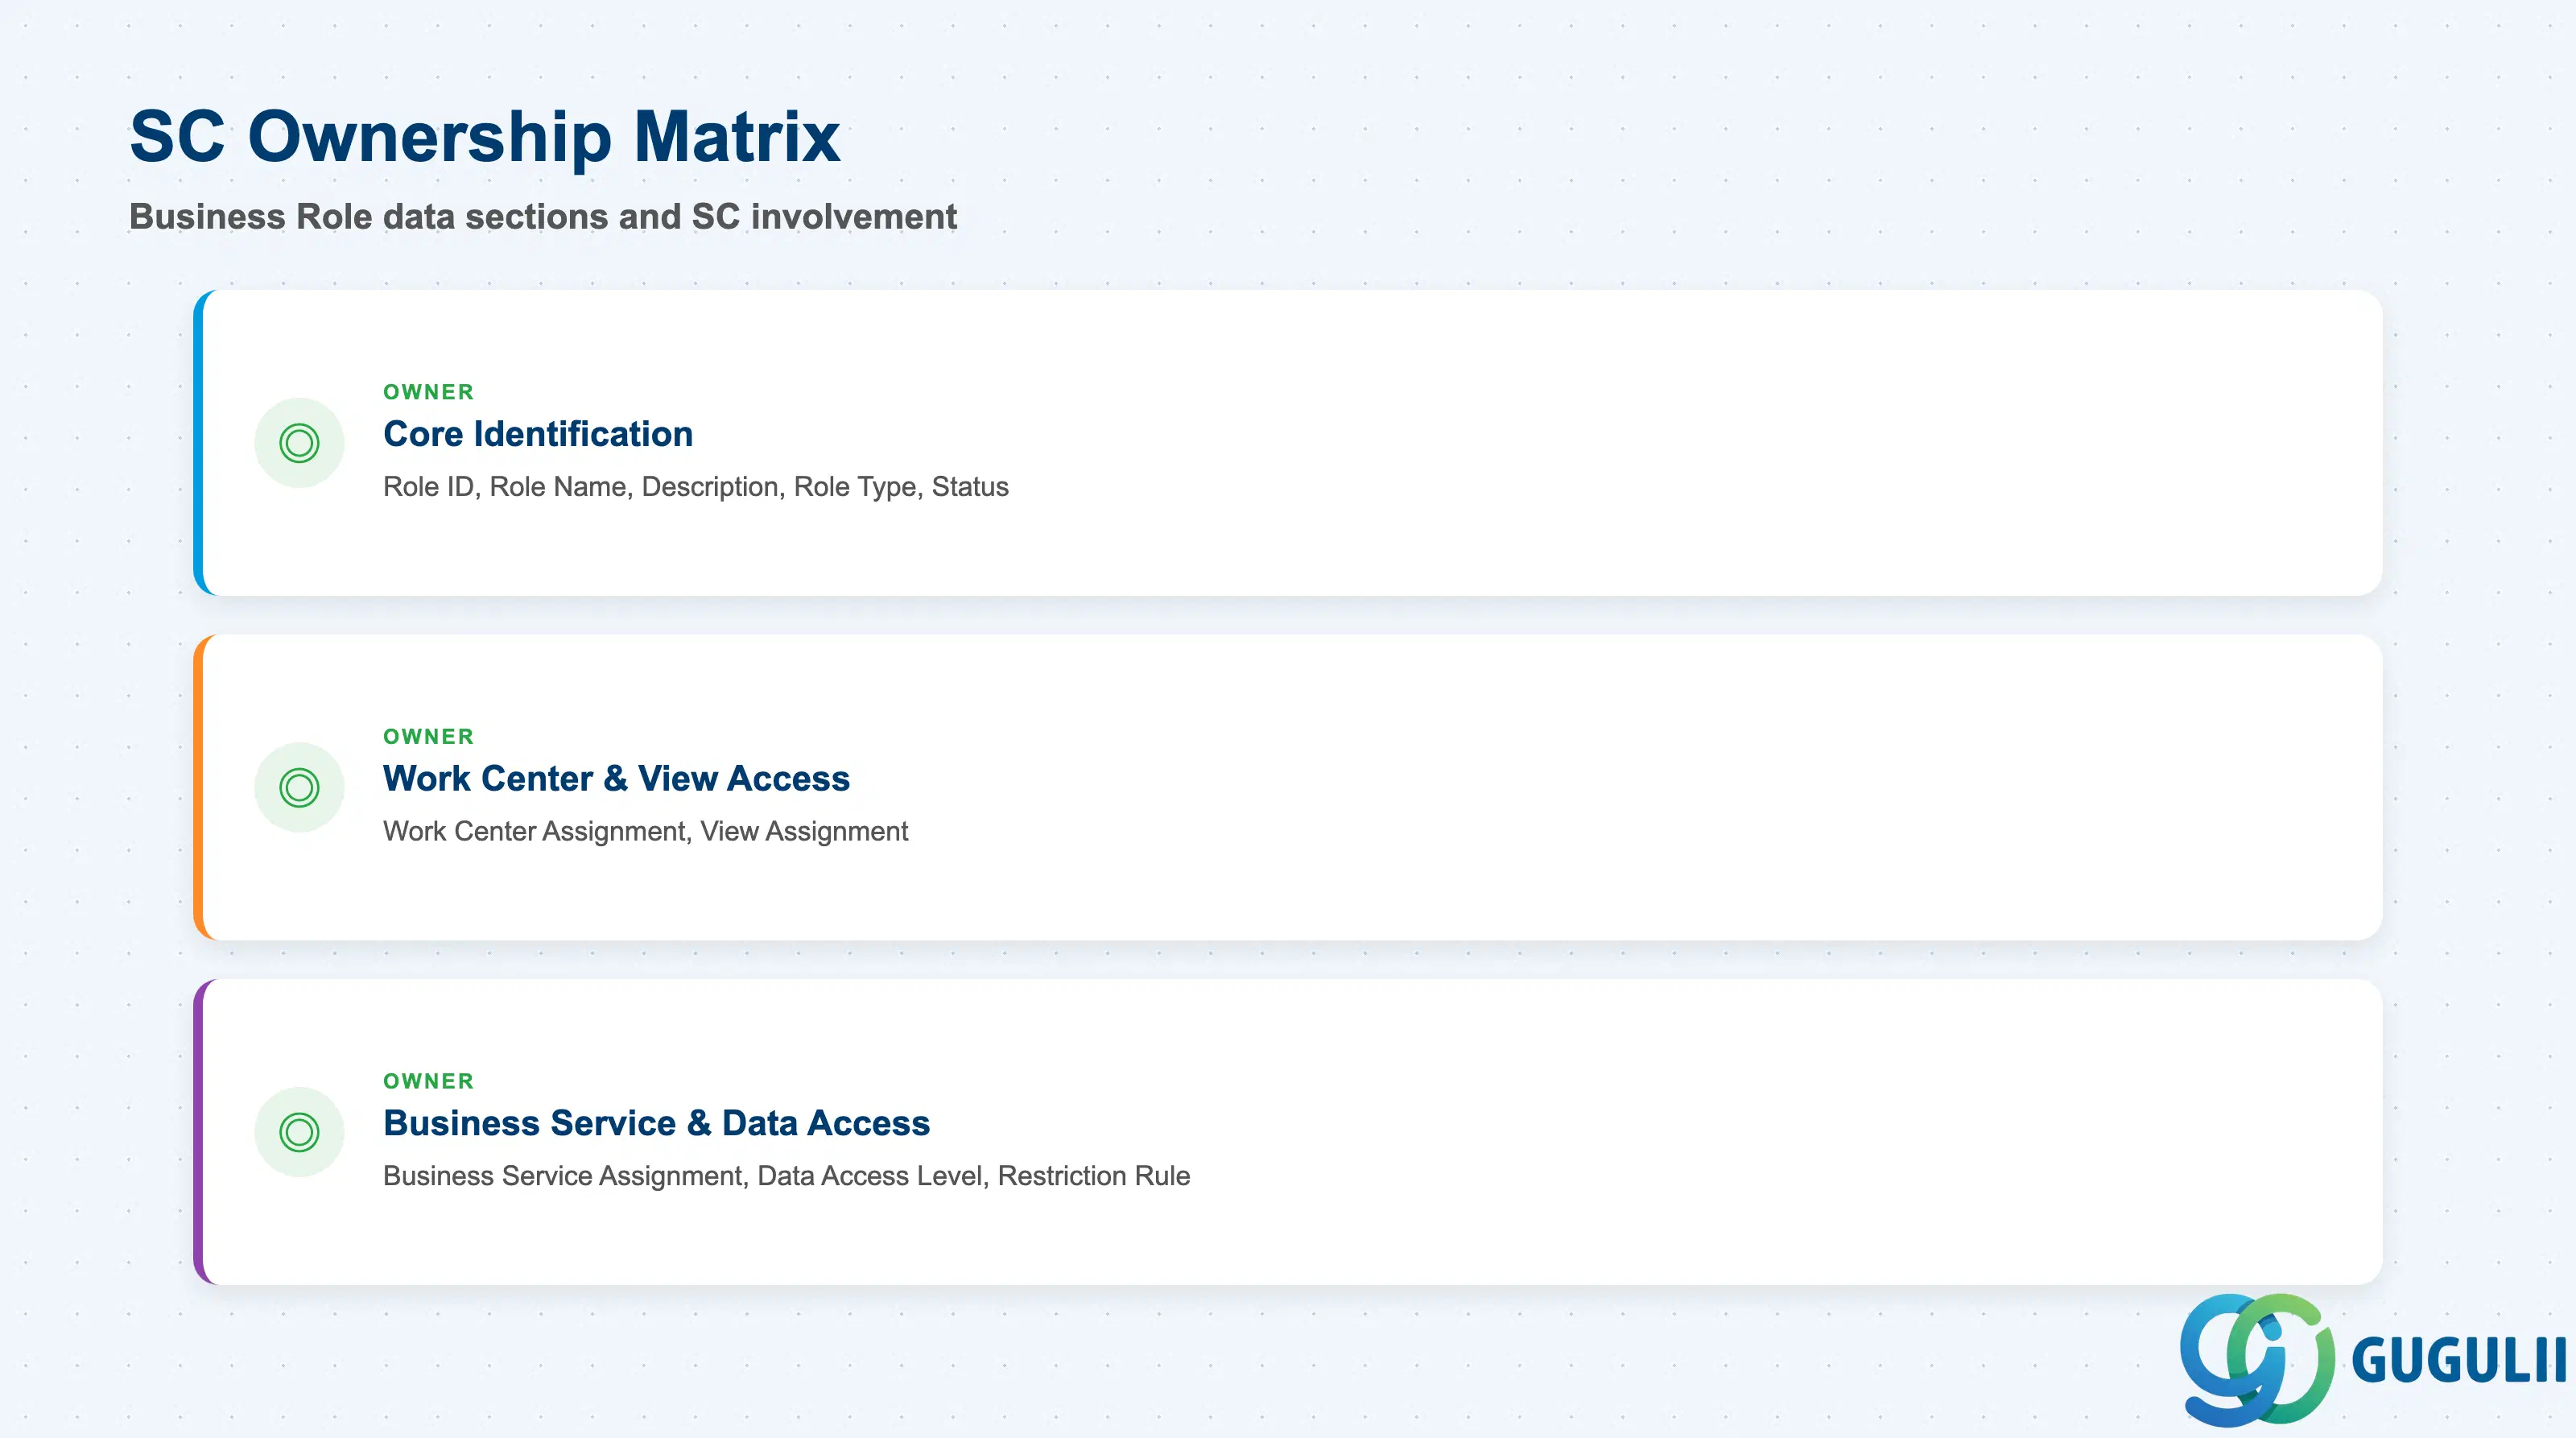
| データセクション | SC関与 | 備考 |
|---|---|---|
| コア識別情報 | ◎ オーナー | ロールID、ロール名、説明、ロールタイプ、ステータス — このロールが何であるか、および使用可能かどうかを確定する |
| 作業区とビューアクセス | ◎ オーナー | 作業区割当、ビュー割当 — ロールが開くことができるナビゲート可能なUI領域と画面を制御する |
| ビジネスサービスとデータアクセス制限 | ◎ オーナー | ビジネスサービス割当、データアクセスレベル、制限ルール — ロールがそれらの作業区内でアクセスできるバックエンド操作とデータ量を制御する |
凡例: ◎ = オーナー / クリティカル、○ = 直接関与
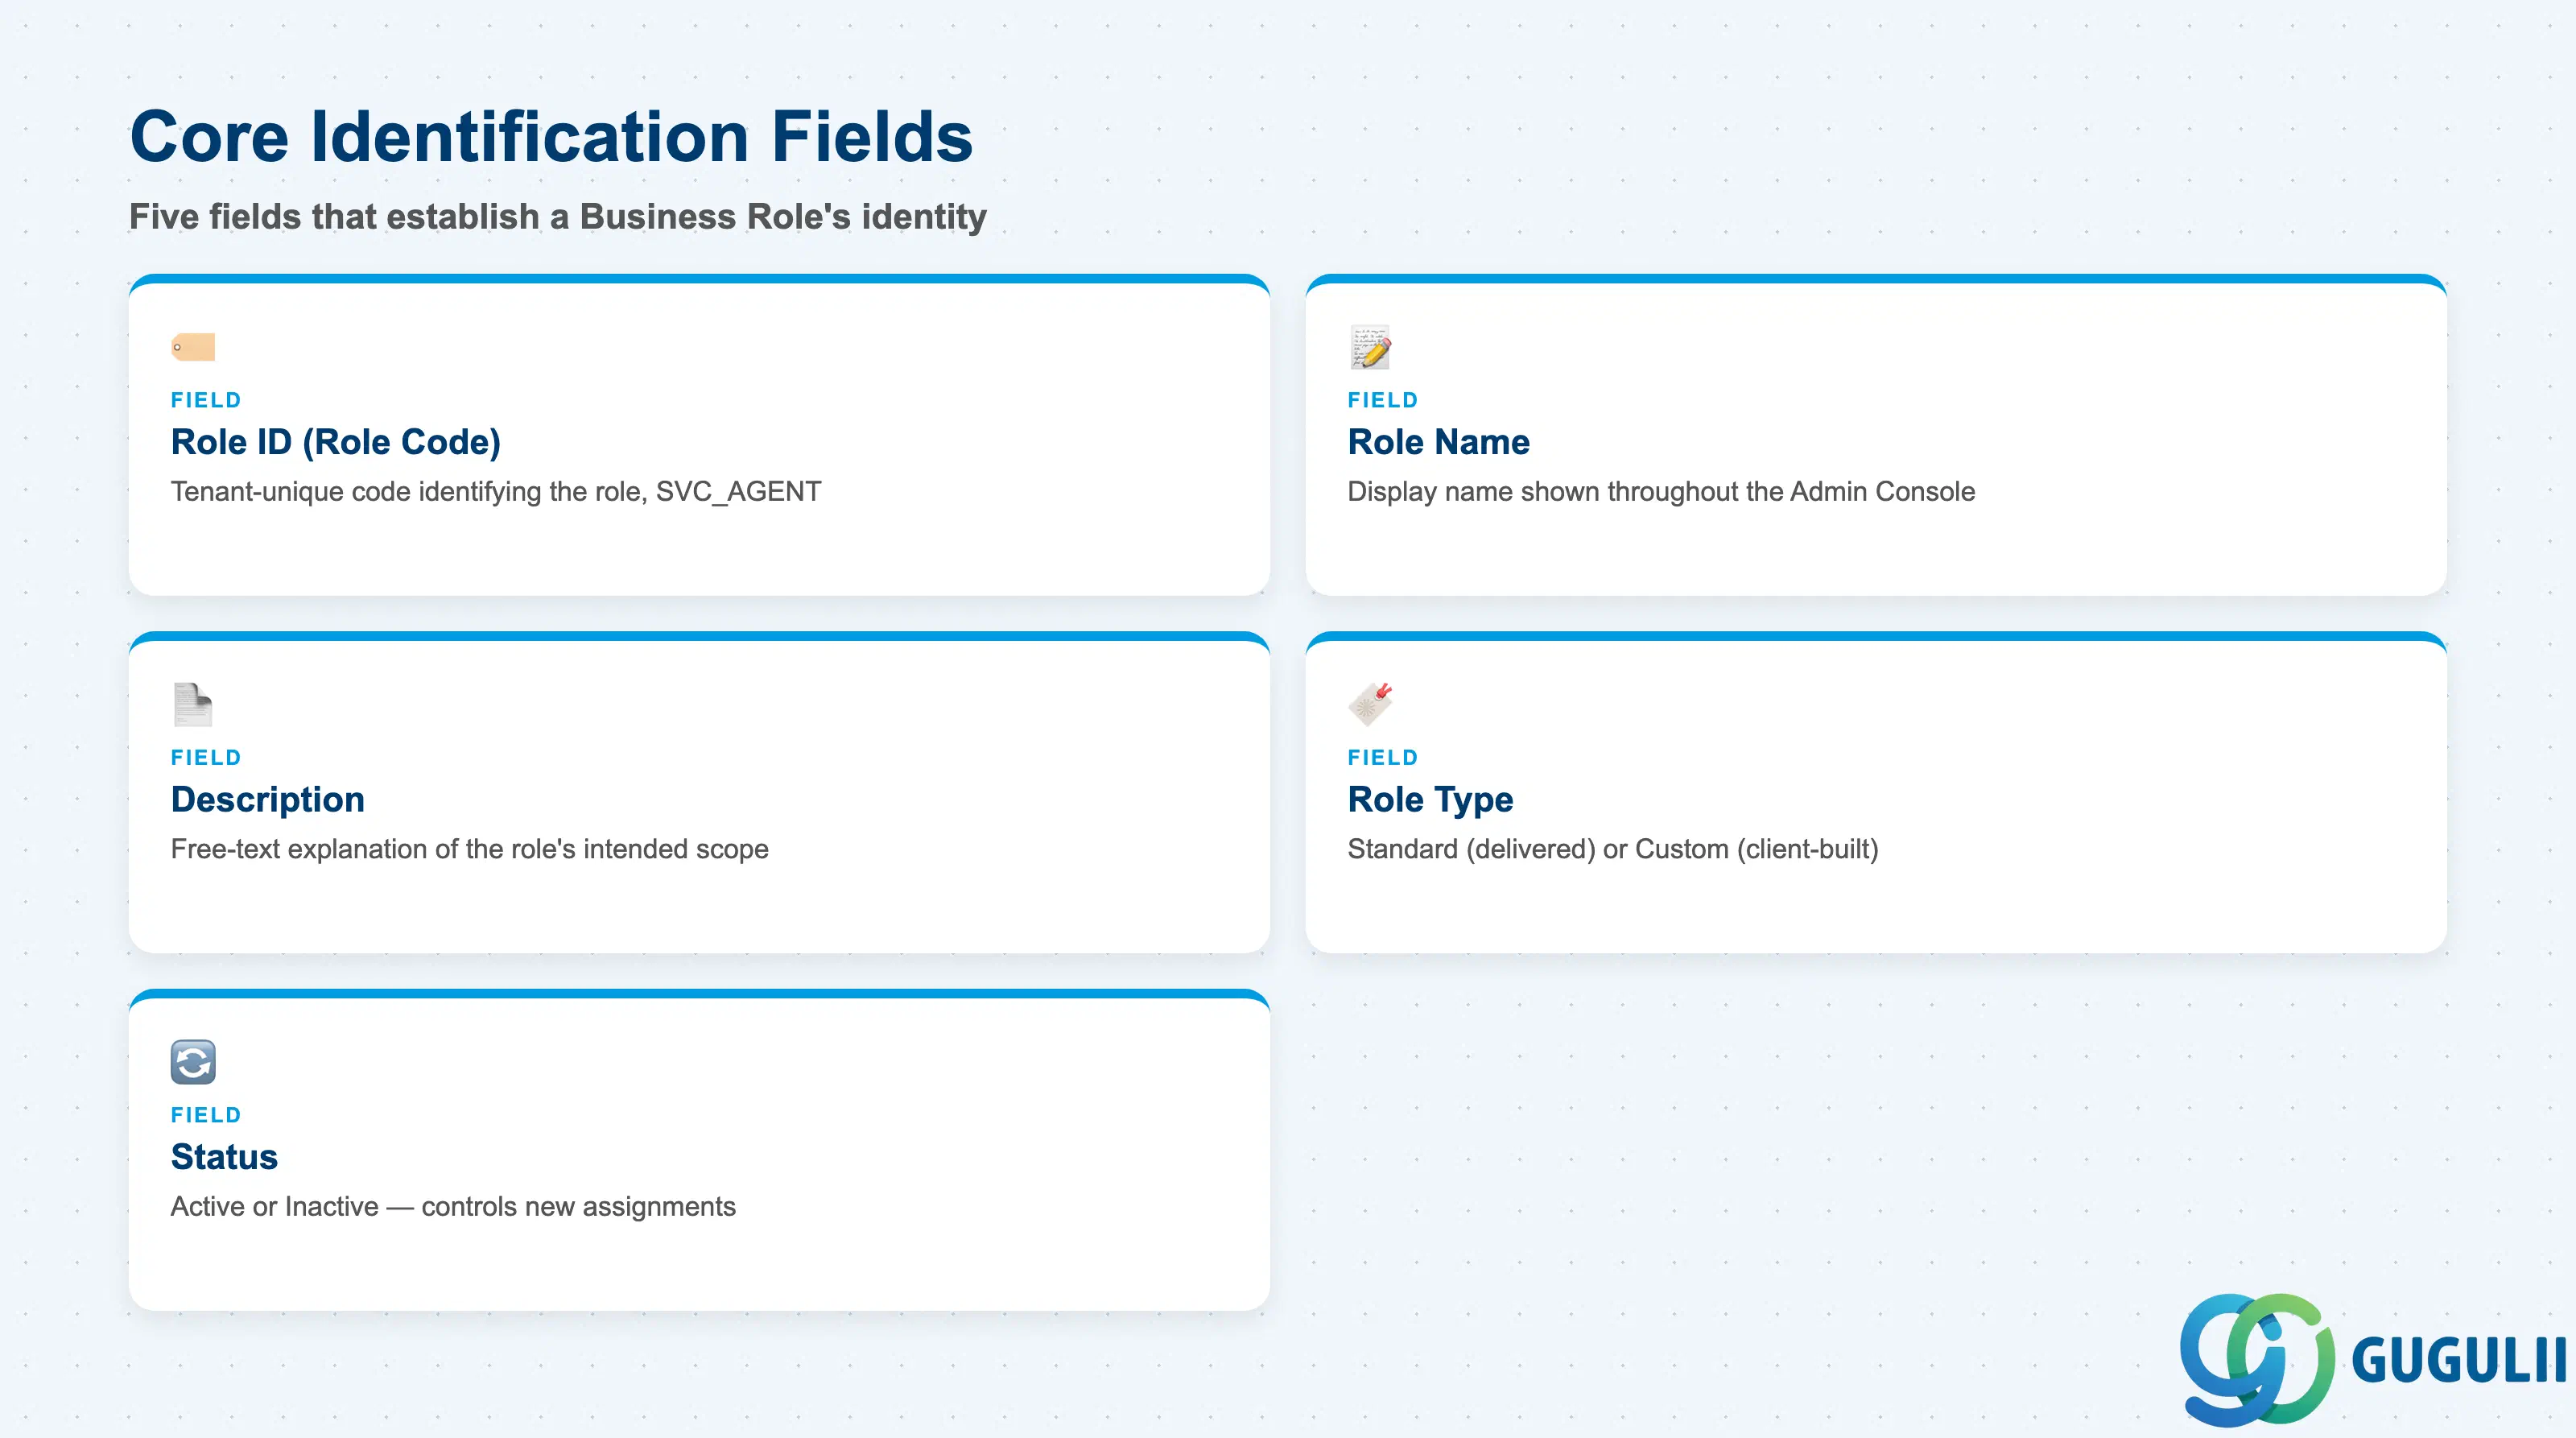
これらのフィールドは、これがどのビジネスロールであるか、および割り当てにまだ利用可能かどうかを確立します。以下の各アクセスフィールドは、ロール自体が適切に識別された後にのみ意味を持ちます。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| ロールID(ロールコード) | ロールを識別するテナント固有のコード(例:SVC_AGENT) | 連番ではなく、短くてわかりやすいコードを使用してください。このコードはすべてのビジネスユーザ割当画面や認証エラーメッセージに表示されるため、可読性の高いコードにより管理者のトラブルシューティングが迅速化します。 |
| ロール名 | 管理コンソール全体に表示される表示名 | クライアントが実際にアクセスレベルを呼ぶ名称(例:「L1サポート」と「サービスエージェント」)に合わせて名前を統一してください。これにより、UAT時にビジネスユーザが誰がどのアクセス権を持っているかを確認する際の混乱を防げます。 |
| 説明 | ロールの意図する範囲を説明する自由テキスト | カスタムロールの意図をここに文書化してください。単なる技術的な内容ではなく、これがスタッフの入れ替わり後も、なぜそのロールが特定の方法で構築されたかを説明する唯一の場所となることがよくあります。 |
| ロールタイプ(標準 / カスタム) | ロールが標準提供のものか、クライアントが作成したものかを示します | 標準ロールはアップグレード時に更新されるため、直接編集しないでください。提供されたアクセス権を変更する必要がある場合は、まずカスタムロールにコピーしてください。そうすることで、アップグレード時にカスタマイズが上書きされてしまうのを防げます。 |
| ステータス(有効 / 無効) | ロールが現在新しいビジネスユーザの割当を受け付けるかどうか | 廃止されたロールは削除するのではなく、無効に設定してください。過去に割り当てられていたビジネスユーザや、それを参照する監査証跡は引き続き照会可能な状態を維持できます。 |
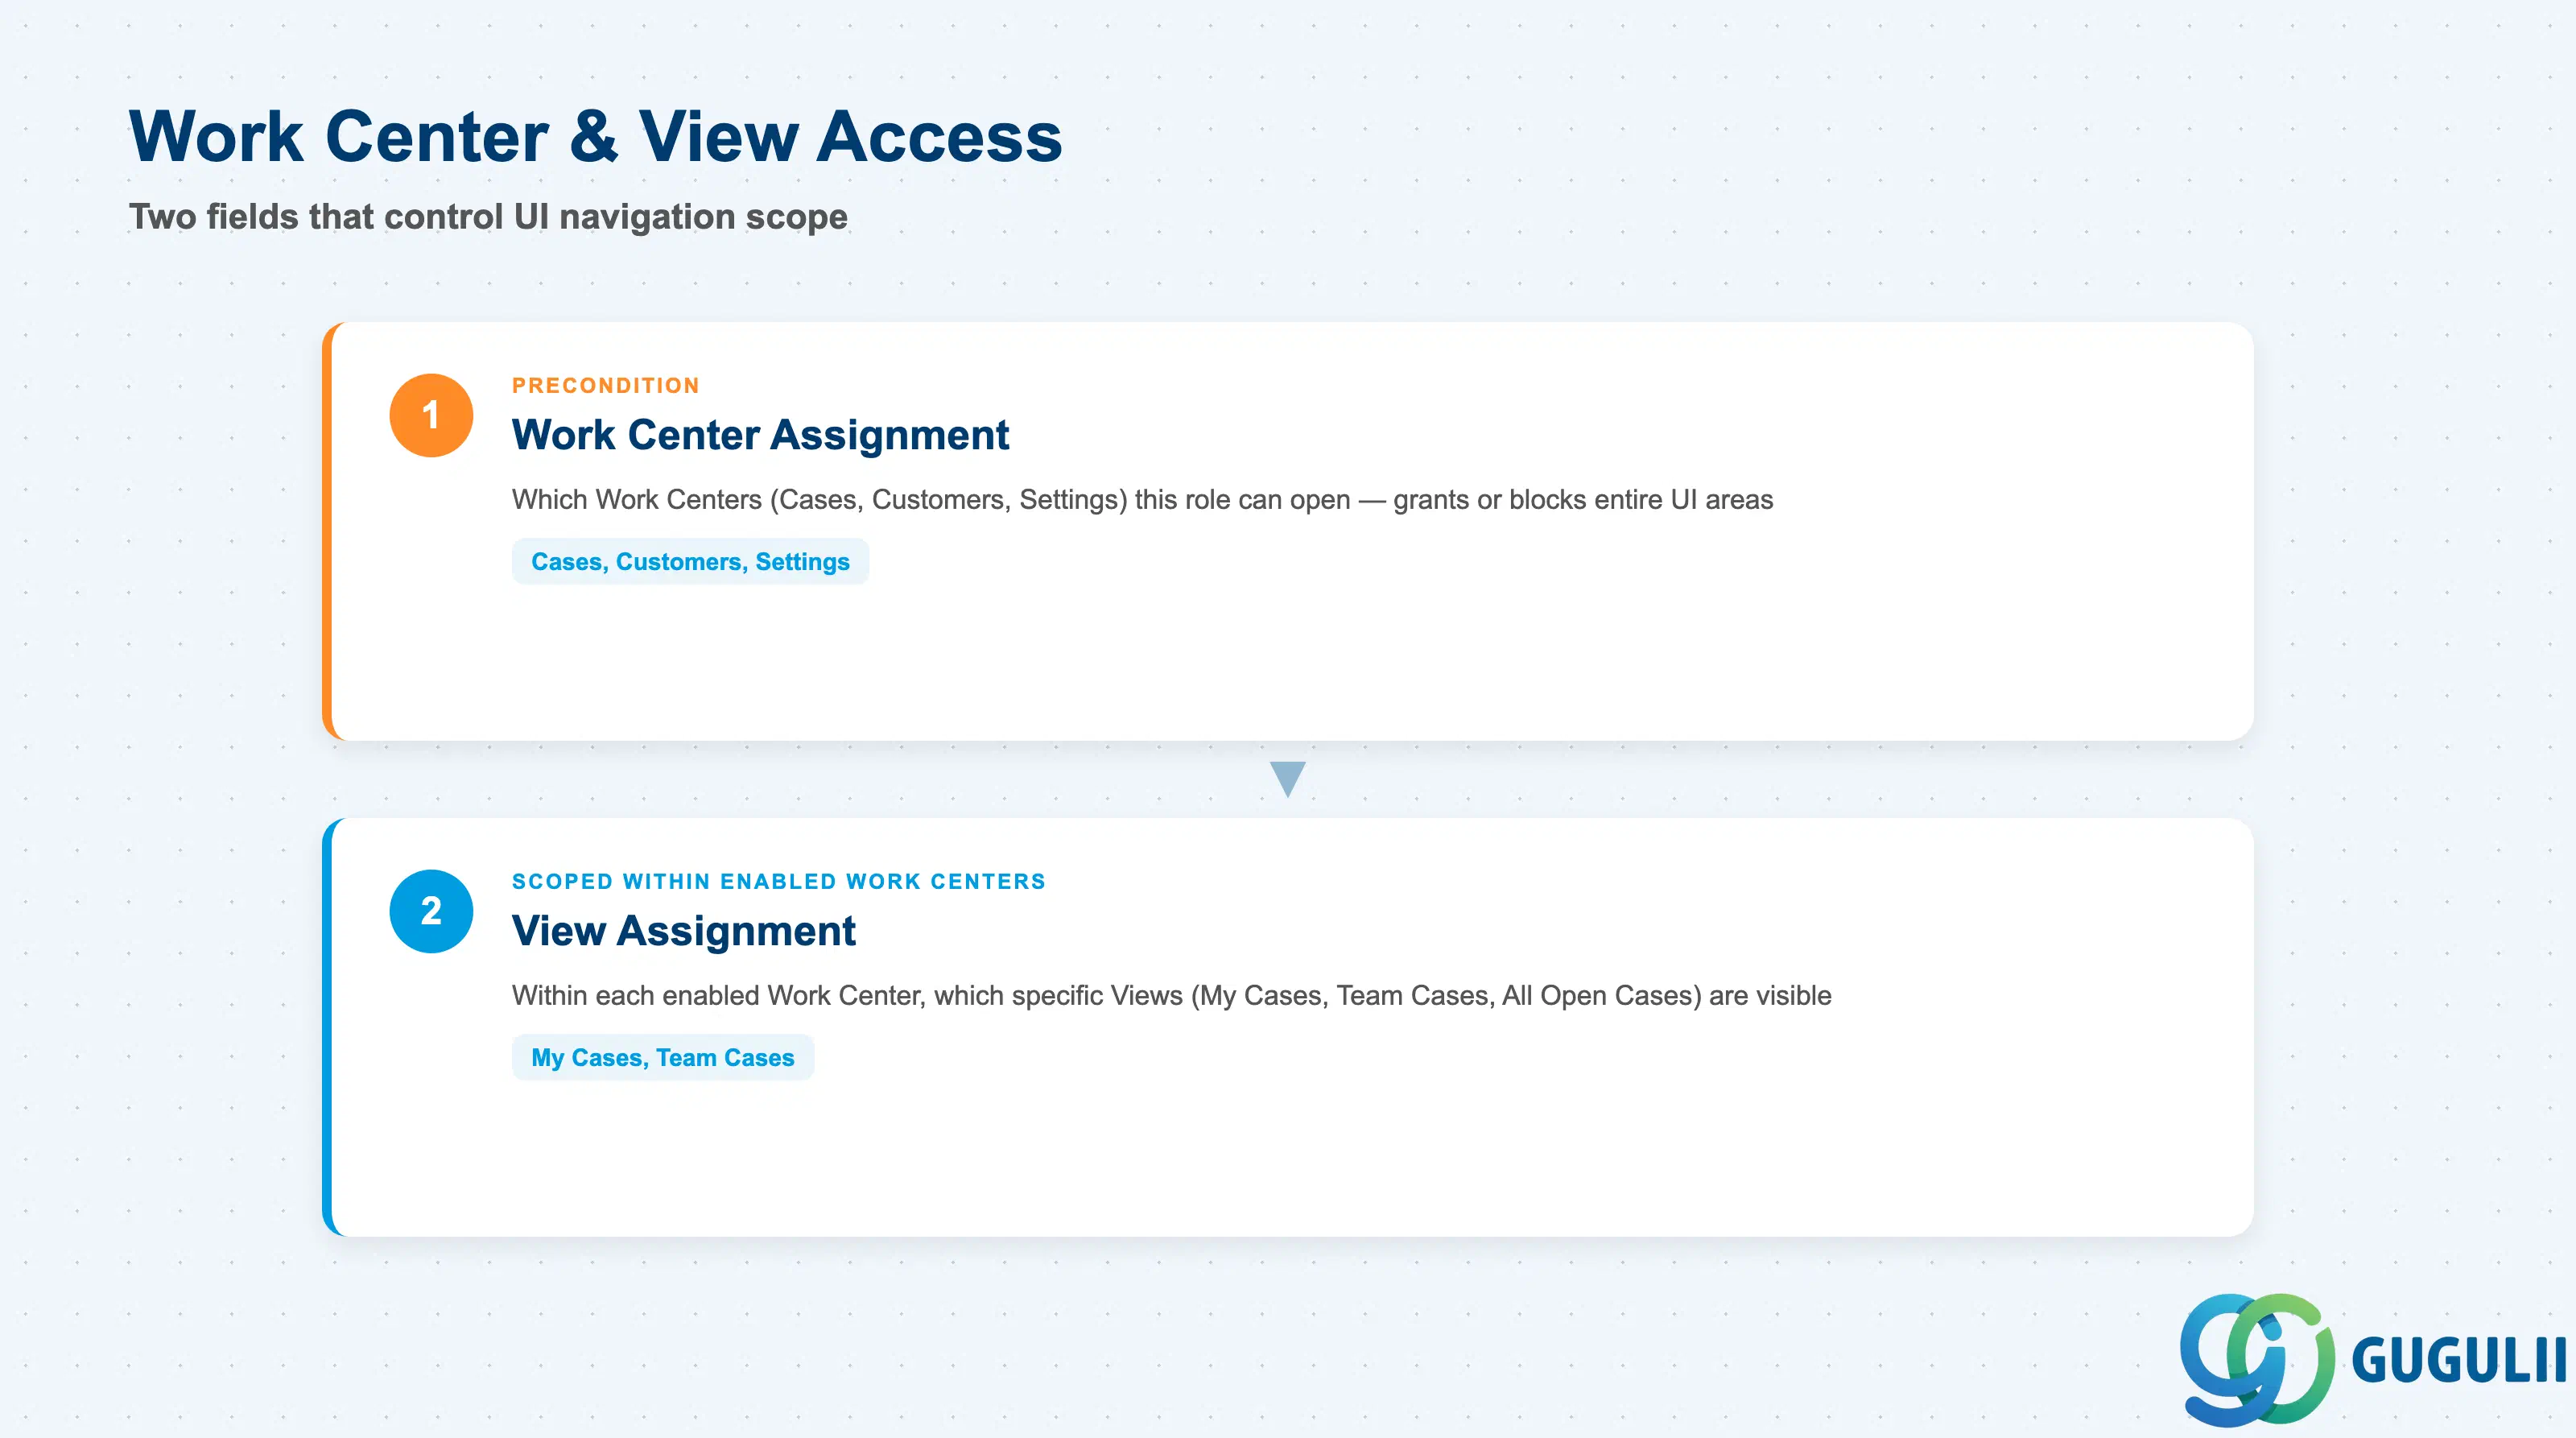
これらのフィールドは、ロールがService Cloud UIのどの部分を開くことができるかを定義します。ここで付与されたアクセス権は、次のセクションのデータレベルの制限が意味を持つための前提条件となります。
| フィールド | 説明 | 実践的な使用例 |
|---|---|---|
| 作業区割当 | このロールに対して有効化された作業区(例:ケース、顧客、設定)のリスト | ロール保持者が実際に必要とする作業区のみを付与する — 「念のため」ケース作業区を有効化した管理者ロールは、ケースを直接操作することを意図されていないスタッフによる誤ったケース編集の一般的な原因となります。 |
| ビュー割当 | 有効化された各作業区において、ロールに表示される特定のビュー(例:自分のケース、チームのケース、すべての未処理ケース) | 最前線のロールのデフォルトビューを「すべての未処理ケース」ではなく「自分のケース」または「チームのケース」に絞り込む — テナント全体のすべてのケースをデフォルトで表示するロールは、エージェントの処理速度を低下させ、誤ったケースを誤って操作するリスクを高めます。 |
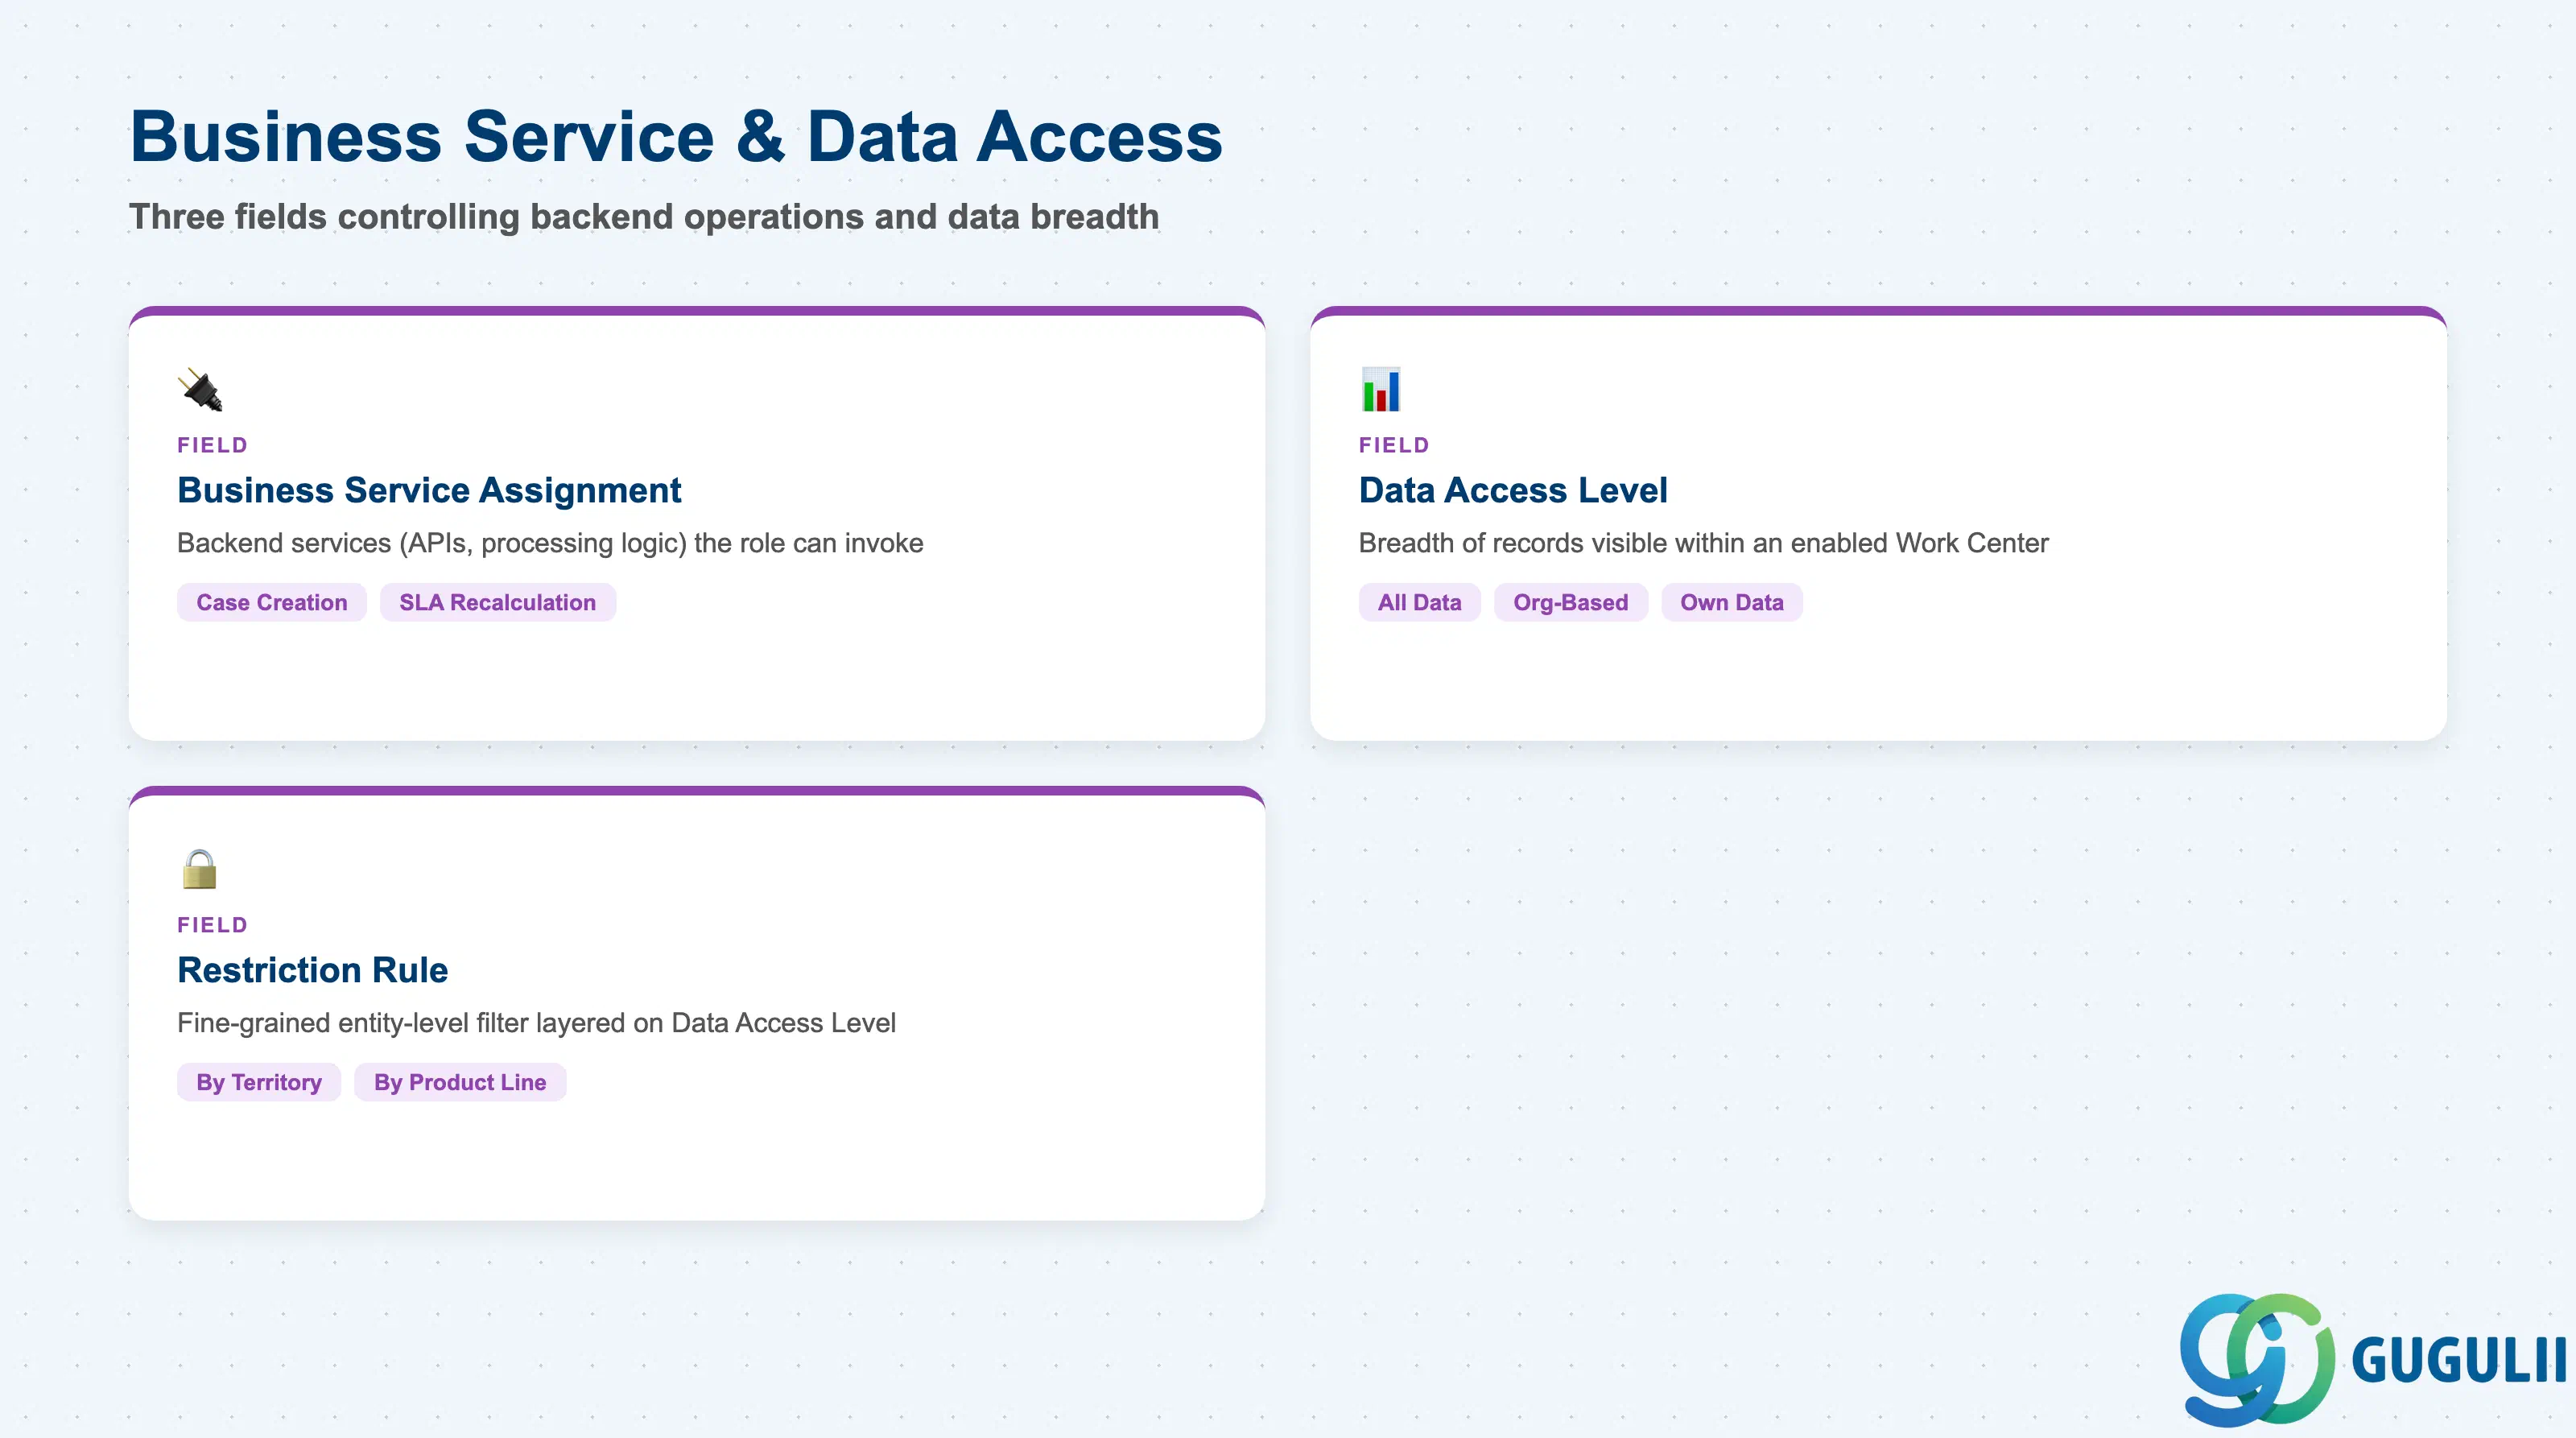
これらのフィールドは、作業区やビューアクセスよりもさらに深いレベルに位置します。これらは、ロールが開くことができる画面だけでなく、その画面内でロールが表示・操作できる基盤データの範囲を制御します。
| フィールド | 説明 | 実践的な使用例 |
|---|---|---|
| ビジネスサービス割当 | ロールが呼び出しを許可されるバックエンドのビジネスサービス(APIおよび処理ロジック、例:ケース作成、SLA再計算) | ワークセンターが有効になっていても、基盤となるビジネスサービスが不足しているロールでは画面は表示されるがアクションはブロックされる。これは、エージェントがロール変更後に「何も起こらない」ボタンを報告した場合の頻繁な根本原因である。 |
| データアクセスレベル(全データ / 組織構造ベース / 自身のデータのみ) | 有効化されたワークセンター内でロールが表示できるレコードの範囲 | 組織構造ベースは、最前線のロールで最も一般的な設定である。これにより、ビジネスロール自体に個別の組織単位リンクを必要とせず、可視性が保持者の組織単位およびチームに限定される。 |
| 制限ルール | データアクセスレベルの上に重ねられる、詳細なエンティティレベルの制限(例:取引先テリトリー別、製品ライン別) | 控えめに使用すること。制限ルールが追加されるたびに、将来の管理者が「なぜこのビジネスユーザーはそのケースを見られないのか」をトラブルシューティングする際に覚えておくべき条件が増え、ルールは構築者が異動した後には忘れられがちである。 |
| ID | Category | Title |
|---|---|---|
| sc-001 | Overview | SAP Service Cloudとは何ですか? |
| ID | Category | Title |
|---|---|---|
| sc-a01 | Overview | SAP Service Cloud マスタデータ:概要、階層、および関係性 |
| sc-a02-01 | Master Data | SAP Service Cloud 組織単位 |
| sc-a02-02 | Master Data | SAP Service Cloud 従業員 |
| sc-a02-03 | Master Data | SAP Service Cloud ビジネスロール 📍 |
| sc-a02-04 | Master Data | SAP Service Cloud ビジネスユーザ |
| sc-a02-05 | Master Data | SAP Service Cloud チーム |
| sc-a03-01 | Master Data | SAP Service Cloud メールチャネル |
| sc-a03-02 | Master Data | SAP Service Cloud メールテンプレート |
| sc-a04-01 | Master Data | SAP Service Cloud ナレッジベースプロバイダ |
| sc-a05-01 | Master Data | SAP Service Cloud サービスカタログ |
| sc-a05-02 | Master Data | SAP Service Cloud サービスカテゴリ |
| sc-a05-03 | Master Data | SAP Service Cloud ケースタイプ |
| sc-a06-01 | Master Data | SAP Service Cloud サービスレベル |
| sc-a06-02 | Master Data | SAP Service Cloud サービスレベル決定 |
| sc-a07-01 | Master Data | SAP Service Cloud ケースルーティングルール |
| sc-a10-04 | Master Data | SAP Service Cloud 保証 |
| sc-a11-01 | Master Data | SAP Service Cloud インストールベース |
| sc-a11-02 | Master Data | SAP Service Cloud 機能場所 |
| ID | Category | Title |
|---|---|---|
| sc-b01 | Overview | SAP Service Cloud トランザクション:プロセスフロー、階層、リレーションシップ |