Title here
Summary here
ビジネスユーザは、SAP Service Cloudにおけるシステムログインのマスタレコードです。これは、サービス組織内での人物を表す従業員レコードとは異なり、担当者が実際にサインインしてケースを処理するための認証情報です。ビジネスユーザは、事前に従業員が存在しなければ作成できません。ビジネスユーザは従業員レコードから作成され、そのログインが表示・実行できる内容を決定するために、1つ以上のビジネスロール(N:M)が割り当てられます。従業員とは異なり、ビジネスユーザは組織ユニットやチームを直接参照することはありません。ビジネスユーザが持つように見える組織コンテキストは、リンク先の従業員レコードからのみ継承されます。この記事では、その依存関係、他の従業員および組織マスタとの関係、そして管理者がシステムアクセスをプロビジョニングまたはレビューする際に設定するすべてのフィールドについて説明します。
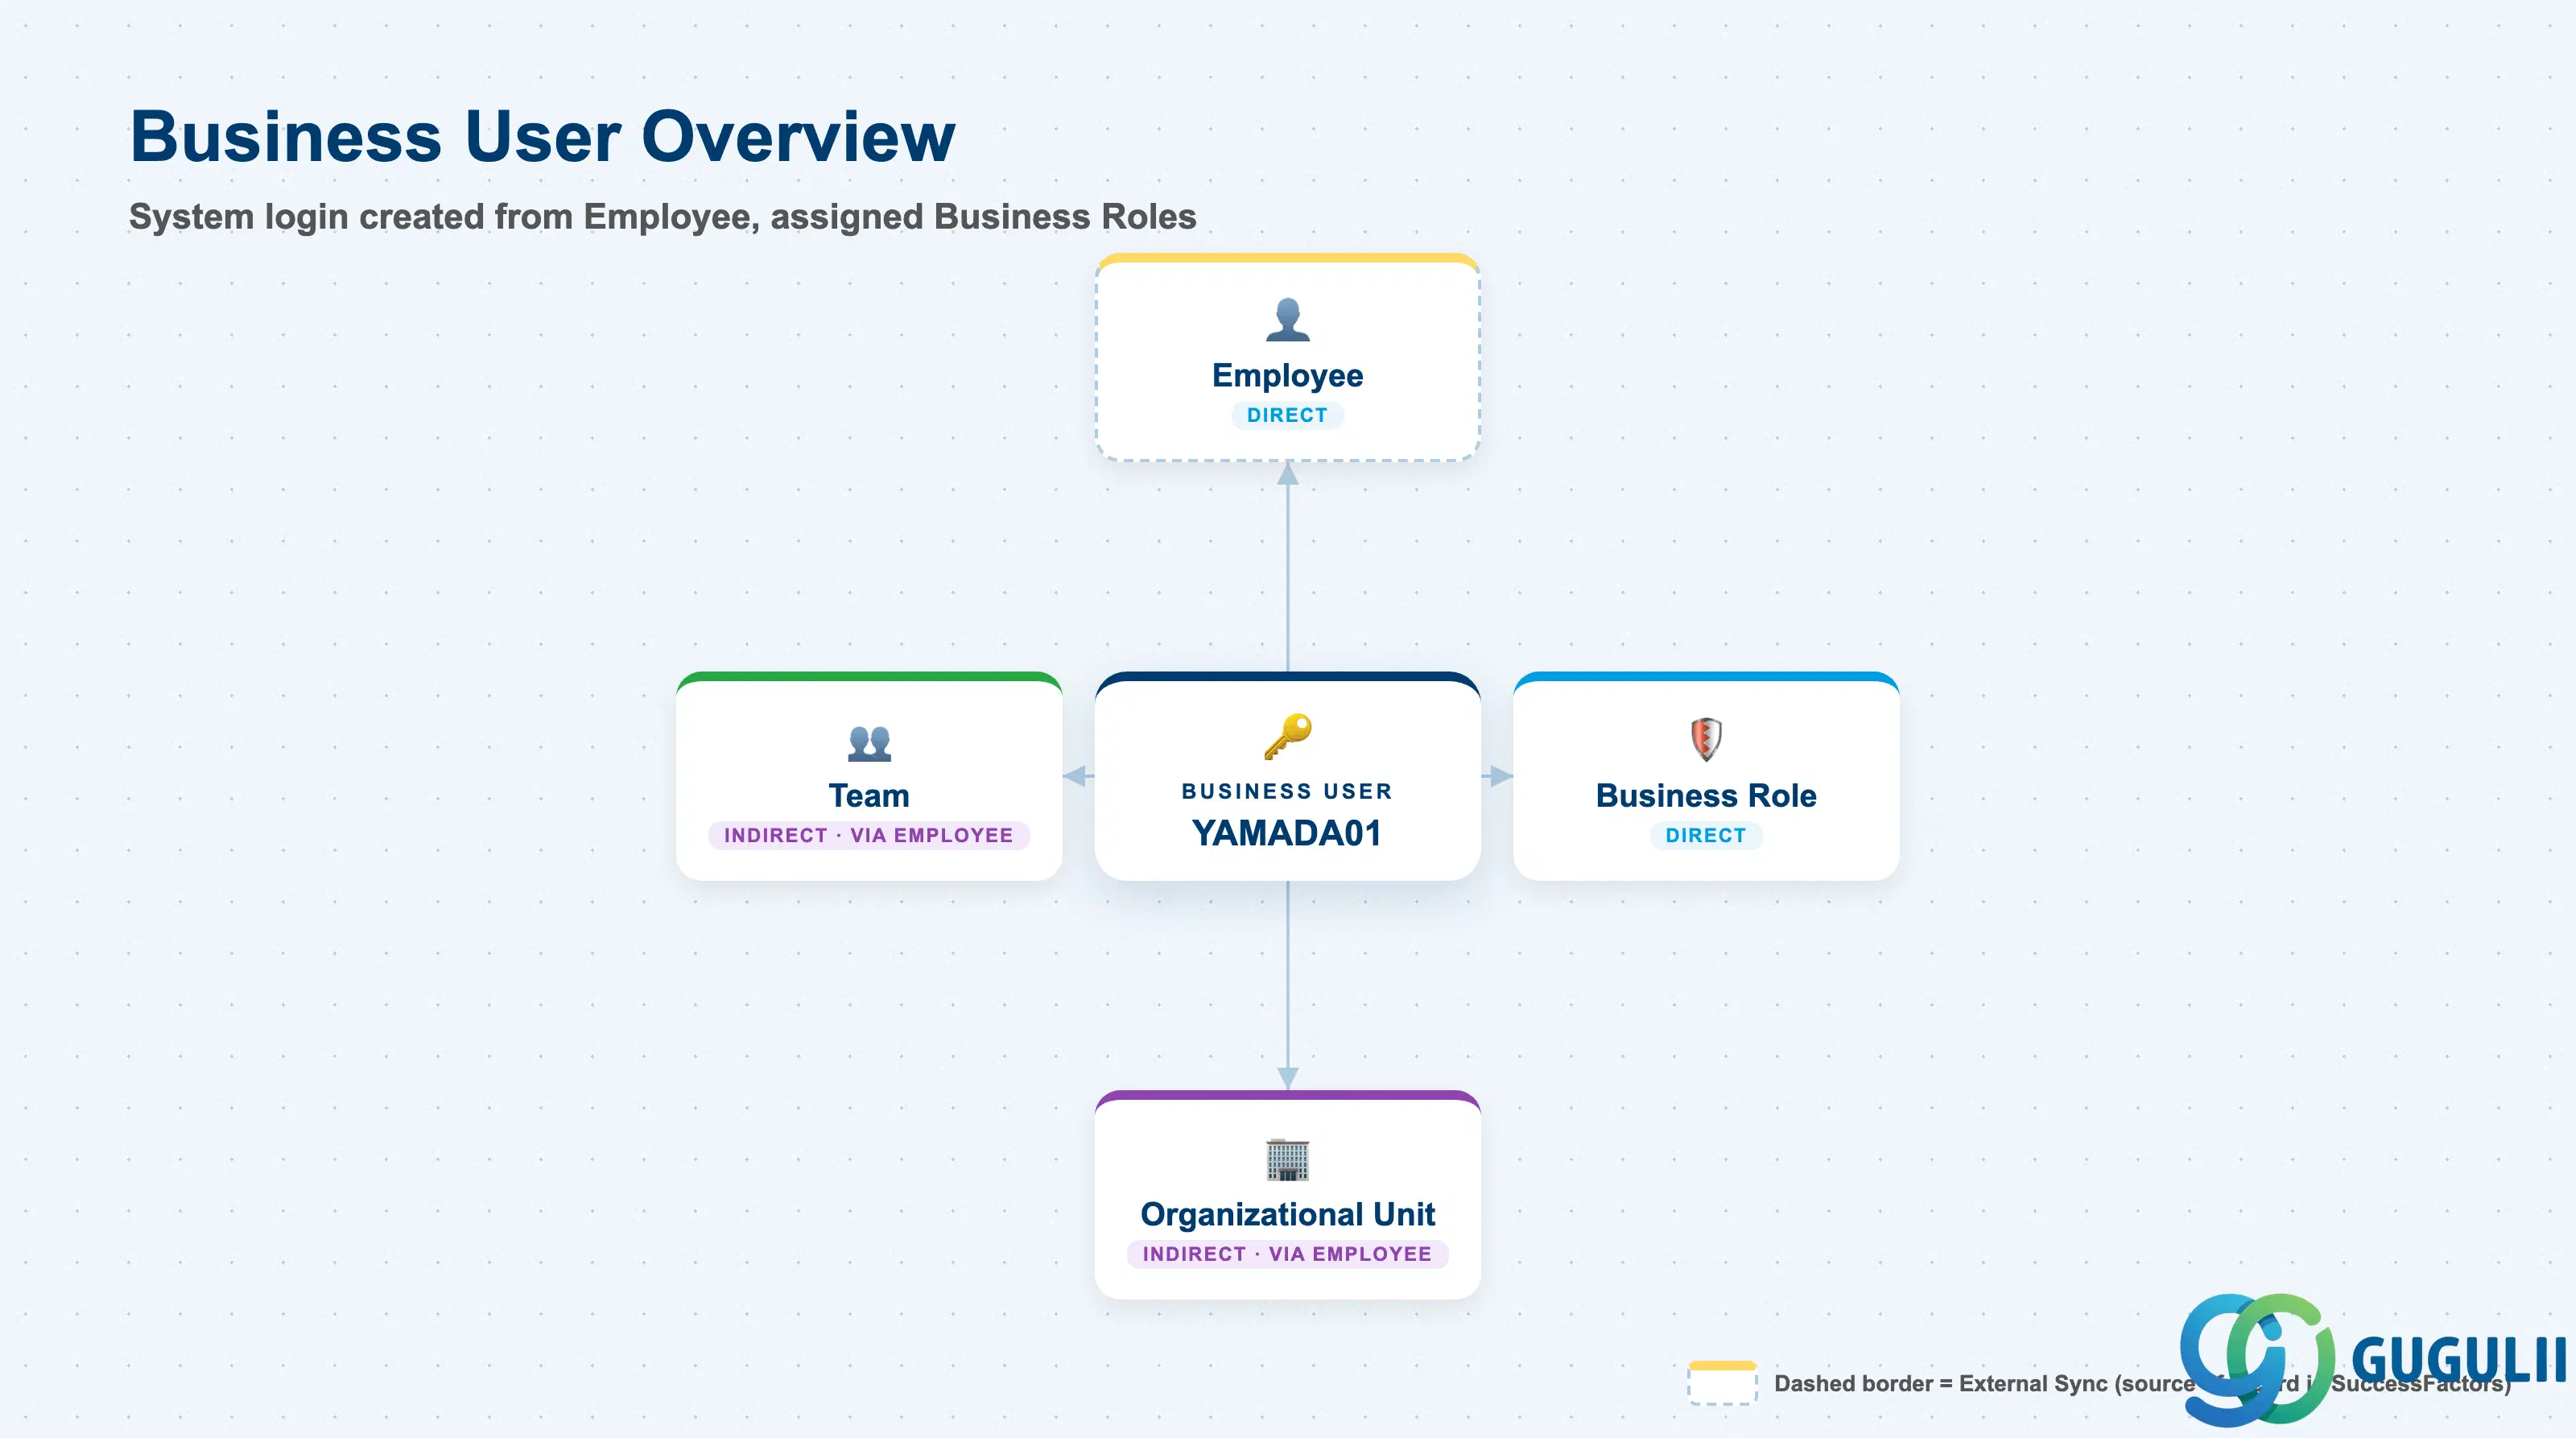
ビジネスユーザは、システムの認証情報を表します。これは個人を表すものでも、それ自体が権限セットであるわけでもなく、特定の従業員を特定のビジネスロールセットに結び付けるログインレコードです。これは、「この人物が誰であるか」と「このログインで何ができるか」を混同するのではなく、システムアクセスを、基盤となる従業員レコードとは独立して、またアクセス権自体の定義方法とは独立して、付与、取消、または再割当できるようにするために存在します。
| 項目 | 詳細 |
|---|---|
| 役割 | テナントレベルのシステムログイン/資格情報レコード。厳密に1つの従業員から作成され、1つ以上のビジネスロールが割り当てられる(N:M) |
| 使用するモジュール | SAP Service Cloud(従業員と組織 — 唯一の所有者)。すべてのケース作業承認チェックが最終的に解決するレコード。 |
| トランザクション | SAP Service Cloud 管理コンソール:設定 > ビジネスユーザ |
| 主要テーブル | SAP Service Cloud:BusinessUser ビジネスオブジェクト(管理/コアAPI ODataエンティティ) — SAP Service CloudはマルチテナントSaaSソリューションであり、コンサルタントに従来のABAPテーブルを公開しません。 |
| S/4HANAに関する注意 | ビジネスユーザはService Cloudテナント内でネイティブに作成および管理されます。S/4HANAやSuccessFactorsから複製されることはありません。従業員(SC-A02-02)とは異なり、外部のシステムオブジェクトレコードはありませんが、組織単位(SC-A02-01)やビジネスロール(SC-A02-03)とは異なり、必須の前提条件として、リンクされた従業員レコードが先に存在している必要があります。 |
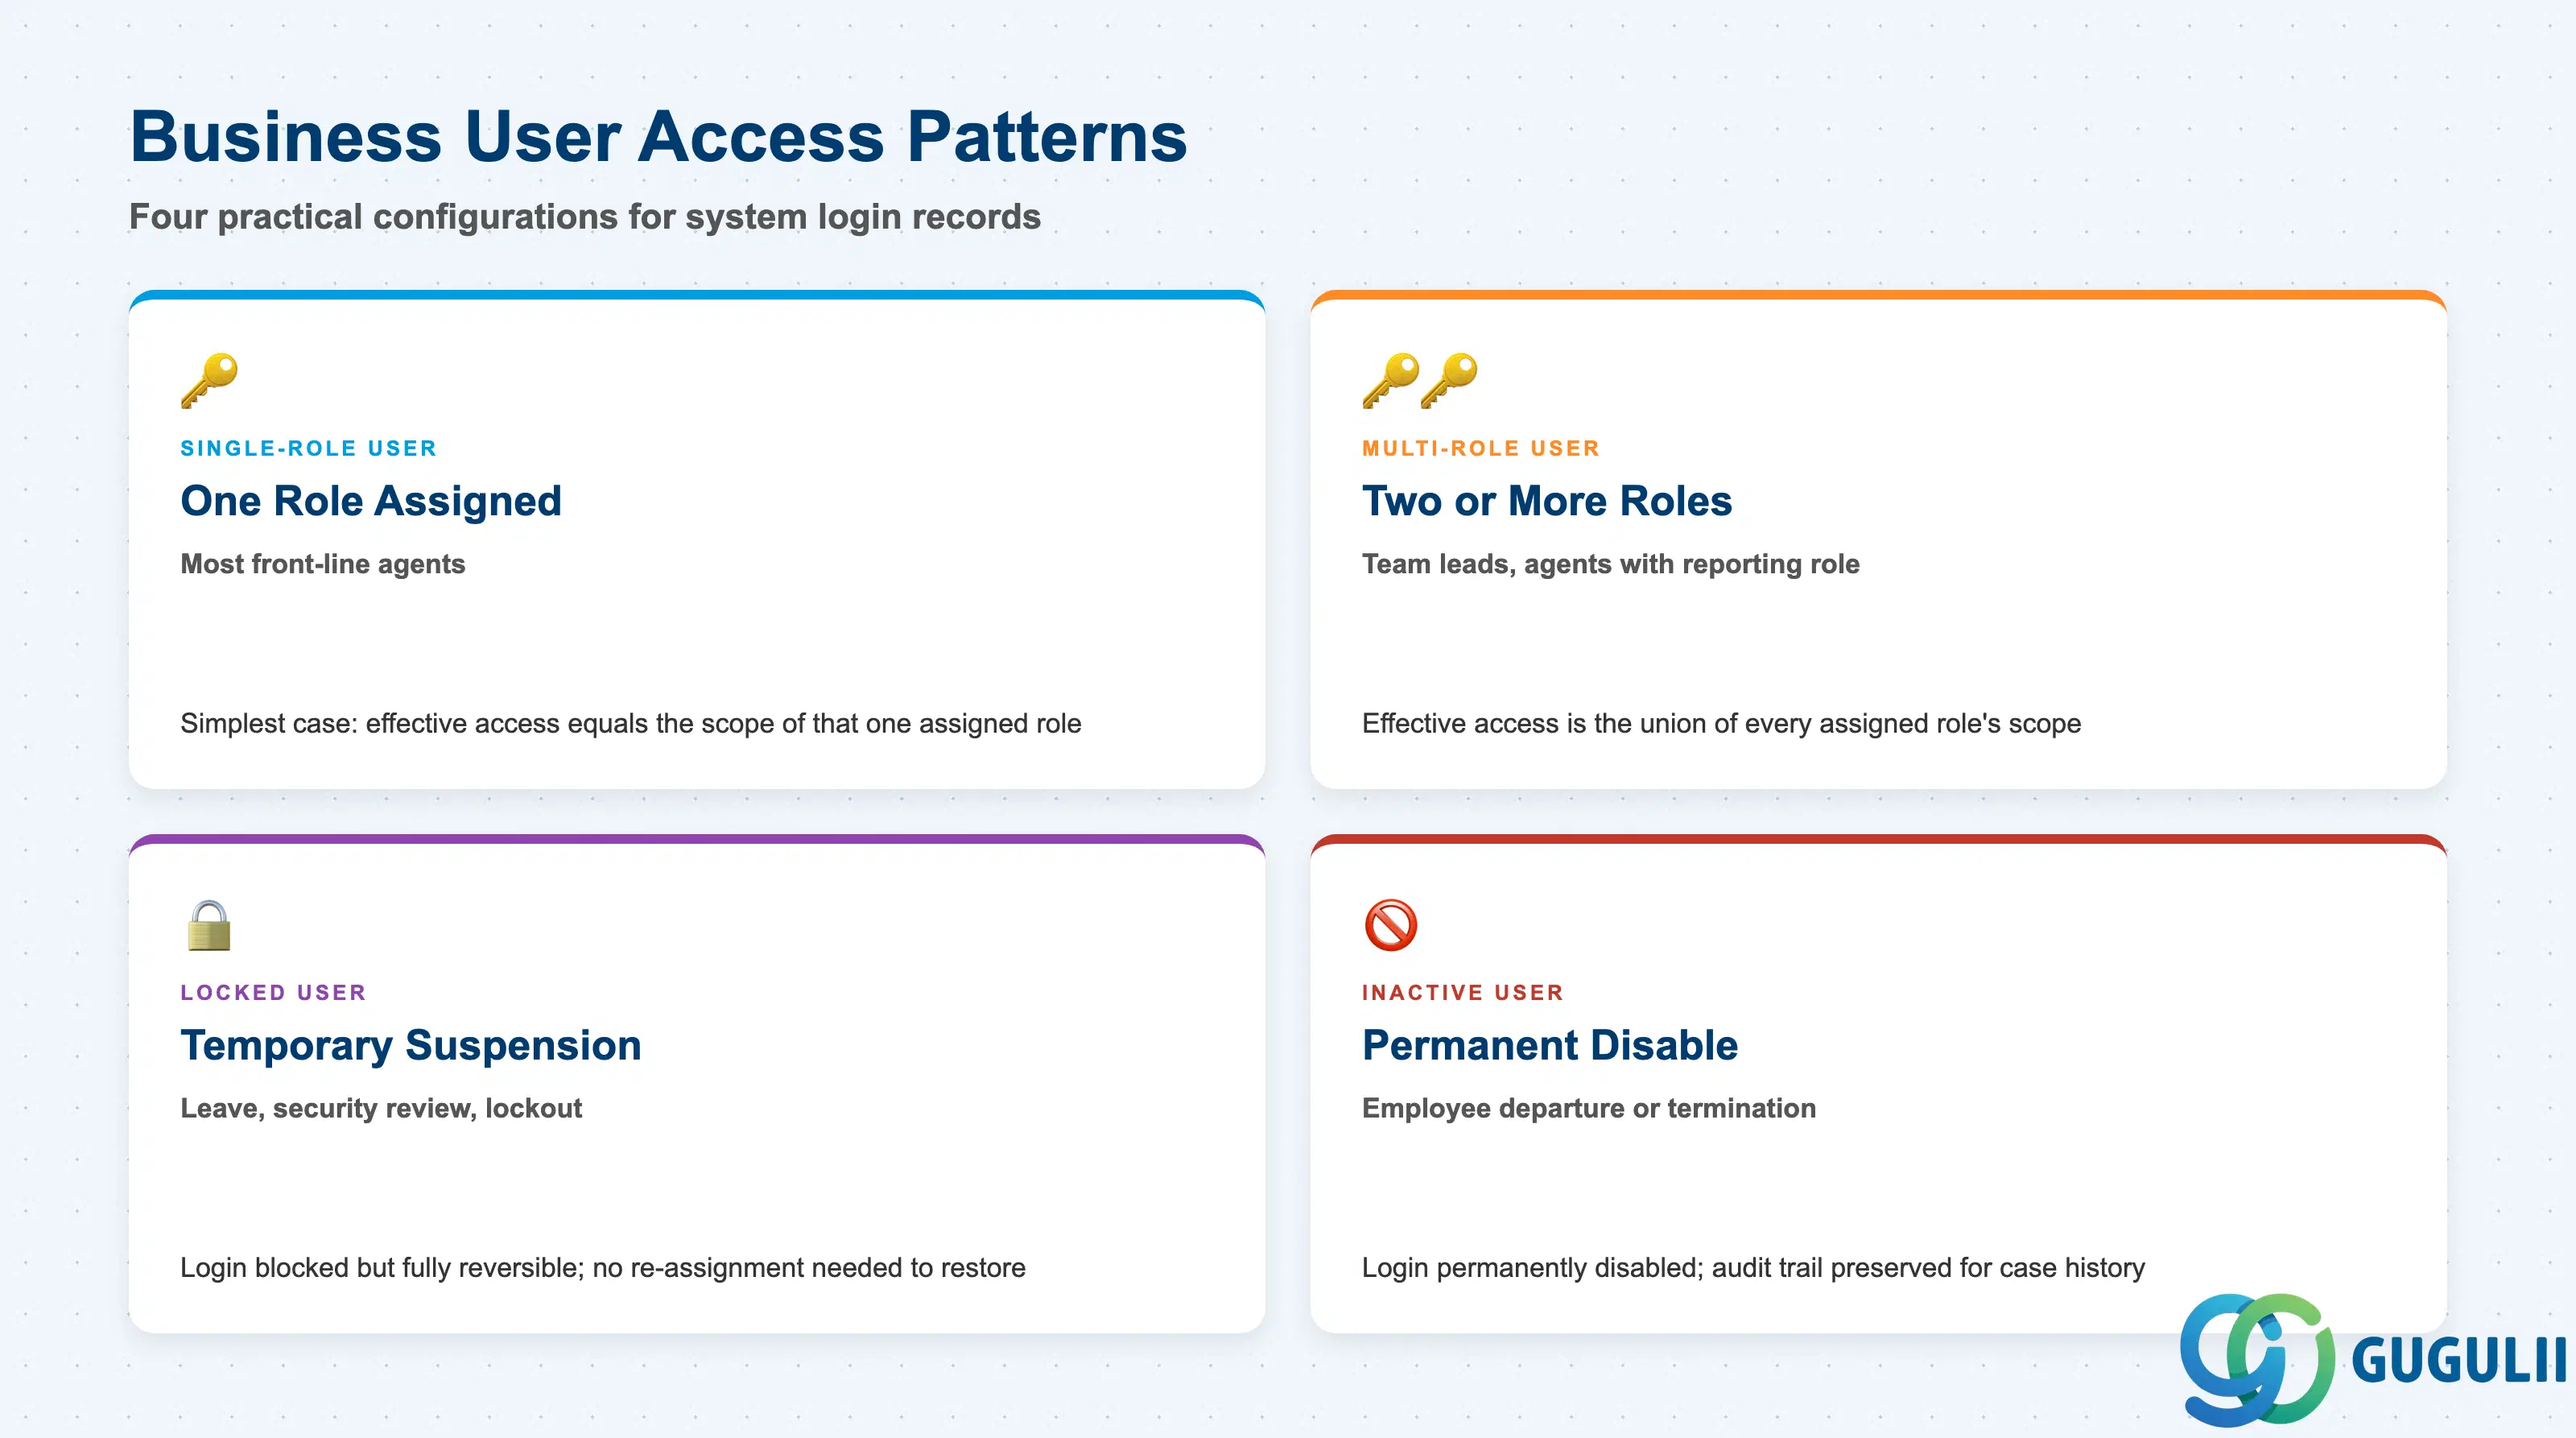
Service Cloud は固定の「ユーザータイプ」フィールドを提供しません。以下の実践的なパターンは、ビジネスユーザーレコードが実際にどのように設定・保守されるかを説明しています。これを誤ると、不要なロールで過剰に権限が付与されたログインが残るか、ロール割当やログイン自体が完了せず、本来必要なケースを担当エージェントが処理できなくなる原因となります。
| ビジネスユーザーパターン | 標準的な設定 | ユースケース | 主な動作 |
|---|---|---|---|
| シングルロールユーザー | 1つのビジネスロールのみ割り当て | 最前線のエージェントの大半 | 最もシンプルで一般的なケース。実効アクセス権は、その1つのロールに割り当てられたワークセンター、ビュー、ビジネスサービスの範囲に等しい |
| マルチロールユーザー | 2つ以上のビジネスロールを割り当て(N:M) | チームリーダーで最前線のエージェントロールも兼務する場合、またはレポート作成ロールが追加されたエージェント | 実効アクセス権は、割り当てられたすべてのロールの和集合となる。ロールが増えるごとに複雑性と権限過剰付与のリスクが高まる |
| ロック済みユーザー | 従業員リンクとすべてのビジネスロール割り当てを維持したまま、ステータスを「ロック済み」に設定 | 一時的な利用停止(休暇、セキュリティレビュー、パスワード忘れによるロックアウト) | ログインはブロックされるが、完全に元に戻せる。アクセスを復元するために、ロール割り当てや従業員リンクを再作成する必要はない |
| 非アクティブユーザー | 通常、リンクされた従業員の退職に伴い、ステータスを「非アクティブ」に設定 | 従業員の退職または離職 | ログインは永続的に無効化される。削除とは異なり、ケース割り当て履歴とロール割り当て履歴は監査のために照会可能なまま残る |
設計原則: 従業員の実際の職務に必要な数のビジネスロールのみを付与すること。長年にわたる場当たり的な「このロールも追加して」という依頼によって蓄積されたマルチロールユーザーは、誰も完全に説明できないアクセスレビューの指摘事項の最も一般的な原因です。
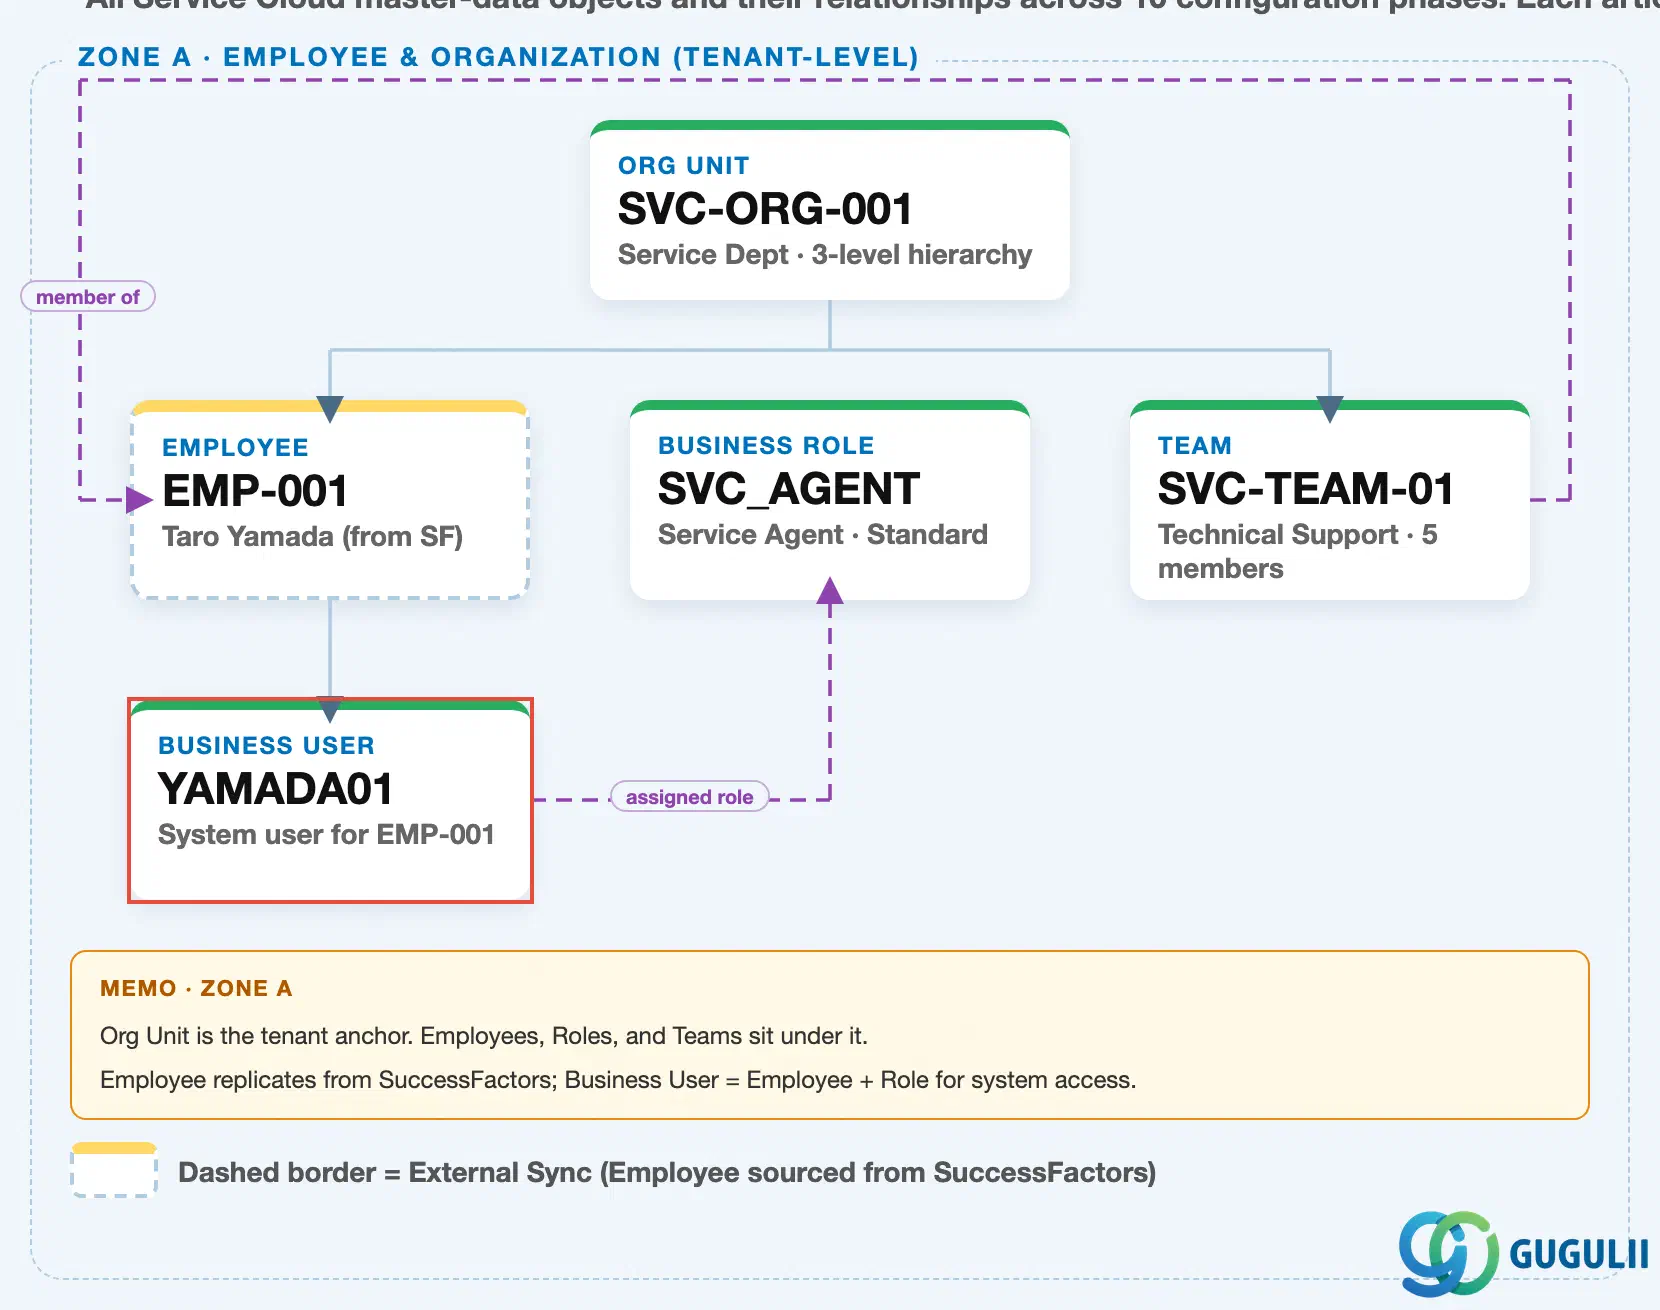
データ階層の具体例(ゾーンA · 従業員&組織 — テナントレベル;SAP Service Cloudには、これを上位とする会社コード/プラントのスコープはありません)
Client (SAP Service Cloud Tenant)
   │
   └── Organizational Unit "SVC-ORG-001" — Service Dept (3-level hierarchy: HQ → Dept → Section)
          │
          ├── Employee "EMP-001" — Taro Yamada (external sync from SuccessFactors Employee Central)
          │      │
          │      └── Business User "YAMADA01" — system login for EMP-001
          │
          └── Team "SVC-TEAM-01" — Technical Support (5 members)

Business Role "SVC_AGENT" — Service Agent · Standard (independent master, no prerequisite)
Business User "YAMADA01" ── assigned to ──> Business Role "SVC_AGENT"
Team "SVC-TEAM-01" ── references ──> Employee "EMP-001" (team lead / member)設計原則: ビジネスユーザーは、従業員を必須前提条件とするフェーズ1のマスタです。ログイン「YAMADA01」は、従業員「EMP-001」が既に存在するまで作成できません。ビジネスロールの割り当ては、別個の独立した依存関係です。ログインが完全に機能するには、従業員リンクと少なくとも1つのビジネスロールの両方が設定されている必要がありますが、どちらかが先に存在する必要はありません。
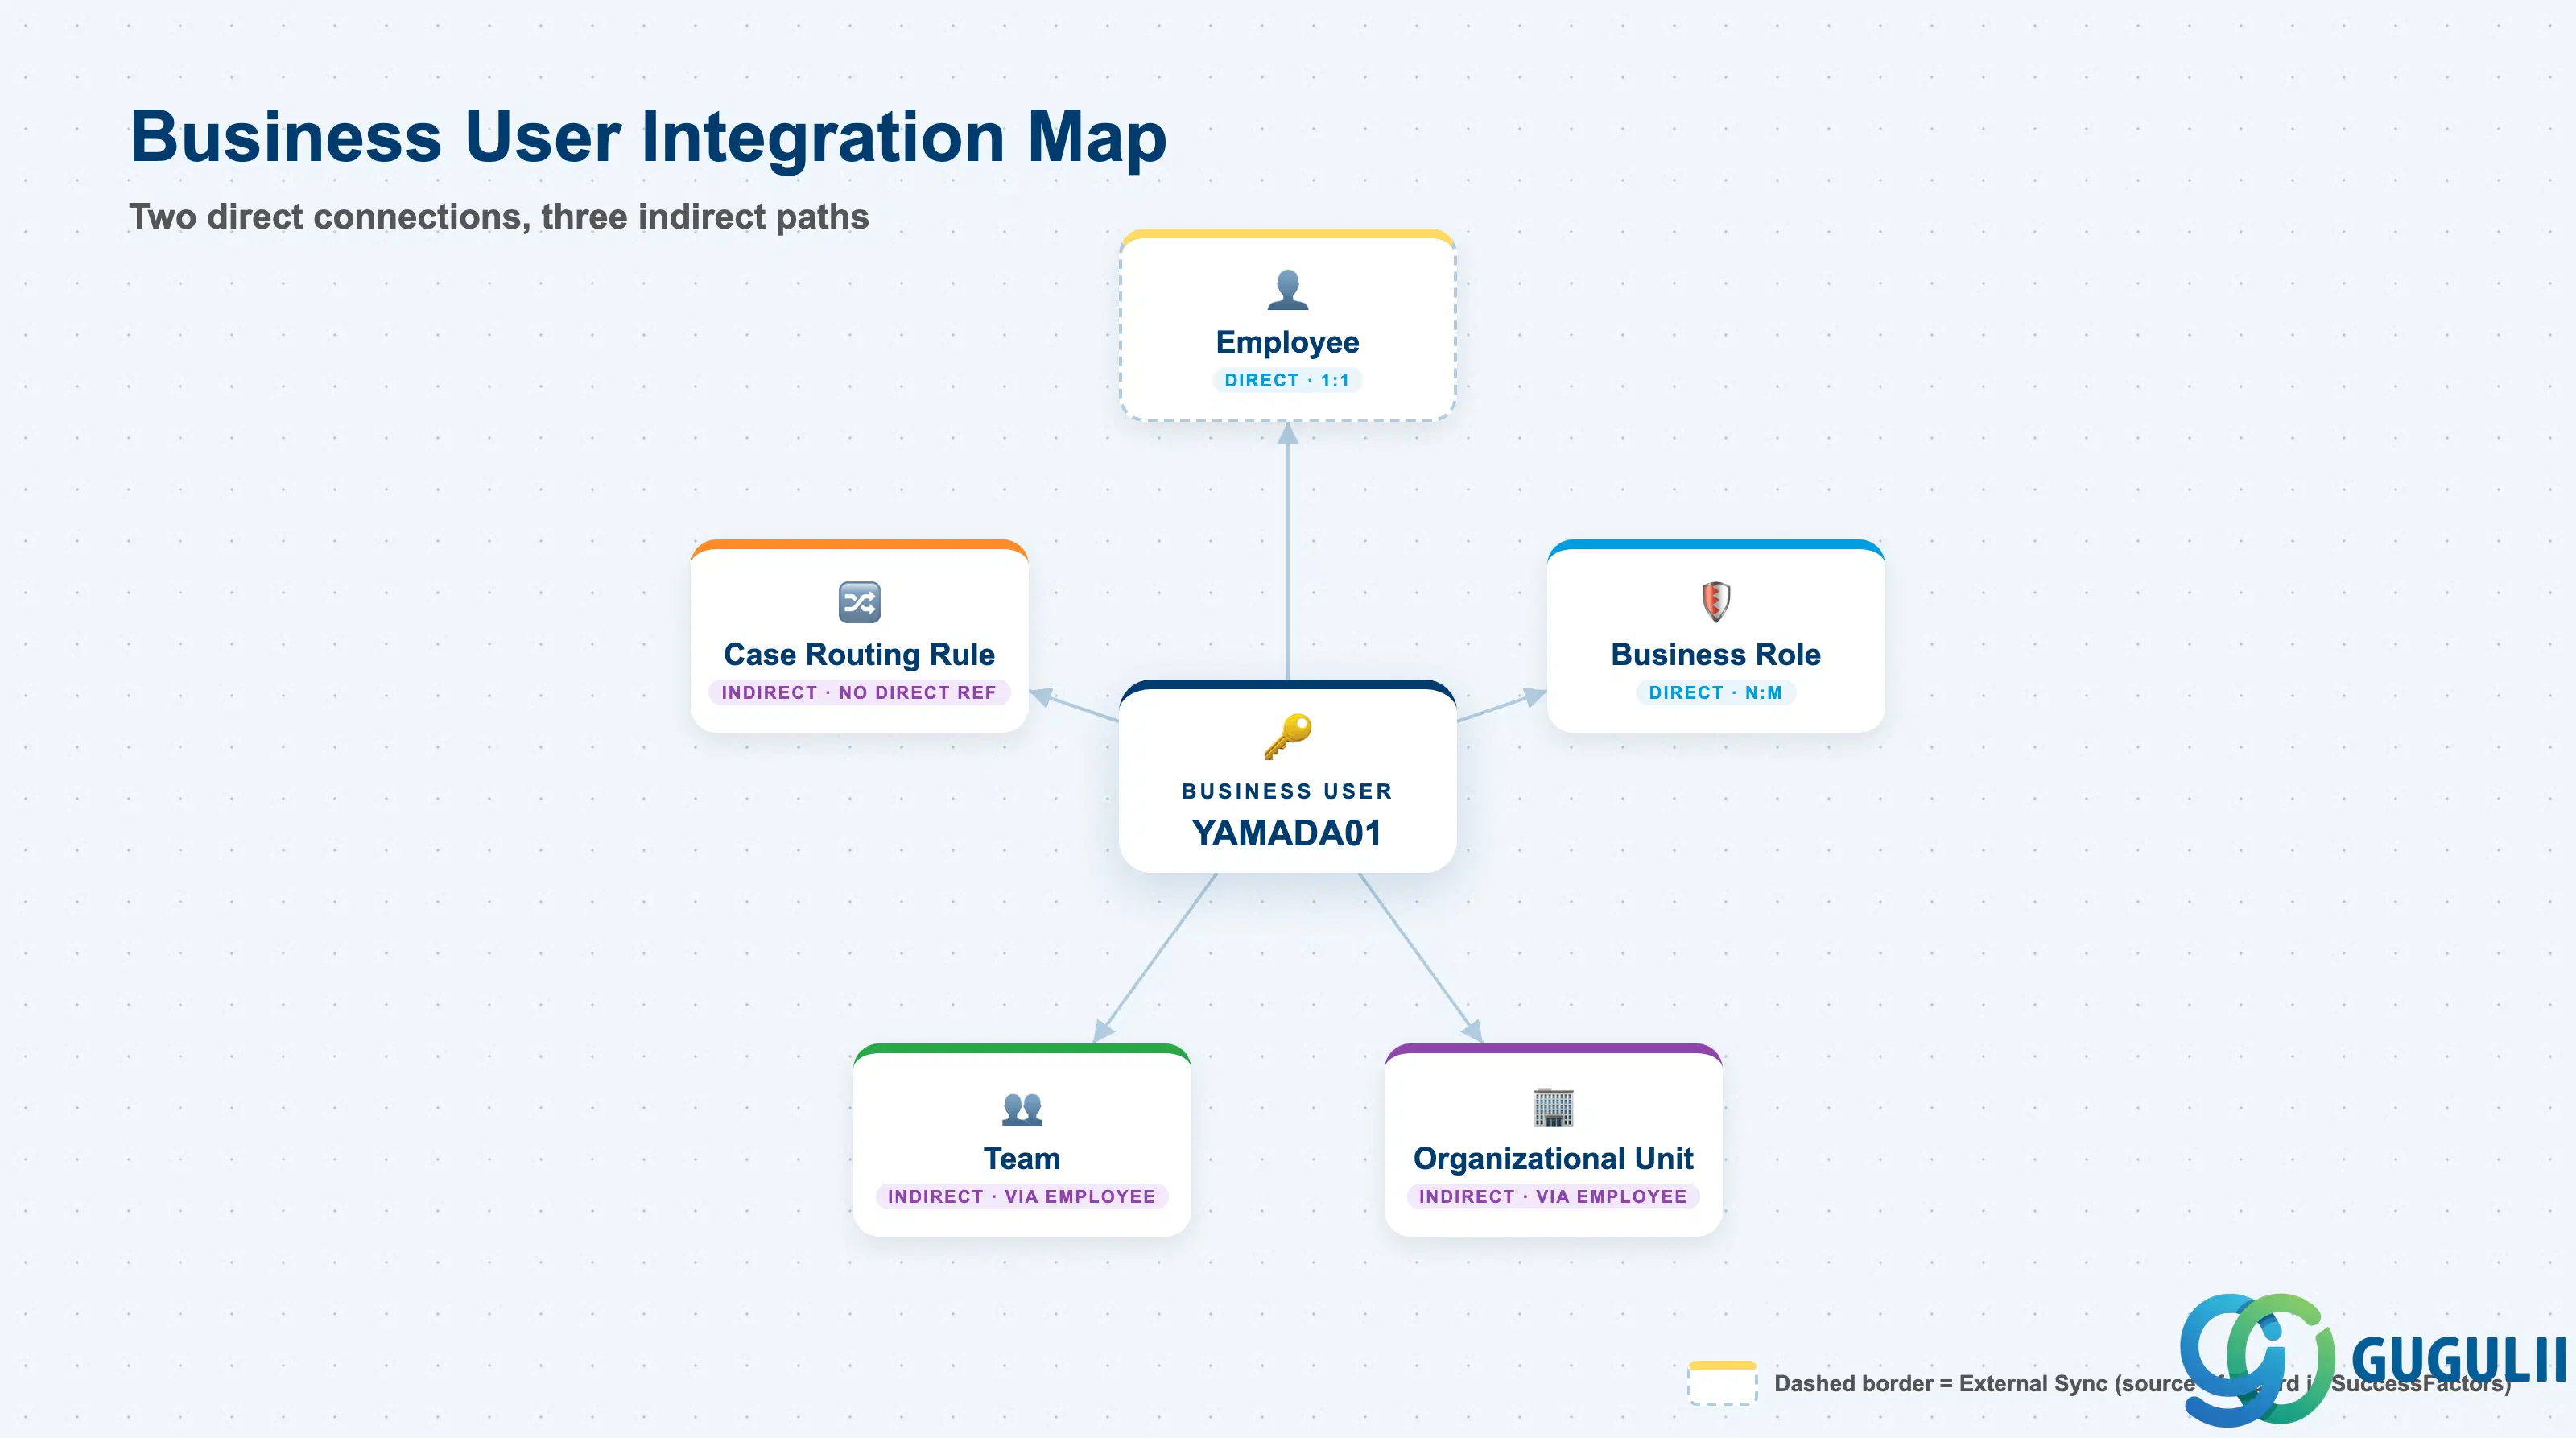
Business User(ビジネスユーザ)は単独で存在するわけではありません。Employee(従業員)とBusiness Role(ビジネスロール)への直接的な接続を2つ持ち、Employee & Org(従業員と組織)フェーズのその他すべての要素には間接的にのみ到達します。
| オブジェクト | 関係性 | 実務上の注意点 |
|---|---|---|
| 従業員 (SC-A02-02) | 1:1 — ビジネスユーザは従業員レコードから作成される。従業員が先に存在している必要がある | これはビジネスユーザの必須前提条件である。管理コンソールでは、基となる従業員レコードが存在する前にログインを作成することはできず、逆の作成順序は不可能である。 |
| ビジネスロール (SC-A02-03) | N:M — ビジネスユーザには1つ以上のビジネスロールが割り当てられ、ビジネスロールは複数のビジネスユーザに割り当てることができる | これは従業員リンクとは別に確立される、ビジネスユーザのもう一つの直接的な関係である。ログインは、従業員リンクと少なくとも1つのビジネスロール割当の両方が存在して初めて完全にプロビジョニングされる。 |
| 組織ユニット (SC-A02-01) | 間接的なみ。リンクされた従業員を通じてのみ。ビジネスユーザレコード上で直接参照されることはない | ビジネスユーザは、リンク先の従業員を通じて組織コンテキスト全体を継承する。その従業員の組織ユニットを再割り当てすると、ビジネスユーザ自身に更新すべき項目がなくても、ビジネスユーザの有効な組織コンテキストが自動的に変更される。 |
| チーム (SC-A02-05) | 直接的な関係はなし | チームは従業員と組織ユニットから供給され、ビジネスユーザからは供給されない。チームメンバーシップは人物(従業員)を追跡し、システムアクセスはログイン(ビジネスユーザ)を追跡する。この2つは別々のレコードで管理される。 |
| ケースルーティングルール (SC-A07-01) | 直接的な関係はなし — ケースルーティングルールはチームまたは従業員を対象とし、ビジネスユーザは対象としない | ケースを従業員にルーティングするルールは、その従業員にリンクされたビジネスユーザが実際に処理することを前提としている。そのビジネスユーザのビジネスロールが欠落または誤設定されている場合、ルーティング自体の失敗としてではなく、ケースルーティング後の認可エラーとして顕在化する。 |
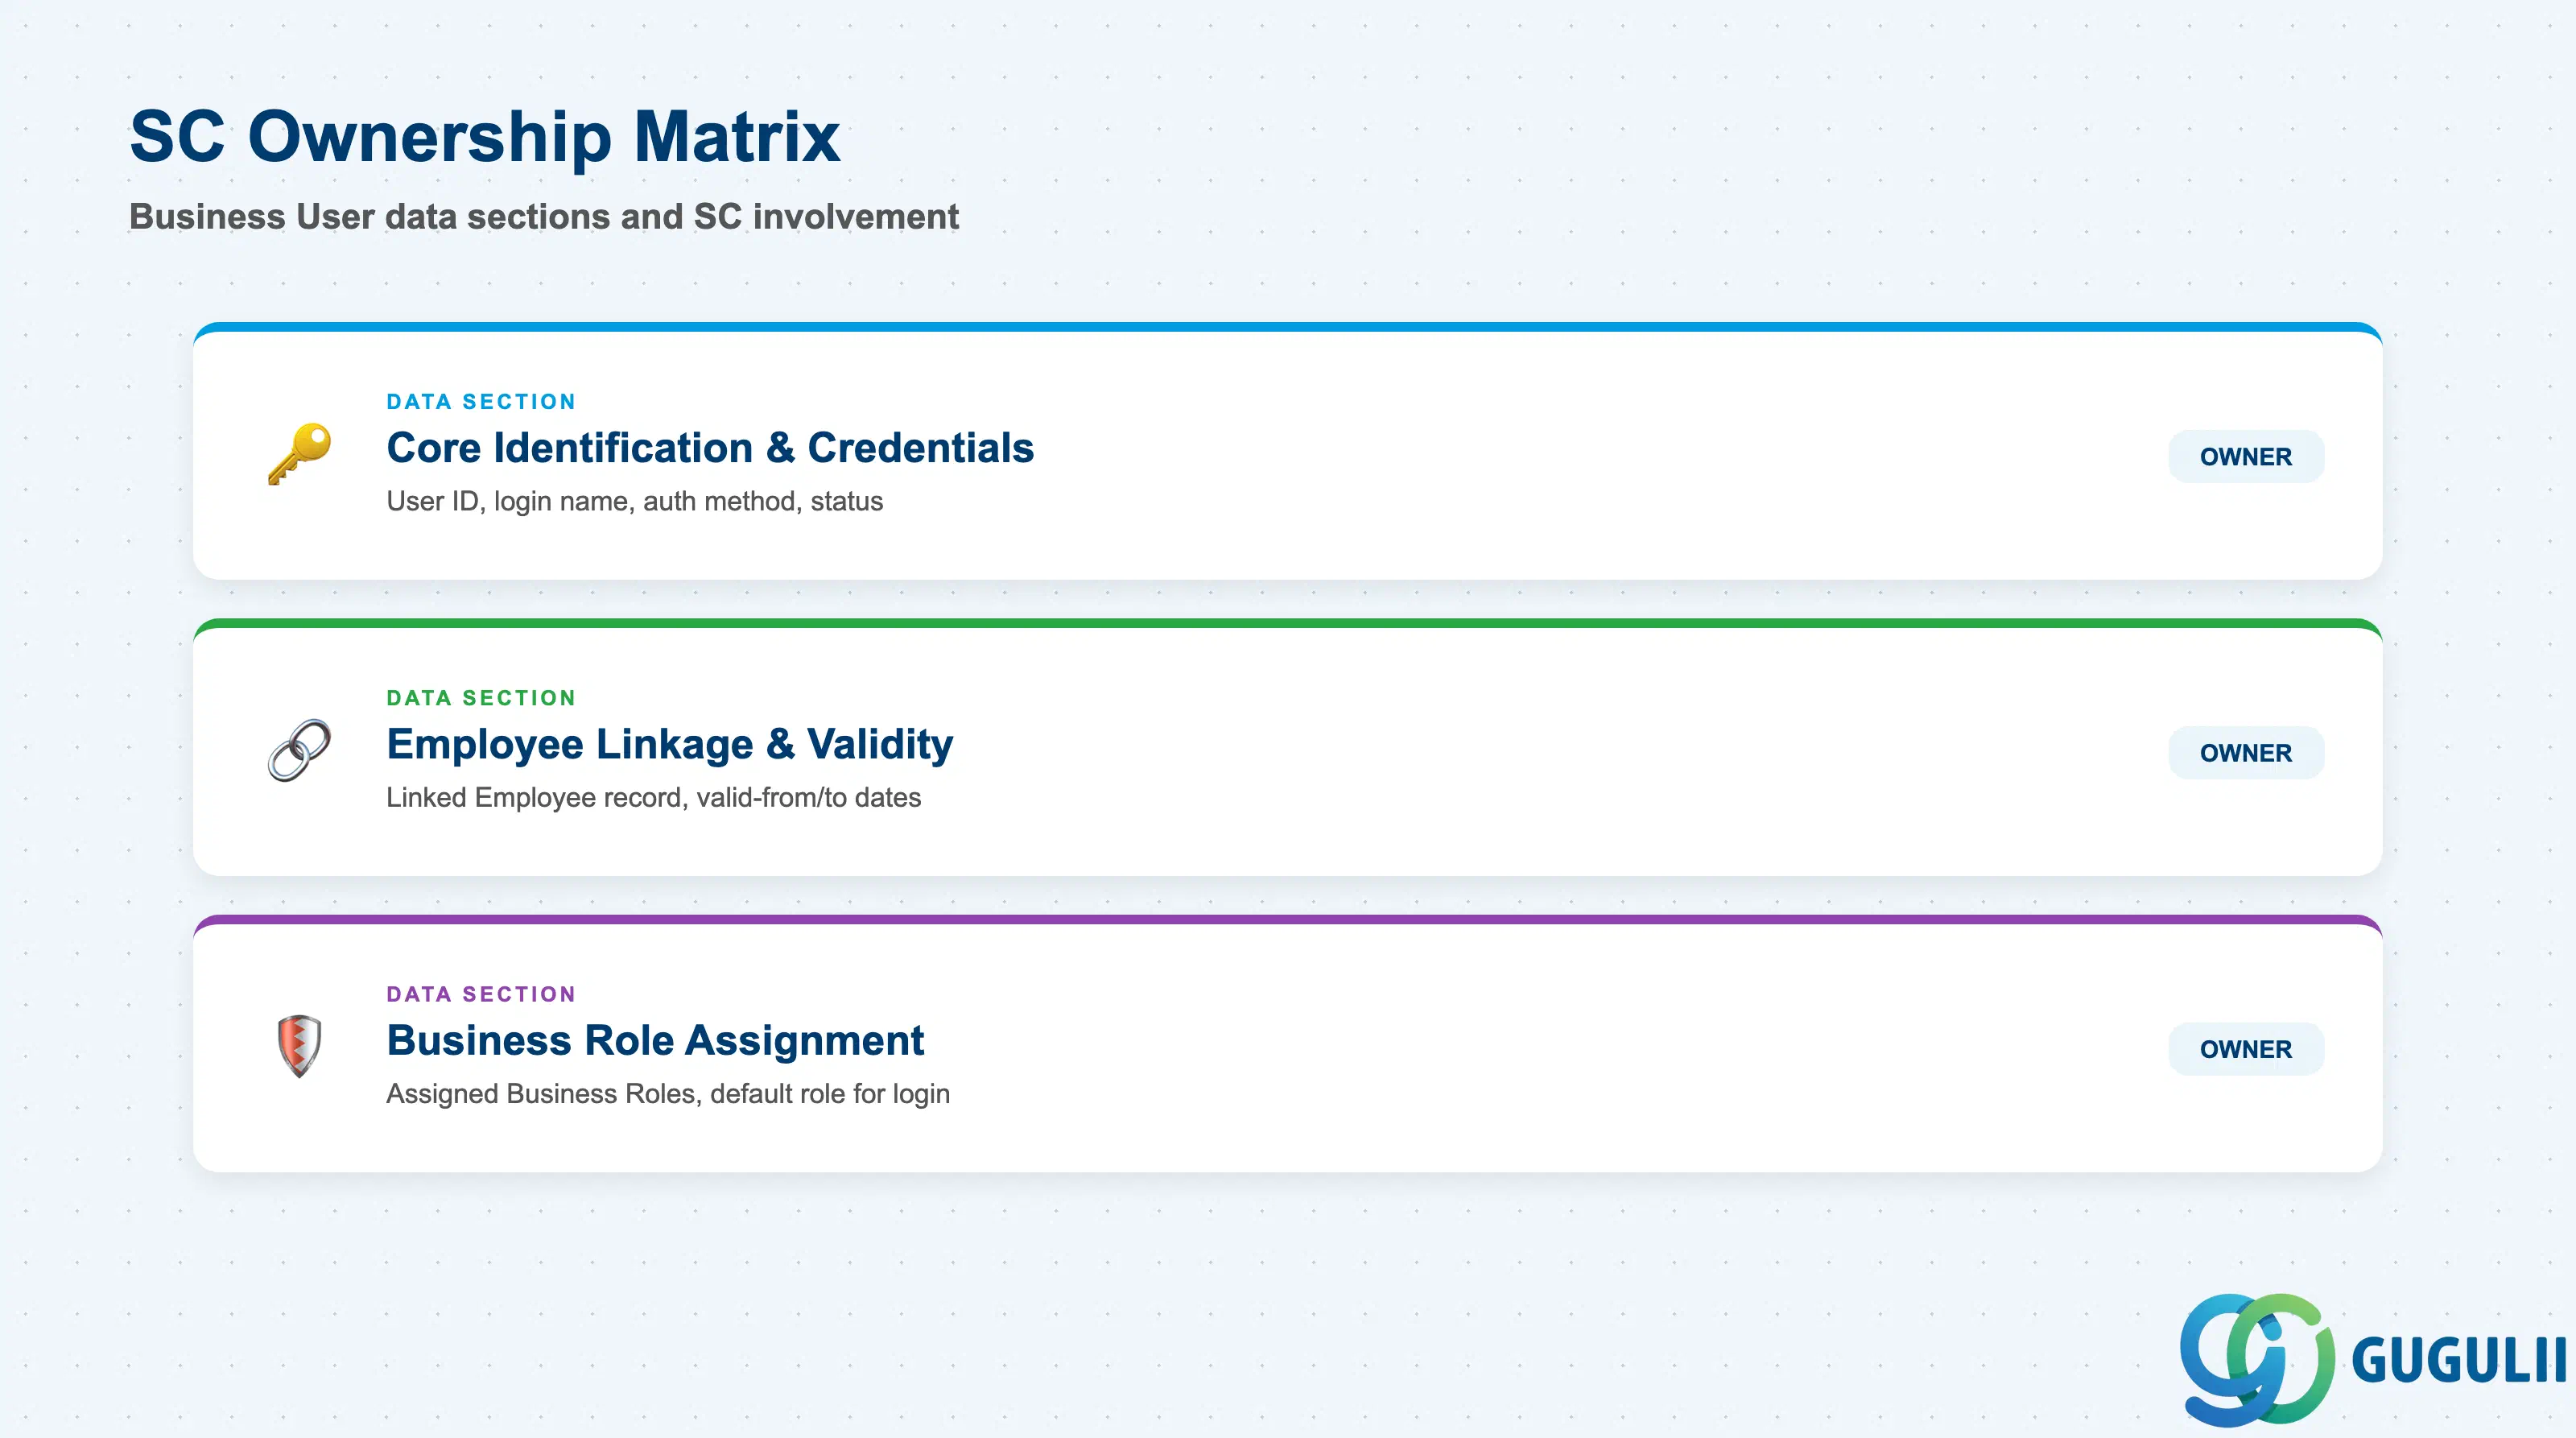
| データセクション | SC関与 | 備考 |
|---|---|---|
| コア識別情報と資格情報 | ◎ 所有者 | ビジネスユーザーID、ユーザー名、認証方法、ステータス — このログインがどのログインであるか、どのように認証するか、現在サインインを受け付けているかを確立します |
| 従業員リンクと有効期間 | ◎ 所有者 | 従業員(リンクされたレコード)、有効開始日、有効終了日 — このログインを1人の従業員に紐付け、アカウントのライフサイクルを制御します |
| ビジネスロール割当 | ◎ 所有者 | 割当済ビジネスロール、デフォルトビジネスロール — このログインが持つ作業区、ビュー、ビジネスサービスへのアクセスを制御します |
凡例: ◎ = オーナー / クリティカル、○ = 直接関与
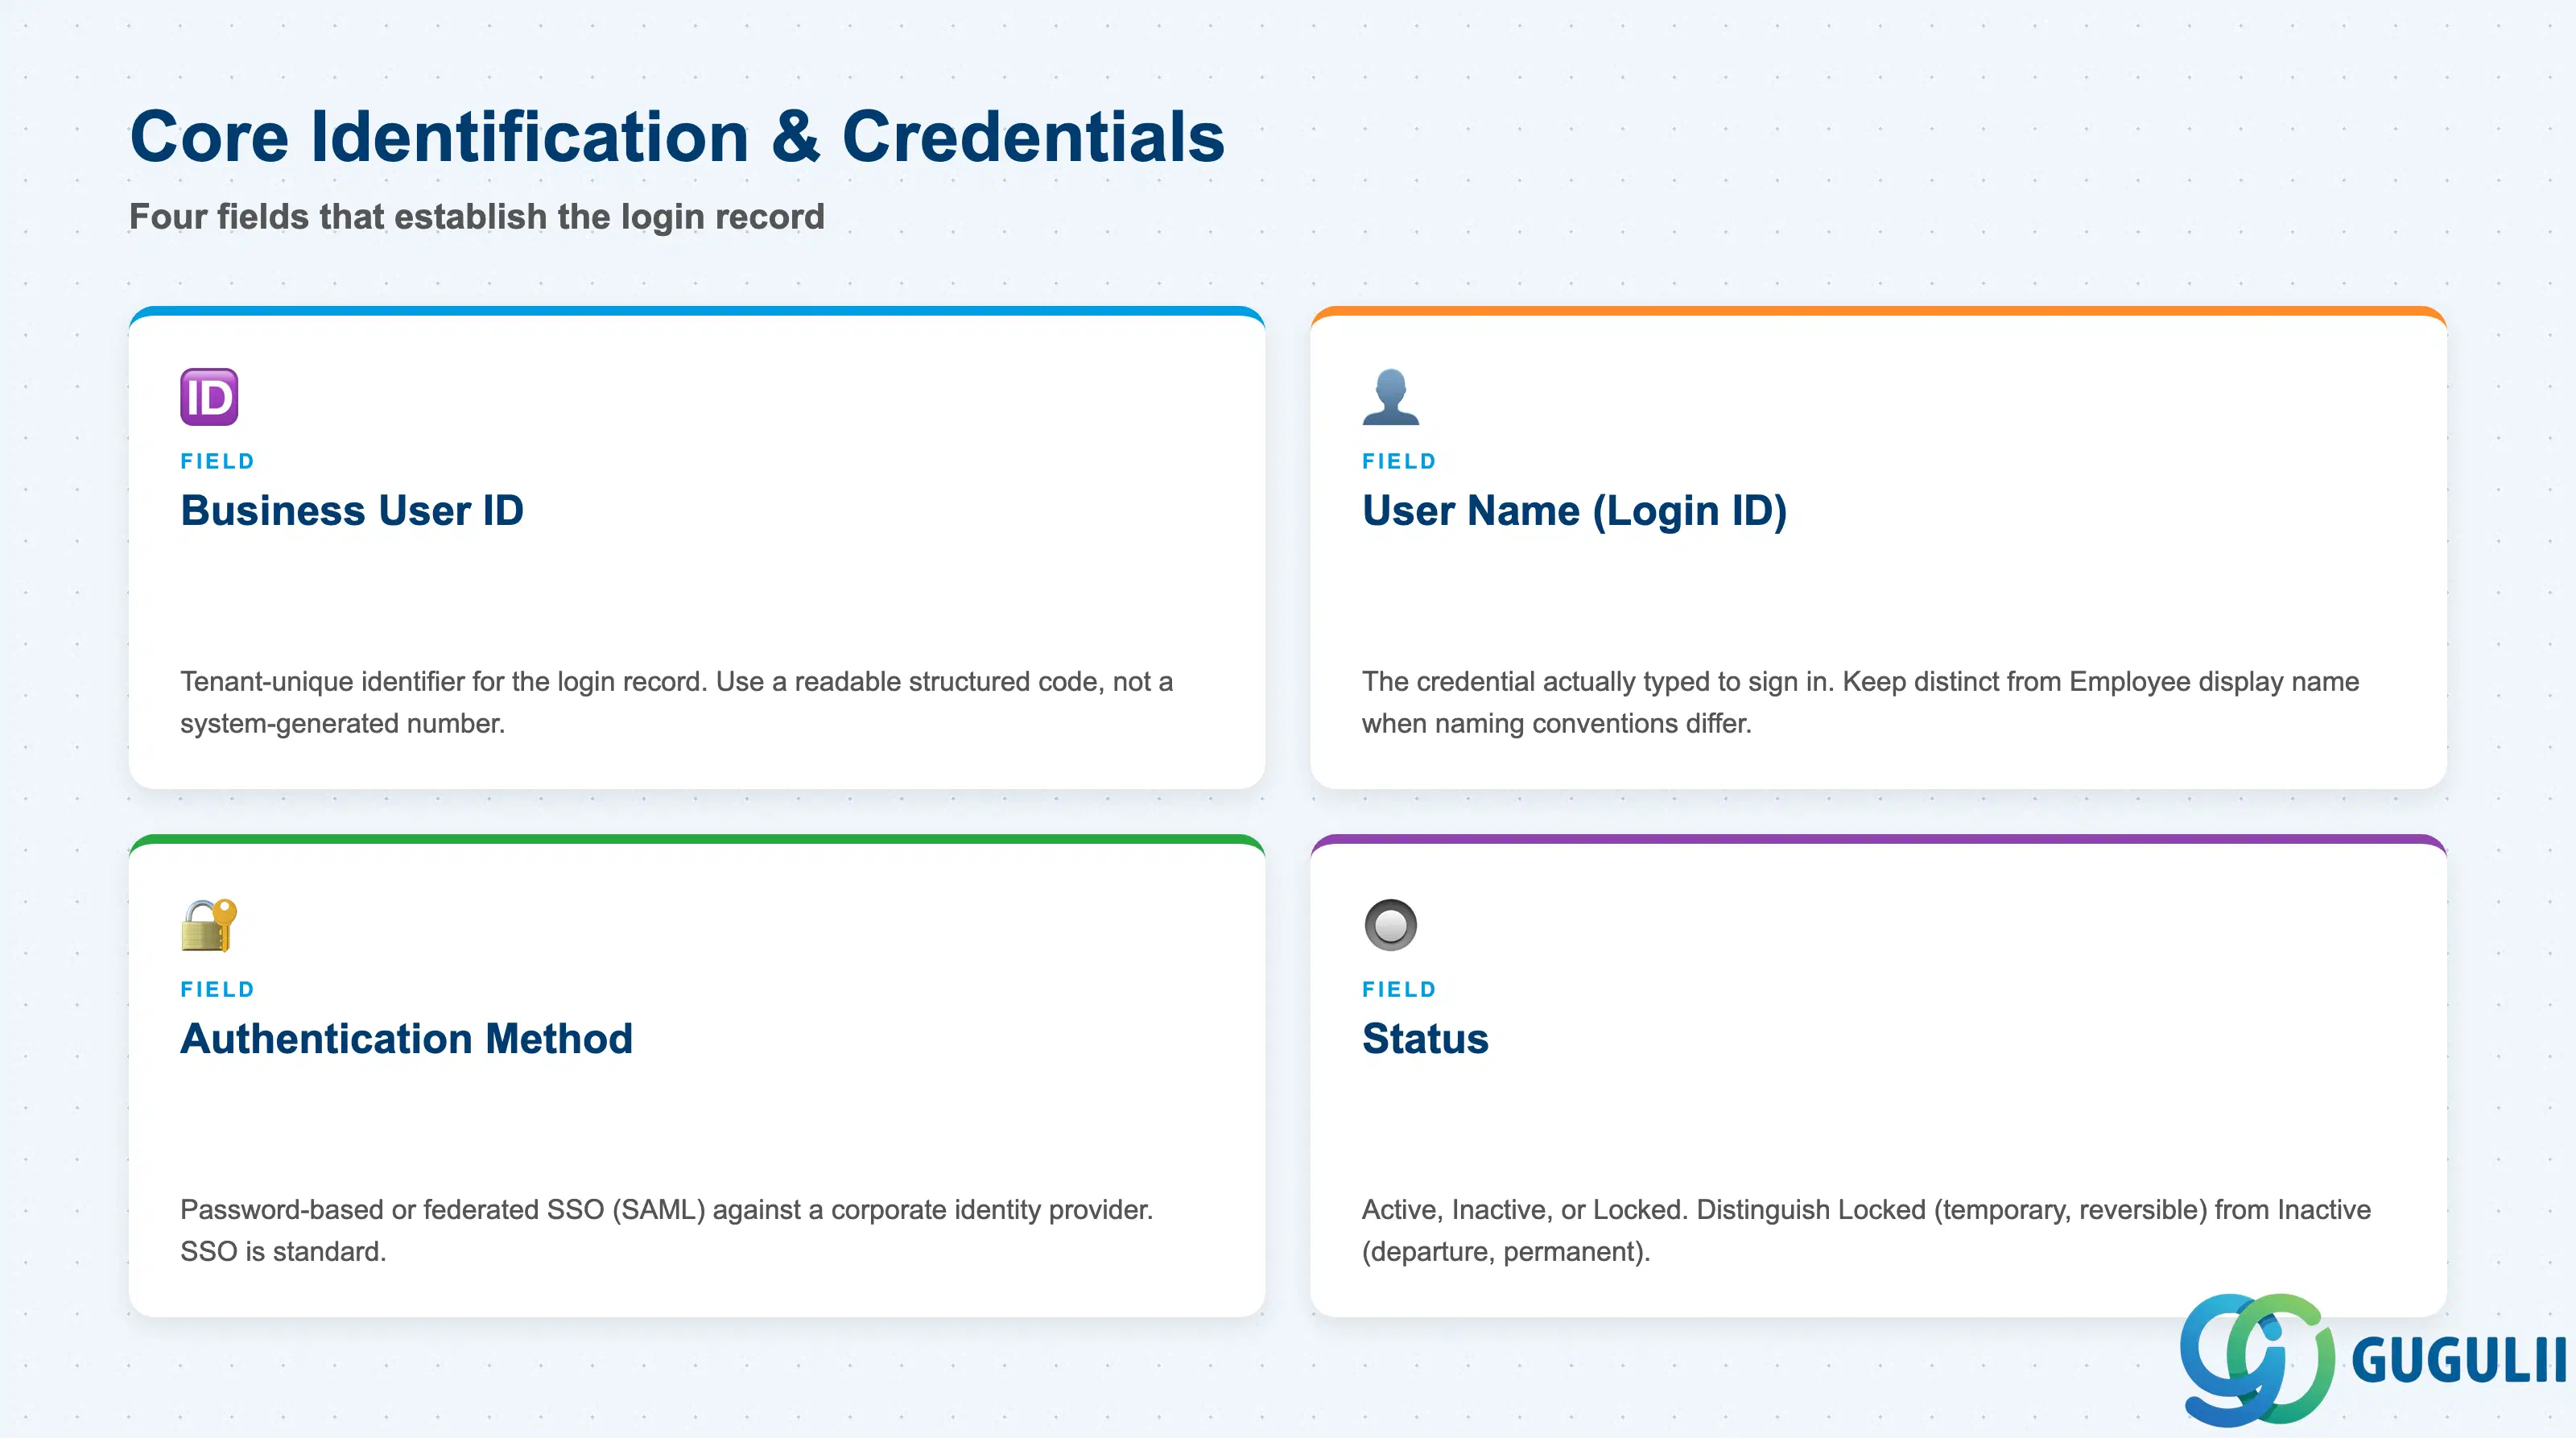
これらのフィールドは、これがどのログインであるか、どのようにサインインするか、そして現在サインインを受け付けるかどうかを確立します。以下のすべてのリンケージおよびロール割当フィールドは、これらが設定されて初めて意味を持ちます。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| ビジネスユーザID | ログインレコードのテナント固有識別子(例:YAMADA01) | システム生成の連番ではなく、読みやすく構造化されたコードを割り当てます。このIDはすべてのビジネスロール割当画面や認証エラーメッセージに表示されるため、読みやすいコードはサポートケースにおける管理者のトラブルシューティングを迅速化します。 |
| ユーザ名(ログインID) | ユーザがテナントにサインインする際に実際に入力する資格情報 | クライアントが別のログイン命名規則(例:企業メールアドレスと内部ユーザコードの違い)を使用している場合、従業員の表示名とは区別してください。2つのレコードはリンクされていますが、識別値は一致する必要はありません。 |
| 認証方法 | ログインの認証方法(通常はパスワードベース、または企業IDプロバイダに対するフェデレーションSSO(SAML)) | 企業IDプロバイダと統合されたテナントでは、フェデレーションSSOが標準的な選択肢です。パスワードベースのログインは例外ケースに限定すべきであり、資格情報のライフサイクル管理がクライアントの中央IDシステムではなく、Service Cloudテナント内で完全に行われることになります。 |
| ステータス(有効 / 無効 / ロック) | ログインが現在サインインを受け付けるかどうか | ロック(一時的、完全に元に戻せる)と無効(従業員の退職に関連)を区別してください。両方を単一の「無効」状態にまとめると、迅速に復元すべきログインと、監査目的で保持すべきログインの区別が失われます。 |
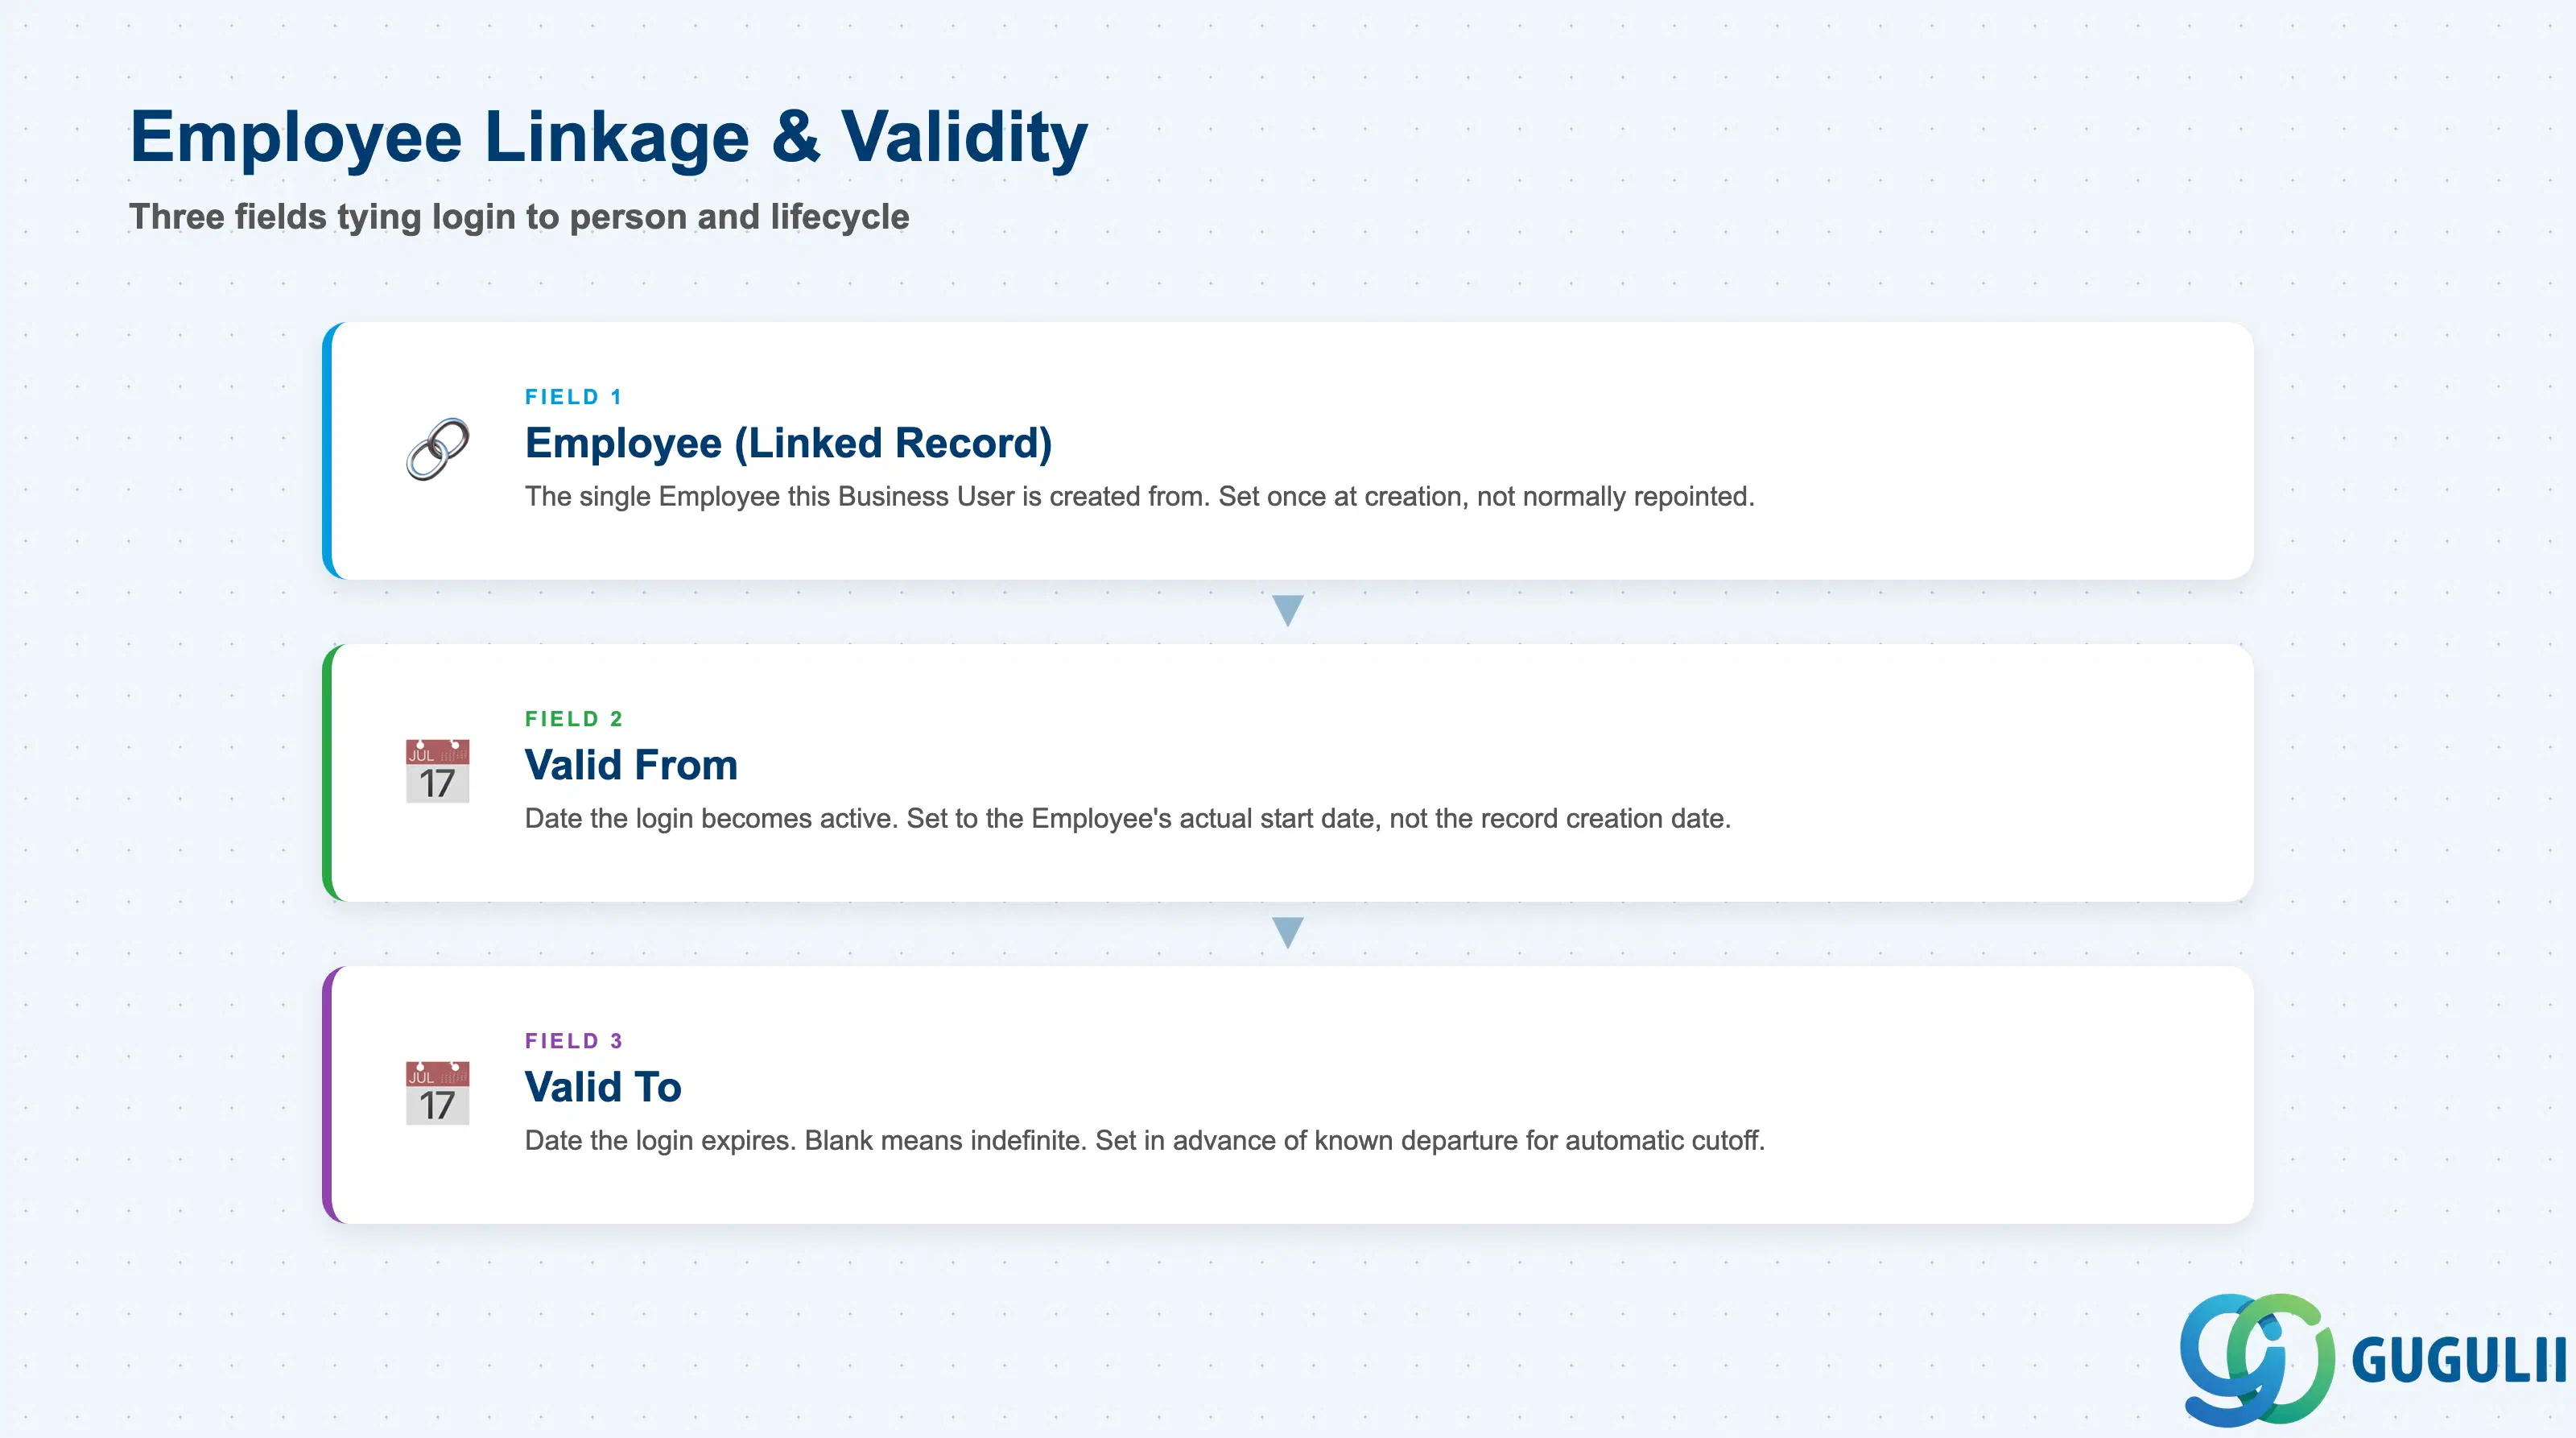
これらのフィールドは、ログインをそれが表す1人の従業員に紐付け、そのログインが有効な期間を制限します。作成時に正しくリンクを設定することで、後になってログインが間違った人物を指すことを防ぎます。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| 従業員 (リンクレコード) | このビジネスユーザーの作成元となる単一の従業員レコード (SC-A02-02) | このリンクは作成時に一度設定され、通常は別の従業員に再リンクされません。誤った従業員がリンクされた場合、実務上の修正方法は、通常、リンクを編集するのではなく、ビジネスユーザーを無効化し、正しい従業員に対して新規作成することです。 |
| 有効開始日 | ログインがサインインに使用可能になる日付 | 通常、システム上でレコードが作成された日付ではなく、従業員がケースワークを実際に開始する日付に合わせて設定します。開始日より前の将来の有効開始日を設定してログインを作成することで、管理者は初日より前にアクセスを事前プロビジョニングできます。 |
| 有効終了日 | ログインがサインインに無効になる日付 (空白 = 無期限) | ステータスと組み合わせてアクセスを段階的に廃止するために使用します。既知の退職日に先立って有効終了日を設定することで、手動で無効化するのを誰かが覚えておく必要がなく、アクセスをスケジュールに従って自動的に期限切れにできます。 |
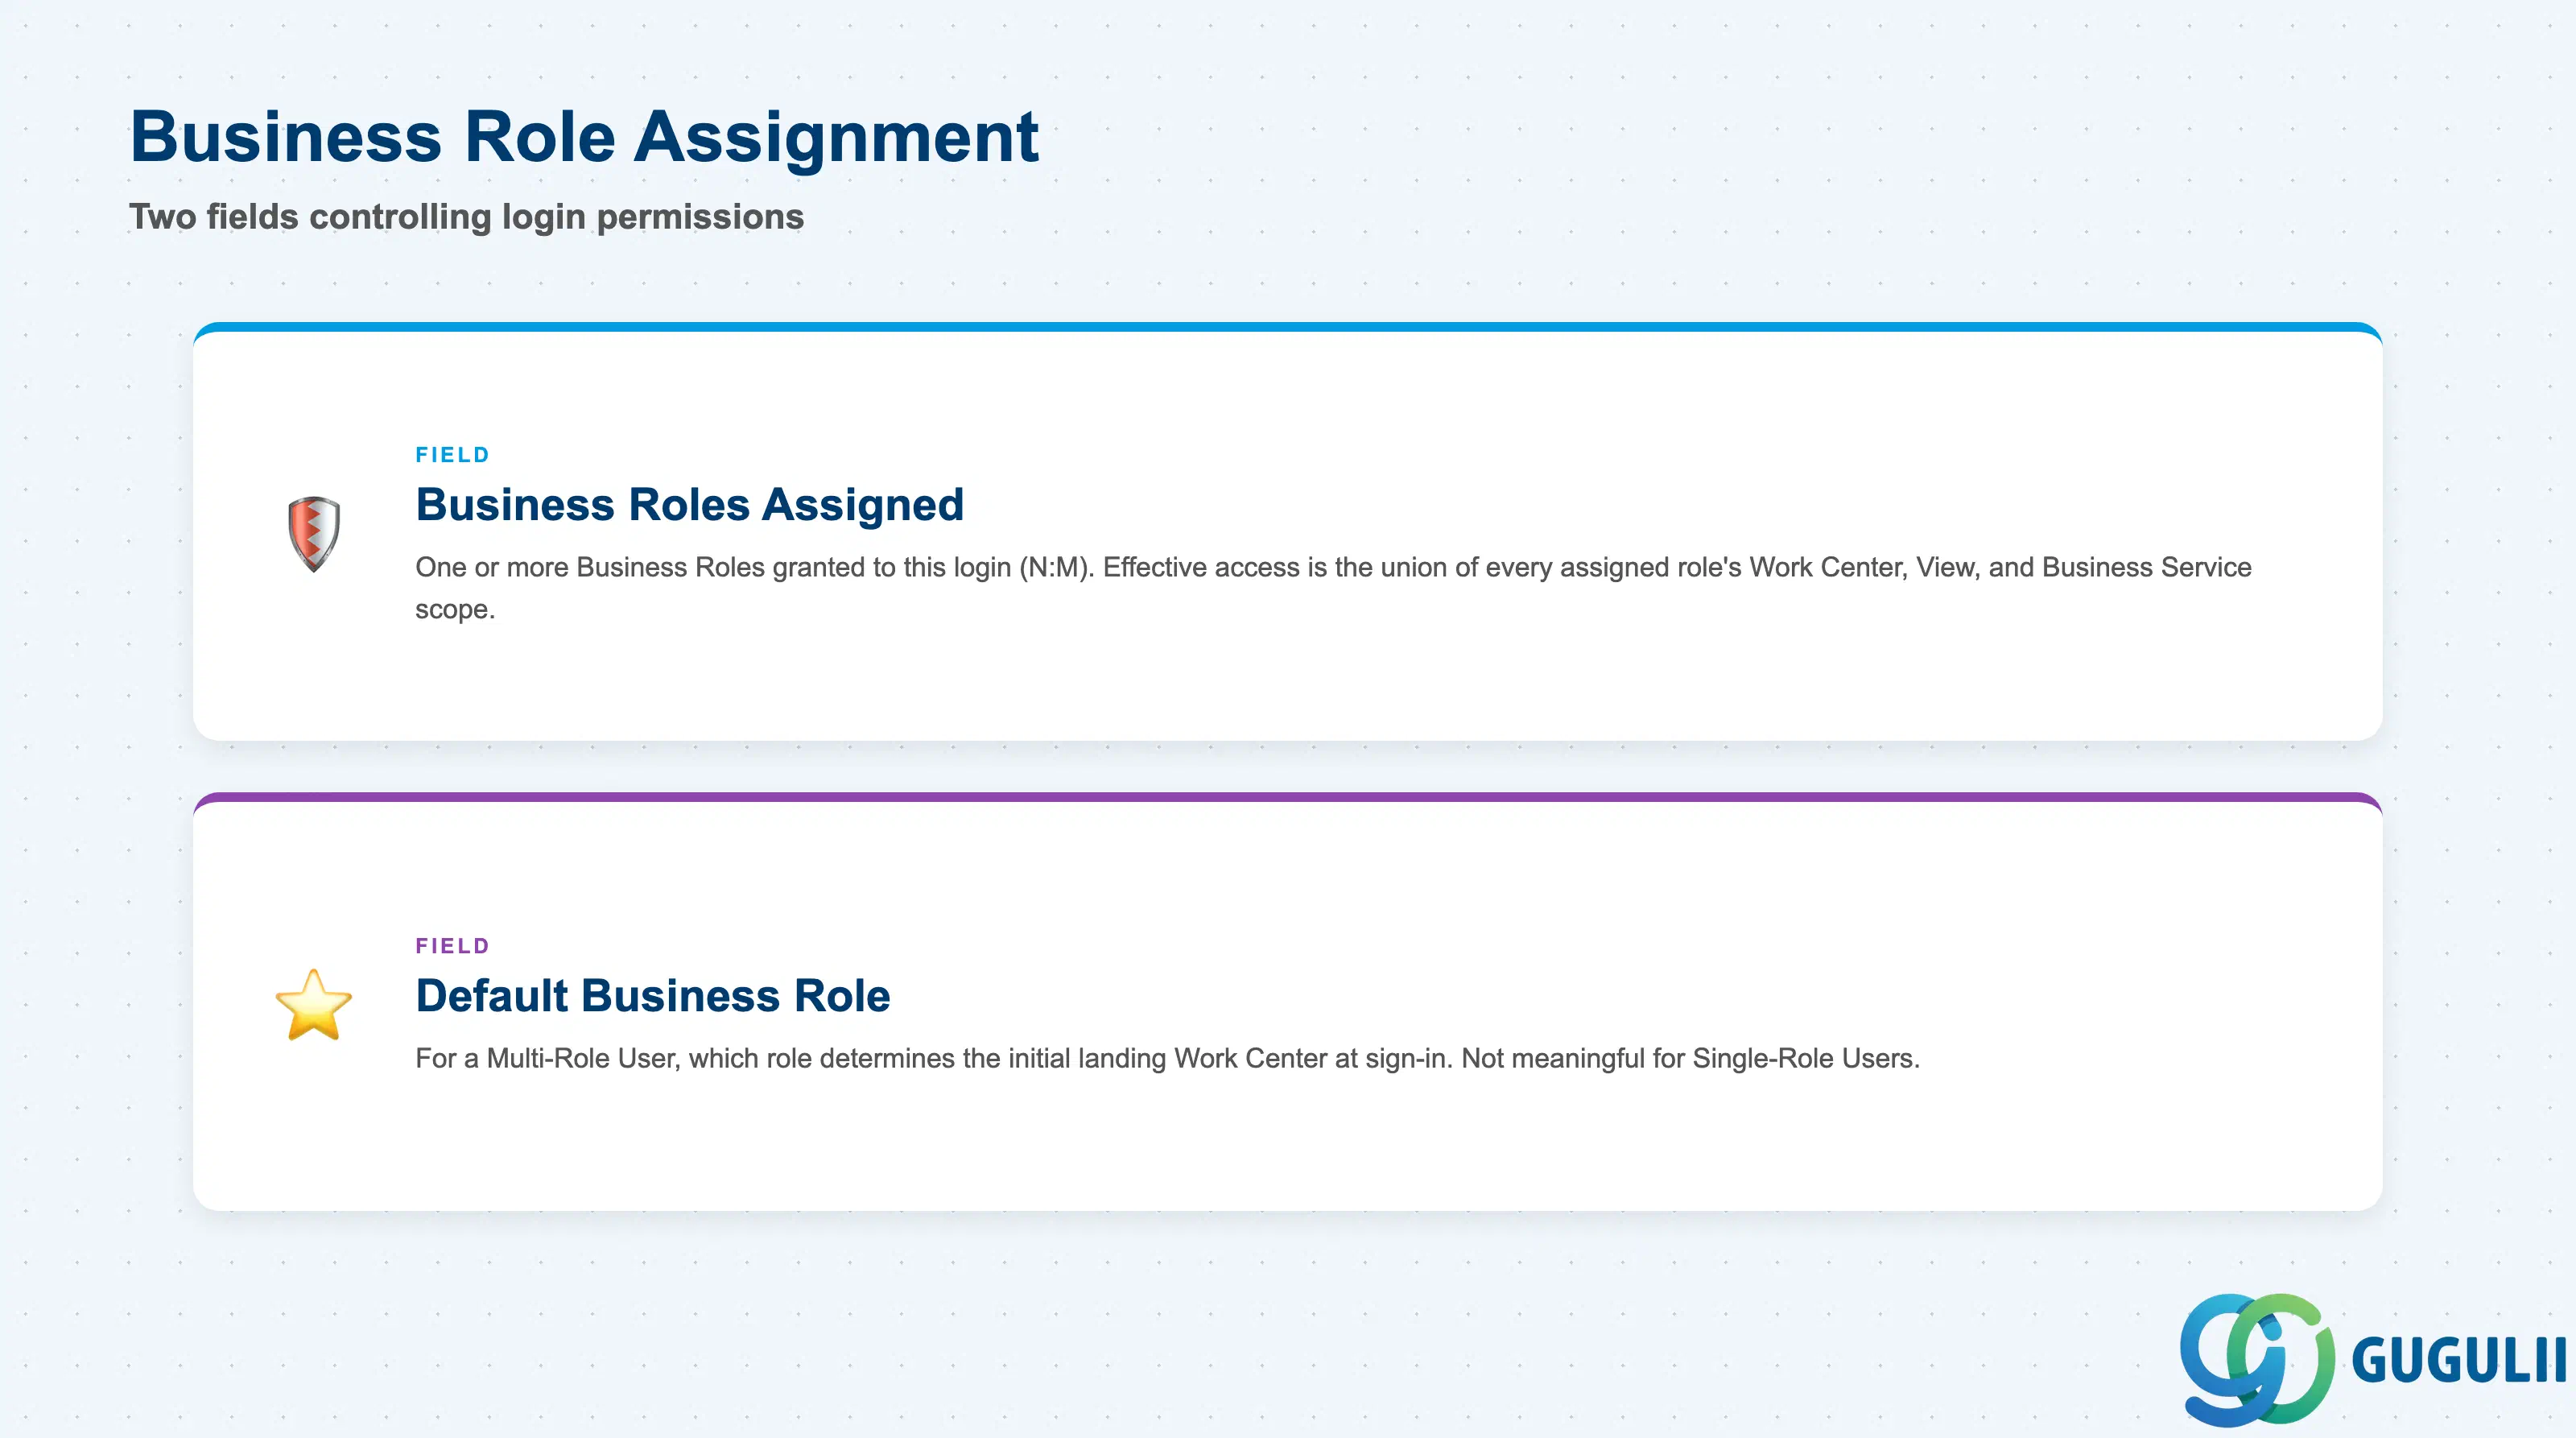
これらのフィールドは、この特定のログインが実際に表示および実行できる内容を決定します。ここに記録された割り当てが有効になって初めて、ビジネスロール(SC-A02-03)側で定義されたすべての設定が有効になります。
| フィールド | 説明 | 実践的な使用法 |
|---|---|---|
| 割り当てられたビジネスロール | このログインに付与された1つ以上のビジネスロールレコード(SC-A02-03)(N:M) | 実効アクセス権は、割り当てられたすべてのロールの作業区、ビュー、およびビジネスサービスのスコープの和集合です。「なぜこのユーザーはそのケースを表示できるのか」をトラブルシューティングする際は、最も関連性が高いと思われるロールだけでなく、割り当てられたすべてのロールを確認してください。 |
| デフォルトビジネスロール | マルチロールユーザーの場合、サインイン時に最初に表示される作業区を決定する割り当て済みロール | シングルロールユーザーの場合は意味がなく、その場合、割り当てられた1つのロールが定義上デフォルトとなります。マルチロールユーザーの場合は、最初に割り当てられたロールに任せるのではなく、意図的にこれを設定してください。これは、エージェントがログインするたびに最初に表示される画面を決定するためです。 |
| ID | Category | Title |
|---|---|---|
| sc-001 | Overview | SAP Service Cloudとは何ですか? |
| ID | Category | Title |
|---|---|---|
| sc-a01 | Overview | SAP Service Cloud マスタデータ:概要、階層、および関係性 |
| sc-a02-01 | Master Data | SAP Service Cloud 組織単位 |
| sc-a02-02 | Master Data | SAP Service Cloud 従業員 |
| sc-a02-03 | Master Data | SAP Service Cloud ビジネスロール |
| sc-a02-04 | Master Data | SAP Service Cloud ビジネスユーザ 📍 |
| sc-a02-05 | Master Data | SAP Service Cloud チーム |
| sc-a03-01 | Master Data | SAP Service Cloud メールチャネル |
| sc-a03-02 | Master Data | SAP Service Cloud メールテンプレート |
| sc-a04-01 | Master Data | SAP Service Cloud ナレッジベースプロバイダ |
| sc-a05-01 | Master Data | SAP Service Cloud サービスカタログ |
| sc-a05-02 | Master Data | SAP Service Cloud サービスカテゴリ |
| sc-a05-03 | Master Data | SAP Service Cloud ケースタイプ |
| sc-a06-01 | Master Data | SAP Service Cloud サービスレベル |
| sc-a06-02 | Master Data | SAP Service Cloud サービスレベル決定 |
| sc-a07-01 | Master Data | SAP Service Cloud ケースルーティングルール |
| sc-a10-04 | Master Data | SAP Service Cloud 保証 |
| sc-a11-01 | Master Data | SAP Service Cloud インストールベース |
| sc-a11-02 | Master Data | SAP Service Cloud 機能場所 |
| ID | Category | Title |
|---|---|---|
| sc-b01 | Overview | SAP Service Cloud トランザクション:プロセスフロー、階層、リレーションシップ |