Title here
Summary here

Permission Group(権限グループ)は、SuccessFactorsユーザーの再利用可能な母集団を定義するマスタデータオブジェクトであり、ライブのルールベース条件または手動選択による固定リストのいずれかから構築され、ロールベース権限(RBP)フレームワーク全体で使用されます。これはフェーズ2(権限とシステム設定)で最初に設定されるオブジェクトです。フェーズ1の法人からポジションまでのチェーンが誰がどこで働くかを確立するのに対し、Permission Groupは誰が何を表示または変更できるかを確立し、すべてのPermission Roleがその許可対象母集団またはターゲット母集団としてバインドする母集団を提供します。この記事では、Permission Groupの概要、Dynamic/Static/Everyoneのバリアント、同じランドスケープゾーン内で並行するTime Configurationチェーンとの関係、およびAdmin Centerコンサルタントが設定するすべてのフィールドについて説明します。
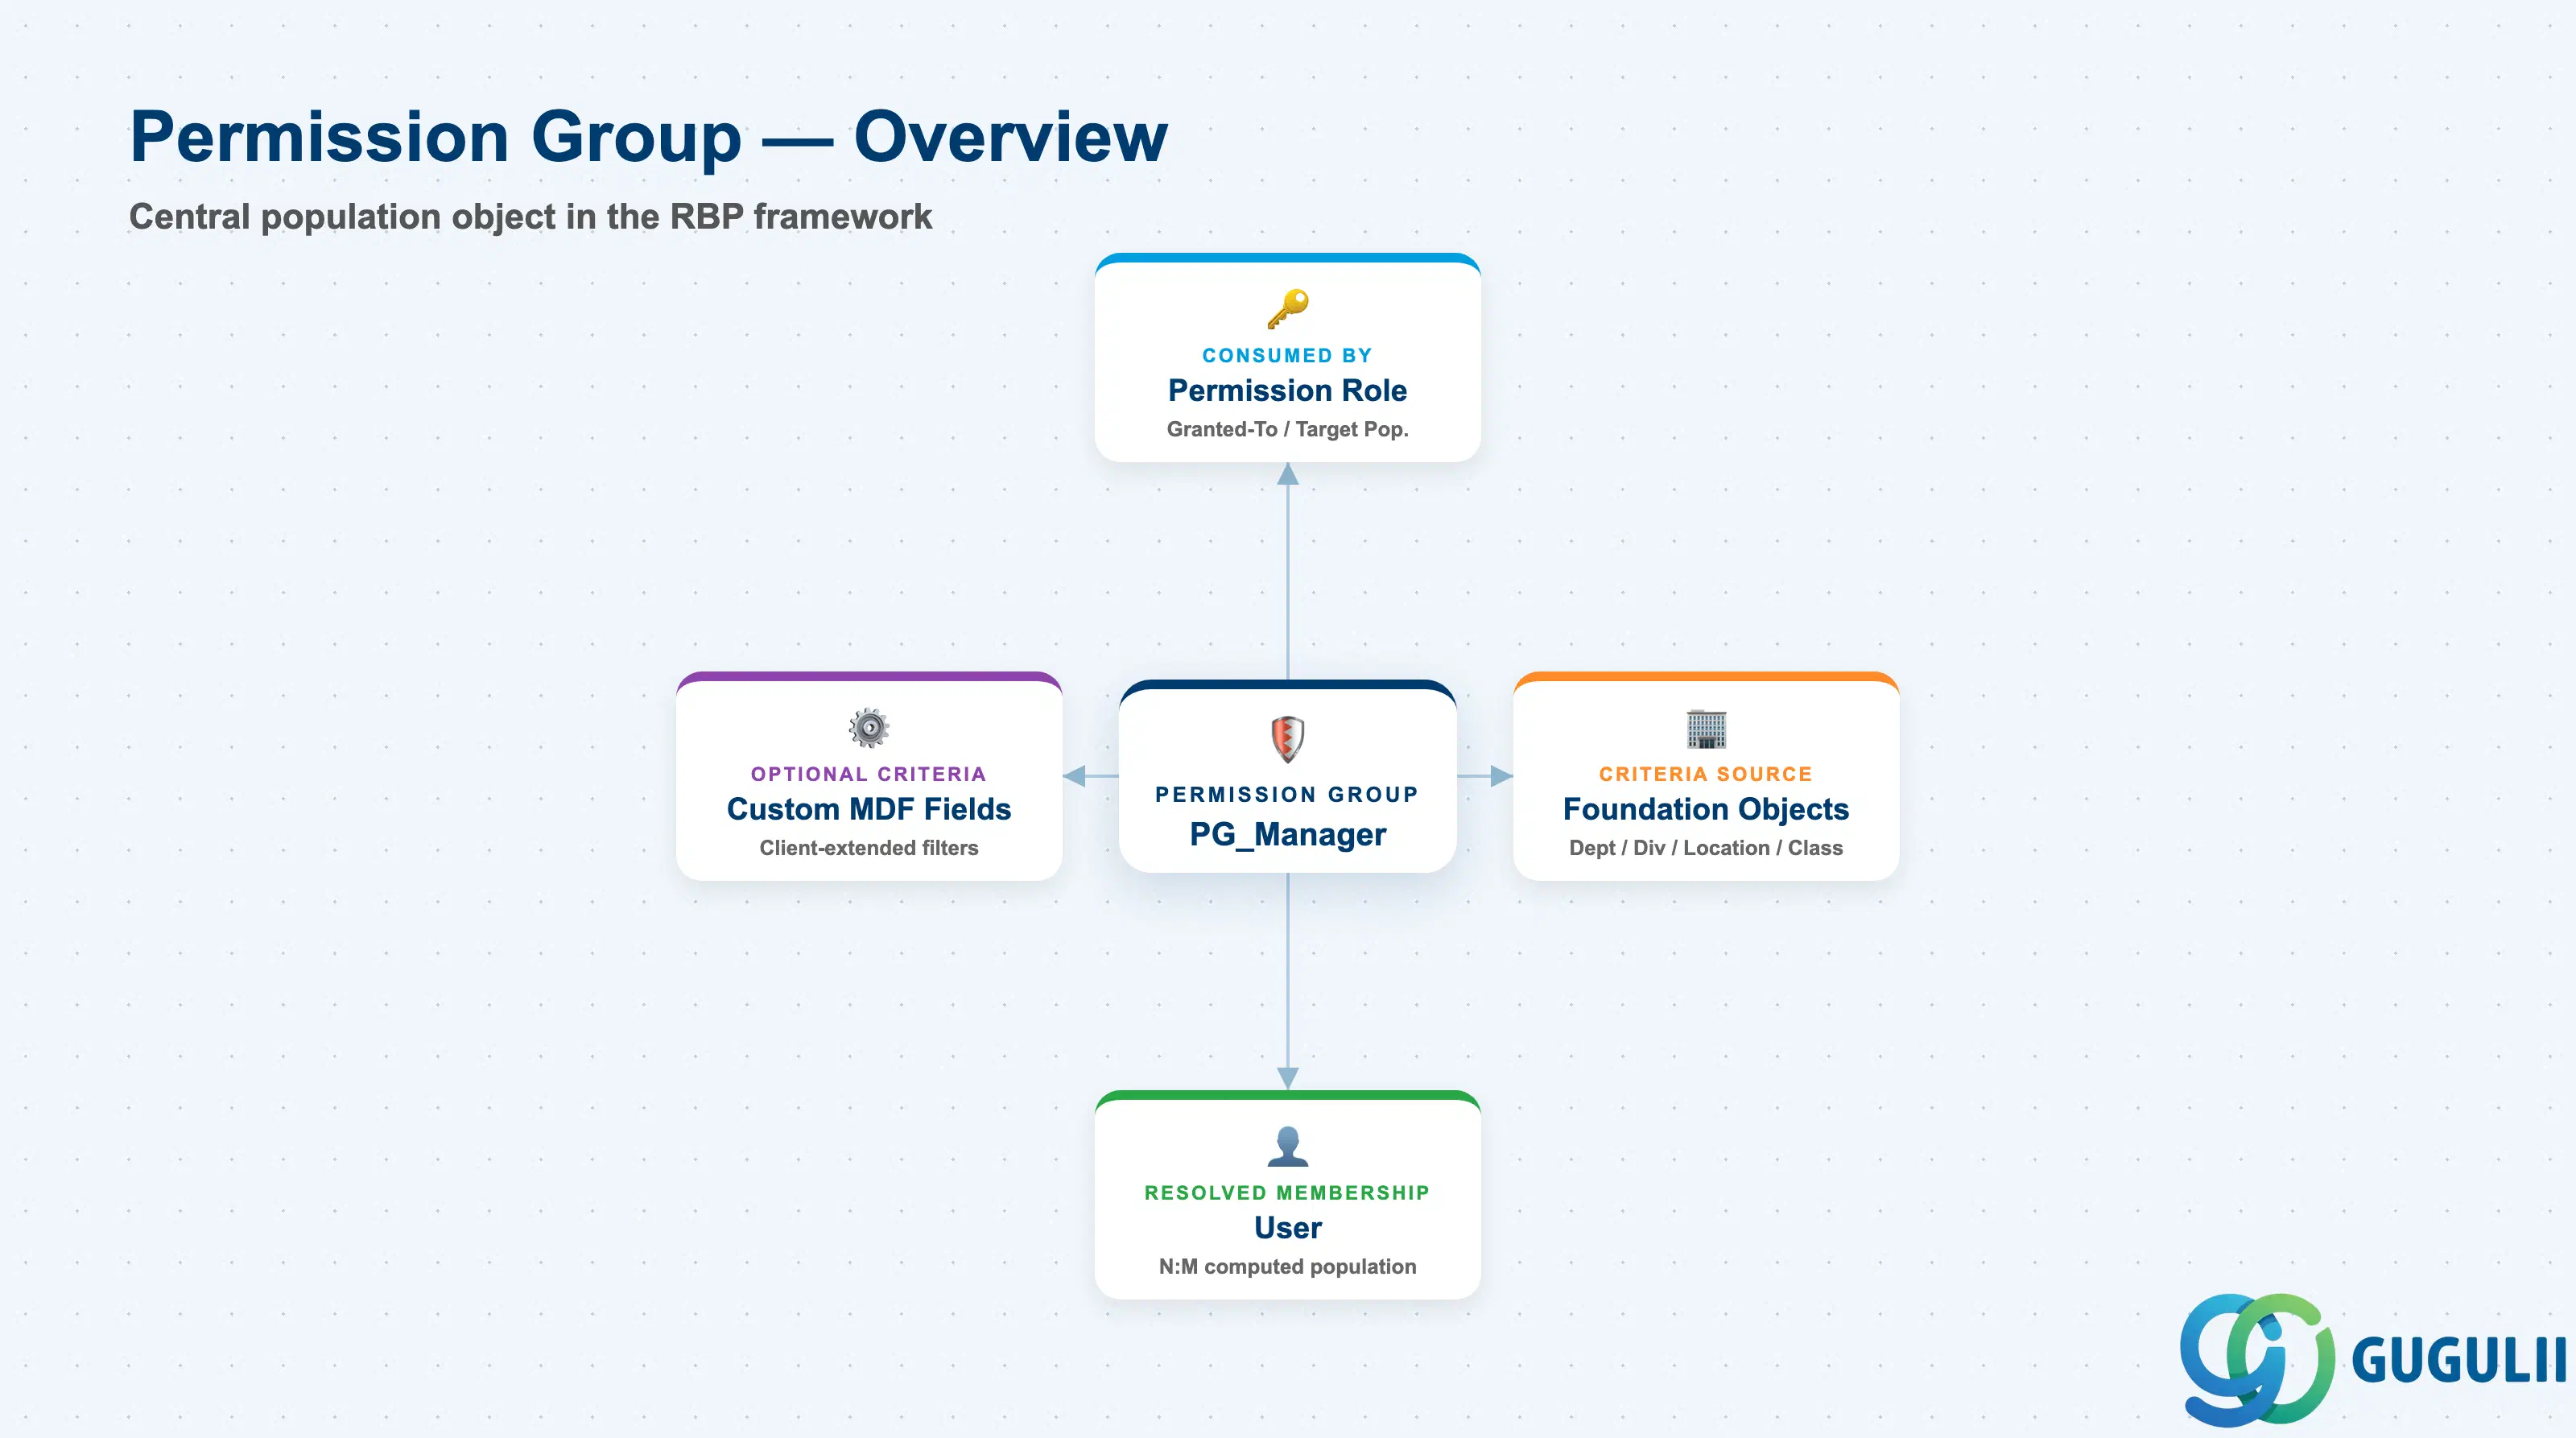
Permission Group(権限グループ)は、クライアントレベル(テナントレベル)のファンデーションオブジェクトであり、ユーザーの集団に名前を付けるものの、それ自体ではいかなる権限も付与しません。独自のアクセスロジックを持たず、アクセスはすべて Permission Role(権限ロール)側で定義されます。しかし、すべての Permission Role の設定は、誰がロールを受け取るのか、そしてロールがどのデータにアクセスできるのかを伝える Permission Group がなければ意味をなしません。その意味で、Permission Group は、RBP セキュリティモデル全体が構築される基盤となる、アドレス可能な「集団」プリミティブです。
| 項目 | 詳細 |
|---|---|
| 役割 | SuccessFactorsユーザーの再利用可能な母集団を定義し、権限ロール設定で「このロールを付与する」(付与対象)母集団、または付与されたユーザーが操作できるレコードを持つ「対象母集団」として参照されます。 |
| 使用するモジュール | 管理センター / RBPエンジンが所有するプラットフォーム全体の機能です。アクセス制御を実施するすべてのモジュール(エンプロイーセントラル(項目レベルおよびレコードレベルアクセス)、リクルーティング、オンボーディング、パフォーマンス&ゴール、報酬管理、ラーニング)は、1つ以上の権限グループにバインドされた権限ロールを通じて、「誰が誰に何をできるか」の境界を解決します。 |
| トランザクション | 管理センター → 「権限グループの管理」(動的グループおよび静的グループの作成/編集)、「権限ロールの管理」(ロール設定時にグループを付与対象母集団および/または対象母集団としてバインド) |
| 主要テーブル | 従来のABAPテーブルはありません。SuccessFactorsは権限グループ定義を内部のロールベース権限(RBP)設定オブジェクトとして保存します。ポジションや部署などのファンデーションオブジェクトとは異なり、権限グループは汎用の「データのインポートおよびエクスポート」ツールでは公開されません。条件や静的メンバーシップはCSV一括ロードではなく、「権限グループの管理」内で直接管理されます。 |
| S/4HANAに関する注意 | SuccessFactors権限グループと、オンプレミスのS/4HANAまたは従来のHCM認証構造との間で、提供されている同期機能はありません。最も緩やかな概念上の類似点は、従来のSAPセキュリティにおける構造認証プロファイルやSU01ユーザーグループですが、RBPはクラウドネイティブでSuccessFactorsのみの概念であり、両者がシステム的にリンクされることはありません。 |
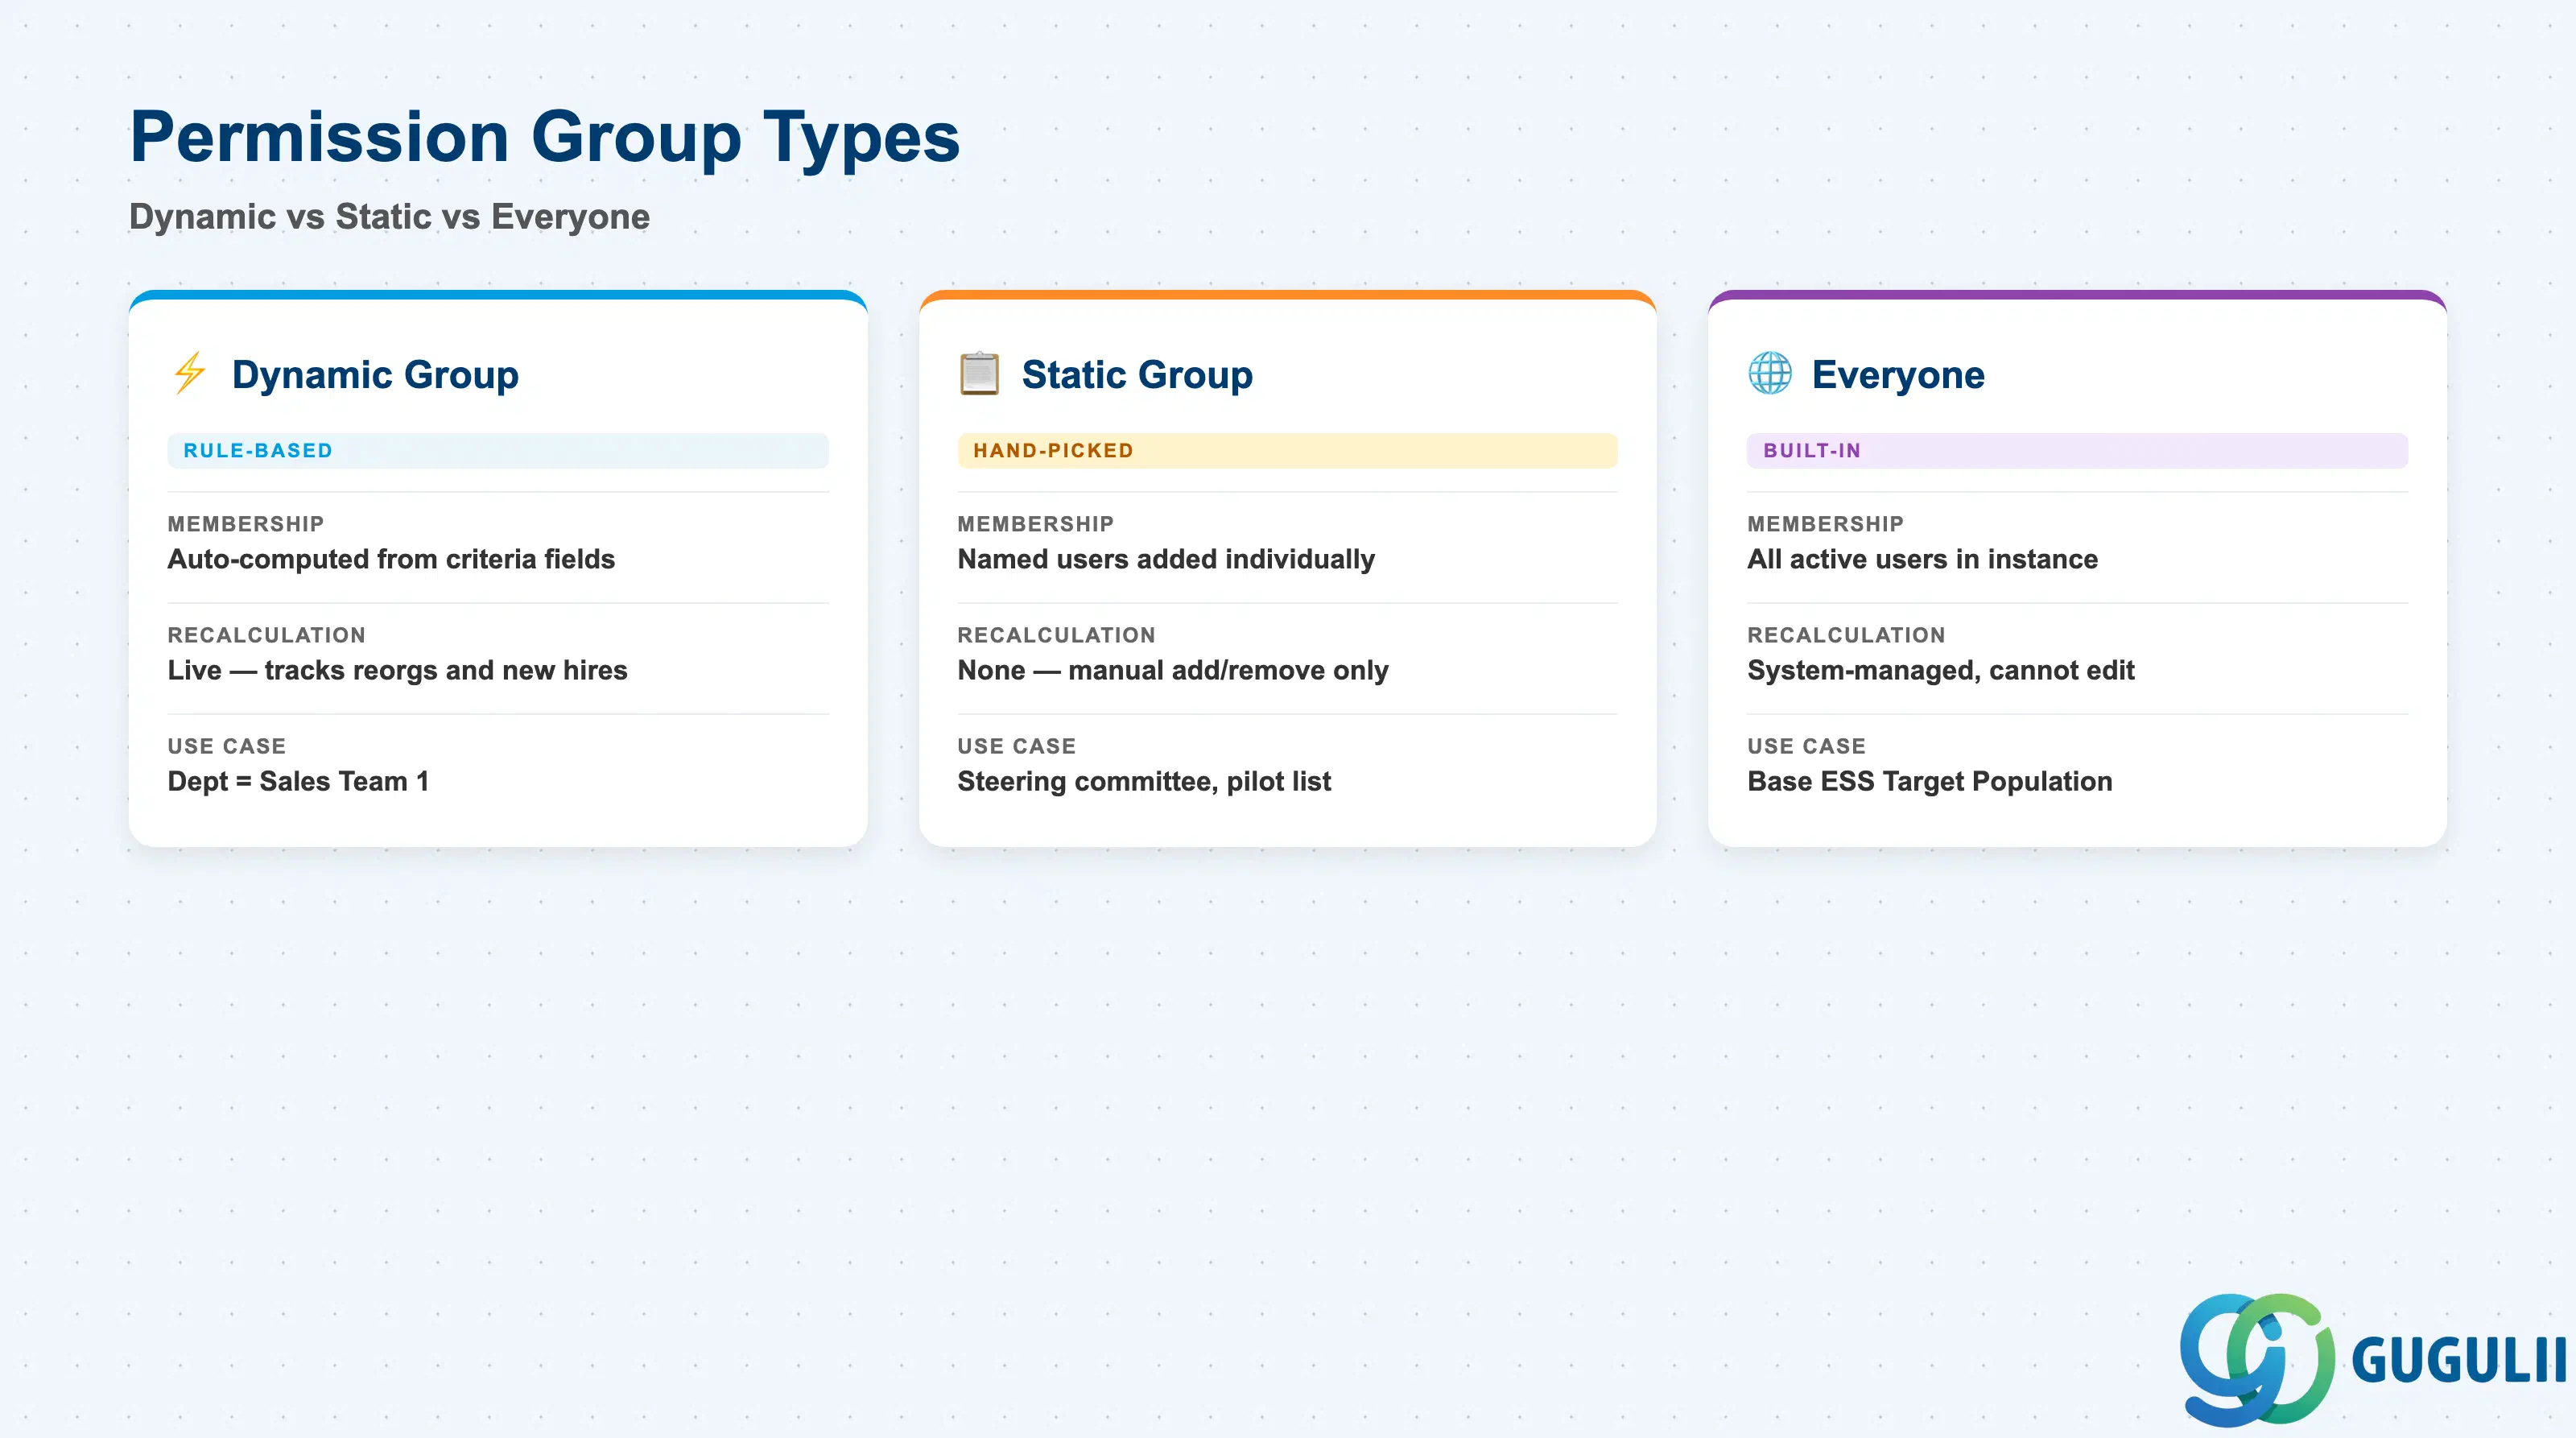
権限グループのグループタイプは、そのメンバーシップの計算方法を決定し、誤った設定は単なる見た目の問題ではありません。動的グループが必要な場所で静的グループを使用すると、組織再編や新規採用の追跡が黙って停止されます。一方、過度に広範な動的グループ(または組み込みの「全員」グループ)を機密性の高いロールに割り当てることは、アクセス制御監査で日常的に指摘される事項です。
| タイプ | コード | ユースケース | 主な動作 |
|---|---|---|---|
| 動的グループ | グループタイプ = 動的グループ | 従業員データをリアルタイムで追跡する母集団(例:「部署 = 営業チーム1」の全員) | メンバーシップは、1つ以上のフィールドベースの条件(部署、部門、勤務地、従業員区分、カスタムMDFフィールド)をAND/OR論理で組み合わせて計算されます。従業員データの変更に応じて自動的に再計算され、手動メンテナンスは不要です。 |
| 静的グループ | グループタイプ = 静的グループ | 特定の手動選択された個人のセット(例:指名された運営委員会、パイロットフェーズの例外リスト) | メンバーは「権限グループの管理」内でユーザーIDごとに1人ずつ追加されます。メンバーの部署や部門が変更されても自動的には変更されず、意図的な手動による維持管理が必要です。 |
| 全ユーザー | 組み込み(グループタイプの選択なし) | 最も広範な母集団(インスタンス内のすべてのアクティブユーザー) | システム提供の特別なグループであり、編集、名称変更、削除はできません。通常は、広く付与されたロール(例:基本の従業員セルフサービス)の対象母集団として使用されます。機密性の高いものの付与先母集団として使用すると、母集団の境界が完全に失われます。 |
設計原則: 1つの権限グループ内で動的ロジックと静的ロジックを混在させることはできません。グループごとに1つのグループタイプを選択してください。ルールベースと手動選択の両方のメンバーを本当に必要とする母集団がある場合は、両方のロジックを1つのグループに強制的に組み込むのではなく、権限ロール割当レベルで2つの別々のグループ(1つは動的、もう1つは静的)を組み合わせてください。
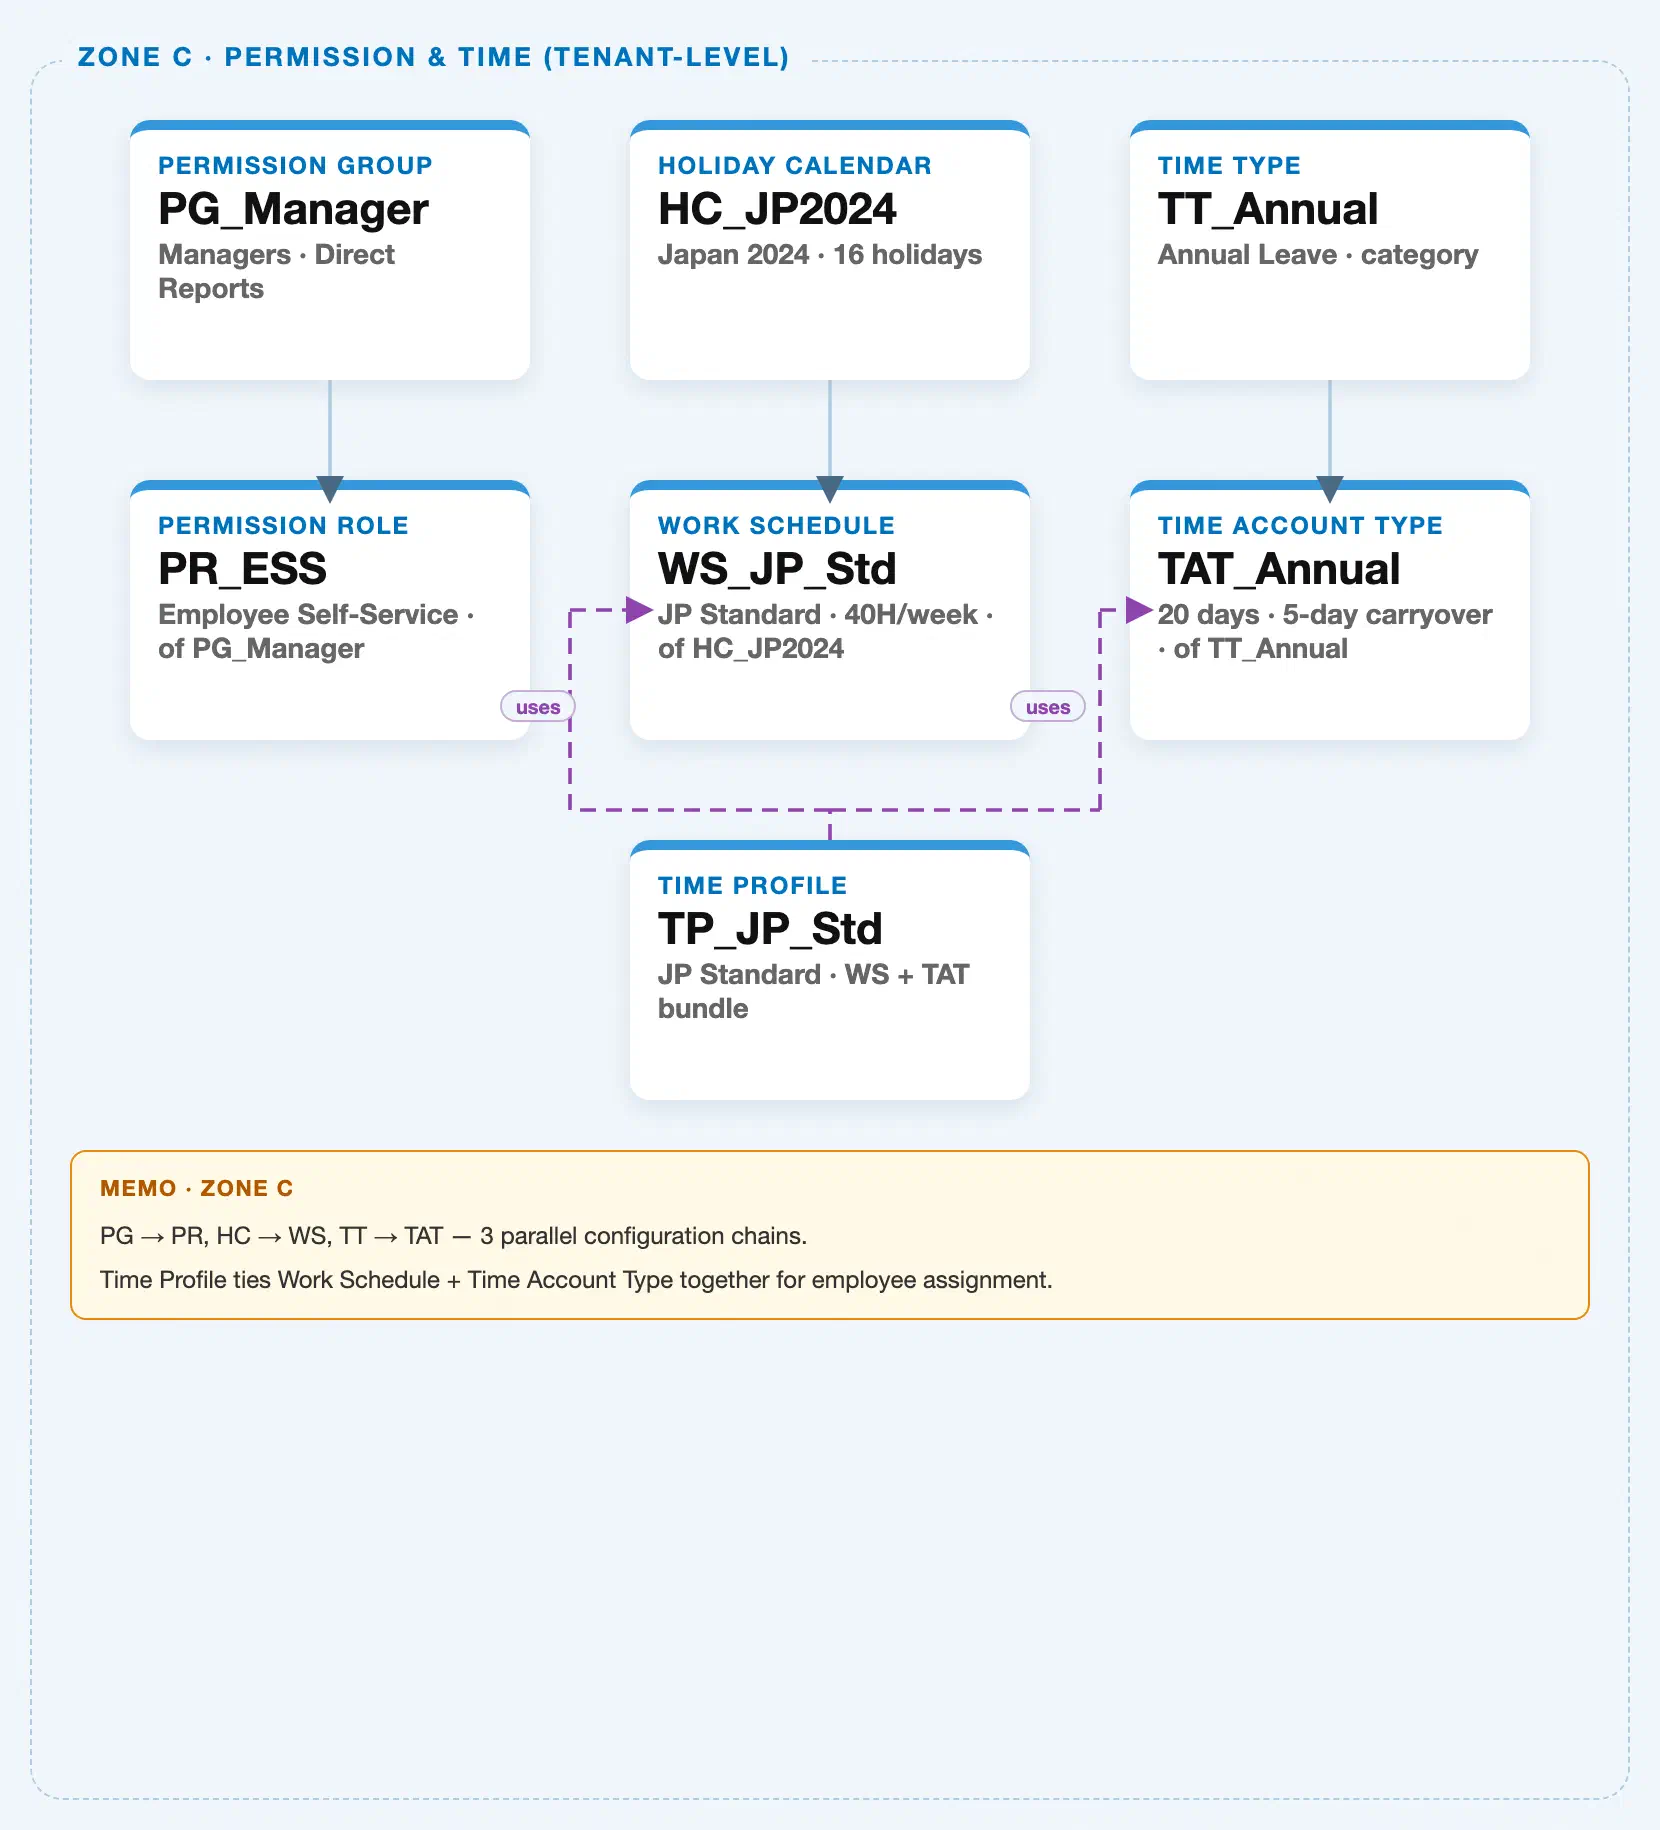
具体的な例を用いたデータ階層
Permission Groupは、SuccessFactorsマスタデータランドスケープのテナントレベルの「Permission & Time」ゾーンに位置します。このゾーンには、3つの並行かつ独立したクライアントレベルの設定チェーンがバンドルされています(Permission Management、Holiday Calendar → Work Schedule、Time Type → Time Account Type(Time Profileで結合))。本記事の階層は最初のチェーンであり、他の2つは同じランドスケープゾーンに存在しますが、関連記事(SF-A03-03~SF-A03-06)に属しています。
Client (SuccessFactors Instance)
   │
   ├── Permission Group "PG_Manager" — Managers, Direct Reports
   │      │
   │      └── Permission Role "PR_ESS" — Employee Self-Service, of PG_Manager
   │
   ├── Holiday Calendar "HC_JP2024" — Japan 2024, 16 holidays  (Time Configuration chain, see SF-A03-03/04)
   │      │
   │      └── Work Schedule "WS_JP_Std" — JP Standard, 40H/week, of HC_JP2024
   │
   └── Time Type "TT_Annual" — Annual Leave, category  (Time Configuration chain, see SF-A03-05/06)
          │
          └── Time Account Type "TAT_Annual" — 20 days, 5-day carryover, of TT_Annual

Time Profile "TP_JP_Std" — JP Standard, Work Schedule + Time Account Type bundle
   ├── assigned to ──> Work Schedule "WS_JP_Std"
└── assigned to ──> Time Account Type "TAT_Annual"必須のランドスケープ検証に関する注意: モジュールMaster.mdのER図は、Permission Group ↔ Permission Roleの関係を「N:M」とラベル付けしています。公開されているSuccessFactorsマスタデータランドスケープ(
sf-a01/images/04-sf-a01-master-landscape.html、ゾーンC)は、これを単一の実線の親子コネクタ —PG_Manager → PR_ESS— として描き、ノードサブテキストに「Employee Self-Service · of PG_Manager」と記しています。これは矛盾ではありません。ランドスケープの実線は、1つのPermission Roleインスタンスのデータを代表する来歴チップであり、Permission Groupが正確に1つのPermission Roleを所有するという主張ではありません。実際のSuccessFactors設定では、単一のPermission Groupは、多くの無関係なPermission Role割り当てのGranted-ToまたはTarget Populationとして日常的に参照され、単一のPermission Roleは、異なる割り当て間で異なるPermission Groupを参照できます。これは、まさにMaster.mdのソースが説明する多対多のカーディナリティです。この再利用が実際にどのように機能するかについては、セクション1.4および2.4を参照してください。
設計原則: Permission Group自体にはアクセスロジックが含まれないため、階層内での位置付けは意図的に浅くなっています(クライアントレベル、サブレベルなし)。実際の設定の複雑さはすべて、Permission Roleの割り当てがPermission Groupをどのように組み合わせるか(セクション2.4)にあり、グループオブジェクト自体にはありません。
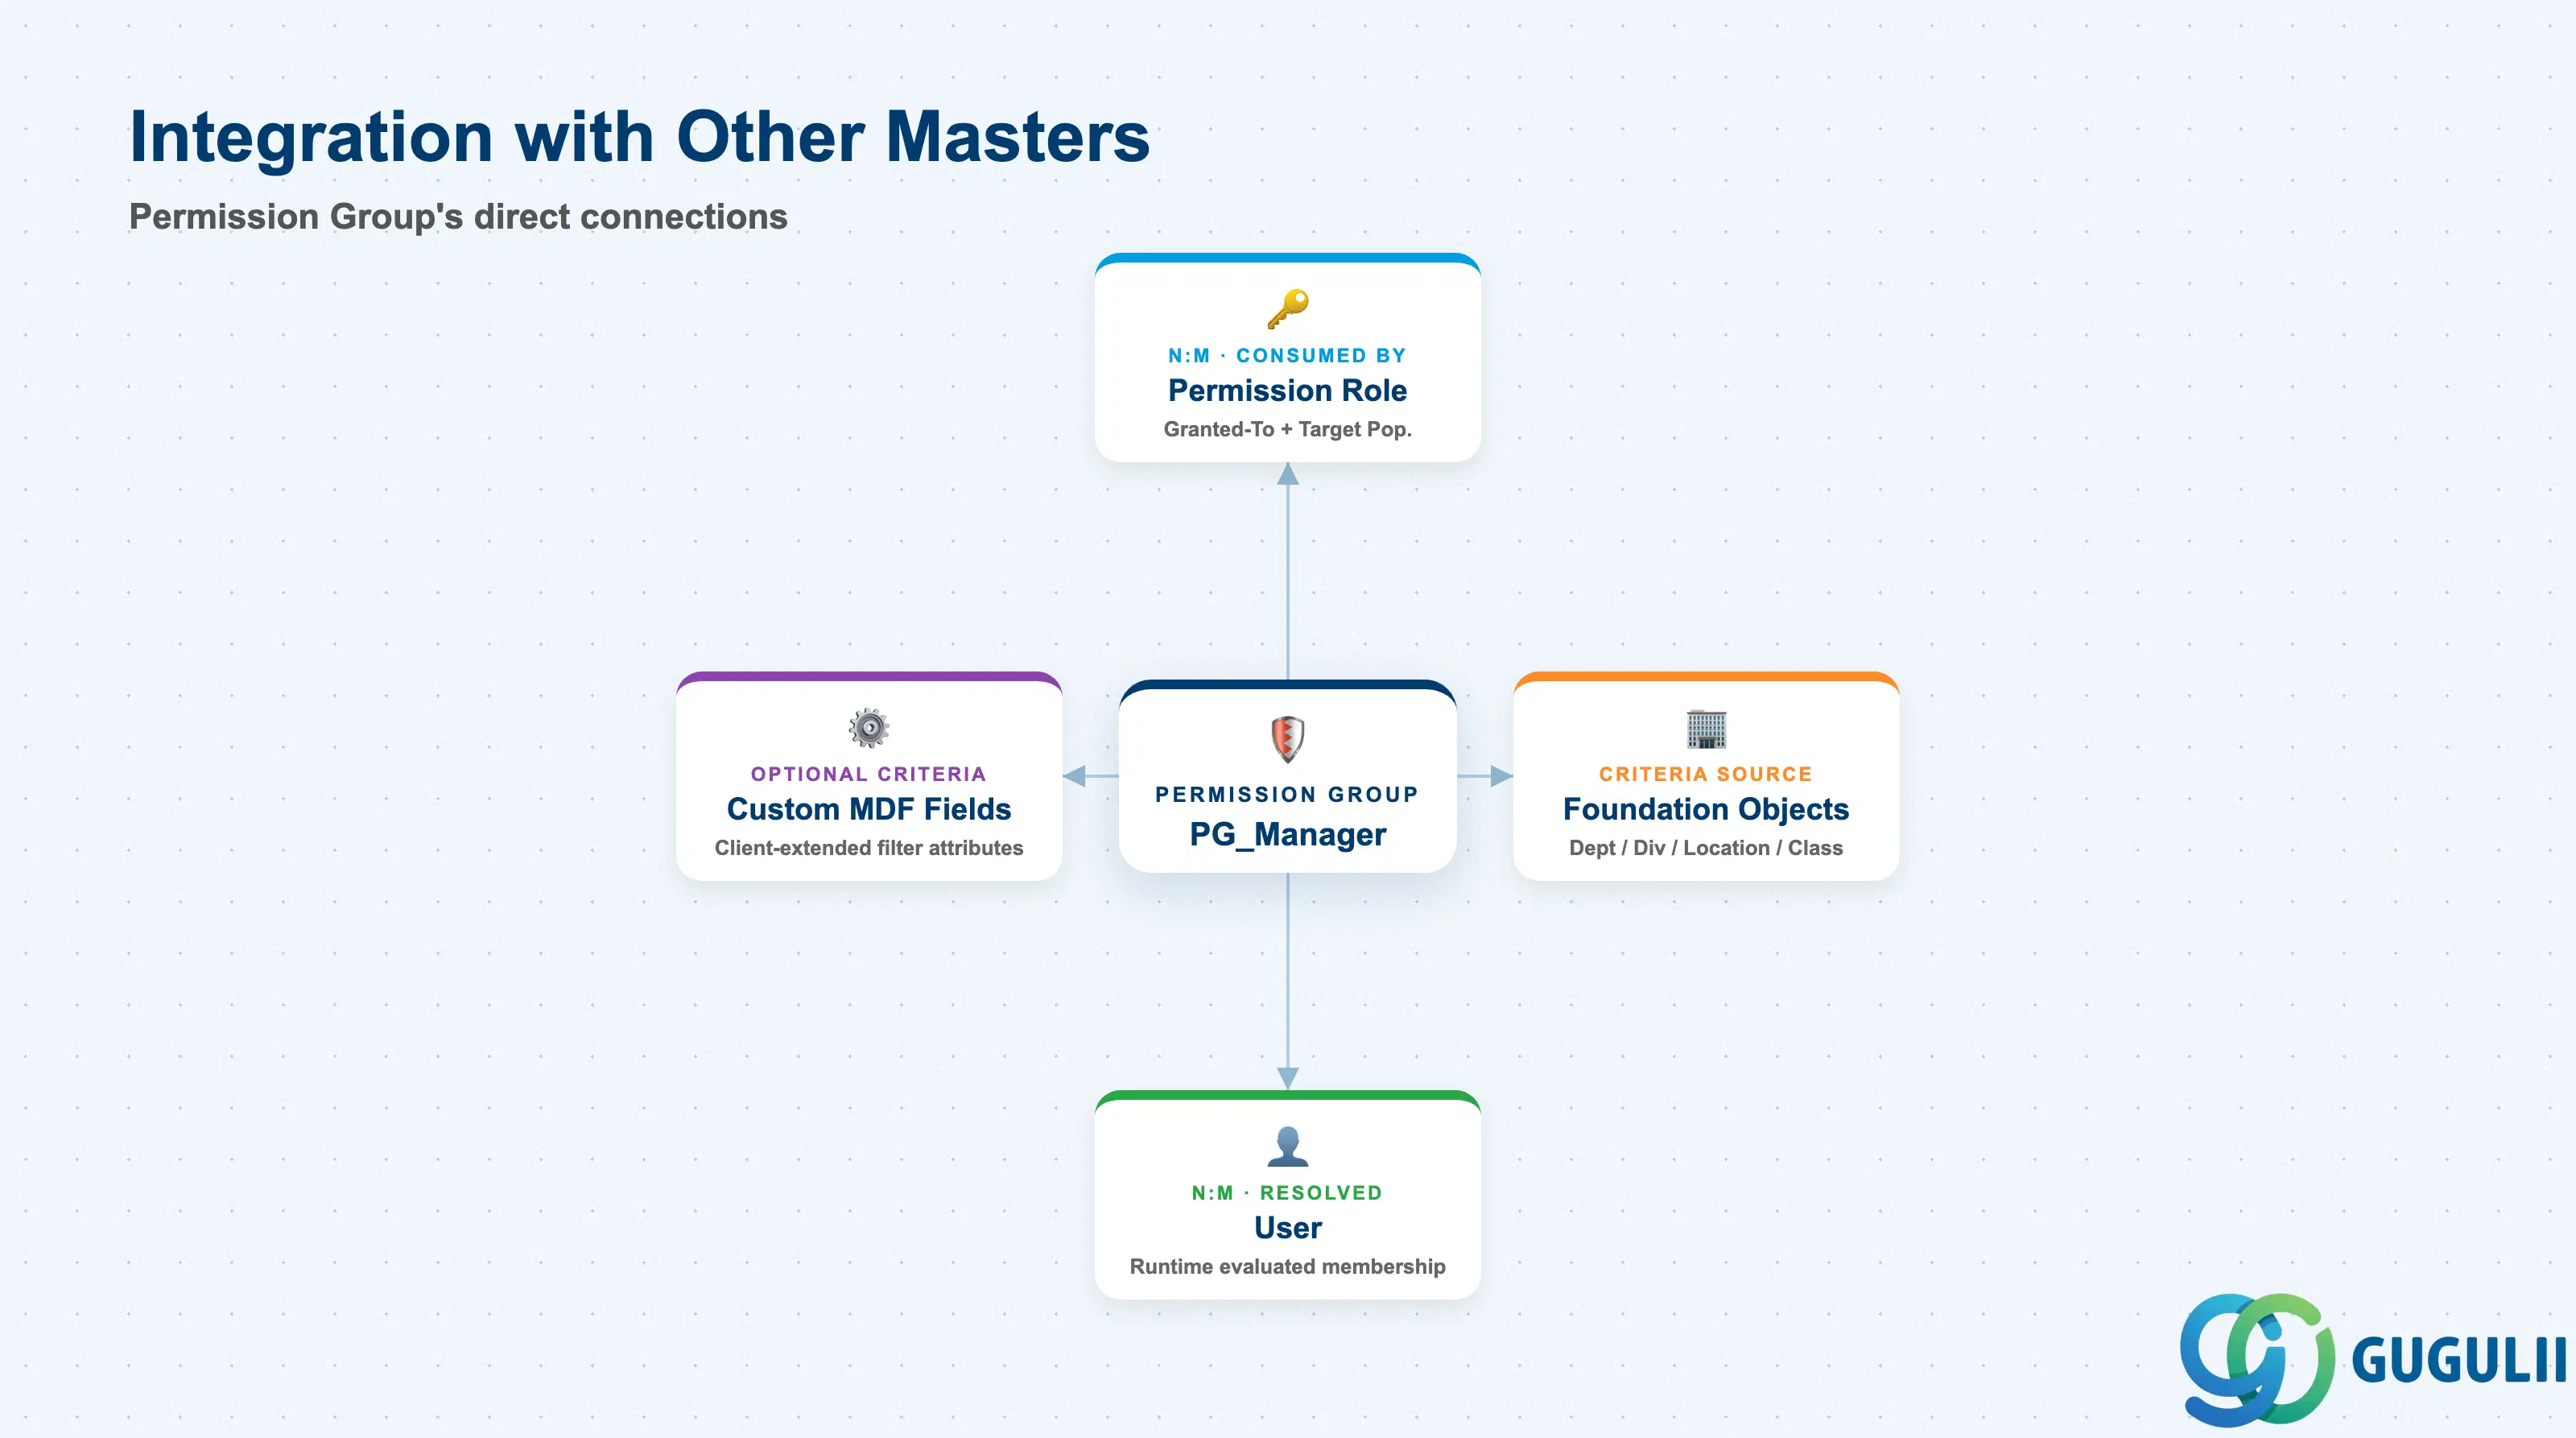
権限グループは、どちらの方向においても単独で存在するわけではありません。動的グループは他のファンデーションオブジェクトからその基準を引き出し、また、すべてのグループの解決済みメンバーシップ(動的または静的)は、最終的に他のオブジェクト(およびログインしているすべてのユーザー)が依存する権限ロールの割り当てに供給されます。
| オブジェクト | 関係性 | 実務上の注意点 |
|---|---|---|
| 権限ロール | 消費される(実務上はN:M) — 権限ロールの設定は、許可グループをその許可対象母集団、ターゲット母集団、またはその両方として参照する | 単一の許可グループは、多くの異なる権限ロール割当で共通して再利用されることが多い(例:「PG_Manager」をESSロールと報酬計画ロールの両方のターゲット母集団として使用)。この再利用こそが、セクション1.3で示された「N:M」カーディナリティの実務上の表現である。 |
| 部門 / 事業部 / 勤務地 / 従業員区分(ファンデーションオブジェクト) | 参照される(条件ソース) — 動的グループのルール条件は、これらのファンデーションオブジェクトのフィールド値から構築される | ファンデーションオブジェクトの組織構造フィールドを変更すると(例:部門を別の事業部配下に移動)、動的グループのメンバーシップが静かに変化し、それを通じて誰が何にアクセスできるかが変わる可能性がある。これは組織再編直後に予期せぬ権限変更が発生する、頻繁で追跡が困難な根本原因である。 |
| カスタムMDFオブジェクトフィールド | 参照される(オプションの条件ソース) — 動的グループは、標準のファンデーションオブジェクトフィールドだけでなく、カスタムメタデータフレームワークフィールドでフィルタリングできる | クライアントがEmployee Centralを拡張し、グループ条件ルールビルダーでフィルタリング可能なカスタムフィールドを公開すると、ビジネス固有の条件(例:「原価センタタイプ = シェアードサービス」)が可能になる。 |
| ユーザ | 解決されたメンバーシップ(N:M、計算値) — すべての動的グループのライブメンバーリスト、およびすべての静的グループの明示的メンバーリストは、最終的にユーザレコードのセットに解決される | 解決されたグループメンバーシップは、RBPエンジンがログイン時/実行時に評価して、そのユーザの表示可能なメニュー、編集可能なフィールド、アクセス可能な従業員レコードを決定するものである。メンバーシップの解決先となるレコードについては、SF-A04-03(ユーザ)を参照のこと。 |
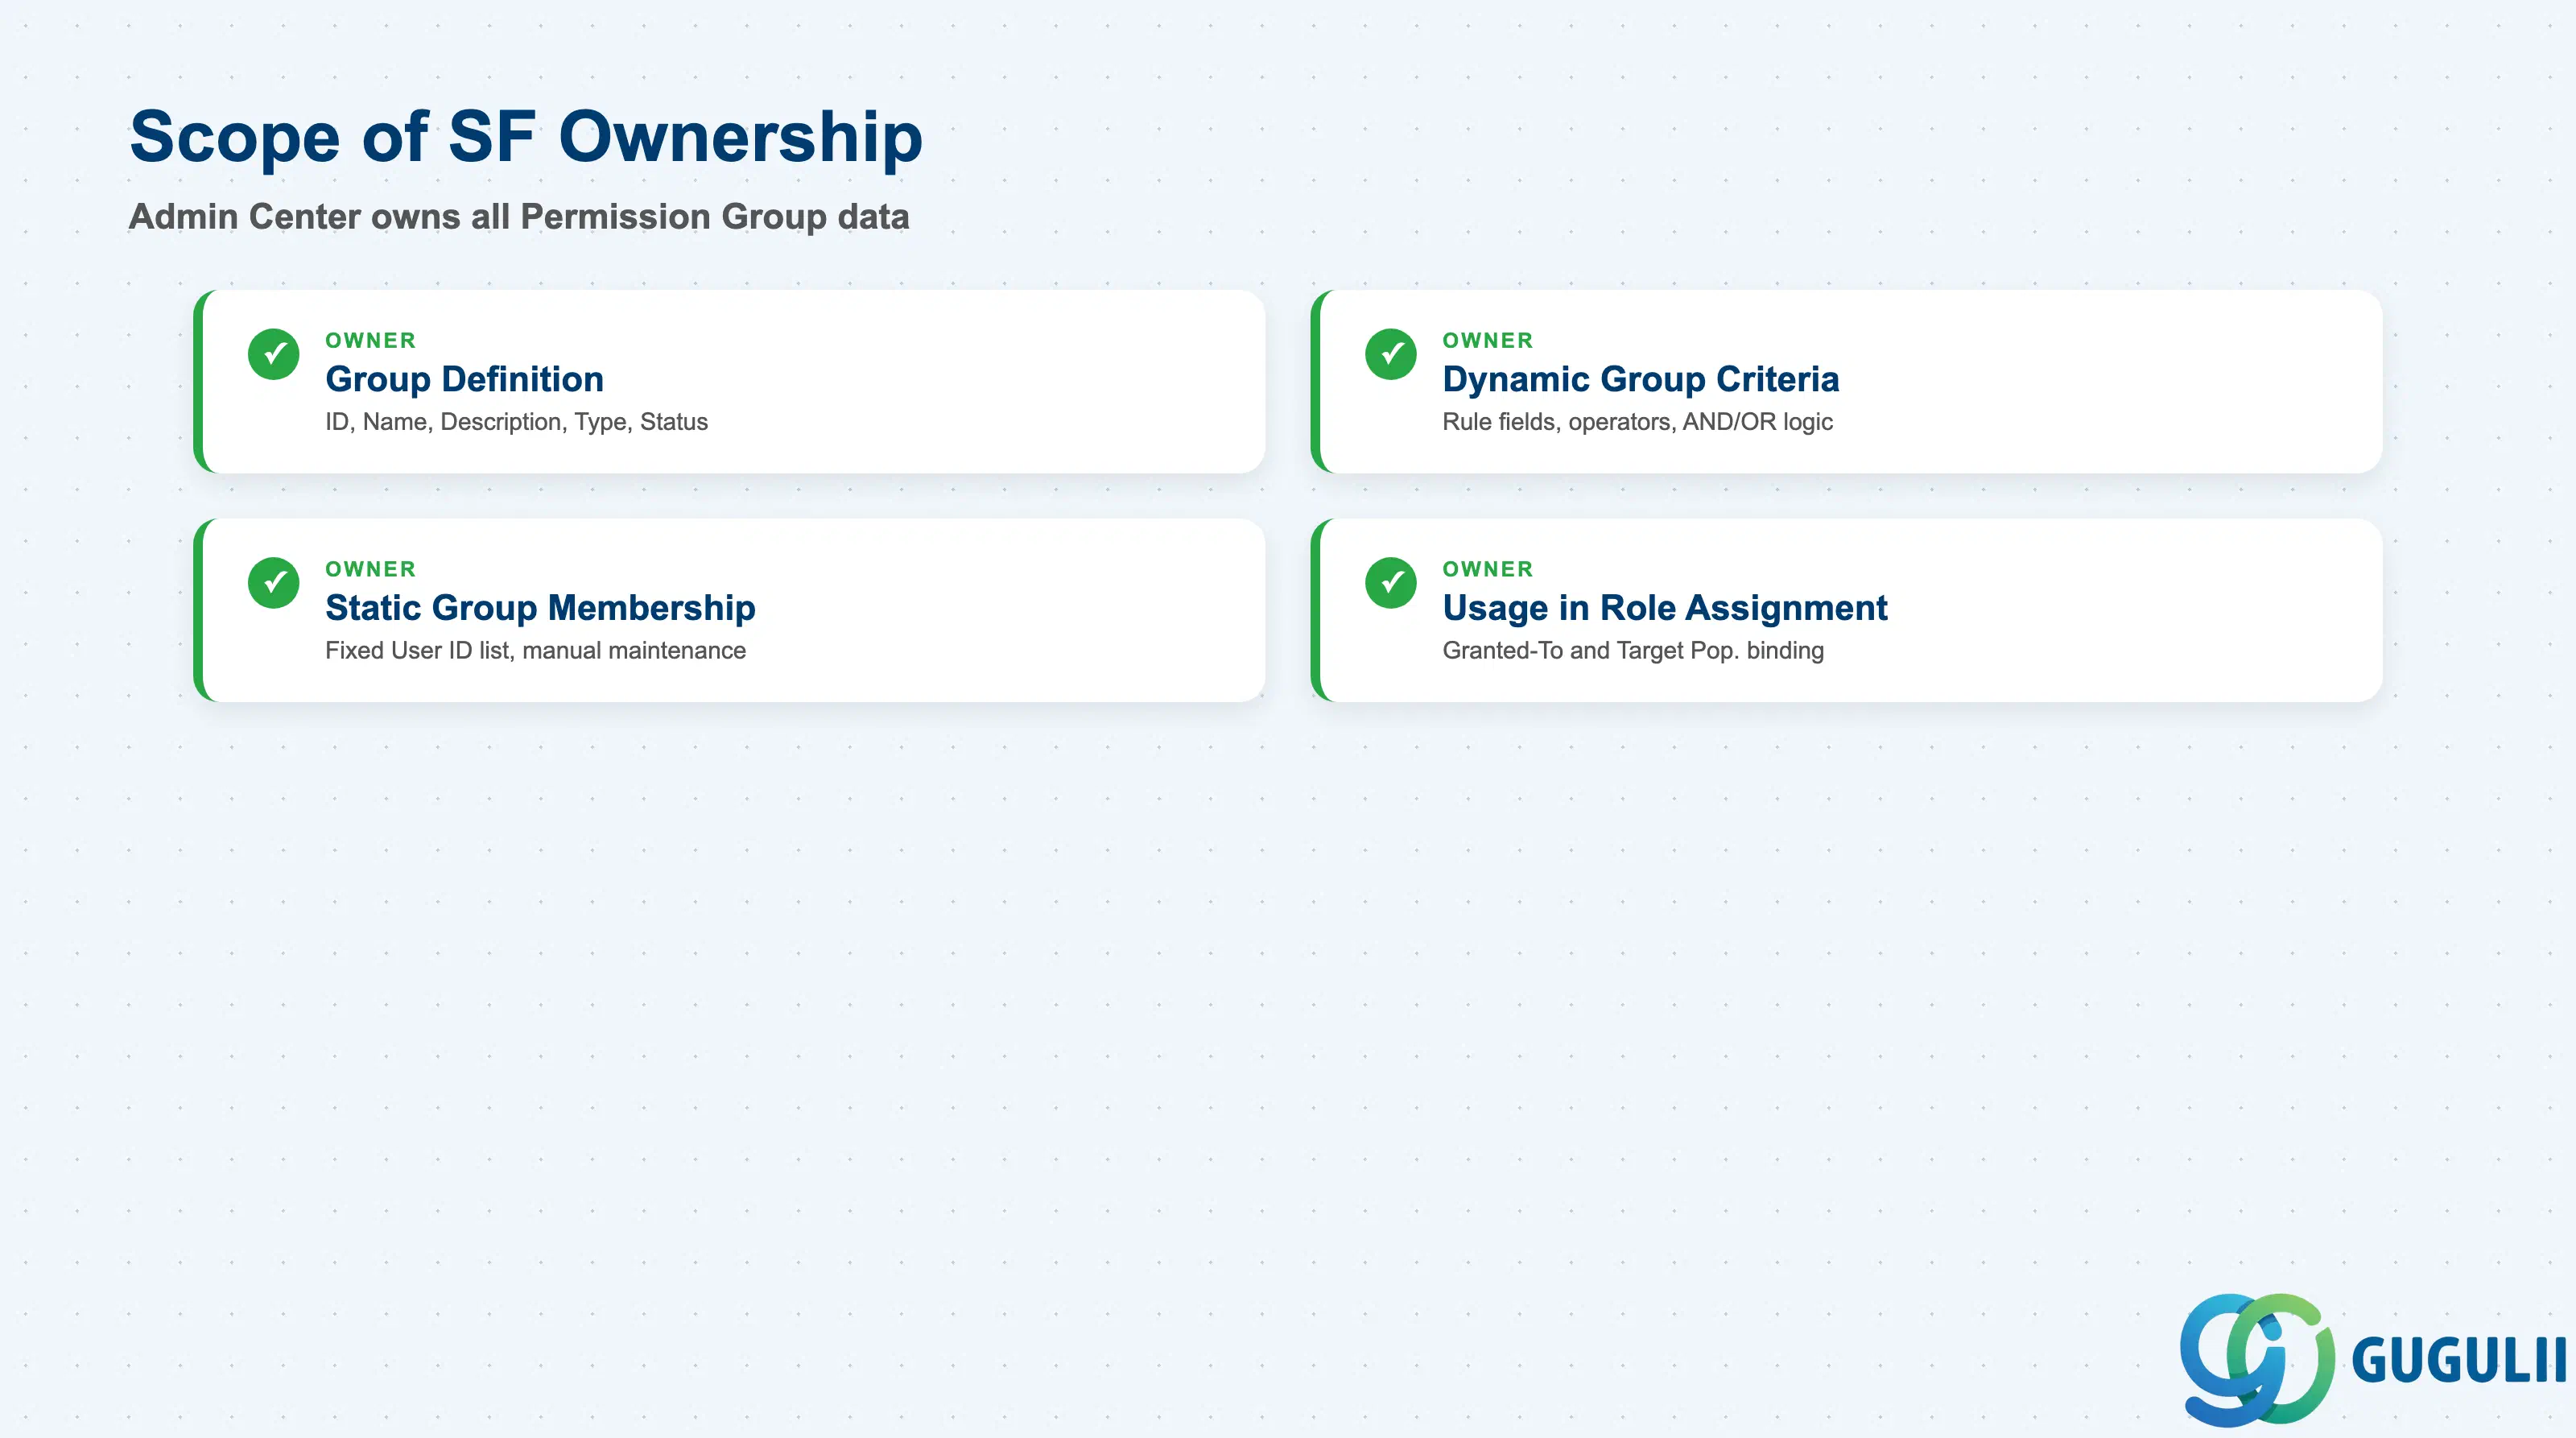
| データセクション | SF関与 | 備考 |
|---|---|---|
| グループ定義(コア識別) | ◎ オーナー | グループID、グループ名、説明、グループタイプ、ステータス |
| 動的グループ基準 | ◎ オーナー | ルールベースの基準フィールド、演算子、AND/ORロジック |
| 静的グループメンバーシップ | ◎ オーナー | 手動で管理される固定ユーザーIDリスト |
| ロール割当での使用 | ◎ オーナー | グループが権限ロールの「許可対象」および「対象母集団」設定にどのようにバインドされるか |
凡例: ◎ = オーナー / クリティカル、○ = 直接関与
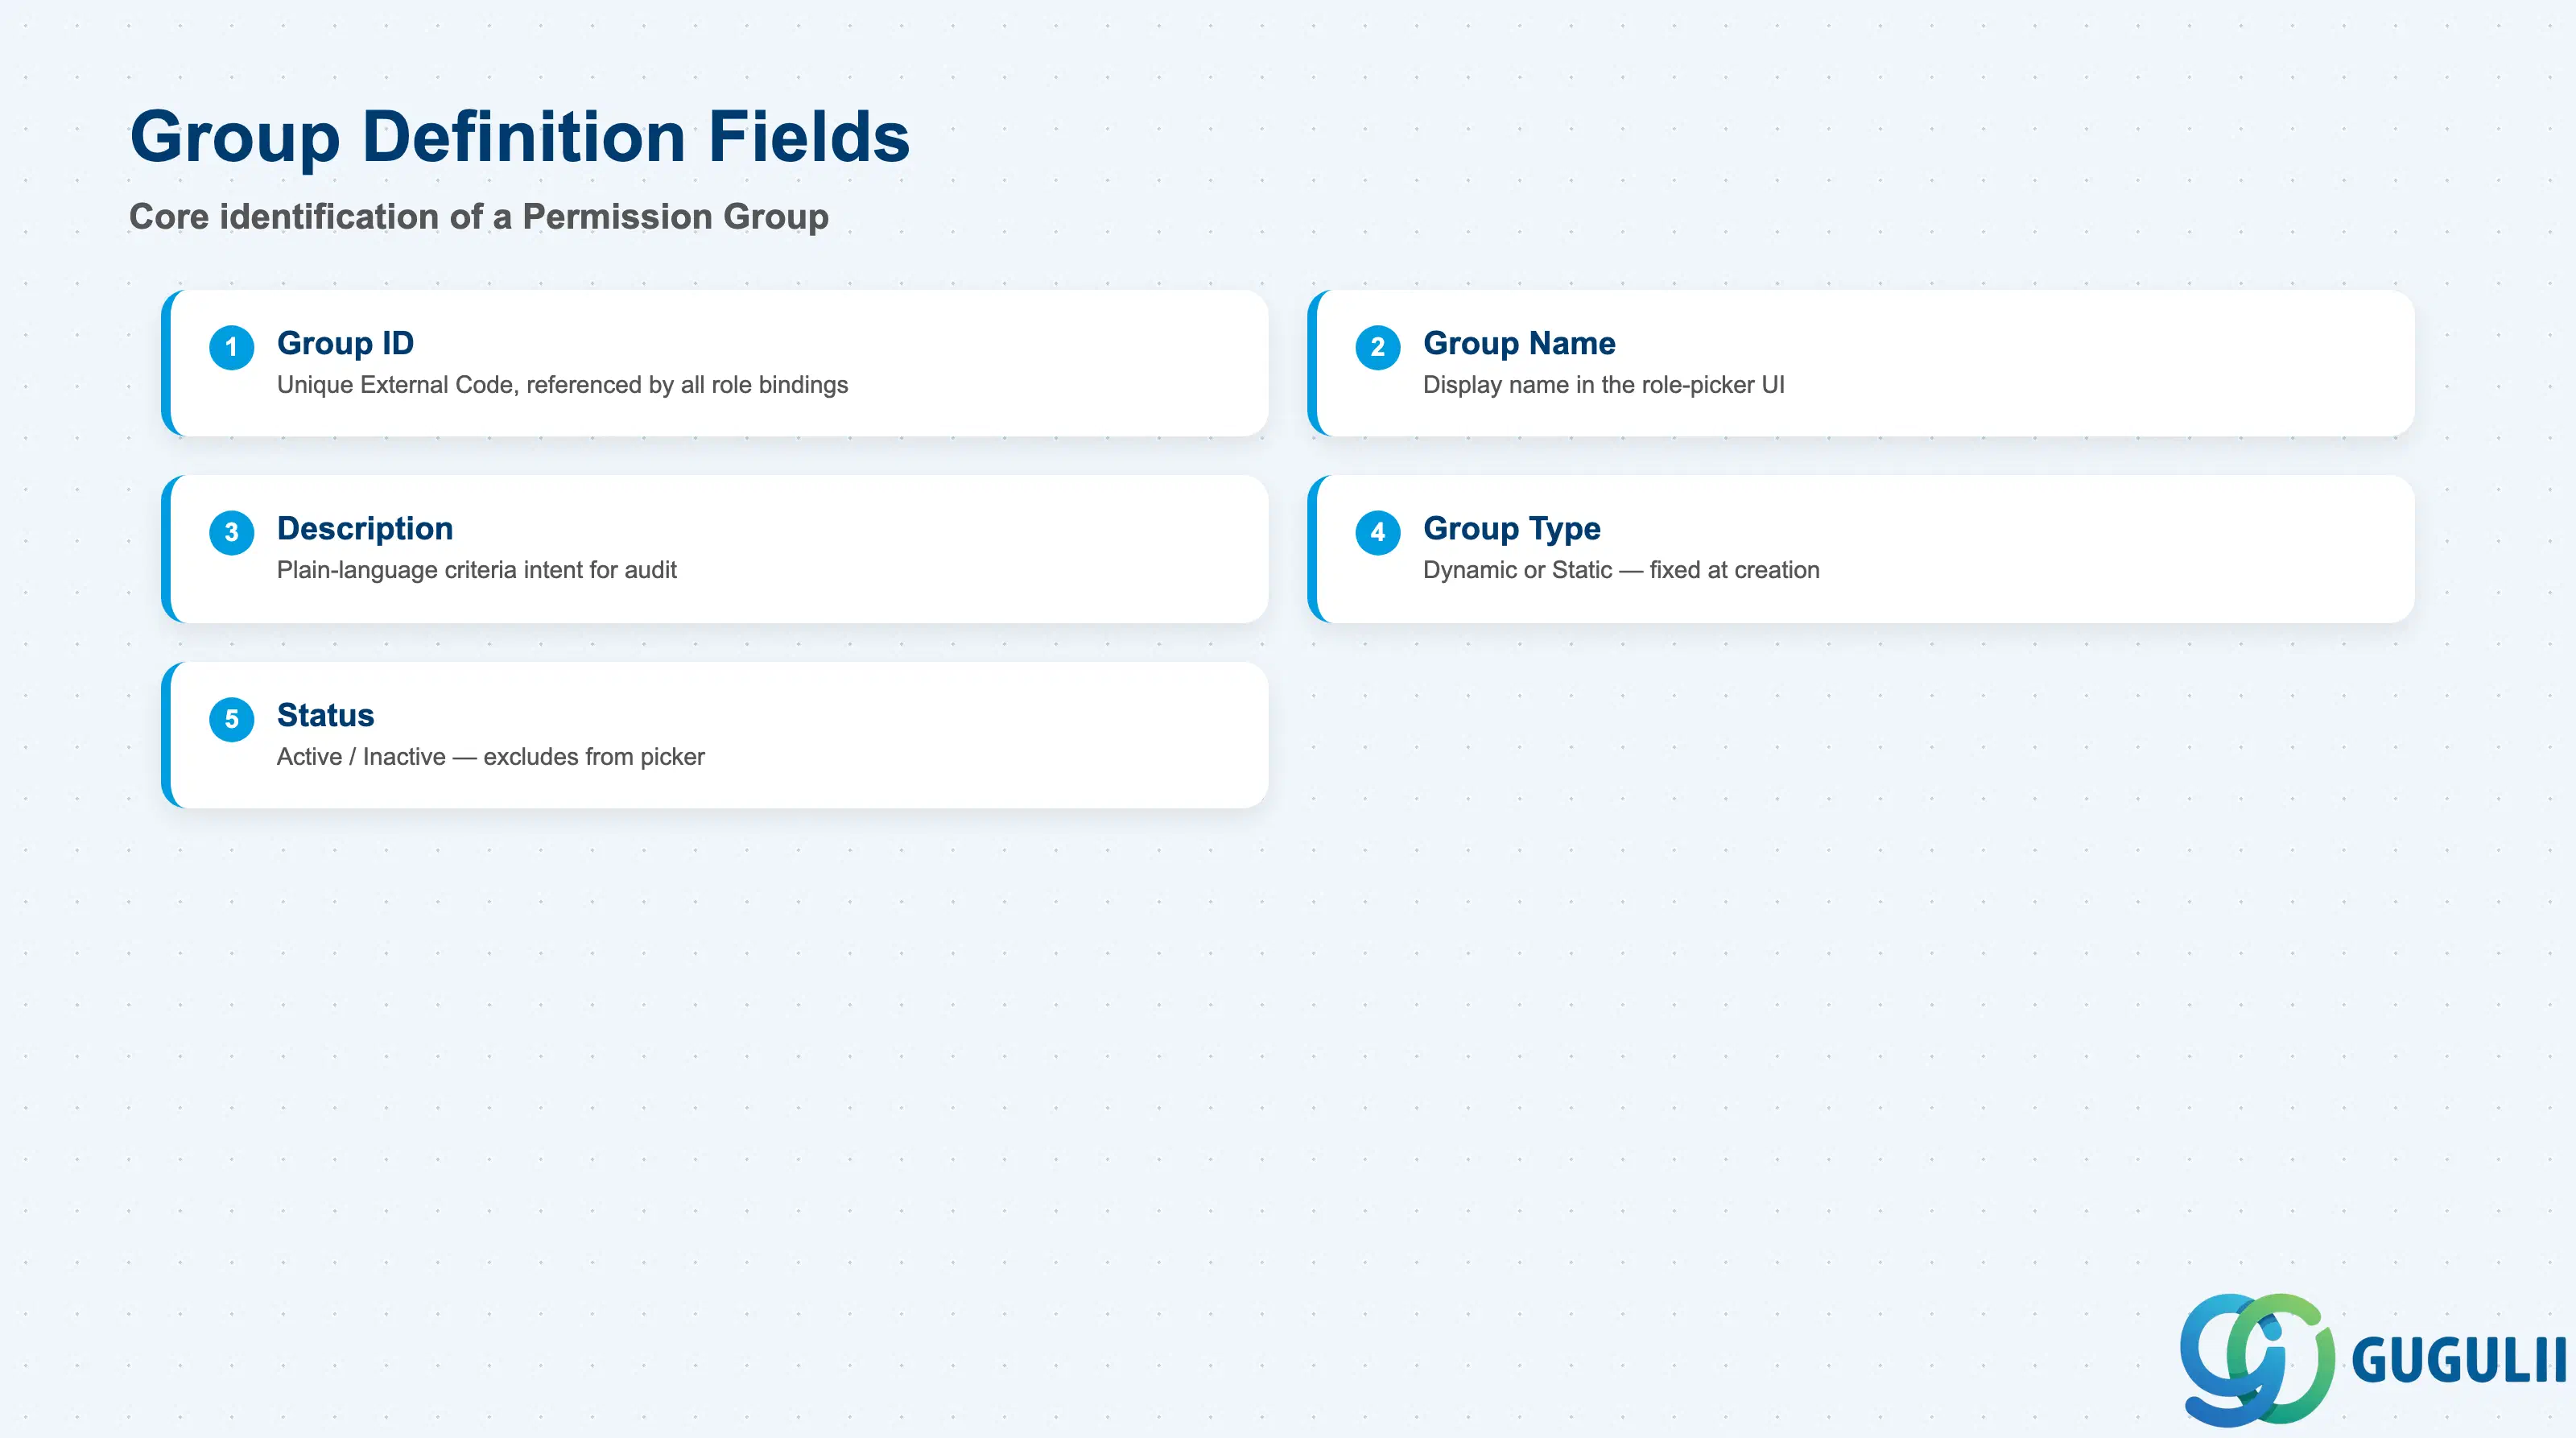
グループ定義は、権限グループが存在するために最低限必要なレコードです。すべての権限ロールバインディング、および「権限ロール管理」内のすべてのグループピッカーは、この定義に解決されます。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| グループID | 権限グループの一意の識別子(外部コード) | すべての権限ロールの「許可先」および「対象集団」バインディングが参照するキー値。本稼働開始前に命名規則(例:PG_ プレフィックス+目的)を合意しておくこと — ロールがバインドされた後に名前を変更すると、古いIDを参照するすべてのロール割当を再確認する必要がある。 |
| グループ名 | 「権限ロールの管理」内のグループ選択画面に表示される名称 | グループ自体の対象集団を説明するものであるべきで、最初に使用されるロールに基づくべきではない(例:「PG_Manager」とすべきで「PG_CompAccess」とすべきではない) — 単一のグループは後日、複数の無関係なロール割当で再利用されることが多く、ロール固有の命名は時間の経過とともに誤解を招く。 |
| 説明 | グループが誰を表し、なぜ存在するかを説明する自由記述テキスト | 基準の意図が平易な言葉で文書化される唯一の場所。アクセスレビュー監査において、レビュー担当者が「このグループはなぜ存在し、誰がその基準を承認したのか」と質問する場合に不可欠。 |
| グループタイプ | 動的グループ / 静的グループ(1.2項参照) | 作成時に実質的に固定される — SuccessFactorsは静的グループを動的グループにその場で変換することをサポートしていない。古いグループを参照していたすべての権限ロールを再ポイントしながら、別のタイプでグループを再作成することが標準的な是正措置。 |
| ステータス | 有効 / 無効 | 無効なグループは、新しいロールバインディング用のグループ選択画面から除外されるが、すでにそれを参照しているロールから自動的に削除されるわけではない — 有効なロールにまだアタッチされているグループを非アクティブ化する前に、監査し手動でバインドを解除すること。 |
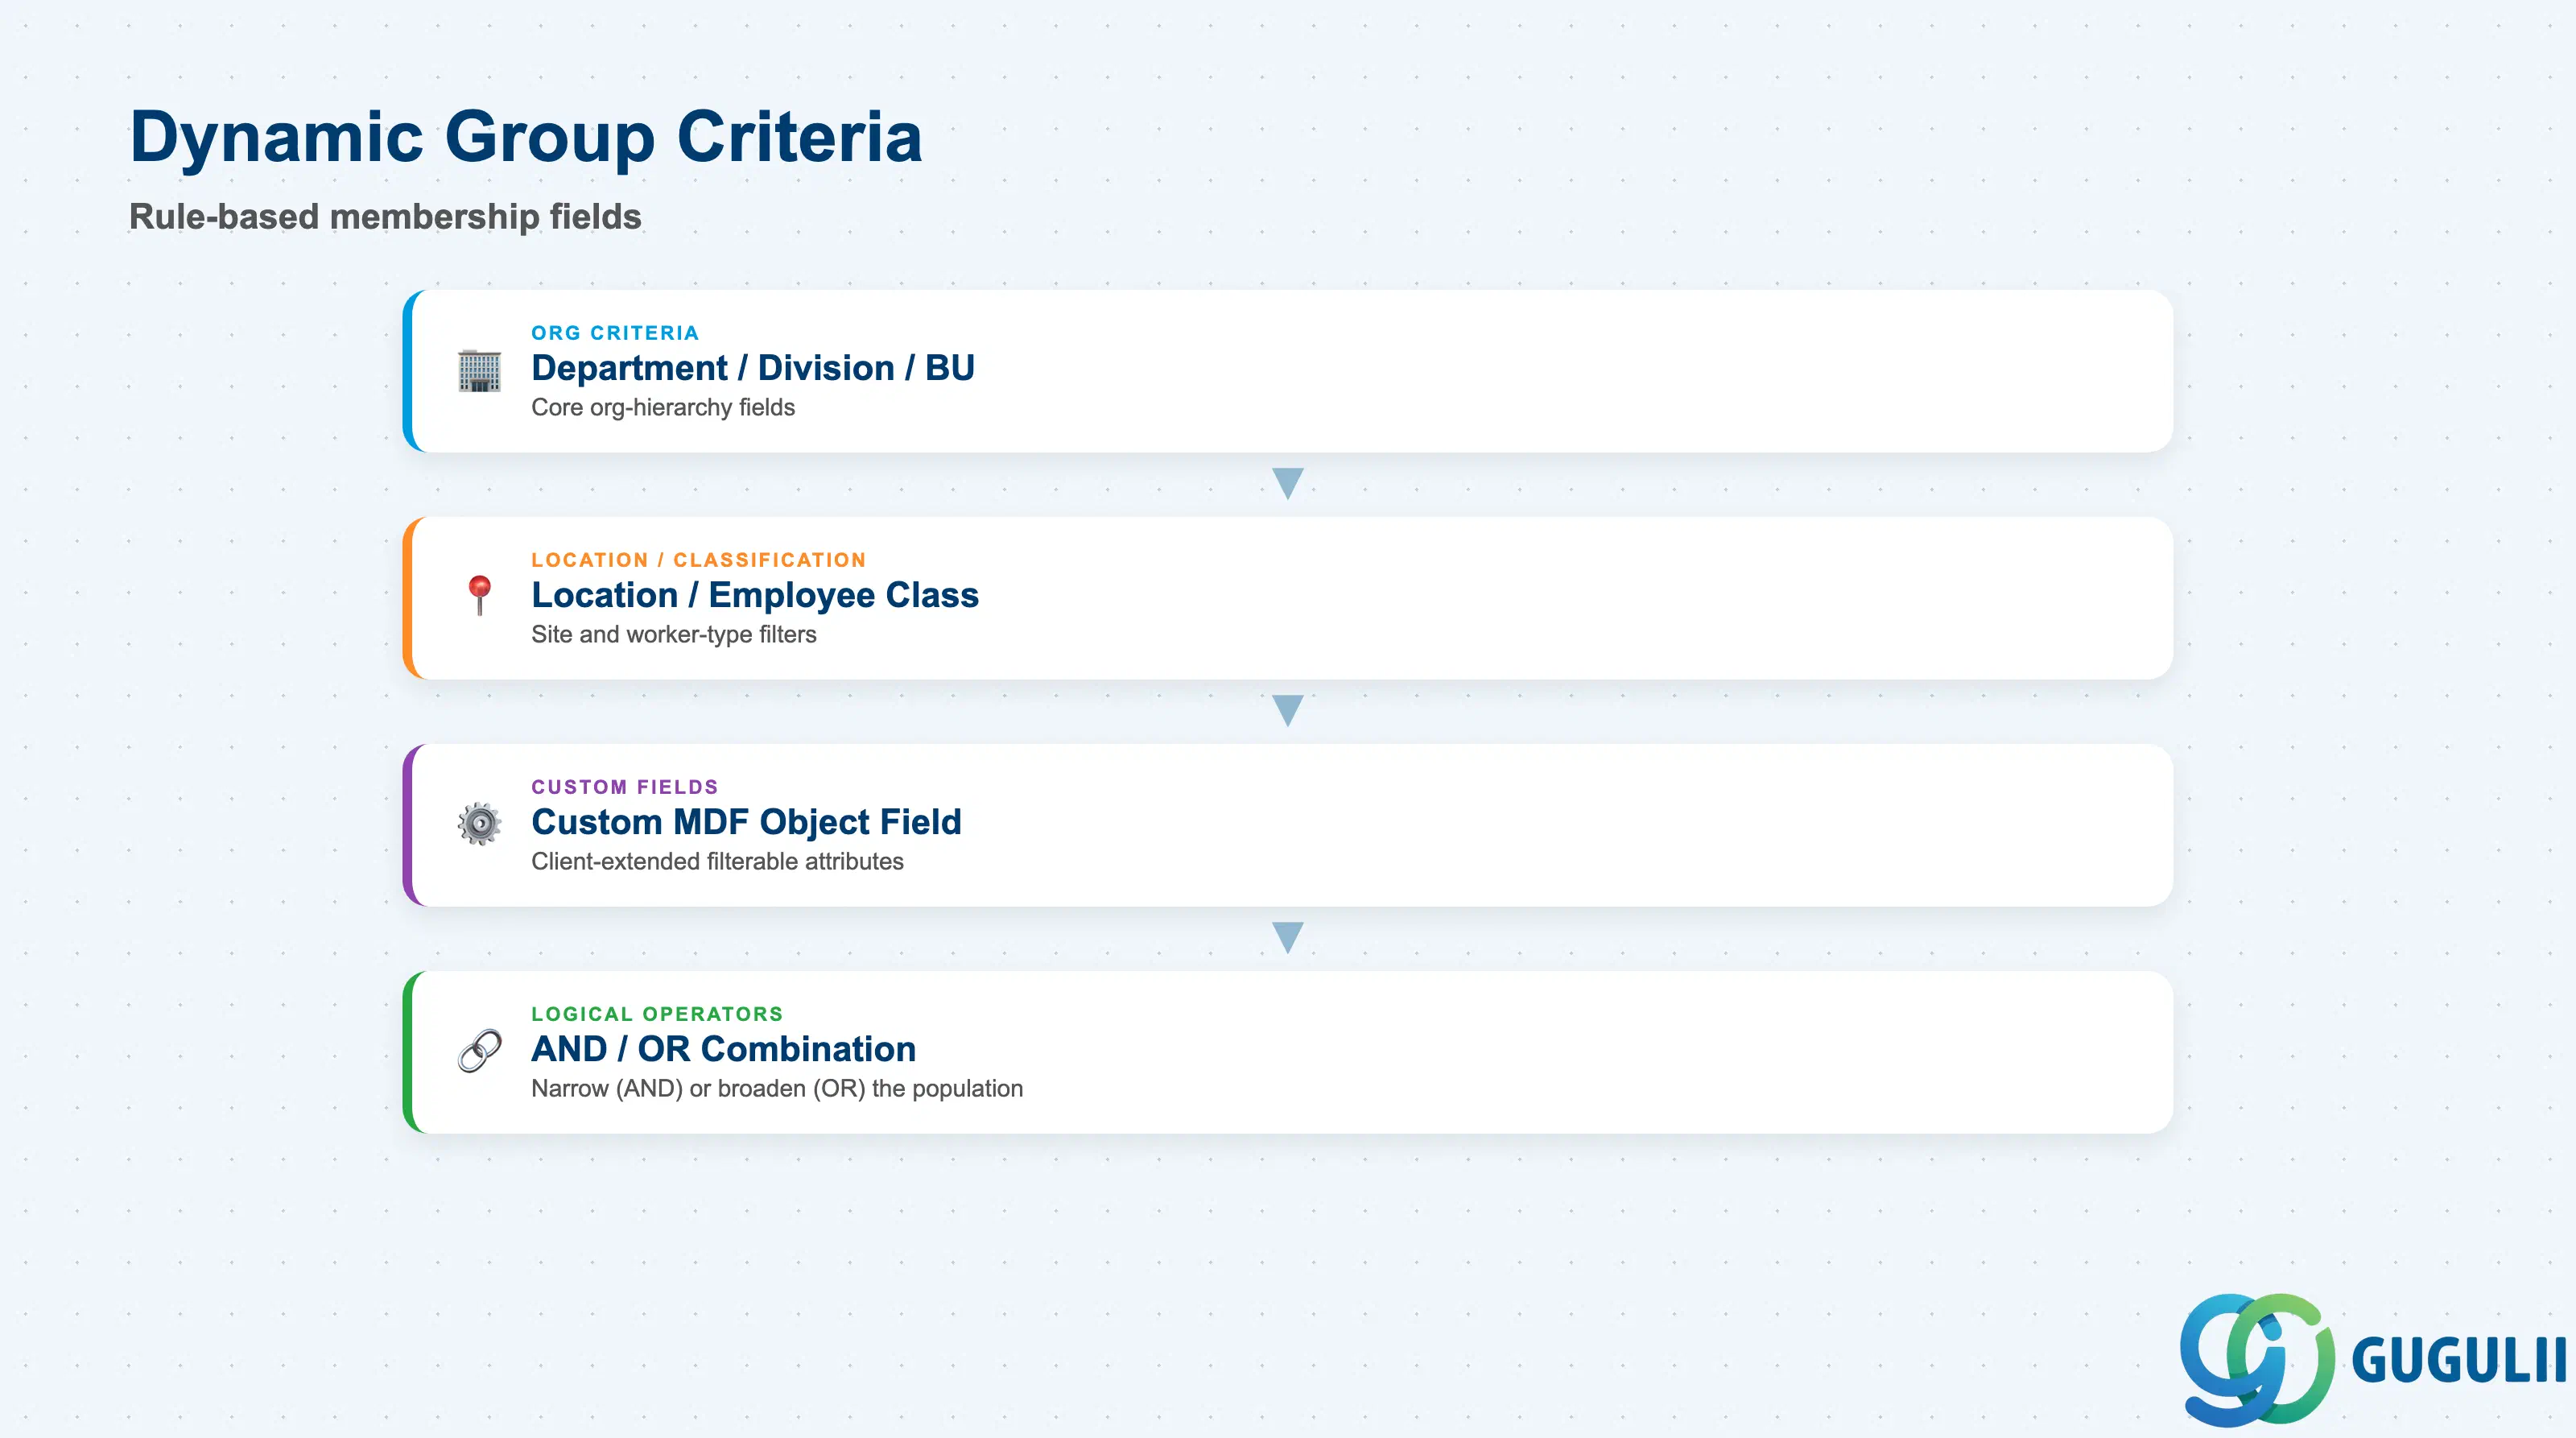
動的グループ条件は、ライブメンバーシップを決定するルール定義です。条件はリアルタイムの従業員データに対して評価されるため、このセクションによって権限グループが静的なリストから自己管理型の母集団へと変わります。
| 条件フィールド | 説明 | 実践的な使用方法 |
|---|---|---|
| 部門 / 事業部 / ビジネスユニット | 組織階層のファンデーションオブジェクトフィールド | マネージャータイプのグループで最も一般的な条件基準(例:「部門 = DEPT_S01 の全員」)。従業員のジョブ情報の部門が変更されると、メンバーシップが自動的に更新されるため、手動での再追加は不要。 |
| ロケーション | 物理的な勤務地フィールド | サイト固有のアクセスに使用(例:1つのロケーションに限定された設備承認グループ)。AND ロジックで部門と組み合わせると、特定のロケーションの特定の部門のみにグループを限定できる。 |
| 従業員区分 | 正社員 / 外部労働者 / インターンの分類フィールド | 機密性の高い報酬や業績評価の対象母集団から外部労働者を除外するために頻繁に使用。別途手動の除外リストを維持する必要がない。 |
| カスタムMDFオブジェクトフィールド | クライアント拡張されたメタデータフレームワークフィールド | フィルタリング可能として公開されたフィールドを使用して、ビジネス固有の条件(例:「原価センタタイプ = シェアードサービス」)を有効化。グループツール自体以外にMDF設定作業が必要。 |
| 論理演算子(AND / OR) | 複数の条件行を1つのルールに結合 | AND は母集団を絞り込み(部門 = X AND ロケーション = Y)、OR は拡大する(部門 = X OR 部門 = Z)。AND/OR の誤用は、動的グループが予期せず誤った従業員を含んだり除外したりする最も一般的な原因。 |
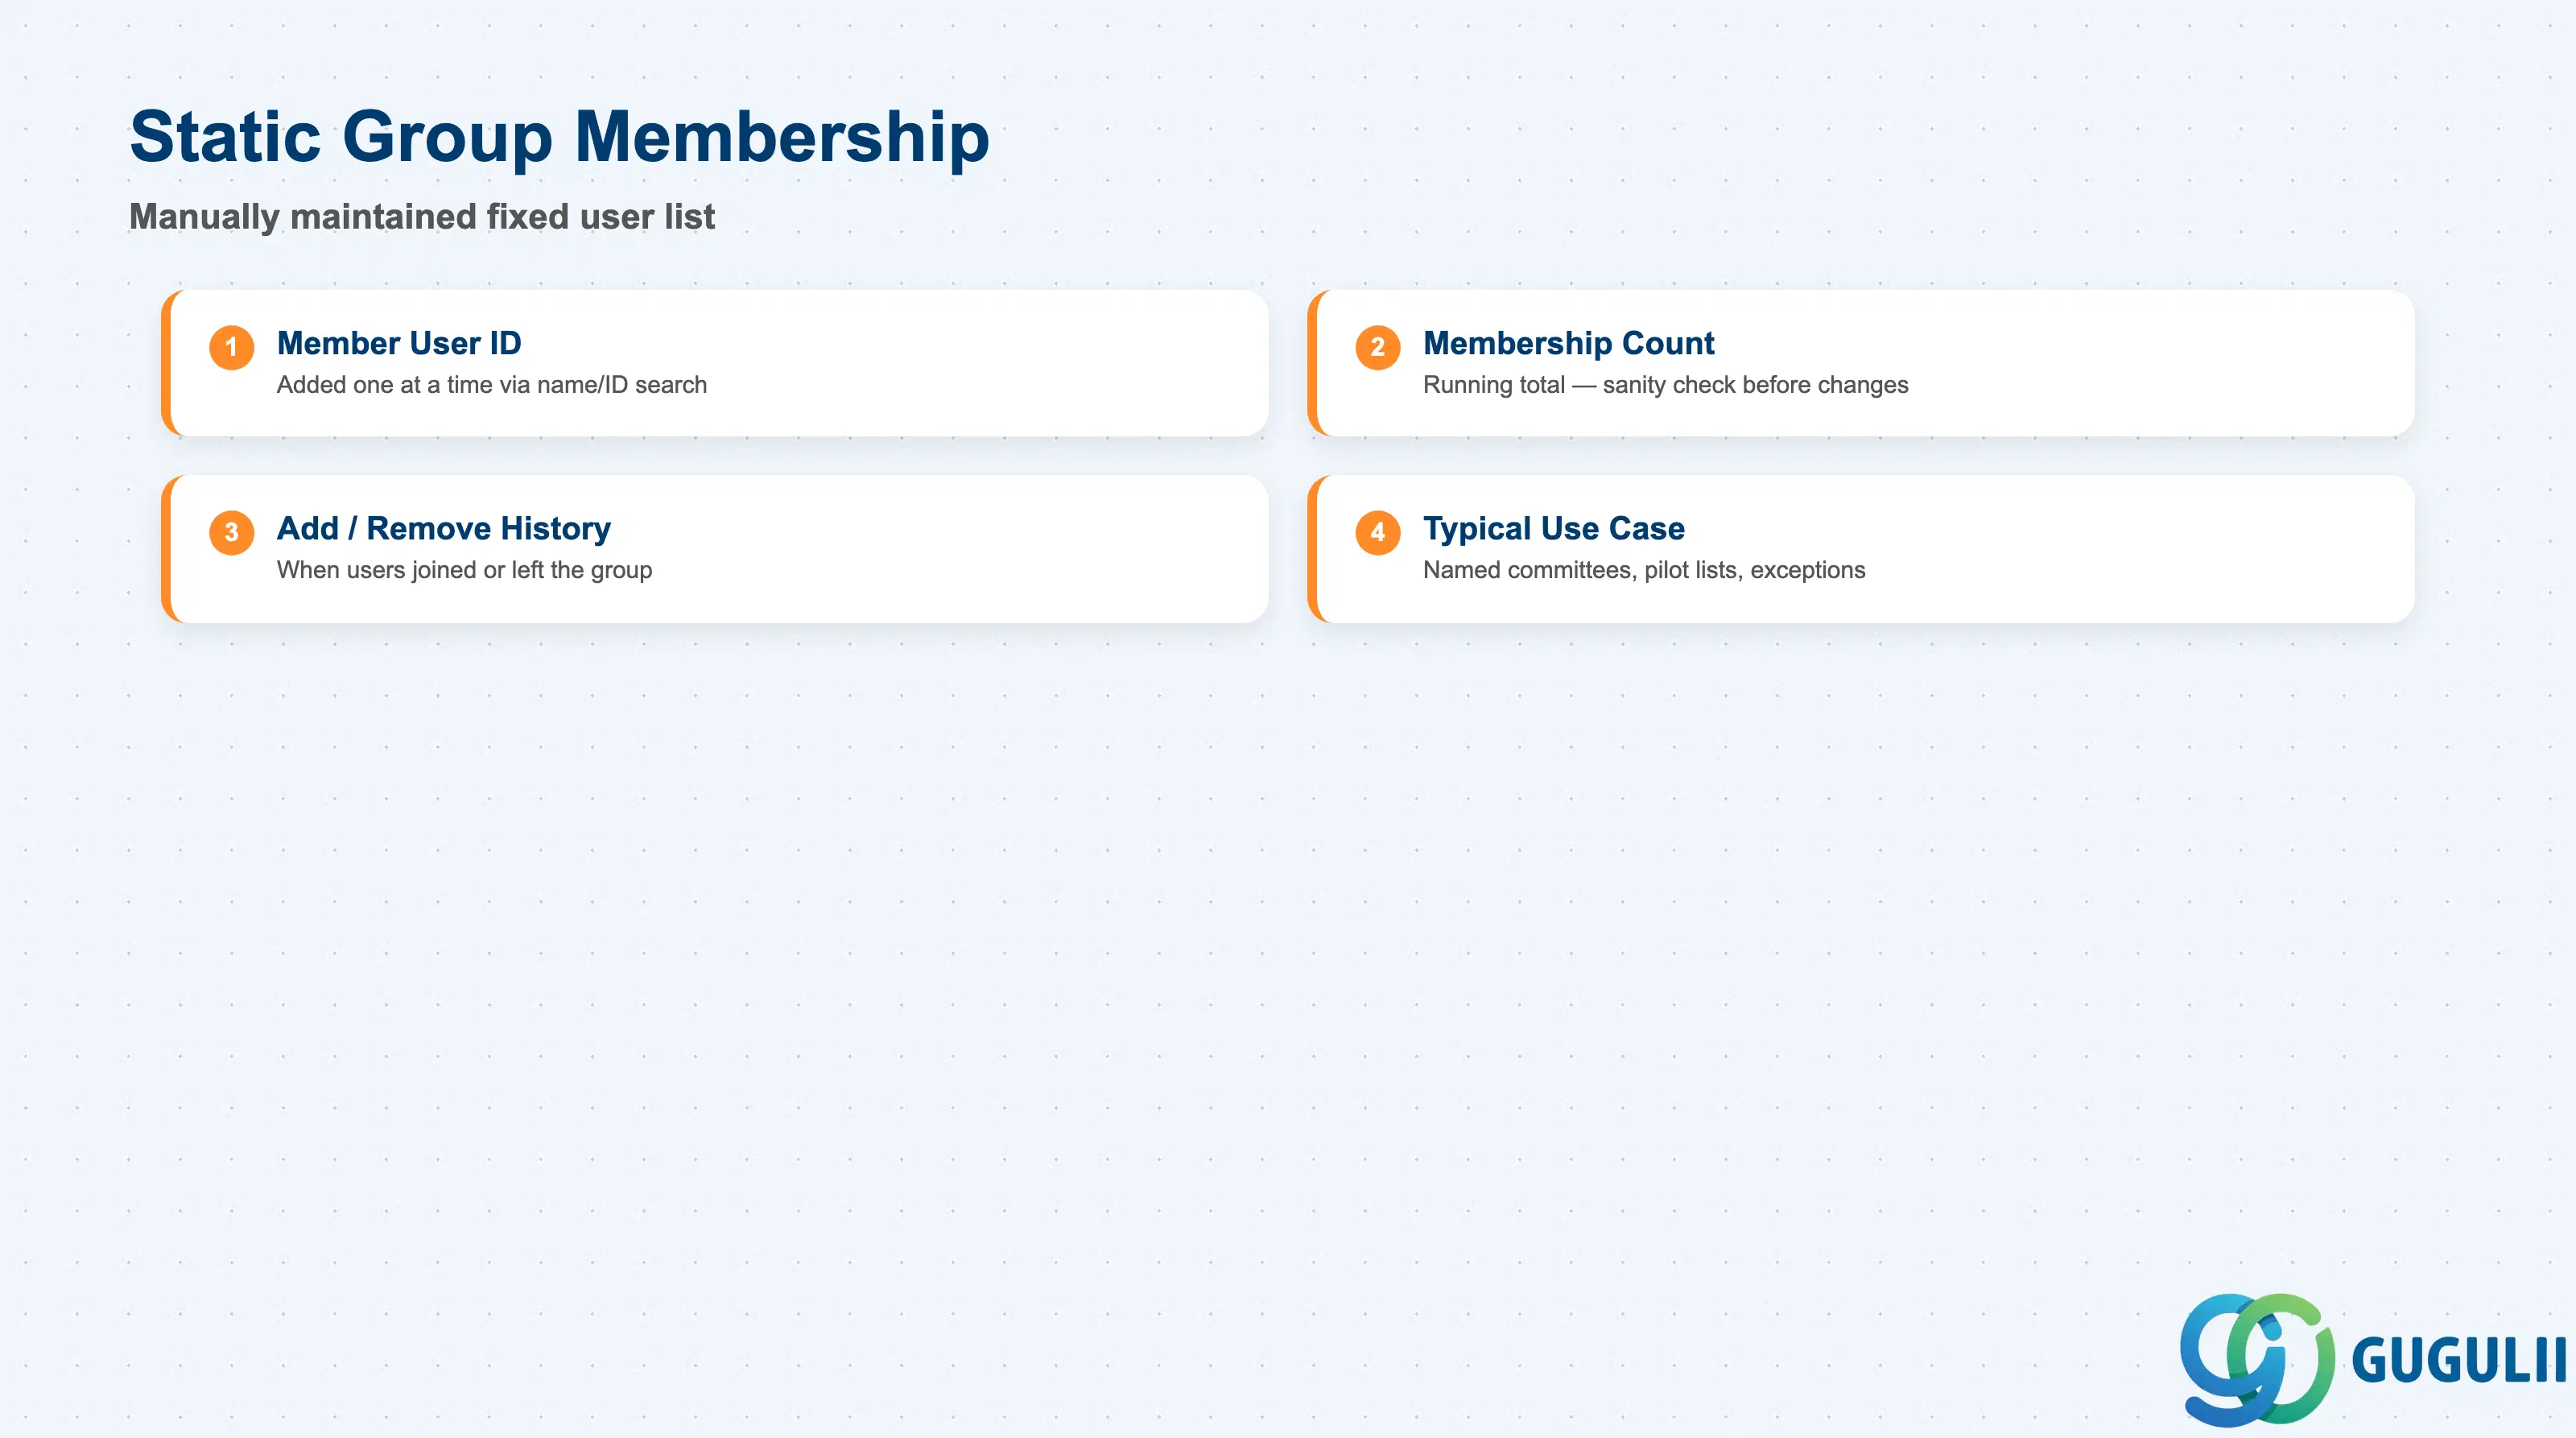
静的グループメンバーシップは、意図的に手動のメカニズムであり、組織データから導出可能ではなく、真に名前ベースである集団のために予約されています。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| メンバーユーザID | 固定リストに追加された個々のユーザ | 「権限グループ管理」内で名前/ID検索により1件ずつ選択 — ファンデーションオブジェクトのような一括CSVインポートによる静的グループメンバーシップ登録は不可。 |
| メンバー数 | 静的リストに現在含まれるユーザの累計数 | ロール変更の公開前に実施する有用な健全性チェック — 本来の委員会規模を超えて静的に増加した静的グループは、アクセスレビューでよく指摘される。 |
| 追加/削除履歴 | ユーザがグループに追加または削除された日付の有効な記録 | 静的グループの変更は従業員データに基づかないため、退職者やロール変更者の削除はオーナーが手動で覚えておく必要がある — 動的グループとは異なり、このクリーンアップを自動的に強制する仕組みはない。 |
| 典型的なユースケース | 指名委員会、パイロットユーザリスト、例外アクセス権限の付与 | 静的グループは真に名前ベースの集団(例:特定の運営委員会)に限定して使用すること。組織ベースの動的グループの代わりに静的グループを使用すると、人員構成が変わるたびに手動メンテナンスの負荷が発生する。 |
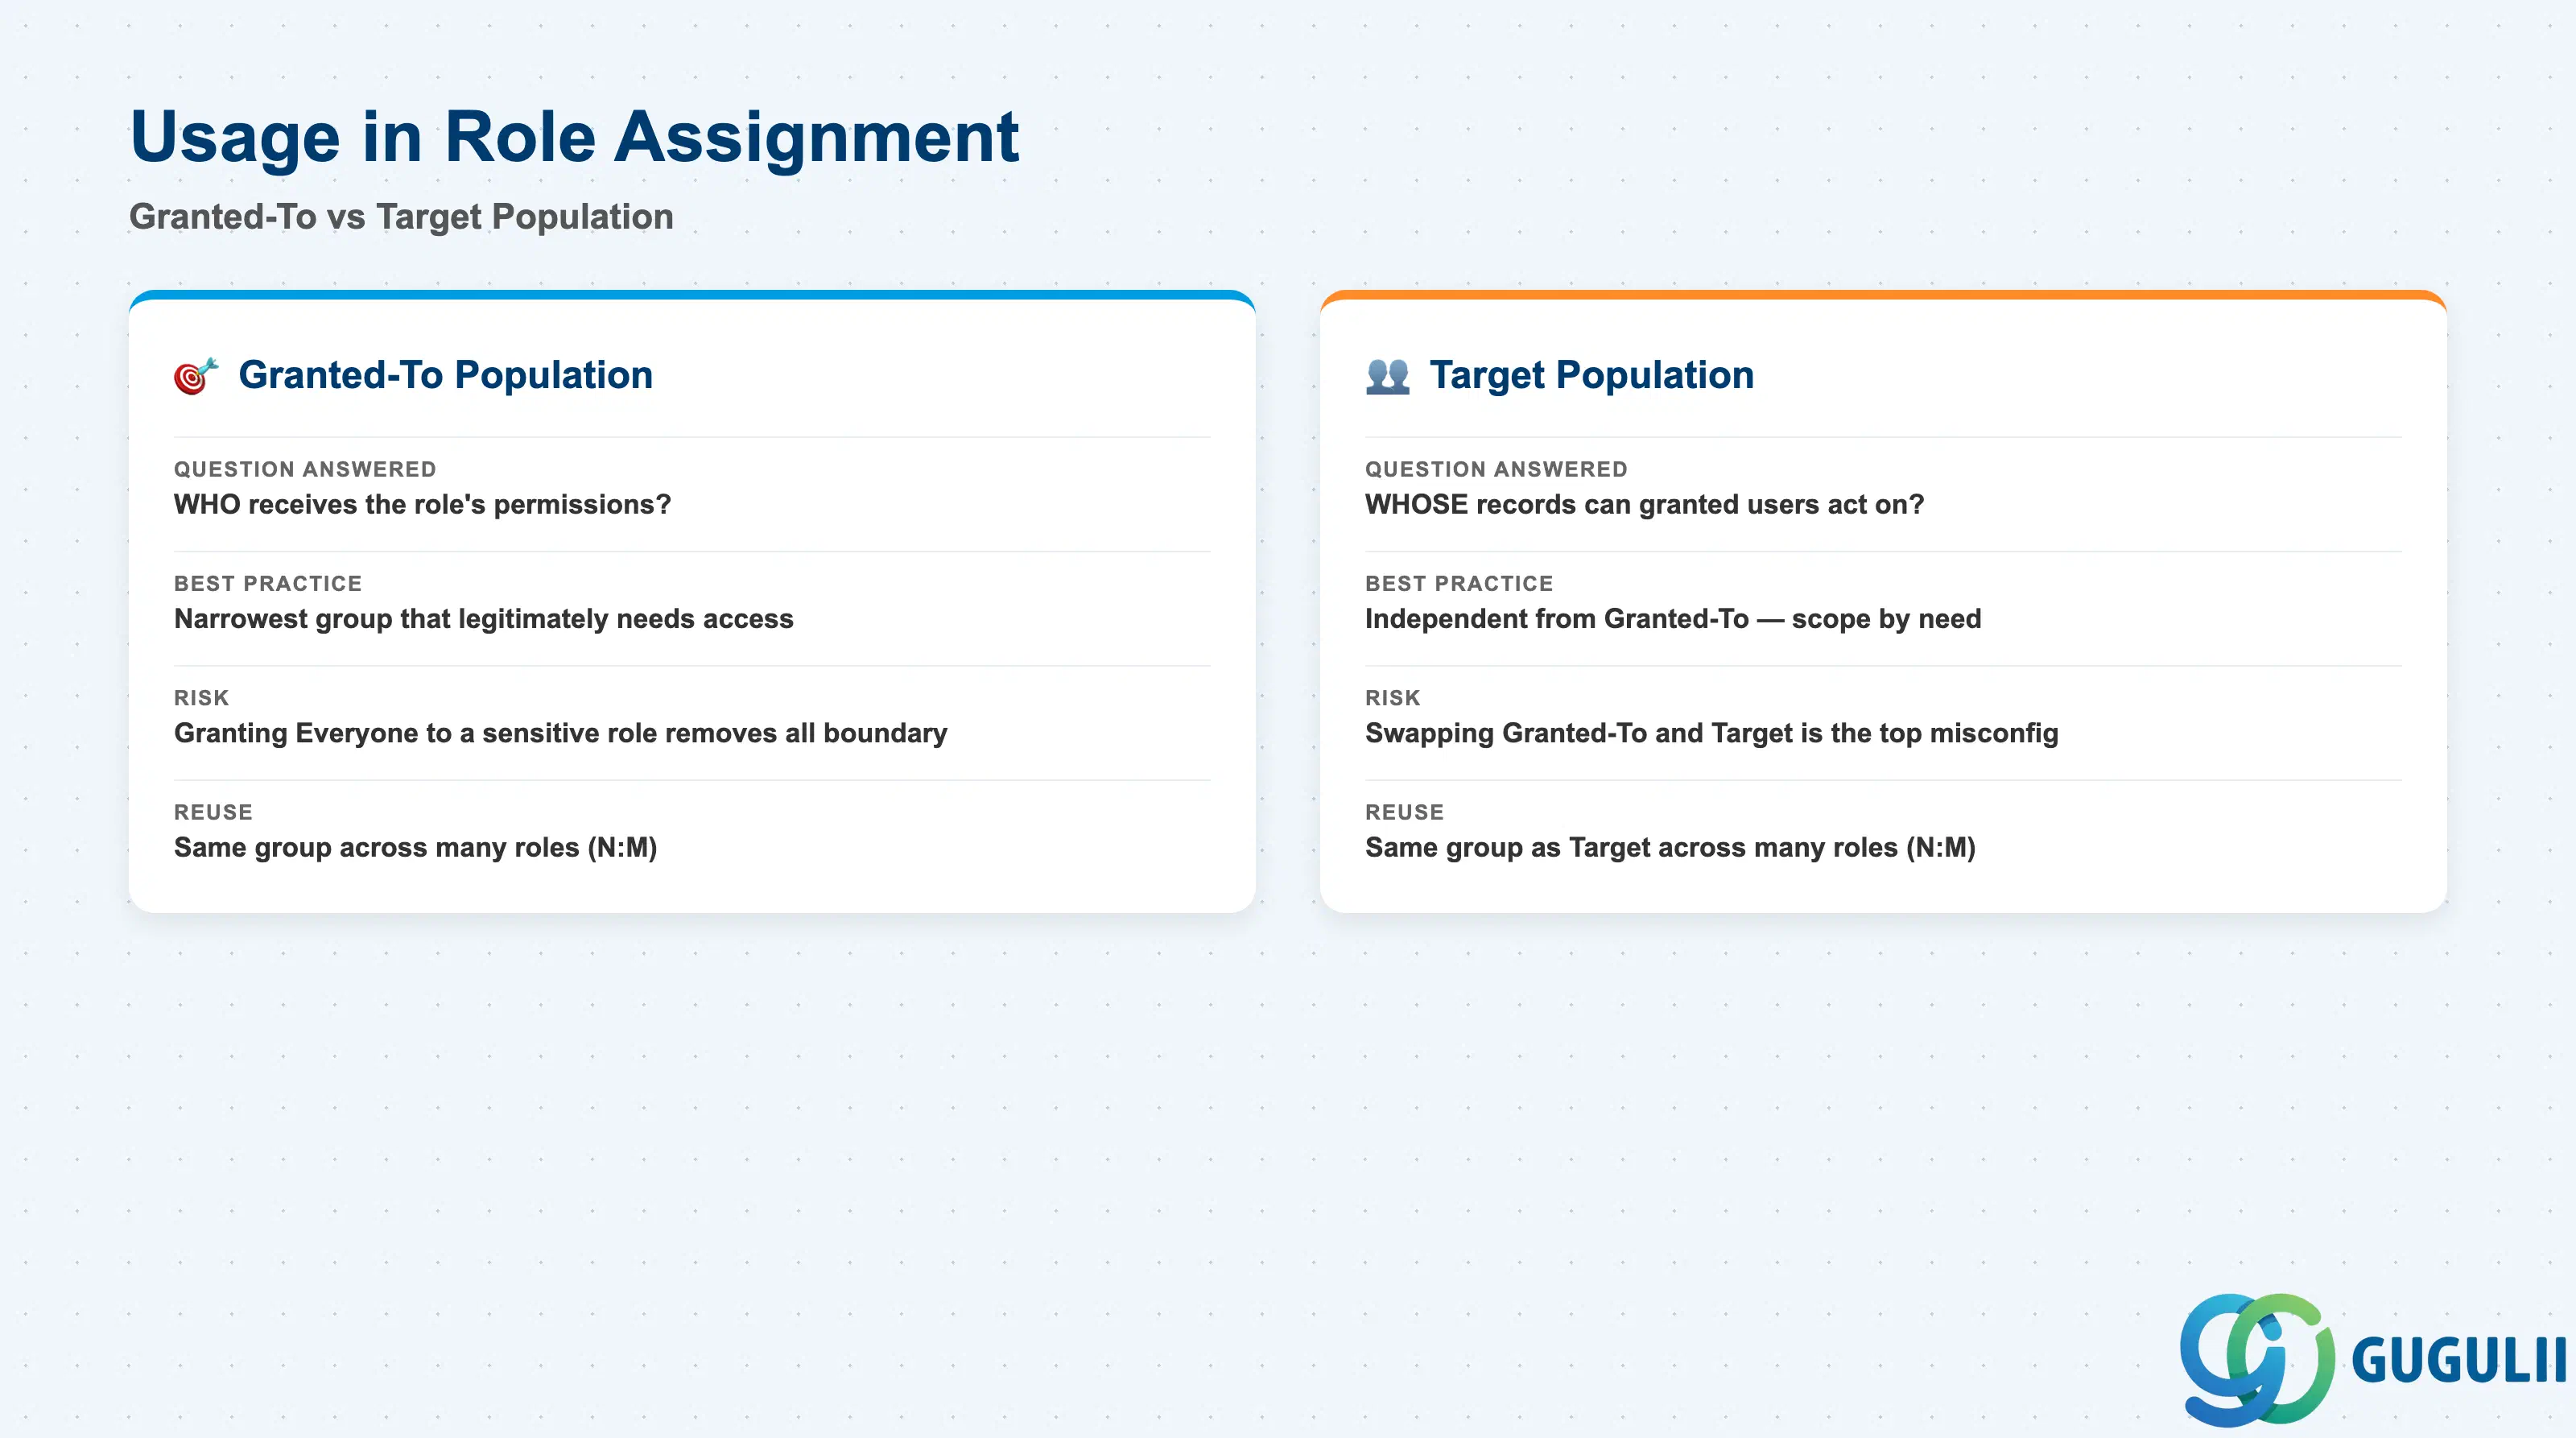
権限グループ自体は何も許可しません。権限ロールの割り当てにバインドされて初めて意味を持ちます。このセクションでは、そのバインドの仕組みと、最も一般的な設定ミスが発生する箇所について説明します。
| 使用法 | 説明 | 実践的な使用法 |
|---|---|---|
| 付与対象母集団 | 権限ロールの「このロールを付与する対象」設定でバインドされた権限グループ — 誰がロールの権限を受け取るかを決定する | ほとんどの場合、正当にアクセスを必要とする最も狭いグループにすべきです。機密性の高い対象母集団アクセスを持つロールに広く(例:全員)付与することは、頻繁に監査で指摘されます。 |
| 対象母集団 | 権限ロールの「対象母集団」設定でバインドされた権限グループ — 付与されたユーザーが誰のレコードに対して操作できるかを決定する | 付与対象とは独立しています。ロールは、狭い対象(自分の直属の部下のみ)に範囲を限定した広いアクセス(多くのマネージャー)を付与することも、広い対象(全従業員)に範囲を限定した狭いアクセス(1つのHRチーム)を付与することもできます。これら2つの設定の意図されたグループを入れ替えることは、最も一般的なRBP設定ミスのパターンの1つです。 |
| 複数グループの組み合わせ | 単一の権限ロール割り当ては、付与対象母集団または対象母集団のいずれかに対して、複数の権限グループを参照できる | 同じロール割り当てでグループを積み重ねると、グループはOR論理(メンバーシップの和集合)で結合されます。必要なロジックが真にANDである場合は、単一の結合グループではなく、個別のロール割り当てを使用してください(その場合は、2.2項に従い、AND条件を持つ1つの動的グループとして構築します)。 |
| ロール間での再利用 | 同じ権限グループは、複数の無関係な権限ロール割り当てによって参照されることができ、また通常はそうされる | この多対多の再利用は、セクション1.3で示された「権限グループ — N:M — 権限ロール」のカーディナリティの実用的な表現です。グループの基準を削除したり大幅に狭めたりする前に、変更のきっかけとなったロールだけでなく、現在そのグループを参照しているすべての権限ロールを確認してください。 |
| ID | Category | Title |
|---|---|---|
| sf-001 | Overview | SAP SuccessFactorsとは何ですか? |
| ID | Category | Title |
|---|---|---|
| sf-a01 | Overview | SAP SuccessFactors マスタデータ:概要、階層、関係性 |
| sf-a02-01 | Master Data | SAP SF 法人 |
| sf-a02-02 | Master Data | SAP SF ビジネスユニット |
| sf-a02-03 | Master Data | SAP SF 事業部門 |
| sf-a02-04 | Master Data | SAP SF 部門 |
| sf-a02-05 | Master Data | SAP SF 原価センタ |
| sf-a02-06 | Master Data | SAP SF ロケーション |
| sf-a02-07 | Master Data | SAP SF ジョブファミリー |
| sf-a02-08 | Master Data | SAP SF ジョブコード |
| sf-a02-09 | Master Data | SAP SF 給与グレード |
| sf-a02-10 | Master Data | SAP SF ポジション |
| sf-a03-01 | Master Data | SAP SF 権限グループ 📍 |
| sf-a03-02 | Master Data | SAP SF 権限ロール |
| sf-a03-03 | Master Data | SAP SF 休日カレンダー |
| sf-a03-04 | Master Data | SAP SF 勤務スケジュール |
| sf-a03-05 | Master Data | SAP SF タイムタイプ |
| sf-a03-06 | Master Data | SAP SF 時間プロファイル |
| sf-a03-07 | Master Data | SAP SF 評価尺度 |
| sf-a03-08 | Master Data | SAP SF 目標計画テンプレート |
| sf-a03-09 | Master Data | SAP SF パフォーマンスフォームテンプレート |
| sf-a03-10 | Master Data | SAP SF ルートマップ |
| sf-a03-11 | Master Data | SAP SF 報酬計画 |
| sf-a04-01 | Master Data | SAP SF 担当者 |
| sf-a04-02 | Master Data | SAP SF エンプロイメント |
| sf-a04-03 | Master Data | SAP SF 従業員プロファイル |
| ID | Category | Title |
|---|---|---|
| sf-b01 | Overview | SAP SuccessFactors トランザクション:プロセスフロー、階層、関係性 |