Title here
Summary here

権限ロールは、特定の権限カテゴリ、タイプ、アクセスレベルを単一の名前付き権限にまとめ、その権限を「許可対象」母集団と「対象」母集団にバインドするマスタデータオブジェクトです。これにより、権限グループによって定義された再利用可能な母集団プリミティブを、具体的で実施可能なアクセス制御に変換します。これはフェーズ2(権限とシステム設定)で設定される2番目のオブジェクトです。権限グループが「この母集団は誰か」に答えるのに対し、権限ロールは「その母集団は何ができ、誰のレコードに対してできるか」に答えます。この記事では、権限ロールとは何か、その一般的なスコープパターン(従業員セルフサービス、マネージャセルフサービス、HR/管理者、システム)、同じランドスケープゾーン内で並行する時間設定チェーンとの関係、および管理者センタのコンサルタントが設定するすべてのフィールドについて説明します。
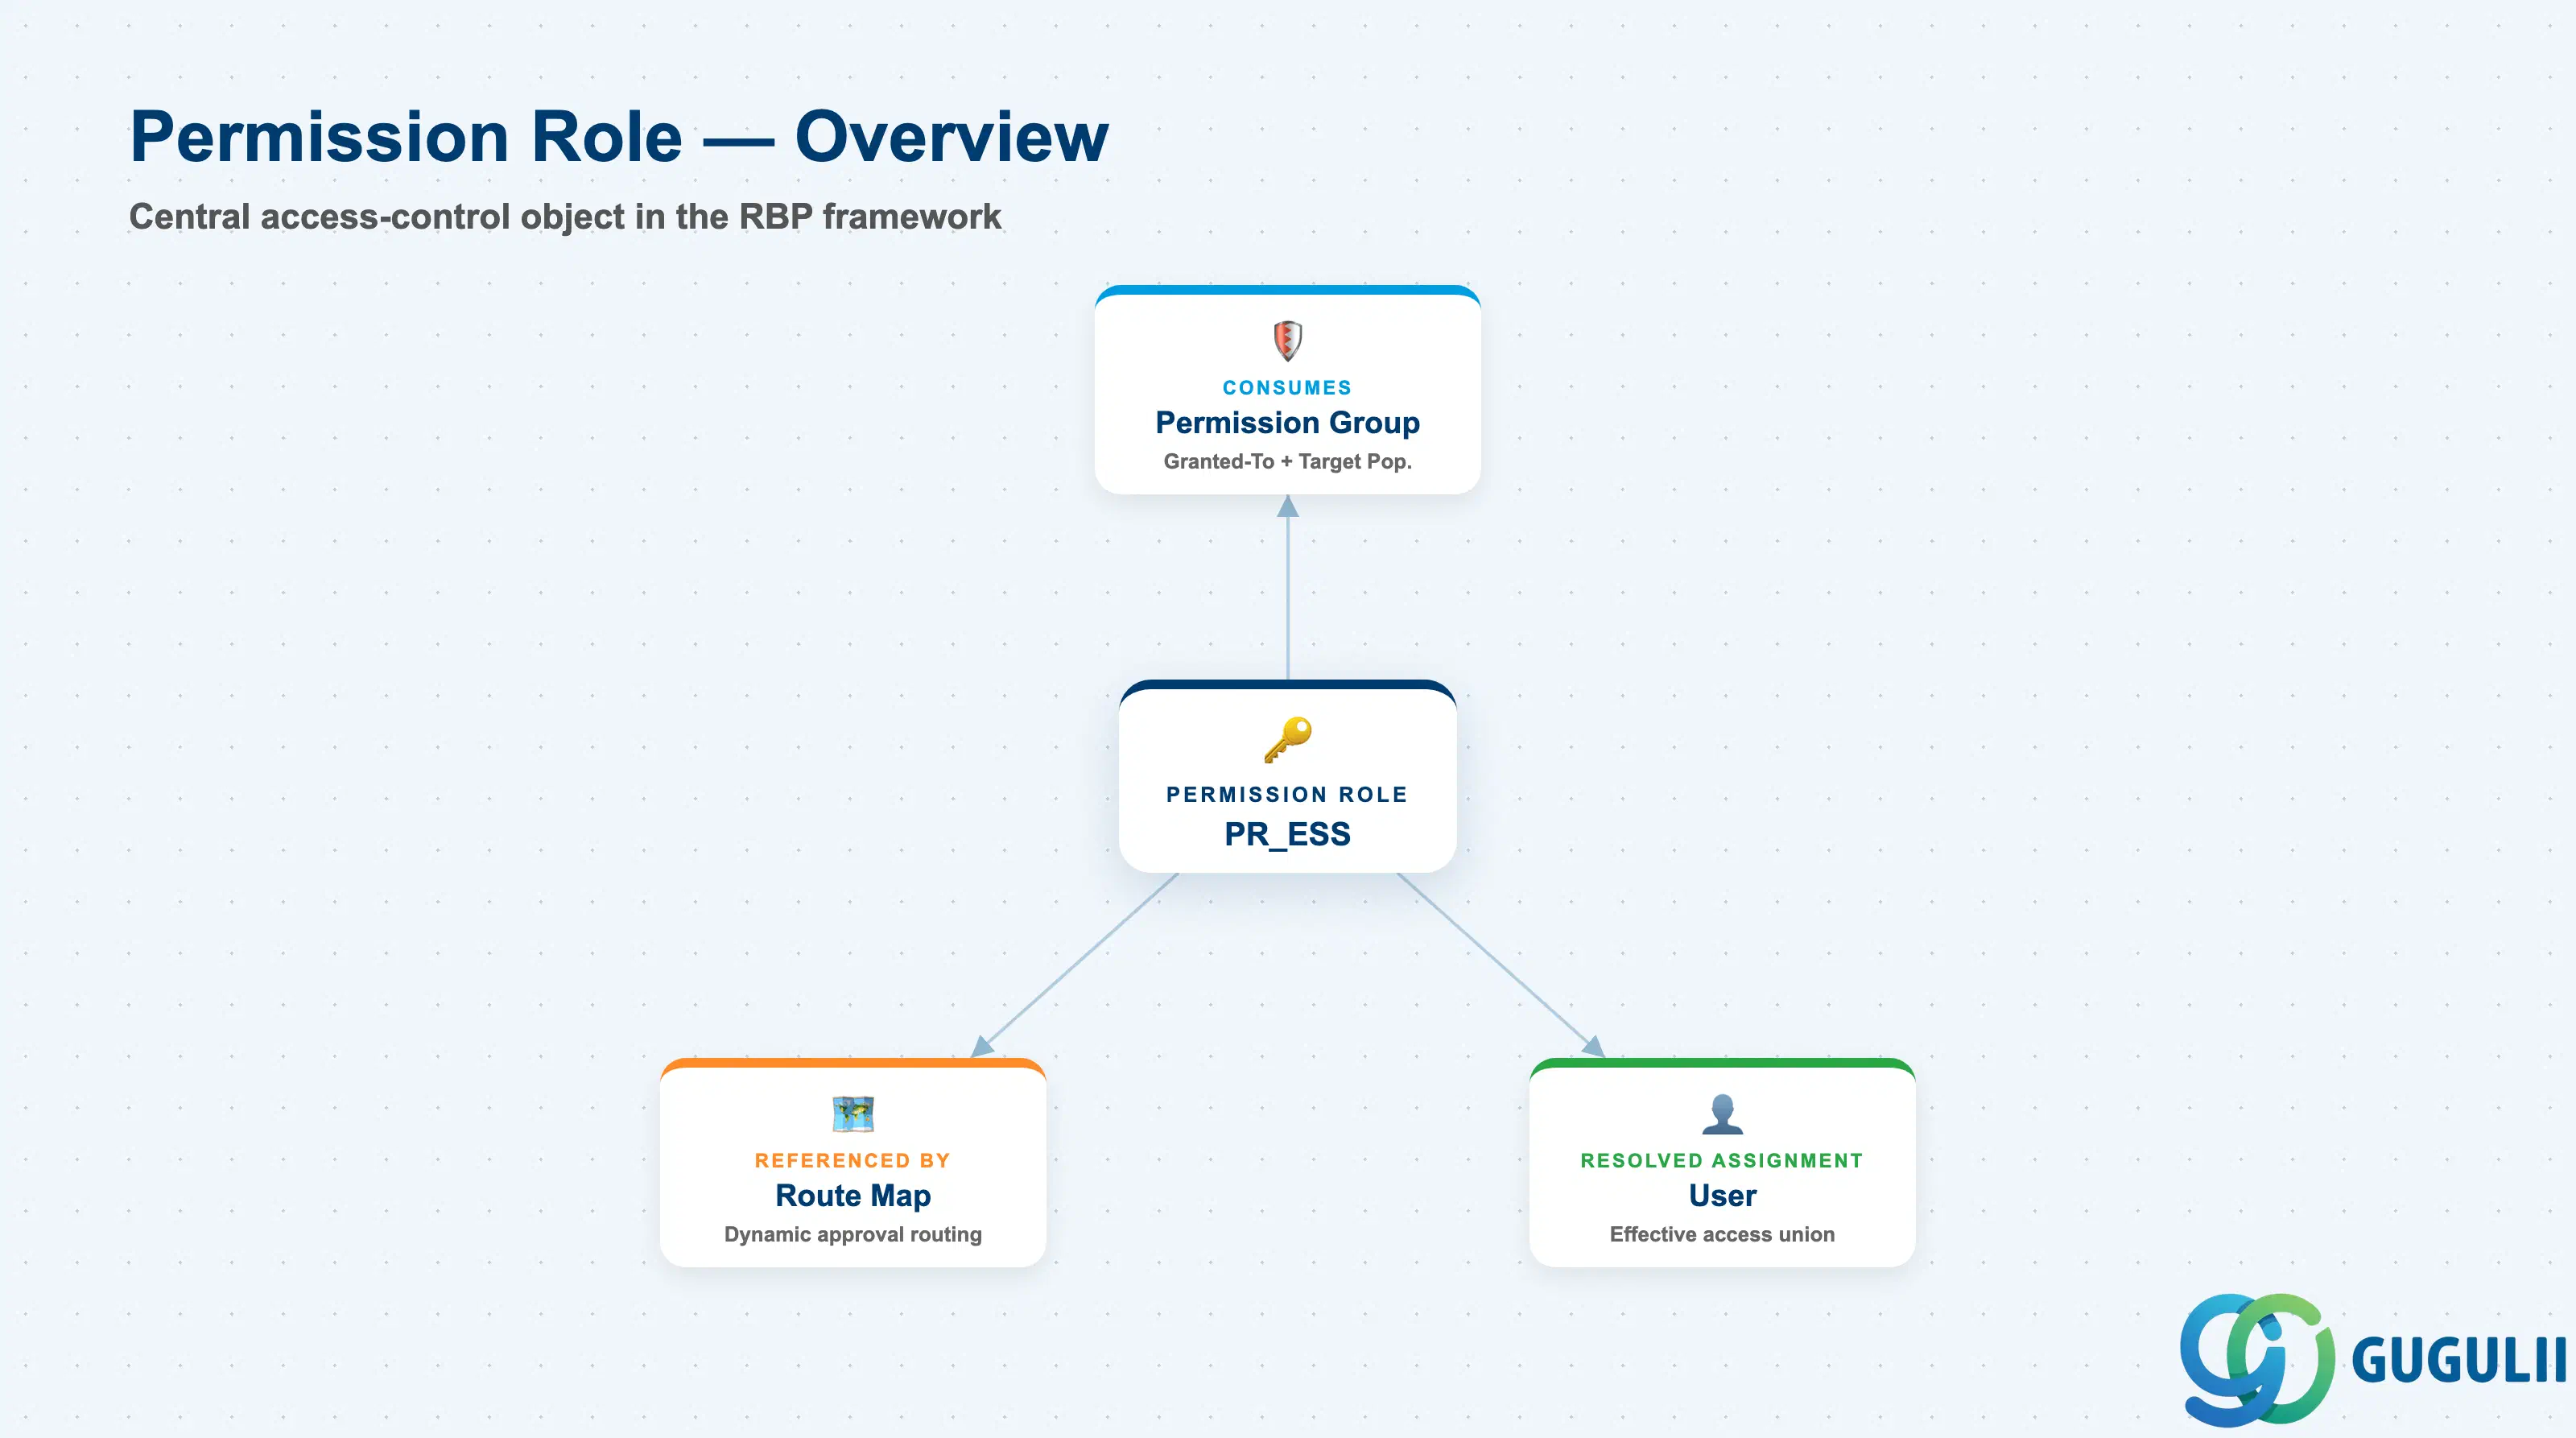
権限ロールは、実際にアクセス制御を実行するオブジェクトです。これは、特定のアクセスレベルで設定された権限カテゴリ付与の名前付きセットであり、Granted-To母集団がそれを受け取るよう指示され、かつTarget母集団がそのレコードに適用されることが指示された場合にのみ有効になります。権限グループが独自のロジックを持たない再利用可能な「誰が」のプリミティブであるのに対し、権限ロールは、その「誰が」が最終的に「何を」とペアになる場所であり、ロールベース権限(RBP)フレームワーク全体が動作可能になるポイントです。
| 項目 | 詳細 |
|---|---|
| 役割 | 特定の権限カテゴリ/タイプをアクセスレベル(表示/編集/アクセス不可/有効化)とバンドルし、その付与を付与対象集団と対象集団に紐付けます。これは、権限グループを機能するアクセス制御に変えるオブジェクトです。 |
| 使用モジュール | Admin Center / RBPエンジンが所有するプラットフォーム全体の機能です。フィールドレベルまたはレコードレベルのアクセス制御を適用するすべてのモジュール(Employee Central(フィールドレベルおよびレコードレベルのアクセス制御)、Recruiting、Onboarding、Performance & Goals、Compensation、Learning)は、これに対して設定された1つ以上の権限ロールを通じてのみユーザーに公開されます。 |
| トランザクション | Admin Center → 「権限ロールの管理」(ロールの作成/編集、権限カテゴリ/タイプの付与設定、付与対象集団と対象集団のバインド)。「ロールベースの権限アクセス」レポートで、ユーザーごとの有効なアクセス権を監査できます。 |
| 主要テーブル | 従来のABAPテーブルはありません。権限グループと同様に、ロールは内部のRBP設定オブジェクトとして保存され、汎用の「データのインポートおよびエクスポート」ツールでは公開されません。ロール定義は「権限ロールの管理」内で直接管理されます。ロール間のコピー用にXMLロールファイルとしてのエクスポート/インポートはサポートされていますが、汎用的なCSV一括ロードとしてはサポートされていません。 |
| S/4HANAに関する注意事項 | SuccessFactorsの権限ロールと、オンプレミスのS/4HANAや従来のHCM認可構造との間には、提供された同期機能は存在しません。最も緩やかな概念上の類似物は、従来のABAPセキュリティにおけるPFCGロール/認可プロファイルですが、RBPのカテゴリ+集団モデルは構造的に異なり、クラウドネイティブです。この2つがシステム的にリンクされることはありません。 |
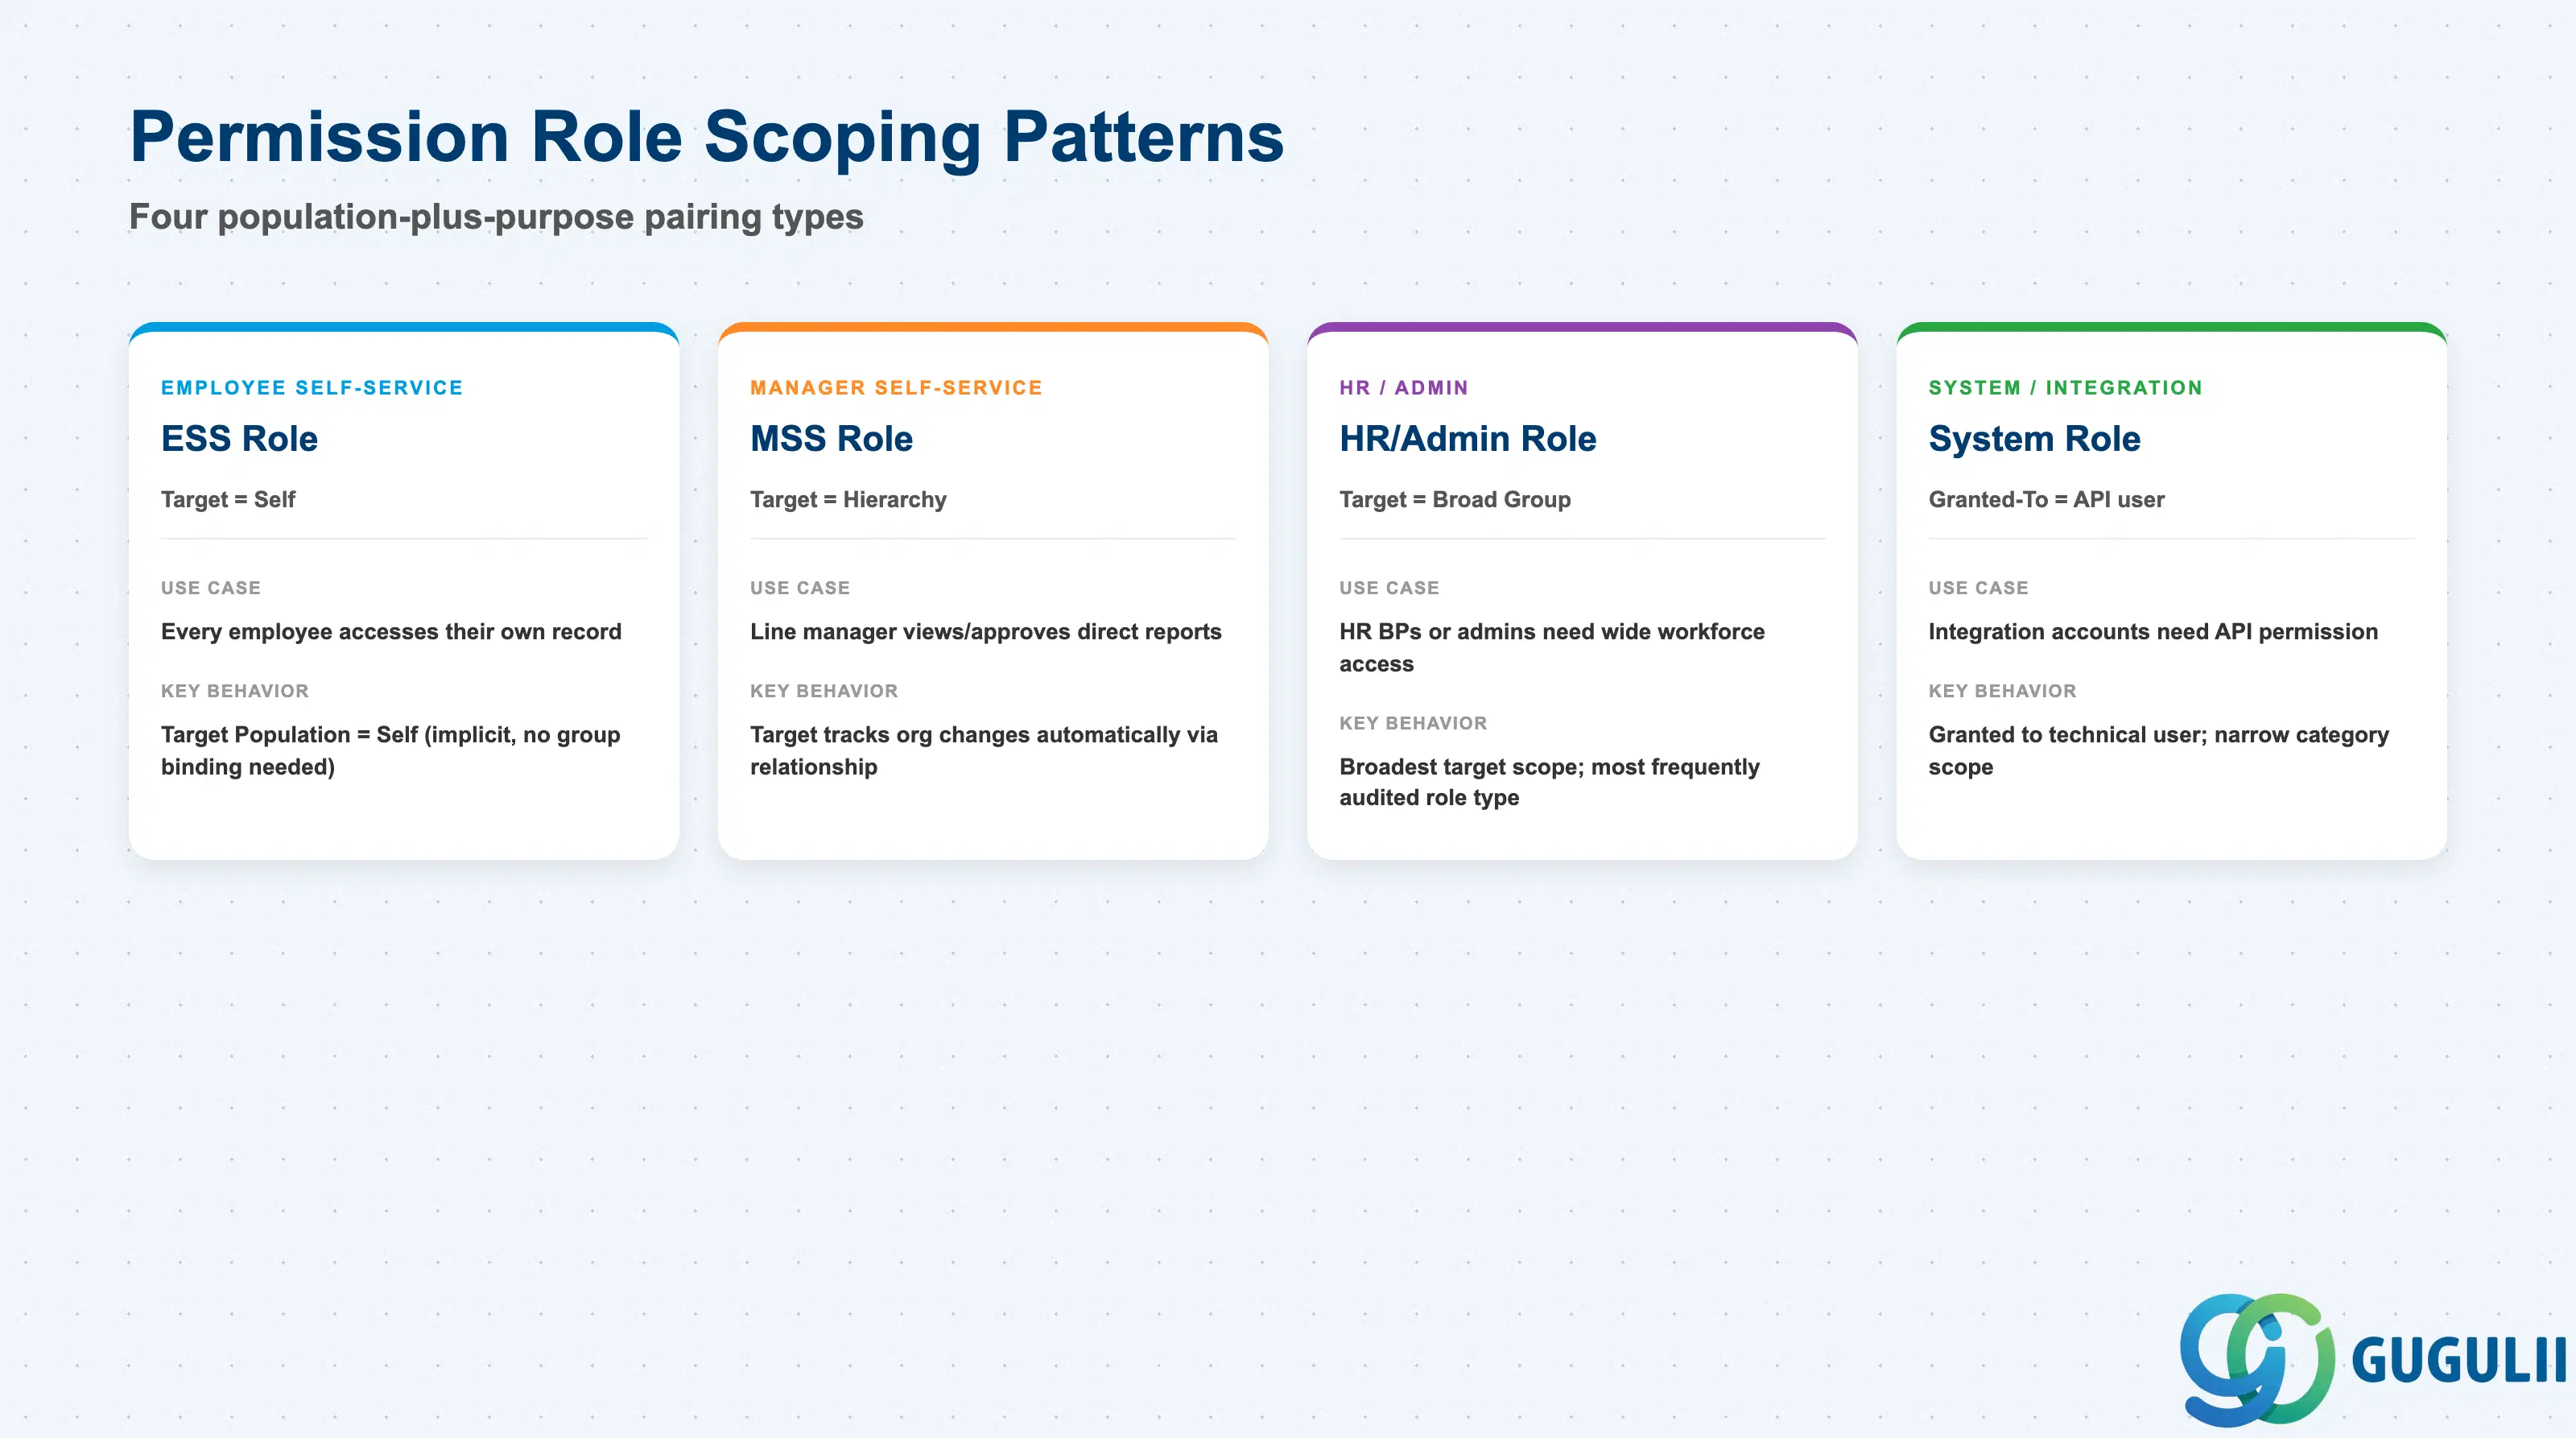
権限ロールのスコープ設定パターン — 「許可対象者」と「対象母集団」の組み合わせ方 — によって、誰が誰のデータにアクセスできるかが決まります。このペアリングを誤ることは、SuccessFactorsのアクセス制御監査で最もよく見られる指摘事項の一つです。つまり、ある目的で作成されたロールを、より広い目的に再利用すると、ビジネスの拡大に伴い、静かに過剰なアクセス権が付与されてしまうのです。
| スコーピングパターン | コード | ユースケース | 主要な動作 |
|---|---|---|---|
| 従業員セルフサービス(ESS)ロール | 対象母集団 = 自己 | すべての従業員が自身のレコードへの基本アクセスを必要とする | 対象母集団は暗黙的に権限付与ユーザーと同一人物であり、ロールの対象側に個別のグループバインディングは不要 |
| マネージャセルフサービス(MSS)ロール | 対象母集団 = マネージャ階層 | ライン管理者が直属(または間接)の部下のデータを表示/承認する必要がある | 対象母集団は固定グループではなく、関係ベースの値(例:「対象母集団のマネージャ」)に設定されるため、対象となる従業員セットは組織変更に自動的に追従する |
| HR/管理者ロール | 対象母集団 = 広範な権限グループまたは全員 | HRビジネスパートナーやシステム管理者が従業員全体にわたる広範なアクセスを必要とする | 4つのパターンの中で最も広い対象範囲を持つ。その広範さゆえに、定期的なアクセス制御監査で最も頻繁にレビューされるロールタイプである |
| システム/統合ロール | 権限付与先 = テクニカル/APIユーザー | 統合アカウント、ミドルウェア、OAuthクライアントが人間のエンドユーザーなしで権限を必要とする | 対話型従業員ではなくテクニカルユーザーに権限付与される。通常、統合が呼び出す特定のAPIに限定された狭い権限カテゴリセットにスコープ設定される |
設計原則: 権限ロールは、少数の広範で汎用的なロールではなく、狭い「母集団+目的」の組み合わせ(明確に範囲設定されたユースケースごとに1つのロール)を中心に構築します。狭いロールは監査が容易であり、ビジネス再編時に過剰なアクセス権限を付与する可能性がはるかに低くなります。
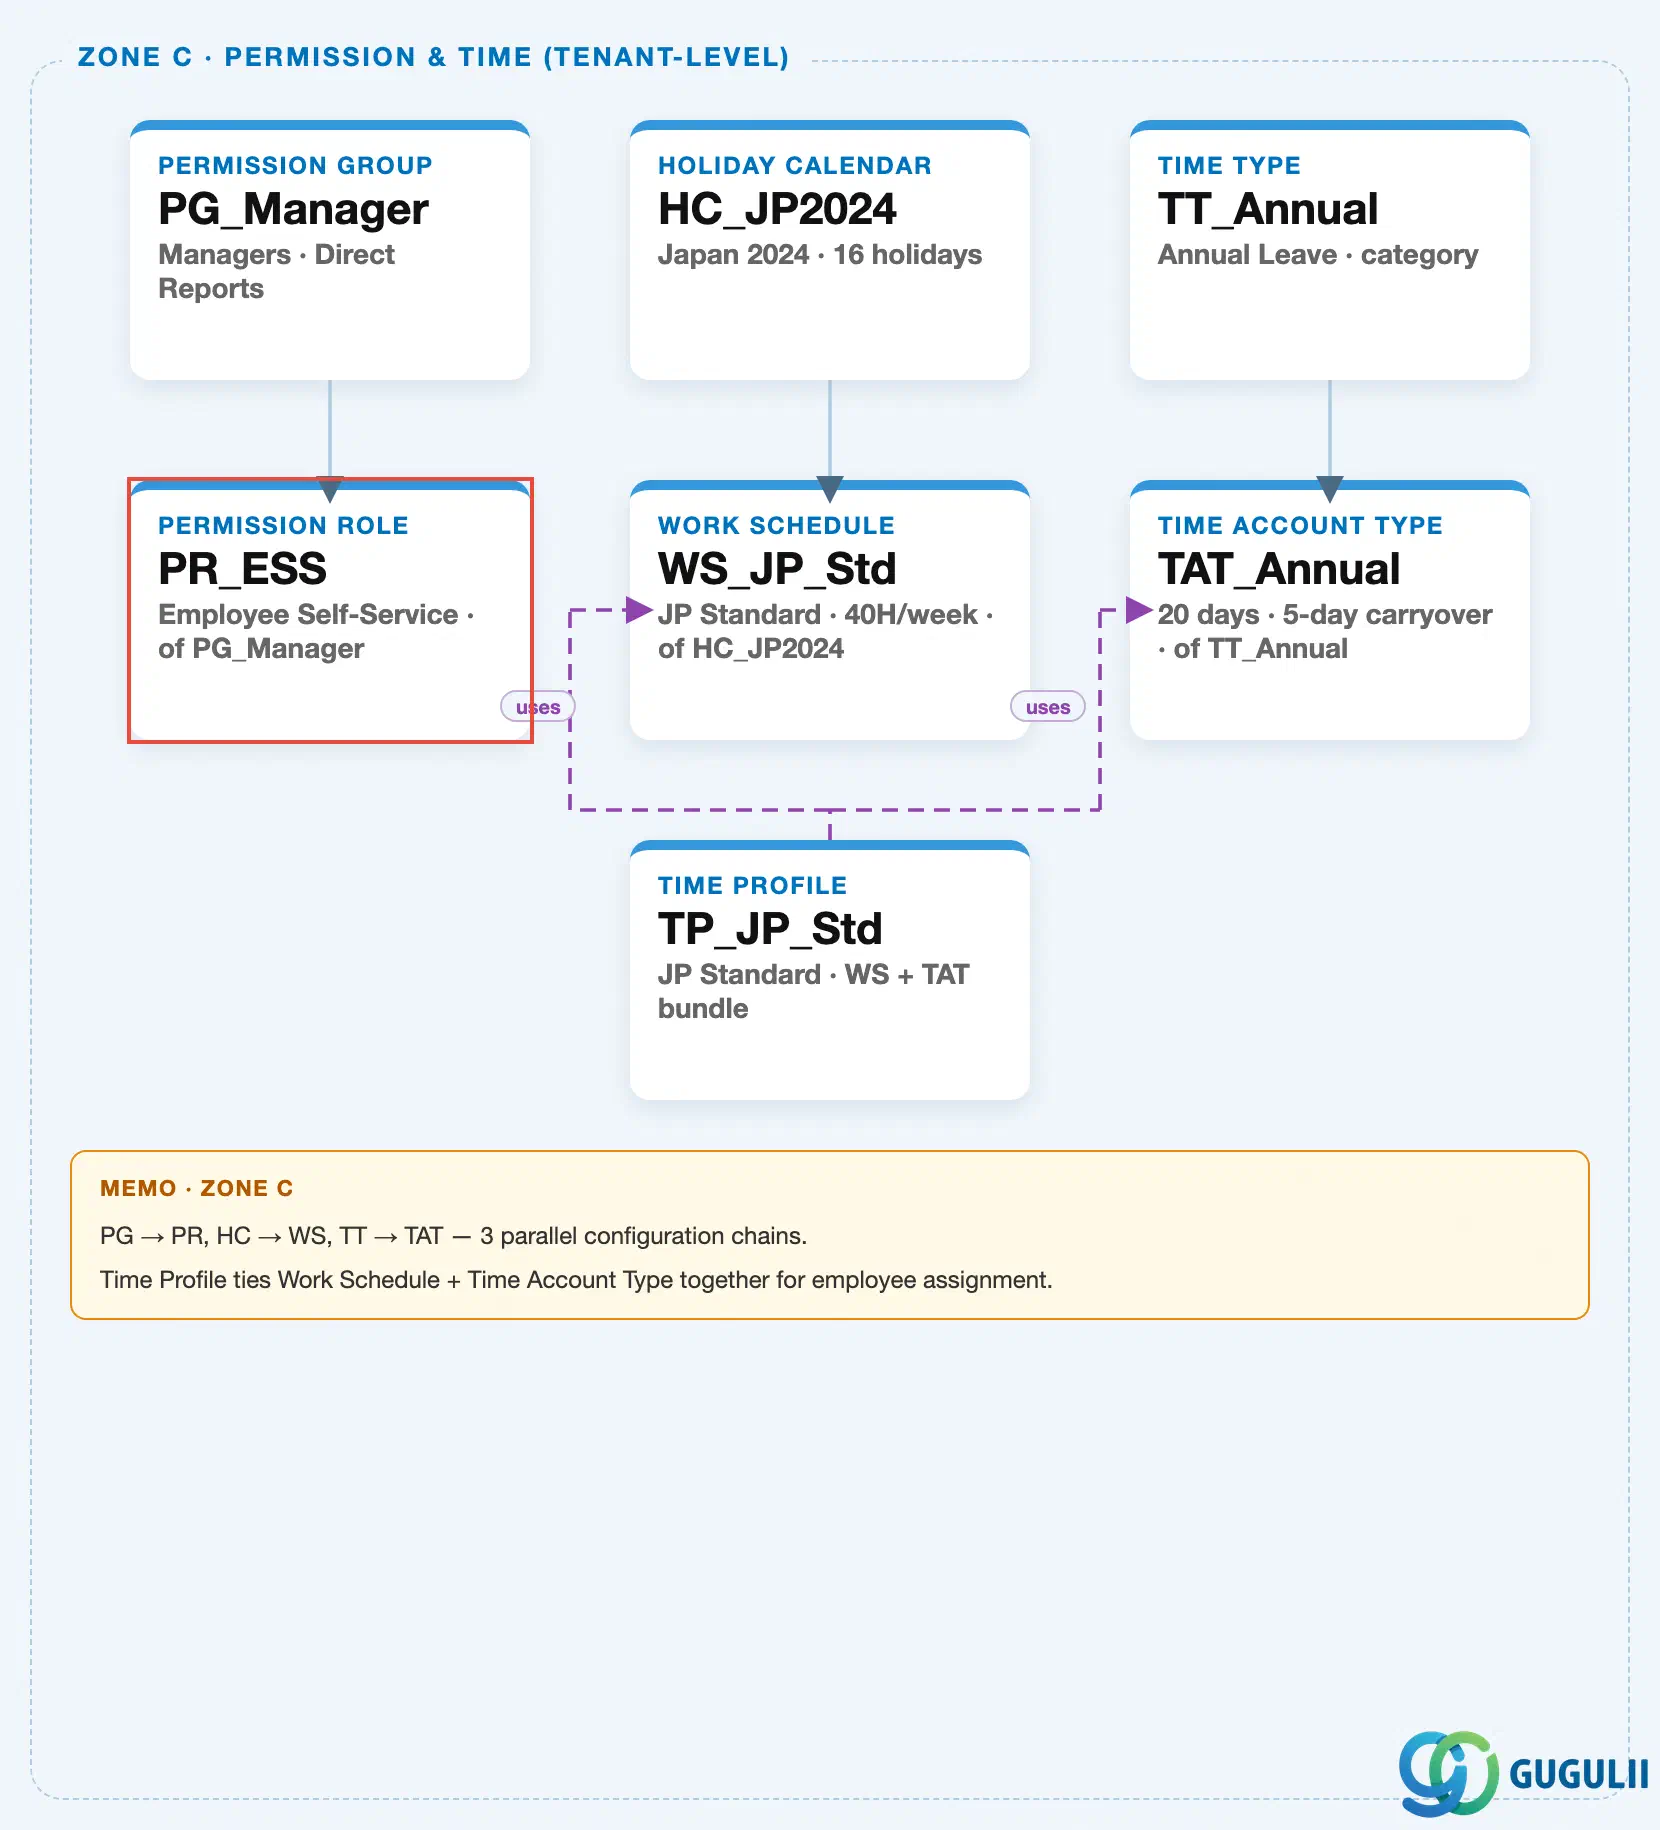
具体的な例を用いたデータ階層
権限ロールは、SuccessFactors マスタデータランドスケープのテナントレベルの「権限と時間」ゾーン内で、権限グループ (SF-A03-01) と同じ位置にあります。これは、そのゾーンにバンドルされた3つの並行かつ独立したクライアントレベルの設定チェーンの最初のものです(権限管理、休日カレンダー→勤務スケジュール、勤怠タイプ→勤怠勘定タイプ(タイムプロファイルで結合))。この記事の対象オブジェクトは、権限管理チェーンの2番目のノードです。他の2つのチェーンは同じランドスケープゾーンに存在しますが、関連記事 (SF-A03-03 から SF-A03-06) に属しています。
Client (SuccessFactors Instance)
   │
   ├── Permission Group "PG_Manager" — Managers, Direct Reports  (see SF-A03-01)
   │      │
   │      └── Permission Role "PR_ESS" — Employee Self-Service, of PG_Manager
   │
   ├── Holiday Calendar "HC_JP2024" — Japan 2024, 16 holidays  (Time Configuration chain, see SF-A03-03/04)
   │      │
   │      └── Work Schedule "WS_JP_Std" — JP Standard, 40H/week, of HC_JP2024
   │
   └── Time Type "TT_Annual" — Annual Leave, category  (Time Configuration chain, see SF-A03-05/06)
          │
          └── Time Account Type "TAT_Annual" — 20 days, 5-day carryover, of TT_Annual

Time Profile "TP_JP_Std" — JP Standard, Work Schedule + Time Account Type bundle
   ├── assigned to ──> Work Schedule "WS_JP_Std"
└── assigned to ──> Time Account Type "TAT_Annual"必須のランドスケープ検証に関する注意: モジュールMaster.mdのER図は、権限グループ ↔ 権限ロールの関係を「N:M」とラベル付けしており、そのデータフローテーブルは、単一の権限グループ(「PG_Manager」)が2つのロール例(「PR_ESS」および「PR_MSS」)にリンクされていることを示しています。公開されているSuccessFactorsマスタデータランドスケープ(
sf-a01/images/04-sf-a01-master-landscape.html、ゾーンC)は、これを1つの実線の親子コネクタ —PG_Manager → PR_ESS— として描画しており、これはその関係の単一インスタンスを表すものであり、すべての権限グループが正確に1つの権限ロールを所有するという主張ではありません。実際の設定では、権限ロールの「許可対象」および「対象母集団」設定は、それぞれ異なる権限グループを参照でき、単一の権限グループは、多くの無関係な権限ロール割り当てにわたって日常的に再利用されます — これはMaster.mdソースが説明する多対多のカーディナリティです。この再利用が実際にどのように機能するかについては、セクション1.4および2.3/2.4を参照してください。
設計原則: 権限ロールは組織階層内に独自の下位レベルを持ちません。これは権限グループと同様にクライアントレベルの設定オブジェクトです。このオブジェクトにとって重要な構造上の複雑さはすべて、追加の階層ネスティングではなく、独自のフィールド設定(権限カテゴリ/タイプ付与、付与対象母集団、ターゲット母集団 — パート2)に存在します。
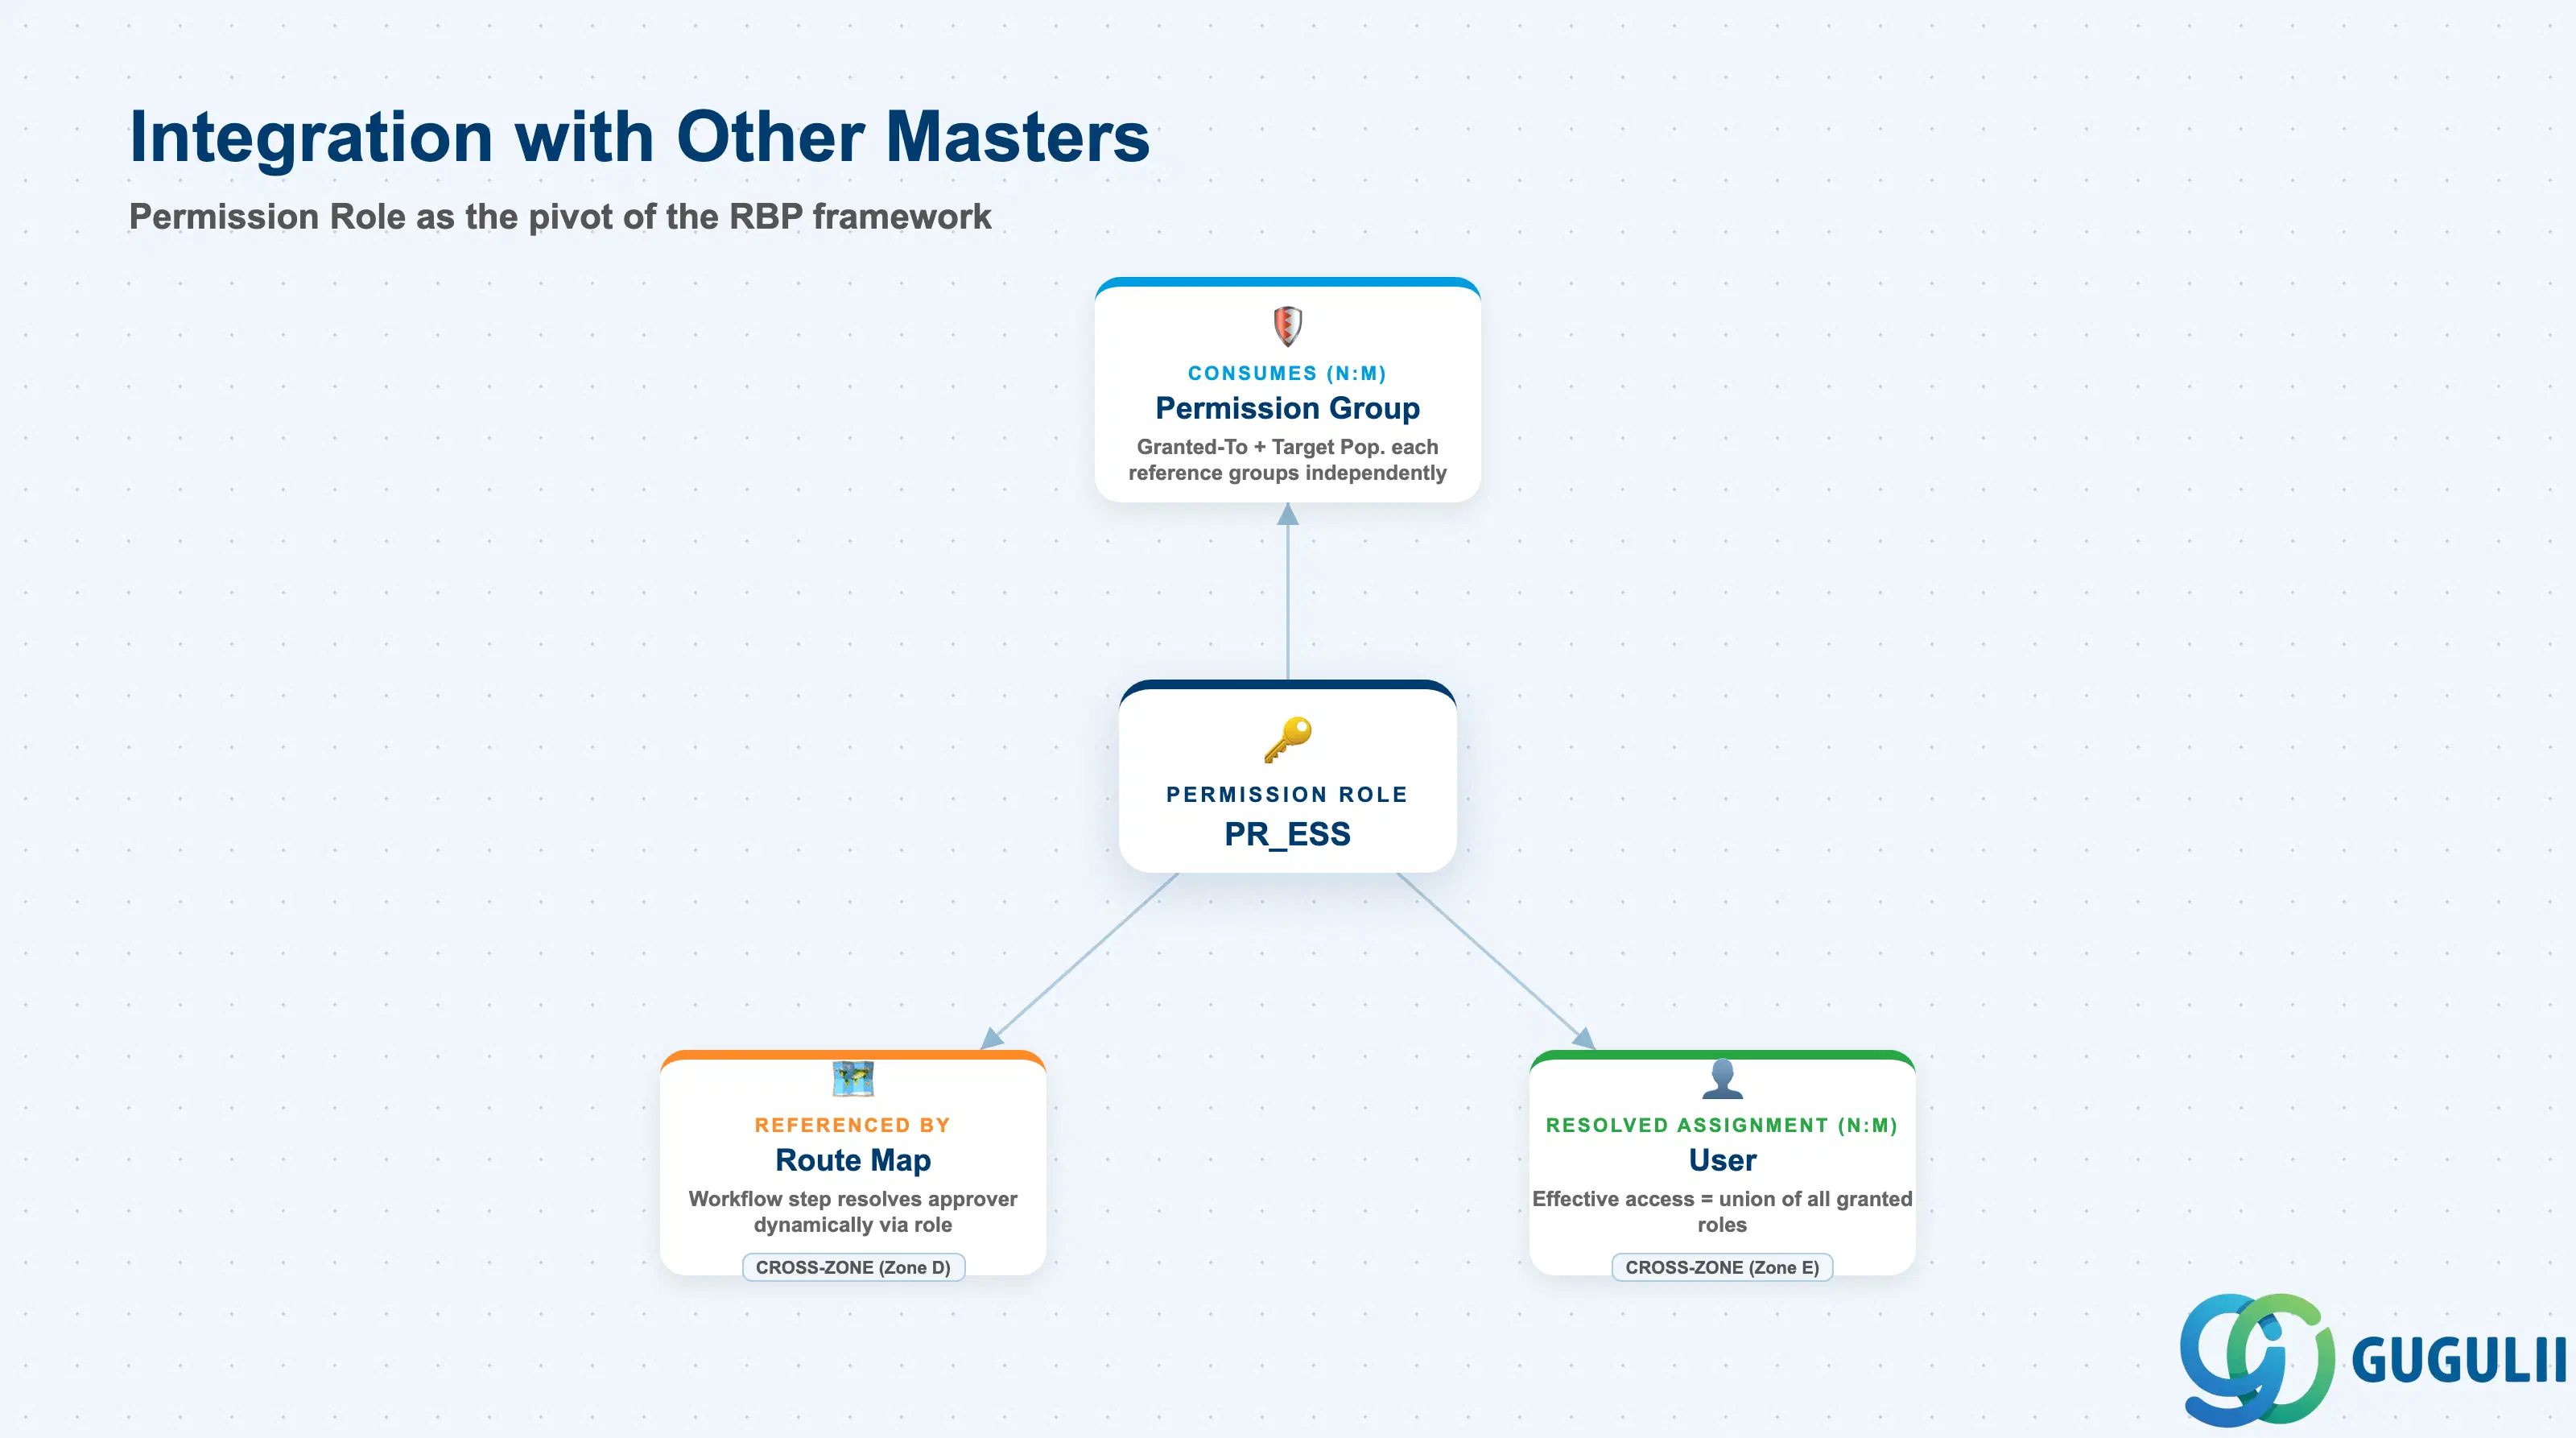
権限ロールはRBPフレームワークの要であり、入力側では権限グループを消費し、出力側では「このユーザーは許可されているか」を確認する必要がある他のすべてのオブジェクトが、この権限ロールに解決されます。
| オブジェクト | 関係性 | 実務上の注意点 |
|---|---|---|
| 権限グループ | 消費 (実際にはN:M) — 権限ロールの「付与対象」母集団と「対象」母集団は、互いに独立して1つ以上の権限グループを参照します。 | 構築中にこの2つのバインディングが混同されることがよくあります。ロールは、狭い対象(自分の直属の部下)に限定した広範なアクセス権(多数のマネージャー)を付与することも、広い対象(全従業員)に限定した狭いアクセス権(1つの人事チーム)を付与することもできます。権限グループオブジェクト自体についてはSF-A03-01を参照してください。 |
| ルートマップ | 参照される (チップ、クロスゾーン) — ルートマップのワークフローステップは、承認者を固定の指名者ではなく、権限ロールを介して動的に解決できます。 | ルートマップのステップでは、動的な承認ルーティング(例:「この従業員に対して権限ロールXを保持している人にルーティングする」)のために、従業員のマネージャー相当のロールなどのロールを参照することが一般的です。ルートマップのフィールド詳細についてはSF-A03-10を参照してください。 |
| ユーザ | 解決された割当 (N:M、計算済み) — ログインしているすべてのユーザの実効アクセス権は、そのユーザに現在付与されているすべての権限ロールの和集合です。 | 「なぜこのユーザはXを表示できる(またはできない)のか」をトラブルシューティングする場合、最初にそのユーザに付与されているすべての権限ロールをリストアップすることから始めます。最初に疑った1つのロールだけではありません。ユーザは複数のロール(例:ESSロールとMSSロールの両方)を同時に付与されていることがよくあります。解決先のレコードについてはSF-A04-03(ユーザ)を参照してください。 |
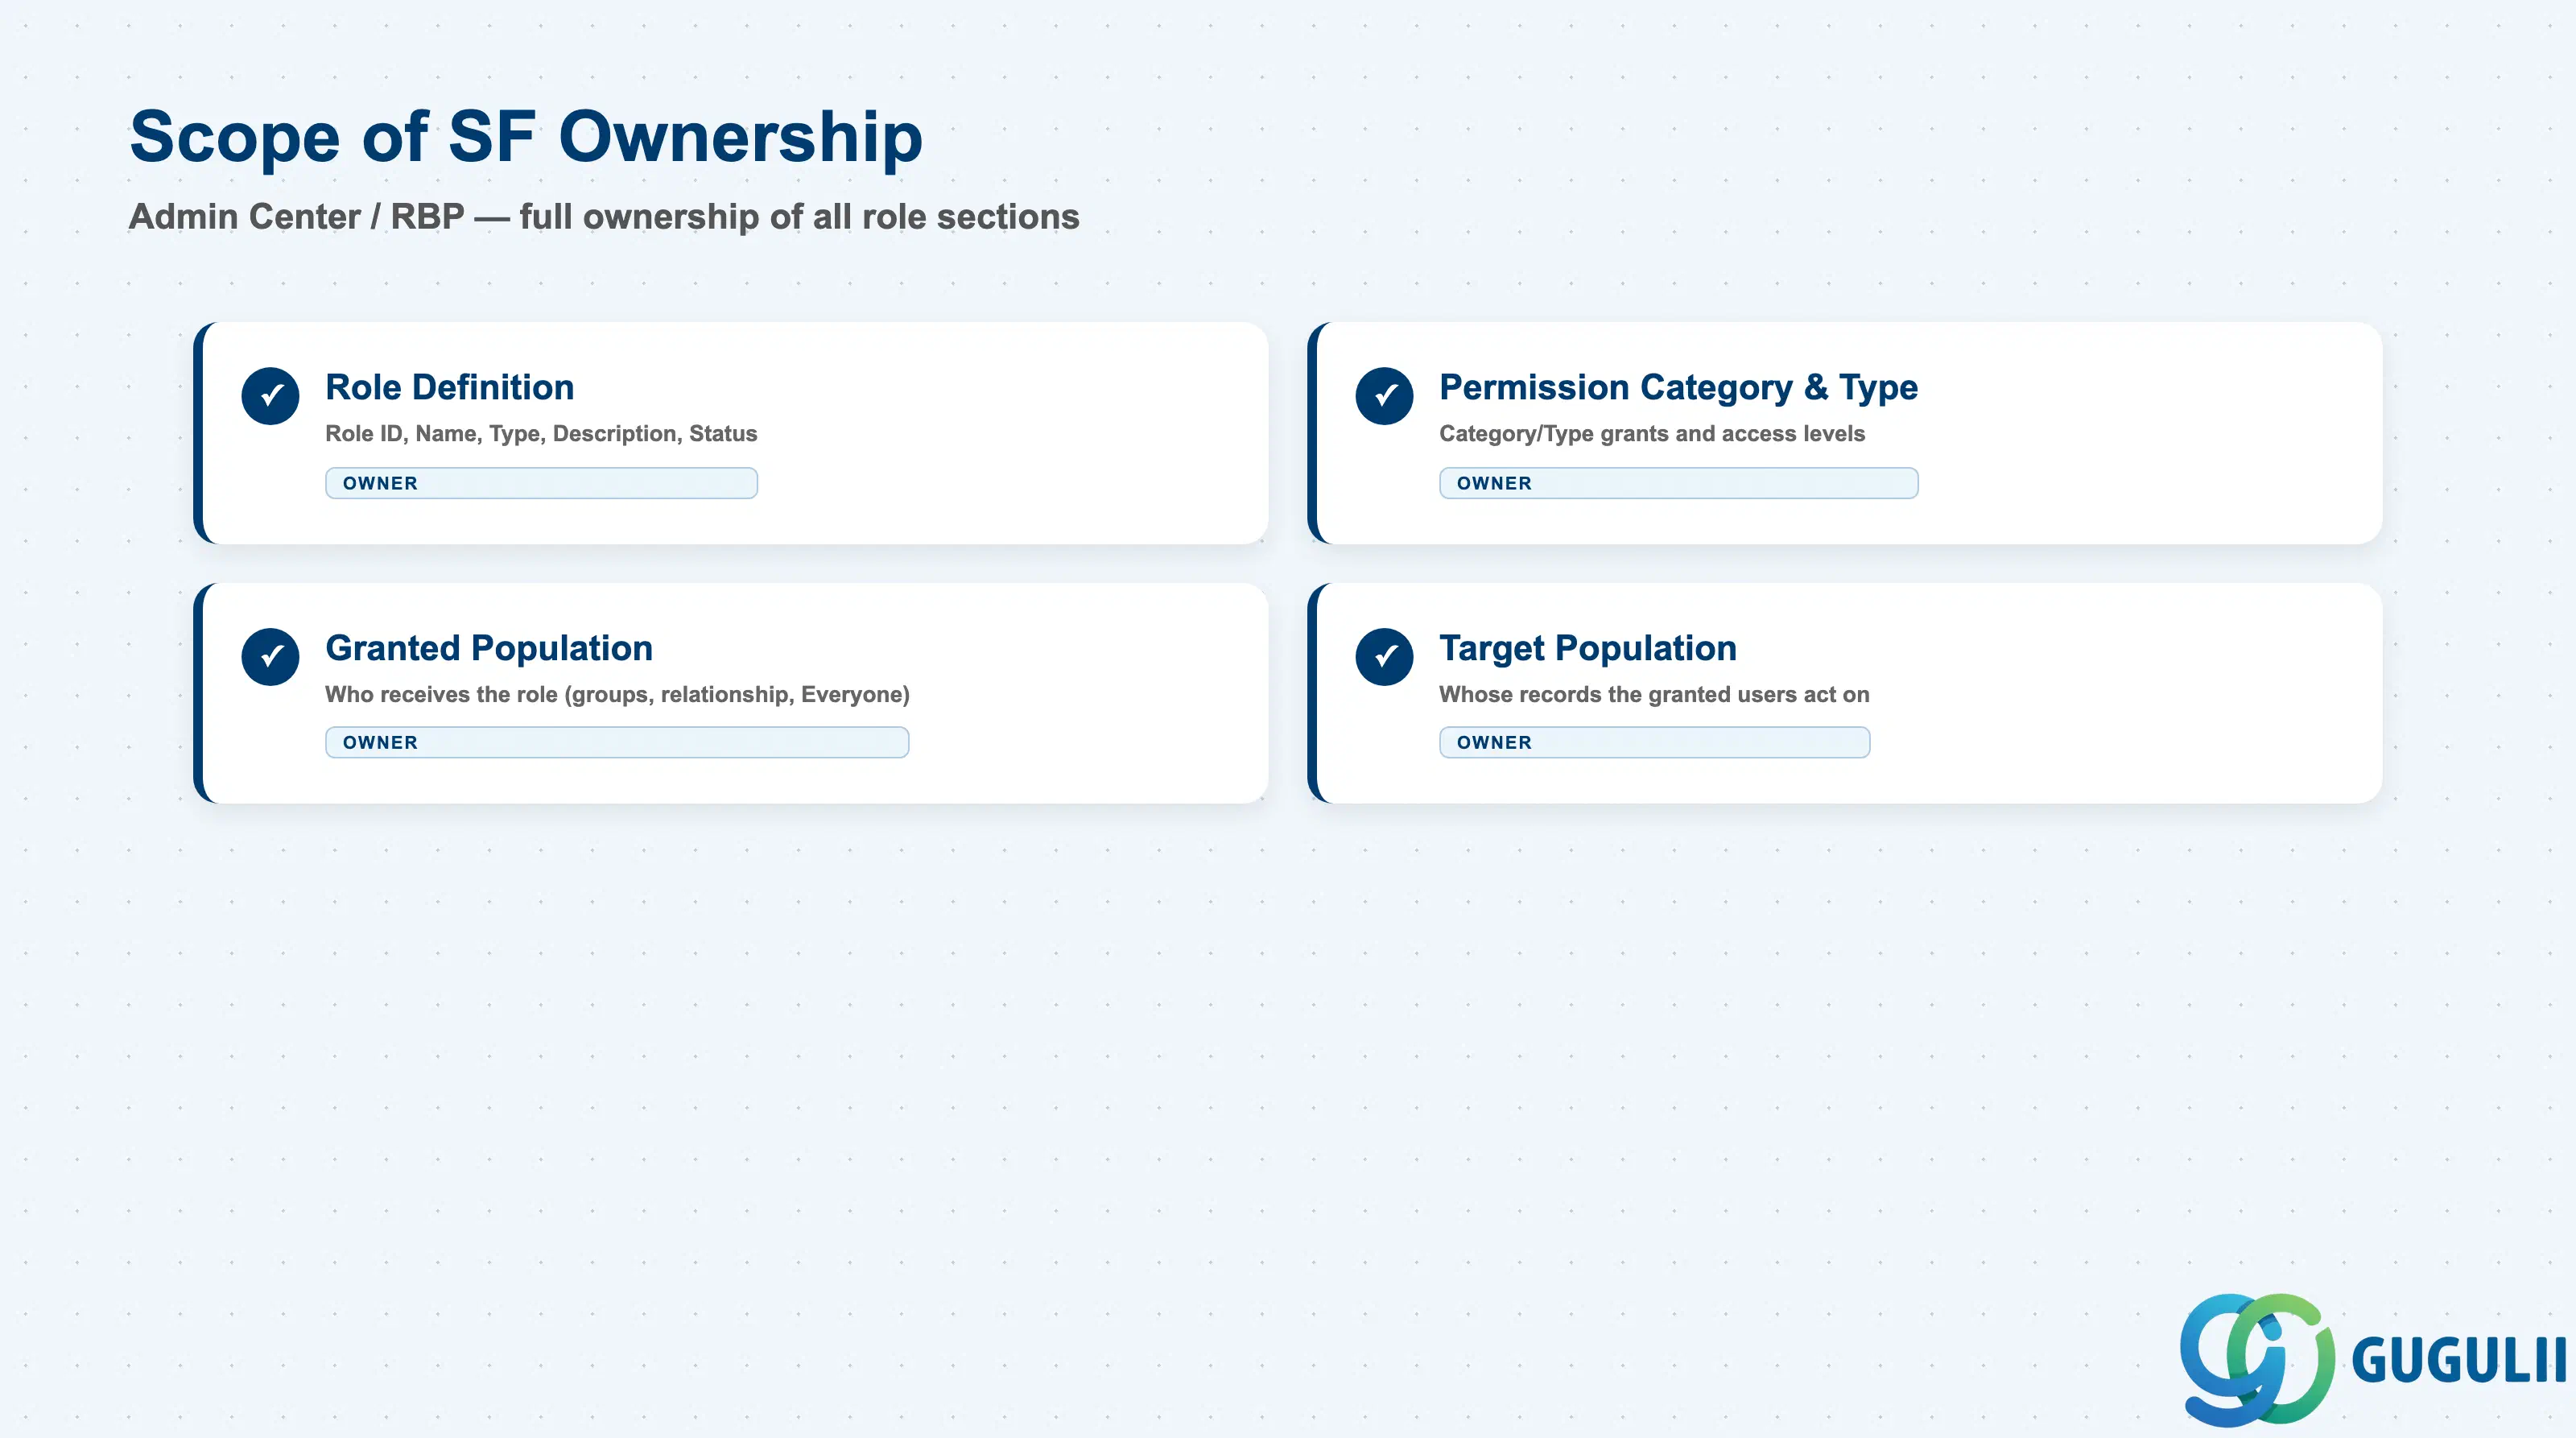
| データセクション | SF関与 | 備考 |
|---|---|---|
| ロール定義(基本識別) | ◎ オーナー | ロールID、ロール名、ロールタイプ、説明、ステータス |
| 権限カテゴリ・タイプ設定 | ◎ オーナー | RBP対応全モジュールにおけるカテゴリ/タイプの付与とアクセスレベル |
| 付与対象者(このロールを付与する先) | ◎ オーナー | ロールを受け取るユーザー — 権限グループ、リレーションシップベースの付与、または全ユーザー |
| 対象母集団割当 | ◎ オーナー | 付与されたユーザーが操作できるレコードの所有者 — 権限グループ、階層ベース、または自己 |
凡例: ◎ = オーナー / クリティカル、○ = 直接関与
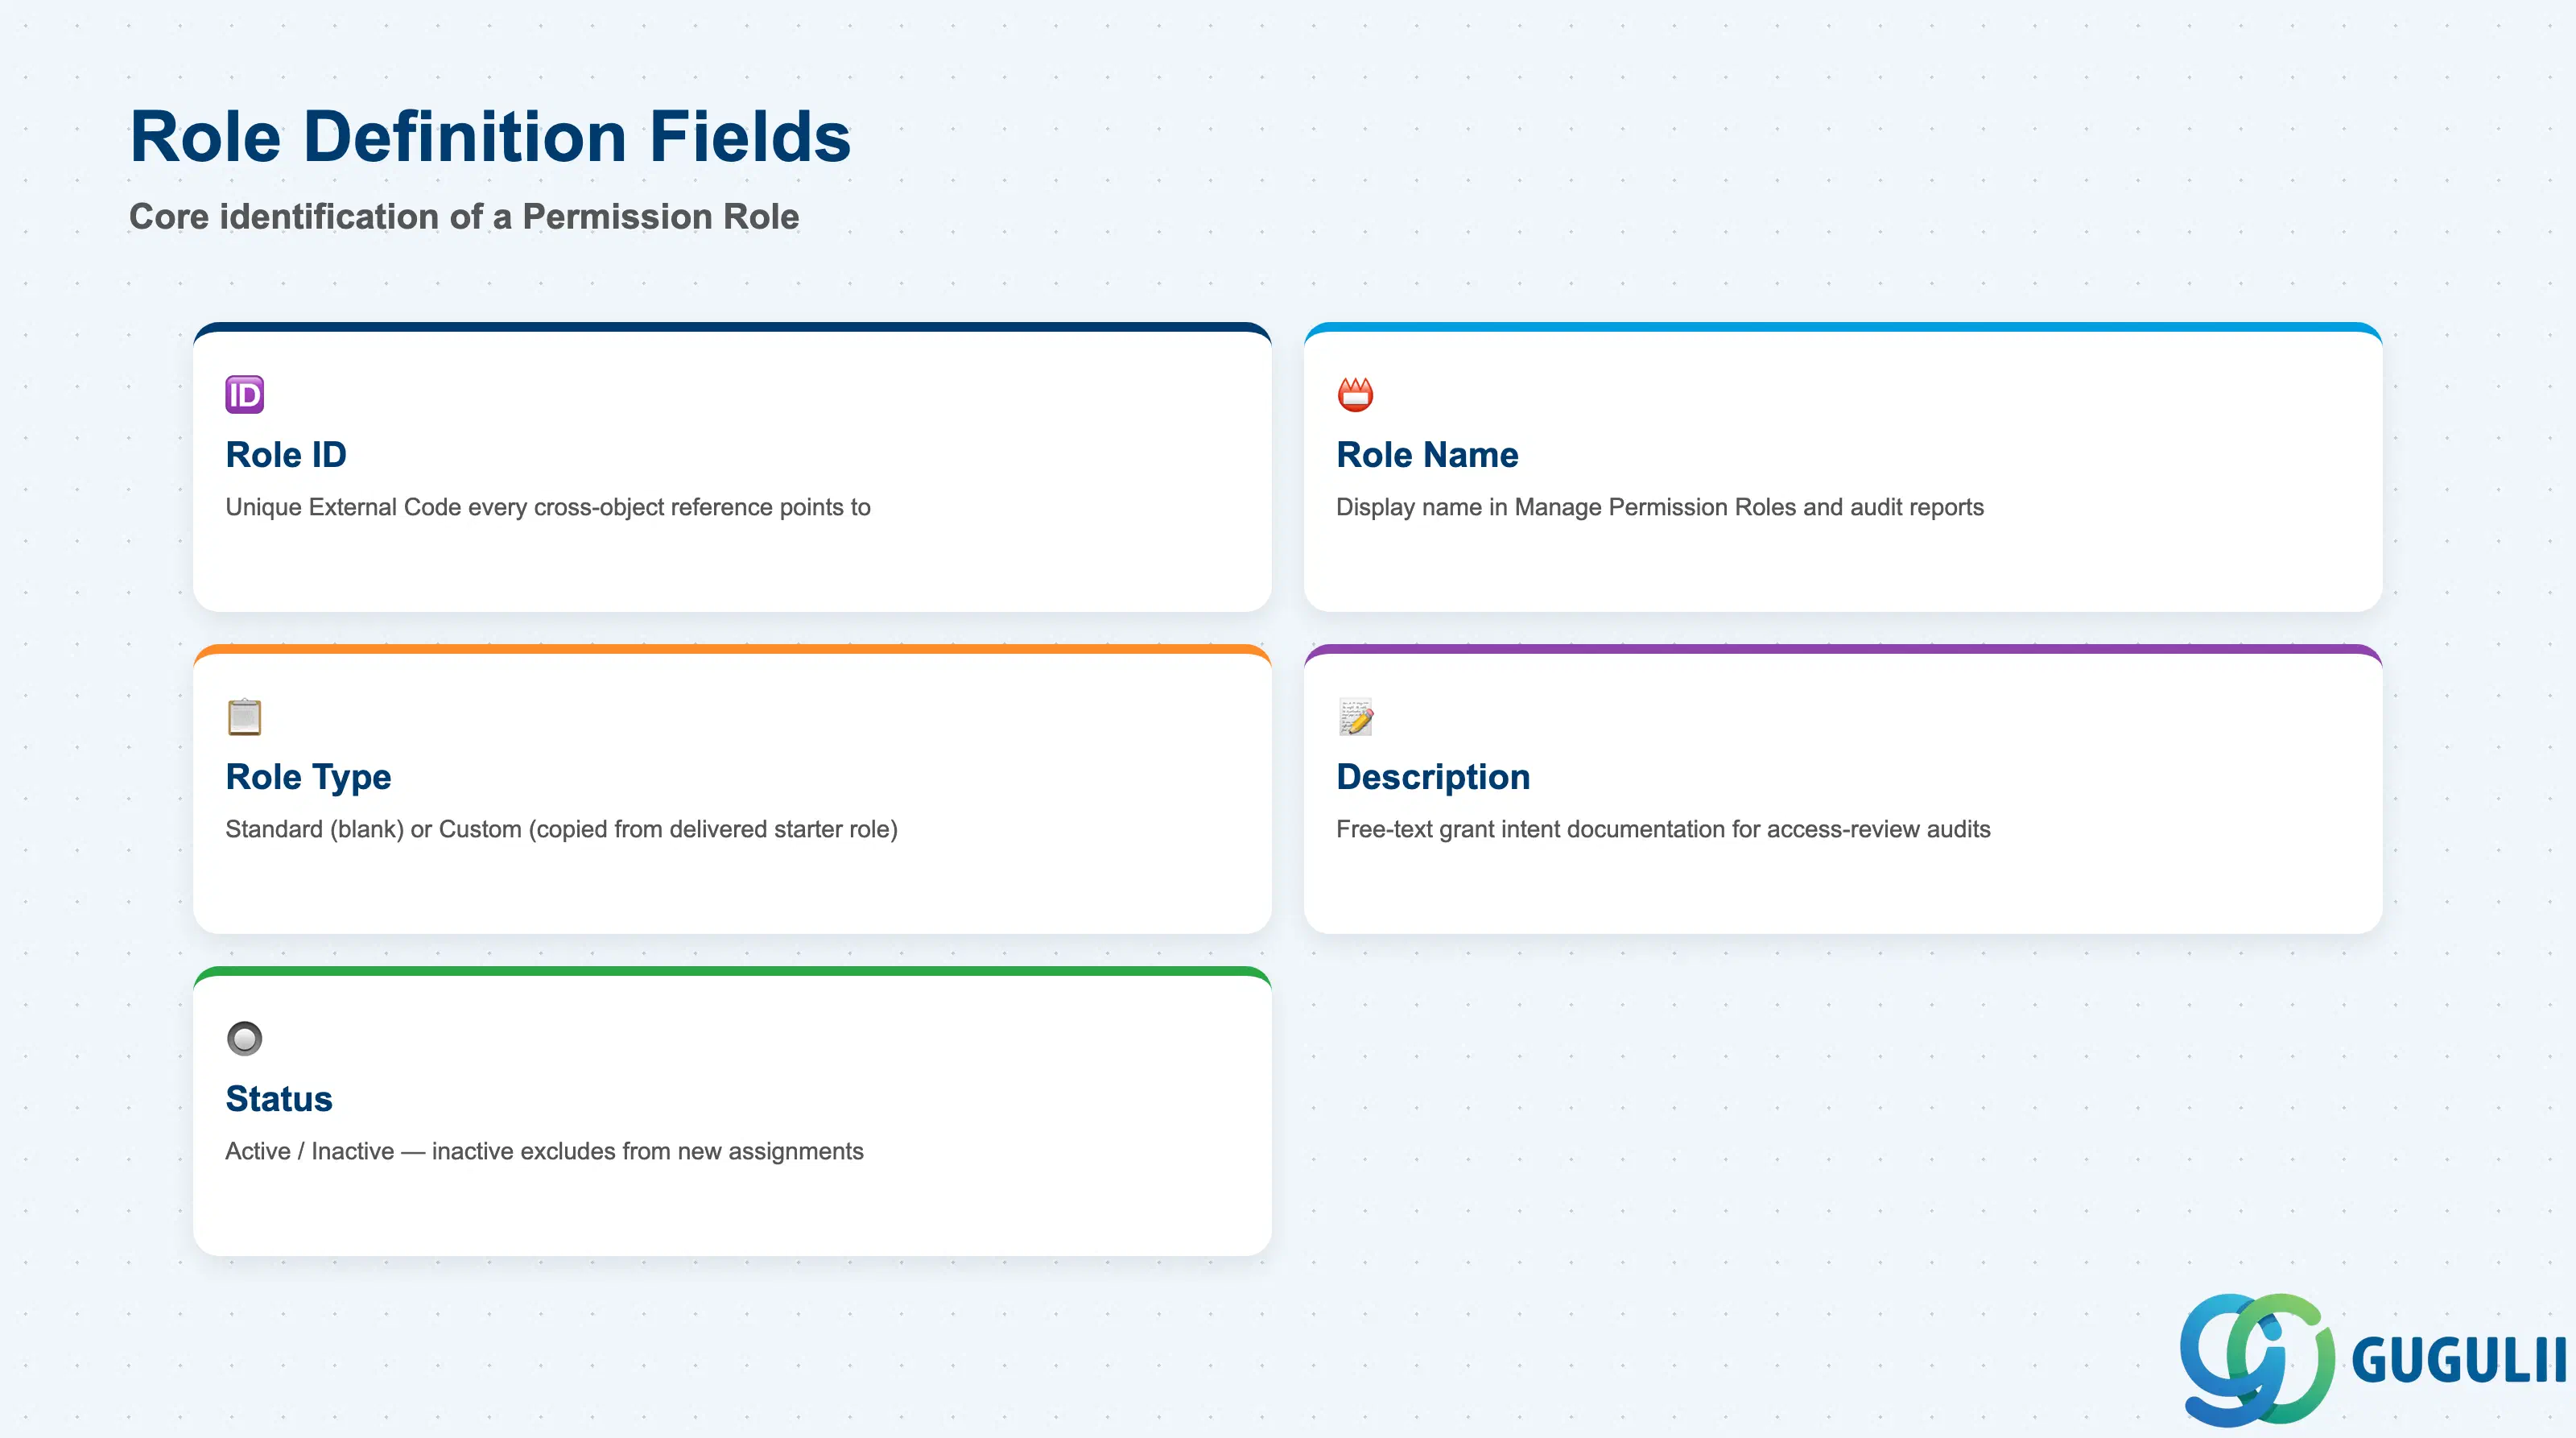
ロール定義は、権限ロールが存在するために最低限必要なレコードであり、すべてのルートマップ↗のロール参照と、各ユーザーに割り当てられたロールリストが最終的に解決される対象です。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| ロールID | 権限ロールの一意の識別子(外部コード) | すべてのクロスオブジェクト参照(ルートマップステップ、ユーザ割当リスト、監査レポート)が指すキー値。本稼働前に命名規則(例:PR_ プレフィックス+目的)を合意しておくこと。ロールが広く付与された後に名前を変更すると、すべての割当と参照を再確認する必要があるため。 |
| ロール名 | 「権限ロールの管理」内のロールリストおよび「ロールベース権限アクセス」監査レポートに表示される名称 | ロールの目的と範囲を記述する必要があり、単一の部門名ではないこと(例:「PR_ESS」であって「PR_SalesESS」ではない)。適切にスコープ設定されたロールは、後で複数の組織単位で頻繁に再利用される。 |
| ロールタイプ | 標準(ゼロから作成)/ カスタム(「ロールのインポート」で提供のスターターロールからコピー) | 「ロールのインポート」で提供のスターターロールをコピーすると、一般的なユースケース(例:マネージャ向けスターターロール)に対して、権限カテゴリの付与に関する適切なベースラインが事前入力される。空の標準ロールから開始する場合は、すべてのカテゴリを手動で設定する必要がある。「ロールのインポート」は、一般的なパターンに対してより高速でエラーの少ない開始点となる。 |
| 説明 | ロールが何を付与し、なぜ存在するのかを説明する自由テキスト | 付与の意図が平易な言葉で文書化される唯一の場所。アクセスレビュー監査において、レビュー担当者が「このロールはなぜ存在し、誰がその範囲を承認したのか」と質問する場合に不可欠。 |
| ステータス | 有効 / 無効 | 無効なロールは、新規割当用の「このロールを付与」ピッカーから除外されるが、既に付与されているユーザから自動的にロールを剥奪するわけではない。アクティブユーザがまだ保持しているロールを非アクティブ化する前に、監査と手動による割当解除を実施すること。 |
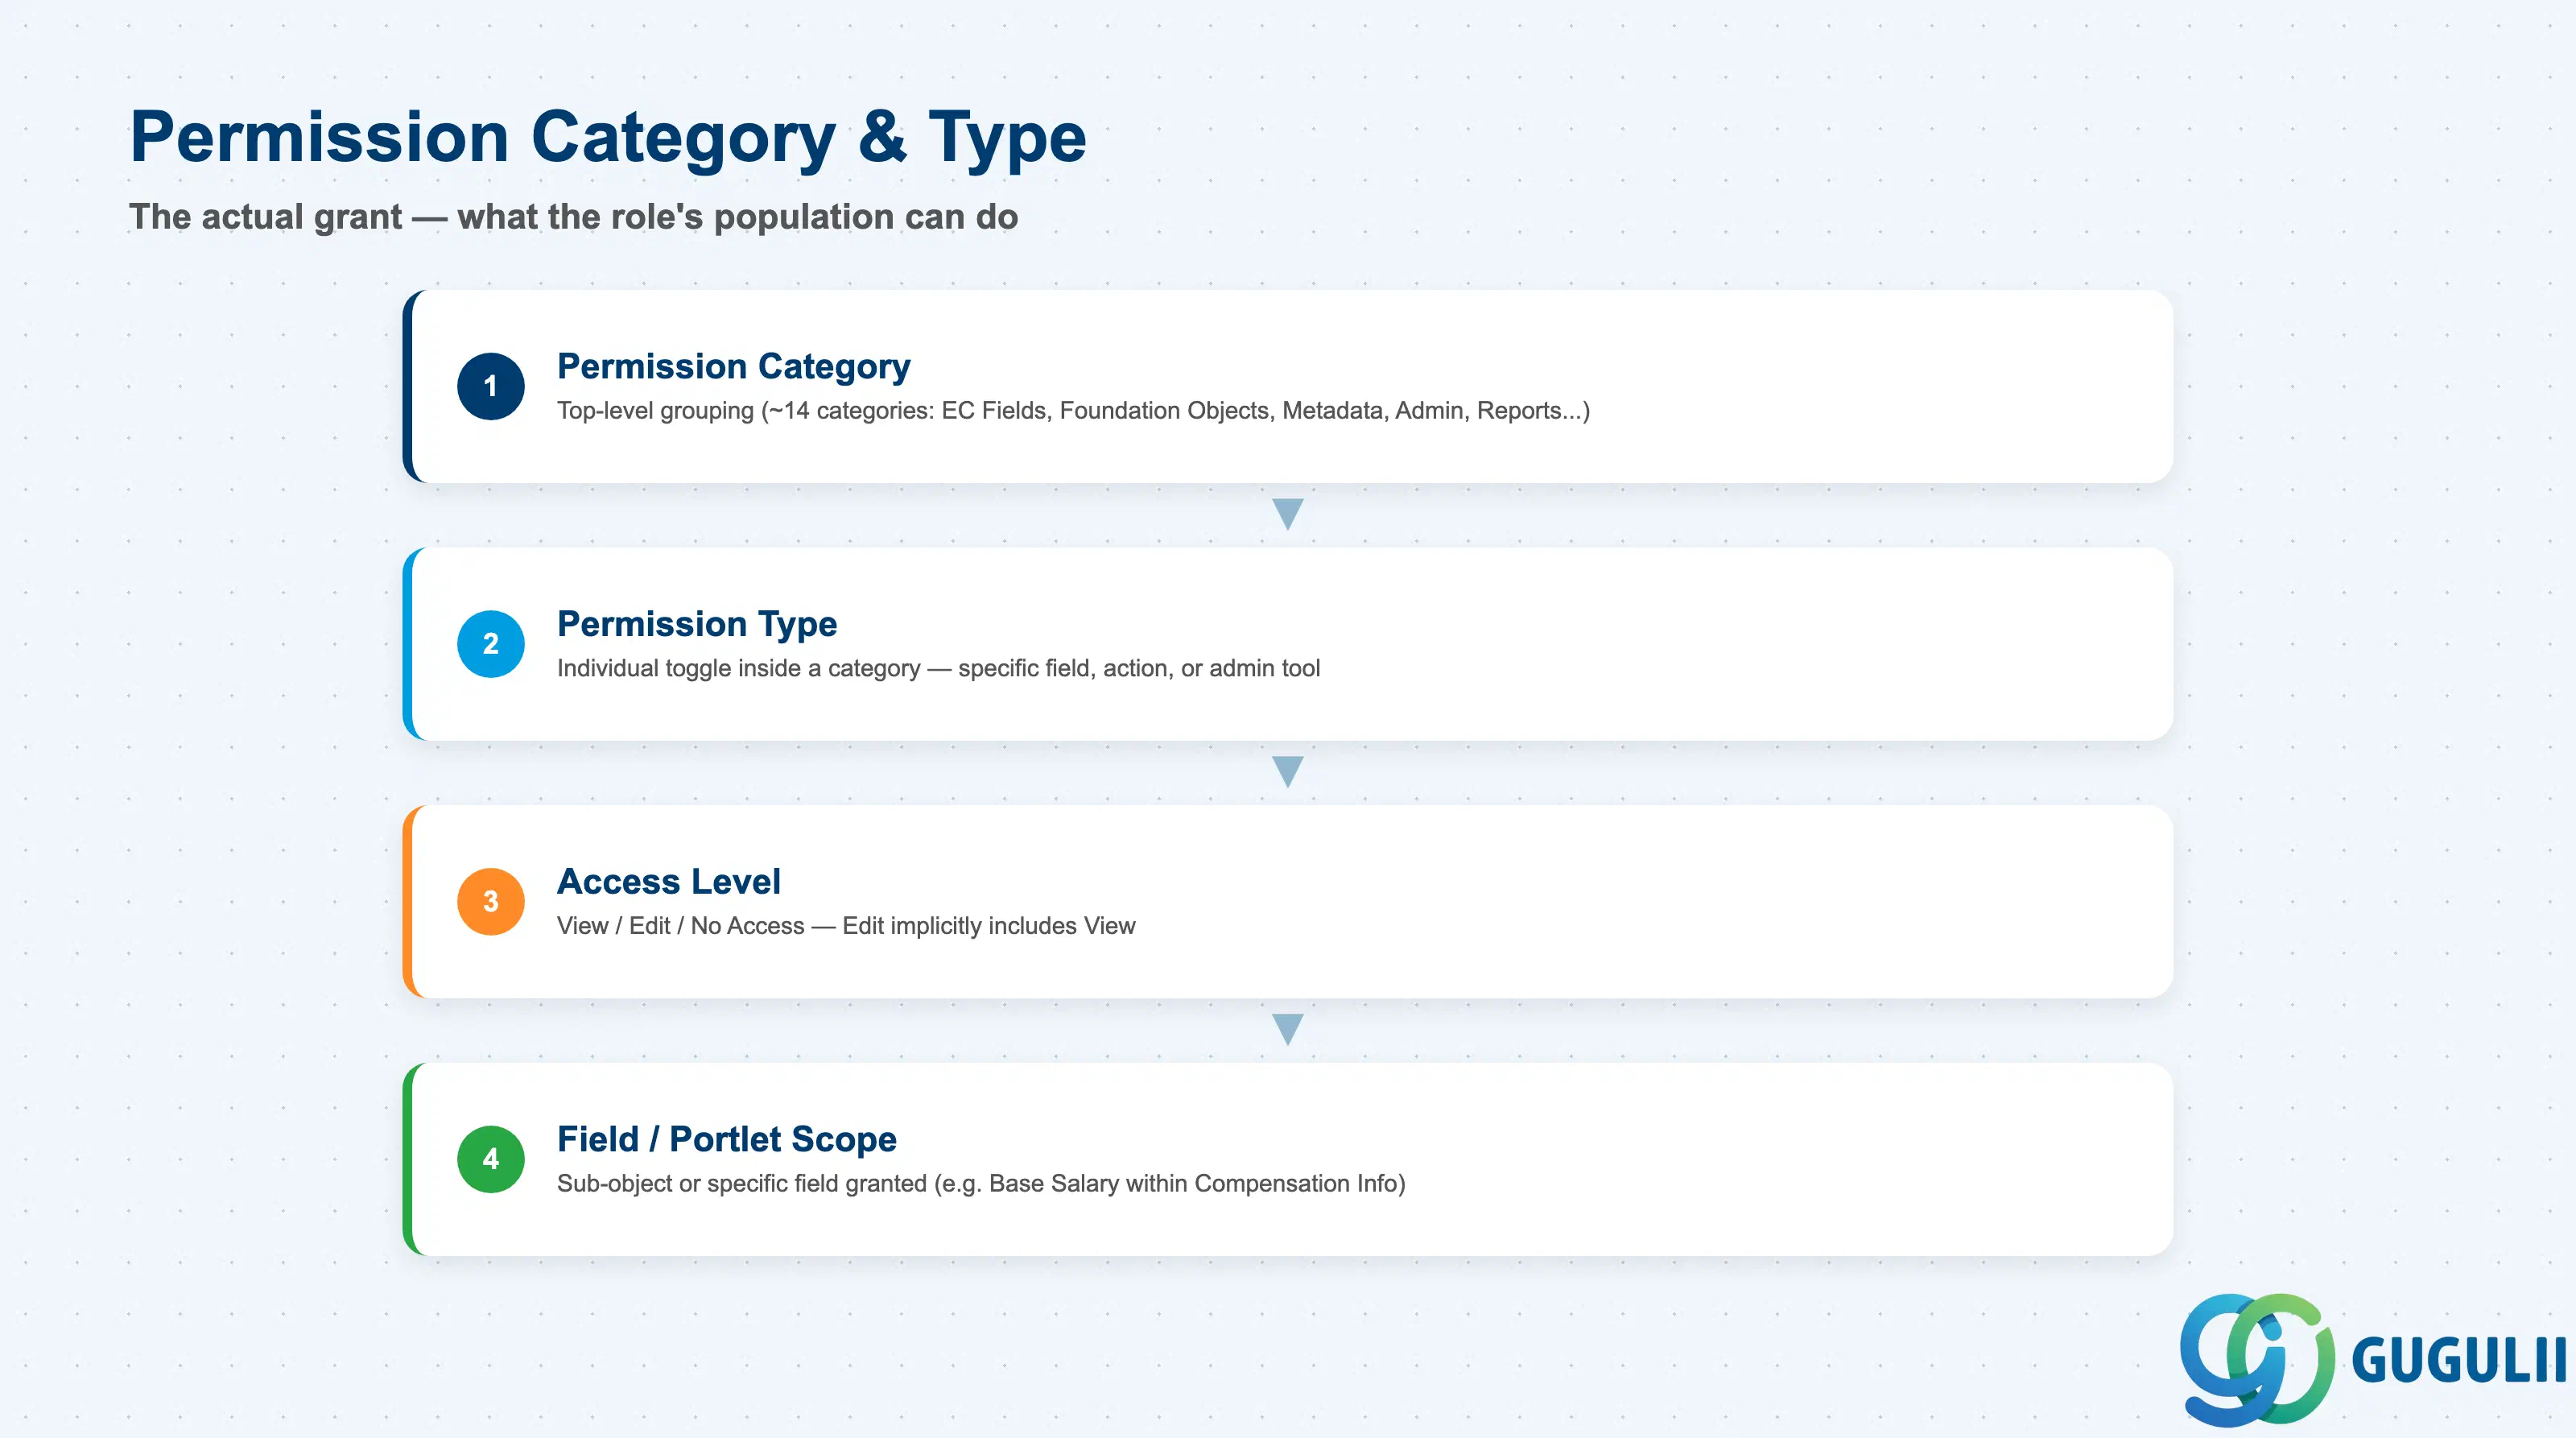
権限カテゴリ & タイプ設定は、実際の許可付与です。つまり、RBP対応のすべてのモジュールにおいて、フィールドごと、機能ごとに、ロールの対象ユーザーが何を表示・実行できるかを決定するセクションです。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| 権限カテゴリ | 関連する権限の最上位グループ化(約14カテゴリ:Employee Central有効日付フィールド、Employee Centralファンデーションオブジェクト、メタデータフレームワーク、ユーザ権限、管理者権限、レポート権限、その他) | コンサルタントは、ツリーの深い階層に埋もれたあまり使用されないカテゴリ(例:「統合ツールの管理」)を見落としがちです。UAT中にスポットチェックではなく、カテゴリごとに体系的にウォークスルーすることが、本番稼働前にこれらを発見する標準的な方法です。 |
| 権限タイプ | カテゴリ内の個別のチェックボックス/トグル — 特定のフィールド、アクション、または管理ツール | 全カテゴリを合わせると数百の権限タイプが存在します。ロールの許可リストを比較用スプレッドシートにエクスポートすることは、複数のロールにわたって許可されたタイプを横断的にレビューまたは監査するための標準的な方法です。 |
| アクセスレベル(表示 / 編集 / アクセスなし) | Employee Centralスタイルのカテゴリにおいて、特定のフィールドレベルの権限タイプに設定される具体的な値 | 編集は暗黙的に表示を含みます。表示のみを意図していた場合に編集を許可することは、よくある過剰許可のミスです。編集を設定する前に、表示のみで十分であることを常に確認してください。 |
| フィールド / ポートレットスコープ | 有効日付フィールドカテゴリにおいて、権限が付与される特定のサブオブジェクトまたはフィールド(例:給与情報内の「基本給」) | フィールドレベルの権限とロールの対象母集団を組み合わせることで、特定のデータポイントの可視性が実際に決定されます。どちらか一方(フィールド許可または対象スコープ)が欠けていると、もう一方が正しく設定されていても、アクセスがゼロのように見えます。 |
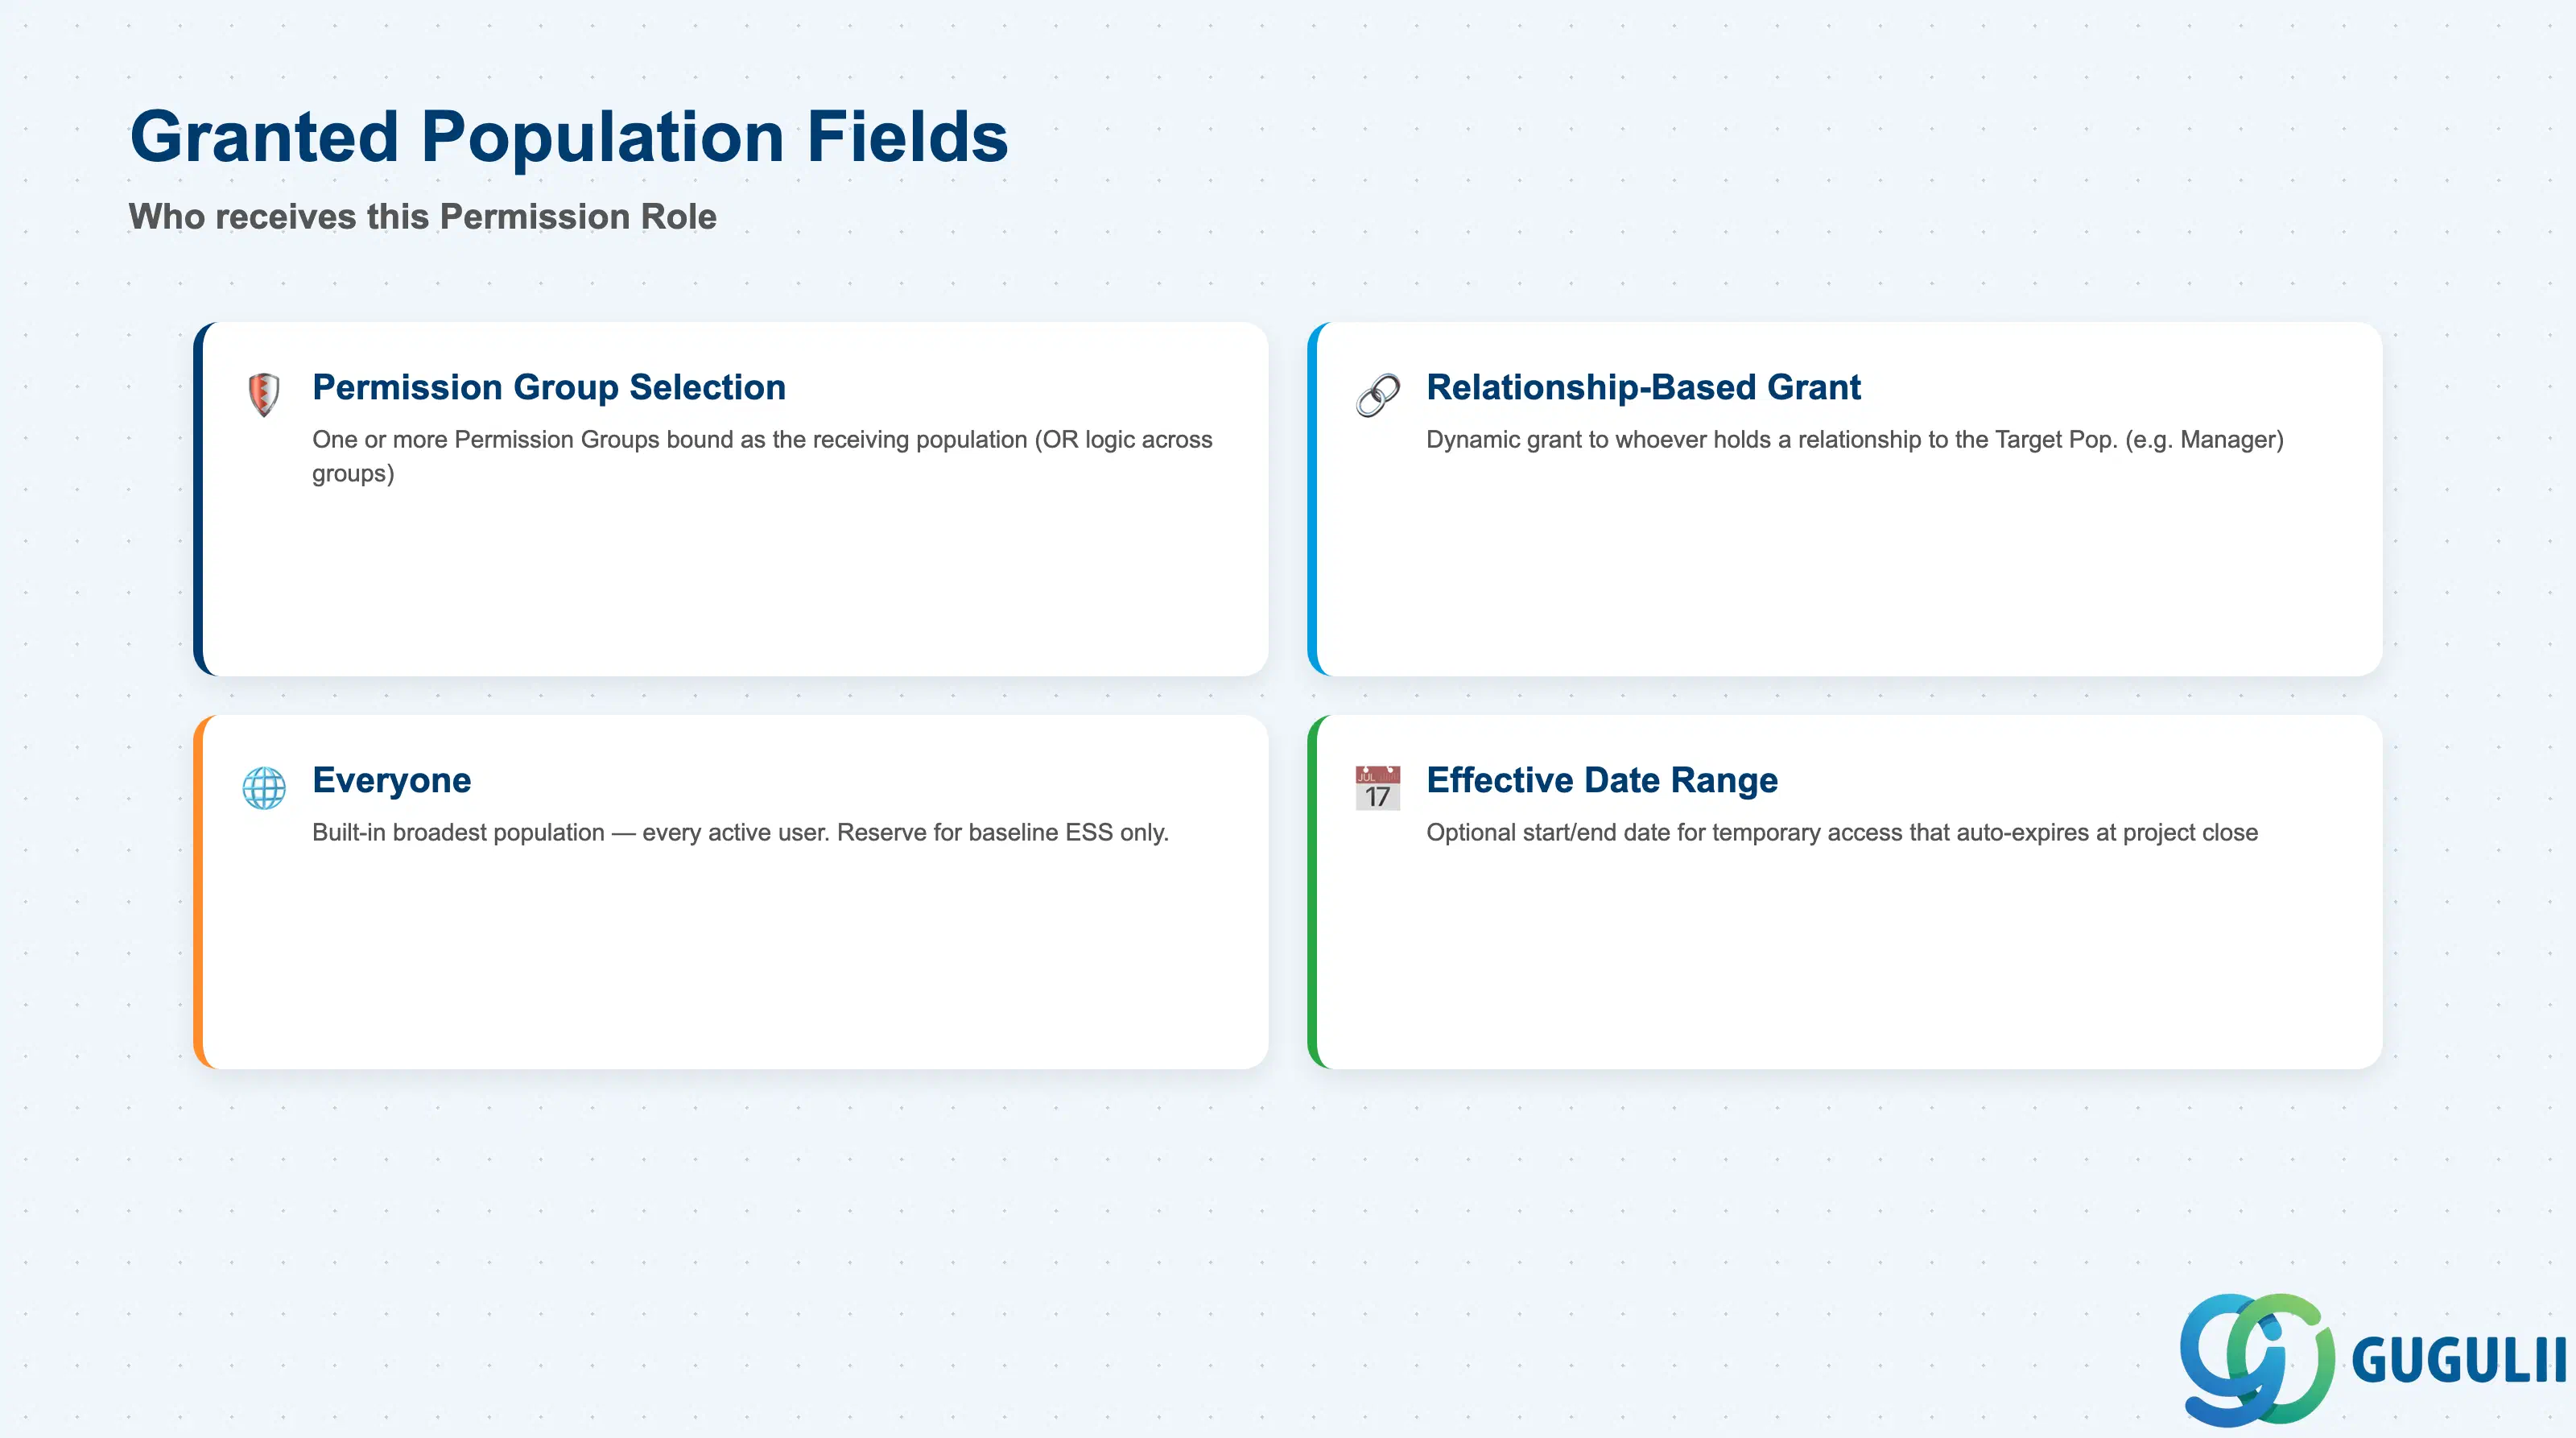
付与対象母集団は、「このロールを誰が受け取るか」を定義します。ロールは、固定の権限グループバインディング、ターゲット母集団への動的リレーションシップ、または組み込みの「全員」グループを通じて付与できます。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| 権限グループ選択 | このロールを付与される対象者としてバインドされた1つ以上の権限グループ | ロールは複数のグループに同時に付与できます(選択されたグループ間ではOR論理)。リストはクリーンアップなしで時間とともに増加する傾向があるため、定期的なアクセスレビューにおける標準的なチェックポイントとなります。 |
| 関係ベース付与 | 固定グループではなく、対象母集団内の特定の人物との特定の関係(例:「対象母集団のマネージャ」)を持つ人にロールを動的に付与します。 | MSSスタイルのロールの標準パターンです。組織変更により従業員が新しいマネージャの下に移動すると、新しいマネージャは自動的にロールを受け取り、古いマネージャは自動的にロールを失います。手動による再付与は不要です。 |
| 全ユーザ | 組み込みの最も広い母集団 — インスタンス内のすべての有効なユーザ | 権限グループの「全ユーザ」エントリ(SF-A03-01、セクション1.2)と同じ注意事項:ベースラインのESSタイプロールのみに限定して使用します。機密性の高い対象母集団アクセス権を持つロールにこれを使用すると、母集団の境界が完全に失われます。 |
| 有効日付範囲 | ロールの付与が有効になる期間を指定するオプションの開始日/終了日 | 一時的なアクセスに使用します(例:プロジェクト終了時に自動期限切れとなるプロジェクトベースのロール)。手動によるプロビジョニング解除のフォローアップ手順への依存を減らします。 |
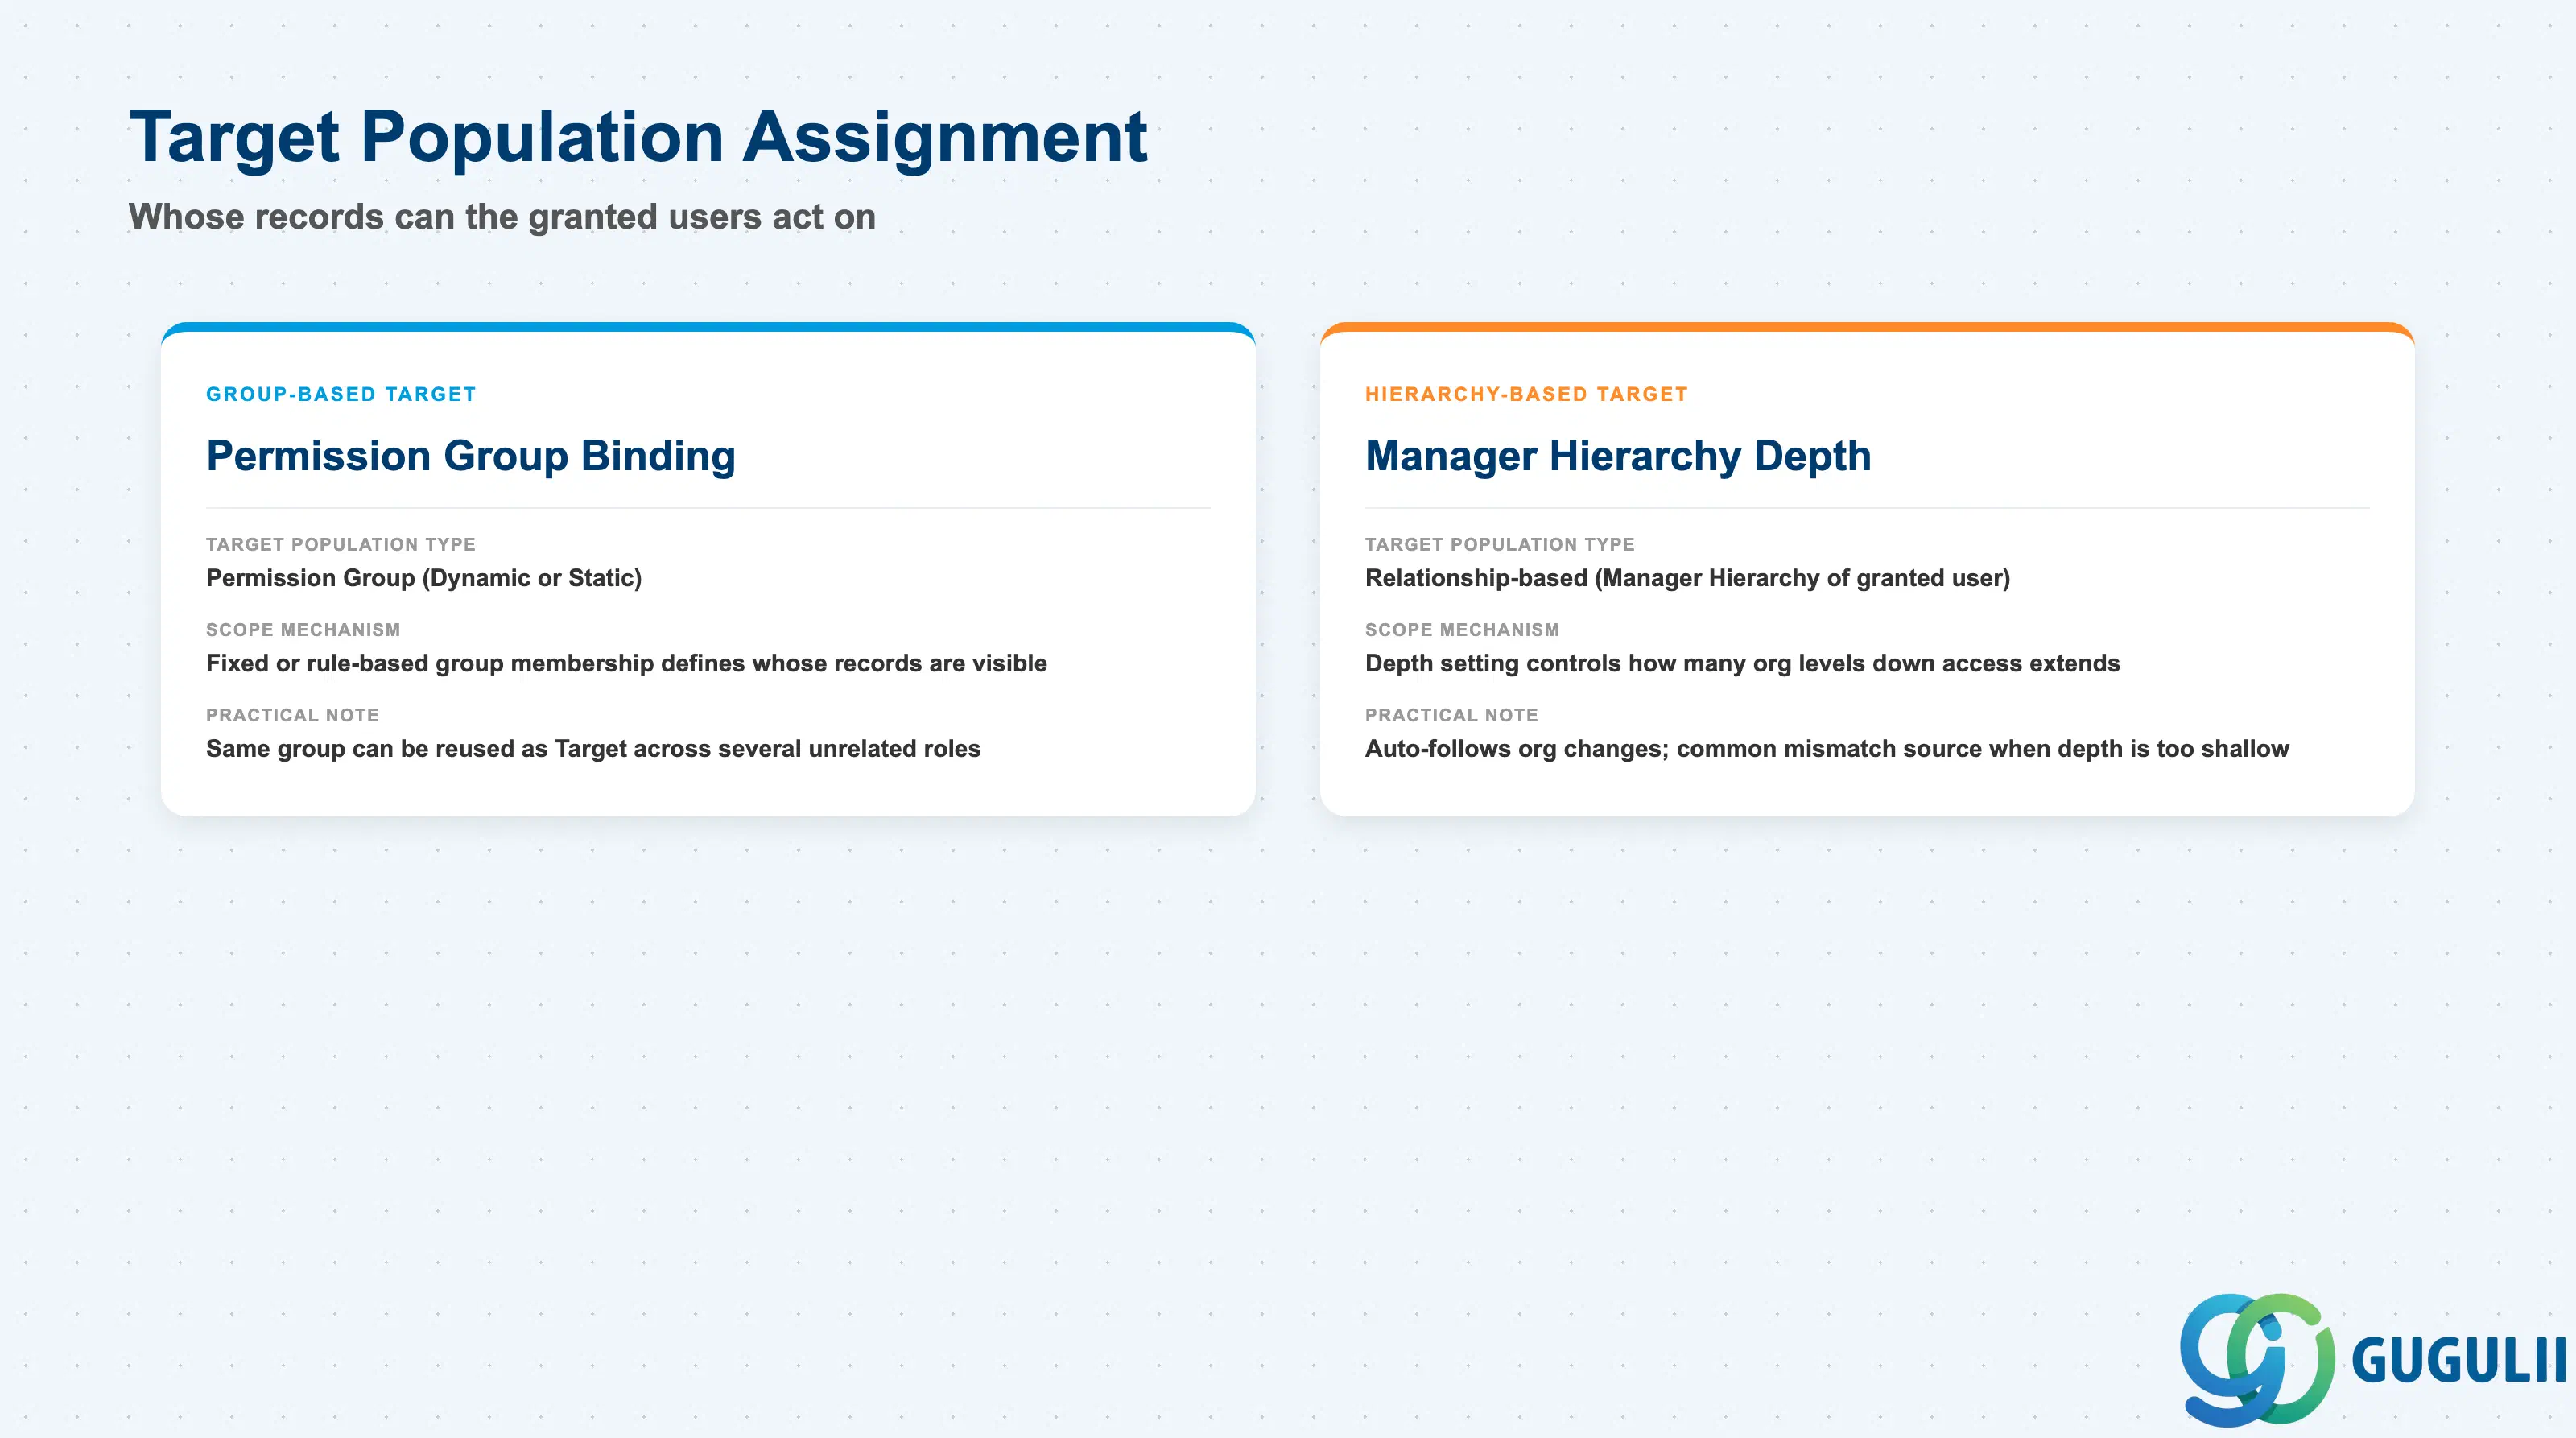
対象母集団は、「権限付与されたユーザーがどのレコードに対して操作を実行できるか」を定義します。この設定は権限付与母集団とは独立して構成され、両者の不一致はRBPのトラブルシューティングチケットで最もよく見られる原因の一つです。
| フィールド | 説明 | 実務上の使用例 |
|---|---|---|
| 対象母集団タイプ | オプション:権限グループ、関係ベース(付与ユーザの「マネージャ階層」)、全員、または自分のみ | ESSロールの場合、対象=自分は事実上自動的に設定されるため、MSSやHRロールを構築する際に対象母集団の明示的なバインドを忘れがちです。非ESSロールでこれを忘れると、権限付与自体は正しく設定されていても有効なレコード範囲が存在しないロールが作成され、エンドユーザには「ロールが機能していない」と見えます。 |
| マネージャ階層の深さ | 階層ベースの対象範囲が組織階層を何レベル下まで拡張されるか — 直接の部下のみ、または全チェーンを通じた全部下 | この設定と業務要件の不一致(例:マネージャが部下の部下を参照できない)は、よくある問い合わせの原因です。デフォルトの想定ではなく、実際の承認または可視性要件に合わせて深さを設定してください。 |
| グループベース対象 | 固定または動的な対象範囲としてバインドされる権限グループ(SF-A03-01に準拠、動的または静的) | 付与母集団と同じ権限グループのバインドメカニズムを使用しますが、同一ロール上の概念的に別個の設定として構成されます。同じグループが、複数の無関係なロールの対象母集団として再利用されることはよくあります。 |
| 付与母集団との組み合わせ | 付与対象設定と対象母集団設定がどのように相互作用して実効アクセスを決定するか | 両方の設定が独立して空でない母集団に解決されなければ、ロールは実質的な効果を持ちません。「ロールが機能しない」場合の標準的な最初のトラブルシューティング手順は、両方の側面 — ユーザが実際にロールを受け取っているか、および別途、誰かがその対象母集団に該当するか — を確認することであり、問題がどちらか一方だけにあると想定しないことです。 |
| ID | Category | Title |
|---|---|---|
| sf-001 | Overview | SAP SuccessFactorsとは何ですか? |
| ID | Category | Title |
|---|---|---|
| sf-a01 | Overview | SAP SuccessFactors マスタデータ:概要、階層、関係性 |
| sf-a02-01 | Master Data | SAP SF 法人 |
| sf-a02-02 | Master Data | SAP SF ビジネスユニット |
| sf-a02-03 | Master Data | SAP SF 事業部門 |
| sf-a02-04 | Master Data | SAP SF 部門 |
| sf-a02-05 | Master Data | SAP SF 原価センタ |
| sf-a02-06 | Master Data | SAP SF ロケーション |
| sf-a02-07 | Master Data | SAP SF ジョブファミリー |
| sf-a02-08 | Master Data | SAP SF ジョブコード |
| sf-a02-09 | Master Data | SAP SF 給与グレード |
| sf-a02-10 | Master Data | SAP SF ポジション |
| sf-a03-01 | Master Data | SAP SF 権限グループ |
| sf-a03-02 | Master Data | SAP SF 権限ロール 📍 |
| sf-a03-03 | Master Data | SAP SF 休日カレンダー |
| sf-a03-04 | Master Data | SAP SF 勤務スケジュール |
| sf-a03-05 | Master Data | SAP SF タイムタイプ |
| sf-a03-06 | Master Data | SAP SF 時間プロファイル |
| sf-a03-07 | Master Data | SAP SF 評価尺度 |
| sf-a03-08 | Master Data | SAP SF 目標計画テンプレート |
| sf-a03-09 | Master Data | SAP SF パフォーマンスフォームテンプレート |
| sf-a03-10 | Master Data | SAP SF ルートマップ |
| sf-a03-11 | Master Data | SAP SF 報酬計画 |
| sf-a04-01 | Master Data | SAP SF 担当者 |
| sf-a04-02 | Master Data | SAP SF エンプロイメント |
| sf-a04-03 | Master Data | SAP SF 従業員プロファイル |
| ID | Category | Title |
|---|---|---|
| sf-b01 | Overview | SAP SuccessFactors トランザクション:プロセスフロー、階層、関係性 |